
iExec RLC
1.3k Publications
iExec RLC
 Compte Square Vérifié+
Programmable Privacy for Web3.
0 Suivis
2.8K+ Abonnés
2.2K+ J’aime
Publications
Tous
Citations
Vidéos
Direct
PINNED
Voir la traduction
iExec RLC
·
--
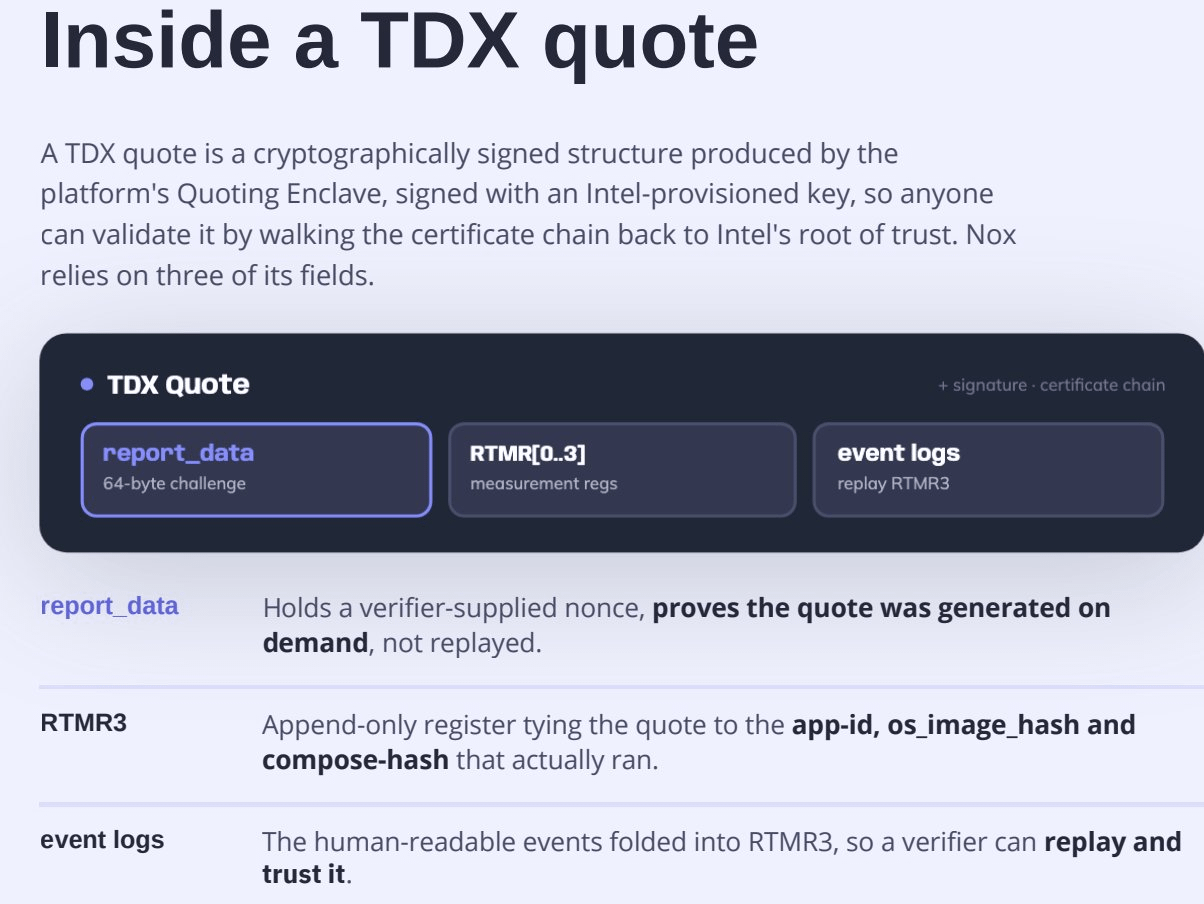
Une citation TDX est structurée comme une preuve.
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
iExec RLC
·
--
Une citation TDX est structurée comme une preuve.
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
iExec RLC
·
--
Une citation TDX est structurée comme une preuve.
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
Elle est produite par l’Enclave d’Origine (TDX Quoting Enclave) d’Intel, signée à l’aide d’une clé d’attestation fournie par Intel, et vérifiable jusqu’à la racine de confiance d’Intel.
Nox s’appuie sur trois champs à l’intérieur👇
$RLC
iExec RLC
·
--
Interface utilisateur d’attestation en temps d’exécution
Auteur : Aghiles Ait Messaoud, PhD, ingénieur logiciel de recherche travaillant chez iExec.
Introduction
La partie 1 de cette série a établi la base de la chaîne de confiance Nox : la vérification au démarrage qui empêche une machine virtuelle confidentielle (CVM) d’obtenir un quelconque secret à moins qu’elle n’ait démarré une image d’un système d’exploitation connu et une pile d’applications connue sur du matériel Intel TDX attesté. Toutefois, cette garantie est appliquée en interne par la plateforme au moment du démarrage ; à elle seule, elle ne donne pas à un utilisateur final ni à un auditeur externe de moyen direct de vérifier, à un moment ultérieur, qu’un service Nox en cours d’exécution est toujours exactement la charge de travail qui a été attestée.
Introduction
La partie 1 de cette série a établi la base de la chaîne de confiance Nox : la vérification au démarrage qui empêche une machine virtuelle confidentielle (CVM) d’obtenir un quelconque secret à moins qu’elle n’ait démarré une image d’un système d’exploitation connu et une pile d’applications connue sur du matériel Intel TDX attesté. Toutefois, cette garantie est appliquée en interne par la plateforme au moment du démarrage ; à elle seule, elle ne donne pas à un utilisateur final ni à un auditeur externe de moyen direct de vérifier, à un moment ultérieur, qu’un service Nox en cours d’exécution est toujours exactement la charge de travail qui a été attestée.

iExec RLC
·
--
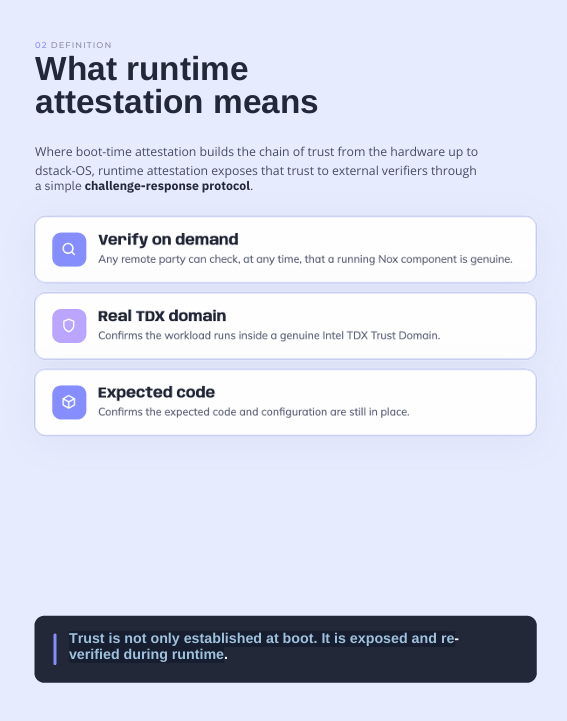
Ce que l’attestation d’exécution prouve vraiment.
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
iExec RLC
·
--
Ce que l’attestation d’exécution prouve vraiment.
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
iExec RLC
·
--
Ce que l’attestation d’exécution prouve vraiment.
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
Ce n’est pas : nous avons vérifié cette charge de travail au démarrage et espérons qu’elle fonctionne encore.
Une preuve en direct, en ce moment, à la demande, qu’un composant Nox exécute exactement ce qu’il est censé exécuter.
Trois choses sont prouvées à chaque fois 👇
$RLC
Connectez-vous pour découvrir plus de contenu