

S H A H_
2k Publications
S H A H_
Signaler
Bloquer l’utilisateur
Building knowledge in crypto | Sharing alpha, insights & trends. NFA DYOR
Ouvert au trading
Trade régulièrement
3.5 an(s)
350 Suivis
1.0K+ Abonnés
2.5K+ J’aime
Publications
Portefeuille
Tous
Citations
Direct
·
--
Voir la traduction
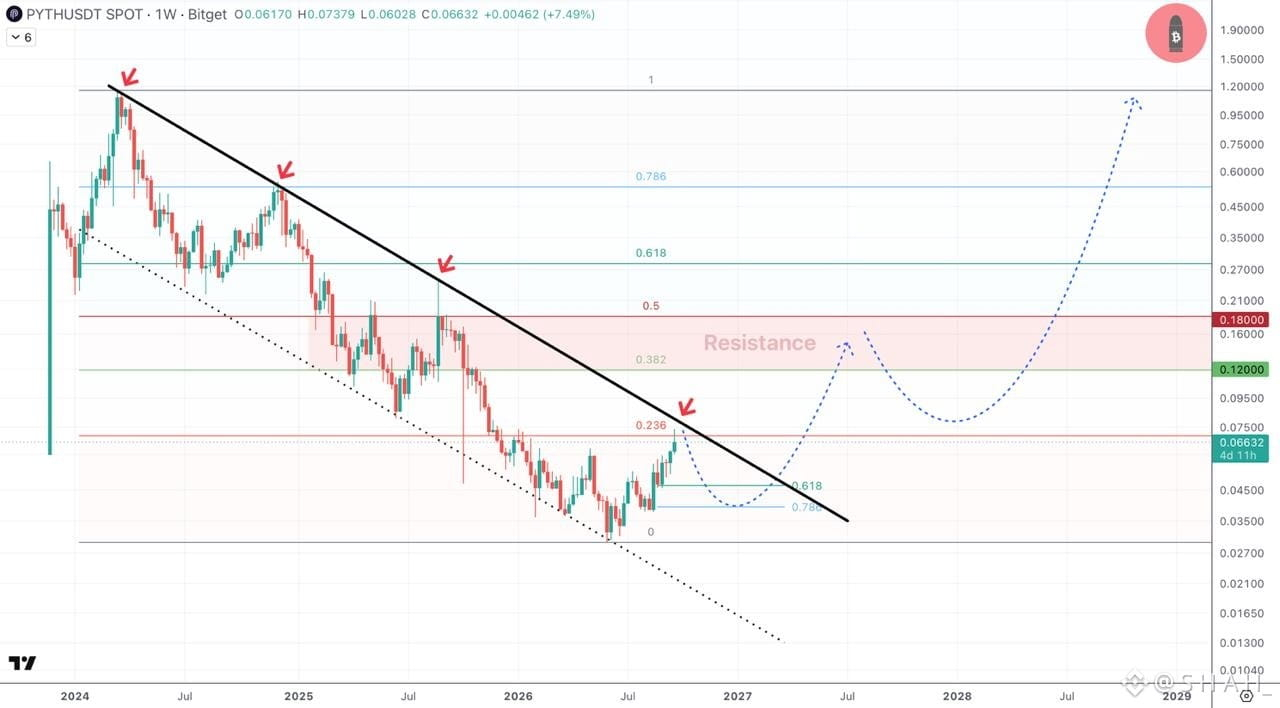
$PYTH Macro chart
$PYTH is facing Resistance here and I wouldn't be surprised to see a pullback to $0.04-0.05 before breaking out of this giant Downward Channel 📈
🔨 Major Resistance/Target 1 - $0.12-0.18
🎯 My main targets are $0.5 - $1 - $1.8
$PYTH Macro chart
$PYTH is facing Resistance here and I wouldn't be surprised to see a pullback to $0.04-0.05 before breaking out of this giant Downward Channel 📈
🔨 Major Resistance/Target 1 - $0.12-0.18
🎯 My main targets are $0.5 - $1 - $1.8
$PYTH is facing Resistance here and I wouldn't be surprised to see a pullback to $0.04-0.05 before breaking out of this giant Downward Channel 📈
🔨 Major Resistance/Target 1 - $0.12-0.18
🎯 My main targets are $0.5 - $1 - $1.8
93
·
--
Voir la traduction
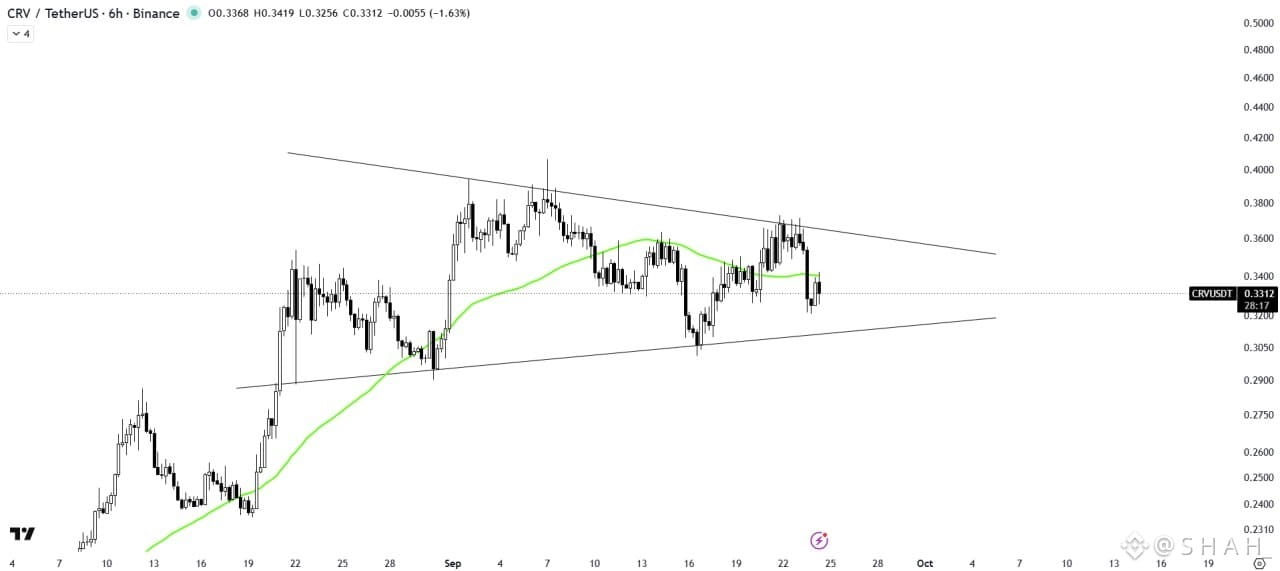
$CRV /USDT ANALYSIS
CRV is consolidating within the symmetrical triangle pattern and is currently trading below the 50MA.
The 50MA is acting as a key resistance barrier above the current price action.
We need to wait for a solid breakout or breakdown to confirm the next directional move.
$CRV /USDT ANALYSIS
CRV is consolidating within the symmetrical triangle pattern and is currently trading below the 50MA.
The 50MA is acting as a key resistance barrier above the current price action.
We need to wait for a solid breakout or breakdown to confirm the next directional move.
CRV is consolidating within the symmetrical triangle pattern and is currently trading below the 50MA.
The 50MA is acting as a key resistance barrier above the current price action.
We need to wait for a solid breakout or breakdown to confirm the next directional move.
80
·
--
Baissier
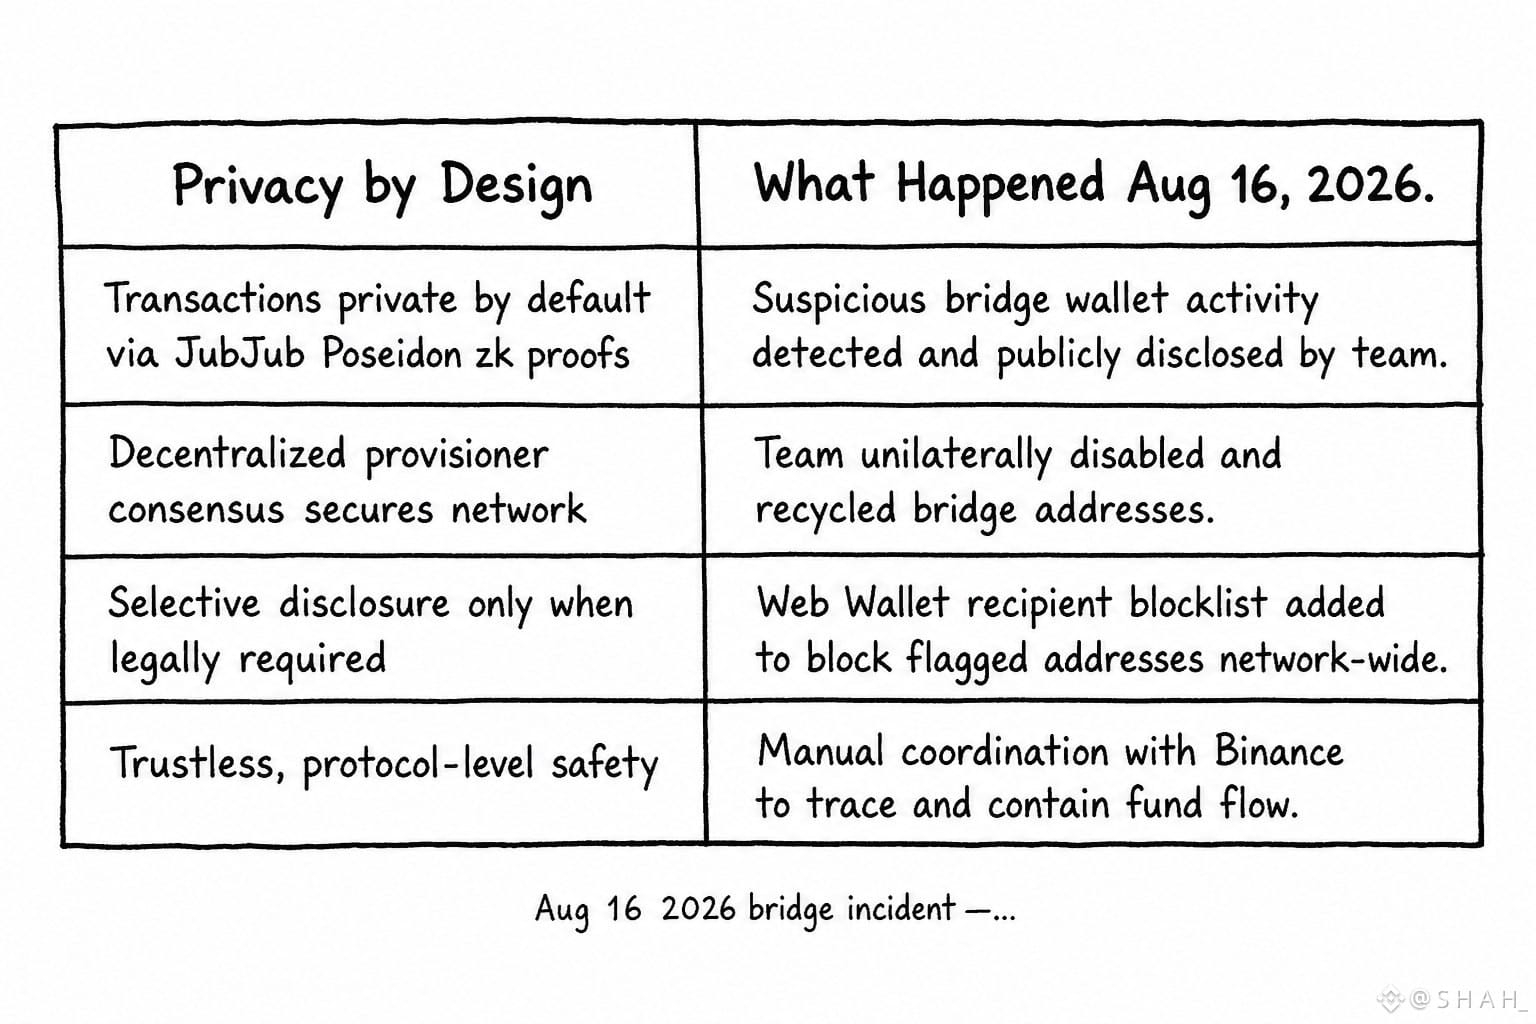
Implémentation de la courbe JubJub de Dusk pour une tâche sur CreatorPad et, honnêtement, ce n’était pas la partie crypto qui m’a le plus marqué. C’était plutôt quelque chose de connexe : l’incident du pont du 16 août.
Contexte rapide : #Dusk a détecté une activité suspecte sur une adresse de portefeuille de pont gérée par une équipe, a mis en pause les services de pont, a recyclé les adresses compromises et a déployé une liste noire de destinataires pour le Web Wallet. le tout en quelques heures. @DuskFoundation a coordonné avec Binance une fois qu’une partie du flux a touché leur plateforme. Une réponse à incident correcte et standard.
C’est une chaîne construite autour du principe du privé par défaut, vérifiable quand c’est nécessaire, notamment grâce à JubJub Poseidon, afin que les transactions ne divulguent pas de métadonnées. Et la correction d’un véritable événement de sécurité a été un recyclage d’adresses via une liste noire centralisée, décidé et exécuté par l’équipe. Pas de gouvernance. Pas d’un mécanisme de slashing on-chain déclenché par des pourvoyeurs. Juste l’équipe, qui va vite, et fait exactement ce que ferait un dépositaire.
Ce n’est pas une critique : en fait, c’est plutôt rassurant en termes de rapidité. Mais c’est un exemple net de l’écart entre le protocole axé sur la confidentialité tel qu’il est présenté et l’équipe d’exploitation centralisée, avec des leviers d’urgence, qui sert de filet de sécurité dans la pratique. $DUSK price n’a même pas cligné des yeux, ce qui indique que le marché l’a lu de la même manière que moi.
À quel moment cette couche d’opérations est-elle formalisée on-chain, ou est-ce qu’elle reste simplement une hypothèse silencieuse avec laquelle tout le monde se sent à l’aise jusqu’au jour où ce n’est plus le cas ?
@Dusk_Foundation $DUSK #dusk
Implémentation de la courbe JubJub de Dusk pour une tâche sur CreatorPad et, honnêtement, ce n’était pas la partie crypto qui m’a le plus marqué. C’était plutôt quelque chose de connexe : l’incident du pont du 16 août.
Contexte rapide : #Dusk a détecté une activité suspecte sur une adresse de portefeuille de pont gérée par une équipe, a mis en pause les services de pont, a recyclé les adresses compromises et a déployé une liste noire de destinataires pour le Web Wallet. le tout en quelques heures. @DuskFoundation a coordonné avec Binance une fois qu’une partie du flux a touché leur plateforme. Une réponse à incident correcte et standard.
C’est une chaîne construite autour du principe du privé par défaut, vérifiable quand c’est nécessaire, notamment grâce à JubJub Poseidon, afin que les transactions ne divulguent pas de métadonnées. Et la correction d’un véritable événement de sécurité a été un recyclage d’adresses via une liste noire centralisée, décidé et exécuté par l’équipe. Pas de gouvernance. Pas d’un mécanisme de slashing on-chain déclenché par des pourvoyeurs. Juste l’équipe, qui va vite, et fait exactement ce que ferait un dépositaire.
Ce n’est pas une critique : en fait, c’est plutôt rassurant en termes de rapidité. Mais c’est un exemple net de l’écart entre le protocole axé sur la confidentialité tel qu’il est présenté et l’équipe d’exploitation centralisée, avec des leviers d’urgence, qui sert de filet de sécurité dans la pratique. $DUSK price n’a même pas cligné des yeux, ce qui indique que le marché l’a lu de la même manière que moi.
À quel moment cette couche d’opérations est-elle formalisée on-chain, ou est-ce qu’elle reste simplement une hypothèse silencieuse avec laquelle tout le monde se sent à l’aise jusqu’au jour où ce n’est plus le cas ?
@Dusk $DUSK #dusk
1
2
94
·
--
Des primes pour bugs à la surveillance 24/7 une chose qui m’est restée… la configuration de sécurité TermMax et j’ai failli passer à côté du chiffre qui comptait vraiment.
TVL à 31,22 M$ actuellement, en baisse de 7,2% sur les 30 derniers jours, tandis que les frais sont restés stables autour de 19,9 k$. Petit protocole, sortie discrète.
Personne ne panique, et personne n’en parle sur Twitter non plus. Les plafonds des primes de bug limitent les paiements critiques à 50 000$, calculés comme 10% des fonds directement exposés au moment de la soumission.
Donc la récompense augmente littéralement avec le montant réellement présent dans le pool ce jour-là… ce qui signifie que l’incitation à signaler baisse à mesure que la TVL se vide, et non l’inverse. c’est exactement le contraire de ce qu’on voudrait pendant un saignement lent comme celui-ci.
Ajoutez à ça la couche de surveillance on-chain Hypernative 24/7, et on commence à voir moins un “toujours surveiller” et plus une surveillance proportionnelle à ce qui reste. Pas vraiment un signal d’alarme, plutôt… un détail de conception qui n’apparaît pas dans le discours marketing et qui a continué à m’obséder avec ce chiffre de 7,2%.
Une baisse silencieuse de la TVL réduit-elle votre propre budget de sécurité sans que personne l’annonce ?
@termmax #TermMax
Des primes pour bugs à la surveillance 24/7 une chose qui m’est restée… la configuration de sécurité TermMax et j’ai failli passer à côté du chiffre qui comptait vraiment.
TVL à 31,22 M$ actuellement, en baisse de 7,2% sur les 30 derniers jours, tandis que les frais sont restés stables autour de 19,9 k$. Petit protocole, sortie discrète.
Personne ne panique, et personne n’en parle sur Twitter non plus. Les plafonds des primes de bug limitent les paiements critiques à 50 000$, calculés comme 10% des fonds directement exposés au moment de la soumission.
Donc la récompense augmente littéralement avec le montant réellement présent dans le pool ce jour-là… ce qui signifie que l’incitation à signaler baisse à mesure que la TVL se vide, et non l’inverse. c’est exactement le contraire de ce qu’on voudrait pendant un saignement lent comme celui-ci.
Ajoutez à ça la couche de surveillance on-chain Hypernative 24/7, et on commence à voir moins un “toujours surveiller” et plus une surveillance proportionnelle à ce qui reste. Pas vraiment un signal d’alarme, plutôt… un détail de conception qui n’apparaît pas dans le discours marketing et qui a continué à m’obséder avec ce chiffre de 7,2%.
Une baisse silencieuse de la TVL réduit-elle votre propre budget de sécurité sans que personne l’annonce ?
@TermMax #TermMax
1
2
65
·
--
L’infrastructure du pont de Dusk, à moitié en attente du sempiternel cycle marketing « zk = intraceable » puis je suis tombé directement sur l’incident du 16 août.
L’équipe a repéré une activité suspecte sur un portefeuille lié aux opérations du pont, a coupé court sur les adresses concernées et a déployé presque immédiatement une liste de blocage des destinataires pour les Web Wallet.
La promesse entière, c’est : « privé par défaut, responsable quand c’est nécessaire ». Ça sonne bien sur une page d’accueil. Mais la voir se produire en direct, c’était autre chose.
La liste de blocage n’était pas un module de conformité optionnel, planqué pour plus tard à destination des institutions : elle a été mise en ligne très vite, et a fonctionné comme une véritable soupape de sécurité opérationnelle.
La divulgation sélective n’est pas qu’une case de conformité ici : c’est ce qui leur a permis de contenir un problème en cours sans figer toute la chaîne.
Ça m’a fait faire une pause, honnêtement.
Je suis entré en me disant que la confidentialité vérifiable était surtout une histoire pour les banques et les émetteurs d’actifs du monde réel (RWA) plus tard, avec la fonctionnalité du niveau avancé que personne ne touche encore. En fait, c’est aussi juste… de l’hygiène d’infrastructure. Les utilisateurs par défaut en bénéficient, qu’ils s’en rendent compte ou non.
Je rumine encore cette question : si la couche de responsabilité vous sauve pendant un incident, la confidentialité « par défaut » est-elle vraiment la fonctionnalité phare, ou est-ce plutôt la piste d’audit en dessous qui fait le vrai travail?
@Dusk_Foundation $DUSK #dusk
L’infrastructure du pont de Dusk, à moitié en attente du sempiternel cycle marketing « zk = intraceable » puis je suis tombé directement sur l’incident du 16 août.
L’équipe a repéré une activité suspecte sur un portefeuille lié aux opérations du pont, a coupé court sur les adresses concernées et a déployé presque immédiatement une liste de blocage des destinataires pour les Web Wallet.
La promesse entière, c’est : « privé par défaut, responsable quand c’est nécessaire ». Ça sonne bien sur une page d’accueil. Mais la voir se produire en direct, c’était autre chose.
La liste de blocage n’était pas un module de conformité optionnel, planqué pour plus tard à destination des institutions : elle a été mise en ligne très vite, et a fonctionné comme une véritable soupape de sécurité opérationnelle.
La divulgation sélective n’est pas qu’une case de conformité ici : c’est ce qui leur a permis de contenir un problème en cours sans figer toute la chaîne.
Ça m’a fait faire une pause, honnêtement.
Je suis entré en me disant que la confidentialité vérifiable était surtout une histoire pour les banques et les émetteurs d’actifs du monde réel (RWA) plus tard, avec la fonctionnalité du niveau avancé que personne ne touche encore. En fait, c’est aussi juste… de l’hygiène d’infrastructure. Les utilisateurs par défaut en bénéficient, qu’ils s’en rendent compte ou non.
Je rumine encore cette question : si la couche de responsabilité vous sauve pendant un incident, la confidentialité « par défaut » est-elle vraiment la fonctionnalité phare, ou est-ce plutôt la piste d’audit en dessous qui fait le vrai travail?
@Dusk $DUSK #dusk
1
2
78
·
--
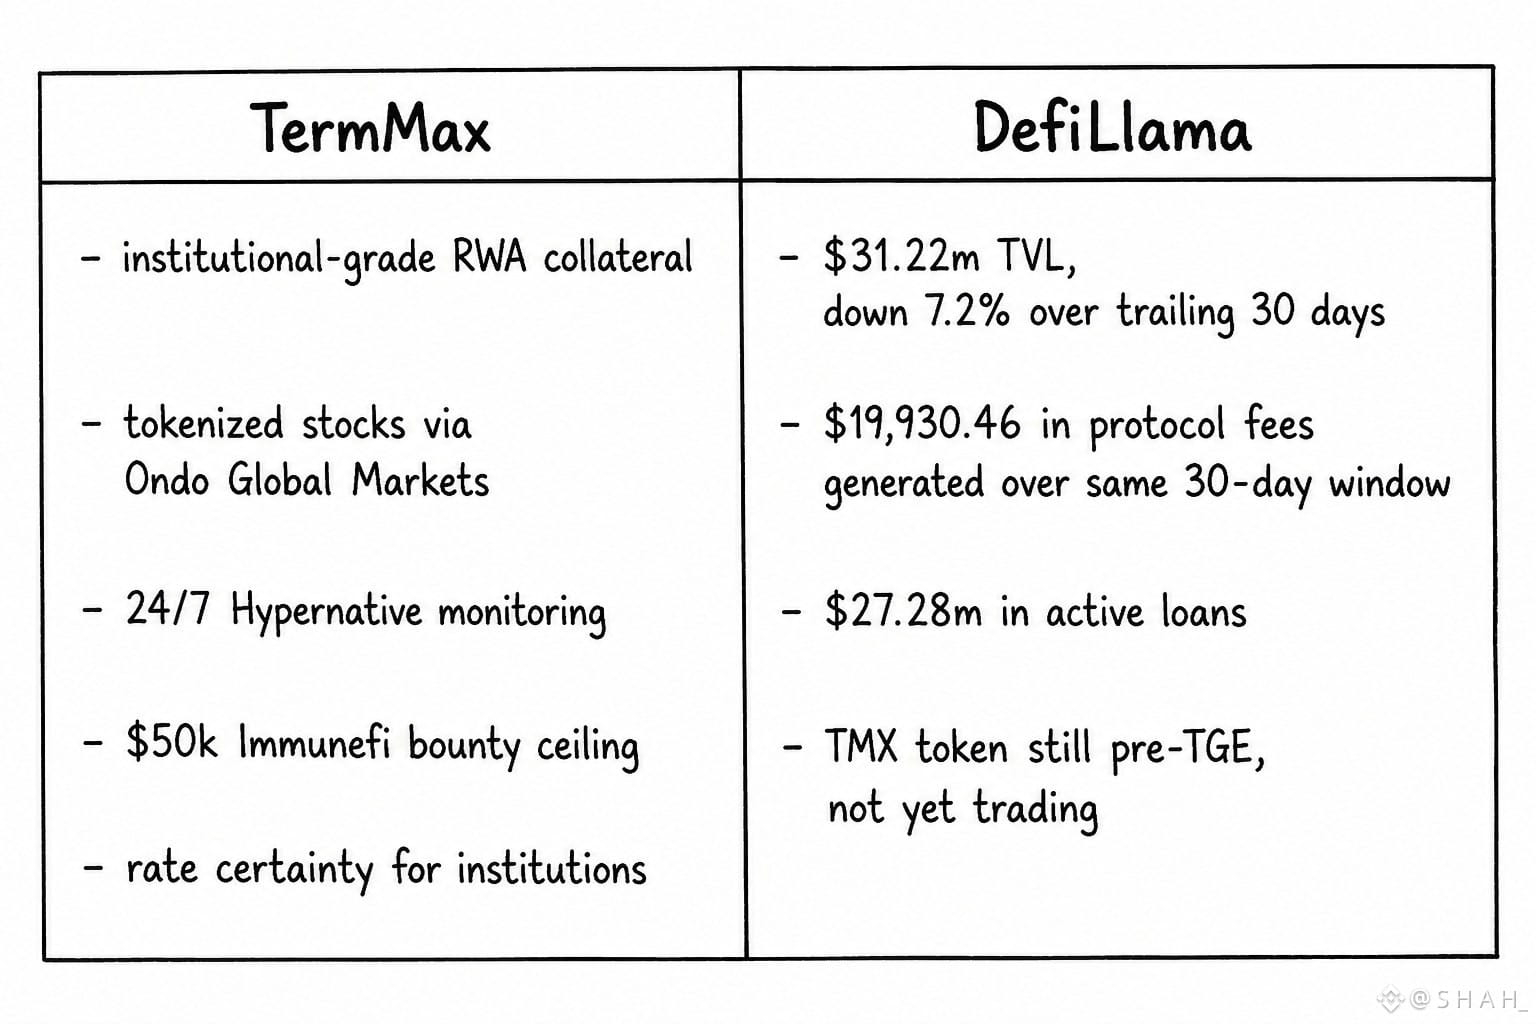
TermMax cessait de s’afficher sur mon fil d’actualité comme un service surveillé 24/7, soutenu par une campagne de bug bounty. Alors j’ai enfin pris le temps de regarder les vrais chiffres plutôt que le discours.
TVL autour de 31,22 M$ , en baisse de 7,2 % sur les 30 derniers jours. Les frais générés sur la même période ? 19 930,46 $. Des revenus réels du protocole, pas gonflés par des incitations.
Ce qui m’a le plus marqué. Tous les titres RWA parlent de titres tokenisés comme collatéral : certitude du taux pour les institutions. L’intégration Ondo s’appuie sur une base de frais qui, honnêtement, reste modeste.
La pile de sécurité Hypernative surveille en temps réel, Immunefi avec une prime pouvant aller jusqu’à 50 000 $, et des modifications timelockées : c’est vraiment pensé pour être à l’échelle de ce qui n’est pas encore arrivé pleinement. Une infrastructure en avance sur l’usage, pas une validation de l’infrastructure par l’usage.
J’ai eu un instant de doute en faisant défiler : je me suis demandé si je lisais simplement une baisse de TVL comme un déclin, alors qu’il s’agissait peut-être juste d’une saison calme.
Peut-être que la vraie leçon est là : un design d’abord axé sur la sécurité se construit pour les institutions qui se voient promettre des choses, tandis que les revenus de frais d’aujourd’hui vous disent qui est réellement là.
À quoi ressemble le ratio frais/TVL une fois que le flux de collatéral en actions tokenisées apparaît réellement on-chain.
@termmax #TermMax
TermMax cessait de s’afficher sur mon fil d’actualité comme un service surveillé 24/7, soutenu par une campagne de bug bounty. Alors j’ai enfin pris le temps de regarder les vrais chiffres plutôt que le discours.
TVL autour de 31,22 M$ , en baisse de 7,2 % sur les 30 derniers jours. Les frais générés sur la même période ? 19 930,46 $. Des revenus réels du protocole, pas gonflés par des incitations.
Ce qui m’a le plus marqué. Tous les titres RWA parlent de titres tokenisés comme collatéral : certitude du taux pour les institutions. L’intégration Ondo s’appuie sur une base de frais qui, honnêtement, reste modeste.
La pile de sécurité Hypernative surveille en temps réel, Immunefi avec une prime pouvant aller jusqu’à 50 000 $, et des modifications timelockées : c’est vraiment pensé pour être à l’échelle de ce qui n’est pas encore arrivé pleinement. Une infrastructure en avance sur l’usage, pas une validation de l’infrastructure par l’usage.
J’ai eu un instant de doute en faisant défiler : je me suis demandé si je lisais simplement une baisse de TVL comme un déclin, alors qu’il s’agissait peut-être juste d’une saison calme.
Peut-être que la vraie leçon est là : un design d’abord axé sur la sécurité se construit pour les institutions qui se voient promettre des choses, tandis que les revenus de frais d’aujourd’hui vous disent qui est réellement là.
À quoi ressemble le ratio frais/TVL une fois que le flux de collatéral en actions tokenisées apparaît réellement on-chain.
@TermMax #TermMax
56
25
322
·
--
Haussier
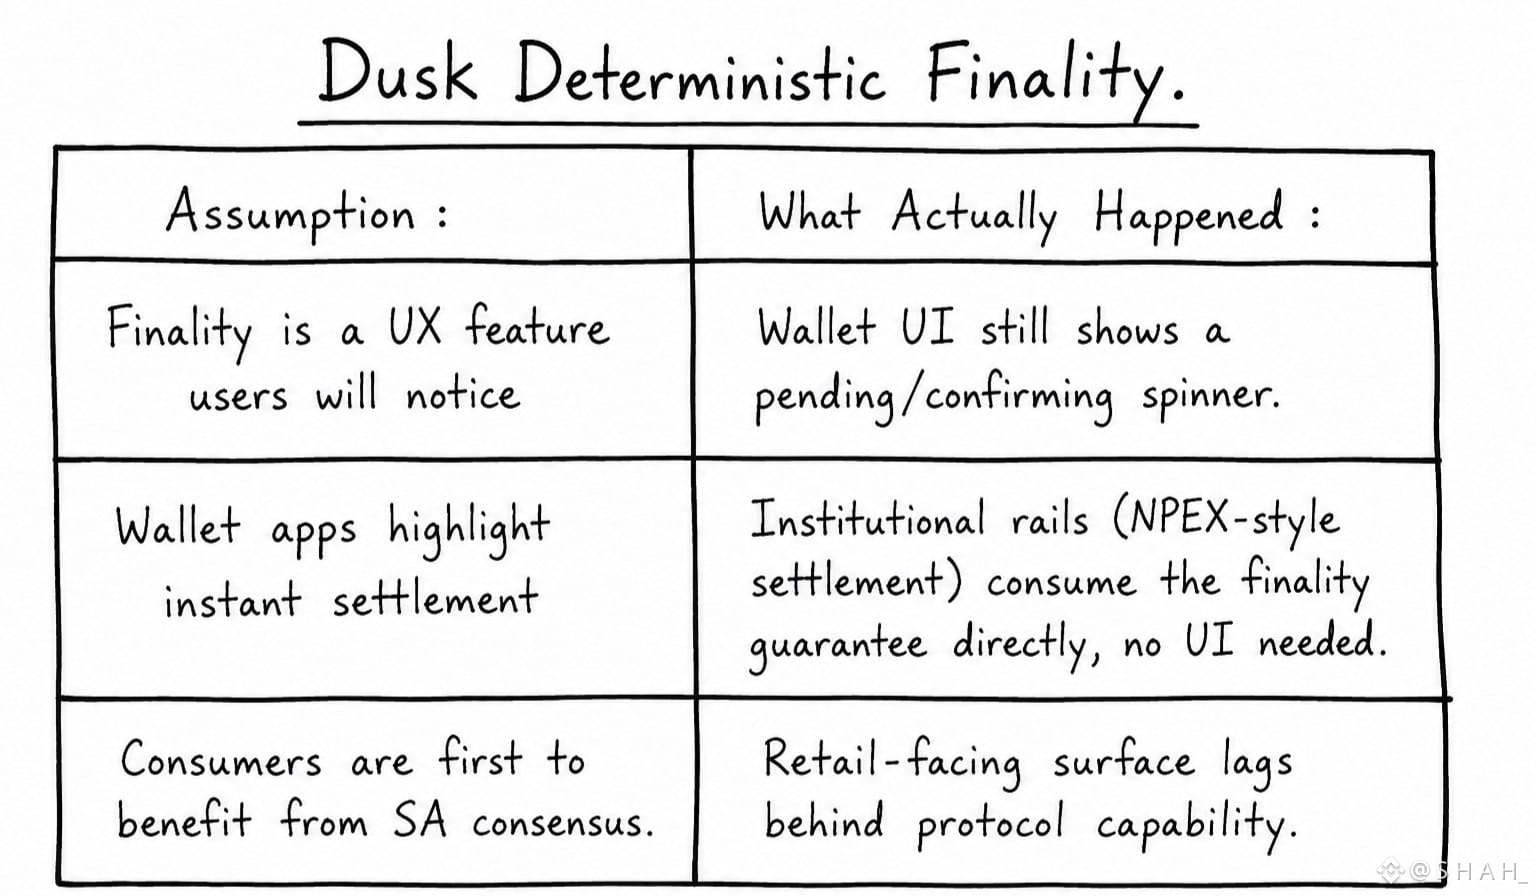
Explorateur du crépuscule après la mise à jour réseau du 15 août déployée sur dusk.network — rien de spectaculaire, juste les notes produit habituelles, mais ça m’a poussé à vérifier ce que signifie vraiment la « finalité déterministe » sur cette chaîne au lieu d’acquiescer bêtement à la formule.
La finalité de la SA se fait : un bloc est finalisé en un tour, sans attente de six confirmations, sans « ça va probablement tenir » probabiliste comme on en voit sur les chaînes de type PoW. Ce n’est pas du texte marketing : c’est simplement la façon dont le flux du producteur de blocs se comporte actuellement sur le mainnet. Mais l’interface du portefeuille sur laquelle je cliquais affichait encore un petit spinner en attente avant de se stabiliser, le même schéma que sur n’importe quelle chaîne.
Donc le protocole a déjà la garantie dont les institutions ont besoin pour le règlement : les titres tokenisés façon NPEX ne veulent pas d’une finalité probabiliste à proximité, mais la couche visible côté grand public n’a pas encore rattrapé la communication publicitaire.
Les premiers bénéficiaires réels ne sont pas ceux qui appuient sur le bouton du portefeuille. Ce sont les rails de règlement côté back-end. C’est assez drôle : la propriété technique la plus spectaculaire est aussi celle qui est la moins visible dans l’expérience par défaut.
Quelqu’un d’autre a remarqué quelles fonctionnalités sont déployées discrètement pour les institutions avant même d’apparaître dans l’application grand public ?
@Dusk_Foundation $DUSK #dusk
Explorateur du crépuscule après la mise à jour réseau du 15 août déployée sur dusk.network — rien de spectaculaire, juste les notes produit habituelles, mais ça m’a poussé à vérifier ce que signifie vraiment la « finalité déterministe » sur cette chaîne au lieu d’acquiescer bêtement à la formule.
La finalité de la SA se fait : un bloc est finalisé en un tour, sans attente de six confirmations, sans « ça va probablement tenir » probabiliste comme on en voit sur les chaînes de type PoW. Ce n’est pas du texte marketing : c’est simplement la façon dont le flux du producteur de blocs se comporte actuellement sur le mainnet. Mais l’interface du portefeuille sur laquelle je cliquais affichait encore un petit spinner en attente avant de se stabiliser, le même schéma que sur n’importe quelle chaîne.
Donc le protocole a déjà la garantie dont les institutions ont besoin pour le règlement : les titres tokenisés façon NPEX ne veulent pas d’une finalité probabiliste à proximité, mais la couche visible côté grand public n’a pas encore rattrapé la communication publicitaire.
Les premiers bénéficiaires réels ne sont pas ceux qui appuient sur le bouton du portefeuille. Ce sont les rails de règlement côté back-end. C’est assez drôle : la propriété technique la plus spectaculaire est aussi celle qui est la moins visible dans l’expérience par défaut.
Quelqu’un d’autre a remarqué quelles fonctionnalités sont déployées discrètement pour les institutions avant même d’apparaître dans l’application grand public ?
@Dusk $DUSK #dusk
43
15
317
·
--
Haussier
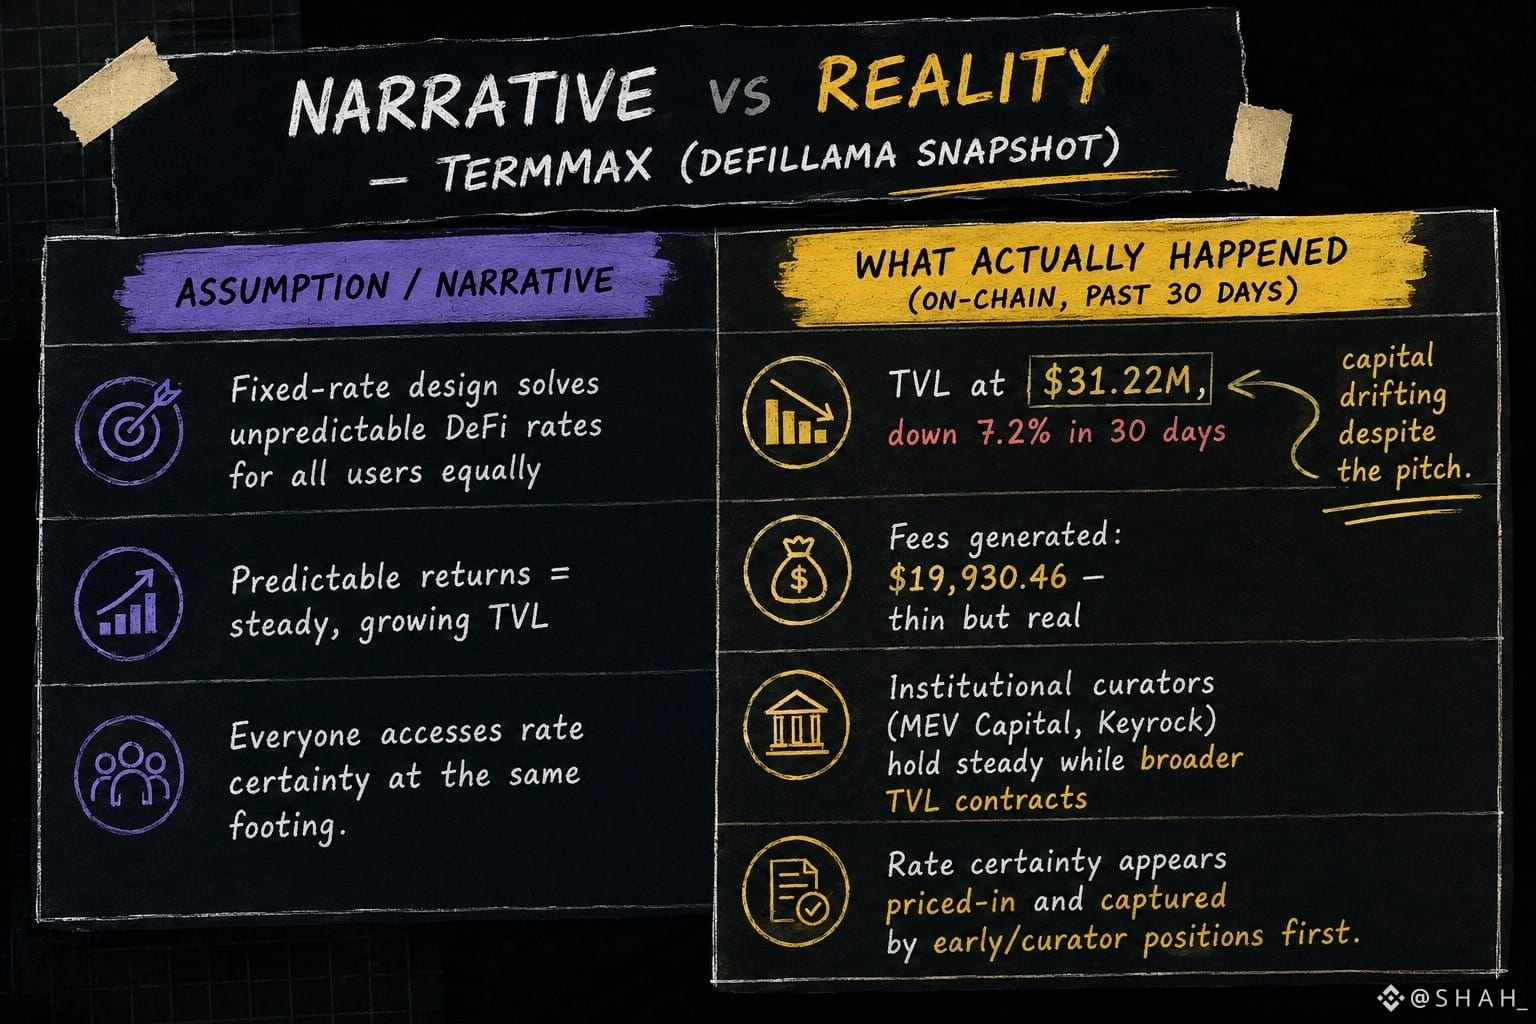
@termmax a fait remonter DefiLlama juste pour vérifier que les taux fixes résolvent tout, argumentaire. Le TVL est à 31,22 M$ pour l’instant, en baisse de 7,2 % sur les 30 derniers jours. Les frais générés sur la même période : 19 930,46 $. De petits montants. De vrais montants, ceci dit, pas du marketing.
La conception du protocole est vraiment ingénieuse : séparation zéro-coupon FT/XT, vaults de curator, timelock sur les changements de risque… tout fonctionne comme annoncé.
Mais voir le TVL saigner lentement pendant que des curators comme MEV Capital et Keyrock maintiennent leurs allocations stables raconte une autre histoire que celle des taux prévisibles pour tout le monde.
La certitude est intégrée dans le prix et captée par ceux qui sont déjà en place, les curators institutionnels, les gestionnaires de vaults avant que cela ne se répercute sur le déposant retail, en faisant défiler la page Earn.
Ça me rappelle un produit à revenu fixe dans la vraie vie, honnêtement. La partie fixe n’est fixe que pour celui qui est arrivé le premier.
Pas baissier, pas haussier, juste le constat de l’écart entre “on a résolu les taux imprévisibles” et “le TVL trouve quand même son plancher”.
Quelqu’un d’autre suit où est réellement allé ce -7,2 %, ou je lis trop dans une seule capture d’écran de tableau de bord ?
@termmax #TermMax
@TermMax a fait remonter DefiLlama juste pour vérifier que les taux fixes résolvent tout, argumentaire. Le TVL est à 31,22 M$ pour l’instant, en baisse de 7,2 % sur les 30 derniers jours. Les frais générés sur la même période : 19 930,46 $. De petits montants. De vrais montants, ceci dit, pas du marketing.
La conception du protocole est vraiment ingénieuse : séparation zéro-coupon FT/XT, vaults de curator, timelock sur les changements de risque… tout fonctionne comme annoncé.
Mais voir le TVL saigner lentement pendant que des curators comme MEV Capital et Keyrock maintiennent leurs allocations stables raconte une autre histoire que celle des taux prévisibles pour tout le monde.
La certitude est intégrée dans le prix et captée par ceux qui sont déjà en place, les curators institutionnels, les gestionnaires de vaults avant que cela ne se répercute sur le déposant retail, en faisant défiler la page Earn.
Ça me rappelle un produit à revenu fixe dans la vraie vie, honnêtement. La partie fixe n’est fixe que pour celui qui est arrivé le premier.
Pas baissier, pas haussier, juste le constat de l’écart entre “on a résolu les taux imprévisibles” et “le TVL trouve quand même son plancher”.
Quelqu’un d’autre suit où est réellement allé ce -7,2 %, ou je lis trop dans une seule capture d’écran de tableau de bord ?
@TermMax #TermMax
43
21
331
·
--
Haussier
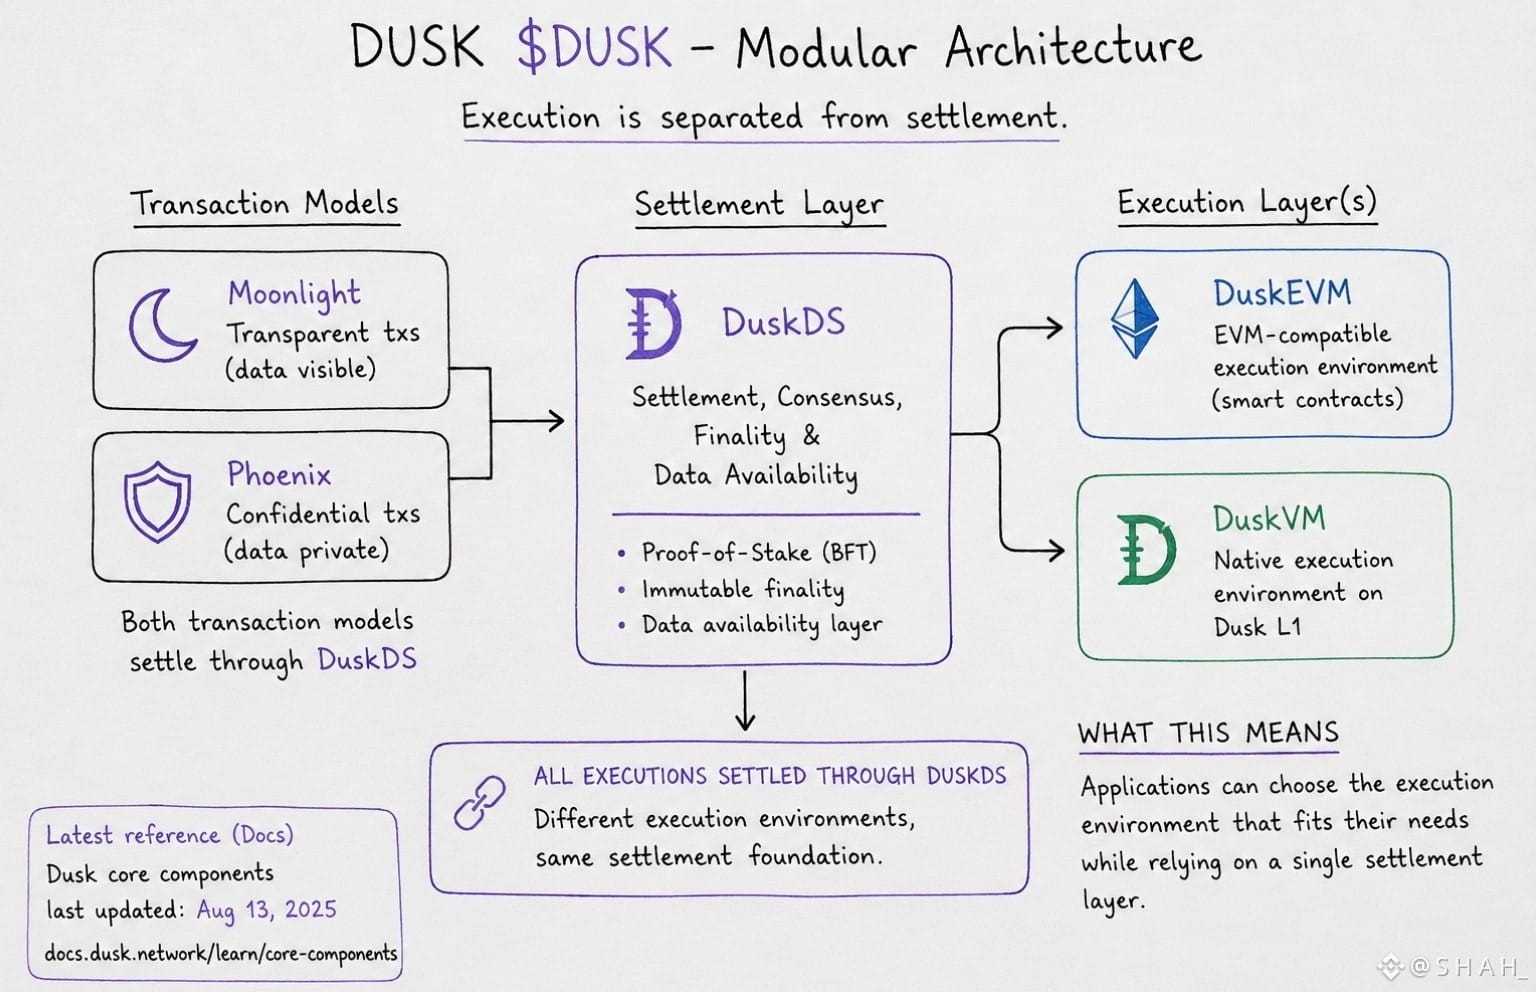
@Dusk_Foundation je me rendais compte que le bit modulaire ne consiste pas seulement à avoir davantage de composants. $DUSK en fait, il sépare l’endroit où a lieu le règlement de celui où a lieu l’exécution, et cela change la façon dont je pense la chaîne.
En consultant les dernières documentations de Dusk, je n’ai cessé de comparer DuskDS et DuskEVM. DuskDS gère le consensus, la finalité et la disponibilité des données, tandis que DuskEVM est la couche d’exécution EVM qui se règle via elle.
DuskVM est un autre environnement d’exécution directement sur la L1. Le plus intéressant est qu’ils peuvent tous s’appuyer sur la même base de règlement plutôt que de forcer chaque application à entrer dans un seul modèle d’exécution.
Au départ, j’ai lu ça comme un langage d’architecture modulaire standard et j’ai presque sauté l’explication. Ensuite, j’ai regardé de plus près comment Dusk gère les transactions réelles : Moonlight et Phoenix règlent toutes deux via DuskDS, tandis que l’exécution des smart contracts peut se faire ailleurs. Cela a rendu la séparation beaucoup plus concrète que ce que suggère le schéma.
Pour autant, je suis curieux des compromis. Une fois que des applications commencent à passer entre ces environnements d’exécution, la modularité réduit-elle réellement la complexité pour les développeurs, ou fait-elle simplement migrer cette complexité dans les interfaces entre eux…
@Dusk_Foundation $DUSK #dusk
@Dusk je me rendais compte que le bit modulaire ne consiste pas seulement à avoir davantage de composants. $DUSK en fait, il sépare l’endroit où a lieu le règlement de celui où a lieu l’exécution, et cela change la façon dont je pense la chaîne.
En consultant les dernières documentations de Dusk, je n’ai cessé de comparer DuskDS et DuskEVM. DuskDS gère le consensus, la finalité et la disponibilité des données, tandis que DuskEVM est la couche d’exécution EVM qui se règle via elle.
DuskVM est un autre environnement d’exécution directement sur la L1. Le plus intéressant est qu’ils peuvent tous s’appuyer sur la même base de règlement plutôt que de forcer chaque application à entrer dans un seul modèle d’exécution.
Au départ, j’ai lu ça comme un langage d’architecture modulaire standard et j’ai presque sauté l’explication. Ensuite, j’ai regardé de plus près comment Dusk gère les transactions réelles : Moonlight et Phoenix règlent toutes deux via DuskDS, tandis que l’exécution des smart contracts peut se faire ailleurs. Cela a rendu la séparation beaucoup plus concrète que ce que suggère le schéma.
Pour autant, je suis curieux des compromis. Une fois que des applications commencent à passer entre ces environnements d’exécution, la modularité réduit-elle réellement la complexité pour les développeurs, ou fait-elle simplement migrer cette complexité dans les interfaces entre eux…
@Dusk $DUSK #dusk
25
13
255
·
--
Haussier
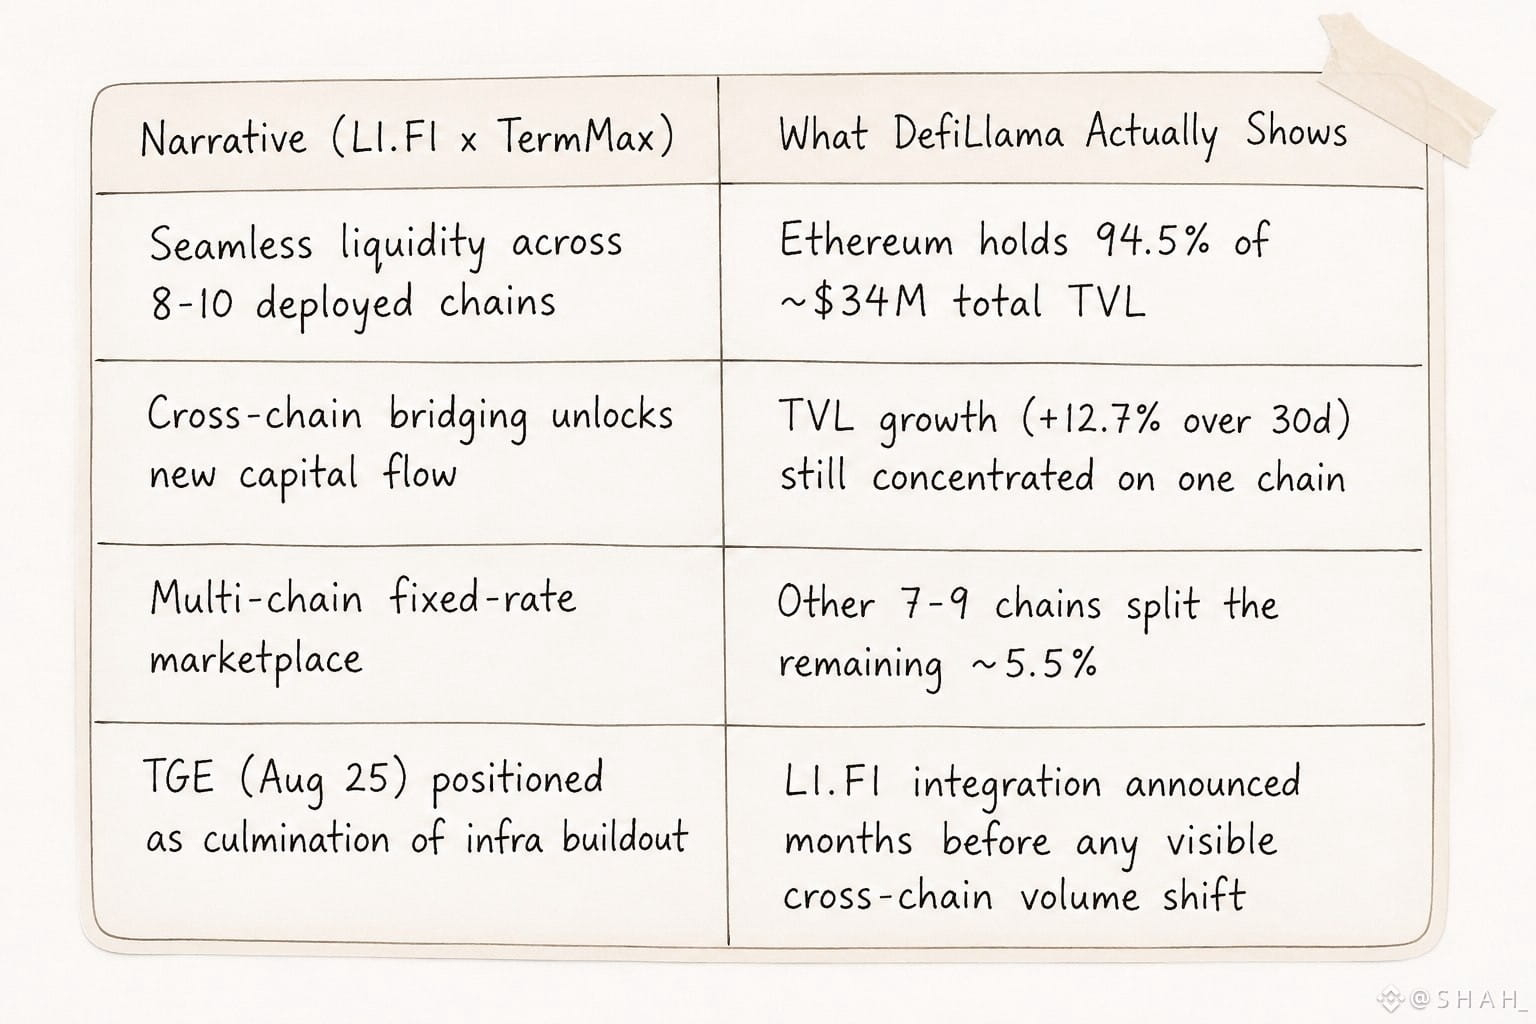
L’intégration LI.FI de TermMax pour cette tâche, en espérant que l’histoire inter-chaînes apparaisse réellement dans les chiffres. Ce n’est pas vraiment le cas. @termmax est en ligne sur quelque chose comme 8 à 10 chaînes maintenant, et LI.FI est censé être la plomberie qui permet à la liquidité TMX de circuler librement entre elles.
Mais j’ai ouvert DeFiLlama et je me suis contenté d’y jeter un œil… À lui seul, Ethereum détient à l’heure actuelle 94,5 % du TVL d’environ 34 M$ du protocole. Dix chaînes déployées, une seule chaîne fait quasiment tout le travail.
Le pont existe, le SDK est branché, la présentation marketing parle d’accès multi-chaînes fluide et les utilisateurs ne l’exploitent tout simplement pas encore comme ça.
Des pools de capital toujours mutualisés. Ça m’a fait douter que « prêt pour le cross-chain » et « utilisé en cross-chain » soient même des affirmations équivalentes : clairement non.
Le timing est aussi assez fou. Le TGE vient d’être confirmé pour le 25 août, donc toute cette conversation sur la plomberie LI.FI se déroule littéralement quelques jours avant la mise en ligne du token, pas après.
On dirait que l’infrastructure est construite avant l’événement de liquidité, plutôt que de réagir à celui-ci. Soit c’est un séquençage intelligent, soit c’est pari que le bridging sera effectivement adopté une fois que les incitations TMX seront lancées.
Les outils inter-chaînes sont-ils déjà utilisés avant qu’il y ait une raison de bouger, ou la raison doit-elle toujours venir en premier ?
@termmax #TermMax
L’intégration LI.FI de TermMax pour cette tâche, en espérant que l’histoire inter-chaînes apparaisse réellement dans les chiffres. Ce n’est pas vraiment le cas. @TermMax est en ligne sur quelque chose comme 8 à 10 chaînes maintenant, et LI.FI est censé être la plomberie qui permet à la liquidité TMX de circuler librement entre elles.
Mais j’ai ouvert DeFiLlama et je me suis contenté d’y jeter un œil… À lui seul, Ethereum détient à l’heure actuelle 94,5 % du TVL d’environ 34 M$ du protocole. Dix chaînes déployées, une seule chaîne fait quasiment tout le travail.
Le pont existe, le SDK est branché, la présentation marketing parle d’accès multi-chaînes fluide et les utilisateurs ne l’exploitent tout simplement pas encore comme ça.
Des pools de capital toujours mutualisés. Ça m’a fait douter que « prêt pour le cross-chain » et « utilisé en cross-chain » soient même des affirmations équivalentes : clairement non.
Le timing est aussi assez fou. Le TGE vient d’être confirmé pour le 25 août, donc toute cette conversation sur la plomberie LI.FI se déroule littéralement quelques jours avant la mise en ligne du token, pas après.
On dirait que l’infrastructure est construite avant l’événement de liquidité, plutôt que de réagir à celui-ci. Soit c’est un séquençage intelligent, soit c’est pari que le bridging sera effectivement adopté une fois que les incitations TMX seront lancées.
Les outils inter-chaînes sont-ils déjà utilisés avant qu’il y ait une raison de bouger, ou la raison doit-elle toujours venir en premier ?
@TermMax #TermMax
74
29
381
·
--
Haussier
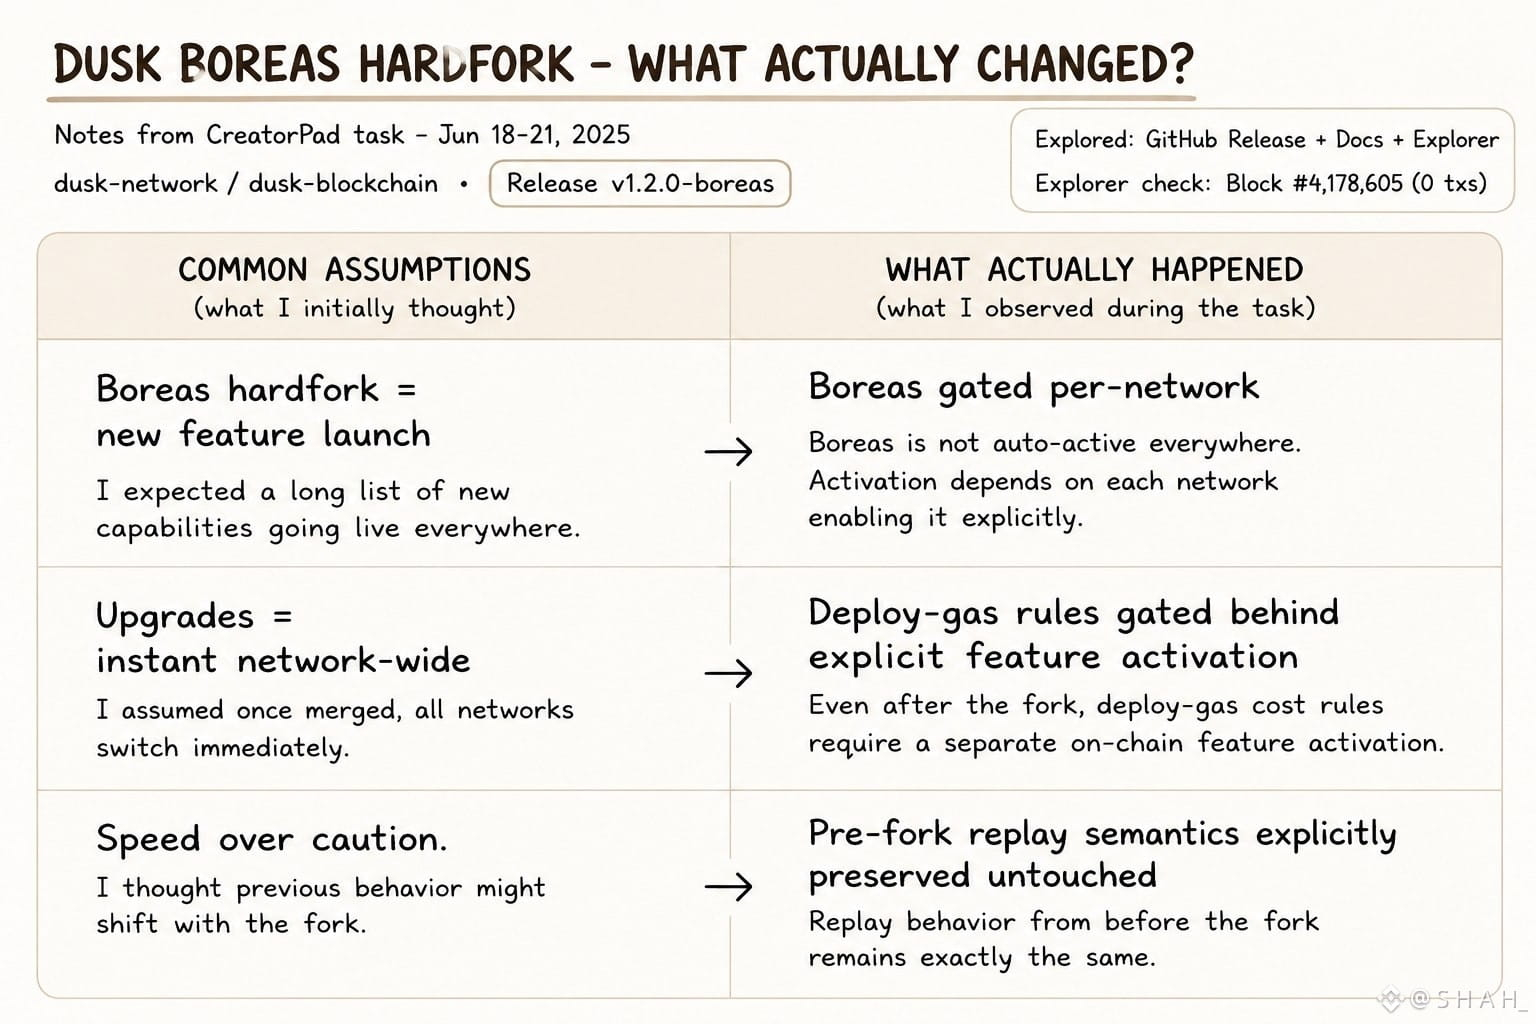
$DUSK notes de version pour le client Rusk et une ligne arrêtée
L’activation des requêtes d’hôte du hardfork Boreas a été liée et contrôlée séparément pour le mainnet, le testnet et le devnet/localnet, avec des règles de déploiement du gas conditionnées derrière l’activation de la fonctionnalité afin que la relecture pré-fork reste intacte.
Parce que ce n’est pas comme ça qu’on expédie quelque chose qu’on est censé lancer sur le marché. C’est comme ça qu’on expédie quelque chose dont on a peur de casser.
L’équipe traite la continuité de l’état de la chaîne comme quelque chose de sacré : la sémantique de la relecture pré-fork ne peut pas changer, même quand une nouvelle logique de tarification s’active en dessous. Le devnet obtient Boreas depuis le genesis ; le mainnet, non.
Cet écart entre les environnements est la vraie feuille de route produit, pas le fil d’annonce. La plupart des projets que j’ai consultés pendant les tâches CreatorPad aiment les mises à niveau bruyantes.
@Dusk_Foundation semble faire l’inverse : superposer des verrous d’activation comme si ça se préparait pour des auditeurs qui liront la différence, pas pour des investisseurs qui liront le tweet.
La confidentialité et la conformité d’abord, enfin alignées avec le comportement réel des commits… ou est-ce que je lis trop d’intention dans ce qui n’est probablement qu’une hygiène d’ingénierie soigneuse ?
Quoi qu’il en soit, quand est-ce que vous avez vérifié la dernière fois que les notes de version d’un projet correspondaient à son marketing ?😵
@Dusk_Foundation $DUSK #dusk
$DUSK notes de version pour le client Rusk et une ligne arrêtée
L’activation des requêtes d’hôte du hardfork Boreas a été liée et contrôlée séparément pour le mainnet, le testnet et le devnet/localnet, avec des règles de déploiement du gas conditionnées derrière l’activation de la fonctionnalité afin que la relecture pré-fork reste intacte.
Parce que ce n’est pas comme ça qu’on expédie quelque chose qu’on est censé lancer sur le marché. C’est comme ça qu’on expédie quelque chose dont on a peur de casser.
L’équipe traite la continuité de l’état de la chaîne comme quelque chose de sacré : la sémantique de la relecture pré-fork ne peut pas changer, même quand une nouvelle logique de tarification s’active en dessous. Le devnet obtient Boreas depuis le genesis ; le mainnet, non.
Cet écart entre les environnements est la vraie feuille de route produit, pas le fil d’annonce. La plupart des projets que j’ai consultés pendant les tâches CreatorPad aiment les mises à niveau bruyantes.
@Dusk semble faire l’inverse : superposer des verrous d’activation comme si ça se préparait pour des auditeurs qui liront la différence, pas pour des investisseurs qui liront le tweet.
La confidentialité et la conformité d’abord, enfin alignées avec le comportement réel des commits… ou est-ce que je lis trop d’intention dans ce qui n’est probablement qu’une hygiène d’ingénierie soigneuse ?
Quoi qu’il en soit, quand est-ce que vous avez vérifié la dernière fois que les notes de version d’un projet correspondaient à son marketing ?😵
@Dusk $DUSK #dusk
8
9
254
·
--
Haussier
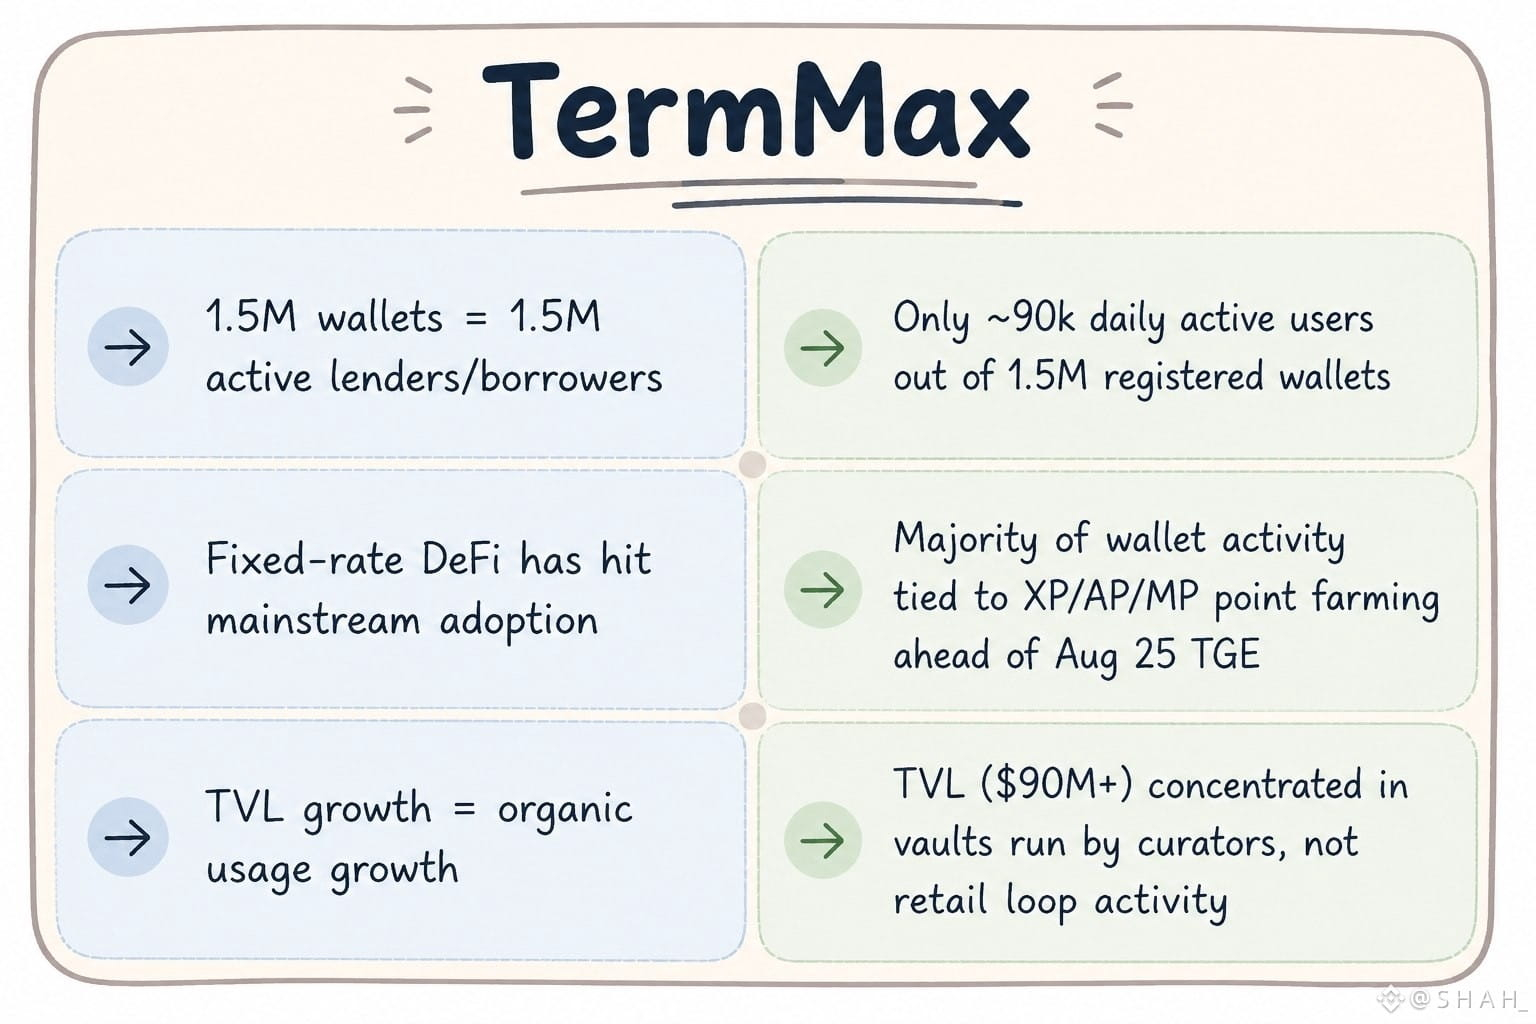
La TGE pour TermMax vient d’être confirmée et des portefeuilles enregistrés : plus de 1,5 million. Utilisateurs actifs quotidiens : environ 90k. Cet écart m’a marqué plus longtemps que je ne l’aurais cru.
Tout le monde détient une position XP/AP/MP en attendant de réclamer après la TGE, c’est sûr, mais seule une fraction ouvre réellement un marché et verrouille un taux fixe au fil des jours.
La TVL se situe au-dessus de 90 M$ sur dix chaînes EVM, déployée en parallèle avec des intégrations de Morpho, Aave, Venus, Pendle : la “mécanique” est bien là. C’est juste que la plupart des utilisateurs sont venus pour le token, pas pour la courbe de prêt.
L’infrastructure fonctionne avec des mécanismes FT/XT/GT : ils sont vraiment élégants pour l’emprunt à taux fixe, mais l’adoption, pour l’instant, ressemble davantage à une stratégie de positionnement pour un airdrop qu’à des personnes qui renouvellent des prêts à terme pour une certitude de rendement. C’est généralement ce qu’on observe avec les protocoles pré-TGE.
La question est de savoir si ces 90k restent stables ou grimpent une fois l’événement de réclamation passé et que la foule du farming s’en va… est-ce que quelqu’un suit ce ratio après la TGE ?
@termmax #TermMax
La TGE pour TermMax vient d’être confirmée et des portefeuilles enregistrés : plus de 1,5 million. Utilisateurs actifs quotidiens : environ 90k. Cet écart m’a marqué plus longtemps que je ne l’aurais cru.
Tout le monde détient une position XP/AP/MP en attendant de réclamer après la TGE, c’est sûr, mais seule une fraction ouvre réellement un marché et verrouille un taux fixe au fil des jours.
La TVL se situe au-dessus de 90 M$ sur dix chaînes EVM, déployée en parallèle avec des intégrations de Morpho, Aave, Venus, Pendle : la “mécanique” est bien là. C’est juste que la plupart des utilisateurs sont venus pour le token, pas pour la courbe de prêt.
L’infrastructure fonctionne avec des mécanismes FT/XT/GT : ils sont vraiment élégants pour l’emprunt à taux fixe, mais l’adoption, pour l’instant, ressemble davantage à une stratégie de positionnement pour un airdrop qu’à des personnes qui renouvellent des prêts à terme pour une certitude de rendement. C’est généralement ce qu’on observe avec les protocoles pré-TGE.
La question est de savoir si ces 90k restent stables ou grimpent une fois l’événement de réclamation passé et que la foule du farming s’en va… est-ce que quelqu’un suit ce ratio après la TGE ?
@TermMax #TermMax
21
16
208
·
--
Haussier
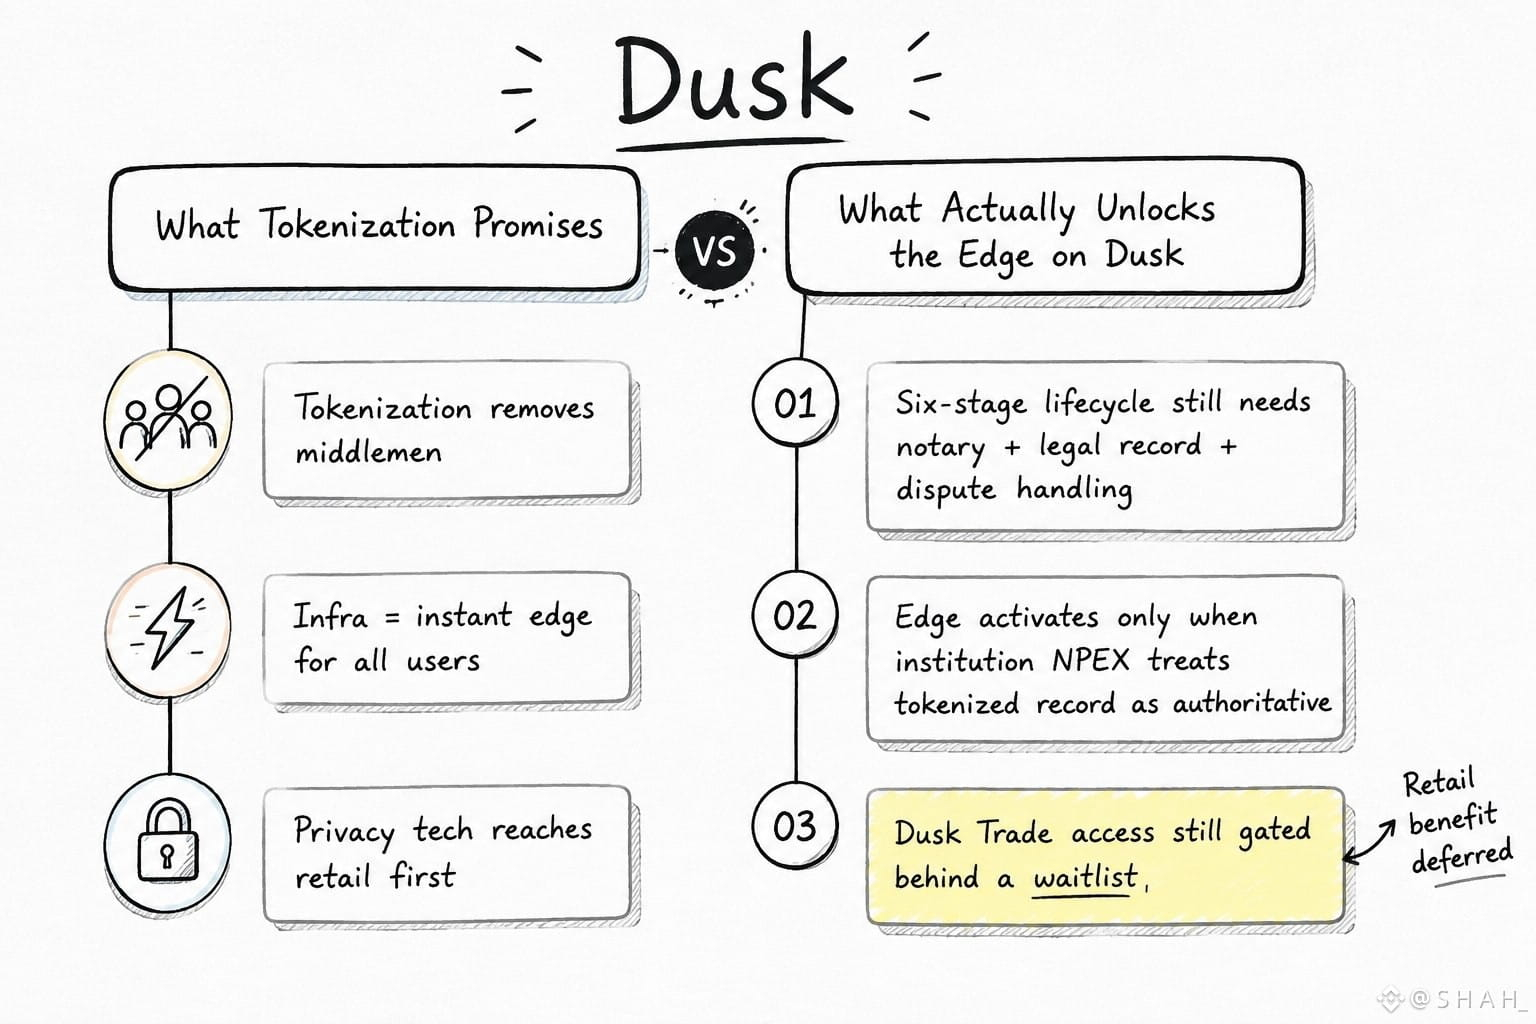
La rédaction de Dusk, à la place des graphiques de prix habituels : et un détail a accroché mon attention dans le billet du 15 août sur des SME tokenisés. Il y a un tableau en six étapes du cycle de vie de la propriété, et, noir sur blanc, il admet ce que la tokenisation ne corrige pas. Les actes notariés, la gestion des litiges, l’autorité d’archive juridique : tout est encore là. Toujours du humain.
C’est ça qui m’est resté. Le pitch est « infrastructure edge », mais en lisant le tableau réel avant/après, l’« edge » ne s’active que lorsqu’une institution comme NPEX se branche et accepte de traiter l’enregistrement tokenisé comme faisant autorité. Le retail ne l’obtient pas en premier — la liste d’attente du Dusk Trade est encore… une liste d’attente. L’infra est réelle, le mécanisme de divulgation sélective pour les régulateurs est vraiment différent du cadrage habituel « coin de la confidentialité », mais il est conçu d’abord pour la partie NPEX, puis pour tout le monde après.
Ça m’a fait faire une pause au milieu d’un snack, franchement. La plupart des infrastructures de marché L1, on la ressent immédiatement. La version de Dusk ressemble davantage à une voie de conformité qui reste silencieusement sous le reste, en attendant que d’autres institutions décident qu’elle est assez fiable pour être citée.
Hmm. Est-ce qu’un avantage à long terme reste un avantage si les gens pour lesquels il a été construit ne sont pas ceux qui détiennent le token dès le premier jour ?
@Dusk_Foundation $DUSK #dusk
La rédaction de Dusk, à la place des graphiques de prix habituels : et un détail a accroché mon attention dans le billet du 15 août sur des SME tokenisés. Il y a un tableau en six étapes du cycle de vie de la propriété, et, noir sur blanc, il admet ce que la tokenisation ne corrige pas. Les actes notariés, la gestion des litiges, l’autorité d’archive juridique : tout est encore là. Toujours du humain.
C’est ça qui m’est resté. Le pitch est « infrastructure edge », mais en lisant le tableau réel avant/après, l’« edge » ne s’active que lorsqu’une institution comme NPEX se branche et accepte de traiter l’enregistrement tokenisé comme faisant autorité. Le retail ne l’obtient pas en premier — la liste d’attente du Dusk Trade est encore… une liste d’attente. L’infra est réelle, le mécanisme de divulgation sélective pour les régulateurs est vraiment différent du cadrage habituel « coin de la confidentialité », mais il est conçu d’abord pour la partie NPEX, puis pour tout le monde après.
Ça m’a fait faire une pause au milieu d’un snack, franchement. La plupart des infrastructures de marché L1, on la ressent immédiatement. La version de Dusk ressemble davantage à une voie de conformité qui reste silencieusement sous le reste, en attendant que d’autres institutions décident qu’elle est assez fiable pour être citée.
Hmm. Est-ce qu’un avantage à long terme reste un avantage si les gens pour lesquels il a été construit ne sont pas ceux qui détiennent le token dès le premier jour ?
@Dusk $DUSK #dusk
4
2
82
·
--
Baissier
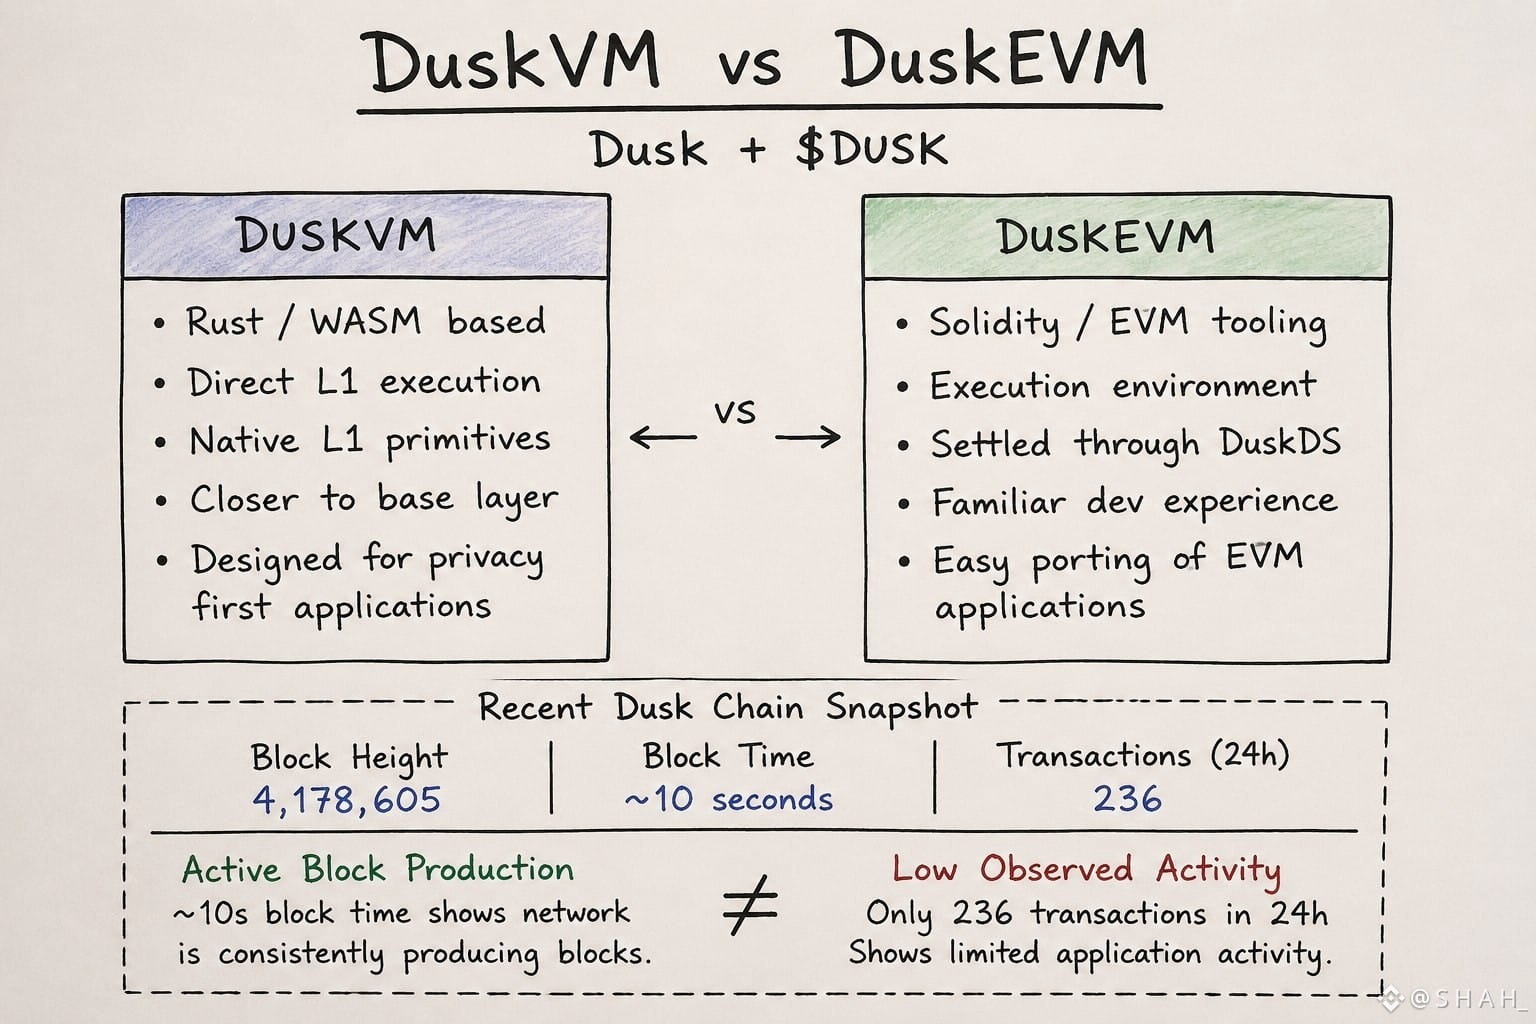
Je me suis arrêté à la différence entre DuskVM et DuskEVM parce que, sur le papier, ça paraît plus simple que ce que ça ne devient une fois qu’on suit ce qui s’exécute réellement où.
Pendant la tâche, j’ai vérifié la chaîne Dusk et j’ai vu le bloc n° 4 178 605, avec un réseau qui continue de produire des blocs autour de la barre des 10 secondes, tandis que seulement 236 transactions ont été enregistrées sur 24 h. Ce contraste m’est resté en tête.
@Dusk_Foundation n’est pas vraiment en train de traiter DuskVM et DuskEVM comme deux versions d’une même chose. DuskVM exécute nativement du Rust/WASM directement sur le L1, tandis que DuskEVM se présente comme un environnement d’exécution EVM, stabilisé via DuskDS.
La différence concrète, c’est ce qui m’a accroché. DuskVM vous donne un lien plus profond avec les primitives natives du L1, tandis que DuskEVM offre aux développeurs la voie EVM familière via Solidity.
Au départ, je pensais que la couche EVM deviendrait naturellement le centre d’activité évident, mais les chiffres récents de la chaîne m’ont fait ralentir un peu. Un producteur de blocs très actif ne signifie pas automatiquement une utilisation d’applications très active.
Je me demande encore si, à terme, DuskEVM devient l’endroit où la plupart de l’activité applicative s’installe réellement, ou si la VM native conserve les charges de travail les plus importantes au plus près de la couche de base…
@Dusk_Foundation $DUSK #dusk
Je me suis arrêté à la différence entre DuskVM et DuskEVM parce que, sur le papier, ça paraît plus simple que ce que ça ne devient une fois qu’on suit ce qui s’exécute réellement où.
Pendant la tâche, j’ai vérifié la chaîne Dusk et j’ai vu le bloc n° 4 178 605, avec un réseau qui continue de produire des blocs autour de la barre des 10 secondes, tandis que seulement 236 transactions ont été enregistrées sur 24 h. Ce contraste m’est resté en tête.
@Dusk n’est pas vraiment en train de traiter DuskVM et DuskEVM comme deux versions d’une même chose. DuskVM exécute nativement du Rust/WASM directement sur le L1, tandis que DuskEVM se présente comme un environnement d’exécution EVM, stabilisé via DuskDS.
La différence concrète, c’est ce qui m’a accroché. DuskVM vous donne un lien plus profond avec les primitives natives du L1, tandis que DuskEVM offre aux développeurs la voie EVM familière via Solidity.
Au départ, je pensais que la couche EVM deviendrait naturellement le centre d’activité évident, mais les chiffres récents de la chaîne m’ont fait ralentir un peu. Un producteur de blocs très actif ne signifie pas automatiquement une utilisation d’applications très active.
Je me demande encore si, à terme, DuskEVM devient l’endroit où la plupart de l’activité applicative s’installe réellement, ou si la VM native conserve les charges de travail les plus importantes au plus près de la couche de base…
@Dusk $DUSK #dusk
2
76
·
--
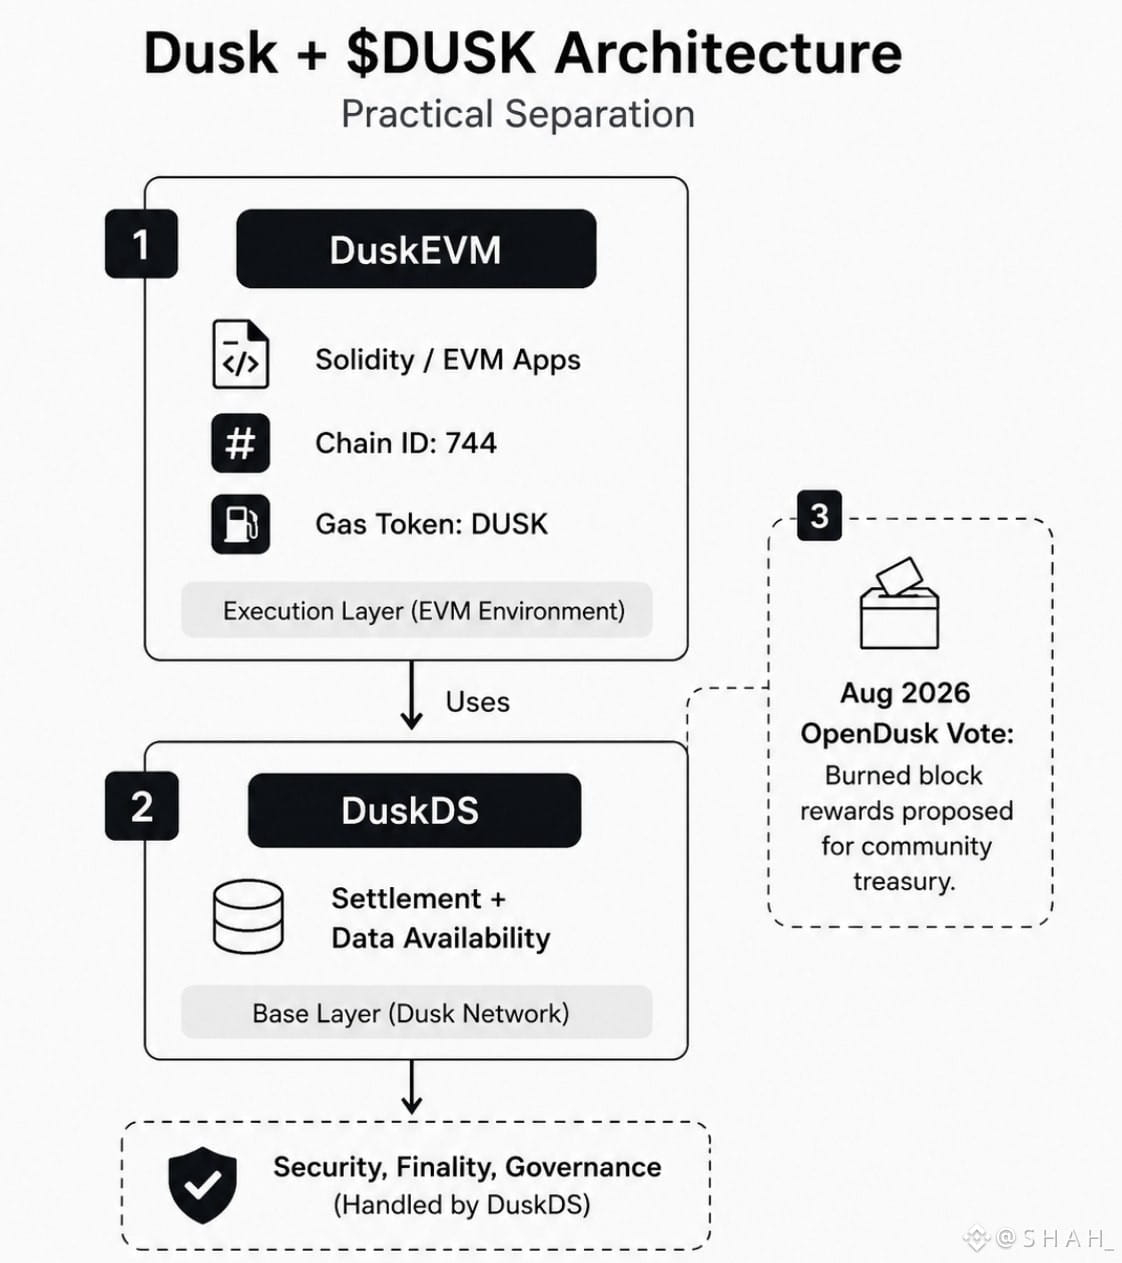
Ce qui m’a accroché en creusant DuskEVM n’était pas la partie EVM en elle-même. C’était l’endroit où l’exécution se situe réellement.
J’ai parcouru @DuskNetwork : la documentation actuelle indique que DuskEVM utilise l’identifiant de chaîne 744, avec DUSK comme jeton de gaz natif, tandis que DuskDS gère le règlement et la disponibilité des données. Cette séparation paraît nette sur le papier, mais elle a changé la façon dont j’ai regardé le réseau : l’environnement EVM ne remplace pas la couche de base de Dusk ; il se place au-dessus.
Ce qui m’a fait faire une pause, c’est l’activité récente de gouvernance OpenDusk.
Le vote d’août porte sur la question de savoir si les récompenses de blocs brûlées doivent alimenter un trésor communautaire, tandis que DuskEVM est positionné comme couche applicative. Il y a donc un contraste intéressant : la gouvernance et le règlement restent liés à DuskDS, tandis que les développeurs bénéficient de l’environnement familier Solidity/EVM au-dessus.
Au départ, je pensais que l’EVM sur Dusk signifiait surtout un déploiement plus facile. Après avoir retracé l’architecture, j’en suis moins sûr : ce n’est peut-être pas la partie la plus importante.
La vraie question pour moi est de savoir si, dans la pratique, les développeurs utilisent réellement cette séparation, ou si DuskEVM demeure surtout une couche de compatibilité pendant que l’activité plus profonde reste sur DuskDS…
@Dusk_Foundation $DUSK #dusk
Ce qui m’a accroché en creusant DuskEVM n’était pas la partie EVM en elle-même. C’était l’endroit où l’exécution se situe réellement.
J’ai parcouru @DuskNetwork : la documentation actuelle indique que DuskEVM utilise l’identifiant de chaîne 744, avec DUSK comme jeton de gaz natif, tandis que DuskDS gère le règlement et la disponibilité des données. Cette séparation paraît nette sur le papier, mais elle a changé la façon dont j’ai regardé le réseau : l’environnement EVM ne remplace pas la couche de base de Dusk ; il se place au-dessus.
Ce qui m’a fait faire une pause, c’est l’activité récente de gouvernance OpenDusk.
Le vote d’août porte sur la question de savoir si les récompenses de blocs brûlées doivent alimenter un trésor communautaire, tandis que DuskEVM est positionné comme couche applicative. Il y a donc un contraste intéressant : la gouvernance et le règlement restent liés à DuskDS, tandis que les développeurs bénéficient de l’environnement familier Solidity/EVM au-dessus.
Au départ, je pensais que l’EVM sur Dusk signifiait surtout un déploiement plus facile. Après avoir retracé l’architecture, j’en suis moins sûr : ce n’est peut-être pas la partie la plus importante.
La vraie question pour moi est de savoir si, dans la pratique, les développeurs utilisent réellement cette séparation, ou si DuskEVM demeure surtout une couche de compatibilité pendant que l’activité plus profonde reste sur DuskDS…
@Dusk $DUSK #dusk
7
2
94
·
--
Haussier
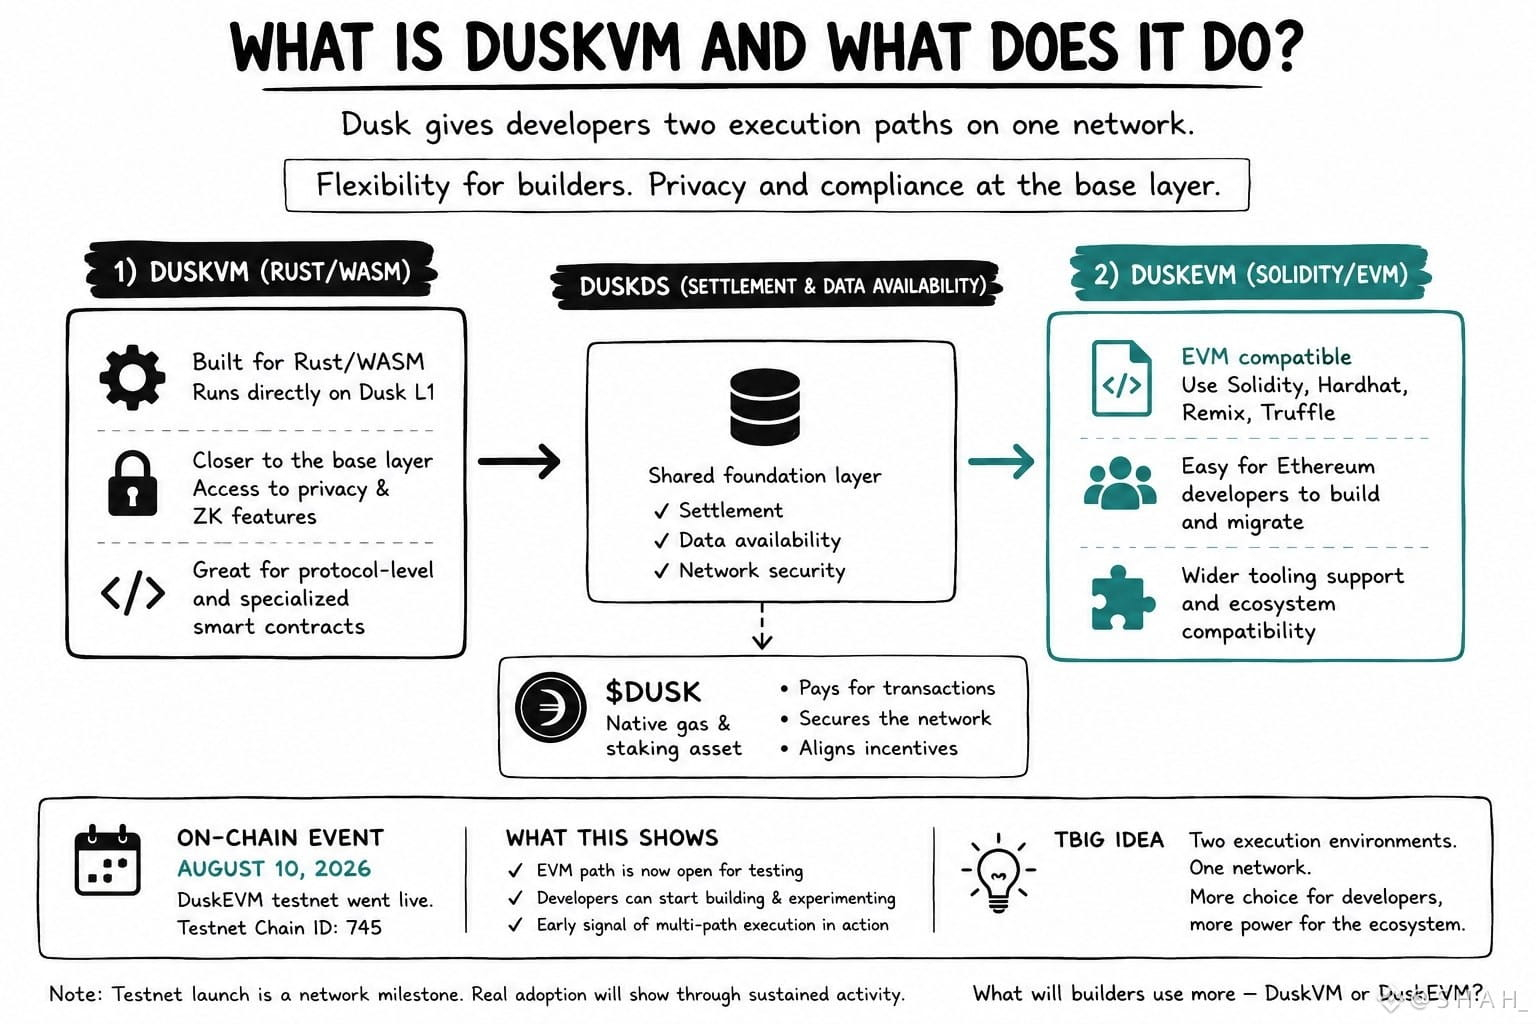
DuskVM est probablement plus important qu’il n’y paraît au premier abord.
Je me suis penché sur la couche d’exécution de Dusk, et un détail a attiré mon attention :
Dusk n’oblige pas chaque développeur à passer par l’EVM.
DuskVM exécute directement des contrats intelligents Rust/WASM sur le Dusk L1, tandis que DuskEVM offre aux développeurs la voie SolidityEVM. Cette séparation est intéressante, car les deux environnements résolvent des problèmes différents.
Puis, le 10 août, le testnet de DuskEVM est passé en ligne, ouvrant le versant compatible EVM pour les tests basés sur Solidity et Hardhat.
Ce que je trouve particulièrement intéressant ici, c’est l’architecture :
DuskVM → exécution directe sur le L1
Rust/WASM → contrats au niveau protocole et spécialisés
Accès confidentialité/ZK → plus proche de la couche de base
DuskEVM → outils Ethereum familiers
$DUSK → actif natif de frais de gaz et de staking
Ma première réaction a été, en réalité : pourquoi construire deux chemins d’exécution ?
La réponse semble plutôt être la flexibilité que la compatibilité pour elle-même.
Mais le lancement du testnet, à lui seul, ne nous dit pas si les développeurs utiliseront réellement les deux environnements à grande échelle. C’est la partie que je surveille maintenant.
Les vrais créateurs choisiront-ils DuskVM quand l’exécution directe sur le L1 compte, ou bien la majeure partie de l’activité finira-t-elle par se concentrer sur DuskEVM ?
@Dusk_Foundation $DUSK #dusk
DuskVM est probablement plus important qu’il n’y paraît au premier abord.
Je me suis penché sur la couche d’exécution de Dusk, et un détail a attiré mon attention :
Dusk n’oblige pas chaque développeur à passer par l’EVM.
DuskVM exécute directement des contrats intelligents Rust/WASM sur le Dusk L1, tandis que DuskEVM offre aux développeurs la voie SolidityEVM. Cette séparation est intéressante, car les deux environnements résolvent des problèmes différents.
Puis, le 10 août, le testnet de DuskEVM est passé en ligne, ouvrant le versant compatible EVM pour les tests basés sur Solidity et Hardhat.
Ce que je trouve particulièrement intéressant ici, c’est l’architecture :
DuskVM → exécution directe sur le L1
Rust/WASM → contrats au niveau protocole et spécialisés
Accès confidentialité/ZK → plus proche de la couche de base
DuskEVM → outils Ethereum familiers
$DUSK → actif natif de frais de gaz et de staking
Ma première réaction a été, en réalité : pourquoi construire deux chemins d’exécution ?
La réponse semble plutôt être la flexibilité que la compatibilité pour elle-même.
Mais le lancement du testnet, à lui seul, ne nous dit pas si les développeurs utiliseront réellement les deux environnements à grande échelle. C’est la partie que je surveille maintenant.
Les vrais créateurs choisiront-ils DuskVM quand l’exécution directe sur le L1 compte, ou bien la majeure partie de l’activité finira-t-elle par se concentrer sur DuskEVM ?
@Dusk $DUSK #dusk
2
90
·
--
Haussier
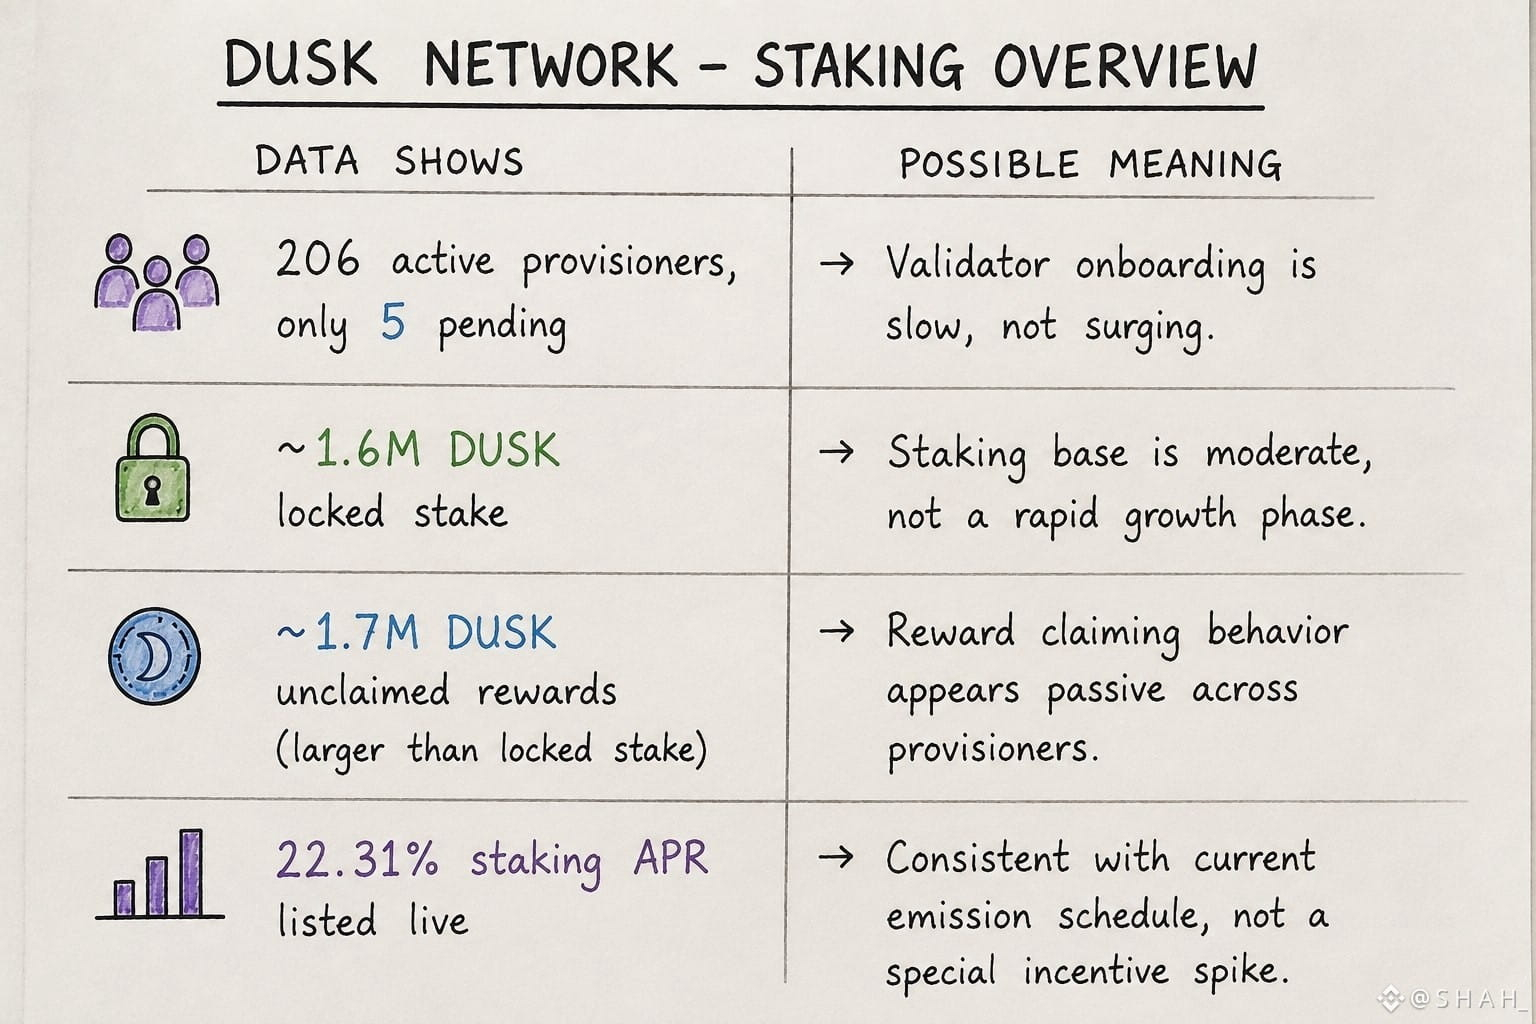
Avant d’écrire quoi que ce soit au sujet de Dusk, j’ai ouvert son explorateur plutôt que sa documentation. La première chose qui m’a sauté aux yeux : 206 validateurs/provisioners actifs contre seulement 5 en attente.
Pour une chaîne qui se positionne encore autour de DuskEVM et du règlement RWA, ce n’est pas exactement une file d’attente surchargée pour une entrée de validator.
La mise en jeu bloquée se situe actuellement près de 1,6M DUSK, avec environ 1,7M DUSK en récompenses non réclamées.
C’est ce nombre de récompenses non réclamées qui m’a fait faire une pause : il est à peu près comparable en taille à la mise en jeu bloquée elle-même. Soit la réclamation n’est pas automatisée pour la plupart des stakers, soit une partie des provisioners ne prend tout simplement pas encore la peine de retirer.
Ce que cela nous dit : la participation est stable, mais ne connaît pas une croissance agressive pour le moment, et le comportement de réclamation des récompenses ressemble davantage à quelque chose de passif qu’à une action active.
Ce que cela ne nous dit pas : je n’ai pas pu confirmer comment ces chiffres se comparent à la capture d’il y a une semaine, ni si les récompenses non réclamées appartiennent à quelques gros détenteurs ou à beaucoup de petits, l’explorateur ne détaille pas cela clairement.
Toute personne qui suit directement l’ensemble des provisioners de Dusk : le faible nombre de validateurs en attente est-ce un goulot d’étranglement, ou simplement le signe d’un réseau plus petit et volontairement maîtrisé ?
#dusk @Dusk_Foundation $DUSK
Avant d’écrire quoi que ce soit au sujet de Dusk, j’ai ouvert son explorateur plutôt que sa documentation. La première chose qui m’a sauté aux yeux : 206 validateurs/provisioners actifs contre seulement 5 en attente.
Pour une chaîne qui se positionne encore autour de DuskEVM et du règlement RWA, ce n’est pas exactement une file d’attente surchargée pour une entrée de validator.
La mise en jeu bloquée se situe actuellement près de 1,6M DUSK, avec environ 1,7M DUSK en récompenses non réclamées.
C’est ce nombre de récompenses non réclamées qui m’a fait faire une pause : il est à peu près comparable en taille à la mise en jeu bloquée elle-même. Soit la réclamation n’est pas automatisée pour la plupart des stakers, soit une partie des provisioners ne prend tout simplement pas encore la peine de retirer.
Ce que cela nous dit : la participation est stable, mais ne connaît pas une croissance agressive pour le moment, et le comportement de réclamation des récompenses ressemble davantage à quelque chose de passif qu’à une action active.
Ce que cela ne nous dit pas : je n’ai pas pu confirmer comment ces chiffres se comparent à la capture d’il y a une semaine, ni si les récompenses non réclamées appartiennent à quelques gros détenteurs ou à beaucoup de petits, l’explorateur ne détaille pas cela clairement.
Toute personne qui suit directement l’ensemble des provisioners de Dusk : le faible nombre de validateurs en attente est-ce un goulot d’étranglement, ou simplement le signe d’un réseau plus petit et volontairement maîtrisé ?
#dusk @Dusk $DUSK
1
1
122
·
--
Haussier
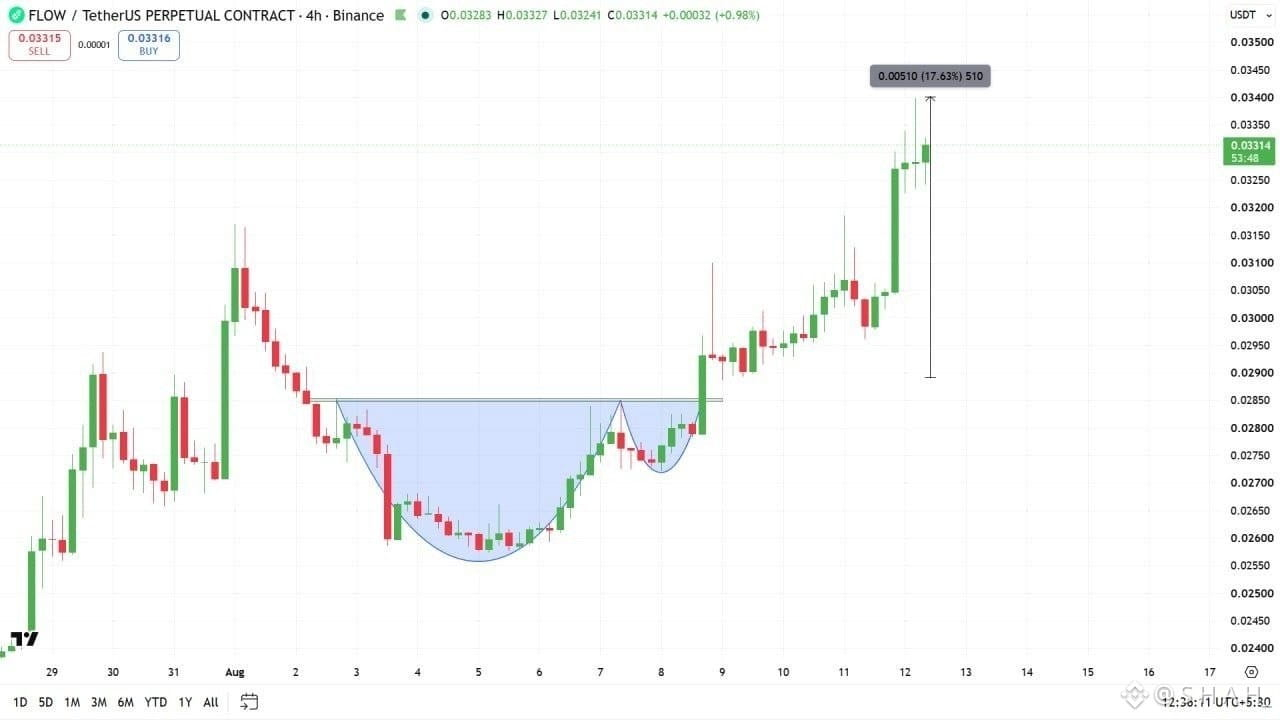
$FLOW USDT a été propulsé de 17% après notre mise à jour🚀😵
$FLOW USDT a été propulsé de 17% après notre mise à jour🚀😵
1
215
·
--
Baissier
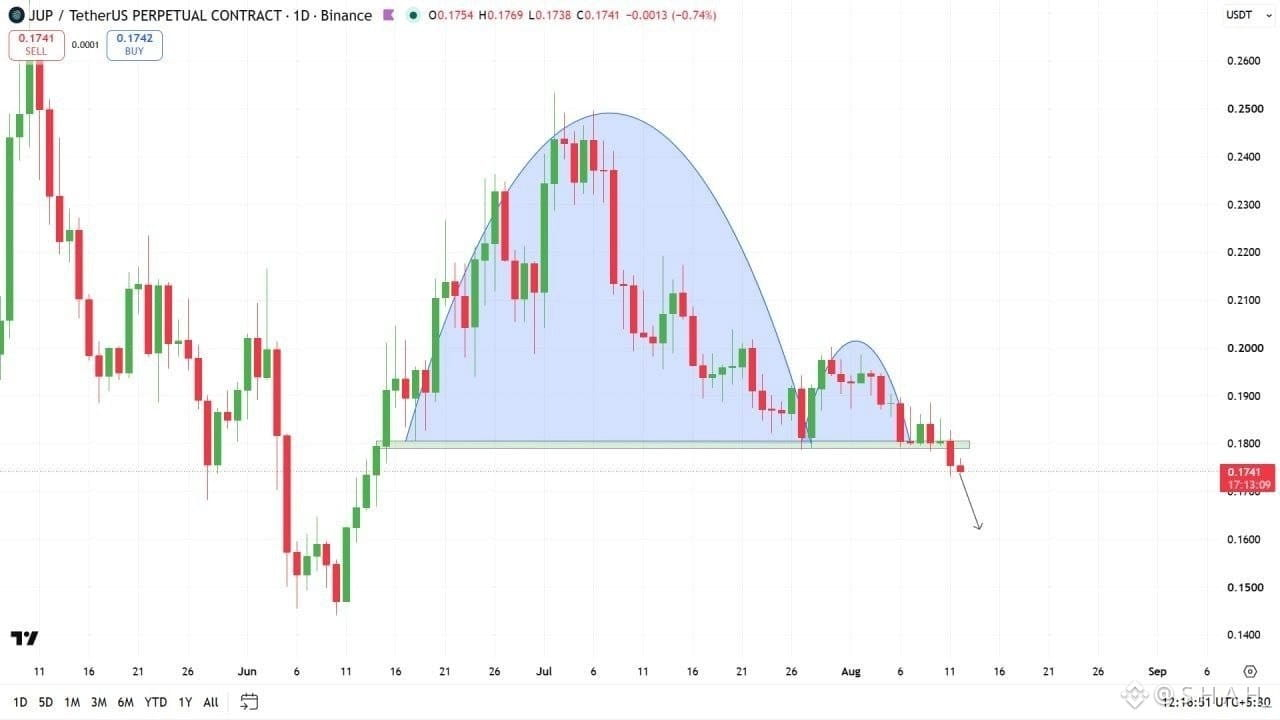
$JUP USDT a déjà cassé la configuration « inverse Cup and handle », donc on peut s’attendre à une baisse à partir d’ici. Surveillez-le.
$JUP USDT a déjà cassé la configuration « inverse Cup and handle », donc on peut s’attendre à une baisse à partir d’ici. Surveillez-le.
148
·
--
Haussier
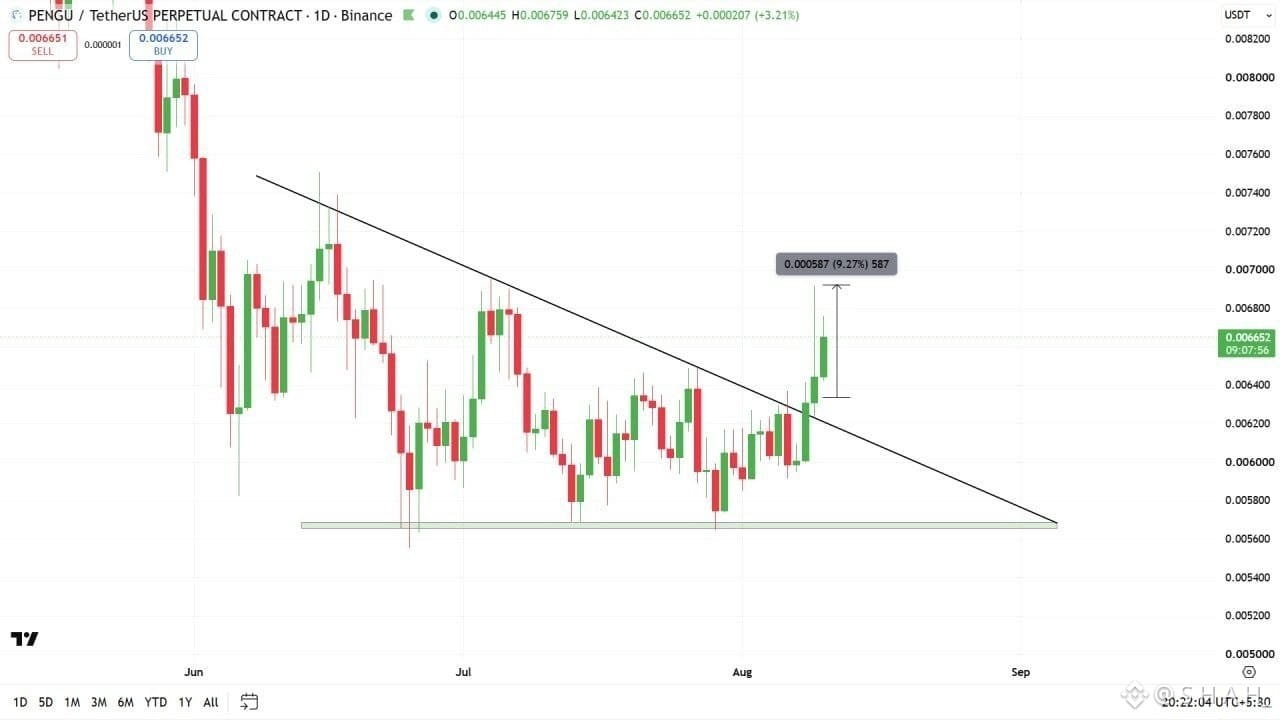
$PENGU USDT monte exactement comme nous l’avions prédit. Il est en hausse de 9% pour le moment, profitez-en les gars.
$PENGU USDT monte exactement comme nous l’avions prédit. Il est en hausse de 9% pour le moment, profitez-en les gars.
S H A H_
·
--
Haussier$PENGU USDT a l’air haussier après la cassure. Nous pourrions voir une impulsion bientôt. Surveillez-le.
113
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
EtherGains70.9%InQ3
101,691 vues
937 mentions
🧭🧭🧭 Analyse 🧭🧭🧭
💡 Indicateur de saison des altcoins 💡
🚨🚨🚨 Le troisième trimestre (T3) vient de se clôturer. Le prix de l’ETH a augmenté de 71% et celui du BTC de 43%. 🚨🚨🚨
Est-ce que c’était le début de la saison des altcoins ?
Parmi les 100 meilleurs :
🌐🌐🌐 57 surperforment le BTC sur 90 jours
La saison des altcoins démarre à 75, donc il reste
Il progresse aussi de seulement 10 points par rapport à son sommet annuel à 67 🌐🌐
💥💥💥 Mais attention, il y a un mois l’indicateur n’était qu’à 23 !
Octobre peut-il le faire monter à 75 ? 👀💥💥💥
Merci de continuer à suivre
#EtherGains70.9%InQ3
$GRAM
Shamika Metting
·2 mentions J’aime
·938 vues
TreasuryLetsStatesFileStablecoinCertificationsEarly
5,165 vues
61 mentions
US10YearYieldNears5.3%
122,787 vues
997 mentions