

咖啡续命
794 Publications
咖啡续命
Signaler
Bloquer l’utilisateur
91 Suivis
227 Abonnés
559 J’aime
Publications
Tous
Citations
·
--
Article
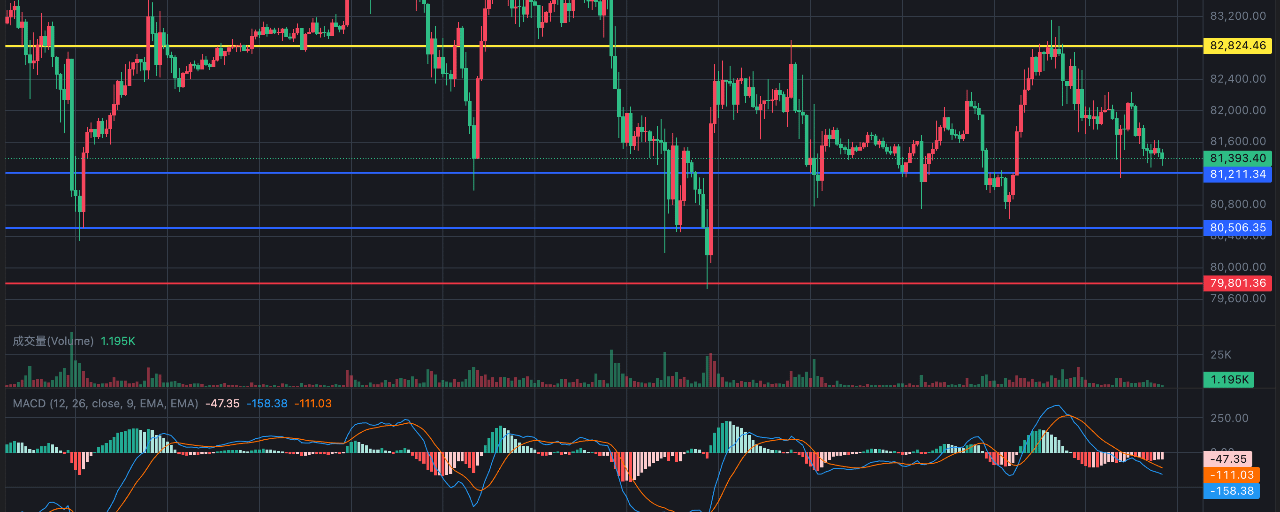
Les gros acheteurs passent des ordres par paliers au plus bas ! Oseriez-vous acheter du BTC à ce niveau ?Comme prévu, le cours est revenu dans la zone d’entrée visée, autour de $81140 ($80,800 – $81500). $BTC Après le repli, il oscille actuellement autour de $81,200 – $81,500. Les particuliers commencent à nouveau à vendre à perte, la mort dans l’âme, en criant à l’« effondrement ». Mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les gros acheteurs et les baleines profitent de leurs ventes pour passer discrètement des ordres d’achat échelonnés à bas prix (les flux nets des baleines restent positifs sur la journée).
Un scénario classique de purge des positions ! Les traders impatients à court terme et fortement levier ont été liquidés jusqu’au dernier, tandis que la liquidité spot revient dans les principales plateformes d’échange.
Les gros acheteurs passent des ordres par paliers au plus bas ! Oseriez-vous acheter du BTC à ce niveau ?
Comme prévu, le cours est revenu dans la zone d’entrée visée, autour de $81140 ($80,800 – $81500). $BTC Après le repli, il oscille actuellement autour de $81,200 – $81,500. Les particuliers commencent à nouveau à vendre à perte, la mort dans l’âme, en criant à l’« effondrement ». Mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les gros acheteurs et les baleines profitent de leurs ventes pour passer discrètement des ordres d’achat échelonnés à bas prix (les flux nets des baleines restent positifs sur la journée).
Un scénario classique de purge des positions ! Les traders impatients à court terme et fortement levier ont été liquidés jusqu’au dernier, tandis que la liquidité spot revient dans les principales plateformes d’échange.
Un scénario classique de purge des positions ! Les traders impatients à court terme et fortement levier ont été liquidés jusqu’au dernier, tandis que la liquidité spot revient dans les principales plateformes d’échange.
1
1
91
·
--
Article
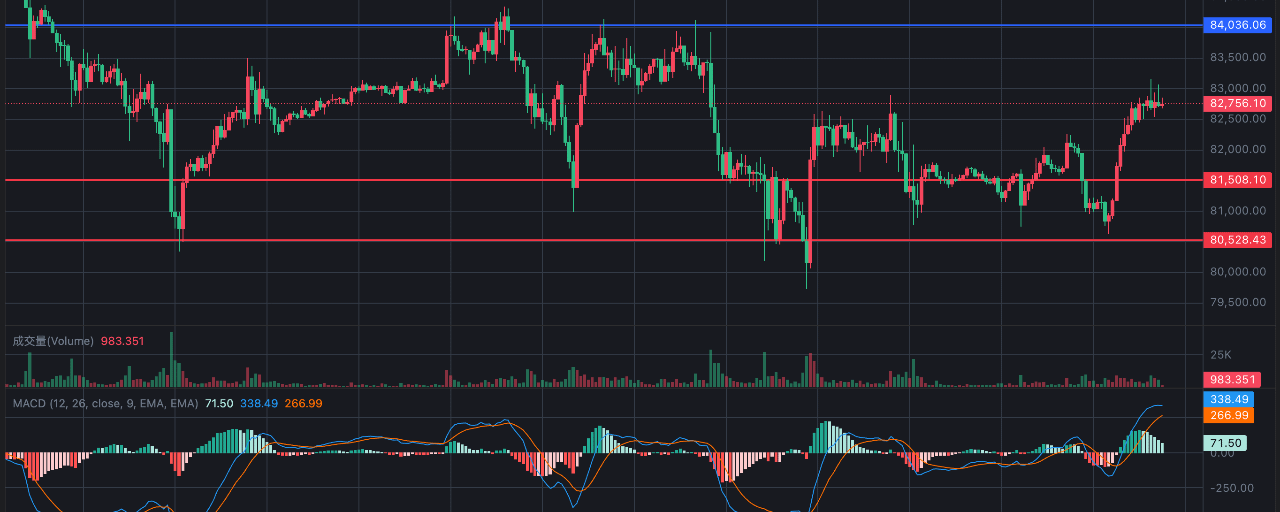
Les petits porteurs capitulent, les gros se gavent !$BTC Le cours est revenu comme prévu dans la zone d’entrée de 80 500 – 81 200 $ annoncée dans l’article d’hier soir (avec un plus bas autour de 80 600), avant de remonter vers les 83 000 ! Ceux qui ont suivi la stratégie de l’article précédent ont probablement déjà réalisé un joli bénéfice sur ce mouvement. Le mieux est de sécuriser une partie des gains et de prendre ses profits.
Après avoir examiné les dernières données du marché en temps réel, on voit que le BTC, après un repli, évolue actuellement dans une zone de fluctuation autour de 82 800 – 83 000 $. Les petits porteurs capitulent, râlent et crient au krach, mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les gros acteurs profitent de ces ventes paniques pour placer discrètement des ordres par tranches à bas prix et accumuler. Les flux nets des baleines restent positifs sur la journée.
Les petits porteurs capitulent, les gros se gavent !
$BTC Le cours est revenu comme prévu dans la zone d’entrée de 80 500 – 81 200 $ annoncée dans l’article d’hier soir (avec un plus bas autour de 80 600), avant de remonter vers les 83 000 ! Ceux qui ont suivi la stratégie de l’article précédent ont probablement déjà réalisé un joli bénéfice sur ce mouvement. Le mieux est de sécuriser une partie des gains et de prendre ses profits.
Après avoir examiné les dernières données du marché en temps réel, on voit que le BTC, après un repli, évolue actuellement dans une zone de fluctuation autour de 82 800 – 83 000 $. Les petits porteurs capitulent, râlent et crient au krach, mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les gros acteurs profitent de ces ventes paniques pour placer discrètement des ordres par tranches à bas prix et accumuler. Les flux nets des baleines restent positifs sur la journée.
Après avoir examiné les dernières données du marché en temps réel, on voit que le BTC, après un repli, évolue actuellement dans une zone de fluctuation autour de 82 800 – 83 000 $. Les petits porteurs capitulent, râlent et crient au krach, mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les gros acteurs profitent de ces ventes paniques pour placer discrètement des ordres par tranches à bas prix et accumuler. Les flux nets des baleines restent positifs sur la journée.
2
373
·
--
Article
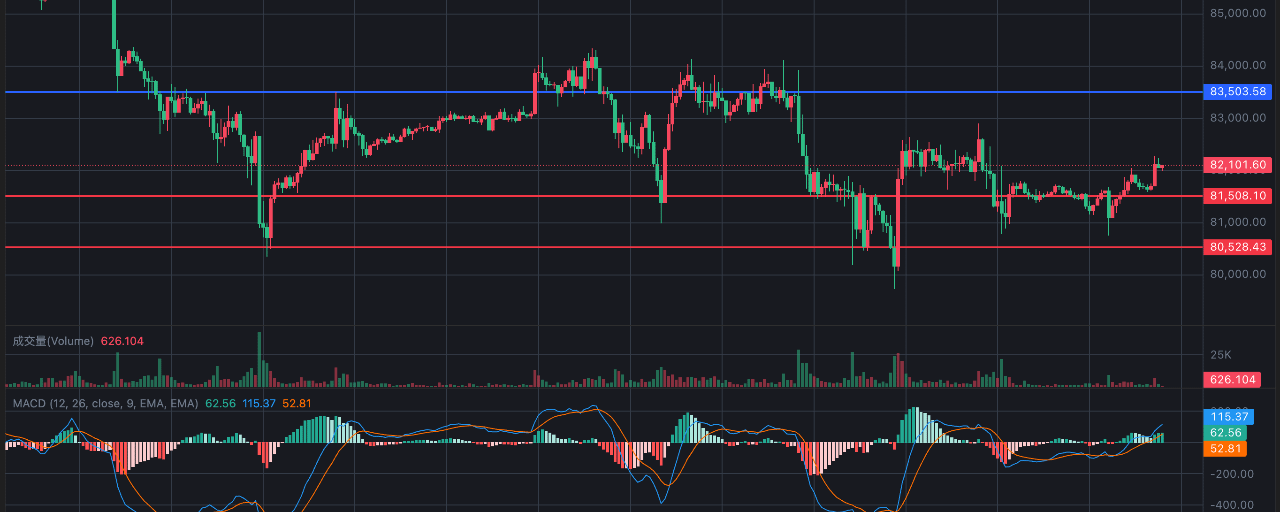
La purge avant l’effondrement est-elle terminée ? Saisissez les occasions au bon moment !Le week-end, c’est encore le même scénario : cette évolution exaspérante où « le marché stagne et met les nerfs à rude épreuve », on la connaît par cœur !
J’ai jeté un œil au marché : après avoir trouvé un plancher il y a quelque temps$BTC , le marché évolue actuellement autour de 81 600 $ à 82 000 $, avec des mèches dans les deux sens. Les petits investisseurs commencent à nouveau à paniquer, à vendre à perte et à crier « c’est l’effondrement », mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les baleines et les gros intervenants profitent des mèches pour accumuler discrètement (aujourd’hui seulement, les gros transferts on-chain affichent des entrées nettes de la part des gros intervenants).
Il s’agit clairement d’une phase de purge, destinée à liquider les acheteurs impatients qui utilisent l’effet de levier ! Les liquidations ont fait leur effet ces derniers jours, et la liquidité du marché au comptant se concentre peu à peu sur les principales plateformes d’échange.
La purge avant l’effondrement est-elle terminée ? Saisissez les occasions au bon moment !
Le week-end, c’est encore le même scénario : cette évolution exaspérante où « le marché stagne et met les nerfs à rude épreuve », on la connaît par cœur !
J’ai jeté un œil au marché : après avoir trouvé un plancher il y a quelque temps$BTC , le marché évolue actuellement autour de 81 600 $ à 82 000 $, avec des mèches dans les deux sens. Les petits investisseurs commencent à nouveau à paniquer, à vendre à perte et à crier « c’est l’effondrement », mais il suffit de consulter les données on-chain et les flux d’ordres pour comprendre : les baleines et les gros intervenants profitent des mèches pour accumuler discrètement (aujourd’hui seulement, les gros transferts on-chain affichent des entrées nettes de la part des gros intervenants).
Il s’agit clairement d’une phase de purge, destinée à liquider les acheteurs impatients qui utilisent l’effet de levier ! Les liquidations ont fait leur effet ces derniers jours, et la liquidité du marché au comptant se concentre peu à peu sur les principales plateformes d’échange.
2
129
·
--
$AGT J’ai toujours l’impression que ce n’est pas fini.
$AGT J’ai toujours l’impression que ce n’est pas fini.
1
54
·
--
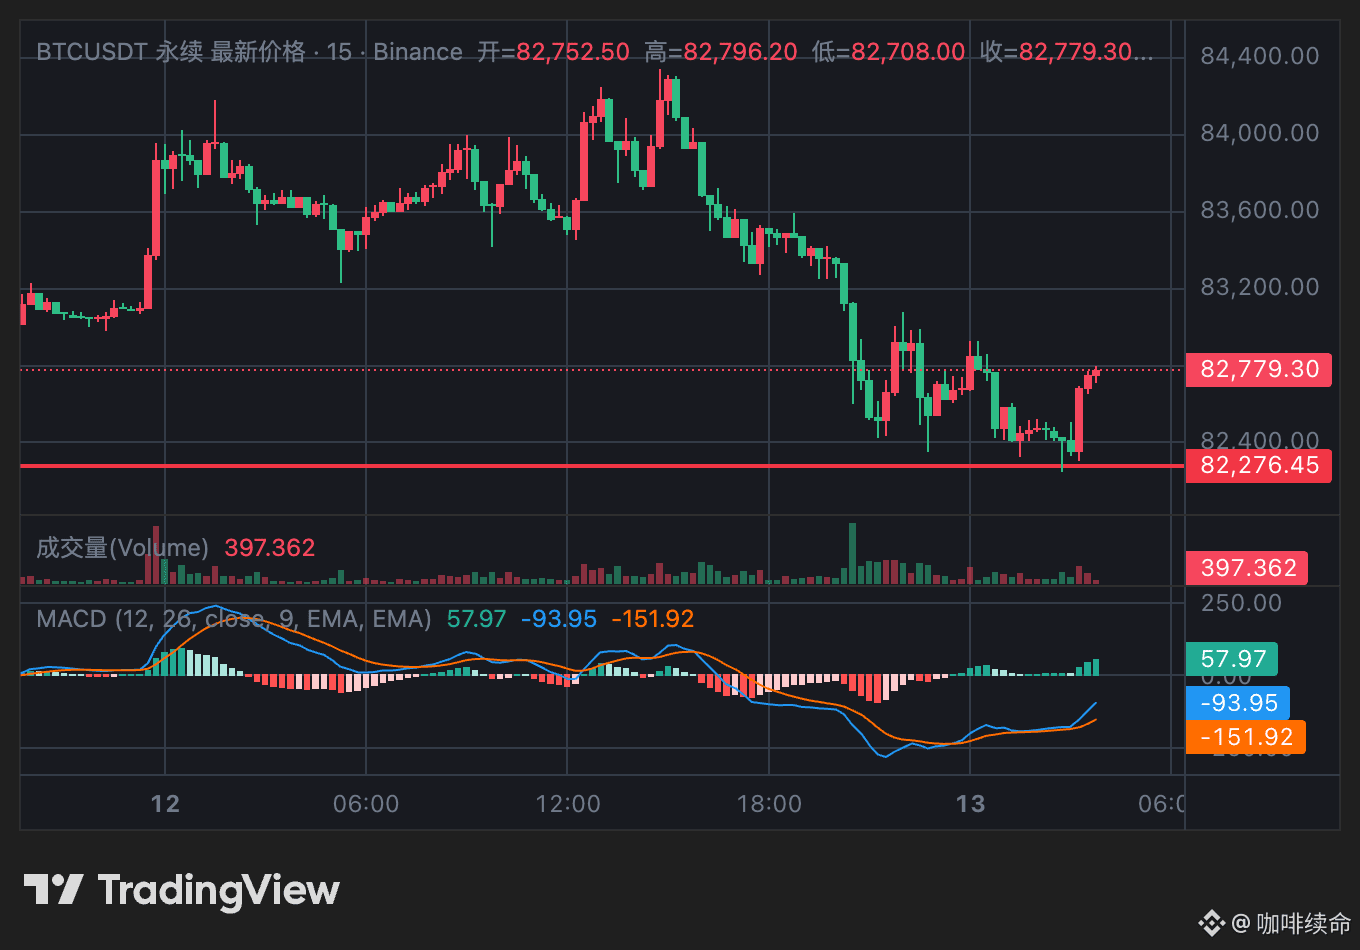
Le cours est revenu comme prévu sur le niveau de support anticipé. Restez rationnel et exécutez votre stratégie !
Le cours est revenu comme prévu sur le niveau de support anticipé. Restez rationnel et exécutez votre stratégie !
咖啡续命
·
--
La purge après la chute brutale du BTC est-elle terminée ? Les gros ordres se positionnent discrètement !
Alors que tout le monde hésite encore à vendre à perte, les gros acteurs ont déjà discrètement placé des ordres d’achat plus bas !
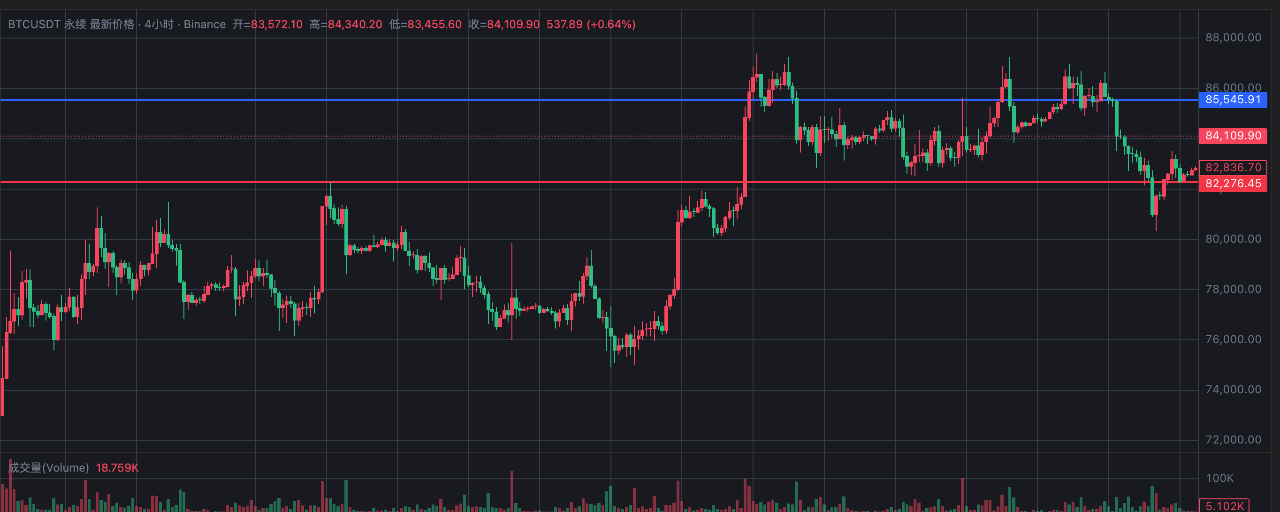
D’après les dernières données du marché, $BTC , après la correction en dents de scie des derniers jours, remonte régulièrement et évolue actuellement dans une fourchette comprise entre 83 900 et 84 000 dollars.
Regardons aussi les données on-chain et les flux de capitaux : en surface, le marché évolue dans une fourchette ! Mais en réalité, les gros transferts on-chain sont fréquents et les capitaux des gros ordres affichent des entrées nettes (plus de 38 millions de dollars). Les gros acteurs semblent clairement accumuler progressivement au plus bas. Les petits porteurs vendent à perte, les gros acteurs achètent à bas prix : ce scénario familier ne serait-il pas en train de se rejouer ?
Évitez de poursuivre la hausse à l’aveugle. Voici quelques niveaux que j’envisage pour mes propres opérations :
1
1
232
·
--
Article
La purge après la chute brutale du BTC est-elle terminée ? Les gros ordres se positionnent discrètement !Alors que tout le monde hésite encore à vendre à perte, les gros acteurs ont déjà discrètement placé des ordres d’achat plus bas !
D’après les dernières données du marché, $BTC , après la correction en dents de scie des derniers jours, remonte régulièrement et évolue actuellement dans une fourchette comprise entre 83 900 et 84 000 dollars.
Regardons aussi les données on-chain et les flux de capitaux : en surface, le marché évolue dans une fourchette ! Mais en réalité, les gros transferts on-chain sont fréquents et les capitaux des gros ordres affichent des entrées nettes (plus de 38 millions de dollars). Les gros acteurs semblent clairement accumuler progressivement au plus bas. Les petits porteurs vendent à perte, les gros acteurs achètent à bas prix : ce scénario familier ne serait-il pas en train de se rejouer ?
Évitez de poursuivre la hausse à l’aveugle. Voici quelques niveaux que j’envisage pour mes propres opérations :
La purge après la chute brutale du BTC est-elle terminée ? Les gros ordres se positionnent discrètement !
Alors que tout le monde hésite encore à vendre à perte, les gros acteurs ont déjà discrètement placé des ordres d’achat plus bas !
D’après les dernières données du marché, $BTC , après la correction en dents de scie des derniers jours, remonte régulièrement et évolue actuellement dans une fourchette comprise entre 83 900 et 84 000 dollars.
Regardons aussi les données on-chain et les flux de capitaux : en surface, le marché évolue dans une fourchette ! Mais en réalité, les gros transferts on-chain sont fréquents et les capitaux des gros ordres affichent des entrées nettes (plus de 38 millions de dollars). Les gros acteurs semblent clairement accumuler progressivement au plus bas. Les petits porteurs vendent à perte, les gros acteurs achètent à bas prix : ce scénario familier ne serait-il pas en train de se rejouer ?
Évitez de poursuivre la hausse à l’aveugle. Voici quelques niveaux que j’envisage pour mes propres opérations :
D’après les dernières données du marché, $BTC , après la correction en dents de scie des derniers jours, remonte régulièrement et évolue actuellement dans une fourchette comprise entre 83 900 et 84 000 dollars.
Regardons aussi les données on-chain et les flux de capitaux : en surface, le marché évolue dans une fourchette ! Mais en réalité, les gros transferts on-chain sont fréquents et les capitaux des gros ordres affichent des entrées nettes (plus de 38 millions de dollars). Les gros acteurs semblent clairement accumuler progressivement au plus bas. Les petits porteurs vendent à perte, les gros acteurs achètent à bas prix : ce scénario familier ne serait-il pas en train de se rejouer ?
Évitez de poursuivre la hausse à l’aveugle. Voici quelques niveaux que j’envisage pour mes propres opérations :
1
1
1
382
·
--
#termmax @termmax TermMax : les dividendes du protocole me rendent bien plus heureux que la simple récompense de minage de jetons. La logique de revenus de TermMax est extrêmement solide : il prélève directement des frais sur chaque transaction exécutée entre Maker et Taker. Sur ces frais, en argent bien réel, une partie est reversée directement aux détenteurs de jetons mis en jeu. Pour les utilisateurs qui envisagent TermMax sur le long terme, nous ne sommes pas seulement des fournisseurs de liquidité : nous sommes aussi les « collecteurs de loyers » de ce marché à taux fixe, partageant une croissance réelle liée à l’expansion de la taille du protocole.
#termmax @TermMax TermMax : les dividendes du protocole me rendent bien plus heureux que la simple récompense de minage de jetons. La logique de revenus de TermMax est extrêmement solide : il prélève directement des frais sur chaque transaction exécutée entre Maker et Taker. Sur ces frais, en argent bien réel, une partie est reversée directement aux détenteurs de jetons mis en jeu. Pour les utilisateurs qui envisagent TermMax sur le long terme, nous ne sommes pas seulement des fournisseurs de liquidité : nous sommes aussi les « collecteurs de loyers » de ce marché à taux fixe, partageant une croissance réelle liée à l’expansion de la taille du protocole.
1
112
·
--
#termmax @termmax Ouvrez le panneau de trading. Lorsque vous voyez que le taux annuel des emprunts en cours pour l’ETH (APR) grimpe en flèche à cause des tendances du marché, je commence à réfléchir à la façon de tirer profit de cette tendance des taux. Le token XT est mon “jeton de taux”. Il détache les droits aux intérêts d’un actif, me permettant de trader le taux comme on traderait un NFT. Si je pense que la demande d’emprunt va fortement augmenter au cours des prochaines semaines à cause de la tendance au halving, je peux acheter du XT séparément ; sinon, je le vends. XT nous donne le pouvoir de parier directement sur la direction future des taux. TermMax devient l’outil incontournable pour ce type de paris sur les taux
#termmax @TermMax Ouvrez le panneau de trading. Lorsque vous voyez que le taux annuel des emprunts en cours pour l’ETH (APR) grimpe en flèche à cause des tendances du marché, je commence à réfléchir à la façon de tirer profit de cette tendance des taux. Le token XT est mon “jeton de taux”. Il détache les droits aux intérêts d’un actif, me permettant de trader le taux comme on traderait un NFT. Si je pense que la demande d’emprunt va fortement augmenter au cours des prochaines semaines à cause de la tendance au halving, je peux acheter du XT séparément ; sinon, je le vends. XT nous donne le pouvoir de parier directement sur la direction future des taux. TermMax devient l’outil incontournable pour ce type de paris sur les taux
122
·
--
#termmax @termmax En utilisant des fonds pour faire un test complet, en regardant le token FT qui représente la part du capital dans mon compte, j’ai toujours un sentiment de sécurité. Pour quelqu’un comme moi qui aime détenir #BTC , mais ne veut pas le laisser « inactif » dans un portefeuille, les tokens FT de TermMax sont un refuge parfait. Ils représentent le droit de racheter l’actif sous-jacent à 1:1 à l’échéance. Cela signifie que, quelle que soit la façon dont le marché fluctue, mon capital dispose toujours d’une « preuve de garantie » basée sur un contrat intelligent. Cela m’apporte un niveau supplémentaire de certitude lorsque je participe à des confrontations de marché à fort levier. Un véritable « repère de solidité » dans la DeFi.
#termmax @TermMax En utilisant des fonds pour faire un test complet, en regardant le token FT qui représente la part du capital dans mon compte, j’ai toujours un sentiment de sécurité. Pour quelqu’un comme moi qui aime détenir #BTC , mais ne veut pas le laisser « inactif » dans un portefeuille, les tokens FT de TermMax sont un refuge parfait. Ils représentent le droit de racheter l’actif sous-jacent à 1:1 à l’échéance. Cela signifie que, quelle que soit la façon dont le marché fluctue, mon capital dispose toujours d’une « preuve de garantie » basée sur un contrat intelligent. Cela m’apporte un niveau supplémentaire de certitude lorsque je participe à des confrontations de marché à fort levier. Un véritable « repère de solidité » dans la DeFi.
130
·
--
#termmax @termmax Il y a quelques jours, dans un groupe communautaire, je suis tombé sur une proposition concernant l’ajustement des frais de protocole. Cette sensation d’« avoir l’impression de gérer son propre entreprise en se servant du protocole » a instantanément émergé. Chez TermMax, la gouvernance des jetons ne se limite pas au vote : elle permet aussi de maîtriser les règles de circulation des fonds. Les détenteurs peuvent décider quels actifs (comme <c-1/> ou #ETH ) peuvent entrer dans le pool de prêts, voire ajuster la répartition des frais entre Maker et Taker. Ce contrôle direct des paramètres du protocole garantit que, face à des changements soudains du marché, nous pouvons rapidement adapter nos stratégies de gestion des risques et préserver la prospérité durable de l’écosystème.
#termmax @TermMax Il y a quelques jours, dans un groupe communautaire, je suis tombé sur une proposition concernant l’ajustement des frais de protocole. Cette sensation d’« avoir l’impression de gérer son propre entreprise en se servant du protocole » a instantanément émergé. Chez TermMax, la gouvernance des jetons ne se limite pas au vote : elle permet aussi de maîtriser les règles de circulation des fonds. Les détenteurs peuvent décider quels actifs (comme <c-1/> ou #ETH ) peuvent entrer dans le pool de prêts, voire ajuster la répartition des frais entre Maker et Taker. Ce contrôle direct des paramètres du protocole garantit que, face à des changements soudains du marché, nous pouvons rapidement adapter nos stratégies de gestion des risques et préserver la prospérité durable de l’écosystème.
126
·
--
#termmax @termmax À la découverte de la fin des actifs à revenu fixe
Lancez une tasse de café ☕️, puis observez la #ETH volatilité intense à la bourse tout en vous demandant où iront les fonds en attente. Dans le monde DeFi, la volatilité est un risque, mais faut-il vraiment choisir entre « levier à haut risque » et « staking à faible rendement » ? TermMax m’offre une troisième option. En divisant l’actif de base en jeton de capital (FT) et jeton d’intérêt (XT), il me permet de verrouiller avec précision les rendements futurs. Cela signifie que je n’ai plus besoin de prédire l’explosion ou l’effondrement de la valeur du BTC demain : je peux verrouiller des intérêts certains sur les 3 prochains mois. TermMax n’est pas seulement un protocole : c’est un signe que la finance décentralisée évolue, passant de la spéculation à la finance mature.
#termmax @TermMax À la découverte de la fin des actifs à revenu fixe
Lancez une tasse de café ☕️, puis observez la #ETH volatilité intense à la bourse tout en vous demandant où iront les fonds en attente. Dans le monde DeFi, la volatilité est un risque, mais faut-il vraiment choisir entre « levier à haut risque » et « staking à faible rendement » ? TermMax m’offre une troisième option. En divisant l’actif de base en jeton de capital (FT) et jeton d’intérêt (XT), il me permet de verrouiller avec précision les rendements futurs. Cela signifie que je n’ai plus besoin de prédire l’explosion ou l’effondrement de la valeur du BTC demain : je peux verrouiller des intérêts certains sur les 3 prochains mois. TermMax n’est pas seulement un protocole : c’est un signe que la finance décentralisée évolue, passant de la spéculation à la finance mature.
Lancez une tasse de café ☕️, puis observez la #ETH volatilité intense à la bourse tout en vous demandant où iront les fonds en attente. Dans le monde DeFi, la volatilité est un risque, mais faut-il vraiment choisir entre « levier à haut risque » et « staking à faible rendement » ? TermMax m’offre une troisième option. En divisant l’actif de base en jeton de capital (FT) et jeton d’intérêt (XT), il me permet de verrouiller avec précision les rendements futurs. Cela signifie que je n’ai plus besoin de prédire l’explosion ou l’effondrement de la valeur du BTC demain : je peux verrouiller des intérêts certains sur les 3 prochains mois. TermMax n’est pas seulement un protocole : c’est un signe que la finance décentralisée évolue, passant de la spéculation à la finance mature.
149
·
--
#dusk $DUSK @Dusk_Foundation Aujourd’hui, j’ai relu une fois de plus le livre blanc de Dusk (sa version blanche), et j’ai constaté que sa vision pour résoudre ce problème via sa propre chaîne de consensus SA (Succinct Attestation) et le mécanisme de mise (staking) du Provisioner est assez rigoureuse.
Je pense que cela se reflète principalement dans les points suivants :
Seuil accessible : sur le réseau Dusk, les nœuds chargés d’enregistrer (faire la comptabilité) et de valider les blocs s’appellent des Provisioners. Il suffit de bloquer 1000 DUSK (le seuil de mise minimal global minStake) pour participer, le seuil étant bien plus bas que celui d’ETH.
« Période de calme » anti-attaque-surprise (période de maturité et Epoch) : après avoir mis des tokens, vous ne pouvez pas participer immédiatement à la production de blocs. Le système définit un Epoch de 2160 blocs. Vos fonds doivent passer par la période de maturité (Maturity Period) correspondant au « solde de blocs restant de l’Epoch en cours + un Epoch complet supplémentaire », avant de pouvoir officiellement obtenir l’éligibilité au tirage au sort pour l’enregistrement.
Stratégie de jeu stable et déterministe : cette conception de maturité obligatoire est extrêmement intelligente. Elle rend par avance et de manière totalement déterministe les changements de poids de mise de tous les nœuds du réseau. Elle élimine directement la possibilité qu’un acteur malveillant injecte de gros capitaux via un « staking éclair » soudain pour influencer les prochains tirages au sort du consensus.
Ce PoS sans permission rejette totalement la course à la puissance de calcul (qui « consomme » énormément d’électricité) propre à Bitcoin (BTC). C’est à la fois plus vert et plus respectueux de l’environnement, tout en fournissant une couche décentralisée permettant une confirmation à l’échelle de la seconde pour les transactions de finance à haute fréquence.
Cependant, du point de vue d’un investisseur particulier, l’exigence d’une période de maturité pour le staking signifie aussi que la durée de verrouillage des fonds est plus longue : lors d’une chute brutale du marché, il se peut que vous ne puissiez pas les débloquer et vous couvrir immédiatement. De plus, la qualité de l’expérience de liquidité pendant le processus de désinvestissement (Unstake) influence directement la motivation des utilisateurs à participer.
Les gars, quand vous jouez au staking on-chain d’habitude, vous accordez plutôt plus d’importance à un seuil de participation plus bas, ou plutôt à la liquidité « déposer et retirer » en fonction des besoins ? Dites-nous votre avis dans les commentaires !
#dusk $DUSK @Dusk Aujourd’hui, j’ai relu une fois de plus le livre blanc de Dusk (sa version blanche), et j’ai constaté que sa vision pour résoudre ce problème via sa propre chaîne de consensus SA (Succinct Attestation) et le mécanisme de mise (staking) du Provisioner est assez rigoureuse.
Je pense que cela se reflète principalement dans les points suivants :
Seuil accessible : sur le réseau Dusk, les nœuds chargés d’enregistrer (faire la comptabilité) et de valider les blocs s’appellent des Provisioners. Il suffit de bloquer 1000 DUSK (le seuil de mise minimal global minStake) pour participer, le seuil étant bien plus bas que celui d’ETH.
« Période de calme » anti-attaque-surprise (période de maturité et Epoch) : après avoir mis des tokens, vous ne pouvez pas participer immédiatement à la production de blocs. Le système définit un Epoch de 2160 blocs. Vos fonds doivent passer par la période de maturité (Maturity Period) correspondant au « solde de blocs restant de l’Epoch en cours + un Epoch complet supplémentaire », avant de pouvoir officiellement obtenir l’éligibilité au tirage au sort pour l’enregistrement.
Stratégie de jeu stable et déterministe : cette conception de maturité obligatoire est extrêmement intelligente. Elle rend par avance et de manière totalement déterministe les changements de poids de mise de tous les nœuds du réseau. Elle élimine directement la possibilité qu’un acteur malveillant injecte de gros capitaux via un « staking éclair » soudain pour influencer les prochains tirages au sort du consensus.
Ce PoS sans permission rejette totalement la course à la puissance de calcul (qui « consomme » énormément d’électricité) propre à Bitcoin (BTC). C’est à la fois plus vert et plus respectueux de l’environnement, tout en fournissant une couche décentralisée permettant une confirmation à l’échelle de la seconde pour les transactions de finance à haute fréquence.
Cependant, du point de vue d’un investisseur particulier, l’exigence d’une période de maturité pour le staking signifie aussi que la durée de verrouillage des fonds est plus longue : lors d’une chute brutale du marché, il se peut que vous ne puissiez pas les débloquer et vous couvrir immédiatement. De plus, la qualité de l’expérience de liquidité pendant le processus de désinvestissement (Unstake) influence directement la motivation des utilisateurs à participer.
Les gars, quand vous jouez au staking on-chain d’habitude, vous accordez plutôt plus d’importance à un seuil de participation plus bas, ou plutôt à la liquidité « déposer et retirer » en fonction des besoins ? Dites-nous votre avis dans les commentaires !
96
·
--
#dusk $DUSK @Dusk_Foundation
Aujourd’hui, en parcourant le document (le whitepaper) de @Dusk_Foundation ($DUSK ), j’ai découvert que le protocole P2P de Kadcast, en plus d’accélérer les échanges, cache aussi plusieurs atouts très “hardcore” : protection contre les tempêtes de données (anti-bourrasques réseau), confidentialité des points sources et économies d’énergie vertes.
En termes simples, il règle trois gros problèmes :
Des nœuds “plug and play” (sans peur des déconnexions imprévues) : dans un réseau décentralisé, les nœuds s’allument et s’éteignent très souvent (Churn). Kadcast s’appuie sur des mises à jour dynamiques de tables de routage et des mécanismes de chemins de secours : lorsqu’un nœud tombe, il est automatiquement remplacé, et même si une partie de la liaison réseau se coupe d’un coup, les messages parviennent quand même à être acheminés correctement.
Confidentialité native des sources de transactions (empêcher la localisation physique) : sur Bitcoin (BTC) ou Ethereum, des sociétés d’analyse expérimentées peuvent, via le réseau P2P, faire du “sniffing” des paquets et déduire quelle machine a émis la transaction en premier. Avec Kadcast, la cryptographie impose des signatures pour empêcher les attaques Sybil (Sybil Attack). De plus, les messages sont relayés par paliers successifs selon la distance XOR : l’attaquant ne peut tout simplement pas déterminer quel nœud est celui qui a initialement envoyé le message. La confidentialité de la source est ainsi protégée directement au niveau le plus bas du réseau.
Économie d’énergie et réduction du taux d’orphelins : les données montrent que Kadcast économise directement entre 25 % et 50 % de bande passante par rapport au protocole Gossip traditionnel. En réduisant l’usage de la bande passante, les nœuds n’ont plus besoin de vérifier bêtement des messages redondants et inutiles ; et mieux encore : en situation de production de blocs rapide, Kadcast baisse le taux d’orphelins de 10 % à 30 %, éliminant ainsi le gaspillage d’énergie dû aux calculs inutiles.
Mais soyons honnêtes : même si les données théoriques sont superbes, dans un réseau décentralisé, le pire scénario reste les “cygnes noirs extrêmes”. Par exemple, si tout le réseau fait face à une partition massive (Partition) ou à une attaque par trafic malveillant d’une intensité très élevée : avec Kadcast, qui repose sur la structure mathématique des tables de routage, est-ce qu’on peut vraiment s’auto-réparer rapidement ? Est-ce que la bande passante physique et la puissance de calcul des nœuds tiendront le choc ? Il faudra attendre de voir, après un long fonctionnement du mainnet, pour le confirmer.
#dusk $DUSK @Dusk
Aujourd’hui, en parcourant le document (le whitepaper) de @Dusk ($DUSK ), j’ai découvert que le protocole P2P de Kadcast, en plus d’accélérer les échanges, cache aussi plusieurs atouts très “hardcore” : protection contre les tempêtes de données (anti-bourrasques réseau), confidentialité des points sources et économies d’énergie vertes.
En termes simples, il règle trois gros problèmes :
Des nœuds “plug and play” (sans peur des déconnexions imprévues) : dans un réseau décentralisé, les nœuds s’allument et s’éteignent très souvent (Churn). Kadcast s’appuie sur des mises à jour dynamiques de tables de routage et des mécanismes de chemins de secours : lorsqu’un nœud tombe, il est automatiquement remplacé, et même si une partie de la liaison réseau se coupe d’un coup, les messages parviennent quand même à être acheminés correctement.
Confidentialité native des sources de transactions (empêcher la localisation physique) : sur Bitcoin (BTC) ou Ethereum, des sociétés d’analyse expérimentées peuvent, via le réseau P2P, faire du “sniffing” des paquets et déduire quelle machine a émis la transaction en premier. Avec Kadcast, la cryptographie impose des signatures pour empêcher les attaques Sybil (Sybil Attack). De plus, les messages sont relayés par paliers successifs selon la distance XOR : l’attaquant ne peut tout simplement pas déterminer quel nœud est celui qui a initialement envoyé le message. La confidentialité de la source est ainsi protégée directement au niveau le plus bas du réseau.
Économie d’énergie et réduction du taux d’orphelins : les données montrent que Kadcast économise directement entre 25 % et 50 % de bande passante par rapport au protocole Gossip traditionnel. En réduisant l’usage de la bande passante, les nœuds n’ont plus besoin de vérifier bêtement des messages redondants et inutiles ; et mieux encore : en situation de production de blocs rapide, Kadcast baisse le taux d’orphelins de 10 % à 30 %, éliminant ainsi le gaspillage d’énergie dû aux calculs inutiles.
Mais soyons honnêtes : même si les données théoriques sont superbes, dans un réseau décentralisé, le pire scénario reste les “cygnes noirs extrêmes”. Par exemple, si tout le réseau fait face à une partition massive (Partition) ou à une attaque par trafic malveillant d’une intensité très élevée : avec Kadcast, qui repose sur la structure mathématique des tables de routage, est-ce qu’on peut vraiment s’auto-réparer rapidement ? Est-ce que la bande passante physique et la puissance de calcul des nœuds tiendront le choc ? Il faudra attendre de voir, après un long fonctionnement du mainnet, pour le confirmer.
99
·
--
Vérifié
#dusk Les anciens joueurs de Bitcoin (#BTC ) ou d’Ethereum (#ETH ) devraient tous connaître le protocole de diffusion Gossip traditionnel.
En regardant la thèse blanche @Dusk_Foundation ($DUSK ), j’ai vu qu’elle mentionne le protocole Kadcast P2P, et je trouve sa solution très inspirante : il transforme directement ce “grand cri sur la place” en “livraison express et précise”.
En termes simples, Kadcast s’appuie sur l’algorithme de distance XOR de la table de hachage Kademlia (DHT) pour organiser tous les nœuds du réseau en une sorte d’“arbre topologique” ordonné, selon une distance mathématique.
Quand un nœud veut envoyer une diffusion, il ne fait plus d’arrosage aveugle : il procède comme une chaîne de relais de colis, en distribuant de manière ciblée les nœuds spécifiques par cascade (Cascading) suivant la structure en arbre.
Cela apporte plusieurs changements d’expérience très intuitifs :
Redondance extrêmement faible : les nœuds ne reçoivent plus à répétition les mêmes messages en double ; la consommation de bande passante est réduite drastiquement.
Couverture ultra-rapide : le message traverse le réseau en un instant via des arbres de multidiffusion (Multicast trees) avec le nombre minimal de relais.
Support pour la finance à haute fréquence : lorsque les ressources du réseau des nœuds sont limitées ou dans des scénarios de trading à haute fréquence, cela permet de garantir une latence très faible et un débit très élevé.
Cependant, d’un point de vue pratique, les réseaux structurés comportent aussi des risques. Si les nœuds de la topologie en arbre se déconnectent et se reconnectent fréquemment (Churn), ou si un nœud relais critique fait l’objet d’une attaque DDoS par des pirates, la diffusion risque-t-elle de présenter des coupures temporaires ? Dans des tests de résistance sous pression en situation de marché extrême, cette structure peut-elle conserver, comme Gossip, un taux de tolérance aux pannes à la fois brutal et tenace ? Ces points devront être validés dans les futurs scénarios de forte concurrence du mainnet.
Et vous, pensez-vous que ce protocole optimisé pour le niveau P2P puisse devenir la norme de base pour la prochaine génération de blockchains financières ? Échangeons dans la section commentaires !
#dusk Les anciens joueurs de Bitcoin (#BTC ) ou d’Ethereum (#ETH ) devraient tous connaître le protocole de diffusion Gossip traditionnel.
En regardant la thèse blanche @Dusk ($DUSK ), j’ai vu qu’elle mentionne le protocole Kadcast P2P, et je trouve sa solution très inspirante : il transforme directement ce “grand cri sur la place” en “livraison express et précise”.
En termes simples, Kadcast s’appuie sur l’algorithme de distance XOR de la table de hachage Kademlia (DHT) pour organiser tous les nœuds du réseau en une sorte d’“arbre topologique” ordonné, selon une distance mathématique.
Quand un nœud veut envoyer une diffusion, il ne fait plus d’arrosage aveugle : il procède comme une chaîne de relais de colis, en distribuant de manière ciblée les nœuds spécifiques par cascade (Cascading) suivant la structure en arbre.
Cela apporte plusieurs changements d’expérience très intuitifs :
Redondance extrêmement faible : les nœuds ne reçoivent plus à répétition les mêmes messages en double ; la consommation de bande passante est réduite drastiquement.
Couverture ultra-rapide : le message traverse le réseau en un instant via des arbres de multidiffusion (Multicast trees) avec le nombre minimal de relais.
Support pour la finance à haute fréquence : lorsque les ressources du réseau des nœuds sont limitées ou dans des scénarios de trading à haute fréquence, cela permet de garantir une latence très faible et un débit très élevé.
Cependant, d’un point de vue pratique, les réseaux structurés comportent aussi des risques. Si les nœuds de la topologie en arbre se déconnectent et se reconnectent fréquemment (Churn), ou si un nœud relais critique fait l’objet d’une attaque DDoS par des pirates, la diffusion risque-t-elle de présenter des coupures temporaires ? Dans des tests de résistance sous pression en situation de marché extrême, cette structure peut-elle conserver, comme Gossip, un taux de tolérance aux pannes à la fois brutal et tenace ? Ces points devront être validés dans les futurs scénarios de forte concurrence du mainnet.
Et vous, pensez-vous que ce protocole optimisé pour le niveau P2P puisse devenir la norme de base pour la prochaine génération de blockchains financières ? Échangeons dans la section commentaires !
1
2
422
·
--
#dusk Tout le monde a dû en faire l’expérience avec Ethereum (#ETH ), ou avec des plateformes L2 comme Arbitrum et Optimism. Coder des contrats Solidity, c’est facile, mais dès qu’on se retrouve face à des calculs complexes ou à des preuves à divulgation nulle (ZKP), les performances de la machine virtuelle EVM (Ethereum Virtual Machine) deviennent aussi lentes qu’une vieille voiture ancienne. En plus, les frais de Gas sont carrément exorbitants. En revanche, si l’on veut obtenir de meilleures performances en créant un tout nouveau langage de bas niveau, ni les développeurs ni les utilisateurs ne sont vraiment prêts à déménager, et l’écosystème finit par se refroidir.
Aujourd’hui, en feuilletant les choix de conception de @Dusk_Foundation ($DUSK ), j’ai trouvé l’approche vraiment intéressante : elle transforme littéralement le système en un ensemble de “briques Lego” modulaires.
En résumé, elle sépare la couche de base en trois parties :
La “grande comptabilité” et la salle de compensation (DuskDS) : dédiée au consensus SA et au règlement des données. C’est un peu comme le serveur principal d’une banque : il s’occupe uniquement de la reconnaissance définitive et de la sécurité des actifs au niveau le plus fondamental, sans s’éparpiller, afin de garantir une très forte disponibilité des données et une détermination certaine du règlement.
Le moteur natif “ultra-rapide” (DuskVM / Piecrust) : une machine virtuelle native exécutée avec Rust et WASM, conçue pour traiter les preuves à divulgation nulle et les calculs de confidentialité très difficiles. C’est comme ajouter une carte graphique professionnelle au système : les transactions de confidentialité ZK sont alors calculées à une vitesse qui décoiffe.
“L’interface universelle d’Ethereum pour transporter les briques” (DuskEVM) : une couche de compatibilité spécialement pensée pour les développeurs de l’écosystème Ethereum. Les développeurs n’ont pas besoin d’apprendre un nouveau langage : avec leur environnement habituel (Hardhat, Metamask), ils peuvent directement “faire un copier-coller” des applications construites sur ETH, puis payer le Gas en utilisant $DUSK .
Cette séparation entre la couche de règlement et la couche d’exécution donne vraiment l’impression d’avoir branché “sans douleur” l’énorme écosystème d’Ethereum sur une base ultra-performante dotée d’un accélérateur de confidentialité ZKP.
Mais, pour être honnête : l’idée d’une architecture en couches est excellente, toutefois les interactions entre plusieurs couches mettent surtout à l’épreuve la sécurité. Quand des actifs sont transférés d’une couche à l’autre, entre DuskEVM et la couche native de confidentialité, la complexité logique double : le contrat contient-il des failles ? Le délai de règlement inter-couche que les utilisateurs vont subir est-il acceptable ? Ce sont là de véritables examens à passer avant que l’écosystème du réseau principal puisse vraiment prospérer.
Échangez dans la section commentaires !
#dusk Tout le monde a dû en faire l’expérience avec Ethereum (#ETH ), ou avec des plateformes L2 comme Arbitrum et Optimism. Coder des contrats Solidity, c’est facile, mais dès qu’on se retrouve face à des calculs complexes ou à des preuves à divulgation nulle (ZKP), les performances de la machine virtuelle EVM (Ethereum Virtual Machine) deviennent aussi lentes qu’une vieille voiture ancienne. En plus, les frais de Gas sont carrément exorbitants. En revanche, si l’on veut obtenir de meilleures performances en créant un tout nouveau langage de bas niveau, ni les développeurs ni les utilisateurs ne sont vraiment prêts à déménager, et l’écosystème finit par se refroidir.
Aujourd’hui, en feuilletant les choix de conception de @Dusk ($DUSK ), j’ai trouvé l’approche vraiment intéressante : elle transforme littéralement le système en un ensemble de “briques Lego” modulaires.
En résumé, elle sépare la couche de base en trois parties :
La “grande comptabilité” et la salle de compensation (DuskDS) : dédiée au consensus SA et au règlement des données. C’est un peu comme le serveur principal d’une banque : il s’occupe uniquement de la reconnaissance définitive et de la sécurité des actifs au niveau le plus fondamental, sans s’éparpiller, afin de garantir une très forte disponibilité des données et une détermination certaine du règlement.
Le moteur natif “ultra-rapide” (DuskVM / Piecrust) : une machine virtuelle native exécutée avec Rust et WASM, conçue pour traiter les preuves à divulgation nulle et les calculs de confidentialité très difficiles. C’est comme ajouter une carte graphique professionnelle au système : les transactions de confidentialité ZK sont alors calculées à une vitesse qui décoiffe.
“L’interface universelle d’Ethereum pour transporter les briques” (DuskEVM) : une couche de compatibilité spécialement pensée pour les développeurs de l’écosystème Ethereum. Les développeurs n’ont pas besoin d’apprendre un nouveau langage : avec leur environnement habituel (Hardhat, Metamask), ils peuvent directement “faire un copier-coller” des applications construites sur ETH, puis payer le Gas en utilisant $DUSK .
Cette séparation entre la couche de règlement et la couche d’exécution donne vraiment l’impression d’avoir branché “sans douleur” l’énorme écosystème d’Ethereum sur une base ultra-performante dotée d’un accélérateur de confidentialité ZKP.
Mais, pour être honnête : l’idée d’une architecture en couches est excellente, toutefois les interactions entre plusieurs couches mettent surtout à l’épreuve la sécurité. Quand des actifs sont transférés d’une couche à l’autre, entre DuskEVM et la couche native de confidentialité, la complexité logique double : le contrat contient-il des failles ? Le délai de règlement inter-couche que les utilisateurs vont subir est-il acceptable ? Ce sont là de véritables examens à passer avant que l’écosystème du réseau principal puisse vraiment prospérer.
Échangez dans la section commentaires !
1
93
·
--
Vérifié
#dusk $DUSK @Dusk_Foundation En discutant avec quelques “anciens” (grands frères), on a abordé un sujet assez intéressant : pourquoi les gros capitaux n’osent-ils toujours pas entrer massivement dans le Web3 ?
En fait, c’est très simple. Imagine : sur Binance ou sur un DEX, nous les petits investisseurs, transférer quelques milliers de dollars, ça ne semble pas grand-chose. Mais si une institution doit transférer plusieurs dizaines de millions, voire des centaines de millions de dollars ?
Avant, avec #ETH , beaucoup d’ordres de gros montants et de transferts de la part d’institutions ont été “pris en sandwich” par des robots (Sandwich Bot) et par le MEV, avant même que le règlement ne soit terminé — résultat : visage tuméfié, données de secrets commerciaux entièrement exposées.
Alors certains disent : et si on utilisait plutôt Monero ou Zcash, des monnaies 100% orientées confidentialité ?
Là encore, ce n’est pas vraiment réaliste.
En en parlant, un gars qui bosse sur la RWA a mentionné DUSK. Je l’ai étudié rapidement et j’ai constaté que sa logique est effectivement assez différente.
En gros, il ne s’est pas lancé dans une course aveugle aux rendements élevés. Il a mis en place un mécanisme de “confidentialité par défaut, audit à la demande”. Il peut protéger, comme un réseau de confidentialité, les positions et les détails des transactions des gros capitaux grâce aux preuves à connaissance zéro (ZKP), de façon à ce qu’ils ne soient pas ciblés par les “sandwiches” on-chain ; mais en même temps, il laisse une porte pour l’audit conforme côté régulation.
Cette logique ressemble un peu au fait de déposer de l’argent à la banque dans la vie réelle : ton solde et tes relevés ne sont connus que de toi et de la banque (ainsi que de la supervision conforme), pas des passants. Mais tu peux quand même investir tes actifs de manière légale et conforme.
Cela dit, soyons honnêtes : cette niche “conformité + confidentialité” sur une Layer-1, même si le gâteau est très bien présenté, présente aussi des difficultés très évidentes.
Ce type de projet, qui mise surtout sur une dynamique “du haut vers le bas” pour mobiliser le B2B et les institutions, a toujours un démarrage d’écosystème lent. Ce n’est pas comme un memecoin : on peut facilement le “tirer” sur le marché pour l’embraser. Et avec des transactions très concurrentes, le coût de calcul des preuves à connaissance zéro pour les nœuds est aussi un gros handicap : si on arrive à un contexte de marché extrême, on ne sait pas vraiment si les performances pourront tenir.
Frères, vous est-il déjà arrivé, en faisant du trading, de vous faire prendre un montant élevé en sandwich ou de vous sentir ciblés ? Et vous pensez que ce type de blockchain de confidentialité “préparée” pour les institutions pourra émerger à l’avenir ? Dites-moi ce que vous en pensez en commentaire ~
#dusk $DUSK @Dusk En discutant avec quelques “anciens” (grands frères), on a abordé un sujet assez intéressant : pourquoi les gros capitaux n’osent-ils toujours pas entrer massivement dans le Web3 ?
En fait, c’est très simple. Imagine : sur Binance ou sur un DEX, nous les petits investisseurs, transférer quelques milliers de dollars, ça ne semble pas grand-chose. Mais si une institution doit transférer plusieurs dizaines de millions, voire des centaines de millions de dollars ?
Avant, avec #ETH , beaucoup d’ordres de gros montants et de transferts de la part d’institutions ont été “pris en sandwich” par des robots (Sandwich Bot) et par le MEV, avant même que le règlement ne soit terminé — résultat : visage tuméfié, données de secrets commerciaux entièrement exposées.
Alors certains disent : et si on utilisait plutôt Monero ou Zcash, des monnaies 100% orientées confidentialité ?
Là encore, ce n’est pas vraiment réaliste.
En en parlant, un gars qui bosse sur la RWA a mentionné DUSK. Je l’ai étudié rapidement et j’ai constaté que sa logique est effectivement assez différente.
En gros, il ne s’est pas lancé dans une course aveugle aux rendements élevés. Il a mis en place un mécanisme de “confidentialité par défaut, audit à la demande”. Il peut protéger, comme un réseau de confidentialité, les positions et les détails des transactions des gros capitaux grâce aux preuves à connaissance zéro (ZKP), de façon à ce qu’ils ne soient pas ciblés par les “sandwiches” on-chain ; mais en même temps, il laisse une porte pour l’audit conforme côté régulation.
Cette logique ressemble un peu au fait de déposer de l’argent à la banque dans la vie réelle : ton solde et tes relevés ne sont connus que de toi et de la banque (ainsi que de la supervision conforme), pas des passants. Mais tu peux quand même investir tes actifs de manière légale et conforme.
Cela dit, soyons honnêtes : cette niche “conformité + confidentialité” sur une Layer-1, même si le gâteau est très bien présenté, présente aussi des difficultés très évidentes.
Ce type de projet, qui mise surtout sur une dynamique “du haut vers le bas” pour mobiliser le B2B et les institutions, a toujours un démarrage d’écosystème lent. Ce n’est pas comme un memecoin : on peut facilement le “tirer” sur le marché pour l’embraser. Et avec des transactions très concurrentes, le coût de calcul des preuves à connaissance zéro pour les nœuds est aussi un gros handicap : si on arrive à un contexte de marché extrême, on ne sait pas vraiment si les performances pourront tenir.
Frères, vous est-il déjà arrivé, en faisant du trading, de vous faire prendre un montant élevé en sandwich ou de vous sentir ciblés ? Et vous pensez que ce type de blockchain de confidentialité “préparée” pour les institutions pourra émerger à l’avenir ? Dites-moi ce que vous en pensez en commentaire ~
1
1
104
·
--
#baby $BABY Hier soir, j’ai consulté les journaux de surveillance des verrous/du zip (taille du curseur : « zipper ») et j’ai vu que plusieurs nœuds de vérification chargés de lancer la génération des preuves ZK et de surveiller l’état repartaient encore sur une erreur, puis se reconnectaient. En message privé, on m’a expliqué que leurs serveurs inactifs achetés à bon prix ont explosé en RAM : ils prévoient simplement de les mettre hors service et d’abandonner.
En réalité, cela touche l’un des points les plus concrets du « Babylon TBV » : même si l’architecture technique est conçue avec élégance et que la démonstration cryptographique est irréprochable, si les nœuds de vérification qui font le travail « hors chaîne » ne sont pas suffisamment alimentés, la sécurité du système n’est qu’une construction aérienne.
Tout le monde discute de la façon d’utiliser le natif #BTC pour débloquer la liquidité dans la DeFi, mais le véritable “roulement” qui fait tourner cette mécanique inter-chaînes, c’est le modèle économique de BABY.
Dans cette architecture réseau, BABY n’est pas une effigie pour se faire du buzz : c’est un amortisseur physique, une contrainte stricte imposée au comportement des nœuds. Dès qu’un nœud fainéant retarde la diffusion, ou tente de soumettre des données sales, la couche protocolaire déclenche directement le mécanisme de Slashing (pénalités et confiscation) : les tokens mis en garantie sont liquidés. En imposant des pertes économiques extrêmement concrètes, on lie de façon indissociable l’intérêt des nœuds et la sécurité du réseau.
En même temps, cette logique “on gagne en faisant le travail” entretient une boucle positive. Du coffre TBV, de la création, à la génération des preuves de prêt, jusqu’au déverrouillage final : à chaque changement d’état inter-chaînes, les frais de service du protocole générés sont répartis avec un ratio clair, qui retourne directement aux détenteurs de tokens et aux nœuds. Ainsi, on remplace la logique des ponts DeFi traditionnels où l’intermédiaire « prélève à l’aveugle » par une captation des flux de trésorerie basée sur : “plus on travaille, plus on gagne” et “on engage sa mise, on répond de ses actes”.
Mais il faut bien le dire : ce modèle de “sécurité économique fortement couplée” est assez fragile quand le marché secondaire subit des chocs extrêmes. Si, sur une courte période, le prix du token BABY s’effondre brutalement, le coût économique de la mise sous garantie des nœuds diminue aussi. Lorsque le coût de faire le mal (ou de commettre une erreur) devient inférieur au gain obtenu par l’attaque, la protection de sécurité cryptographique que le réseau avait construite se retrouve alors gravement mise à l’épreuve.
Au fond, utiliser des actifs natifs pour capter des revenus “hors chaîne” est un jeu d’échecs de haute précision. La cryptographie résout le problème “peut-on avoir confiance ?”, tandis que l’économie des tokens détermine “combien de temps ça peut tenir ?”.
Quand vous participez à ce type d’écosystème, vous regardez surtout sa capacité de captation des frais liés aux tokens, ou vous vous inquiétez davantage du coût pour les nœuds de mal agir en cas de conditions de marché extrêmes ? Échangeons dans les commentaires.
186
·
--
#baby $BABY La semaine dernière, dans un groupe d’exploitation et de maintenance, un ancien qui fait de l’exploitation de nœuds Web3 a posté une capture d’écran de la surveillance de la salle serveur pour se plaindre. Pour exécuter le suivi inter-chaînes et générer des preuves, à lui seul, il a brûlé des dizaines de milliers par mois en coûts de serveurs et de bande passante. Il a lâché : « Si on ne compte que sur la décentralisation et l’esprit altruiste racontés de façon désintéressée, le mois prochain je ferme le nœud et je mange des pâtes. »
En réalité, cela touche un point mort d’ingénierie très concret de Babylon TBV : même si la conception de l’architecture technique est parfaitement élégante et les déductions cryptographiques rigoureuses, si les nœuds de validation qui travaillent hors chaîne n’ont pas de quoi vivre, la sécurité globale du système n’est qu’un château en l’air.
Tout le monde discute de la façon dont le #BTC natif pourrait être utilisé pour “déverrouiller” la liquidité dans DeFi, mais le véritable axe qui fait fonctionner cette mécanique inter-chaînes, c’est, en fin de compte, le modèle économique de baby.
Dans cette architecture réseau, baby n’est pas une idole destinée à la spéculation : c’est un amortisseur physique qui impose des contraintes strictes sur le comportement des nœuds. Tous les nœuds de surveillance d’état inter-chaînes et les générateurs de preuves ZK doivent immobiliser une quantité significative de baby pour obtenir un ticket d’entrée leur permettant de recevoir la part des récompenses de production de blocs. Dès qu’un nœud paresse, retarde la diffusion, ou tente de soumettre des données “sales”, le protocole déclenche immédiatement un mécanisme de Slashing : les tokens mis en garantie sont confisqués. Grâce à des pertes économiques extrêmement réalistes, les intérêts des nœuds et la sécurité du réseau sont étroitement alignés.
Parallèlement, cette logique “on mange en travaillant” entretient une boucle positive. Du lancement du TBV, à la génération des preuves de prêt jusqu’à leur déblocage final, à chaque changement d’état inter-chaînes, les frais de service de protocole générés sont distribués selon une proportion clairement définie vers les détenteurs de tokens et les nœuds. On transforme ainsi la logique habituelle des “ponts DeFi” qui “mangent” une marge sortie de nulle part, en un flux de trésorerie fondé sur “plus on travaille, plus on gagne, et on répond de ses actes quand on met sa garantie”.
Mais, du point de vue de celui qui doit le mettre en pratique, je dois aussi verser une bassine d’eau froide : ce modèle de “sécurité économique fortement couplée” est très fragile face à des fluctuations extrêmes sur le marché secondaire. Si, à court terme, le prix des tokens baby chute brutalement, le coût économique de la mise en garantie des nœuds se réduit aussi. Lorsque le coût de mal agir ou de faire une erreur devient inférieur au profit tiré d’une attaque, les garde-fous cryptographiques que le réseau avait mis en place se retrouvent alors à l’épreuve.
En somme, faire levier avec des actifs natifs pour capter des revenus hors chaîne, c’est un jeu d’échecs d’une précision redoutable.
1
1
249
·
--
#baby $BABY J’ai discuté avec plusieurs amis du milieu au sujet de baby et, en creusant, j’ai découvert un avis très cruel :
le « sans confiance » de TBV ne vous protège que du vol de pièces par un intermédiaire.
Il ne peut pas vous empêcher d’exploser à cause d’une faille du contrat ou d’une exécution directe par la brèche d’un oracle.
Beaucoup pensent que « sans confiance » signifie une sécurité absolue.
C’est totalement une confusion avec l’hypothèse de confiance sous-jacente.
@Babylon écarte les malveillances via les contrats de pontage et les signatures multiples.
Les fonds restent sur le mainnet #BTC , et les clés privées sont entièrement entre vos mains.
Vous n’avez qu’à faire confiance aux mathématiques, au consensus et à la logique de pré-signature.
Cela résout le plus gros problème de la garde des actifs.
Mais une fois arrivé au niveau application, les règles du jeu changent complètement.
Dès qu’un contrat DeFi sur la chaîne cible présente une faille logique.
Ou si le prix envoyé par l’oracle avec un retard déclenche une liquidation anormale.
La logique hors chaîne génère instantanément des preuves ZK conformes.
Et envoyées sur le mainnet BTC, elles déclenchent automatiquement le déblocage du coffre.
D’un point de vue cryptographique, chaque étape de vérification est parfaite.
Mais votre BTC, lui, a déjà été liquidé de manière conforme et s’est volatilisé.
C’est ce qu’on appelle « sans risque à la couche basse, mais des pertes en couche haute ».
Pour prévenir ce type de risque, on ne peut pas compter sur l’auto-persuasion.
Si vous jouez avec des prêts/leverages via TBV, vos yeux ne doivent pas être braqués uniquement sur le mainnet BTC.
Vous devez aussi surveiller de près l’historique d’audit du contrat de la chaîne cible et le mécanisme d’alimentation des prix de l’oracle.
Vous pensez que cette séparation des responsabilités rend DeFin plus transparent,
ou pensez-vous que les failles au niveau application feront du « sans confiance » un mirage ?
Discutez-en en commentaires.
145
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone