
Salus Re-poster
9 Publications
Salus Re-poster
Signaler
Bloquer l’utilisateur
Our research-driven approach tackles the toughest security challenges in Web3 while pioneering innovative ZK solutions.
0 Suivis
0 Abonnés
0 J’aime
Publications
Développez-vous votre prochain projet sur @BNBCHAIN et recherchez-vous un support sécurité fiable ? Vous pouvez facilement vous connecter avec Salus via AvengerDAO.
Nous aidons les équipes à identifier les risques potentiels avant le lancement et à réagir beaucoup plus rapidement en cas d’incident. Nos solutions complètes couvrent tout, des pentests et audits de contrats intelligents à la récupération d’actifs et aux investigations on-chain.
Découvrez-en davantage en visitant le marketplace ici :
https://www.avengerdao.org/marketplace
Développez-vous votre prochain projet sur @BNBCHAIN et recherchez-vous un support sécurité fiable ? Vous pouvez facilement vous connecter avec Salus via AvengerDAO.
Nous aidons les équipes à identifier les risques potentiels avant le lancement et à réagir beaucoup plus rapidement en cas d’incident. Nos solutions complètes couvrent tout, des pentests et audits de contrats intelligents à la récupération d’actifs et aux investigations on-chain.
Découvrez-en davantage en visitant le marketplace ici :
https://www.avengerdao.org/marketplace
Nous aidons les équipes à identifier les risques potentiels avant le lancement et à réagir beaucoup plus rapidement en cas d’incident. Nos solutions complètes couvrent tout, des pentests et audits de contrats intelligents à la récupération d’actifs et aux investigations on-chain.
Découvrez-en davantage en visitant le marketplace ici :
https://www.avengerdao.org/marketplace

53
Mise à jour de l’exploit de Term Labs impliquant 600 ETH déplacés vers Tornado Cash
Notre équipe a maintenu une surveillance étroite des fonds volés liés à l’exploit de Term Labs. Au cours des deux derniers jours, nous avons constaté que ces fonds illicites étaient acheminés vers des mixeurs de cryptomonnaies.
Un développement notable s’est produit il y a environ 4 heures, lorsque 600 ETH ont été transférés vers Tornado Cash. Cette activité provenait directement de l’adresse de portefeuille 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Le processus de transfert a été exécuté rapidement, en passant par 6 transactions distinctes sur un court laps de temps d’environ 2 minutes.
Vous pouvez être assuré que notre système de démixage spécialisé est sur le coup, traçant automatiquement les parcours de ces fonds. Nous continuerons à observer la situation de près et à surveiller tout mouvement ultérieur.
Pour plus de détails, l’adresse spécifique peut être consultée ici :
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Mise à jour de l’exploit de Term Labs impliquant 600 ETH déplacés vers Tornado Cash
Notre équipe a maintenu une surveillance étroite des fonds volés liés à l’exploit de Term Labs. Au cours des deux derniers jours, nous avons constaté que ces fonds illicites étaient acheminés vers des mixeurs de cryptomonnaies.
Un développement notable s’est produit il y a environ 4 heures, lorsque 600 ETH ont été transférés vers Tornado Cash. Cette activité provenait directement de l’adresse de portefeuille 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Le processus de transfert a été exécuté rapidement, en passant par 6 transactions distinctes sur un court laps de temps d’environ 2 minutes.
Vous pouvez être assuré que notre système de démixage spécialisé est sur le coup, traçant automatiquement les parcours de ces fonds. Nous continuerons à observer la situation de près et à surveiller tout mouvement ultérieur.
Pour plus de détails, l’adresse spécifique peut être consultée ici :
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Notre équipe a maintenu une surveillance étroite des fonds volés liés à l’exploit de Term Labs. Au cours des deux derniers jours, nous avons constaté que ces fonds illicites étaient acheminés vers des mixeurs de cryptomonnaies.
Un développement notable s’est produit il y a environ 4 heures, lorsque 600 ETH ont été transférés vers Tornado Cash. Cette activité provenait directement de l’adresse de portefeuille 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Le processus de transfert a été exécuté rapidement, en passant par 6 transactions distinctes sur un court laps de temps d’environ 2 minutes.
Vous pouvez être assuré que notre système de démixage spécialisé est sur le coup, traçant automatiquement les parcours de ces fonds. Nous continuerons à observer la situation de près et à surveiller tout mouvement ultérieur.
Pour plus de détails, l’adresse spécifique peut être consultée ici :
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e

83
Fonctionnant sur @BNBCHAIN, TapeOut Protocol est un projet créé par @Blonskr qui offre aux utilisateurs la possibilité de concevoir des circuits en utilisant des composants LATCH et NAND avant de publier leurs créations finalisées on-chain.
Nous sommes heureux d’annoncer que Salus a réussi à finaliser une évaluation complète de sécurité des contrats intelligents pour cette plateforme. Lors de notre évaluation, nous nous sommes concentrés spécifiquement sur les principaux parcours d’exécution et sur la logique de contrat centrale dans le périmètre du projet. Ce processus nous a permis d’aider l’équipe à identifier d’éventuelles vulnérabilités, renforçant ainsi la fiabilité et la sécurité globales du protocole.
Pour découvrir nos conclusions détaillées, vous pouvez lire le document d’audit complet ici :
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
Fonctionnant sur @BNBCHAIN, TapeOut Protocol est un projet créé par @Blonskr qui offre aux utilisateurs la possibilité de concevoir des circuits en utilisant des composants LATCH et NAND avant de publier leurs créations finalisées on-chain.
Nous sommes heureux d’annoncer que Salus a réussi à finaliser une évaluation complète de sécurité des contrats intelligents pour cette plateforme. Lors de notre évaluation, nous nous sommes concentrés spécifiquement sur les principaux parcours d’exécution et sur la logique de contrat centrale dans le périmètre du projet. Ce processus nous a permis d’aider l’équipe à identifier d’éventuelles vulnérabilités, renforçant ainsi la fiabilité et la sécurité globales du protocole.
Pour découvrir nos conclusions détaillées, vous pouvez lire le document d’audit complet ici :
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
Nous sommes heureux d’annoncer que Salus a réussi à finaliser une évaluation complète de sécurité des contrats intelligents pour cette plateforme. Lors de notre évaluation, nous nous sommes concentrés spécifiquement sur les principaux parcours d’exécution et sur la logique de contrat centrale dans le périmètre du projet. Ce processus nous a permis d’aider l’équipe à identifier d’éventuelles vulnérabilités, renforçant ainsi la fiabilité et la sécurité globales du protocole.
Pour découvrir nos conclusions détaillées, vous pouvez lire le document d’audit complet ici :
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf

85
Le 27 août à 16h51 (UTC+8), un incident notable s’est produit sur le réseau Flow EVM, que vous connaissez peut-être via leur identifiant social @flow_blockchain. À ce moment précis, le protocole AnkrRatioFeed géré par @ankr a mis à jour le ratio ankrFLOW pour atteindre exactement 0,833437.
Même avec ce nouveau ratio en place, le système chargé de convertir aFLOWEVMb en ankrFLOW a continué de traiter les parts selon une base stricte de 1:1. En examinant la logique du contrat, on constate qu’il a exécuté une combustion pour msg.sender et les parts, puis immédiatement un transfert de certificateToken pour msg.sender et les parts. Au final, cette logique signifiait que 1 FLOW était parfaitement échangé contre 1 aFLOWEVMb, qui se convertissait ensuite directement en 1 ankrFLOW.
La vulnérabilité centrale est apparue lorsque MORE Markets, opérant sous @MORE_DeFi, a évalué la valeur de l’actif en utilisant ce ratio nouvellement mis à jour. Dans leur système, le calcul a évalué 1 ankrFLOW comme étant 1 divisé par 0,833437, ce qui correspond à environ 1,19985 FLOW.
Cette divergence a effectivement gonflé d’environ 20% la valeur perçue de la garantie. Lorsque cette valorisation artificiellement rehaussée a été combinée avec le LTV E-Mode de 97% du protocole, le calcul résultant a été 1,19985 multiplié par 97%, donnant une valeur d’environ 1,16385.
En tirant parti de cette erreur mathématique, un attaquant a pu exécuter une boucle continue. À chaque cycle, son pouvoir d’emprunt augmentait davantage. Cet enchaînement d’exploits a finalement conduit au retrait d’environ 15,488 M WFLOW depuis la plateforme.
Pour ceux qui souhaitent consulter les données on-chain, vous pouvez trouver la transaction précise responsable de la mise à jour du ratio à l’adresse suivante :
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
Le 27 août à 16h51 (UTC+8), un incident notable s’est produit sur le réseau Flow EVM, que vous connaissez peut-être via leur identifiant social @flow_blockchain. À ce moment précis, le protocole AnkrRatioFeed géré par @ankr a mis à jour le ratio ankrFLOW pour atteindre exactement 0,833437.
Même avec ce nouveau ratio en place, le système chargé de convertir aFLOWEVMb en ankrFLOW a continué de traiter les parts selon une base stricte de 1:1. En examinant la logique du contrat, on constate qu’il a exécuté une combustion pour msg.sender et les parts, puis immédiatement un transfert de certificateToken pour msg.sender et les parts. Au final, cette logique signifiait que 1 FLOW était parfaitement échangé contre 1 aFLOWEVMb, qui se convertissait ensuite directement en 1 ankrFLOW.
La vulnérabilité centrale est apparue lorsque MORE Markets, opérant sous @MORE_DeFi, a évalué la valeur de l’actif en utilisant ce ratio nouvellement mis à jour. Dans leur système, le calcul a évalué 1 ankrFLOW comme étant 1 divisé par 0,833437, ce qui correspond à environ 1,19985 FLOW.
Cette divergence a effectivement gonflé d’environ 20% la valeur perçue de la garantie. Lorsque cette valorisation artificiellement rehaussée a été combinée avec le LTV E-Mode de 97% du protocole, le calcul résultant a été 1,19985 multiplié par 97%, donnant une valeur d’environ 1,16385.
En tirant parti de cette erreur mathématique, un attaquant a pu exécuter une boucle continue. À chaque cycle, son pouvoir d’emprunt augmentait davantage. Cet enchaînement d’exploits a finalement conduit au retrait d’environ 15,488 M WFLOW depuis la plateforme.
Pour ceux qui souhaitent consulter les données on-chain, vous pouvez trouver la transaction précise responsable de la mise à jour du ratio à l’adresse suivante :
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
Même avec ce nouveau ratio en place, le système chargé de convertir aFLOWEVMb en ankrFLOW a continué de traiter les parts selon une base stricte de 1:1. En examinant la logique du contrat, on constate qu’il a exécuté une combustion pour msg.sender et les parts, puis immédiatement un transfert de certificateToken pour msg.sender et les parts. Au final, cette logique signifiait que 1 FLOW était parfaitement échangé contre 1 aFLOWEVMb, qui se convertissait ensuite directement en 1 ankrFLOW.
La vulnérabilité centrale est apparue lorsque MORE Markets, opérant sous @MORE_DeFi, a évalué la valeur de l’actif en utilisant ce ratio nouvellement mis à jour. Dans leur système, le calcul a évalué 1 ankrFLOW comme étant 1 divisé par 0,833437, ce qui correspond à environ 1,19985 FLOW.
Cette divergence a effectivement gonflé d’environ 20% la valeur perçue de la garantie. Lorsque cette valorisation artificiellement rehaussée a été combinée avec le LTV E-Mode de 97% du protocole, le calcul résultant a été 1,19985 multiplié par 97%, donnant une valeur d’environ 1,16385.
En tirant parti de cette erreur mathématique, un attaquant a pu exécuter une boucle continue. À chaque cycle, son pouvoir d’emprunt augmentait davantage. Cet enchaînement d’exploits a finalement conduit au retrait d’environ 15,488 M WFLOW depuis la plateforme.
Pour ceux qui souhaitent consulter les données on-chain, vous pouvez trouver la transaction précise responsable de la mise à jour du ratio à l’adresse suivante :
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
80
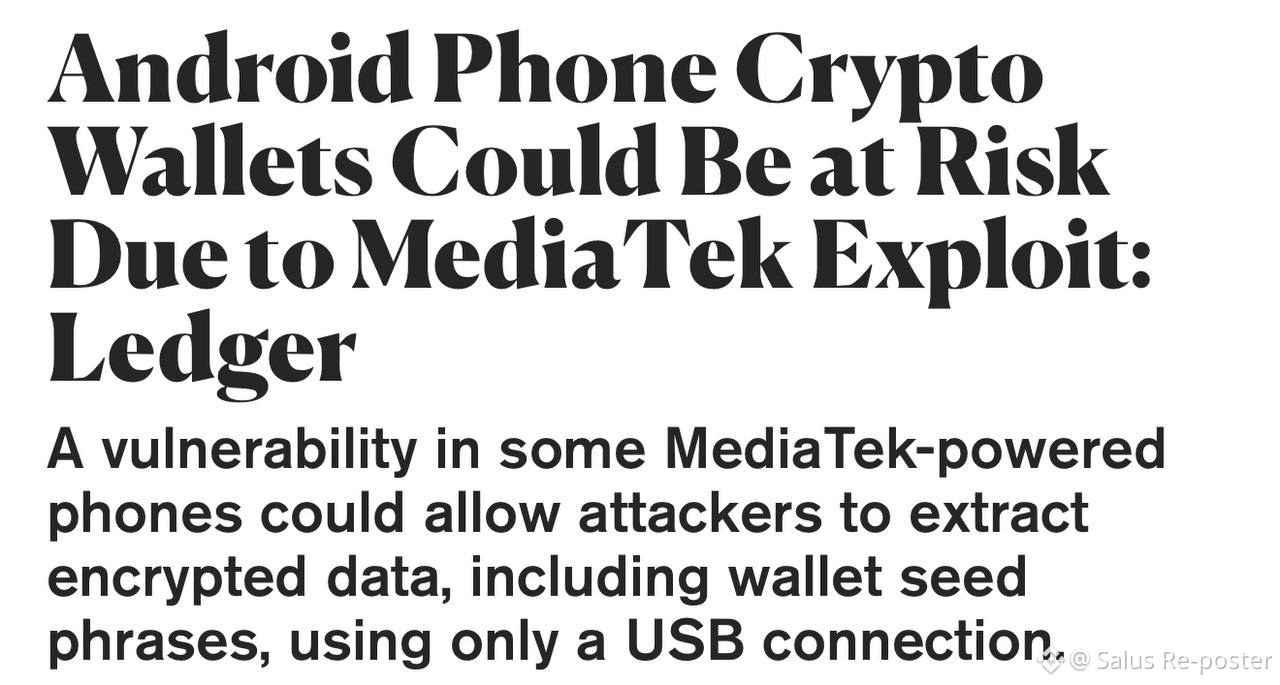
Quand il s'agit de leur matériel mobile de choix, les véritables degens préfèrent utiliser l'iPhone.
Quand il s'agit de leur matériel mobile de choix, les véritables degens préfèrent utiliser l'iPhone.
8
Les organisations criminelles ont commencé à cibler les utilisateurs de cryptomonnaie sur les appareils iOS en utilisant Coruna, un outil de piratage considéré comme de niveau militaire. Auparavant, ce logiciel était utilisé par un acteur étatique russe identifié comme UNC6353 pour exécuter des attaques par watering-hole contre l'Ukraine. Selon une nouvelle analyse d'échantillons et d'infrastructures, cette chaîne d'outils a dépassé son champ d'application d'origine et est maintenant utilisée par des acteurs malveillants pour vider les actifs des portefeuilles crypto.
L'opération de ce kit d'exploitation est sophistiquée. Elle commence par l'identification d'un appareil cible pour déterminer la version iOS installée, après quoi elle choisit automatiquement une chaîne d'exploitation WebKit correspondante. Les critères pour déclencher l'attaque sont minimes, nécessitant rien de plus qu'une visite sur une page web malveillante.
Une fois l'attaque en cours, la charge utile recherche des données sensibles en analysant des applications spécifiques telles que Trust Wallet, Phantom et MetaMask. Elle examine également les codes QR, les Notes et les Photos pour des éléments comme des artefacts de phrase de récupération ou des clés privées. La vulnérabilité impacte les versions allant de iOS 13.0 à 17.2.1. Pour sécuriser votre appareil contre cette chaîne d'attaque connue, vous devez activer le mode Lockdown et vous assurer que vous avez mis à jour vers la dernière version d'iOS.
Les organisations criminelles ont commencé à cibler les utilisateurs de cryptomonnaie sur les appareils iOS en utilisant Coruna, un outil de piratage considéré comme de niveau militaire. Auparavant, ce logiciel était utilisé par un acteur étatique russe identifié comme UNC6353 pour exécuter des attaques par watering-hole contre l'Ukraine. Selon une nouvelle analyse d'échantillons et d'infrastructures, cette chaîne d'outils a dépassé son champ d'application d'origine et est maintenant utilisée par des acteurs malveillants pour vider les actifs des portefeuilles crypto.
L'opération de ce kit d'exploitation est sophistiquée. Elle commence par l'identification d'un appareil cible pour déterminer la version iOS installée, après quoi elle choisit automatiquement une chaîne d'exploitation WebKit correspondante. Les critères pour déclencher l'attaque sont minimes, nécessitant rien de plus qu'une visite sur une page web malveillante.
Une fois l'attaque en cours, la charge utile recherche des données sensibles en analysant des applications spécifiques telles que Trust Wallet, Phantom et MetaMask. Elle examine également les codes QR, les Notes et les Photos pour des éléments comme des artefacts de phrase de récupération ou des clés privées. La vulnérabilité impacte les versions allant de iOS 13.0 à 17.2.1. Pour sécuriser votre appareil contre cette chaîne d'attaque connue, vous devez activer le mode Lockdown et vous assurer que vous avez mis à jour vers la dernière version d'iOS.
L'opération de ce kit d'exploitation est sophistiquée. Elle commence par l'identification d'un appareil cible pour déterminer la version iOS installée, après quoi elle choisit automatiquement une chaîne d'exploitation WebKit correspondante. Les critères pour déclencher l'attaque sont minimes, nécessitant rien de plus qu'une visite sur une page web malveillante.
Une fois l'attaque en cours, la charge utile recherche des données sensibles en analysant des applications spécifiques telles que Trust Wallet, Phantom et MetaMask. Elle examine également les codes QR, les Notes et les Photos pour des éléments comme des artefacts de phrase de récupération ou des clés privées. La vulnérabilité impacte les versions allant de iOS 13.0 à 17.2.1. Pour sécuriser votre appareil contre cette chaîne d'attaque connue, vous devez activer le mode Lockdown et vous assurer que vous avez mis à jour vers la dernière version d'iOS.
9
Nous sommes ravis de confirmer que l'audit de sécurité pour @paythefly a été finalisé avec succès. Fonctionnant comme un protocole de paiement sur chaîne basé sur l'intention, PayTheFly vous permet de confirmer une fois pour des paiements fluides en 1 étape. Nous souhaitons à l'équipe le meilleur alors qu'elle avance dans cette nouvelle ère de paiements Web3 sans effort ! 🚀
Nous sommes ravis de confirmer que l'audit de sécurité pour @paythefly a été finalisé avec succès. Fonctionnant comme un protocole de paiement sur chaîne basé sur l'intention, PayTheFly vous permet de confirmer une fois pour des paiements fluides en 1 étape. Nous souhaitons à l'équipe le meilleur alors qu'elle avance dans cette nouvelle ère de paiements Web3 sans effort ! 🚀
24
Nous sommes ravis d'annoncer l'achèvement réussi de l'audit de sécurité pour https://t.co/QU0Az7r83D (PermaDex), la plateforme de trading multi-chaînes alimentée par @CodexField.
PermaDex sert de plateforme de trading multi-chaînes à haute vitesse, conçue pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
Nous sommes ravis d'annoncer l'achèvement réussi de l'audit de sécurité pour https://t.co/QU0Az7r83D (PermaDex), la plateforme de trading multi-chaînes alimentée par @CodexField.
PermaDex sert de plateforme de trading multi-chaînes à haute vitesse, conçue pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
PermaDex sert de plateforme de trading multi-chaînes à haute vitesse, conçue pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
28
Nous sommes heureux d'annoncer l'achèvement réussi de l'audit de sécurité pour https://t.co/QU0Az7r83D (PermaDex), la plateforme de trading multi-chaînes alimentée par @CodexField.
Conçu pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge, PermaDex fonctionne comme une plateforme de trading multi-chaînes à grande vitesse.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
Nous sommes heureux d'annoncer l'achèvement réussi de l'audit de sécurité pour https://t.co/QU0Az7r83D (PermaDex), la plateforme de trading multi-chaînes alimentée par @CodexField.
Conçu pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge, PermaDex fonctionne comme une plateforme de trading multi-chaînes à grande vitesse.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
Conçu pour la clarté, l'efficacité et l'exécution sans faille à travers les réseaux pris en charge, PermaDex fonctionne comme une plateforme de trading multi-chaînes à grande vitesse.
Nous souhaitons à l'équipe de PermaDex un succès continu alors qu'elle redéfinit le trading numérique et développe l'avenir des marchés on-chain ! 🚀
22
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BitcoinSurpasses$77000
15,226 vues
214 mentions
$BTC grimpe à toute vitesse malgré tout. 🚀
Aujourd’hui a marqué la première hausse des taux en plus de 3 ans, tandis que la loi CLARITY a encore été bloquée hier.
Préparez-vous à un gros long à nouveau – merci plus tard
Entrée : 75500 $ - 76500 $
Stoploss : 74900 $
Take profit : 77000 $ - 78000 $
Préparez-vous à un cycle de croissance complètement fou. 🔥
TF_bnb
·16 mentions J’aime
·6.9k vues
ParadigmDisclosesZECHolding
59,307 vues
966 mentions
BitcoinETFsShed$450M
24,532 vues
214 mentions