
Marketbtc
2k Publications
Marketbtc
Signaler
Bloquer l’utilisateur
5.3K+ Suivis
2.8K+ Abonnés
1.0K+ J’aime
Publications
Tous
Citations
Vidéos
Direct
·
--
C’est une petite perte, pas de panique. Options :
Gestion du scalping : si vous faites du scalping, placez un SL serré à 76,380, juste sous ce plus bas. Votre perte sera d’environ 0,30 $ maximum. Prenez vos bénéfices en revenant à *76,700 - 76,815* : point mort ou petit profit. Le rapport risque/rendement est correct.
*Si vous voulez conserver votre position :* Votre prix de liquidation est éloigné, mais le Supertrend est contre vous. Si le BTC passe sous 76,392, il peut rapidement chuter jusqu’à 76,000 - 75,800. Vous pouvez ajouter de la marge si vous voulez conserver votre position plus longtemps, mais mieux vaut couper si une bougie de 15 min clôture sous 76,490.
Vous êtes entré un peu haut après cette grande bougie verte à 11:00. La prochaine fois, attendez un repli vers le Supertrend ou le support à 77,400.
Voulez-vous conserver cette position ou la clôturer ? Je peux calculer votre SL exact.
C’est une petite perte, pas de panique. Options :
Gestion du scalping : si vous faites du scalping, placez un SL serré à 76,380, juste sous ce plus bas. Votre perte sera d’environ 0,30 $ maximum. Prenez vos bénéfices en revenant à *76,700 - 76,815* : point mort ou petit profit. Le rapport risque/rendement est correct.
*Si vous voulez conserver votre position :* Votre prix de liquidation est éloigné, mais le Supertrend est contre vous. Si le BTC passe sous 76,392, il peut rapidement chuter jusqu’à 76,000 - 75,800. Vous pouvez ajouter de la marge si vous voulez conserver votre position plus longtemps, mais mieux vaut couper si une bougie de 15 min clôture sous 76,490.
Vous êtes entré un peu haut après cette grande bougie verte à 11:00. La prochaine fois, attendez un repli vers le Supertrend ou le support à 77,400.
Voulez-vous conserver cette position ou la clôturer ? Je peux calculer votre SL exact.
Gestion du scalping : si vous faites du scalping, placez un SL serré à 76,380, juste sous ce plus bas. Votre perte sera d’environ 0,30 $ maximum. Prenez vos bénéfices en revenant à *76,700 - 76,815* : point mort ou petit profit. Le rapport risque/rendement est correct.
*Si vous voulez conserver votre position :* Votre prix de liquidation est éloigné, mais le Supertrend est contre vous. Si le BTC passe sous 76,392, il peut rapidement chuter jusqu’à 76,000 - 75,800. Vous pouvez ajouter de la marge si vous voulez conserver votre position plus longtemps, mais mieux vaut couper si une bougie de 15 min clôture sous 76,490.
Vous êtes entré un peu haut après cette grande bougie verte à 11:00. La prochaine fois, attendez un repli vers le Supertrend ou le support à 77,400.
Voulez-vous conserver cette position ou la clôturer ? Je peux calculer votre SL exact.
151
·
--
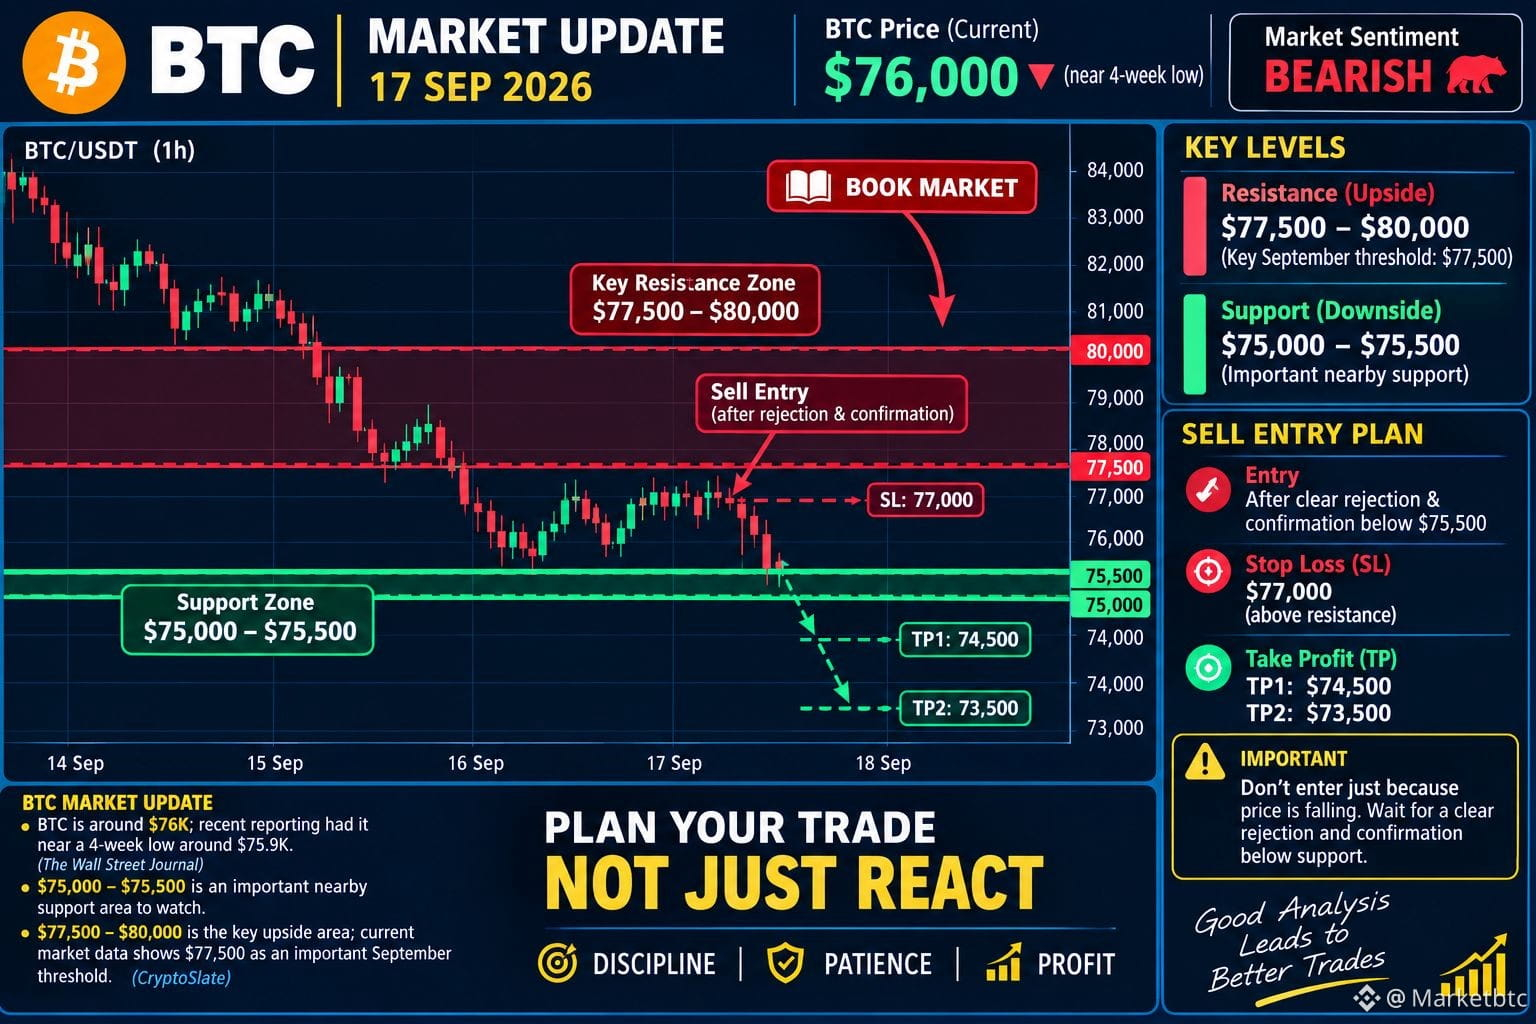
$NVDAB Mise à jour du marché BTC 17 sept. 2026 :
Le BTC est autour de 75 000 $ ; des informations récentes le plaçaient près d’un plus bas sur 4 semaines autour de 79,9 K.
The Wall Street Journal
75 000–75 500 $ est une zone de support immédiat importante à surveiller.
79 500–81 000 $ est la zone clé à la hausse ; les données de marché actuelles indiquent 77 500 $ comme seuil important de septembre.
CryptoSlate
Pour une entrée en VENTE, j’éviterais d’entrer simplement parce que le prix baisse. Attendez un rejet clair et une confirmation sous le support.
Si vous m’envoyez une capture d’écran de votre graphique BTC (5m/15m/1h), je pourrai y marquer le point d’entrée en vente, le SL et les niveaux de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
$NVDAB Mise à jour du marché BTC 17 sept. 2026 :
Le BTC est autour de 75 000 $ ; des informations récentes le plaçaient près d’un plus bas sur 4 semaines autour de 79,9 K.
The Wall Street Journal
75 000–75 500 $ est une zone de support immédiat importante à surveiller.
79 500–81 000 $ est la zone clé à la hausse ; les données de marché actuelles indiquent 77 500 $ comme seuil important de septembre.
CryptoSlate
Pour une entrée en VENTE, j’éviterais d’entrer simplement parce que le prix baisse. Attendez un rejet clair et une confirmation sous le support.
Si vous m’envoyez une capture d’écran de votre graphique BTC (5m/15m/1h), je pourrai y marquer le point d’entrée en vente, le SL et les niveaux de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
Le BTC est autour de 75 000 $ ; des informations récentes le plaçaient près d’un plus bas sur 4 semaines autour de 79,9 K.
The Wall Street Journal
75 000–75 500 $ est une zone de support immédiat importante à surveiller.
79 500–81 000 $ est la zone clé à la hausse ; les données de marché actuelles indiquent 77 500 $ comme seuil important de septembre.
CryptoSlate
Pour une entrée en VENTE, j’éviterais d’entrer simplement parce que le prix baisse. Attendez un rejet clair et une confirmation sous le support.
Si vous m’envoyez une capture d’écran de votre graphique BTC (5m/15m/1h), je pourrai y marquer le point d’entrée en vente, le SL et les niveaux de TP.$BTC #FedSEPProjects2026RateAt4.1% #SKPoliceRefer18PolymarketUsersToProsecutors #DotPlotSignalsOneMoreHikeIn2026
232
·
--
Mon setup safer d’aujourd’hui :
Long : Si on obtient un hold/retest solide au-dessus de 77K–77,3K alors
Cibles : 78,5K → 79,5K → 80K
Short : Si on voit un breakdown clair et un retest sous 76,6K alors $NVDA.US
Au lieu d’entrer immédiatement au milieu, la confirmation est préférable.#PhiladelphiaSemiconductorIndexFalls5.9%
Si vous m’envoyez aussi une capture du graphique BTC en 5m ou 15m, je vous donnerai les niveaux exacts d’entrée + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
Mon setup safer d’aujourd’hui :
Long : Si on obtient un hold/retest solide au-dessus de 77K–77,3K alors
Cibles : 78,5K → 79,5K → 80K
Short : Si on voit un breakdown clair et un retest sous 76,6K alors $NVDA.US
Au lieu d’entrer immédiatement au milieu, la confirmation est préférable.#PhiladelphiaSemiconductorIndexFalls5.9%
Si vous m’envoyez aussi une capture du graphique BTC en 5m ou 15m, je vous donnerai les niveaux exacts d’entrée + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
Long : Si on obtient un hold/retest solide au-dessus de 77K–77,3K alors
Cibles : 78,5K → 79,5K → 80K
Short : Si on voit un breakdown clair et un retest sous 76,6K alors $NVDA.US
Au lieu d’entrer immédiatement au milieu, la confirmation est préférable.#PhiladelphiaSemiconductorIndexFalls5.9%
Si vous m’envoyez aussi une capture du graphique BTC en 5m ou 15m, je vous donnerai les niveaux exacts d’entrée + SL + TP.$BTC
#SECChairUrgesCongressToAdvanceClarityAct
today trading BTC
0%
today trading xrp
0%
0 Votes • Vote fermé
BTC-5,49%
NVDAUS-8,79%
91
·
--
Jummah Mubarak ! 🌙✨
Joyeux vendredi à vous aussi - Bonnes vibrations, grand jour, esprit fort ! 4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
Bonjour, vendredi béni
Aujourd’hui, ce jour vous apportera d’innombrables bénédictions - Amen, Seigneur des mondes_ 🤲
Ayez un vendredi béni et extraordinaire !
Jummah Mubarak ! 🌙✨
Joyeux vendredi à vous aussi - Bonnes vibrations, grand jour, esprit fort ! 4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
Bonjour, vendredi béni
Aujourd’hui, ce jour vous apportera d’innombrables bénédictions - Amen, Seigneur des mondes_ 🤲
Ayez un vendredi béni et extraordinaire !
Joyeux vendredi à vous aussi - Bonnes vibrations, grand jour, esprit fort ! 4/9/2026
السلام علیکم ورحمتہ اللہ وبرکاتہ
Bonjour, vendredi béni
Aujourd’hui, ce jour vous apportera d’innombrables bénédictions - Amen, Seigneur des mondes_ 🤲
Ayez un vendredi béni et extraordinaire !
22
·
--
Haussier
yoday high$1.59 $1.50
Volume aujourd’hui ~957M XRP sur OKX uniquement.
Ce n’est pas un conseil financier. Si vous tradez aujourd’hui, surveillez l’activité du portefeuille d’escrow : si Ripple relock rapidement, c’est généralement un rebond. Sinon, pression à court terme.
Vous voulez une configuration spot ou futures ?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
yoday high$1.59 $1.50
Volume aujourd’hui ~957M XRP sur OKX uniquement.
Ce n’est pas un conseil financier. Si vous tradez aujourd’hui, surveillez l’activité du portefeuille d’escrow : si Ripple relock rapidement, c’est généralement un rebond. Sinon, pression à court terme.
Vous voulez une configuration spot ou futures ?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
Volume aujourd’hui ~957M XRP sur OKX uniquement.
Ce n’est pas un conseil financier. Si vous tradez aujourd’hui, surveillez l’activité du portefeuille d’escrow : si Ripple relock rapidement, c’est généralement un rebond. Sinon, pression à court terme.
Vous voulez une configuration spot ou futures ?$GOOGL.US #HangSengFalls1% $NVDA.US #USCryptoLinkedEquityIndexRises8.81%InAugust
206
·
--
Haussier
Que regarder demain
Support:* $78,000 -$7o,500 - ce niveau a été maintenu vendredi ; s’il se casse, nous pourrions voir une baisse rapide jusqu’à $78.5k
- *Résistance:$83,300 - $81,237 - plus haut sur 3 mois de la semaine dernière
Risque:* Le RSI est à 81,83 — le plus suracheté depuis mars 2024. Historiquement, septembre est faible pour le BTC — les traders s’attendent à de la volatilité. 079cea90
Biais de trading pour demain
Un léger repli / une consolidation est probable avant la prochaine étape. Beaucoup de desks observent $77k comme achat sur repli, et $81k-$81k comme prise de profit.
Ce n’est pas un conseil financier — si vous tradez à court terme, surveillez les données de flux des ETF à l’ouverture des marchés aux États-Unis et l’indice du dollar ; c’est ce qui a davantage piloté le prix cette semaine que les actualités.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
Vous voulez un setup long/short pour les futures ou le plan spot sur Binance ?$BTC #BTC☀️
Que regarder demain
Support:* $78,000 -$7o,500 - ce niveau a été maintenu vendredi ; s’il se casse, nous pourrions voir une baisse rapide jusqu’à $78.5k
- *Résistance:$83,300 - $81,237 - plus haut sur 3 mois de la semaine dernière
Risque:* Le RSI est à 81,83 — le plus suracheté depuis mars 2024. Historiquement, septembre est faible pour le BTC — les traders s’attendent à de la volatilité. 079cea90
Biais de trading pour demain
Un léger repli / une consolidation est probable avant la prochaine étape. Beaucoup de desks observent $77k comme achat sur repli, et $81k-$81k comme prise de profit.
Ce n’est pas un conseil financier — si vous tradez à court terme, surveillez les données de flux des ETF à l’ouverture des marchés aux États-Unis et l’indice du dollar ; c’est ce qui a davantage piloté le prix cette semaine que les actualités.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
Vous voulez un setup long/short pour les futures ou le plan spot sur Binance ?$BTC #BTC☀️
Support:* $78,000 -$7o,500 - ce niveau a été maintenu vendredi ; s’il se casse, nous pourrions voir une baisse rapide jusqu’à $78.5k
- *Résistance:$83,300 - $81,237 - plus haut sur 3 mois de la semaine dernière
Risque:* Le RSI est à 81,83 — le plus suracheté depuis mars 2024. Historiquement, septembre est faible pour le BTC — les traders s’attendent à de la volatilité. 079cea90
Biais de trading pour demain
Un léger repli / une consolidation est probable avant la prochaine étape. Beaucoup de desks observent $77k comme achat sur repli, et $81k-$81k comme prise de profit.
Ce n’est pas un conseil financier — si vous tradez à court terme, surveillez les données de flux des ETF à l’ouverture des marchés aux États-Unis et l’indice du dollar ; c’est ce qui a davantage piloté le prix cette semaine que les actualités.
$NVDA.US #KospiDrops3.6%AsSamsungSKHynixWeaken
Vous voulez un setup long/short pour les futures ou le plan spot sur Binance ?$BTC #BTC☀️
BTC-5,49%
NVDAUS-8,79%
129
·
--
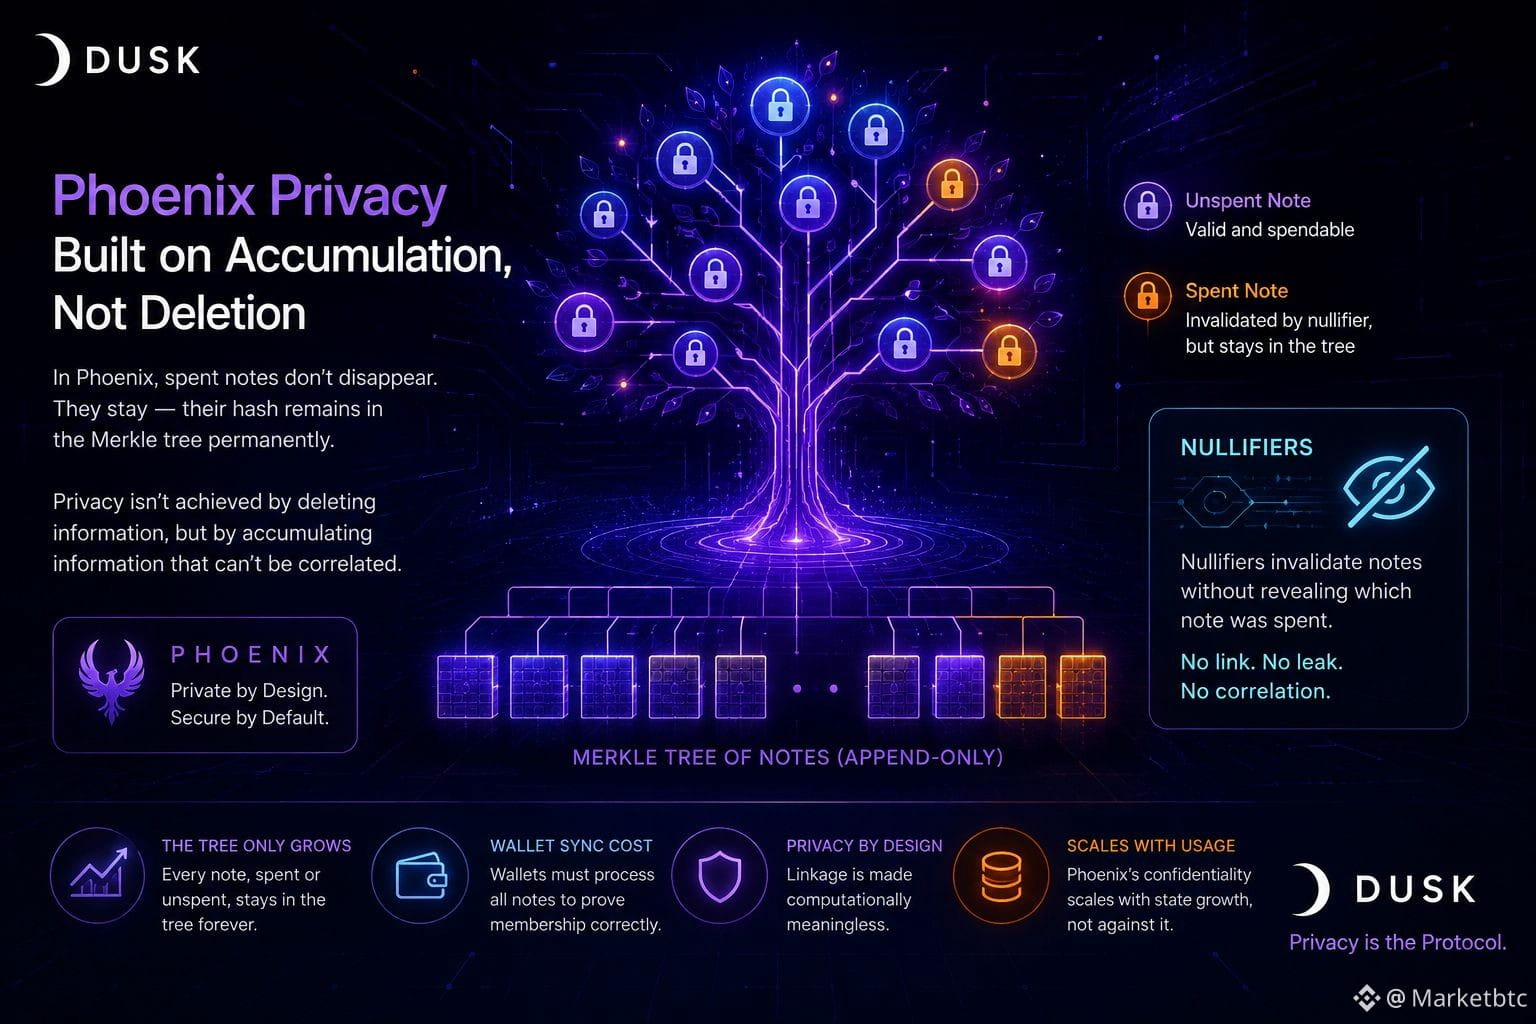
Je regardais comment Phoenix gère les notes dépensées, en m’attendant à ce que les nullifiants invalident simplement et discrètement de vieilles UTXO et qu’on passe à autre chose. C’est le modèle mental que donnent les chaînes transparentes : un spend a lieu, l’enregistrement se met à jour, les anciennes données deviennent sans intérêt.
Mais ce n’est pas exactement ce qui se passe ici. La note précédente ne disparaît pas. Son hash reste en permanence dans l’arbre de Merkle des notes — dépensée ou non, la feuille est toujours là, parce que l’arbre est append-only (ajout uniquement) et que le réseau ne peut pas élaguer sélectivement une note sans divulguer lesquelles étaient de vraies dépenses versus des leurres. C’est le nullifiant qui invalide la note pour la suite, et il est conçu de manière à ce qu’aucun observateur ne puisse lier un nullifiant à la note d’où il provient.
Cela m’a fait faire une pause : ici, la confidentialité n’est pas obtenue en supprimant de l’information, mais en accumulant de l’information impossible à recoupler. L’arbre ne fait que grandir. Chaque portefeuille qui se synchronise depuis zéro doit parcourir un ensemble de notes plus grand que le solde non dépensé réel dont il se soucie — les notes dépensées sont une charge morte qu’il doit tout de même traiter pour prouver correctement l’appartenance.
Ce n’est pas forcément un défaut. C’est le prix à payer pour rendre le recoupement computationnellement inutile plutôt que légalement interdit. Mais cela signifie que la confidentialité de Phoenix évolue avec la croissance de l’état, et non l’inverse — à surveiller au fur et à mesure que l’usage s’intensifie. #dusk $DUSK @Dusk_Foundation
Je regardais comment Phoenix gère les notes dépensées, en m’attendant à ce que les nullifiants invalident simplement et discrètement de vieilles UTXO et qu’on passe à autre chose. C’est le modèle mental que donnent les chaînes transparentes : un spend a lieu, l’enregistrement se met à jour, les anciennes données deviennent sans intérêt.
Mais ce n’est pas exactement ce qui se passe ici. La note précédente ne disparaît pas. Son hash reste en permanence dans l’arbre de Merkle des notes — dépensée ou non, la feuille est toujours là, parce que l’arbre est append-only (ajout uniquement) et que le réseau ne peut pas élaguer sélectivement une note sans divulguer lesquelles étaient de vraies dépenses versus des leurres. C’est le nullifiant qui invalide la note pour la suite, et il est conçu de manière à ce qu’aucun observateur ne puisse lier un nullifiant à la note d’où il provient.
Cela m’a fait faire une pause : ici, la confidentialité n’est pas obtenue en supprimant de l’information, mais en accumulant de l’information impossible à recoupler. L’arbre ne fait que grandir. Chaque portefeuille qui se synchronise depuis zéro doit parcourir un ensemble de notes plus grand que le solde non dépensé réel dont il se soucie — les notes dépensées sont une charge morte qu’il doit tout de même traiter pour prouver correctement l’appartenance.
Ce n’est pas forcément un défaut. C’est le prix à payer pour rendre le recoupement computationnellement inutile plutôt que légalement interdit. Mais cela signifie que la confidentialité de Phoenix évolue avec la croissance de l’état, et non l’inverse — à surveiller au fur et à mesure que l’usage s’intensifie. #dusk $DUSK @Dusk
Mais ce n’est pas exactement ce qui se passe ici. La note précédente ne disparaît pas. Son hash reste en permanence dans l’arbre de Merkle des notes — dépensée ou non, la feuille est toujours là, parce que l’arbre est append-only (ajout uniquement) et que le réseau ne peut pas élaguer sélectivement une note sans divulguer lesquelles étaient de vraies dépenses versus des leurres. C’est le nullifiant qui invalide la note pour la suite, et il est conçu de manière à ce qu’aucun observateur ne puisse lier un nullifiant à la note d’où il provient.
Cela m’a fait faire une pause : ici, la confidentialité n’est pas obtenue en supprimant de l’information, mais en accumulant de l’information impossible à recoupler. L’arbre ne fait que grandir. Chaque portefeuille qui se synchronise depuis zéro doit parcourir un ensemble de notes plus grand que le solde non dépensé réel dont il se soucie — les notes dépensées sont une charge morte qu’il doit tout de même traiter pour prouver correctement l’appartenance.
Ce n’est pas forcément un défaut. C’est le prix à payer pour rendre le recoupement computationnellement inutile plutôt que légalement interdit. Mais cela signifie que la confidentialité de Phoenix évolue avec la croissance de l’état, et non l’inverse — à surveiller au fur et à mesure que l’usage s’intensifie. #dusk $DUSK @Dusk
67
·
--
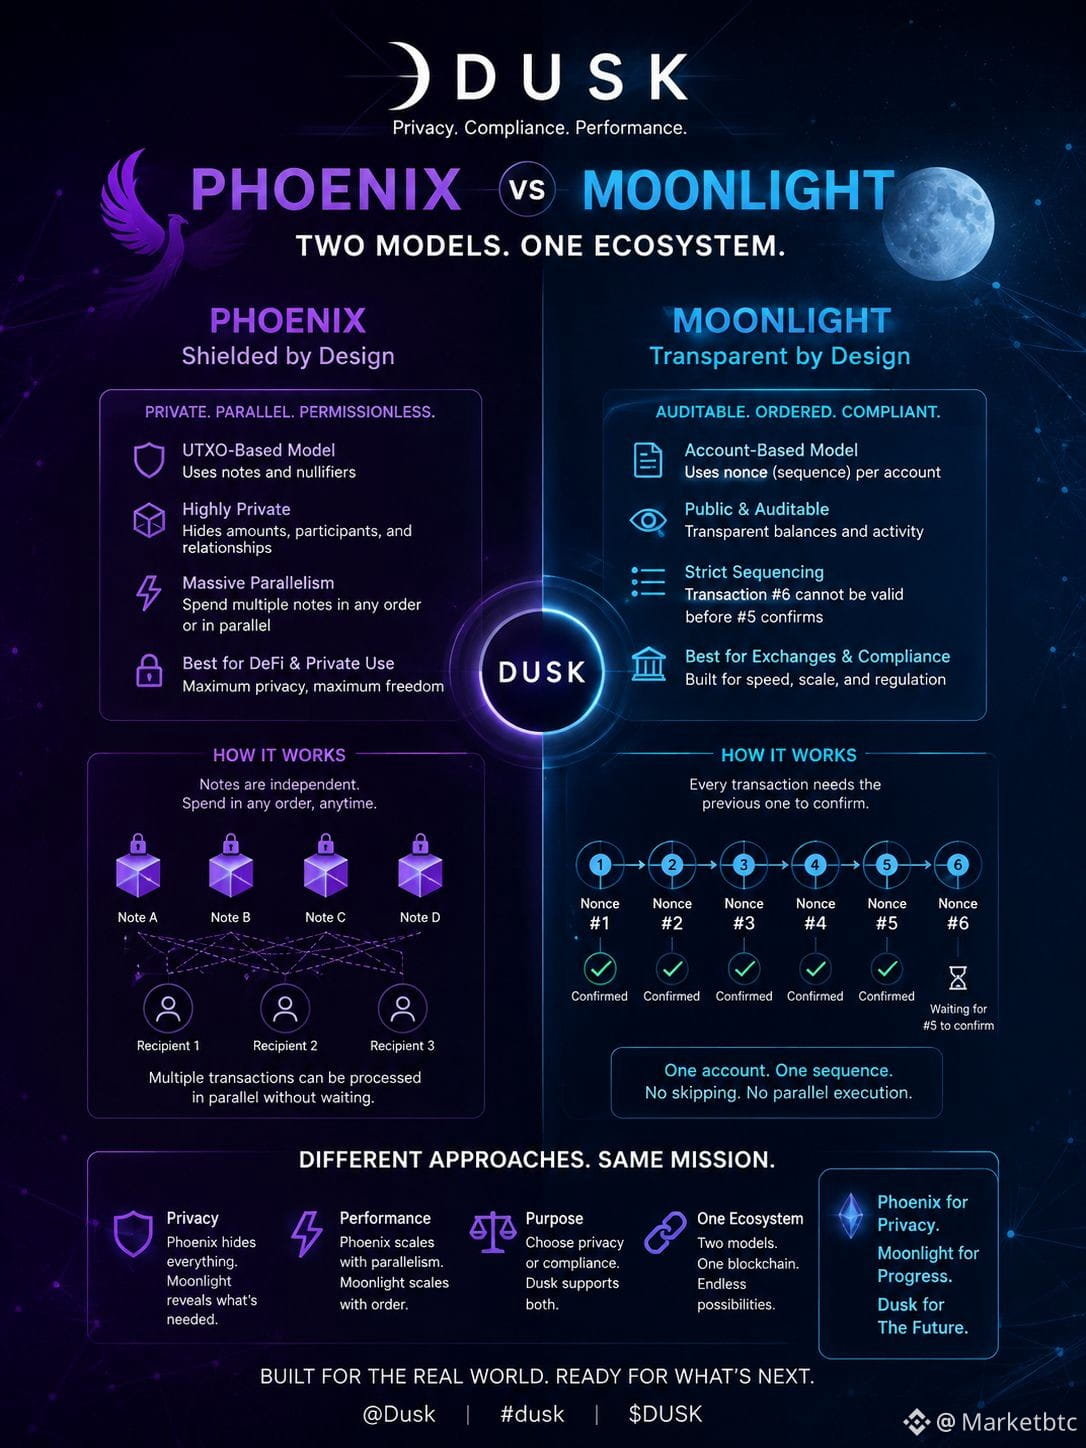
Je fouillais les documents du fournisseur de portefeuilles de Dusk, en regardant comment les transferts Moonlight sont soumis, et j’ai remarqué que la réponse inclut un nonce en plus du hachage. Un petit détail, mais ça m’est resté.
Phoenix, le modèle masqué de Dusk, utilise des notes de type UTXO avec des nullifiers. Deux notes appartenant à la même personne sont indépendantes — vous pouvez les dépenser dans n’importe quel ordre, même en parallèle, et la chaîne se moque de celle qui arrive la première.
Moonlight fait les choses différemment. C’est basé sur un compte, donc chaque transaction incrémente un compteur lié à votre compte. Attendez — cela signifie que la transaction n°6 ne peut littéralement pas être valide avant que la n°5 ne soit confirmée. Pas « ne devrait pas », mais « ne peut pas ». Le protocole impose une séquence stricte.
C’est là que ça devient intéressant. Moonlight existe précisément pour la rapidité et la conformité — intégrations d’échanges, cas d’usage à haut débit (TPS). Mais ce qui rend le système audit-able (un registre public propre, ordonné, de l’activité des comptes) est aussi la même chose qui le rend gouloté en série, par compte. Vous ne pouvez pas lancer cinq transferts Moonlight depuis un même portefeuille simultanément et vous attendre à ce qu’ils passent tous proprement. Paradoxalement, Phoenix a plus de parallélisme précisément parce qu’il en cache davantage.
Je ne pense pas que ce soit un défaut — c’est un compromis raisonnable pour rendre le tout audit-able. Mais cela signifie que « Moonlight = plus rapide » n’est pas tout à fait l’image complète au niveau du compte.
@Dusk_Foundation #dusk $DUSK
/Créer une image de fond en design graphique plein écran
Je fouillais les documents du fournisseur de portefeuilles de Dusk, en regardant comment les transferts Moonlight sont soumis, et j’ai remarqué que la réponse inclut un nonce en plus du hachage. Un petit détail, mais ça m’est resté.
Phoenix, le modèle masqué de Dusk, utilise des notes de type UTXO avec des nullifiers. Deux notes appartenant à la même personne sont indépendantes — vous pouvez les dépenser dans n’importe quel ordre, même en parallèle, et la chaîne se moque de celle qui arrive la première.
Moonlight fait les choses différemment. C’est basé sur un compte, donc chaque transaction incrémente un compteur lié à votre compte. Attendez — cela signifie que la transaction n°6 ne peut littéralement pas être valide avant que la n°5 ne soit confirmée. Pas « ne devrait pas », mais « ne peut pas ». Le protocole impose une séquence stricte.
C’est là que ça devient intéressant. Moonlight existe précisément pour la rapidité et la conformité — intégrations d’échanges, cas d’usage à haut débit (TPS). Mais ce qui rend le système audit-able (un registre public propre, ordonné, de l’activité des comptes) est aussi la même chose qui le rend gouloté en série, par compte. Vous ne pouvez pas lancer cinq transferts Moonlight depuis un même portefeuille simultanément et vous attendre à ce qu’ils passent tous proprement. Paradoxalement, Phoenix a plus de parallélisme précisément parce qu’il en cache davantage.
Je ne pense pas que ce soit un défaut — c’est un compromis raisonnable pour rendre le tout audit-able. Mais cela signifie que « Moonlight = plus rapide » n’est pas tout à fait l’image complète au niveau du compte.
@Dusk #dusk $DUSK
/Créer une image de fond en design graphique plein écran
Phoenix, le modèle masqué de Dusk, utilise des notes de type UTXO avec des nullifiers. Deux notes appartenant à la même personne sont indépendantes — vous pouvez les dépenser dans n’importe quel ordre, même en parallèle, et la chaîne se moque de celle qui arrive la première.
Moonlight fait les choses différemment. C’est basé sur un compte, donc chaque transaction incrémente un compteur lié à votre compte. Attendez — cela signifie que la transaction n°6 ne peut littéralement pas être valide avant que la n°5 ne soit confirmée. Pas « ne devrait pas », mais « ne peut pas ». Le protocole impose une séquence stricte.
C’est là que ça devient intéressant. Moonlight existe précisément pour la rapidité et la conformité — intégrations d’échanges, cas d’usage à haut débit (TPS). Mais ce qui rend le système audit-able (un registre public propre, ordonné, de l’activité des comptes) est aussi la même chose qui le rend gouloté en série, par compte. Vous ne pouvez pas lancer cinq transferts Moonlight depuis un même portefeuille simultanément et vous attendre à ce qu’ils passent tous proprement. Paradoxalement, Phoenix a plus de parallélisme précisément parce qu’il en cache davantage.
Je ne pense pas que ce soit un défaut — c’est un compromis raisonnable pour rendre le tout audit-able. Mais cela signifie que « Moonlight = plus rapide » n’est pas tout à fait l’image complète au niveau du compte.
@Dusk #dusk $DUSK
/Créer une image de fond en design graphique plein écran
73
·
--
Baissier
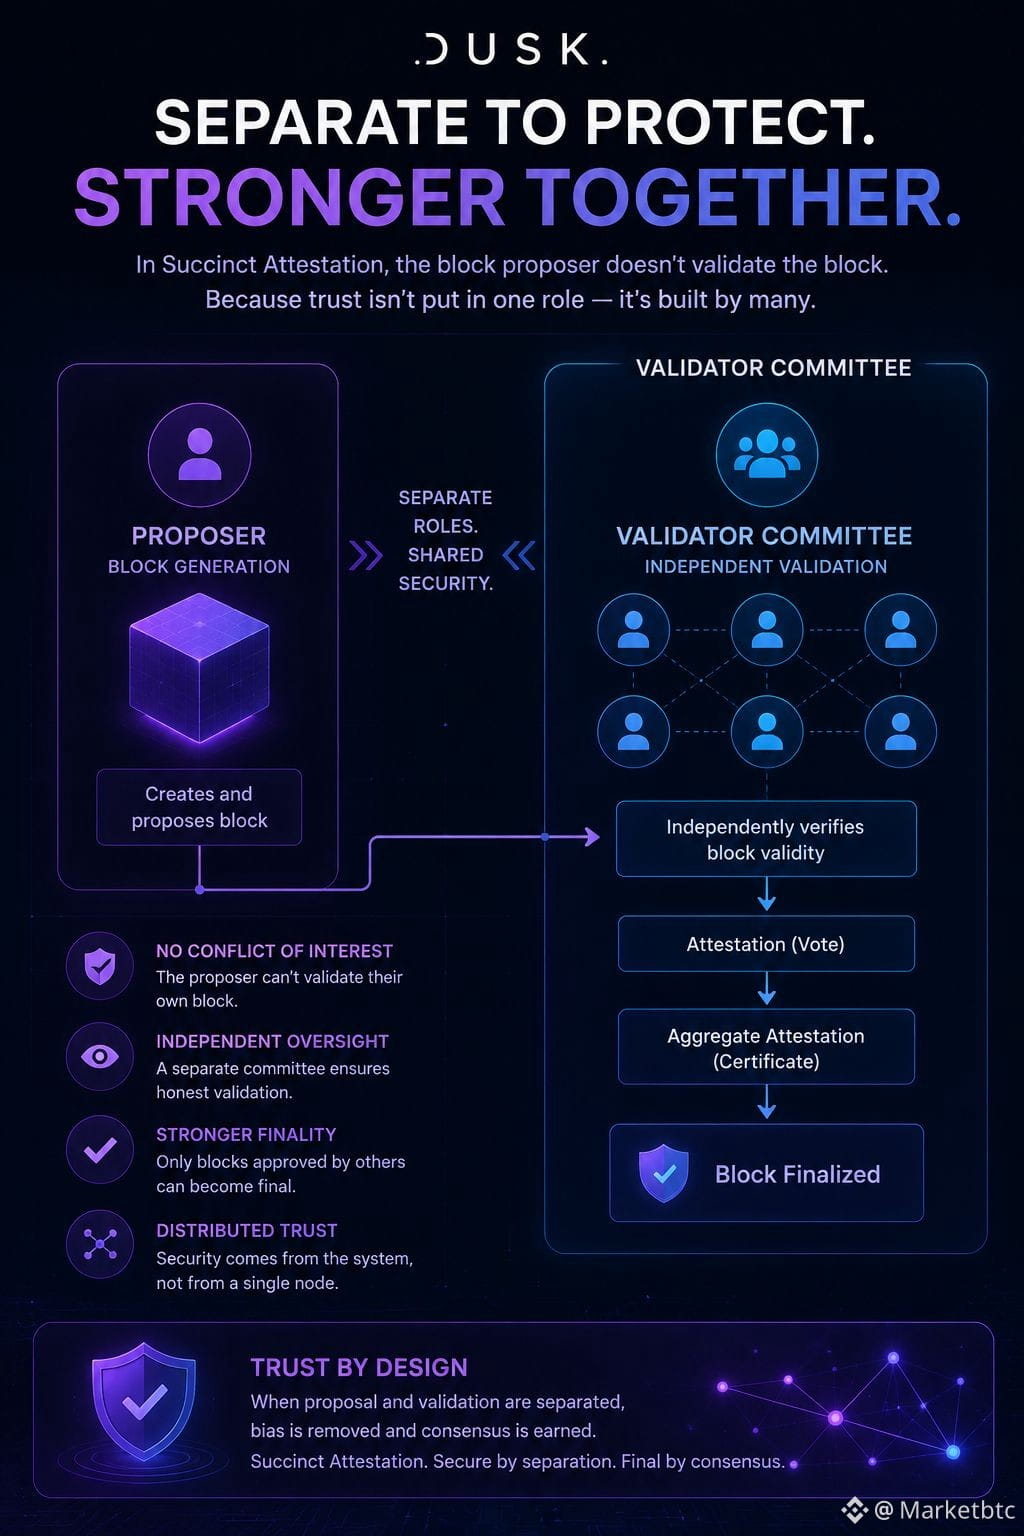
#dusk $DUSK @Dusk_Foundation Je cartographiais le consensus de l’« Attestation Succincte » de Dusk et je me suis heurté à un petit point : le provisionneur qui est sélectionné pour générer le bloc suivant ne lance pas non plus un vote de validation dessus.
Ma première hypothèse était que c’était simplement un raccourci d’efficacité — pourquoi faire faire deux rôles au même nœud. Mais ce n’est pas vraiment ça. Séparer la génération de la validation signifie que la légitimité du bloc ne peut pas reposer sur la même entité qui l’a construit. Le proposant propose, et un comité distinct doit accepter indépendamment que le bloc est valide avant qu’il ne soit finalisé.
C’est là que ça devient intéressant. Dans beaucoup de conceptions de consensus, on traite « qui propose » et « qui confirme » comme des rôles à peu près interchangeables, qui alternent au sein du même ensemble de validateurs. Ici, la séparation semble volontaire : elle supprime un conflit d’intérêts subtil au moment précis où un bloc est le plus vulnérable au biais — lorsque son auteur a encore le plus d’informations sur ce qu’il contient.
Je ne suis pas sûr que cela change de manière significative le débit ou la latence. Mais cela change la façon dont je pense à l’endroit où se situe réellement la confiance dans le système — pas avec un seul nœud élu, mais avec l’exigence que la proposition et l’accord ne se retrouvent jamais entre les mêmes mains.
Je continue à explorer ce qui se passe quand le nombre de validateurs augmente. @Dusk_Foundation #dusk $DUSK
#dusk $DUSK @Dusk Je cartographiais le consensus de l’« Attestation Succincte » de Dusk et je me suis heurté à un petit point : le provisionneur qui est sélectionné pour générer le bloc suivant ne lance pas non plus un vote de validation dessus.
Ma première hypothèse était que c’était simplement un raccourci d’efficacité — pourquoi faire faire deux rôles au même nœud. Mais ce n’est pas vraiment ça. Séparer la génération de la validation signifie que la légitimité du bloc ne peut pas reposer sur la même entité qui l’a construit. Le proposant propose, et un comité distinct doit accepter indépendamment que le bloc est valide avant qu’il ne soit finalisé.
C’est là que ça devient intéressant. Dans beaucoup de conceptions de consensus, on traite « qui propose » et « qui confirme » comme des rôles à peu près interchangeables, qui alternent au sein du même ensemble de validateurs. Ici, la séparation semble volontaire : elle supprime un conflit d’intérêts subtil au moment précis où un bloc est le plus vulnérable au biais — lorsque son auteur a encore le plus d’informations sur ce qu’il contient.
Je ne suis pas sûr que cela change de manière significative le débit ou la latence. Mais cela change la façon dont je pense à l’endroit où se situe réellement la confiance dans le système — pas avec un seul nœud élu, mais avec l’exigence que la proposition et l’accord ne se retrouvent jamais entre les mêmes mains.
Je continue à explorer ce qui se passe quand le nombre de validateurs augmente. @Dusk #dusk $DUSK
Ma première hypothèse était que c’était simplement un raccourci d’efficacité — pourquoi faire faire deux rôles au même nœud. Mais ce n’est pas vraiment ça. Séparer la génération de la validation signifie que la légitimité du bloc ne peut pas reposer sur la même entité qui l’a construit. Le proposant propose, et un comité distinct doit accepter indépendamment que le bloc est valide avant qu’il ne soit finalisé.
C’est là que ça devient intéressant. Dans beaucoup de conceptions de consensus, on traite « qui propose » et « qui confirme » comme des rôles à peu près interchangeables, qui alternent au sein du même ensemble de validateurs. Ici, la séparation semble volontaire : elle supprime un conflit d’intérêts subtil au moment précis où un bloc est le plus vulnérable au biais — lorsque son auteur a encore le plus d’informations sur ce qu’il contient.
Je ne suis pas sûr que cela change de manière significative le débit ou la latence. Mais cela change la façon dont je pense à l’endroit où se situe réellement la confiance dans le système — pas avec un seul nœud élu, mais avec l’exigence que la proposition et l’accord ne se retrouvent jamais entre les mêmes mains.
Je continue à explorer ce qui se passe quand le nombre de validateurs augmente. @Dusk #dusk $DUSK
98
·
--
Je traçais comment Dusk finalise réellement les blocs, parce que la ligne marketing dit toujours « une finalité irréversible en quelques secondes ». Techniquement vrai. Mais la documentation découpe l’état d’un bloc en plusieurs étapes — Accepté, Confirmé, Stable, Final — et c’est là que les choses sont devenues intéressantes.
Un bloc « Accepté » signifie simplement qu’il a franchi les trois étapes de consensus de la ronde en cours. Il peut encore être réorganisé. « Confirmé » signifie que les blocs ultérieurs s’y appuient. Seul « Final » correspond à l’état déterministe garanti, inaltérable de manière cryptographique : les blocs y sont finalisés grâce à des attestations cryptographiques explicites plutôt que par des confirmations probabilistes
L’écart n’est donc pas dans la conception du consensus — Attestation concise évite vraiment le règlement probabiliste de style Nakamoto. L’écart se situe au moment où un portefeuille, une bourse ou un intégrateur traite un bloc comme réglé. Si un utilisateur ou une application lit « Accepté » comme final, ce n’est pas un défaut du protocole : c’est une hypothèse d’UX qui s’appuie sur un protocole conçu pour éviter précisément cette erreur.
Pour le règlement d’actifs réglementés, cette distinction n’est pas seulement cosmétique — c’est la différence entre un événement de compensation conforme et un événement prématuré.
Je me demande encore à quel point les intégrateurs conservateurs configurent par défaut cette logique une fois que le volume de transactions sur $DUSK scales dépasse quelques comités de provisionnement par ronde.
@Dusk_Foundation #DUSK
Je traçais comment Dusk finalise réellement les blocs, parce que la ligne marketing dit toujours « une finalité irréversible en quelques secondes ». Techniquement vrai. Mais la documentation découpe l’état d’un bloc en plusieurs étapes — Accepté, Confirmé, Stable, Final — et c’est là que les choses sont devenues intéressantes.
Un bloc « Accepté » signifie simplement qu’il a franchi les trois étapes de consensus de la ronde en cours. Il peut encore être réorganisé. « Confirmé » signifie que les blocs ultérieurs s’y appuient. Seul « Final » correspond à l’état déterministe garanti, inaltérable de manière cryptographique : les blocs y sont finalisés grâce à des attestations cryptographiques explicites plutôt que par des confirmations probabilistes
L’écart n’est donc pas dans la conception du consensus — Attestation concise évite vraiment le règlement probabiliste de style Nakamoto. L’écart se situe au moment où un portefeuille, une bourse ou un intégrateur traite un bloc comme réglé. Si un utilisateur ou une application lit « Accepté » comme final, ce n’est pas un défaut du protocole : c’est une hypothèse d’UX qui s’appuie sur un protocole conçu pour éviter précisément cette erreur.
Pour le règlement d’actifs réglementés, cette distinction n’est pas seulement cosmétique — c’est la différence entre un événement de compensation conforme et un événement prématuré.
Je me demande encore à quel point les intégrateurs conservateurs configurent par défaut cette logique une fois que le volume de transactions sur $DUSK scales dépasse quelques comités de provisionnement par ronde.
@Dusk #DUSK
Un bloc « Accepté » signifie simplement qu’il a franchi les trois étapes de consensus de la ronde en cours. Il peut encore être réorganisé. « Confirmé » signifie que les blocs ultérieurs s’y appuient. Seul « Final » correspond à l’état déterministe garanti, inaltérable de manière cryptographique : les blocs y sont finalisés grâce à des attestations cryptographiques explicites plutôt que par des confirmations probabilistes
L’écart n’est donc pas dans la conception du consensus — Attestation concise évite vraiment le règlement probabiliste de style Nakamoto. L’écart se situe au moment où un portefeuille, une bourse ou un intégrateur traite un bloc comme réglé. Si un utilisateur ou une application lit « Accepté » comme final, ce n’est pas un défaut du protocole : c’est une hypothèse d’UX qui s’appuie sur un protocole conçu pour éviter précisément cette erreur.
Pour le règlement d’actifs réglementés, cette distinction n’est pas seulement cosmétique — c’est la différence entre un événement de compensation conforme et un événement prématuré.
Je me demande encore à quel point les intégrateurs conservateurs configurent par défaut cette logique une fois que le volume de transactions sur $DUSK scales dépasse quelques comités de provisionnement par ronde.
@Dusk #DUSK
87
·
--
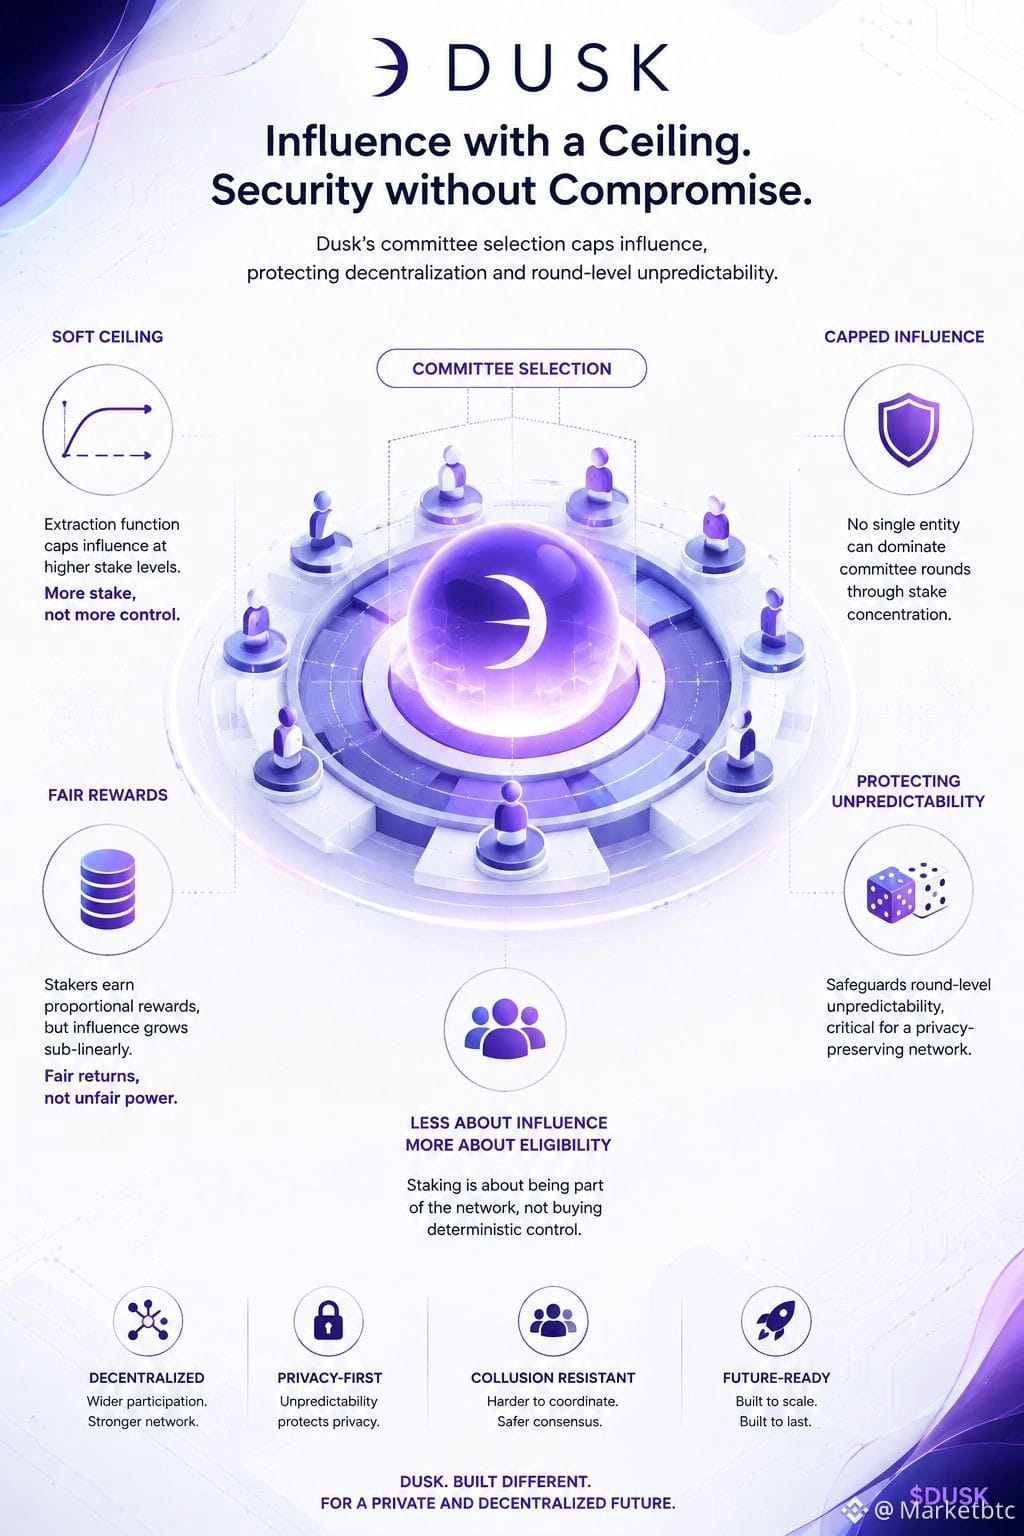
Je cartographiais la façon dont Dusk sélectionne des comités pour la génération des blocs, en m’attendant à l’histoire habituelle : la mise entre, le pouvoir de vote sort, linéaire tout du long. Plus on mise, plus on a de voix.
Puis j’ai remarqué que la fonction d’extraction ne suit pas une progression purement linéaire une fois que la part d’un déposant devient importante. Il existe un plafond « souple » sur la quantité d’influence qu’une seule position de mise peut convertir pour un tour de comité donné. Attendez — ce n’est pas comme la plupart des designs PoS.
Je suis allé plus loin. Si l’influence est plafonnée en haut, une baleine ne peut pas simplement acheter un contrôle déterministe des tours de consensus en concentrant sa mise. Elle gagne toujours des récompenses proportionnelles, mais sa probabilité de dominer la sélection des comités ne croît pas au même rythme que son capital.
C’est le point que je n’avais pas considéré : le mécanisme ne vise pas vraiment une redistribution de la richesse, il vise à protéger l’imprévisibilité au niveau des tours. Le risque de concentration dans un réseau préservant la confidentialité est pire que dans un réseau transparent — on ne peut pas simplement observer le mempool pour repérer la formation d’une collusion.
Je ne suis pas encore sûr de la façon dont cela se comporte avec 10 fois plus de validateurs : est-ce que le plafond devient un goulot d’étranglement ou reste une mesure de sécurité ? Mais ça a repensé l’enjeu du staking pour moi — moins « acheter de l’influence », plus « acheter l’éligibilité ».
@Dusk_Foundation #dusk $DUSK
Je cartographiais la façon dont Dusk sélectionne des comités pour la génération des blocs, en m’attendant à l’histoire habituelle : la mise entre, le pouvoir de vote sort, linéaire tout du long. Plus on mise, plus on a de voix.
Puis j’ai remarqué que la fonction d’extraction ne suit pas une progression purement linéaire une fois que la part d’un déposant devient importante. Il existe un plafond « souple » sur la quantité d’influence qu’une seule position de mise peut convertir pour un tour de comité donné. Attendez — ce n’est pas comme la plupart des designs PoS.
Je suis allé plus loin. Si l’influence est plafonnée en haut, une baleine ne peut pas simplement acheter un contrôle déterministe des tours de consensus en concentrant sa mise. Elle gagne toujours des récompenses proportionnelles, mais sa probabilité de dominer la sélection des comités ne croît pas au même rythme que son capital.
C’est le point que je n’avais pas considéré : le mécanisme ne vise pas vraiment une redistribution de la richesse, il vise à protéger l’imprévisibilité au niveau des tours. Le risque de concentration dans un réseau préservant la confidentialité est pire que dans un réseau transparent — on ne peut pas simplement observer le mempool pour repérer la formation d’une collusion.
Je ne suis pas encore sûr de la façon dont cela se comporte avec 10 fois plus de validateurs : est-ce que le plafond devient un goulot d’étranglement ou reste une mesure de sécurité ? Mais ça a repensé l’enjeu du staking pour moi — moins « acheter de l’influence », plus « acheter l’éligibilité ».
@Dusk #dusk $DUSK
Puis j’ai remarqué que la fonction d’extraction ne suit pas une progression purement linéaire une fois que la part d’un déposant devient importante. Il existe un plafond « souple » sur la quantité d’influence qu’une seule position de mise peut convertir pour un tour de comité donné. Attendez — ce n’est pas comme la plupart des designs PoS.
Je suis allé plus loin. Si l’influence est plafonnée en haut, une baleine ne peut pas simplement acheter un contrôle déterministe des tours de consensus en concentrant sa mise. Elle gagne toujours des récompenses proportionnelles, mais sa probabilité de dominer la sélection des comités ne croît pas au même rythme que son capital.
C’est le point que je n’avais pas considéré : le mécanisme ne vise pas vraiment une redistribution de la richesse, il vise à protéger l’imprévisibilité au niveau des tours. Le risque de concentration dans un réseau préservant la confidentialité est pire que dans un réseau transparent — on ne peut pas simplement observer le mempool pour repérer la formation d’une collusion.
Je ne suis pas encore sûr de la façon dont cela se comporte avec 10 fois plus de validateurs : est-ce que le plafond devient un goulot d’étranglement ou reste une mesure de sécurité ? Mais ça a repensé l’enjeu du staking pour moi — moins « acheter de l’influence », plus « acheter l’éligibilité ».
@Dusk #dusk $DUSK
2
1
111
·
--
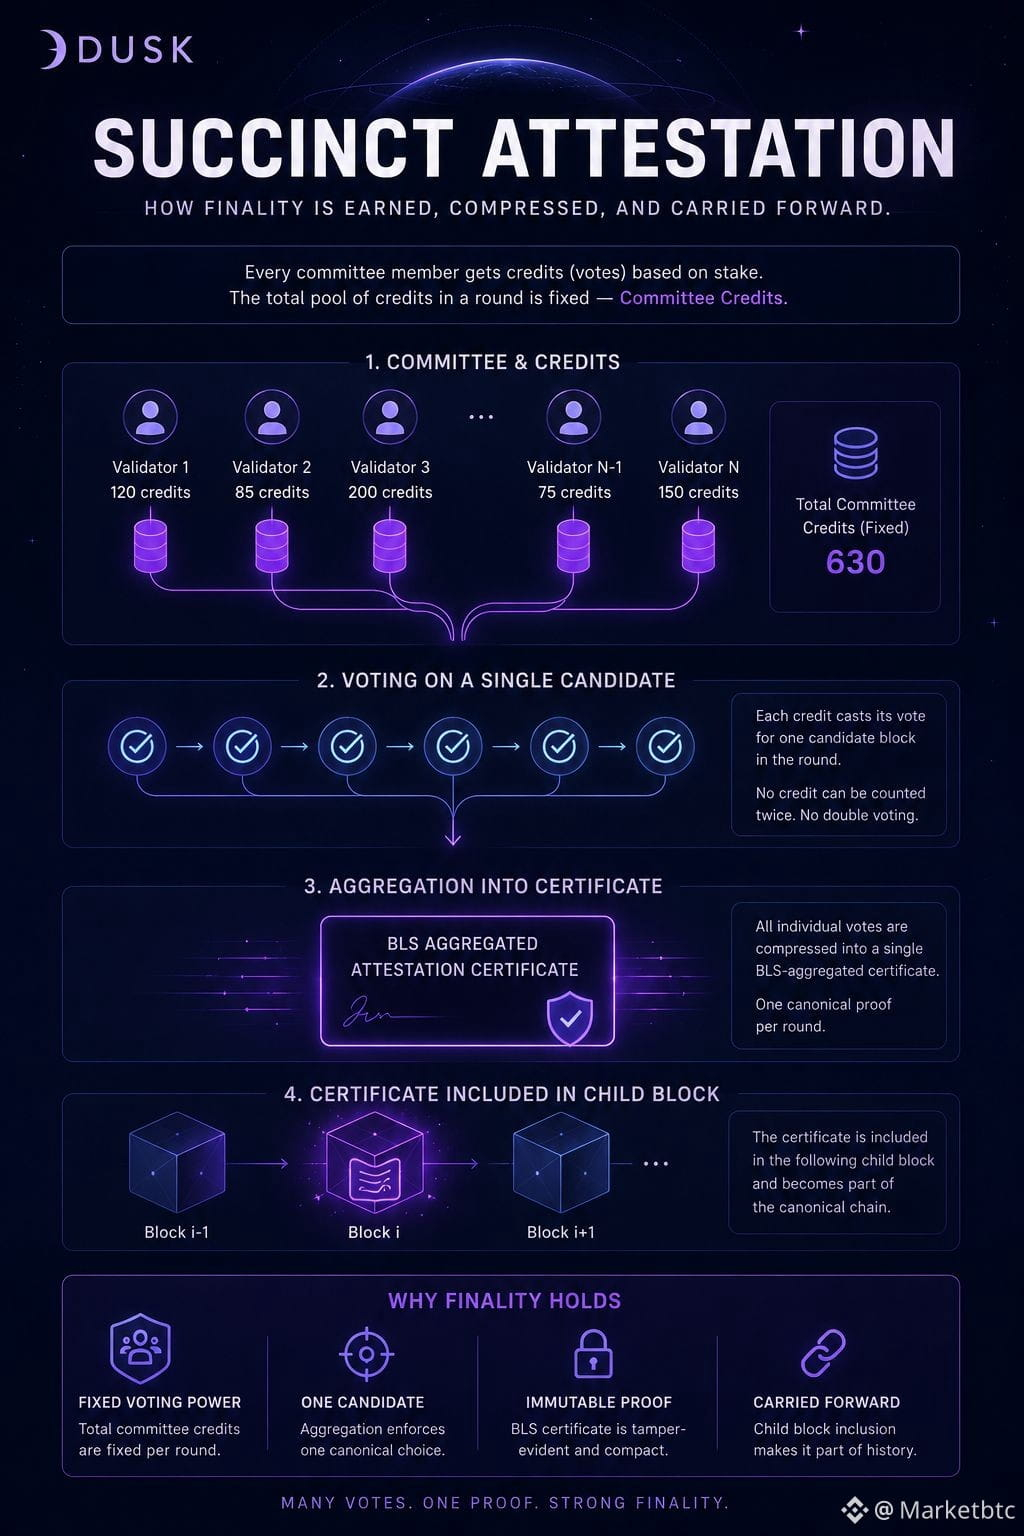
@Dusk_Foundation J’étais en train de fouiller dans les mises à jour d’ingénierie de Dusk, essayant de comprendre comment Succinct Attestation finalise réellement un bloc, et pas seulement la formule marketing sur la « finalité probabiliste rapide ». Le passage qui m’a arrêté : chaque membre du comité reçoit un ou plusieurs votes, appelés crédits. Et l’ensemble total des votes d’un tour est fixe : les votes du comité sont appelés Credits, et le nombre de votes dans le comité est appelé Committee Credits. D’accord, c’est juste un vote pondéré par la mise. Rien de surprenant.
Ce que je n’avais pas envisagé, c’est ce qu’il advient ensuite de tous ces votes individuels. Ils ne restent pas simplement là, comme des signatures séparées. Le générateur de blocs les collecte et produit un certificat, qui est une attestation valide d’un bloc, incluse dans le bloc enfant suivant. Ainsi, la « preuve qu’un bloc est légitime » n’est pas la parole d’un seul validateur : c’est l’ensemble de chaque vote crédité compressé dans un seul objet agrégé BLS, et c’est cet objet que la future consensus référence réellement.
C’est là que le problème de l’unicité disparaît discrètement. L’agrégation oblige chaque crédit à pointer vers un seul candidat par tour. Vous ne pouvez pas faire compter votre vote deux fois, ni le compter pour deux blocs en concurrence, parce que le certificat n’a de la place que pour un seul ensemble canonique. Ce n’est pas une fonctionnalité d’UX. C’est ce qui fait que la finalité signifie quelque chose dans la $DUSK #dusk consensus. Je ne suis toujours pas sûr de son comportement en cas de timeouts d’itération lourds, cependant.
@Dusk J’étais en train de fouiller dans les mises à jour d’ingénierie de Dusk, essayant de comprendre comment Succinct Attestation finalise réellement un bloc, et pas seulement la formule marketing sur la « finalité probabiliste rapide ». Le passage qui m’a arrêté : chaque membre du comité reçoit un ou plusieurs votes, appelés crédits. Et l’ensemble total des votes d’un tour est fixe : les votes du comité sont appelés Credits, et le nombre de votes dans le comité est appelé Committee Credits. D’accord, c’est juste un vote pondéré par la mise. Rien de surprenant.
Ce que je n’avais pas envisagé, c’est ce qu’il advient ensuite de tous ces votes individuels. Ils ne restent pas simplement là, comme des signatures séparées. Le générateur de blocs les collecte et produit un certificat, qui est une attestation valide d’un bloc, incluse dans le bloc enfant suivant. Ainsi, la « preuve qu’un bloc est légitime » n’est pas la parole d’un seul validateur : c’est l’ensemble de chaque vote crédité compressé dans un seul objet agrégé BLS, et c’est cet objet que la future consensus référence réellement.
C’est là que le problème de l’unicité disparaît discrètement. L’agrégation oblige chaque crédit à pointer vers un seul candidat par tour. Vous ne pouvez pas faire compter votre vote deux fois, ni le compter pour deux blocs en concurrence, parce que le certificat n’a de la place que pour un seul ensemble canonique. Ce n’est pas une fonctionnalité d’UX. C’est ce qui fait que la finalité signifie quelque chose dans la $DUSK #dusk consensus. Je ne suis toujours pas sûr de son comportement en cas de timeouts d’itération lourds, cependant.
Ce que je n’avais pas envisagé, c’est ce qu’il advient ensuite de tous ces votes individuels. Ils ne restent pas simplement là, comme des signatures séparées. Le générateur de blocs les collecte et produit un certificat, qui est une attestation valide d’un bloc, incluse dans le bloc enfant suivant. Ainsi, la « preuve qu’un bloc est légitime » n’est pas la parole d’un seul validateur : c’est l’ensemble de chaque vote crédité compressé dans un seul objet agrégé BLS, et c’est cet objet que la future consensus référence réellement.
C’est là que le problème de l’unicité disparaît discrètement. L’agrégation oblige chaque crédit à pointer vers un seul candidat par tour. Vous ne pouvez pas faire compter votre vote deux fois, ni le compter pour deux blocs en concurrence, parce que le certificat n’a de la place que pour un seul ensemble canonique. Ce n’est pas une fonctionnalité d’UX. C’est ce qui fait que la finalité signifie quelque chose dans la $DUSK #dusk consensus. Je ne suis toujours pas sûr de son comportement en cas de timeouts d’itération lourds, cependant.
84
·
--
Je me suis penché sur la manière dont la preuve d’attestation concise (Succinct Attestation) résout effectivement une itération, et quelque chose concernant le chemin d’échec continuait de me trotter dans la tête.
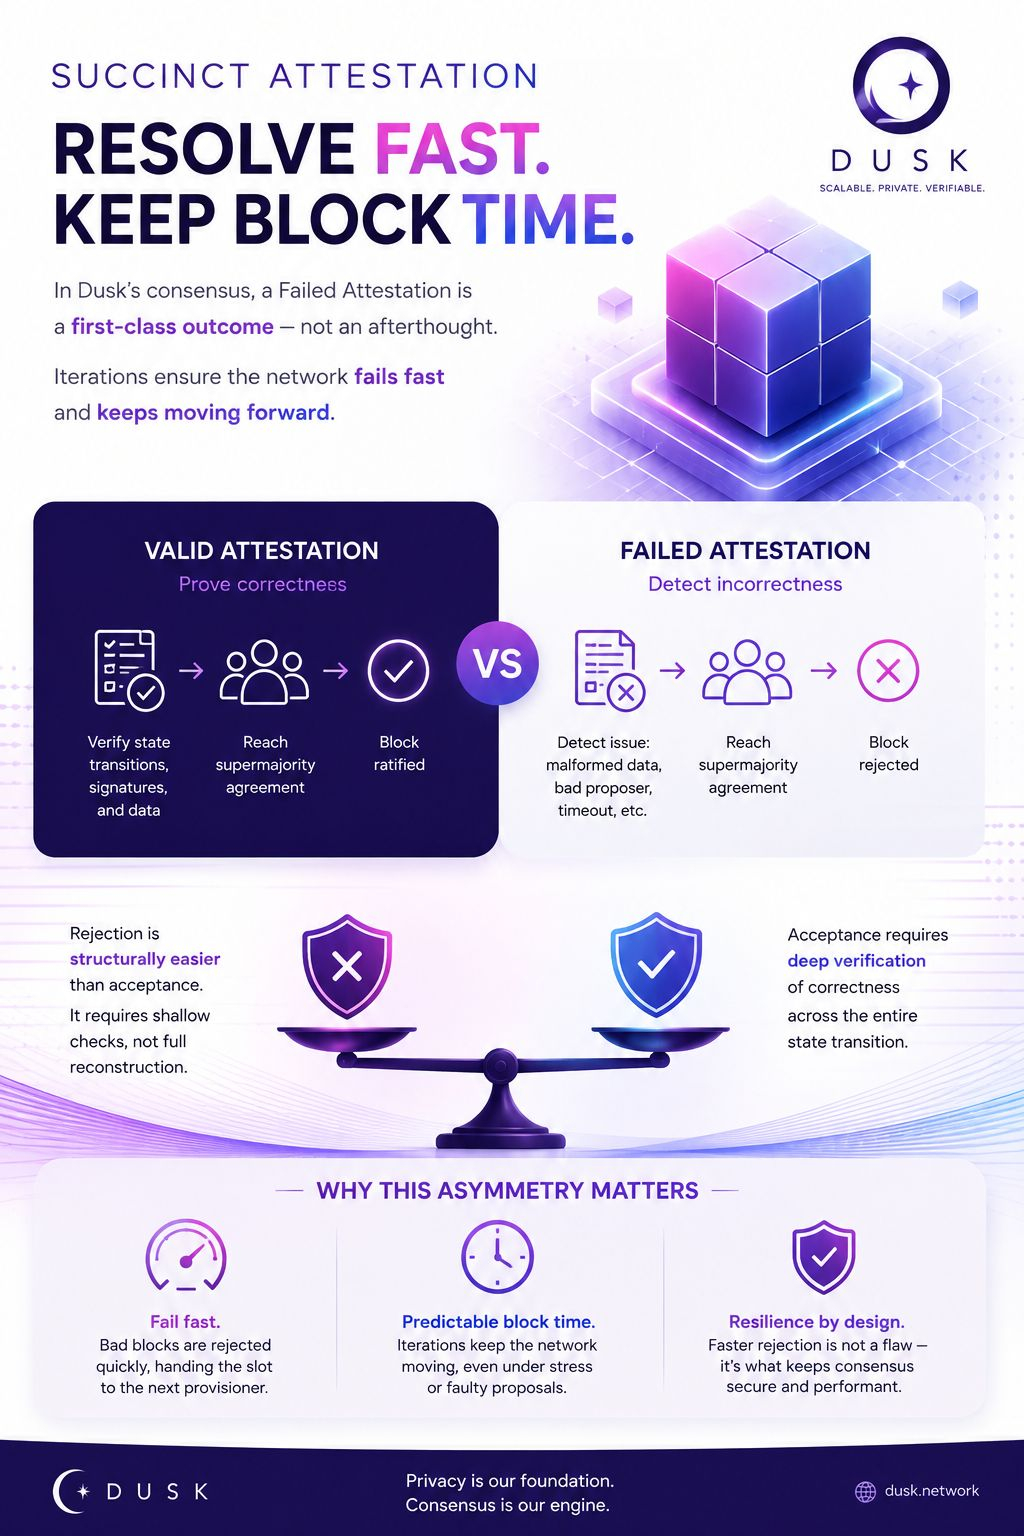
L’histoire évidente : un comité valide un bloc, l’entérine, c’est fait. Mais le protocole de Dusk ne se contente pas de suivre « valide » : il suit les attestations, et une attestation échouée (un quorum convenant qu’un bloc n’est *pas* valide) est un résultat à part entière, pas un simple détail.
Voici ce que je n’avais pas envisagé : rejeter est structurellement plus facile qu’accepter. Pour entériner un bloc valide, le comité doit effectivement vérifier les transitions d’état, les signatures, l’ensemble du candidat. Pour atteindre une attestation échouée, les membres du comité n’ont qu’à obtenir une supermajorité d’accord sur le fait que *quelque chose* ne va pas — données mal formées, un proposeur défaillant, un dépassement de délai. C’est un contrôle beaucoup moins profond.
Ainsi, mécaniquement, un mauvais bloc peut franchir plus vite son seuil de quorum qu’un bon bloc n’arrive à achever la validation — pas parce que le réseau favorise les blocs invalides, mais parce que le rejet ne requiert pas de reconstruire la correction, seulement de constater son absence. Ce n’est pas un défaut. C’est même pour cela que les itérations existent : échouer vite, confier l’emplacement au prochain provisionneur, et garder un temps de bloc prévisible.
Je travaille encore sur ce que signifie cette asymétrie une fois que la taille des comités évolue avec la répartition du capital. Le rejet plus rapide devient-il une surface d’attaque, ou simplement une résilience voulue par conception ?
@Dusk_Foundation #dusk $DUSK
Je me suis penché sur la manière dont la preuve d’attestation concise (Succinct Attestation) résout effectivement une itération, et quelque chose concernant le chemin d’échec continuait de me trotter dans la tête.
L’histoire évidente : un comité valide un bloc, l’entérine, c’est fait. Mais le protocole de Dusk ne se contente pas de suivre « valide » : il suit les attestations, et une attestation échouée (un quorum convenant qu’un bloc n’est *pas* valide) est un résultat à part entière, pas un simple détail.
Voici ce que je n’avais pas envisagé : rejeter est structurellement plus facile qu’accepter. Pour entériner un bloc valide, le comité doit effectivement vérifier les transitions d’état, les signatures, l’ensemble du candidat. Pour atteindre une attestation échouée, les membres du comité n’ont qu’à obtenir une supermajorité d’accord sur le fait que *quelque chose* ne va pas — données mal formées, un proposeur défaillant, un dépassement de délai. C’est un contrôle beaucoup moins profond.
Ainsi, mécaniquement, un mauvais bloc peut franchir plus vite son seuil de quorum qu’un bon bloc n’arrive à achever la validation — pas parce que le réseau favorise les blocs invalides, mais parce que le rejet ne requiert pas de reconstruire la correction, seulement de constater son absence. Ce n’est pas un défaut. C’est même pour cela que les itérations existent : échouer vite, confier l’emplacement au prochain provisionneur, et garder un temps de bloc prévisible.
Je travaille encore sur ce que signifie cette asymétrie une fois que la taille des comités évolue avec la répartition du capital. Le rejet plus rapide devient-il une surface d’attaque, ou simplement une résilience voulue par conception ?
@Dusk #dusk $DUSK
L’histoire évidente : un comité valide un bloc, l’entérine, c’est fait. Mais le protocole de Dusk ne se contente pas de suivre « valide » : il suit les attestations, et une attestation échouée (un quorum convenant qu’un bloc n’est *pas* valide) est un résultat à part entière, pas un simple détail.
Voici ce que je n’avais pas envisagé : rejeter est structurellement plus facile qu’accepter. Pour entériner un bloc valide, le comité doit effectivement vérifier les transitions d’état, les signatures, l’ensemble du candidat. Pour atteindre une attestation échouée, les membres du comité n’ont qu’à obtenir une supermajorité d’accord sur le fait que *quelque chose* ne va pas — données mal formées, un proposeur défaillant, un dépassement de délai. C’est un contrôle beaucoup moins profond.
Ainsi, mécaniquement, un mauvais bloc peut franchir plus vite son seuil de quorum qu’un bon bloc n’arrive à achever la validation — pas parce que le réseau favorise les blocs invalides, mais parce que le rejet ne requiert pas de reconstruire la correction, seulement de constater son absence. Ce n’est pas un défaut. C’est même pour cela que les itérations existent : échouer vite, confier l’emplacement au prochain provisionneur, et garder un temps de bloc prévisible.
Je travaille encore sur ce que signifie cette asymétrie une fois que la taille des comités évolue avec la répartition du capital. Le rejet plus rapide devient-il une surface d’attaque, ou simplement une résilience voulue par conception ?
@Dusk #dusk $DUSK
106
·
--
Je me penchais sur le consensus d’« attestation succincte » de Dusk, en essayant de comprendre ce qui se passe réellement lorsqu’un comité n’arrive pas à produire un bloc pendant une itération donnée. Mon hypothèse au départ : une itération échouée signifie qu’il s’est passé quelque chose — une faute, un slot manqué, un problème à contourner.
Ce n’est pas tout à fait ça.
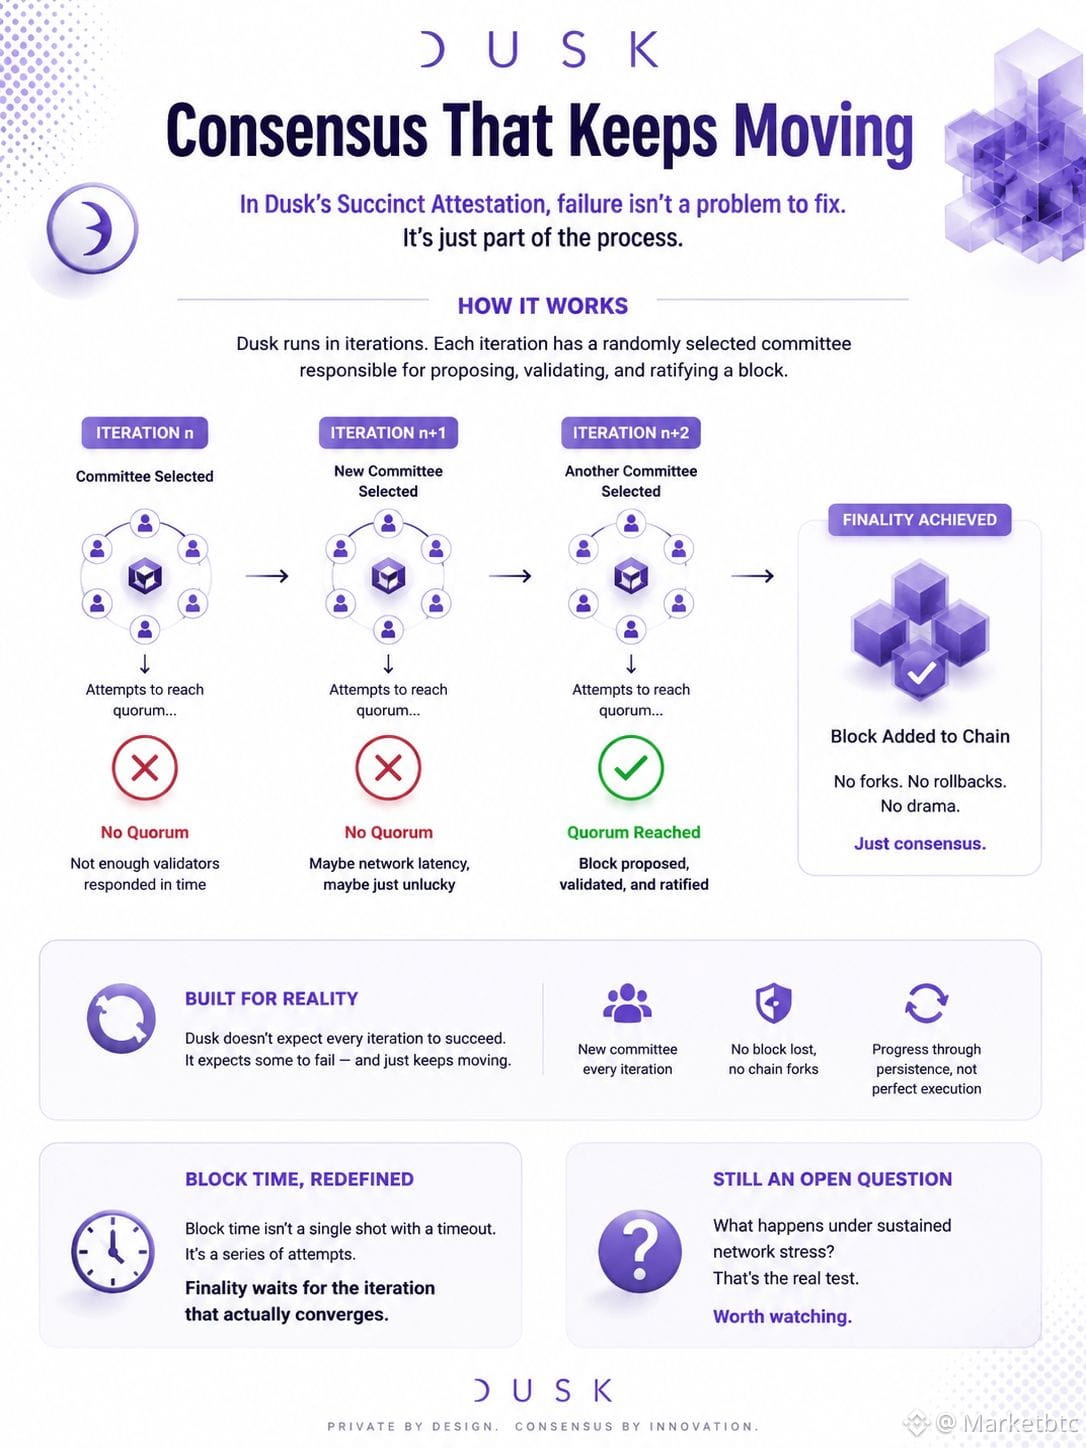
Le consensus de Dusk fonctionne par itérations, chacune avec son propre comité, aléatoirement sélectionné, chargé de la proposition, de la validation et de la ratification. Si un comité n’atteint pas le quorum — peut-être pas assez de validateurs ont répondu à temps, peut-être une latence réseau, rien de spectaculaire — le système ne traite pas cela comme un échec à corriger. Il passe simplement à l’itération suivante avec un comité fraîchement sélectionné. Aucun bloc n’est perdu, aucune bifurcation de chaîne, aucun rollback. La tentative expire simplement et le consensus réessaie, avec différents validateurs portant la responsabilité.
Ce qui m’a frappé, c’est que ce n’est pas un dispositif de repli rajouté au design. C’est l’attente par défaut. Le protocole suppose que certaines itérations ne seront pas finalisées, et construit la rotation des comités en fonction de cette hypothèse plutôt que de l’espoir que chaque itération réussira.
Cela change ma façon de lire la « block time » de Dusk. Ce n’est pas une seule tentative avec un délai — c’est une suite de tentatives où l’échec est habituel, pas exceptionnel, et la finalité attend simplement l’itération qui finit réellement par converger.
Je ne suis toujours pas sûr de la manière dont cela se comporte en cas de stress réseau soutenu, plutôt que de quorums manqués isolés. @Dusk_Foundation #dusk $DUSK
Je me penchais sur le consensus d’« attestation succincte » de Dusk, en essayant de comprendre ce qui se passe réellement lorsqu’un comité n’arrive pas à produire un bloc pendant une itération donnée. Mon hypothèse au départ : une itération échouée signifie qu’il s’est passé quelque chose — une faute, un slot manqué, un problème à contourner.
Ce n’est pas tout à fait ça.
Le consensus de Dusk fonctionne par itérations, chacune avec son propre comité, aléatoirement sélectionné, chargé de la proposition, de la validation et de la ratification. Si un comité n’atteint pas le quorum — peut-être pas assez de validateurs ont répondu à temps, peut-être une latence réseau, rien de spectaculaire — le système ne traite pas cela comme un échec à corriger. Il passe simplement à l’itération suivante avec un comité fraîchement sélectionné. Aucun bloc n’est perdu, aucune bifurcation de chaîne, aucun rollback. La tentative expire simplement et le consensus réessaie, avec différents validateurs portant la responsabilité.
Ce qui m’a frappé, c’est que ce n’est pas un dispositif de repli rajouté au design. C’est l’attente par défaut. Le protocole suppose que certaines itérations ne seront pas finalisées, et construit la rotation des comités en fonction de cette hypothèse plutôt que de l’espoir que chaque itération réussira.
Cela change ma façon de lire la « block time » de Dusk. Ce n’est pas une seule tentative avec un délai — c’est une suite de tentatives où l’échec est habituel, pas exceptionnel, et la finalité attend simplement l’itération qui finit réellement par converger.
Je ne suis toujours pas sûr de la manière dont cela se comporte en cas de stress réseau soutenu, plutôt que de quorums manqués isolés. @Dusk #dusk $DUSK
Ce n’est pas tout à fait ça.
Le consensus de Dusk fonctionne par itérations, chacune avec son propre comité, aléatoirement sélectionné, chargé de la proposition, de la validation et de la ratification. Si un comité n’atteint pas le quorum — peut-être pas assez de validateurs ont répondu à temps, peut-être une latence réseau, rien de spectaculaire — le système ne traite pas cela comme un échec à corriger. Il passe simplement à l’itération suivante avec un comité fraîchement sélectionné. Aucun bloc n’est perdu, aucune bifurcation de chaîne, aucun rollback. La tentative expire simplement et le consensus réessaie, avec différents validateurs portant la responsabilité.
Ce qui m’a frappé, c’est que ce n’est pas un dispositif de repli rajouté au design. C’est l’attente par défaut. Le protocole suppose que certaines itérations ne seront pas finalisées, et construit la rotation des comités en fonction de cette hypothèse plutôt que de l’espoir que chaque itération réussira.
Cela change ma façon de lire la « block time » de Dusk. Ce n’est pas une seule tentative avec un délai — c’est une suite de tentatives où l’échec est habituel, pas exceptionnel, et la finalité attend simplement l’itération qui finit réellement par converger.
Je ne suis toujours pas sûr de la manière dont cela se comporte en cas de stress réseau soutenu, plutôt que de quorums manqués isolés. @Dusk #dusk $DUSK
2
128
·
--
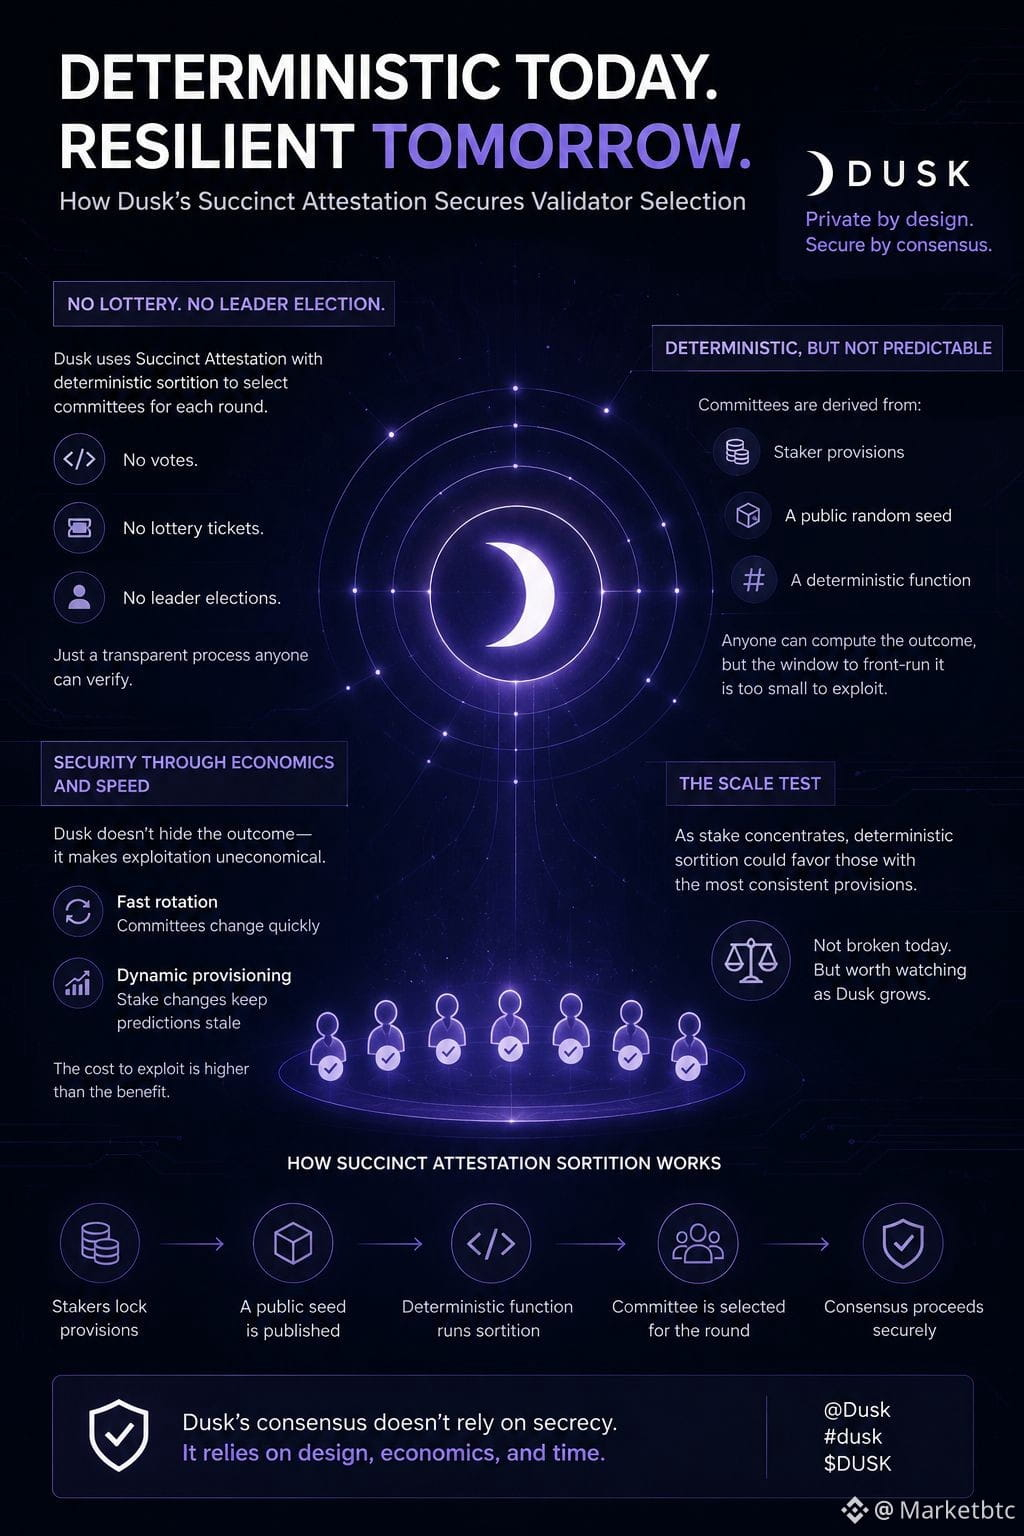
Je cartographiais le fonctionnement réel de la sélection des validateurs sur Dusk, en m’attendant à trouver quelque chose de proche de la proposition de bloc standard en PoS. Au lieu de cela, j’ai découvert Succinct Attestation qui exécute un tirage déterministe — pas de vote d’élection de leader, pas de diffusion de ticket de loterie. Les provisions de chaque déposant et une graine publique sont passées dans une fonction qui produit de manière déterministe un comité pour ce tour.
Attendez, déterministe ? C’est la partie qui m’a fait faire une pause. Si c’est déterministe, en théorie n’importe qui peut précalculer qui est éligible avant le début du tour.
En fait, cela est atténué par le timing, pas par le secret : les comités tournent assez vite et l’approvisionnement change assez fréquemment pour que le précalcul offre un avantage pratique limité. La sécurité n’est pas « cacher le résultat », c’est « rendre l’exploitation du résultat coûteuse pendant la fenêtre que vous avez. »
C’est un modèle de confiance différent de celui que j’attendais. Ce n’est pas l’opacité qui protège le comité. C’est le coût économique, plus la vitesse de rotation, qui fait le travail que fait ailleurs le secret.
Ce qui soulève la vraie question : à mesure que la mise se concentre avec le temps, le tirage continue-t-il de répartir équitablement l’appartenance aux comités, ou la sélection déterministe favorise-t-elle discrètement celui qui détient le plus de provisions de manière la plus constante ?
Je ne pense pas que ce soit cassé aujourd’hui. Mais c’est la partie de la mise en consensus de Dusk que l’échelle va réellement mettre à l’épreuve.
@Dusk_Foundation #dusk $DUSK
Je cartographiais le fonctionnement réel de la sélection des validateurs sur Dusk, en m’attendant à trouver quelque chose de proche de la proposition de bloc standard en PoS. Au lieu de cela, j’ai découvert Succinct Attestation qui exécute un tirage déterministe — pas de vote d’élection de leader, pas de diffusion de ticket de loterie. Les provisions de chaque déposant et une graine publique sont passées dans une fonction qui produit de manière déterministe un comité pour ce tour.
Attendez, déterministe ? C’est la partie qui m’a fait faire une pause. Si c’est déterministe, en théorie n’importe qui peut précalculer qui est éligible avant le début du tour.
En fait, cela est atténué par le timing, pas par le secret : les comités tournent assez vite et l’approvisionnement change assez fréquemment pour que le précalcul offre un avantage pratique limité. La sécurité n’est pas « cacher le résultat », c’est « rendre l’exploitation du résultat coûteuse pendant la fenêtre que vous avez. »
C’est un modèle de confiance différent de celui que j’attendais. Ce n’est pas l’opacité qui protège le comité. C’est le coût économique, plus la vitesse de rotation, qui fait le travail que fait ailleurs le secret.
Ce qui soulève la vraie question : à mesure que la mise se concentre avec le temps, le tirage continue-t-il de répartir équitablement l’appartenance aux comités, ou la sélection déterministe favorise-t-elle discrètement celui qui détient le plus de provisions de manière la plus constante ?
Je ne pense pas que ce soit cassé aujourd’hui. Mais c’est la partie de la mise en consensus de Dusk que l’échelle va réellement mettre à l’épreuve.
@Dusk #dusk $DUSK
Attendez, déterministe ? C’est la partie qui m’a fait faire une pause. Si c’est déterministe, en théorie n’importe qui peut précalculer qui est éligible avant le début du tour.
En fait, cela est atténué par le timing, pas par le secret : les comités tournent assez vite et l’approvisionnement change assez fréquemment pour que le précalcul offre un avantage pratique limité. La sécurité n’est pas « cacher le résultat », c’est « rendre l’exploitation du résultat coûteuse pendant la fenêtre que vous avez. »
C’est un modèle de confiance différent de celui que j’attendais. Ce n’est pas l’opacité qui protège le comité. C’est le coût économique, plus la vitesse de rotation, qui fait le travail que fait ailleurs le secret.
Ce qui soulève la vraie question : à mesure que la mise se concentre avec le temps, le tirage continue-t-il de répartir équitablement l’appartenance aux comités, ou la sélection déterministe favorise-t-elle discrètement celui qui détient le plus de provisions de manière la plus constante ?
Je ne pense pas que ce soit cassé aujourd’hui. Mais c’est la partie de la mise en consensus de Dusk que l’échelle va réellement mettre à l’épreuve.
@Dusk #dusk $DUSK
1
106
·
--
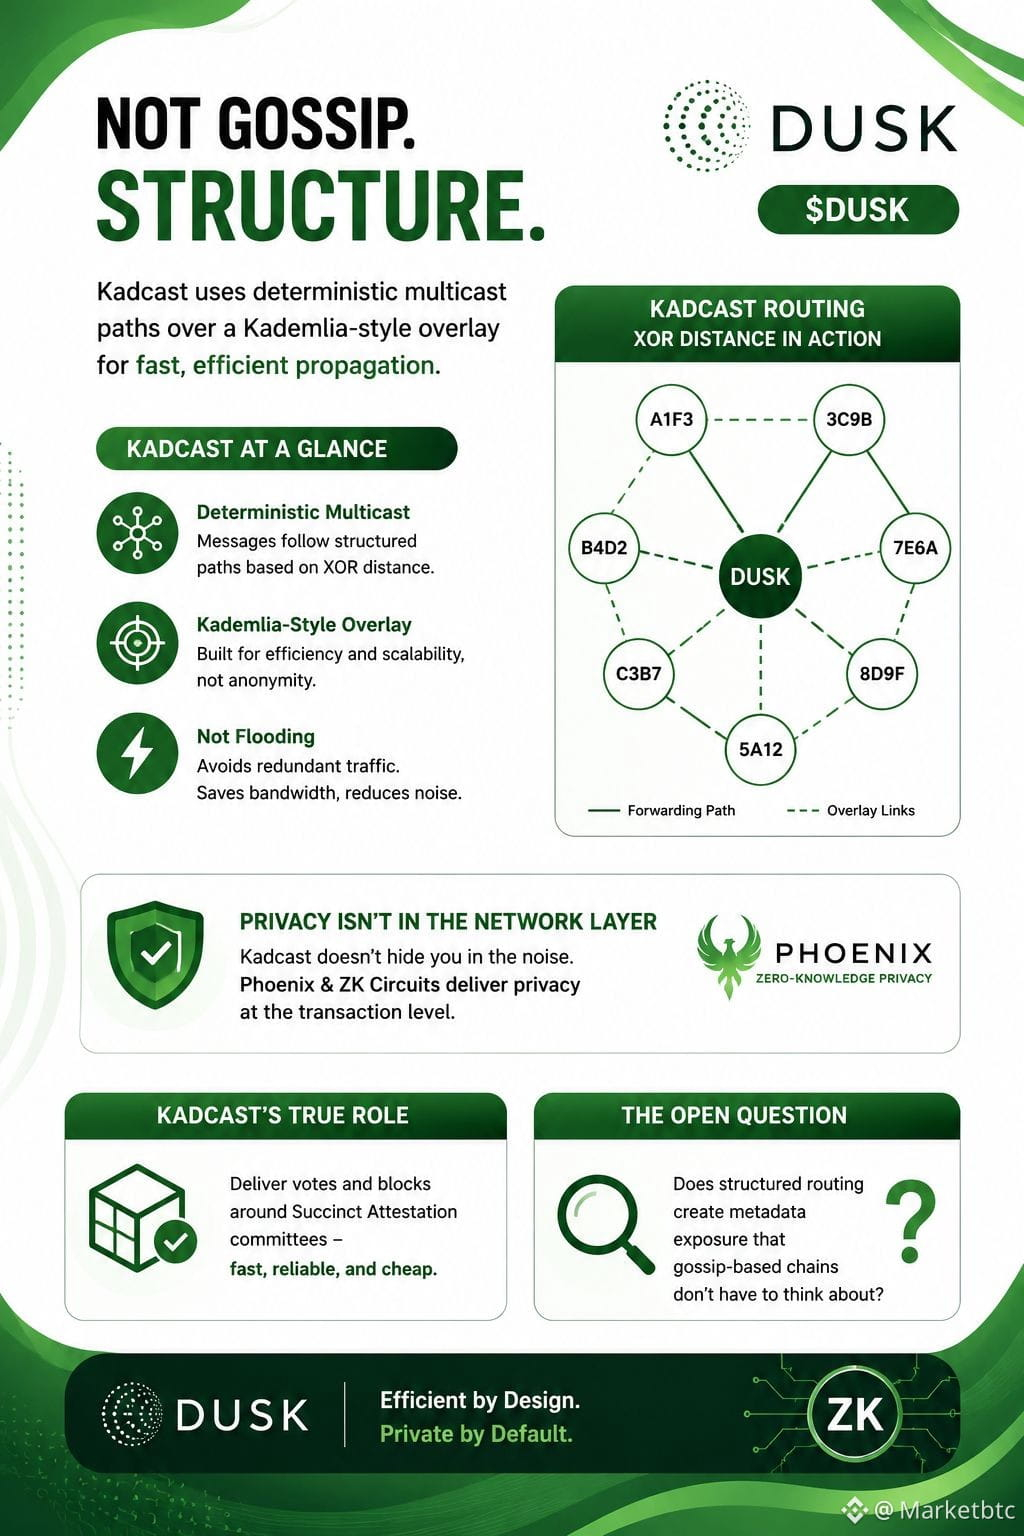
Je lisais au sujet de Kadcast en m’attendant à une histoire de confidentialité, et je n’ai trouvé que l’inverse :
À première vue, cela ressemble à une couche d’obfuscation — un routage structuré plutôt qu’une inondation. Donc l’origine devrait être enfouie dans le bruit. Mais quand j’ai retracé le fonctionnement réel, Kadcast transmet les messages le long de chemins déterministes de multicast, basés sur la distance XOR dans un overlay de type Kademlia. C’est conçu pour l’efficacité en bande passante, pas pour l’anonymat.
C’est là que c’est devenu intéressant. La rumeur aléatoire est confuse, et c’est justement ce désordre qui rend le traçage de l’origine plus difficile. La structure de Kadcast fait l’inverse — des chemins prévisibles signifient que la position d’un nœud dans l’overlay reste assez constante. Si vous connaissez la topologie, vous pouvez raisonner plus facilement sur les schémas de propagation qu’avec une “gossip” basée sur l’inondation.
Donc la “confidentialité” que les gens associent à Kadcast ne vient pas vraiment de la couche réseau. Ce sont Phoenix et les circuits ZK qui font ce travail au niveau des transactions. Le rôle de Kadcast consiste simplement à faire circuler rapidement et à moindre coût des votes et des blocs entre les comités de Succinct Attestation.
Pas exactement un défaut — plutôt un objectif de conception différent de celui que j’avais en tête en entrant. Je me demande encore si des overlays structurés comme celui-ci créent une exposition de métadonnées que les chaînes basées sur la gossip n’ont pas à considérer.
@Dusk_Foundation #DUSK $DUSK
Je lisais au sujet de Kadcast en m’attendant à une histoire de confidentialité, et je n’ai trouvé que l’inverse :
À première vue, cela ressemble à une couche d’obfuscation — un routage structuré plutôt qu’une inondation. Donc l’origine devrait être enfouie dans le bruit. Mais quand j’ai retracé le fonctionnement réel, Kadcast transmet les messages le long de chemins déterministes de multicast, basés sur la distance XOR dans un overlay de type Kademlia. C’est conçu pour l’efficacité en bande passante, pas pour l’anonymat.
C’est là que c’est devenu intéressant. La rumeur aléatoire est confuse, et c’est justement ce désordre qui rend le traçage de l’origine plus difficile. La structure de Kadcast fait l’inverse — des chemins prévisibles signifient que la position d’un nœud dans l’overlay reste assez constante. Si vous connaissez la topologie, vous pouvez raisonner plus facilement sur les schémas de propagation qu’avec une “gossip” basée sur l’inondation.
Donc la “confidentialité” que les gens associent à Kadcast ne vient pas vraiment de la couche réseau. Ce sont Phoenix et les circuits ZK qui font ce travail au niveau des transactions. Le rôle de Kadcast consiste simplement à faire circuler rapidement et à moindre coût des votes et des blocs entre les comités de Succinct Attestation.
Pas exactement un défaut — plutôt un objectif de conception différent de celui que j’avais en tête en entrant. Je me demande encore si des overlays structurés comme celui-ci créent une exposition de métadonnées que les chaînes basées sur la gossip n’ont pas à considérer.
@Dusk #DUSK $DUSK
À première vue, cela ressemble à une couche d’obfuscation — un routage structuré plutôt qu’une inondation. Donc l’origine devrait être enfouie dans le bruit. Mais quand j’ai retracé le fonctionnement réel, Kadcast transmet les messages le long de chemins déterministes de multicast, basés sur la distance XOR dans un overlay de type Kademlia. C’est conçu pour l’efficacité en bande passante, pas pour l’anonymat.
C’est là que c’est devenu intéressant. La rumeur aléatoire est confuse, et c’est justement ce désordre qui rend le traçage de l’origine plus difficile. La structure de Kadcast fait l’inverse — des chemins prévisibles signifient que la position d’un nœud dans l’overlay reste assez constante. Si vous connaissez la topologie, vous pouvez raisonner plus facilement sur les schémas de propagation qu’avec une “gossip” basée sur l’inondation.
Donc la “confidentialité” que les gens associent à Kadcast ne vient pas vraiment de la couche réseau. Ce sont Phoenix et les circuits ZK qui font ce travail au niveau des transactions. Le rôle de Kadcast consiste simplement à faire circuler rapidement et à moindre coût des votes et des blocs entre les comités de Succinct Attestation.
Pas exactement un défaut — plutôt un objectif de conception différent de celui que j’avais en tête en entrant. Je me demande encore si des overlays structurés comme celui-ci créent une exposition de métadonnées que les chaînes basées sur la gossip n’ont pas à considérer.
@Dusk #DUSK $DUSK
90
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceReopensWithdrawalsForMoreAssets
777,451 vues
4,320 mentions
Incident de sécurité | Mise à jour du rétablissement n° 8 : les retraits d’autres actifs vont rouvrir (2026-11-05)
Binance Announcement
·351 mentions J’aime
·1.5M vues
Binance98PercentReplenished
145,646 vues
1,679 mentions
USStocksSlipandCryptoMarketUnderBroadPressure
1,215 vues
121 mentions