

技委书记
500 Publications
技委书记
Signaler
Bloquer l’utilisateur
专注加密货币市场行情分析、热点赛道解读与价值标的挖掘,用专业视角拆解币圈涨跌逻辑,理性分析,专注实战。全网最高返佣48% X:@jwsj3x
Détenteur pour BNCB
Trade régulièrement
6.7 mois
127 Suivis
9.3K+ Abonnés
1.4K+ J’aime
Publications
Tous
Citations
Vidéos
Direct
PINNED
·
--
Vérifié
Article
🌹Allez Binance !🌹Face à l’attaque de grande ampleur menée par des pirates nord-coréens, Binance n’a pas rejeté la responsabilité sur les autres : elle a rapidement gelé les avoirs, promis de couvrir intégralement les pertes et protégé les fonds des utilisateurs. Une telle prise de responsabilité mérite d’être saluée. C’est le fait que la Corée du Nord vole l’argent d’autrui en mobilisant les moyens de l’État qui mérite vraiment d’être condamné.
$BNB
🌹Allez Binance !🌹
Face à l’attaque de grande ampleur menée par des pirates nord-coréens, Binance n’a pas rejeté la responsabilité sur les autres : elle a rapidement gelé les avoirs, promis de couvrir intégralement les pertes et protégé les fonds des utilisateurs. Une telle prise de responsabilité mérite d’être saluée. C’est le fait que la Corée du Nord vole l’argent d’autrui en mobilisant les moyens de l’État qui mérite vraiment d’être condamné.
$BNB
$BNB
1.1k
29
67
1.1k
·
--
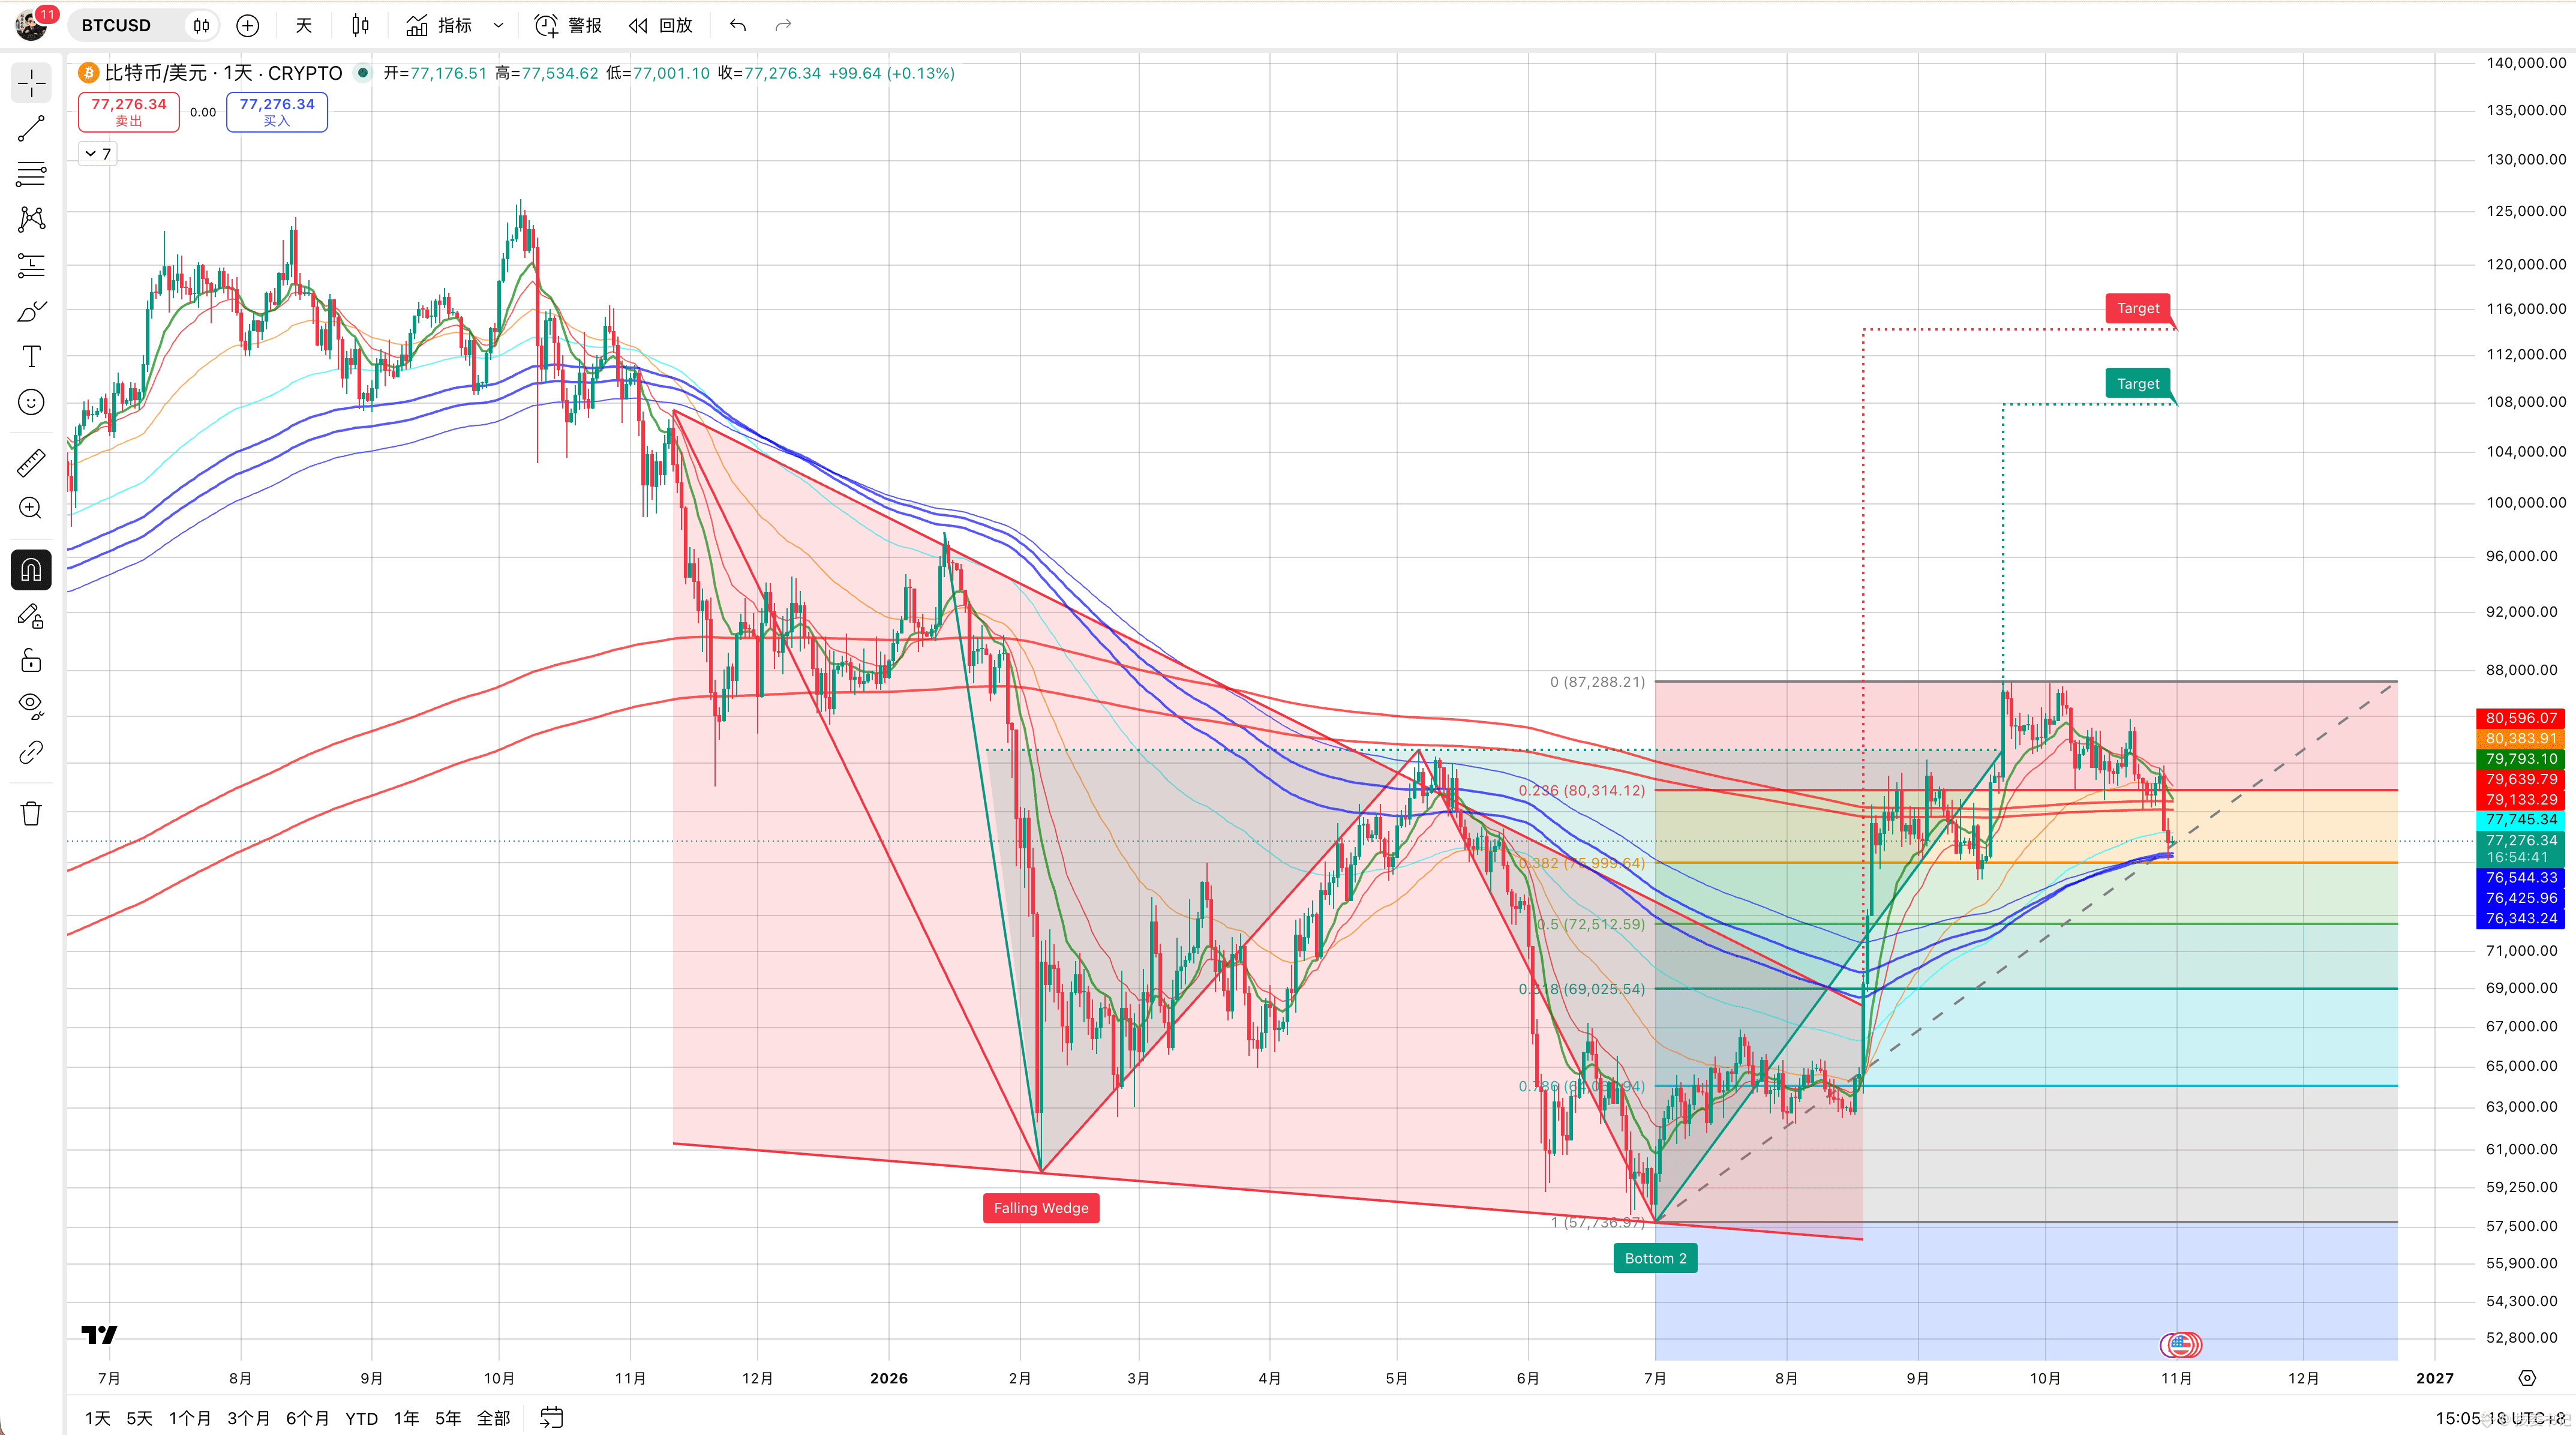
🔥 #BTC Niveaux de support et de résistance du Bitcoin aujourd’hui
🟢 Premier support : $77000–$77765 Zone proche d’un niveau de support important lié aux coûts récents et d’une forte concentration d’acheteurs. Le BTC teste actuellement cette zone ; surveillez l’apparition d’un rebond accompagné d’une hausse des volumes. En cas de cassure confirmée, le cours pourrait poursuivre sa baisse à court terme.
🟢 Deuxième support : $75800–$76540 Cette zone comprend le coût de référence des détenteurs à court terme et se situe près de l’EMA à 200 jours. Si le premier support cède, ce sera la prochaine zone importante à surveiller.
🟢 Troisième support : $73000–$75000 Zone proche de la moyenne mobile à 200 jours et du support à moyen terme suivi par les études institutionnelles. Si le deuxième support cède également de manière confirmée, il faudra surveiller de près la capacité de cette zone à absorber la pression vendeuse.
🔴 Première résistance : $79200–$80000 Ancien support devenu résistance après sa cassure. À court terme, un rebond devra d’abord permettre au cours de repasser au-dessus de cette zone.
🔴 Deuxième résistance : $81000–$82000 Zone proche de la moyenne mobile à 50 jours et du coût de référence des positions sur les ETF. Une cassure accompagnée d’une hausse des volumes et une stabilisation au-dessus de cette zone seraient nécessaires pour améliorer la structure à court terme.
🔴 Troisième résistance : $84000–$85000 Zone de forte offre, où le cours a été bloqué à plusieurs reprises récemment, avec de nombreuses positions en perte au-dessus. Des achats soutenus seront nécessaires pour espérer la tester. $BTC
{spot}(BTCUSDT)
🔥 #BTC Niveaux de support et de résistance du Bitcoin aujourd’hui
🟢 Premier support : $77000–$77765 Zone proche d’un niveau de support important lié aux coûts récents et d’une forte concentration d’acheteurs. Le BTC teste actuellement cette zone ; surveillez l’apparition d’un rebond accompagné d’une hausse des volumes. En cas de cassure confirmée, le cours pourrait poursuivre sa baisse à court terme.
🟢 Deuxième support : $75800–$76540 Cette zone comprend le coût de référence des détenteurs à court terme et se situe près de l’EMA à 200 jours. Si le premier support cède, ce sera la prochaine zone importante à surveiller.
🟢 Troisième support : $73000–$75000 Zone proche de la moyenne mobile à 200 jours et du support à moyen terme suivi par les études institutionnelles. Si le deuxième support cède également de manière confirmée, il faudra surveiller de près la capacité de cette zone à absorber la pression vendeuse.
🔴 Première résistance : $79200–$80000 Ancien support devenu résistance après sa cassure. À court terme, un rebond devra d’abord permettre au cours de repasser au-dessus de cette zone.
🔴 Deuxième résistance : $81000–$82000 Zone proche de la moyenne mobile à 50 jours et du coût de référence des positions sur les ETF. Une cassure accompagnée d’une hausse des volumes et une stabilisation au-dessus de cette zone seraient nécessaires pour améliorer la structure à court terme.
🔴 Troisième résistance : $84000–$85000 Zone de forte offre, où le cours a été bloqué à plusieurs reprises récemment, avec de nombreuses positions en perte au-dessus. Des achats soutenus seront nécessaires pour espérer la tester. $BTC
1
1
352
·
--
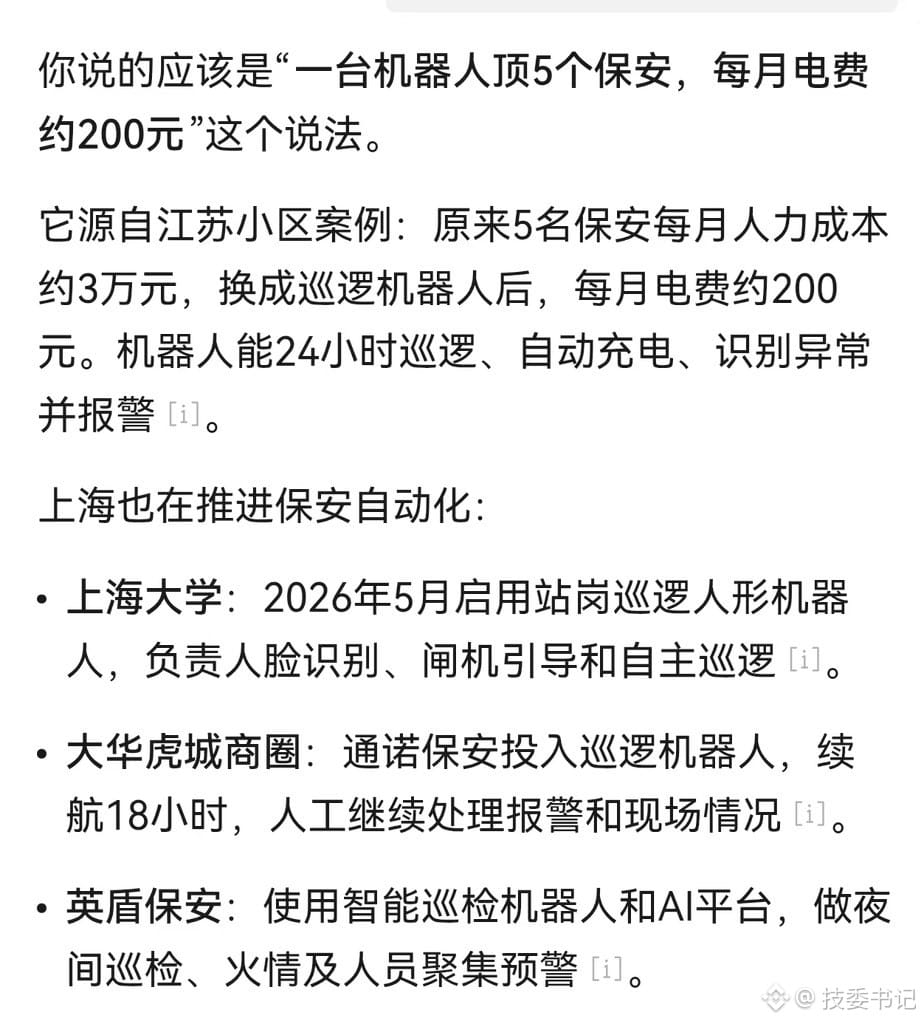
Aujourd’hui, j’ai vu aux informations que
beaucoup d’endroits n’ont plus besoin d’agents de sécurité.
Plus de cotisations sociales ni de salaires à verser : chaque mois, le seul coût est de 200 kWh d’électricité.
$BNCB
{spot}(BNCBUSDT)
Aujourd’hui, j’ai vu aux informations que
beaucoup d’endroits n’ont plus besoin d’agents de sécurité.
Plus de cotisations sociales ni de salaires à verser : chaque mois, le seul coût est de 200 kWh d’électricité.
$BNCB
beaucoup d’endroits n’ont plus besoin d’agents de sécurité.
Plus de cotisations sociales ni de salaires à verser : chaque mois, le seul coût est de 200 kWh d’électricité.
$BNCB
6
3
3.4k
·
--
1
1.6k
·
--
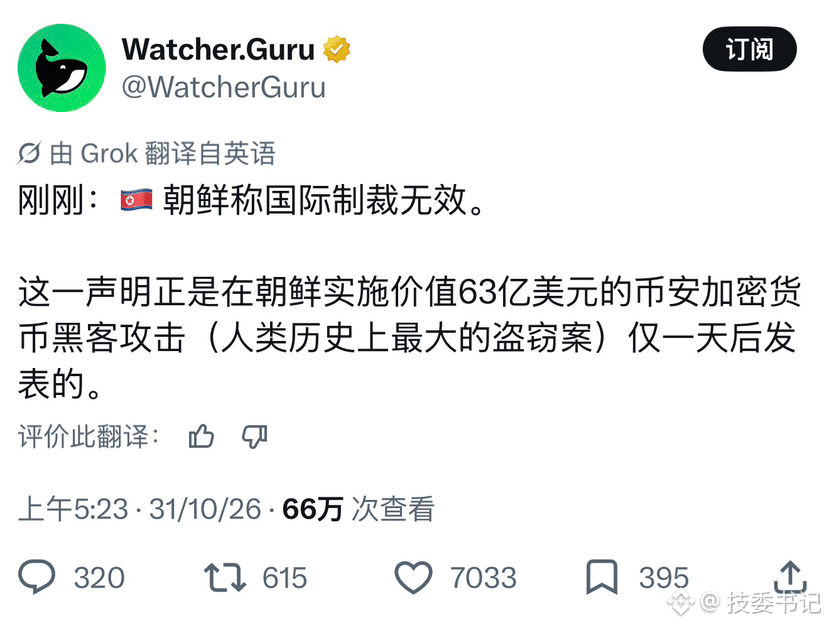
🔥 Le feu est un espoir
😂 Le rire jaune, c’est l’impuissance
J’encourage Binance ⛽️
$BNB
🔥 Le feu est un espoir
😂 Le rire jaune, c’est l’impuissance
J’encourage Binance ⛽️
$BNB
😂 Le rire jaune, c’est l’impuissance
J’encourage Binance ⛽️
$BNB
1
2
3k
·
--
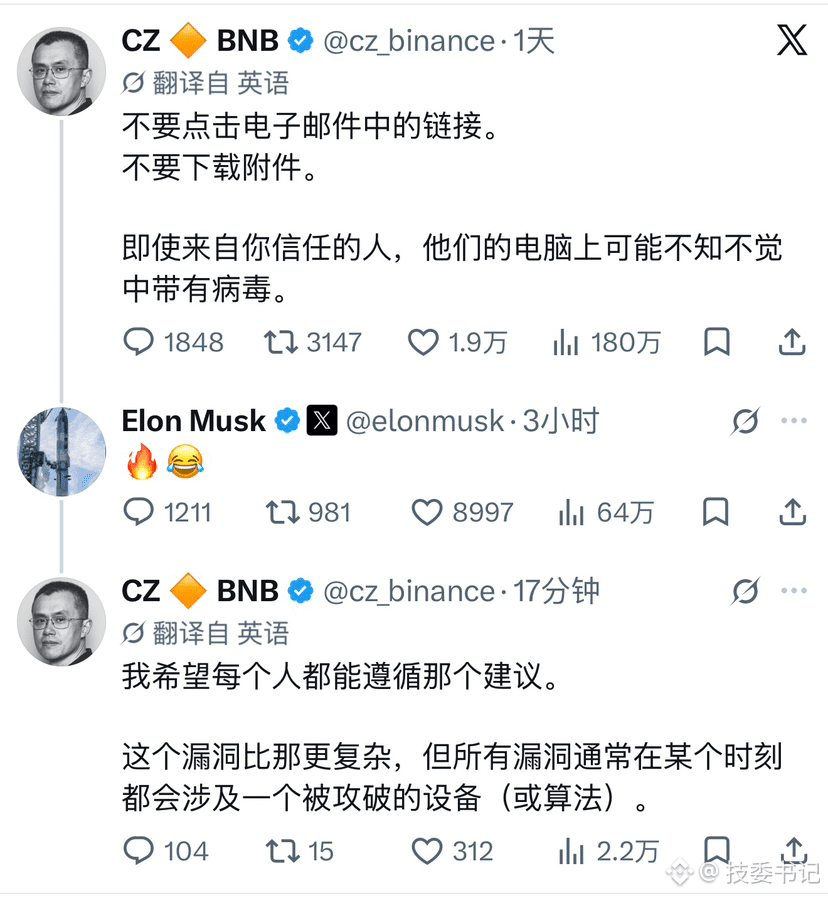
Ce genre de comportement de la Corée du Nord lui vaudra à coup sûr le mépris du monde entier.
Pas étonnant qu’elle soit moins développée que la Corée du Sud : elle est mauvaise jusqu’au fond de l’âme.
J’espère que la Corée du Sud parviendra bientôt à la réunification.
$BNB Allez Binance ! Même si je fais partie de Binance, je la soutiendrai toujours. @CZ @heyi Je suis aux côtés de la famille Binance.
Ce genre de comportement de la Corée du Nord lui vaudra à coup sûr le mépris du monde entier.
Pas étonnant qu’elle soit moins développée que la Corée du Sud : elle est mauvaise jusqu’au fond de l’âme.
J’espère que la Corée du Sud parviendra bientôt à la réunification.
$BNB Allez Binance ! Même si je fais partie de Binance, je la soutiendrai toujours. @CZ @Yi He Je suis aux côtés de la famille Binance.
技委书记
·
--
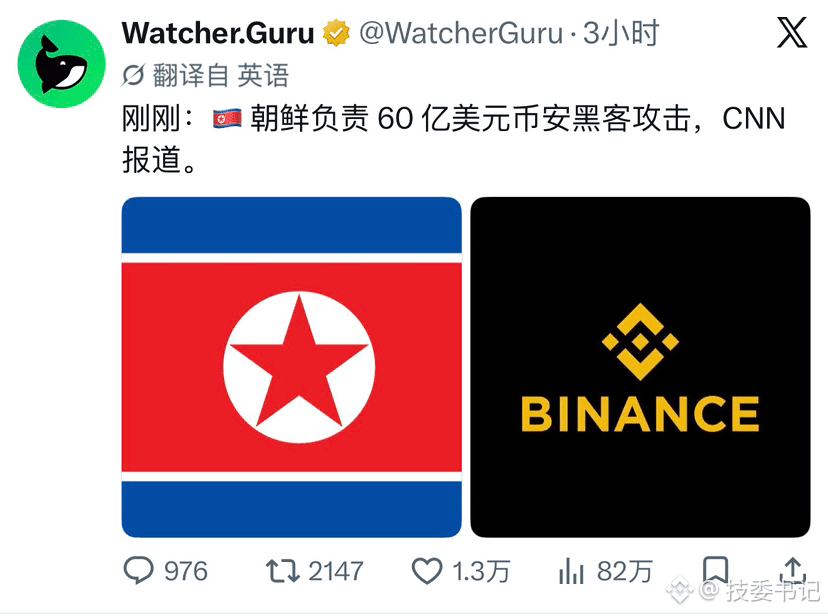
Binance s’est fait pirater ; les groupes liés à la Corée du Nord (Lazarus, entre autres) sont les principaux suspects
Quelques jours avant l’incident, le 27 octobre, Binance venait d’annoncer publiquement avoir réussi à déjouer plusieurs attaques liées à la Corée du Nord, principalement fondées sur la technique d’ingénierie sociale dite « Contagious Interview » (fausses offres d’entretien d’embauche, tests de code et incitation à installer des logiciels malveillants), sans subir de pertes. Depuis longtemps, les hackers nord-coréens considèrent les plateformes d’échange de cryptomonnaies comme des « distributeurs de billets » ; ils disposent de capacités complètes en ingénierie sociale, en attaques de la chaîne d’approvisionnement et en infiltration interne. Les fonds servent finalement souvent les besoins du régime. L’ampleur de l’opération, l’utilisation de Tornado Cash et le ciblage précis des portefeuilles chauds correspondent tous très fortement à leurs méthodes.
$BTC $BNB $ETH
$BTC $BNB $ETH
1
6
9.8k
·
--
À cette vitesse, le titre de numéro un mondial n’est pas usurpé.
À cette vitesse, le titre de numéro un mondial n’est pas usurpé.

币安Binance华语
·
--
Mise à jour du service
La fonction de dépôt n’est actuellement plus affectée et les utilisateurs peuvent à nouveau effectuer des dépôts normalement.
La fonction de retrait reste temporairement désactivée. Notre équipe procède actuellement à une mise à niveau complète de la sécurité du service de retrait et des adresses associées. Les retraits devraient être rétablis dans les prochaines 48 heures. Nous vous tiendrons informés de toute nouvelle avancée dans les meilleurs délais.
Cet incident est dû à plusieurs facteurs. Nous enquêtons actuellement sur l’ordinateur compromis afin de reconstituer l’ensemble du parcours de l’attaque. Cet ordinateur pourrait avoir été le point d’entrée de l’incident. Nous publierons ultérieurement un rapport complet incluant une analyse des causes profondes.
Nous continuerons à communiquer les dernières avancées par les canaux officiels de Binance.
532
·
--
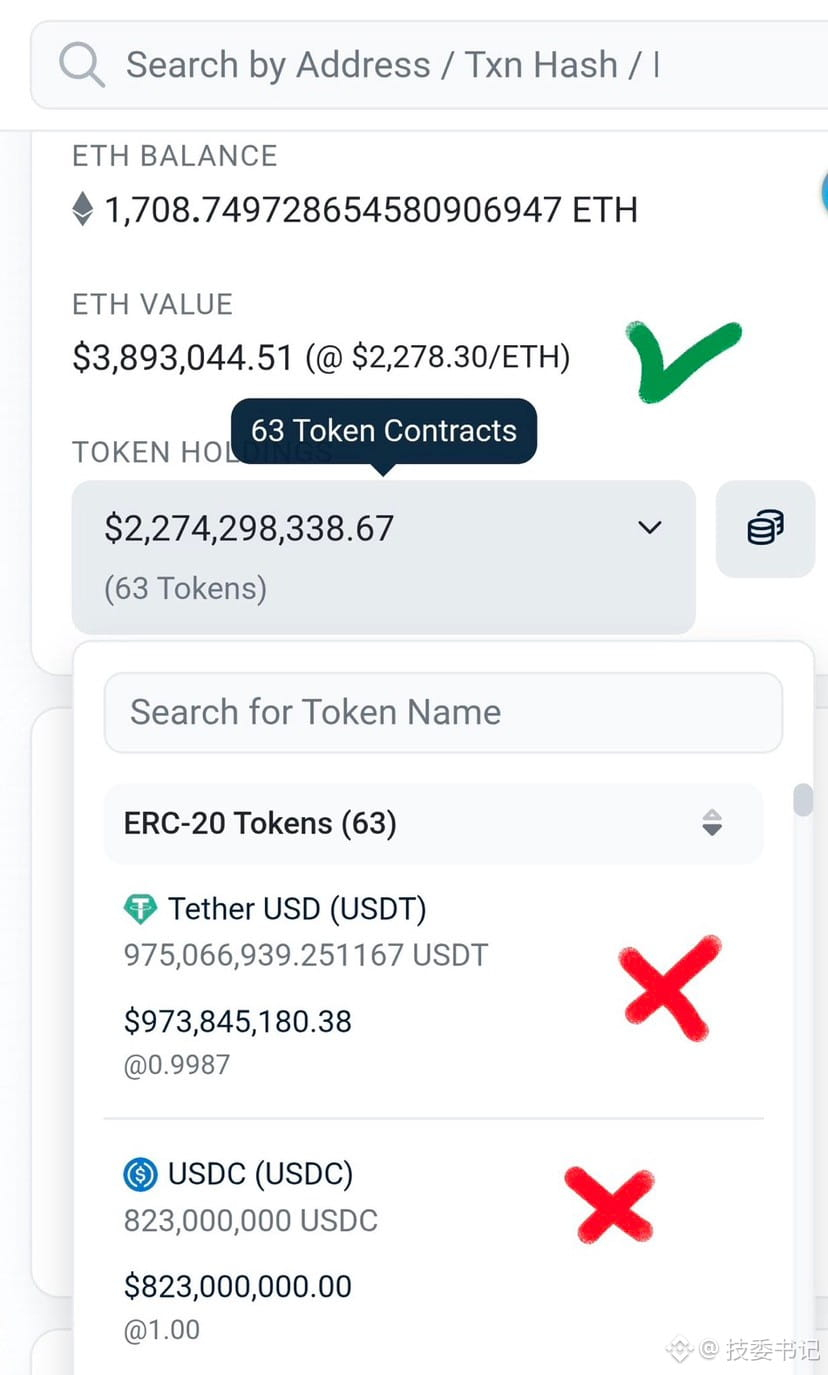
La seule monnaie réelle que les hackers peuvent contrôler est l’ETH. Les USDT et USDC seront suspendus.
$ETH
{spot}(ETHUSDT)
La seule monnaie réelle que les hackers peuvent contrôler est l’ETH. Les USDT et USDC seront suspendus.
$ETH
$ETH
1
1.2k
·
--
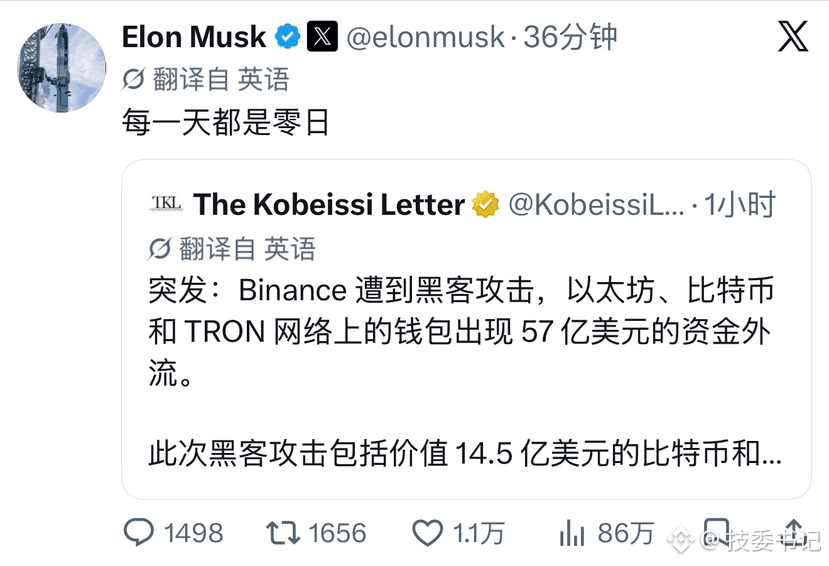
Binance s’est fait pirater, Musk réagit avec humour
Chaque jour est un jour zéro-day
Les menaces ont toujours une longueur d’avance sur les correctifs ; chaque jour apporte de nouveaux risques inconnus.
$BTC $BNB $ETH
Binance s’est fait pirater, Musk réagit avec humour
Chaque jour est un jour zéro-day
Les menaces ont toujours une longueur d’avance sur les correctifs ; chaque jour apporte de nouveaux risques inconnus.
$BTC $BNB $ETH
Chaque jour est un jour zéro-day
Les menaces ont toujours une longueur d’avance sur les correctifs ; chaque jour apporte de nouveaux risques inconnus.
$BTC $BNB $ETH
1
1.6k
·
--
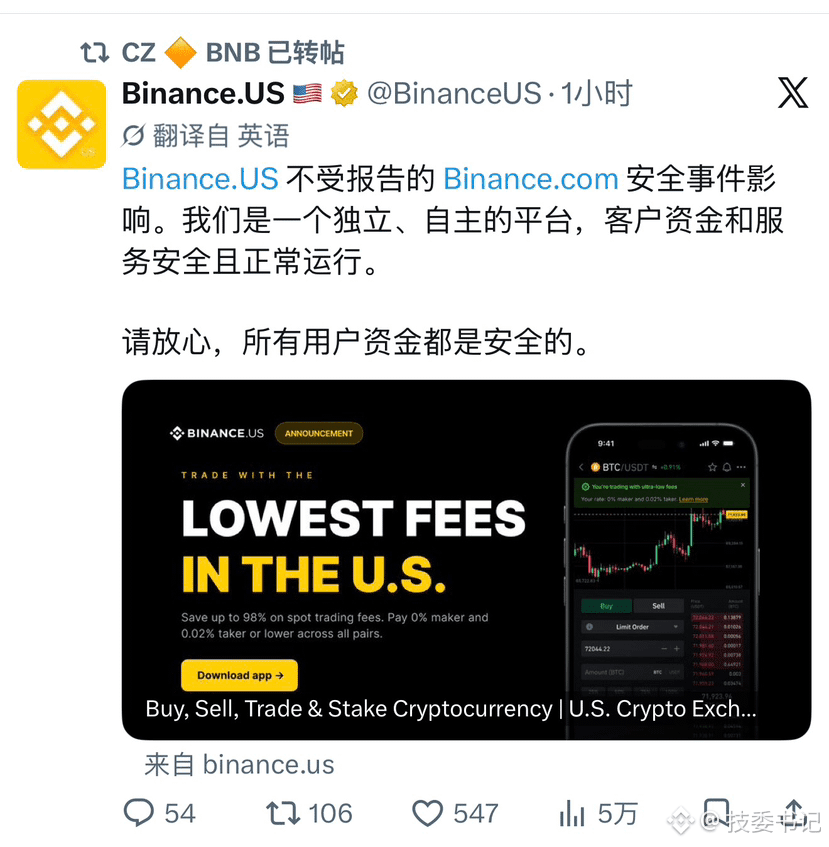
À propos de cette attaque contre Binance, voici mon avis personnel.
Cet incident montre une nouvelle fois que :
Les portefeuilles chauds restent toujours le principal point de risque. Peu importe l’importance des réserves en portefeuilles froids : si la clé privée d’un portefeuille chaud est compromise, celui-ci peut être vidé en un instant.
Les nouvelles fonctionnalités d’Ethereum (comme EIP-7702) élargissent la surface d’attaque : elles améliorent l’expérience utilisateur, mais facilitent aussi le travail des attaquants.
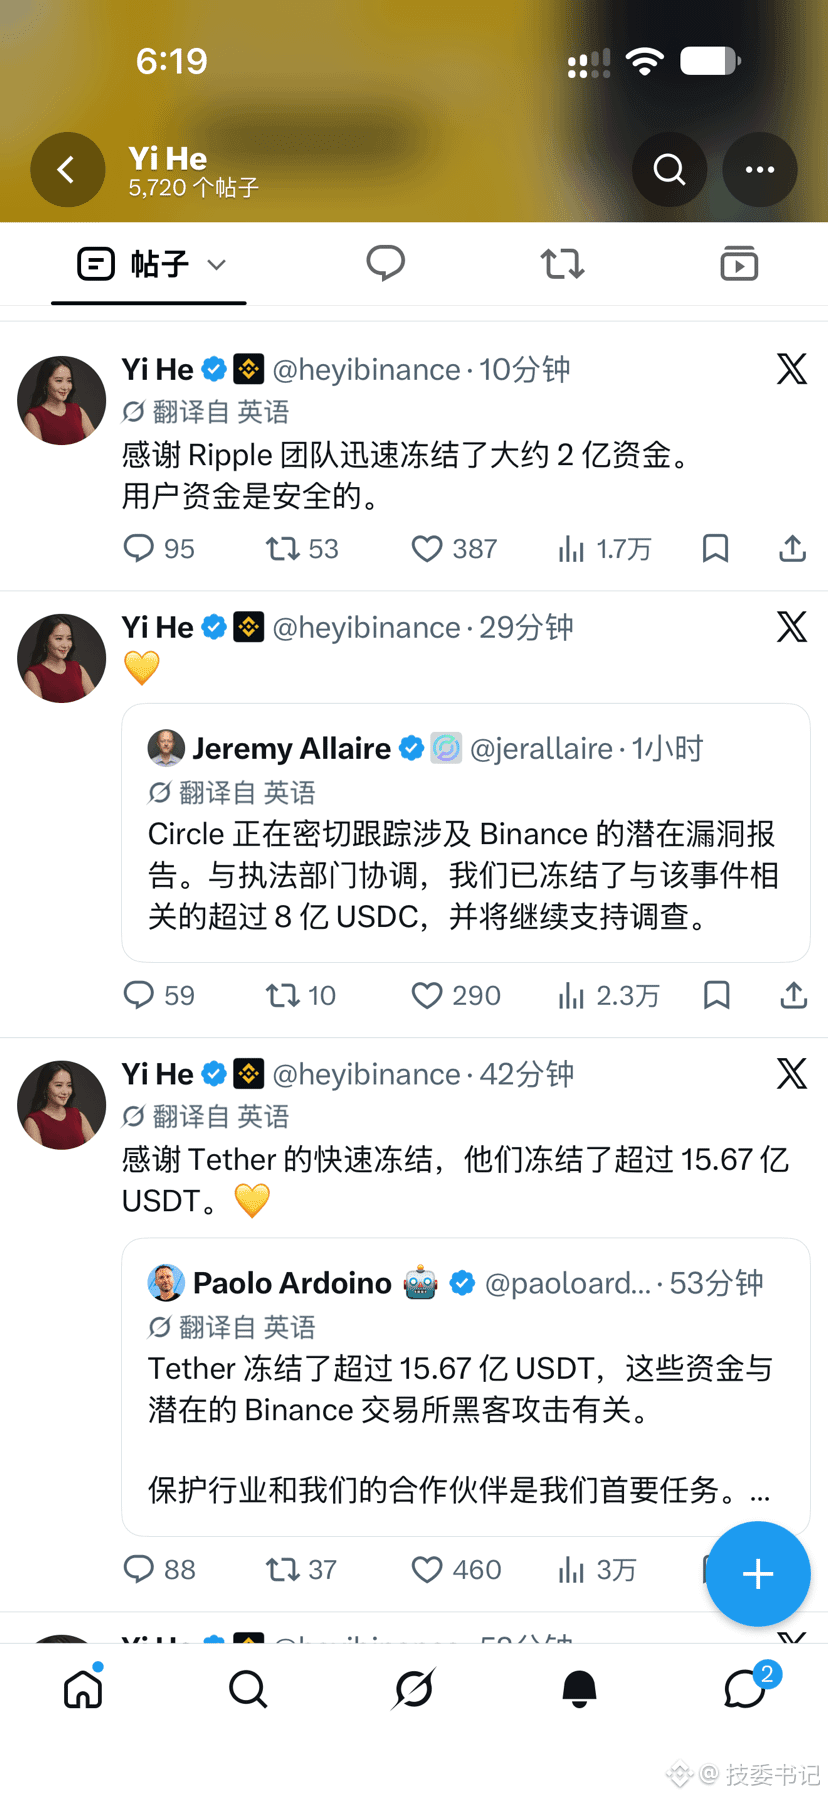
La capacité des émetteurs de stablecoins (Tether, Circle) à geler rapidement les fonds constitue une défense efficace. Une grande quantité de fonds a été bloquée, ce qui représente un progrès par rapport au passé.
La « sécurité » des fonds des utilisateurs repose actuellement sur les réserves de Binance, la couverture du fonds SAFU et les déclarations de CZ. Il faudra attendre les confirmations officielles pour connaître le résultat final.
À court terme, cet incident constitue une épreuve majeure pour les procédures de sécurité de Binance. À long terme, la Corée du Nord (ou d’autres acteurs étatiques) continue de traiter le secteur des cryptomonnaies comme une « machine à imprimer des devises étrangères ». Tant qu’il y aura des portefeuilles chauds et des interventions humaines, des incidents similaires continueront de se produire. Il est conseillé de suivre les mises à jour officielles de Binance et de se méfier des tentatives d’hameçonnage et des arnaques associées.
$ETH
{spot}(ETHUSDT)
À propos de cette attaque contre Binance, voici mon avis personnel.
Cet incident montre une nouvelle fois que :
Les portefeuilles chauds restent toujours le principal point de risque. Peu importe l’importance des réserves en portefeuilles froids : si la clé privée d’un portefeuille chaud est compromise, celui-ci peut être vidé en un instant.
Les nouvelles fonctionnalités d’Ethereum (comme EIP-7702) élargissent la surface d’attaque : elles améliorent l’expérience utilisateur, mais facilitent aussi le travail des attaquants.
La capacité des émetteurs de stablecoins (Tether, Circle) à geler rapidement les fonds constitue une défense efficace. Une grande quantité de fonds a été bloquée, ce qui représente un progrès par rapport au passé.
La « sécurité » des fonds des utilisateurs repose actuellement sur les réserves de Binance, la couverture du fonds SAFU et les déclarations de CZ. Il faudra attendre les confirmations officielles pour connaître le résultat final.
À court terme, cet incident constitue une épreuve majeure pour les procédures de sécurité de Binance. À long terme, la Corée du Nord (ou d’autres acteurs étatiques) continue de traiter le secteur des cryptomonnaies comme une « machine à imprimer des devises étrangères ». Tant qu’il y aura des portefeuilles chauds et des interventions humaines, des incidents similaires continueront de se produire. Il est conseillé de suivre les mises à jour officielles de Binance et de se méfier des tentatives d’hameçonnage et des arnaques associées.
$ETH
1
1
12k
·
--
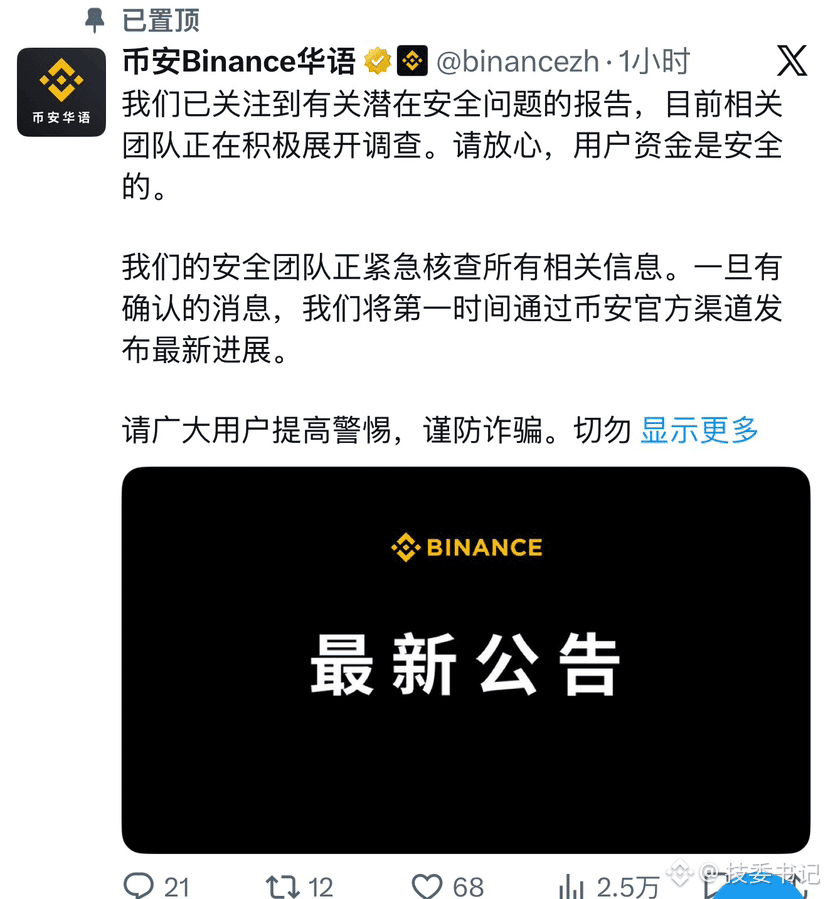
Binance piraté : retour sur le déroulement technique
Selon l’analyse on-chain, l’attaque reposait principalement sur une délégation EIP-7702 :
L’attaquant a d’abord obtenu une signature valide du portefeuille chaud de Binance, puis a délégué ce portefeuille à un contrat de « balayage » qu’il avait déployé.
Il a ensuite utilisé une adresse opérationnelle alimentée uniquement via Tornado Cash pour appeler ce contrat et siphonner tous les actifs en une seule fois.
De petites transactions de test avaient été effectuées au préalable ; l’opération a été menée proprement et rapidement, sur plusieurs chaînes.
Cela signifie que l’élément déterminant n’était pas simplement d’« écrire un contrat ingénieux », mais d’avoir d’abord obtenu la clé privée du portefeuille chaud ou l’autorisation de le signer. Le procédé rappelle le piratage de Bybit en 2025 (système de signature compromis ou clé privée divulguée).
$BTC $BNB $SOL
1
2
3.2k
·
--
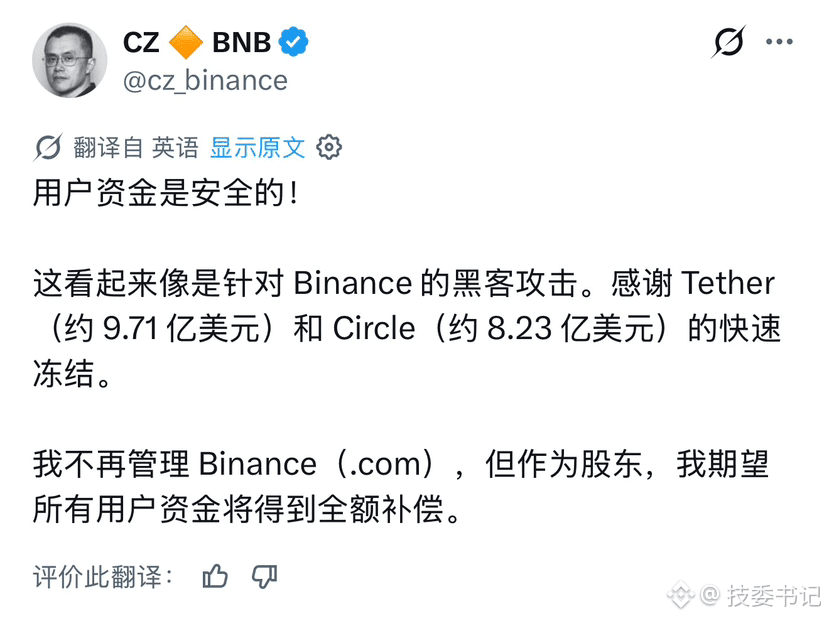
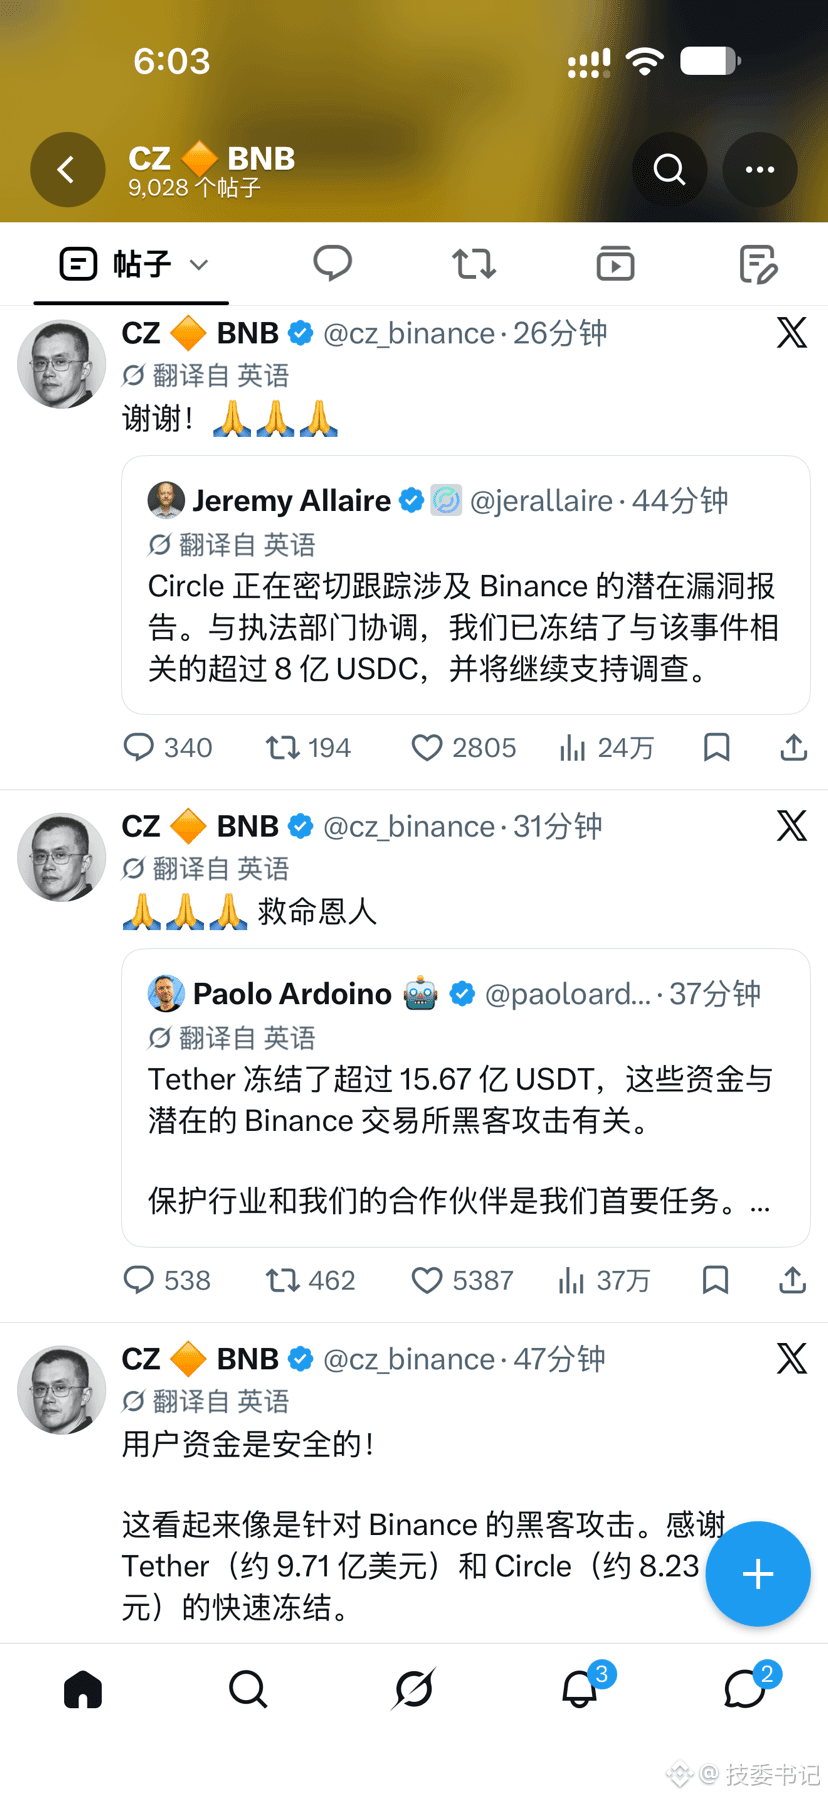
CZ a confirmé le piratage de Binance. Les pertes sont actuellement estimées entre 3,5 et 5 milliards de dollars.
Le fondateur de Binance a déclaré que les fonds des utilisateurs étaient en sécurité.
Il a salué les mesures de gel prises par Tether et Circle.
Il a précisé qu’il ne dirigeait plus Binance, mais qu’en tant qu’« actionnaire », il s’attendait à ce que tous les fonds soient intégralement remboursés.
$BTC $ETH $BNB
2.1k
·
--
Un hacker agissant seul peut-il tout faire ?
C’est extrêmement improbable qu’il puisse tout faire seul.
Pour la partie exécutée sur la chaîne : une fois qu’il a obtenu la signature ou la clé privée, une personne compétente en informatique ou une petite équipe peut tout à fait mener une attaque par balayage via EIP-7702, voire écrire des scripts de test. Cette partie n’a rien de mystérieux.
La vraie difficulté, c’est « d’obtenir les accès » : en tant que plateforme d’échange de premier plan, Binance protège ses portefeuilles chauds par de multiples dispositifs de sécurité, une séparation des privilèges, une surveillance, des modules matériels de sécurité, etc. Pour contourner ces protections, il faut généralement :
une ingénierie sociale menée sur le long terme (faux employés, faux fournisseurs, hameçonnage ciblant des dirigeants)
la complicité d’employés ou leur compromission
une attaque de la chaîne d’approvisionnement ou d’un prestataire tiers
ou des moyens du niveau d’une menace persistante avancée (APT)
Ce sont les points forts d’équipes soutenues par des États ou de grandes organisations criminelles, pas quelque chose qu’« une personne seule codant dans son sous-sol » peut facilement accomplir. Historiquement, les attaques de cette ampleur ont presque toujours été menées par des organisations comme Lazarus, et non par des individus.
$BTC $BNB $ETH
1
1
1.2k
·
--
Binance s’est fait pirater ; les groupes liés à la Corée du Nord (Lazarus, entre autres) sont les principaux suspects
Quelques jours avant l’incident, le 27 octobre, Binance venait d’annoncer publiquement avoir réussi à déjouer plusieurs attaques liées à la Corée du Nord, principalement fondées sur la technique d’ingénierie sociale dite « Contagious Interview » (fausses offres d’entretien d’embauche, tests de code et incitation à installer des logiciels malveillants), sans subir de pertes. Depuis longtemps, les hackers nord-coréens considèrent les plateformes d’échange de cryptomonnaies comme des « distributeurs de billets » ; ils disposent de capacités complètes en ingénierie sociale, en attaques de la chaîne d’approvisionnement et en infiltration interne. Les fonds servent finalement souvent les besoins du régime. L’ampleur de l’opération, l’utilisation de Tornado Cash et le ciblage précis des portefeuilles chauds correspondent tous très fortement à leurs méthodes.
$BTC $BNB $ETH
{spot}(ETHUSDT)
Binance s’est fait pirater ; les groupes liés à la Corée du Nord (Lazarus, entre autres) sont les principaux suspects
Quelques jours avant l’incident, le 27 octobre, Binance venait d’annoncer publiquement avoir réussi à déjouer plusieurs attaques liées à la Corée du Nord, principalement fondées sur la technique d’ingénierie sociale dite « Contagious Interview » (fausses offres d’entretien d’embauche, tests de code et incitation à installer des logiciels malveillants), sans subir de pertes. Depuis longtemps, les hackers nord-coréens considèrent les plateformes d’échange de cryptomonnaies comme des « distributeurs de billets » ; ils disposent de capacités complètes en ingénierie sociale, en attaques de la chaîne d’approvisionnement et en infiltration interne. Les fonds servent finalement souvent les besoins du régime. L’ampleur de l’opération, l’utilisation de Tornado Cash et le ciblage précis des portefeuilles chauds correspondent tous très fortement à leurs méthodes.
$BTC $BNB $ETH
$BTC $BNB $ETH
1
4
4.4k
·
--
Vérifié
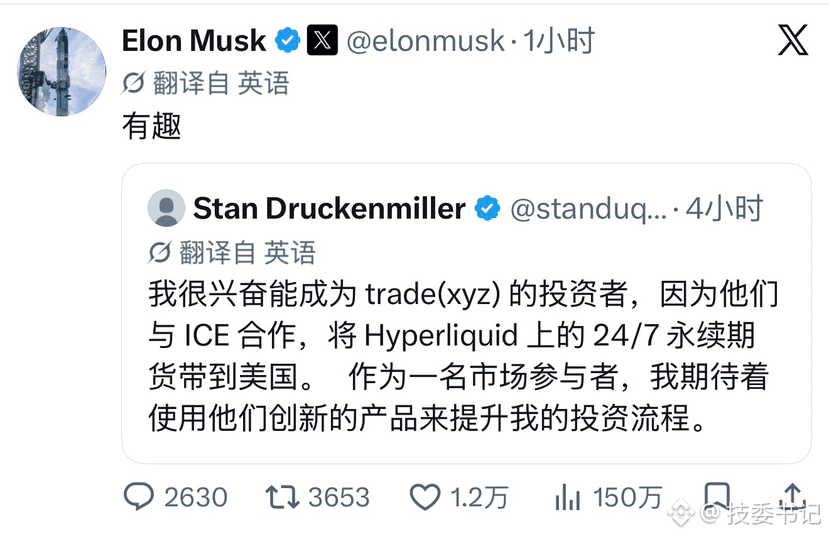
Elon Musk réagit au soutien de l’investisseur milliardaire Stan Druckenmiller en faveur du trading de contrats à terme Hyperliquid $HYPE 24/7 aux États-Unis :
« Intéressant »
{spot}(HYPEUSDT)
Elon Musk réagit au soutien de l’investisseur milliardaire Stan Druckenmiller en faveur du trading de contrats à terme Hyperliquid $HYPE 24/7 aux États-Unis :
« Intéressant »
« Intéressant »
1
1
1.4k
·
--
Vérifié
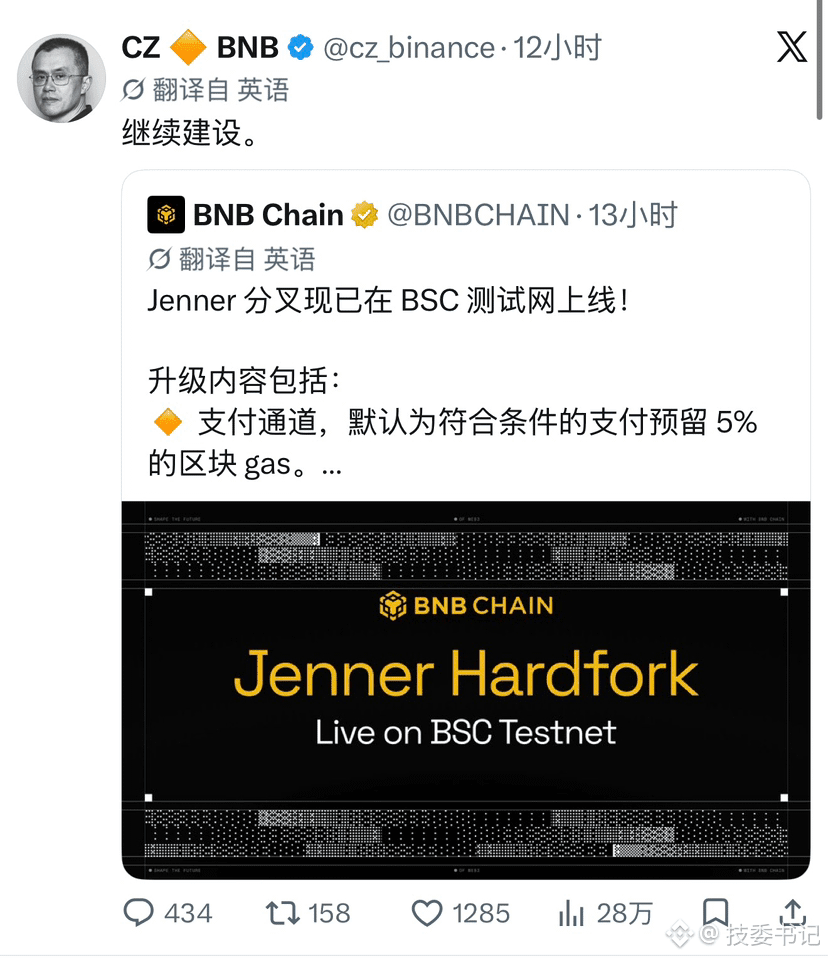
Activation du hard fork Jenner sur le testnet : 5 % du gas des blocs sont réservés par défaut aux paiements, tandis que CAS20 prépare simultanément le terrain
$BNB
{spot}(BNBUSDT)
Activation du hard fork Jenner sur le testnet : 5 % du gas des blocs sont réservés par défaut aux paiements, tandis que CAS20 prépare simultanément le terrain
$BNB
$BNB
2
849
·
--
杰克king
·
--
Savoir se guérir soi-même, c’est la plus grande force d’une personne.$SOL
4
1.3k
·
--
Vérifié
Article
🧧🌹🎁🧧🌹🎁🧧《Trois nouvelles positives pour PEPE se dessinent : ETF spot, interopérabilité avec Solana et mouvements de grands investisseurs. La prochaine hausse est-elle imminente ?》🧧🌹🎁🧧🌹🎁🧧🚨 PEPE va-t-il s’envoler ? Trois nouvelles positives prennent forme en même temps : la prochaine flambée est-elle en préparation ? 🐸🔥
Récemment, trois signaux concernant PEPE méritent l’attention :
1. Canary Capital fait avancer sa demande d’ETF spot PEPE
Demande d’ETF spot : elle pourrait ouvrir une nouvelle porte aux marchés financiers traditionnels. Les prochaines décisions d’approbation seront déterminantes !
2. PEPE s’étend officiellement à l’écosystème Solana
Solana inter-chaînes : les frontières de l’écosystème s’élargissent, et la liquidité ainsi que les cas d’utilisation pour les échanges pourraient se multiplier !
3. Un important transfert de PEPE a été détecté sur une adresse liée à Justin Sun
Mouvements de fonds des grands investisseurs : un transfert massif de PEPE attire l’attention. Il faudra suivre de près la destination des fonds !
🧧🌹🎁🧧🌹🎁🧧《Trois nouvelles positives pour PEPE se dessinent : ETF spot, interopérabilité avec Solana et mouvements de grands investisseurs. La prochaine hausse est-elle imminente ?》🧧🌹🎁🧧🌹🎁🧧
🚨 PEPE va-t-il s’envoler ? Trois nouvelles positives prennent forme en même temps : la prochaine flambée est-elle en préparation ? 🐸🔥
Récemment, trois signaux concernant PEPE méritent l’attention :
1. Canary Capital fait avancer sa demande d’ETF spot PEPE
Demande d’ETF spot : elle pourrait ouvrir une nouvelle porte aux marchés financiers traditionnels. Les prochaines décisions d’approbation seront déterminantes !
2. PEPE s’étend officiellement à l’écosystème Solana
Solana inter-chaînes : les frontières de l’écosystème s’élargissent, et la liquidité ainsi que les cas d’utilisation pour les échanges pourraient se multiplier !
3. Un important transfert de PEPE a été détecté sur une adresse liée à Justin Sun
Mouvements de fonds des grands investisseurs : un transfert massif de PEPE attire l’attention. Il faudra suivre de près la destination des fonds !
1.2k
13
58
1.2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
321 vues
31 mentions
Actualités Binance | Les co-PDG de Binance affirment que 80 % des pertes de 6,3 milliards de dollars sont déjà couvertes, tandis que les retraits reprennent progressivement et que la preuve de réserves est attendue lundi
Binance News
·185 mentions J’aime
·162.1k vues
HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
50 vues
35 mentions
CZSaysCompensationIsinPlaceUsersAreProtected
2 vues
16 mentions