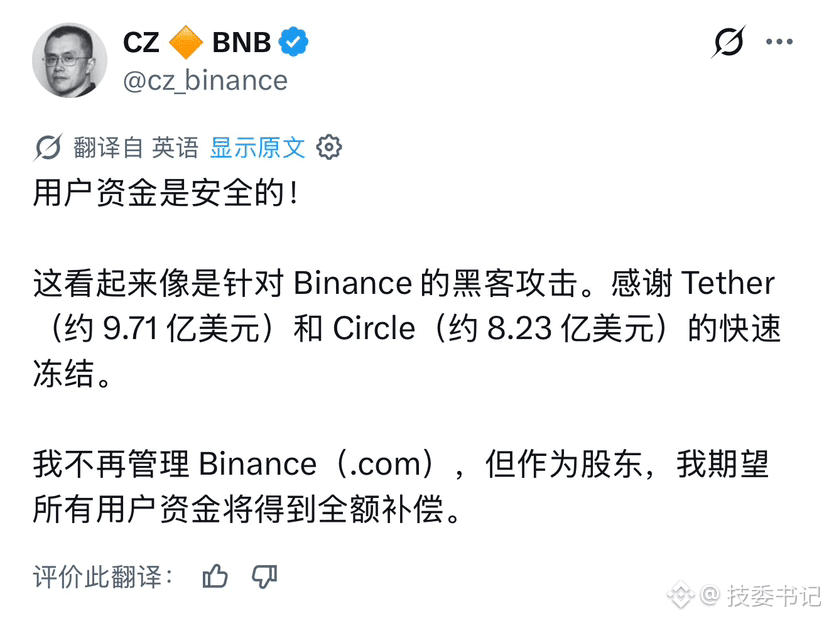
Un hacker agissant seul peut-il tout faire ?
C’est extrêmement improbable qu’il puisse tout faire seul.
Pour la partie exécutée sur la chaîne : une fois qu’il a obtenu la signature ou la clé privée, une personne compétente en informatique ou une petite équipe peut tout à fait mener une attaque par balayage via EIP-7702, voire écrire des scripts de test. Cette partie n’a rien de mystérieux.
La vraie difficulté, c’est « d’obtenir les accès » : en tant que plateforme d’échange de premier plan, Binance protège ses portefeuilles chauds par de multiples dispositifs de sécurité, une séparation des privilèges, une surveillance, des modules matériels de sécurité, etc. Pour contourner ces protections, il faut généralement :
une ingénierie sociale menée sur le long terme (faux employés, faux fournisseurs, hameçonnage ciblant des dirigeants)
la complicité d’employés ou leur compromission
une attaque de la chaîne d’approvisionnement ou d’un prestataire tiers
ou des moyens du niveau d’une menace persistante avancée (APT)
Ce sont les points forts d’équipes soutenues par des États ou de grandes organisations criminelles, pas quelque chose qu’« une personne seule codant dans son sous-sol » peut facilement accomplir. Historiquement, les attaques de cette ampleur ont presque toujours été menées par des organisations comme Lazarus, et non par des individus.
$BTC $BNB $ETH