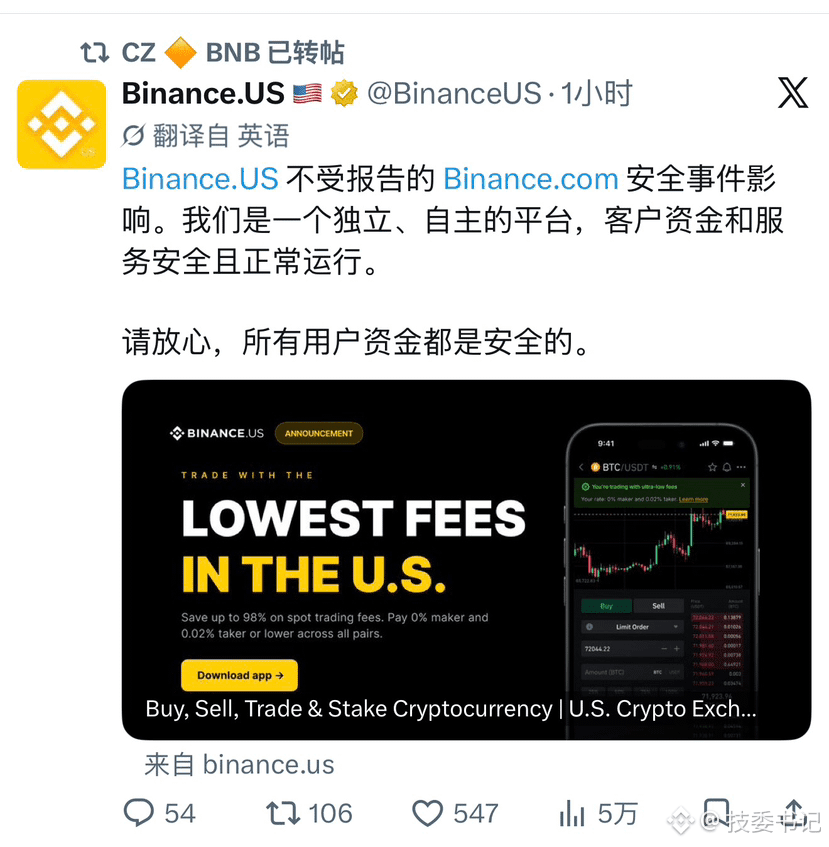
À propos de cette attaque contre Binance, voici mon avis personnel.
Cet incident montre une nouvelle fois que :
Les portefeuilles chauds restent toujours le principal point de risque. Peu importe l’importance des réserves en portefeuilles froids : si la clé privée d’un portefeuille chaud est compromise, celui-ci peut être vidé en un instant.
Les nouvelles fonctionnalités d’Ethereum (comme EIP-7702) élargissent la surface d’attaque : elles améliorent l’expérience utilisateur, mais facilitent aussi le travail des attaquants.
La capacité des émetteurs de stablecoins (Tether, Circle) à geler rapidement les fonds constitue une défense efficace. Une grande quantité de fonds a été bloquée, ce qui représente un progrès par rapport au passé.
La « sécurité » des fonds des utilisateurs repose actuellement sur les réserves de Binance, la couverture du fonds SAFU et les déclarations de CZ. Il faudra attendre les confirmations officielles pour connaître le résultat final.
À court terme, cet incident constitue une épreuve majeure pour les procédures de sécurité de Binance. À long terme, la Corée du Nord (ou d’autres acteurs étatiques) continue de traiter le secteur des cryptomonnaies comme une « machine à imprimer des devises étrangères ». Tant qu’il y aura des portefeuilles chauds et des interventions humaines, des incidents similaires continueront de se produire. Il est conseillé de suivre les mises à jour officielles de Binance et de se méfier des tentatives d’hameçonnage et des arnaques associées.
$ETH
Cet incident montre une nouvelle fois que :
Les portefeuilles chauds restent toujours le principal point de risque. Peu importe l’importance des réserves en portefeuilles froids : si la clé privée d’un portefeuille chaud est compromise, celui-ci peut être vidé en un instant.
Les nouvelles fonctionnalités d’Ethereum (comme EIP-7702) élargissent la surface d’attaque : elles améliorent l’expérience utilisateur, mais facilitent aussi le travail des attaquants.
La capacité des émetteurs de stablecoins (Tether, Circle) à geler rapidement les fonds constitue une défense efficace. Une grande quantité de fonds a été bloquée, ce qui représente un progrès par rapport au passé.
La « sécurité » des fonds des utilisateurs repose actuellement sur les réserves de Binance, la couverture du fonds SAFU et les déclarations de CZ. Il faudra attendre les confirmations officielles pour connaître le résultat final.
À court terme, cet incident constitue une épreuve majeure pour les procédures de sécurité de Binance. À long terme, la Corée du Nord (ou d’autres acteurs étatiques) continue de traiter le secteur des cryptomonnaies comme une « machine à imprimer des devises étrangères ». Tant qu’il y aura des portefeuilles chauds et des interventions humaines, des incidents similaires continueront de se produire. Il est conseillé de suivre les mises à jour officielles de Binance et de se méfier des tentatives d’hameçonnage et des arnaques associées.
$ETH