

30 octobre 2026 | Rapport spécial sur la sécurité des cryptomonnaies
Un incident de sécurité majeur impliquant Binance a placé l'infrastructure du secteur des cryptomonnaies sous un examen minutieux.
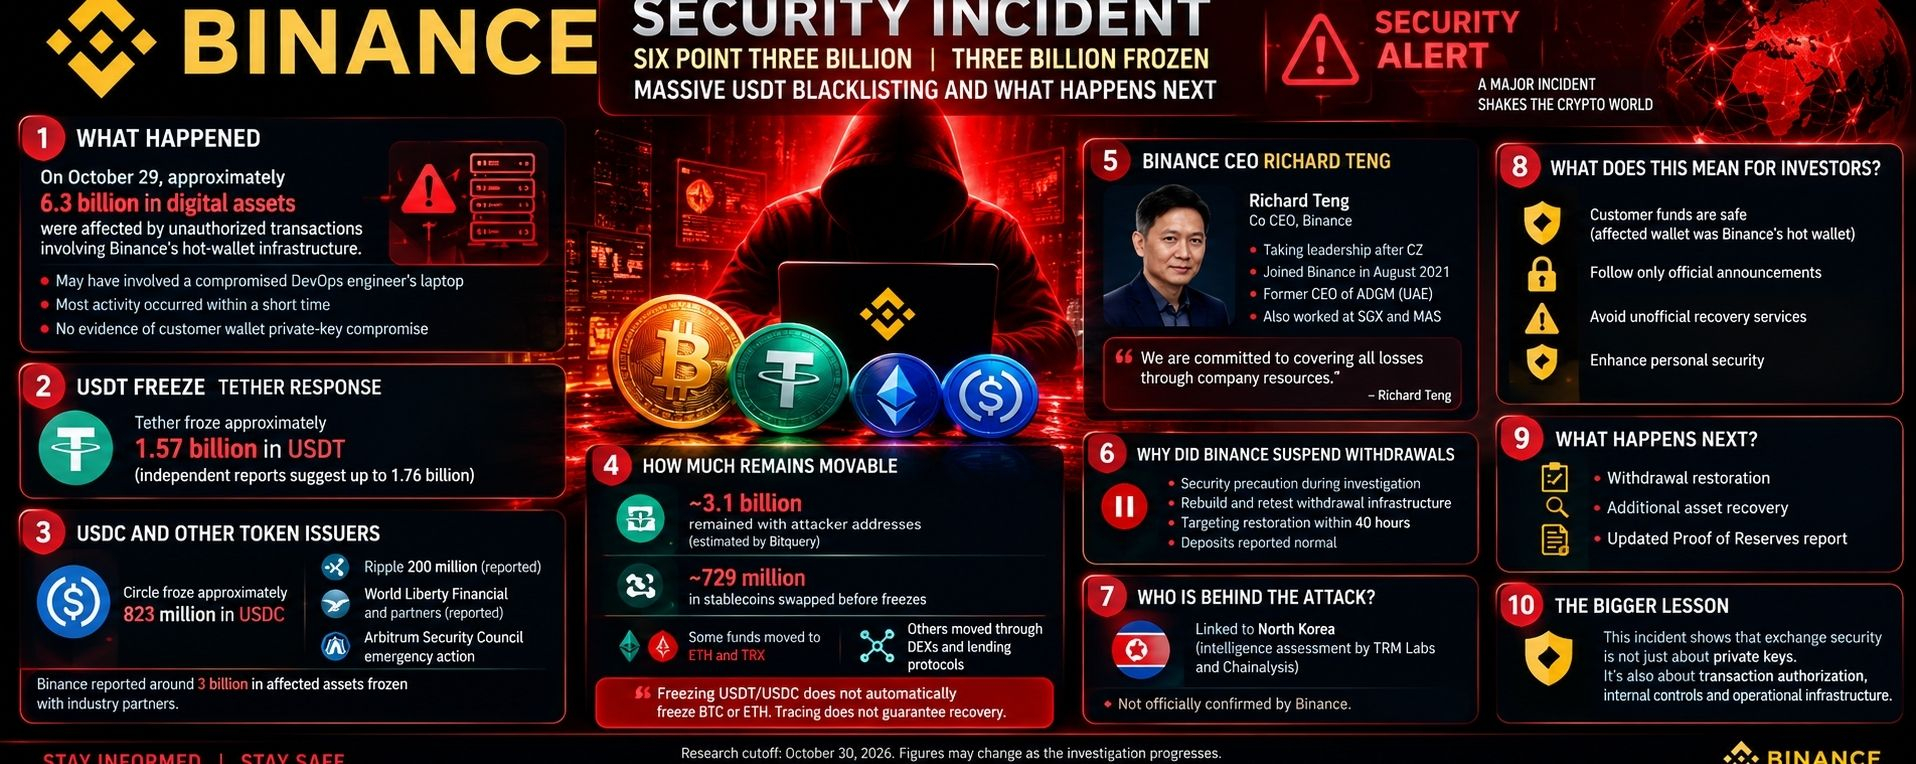
Le 29 octobre, environ 6,3 milliards de dollars d'actifs numériques ont été concernés par des transactions non autorisées impliquant l'infrastructure de portefeuilles chauds de Binance, selon l'enquête préliminaire de la plateforme d'échange.
L'incident a déclenché une réponse internationale impliquant des émetteurs de stablecoins, des entreprises spécialisées dans l'analyse de la blockchain, des chercheurs en sécurité et des organismes chargés de l'application de la loi.
L’un des développements les plus importants a été le gel de milliards de dollars d’actifs numériques associés.
Mais quelle somme a réellement été gelée ? Qu’est-il advenu de l’USDT ? Et quelle part des cryptomonnaies concernées pourrait encore échapper à un gel direct ?
Examinons les informations disponibles.
1. QUE S’EST-IL PASSÉ CHEZ BINANCE ?
L’enquête préliminaire de Binance a indiqué que l’incident pourrait impliquer un ordinateur portable compromis appartenant à un ingénieur DevOps.
Selon la plateforme, cela aurait pu permettre à un attaquant d’accéder à des conteneurs de service et de soumettre des transactions de retrait non autorisées.
Binance a indiqué ne disposer d’aucun élément attestant une compromission de la clé privée du portefeuille.
L’impact total estimé était d’environ 6,3 milliards de dollars.
La majeure partie de l’activité s’est déroulée sur une période relativement courte, montrant à quelle vitesse des faiblesses dans l’infrastructure d’autorisation des transactions peuvent se transformer en graves incidents de sécurité.
Point important, Binance a déclaré que le portefeuille concerné appartenait à sa propre infrastructure opérationnelle et non à des portefeuilles contrôlés par les clients.
2. LE GEL MASSIF DE L’USDT : LA RÉPONSE DE TETHER
L’un des développements les plus importants est venu de Tether, l’émetteur de l’USDT.
Selon les informations rapportées sur sa réponse, Tether a gelé environ 1,57 milliard de dollars en USDT associés à l’incident.
Toutefois, une analyse indépendante ultérieure de la chaîne menée par Bitquery a fait état d’un montant cumulé supérieur, d’environ 1,76 milliard de dollars en USDT gelés.
Ces chiffres correspondent à des instantanés de données et à des méthodologies de déclaration différents, et ne représentent pas nécessairement des gels indépendants supplémentaires.
Cette opération illustre une caractéristique importante des stablecoins centralisés : leurs émetteurs peuvent inscrire des adresses de portefeuille spécifiques sur liste noire et restreindre les mouvements des jetons détenus à ces adresses.
L’objectif est d’empêcher que des fonds suspects soient transférés ou convertis par l’intermédiaire des contrats du stablecoin concerné.
3. L’USDC ET D’AUTRES ÉMETTEURS DE JETONS PARTICIPENT À LA RÉPONSE
Tether n’était pas la seule entreprise impliquée.
Circle aurait gelé environ 823 millions de dollars en USDC associés à l’incident.
D’autres organisations sont également intervenues :
- Ripple aurait gelé environ 200 millions de dollars de fonds associés.
- World Liberty Financial et d’autres partenaires auraient contribué au gel de stablecoins et de jetons supplémentaires.
- Le Conseil de sécurité d’Arbitrum a pris des mesures d’urgence concernant des actifs sur son réseau.
Binance a ensuite indiqué qu’environ 3 milliards de dollars d’actifs concernés avaient été gelés sur la chaîne avec l’aide de partenaires du secteur.
Ces chiffres doivent être interprétés avec prudence, car ils couvrent différentes catégories d’actifs et correspondent à différents instantanés de données.
4. QUELLE PART DES FONDS EST RESTÉE TRANSFÉRABLE ?
C’est sans doute l’aspect le plus important de l’enquête.
L’analyse indépendante de la chaîne menée par Bitquery, fondée sur les soldes observés vers 03 h 54 UTC le 30 octobre, a estimé qu’environ 3,1 milliards de dollars se trouvaient encore sur les adresses des attaquants.
Son enquête a également repéré environ 729 millions de dollars en stablecoins qui avaient été échangés avant l’entrée en vigueur des gels concernés.
Certains fonds auraient été convertis en ETH et en TRX, tandis que d’autres actifs ont transité par des plateformes d’échange décentralisées et des protocoles de prêt.
Cela met en évidence une limite majeure des opérations de gel de stablecoins.
Le gel de l’USDT ou de l’USDC ne gèle pas automatiquement le Bitcoin ou l’Ethereum.
Il n’existe pas d’émetteur central du BTC ou de l’ETH disposant de la même capacité à inscrire sur liste noire les soldes de portefeuilles individuels.
Ces actifs peuvent encore être tracés, mais une intervention nécessite généralement la coopération des plateformes d’échange, des dépositaires ou des forces de l’ordre.
5. COMMENT LES ATTAQUANTS ONT-ILS EXPLOITÉ L’INFRASTRUCTURE ?
Richard Teng, co-PDG de Binance, a fourni des précisions techniques supplémentaires.
Selon son annonce du 30 octobre, les attaquants ont utilisé la fonctionnalité EIP-7702 d’Ethereum pour obtenir une autorisation d’exécution sur la chaîne non autorisée sur un portefeuille chaud Binance affecté.
EIP-7702 permet à un compte détenu en externe de déléguer des fonctionnalités d’exécution à du code de contrat intelligent.
Cette technologie est en soi une norme Ethereum légitime.
Le problème de sécurité décrit par Binance concernait la manière dont cette fonctionnalité a été utilisée pour obtenir une autorisation d’exécution sans passer par les contrôles d’autorisation internes habituels.
Il s’agit d’une distinction importante.
Cet incident ne démontre pas qu’EIP-7702 est intrinsèquement dangereux. Il souligne plutôt l’importance de sécuriser les systèmes chargés d’approuver et de signer les transactions sur la blockchain.
6. RÉPONSE DU PDG DE BINANCE : QUI PRENDRA EN CHARGE LES PERTES ?
Richard Teng, co-PDG de Binance, a déclaré que la plateforme s’engageait à couvrir toutes les pertes avec les ressources de l’entreprise.
Dans son annonce du 30 octobre, Binance a indiqué :
- Plus de 6,34 milliards de dollars réservés pour couvrir l’incident.
- Environ 5 milliards de dollars déjà détenus sous forme des jetons précisément concernés.
- Les actifs restants sont en cours d’acquisition par l’intermédiaire des marchés et de canaux de gré à gré.
- Les efforts de récupération se poursuivent avec des partenaires du secteur et les forces de l’ordre.
La plateforme a également déclaré que les fonds des clients n’étaient pas concernés, car l’incident impliquait sa propre infrastructure de portefeuilles chauds.
Il s’agit des engagements et des chiffres communiqués par Binance, et non d’un audit indépendant achevé.
7. POURQUOI BINANCE A-T-ELLE SUSPENDU LES RETRAITS ?
Binance a temporairement suspendu les dépôts et les retraits par mesure de sécurité, le temps d’enquêter sur l’incident.
La plateforme a déclaré qu’elle devait reconstruire et retester son infrastructure de retrait avant de rétablir ses services habituels.
Richard Teng a indiqué que Binance visait un rétablissement des retraits dans un délai d’environ 40 heures, avant dimanche, sous réserve de la réussite des tests de sécurité.
L’entreprise a également annoncé un examen de sécurité plus large portant sur :
- La sécurité des terminaux.
- L’infrastructure cloud.
- La gestion des clés.
- La signature des transactions.
- Les systèmes d’autorisation internes.
Binance s’est également engagée à publier un rapport actualisé sur ses preuves de réserves après avoir achevé les mesures correctives et les travaux de vérification nécessaires.
8. QUI EST RESPONSABLE ?
L’identité des attaquants n’a pas été officiellement confirmée par Binance.
Des sociétés d’analyse de la blockchain ont relevé des similitudes avec des opérations antérieures attribuées à des groupes cybercriminels liés à la Corée du Nord.
TRM Labs aurait exprimé une grande confiance dans cette évaluation.
Toutefois, une attribution fondée sur le renseignement ne vaut pas confirmation officielle.
L’enquête est toujours en cours, et la responsabilité ne doit pas être présentée comme un fait établi sans preuves supplémentaires.
9. QU’EST-CE QUE CELA SIGNIFIE POUR LES INVESTISSEURS EN CRYPTOMONNAIES ?
Cet incident soulève plusieurs questions importantes concernant la sécurité des plateformes d’échange centralisées.
Premièrement, protéger les clés privées ne suffit pas. L’infrastructure chargée d’autoriser les transactions doit également être sécurisée.
Deuxièmement, les émetteurs de stablecoins peuvent jouer un rôle majeur dans la réponse aux activités suspectes, car ils ont la capacité de geler des soldes de jetons spécifiques.
Troisièmement, la transparence de la blockchain permet aux enquêteurs de suivre les transactions entre différents réseaux, mais tracer les fonds ne garantit pas leur récupération.
Pour les utilisateurs de Binance, la plateforme a déclaré que les fonds des clients restaient en sécurité et qu’elle couvrirait les pertes liées à l’incident.
Les utilisateurs doivent continuer à suivre les annonces officielles et éviter les services de récupération non officiels.
10. QUE DEVONS-NOUS SURVEILLER ENSUITE ?
Trois évolutions méritent une attention particulière :
1. Rétablissement des retraits
La reconstruction et les tests concluants de l’infrastructure de retrait de Binance constitueront une étape importante.
2. Récupération d’actifs supplémentaires
Les enquêteurs pourraient continuer à identifier des portefeuilles et à coordonner leurs efforts avec les émetteurs et les plateformes d’échange afin de restreindre les actifs suspects.
3. Mise à jour des preuves de réserves
Le rapport promis devrait apporter davantage de transparence sur la situation des actifs de Binance à la suite de l’incident.
ANALYSE FINALE
L’incident de sécurité chez Binance ne se résume pas à une histoire de milliards de dollars transférés d’un réseau blockchain à l’autre.
Il rappelle avec force que la sécurité d’une plateforme d’échange de cryptomonnaies dépend de bien plus que du stockage des portefeuilles.
L’autorisation des transactions, les contrôles d’accès internes, l’infrastructure opérationnelle et la surveillance en temps réel sont tout aussi importants.
Le gel de l’USDT et de l’USDC montre comment les émetteurs centralisés de stablecoins peuvent contribuer à limiter les mouvements de fonds suspects.
Cependant, les actifs gelés ne doivent jamais être automatiquement présentés comme des actifs récupérés.
Le prochain défi de Binance consiste à démontrer que son infrastructure est sécurisée, que ses engagements financiers ont été tenus et que ses clients peuvent continuer à utiliser la plateforme en toute confiance.
La principale leçon pour l’ensemble du secteur des cryptomonnaies est claire : la sécurité de la blockchain ne consiste pas seulement à protéger les actifs. Elle consiste aussi à protéger les systèmes qui ont le pouvoir de les déplacer.
Cette fois, mes recherches personnelles
Date limite de recherche : 30 octobre 2026. Cet article distingue les déclarations officielles de Binance des recherches indépendantes sur la blockchain et des évaluations de renseignement de tiers. Les chiffres pourraient évoluer au fur et à mesure de l’enquête.
Contenu éducatif et informatif uniquement. Ne constitue pas un conseil financier.