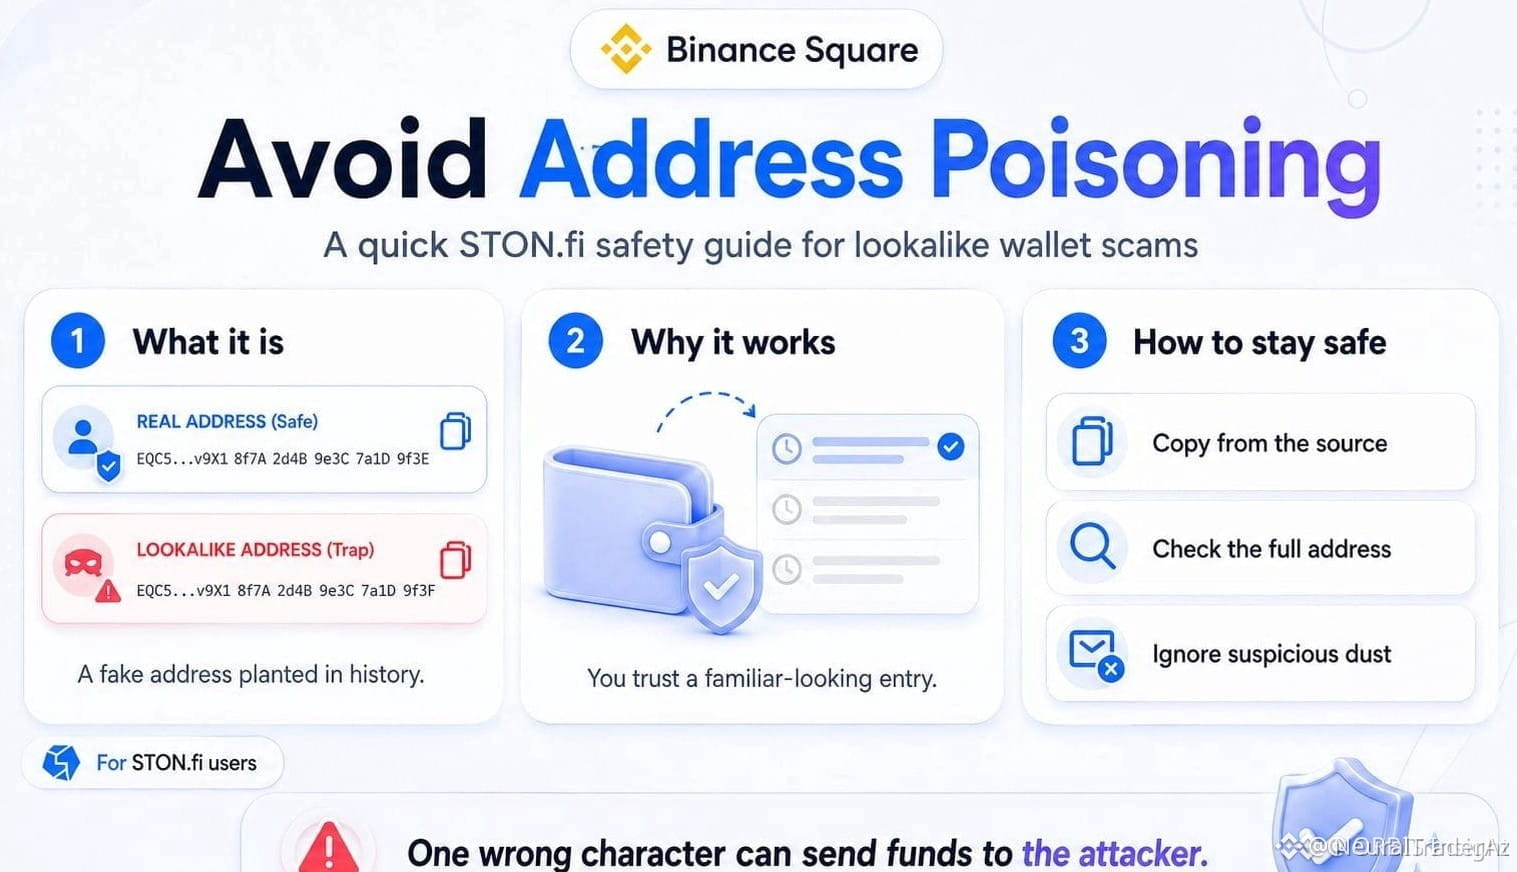
🚨 MENACE D’EMPOISONNEMENT D’ADRESSES VISANT $GRAM TRADERS via des pools de “transaction dust” 🔍
Des acteurs malveillants exploitent activement les journaux d’historique des transactions par empoisonnement d’adresses autour des canaux de liquidité $GRAM . 🔍 En diffusant des transactions de “dust” à valeur nulle depuis des portefeuilles “vanity” partageant des préfixes et suffixes correspondants, les escrocs intègrent des vecteurs usurpés directement dans les journaux d’activité des utilisateurs.
Cette faille opérationnelle contourne entièrement la sécurité des smart contracts, en s’appuyant sur la vigilance des utilisateurs lors de la copie d’anciennes adresses. 📊 Protégez votre capital en vérifiant les sommes de contrôle (checksums) complètes de la chaîne centrale depuis les portefeuilles sources et en isolant immédiatement les tokens entrants non vérifiés. 💡
💬 Avez-vous audité aujourd’hui votre historique récent de transactions pour détecter des vecteurs d’adresses usurpées ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #GRAM #CryptoSecurity #DeFi #Web3 #SecurityAlert
🛡️ 🔍