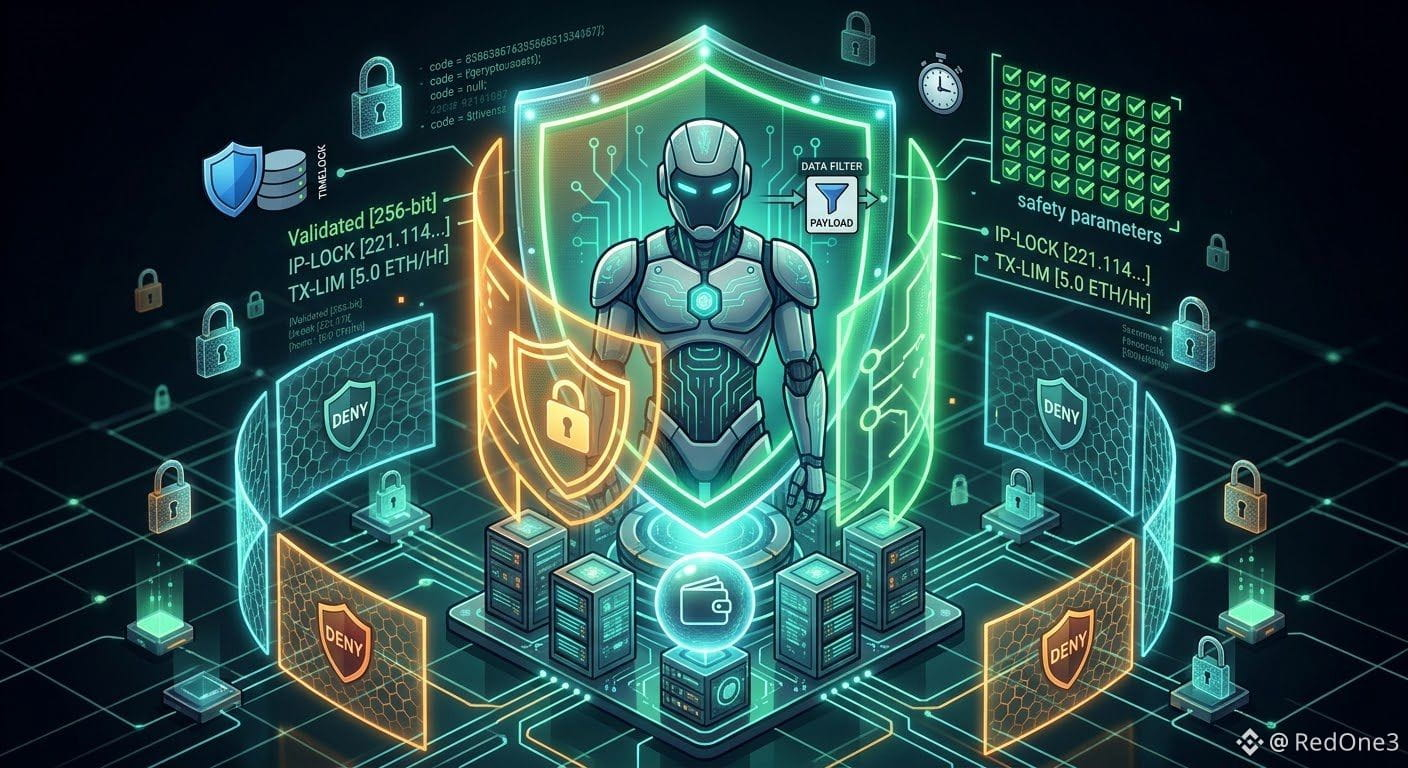
Sécurité des agents IA et couches de politiques
À mesure que les agents IA gagnent des droits d’exécution sur les actifs crypto, la sécurité doit passer d’une réflexion après coup à une exigence centrale.
Pourquoi nous avons besoin d’enveloppes de sécurité déterministes
Principaux vecteurs de risque :
⚠️ Attaques par injection d’instructions : des acteurs malveillants tentent de détourner la logique de l’agent via des entrées manipulées.
💥 Exécution non bornée : des bots exécutant des transactions sans limite stricte des risques ni protections contre le slippage.
🔓 Vulnérabilités d’accès privilégié : exposition des clés privées via des points d’accès API non sécurisés.
Mesures défensives essentielles :
🛡️ Moteurs de politiques stricts : couches de validation avant exécution vérifiant toutes les charges utiles des transactions sortantes. ⏱️ Timelocks et limites de dépenses : plafonds stricts sur le volume transactionnel par période.
🔍 Autorisation Multi-Sig : validations par des humains dans la boucle pour les mouvements de portefeuilles à forte valeur.
La sécurité est ce qui distingue les projets d’IA Web3 durables des expériences vulnérables.
#KeepItLegit #DYOR
#CryptoSecurity #AIAgents #DeFi .