
#chainlinklaunchesccip2withenterpriseverification
Chainlink a lancé cette semaine une mise à niveau majeure de son infrastructure inter-chaînes — et le calendrier n’est pas un hasard. Elle fait suite à l’une des plus importantes exploitations de pont de l’année et répond directement à la faiblesse exacte exploitée par les attaquants.
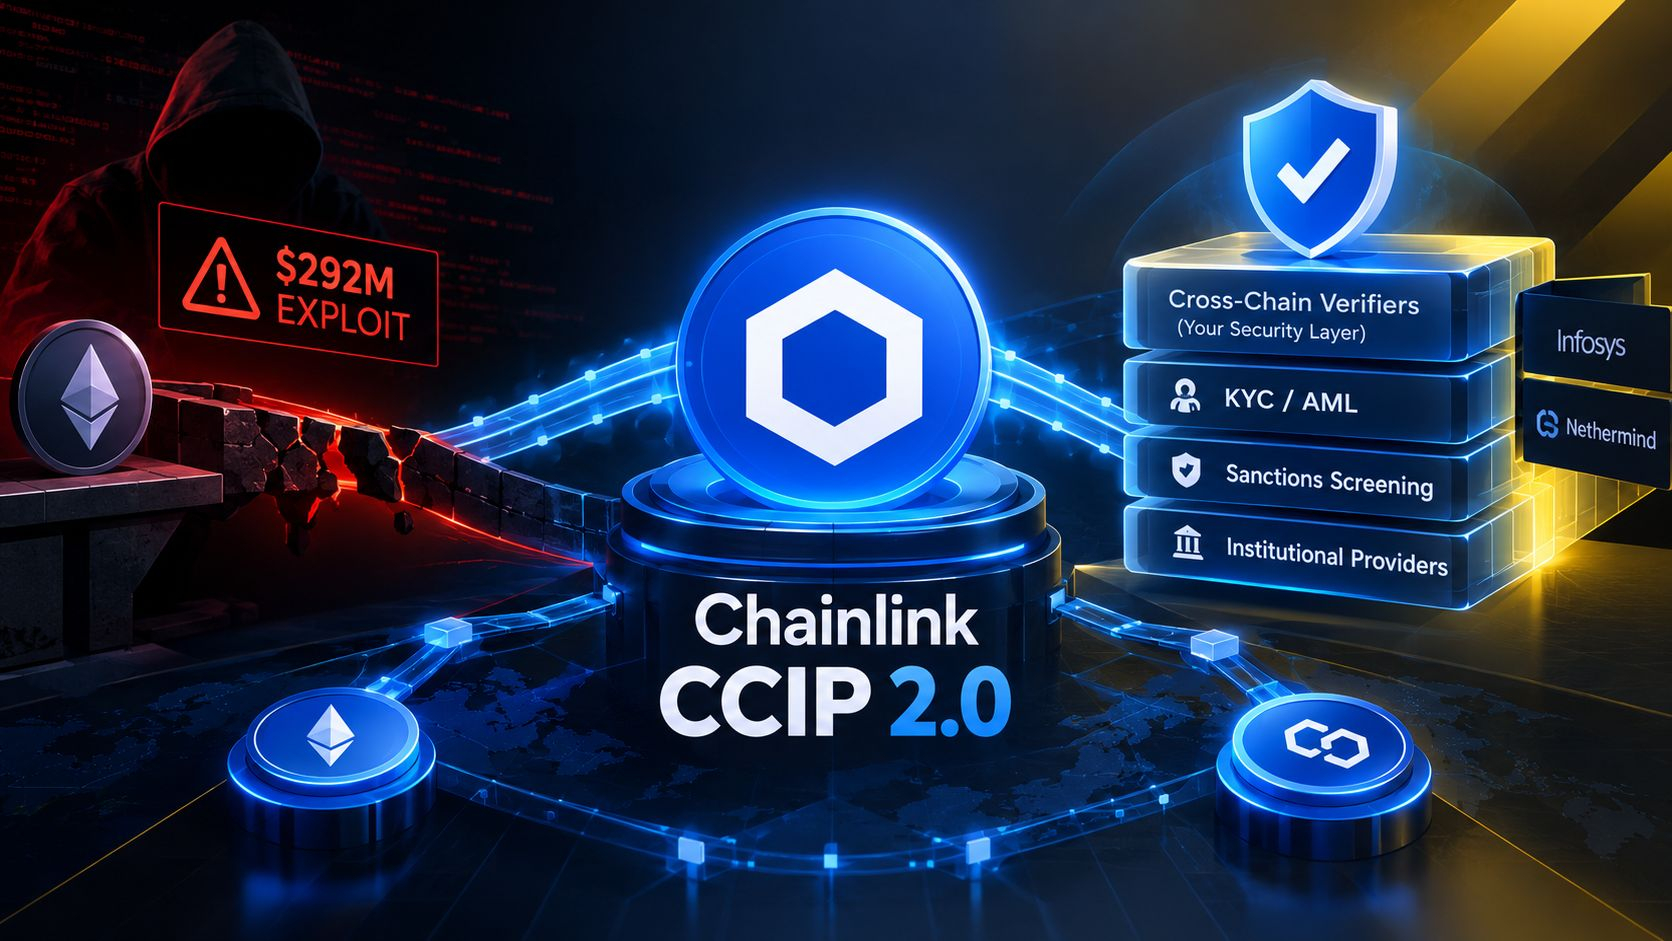
Voici ce qui a été déployé : le 28 septembre, Chainlink a lancé CCIP 2.0, la prochaine génération de son protocole d’interopérabilité inter-chaînes, qui sécurise déjà plus de 84 milliards de dollars de valeur totale de tokens transférés entre chaînes. La fonctionnalité phare, que Chainlink appelle Cross-Chain Verifiers (CCVs), permet désormais aux institutions de superposer leurs propres contrôles de sécurité indépendants par-dessus le réseau de vérification existant de 16 nœuds de Chainlink, soit en exploitant elles-mêmes l’infrastructure, soit en faisant appel à des prestataires tiers comme Infosys ou Nethermind. La mise à niveau ajoute aussi des outils de conformité intégrés pour la conformité KYC, la lutte contre le blanchiment d’argent (AML) et le contrôle des sanctions. La mise à niveau arrive environ cinq mois après que des attaquants, qui seraient liés au groupe Lazarus d’État nord-coréen, ont exploité un unique validateur sur lequel s’appuyait le pont inter-chaînes de la Kelp DAO, drainant environ 292 millions de dollars en rsETH — depuis, Kelp a indiqué qu’elle migrera vers l’infrastructure de Chainlink. Les utilisateurs existants de Chainlink ont été migrés automatiquement vers la nouvelle version, et des plateformes comme Aave et Maple utilisent déjà des éléments de la mise à niveau, même si Chainlink n’a pas divulgué quelles institutions adoptent spécifiquement cette nouvelle couche de vérification. Un changement structurel à noter : le réseau de gestion des risques, auparavant indépendant, de Chainlink ne fonctionne plus comme un contrôle par défaut distinct — ce type de vérification indépendante est désormais optionnel plutôt qu’intégrée par défaut.
Pourquoi est-ce important ? Les exploits de ponts restent l’une des sources d’attaque les plus coûteuses en crypto, en grande partie parce que de nombreux systèmes inter-chaînes se sont historiquement appuyés sur un seul point de vérification — exactement la faiblesse que le piratage de Kelp DAO a révélée. Permettre aux institutions d’ajouter leurs propres couches de vérification indépendantes, plutôt que de dépendre uniquement de la sécurité par défaut d’un seul réseau, représente un changement architectural significatif vers une approche en défense en profondeur. Dans le même temps, la suppression d’un contrôle indépendant auparavant obligatoire en tant que couche par défaut est un compromis à surveiller : plus de flexibilité peut signifier plus de sécurité, mais seulement si les institutions choisissent réellement de le mettre en œuvre.
Il est probable que l’on ne comprenne vraiment si cette approche modulaire réduit de manière mesurable les futures exploitations de ponts, ou si l’adoption des vérificateurs optionnels devient incohérente au sein de l’écosystème, qu’une fois que des données d’utilisation concrètes seront disponibles.
Donner aux institutions la possibilité d’ajouter leurs propres couches de sécurité rend-il réellement l’infrastructure inter-chaînes plus sûre, ou est-ce que cela ne fait que transférer la responsabilité à ceux qui choisissent de ne pas l’utiliser ? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity