Question rapide : qui gère réellement l’infrastructure derrière les données d’oracle de DIA ?
J’ai commencé à examiner le réseau d’alimentation (feeder) de DIA et j’ai trouvé quelque chose d’intéressant.
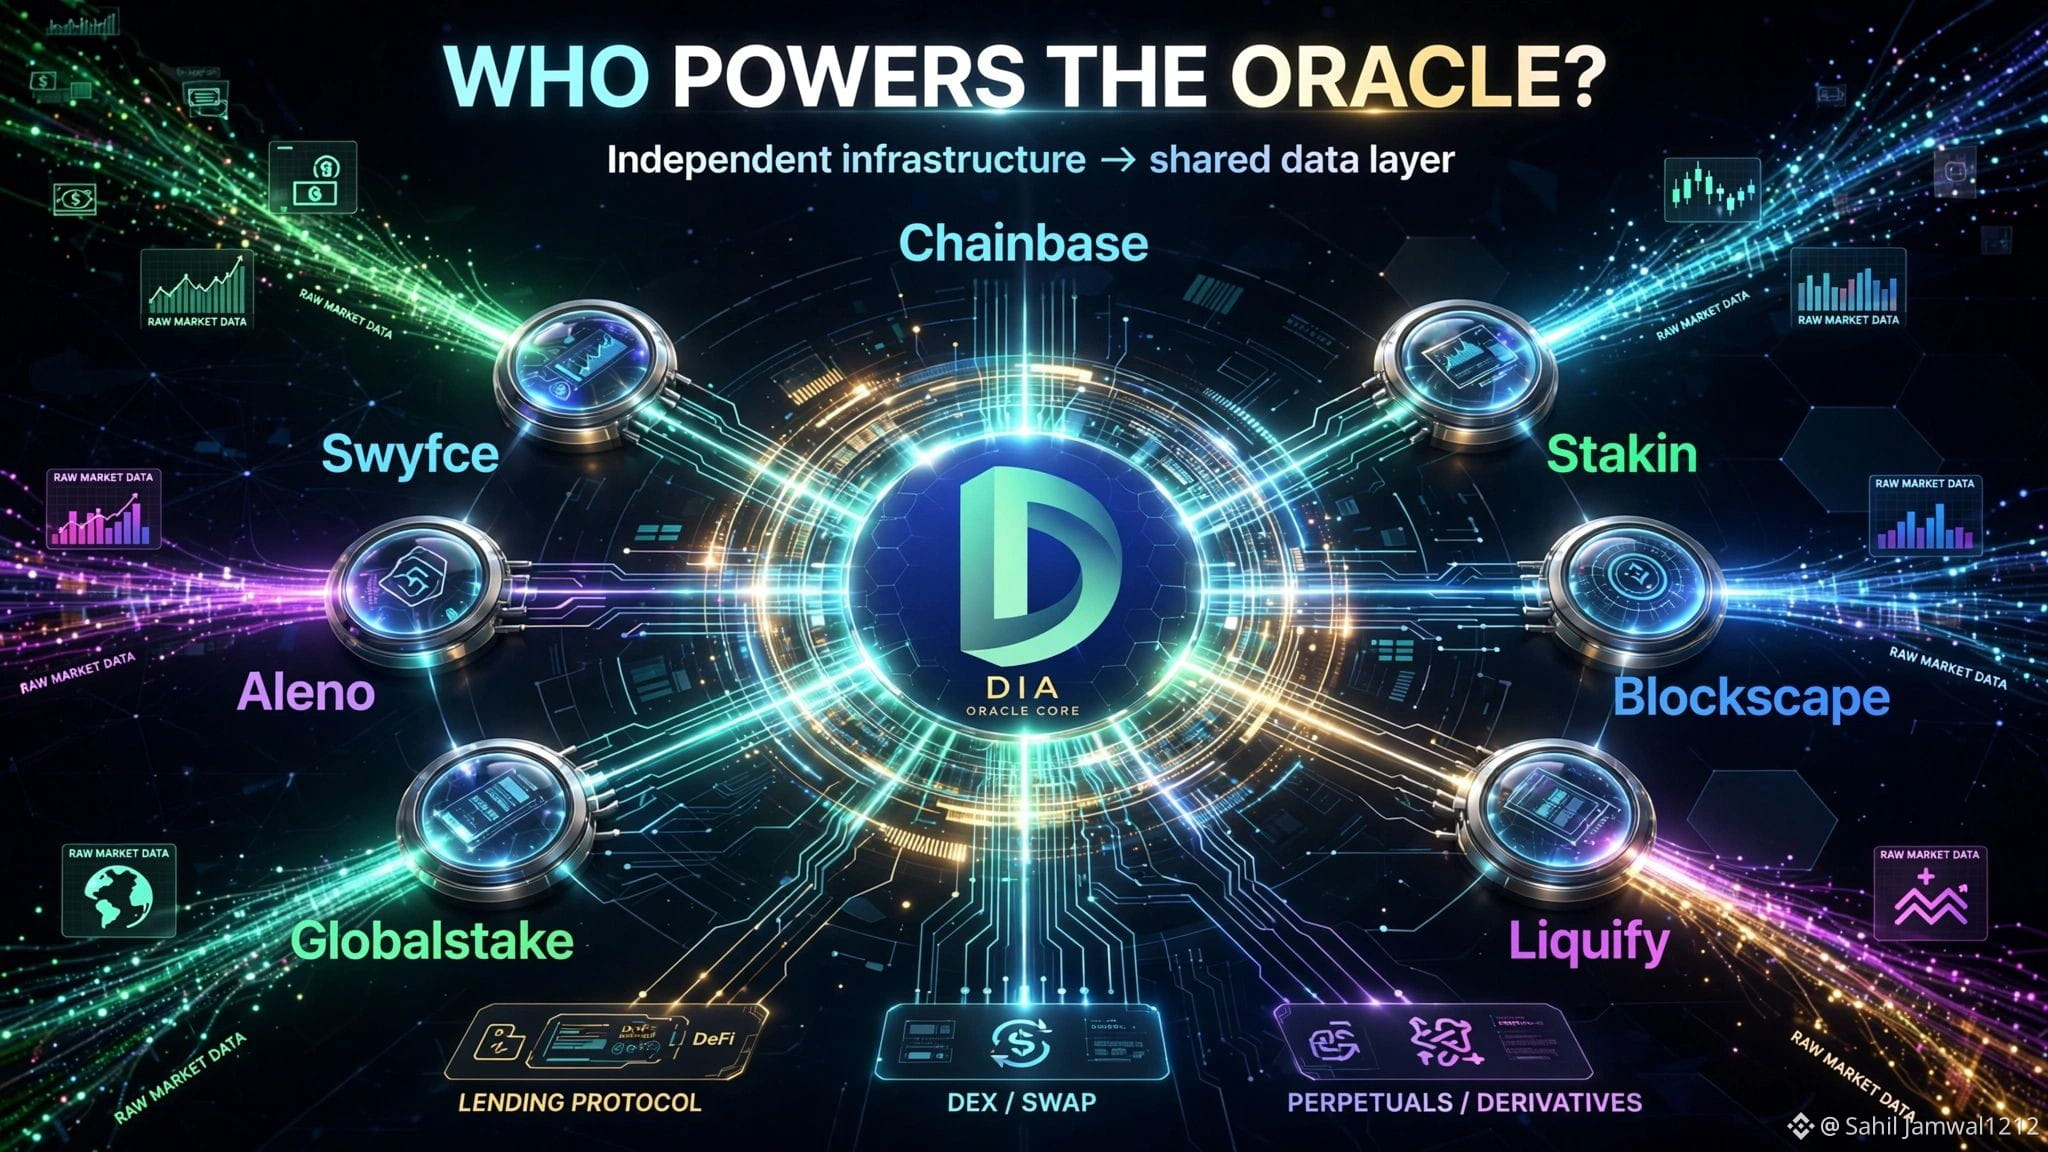
Le réseau inclut des fournisseurs d’infrastructure indépendants tels que :
Chainbase • Stakin • Blockscape • Liquify • Stakecraft • Globalstake • Aleno • Swyfce
Ce ne sont pas des employés de DIA.
Ce sont des opérateurs indépendants participant à l’infrastructure du feeder.
Et c’est important, car un oracle n’est pas sécurisé simplement parce que son prix final semble correct.
Vous devez aussi vous demander :
Qui a collecté les données ?
Combien d’opérateurs indépendants sont impliqués ?
Comment leurs données sont-elles agrégées ?
Un opérateur peut-il devenir un point de défaillance unique ?
L’approche de DIA utilise plusieurs feeders qui collectent et traitent les données avant que les soumissions ne passent par son infrastructure d’agrégation onchain.
Le réseau est sans permission, tandis que le staking fournit une couche de sécurité économique. Le mécanisme futur de slashing prévu par DIA est une autre partie de cette feuille de route de sécurité.
Donc, je pense que la meilleure façon d’évaluer un oracle est de regarder au-delà du feeder final.
Regardez l’infrastructure qui se trouve en dessous.
Qui la gère ?
D’où viennent les données ?
Comment sont-elles vérifiées ?
Comment sont-elles agrégées ?
C’est là que la décentralisation devient réellement mesurable. $DIA
#Dia #defi #Oracles #NodeOperators #Web3