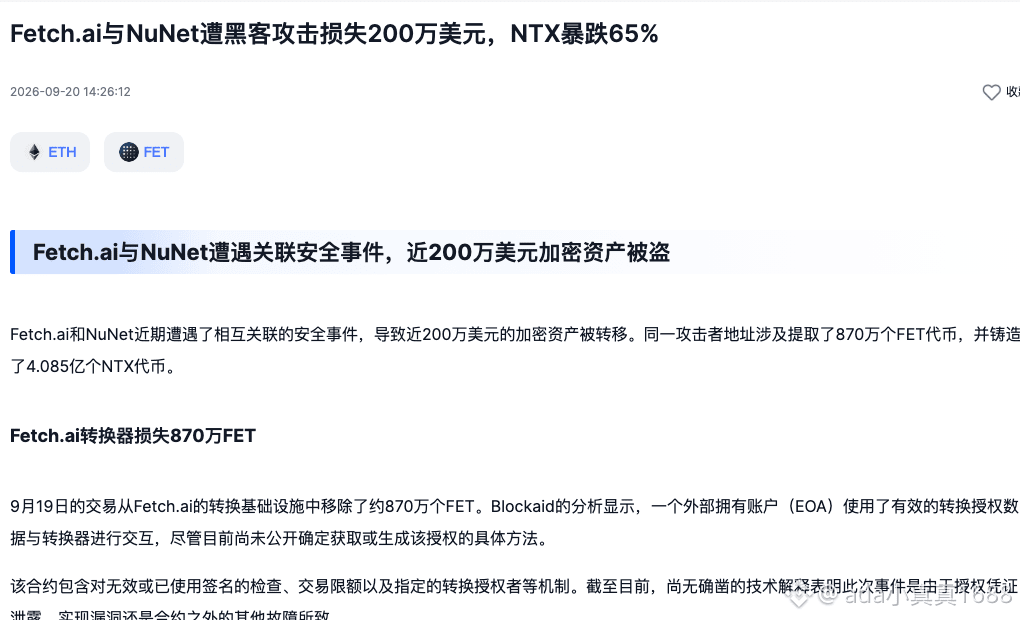
À la même adresse, en quelques heures, environ 8,7 millions de FET ont été transférés depuis Fetch.ai, puis 408,5 millions de NTX ont été frappés côté NuNet.
Les autorités de sécurité ont révélé que le contrat de conversion des jetons de Fetch.ai a subi une perte d’environ 1,56 million de dollars. L’attaquant a utilisé une signature d’autorisation de conversion valide, en appelant la fonction conversionIn du TokenConversionManagerV3, pour récupérer les FET restants dans le convertisseur.
Par la suite, la même adresse est également liée à la frappe de 408,5 millions de NTX avec le compte de déploiement de NuNet, soit une valeur d’environ 452 000 dollars au prix de l’époque. PeckShield a constaté que les actifs concernés ont ensuite été convertis en environ 546,36 ETH, d’une valeur d’environ 1,44 million de dollars.
Ce qu’on risque le plus de confondre, c’est d’attribuer directement les deux événements à « la même faille ». Pour l’instant, ce qui est confirmé, c’est que la même adresse est associée aux deux ensembles d’actions on-chain ; comment la signature d’autorisation a été obtenue et pourquoi NuNet a pu frapper des jetons ne font encore l’objet d’aucune reconstitution technique complète.
La suite se résume à deux points : savoir si Fetch.ai a rendu public l’origine de la signature d’autorisation, et si NuNet explique comment cette vague de NTX est traitée.
$FET
Les autorités de sécurité ont révélé que le contrat de conversion des jetons de Fetch.ai a subi une perte d’environ 1,56 million de dollars. L’attaquant a utilisé une signature d’autorisation de conversion valide, en appelant la fonction conversionIn du TokenConversionManagerV3, pour récupérer les FET restants dans le convertisseur.
Par la suite, la même adresse est également liée à la frappe de 408,5 millions de NTX avec le compte de déploiement de NuNet, soit une valeur d’environ 452 000 dollars au prix de l’époque. PeckShield a constaté que les actifs concernés ont ensuite été convertis en environ 546,36 ETH, d’une valeur d’environ 1,44 million de dollars.
Ce qu’on risque le plus de confondre, c’est d’attribuer directement les deux événements à « la même faille ». Pour l’instant, ce qui est confirmé, c’est que la même adresse est associée aux deux ensembles d’actions on-chain ; comment la signature d’autorisation a été obtenue et pourquoi NuNet a pu frapper des jetons ne font encore l’objet d’aucune reconstitution technique complète.
La suite se résume à deux points : savoir si Fetch.ai a rendu public l’origine de la signature d’autorisation, et si NuNet explique comment cette vague de NTX est traitée.
$FET