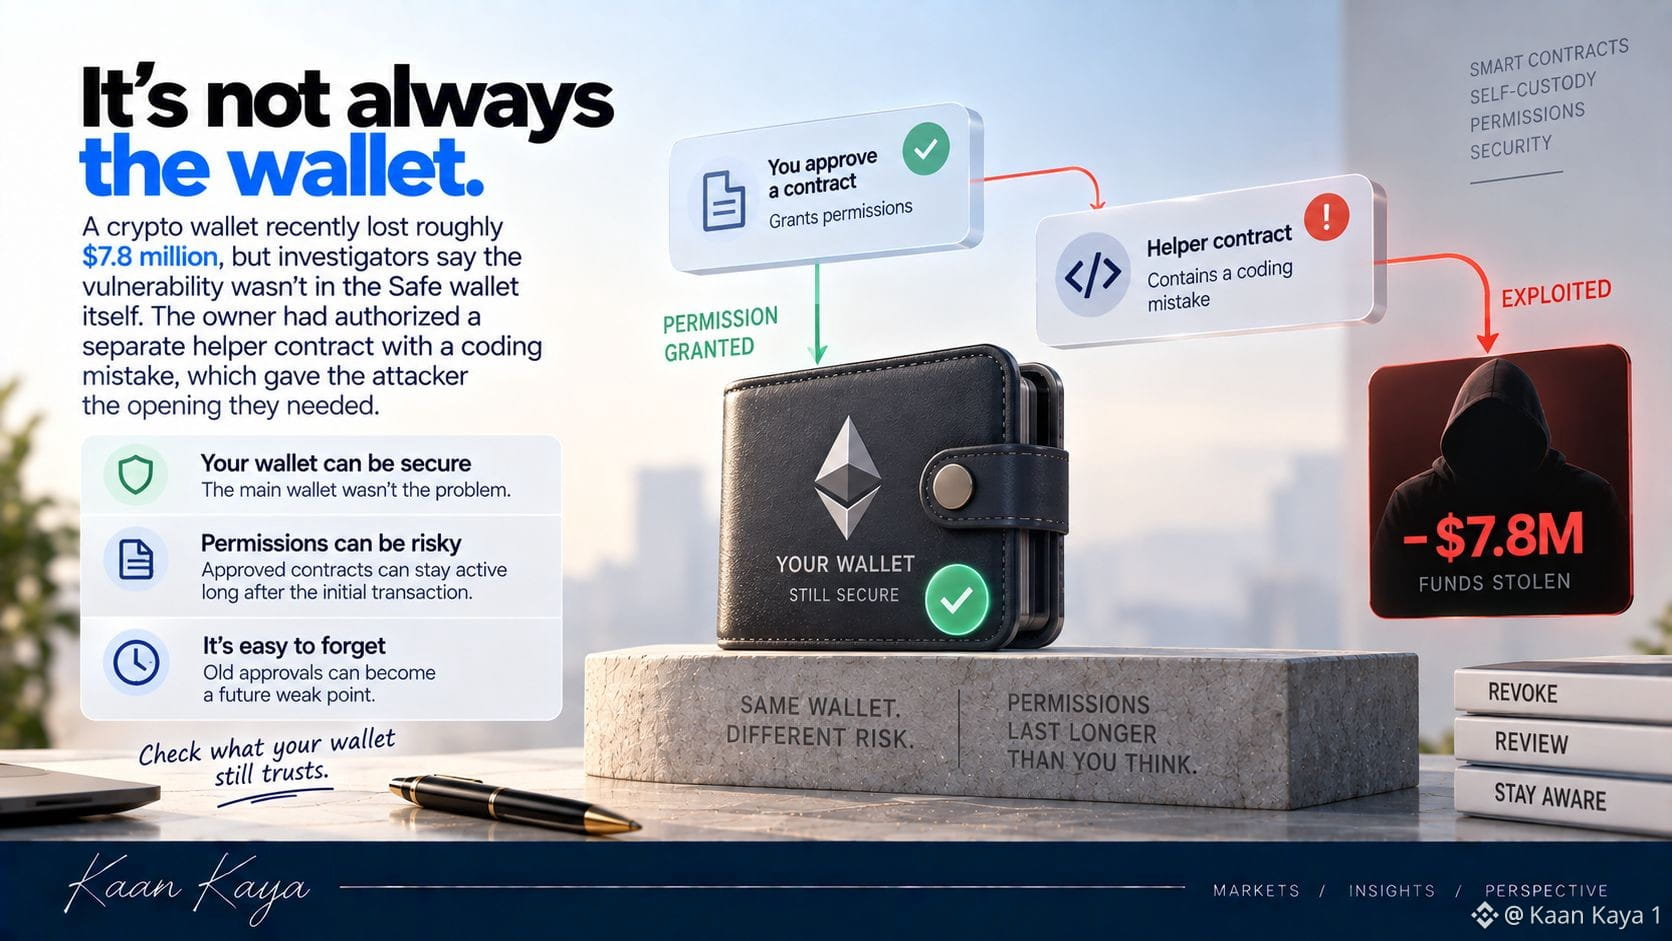
Un piratage crypto de 7,8 M$ a commencé avec une seule mauvaise ligne de code 😬 Un portefeuille crypto a récemment perdu environ 7,8 millions de dollars, mais les enquêteurs affirment que la vulnérabilité ne se trouvait pas dans le portefeuille Safe lui-même. Le propriétaire avait autorisé un contrat d’assistance distinct contenant une erreur de programmation, ce qui a donné à l’attaquant l’occasion dont il avait besoin. Un rappel utile sur la sécurité des smart contracts. Votre portefeuille principal peut être parfaitement sécurisé, tandis que quelque chose à quoi vous aviez déjà donné l’autorisation devient le point faible. Sur $ETH , approuver un contrat ne consiste pas seulement à cliquer sur « oui » pour une seule transaction : cela peut créer des autorisations qui restent pertinentes longtemps après. La partie effrayante de la self-custody n’est pas toujours de perdre votre phrase de récupération (seed phrase). Parfois, c’est d’oublier ce que votre portefeuille a déjà été autorisé à lui faire confiance. #ETHBlockchain #ETHFoundation

Publier
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.