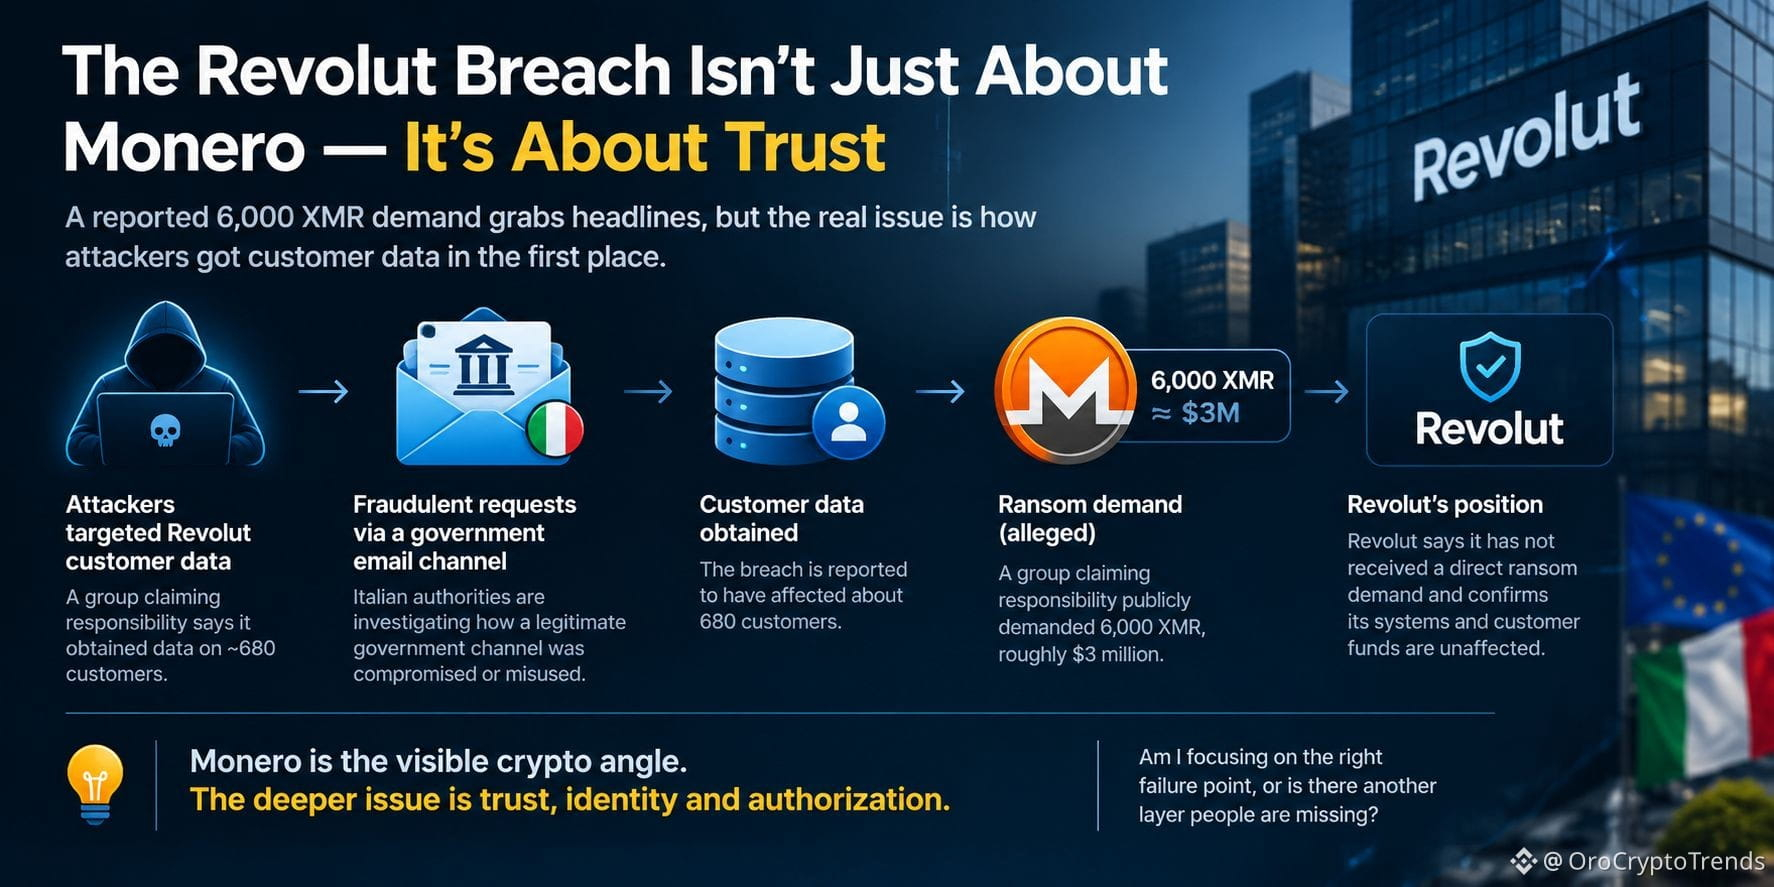
6 000 XMR ne sont pas le point le plus important dans la fuite de données de Revolut.
La question la plus intéressante est plutôt de savoir comment les attaquants seraient parvenus, à la base, à obtenir les données clients.
Un groupe qui affirme être à l’origine de l’incident a publiquement exigé 6 000 XMR, soit environ 3 millions de dollars, tout en menaçant de vendre des données liées à des centaines de clients de Revolut. Des informations indiquent que la faille aurait touché environ 680 clients.
Mais il existe une distinction importante : Revolut affirme ne pas avoir reçu de demande de rançon directe de la part du groupe. Je considérerais donc le chiffre de 6 000 XMR comme une revendication publique des auteurs présumés, et non comme une preuve de négociations de rançon en cours.
Cela change ma façon de lire l’histoire.
Le récit crypto le plus évident est : « des pirates ont utilisé le Monero pour exiger une rançon ».
Je pense que cela passe à côté du problème plus vaste.
L’échec rapporté s’est produit avant la demande de rançon. Des requêtes frauduleuses semblant provenir d’un canal e-mail officiel du gouvernement italien auraient apparemment été utilisées pour obtenir des informations sensibles sur les clients. Les autorités italiennes enquêtent sur l’incident.
C’est un problème d’architecture de la confiance.
Une institution financière peut disposer d’une infrastructure solide et rester vulnérable si le processus utilisé pour vérifier une demande officielle peut être détourné.
Le Monero est l’angle crypto visible. Leçon plus profonde : il s’agit de l’identité, de l’autorisation et de la confiance institutionnelle.
Est-ce que je me concentre sur le bon point de défaillance, ou est-ce qu’il existe une autre couche que les gens ne voient pas ?
#XMR $XMR
La question la plus intéressante est plutôt de savoir comment les attaquants seraient parvenus, à la base, à obtenir les données clients.
Un groupe qui affirme être à l’origine de l’incident a publiquement exigé 6 000 XMR, soit environ 3 millions de dollars, tout en menaçant de vendre des données liées à des centaines de clients de Revolut. Des informations indiquent que la faille aurait touché environ 680 clients.
Mais il existe une distinction importante : Revolut affirme ne pas avoir reçu de demande de rançon directe de la part du groupe. Je considérerais donc le chiffre de 6 000 XMR comme une revendication publique des auteurs présumés, et non comme une preuve de négociations de rançon en cours.
Cela change ma façon de lire l’histoire.
Le récit crypto le plus évident est : « des pirates ont utilisé le Monero pour exiger une rançon ».
Je pense que cela passe à côté du problème plus vaste.
L’échec rapporté s’est produit avant la demande de rançon. Des requêtes frauduleuses semblant provenir d’un canal e-mail officiel du gouvernement italien auraient apparemment été utilisées pour obtenir des informations sensibles sur les clients. Les autorités italiennes enquêtent sur l’incident.
C’est un problème d’architecture de la confiance.
Une institution financière peut disposer d’une infrastructure solide et rester vulnérable si le processus utilisé pour vérifier une demande officielle peut être détourné.
Le Monero est l’angle crypto visible. Leçon plus profonde : il s’agit de l’identité, de l’autorisation et de la confiance institutionnelle.
Est-ce que je me concentre sur le bon point de défaillance, ou est-ce qu’il existe une autre couche que les gens ne voient pas ?
#XMR $XMR