


從超商取貨談起,密碼學成功時反而「看起來很無聊」
ETHTaipei 2026 講者 CC Liang 以「The Weird Nature of Crypto Projects」為題,從產品設計角度探討加密專案與一般消費軟體的差異。他認為,密碼學產品真正成熟後,使用者甚至不應該感受到背後複雜的密碼學技術。
CC Liang 以台灣常見的超商取貨為例。傳統流程可能要求消費者出示身分證,讓店員同時看到姓名、身分證字號、照片等大量資訊,但實際取貨只需要確認姓名與手機號碼末幾碼。透過數位錢包與選擇性揭露(Selective Disclosure),使用者可以取得電信業者核發的憑證,再以 QR Code 向超商證明取貨所需資訊,避免揭露完整身分資料。
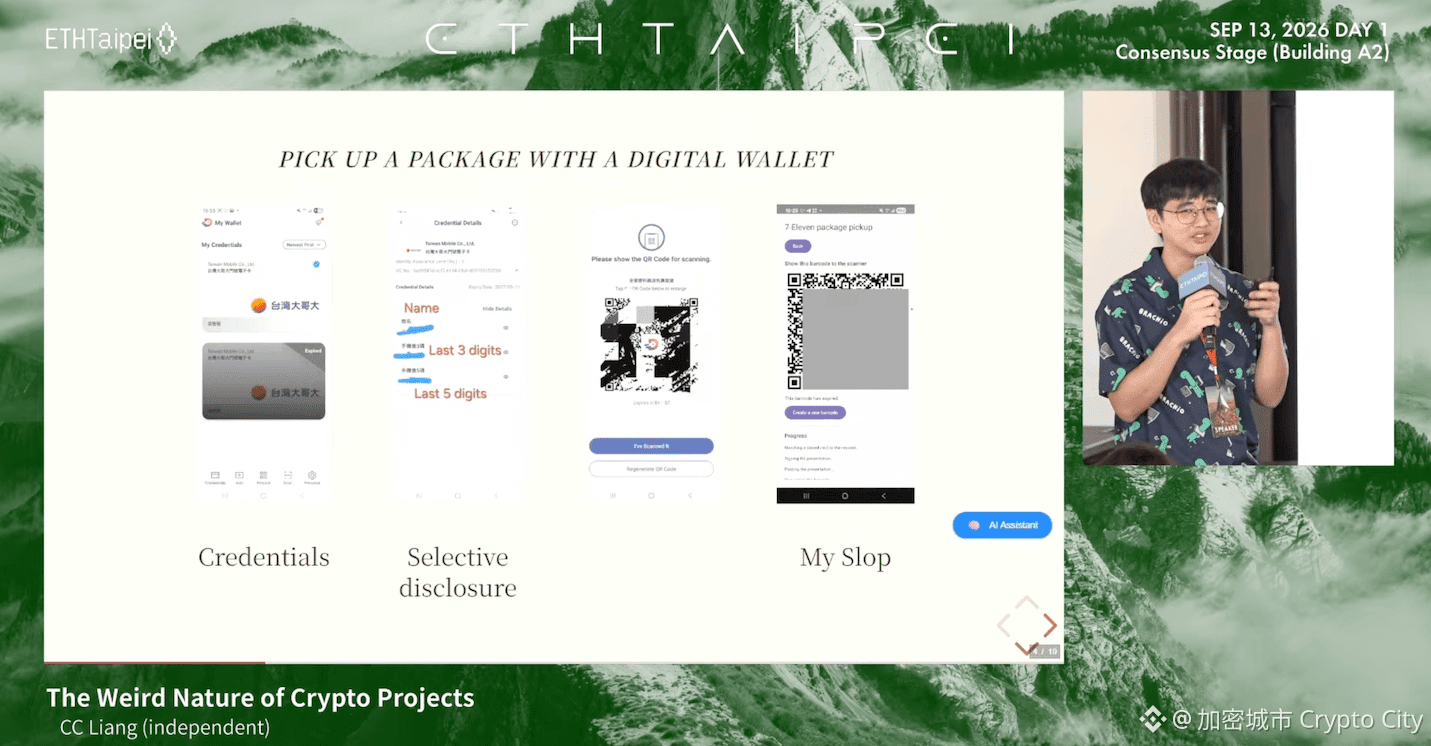 圖源:ETHTaipei 2026 簡報以數位錢包取件為例,展示可驗證憑證與選擇性揭露如何讓使用者只提供必要身分資訊
CC Liang 實際透過 AI 協助開發 Android 版本進行測試,最後成功在超商掃描 QR Code 找到包裹。然而整個體驗看起來與普通 App 掃描 QR Code 幾乎沒有差異。
他認為,這正是密碼學產品特殊的地方。使用者第一次接觸 LLM,可能會因為電腦能自然對話而感到驚艷;看到生成式 AI 畫出圖片,也能立即理解技術進步。密碼學若成功消除所有摩擦,使用體驗反而可能與一般銀行 App 沒有太大差異。
使用者其實不想理解密碼學,安全更接近一種「保險」
CC Liang 引用 1999 年研究論文《Why Johnny Can't Encrypt》,整理密碼學軟體面臨的幾項特殊問題,包括使用者缺乏動機、技術概念抽象、操作缺少即時回饋,以及整套安全系統容易受到最弱環節影響。
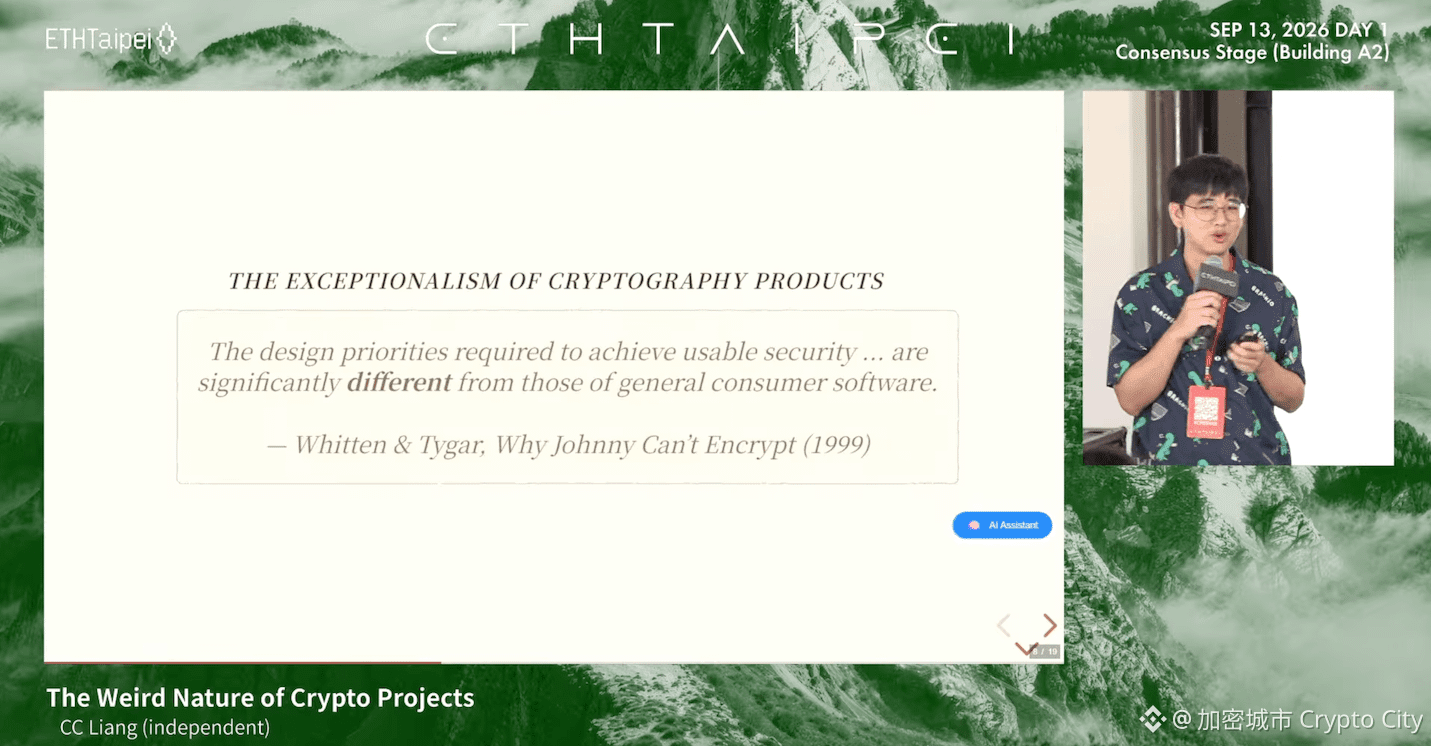 圖源:ETHTaipei 2026 密碼學產品的特殊之處,在於「可用的安全性」需要不同於一般消費軟體的設計思維
首先,多數使用者沒有動機理解密碼學細節。CC Liang 將資訊安全比喻成保險,只有當風險足夠大,而且保護成本足夠低時,人們才願意採取額外的安全措施。
他以 Signal 為例,使用者可能知道它具有端對端加密,但通常無法進一步說明背後採用哪些密碼學技術。俄烏戰爭爆發後,烏克蘭對安全通訊工具的需求快速增加,也反映外部威脅可能成為安全產品普及的重要推力。
密碼學同時具有高度抽象性。加密、私鑰、數位簽章等概念,都需要借用現實世界的「鎖」、「鑰匙」與「簽名」等比喻,協助一般使用者建立理解。
更麻煩的是,安全操作經常缺乏即時回饋。使用者即使做錯事情,也可能完全沒有察覺,直到私鑰遭竊或資產被轉走後才知道問題發生。
硬體錢包常見的盲簽(Blind Signing)就是其中一例。使用者原本只是想把 ETH 兌換成 USDC,錢包畫面卻可能顯示合約地址、函式與各種難以理解的資訊,最後只能在缺乏完整判斷能力的情況下按下確認。
密碼學是「信任品」,用了之後也很難判斷到底有沒有用
CC Liang 進一步借用經濟學概念,將商品分成搜尋品(Search Goods)、體驗品(Experience Goods)與信任品(Credence Goods)。
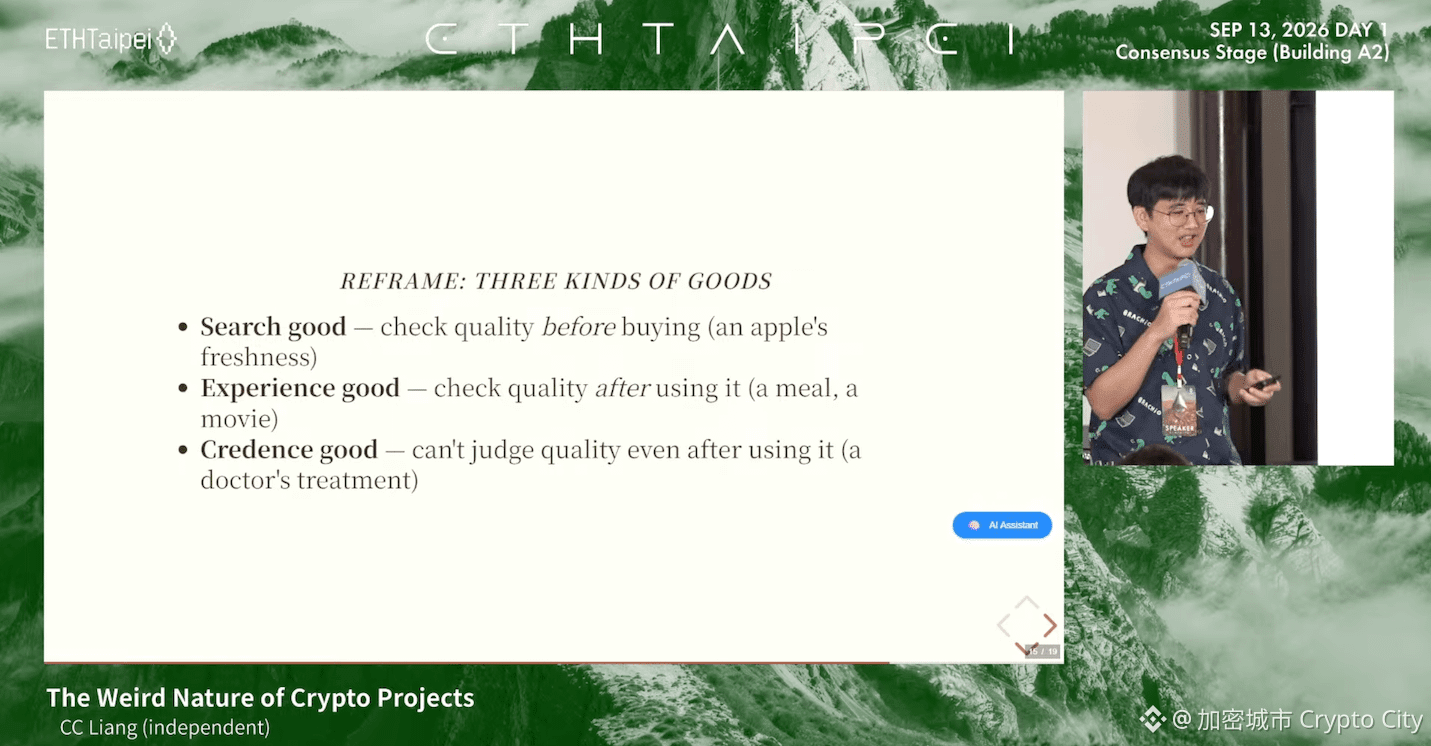 圖源:ETHTaipei 2026簡報以經濟學的三種商品分類重新理解加密產品
例如消費者購買蘋果前,可以直接判斷是否新鮮,屬於搜尋品;餐廳料理需要吃過才知道品質,屬於體驗品;醫療或汽車維修則不同,即使服務已經完成,消費者仍可能缺乏足夠專業知識判斷服務是否必要、品質是否良好,因此屬於信任品。
CC Liang 認為,密碼學產品同樣具有強烈的信任品特性。
以 Privacy Pool 為例,使用者存入與提領資產後,可以確認餘額與交易是否完成,卻未必知道自己究竟獲得多少「不可連結性(Unlinkability)」,也很難直接判斷付出的 Gas 與服務費是否換來足夠的隱私保護。
因此,他建議開發者將產品拆成兩個部分:
資訊是否成功傳送、餘額是否完成轉移等可以直接感受到結果的功能,屬於體驗品;
零知識證明、加密與隱私保護等難以由一般使用者自行驗證的部分,則更接近信任品。
這項差異也會直接影響加密產品的設計與行銷方式。
別再把 ZK 當產品賣點,最好的密碼學應該讓使用者無感
CC Liang 認為,安全產品通常會經歷數個發展階段。最初使用者處於容易遭受攻擊的環境,接著密碼學家提出解決方案、開發者建立基礎設施,直到重大威脅提高社會對安全問題的認知,相關工具才開始獲得採用。
但早期安全工具經常要求使用者持續參與安全流程,包括管理密碼、啟用雙重驗證、判斷網站是否可信,以及確認每一次操作。當產品與基礎設施成熟後,理想狀態應該逐步把人移出這套安全流程。
CC Liang 將其形容為「Human out of the loop」,由電腦在背景完成大部分安全工作,減少使用者進行危險判斷與犯錯的機會。
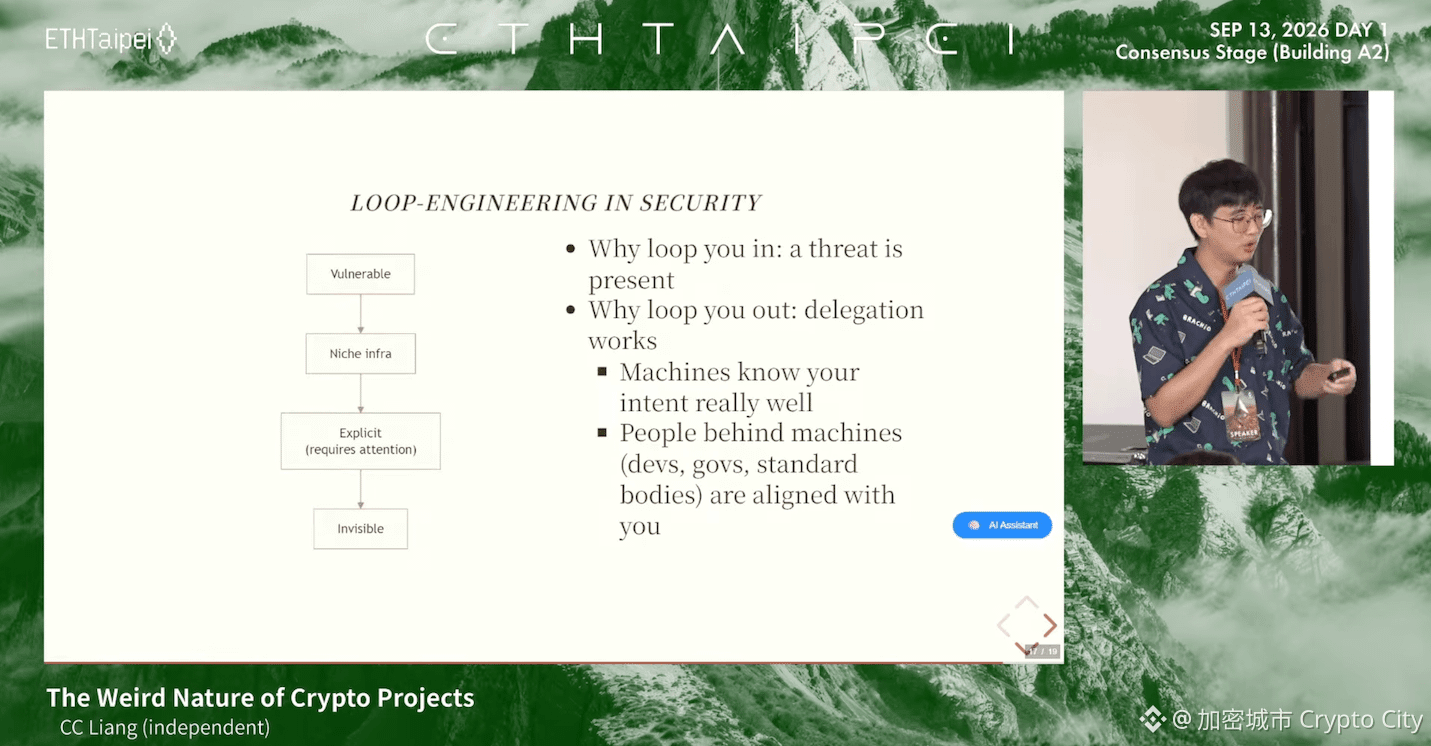 圖源:ETHTaipei 2026 「Loop Engineering」主張在威脅存在時讓使用者參與安全決策
HTTPS 就是典型案例。早期網站主要在信用卡付款等敏感頁面啟用 HTTPS,後來隨著網路監控事件提高安全意識,加上瀏覽器開始將 HTTP 網站標記為「不安全」,HTTPS 才逐漸成為網路基礎設施的預設標準。普及過程真正困難的地方主要來自協調問題,需要網站、瀏覽器與產業共同採用。
這也成為 CC Liang 對加密產品開發者最重要的建議之一:避免直接將密碼學的「信任品」特性包裝成產品功能。
「我們使用零知識證明」、「我們採用後量子安全簽名」等說法,實際上等於要求一般使用者自行完成安全審計。開發者更應該思考哪些判斷可以交給機器、標準制定組織、政府或其它與使用者利益一致的角色處理。
當這些安全判斷可以被可靠地委託,使用者最後看到的可能只剩下一個簡單的綠色勾勾。對 CC Liang 而言,這種「無聊」甚至「無感」的使用體驗,反而可能代表密碼學真正走向成熟。
『ETHTaipei 2026》開發者:最好的密碼學應隱形,別再推銷零知識證明』這篇文章最早發佈於『加密城市』