
J’AI BESOIN QUE TU LISES VRAIMENT CELUI-CI, PAS QUE TU LE FASSES DÉFILER.
Revolut, une fintech comptant plus de 80 millions d’utilisateurs, vient d’admettre que sa propre équipe s’est fait avoir en donnant des données clients à des attaquants se faisant passer pour une agence gouvernementale.
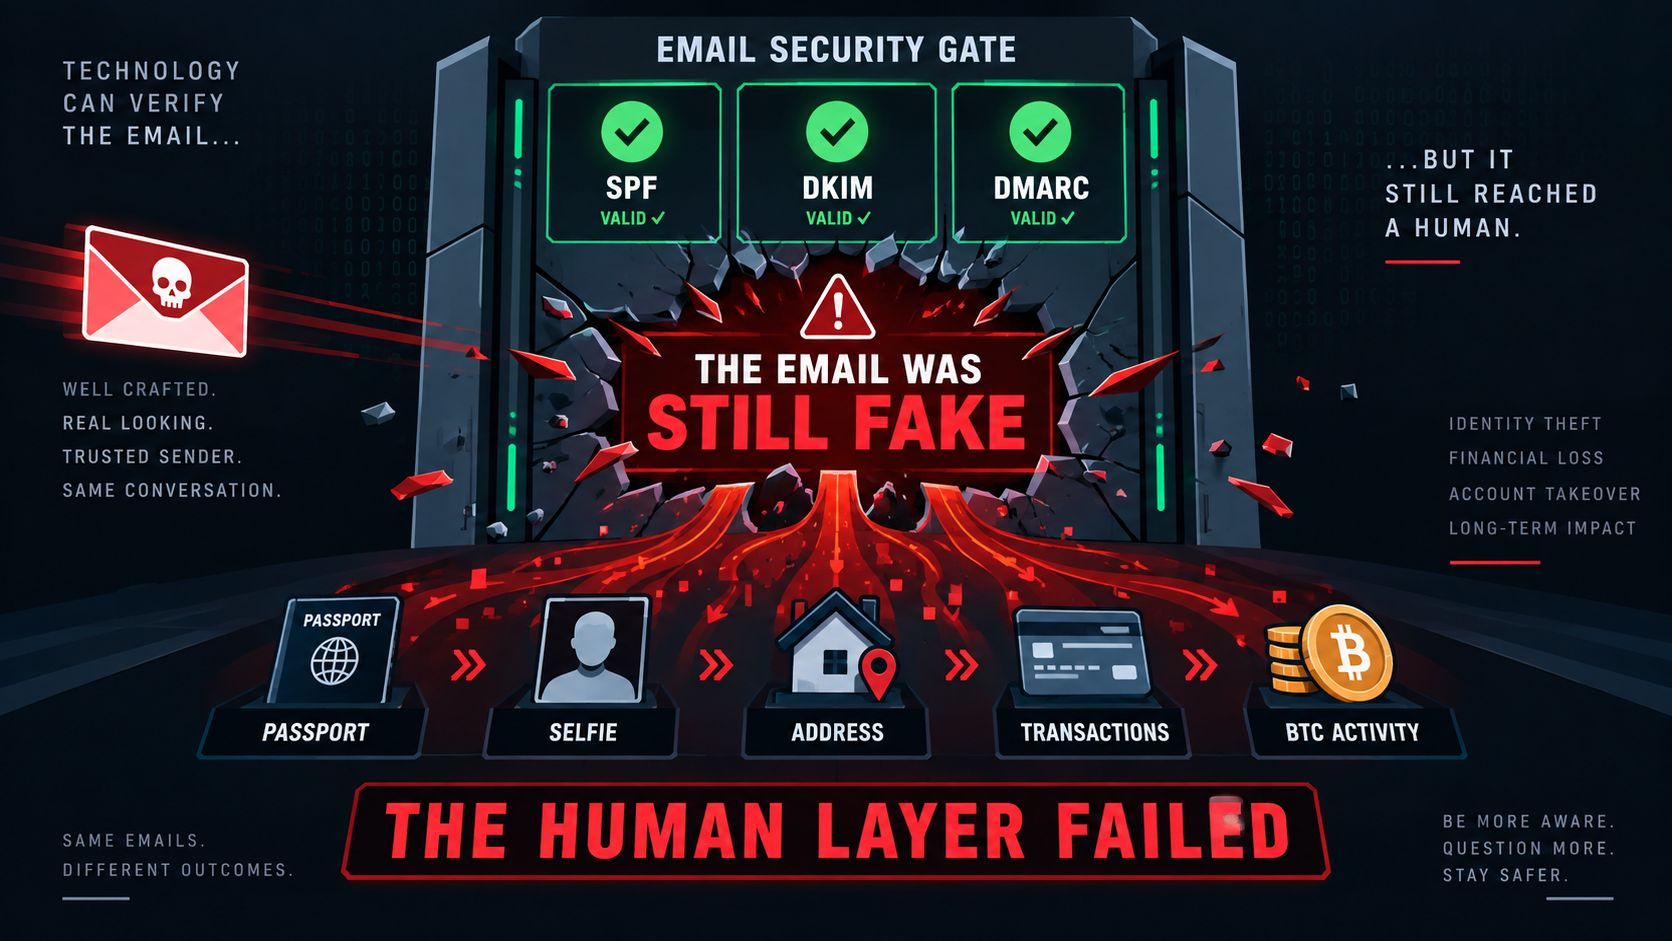
Le courriel était tellement convaincant qu’il a franchi tous les contrôles d’authentification sur lesquels repose la sécurité des emails. Le personnel de conformité de Revolut a traité la demande comme si elle était totalement légitime.
Ce qui est effectivement sorti des locaux : passeports, permis de conduire, selfies de vérification, adresses postales, numéros de téléphone, relevés complets de compte et historique des transactions, y compris le Bitcoin si jamais tu avais transféré de la crypto via ton compte.
La partie qui me fait vraiment peur : un enquêteur crypto bien connu affirme que cela ressemble à une opération ciblant spécifiquement des comptes aisés. Pas un simple “scraping” aléatoire. Une opération ciblée.
Le message de Revolut est : « Votre argent est en sécurité », et techniquement c’est vrai. Aucun mot de passe ni numéro de carte n’a été volé. Mais honnêtement, en 2026, tes documents d’identité et ton historique financier entre de mauvaises mains peuvent causer autant de dégâts qu’un numéro de carte volé, parfois plus.
Si tu utilises Revolut, surtout si tu y as déjà détenu de la crypto, sois extrêmement méfiant au sujet de tout email lié à cette brèche en ce moment. Une deuxième vague d’hameçonnage utilisant exactement ces données volées a déjà commencé.
#RevolutConfirmsFakeGovEmailDataBreach
Revolut, une fintech comptant plus de 80 millions d’utilisateurs, vient d’admettre que sa propre équipe s’est fait avoir en donnant des données clients à des attaquants se faisant passer pour une agence gouvernementale.
Le courriel était tellement convaincant qu’il a franchi tous les contrôles d’authentification sur lesquels repose la sécurité des emails. Le personnel de conformité de Revolut a traité la demande comme si elle était totalement légitime.
Ce qui est effectivement sorti des locaux : passeports, permis de conduire, selfies de vérification, adresses postales, numéros de téléphone, relevés complets de compte et historique des transactions, y compris le Bitcoin si jamais tu avais transféré de la crypto via ton compte.
La partie qui me fait vraiment peur : un enquêteur crypto bien connu affirme que cela ressemble à une opération ciblant spécifiquement des comptes aisés. Pas un simple “scraping” aléatoire. Une opération ciblée.
Le message de Revolut est : « Votre argent est en sécurité », et techniquement c’est vrai. Aucun mot de passe ni numéro de carte n’a été volé. Mais honnêtement, en 2026, tes documents d’identité et ton historique financier entre de mauvaises mains peuvent causer autant de dégâts qu’un numéro de carte volé, parfois plus.
Si tu utilises Revolut, surtout si tu y as déjà détenu de la crypto, sois extrêmement méfiant au sujet de tout email lié à cette brèche en ce moment. Une deuxième vague d’hameçonnage utilisant exactement ces données volées a déjà commencé.
#RevolutConfirmsFakeGovEmailDataBreach