⚔️🛡️💸 ATTAQUE QUANTIQUE CONTRE ₿ITCOIN : ELLE DEVIENT 86% “PLUS ABORDABLE” EN À PEINE 2 MOIS🤺
La course entre la blockchain et l’informatique quantique vient d’obtenir une nouvelle alerte.
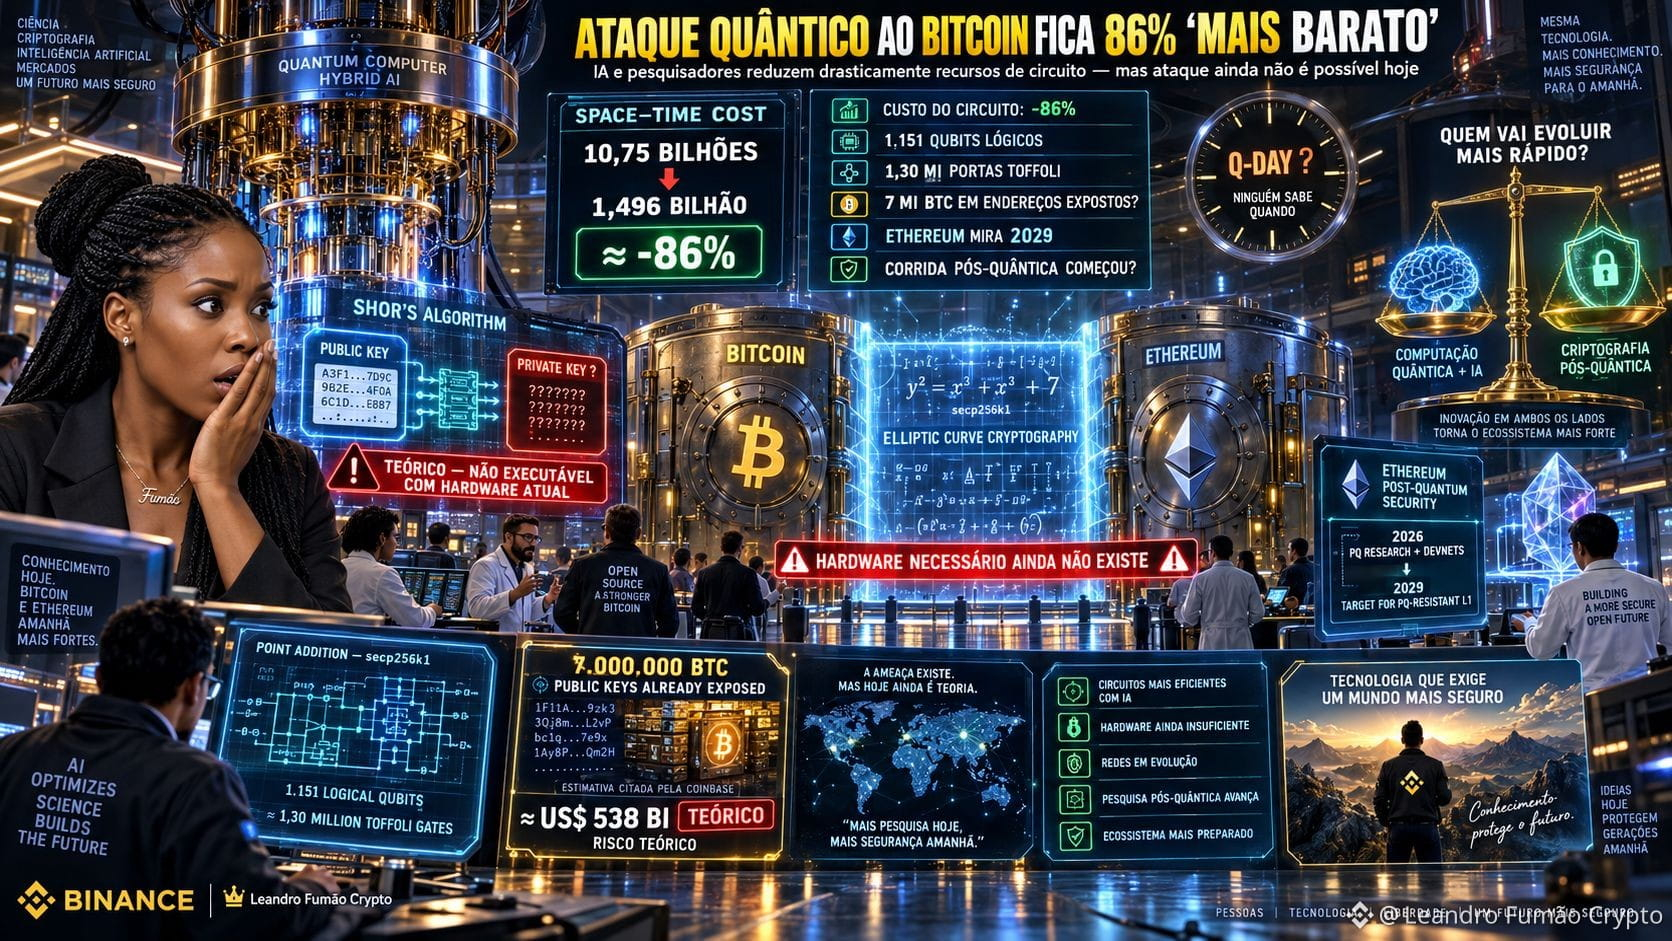
Un défi ouvert, réunissant plus de 100 chercheurs et des agents d’IA, a permis de réduire d’environ 86 % une métrique de coût espace-temps d’un circuit essentiel pour une éventuelle attaque quantique contre la cryptographie utilisée par Bitcoin et Ethereum.
Le nouveau circuit pour la courbe secp256k1 utilise environ :
⚛️ 1 151 qubits logiques
⚙️ 1,30 million de portes Toffoli
Le score du benchmark a chuté d’environ :
10,75 MILLIARDS → 1,496 MILLIARD
en moins de deux mois.
🔥 Pourquoi est-ce important ?
Un ordinateur quantique tolérant aux fautes pourrait, en théorie, utiliser l’algorithme de Shor pour récupérer une clé privée à partir d’une clé publique exposée.
D’après une estimation du conseil quantique de Coinbase citée par le reportage, environ 7 millions de BTC seraient aujourd’hui dans des adresses dont les clés publiques sont déjà visibles, y compris de vieux portefeuilles du type P2PK.
⚠️ MAIS CELA NE SIGNIFIE PAS QUE LE BITCOIN PEUT ÊTRE DÉJÀ “CASSÉ” AUJOURD’HUI
Les chercheurs eux-mêmes soulignent que l’optimisation du circuit ne crée pas l’ordinateur quantique nécessaire pour l’exécuter. Le matériel actuel reste très éloigné d’une machine tolérante aux fautes capable de mener cette attaque.
Le signal d’alerte vient de la vitesse de l’évolution : l’IA + des chercheurs humains réduisent les ressources nécessaires plus rapidement.
Ethereum a déjà fixé un objectif ambitieux pour rendre sa L1 résistante aux menaces quantiques dans les couches d’exécution, de consensus et de données d’ici décembre 2029.
🔥 Peut-être que la vraie course n’est pas
« Quand l’ordinateur quantique arrivera ? »
Mais :
« Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ seront-ils prêts lorsqu’il arrivera ? »
👇 La menace quantique est-elle encore loin, ou mérite-t-elle déjà une priorité maximale ?
#Bitcoin❗ #Ethereum✅ #quantum
La course entre la blockchain et l’informatique quantique vient d’obtenir une nouvelle alerte.
Un défi ouvert, réunissant plus de 100 chercheurs et des agents d’IA, a permis de réduire d’environ 86 % une métrique de coût espace-temps d’un circuit essentiel pour une éventuelle attaque quantique contre la cryptographie utilisée par Bitcoin et Ethereum.
Le nouveau circuit pour la courbe secp256k1 utilise environ :
⚛️ 1 151 qubits logiques
⚙️ 1,30 million de portes Toffoli
Le score du benchmark a chuté d’environ :
10,75 MILLIARDS → 1,496 MILLIARD
en moins de deux mois.
🔥 Pourquoi est-ce important ?
Un ordinateur quantique tolérant aux fautes pourrait, en théorie, utiliser l’algorithme de Shor pour récupérer une clé privée à partir d’une clé publique exposée.
D’après une estimation du conseil quantique de Coinbase citée par le reportage, environ 7 millions de BTC seraient aujourd’hui dans des adresses dont les clés publiques sont déjà visibles, y compris de vieux portefeuilles du type P2PK.
⚠️ MAIS CELA NE SIGNIFIE PAS QUE LE BITCOIN PEUT ÊTRE DÉJÀ “CASSÉ” AUJOURD’HUI
Les chercheurs eux-mêmes soulignent que l’optimisation du circuit ne crée pas l’ordinateur quantique nécessaire pour l’exécuter. Le matériel actuel reste très éloigné d’une machine tolérante aux fautes capable de mener cette attaque.
Le signal d’alerte vient de la vitesse de l’évolution : l’IA + des chercheurs humains réduisent les ressources nécessaires plus rapidement.
Ethereum a déjà fixé un objectif ambitieux pour rendre sa L1 résistante aux menaces quantiques dans les couches d’exécution, de consensus et de données d’ici décembre 2029.
🔥 Peut-être que la vraie course n’est pas
« Quand l’ordinateur quantique arrivera ? »
Mais :
« Bitcoin▸ $BTC ▸ Ethereum▸ $ETH ▸ seront-ils prêts lorsqu’il arrivera ? »
👇 La menace quantique est-elle encore loin, ou mérite-t-elle déjà une priorité maximale ?
#Bitcoin❗ #Ethereum✅ #quantum