Le portefeuille matériel Trezor fait face à une faille de sécurité chez un prestataire de services de messagerie tiers : les utilisateurs doivent se méfier des attaques de phishing
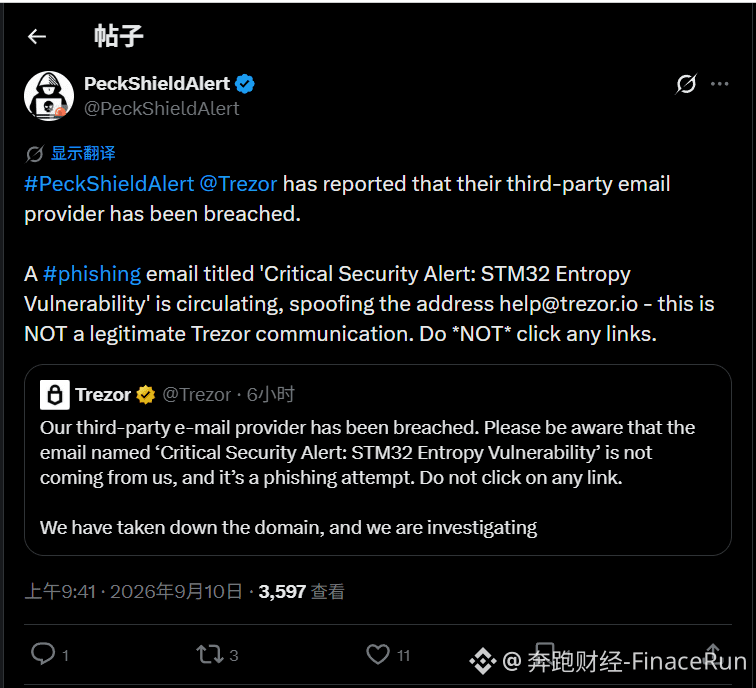
Le 10 septembre, d’après la dernière publication de PeckShieldAlert, le fabricant de portefeuilles matériels Trezor a publié aujourd’hui un avertissement de sécurité. Il indique que son prestataire tiers de services de messagerie électronique a subi une faille, exposant ainsi les utilisateurs à un risque d’attaques de phishing.
L’institution de sécurité blockchain PeckShield a constaté qu’un e-mail intitulé « Critical Security Alert: STM32 Entropy Vulnerability » est en train de se propager. Cet e-mail usurpe l’adresse d’expéditeur help@trezor.io et ne correspond pas à une communication légitime officielle de Trezor.
D’après les déclarations urgentes publiées sur les réseaux sociaux citées, Trezor indique clairement que cet e-mail est une tentative de phishing, invitant les utilisateurs à ne cliquer sur aucun des liens qu’il contient.
L’entreprise précise également qu’elle a déjà pris des mesures rapides : elle a retiré les domaines concernés et mène actuellement une enquête approfondie sur cet incident de sécurité. À ce stade, on ignore encore combien d’utilisateurs ont pu être impactés et si certains ont subi des pertes.
Des experts en sécurité recommandent aux utilisateurs de Trezor de rester extrêmement vigilants. Pour tout e-mail prétendument envoyé par un fabricant de portefeuille matériel, il est essentiel de le vérifier via les canaux officiels, afin d’éviter de cliquer directement sur les liens ou de télécharger des pièces jointes contenues dans le message, et ainsi de réduire le risque de vol d’actifs.
#Trezor #钱包钓鱼攻击
Le 10 septembre, d’après la dernière publication de PeckShieldAlert, le fabricant de portefeuilles matériels Trezor a publié aujourd’hui un avertissement de sécurité. Il indique que son prestataire tiers de services de messagerie électronique a subi une faille, exposant ainsi les utilisateurs à un risque d’attaques de phishing.
L’institution de sécurité blockchain PeckShield a constaté qu’un e-mail intitulé « Critical Security Alert: STM32 Entropy Vulnerability » est en train de se propager. Cet e-mail usurpe l’adresse d’expéditeur help@trezor.io et ne correspond pas à une communication légitime officielle de Trezor.
D’après les déclarations urgentes publiées sur les réseaux sociaux citées, Trezor indique clairement que cet e-mail est une tentative de phishing, invitant les utilisateurs à ne cliquer sur aucun des liens qu’il contient.
L’entreprise précise également qu’elle a déjà pris des mesures rapides : elle a retiré les domaines concernés et mène actuellement une enquête approfondie sur cet incident de sécurité. À ce stade, on ignore encore combien d’utilisateurs ont pu être impactés et si certains ont subi des pertes.
Des experts en sécurité recommandent aux utilisateurs de Trezor de rester extrêmement vigilants. Pour tout e-mail prétendument envoyé par un fabricant de portefeuille matériel, il est essentiel de le vérifier via les canaux officiels, afin d’éviter de cliquer directement sur les liens ou de télécharger des pièces jointes contenues dans le message, et ainsi de réduire le risque de vol d’actifs.
#Trezor #钱包钓鱼攻击