Sécurité : que se cache derrière le mot « audited » ?
#TermMax « Aimer » le protocole facilement, lui confier un dépôt — c’est un autre sujet. Donc je suis allé vérifier la sécurité, pas des bannières.
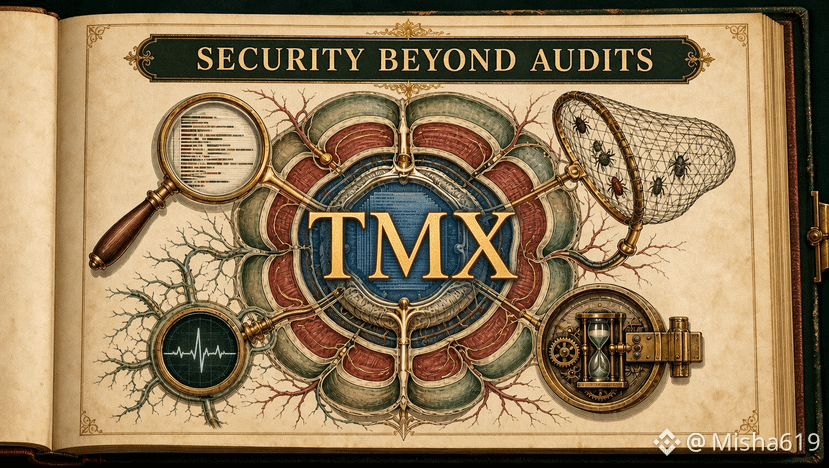
Ce que j’ai trouvé chez TermMax : une note DeFiSafety de 93 %, un concours d’auditeurs sur Spearbit, des bug bounties sur Immunefi et Hypernative, qui analyse les transactions 24/7. Plus un timelock pour les upgrades — les changements de code n’arrivent pas soudainement, il y a du temps pour réagir.
Maintenant, la petite cuillerée de fiel, sans laquelle on ne peut pas : aucun audit n’est une garantie. Le risque des smart contracts dans DeFi ne disparaît jamais, il ne fait que devenir plus cher pour l’attaquant. Celui qui promet le contraire vend un conte.
Personnellement, mon filtre est simple : un bug bounty actif et un timelock sont indispensables, le reste — ce sont des bonus cumulables.
@TermMax $TMX💙
Pour toi, le principal indicateur de sécurité, c’est quoi ? 🤔
#TermMax « Aimer » le protocole facilement, lui confier un dépôt — c’est un autre sujet. Donc je suis allé vérifier la sécurité, pas des bannières.
Ce que j’ai trouvé chez TermMax : une note DeFiSafety de 93 %, un concours d’auditeurs sur Spearbit, des bug bounties sur Immunefi et Hypernative, qui analyse les transactions 24/7. Plus un timelock pour les upgrades — les changements de code n’arrivent pas soudainement, il y a du temps pour réagir.
Maintenant, la petite cuillerée de fiel, sans laquelle on ne peut pas : aucun audit n’est une garantie. Le risque des smart contracts dans DeFi ne disparaît jamais, il ne fait que devenir plus cher pour l’attaquant. Celui qui promet le contraire vend un conte.
Personnellement, mon filtre est simple : un bug bounty actif et un timelock sont indispensables, le reste — ce sont des bonus cumulables.
@TermMax $TMX💙
Pour toi, le principal indicateur de sécurité, c’est quoi ? 🤔