Auteur : Vitalik
Organisation & Traduction | RuoYan
Lien vers l'article original : https://vitalik.eth.limo/general/2025/09/24/openness_and_verifiability.html
Déclaration : Cet article est un contenu reproduit, les lecteurs peuvent obtenir plus d'informations via le lien vers l'article original. Si l'auteur a des objections concernant la forme de reproduction, veuillez nous contacter, nous modifierons le texte selon les exigences de l'auteur. La reproduction est uniquement destinée au partage d'informations et ne constitue pas un conseil d'investissement, et ne représente pas le point de vue et la position de Wu.
La plus grande tendance de ce siècle peut être résumée par "l'Internet est devenu la vie réelle". De l'e-mail à la messagerie instantanée, de la finance numérique au suivi de la santé, en passant par les interfaces cerveau-machine à venir, notre vie quotidienne est en train de se numériser complètement. Cependant, cette numérisation a apporté d'énormes opportunités et risques. Vitalik Buterin explore en profondeur dans cet article pourquoi nous devons réaliser une véritable ouverture et vérifiabilité dans toute la pile technologique (logiciel, matériel et biotechnologie), et comment construire un avenir numérique plus sûr, plus libre et plus égalitaire.
L'Internet est la vie réelle
La plus grande tendance de ce siècle jusqu'à présent peut être résumée par "l'Internet est devenu la vie réelle". Elle a commencé par l'e-mail et la messagerie instantanée. Les conversations privées, qui se faisaient pendant des milliers d'années par la bouche, l'oreille, le stylo et le papier, se déroulent désormais sur une infrastructure numérique. Ensuite, nous avons vu apparaître la finance numérique - qui inclut à la fois la finance cryptographique et la numérisation de la finance traditionnelle elle-même. Puis, il y a notre santé : grâce aux smartphones, aux montres de suivi de santé personnelles, et aux données déduites des comportements d'achat, diverses informations sur nos corps sont traitées par des ordinateurs et des réseaux informatiques. Au cours des vingt prochaines années, je prévois que cette tendance s'immiscera dans de nombreux autres domaines, y compris divers processus gouvernementaux (enfin, y compris même le vote), la surveillance des indicateurs physiques et biologiques et des menaces dans l'environnement public, et finalement, à travers l'interface cerveau-machine, même nos propres pensées.
Je pense que ces tendances sont inévitables ; leurs avantages sont trop grands, dans un environnement mondial hautement compétitif, les civilisations qui refusent ces technologies perdront d'abord leur compétitivité, puis leur souveraineté. Cependant, en plus d'offrir d'énormes avantages, ces technologies influencent profondément les dynamiques de pouvoir à l'intérieur des nations et entre elles.
La civilisation qui bénéficie le plus de la nouvelle vague de technologies n'est pas celle qui consomme les technologies, mais celle qui les produit. Les programmes d'accès égal aux plateformes verrouillées et aux API, basés sur un plan central, ne peuvent offrir qu'une petite partie de cela et échoueront en cas de dépassement de la "norme" prévue. De plus, cet avenir implique une grande confiance dans la technologie. Si cette confiance est rompue (par exemple, par des portes dérobées ou des failles de sécurité), nous rencontrerons de véritables problèmes. Même la simple possibilité que cette confiance puisse être rompue obligera les gens à revenir à des modèles de confiance sociale fondamentalement exclusifs ("Cette chose a-t-elle été construite par quelqu'un que je fais confiance ?"). Cela crée une incitation à la concentration : le souverain est celui qui décide de l'état d'exception.
Pour éviter ces problèmes, il est nécessaire d'avoir dans toute la pile technologique - logiciel, matériel et biologie - une technologie avec deux attributs entrelacés : une véritable ouverture (c'est-à-dire open-source, y compris les licences gratuites) et la vérifiabilité (y compris, idéalement, la vérification directe par l'utilisateur final).
L'Internet est la vie réelle. Nous voulons qu'il soit une utopie, et non une dystopie.
L'importance de l'ouverture et de la vérifiabilité dans le domaine de la santé
Nous avons vu les conséquences d'un accès inégal aux moyens de production technologique pendant la pandémie de COVID-19. Les vaccins n'ont été produits que dans quelques pays, ce qui a entraîné d'énormes différences dans le temps d'accès aux vaccins entre différents pays [1]. Les pays plus riches ont obtenu les meilleurs vaccins en 2021, tandis que d'autres pays ont reçu des vaccins de qualité inférieure en 2022 ou 2023. Des initiatives ont tenté d'assurer un accès équitable [2], mais en raison du fait que les vaccins sont conçus pour dépendre de procédés de fabrication propriétaires à forte intensité capitalistique qui ne peuvent avoir lieu qu'à quelques endroits, ces initiatives ne peuvent pas faire grand-chose.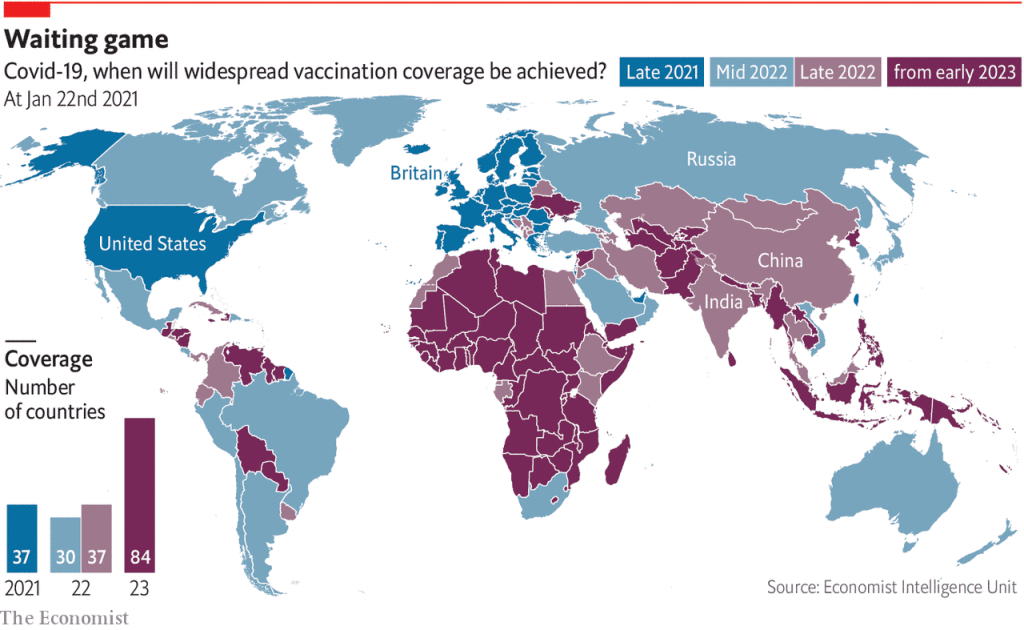
Couverture des vaccins COVID-19 de 2021 à 2023
Le deuxième problème majeur des vaccins est l'opacité [3] des stratégies scientifiques et de communication [4], tentant de faire croire au public qu'ils comportent littéralement zéro risque ou inconvénient, ce qui n'est pas vrai et a finalement grandement contribué à [5] la méfiance [6]. Aujourd'hui, cette méfiance a considérablement augmenté, donnant l'impression que la science de ces cinquante dernières années est rejetée.
En fait, ces deux problèmes sont tous deux résolubles. Des vaccins comme PopVax [8] financé par Balvi [7] ont des coûts de développement plus bas, des processus de fabrication plus ouverts, réduisant l'inégalité d'accès, tout en facilitant l'analyse et la vérification de leur sécurité et efficacité. Nous pouvons aller plus loin dans la conception de vaccins pour la vérifiabilité.
Des problèmes similaires s'appliquent également aux aspects numériques de la biotechnologie. Lorsque vous parlez à des chercheurs sur la longévité, la première chose que vous entendez généralement est que l'avenir de la médecine anti-âge est personnalisé et axé sur les données. Pour savoir quel médicament et quels changements nutritionnels devraient être recommandés à une personne aujourd'hui, vous devez comprendre l'état actuel de leur corps. Si nous pouvons collecter et traiter en temps réel une grande quantité de données numériques, cela sera encore plus efficace.
L'Internet est la vie réelle. Nous voulons qu'il soit une utopie, et non une dystopie.
La même idée s'applique aux biotechnologies défensives conçues pour prévenir les risques, comme la lutte contre les épidémies. Plus une épidémie est détectée tôt, plus il est probable qu'elle soit arrêtée à sa source - même si ce n'est pas le cas, chaque semaine offre plus de temps pour se préparer et commencer à élaborer des contre-mesures. Pendant une épidémie, être capable de savoir où les gens tombent malades, afin de déployer des contre-mesures en temps réel, a une grande valeur. Si une personne infectée par l'épidémie sait cela et s'auto-isole dans l'heure, cela signifie qu'elle propage moins de 72 fois que si elle infectait d'autres personnes pendant trois jours. Si nous savons quels 20 % des lieux sont responsables de 80 % de la transmission, améliorer la qualité de l'air là-bas peut apporter des bénéfices supplémentaires. Tout cela nécessite (i) un grand nombre de capteurs, et (ii) la capacité des capteurs à communiquer en temps réel pour fournir des informations à d'autres systèmes.
Si nous avançons davantage vers une direction "science-fiction", nous rencontrerons des interfaces cerveau-machine, qui peuvent réaliser une énorme productivité, aider les gens à mieux comprendre les autres par télépathie, et débloquer des voies plus sûres vers une IA hautement intelligente.
Si l'infrastructure de suivi de la santé (personnelle et spatiale) est propriétaire, les données entreront par défaut dans les mains de grandes entreprises. Ces entreprises ont la capacité de construire diverses applications sur cette base, tandis que d'autres ne le peuvent pas. Elles peuvent y accéder via des API, mais l'accès aux API sera restreint et utilisé pour l'extraction de rentes monopolistiques, et peut être annulé à tout moment. Cela signifie que quelques personnes et entreprises peuvent accéder aux composants les plus importants des principaux domaines technologiques du XXIe siècle, ce qui, à son tour, limite qui peut en tirer profit économiquement.
D'autre part, si ces données de santé personnelles ne sont pas sécurisées, les pirates peuvent exploiter n'importe quel problème de santé pour vous extorquer, optimiser le prix des produits d'assurance et de soins de santé pour en tirer de la valeur, et si les données incluent un suivi de position, ils sauront où vous attendre pour vous kidnapper. Dans l'autre sens, vos données de position (très [9] souvent piratées [10]) peuvent être utilisées pour déduire des informations sur votre santé. Si votre BCI est piraté, cela signifie que des acteurs hostiles lisent littéralement (ou pire, écrivent) vos pensées. Ce n'est plus de la science-fiction : voir ici [11] pour comprendre comment les attaques de piratage BCI peuvent entraîner la perte de contrôle moteur de quelqu'un.
Dans l'ensemble, d'énormes avantages, mais aussi des risques majeurs : mettre l'accent sur l'ouverture et la vérifiabilité est très adapté pour atténuer ces risques.
L'importance de l'ouverture et de la vérifiabilité dans les technologies numériques personnelles et commerciales
Plus tôt ce mois-ci, j'ai dû remplir et signer un formulaire requis pour des fonctions juridiques. À l'époque, je n'étais pas dans le pays. Il existe un système de signature électronique nationale, mais je ne l'avais pas configuré à ce moment-là. J'ai dû imprimer le formulaire, le signer, marcher jusqu'à un DHL à proximité, passer beaucoup de temps à remplir le formulaire papier, puis payer des frais pour l'expédier à l'autre bout du monde. Temps requis : une demi-heure, coût : 119 dollars. Le même jour, j'ai dû signer une transaction (numérique) pour exécuter une opération sur la blockchain Ethereum. Temps requis : 5 secondes, coût : 0,10 dollar (pour être juste, sans blockchain, la signature pourrait être complètement gratuite).
Ces histoires se retrouvent facilement dans la gouvernance des entreprises ou des ONG, la gestion de la propriété intellectuelle, etc. Au cours de la dernière décennie, vous pouvez les trouver dans une partie assez importante du matériel de promotion de toutes les startups de blockchain. En plus de cela, il y a tous les cas d'utilisation mère de la "exercice numérique de l'autorité personnelle" : paiements et finances.
Bien sûr, tout cela comporte de grands risques : que se passe-t-il si le logiciel ou le matériel est piraté ? C'est un risque que l'espace crypto a reconnu tôt : la blockchain est sans permission et décentralisée, donc si vous perdez l'accès à vos fonds [12], il n'y a pas de ressources, pas de "tonton dans le ciel" à qui demander de l'aide. Pas vos clés, pas vos pièces. Pour cette raison, l'espace crypto a tôt réfléchi à la signature multiple [13] et à la récupération sociale de portefeuille [14], ainsi qu'aux portefeuilles matériels [15]. Cependant, dans la réalité, il y a de nombreuses situations où le manque de "tonton dans le ciel" fiable n'est pas un choix idéologique, mais fait partie intégrante du scénario. En fait, même dans la finance traditionnelle, le "tonton dans le ciel" ne peut pas protéger la plupart des gens : par exemple, seulement 4 % des victimes de fraude récupèrent leurs pertes [16]. Dans les cas d'utilisation impliquant la garde de données personnelles, il n'est même pas possible de récupérer les fuites, même en théorie. C'est pourquoi nous avons besoin d'une véritable vérifiabilité et sécurité - vérifiabilité et sécurité du logiciel et du matériel final.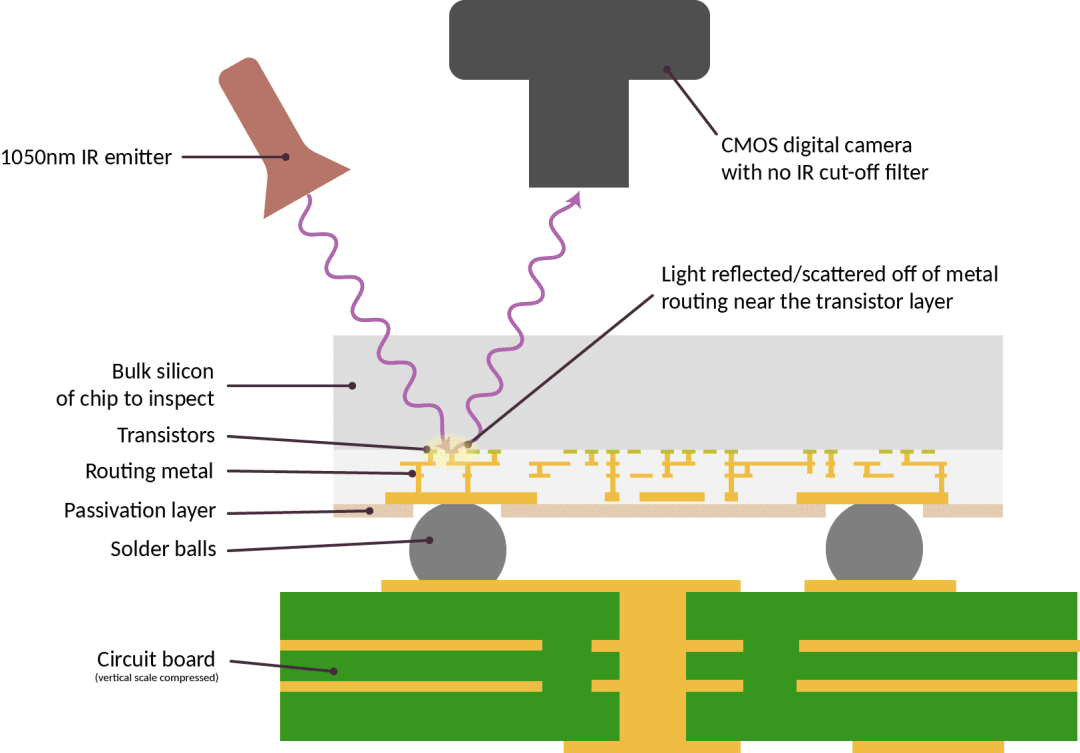
Une technologie proposée pour vérifier si les puces informatiques sont correctement fabriquées
Il est important que, dans le cas du matériel, les risques que nous essayons d'éviter vont bien au-delà de "le fabricant est-il maléfique ?". Au contraire, le problème est qu'il existe de nombreuses dépendances, dont la plupart sont fermées, et qu'aucune d'entre elles ne peut être négligée, car cela pourrait entraîner des résultats de sécurité inacceptables. Cet article montre des exemples récents [18], illustrant comment les choix de microarchitecture peuvent compromettre la résistance aux canaux auxiliaires de conceptions prouvées sécurisées dans des modèles ne tenant compte que du logiciel. Des attaques comme EUCLEAK [19] dépendent de vulnérabilités qui sont plus difficiles à découvrir en raison du nombre de composants propriétaires. Les modèles d'IA, s'ils sont entraînés sur du matériel compromis [20], peuvent avoir des portes dérobées insérées pendant l'entraînement.
Un autre problème dans tous ces cas est l'inconvénient des systèmes fermés et centralisés, même s'ils sont totalement sécurisés. La centralisation crée un levier persistant entre les individus, les entreprises ou les États : si votre infrastructure essentielle est construite et maintenue par des entreprises potentiellement non fiables de pays potentiellement non fiables, vous êtes vulnérable à la pression (voir par exemple Henry Farrell sur l'armement de l'interdépendance [21]). C'est le problème que la cryptographie vise à résoudre - mais il existe dans plus de domaines que la finance.
L'importance de l'ouverture et de la vérifiabilité dans les technologies citoyennes numériques
Je parle souvent avec divers individus tentant de trouver de meilleures formes de gouvernement pour diverses situations du XXIe siècle. Certains, comme Audrey Tang [22], tentent d'élever un système politique déjà fonctionnel à un niveau supérieur, en habilitant les communautés open-source locales et en utilisant des mécanismes tels que des assemblées citoyennes, des tirages au sort et des votes secondaires. D'autres construisent à partir de zéro : voici une [23] constitution récemment proposée pour la Russie par des politologues d'origine russe, avec des garanties fortes de libertés individuelles et d'autonomie locale, une forte inclination institutionnelle pour la paix contre l'agression, et un rôle démocratique direct sans précédent. D'autres, comme les économistes travaillant sur la taxe sur la valeur foncière [24] ou la tarification de la congestion, tentent d'améliorer l'économie de leur pays.
Les gens peuvent avoir des degrés d'enthousiasme différents pour chaque idée. Mais ils partagent tous un point commun : tous impliquent une participation à large bande élevée, donc toute mise en œuvre réaliste doit être numérique. Le stylo et le papier peuvent suffire pour un enregistrement fondamental de qui possède quoi et pour des élections tous les quatre ans, mais ils ne suffisent pas pour quoi que ce soit qui exige que nous entrions avec une bande passante ou une fréquence plus élevée.
Cependant, historiquement, l'acceptation des idées telles que le vote électronique par les chercheurs en sécurité a varié de la méfiance à l'hostilité. Voici un bon résumé [25] des arguments contre le vote électronique. Citation du document :
Tout d'abord, la technologie est un "logiciel en boîte noire", ce qui signifie que le public n'est pas autorisé à accéder au logiciel contrôlant les machines à voter. Bien que les entreprises protègent leur logiciel contre la fraude (et pour battre la concurrence), cela laisse également le public dans l'ignorance sur la manière dont le logiciel de vote fonctionne. Une entreprise manipulant le logiciel pour produire des résultats frauduleux serait simple. De plus, les fournisseurs de machines en concurrence n'ont aucune garantie qu'ils produisent des machines dans le meilleur intérêt des électeurs et de l'exactitude des votes.
Il existe de nombreux cas du monde réel [26] qui prouvent que cette méfiance est raisonnable.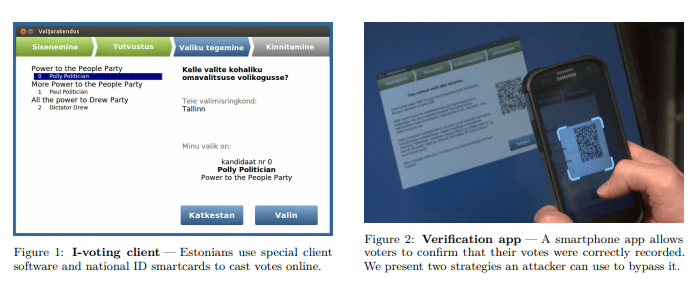
Analyse critique du vote en ligne en Estonie en 2014 [27]
Ces arguments s'appliquent littéralement dans tous les autres cas. Mais je prédis qu'avec l'avancement de la technologie, la réponse "ne faisons tout simplement pas" deviendra de plus en plus irréaliste dans de nombreux domaines. Le monde devient rapidement plus efficace grâce à la technologie (qu'elle soit bonne ou mauvaise), je prédis que tout système qui ne suit pas cette tendance deviendra de moins en moins pertinent pour les affaires personnelles et collectives au fur et à mesure que les gens s'en détourneront. Donc, nous avons besoin d'une alternative : faire réellement les choses difficiles, trouver comment rendre les solutions technologiques complexes sécurisées et vérifiables.
En théorie, "sécurisé et vérifiable" et "open source" sont deux choses différentes. Il est tout à fait possible que quelque chose soit propriétaire et sûr : les avions sont une technologie hautement propriétaire, mais dans l'ensemble, l'aviation commerciale est un moyen de transport très sûr [28]. Mais ce que les modèles propriétaires ne peuvent pas réaliser, c'est la connaissance partagée de la sécurité - la capacité à être dignes de confiance par des acteurs qui ne se font pas confiance les uns aux autres.
Des systèmes citoyens comme les élections sont des cas où la sécurité de la connaissance partagée est très importante. Un autre cas est la collecte de preuves devant les tribunaux. Récemment, dans le Massachusetts, un grand nombre de preuves de tests d'alcoolémie ont été jugées irrecevables [29], car il a été découvert que des informations sur des dysfonctionnements de test avaient été dissimulées. Article cité :
Et donc tous les résultats ont des défauts ? Non. En fait, dans la plupart des cas, les tests d'alcoolémie ne présentent pas de problèmes de calibration. Cependant, à mesure que les enquêteurs ont découvert que le laboratoire criminel de l'État avait dissimulé des preuves, montrant que les problèmes étaient plus répandus que ce qu'ils avaient dit, le juge Frank Gaziano a écrit que les droits procéduraux de tous ces accusés avaient été violés.
Le droit procédural devant les tribunaux est essentiellement un domaine qui nécessite non seulement d'être équitable et précis, mais également d'avoir une connaissance partagée équitable et précise - car sans cette connaissance partagée, les tribunaux risquent de faire ce qui est correct, et la société peut facilement tomber dans une spirale où les gens prennent les choses en main.
En plus de la vérifiabilité, l'ouverture elle-même a également des avantages intrinsèques. L'ouverture permet aux communautés locales de concevoir des systèmes de gouvernance, d'identité et d'autres besoins de manière compatible avec leurs objectifs locaux. Si le système de vote est propriétaire, alors les pays (ou provinces ou municipalités) qui souhaitent essayer de nouveaux systèmes seront confrontés à des difficultés plus importantes : ils devront soit persuader les entreprises de mettre en œuvre leurs règles préférées en tant que fonctionnalité, soit tout construire à partir de zéro et faire tout le travail pour le sécuriser. Cela augmente le coût d'innovation au sein des systèmes politiques.
Dans n'importe lequel de ces domaines, une approche plus open source et éthique des hackers donnerait plus de pouvoir aux acteurs locaux, qu'ils agissent en tant qu'individus ou en tant que partie d'un gouvernement ou d'une entreprise. Pour rendre cela possible, les outils ouverts construits doivent être largement disponibles, et l'infrastructure et les bibliothèques de code doivent être sous licence gratuite pour permettre aux autres de construire dessus. Dans la mesure où l'objectif est de minimiser les écarts de pouvoir, le copyleft est particulièrement précieux [30].
Le dernier domaine important des technologies citoyennes dans les prochaines années sera la sécurité physique. Les caméras de surveillance ont proliféré au cours des vingt dernières années, suscitant de nombreuses préoccupations en matière de libertés civiles. Malheureusement, je prédis que l'essor récent de la guerre des drones rendra "ne pas faire de sécurité de haute technologie" une option de moins en moins réalisable. Même si les lois d'un pays n'empiètent pas sur les libertés individuelles, cela n'a pas de sens si ce pays ne peut pas vous protéger contre d'autres pays (ou des entreprises ou des individus malveillants) qui vous imposent des lois. Les drones rendent cette attaque beaucoup plus facile. Par conséquent, nous avons besoin de contre-mesures, ce qui pourrait impliquer une multitude de systèmes anti-drones [31] et de capteurs et caméras.
Si ces outils sont propriétaires, la collecte de données sera opaque et centralisée. Si ces outils sont ouverts et vérifiables, alors nous avons la chance d'adopter de meilleures méthodes : des dispositifs de sécurité qui prouvent qu'ils ne fournissent des données limitées que dans des circonstances limitées et suppriment le reste. Nous pouvons avoir un avenir numérique de sécurité physique, plus comme un chien de garde numérique que comme une prison numérique. Les gens peuvent imaginer un monde où les dispositifs de surveillance publics doivent être open source et vérifiables, et où tout le monde a le droit légal de choisir au hasard des dispositifs de surveillance publics et de les démonter pour les vérifier. Les clubs de sciences informatiques des universités pourraient souvent le faire comme exercice éducatif.
Méthodes open source et vérifiables
Nous ne pouvons pas éviter d'être profondément immergés dans des choses informatiques numériques dans tous les aspects de la vie (personnels et collectifs). Par défaut, nous pourrions obtenir des choses informatiques numériques construites et gérées par des entreprises centralisées, optimisées pour le profit de quelques personnes, arrière-portées par le gouvernement de leur pays hôte, auxquelles la grande majorité des gens dans le monde n'ont pas pu participer à leur création ou ne savent pas si elles sont sûres. Mais nous pouvons essayer d'avancer vers de meilleures alternatives. Imaginez un monde :
· Vous avez un appareil électronique personnel sécurisé - quelque chose avec des fonctionnalités de téléphone, la sécurité d'un portefeuille matériel cryptographique et un niveau de vérifiabilité équivalent à une montre mécanique.
· Vos applications de messagerie sont toutes cryptées, les modèles de messages sont obscurcis par un mélange de réseaux, et tout le code est formellement vérifié. Vous pouvez être certain que vos communications privées sont en réalité privées.
· Vos finances sont des actifs ERC20 normalisés (ou publiés sous forme de hachage et de preuves sur certaines serveurs garantissant leur exactitude) contrôlés par un portefeuille géré par votre appareil électronique personnel. Si vous perdez l'appareil, ils peuvent être récupérés par une combinaison de vos autres appareils, membres de la famille, amis ou appareils d'institutions de votre choix [14] (pas nécessairement le gouvernement : si quelqu'un peut facilement le faire, par exemple une église pourrait également le proposer).
· Il existe une infrastructure open source de type Starlink, donc nous avons une forte connexion mondiale sans dépendre d'un petit nombre d'acteurs individuels.
· Vous avez des dispositifs sur votre appareil qui scannent vos activités avec un LLM open source, fournissant des suggestions et complétant automatiquement des tâches, et vous avertissant si vous risquez d'obtenir des informations erronées ou de commettre une erreur. Le système d'exploitation est également open source et formellement vérifié.
· Vous portez un dispositif de suivi de santé personnel 24h/24 et 7j/7, qui est également open source et vérifiable, vous permettant d'accéder aux données et de vous assurer que personne ne les obtient sans votre consentement.
· Nous avons des formes de gouvernance plus avancées, utilisant des tirages au sort, des assemblées citoyennes, des votes secondaires, et généralement des combinaisons de votes démocratiques astucieuses pour établir des objectifs, ainsi qu'une méthode pour sélectionner des idées parmi des experts sur comment atteindre ces objectifs. En tant que participant, vous pouvez être sûr que le système applique effectivement les règles comme vous les comprenez.
· Les espaces publics sont équipés de dispositifs de surveillance pour suivre les variables biologiques (par exemple, les niveaux de CO2 et de AQI, la présence de maladies transmissibles dans l'air, les eaux usées). Cependant, ces dispositifs (ainsi que toutes les caméras de surveillance et les drones de défense) sont open source et vérifiables, avec un cadre juridique permettant au public de les inspecter au hasard.
· C'est un monde où nous avons plus de sécurité, de liberté et d'accès égal à l'économie mondiale qu'aujourd'hui. Mais réaliser ce monde nécessite d'investir davantage dans diverses technologies : des formes de cryptographie plus avancées. J'appelle cela la carte égyptienne des dieux de la cryptographie, ZK-SNARK, cryptage homomorphe complet et obfuscation, si puissants qu'ils vous permettent de calculer des programmes arbitraires sur des données dans un environnement multipartite, tout en offrant des garanties sur la sortie, tout en gardant les données et le calcul privés. Cela a permis de créer des applications avec une protection de la vie privée plus forte. Des outils adjacents à la cryptographie (comme la blockchain pour activer des applications avec de fortes garanties que les données ne sont pas altérées et que les utilisateurs ne sont pas exclus, ainsi que la confidentialité différentielle pour ajouter du bruit aux données afin de protéger davantage la vie privée) sont également applicables ici.
· Sécurité au niveau des applications et des utilisateurs. Les applications ne sont sécurisées que si les garanties de sécurité qu'elles fournissent sont en fait compréhensibles et vérifiables pour les utilisateurs. Cela impliquera de rendre les applications avec de fortes propriétés de sécurité faciles à construire dans un cadre logiciel. Il est également important que les navigateurs, systèmes d'exploitation et autres intermédiaires (comme les LLM d'observation fonctionnant localement) fassent tout leur possible pour vérifier les applications, évaluer leur niveau de risque et présenter cette information aux utilisateurs.
· Vérification formelle. Nous pouvons utiliser des méthodes de preuve automatique pour vérifier algorithmiquement que les programmes satisfont aux propriétés qui nous préoccupent, telles que ne pas divulguer de données ou ne pas être facilement modifiés par des tiers non autorisés. Lean est récemment devenu un langage populaire pour cela. Ces techniques ont déjà commencé à être utilisées pour vérifier les algorithmes de preuves ZK-SNARK pour la machine virtuelle Ethereum (EVM) et d'autres cas d'utilisation de haute valeur et à haut risque dans la cryptographie, et sont utilisées de manière similaire dans le monde plus large. En plus de cela, nous devons également faire des progrès supplémentaires dans d'autres pratiques de sécurité plus banales.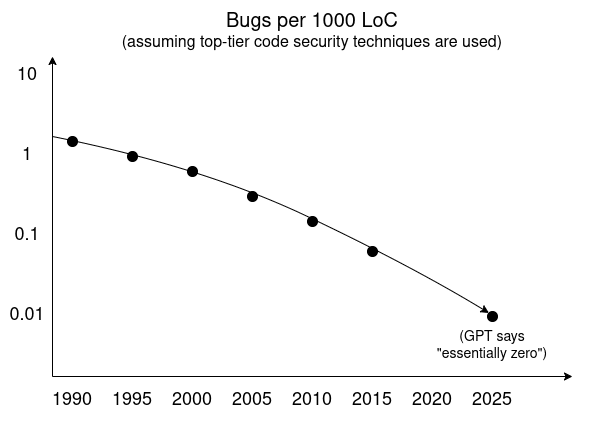
Le pessimisme sur la cybersécurité des années 2000 était faux : les vulnérabilités (et les portes dérobées) peuvent être surmontées. Nous "devons juste" apprendre à mettre la sécurité avant d'autres objectifs concurrentiels.
· Systèmes d'exploitation sécurisés et open source. De plus en plus de ces systèmes commencent à apparaître : GrapheneOS en tant que version sécurisée d'Android, des noyaux minimalistes axés sur la sécurité comme Asterinas, et HarmonyOS de Huawei (avec une version open source) utilisant une vérification formelle (je m'attends à ce que de nombreux lecteurs pensent que "s'il s'agit de Huawei, il doit certainement y avoir une porte dérobée", mais cela manque le point : tant que c'est ouvert, n'importe qui peut le vérifier, qui le produit ne devrait pas être important. C'est un très bon exemple de la manière dont l'ouverture et la vérifiabilité peuvent lutter contre la balkanisation mondiale) matériel open source sécurisé. Si vous ne pouvez pas être sûr que votre matériel exécute effectivement ce logiciel et qu'il ne fuit pas des données séparément sur le côté, alors aucun logiciel n'est sécurisé. À cet égard, mes deux objectifs à court terme les plus intéressants sont :
· Dispositifs électroniques personnels sécurisés - ce que les personnes dans la blockchain appellent "portefeuille matériel", ce que les passionnés d'open source appellent "téléphone sécurisé", qui convergeront finalement en une seule chose une fois que vous comprenez les besoins de sécurité et d'universalité.
· Infrastructure physique dans l'espace public - serrures intelligentes, dispositifs de surveillance biologique que je viens de décrire, et en général la technologie "Internet des objets". Nous devons pouvoir leur faire confiance. Cela nécessite ouverture et vérifiabilité.
· Construire une chaîne d'outils sécurisée open source pour le matériel. Aujourd'hui, la conception du matériel dépend d'une série de dépendances fermées. Cela augmente considérablement le coût de fabrication du matériel et rend le processus plus permissif. Cela rend également la vérification du matériel irréaliste : si les outils générant les conceptions de puces sont fermés, vous ne savez pas ce que vous vérifiez. Même des outils comme les chaînes de balayage existantes aujourd'hui ne sont souvent pas utilisables en pratique, car trop d'outils nécessaires sont fermés. Tout cela peut changer.
· Vérification du matériel (par exemple, IRIS et radiographies). Nous avons besoin de méthodes pour scanner les puces afin de vérifier qu'elles ont effectivement la logique qu'elles sont censées avoir, et qu'elles n'ont pas de composants supplémentaires permettant des formes accidentelles d'altération et d'extraction de données. Cela peut être fait de manière destructive : des auditeurs commandent aléatoirement des produits contenant des puces informatiques (en utilisant une identité ressemblant à celle d'un utilisateur final ordinaire), puis ouvrent les puces et vérifient si la logique correspond. Avec IRIS ou des radiographies, cela peut être fait de manière non destructive, permettant à chaque puce d'être potentiellement scannée.
· Dispositifs de surveillance environnementale et biologique open source, à bas prix et locaux. Les communautés et les individus devraient être en mesure de mesurer leur environnement et eux-mêmes et d'identifier les risques biologiques. Cela comprend diverses formes de technologies : dispositifs médicaux à l'échelle individuelle comme OpenWater, capteurs de qualité de l'air, capteurs de maladies transmissibles dans l'air (comme Varro), ainsi que le monitoring environnemental à plus grande échelle.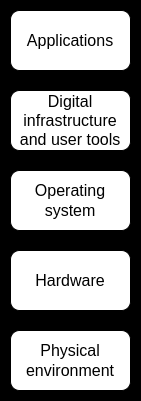
L'ouverture et la vérifiabilité à tous les niveaux de la pile technologique sont cruciales.
D'ici là, jusqu'à là
La principale différence entre cette vision et une vision technologique plus "traditionnelle" est qu'elle est plus amicale envers la souveraineté locale et l'autonomisation et la liberté individuelle. La sécurité n'est pas assurée en recherchant dans le monde entier pour s'assurer qu'il n'y a pas de méchants n'importe où, mais en rendant le monde plus robuste à chaque niveau. L'ouverture signifie une ouverture à la construction et à l'amélioration de chaque couche de technologie, et pas seulement un programme d'API d'accès ouvert planifié centralement. La vérification n'est pas réservée à des auditeurs de caoutchouc propriétaires qui pourraient être en collusion avec les entreprises et gouvernements qui lancent la technologie - c'est un droit du peuple et un hobby encouragé par la société.
Je crois que cette vision est plus robuste et plus en phase avec notre monde mondial fracturé du XXIe siècle. Mais nous n'avons pas un temps infini pour réaliser cette vision. Les approches de sécurité centralisées qui impliquent davantage de collecte de données centralisées et de portes dérobées, et qui réduisent complètement la vérification à "Est-ce que c'est fabriqué par un développeur ou un fabricant de confiance ?" avancent rapidement. Les tentatives centralisées qui remplacent véritablement l'accès ouvert ont été tentées depuis des décennies. Cela a peut-être commencé avec le internet.org de Facebook, et continuera, chaque tentative étant plus complexe que la précédente. Nous devons agir rapidement pour rivaliser avec ces méthodes et prouver aux gens et aux institutions qu'il est possible d'avoir de meilleures solutions.
Si nous parvenons à réaliser cette vision, une autre façon de comprendre le monde que nous obtenons est qu'il s'agit d'un futurisme rétro. D'une part, nous obtenons les avantages de technologies plus puissantes, nous permettant d'améliorer la santé, de nous organiser de manière plus efficace et résiliente, et de nous protéger des menaces nouvelles et anciennes. D'autre part, nous obtenons un monde qui ramène à 1900 chaque seconde nature de chacun : l'infrastructure est gratuite pour les gens, peut être démontée, vérifiée et modifiée pour répondre à leurs besoins, et tout le monde peut participer non seulement en tant que consommateur ou "constructeur d'application", mais à tout niveau de la pile technologique, chacun peut être sûr que les dispositifs font ce qu'ils disent.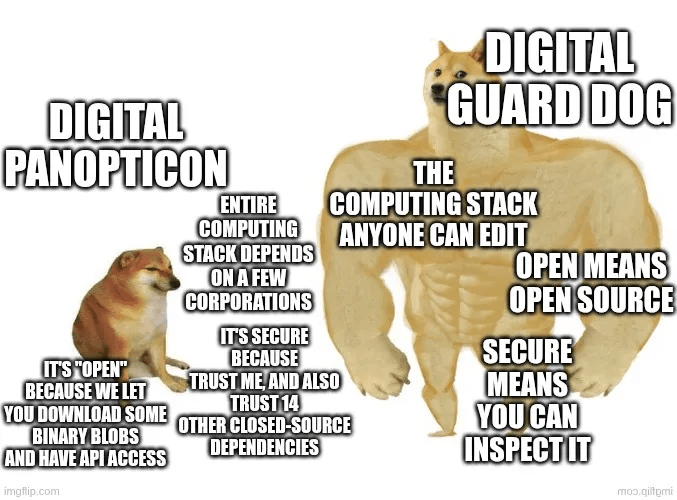
Concevoir pour la vérifiabilité a un coût : de nombreuses optimisations du matériel et du logiciel offrent des gains de vitesse très recherchés, mais au prix de rendre la conception plus difficile à comprendre ou plus fragile. L'open source rend plus difficile de gagner de l'argent sous de nombreux modèles commerciaux standard. Je crois que ces deux problèmes sont exagérés - mais cela ne veut pas dire que le monde sera persuadé du jour au lendemain. Cela soulève une question : quel est l'objectif à court terme réaliste ?
Je vais proposer une réponse : s'efforcer de réaliser une pile technologique entièrement open source et amie de la vérifiabilité, ciblant des applications à haute sécurité, non critiques pour la performance - incluant à la fois les consommateurs et les institutions, à la fois à longue distance et en face à face. Cela inclura le matériel, le logiciel et la biologie. La plupart des calculs qui nécessitent vraiment de la sécurité n'ont en réalité pas besoin de performances élevées, même dans les cas où cela est nécessaire, il existe généralement des moyens de combiner des composants à haute performance mais non fiables et fiables mais non performants [32], réalisant de hauts niveaux de performance et de confiance pour de nombreuses applications. Il n'est pas réaliste de maximiser la sécurité et l'ouverture pour tout. Mais nous pouvons d'abord nous assurer que ces propriétés sont disponibles dans des domaines réellement importants.
Liens hypertextes dans l'article original
[1] https://www.ucl.ac.uk/bartlett/news/2025/apr/new-research-finds-substantial-global-disparities-covid-19-vaccine-accessibility
[2] https://www.who.int/initiatives/act-accelerator/covax
[3] https://www.nytimes.com/2021/01/28/world/europe/vaccine-secret-contracts-prices.html
[4] https://jphe.amegroups.org/article/view/9331/html
[5] https://www.transparency.org/en/press/covid-19-vaccines-lack-of-transparency-trials-secretive-contracts-science-by-press-release-risk-success-of-global-response
[6] https://www.sciencedirect.com/science/article/pii/S0264410X24007217
[7] https://x.com/VitalikButerin/status/1567908552714616832
[8] https://popvax.com/
[9] https://www.nbcnews.com/tech/security/location-data-broker-gravy-analytics-was-seemingly-hacked-experts-say-rcna187038
[10] https://www.nytimes.com/interactive/2019/12/19/opinion/location-tracking-cell-phone.html
[11] https://www.sciencedirect.com/science/article/abs/pii/S0165027022002357
[12] https://bitcoinmagazine.com/culture/bitcoin-self-defense-part-i-wallet-protection-1368758841
[13] https://bitcoinmagazine.com/technical/multisig-future-bitcoin-1394686504
[14] https://vitalik.eth.limo/general/2021/01/11/recovery.html
[15] https://www.coinbase.com/en-sg/learn/crypto-basics/what-is-a-hardware-wallet
[16] https://www.gasa.org/post/global-state-of-scams-report-2024-1-trillion-stolen-in-12-months-gasa-feedzai#:~:text=Only%204%25%20of%20Victims%20Recover,more%20effective%20financial%20recovery%20processes.
[17] https://www.bunniestudios.com/blog/2023/infra-red-in-situ-iris-inspection-of-silicon/
[18] https://eprint.iacr.org/2024/574.pdf
[19] https://ninjalab.io/eucleak/
[20] https://arxiv.org/pdf/2304.08411
[21] https://www.brookings.edu/wp-content/uploads/2020/05/9780815738374_ch1.pdf
[22] https://6pack.care/manifesto
[23] https://www.igrec.io/constitution-project
[24] https://www.landisabigdeal.com/
[25] https://cs.stanford.edu/people/eroberts/cs181/projects/2006-07/electronic-voting/index_files/page0002.html
[26] https://apnews.com/article/f6876669cb6b4e4c9850844f8e015b4c
[27] https://jhalderm.com/pub/papers/ivoting-ccs14.pdf
[28] https://www.linkedin.com/pulse/beyond-intuition-why-flying-really-safer-than-driving-philip-mann-15tee
[29] https://www.wbur.org/news/2023/04/27/massachusetts-breathalyzer-court-ruling-newsletter
[30] https://vitalik.eth.limo/general/2025/07/07/copyleft.html
[31] https://www.robinradar.com/resources/10-counter-drone-technologies-to-detect-and-stop-drones-today
[32] https://vitalik.eth.limo/general/2024/09/02/gluecp.html

Article
Blog de Vitalik : Pourquoi avons-nous besoin d'un monde ouvert et vérifiable ?


--
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.