

#socialengineering
socialengineering
34,743 vues
62 mentions
Populaire
Récents

Le compte X de Microsoft a été piraté par des hackers pour diffuser un faux jeton « Clippy ». Le message frauduleux est resté en ligne pendant trente minutes avant que Microsoft ne détecte la faille et ne le supprime.
#MicrosoftHack #SocialEngineering
Le compte X de Microsoft a été piraté par des hackers pour diffuser un faux jeton « Clippy ». Le message frauduleux est resté en ligne pendant trente minutes avant que Microsoft ne détecte la faille et ne le supprime.
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
27
·
--
$BTC — analyse neutre$BTC ⚪ Neutre
Entrée : null-null
TP :
SL : null
Comment un dialogue aimable se transforme-t-il en escroquerie professionnelle ? 🎭
Tous les escrocs n’essaient pas de pirater techniquement votre appareil ; certains choisissent plutôt de « pirater » votre confiance.
Le scénario d’escroquerie célèbre (Pig Butchering) :
Il vous contacte via des réseaux sociaux ou Telegram pour construire une relation d’amitié ou de travail.
Il commence à parler de ses profits imaginaires dans le trading et vous propose la plateforme qu’il utilise.
$BTC — analyse neutre
$BTC ⚪ Neutre
Entrée : null-null
TP :
SL : null
Comment un dialogue aimable se transforme-t-il en escroquerie professionnelle ? 🎭
Tous les escrocs n’essaient pas de pirater techniquement votre appareil ; certains choisissent plutôt de « pirater » votre confiance.
Le scénario d’escroquerie célèbre (Pig Butchering) :
Il vous contacte via des réseaux sociaux ou Telegram pour construire une relation d’amitié ou de travail.
Il commence à parler de ses profits imaginaires dans le trading et vous propose la plateforme qu’il utilise.
95
·
--
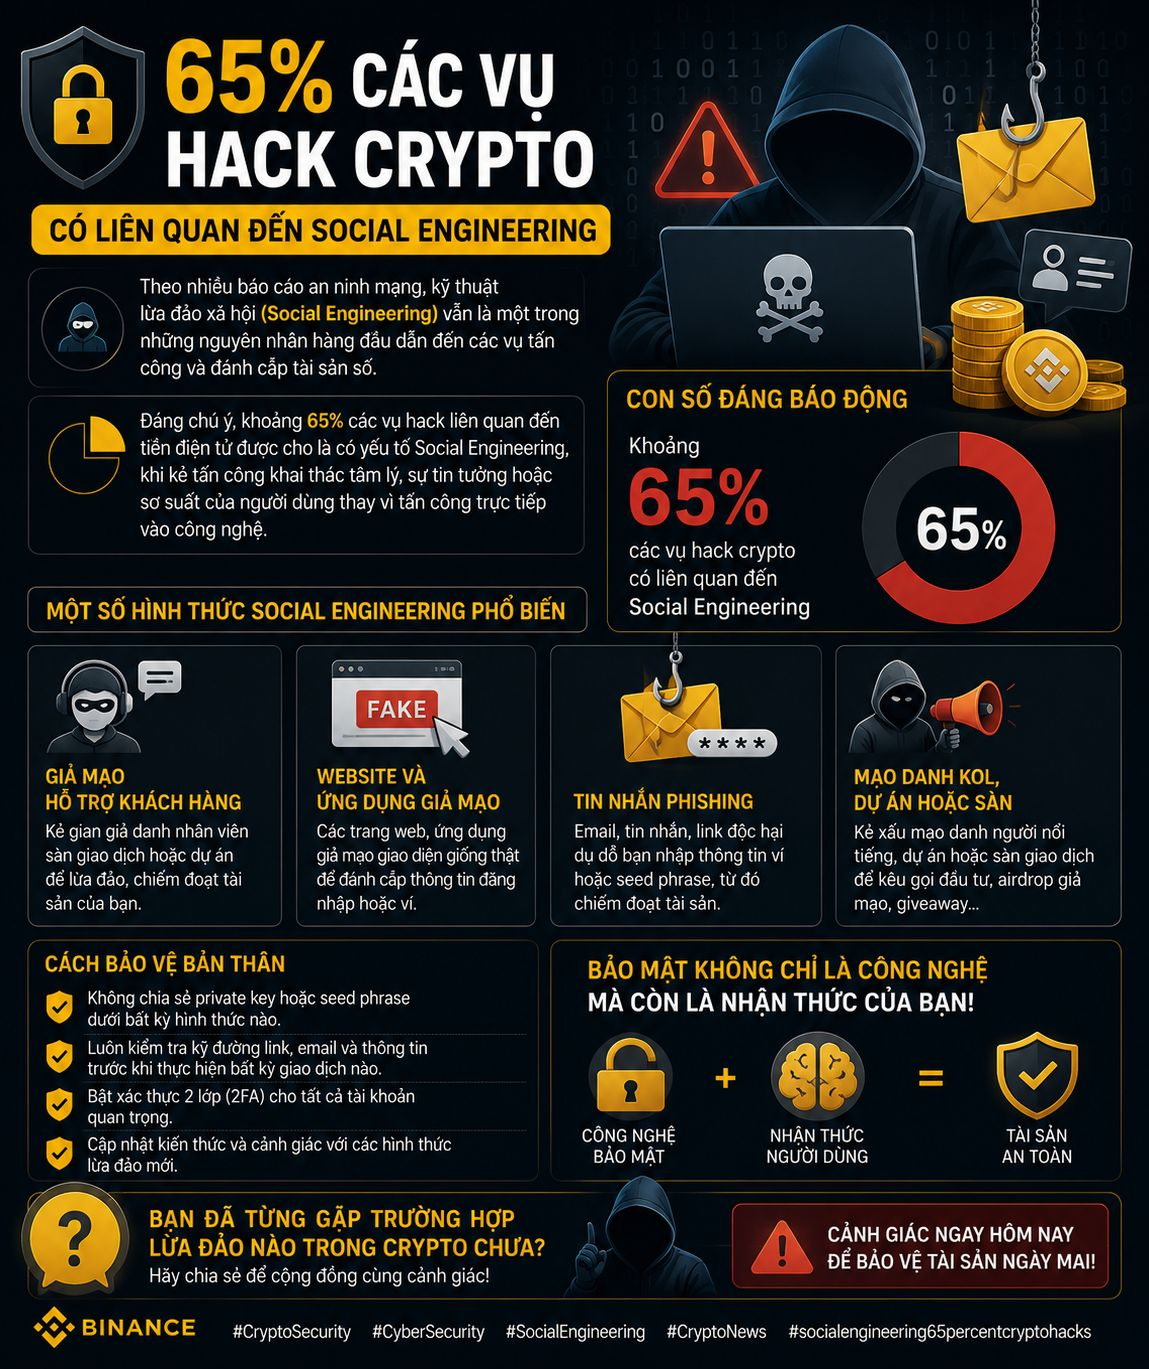
#socialengineering65percentcryptohacks 🔐 Theo plusieurs rapports sur la cybersécurité, les techniques de manipulation sociale (Social Engineering) restent l'une des principales causes des attaques et du vol d'actifs numériques.
Il est à noter qu'environ 65 % des hacks liés aux cryptomonnaies impliquent des éléments de Social Engineering, lorsque l'attaquant exploite la psychologie, la confiance ou l'imprudence des utilisateurs au lieu d'attaquer directement la technologie.
📌 Quelques formes populaires :
• Usurpation de l'équipe de support client
• Sites web et applications frauduleux
• Messages de phishing pour voler des portefeuilles ou des seed phrases
• Usurpation de KOL, de projets ou d'échanges
🛡️ Dans le marché crypto, la sécurité n'est pas seulement une question de technologie mais aussi de sensibilisation des utilisateurs.
Avez-vous déjà rencontré une escroquerie dans le crypto ? Partagez pour sensibiliser la communauté !
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
172

·
--
Article
Fuite KYC chez Revolut : comment une fausse demande du gouvernement a exposé les utilisateurs de BitcoinFuite KYC chez Revolut : comment une fausse demande du gouvernement a exposé les utilisateurs de Bitcoin
Vous êtes-vous déjà demandé ce qu’il se passe lorsqu’un système de sécurité bancaire est trompé par un e-mail d’hameçonnage qui ressemble à une demande gouvernementale ? Un incident récent chez Revolut, une application fintech populaire, montre que même les plateformes les plus fiables peuvent être vulnérables à une ingénierie sociale astucieuse, et que les conséquences peuvent toucher des utilisateurs de crypto à fort patrimoine d’une manière que nous n’avions pas anticipée.
Le concept : l’ingénierie sociale rencontre la conformité KYC
Lorsqu’une entreprise reçoit une demande d’une agence gouvernementale visant à obtenir des données clients, il est d’usage de s’y conformer après avoir vérifié l’authenticité de la requête. Malheureusement, les escrocs peuvent usurper des domaines de messagerie officiels, créant ainsi une « fausse demande du gouvernement » qui semble légitime. Dans le cas de Revolut, les attaquants ont envoyé un e-mail qui semblait provenir d’une autorité gouvernementale, incitant l’équipe de conformité de la banque à divulguer des données sensibles KYC et des transactions Bitcoin. Le résultat ? Une brèche qui a exposé des informations personnelles et l’historique des transactions de nombreux utilisateurs, y compris ceux disposant d’importants avoirs en cryptomonnaies. #SocialEngineering #KYC
Fuite KYC chez Revolut : comment une fausse demande du gouvernement a exposé les utilisateurs de Bitcoin
Fuite KYC chez Revolut : comment une fausse demande du gouvernement a exposé les utilisateurs de Bitcoin
Vous êtes-vous déjà demandé ce qu’il se passe lorsqu’un système de sécurité bancaire est trompé par un e-mail d’hameçonnage qui ressemble à une demande gouvernementale ? Un incident récent chez Revolut, une application fintech populaire, montre que même les plateformes les plus fiables peuvent être vulnérables à une ingénierie sociale astucieuse, et que les conséquences peuvent toucher des utilisateurs de crypto à fort patrimoine d’une manière que nous n’avions pas anticipée.
Le concept : l’ingénierie sociale rencontre la conformité KYC
Lorsqu’une entreprise reçoit une demande d’une agence gouvernementale visant à obtenir des données clients, il est d’usage de s’y conformer après avoir vérifié l’authenticité de la requête. Malheureusement, les escrocs peuvent usurper des domaines de messagerie officiels, créant ainsi une « fausse demande du gouvernement » qui semble légitime. Dans le cas de Revolut, les attaquants ont envoyé un e-mail qui semblait provenir d’une autorité gouvernementale, incitant l’équipe de conformité de la banque à divulguer des données sensibles KYC et des transactions Bitcoin. Le résultat ? Une brèche qui a exposé des informations personnelles et l’historique des transactions de nombreux utilisateurs, y compris ceux disposant d’importants avoirs en cryptomonnaies. #SocialEngineering #KYC
51

SENTENCE DE LA POLICE DU ROYAUME-UNI : 5,4 M$ D’ARNAQUEURS EN CRYPTO — $BTC HOLDERS À VOS RISQUES 🔥
Trois hommes ont été condamnés pour avoir volé plus de 4 millions de livres (5,4 M$) de cryptomonnaies en se faisant passer pour des policiers. Ils ont dirigé des victimes vers un faux site Web de police afin de récupérer les identifiants des portefeuilles, puis ont blanchi les fonds via un réseau financier cloisonné.
Cette affaire est un exemple type d’attaque d’ingénierie sociale visant les traders qui s’appuient sur des plateformes tierces. La méthode est simple mais efficace : vérifiez toujours le site dans lequel vous saisissez des données sensibles.
Quel est votre processus pour confirmer qu’un site Web est légitime avant de connecter votre portefeuille ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
34
·
--
$BTC — ⚪ Neutral Watch$BTC ⚪ Neutral Watch
Comment une conversation polie peut-elle se transformer en une escroquerie professionnelle ? 🎭
Tous les escrocs n’essaient pas de pirater votre appareil de manière technique ; certains choisissent de pirater votre « confiance ».
Le célèbre scénario d’escroquerie (Pig Butchering) :
Quelqu’un vous contacte via les réseaux sociaux ou Telegram pour établir avec vous une relation d’amitié ou de travail.
Il commence à parler de ses gains fictifs dans le trading et vous propose la plateforme qu’il utilise.
$BTC — ⚪ Neutral Watch
$BTC ⚪ Neutral Watch
Comment une conversation polie peut-elle se transformer en une escroquerie professionnelle ? 🎭
Tous les escrocs n’essaient pas de pirater votre appareil de manière technique ; certains choisissent de pirater votre « confiance ».
Le célèbre scénario d’escroquerie (Pig Butchering) :
Quelqu’un vous contacte via les réseaux sociaux ou Telegram pour établir avec vous une relation d’amitié ou de travail.
Il commence à parler de ses gains fictifs dans le trading et vous propose la plateforme qu’il utilise.
1
116
·
--
Vous connaissez le mème sur « le fantôme dans la pièce » ? Eh bien, il semblerait que Consensys ait découvert qu’un fantôme venant de Corée du Nord s’était invité – un développeur lié à la Corée du Nord accédait à leurs systèmes pendant tout un mois. Le consultant se faisait appeler « Tyler Knapp » — joli alias, mais je suppose que « Kim Jong-Dev » n’aurait pas été aussi convaincant #cryptosecurity #ghostinthemachine #ethereumnews
L’équipe de Consensys a rapidement interrompu les sorties de produits pour éviter tout dommage potentiel. Cela me rappelle que même les systèmes les plus avancés peuvent être compromis avec un peu d’ingénierie sociale. Nous vivons à une époque où un seul maillon faible de la chaîne peut mettre tout le réseau en danger #socialengineering #decentralizedsecurity
À retenir : votre identité n’est pas toujours ce qu’elle semble être en ligne. En crypto, on pense savoir qui se cache derrière le pseudonyme, mais ne faites confiance à personne — littéralement. Pouvez-vous repérer les signaux d’alerte dans la liste des contributeurs de votre projet préféré ?
36

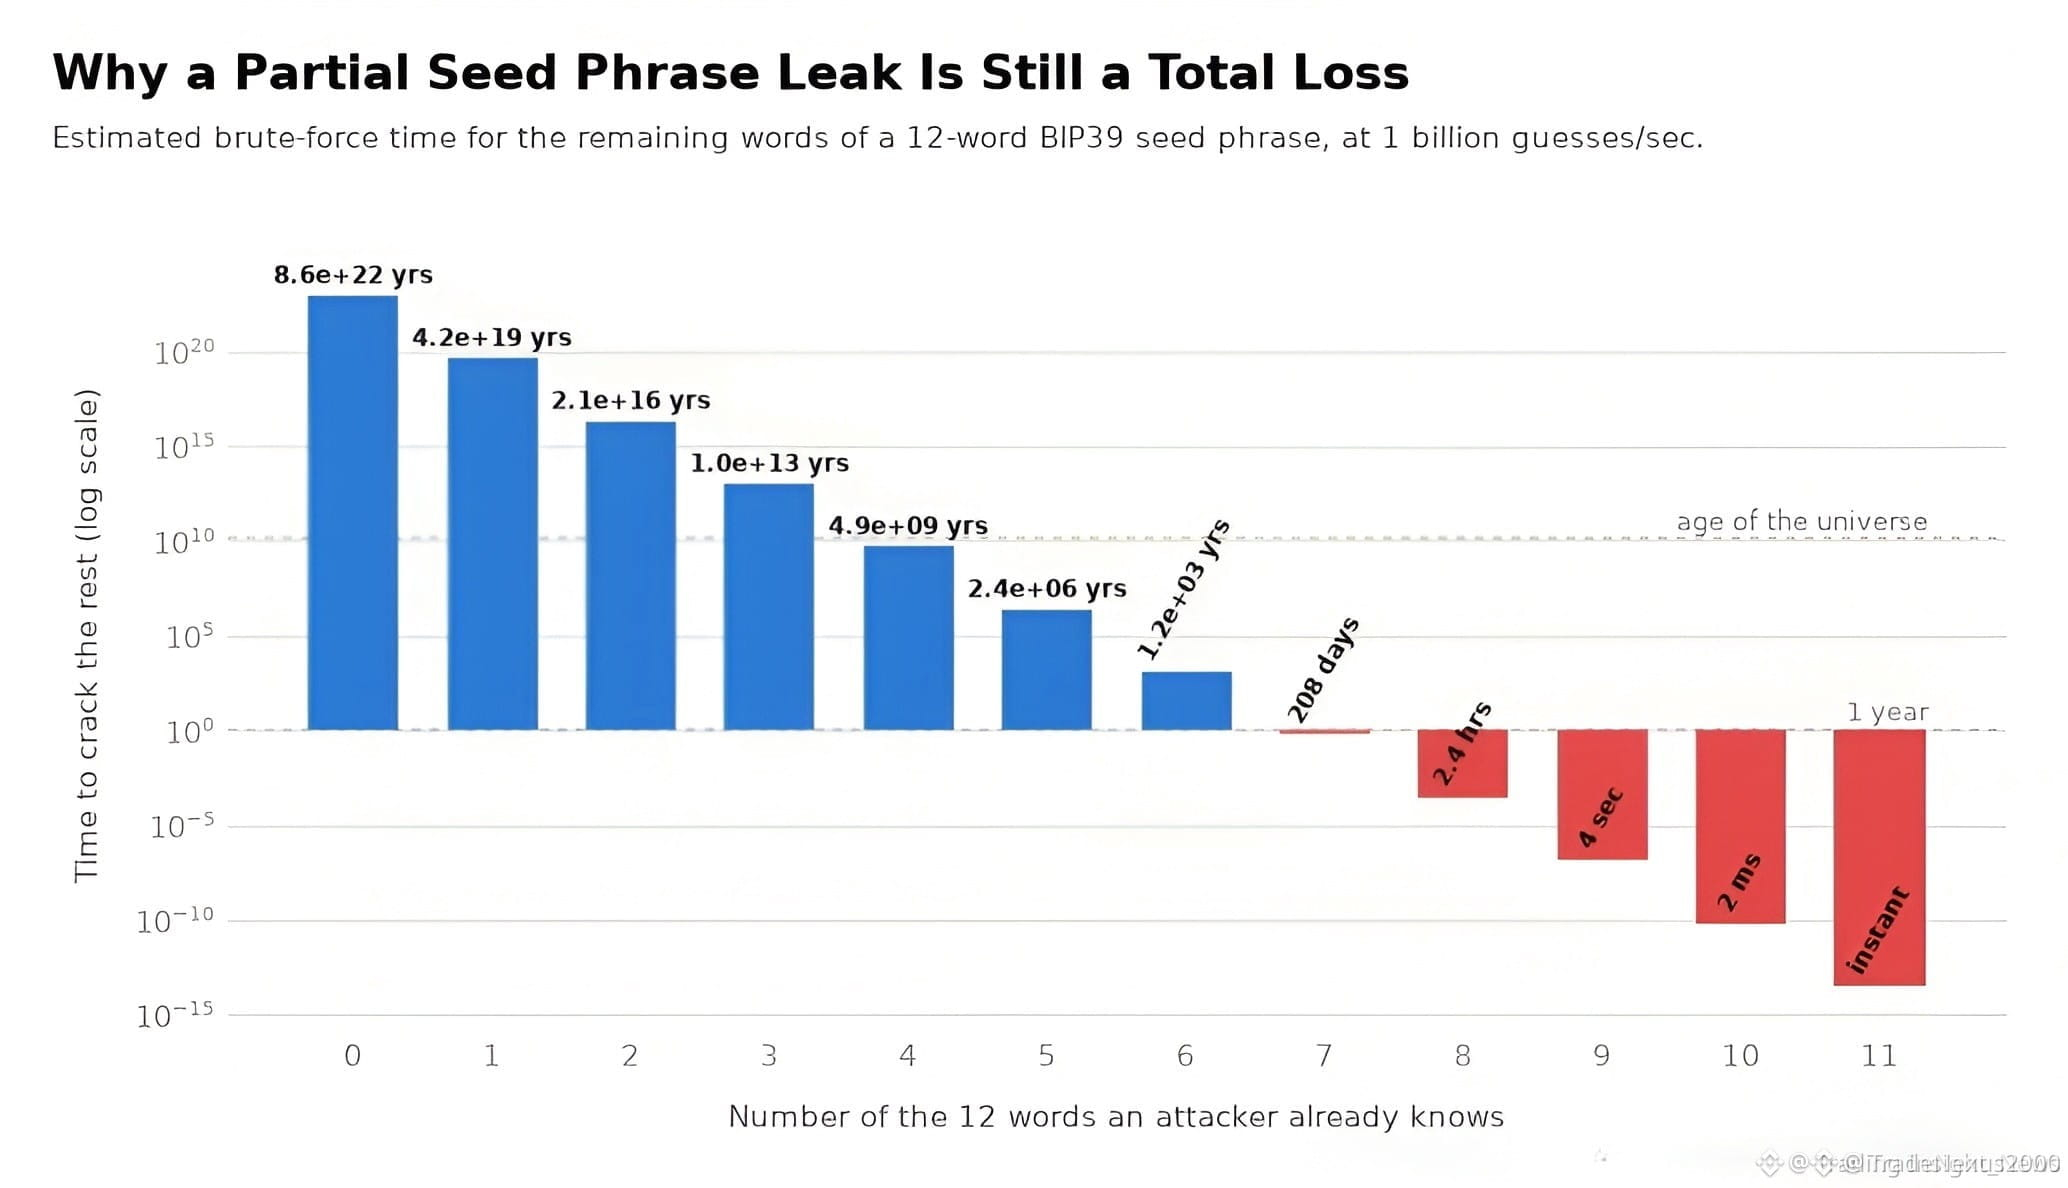
🚨 282 M$ DISPARUS DEPUIS $BTC & $LTC — UNE SEULE ERREUR FATALE À L’ORIGINE DE TOUT 💣
🩸 Le plus grand braquage de l’histoire des cryptos n’a pas été une faille de code ni une ligne de registre compromise — c’était une décision humaine unique. Un détenteur de $BTC et $LTC a donné 12 mots-clés (seed) à un faux agent de support, et 282 M$ de liquidité ont été siphonnés, chaînés via THORChain, puis blanchis vers Monero en quelques minutes. 🦈
📊 L’infrastructure de clé privée du portefeuille matériel n’a jamais été compromise. Ce n’était pas un échec du protocole — c’était une intrusion par ingénierie sociale. ZeroShadow a signalé et gelé environ 700 K$ en 20 minutes, mais le blanchiment de niveau institutionnel a dépassé la réponse. Votre phrase de seed est le bloc de contrôle ultime (order block), et seul vous pouvez la protéger. 🔒
💬 Si votre portefeuille dépassait 1 M$ demain, votre configuration de sécurité tiendrait-elle face à un seul appel vocal parfaitement conçu ? 👇
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
2.7M vues
145,857 mentions
2
#EarningsSeason
5.1M vues
24,950 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
0 vues
3 mentions
4
#AnthropicS1ExpectedToday
467 vues
32 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
7,802 vues
217 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
13,754 vues
332 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
11,758 vues
271 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
503 vues
29 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
16,692 vues
382 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
26,903 vues
456 mentions