

#securityupdate
securityupdate
24,398 vues
63 mentions
Populaire
Récents

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🔐 #BitgetBreachRequêtesFalsifiéesNonDemandantDesClésVolées
La formulation met en évidence une distinction importante en cybersécurité : un incident de sécurité impliquant des requêtes falsifiées ou non autorisées n’est pas nécessairement la même chose qu’une compromission où des clés privées sont volées.
Pour les utilisateurs, l’essentiel à retenir est de suivre les mises à jour officielles de sécurité de Bitget, d’éviter les affirmations non vérifiées et d’adopter de bonnes pratiques de protection du compte, comme l’activation de la 2FA et la sécurisation des retraits.
#Bitget #CryptoSecurity #Web3 #SecurityUpdate
67


🚨 Alerte : un hacker de Coldcard est en mouvement, vidant 7,7 M$ en $BTC !
D’après un rapport récent de Galaxy Research, l’attaquant à l’origine de l’exploit dévastateur de Coldcard vient de transférer 45 % des Bitcoins volés lors de la troisième vague d’attaques. Cette évolution met en évidence la persistance des défis liés à la sécurité des portefeuilles matériels et au suivi des mouvements illicites on-chain.
⚠️ **Coffres vidés** : le pirate a réussi à vider les 11 plus grands coffres liés directement à cette troisième vague de brèches de sécurité.
💸 **Fonds en mouvement** : environ 7,7 millions de dollars d’une valeur de $BTC ont été transférés de manière systématique vers de nouvelles adresses, ce qui a déclenché l’alerte chez les analystes on-chain.
🔍 **Menace en cours** : cela marque la poursuite de la campagne d’attaque sophistiquée, rappelant que la bonne configuration est aussi essentielle que le matériel lui-même.
Les utilisateurs sont fortement encouragés à revoir leurs configurations multi-signatures, à vérifier toutes les signatures de transaction sur des appareils indépendants, et à rester à jour avec les correctifs de sécurité officiels.
$BTC #Bitcoin #CryptoSecurity #Write2Earn #SecurityUpdate
105

$ETH CORRECTIF D’UN BUG CRITIQUE RÉSOLU PAR L’IA — CONFIANCE OU INQUIÉTUDE ? ⚡
Corps :
Une vulnérabilité critique a été découverte dans la couche de messagerie d’Ethereum à l’aide d’agents IA, puis vérifiée et corrigée par les développeurs principaux. Le bug aurait pu faire planter des validateurs à distance, mais l’identification rapide est un signal à double tranchant.
Certains y voient la preuve que le réseau peut s’auto-réparer plus vite que jamais. D’autres y voient la confirmation que des failles cachées se dissimulent encore sous la surface. Le marché n’a pas encore pleinement intégré cette nuance.
Comment cela change-t-il votre conviction envers $ETH à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #Ethereum #SecurityUpdate #CryptoNews
⚡
16

$ZRO CRAINTE DE SÉCURITÉ ÉCRASÉE — LE PROTOCOLE CONFIRME LES FONDS EN SÉCURITÉ 🔐
La mise à jour officielle de PeckShield confirme que le mouvement du portefeuille LayerZero Executor était une maintenance de routine, et non une intrusion. Aucun fonds utilisateur n’est en danger et aucun vecteur d’exploitation.
La structure du marché dépend souvent de ces instants d’incertitude résolue — le passage de la peur à la clarté peut raviver la liquidité du côté acheteur. Les données de volume indiqueront si cette pause de la pression vendeuse devient un pivot.
Ce changement modifie-t-il votre position sur $ZRO , ou attendez-vous d’abord une confirmation on-chain ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZRO #LayerZero #SecurityUpdate #Crypto
⚡
40
📰 Mise à jour importante – Incident WHCD
CBS News a rapporté que le suspect de la fusillade lors du dîner des correspondants de la Maison Blanche a avoué avoir ciblé des responsables de l'administration Trump
👤 Déclaration du suspect
Le suspect a déclaré son intention de se concentrer sur les membres de :
L'administration de Donald Trump
📡 Source
Rapport confirmé par CBS News
⚠️ Contexte
L'enquête est toujours en cours
Les autorités n'ont pas encore publié les détails vérifiés complets concernant le mobile ou la planification
L'affaire évolue
La confession ajoute un angle de ciblage politique à l'enquête
Une confirmation officielle et d'autres détails sont attendus dans les mises à jour des forces de l'ordre
$BTC
{future}(BTCUSDT)
#WHCD #BreakingNews #USPolitics #SecurityUpdate
📰 Mise à jour importante – Incident WHCD
CBS News a rapporté que le suspect de la fusillade lors du dîner des correspondants de la Maison Blanche a avoué avoir ciblé des responsables de l'administration Trump
👤 Déclaration du suspect
Le suspect a déclaré son intention de se concentrer sur les membres de :
L'administration de Donald Trump
📡 Source
Rapport confirmé par CBS News
⚠️ Contexte
L'enquête est toujours en cours
Les autorités n'ont pas encore publié les détails vérifiés complets concernant le mobile ou la planification
L'affaire évolue
La confession ajoute un angle de ciblage politique à l'enquête
Une confirmation officielle et d'autres détails sont attendus dans les mises à jour des forces de l'ordre
$BTC
#WHCD #BreakingNews #USPolitics #SecurityUpdate
65
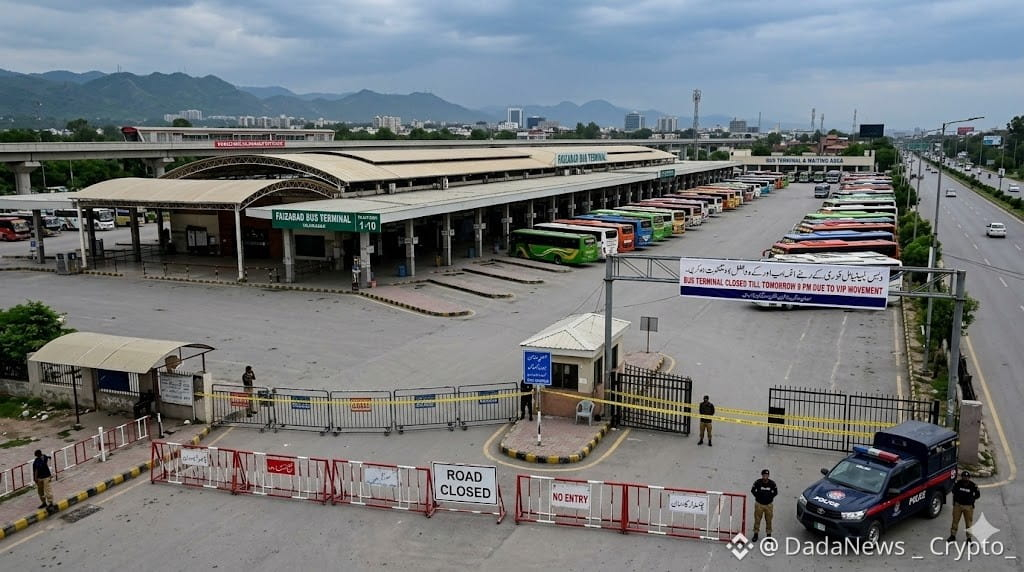
🚨 Alerte Sécurité | Arrangements de Haut Niveau à Islamabad & Rawalpindi
🇵🇰 Avant la visite du Président iranien Masoud Pezeshkian au Pakistan, les mesures de sécurité ont été renforcées dans la capitale fédérale et à Rawalpindi.
Les autorités ont temporairement fermé le hub de transport de l'échangeur de Faizabad, tandis que plusieurs terminaux de bus, hôtels, restaurants et marchés devraient également rester fermés pendant l'opération de sécurité.
🚍 Les services de transport interurbains, inter-districts et inter-provinciaux depuis Islamabad et Rawalpindi seront suspendus demain.
🇵🇰🤝🇮🇷 La visite met en lumière l'engagement diplomatique continu et la coopération régionale entre le Pakistan et l'Iran.
#Pakistan #Iran #SecurityUpdate #BTC #Write2Earn
$BTC
{future}(BTCUSDT)
$TON
{future}(TONUSDT)
$WAL
{future}(WALUSDT)
🚨 Alerte Sécurité | Arrangements de Haut Niveau à Islamabad & Rawalpindi
🇵🇰 Avant la visite du Président iranien Masoud Pezeshkian au Pakistan, les mesures de sécurité ont été renforcées dans la capitale fédérale et à Rawalpindi.
Les autorités ont temporairement fermé le hub de transport de l'échangeur de Faizabad, tandis que plusieurs terminaux de bus, hôtels, restaurants et marchés devraient également rester fermés pendant l'opération de sécurité.
🚍 Les services de transport interurbains, inter-districts et inter-provinciaux depuis Islamabad et Rawalpindi seront suspendus demain.
🇵🇰🤝🇮🇷 La visite met en lumière l'engagement diplomatique continu et la coopération régionale entre le Pakistan et l'Iran.
#Pakistan #Iran #SecurityUpdate #BTC #Write2Earn
$BTC
$TON
$WAL
156

🚨 Alerte de sécurité : de fausses mises à jour d’Adobe et de Zoom diffusent des logiciels d’accès à distance
Des chercheurs en cybersécurité ont découvert une campagne active exploitant des leurres d’ingénierie sociale via de fausses mises à jour de logiciels Adobe et Zoom. Cette campagne vise à installer discrètement des programmes d’accès à distance sur les systèmes, constituant ainsi une menace de sécurité pour les utilisateurs susceptibles de tomber dans le piège de ces arnaques.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#Cybersecurity #Malware #ScamAlert #SecurityUpdate #RemoteAccess
📰 Source : thehackernews.com
9

🚨 $TUT & $IOTX FACE EXPLOIT BTC PAY — LE CORRECTIF ARRIVE PENDANT QUE LE MARCHÉ RESTE CALME ⚡
Des frayeurs de sécurité éclatent, mais l’indice réel, c’est la vitesse à laquelle le correctif arrive. 🩸 Les nœuds LND ont été touchés pendant que l’exploit BTCPay vidait discrètement des fonds — puis le patch a été déployé en version 2.4.2 avant que la panique ne puisse ériger un mur d’achats contre le marché. ⚡
Pour les détenteurs de $TUT et $IOTX , la question n’est pas de savoir s’il y avait un bug — chaque grand protocole porte des cicatrices. 🔍 Le point clé, c’est si la liquidité tient pendant la fenêtre de mise à niveau. L’histoire montre que ces moments créent des mèches acérées, pas des ruptures structurelles. 📊
💬 Réduis-tu ton exposition à l’annonce du patch ou considères-tu la baisse comme ton point d’entrée ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #TUT #IOTX #SecurityUpdate #LightningNetwork #Crypto
⚡ 🛡️
210
🚨 $TUT & $IOTX GARDEZ LE CAP APRÈS L’EXPLOIT LND — CORRIGÉ ET PROTÉGÉ ⚡
📡 Les événements de sécurité de niveau institutionnel déplacent rarement des marchés stables — ils déplacent la perception. La vulnérabilité LND de BTCPay Server a été neutralisée rapidement dans la version 2.4.2, et même si certains fonds ont été emportés, les dégâts structurels restent contenus. Les investisseurs avisés y voient une alerte de liquidité, pas une crise de liquidité. 🔍
🔒 Le vrai signal, c’est la résilience. Des projets comme $IOTX et $TUT qui gardent leur position après un gros titre lié à la sécurité produisent souvent de vifs rebonds quand la peur retombe. Surveillez les zones d’ordres pour absorber la baisse de la réaction — c’est là que se voient les traces des acteurs institutionnels. 📊
💡 Le code corrigé restaure la confiance plus vite que les voleurs ne peuvent déplacer les fonds. La question est de savoir si les acheteurs reviennent avant que la panique (FUD) ne s’estompe complètement. 💬 Traitez-vous cela comme une opportunité d’achat sur repli, ou comme un signal d’alerte ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #IOTX #TUT #CryptoNews #SecurityUpdate #LND
🦈 ⚡
400

·
--
$ZRO ALERTE DE SÉCURITÉ : CE N’ÉTAIT FINALement QU’UN SIMPLE AJUSTEMENT DE ROUTINE 🛡️
PeckShield vient de confirmer que le récent mouvement de fonds dans le wallet LayerZero Executor n’était pas un piratage — seulement un entretien opérationnel standard. Les fonds des utilisateurs sont en sécurité. C’est exactement ce type de clarté qui empêche les ventes inutiles et permet à la vraie découverte des prix de commencer.
Quand la peur s’éteint vite, le rebond frappe généralement tout aussi fort. Le volume est resté calme, mais cette confirmation devrait ramener de la liquidité. Vous achetez la baisse ou vous attendez une reprise des récents plus hauts ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ZRO #LayerZero #SecurityUpdate #CryptoNews #Bullish
🔥
1
62
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#GoldFallsTo$4144
896 vues
28 mentions
2
#QNTFallsOver40%FromMorningHigh
4,895 vues
205 mentions
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
1 vues
12 mentions
4
#BitgetCEOConfirms$388MStolenInHack
276 vues
15 mentions
5
#BTCFallsBelow$83000
8,654 vues
89 mentions
6
#BitgetDetailsSecurityIncidentTimeline
5,601 vues
200 mentions
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
2,372 vues
17 mentions
8
#FedProposesPaymentStablecoinRules
29,736 vues
561 mentions
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
31,488 vues
598 mentions
10
#USChinaRelease$30BTariffCutProductLists
3,279 vues
49 mentions