

#securityaudit
securityaudit
1,371 vues
21 mentions
Populaire
Récents
Article
Ce qu’un audit de sécurité garantit — et ce qu’il ne peut pas garantirUn audit de sécurité consiste à faire examiner le code d’un contrat intelligent par des spécialistes afin d’y rechercher des bugs, des erreurs de logique et des failles exploitables, avant que de l’argent réel ne soit engagé. Un projet sérieux publie le rapport, qui précise les problèmes détectés et les correctifs apportés.
Les audits réduisent véritablement les risques, mais on les interprète souvent comme une garantie, alors qu’ils n’en sont pas une. Un audit porte sur une version donnée du code, à un moment donné ; les modifications ultérieures n’en font pas partie. Il vérifie le code, pas les intentions de l’équipe ni la viabilité économique du projet. Lisez le résumé des conclusions, vérifiez la date et considérez la mention « audité » comme le début de vos recherches, et non comme leur aboutissement.
Ce qu’un audit de sécurité garantit — et ce qu’il ne peut pas garantir
Un audit de sécurité consiste à faire examiner le code d’un contrat intelligent par des spécialistes afin d’y rechercher des bugs, des erreurs de logique et des failles exploitables, avant que de l’argent réel ne soit engagé. Un projet sérieux publie le rapport, qui précise les problèmes détectés et les correctifs apportés.
Les audits réduisent véritablement les risques, mais on les interprète souvent comme une garantie, alors qu’ils n’en sont pas une. Un audit porte sur une version donnée du code, à un moment donné ; les modifications ultérieures n’en font pas partie. Il vérifie le code, pas les intentions de l’équipe ni la viabilité économique du projet. Lisez le résumé des conclusions, vérifiez la date et considérez la mention « audité » comme le début de vos recherches, et non comme leur aboutissement.
Les audits réduisent véritablement les risques, mais on les interprète souvent comme une garantie, alors qu’ils n’en sont pas une. Un audit porte sur une version donnée du code, à un moment donné ; les modifications ultérieures n’en font pas partie. Il vérifie le code, pas les intentions de l’équipe ni la viabilité économique du projet. Lisez le résumé des conclusions, vérifiez la date et considérez la mention « audité » comme le début de vos recherches, et non comme leur aboutissement.
86

🚨 SLOWMIST DÉVOILE UNE ATTAQUE DE BRÈCHE AVANCÉE DE SYSTÈME INTERCHAÎNE IMPACTANT $ETH ET $BTC INFRASTRUCTURE ⚡
Une analyse forensique récente de SlowMist révèle un exploit d’infrastructure multi-couches visant les serveurs hôtes et des nœuds de sécurité tiers. L’adversaire a exécuté des scripts de retrait interchaîne hautement personnalisés, en extrayant un capital initial via $TRX et $ETH sur plusieurs réseaux sur près de trois heures. 🔍
Les journaux de sécurité institutionnels indiquent une exploitation de vulnérabilité zero-day remontant à la fin du mois d’août, aboutissant à des paramètres de retrait falsifiés et à des enregistrements de base de données locale modifiés. 📊 Cette brèche calculée met en évidence à quel point les dépendances envers des tiers demeurent le principal vecteur des risques systémiques de liquidité. 🛡️
🤔 Comment auditez-vous vos expositions envers des contreparties interchaînes à la suite de cette brèche système multi-vecteurs ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
15

·
--
🚨 HACKENPROOF TERMINE L’AUDIT D’INTRUSION POUR UN ÉCHANGE DE PREMIER PLAN SÉCURISANT $BTC FLOWS ! 🛡️
Le capital institutionnel exige des architectures de contrôle des risques robustes avant de déployer une liquidité significative sur les carnets d’ordres. Les white hats de HackenProof ont mené un audit d’intrusion complet pour un échange de premier plan sur les moteurs de trading essentiels, les smart contracts et les points d’accès API. 🔍
Grâce à une atténuation des risques optimisée sur la sécurité des actifs et les modules de contrôle des risques, l’intégrité opérationnelle reste verrouillée avant la volatilité du marché. 📊 Un renforcement proactif de l’infrastructure garantit que les poches de liquidité institutionnelles restent entièrement protégées contre les menaces d’exécution externes. 🛡️
💬 Priorisez-vous les audits de sécurité réalisés par des tiers lors du choix de vos plateformes de flux d’ordres ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
23
·
--
GM. Pendant que les gens normaux faisaient du doomscrolling sur leurs applis de TradFi, la Banque de Corée était là à jouer le jeu du « fais-nous confiance, frère » avec leur pilote de CBDC. Il s’avère qu’ils ont zappé l’audit de sécurité indépendant. Ouais, les banques l’ont juste regardé elles-mêmes.
Le alpha ? S’appuyer uniquement sur des revues internes pour quelque chose d’aussi critique qu’une CBDC, c’est comme un degent de DeFi qui construit un smart contract sans audit professionnel. Gros malaise. Toujours DYOR, même quand les « experts » sont censés s’en occuper. #CBDC #SecurityAudit #CryptoNews
Donc, si la banque centrale n’arrive même pas à remettre sa maison en ordre pour un pilote, qu’est-ce que ça dit sur la sécurité future des monnaies numériques soutenues par l’État ? On est censés juste fomo là-dedans sur la base de la foi uniquement ? Dites-moi ce que vous en pensez en dessous !
41

Les audits crypto donnent un faux sentiment de sécurité alors que les pirates ont causé 1,18 milliard de dollars de pertes au T3, avertit Hacken
- 77 % des pertes du T3 sont dues à des fournisseurs compromis, à des correctifs tardifs ou à des systèmes non couverts par le dernier audit de sécurité.
- Les pertes totales causées par les pirates au T3 ont atteint 1,18 milliard de dollars.
- Hacken avertit que les audits crypto peuvent donner aux investisseurs un faux sentiment de sécurité.
#BinanceSquare #CryptoNews #Hacken #AuditDeSécurité
$btc $eth
#vlikevn Titanbot
Source : CoinDesk
391
⚠️ RAPPORT DE SÉCURITÉ URGENT : 77 % DES ACTIFS VOLÉS PROVIENNENT D’OUTILS NON COUVERTS PAR L’AUDIT ! 🛑
Le dernier rapport trimestriel sur la cybersécurité dans le secteur des cryptomonnaies vient de révéler un chiffre alarmant : les pertes totales dues aux attaques s’élèvent à 1,18 milliard de dollars, et jusqu’à 77 % d’entre elles proviennent d’outils tiers, de fournisseurs d’infrastructures et de systèmes de signature situés hors du périmètre de l’audit !
Cela fait voler en éclats l’idée, répandue chez de nombreux investisseurs, qu’« un projet audité est sûr à 100 % ».
🔍 Vulnérabilités auxquelles les traders doivent absolument faire attention :
- Compromission des clés d’administration (Key Compromise) : des clés privées divulguées par l’équipe de développement ou les opérateurs de nœuds.
- Attaques contre les prestataires de services : les pirates ne s’en prennent pas directement au Smart Contract, mais aux outils tiers (oracles, bridges, logiciels de gestion des développeurs).
- Autorisations de transaction (Approve) sans limite de durée : les utilisateurs de dApps intégrant des outils externes risquent de voir leur portefeuille entièrement vidé si l’infrastructure tierce tombe en panne.
🛡️ Protégez votre portefeuille : vérifiez régulièrement et révoquez les autorisations d’accès des dApps que vous n’utilisez plus dans votre portefeuille Web3 !
Avez-vous récemment révoqué les autorisations des anciens contrats dans votre portefeuille ?
#Binance #CryptoSafety #SmartContract #Web3 #SecurityAudit
100

·
--
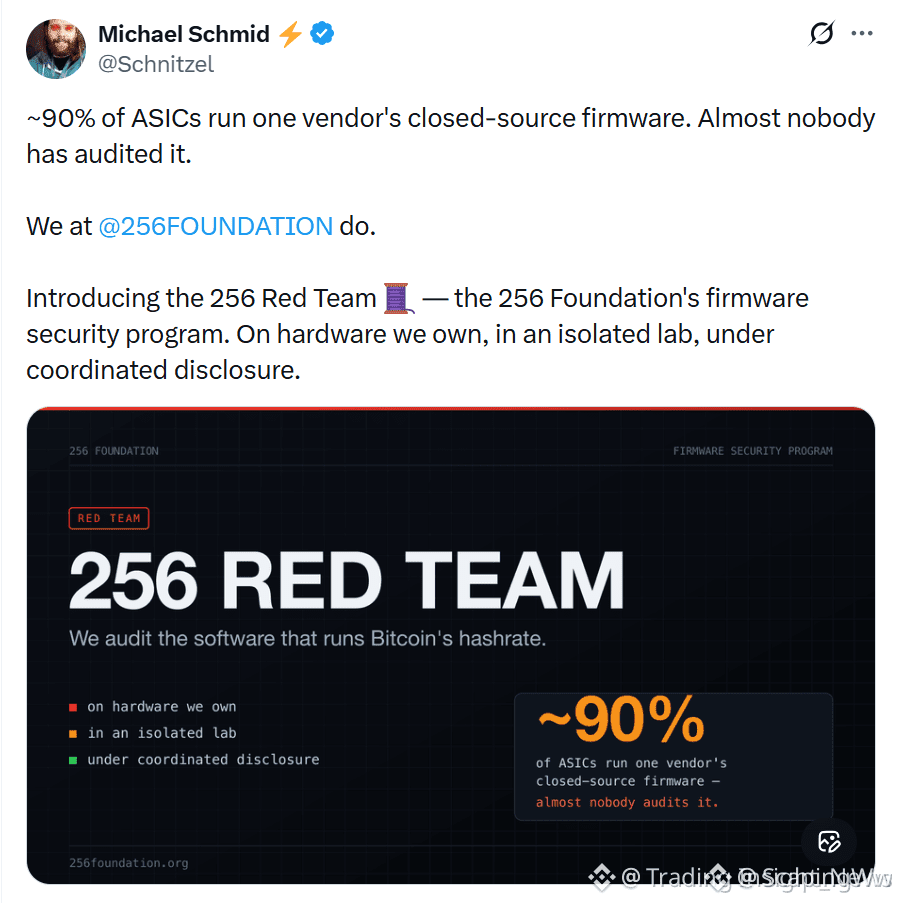
🔴 $BTC REMANIEMENT DÉCISIF DU MINAGE : 41 FAILLES DE SÉCURITÉ DÉVOILÉES DANS LE FIRMWARE DE TIERS — LE CODE D’ACTIONS RESTE IMPECCABLE 💣
🦈 La Fondation 256 vient de frapper du marteau de l’audit sur le logiciel de minage ASIC, et les résultats tranchent le battage avec la netteté d’une lame refroidie. Quarante et une vulnérabilités ont été mises au jour, dont la majeure partie se cache dans le firmware « optimisé » de fabricants tiers provenant de LuxOS, VNISH et Braiins. Le firmware Bitmain « en stock » ? Contre toute attente, il est étonnamment propre — aucun détournement de hashpower, aucun interrupteur d’arrêt à distance, aucun signal clandestin. 📊
💡 Le vrai champ de bataille se situe dans la zone d’ombre des outils d’optimisation que les traders et les mineurs aiment trop souvent croire aveuglément. Connexions par défaut, clés SSH codées en dur, API d’usine non authentifiées — c’est le genre de porte dérobée qui pousse l’argent intelligent à vérifier deux fois ses propres rigs. Les trois fournisseurs disposent de 30 jours pour répondre avant que les conclusions ne soient rendues publiques. En attendant, les audits futurs cibleront MicroBT, Canaan, Auradine, Bitdeer et ePIC, élargissant le filet à l’ensemble de la carte du matériel de minage. 🛡️
🤔 Si votre pile de minage repose sur un firmware de tiers, êtes-vous à l’aise avec ce niveau de confiance — ou le firmware en stock ressemble-t-il soudain à l’offre la plus sûre ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #BitcoinMining #CryptoNews #SecurityAudit #Mining
🦈 💣
47

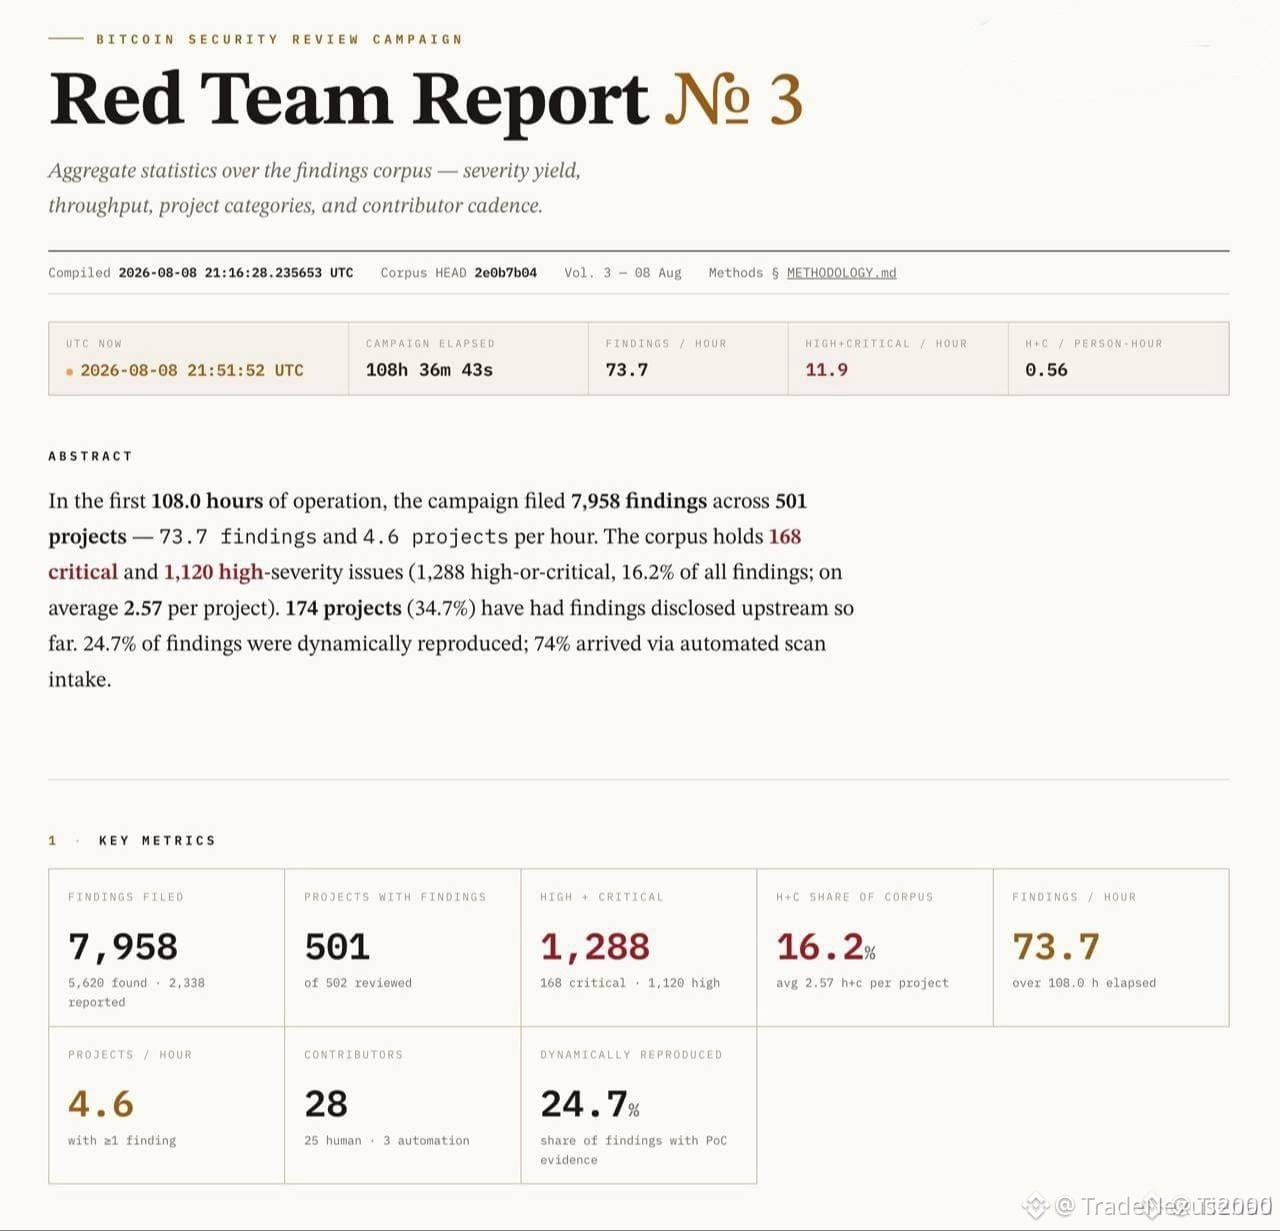
🚨 8 000 FAILLES DE SÉCURITÉ BTC TROUVÉES — À L’ACHAT OU À LA DÉFORMATION ? 💥
🔍 Près de 8 000 vulnérabilités au sein de l’écosystème, dont 1 280 classées comme élevées ou critiques — c’est le genre de signal qui déclenche une prise de liquidité à court terme dans des carnets d’ordres peu fournis. 📊 La scission du marché est réelle : les exécutants subissent la pression des gros titres, tandis que les acheteurs structurels reconnaissent une inefficacité intéressante à positionner.
⚡ Le contre-récit est tranchant — une correction rapide de la part des développeurs peut transformer un titre de risque en catalyseur de confiance, en réduisant la fenêtre de baisse. 🦈 Les “smart money” liquideraient rarement par peur ; elles attendent la chasse aux stops et accumulent la panique.
💬 Cet audit de sécurité modifie-t-il votre conviction — ou n’est-ce que du bruit face à la structure à plus long terme ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Bitcoin #CryptoNews #SecurityAudit #RiskManagement
🎯 🦈
22
🚨 DIVULGATION SÉCURITÉ CRITIQUE DÉCOUVERTE DANS LE CODE OPEN-SOURCE IMPACTANT L’INFRASTRUCTURE $AI ⚠️
L’audit du nouveau ZCode open-sourcé révèle une faille de chiffrement des identifiants : les clés par défaut reposent sur des métadonnées du système d’exploitation faciles à déduire plutôt que sur des signatures matérielles propres à chaque appareil. 🔍 Bien qu’il ne s’agisse pas d’une exploitation à distance, l’exposition de fichiers locaux permet aux attaquants de reconstruire les clés d’accès et d’usurper des sessions actives sur les réseaux Z.ai et BigModel. 📊
Les développeurs institutionnels peuvent atténuer le risque immédiatement en configurant manuellement des clés secrètes personnalisées afin de remplacer les algorithmes de dérivation par défaut. 💡 À mesure que les modèles d’IA prennent de l’ampleur, l’intégrité structurelle de la sécurité reste le principal indicateur pour le positionnement des “smart money”. 💬 Comment les audits de sécurité open-source influenceront-ils la confiance institutionnelle dans le secteur de l’IA ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #SecurityAudit #Crypto #TechNews #SmartMoney
🛡️ 🔍
128

·
--
La plupart des traders redoutent une tempête parfaite de réglementations crypto. Mais le vrai risque réside dans la personne à qui l’on confie la protection de nos actifs — alors qu’une affaire choquante de vol d’initié secoue le FBI.
LE SIGNAL
Un détenteur de habilitation top secrète et agent du FBI vient d’être pris en flagrant délit pour avoir dérobé 1 million de dollars en crypto depuis des portefeuilles faisant l’objet d’enquêtes (CoinDesk). Que dit cela sur la robustesse de notre infrastructure de sécurité si une taupe au sein de l’organisation peut s’en tirer ? #FBI #cryptotheft #insider
L’INTERPRÉTATION
Si un initié peut prendre à partir de portefeuilles confiés au FBI, où est la sécurité dans notre propre self-custody ? Cette rupture de confiance peut être le canari dans la mine de charbon, annonçant un contrôle réglementaire plus large de nos actifs.
LA WATCH LIST
Surveillez les audits de sécurité à venir de Binance, Coinbase et FTX pour déceler tout indice d’un renforcement de la surveillance — celui-ci se profile. #securityaudit #regulatory
Faisons-nous vraiment suffisamment confiance aux « autorités » pour laisser nos clés privées au hasard ?
20

🇰🇷 Inspection interne controversée du CBDC coréen : la sécurité est-elle en danger ?
Un rapport révèle que l’essai initial de la monnaie numérique de la banque centrale de Corée du Sud (CBDC) s’est fortement appuyé sur des contrôles de sécurité internes, sans qu’il y ait eu de revue de sécurité indépendante après les tests. Cela soulève la question de la robustesse des protocoles de sécurité appliqués et de leurs conséquences sur la confiance accordée aux monnaies numériques nationales.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ RÉGLEMENTATION
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 Source : https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
17

🚨 $HFT AUDIT STORM — 4,962 FLAGS DROPPÉES, 85 CRITIQUES EN SUSPENS AU-DESSUS DU MARCHÉ ! ⚡
La plongée approfondie propulsée par l’IA vient de déchirer 390 projets et a mis au jour une montagne de vulnérabilités potentielles. 📊 $HFT et $ZBT sont désormais clairement sous les projecteurs, alors que la phase d’examen poursuit ses évaluations de sévérité.
🔍 Voilà une fenêtre d’incertitude typique, alimentée par un catalyseur. Si ces constats critiques sont confirmés, les protocoles pourraient subir une forte pression tandis que les équipes tentent de colmater les failles. Mais si l’examen réduit l’impact, le rebond de soulagement pourrait surprendre des shorts tardifs. 🦈
Le marché surveille tout — des pics de volume et des mèches marquées précèdent souvent le verdict final. 💡 L’argent intelligent attend rarement la confirmation quand l’actualité est aussi dense. 💬 Vous amortissez le risque ou vous amortissez la peur sur ce coup ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #HFT #ZBT #SecurityAudit #CryptoNews #AI
⚡ 🛡️
208
🛡️ LE LANCEMENT D’OZONE PAR CECURO TRANSFORME LE JEU DE SÉCURITÉ POUR $ACE & $SNXXB ⚡
La frontière de la cybersécurité devient de niveau institutionnel. L’Ozone de Cecuro redéfinit la façon dont nous auditons les vulnérabilités dans un paysage où les attaques pilotées par l’IA évoluent plus vite que les cadres historiques ne peuvent répondre. Le retest continu devient le nouveau standard — pas des rustines saisonnières. 📊
Pour les acteurs du marché détenant $ACE ou $SNXXB , cette évolution renforce le profil de risque structurel de l’écosystème sous-jacent. Moins de vecteurs d’exploitation, des flux de confiance plus solides, et moins de balayages de liquidité dictés par la panique. 🛡️ Les “smart money” prêtent attention quand l’infrastructure de sécurité se renforce avant le cycle d’emballement. ⚡
Ce récit va-t-il maintenir son élan, ou le marché exigera-t-il une preuve en direct (proof-of-concept) d’audit ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ACE #SNXXB #SecurityAudit #AIThreats #Crypto
🛡️ ⚡
124
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
3.3M vues
163,074 mentions
2
#EarningsSeason
5.4M vues
26,708 mentions
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
347 vues
17 mentions
4
#BitmineAdds10452ETH
5,951 vues
159 mentions
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
5,301 vues
142 mentions
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
4,541 vues
90 mentions
7
#RippleWinsFullApprovalAsNationalTrustBank
4,327 vues
93 mentions
8
#AkashSelectsSolanaAsMigrationTarget
2,596 vues
32 mentions
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
163 vues
11 mentions
10
#AnthropicTTMRevenueGrewAbout1200%
55,071 vues
559 mentions