
#phishing
phishing
222,392 vues
317 mentions
Populaire
Récents

Article
🚨 Alerte Éducative — Protégez votre capital :
Les 8 arnaques crypto
les plus actives en 2026Comment ça marche · Comment les identifier · Comment te protéger
En 2024, plus de 5 600 millions de dollars USD ont été perdus dans des arnaques crypto à l’échelle mondiale. En 2026, les techniques sont plus sophistiquées et utilisent l’IA, des deepfakes et des plateformes factices. Appuie sur chaque arnaque pour voir comment elle fonctionne et comment te protéger.
🎣Hameçonnage — Faux sites et faux wallets (TRÈS ÉLEVÉ)
Crée des répliques exactes de Binance, Metamask, Coinbase ou Phantom. Le domaine change une lettre : « bìnance.com », « binance-pro.net ». Quand tu saisis tes identifiants, ils vont directement à l’attaquant.
🚨 Alerte Éducative — Protégez votre capital : Les 8 arnaques crypto les plus actives en 2026
Comment ça marche · Comment les identifier · Comment te protéger
En 2024, plus de 5 600 millions de dollars USD ont été perdus dans des arnaques crypto à l’échelle mondiale. En 2026, les techniques sont plus sophistiquées et utilisent l’IA, des deepfakes et des plateformes factices. Appuie sur chaque arnaque pour voir comment elle fonctionne et comment te protéger.
🎣Hameçonnage — Faux sites et faux wallets (TRÈS ÉLEVÉ)
Crée des répliques exactes de Binance, Metamask, Coinbase ou Phantom. Le domaine change une lettre : « bìnance.com », « binance-pro.net ». Quand tu saisis tes identifiants, ils vont directement à l’attaquant.
En 2024, plus de 5 600 millions de dollars USD ont été perdus dans des arnaques crypto à l’échelle mondiale. En 2026, les techniques sont plus sophistiquées et utilisent l’IA, des deepfakes et des plateformes factices. Appuie sur chaque arnaque pour voir comment elle fonctionne et comment te protéger.
🎣Hameçonnage — Faux sites et faux wallets (TRÈS ÉLEVÉ)
Crée des répliques exactes de Binance, Metamask, Coinbase ou Phantom. Le domaine change une lettre : « bìnance.com », « binance-pro.net ». Quand tu saisis tes identifiants, ils vont directement à l’attaquant.
185

·
--
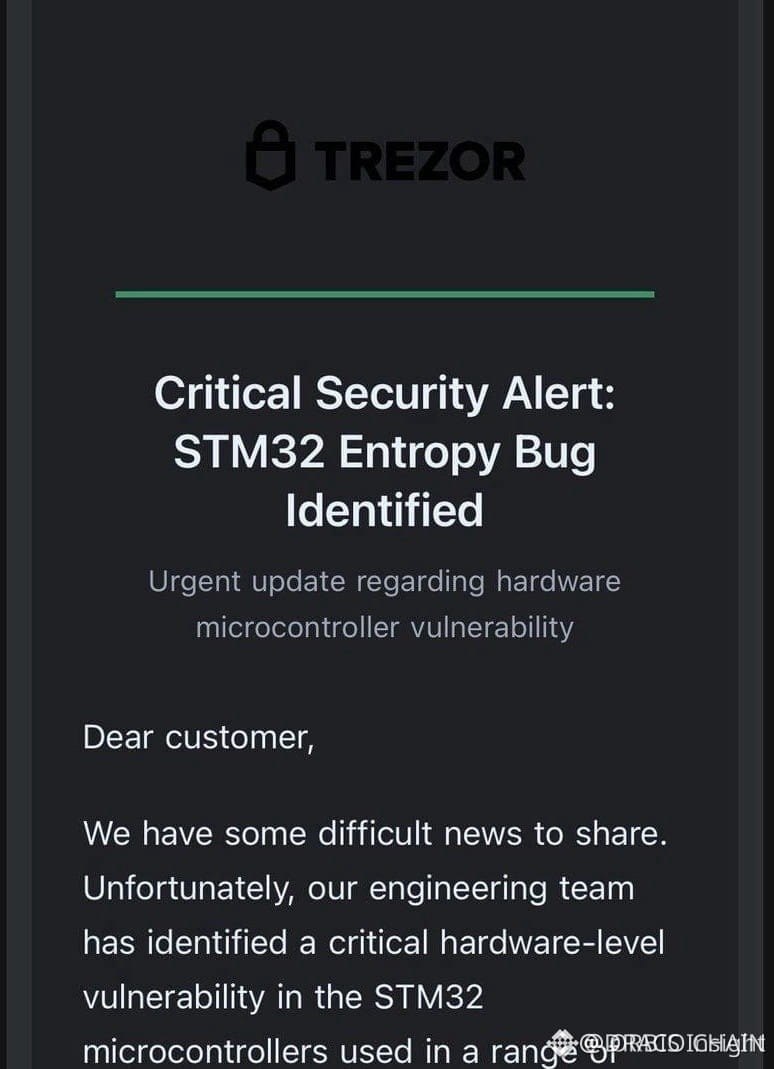
🚨 $BTC ALERTE : FAUSSES ALERTOES DE WALLET MATÉRIEL — DIFFUSION PAR EMAIL — BRÈCHE 🦈
📊 La brèche concerne l’infrastructure de messagerie, pas les portefeuilles eux‑mêmes. Trezor a confirmé qu’un service postal était compromis, tandis que BitBox a signalé un fournisseur de newsletter partagé, ciblant plusieurs entreprises Bitcoin. 📌 Cet écart de chaîne d’approvisionnement permet aux attaquants de se faire passer pour des marques de confiance, en exploitant la crédibilité de la marque pour pousser de fausses alertes de sécurité.
🔍 Traitez tout email inattendu relatif à la sécurité d’un wallet comme non vérifié : faites une pause, recoupez via des canaux officiels, et n’agissez jamais sur des liens ou des demandes urgentes. 💡 Le matériel reste sûr, mais la couche de communication est désormais un vecteur à haut risque.
💬 Comment renforcez-vous les étapes de vérification pour les alertes critiques ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
🚨 $BTC ALERTE : FAUSSES ALERTOES DE WALLET MATÉRIEL — DIFFUSION PAR EMAIL — BRÈCHE 🦈
📊 La brèche concerne l’infrastructure de messagerie, pas les portefeuilles eux‑mêmes. Trezor a confirmé qu’un service postal était compromis, tandis que BitBox a signalé un fournisseur de newsletter partagé, ciblant plusieurs entreprises Bitcoin. 📌 Cet écart de chaîne d’approvisionnement permet aux attaquants de se faire passer pour des marques de confiance, en exploitant la crédibilité de la marque pour pousser de fausses alertes de sécurité.
🔍 Traitez tout email inattendu relatif à la sécurité d’un wallet comme non vérifié : faites une pause, recoupez via des canaux officiels, et n’agissez jamais sur des liens ou des demandes urgentes. 💡 Le matériel reste sûr, mais la couche de communication est désormais un vecteur à haut risque.
💬 Comment renforcez-vous les étapes de vérification pour les alertes critiques ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
📊 La brèche concerne l’infrastructure de messagerie, pas les portefeuilles eux‑mêmes. Trezor a confirmé qu’un service postal était compromis, tandis que BitBox a signalé un fournisseur de newsletter partagé, ciblant plusieurs entreprises Bitcoin. 📌 Cet écart de chaîne d’approvisionnement permet aux attaquants de se faire passer pour des marques de confiance, en exploitant la crédibilité de la marque pour pousser de fausses alertes de sécurité.
🔍 Traitez tout email inattendu relatif à la sécurité d’un wallet comme non vérifié : faites une pause, recoupez via des canaux officiels, et n’agissez jamais sur des liens ou des demandes urgentes. 💡 Le matériel reste sûr, mais la couche de communication est désormais un vecteur à haut risque.
💬 Comment renforcez-vous les étapes de vérification pour les alertes critiques ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
42

Imaginez recevoir un e-mail provenant d’une adresse officielle et vérifiée, qui ressemble à 100% à la réalité, pour découvrir qu’il s’agit d’un piège conçu pour voler l’intégralité de votre capital crypto. Ce n’est pas un scénario hypothétique, mais le dernier cauchemar de sécurité qui touche les utilisateurs de portefeuilles matériels.
Comment pouvons-nous dormir sur nos deux oreilles en sachant que nos clés hors ligne sont en sécurité, mais que nos adresses e-mail sont transformées en arme contre nous ?
Voici ce que nous savons pour le moment :
🚨 Trezor a confirmé qu’une faille de sécurité de tierce partie chez le prestataire d’expédition ShipMonk est à l’origine du problème.
🚨 Cette faille a permis à des acteurs malveillants d’envoyer des e-mails de phishing directement depuis un domaine Trezor légitime.
🚨 Les données compromises incluent des informations personnelles de clients ayant commandé des appareils.
N’entrez, jamais, jamais votre phrase de récupération sur un site web, même si l’e-mail provient du domaine officiel exact. Sérieusement, restez sur vos gardes et gardez votre $BTC et $ETH en sécurité. Ces pirates deviennent beaucoup trop intelligents.
#Trezor #Security #Phishing #Write2Earn
Imaginez recevoir un e-mail provenant d’une adresse officielle et vérifiée, qui ressemble à 100% à la réalité, pour découvrir qu’il s’agit d’un piège conçu pour voler l’intégralité de votre capital crypto. Ce n’est pas un scénario hypothétique, mais le dernier cauchemar de sécurité qui touche les utilisateurs de portefeuilles matériels.
Comment pouvons-nous dormir sur nos deux oreilles en sachant que nos clés hors ligne sont en sécurité, mais que nos adresses e-mail sont transformées en arme contre nous ?
Voici ce que nous savons pour le moment :
🚨 Trezor a confirmé qu’une faille de sécurité de tierce partie chez le prestataire d’expédition ShipMonk est à l’origine du problème.
🚨 Cette faille a permis à des acteurs malveillants d’envoyer des e-mails de phishing directement depuis un domaine Trezor légitime.
🚨 Les données compromises incluent des informations personnelles de clients ayant commandé des appareils.
N’entrez, jamais, jamais votre phrase de récupération sur un site web, même si l’e-mail provient du domaine officiel exact. Sérieusement, restez sur vos gardes et gardez votre $BTC et $ETH en sécurité. Ces pirates deviennent beaucoup trop intelligents.
#Trezor #Security #Phishing #Write2Earn
Comment pouvons-nous dormir sur nos deux oreilles en sachant que nos clés hors ligne sont en sécurité, mais que nos adresses e-mail sont transformées en arme contre nous ?
Voici ce que nous savons pour le moment :
🚨 Trezor a confirmé qu’une faille de sécurité de tierce partie chez le prestataire d’expédition ShipMonk est à l’origine du problème.
🚨 Cette faille a permis à des acteurs malveillants d’envoyer des e-mails de phishing directement depuis un domaine Trezor légitime.
🚨 Les données compromises incluent des informations personnelles de clients ayant commandé des appareils.
N’entrez, jamais, jamais votre phrase de récupération sur un site web, même si l’e-mail provient du domaine officiel exact. Sérieusement, restez sur vos gardes et gardez votre $BTC et $ETH en sécurité. Ces pirates deviennent beaucoup trop intelligents.
#Trezor #Security #Phishing #Write2Earn

31
🛡️ Incident sur Trezor:
Détail technique : Cette campagne de phishing ne compromet pas le Secure Element ni la cryptographie des appareils physiques Trezor. Le vecteur d’attaque repose sur l’ingénierie sociale et le spoofing de domaines, en imitant des interfaces de mise à jour du firmware ou des interfaces web (comme Trezor Suite) afin de tromper l’utilisateur et l’amener à révéler sa phrase de récupération (seed phrase) ou à connecter des signatures malveillantes. Rappel : aucun portefeuille légitime ne vous demandera jamais votre seed phrase via internet.
🚨
"Ne mettez pas vos actifs en danger par négligence ! Cliquez sur 'Suivre' pour recevoir des alertes de sécurité techniques en temps réel, soutenez cette analyse avec un pourboire et partagez votre avis pour aider à garder la communauté en sécurité."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🛡️ Incident sur Trezor:
Détail technique : Cette campagne de phishing ne compromet pas le Secure Element ni la cryptographie des appareils physiques Trezor. Le vecteur d’attaque repose sur l’ingénierie sociale et le spoofing de domaines, en imitant des interfaces de mise à jour du firmware ou des interfaces web (comme Trezor Suite) afin de tromper l’utilisateur et l’amener à révéler sa phrase de récupération (seed phrase) ou à connecter des signatures malveillantes. Rappel : aucun portefeuille légitime ne vous demandera jamais votre seed phrase via internet.
🚨
"Ne mettez pas vos actifs en danger par négligence ! Cliquez sur 'Suivre' pour recevoir des alertes de sécurité techniques en temps réel, soutenez cette analyse avec un pourboire et partagez votre avis pour aider à garder la communauté en sécurité."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB
Détail technique : Cette campagne de phishing ne compromet pas le Secure Element ni la cryptographie des appareils physiques Trezor. Le vecteur d’attaque repose sur l’ingénierie sociale et le spoofing de domaines, en imitant des interfaces de mise à jour du firmware ou des interfaces web (comme Trezor Suite) afin de tromper l’utilisateur et l’amener à révéler sa phrase de récupération (seed phrase) ou à connecter des signatures malveillantes. Rappel : aucun portefeuille légitime ne vous demandera jamais votre seed phrase via internet.
🚨
"Ne mettez pas vos actifs en danger par négligence ! Cliquez sur 'Suivre' pour recevoir des alertes de sécurité techniques en temps réel, soutenez cette analyse avec un pourboire et partagez votre avis pour aider à garder la communauté en sécurité."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB

1
256
·
--
🚨 Un énorme vol de Bitcoin de 245 M$ s’est terminé par un plaidoyer de culpabilité, révélant la terrifiante puissance de l’ingénierie sociale.
En utilisant une usurpation d’identité sophistiquée et des codes de sécurité dérobés, le hacker a drainé des millions avant de se lancer dans une frénétique opération de blanchiment.
Cette affaire est un rappel clair : la sécurité n’est solide que comme son maillon humain le plus faible. Protégez toujours votre 2FA, vérifiez deux fois les identités et ne faites confiance à rien. Restez en sécurité là-bas ! 🛡️
#Bitcoin #CryptoSecurity #Phishing
🚨 Un énorme vol de Bitcoin de 245 M$ s’est terminé par un plaidoyer de culpabilité, révélant la terrifiante puissance de l’ingénierie sociale.
En utilisant une usurpation d’identité sophistiquée et des codes de sécurité dérobés, le hacker a drainé des millions avant de se lancer dans une frénétique opération de blanchiment.
Cette affaire est un rappel clair : la sécurité n’est solide que comme son maillon humain le plus faible. Protégez toujours votre 2FA, vérifiez deux fois les identités et ne faites confiance à rien. Restez en sécurité là-bas ! 🛡️
#Bitcoin #CryptoSecurity #Phishing
En utilisant une usurpation d’identité sophistiquée et des codes de sécurité dérobés, le hacker a drainé des millions avant de se lancer dans une frénétique opération de blanchiment.
Cette affaire est un rappel clair : la sécurité n’est solide que comme son maillon humain le plus faible. Protégez toujours votre 2FA, vérifiez deux fois les identités et ne faites confiance à rien. Restez en sécurité là-bas ! 🛡️
#Bitcoin #CryptoSecurity #Phishing
40

·
--
🔴 $VTHO ALERTE : DES PIRATES DIFFUSENT DES E-MAILS D’ESCROQUERIE – SÉCURISEZ VOTRE PORTEFEUILLE MAINTENANT ! 🚨
🦈 Des acteurs “smart money” signalent déjà une brèche sur la passerelle e-mail de Trezor ; des pirates inondent les boîtes de réception avec un leurre de “Alerte de sécurité critique”. 📊 La vague d’hameçonnage vise les détenteurs de $VTHO et $IOST , exploitant le sentiment récemment plus “doux” pour récolter des actifs en un seul clic.
💡 Mesures d’atténuation immédiates : interrompez tout lien ou toute pièce jointe provenant du supposé e-mail Trezor, révoquez toutes les connexions dApp inconnues, et faites tourner (rechangez) la graine (seed) de votre appareil. 📌 Une boîte de réception propre est votre première ligne de défense contre la chasse à la liquidité qui pourrait sinon transformer votre portefeuille en bassin alimenté par des requins.
💬 Avez-vous sécurisé votre wallet matériel et audité les autorisations de votre dApp ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🔴 $VTHO ALERTE : DES PIRATES DIFFUSENT DES E-MAILS D’ESCROQUERIE – SÉCURISEZ VOTRE PORTEFEUILLE MAINTENANT ! 🚨
🦈 Des acteurs “smart money” signalent déjà une brèche sur la passerelle e-mail de Trezor ; des pirates inondent les boîtes de réception avec un leurre de “Alerte de sécurité critique”. 📊 La vague d’hameçonnage vise les détenteurs de $VTHO et $IOST , exploitant le sentiment récemment plus “doux” pour récolter des actifs en un seul clic.
💡 Mesures d’atténuation immédiates : interrompez tout lien ou toute pièce jointe provenant du supposé e-mail Trezor, révoquez toutes les connexions dApp inconnues, et faites tourner (rechangez) la graine (seed) de votre appareil. 📌 Une boîte de réception propre est votre première ligne de défense contre la chasse à la liquidité qui pourrait sinon transformer votre portefeuille en bassin alimenté par des requins.
💬 Avez-vous sécurisé votre wallet matériel et audité les autorisations de votre dApp ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🦈 Des acteurs “smart money” signalent déjà une brèche sur la passerelle e-mail de Trezor ; des pirates inondent les boîtes de réception avec un leurre de “Alerte de sécurité critique”. 📊 La vague d’hameçonnage vise les détenteurs de $VTHO et $IOST , exploitant le sentiment récemment plus “doux” pour récolter des actifs en un seul clic.
💡 Mesures d’atténuation immédiates : interrompez tout lien ou toute pièce jointe provenant du supposé e-mail Trezor, révoquez toutes les connexions dApp inconnues, et faites tourner (rechangez) la graine (seed) de votre appareil. 📌 Une boîte de réception propre est votre première ligne de défense contre la chasse à la liquidité qui pourrait sinon transformer votre portefeuille en bassin alimenté par des requins.
💬 Avez-vous sécurisé votre wallet matériel et audité les autorisations de votre dApp ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
252
·
--
**
**La filtration chez un fournisseur tiers génère des courriels d’hameçonnage depuis un domaine légitime de Tre
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**
**La filtration chez un fournisseur tiers génère des courriels d’hameçonnage depuis un domaine légitime de Tre
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**La filtration chez un fournisseur tiers génère des courriels d’hameçonnage depuis un domaine légitime de Tre
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
72

🚨 ALERTE DE PIRATAGE $TRZ : DES EMAILS D’HAMEÇONNAGE SUBMERGENT LES UTILISATEURS ! ⚠️
Trezor vient de confirmer une faille chez un fournisseur d’emails tiers : les escrocs envoient désormais de faux messages Trezor. 🛡️ Les faux domaines ont été supprimés, mais l’inondation dans les boîtes de réception est toujours active, donc chaque clic est un piège potentiel.
N’oubliez pas que le matériel lui-même, les clés privées et les sauvegardes ne sont pas touchés, mais la fuite de données personnelles liée à l’incident d’August ShipMonk continue de hanter 13k+ utilisateurs. 📊 Traitez tout lien non sollicité comme hostile, vérifiez via les canaux officiels et envisagez une nouvelle adresse pour vos communications futures. 🔍
💬 Est-ce que vous vérifiez deux fois chaque email Trezor avant d’y cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
🚨 ALERTE DE PIRATAGE $TRZ : DES EMAILS D’HAMEÇONNAGE SUBMERGENT LES UTILISATEURS ! ⚠️
Trezor vient de confirmer une faille chez un fournisseur d’emails tiers : les escrocs envoient désormais de faux messages Trezor. 🛡️ Les faux domaines ont été supprimés, mais l’inondation dans les boîtes de réception est toujours active, donc chaque clic est un piège potentiel.
N’oubliez pas que le matériel lui-même, les clés privées et les sauvegardes ne sont pas touchés, mais la fuite de données personnelles liée à l’incident d’August ShipMonk continue de hanter 13k+ utilisateurs. 📊 Traitez tout lien non sollicité comme hostile, vérifiez via les canaux officiels et envisagez une nouvelle adresse pour vos communications futures. 🔍
💬 Est-ce que vous vérifiez deux fois chaque email Trezor avant d’y cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
Trezor vient de confirmer une faille chez un fournisseur d’emails tiers : les escrocs envoient désormais de faux messages Trezor. 🛡️ Les faux domaines ont été supprimés, mais l’inondation dans les boîtes de réception est toujours active, donc chaque clic est un piège potentiel.
N’oubliez pas que le matériel lui-même, les clés privées et les sauvegardes ne sont pas touchés, mais la fuite de données personnelles liée à l’incident d’August ShipMonk continue de hanter 13k+ utilisateurs. 📊 Traitez tout lien non sollicité comme hostile, vérifiez via les canaux officiels et envisagez une nouvelle adresse pour vos communications futures. 🔍
💬 Est-ce que vous vérifiez deux fois chaque email Trezor avant d’y cliquer ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #TRZ #Security #Phishing #Crypto
🚀 🔥
6

·
--
Tout le monde pense que ces écrans « compléter le contrôle de sécurité » ne font que tenir les robots à l’écart, mais en réalité beaucoup d’entre eux sont des pages de phishing qui ont l’air officielles et qui attrapent encore des gens chaque semaine.
tu avances une popup au milieu d’une transaction parce que tu ne veux pas rater la prochaine bougie et la suite, c’est que ton compte se fait vider. Honnêtement, cet écran de vérification bidon, c’est comme ça que pas mal de gens perdent le sac qu’ils ont passé des mois à constituer.
la semaine dernière, un trader que je connais en a cliqué un après un pic $BTC . même mise en page, mêmes mots sur le fait de vérifier que tu n’es pas un bot pour protéger ton compte et empêcher le spam. il a tout saisi. huit minutes plus tard, ils ont balayé 4.2 $BTC + avec son $ETH et $BNB. il n’a remarqué que quand les retraits étaient déjà passés.
si tu n’as pas lancé cette connexion toi-même depuis l’application officielle, ce contrôle ne te protège pas. ferme l’onglet et ouvre l’appli directement.
est-ce que quelqu’un d’autre a failli tomber dans un de ces pièges récemment ?
#cryptosecurity #phishing #BNB
Tout le monde pense que ces écrans « compléter le contrôle de sécurité » ne font que tenir les robots à l’écart, mais en réalité beaucoup d’entre eux sont des pages de phishing qui ont l’air officielles et qui attrapent encore des gens chaque semaine.
tu avances une popup au milieu d’une transaction parce que tu ne veux pas rater la prochaine bougie et la suite, c’est que ton compte se fait vider. Honnêtement, cet écran de vérification bidon, c’est comme ça que pas mal de gens perdent le sac qu’ils ont passé des mois à constituer.
la semaine dernière, un trader que je connais en a cliqué un après un pic $BTC . même mise en page, mêmes mots sur le fait de vérifier que tu n’es pas un bot pour protéger ton compte et empêcher le spam. il a tout saisi. huit minutes plus tard, ils ont balayé 4.2 $BTC + avec son $ETH et $BNB . il n’a remarqué que quand les retraits étaient déjà passés.
si tu n’as pas lancé cette connexion toi-même depuis l’application officielle, ce contrôle ne te protège pas. ferme l’onglet et ouvre l’appli directement.
est-ce que quelqu’un d’autre a failli tomber dans un de ces pièges récemment ?
#cryptosecurity #phishing #BNB
tu avances une popup au milieu d’une transaction parce que tu ne veux pas rater la prochaine bougie et la suite, c’est que ton compte se fait vider. Honnêtement, cet écran de vérification bidon, c’est comme ça que pas mal de gens perdent le sac qu’ils ont passé des mois à constituer.
la semaine dernière, un trader que je connais en a cliqué un après un pic $BTC . même mise en page, mêmes mots sur le fait de vérifier que tu n’es pas un bot pour protéger ton compte et empêcher le spam. il a tout saisi. huit minutes plus tard, ils ont balayé 4.2 $BTC + avec son $ETH et $BNB . il n’a remarqué que quand les retraits étaient déjà passés.
si tu n’as pas lancé cette connexion toi-même depuis l’application officielle, ce contrôle ne te protège pas. ferme l’onglet et ouvre l’appli directement.
est-ce que quelqu’un d’autre a failli tomber dans un de ces pièges récemment ?
#cryptosecurity #phishing #BNB
15
·
--
Alerte de sécurité : Campagne de phishing massive contourne les filtres de messagerie avec l’Unicode
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
Alerte de sécurité : Campagne de phishing massive contourne les filtres de messagerie avec l’Unicode
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
— Analyse par EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
83
Anti-arnaque par code : un réglage en une minute, qui bloque tous les faux e-mails.
À chaque incident « faux e-mail qui fait perdre la moitié du portefeuille », ce réglage manquait.
Anti-arnaque par code : après avoir configuré, chaque e-mail officiel envoyé par Binance inclura ton code personnel. Sans ce code, les « e-mails officiels » sont tous des faux ; les e-mails de vérification aussi.
· Le code doit être sans régularité : ne pas utiliser une date d’anniversaire. Configure-le en 1 minute dans le Centre de sécurité de l’App.
En 2021, configuré : aujourd’hui, les e-mails indésirables se distinguent à l’œil nu.
#AccountSecurity #Phishing $BNB
Anti-arnaque par code : un réglage en une minute, qui bloque tous les faux e-mails.
À chaque incident « faux e-mail qui fait perdre la moitié du portefeuille », ce réglage manquait.
Anti-arnaque par code : après avoir configuré, chaque e-mail officiel envoyé par Binance inclura ton code personnel. Sans ce code, les « e-mails officiels » sont tous des faux ; les e-mails de vérification aussi.
· Le code doit être sans régularité : ne pas utiliser une date d’anniversaire. Configure-le en 1 minute dans le Centre de sécurité de l’App.
En 2021, configuré : aujourd’hui, les e-mails indésirables se distinguent à l’œil nu.
#AccountSecurity #Phishing $BNB
À chaque incident « faux e-mail qui fait perdre la moitié du portefeuille », ce réglage manquait.
Anti-arnaque par code : après avoir configuré, chaque e-mail officiel envoyé par Binance inclura ton code personnel. Sans ce code, les « e-mails officiels » sont tous des faux ; les e-mails de vérification aussi.
· Le code doit être sans régularité : ne pas utiliser une date d’anniversaire. Configure-le en 1 minute dans le Centre de sécurité de l’App.
En 2021, configuré : aujourd’hui, les e-mails indésirables se distinguent à l’œil nu.
#AccountSecurity #Phishing $BNB
1
140

·
--
Alerte de sécurité : X de Musk aurait envoyé une vague d’e-mails de réinitialisation de mot de passe non sollicités ; aucune preuve de violation n’a encore été constatée. Les passionnés de crypto—ne cliquez pas sur des liens suspects, vérifiez via les canaux officiels et activez la 2FA pour protéger vos portefeuilles. Restez vigilant. #Security #Phishing $BTC
Alerte de sécurité : X de Musk aurait envoyé une vague d’e-mails de réinitialisation de mot de passe non sollicités ; aucune preuve de violation n’a encore été constatée. Les passionnés de crypto—ne cliquez pas sur des liens suspects, vérifiez via les canaux officiels et activez la 2FA pour protéger vos portefeuilles. Restez vigilant. #Security #Phishing $BTC
6
Article
🚫 ALERTE : le "Prix" Caché des Airdrops et des Faucets que Personne ne vous Dit🚨 ALERTE : le "Prix" Caché des Airdrops et des Faucets que Personne ne vous Dit
Vous vous êtes déjà demandé combien vaut votre heure ?
Si vous passez 2 heures sur des sites de faucets ou à cliquer sur des tâches pour gagner 0,10 $ en crypto, vous dévalorisez votre temps et, pire encore, vous exposez votre sécurité à des liens malveillants.
3 Règles d’Or pour ceux qui cherchent des opportunités sans investissement :
1️⃣ La Règle du Portefeuille Fantôme : Ne connectez jamais votre portefeuille principal (où se trouvent vos BTC, ETH ou votre épargne) à des sites d’airdrops ou de bounty inconnus. Utilisez un portefeuille secondaire (burner wallet) créé spécifiquement pour cela.
🚫 ALERTE : le "Prix" Caché des Airdrops et des Faucets que Personne ne vous Dit
🚨 ALERTE : le "Prix" Caché des Airdrops et des Faucets que Personne ne vous Dit
Vous vous êtes déjà demandé combien vaut votre heure ?
Si vous passez 2 heures sur des sites de faucets ou à cliquer sur des tâches pour gagner 0,10 $ en crypto, vous dévalorisez votre temps et, pire encore, vous exposez votre sécurité à des liens malveillants.
3 Règles d’Or pour ceux qui cherchent des opportunités sans investissement :
1️⃣ La Règle du Portefeuille Fantôme : Ne connectez jamais votre portefeuille principal (où se trouvent vos BTC, ETH ou votre épargne) à des sites d’airdrops ou de bounty inconnus. Utilisez un portefeuille secondaire (burner wallet) créé spécifiquement pour cela.
Vous vous êtes déjà demandé combien vaut votre heure ?
Si vous passez 2 heures sur des sites de faucets ou à cliquer sur des tâches pour gagner 0,10 $ en crypto, vous dévalorisez votre temps et, pire encore, vous exposez votre sécurité à des liens malveillants.
3 Règles d’Or pour ceux qui cherchent des opportunités sans investissement :
1️⃣ La Règle du Portefeuille Fantôme : Ne connectez jamais votre portefeuille principal (où se trouvent vos BTC, ETH ou votre épargne) à des sites d’airdrops ou de bounty inconnus. Utilisez un portefeuille secondaire (burner wallet) créé spécifiquement pour cela.
1
88

Restez sur vos gardes ou prenez une claque.
Le phishing devient de plus en plus agressif. Une nouvelle campagne cible près de 900k numéros de téléphone afin d’attirer les utilisateurs vers de faux sites de portefeuille. Un mauvais clic, et vos fonds sont partis. Faites extrêmement attention à tous les liens contenus dans les SMS.
#Security #Phishing
Restez sur vos gardes ou prenez une claque.
Le phishing devient de plus en plus agressif. Une nouvelle campagne cible près de 900k numéros de téléphone afin d’attirer les utilisateurs vers de faux sites de portefeuille. Un mauvais clic, et vos fonds sont partis. Faites extrêmement attention à tous les liens contenus dans les SMS.
#Security #Phishing
Le phishing devient de plus en plus agressif. Une nouvelle campagne cible près de 900k numéros de téléphone afin d’attirer les utilisateurs vers de faux sites de portefeuille. Un mauvais clic, et vos fonds sont partis. Faites extrêmement attention à tous les liens contenus dans les SMS.
#Security #Phishing
10

·
--
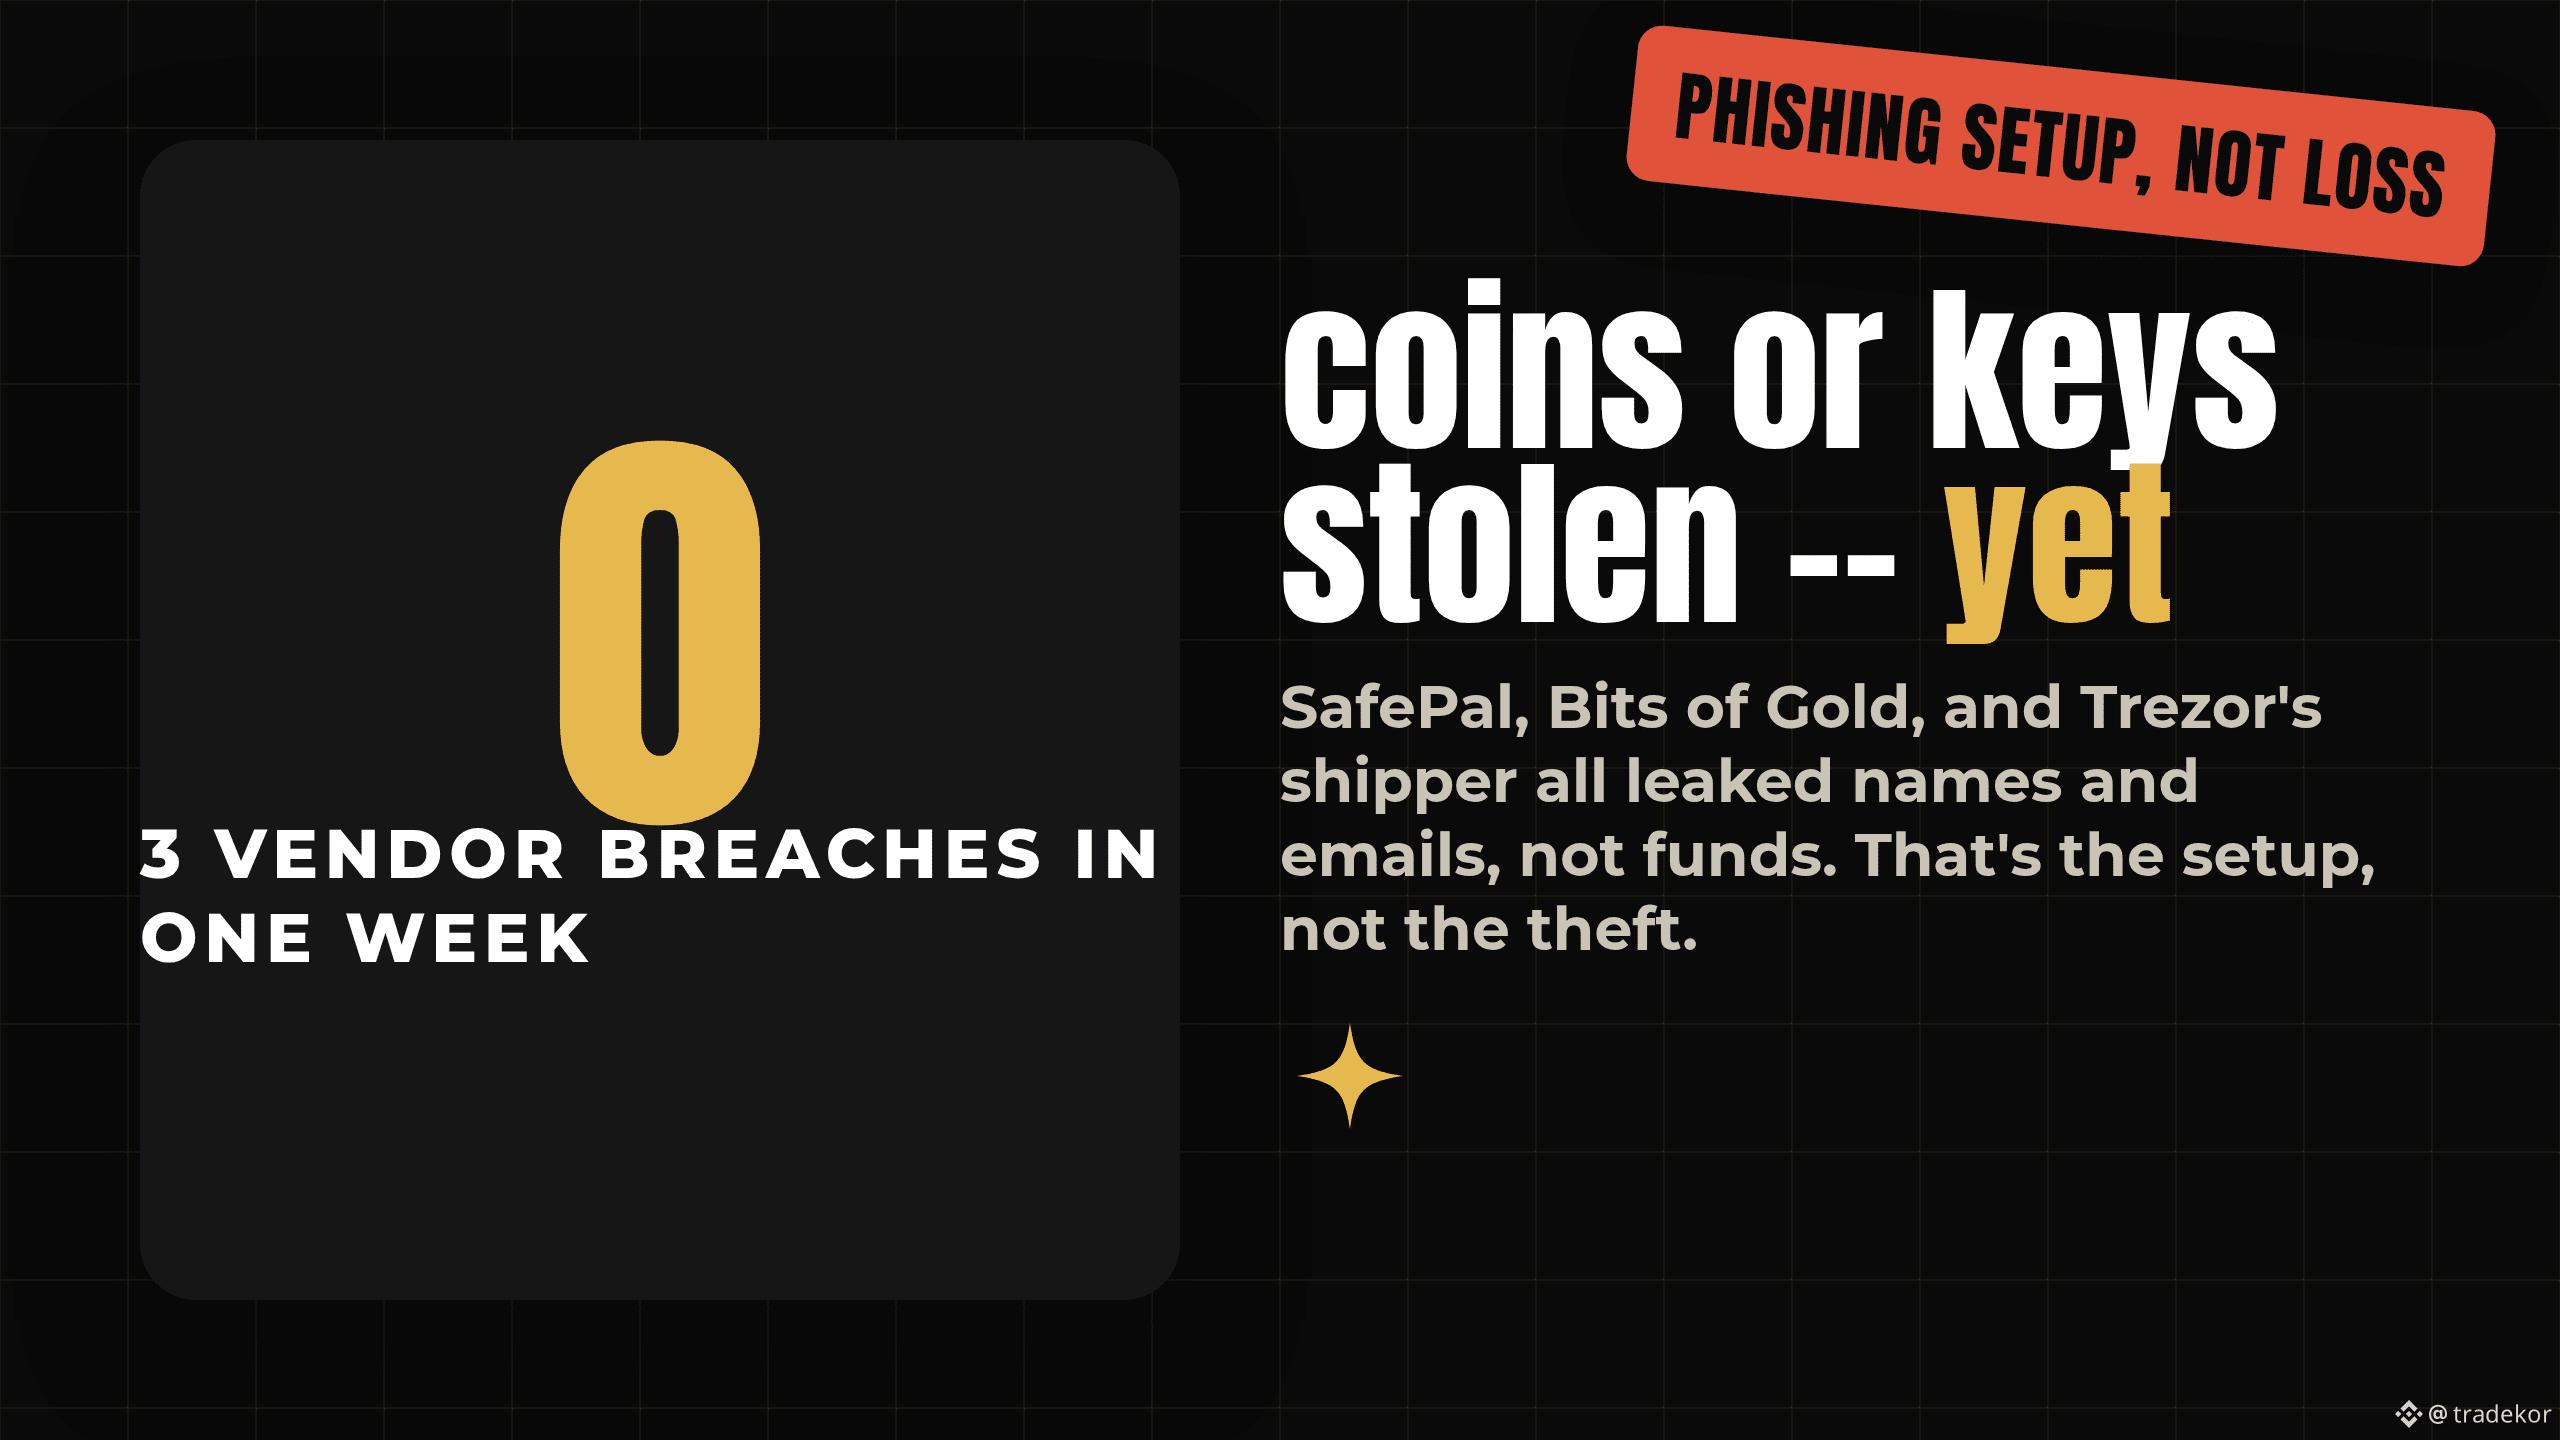
3 portefeuilles et vendeurs d’échange ont divulgué des fuites de données en une semaine — et aucun d’eux n’a perdu un seul coin ou une clé privée.
Qu’est-ce qui s’est passé : SafePal a confirmé le 16 août qu’un plugin tiers de suivi de commandes exposait des noms, des emails et des détails d’achat pour environ 39 798 clients. Le même jour, Bits of Gold, le plus grand courtier crypto réglementé d’Israël, a divulgué une fuite distincte chez un fournisseur, qui aurait touché environ 200 000 clients. Les deux sont survenus trois jours après que Trezor a révélé que son partenaire de traitement des commandes, ShipMonk, exposait environ 14 000 clients.
Pourquoi c’est important : aucune phrase seed, aucune clé privée et aucun fonds n’ont été touchés dans l’un des trois cas. Mais des noms, des emails et la preuve de votre marque de portefeuille matériel sont exactement des données de ciblage utilisées pour préparer un phishing par "fausse assistance" — le même scénario qui a suivi la fuite de Ledger en 2020 pendant des années. Aucune de ces trois entreprises n’a été touchée directement ; ce sont leurs fournisseurs qui l’ont été.
La nuance : Bits of Gold n’a pas encore officiellement confirmé le chiffre de 200 000 — ce nombre est rapporté, pas déclaré par l’entreprise. Et il s’agit d’une histoire de configuration de phishing, pas d’un vol : ne lisez pas cela comme "des fonds en danger aujourd’hui". Le risque réel apparaît des semaines ou des mois plus tard, dans un email ciblé qui connaît déjà votre nom et votre marque de portefeuille.
Si vous avez déjà acheté un portefeuille matériel, sauriez-vous si vos données d’expédition ont fuité ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 portefeuilles et vendeurs d’échange ont divulgué des fuites de données en une semaine — et aucun d’eux n’a perdu un seul coin ou une clé privée.
Qu’est-ce qui s’est passé : SafePal a confirmé le 16 août qu’un plugin tiers de suivi de commandes exposait des noms, des emails et des détails d’achat pour environ 39 798 clients. Le même jour, Bits of Gold, le plus grand courtier crypto réglementé d’Israël, a divulgué une fuite distincte chez un fournisseur, qui aurait touché environ 200 000 clients. Les deux sont survenus trois jours après que Trezor a révélé que son partenaire de traitement des commandes, ShipMonk, exposait environ 14 000 clients.
Pourquoi c’est important : aucune phrase seed, aucune clé privée et aucun fonds n’ont été touchés dans l’un des trois cas. Mais des noms, des emails et la preuve de votre marque de portefeuille matériel sont exactement des données de ciblage utilisées pour préparer un phishing par "fausse assistance" — le même scénario qui a suivi la fuite de Ledger en 2020 pendant des années. Aucune de ces trois entreprises n’a été touchée directement ; ce sont leurs fournisseurs qui l’ont été.
La nuance : Bits of Gold n’a pas encore officiellement confirmé le chiffre de 200 000 — ce nombre est rapporté, pas déclaré par l’entreprise. Et il s’agit d’une histoire de configuration de phishing, pas d’un vol : ne lisez pas cela comme "des fonds en danger aujourd’hui". Le risque réel apparaît des semaines ou des mois plus tard, dans un email ciblé qui connaît déjà votre nom et votre marque de portefeuille.
Si vous avez déjà acheté un portefeuille matériel, sauriez-vous si vos données d’expédition ont fuité ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Qu’est-ce qui s’est passé : SafePal a confirmé le 16 août qu’un plugin tiers de suivi de commandes exposait des noms, des emails et des détails d’achat pour environ 39 798 clients. Le même jour, Bits of Gold, le plus grand courtier crypto réglementé d’Israël, a divulgué une fuite distincte chez un fournisseur, qui aurait touché environ 200 000 clients. Les deux sont survenus trois jours après que Trezor a révélé que son partenaire de traitement des commandes, ShipMonk, exposait environ 14 000 clients.
Pourquoi c’est important : aucune phrase seed, aucune clé privée et aucun fonds n’ont été touchés dans l’un des trois cas. Mais des noms, des emails et la preuve de votre marque de portefeuille matériel sont exactement des données de ciblage utilisées pour préparer un phishing par "fausse assistance" — le même scénario qui a suivi la fuite de Ledger en 2020 pendant des années. Aucune de ces trois entreprises n’a été touchée directement ; ce sont leurs fournisseurs qui l’ont été.
La nuance : Bits of Gold n’a pas encore officiellement confirmé le chiffre de 200 000 — ce nombre est rapporté, pas déclaré par l’entreprise. Et il s’agit d’une histoire de configuration de phishing, pas d’un vol : ne lisez pas cela comme "des fonds en danger aujourd’hui". Le risque réel apparaît des semaines ou des mois plus tard, dans un email ciblé qui connaît déjà votre nom et votre marque de portefeuille.
Si vous avez déjà acheté un portefeuille matériel, sauriez-vous si vos données d’expédition ont fuité ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
49
🚨 ALERTE DE SÉCURITÉ Web3 : Les signatures de phishing peuvent vider votre wallet en quelques secondes
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 ALERTE DE SÉCURITÉ Web3 : Les signatures de phishing peuvent vider votre wallet en quelques secondes
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
2
452

$NOXA X COMPTE HACKÉ — NE CLIQUEZ SUR AUCUN LIEN 🚨
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
$NOXA X COMPTE HACKÉ — NE CLIQUEZ SUR AUCUN LIEN 🚨
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
59
·
--
ALERTE D’ARNAQUE À 1 MILLION DE $ : Attaque par hameçonnage qui vide massivement des USDT sur Ethereum !
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
ALERTE D’ARNAQUE À 1 MILLION DE $ : Attaque par hameçonnage qui vide massivement des USDT sur Ethereum !
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
68
·
--

Article
Comment te protéger du phishing et des attaques d'usurpation ?Le phishing est la méthode la plus courante pour voler des cryptos
Ils n'ont pas besoin de hacker Binance ni de casser la blockchain
Ils te dupent !! pour que tu donnes tes données
Dans cet article, je t'apprends à reconnaître et éviter ces arnaques
Qu'est-ce que le phishing ?
C'est une arnaque où les criminels se font passer pour une entreprise légitime
Support technique Binance, un pote ou même un membre de la famille
Ils t'envoient un message ou un email avec un lien faux
Si tu te connectes et que tu mets tes données, ils les capturent
Types de phishing les plus courants
Phishing par email
Comment te protéger du phishing et des attaques d'usurpation ?
Le phishing est la méthode la plus courante pour voler des cryptos
Ils n'ont pas besoin de hacker Binance ni de casser la blockchain
Ils te dupent !! pour que tu donnes tes données
Dans cet article, je t'apprends à reconnaître et éviter ces arnaques
Qu'est-ce que le phishing ?
C'est une arnaque où les criminels se font passer pour une entreprise légitime
Support technique Binance, un pote ou même un membre de la famille
Ils t'envoient un message ou un email avec un lien faux
Si tu te connectes et que tu mets tes données, ils les capturent
Types de phishing les plus courants
Phishing par email
Ils n'ont pas besoin de hacker Binance ni de casser la blockchain
Ils te dupent !! pour que tu donnes tes données
Dans cet article, je t'apprends à reconnaître et éviter ces arnaques
Qu'est-ce que le phishing ?
C'est une arnaque où les criminels se font passer pour une entreprise légitime
Support technique Binance, un pote ou même un membre de la famille
Ils t'envoient un message ou un email avec un lien faux
Si tu te connectes et que tu mets tes données, ils les capturent
Types de phishing les plus courants
Phishing par email
2
3
517

$NOXA COMPTE X PIRATÉ – PORTEFEUILLES VIDÉS, ÉVITEZ TOUS LES LIENS ⚠️
Le suivi Onchain Lens confirme que le compte officiel X de la plateforme de lancement du jeton Meme, Noxa, a été compromis. Les utilisateurs de la communauté qui ont interagi avec les liens publiés ont déjà signalé des porte-feuilles vidés. L’attaque est en cours — ne connectez pas votre portefeuille, ne signez aucune transaction et ne cliquez sur aucun lien provenant de ce compte.
Ce n’est pas un mouvement de marché : c’est une menace de sécurité visant directement la liquidité. Avez-vous vérifié l’activité récente dans vos portefeuilles connectés ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
$NOXA COMPTE X PIRATÉ – PORTEFEUILLES VIDÉS, ÉVITEZ TOUS LES LIENS ⚠️
Le suivi Onchain Lens confirme que le compte officiel X de la plateforme de lancement du jeton Meme, Noxa, a été compromis. Les utilisateurs de la communauté qui ont interagi avec les liens publiés ont déjà signalé des porte-feuilles vidés. L’attaque est en cours — ne connectez pas votre portefeuille, ne signez aucune transaction et ne cliquez sur aucun lien provenant de ce compte.
Ce n’est pas un mouvement de marché : c’est une menace de sécurité visant directement la liquidité. Avez-vous vérifié l’activité récente dans vos portefeuilles connectés ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
Le suivi Onchain Lens confirme que le compte officiel X de la plateforme de lancement du jeton Meme, Noxa, a été compromis. Les utilisateurs de la communauté qui ont interagi avec les liens publiés ont déjà signalé des porte-feuilles vidés. L’attaque est en cours — ne connectez pas votre portefeuille, ne signez aucune transaction et ne cliquez sur aucun lien provenant de ce compte.
Ce n’est pas un mouvement de marché : c’est une menace de sécurité visant directement la liquidité. Avez-vous vérifié l’activité récente dans vos portefeuilles connectés ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
39
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.1M vues
5,350 mentions
2
#ZcashRises6%
2,341 vues
67 mentions
3
#XRPSinks10%
653 vues
50 mentions
4
#BitcoinETFsShed$450M
34 vues
22 mentions
5
#CircleOpensArcMainnet
205 vues
23 mentions
6
#ZcashHoldersBackNU7Upgrade
8,569 vues
200 mentions
7
#MSTRTradingVolumeSurpassesMorganStanley
12,344 vues
397 mentions
8
#BitcoinFalls4%
27,642 vues
659 mentions
9
#SKHynixInTalksToMakeMemoryChipsInUS
13,201 vues
281 mentions
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,999 vues
46 mentions