
#infosec
infosec
8,270 vues
32 mentions
Populaire
Récents


Nouveau Responsable de la Sécurité met en place des protocoles IT agressifs
• Connexion internet du département isolée pour restreindre l'accès externe
• Les départs d'équipement doivent désormais être enregistrés obligatoirement
• Le département IT a exprimé des préoccupations concernant la sécurité des données et la désinfection des machines
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #AlerteSécurité
• Connexion internet du département isolée pour restreindre l'accès externe
• Les départs d'équipement doivent désormais être enregistrés obligatoirement
• Le département IT a exprimé des préoccupations concernant la sécurité des données et la désinfection des machines
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #AlerteSécurité
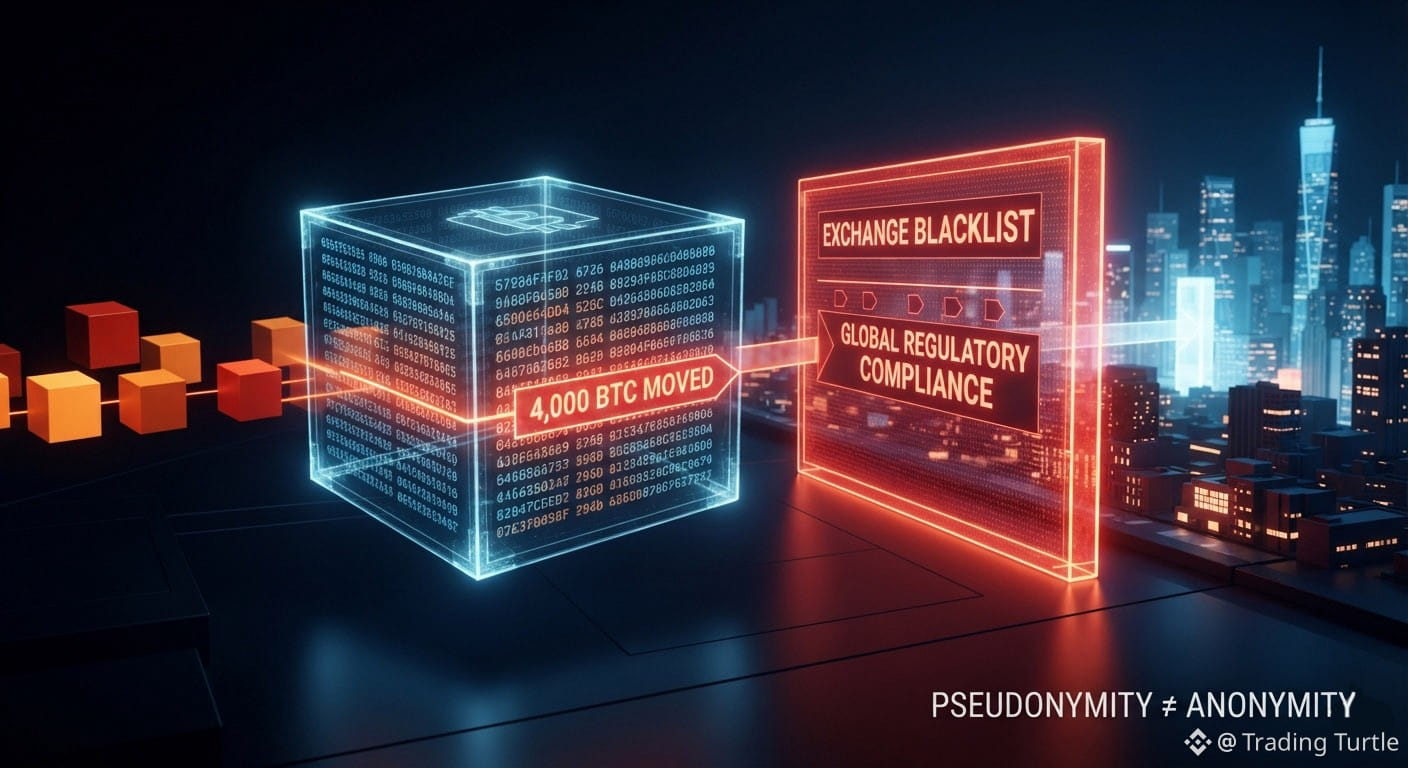
💡 Pourquoi « Le suivi du portefeuille » ne suffit pas : la mécanique derrière l’arnaque récente de 4 000 BTC
La communauté crypto a récemment été secouée par une vulnérabilité dans le portefeuille de la fédération du réseau Liquid, entraînant le retrait d’environ 4 000 Bitcoins (d’une valeur de plus de 320 M$).
Si l’incident s’est finalement conclu avec le « white hat » qui a restitué la majorité des fonds après avoir obtenu une généreuse prime de 47 M$, il met en évidence un point de confusion persistant en matière de sécurité blockchain : si les transactions sont entièrement publiques, pourquoi ne pourrait-on pas simplement arrêter ou démasquer le pirate en utilisant son adresse de portefeuille ?
En tant que professionnels de la cybersécurité et de la blockchain, il est essentiel de comprendre la différence entre le suivi d’un registre et la mise en responsabilité réelle dans le monde physique. Voici pourquoi le suivi du portefeuille, à lui seul, n’empêche pas un vol :
➡️ La pseudonymie ≠ l’anonymat : la blockchain expose chaque transaction, de A à B, mais les adresses ne sont que des chaînes de code, pas des identités. Le suivi du portefeuille est immédiat ; relier ce portefeuille à une personne physique nécessite une faille de sécurité opérationnelle (OpSec) ou un lien avec un point d’accès réglementé.
➡️ La décentralisation implique l’absence de bouton « Annuler » : contrairement aux systèmes bancaires traditionnels où un virement frauduleux peut être gelé ou inversé par une autorité centrale, les registres décentralisés sont immuables. Si l’exploitant détient les clés privées, il détient un contrôle absolu sur les fonds.
➡️ Le parcours de blanchiment : les acteurs sophistiqués ne transfèrent pas simplement les fonds volés vers une plateforme d’échange grand public. Ils exploitent des monnaies de confidentialité, des protocoles décentralisés et des mixers pour rompre la trace déterministe publique, rendant l’audit forensique incroyablement complexe.
La bonne nouvelle ? Le suivi public fonctionne bien comme moyen de dissuasion. Comme l’adresse du portefeuille de 4 000 BTC a été immédiatement blacklistée à l’échelle mondiale par les exchanges, la liquidité de sortie du pirate a été quasi étouffée. Cette transparence pousse finalement les attaquants — même malveillants — à négocier des retours sous couvert de primes « white hat ».
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
La communauté crypto a récemment été secouée par une vulnérabilité dans le portefeuille de la fédération du réseau Liquid, entraînant le retrait d’environ 4 000 Bitcoins (d’une valeur de plus de 320 M$).
Si l’incident s’est finalement conclu avec le « white hat » qui a restitué la majorité des fonds après avoir obtenu une généreuse prime de 47 M$, il met en évidence un point de confusion persistant en matière de sécurité blockchain : si les transactions sont entièrement publiques, pourquoi ne pourrait-on pas simplement arrêter ou démasquer le pirate en utilisant son adresse de portefeuille ?
En tant que professionnels de la cybersécurité et de la blockchain, il est essentiel de comprendre la différence entre le suivi d’un registre et la mise en responsabilité réelle dans le monde physique. Voici pourquoi le suivi du portefeuille, à lui seul, n’empêche pas un vol :
➡️ La pseudonymie ≠ l’anonymat : la blockchain expose chaque transaction, de A à B, mais les adresses ne sont que des chaînes de code, pas des identités. Le suivi du portefeuille est immédiat ; relier ce portefeuille à une personne physique nécessite une faille de sécurité opérationnelle (OpSec) ou un lien avec un point d’accès réglementé.
➡️ La décentralisation implique l’absence de bouton « Annuler » : contrairement aux systèmes bancaires traditionnels où un virement frauduleux peut être gelé ou inversé par une autorité centrale, les registres décentralisés sont immuables. Si l’exploitant détient les clés privées, il détient un contrôle absolu sur les fonds.
➡️ Le parcours de blanchiment : les acteurs sophistiqués ne transfèrent pas simplement les fonds volés vers une plateforme d’échange grand public. Ils exploitent des monnaies de confidentialité, des protocoles décentralisés et des mixers pour rompre la trace déterministe publique, rendant l’audit forensique incroyablement complexe.
La bonne nouvelle ? Le suivi public fonctionne bien comme moyen de dissuasion. Comme l’adresse du portefeuille de 4 000 BTC a été immédiatement blacklistée à l’échelle mondiale par les exchanges, la liquidité de sortie du pirate a été quasi étouffée. Cette transparence pousse finalement les attaquants — même malveillants — à négocier des retours sous couvert de primes « white hat ».
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec

🚨 Rapport révélant de nouvelles méthodes pour des logiciels malveillants ciblant les utilisateurs
Un rapport de sécurité révèle l’utilisation d’un nouveau service de téléchargement de logiciels malveillants russes, connu sous le nom de DOUBLECUP, ainsi que des techniques innovantes pour intégrer des logiciels nuisibles. Ce service repose sur la manipulation des utilisateurs via ClickFix afin de stocker des images PNG piégées contenant des logiciels malveillants dans le cache du navigateur, puis de distribuer des logiciels CountLoader et un cheval de Troie pour le contrôle à distance DeviceManager.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Source : thehackernews.com
Un rapport de sécurité révèle l’utilisation d’un nouveau service de téléchargement de logiciels malveillants russes, connu sous le nom de DOUBLECUP, ainsi que des techniques innovantes pour intégrer des logiciels nuisibles. Ce service repose sur la manipulation des utilisateurs via ClickFix afin de stocker des images PNG piégées contenant des logiciels malveillants dans le cache du navigateur, puis de distribuer des logiciels CountLoader et un cheval de Troie pour le contrôle à distance DeviceManager.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Source : thehackernews.com
🚨 L’attaque logicielle ChainDrop cible des paquets npm et en infecte 1300
Un rapport de sécurité révèle l’ampleur de l’attaque logicielle ChainDrop : plus de 1300 paquets ont été visés dans des dépôts npm populaires. Les attaquants utilisent des workflows GitHub Actions légitimes pour déployer du code malveillant, ce qui compromet des projets logiciels qui dépendent de ces paquets.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Source : 4sysops.com
Un rapport de sécurité révèle l’ampleur de l’attaque logicielle ChainDrop : plus de 1300 paquets ont été visés dans des dépôts npm populaires. Les attaquants utilisent des workflows GitHub Actions légitimes pour déployer du code malveillant, ce qui compromet des projets logiciels qui dépendent de ces paquets.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ AUTRE
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Source : 4sysops.com
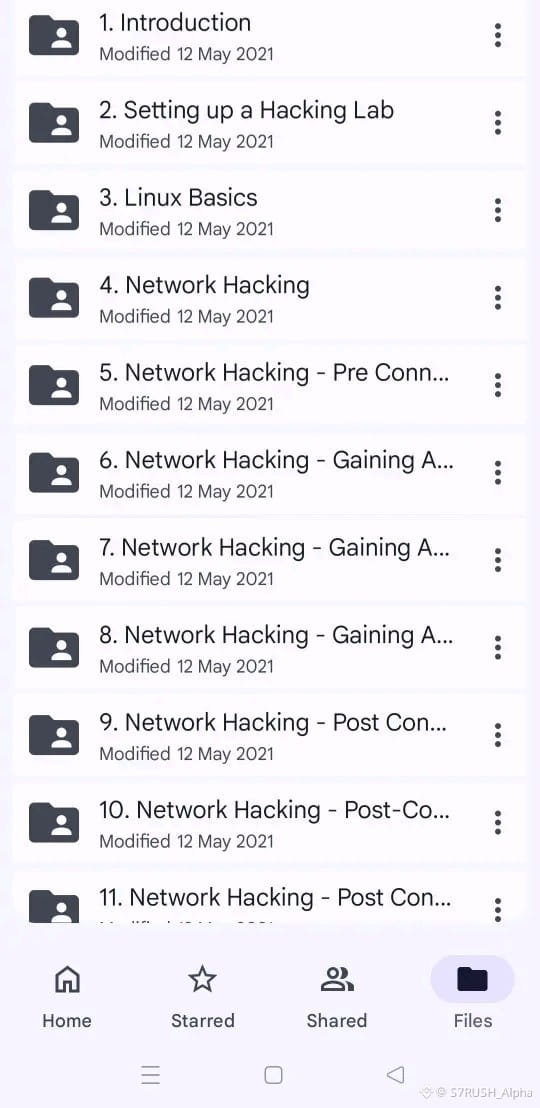
50+ Go de Bundle d'Apprentissage en Cybersécurité 🚀
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity


La violation de Vercel semble plus grande qu'un seul compte ⚡
L'équipe dit avoir examiné près de 1 Po de logs et a trouvé des activités qui s'étendaient au-delà de l'incident initial de Context.ai, avec l'attaquant distribuant des malwares et chassant des clés de plateforme. Cela transforme l'événement d'une seule victime en un problème de confiance dans l'écosystème, où la rotation des identifiants, la coordination des fournisseurs et une containment rapide importent plus que les gros titres. Microsoft, AWS et Wiz sont maintenant dans la boucle, ce qui suggère que le rayon d'explosion pourrait être plus large que ce que l'on croyait au départ.
Ce n'est pas un conseil financier. Gérez votre risque et protégez votre capital.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
L'équipe dit avoir examiné près de 1 Po de logs et a trouvé des activités qui s'étendaient au-delà de l'incident initial de Context.ai, avec l'attaquant distribuant des malwares et chassant des clés de plateforme. Cela transforme l'événement d'une seule victime en un problème de confiance dans l'écosystème, où la rotation des identifiants, la coordination des fournisseurs et une containment rapide importent plus que les gros titres. Microsoft, AWS et Wiz sont maintenant dans la boucle, ce qui suggère que le rayon d'explosion pourrait être plus large que ce que l'on croyait au départ.
Ce n'est pas un conseil financier. Gérez votre risque et protégez votre capital.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
🚨 Kaspersky avertit : des logiciels malveillants ciblent des investisseurs en cryptomonnaies via de fausses applications GitHub !
Le cabinet de cybersécurité Kaspersky a annoncé avoir découvert un nouveau framework de logiciels malveillants qui exploite des techniques d’ingénierie sociale et des applications GitHub compromises pour cibler des investisseurs en cryptomonnaies, en les avertissant des risques de vol d’actifs numériques.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Source : https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
Le cabinet de cybersécurité Kaspersky a annoncé avoir découvert un nouveau framework de logiciels malveillants qui exploite des techniques d’ingénierie sociale et des applications GitHub compromises pour cibler des investisseurs en cryptomonnaies, en les avertissant des risques de vol d’actifs numériques.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Source : https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
⚽️ Une vaste attaque informatique cible 12 millions de comptes de diffusion en direct pendant la Coupe du monde et vise des détenteurs de portefeuilles de crypto-monnaies
Un rapport de la société HUMAN Security révèle le vol de 12 millions de comptes de streaming en direct, dont 802 000 comptes en juin 2026, en parallèle avec la Coupe du monde. Le rapport indique une montée des crimes informatiques visant les détenteurs de portefeuilles de crypto-monnaies via des logiciels de type cheval de Troie bancaire.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Source : https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
Un rapport de la société HUMAN Security révèle le vol de 12 millions de comptes de streaming en direct, dont 802 000 comptes en juin 2026, en parallèle avec la Coupe du monde. Le rapport indique une montée des crimes informatiques visant les détenteurs de portefeuilles de crypto-monnaies via des logiciels de type cheval de Troie bancaire.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Source : https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/

La rumeur de violation d'Anthropic garde $A à l'œil 🔍
Les ShinyHunters affirment que ce qui compte moins pour les captures d'écran et plus pour le signal : les tableaux de bord internes des modèles, les contrôles utilisateurs et les données de coût/performance sont désormais des cibles privilégiées. Si cela est confirmé, les institutions traiteront probablement l'infrastructure de l'IA comme une surface d'attaque en expansion, avec un risque de débordement pour les fournisseurs et les entreprises adjacentes aux cryptos construites sur la pile.
Ce n'est pas un conseil financier. Gérez votre risque et protégez votre capital.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
Les ShinyHunters affirment que ce qui compte moins pour les captures d'écran et plus pour le signal : les tableaux de bord internes des modèles, les contrôles utilisateurs et les données de coût/performance sont désormais des cibles privilégiées. Si cela est confirmé, les institutions traiteront probablement l'infrastructure de l'IA comme une surface d'attaque en expansion, avec un risque de débordement pour les fournisseurs et les entreprises adjacentes aux cryptos construites sur la pile.
Ce n'est pas un conseil financier. Gérez votre risque et protégez votre capital.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
Connectez-vous pour découvrir plus de contenu