

#hacker
hacker
734,770 vues
349 mentions
Populaire
Récents
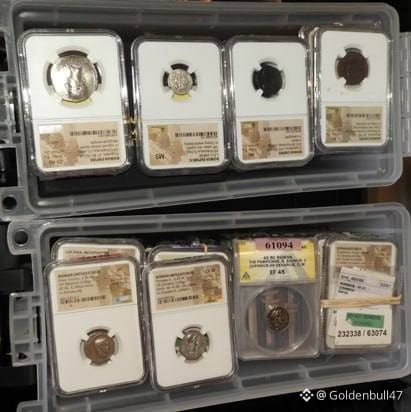
⚪️ Le pirate informatique qui a dérobé 53 000 000 $ à Uranium Finance a dépensé une partie de l’argent non pas dans des yachts, mais dans de rares cartes Pokémon et Magic, une pièce romaine et même un fragment de l’avion des frères Wright.
Résultat : les autorités ont saisi une partie de la collection et environ 31 millions de dollars en cryptomonnaies — une façon très coûteuse de se constituer l’étagère geek parfaite.
#BTC #Hacker
Résultat : les autorités ont saisi une partie de la collection et environ 31 millions de dollars en cryptomonnaies — une façon très coûteuse de se constituer l’étagère geek parfaite.
#BTC #Hacker
101

·
--
Les membres clés du groupe de hackers ShinyHunters ont été arrêtés en Jordanie et coopèrent avec le FBI pour identifier leurs complices. Cette organisation de jeunes hackers anglophone, spécialisée dans le vol de données d’entreprises et l’extorsion, est allée jusqu’à pirater les données d’employés du FBI ! Les détails sont vraiment explosifs : identités personnelles, informations professionnelles, voire dossiers médicaux, tout a été compromis. Il coopère avec l’enquête et remet ses appareils : il semblerait que le monde des hackers s’apprête à connaître un grand bouleversement.
#网络安全 #黑客攻击 $BTC $ETH
Membre du groupe de hackers ShinyHunters arrêté en Jordanie, désormais en collaboration avec le FBI pour dénoncer son équipe. Cette bande de jeunes hackers anglophones cible les entreprises pour le vol de données et l’extorsion, et ils ont même piraté des données d’employés du FBI ! Identifiants personnels, informations professionnelles, jusqu’à des dossiers médicaux : tout a été compromis. Il coopère et remet des appareils : un gros chambardement arrive dans le monde des hackers.
#CyberSecurity #Hacker $BTC $ETH
52


·
--
El #Hacker de Bitget intenta "desaparecer" 3,9 millones de dólares en la oscuridad de Zcash
La ruta del dinero robado se adentra en el anonimato
Las investigaciones sobre el histórico #hackeo a Bitget, valorado en 387,5 millones de dólares, han dado un giro crítico tras detectarse sofisticados movimientos de evasión en la blockchain. El atacante ha comenzado a canalizar los fondos hacia mecanismos de privacidad avanzada para romper la trazabilidad de los analistas on-chain.
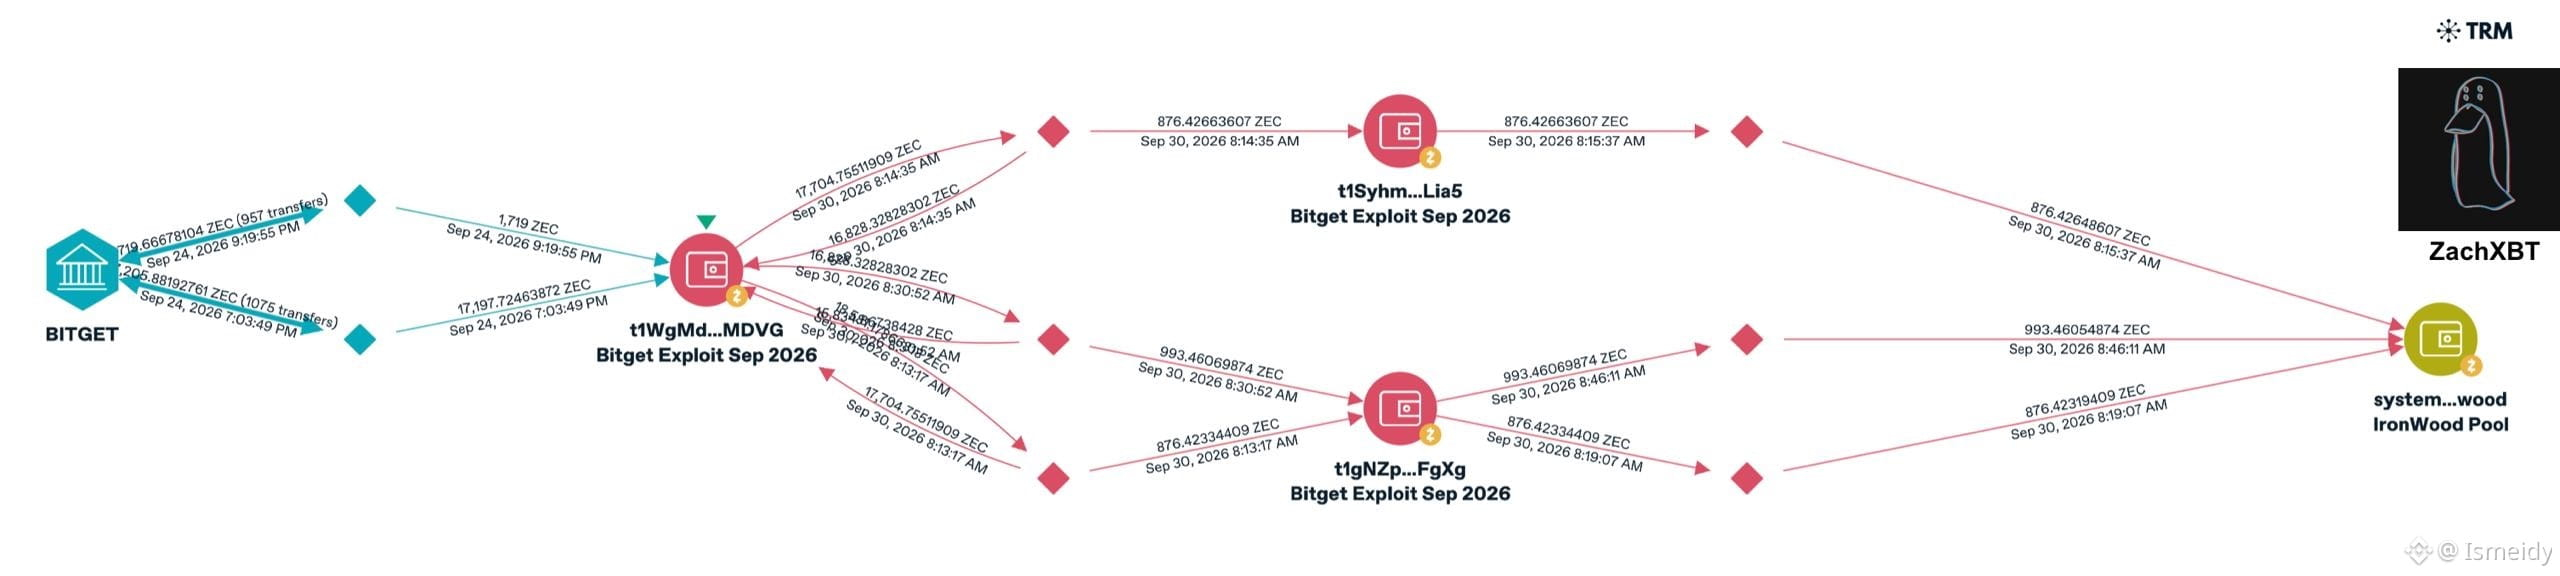
Infiltración en la zona ciega de Zcash : Entre las 08:15 y las 08:46 UTC del 30 de septiembre de 2026, el atacante transfirió 2.746 #zec }(aproximadamente 3,9 millones de dólares) hacia Ironwood, el nuevo fondo/pool protegido (shielded pool) de #Zcash
Estructura de la operación (Mapeo de ZachXBT / TRM Labs)
El investigador de blockchain ZachXBT fue el primero en alertar sobre la maniobra.
La billetera principal identificada por Bitget tras la brecha del 24 de septiembre acumulaba casi 18.917 ZEC.
Los fondos se dividieron a través de dos direcciones intermediarias (t1Syhm...Lia5 y t1gNZp...FgXg) en tres depósitos coordinados antes de ingresar al pool privado.
El desafío técnico para los investigadores: A diferencia de las transacciones públicas donde los flujos son visibles de extremo a extremo, el sistema blindado de Zcash oculta el remitente, el destinatario y los saldos internos. Aunque la entrada al pool Ironwood es rastreable, el rastro contable se pierde por completo dentro del sistema hasta que los fondos decidan sortir à une dirección pública.
Diversificación de rutas de lavado: Los depósitos en Zcash representan cerca del 15% del total de ZEC robado. Previamente, análisis de firmas de inteligencia rastrearon la conversión de 6,3 millones de dólares de Ether a Bitcoin utilizando el protocolo descentralizado THORChain, combinando métodos cross-chain transparentes con protocolos de privacidad estricta.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
El #Hacker de Bitget intenta "desaparecer" 3,9 millones de dólares en la oscuridad de Zcash
La ruta del dinero robado se adentra en el anonimato
Las investigaciones sobre el histórico #hackeo a Bitget, valorado en 387,5 millones de dólares, han dado un giro crítico tras detectarse sofisticados movimientos de evasión en la blockchain. El atacante ha comenzado a canalizar los fondos hacia mecanismos de privacidad avanzada para romper la trazabilidad de los analistas on-chain.
Infiltración en la zona ciega de Zcash : Entre las 08:15 y las 08:46 UTC del 30 de septiembre de 2026, el atacante transfirió 2.746 #zec }(aproximadamente 3,9 millones de dólares) hacia Ironwood, el nuevo fondo/pool protegido (shielded pool) de #Zcash
Estructura de la operación (Mapeo de ZachXBT / TRM Labs)
El investigador de blockchain ZachXBT fue el primero en alertar sobre la maniobra.
La billetera principal identificada por Bitget tras la brecha del 24 de septiembre acumulaba casi 18.917 ZEC.
Los fondos se dividieron a través de dos direcciones intermediarias (t1Syhm...Lia5 y t1gNZp...FgXg) en tres depósitos coordinados antes de ingresar al pool privado.
El desafío técnico para los investigadores: A diferencia de las transacciones públicas donde los flujos son visibles de extremo a extremo, el sistema blindado de Zcash oculta el remitente, el destinatario y los saldos internos. Aunque la entrada al pool Ironwood es rastreable, el rastro contable se pierde por completo dentro del sistema hasta que los fondos decidan sortir à une dirección pública.
Diversificación de rutas de lavado: Los depósitos en Zcash representan cerca del 15% del total de ZEC robado. Previamente, análisis de firmas de inteligencia rastrearon la conversión de 6,3 millones de dólares de Ether a Bitcoin utilizando el protocolo descentralizado THORChain, combinando métodos cross-chain transparentes con protocolos de privacidad estricta.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
D’une épreuve de quelques centimes au pillage de 388 millions de dollars
L’anatomie de l’audacieux #hackeo a Bitget
30 minutes à l’aveugle : comment une vulnérabilité « zero-day » a permis le vol de millions sur Bitget
L’attaque a commencé à 18 h 31 UTC avec deux microvirements (0,184 ETH et 193 TRX). Comme il s’agissait de montants insignifiants, ils n’ont pas déclenché les protocoles de risque de l’exchange, donnant au pirate la voie libre pour poursuivre.
L’énorme ponction : à peine 30 minutes après la « vérification », le #Hacker ejecuté 17 transactions de gros volume via plusieurs réseaux ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism et Avalanche), parvenant à extraire 361 millions de dollars en un peu plus d’une heure.
Ingénierie de l’attaque (Zero-Day) : les portefeuilles froids (cold wallets) et les clés privées de Bitget n’ont pas été compromis. Le hacker a exploité une vulnérabilité de type zero-day dans un produit de sécurité tiers, ce qui lui a permis d’injecter directement au sein du système interne des ordres de retrait frauduleux, puis d’effacer ses traces informatiques.
Réaction et contention : le système de rapprochement (conciliation) de la plateforme a détecté l’anomalie seulement sept minutes après le premier gros retrait, permettant d’activer le blocage global des retraits et de stopper l’hémorragie.
Aucun impact pour les utilisateurs : Gracy Chen (CEO) a confirmé que les pertes seront entièrement absorbées par le Fonds de protection des utilisateurs, évalué à 465 millions de dollars. Bitget reconstituera ce fonds en moins d’une semaine grâce à ses réserves d’entreprise, qui dépassent les 1,4 milliard de dollars. « C’est grave, mais pas existentiel », a tranché Chen.
Restauration opérationnelle et enquête : les retraits en Bitcoin ont déjà repris (traitant plus de 3 000 BTC sur la première heure) et ceux en ETH reprendront le 29 septembre. Des entreprises médico-légales comme Mandiant et SlowMist mènent l’enquête, et la direction de Bitget assure qu’elle a déjà le groupe suspect dans son viseur.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
D’une épreuve de quelques centimes au pillage de 388 millions de dollars
L’anatomie de l’audacieux #hackeo a Bitget
30 minutes à l’aveugle : comment une vulnérabilité « zero-day » a permis le vol de millions sur Bitget
L’attaque a commencé à 18 h 31 UTC avec deux microvirements (0,184 ETH et 193 TRX). Comme il s’agissait de montants insignifiants, ils n’ont pas déclenché les protocoles de risque de l’exchange, donnant au pirate la voie libre pour poursuivre.
L’énorme ponction : à peine 30 minutes après la « vérification », le #Hacker ejecuté 17 transactions de gros volume via plusieurs réseaux ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism et Avalanche), parvenant à extraire 361 millions de dollars en un peu plus d’une heure.
Ingénierie de l’attaque (Zero-Day) : les portefeuilles froids (cold wallets) et les clés privées de Bitget n’ont pas été compromis. Le hacker a exploité une vulnérabilité de type zero-day dans un produit de sécurité tiers, ce qui lui a permis d’injecter directement au sein du système interne des ordres de retrait frauduleux, puis d’effacer ses traces informatiques.
Réaction et contention : le système de rapprochement (conciliation) de la plateforme a détecté l’anomalie seulement sept minutes après le premier gros retrait, permettant d’activer le blocage global des retraits et de stopper l’hémorragie.
Aucun impact pour les utilisateurs : Gracy Chen (CEO) a confirmé que les pertes seront entièrement absorbées par le Fonds de protection des utilisateurs, évalué à 465 millions de dollars. Bitget reconstituera ce fonds en moins d’une semaine grâce à ses réserves d’entreprise, qui dépassent les 1,4 milliard de dollars. « C’est grave, mais pas existentiel », a tranché Chen.
Restauration opérationnelle et enquête : les retraits en Bitcoin ont déjà repris (traitant plus de 3 000 BTC sur la première heure) et ceux en ETH reprendront le 29 septembre. Des entreprises médico-légales comme Mandiant et SlowMist mènent l’enquête, et la direction de Bitget assure qu’elle a déjà le groupe suspect dans son viseur.
$XRP
$ZEC
$BNB
6
11
18k
·
--
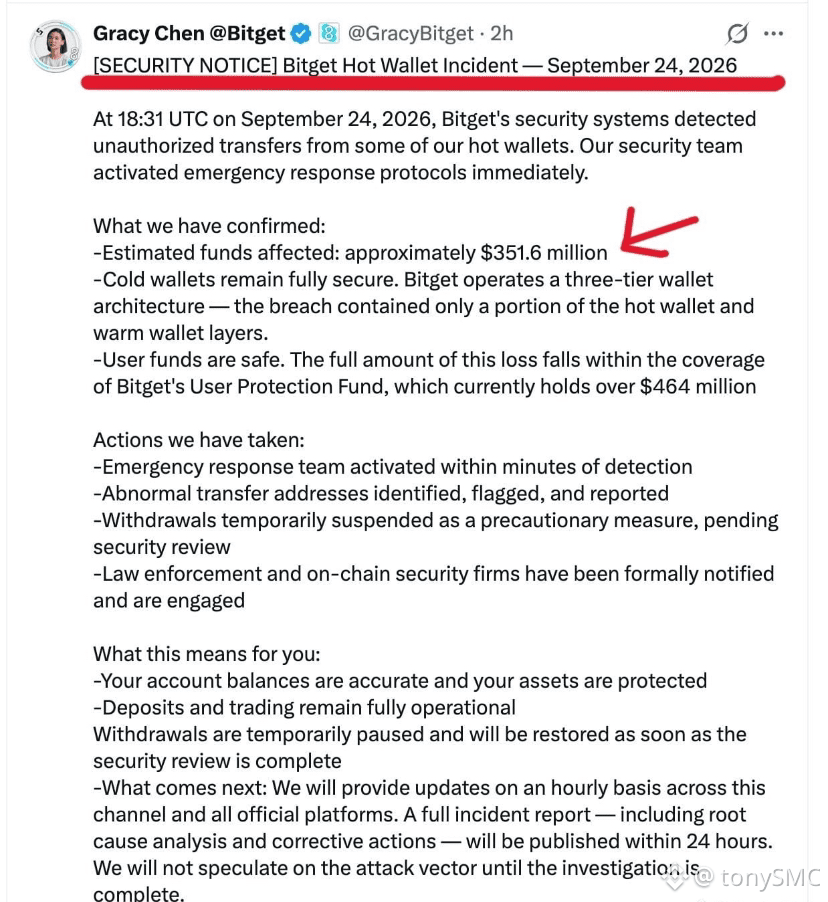
Bitget exploité pour 351,6 M$ : ce que cela signifie pour les traders du quotidien
Le 24 septembre, Bitget a fait état de transferts non autorisés totalisant environ 351,6 million de dollars provenant d’un sous-ensemble de son infrastructure de portefeuilles « hot » et « warm ». La plateforme a indiqué que les réserves de cold storage demeurent inchangées et que les pertes des utilisateurs seront entièrement couvertes par son fonds de protection. Les retraits ont été temporairement suspendus.
L’incident fait inévitablement écho à FTX : en 2022, une détresse opérationnelle avait conduit à l’arrêt des retraits, suivie de conclusions réglementaires concernant la comminglation des actifs des clients.
Les enseignements pour la gestion des risques restent clairs :
Les bourses sont des lieux d’exécution, pas des coffres : les exchanges centralisées doivent être utilisées strictement comme outils de trading et de liquidité, et non comme stockage de capitaux à long terme.
Extraction active des profits : lors d’un trading actif d’actifs majeurs tels que $BTC , ETH, $BNB , XRP, ou $SOL , les gains réalisés devraient être retirés de manière systématique vers des portefeuilles en self-custody ou vers des dispositifs de stockage sécurisé alternatifs.
Principe de garde : les capitaux laissés inactifs sur une bourse sont soumis au risque de contrepartie. Pas vos clés, pas vos pièces.
#Bitget #FTX #CryptoSecurity #Hacker
192
·
--
Baissier
🚨 351 M$ PERTE CHEZ BITGET — ET 183 M$ SONT MAINTENANT DANS $ETH
Bitget a confirmé qu’environ 351,6 M$ d’actifs ont été affectés après des transferts non autorisés provenant de certaines parties de son infrastructure de hot et warm-wallet.
Mais la partie la plus intéressante se passe on-chain.
L’attaquant a déjà converti une grande partie des actifs EVM-chain volés en :
67,982 $ETH
Soit environ 183 M$ à la valorisation rapportée.
Cela change l’histoire.
Ce n’est plus seulement un incident de vidange de portefeuille.
C’est un mouvement on-chain massif que les traders peuvent réellement suivre en temps réel.
L’attaquant a circulé sur plusieurs réseaux et a converti des actifs en ETH, concentrant une énorme quantité de valeur dans un seul actif.
Et il y a un autre chiffre que les gens ne devraient pas manquer :
102,93 M XRP — environ 157 M$ à la valorisation rapportée — a été identifié parmi les actifs volés, faisant du XRP l’un des plus importants composants d’actifs individuels de l’incident.
Bitget dit :
• Les cold wallets restent sécurisés
• Les soldes des utilisateurs restent exacts
• Les dépôts et le trading continuent
• Les retraits sont temporairement suspendus
• La perte est couverte par son fonds de protection des utilisateurs (User Protection Fund) de 464 M$+
• Les forces de l’ordre et des sociétés de sécurité on-chain ont été notifiées
Mais voici ce que je surveille maintenant 👇
67 982 ETH de l’autre côté d’un hack : un chiffre que le marché ne peut pas ignorer.
Où va-t-il ensuite ?
Reste-t-il en ETH ?
L’attaquant le bridge-t-il à nouveau ?
La liquidité se fragmente-t-elle entre de nouveaux wallets ?
Ou bien les exchanges / sociétés de sécurité parviennent-ils à geler une partie des actifs restants ?
La trace du portefeuille pourrait devenir la prochaine grande histoire.
Suivez les adresses, pas les gros titres. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 351 M$ PERTE CHEZ BITGET — ET 183 M$ SONT MAINTENANT DANS $ETH
Bitget a confirmé qu’environ 351,6 M$ d’actifs ont été affectés après des transferts non autorisés provenant de certaines parties de son infrastructure de hot et warm-wallet.
Mais la partie la plus intéressante se passe on-chain.
L’attaquant a déjà converti une grande partie des actifs EVM-chain volés en :
67,982 $ETH
Soit environ 183 M$ à la valorisation rapportée.
Cela change l’histoire.
Ce n’est plus seulement un incident de vidange de portefeuille.
C’est un mouvement on-chain massif que les traders peuvent réellement suivre en temps réel.
L’attaquant a circulé sur plusieurs réseaux et a converti des actifs en ETH, concentrant une énorme quantité de valeur dans un seul actif.
Et il y a un autre chiffre que les gens ne devraient pas manquer :
102,93 M XRP — environ 157 M$ à la valorisation rapportée — a été identifié parmi les actifs volés, faisant du XRP l’un des plus importants composants d’actifs individuels de l’incident.
Bitget dit :
• Les cold wallets restent sécurisés
• Les soldes des utilisateurs restent exacts
• Les dépôts et le trading continuent
• Les retraits sont temporairement suspendus
• La perte est couverte par son fonds de protection des utilisateurs (User Protection Fund) de 464 M$+
• Les forces de l’ordre et des sociétés de sécurité on-chain ont été notifiées
Mais voici ce que je surveille maintenant 👇
67 982 ETH de l’autre côté d’un hack : un chiffre que le marché ne peut pas ignorer.
Où va-t-il ensuite ?
Reste-t-il en ETH ?
L’attaquant le bridge-t-il à nouveau ?
La liquidité se fragmente-t-elle entre de nouveaux wallets ?
Ou bien les exchanges / sociétés de sécurité parviennent-ils à geler une partie des actifs restants ?
La trace du portefeuille pourrait devenir la prochaine grande histoire.
Suivez les adresses, pas les gros titres. 👀
#ETH #Bidget #Hacker #Ethereum
1
75
·
--
️ Alerte importante pour les détenteurs de crypto-monnaies 😱
Des pirates ont réussi à voler 593 BTC (soit environ 39 millions de dollars) depuis des portefeuilles Coldcard Mk3 à froid.
La cause serait un dysfonctionnement lié au processus de génération de la phrase secrète (Seed Phrase), ce qui a permis de dériver les clés privées et d’accéder aux fonds.$BNB
🔐 Assurez-vous toujours d’utiliser des portefeuilles à froid fiables, ayant une solide réputation et ayant fait leurs preuves dans le temps.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ Alerte importante pour les détenteurs de crypto-monnaies 😱
Des pirates ont réussi à voler 593 BTC (soit environ 39 millions de dollars) depuis des portefeuilles Coldcard Mk3 à froid.
La cause serait un dysfonctionnement lié au processus de génération de la phrase secrète (Seed Phrase), ce qui a permis de dériver les clés privées et d’accéder aux fonds.$BNB
🔐 Assurez-vous toujours d’utiliser des portefeuilles à froid fiables, ayant une solide réputation et ayant fait leurs preuves dans le temps.
#HackerAlert #Hacker #BTC
$BTC
100
·
--
UNE NOTE pour les détenteurs
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
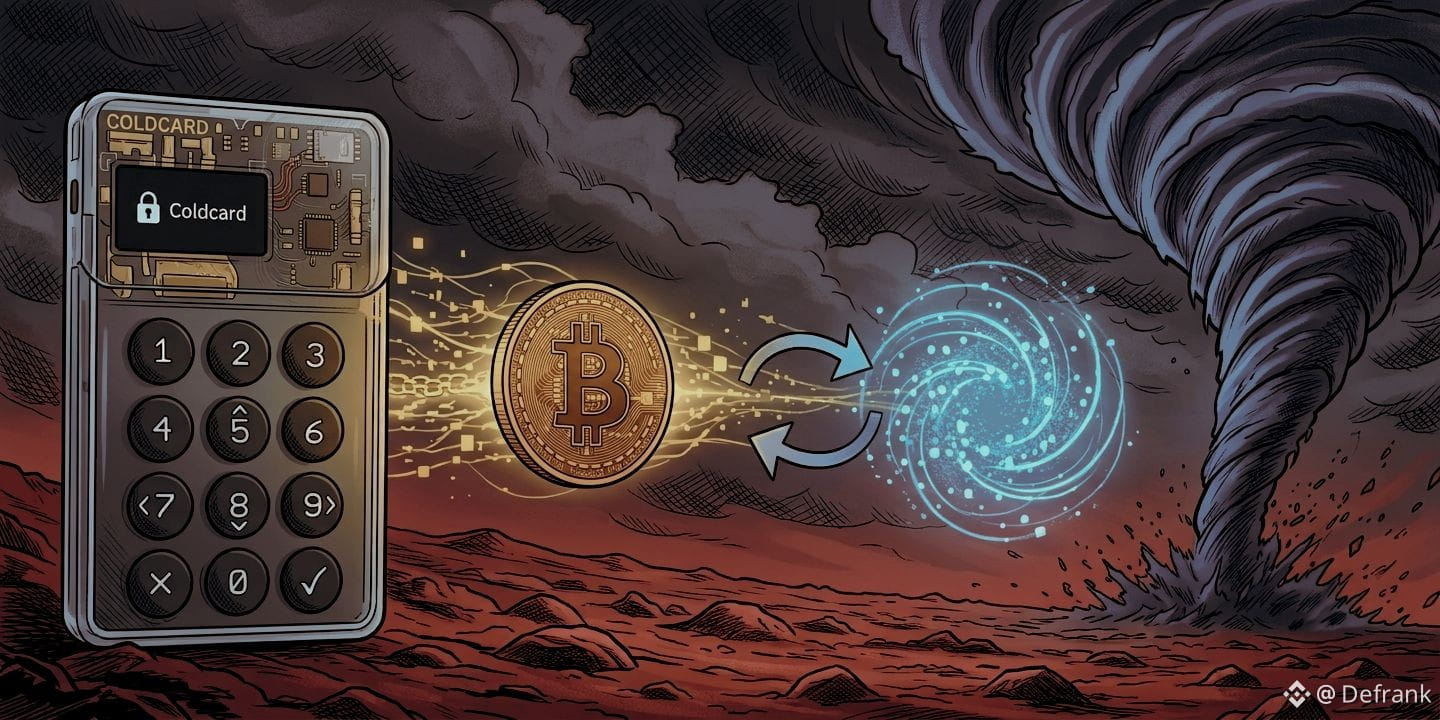
Des pirates ont réussi à voler 593 BTC (environ 39 millions de dollars) depuis des portefeuilles hors ligne Coldcard Mk3.
La cause était un bug lié à la génération de la phrase de récupération qui permettait de dériver des clés privées.
Choisissez des portefeuilles hors ligne bien établis et éprouvés dans le temps.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
UNE NOTE pour les détenteurs
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Des pirates ont réussi à voler 593 BTC (environ 39 millions de dollars) depuis des portefeuilles hors ligne Coldcard Mk3.
La cause était un bug lié à la génération de la phrase de récupération qui permettait de dériver des clés privées.
Choisissez des portefeuilles hors ligne bien établis et éprouvés dans le temps.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
116.9k

·
--
Baissier
🔥Les Bitcoins volés de l’affaire Cold card commencent à bouger 😕
Ces dernières heures, certains #bitcoins volés, liés à l’affaire de l’exploit de #Coldcard , ont déjà commencé à être déplacés. Cela se fait via une technique appelée « peel Chain », en passant par le mixeur Coinjoin. Ce fait ne présage rien de bon pour les personnes touchées par cet incident, car si cette technique continue d’être utilisée, la possibilité de récupérer ces fonds va devenir très difficile.
D’après des données on-chain, le #Hacker (ou les hackers) a déjà déplacé 64 #BTC et le fait via plusieurs processus. D’abord, il envoie les fonds vers une nouvelle adresse, puis il fait passer les fonds par un mixeur (comme coinjoin), ensuite il commence à les séparer en unités plus petites, puis il re-mixe ces unités. Il le fait afin de perdre la traçabilité et de pouvoir retirer l’argent en fiat.
Ce qui fait actuellement l’objet de critiques, c’est l’utilisation du mixeur centralisé coinjoin, car on sait à qui il appartient. Cependant, il n’a pas aidé à geler les fonds. Pourquoi ? Pour la personne derrière Coinjoin : « on ne peut pas prouver que les fonds sont volés ». Cet argument a suscité l’indignation au sein de la communauté.
Tant qu’aucune intervention n’a été faite jusqu’à présent et si l’attaquant (hacker) continue d’utiliser la même technique, il est très probable que ces fonds ne soient jamais récupérés.
Comment cette histoire va-t-elle se terminer ?
👉Plus de mises à jour crypto...
Partage et suis-moi pour en avoir plus 👈😎
$BTC
{spot}(BTCUSDT)
🔥Les Bitcoins volés de l’affaire Cold card commencent à bouger 😕
Ces dernières heures, certains #bitcoins volés, liés à l’affaire de l’exploit de #Coldcard , ont déjà commencé à être déplacés. Cela se fait via une technique appelée « peel Chain », en passant par le mixeur Coinjoin. Ce fait ne présage rien de bon pour les personnes touchées par cet incident, car si cette technique continue d’être utilisée, la possibilité de récupérer ces fonds va devenir très difficile.
D’après des données on-chain, le #Hacker (ou les hackers) a déjà déplacé 64 #BTC et le fait via plusieurs processus. D’abord, il envoie les fonds vers une nouvelle adresse, puis il fait passer les fonds par un mixeur (comme coinjoin), ensuite il commence à les séparer en unités plus petites, puis il re-mixe ces unités. Il le fait afin de perdre la traçabilité et de pouvoir retirer l’argent en fiat.
Ce qui fait actuellement l’objet de critiques, c’est l’utilisation du mixeur centralisé coinjoin, car on sait à qui il appartient. Cependant, il n’a pas aidé à geler les fonds. Pourquoi ? Pour la personne derrière Coinjoin : « on ne peut pas prouver que les fonds sont volés ». Cet argument a suscité l’indignation au sein de la communauté.
Tant qu’aucune intervention n’a été faite jusqu’à présent et si l’attaquant (hacker) continue d’utiliser la même technique, il est très probable que ces fonds ne soient jamais récupérés.
Comment cette histoire va-t-elle se terminer ?
👉Plus de mises à jour crypto...
Partage et suis-moi pour en avoir plus 👈😎
$BTC
2
6
10.6k
·
--
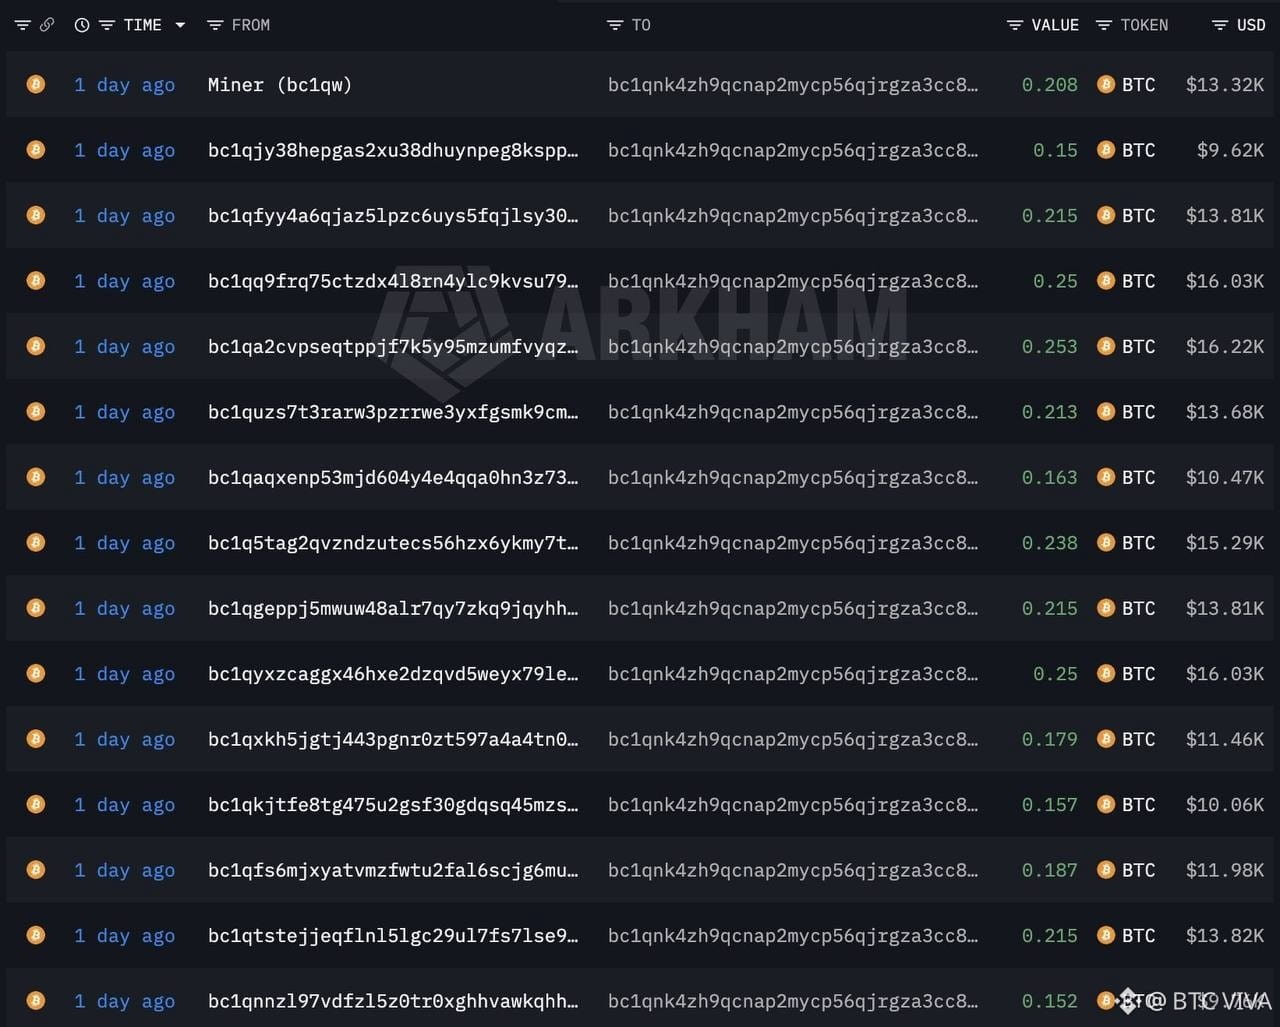
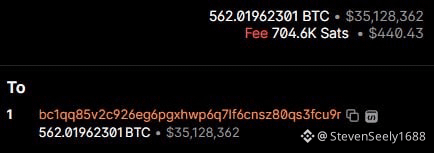
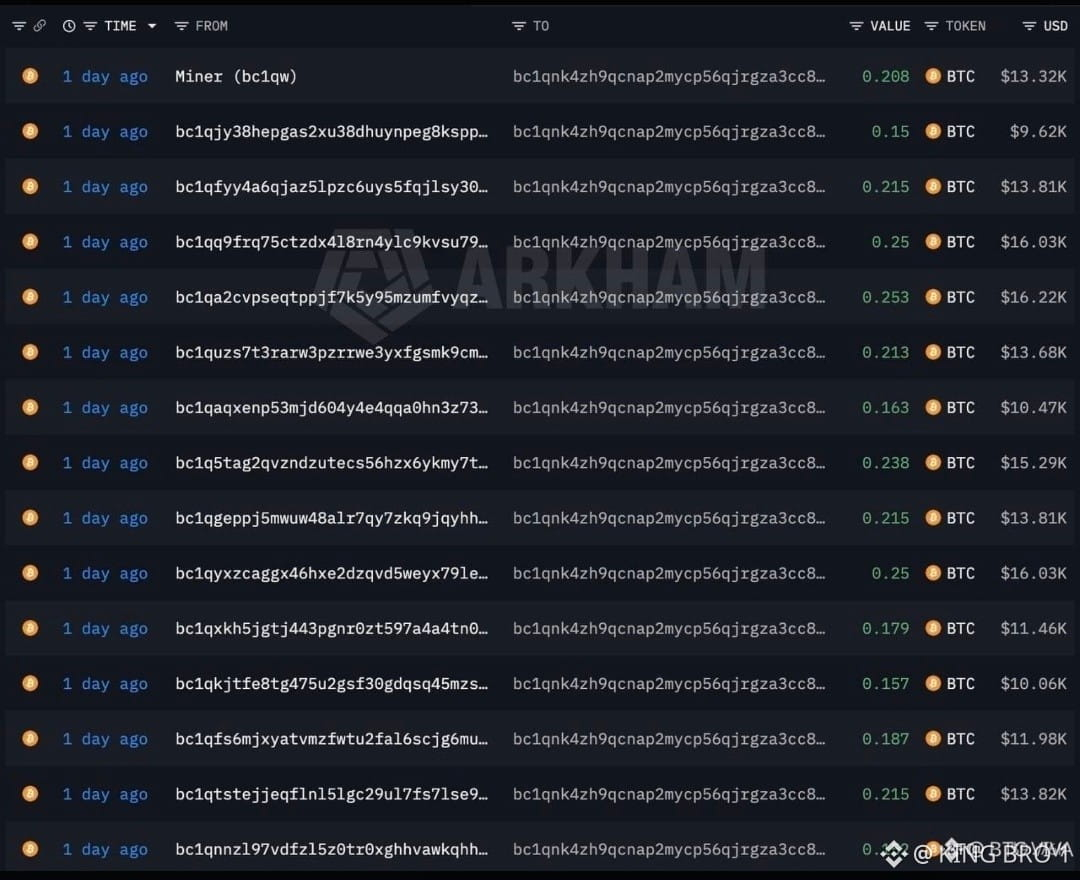
⚠️ JUST IN : Le portefeuille matériel Bitcoin Coldcard a été exploité pour 594,48 BTC (38,2 M$)
Plus de 500 victimes qui pensaient que leur Bitcoin était sécurisé dans un portefeuille matériel ont perdu tous leurs fonds du jour au lendemain, 594,48 BTC ayant été vidés en seulement 25 minutes.
La majorité des fonds se trouve dans ce portefeuille :
#arkm #Hacker @BinanceSquareCN
$BTC #Suivi en chaîne
⚠️ JUST IN : Le portefeuille matériel Bitcoin Coldcard a été exploité pour 594,48 BTC (38,2 M$)
Plus de 500 victimes qui pensaient que leur Bitcoin était sécurisé dans un portefeuille matériel ont perdu tous leurs fonds du jour au lendemain, 594,48 BTC ayant été vidés en seulement 25 minutes.
La majorité des fonds se trouve dans ce portefeuille :
#arkm #Hacker @币安广场
$BTC #Suivi en chaîne
Plus de 500 victimes qui pensaient que leur Bitcoin était sécurisé dans un portefeuille matériel ont perdu tous leurs fonds du jour au lendemain, 594,48 BTC ayant été vidés en seulement 25 minutes.
La majorité des fonds se trouve dans ce portefeuille :
#arkm #Hacker @币安广场
$BTC #Suivi en chaîne
3
1
13
753
·
--
"Corrigez d’abord l’erreur"
Un #Hacker éthique voleur s’empare de 320 millions de dollars et de #LiquidNetwork en exigeant un correctif #Blockstream pour rendre l’argent
Environ 4.000 #BTC ont été retirés du portefeuille de la fédération de Liquid Network. L’attaquant a profité d’une faille du logiciel Elements pour créer L-BTC et les traiter via le service de compensation de SideSwap, en écartant l’idée que la clé d’autorisation aurait été compromise.
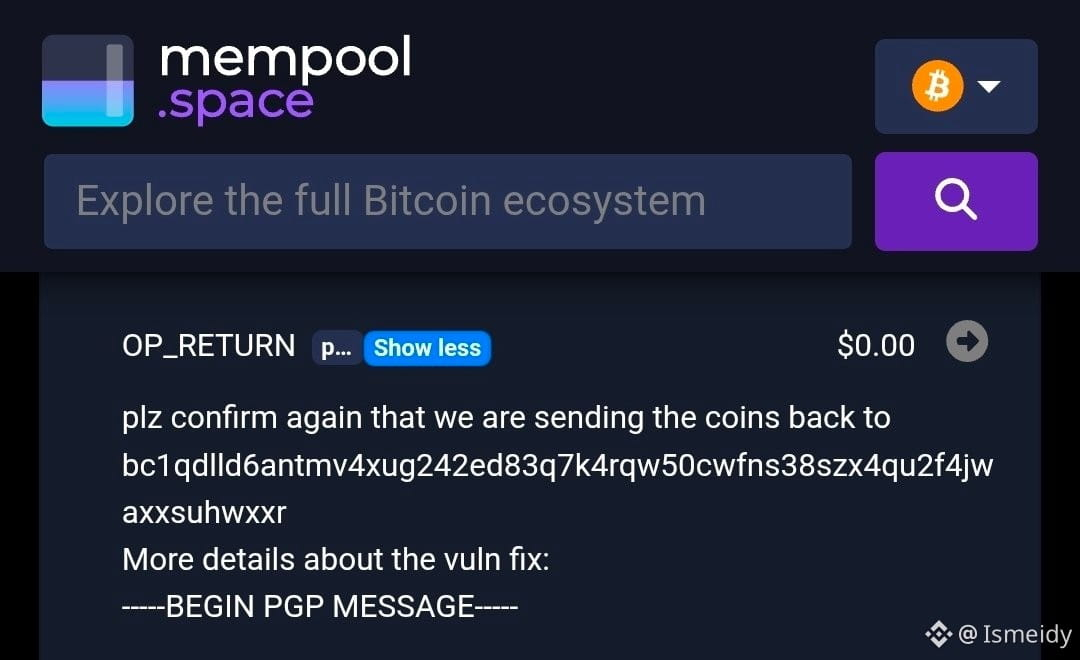
Exigence « on-chain » : Au moyen de messages chiffrés avec PGP et d’enregistrements OP_RETURN sur la blockchain, le prétendu hacker éthique a promis de restituer la majeure partie des fonds avec une seule condition : que Blockstream corrige la vulnérabilité et s’assure de la mise à jour de tous les nœuds avant le transfert.
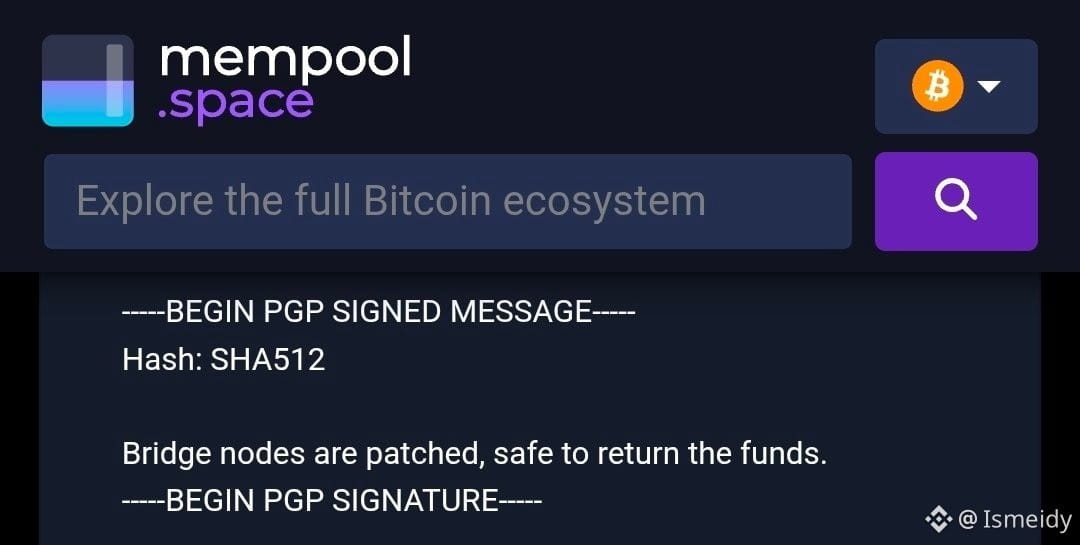
Feu vert de #AdamBack : Blockstream a répondu avec une signature PGP vérifiable confirmant que les nœuds de pont ont été corrigés et que le réseau est prêt à recevoir le retour du capital sans risques.
Statut de gel : Malgré la confirmation, les 4.000 BTC restent dans le portefeuille de l’attaquant. En mesure préventive, Liquid Network maintient totalement suspendues les opérations sur ses nœuds de pont, en mettant en pause les dépôts, les retraits et l’activité sur SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Corrigez d’abord l’erreur"
Un #Hacker éthique voleur s’empare de 320 millions de dollars et de #LiquidNetwork en exigeant un correctif #Blockstream pour rendre l’argent
Environ 4.000 #BTC ont été retirés du portefeuille de la fédération de Liquid Network. L’attaquant a profité d’une faille du logiciel Elements pour créer L-BTC et les traiter via le service de compensation de SideSwap, en écartant l’idée que la clé d’autorisation aurait été compromise.
Exigence « on-chain » : Au moyen de messages chiffrés avec PGP et d’enregistrements OP_RETURN sur la blockchain, le prétendu hacker éthique a promis de restituer la majeure partie des fonds avec une seule condition : que Blockstream corrige la vulnérabilité et s’assure de la mise à jour de tous les nœuds avant le transfert.
Feu vert de #AdamBack : Blockstream a répondu avec une signature PGP vérifiable confirmant que les nœuds de pont ont été corrigés et que le réseau est prêt à recevoir le retour du capital sans risques.
Statut de gel : Malgré la confirmation, les 4.000 BTC restent dans le portefeuille de l’attaquant. En mesure préventive, Liquid Network maintient totalement suspendues les opérations sur ses nœuds de pont, en mettant en pause les dépôts, les retraits et l’activité sur SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
Baissier
Vérifié
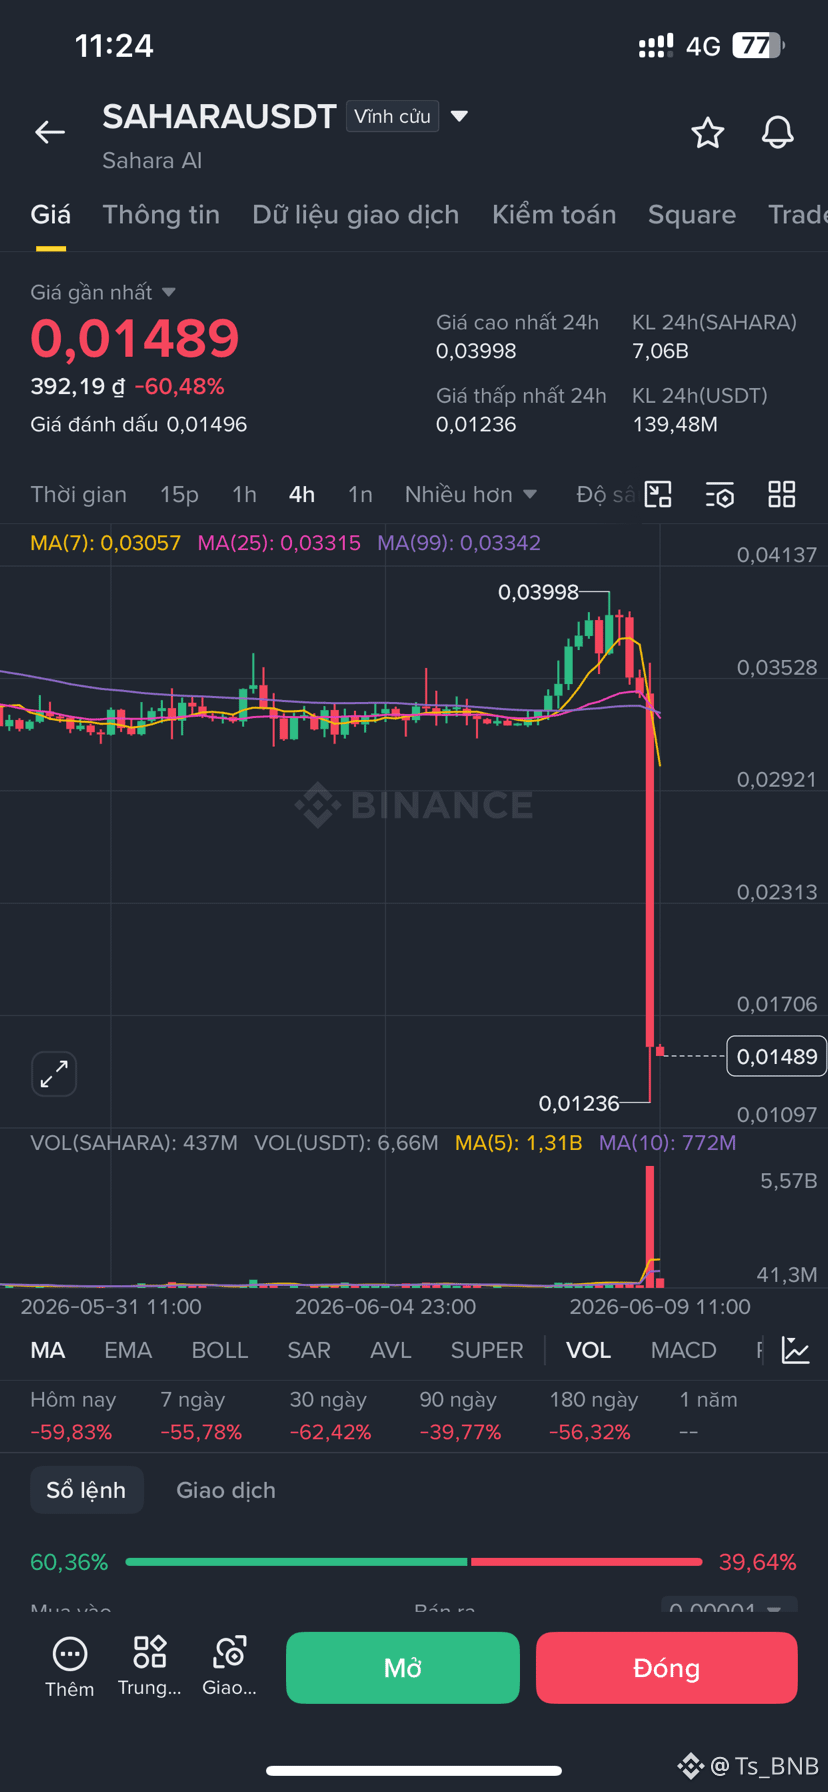
🚨 On ne peut sûrement pas avoir 2 hackers qui apparaissent le même jour !
$H vient de se faire « hacker » et a perdu plus de 80 %, maintenant c'est le tour de $SAHARA qui plonge encore de 59 %.
Le marché crypto est vraiment bizarre en ce moment, chaque fois qu'un projet est sur le point de s'effondrer, il y a toujours une histoire qui apparaît pour expliquer ce dump. 🤡
On ne sait pas si les hackers sont trop assidus ou si l'équipe du projet est trop créative...
Qu'est-ce que vous en pensez ?
👉 Vrai hack ?
👉 Les baleines qui liquident ?
👉 Ou un vieux stratagème qui change de nom ?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 On ne peut sûrement pas avoir 2 hackers qui apparaissent le même jour !
$H vient de se faire « hacker » et a perdu plus de 80 %, maintenant c'est le tour de $SAHARA qui plonge encore de 59 %.
Le marché crypto est vraiment bizarre en ce moment, chaque fois qu'un projet est sur le point de s'effondrer, il y a toujours une histoire qui apparaît pour expliquer ce dump. 🤡
On ne sait pas si les hackers sont trop assidus ou si l'équipe du projet est trop créative...
Qu'est-ce que vous en pensez ?
👉 Vrai hack ?
👉 Les baleines qui liquident ?
👉 Ou un vieux stratagème qui change de nom ?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
666
·
--
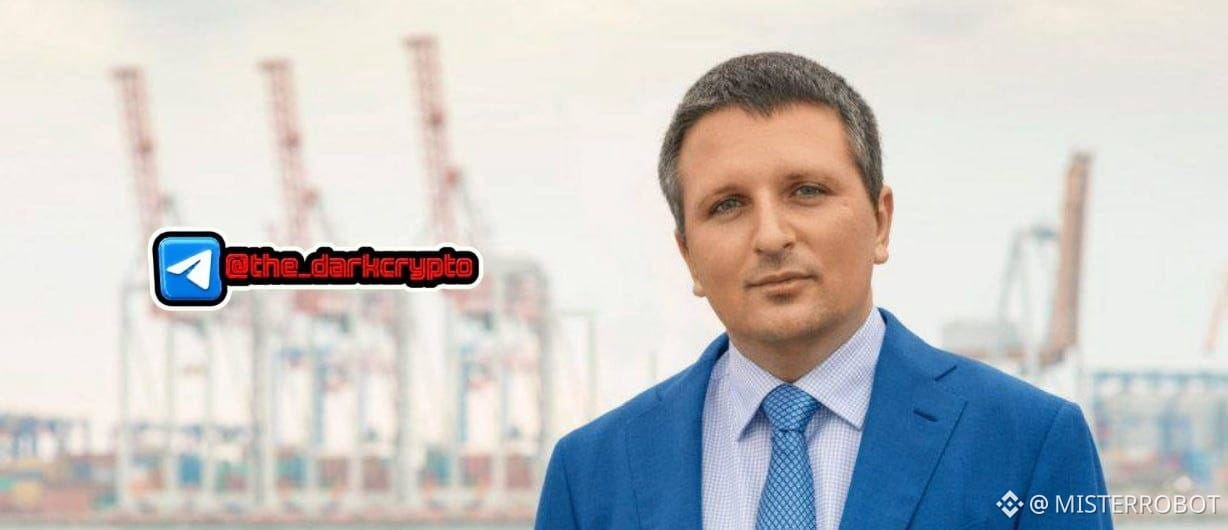
HACKER, DÉPUTÉ ET PARRAIN DE LA MAFIA DES CARDEURS 👨💻
Odesa, une famille cultivée : le père est le chef de l’Union des compositeurs. Dmitri Goloubov lui-même lance en 2001 CarderPlanet.com — un forum pour le commerce des clones de Visa et Mastercard ; le domaine est enregistré à Madagascar. Sept cents participants, 11 millions de dollars se sont échappés des banques. Le WSJ l’a surnommé le « parrain de la mafia des hackers ».
Arrestation en 2005 — digne du cinéma : il brûle des documents pendant que les voisins appellent les pompiers. Résultat : cinq mois en détention provisoire, une caution dérisoire versée par deux députés, Visa et Mastercard n’ont pas été autorisées à se présenter devant le tribunal, et l’affaire a été classée faute d’éléments constitutifs.
Au lieu du Monténégro — il crée un parti Internet avec Dark Vador dans un spot de campagne. En 2014, il est déjà député du Bloc Porochenko. À la Rada, il fait avancer une loi sur le droit de faire taire les sites indésirables. Pas besoin de commentaires.
D’après #BitcoinMagazineUkraine — il figure parmi les trois plus grands détenteurs de #Bitcoin parmi les personnalités publiques ukrainiennes. Le forum a changé pour le parlement, les habitudes, elles, ne changent pas 😏
#Crypto #Hacker
Abonne-toi — ici, il se passe ça tous les jours 🔔
6
14
24.9k
·
--
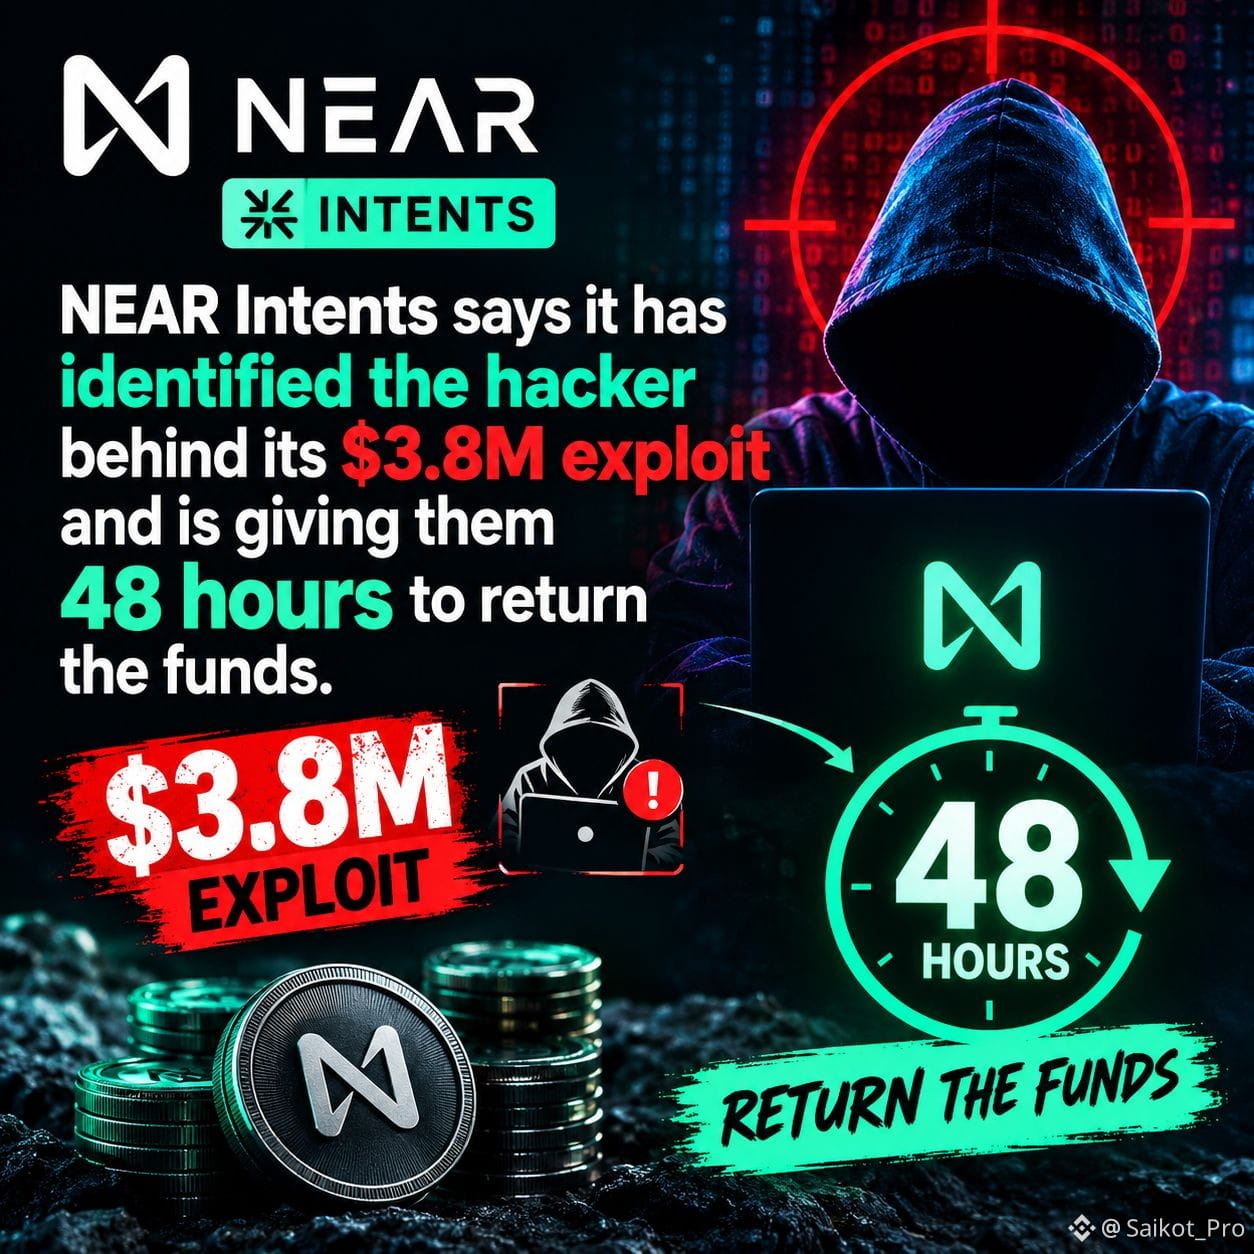
NEAR déclare avoir identifié le hacker à l’origine de son exploit de 3,8 M$ et lui donne 48 heures pour restituer les fonds.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
NEAR déclare avoir identifié le hacker à l’origine de son exploit de 3,8 M$ et lui donne 48 heures pour restituer les fonds.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
121
·
--
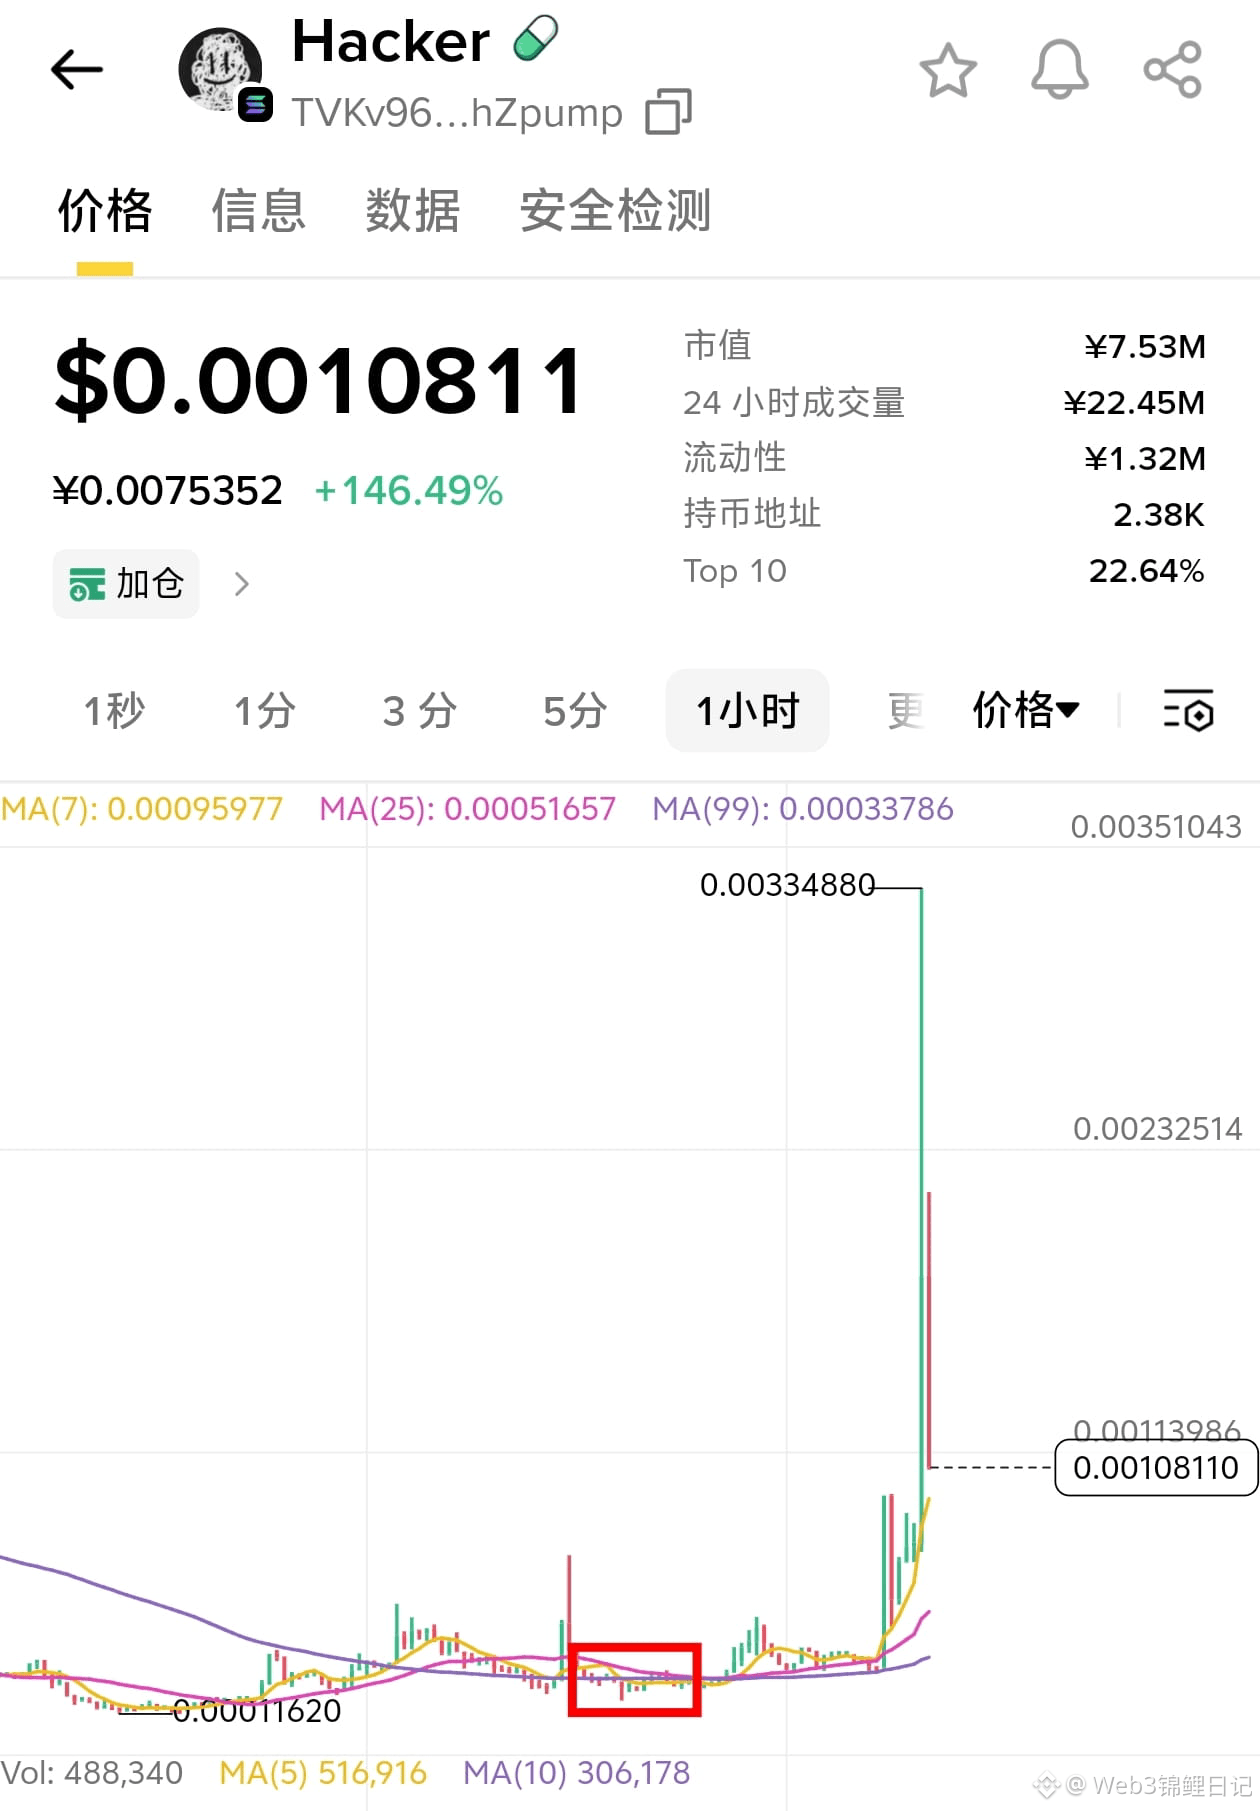
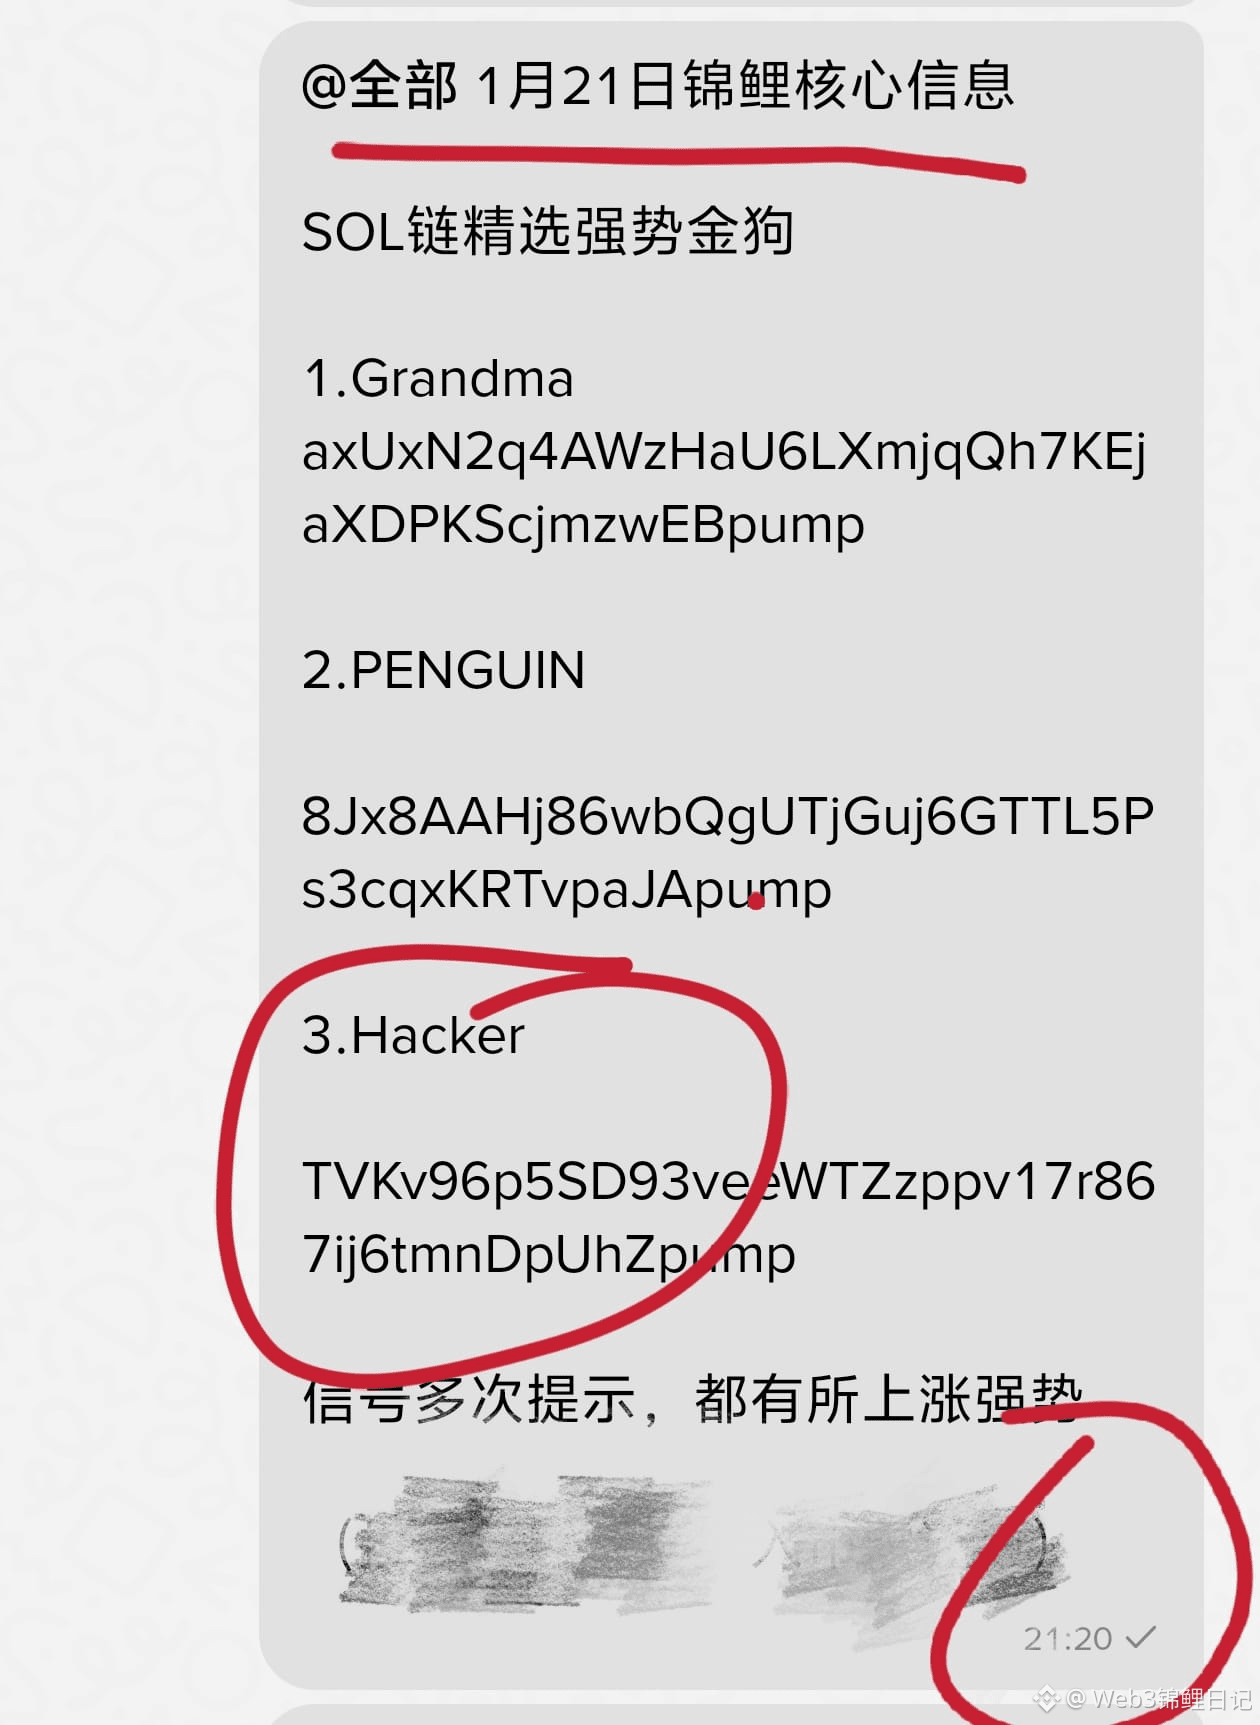
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@binancezh
关注Web3锦鲤日记,买的币翻十倍
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
2
8
4.1k
·
--
Baissier
Un rappel sérieux pour toute personne détenant du Bitcoin.
Environ 593 BTC (environ 39 millions de dollars) auraient été volés à des portefeuilles Coldcard Mk3 après que des attaquants ont exploité une faille dans la manière dont certaines phrases de récupération étaient générées. Au lieu de casser le portefeuille lui-même, ils ont réussi à recréer des clés privées vulnérables à partir d'une génération de seed faible.
Ceci est un rappel : même les portefeuilles matériels ne sont pas parfaits. La sécurité dépend à la fois de l’appareil et de la manière dont votre seed est créée.
Un portefeuille fiable, bien testé, avec une configuration solide est toujours un meilleur choix que de courir après la dernière option.
Protégez vos clés. Votre sécurité est votre responsabilité.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
Un rappel sérieux pour toute personne détenant du Bitcoin.
Environ 593 BTC (environ 39 millions de dollars) auraient été volés à des portefeuilles Coldcard Mk3 après que des attaquants ont exploité une faille dans la manière dont certaines phrases de récupération étaient générées. Au lieu de casser le portefeuille lui-même, ils ont réussi à recréer des clés privées vulnérables à partir d'une génération de seed faible.
Ceci est un rappel : même les portefeuilles matériels ne sont pas parfaits. La sécurité dépend à la fois de l’appareil et de la manière dont votre seed est créée.
Un portefeuille fiable, bien testé, avec une configuration solide est toujours un meilleur choix que de courir après la dernière option.
Protégez vos clés. Votre sécurité est votre responsabilité.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
468
·
--
🚨 TIRAGE DE TAPIS ÉPIQUE
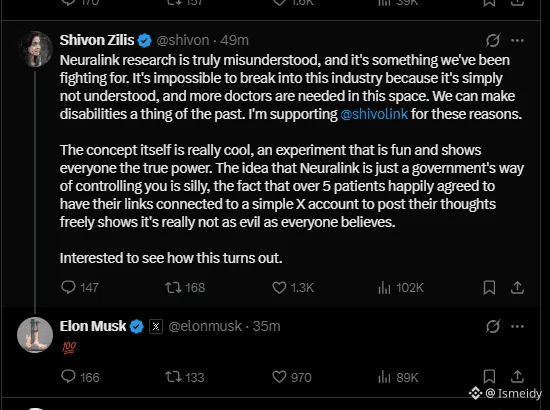
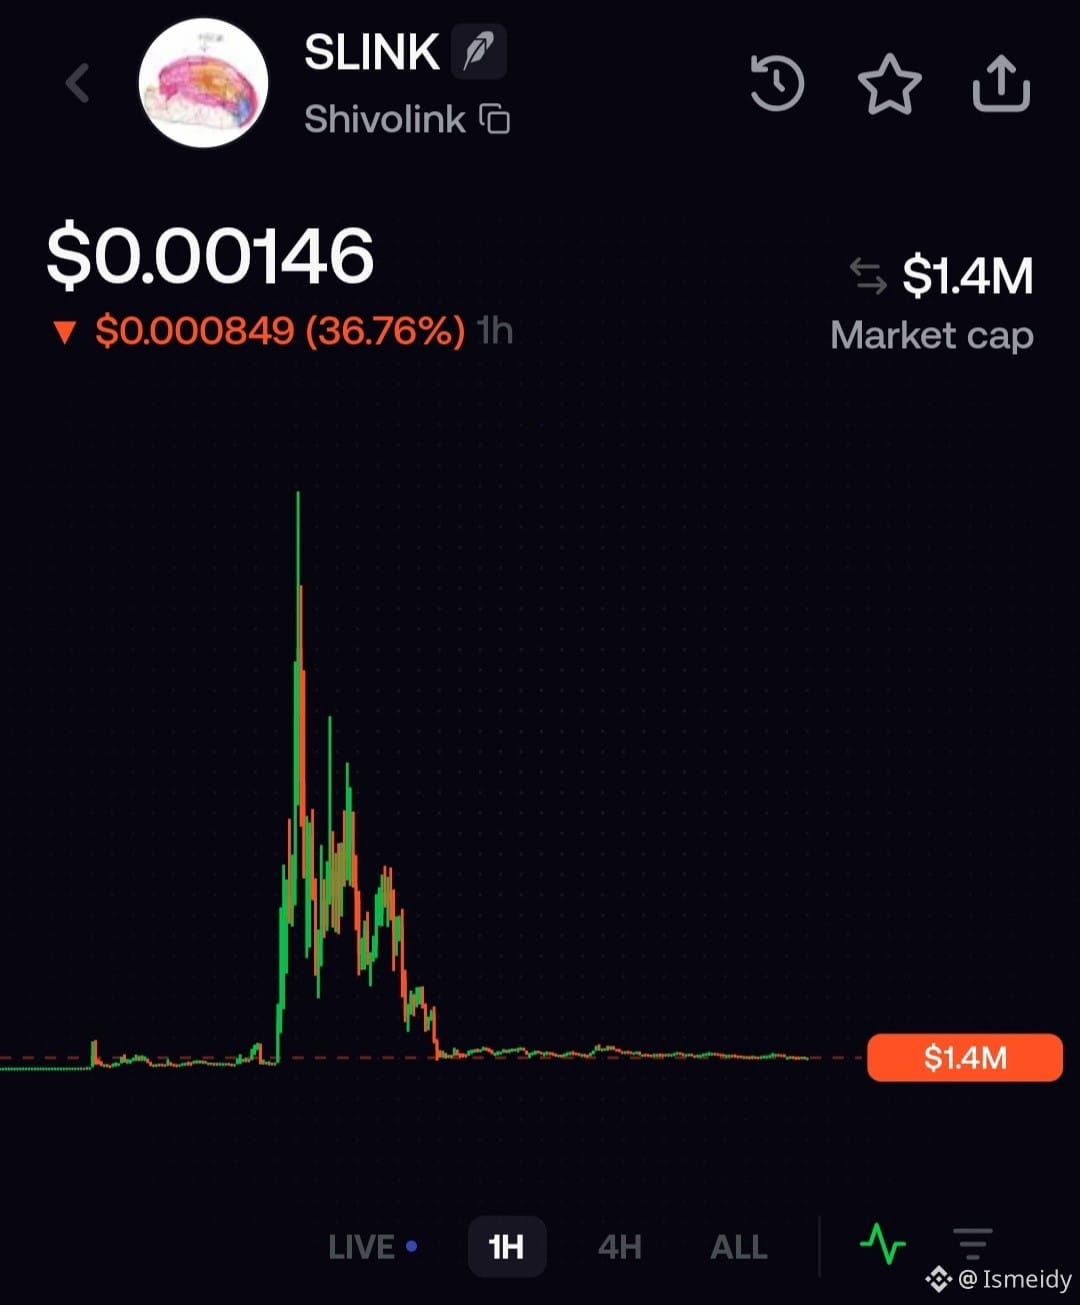
#SLINK s’effondre de 80 M$ à zéro après le piratage du couple de #ElonMusk
Un #Hacker a pris le contrôle du compte X de Shivon Zilis pour promouvoir la memecoin $SLINK en utilisant un faux discours sur Neuralink afin de lui donner de la crédibilité.
Le catalyseur du FOMO : une réponse rapide d’Elon #Musk avec l’emoji 💯 a fini d’allumer la mèche. Le marché a supposé une validation officielle, déclenchant une absorption massive de liquidité dans tout l’écosystème.
Le massacre technique : la capitalisation boursière est passée de zéro à un pic de 80 millions de dollars. Cependant, dès que le tweet a été supprimé et que le piratage a été confirmé, les insiders et les bots ont déchargé leurs portefeuilles. Le graphique s’est transformé en la classique « bougie de la mort », détruisant des millions de dollars en quelques minutes et laissant la capitalisation boursière léthargique autour de 1,4 M$.
La gueule de bois du marché : les traders malmenés qui sont entrés au sommet se sont retrouvés en liquidité de sortie. Maintenant, entre panique et désespoir, la communauté espère qu’ils s’organiseront pour un CTO, car ils savent qu’un remboursement miraculeux a peu de chances d’arriver.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 TIRAGE DE TAPIS ÉPIQUE
#SLINK s’effondre de 80 M$ à zéro après le piratage du couple de #ElonMusk
Un #Hacker a pris le contrôle du compte X de Shivon Zilis pour promouvoir la memecoin $SLINK en utilisant un faux discours sur Neuralink afin de lui donner de la crédibilité.
Le catalyseur du FOMO : une réponse rapide d’Elon #Musk avec l’emoji 💯 a fini d’allumer la mèche. Le marché a supposé une validation officielle, déclenchant une absorption massive de liquidité dans tout l’écosystème.
Le massacre technique : la capitalisation boursière est passée de zéro à un pic de 80 millions de dollars. Cependant, dès que le tweet a été supprimé et que le piratage a été confirmé, les insiders et les bots ont déchargé leurs portefeuilles. Le graphique s’est transformé en la classique « bougie de la mort », détruisant des millions de dollars en quelques minutes et laissant la capitalisation boursière léthargique autour de 1,4 M$.
La gueule de bois du marché : les traders malmenés qui sont entrés au sommet se sont retrouvés en liquidité de sortie. Maintenant, entre panique et désespoir, la communauté espère qu’ils s’organiseront pour un CTO, car ils savent qu’un remboursement miraculeux a peu de chances d’arriver.
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
Haussier
{spot}(BTCUSDT)
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 en cryptomonnaies d'un wallet de Grok
L'attaquant a utilisé 📲 #código #morse pour injecter💉 un ordre 🫡 de transfert 💱 via Bankr, un agent IA du réseau Base 🛜 qui a exécuté l'opération.🧑🔧
Les fonds volés 💰 étaient dans un wallet✨ de Grok sur Base, qui accumulait des commissions 📊💵 du token #DRB
C'est la deuxième attaque 💥 du même type ☠️ en deux mois contre l'intégration Grok-Bankr.🏧 🏦
1
38
·
--
Baissier
🔥Un hacker rend un coup après avoir hacké un protocole 👀
Un #Hacker a décidé de rendre de l'argent d'un protocole qui avait été compromis. Selon l'équipe du protocole Renegade.fi, un hacker de chapeau blanc a restitué environ 190 000 $ après avoir contourné la sécurité du protocole. Cette restitution a été effectuée en suivant des instructions spécifiques.
Un nouvel exploit sur un protocole. Dimanche, la plateforme d'analyse en chaîne Blockaid a signalé un exploit de 209 000 $. Un hacker a injecté une logique malveillante dans une fonction défaillante liée à son groupe sombre V1 de #Arbitrum pour pouvoir soutirer 27 tokens ERC-20.
Après que l'équipe de Renegade ait pris conscience de ce fait, elle a envoyé un message en chaîne au hacker. Dans celui-ci, elle demandait au hacker de restituer 90 % des fonds et de garder les 10 % restants comme une "récompense de chapeau blanc" pour éviter des poursuites.
Selon les données de l'explorateur de blocs, en 45 minutes, le hacker a restitué les fonds et a déclaré qu'il avait compromis le protocole pour protéger les utilisateurs #defi . De plus, il a également demandé à Renegade de renforcer son niveau de sécurité.
Crois-tu en la sécurité des protocoles DeFi ?
👉Plus de mises à jour crypto ...
Partage et suis-moi pour plus 👈😎
$USDC
{spot}(USDCUSDT)
🔥Un hacker rend un coup après avoir hacké un protocole 👀
Un #Hacker a décidé de rendre de l'argent d'un protocole qui avait été compromis. Selon l'équipe du protocole Renegade.fi, un hacker de chapeau blanc a restitué environ 190 000 $ après avoir contourné la sécurité du protocole. Cette restitution a été effectuée en suivant des instructions spécifiques.
Un nouvel exploit sur un protocole. Dimanche, la plateforme d'analyse en chaîne Blockaid a signalé un exploit de 209 000 $. Un hacker a injecté une logique malveillante dans une fonction défaillante liée à son groupe sombre V1 de #Arbitrum pour pouvoir soutirer 27 tokens ERC-20.
Après que l'équipe de Renegade ait pris conscience de ce fait, elle a envoyé un message en chaîne au hacker. Dans celui-ci, elle demandait au hacker de restituer 90 % des fonds et de garder les 10 % restants comme une "récompense de chapeau blanc" pour éviter des poursuites.
Selon les données de l'explorateur de blocs, en 45 minutes, le hacker a restitué les fonds et a déclaré qu'il avait compromis le protocole pour protéger les utilisateurs #defi . De plus, il a également demandé à Renegade de renforcer son niveau de sécurité.
Crois-tu en la sécurité des protocoles DeFi ?
👉Plus de mises à jour crypto ...
Partage et suis-moi pour plus 👈😎
$USDC
1
1.2k
·
--
Article
« Le péché originel de l’écosystème »Le #exploit de 130 M$ en #Coldcard révèle le danger mortel des clés privées
Même les « cold wallets » les plus blindés ne sont pas à l’abri de la nouvelle vague de cyberattaques. Le piratage millionnaire de Coldcard rouvre un débat existentiel dans l’industrie. La garde reposant sur une seule clé privée reste-t-elle un modèle viable, ou s’agit-il d’un risque systémique prêt à s’effondrer avec l’arrivée de l’intelligence artificielle ?
Le directeur général de Blockaid, Ido Ben-Natan, a averti que la récente faille de sécurité de Coldcard a mis en évidence la faille structurelle la plus grave des cryptomonnaies : la dépendance absolue aux clés privées. En agissant comme un accès unique, sans sauvegarde, tout défaut dans leur génération ou leur protection transforme la clé en un unique point de défaillance (single point of failure).
« Le péché originel de l’écosystème »
Le #exploit de 130 M$ en #Coldcard révèle le danger mortel des clés privées
Même les « cold wallets » les plus blindés ne sont pas à l’abri de la nouvelle vague de cyberattaques. Le piratage millionnaire de Coldcard rouvre un débat existentiel dans l’industrie. La garde reposant sur une seule clé privée reste-t-elle un modèle viable, ou s’agit-il d’un risque systémique prêt à s’effondrer avec l’arrivée de l’intelligence artificielle ?
Le directeur général de Blockaid, Ido Ben-Natan, a averti que la récente faille de sécurité de Coldcard a mis en évidence la faille structurelle la plus grave des cryptomonnaies : la dépendance absolue aux clés privées. En agissant comme un accès unique, sans sauvegarde, tout défaut dans leur génération ou leur protection transforme la clé en un unique point de défaillance (single point of failure).
10
17.1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
3M vues
151,860 mentions
2
#EarningsSeason
5.2M vues
25,799 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
19,799 vues
337 mentions
4
#AnthropicS1ExpectedToday
20,996 vues
297 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
25,925 vues
419 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
33,564 vues
513 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
25,820 vues
373 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,188 vues
34 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
27,606 vues
449 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
41,894 vues
554 mentions