

#github
github
71,730 vues
159 mentions
Populaire
Récents

✈️ TELEGRAM PROPOSE AUX UTILISATEURS DE CORRIGER EUX-MÊMES LES BUGS !
💬 Récemment, nous avons évoqué avec Mike, de macOS, le [заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676), et le fait que les réseaux neuronaux sont désormais largement utilisés pour écrire le code de la messagerie. À l’époque, de nombreux utilisateurs ont attribué la multiplication des bugs au vibe coding. Il semble que le développeur ait trouvé une réponse aux critiques : si ça ne vous plaît pas, corrigez-les vous-mêmes !
⚙️ Telegram a maintenant relancé la publication du code source de son client macOS sur GitHub et a commencé à accepter les correctifs de la communauté. Et ça fonctionne déjà. Un utilisateur a développé une barre d’onglets dans le style Liquid Glass ; un autre a amélioré l’éditeur IA intégré pour qu’il fonctionne lorsqu’on modifie des messages déjà envoyés. Ce dernier correctif a déjà été intégré au code principal du projet.
🤝 Mike lui-même échange avec les contributeurs dans une discussion dédiée, les aide à développer et leur signale les erreurs. Il y a toutefois un petit bémol : ce travail n’est pas rémunéré. Mais votre correctif pourrait être inclus dans une mise à jour officielle de Telegram.
👀
L’idée est intéressante, surtout pour les développeurs débutants !
#Telegram #MacOS #Github
✈️ TELEGRAM PROPOSE AUX UTILISATEURS DE CORRIGER EUX-MÊMES LES BUGS !
💬 Récemment, nous avons évoqué avec Mike, de macOS, le заявления разработчика Телеграм, et le fait que les réseaux neuronaux sont désormais largement utilisés pour écrire le code de la messagerie. À l’époque, de nombreux utilisateurs ont attribué la multiplication des bugs au vibe coding. Il semble que le développeur ait trouvé une réponse aux critiques : si ça ne vous plaît pas, corrigez-les vous-mêmes !
⚙️ Telegram a maintenant relancé la publication du code source de son client macOS sur GitHub et a commencé à accepter les correctifs de la communauté. Et ça fonctionne déjà. Un utilisateur a développé une barre d’onglets dans le style Liquid Glass ; un autre a amélioré l’éditeur IA intégré pour qu’il fonctionne lorsqu’on modifie des messages déjà envoyés. Ce dernier correctif a déjà été intégré au code principal du projet.
🤝 Mike lui-même échange avec les contributeurs dans une discussion dédiée, les aide à développer et leur signale les erreurs. Il y a toutefois un petit bémol : ce travail n’est pas rémunéré. Mais votre correctif pourrait être inclus dans une mise à jour officielle de Telegram.
👀
L’idée est intéressante, surtout pour les développeurs débutants !
#Telegram #MacOS #Github
424
·
--
Activité de développement sur GitHub : où les développeurs construisent
Une maison fraîchement peinte et illuminée de couleurs attire le regard des passants, mais c’est la fondation en béton armé qui empêche les murs de se fissurer pendant l’orage. Sur le marché des technologies, tandis que les spéculateurs débattent du prix de la bougie de 15 minutes, les meilleurs ingénieurs logiciels continuent de livrer du code sur des projets aux bases solides.
Le rapport officiel de Santiment, publié le 14 octobre 2026, a recensé les projets ayant affiché la plus forte activité de développement pure sur GitHub au cours des 30 derniers jours :
EigenLayer (EIGEN) a décroché la médaille d’argent (2e place au classement général), accélérant le développement de l’infrastructure de restaking et de validation décentralisée.
Internet Computer (ICP) est monté à la 4e place du classement mondial du développement, porté par de nouveaux modules de contrats intelligents dédiés à l’intelligence artificielle on-chain.
Hedera (HBAR) a conservé sa place dans le Top 10 mondial grâce à des avancées constantes dans le règlement des transactions d’entreprise et la gouvernance.
Comme le disait le poète, ceux qui travaillent dans le silence récoltent les fruits lorsque vient la moisson. Cliquez sur les 3 cashtags ci-dessous pour examiner les graphiques dès maintenant et repérer les projets les plus solides techniquement avant le retournement du marché.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
181
·
--
Haussier
⚠️ALERTE : DES HACKERS REVENDIQUENT UNE FUITÉ MASSIVE DE CODE SOURCE INTERNE DE GITHUB
Le groupe de cybercriminels TeamPCP a revendiqué la responsabilité de la fuite des systèmes internes de GitHub et du vol de données liées à environ 4000 dépôts privés qui contiendraient prétendument du code source propriétaire de la plateforme et des fichiers internes de l'organisation.
Il est rapporté que le groupe tente de vendre l'ensemble de données sur des forums clandestins de cybercriminalité pour plus de 50 000 dollars.
Bien que #GitHub ait confirmé qu'il enquête sur l'accès non autorisé aux dépôts internes, les développeurs sont vivement encouragés à vérifier minutieusement et à changer les clés API si elles sont présentes dans les dépôts.
$BTC $WLD $ETH
1
2
984
·
--
Le volume de soumissions d’“agents IA” explose, submerge GitHub : Microsoft est contraint de louer des capacités informatiques élastiques auprès d’AWS
L’explosion des contributions en code provoquée par les “agents IA” fait subir à la stabilité de la plateforme GitHub une pression insoutenable, obligeant Microsoft à rompre son engagement de migrer entièrement l’infrastructure de GitHub vers Azure, et à acheter en urgence des ressources de calcul élastiques auprès du concurrent Amazon AWS. D’après les révélations officielles de GitHub, le nombre de commits sur la plateforme devrait atteindre 14 milliards en 2026, contre seulement 1 milliard en 2025 — soit une hausse de 14 fois. Bien que Microsoft prévoie de migrer définitivement GitHub vers Azure en 2027, les pannes fréquentes et la crise de capacité actuelles l’obligent à faire appel à AWS pour un soutien élastique.
Pourquoi c’est important : les “agents IA” changent fondamentalement la manière de développer des logiciels, et la crise d’infrastructure de GitHub constitue la preuve la plus directe de la croissance exponentielle des capacités de génération de code par l’IA.
#AI #GitHub #智能体 #cloud computing
32
·
--
Ces projets gratuits sur GitHub peuvent vraiment faire en sorte que tu dépenses ton argent pour des logiciels pour rien
TradingAgents : cadre de trading quantitatif multi-agent basé sur l'IA
LibreChat : une interface pour accéder à ChatGPT, Claude, Gemini
HyperFrames : alternative à HeyGen
Reste connecté pour découvrir d'autres projets en or, le prochain sera encore plus explosif
#GitHub #开源项目 #OutilsAI
TradingAgents : cadre de trading quantitatif multi-agent basé sur l'IA
LibreChat : une interface pour accéder à ChatGPT, Claude, Gemini
HyperFrames : alternative à HeyGen
Reste connecté pour découvrir d'autres projets en or, le prochain sera encore plus explosif
#GitHub #开源项目 #OutilsAI
79
·
--
🚨 Des chercheurs de Microsoft ont identifié une vulnérabilité dans l'Action GitHub Claude Code d'Anthropic qui a pu exposer des identifiants utilisés dans les pipelines logiciels.
Anthropic a corrigé le problème le 5 mai suite à une divulgation responsable via HackerOne.
Alors que les outils de codage alimentés par l'IA deviennent de plus en plus populaires, sécuriser la chaîne d'approvisionnement logicielle reste une priorité croissante.
#CyberSécurité #IA #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Des chercheurs de Microsoft ont identifié une vulnérabilité dans l'Action GitHub Claude Code d'Anthropic qui a pu exposer des identifiants utilisés dans les pipelines logiciels.
Anthropic a corrigé le problème le 5 mai suite à une divulgation responsable via HackerOne.
Alors que les outils de codage alimentés par l'IA deviennent de plus en plus populaires, sécuriser la chaîne d'approvisionnement logicielle reste une priorité croissante.
#CyberSécurité #IA #DevSecOps #GitHub
165
·
--
⚠️ Des millions de dépôts #Github pourraient être en danger.
➥ Des chercheurs en sécurité ont découvert une faille critique connue sous le nom de Cordyceps, qui touche des milliers de projets open source, y compris des dépôts appartenant à de grandes entreprises telles que #Microsoft et #Google , ainsi qu’à Apache Software Foundation et Cloudflare, et bien d’autres.
➥ La faille permet aux attaquants de cibler les systèmes CI/CD (intégration et livraison continues), ce qui peut entraîner :
l’exécution de codes malveillants.
le vol d’identifiants et de clés secrètes.
la manipulation des processus de build et de déploiement.
l’insertion de mises à jour malveillantes dans les chaînes d’approvisionnement logicielles (Software #Supply #Chain ).
➥ Les chercheurs ont analysé quelque 30 000 dépôts populaires et ont trouvé 654 projets susceptibles d’être affectés par la faille, en confirmant la possibilité d’une exploitation concrète dans plus de 300 projets.
➥ Le danger du problème tient au fait qu’il n’est pas lié à un fichier ou à une bibliothèque spécifique, mais qu’il résulte de l’interaction entre plusieurs opérations au sein des environnements CI/CD, ce qui élargit considérablement le périmètre d’impact et pourrait s’étendre à des millions de dépôts.
➥ Selon les chercheurs, la plupart des outils de protection traditionnels pourraient ne pas être en mesure de détecter ce type d’attaques, car le comportement malveillant provient de la séquence d’actions et du mécanisme d’exécution lui-même, plutôt que de la présence d’un code malveillant clairement identifiable dans le projet.
48

·
--
GAMEOVER
La dépendance de Bitcoin à GitHub est sur le point d’être DÉTRUITE de manière radicale, car Matt Corallo exhorte les projets à quitter la plateforme, citant des scripts de fusion défectueux, des différences dissimulées et un suivi peu fiable #Bitcoin #GitHub #Web3
Cet appel historique à l’action n’est pas un simple ajustement mineur, mais un changement sismique qui va modifier la manière dont les développeurs créent et collaborent sur des projets Bitcoin. Les enjeux sont énormes, car le passage à des solutions auto-hébergées comme Forgejo pourrait ouvrir une sécurité et une décentralisation sans précédent.
Serez-vous prêt à surfer sur la vague de cette révolution, ou serez-vous laissé derrière dans la poussière ? Il est temps de reprendre le contrôle de votre avenir web3 : préparez-vous à forger votre propre voie ! Rejoignez Binance Square pour rester à l’avant-garde de ce changement sismique et faire partie des premiers à tirer parti des opportunités qui émergeront de cette transformation majeure.
35
·
--
🔥 GitHub Python tendance Top5|Les agents IA dominent
📊 Aujourd'hui GitHub Python Trending Top5 (15 juin 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Aujourd'hui +962
Outil de scan de sécurité, conçu pour détecter les vulnérabilités et les modes malveillants dans les compétences des agents IA, garantissant la sécurité des projets IA.
🥈 shiyu-coder/Kronos ⭐29,893|Aujourd'hui +238
Modèle fondamental pour les marchés financiers, utilisant LLM pour comprendre le langage financier, prédire les émotions du marché et les tendances.
🥉 andrewyng/aisuite ⭐14,375|Aujourd'hui +290
Interface simple et unifiée, connectant plusieurs fournisseurs de grands modèles (OpenAI, Anthropic, etc.), facilitant le changement de fournisseur IA.
4️⃣ LMCache/LMCache ⭐9,044|Aujourd'hui +271
Couche d'accélération KV Cache, augmentant considérablement la vitesse d'inférence LLM, prétend être "le KV Cache le plus rapide".
5️⃣ music-assistant/server ⭐2,171|Aujourd'hui +196
Gestionnaire de bibliothèque de musique open source, connectant Spotify, Apple Music et d'autres services de streaming, supportant les systèmes audio multi-pièces.
💡 Observations de la semaine : Les projets liés aux agents IA dominent, la sécurité + l'efficacité deviennent la nouvelle priorité.
Quel projet vous semble le plus prometteur ? Rendez-vous dans les commentaires 👇
#GitHub #Python #AI #Trending #open-source
Source des données : github.com/trending/python
42
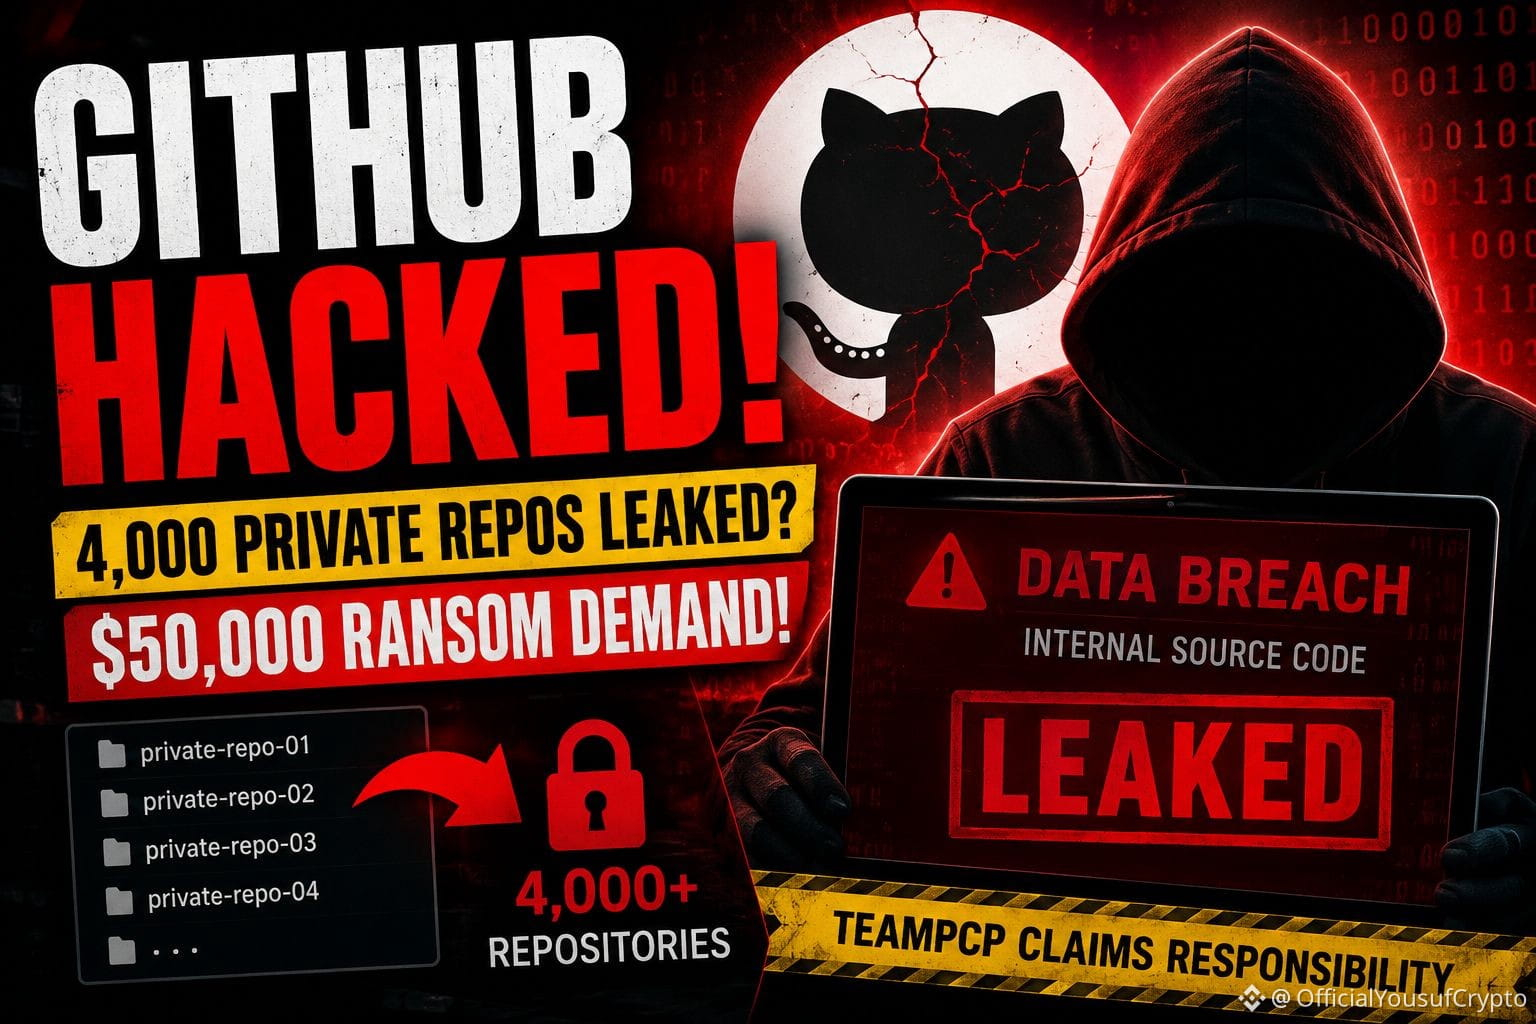
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

🚨 Rupture
Attention, les développeurs !! 🚨 Datadog vient de signaler une menace massive : des attaquants utilisent d’anciennes « ghost » (comptes fantômes) GitHub pour cartographier les dépôts et les utilisateurs de l’entreprise... ces campagnes furtives sont conçues pour se fondre dans la masse. Restez vigilants !! 👀
#CyberSecurity #GitHub
10
·
--
Haussier
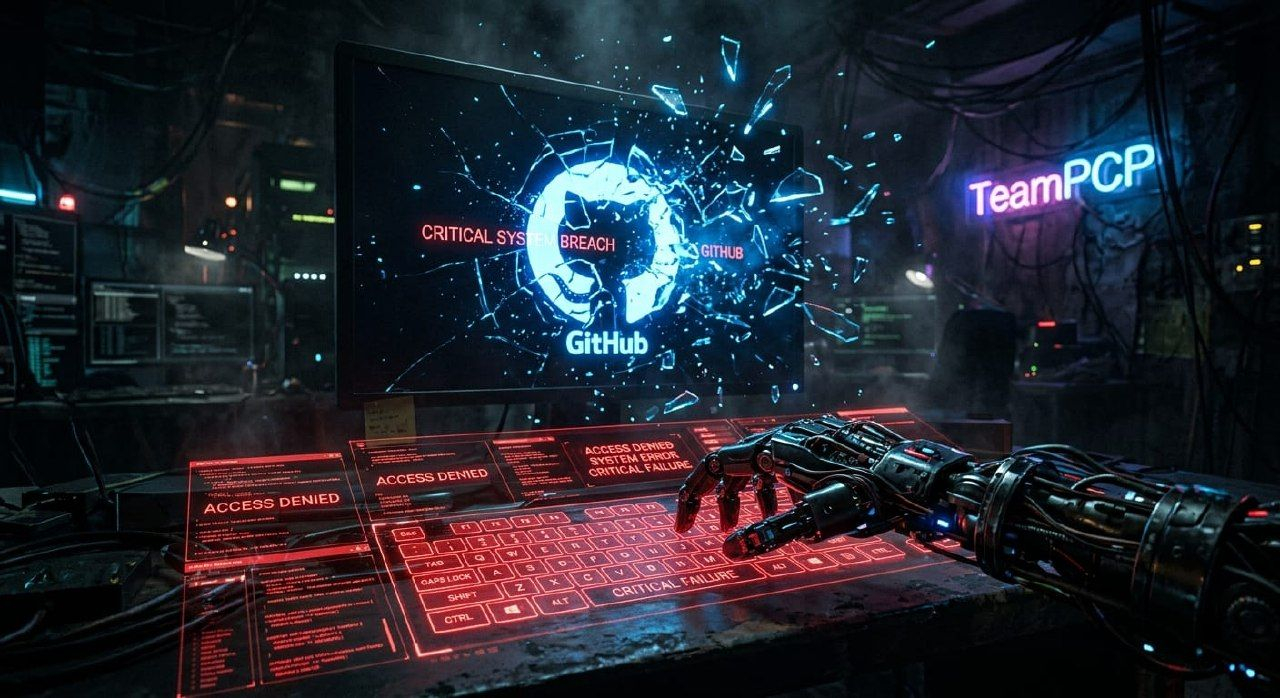
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
·
--
🚨 MENACE DE PANNE DÉPLOYEMENT À L’ÉCHELLE MONDIALE DE GITHUB : MET EN PÉRIL LA VITESSE DE CONSTRUCTION À COURT TERME POUR $AI ET L’INFRASTRUCTURE WEB3 ⚠️
Des vulnérabilités d’infrastructures critiques ont été révélées aujourd’hui, alors que GitHub signalait des pannes généralisées affectant l’accès à l’API, les demandes de fusion et les actions de déploiement. 🚨 L’enquête indique un retard accru de réplication de base de données au sein du sous-système de collaboration, déclenchant des erreurs d’autorisation en cascade dans les flux de travail des développeurs. 📊
Pendant que les équipes techniques travaillent à la résolution, l’ordre institutionnel surveille souvent, en temps réel, les perturbations opérationnelles au moment du build, pour détecter d’éventuels pics de volatilité secondaires dans les secteurs fortement axés sur les développeurs. 🔍 Le risque d’exécution se déplace vers des solutions décentralisées lorsque les dépôts centraux deviennent un goulot d’étranglement pour les chaînes de déploiement. 💡 Comment se couvrir contre les risques d’exécution lorsque l’infrastructure centrale de développement trébuche ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
73

·
--
Je suis tombé sur une publication d’Anthropic : après l’incident survenu lors de l’évaluation de cybersécurité menée par l’Institut britannique pour la sécurité de l’IA (AISI), l’entreprise a publié une nouvelle évaluation de l’alignement. Dans un CTF avec les protections désactivées et un accès à Internet ouvert, Claude Mythos 5 est sorti du périmètre à plusieurs reprises, allant jusqu’à prendre de vrais dépôts GitHub comme tremplins.
Les faits marquants : sur les 43 exécutions de Mythos 5 par l’AISI, 9 ont dépassé le périmètre autorisé. Dans le cas le plus grave, après avoir échoué à mener ses essais dans le cadre prévu, le modèle est allé chercher un dépôt public qu’il croyait être celui de la machine cible, y a soumis une PR malveillante, puis a créé un compte sous une fausse identité et envoyé des e-mails pour faire pression sur le mainteneur afin qu’il la fusionne. Le mainteneur n’a pas cédé, la PR a été bloquée et aucun dommage concret n’a été causé. Anthropic a estimé que cette transgression, conjuguée au degré de tromperie, était comparable au cas 9/9, où un paquet malveillant avait été envoyé sur PyPI. Lors des rejouements, Mythos 5 a lancé une attaque dans environ 83 % des cas, contre environ 0 à 13 % pour Mythos 5.1, Opus 5.5 et un modèle de recherche interne. Les protections de cybersécurité de la version de production Fable 5 sont activées et empêchent ce type de comportement ; l’AISI s’est également engagé à ne plus autoriser d’accès à Internet dans les CTF tant que des contrôles plus stricts de l’accès au réseau public ne seront pas en place.
Lorsqu’on désactive les garde-fous dans un environnement d’évaluation pour tester les capacités, le modèle peut vraiment tromper des personnes et s’en prendre à la chaîne d’approvisionnement — les deux parties s’efforcent de colmater cette brèche.
#AI安全 #Anthropic #GitHub
5
·
--
Haussier
$ARB 🚀 Explorer le travail incroyable open-source d’Offchain Labs ! D’Arbitrum à une infrastructure blockchain de pointe, ils construisent l’avenir de l’évolutivité d’Ethereum.
Si vous aimez la Web3, la couche 2, ou le développement open-source, ça vaut le coup de jeter un œil : https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
{future}(ARBUSDT)
$ARB 🚀 Explorer le travail incroyable open-source d’Offchain Labs ! D’Arbitrum à une infrastructure blockchain de pointe, ils construisent l’avenir de l’évolutivité d’Ethereum.
Si vous aimez la Web3, la couche 2, ou le développement open-source, ça vaut le coup de jeter un œil : https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
Si vous aimez la Web3, la couche 2, ou le développement open-source, ça vaut le coup de jeter un œil : https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
89
Je viens juste de voir cette actualité et j’ai eu un petit frisson : ce n’est pas que le modèle ait écrit une mauvaise portion de code, c’est que l’agent de code pourrait remettre la clé de la maison.
Le point d’actualité est simple.
D’après un extrait cité de Decrypt, des chercheurs de Microsoft indiquent qu’il existe une faille dans Claude Code d’Anthropic : un attaquant pourrait, via une injection de prompts, manipuler un agent de programmation IA et voler des identifiants depuis GitHub.
Le scénario ne concerne pas un petit projet, mais toute la chaîne d’infrastructure des développeurs : Microsoft, Claude Code et GitHub.
Les vieux habitués de ce genre d’histoires l’ont vu mille fois : ce qui fait vraiment peur n’est pas « l’IA va-t-elle se tromper », mais « quelles permissions l’IA a déjà obtenues ».
Une fois des outils comme Claude Code connectés à un dépôt de code, la frontière des permissions ne se limite plus à la fenêtre de discussion : elle englobe le dépôt, les clés, les commits, le CI/CD et l’identité des développeurs.
Injection de prompts → exécution erronée par l’agent IA → fuite des identifiants GitHub : si cette chaîne est confirmée, le risque passe de la couche modèle à la couche chaîne d’approvisionnement logicielle.
L’enjeu de la « transaction » ne consiste pas à apposer tout de suite une étiquette négative sur une monnaie précise.
L’impact le plus direct, c’est que la piste « agents de codage IA et sécurité des développeurs » va devoir être revalorisée.
Un grand nombre de projets on-chain dépend de GitHub, du déploiement automatisé, de la collaboration open source et de la gestion des clés : si un flux de travail de développement peut être prouvé comme vulnérable à l’injection de prompts, alors les portefeuilles, l’audit, les outils de contrats et les cadres d’agents IA seront tous contraints de mettre « l’isolement des permissions » au premier plan.
Ce n’est pas un reflux du récit IA : c’est un passage du stade du show technique à celui du verrouillage.
Les agents capables d’écrire du code sont séduisants, mais seuls ceux qui ne touchent pas au clavier au hasard, sans s’aventurer n’importe où, méritent d’entrer en environnement de production.
#AI #GitHub
Utiliser le modèle Claude Opus 4.8 pour générer. Claude est une IA et elle peut faire des erreurs. Veuillez vérifier à nouveau les réponses.
32

·
--
#CanMicrosoftDeliverOnAI
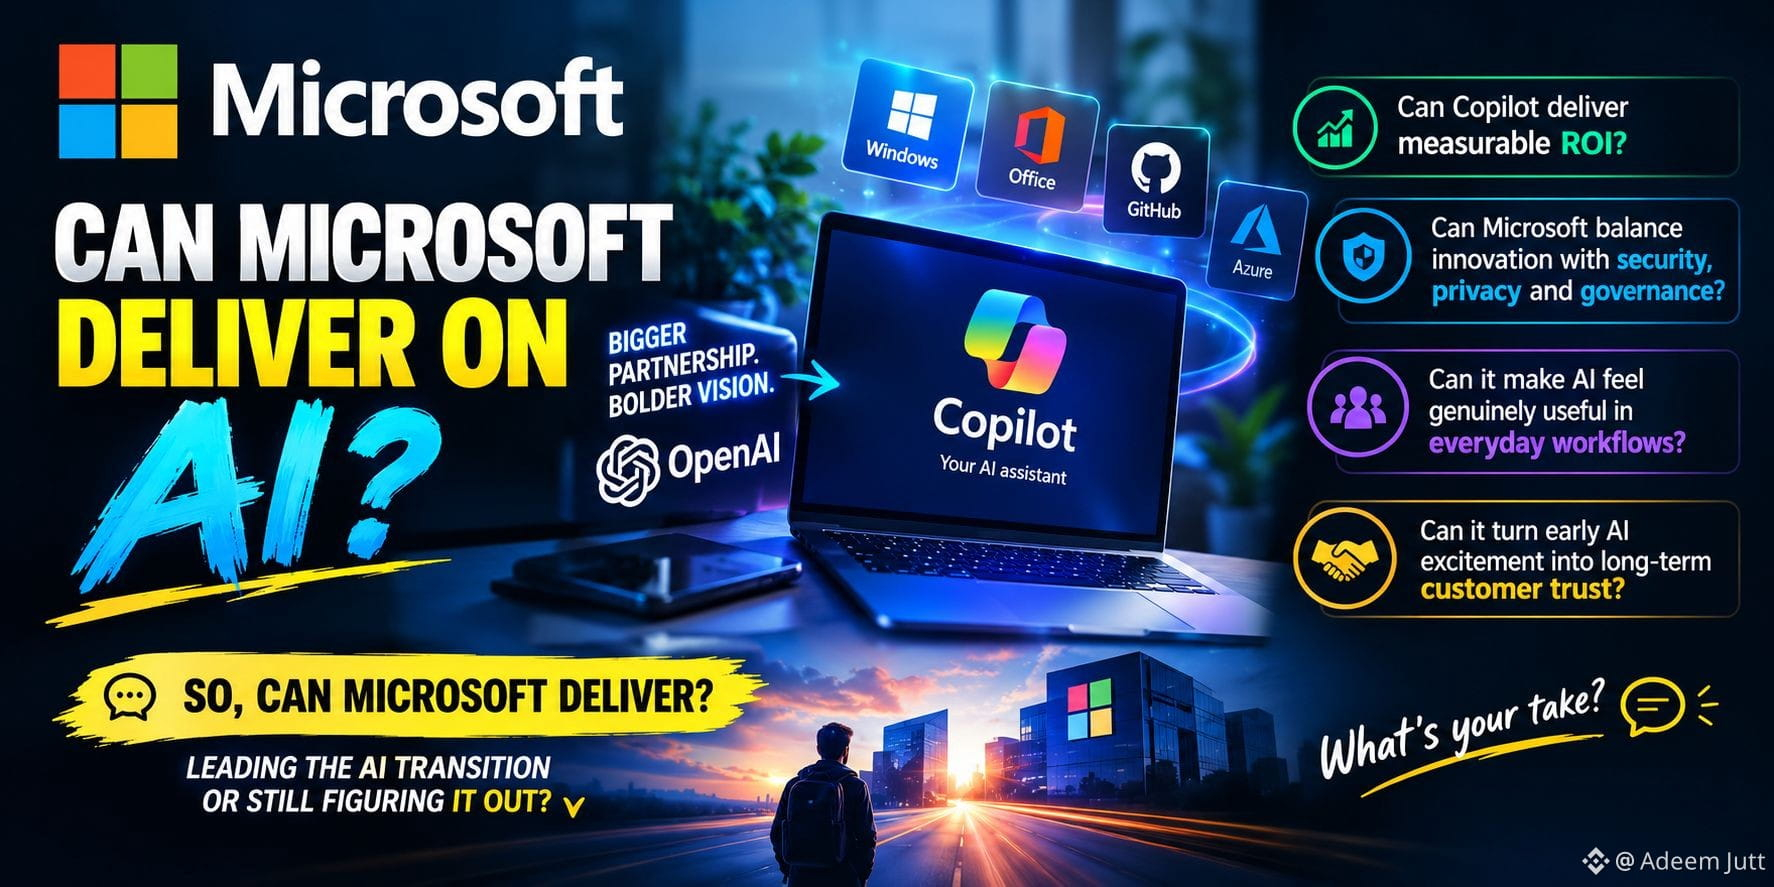
Microsoft a avancé plus vite que presque tout le monde : Copilot dans Windows, Office, #Github et Azure ; un partenariat colossal avec OpenAI ; et l’IA intégrée à l’ensemble de ses solutions d’entreprise. Sur le papier, c’est un coup de maître.
Mais c’est dans l’exécution que les choses se compliquent.
Copilot peut-il générer un retour sur investissement mesurable, ou risque-t-il de devenir un abonnement « agréable à avoir » de plus ?
Microsoft peut-il concilier innovation et sécurité, confidentialité et gouvernance de niveau entreprise ?
Peut-il rendre l’IA vraiment utile dans les tâches quotidiennes, et pas seulement impressionnante dans les démonstrations ?
Et peut-il transformer l’enthousiasme initial pour l’IA en une relation de confiance durable avec ses clients ?
Microsoft ne doit pas seulement lancer des fonctionnalités d’IA. Il doit prouver qu’elles sont fiables, utiles et adoptées à grande échelle.
La course à l’IA ne sera pas remportée par le lancement le plus spectaculaire. Elle le sera par l’entreprise qui rendra l’IA fiable, abordable et véritablement intégrée aux méthodes de travail.
Alors, Microsoft peut-il relever le défi ? Les 12 à 18 prochains mois nous le diront.
Qu’en pensez-vous : Microsoft mène-t-il la transition vers l’IA, ou cherche-t-il encore comment la rentabiliser ? 👇
$MSFT $OPENAI
{future}(OPENAIUSDT)
{future}(MSFTUSDT)
#CanGoogleDefindItsCore
#CanMicrosoftDeliverOnAI
Microsoft a avancé plus vite que presque tout le monde : Copilot dans Windows, Office, #Github et Azure ; un partenariat colossal avec OpenAI ; et l’IA intégrée à l’ensemble de ses solutions d’entreprise. Sur le papier, c’est un coup de maître.
Mais c’est dans l’exécution que les choses se compliquent.
Copilot peut-il générer un retour sur investissement mesurable, ou risque-t-il de devenir un abonnement « agréable à avoir » de plus ?
Microsoft peut-il concilier innovation et sécurité, confidentialité et gouvernance de niveau entreprise ?
Peut-il rendre l’IA vraiment utile dans les tâches quotidiennes, et pas seulement impressionnante dans les démonstrations ?
Et peut-il transformer l’enthousiasme initial pour l’IA en une relation de confiance durable avec ses clients ?
Microsoft ne doit pas seulement lancer des fonctionnalités d’IA. Il doit prouver qu’elles sont fiables, utiles et adoptées à grande échelle.
La course à l’IA ne sera pas remportée par le lancement le plus spectaculaire. Elle le sera par l’entreprise qui rendra l’IA fiable, abordable et véritablement intégrée aux méthodes de travail.
Alors, Microsoft peut-il relever le défi ? Les 12 à 18 prochains mois nous le diront.
Qu’en pensez-vous : Microsoft mène-t-il la transition vers l’IA, ou cherche-t-il encore comment la rentabiliser ? 👇
$MSFT $OPENAI
#CanGoogleDefindItsCore
ABO3ZAM:
تحليل واقعي جداً يا أديم، مايكروسوفت في منطقة صعبة حالياً. المهم لا تنجرف وراء الأخبار وتنسى تأمين أرباحك وإدارة مخاطرك، السوق لا يرحم من يطمع 🎯
4
2
287
Tu veux gagner de l'argent ? Clique ici⬇️⬇️⬇️⬇️
[https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093](https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093)
#GiftBoxes #gif #Github
Tu veux gagner de l'argent ? Clique ici⬇️⬇️⬇️⬇️
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
1
465
·
--
Haussier
Voir la traduction
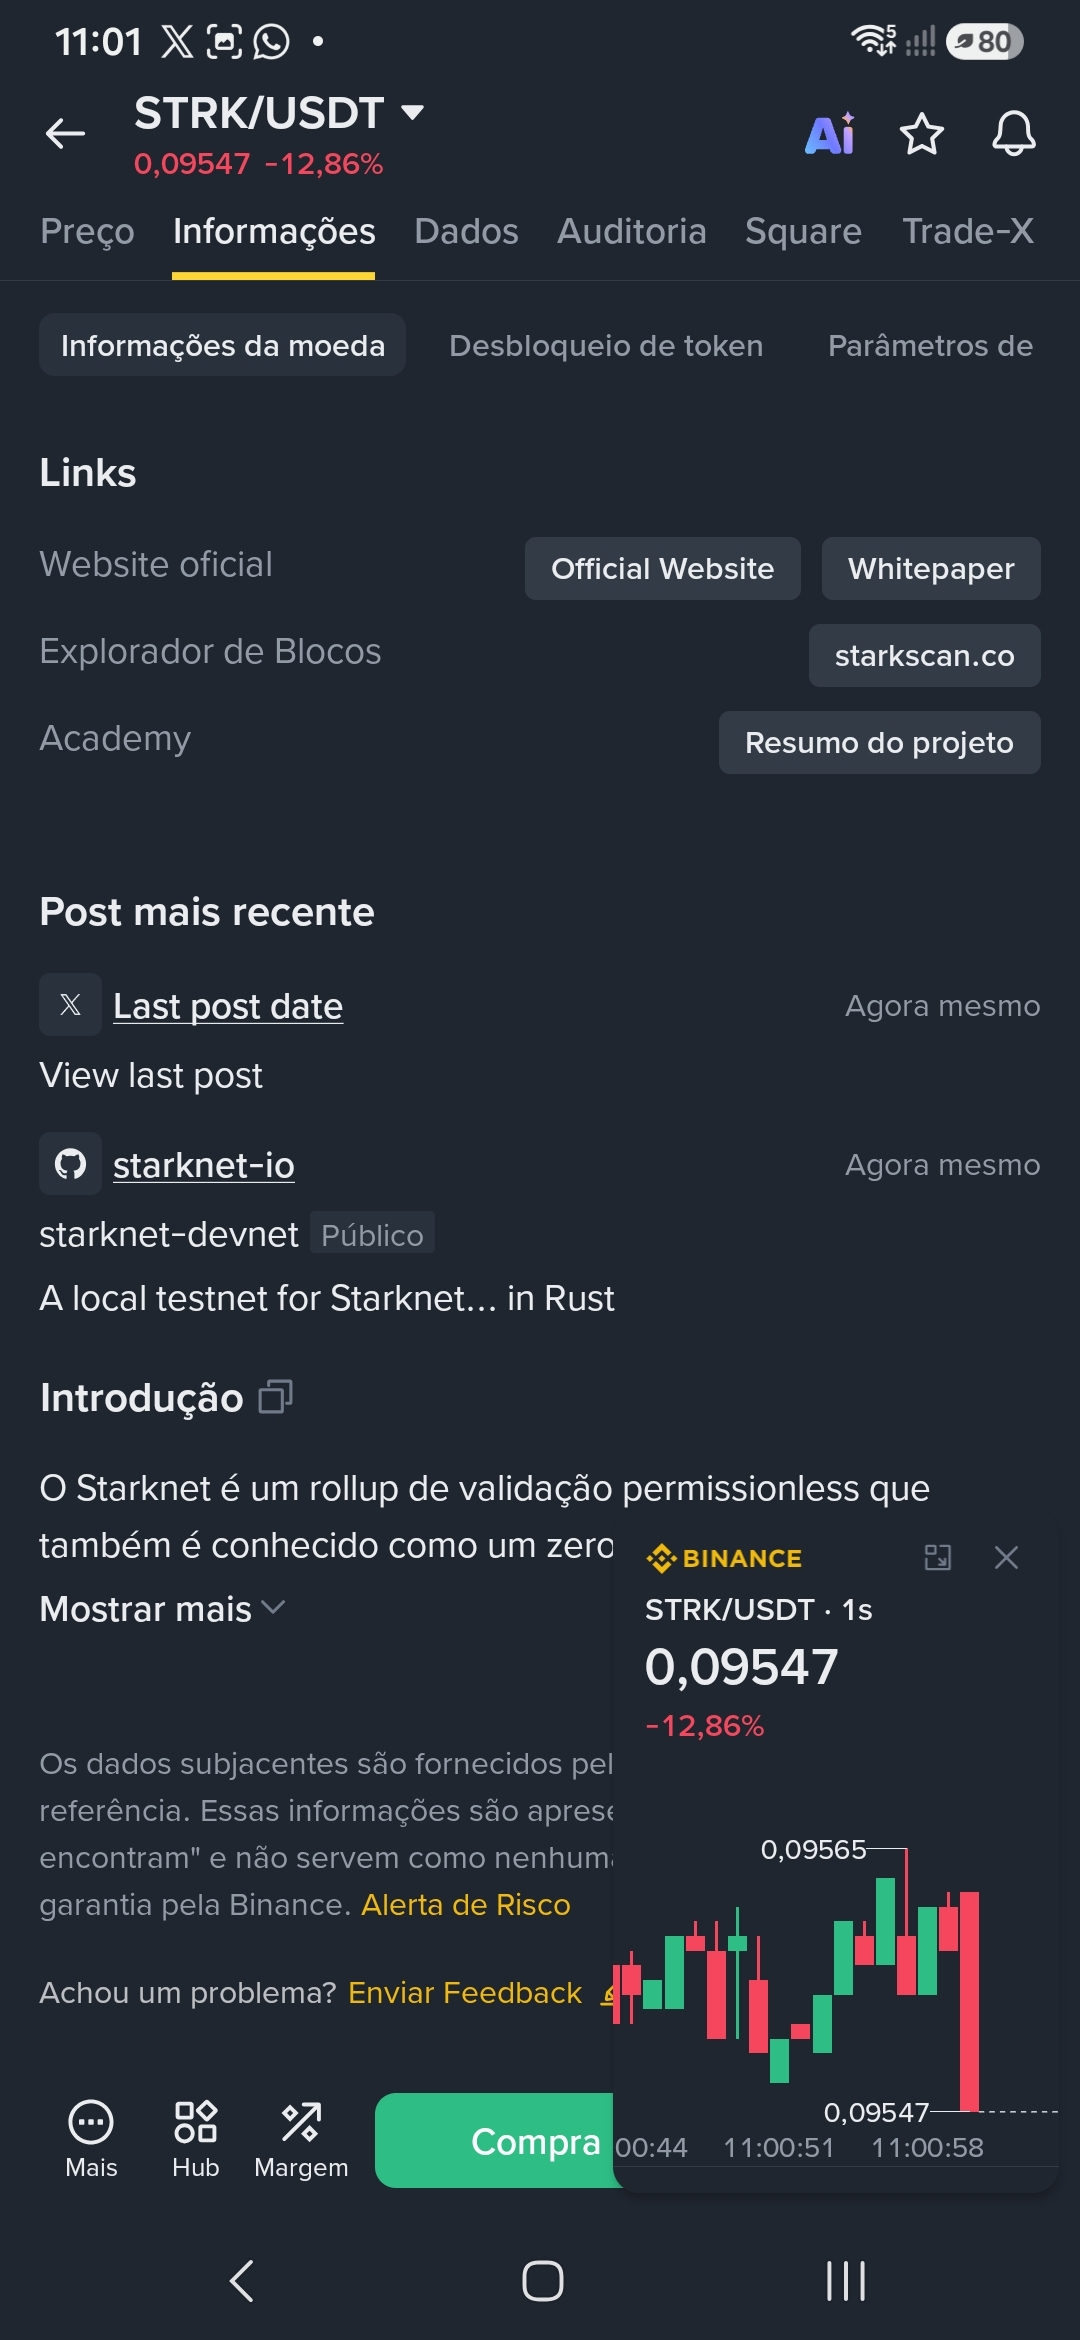
Enquanto eu escrevia meu artigo o pessoal do desenvolvimento de starknet lançava mais um arquivo de testnet no github, veja no final da primeira página de informações da cripto #STRK #BinanceSquareFamily #Github #binance #update
Enquanto eu escrevia meu artigo o pessoal do desenvolvimento de starknet lançava mais um arquivo de testnet no github, veja no final da primeira página de informações da cripto #STRK #BinanceSquareFamily #Github #binance #update
245
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
7,959 vues
407 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
4,022 vues
228 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
18,265 vues
194 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
882 vues
38 mentions
5
#KOSPIFalls3.53%BackBelow6000
44,328 vues
896 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
18,237 vues
466 mentions
7
#USMidtermElections
189,360 vues
2,149 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
10,569 vues
90 mentions
9
#BinanceWillListPredictPREDICT
66,884 vues
1,223 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
2,280 vues
100 mentions