

#exploit
exploit
107,260 vues
373 mentions
Populaire
Récents

🚨 $NEAR SE JETTE DANS LA ZONE DE RÉACTION APRÈS UN EXPLOIT DE 3,8 M$ QUI ÉBRANLE LE LIVRE D’ORDRES ! 📉
La vente paniquée a fait chuter $NEAR de près de 10 % en quelques minutes dès que la nouvelle a éclaté : un exploit de 3,8 M$ visant l’infrastructure du pont Omni de NEAR. 🩸 Les vendeurs ont foncé vers la sortie, mais l’exécution du contrat s’est rapidement interrompue, et une compensation totale est confirmée pour les utilisateurs concernés.
🔍 L’essentiel : la couche-1 blockchain reste intacte, ce qui signifie que ce choc de volatilité vient uniquement de frictions localisées au niveau des smart contracts, plutôt que d’une compromission du réseau. 📊 Les “gros” investisseurs surveillent souvent de près ces chasses à liquidité déclenchées par la panique pour repérer des configurations de retour à la moyenne rapides.
💬 Vous achetez cette forte baisse de détresse, ou attendez-vous que le sentiment se stabilise ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #NEAR #Exploit #Crypto #VolatileMarket
🚨 🛡️
36
·
--
Haussier
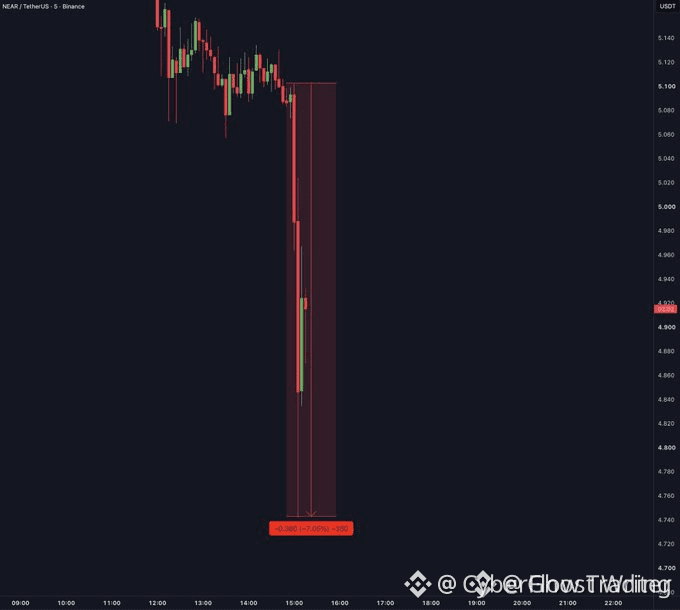
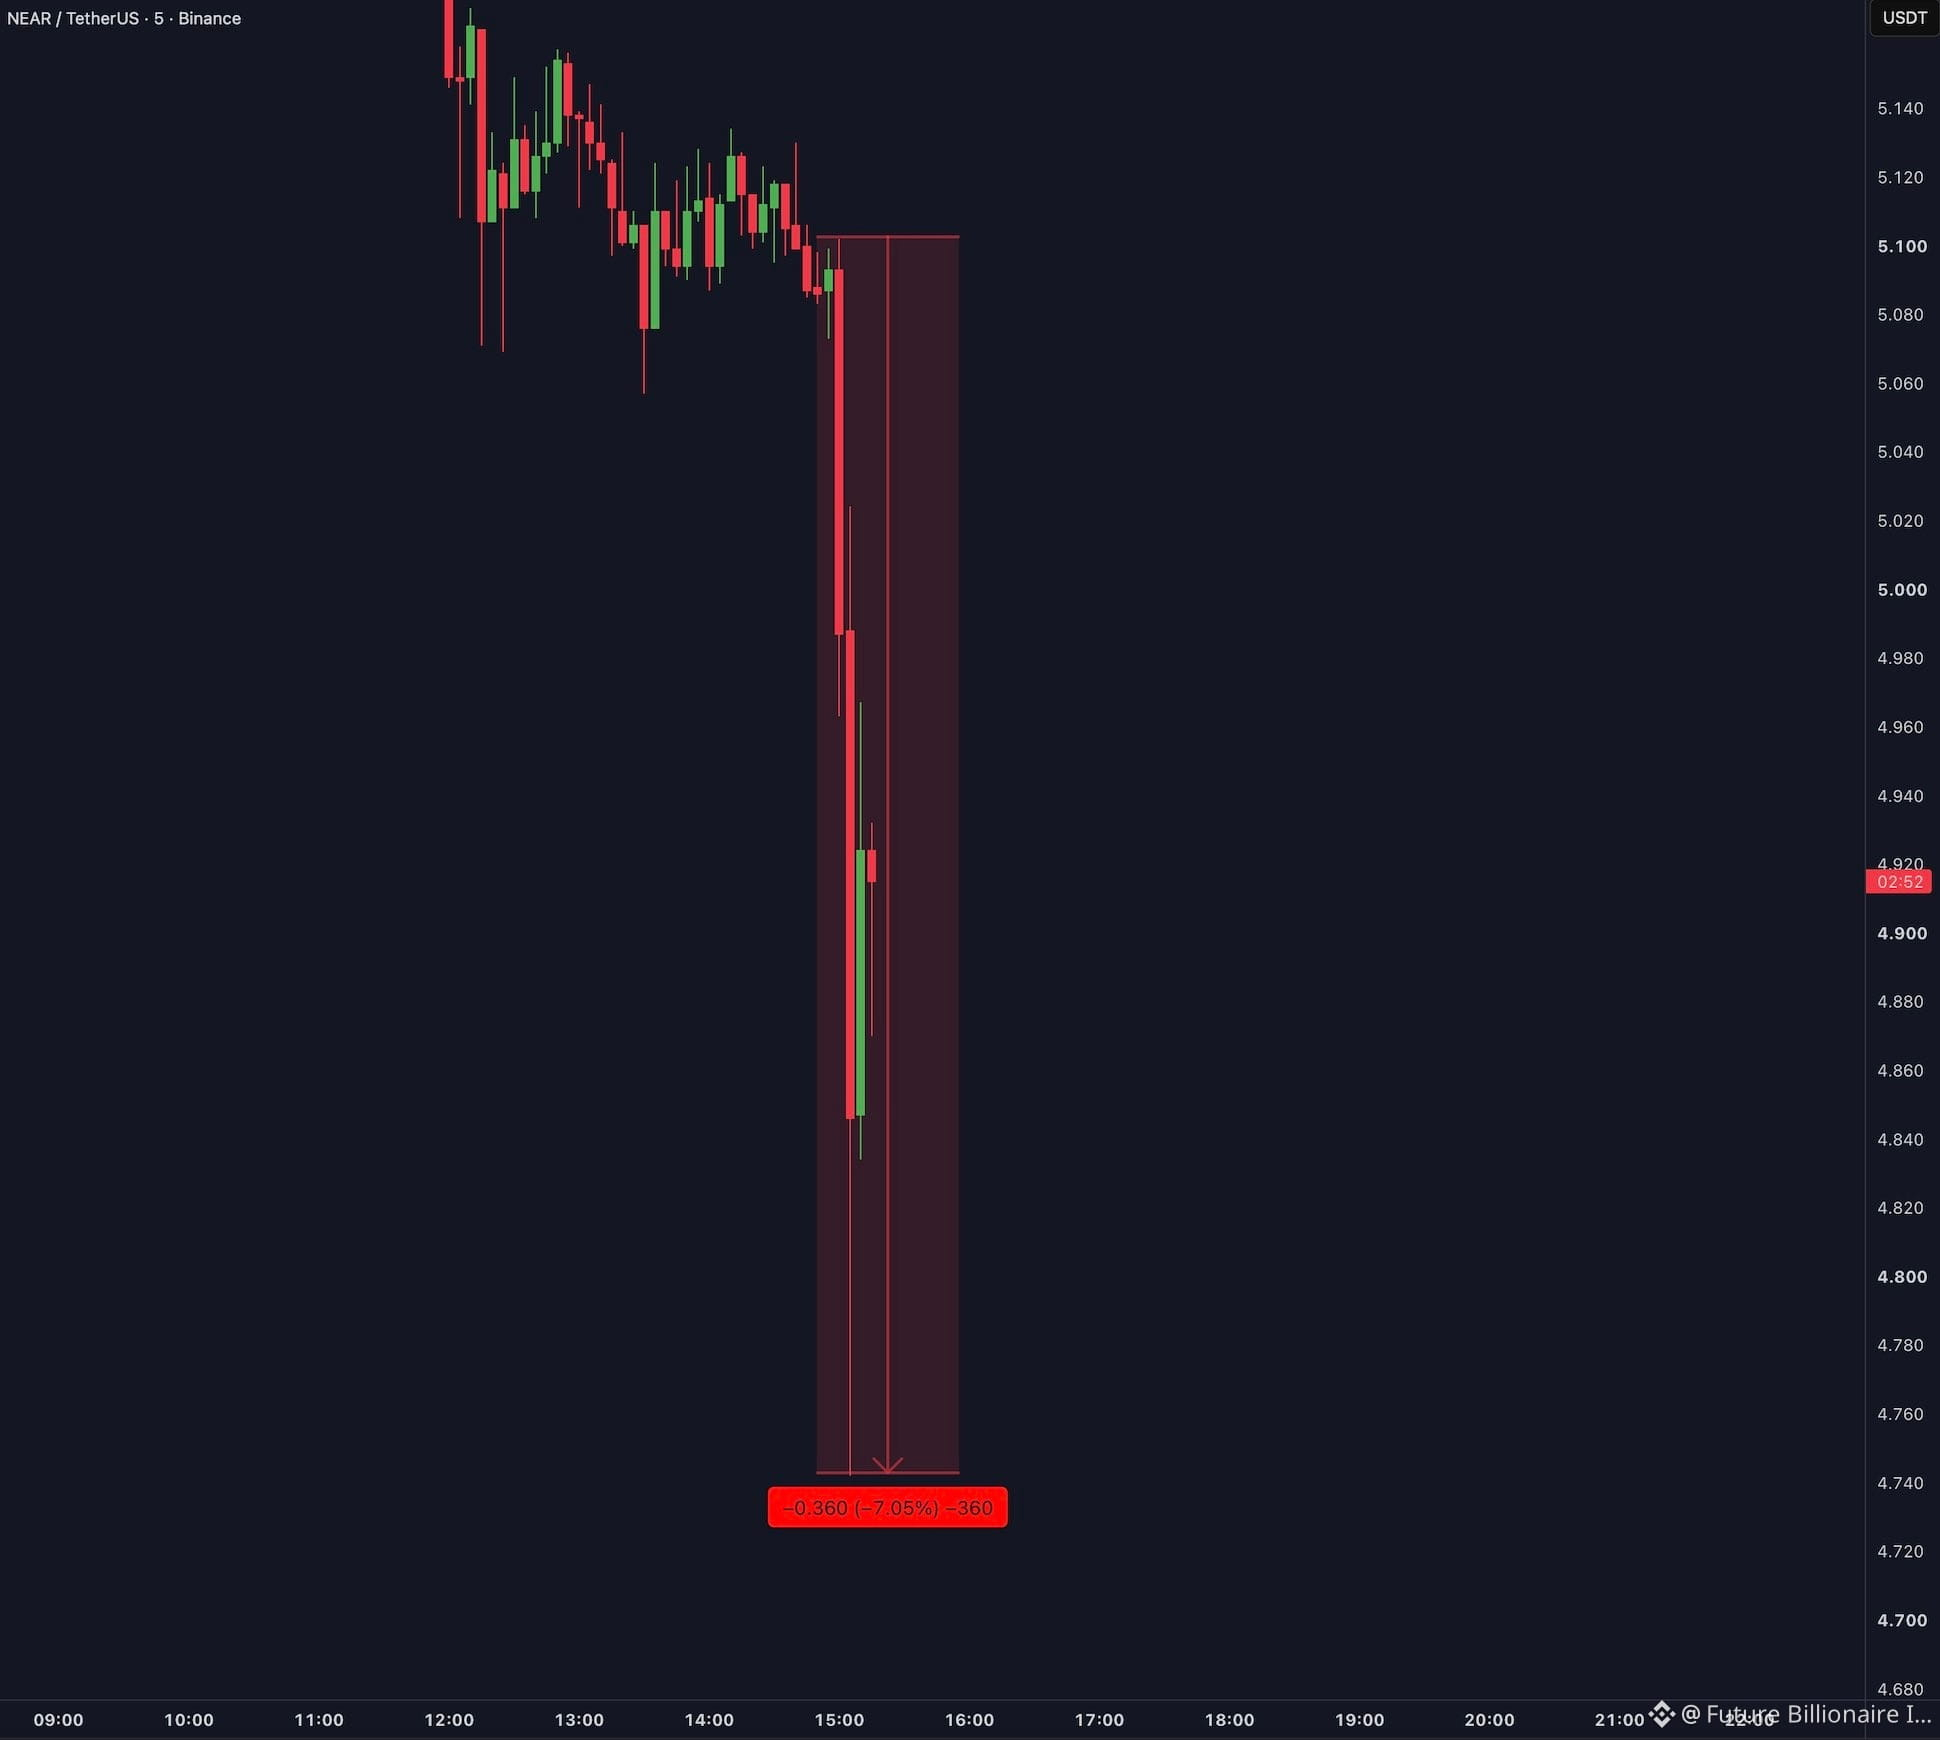
🚨 ALERTE D’EXPLOIT : $NEAR perd 7 % en 10 minutes !
Mauvaise nouvelle pour Near Protocol : $NEAR vient de plonger de 7 % en quelques minutes après des informations selon lesquelles les NEAR Intents auraient été exploités pour 3,8 MILLIONS de dollars ! 📉💥
Les inquiétudes en matière de sécurité provoquent des ondes de choc sur le marché.
Est-ce une opportunité d’achat sur repli ou y a-t-il encore plus de baisse à venir ? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
{spot}(NEARUSDT)
🚨 ALERTE D’EXPLOIT : $NEAR perd 7 % en 10 minutes !
Mauvaise nouvelle pour Near Protocol : $NEAR vient de plonger de 7 % en quelques minutes après des informations selon lesquelles les NEAR Intents auraient été exploités pour 3,8 MILLIONS de dollars ! 📉💥
Les inquiétudes en matière de sécurité provoquent des ondes de choc sur le marché.
Est-ce une opportunité d’achat sur repli ou y a-t-il encore plus de baisse à venir ? 🚨
#NEAR #NearProtocol #CryptoNews #BinanceSquare #Exploit
57
🚨 $CRO NETWORK ROLLBACK ERASING $111M ATTACK! 🟢
Le piratage « Tectonic » du 30 août a montré comment un token TONIC à faible liquidité pouvait être utilisé comme une arme : l’attaquant a fait monter le prix, a saisi 120,4 M$ de collatéral et a réparti des prêts sur neuf marchés. 🦈
Cronos a réagi par un rollback dur, effaçant 10 961 blocs et restaurant 111,2 M$, mais 9,19 M$ ont glissé hors chaîne. Le réseau est reparti en ligne en 11 heures, laissant les utilisateurs avec une table rase. 📊
Qu’est-ce que cela nous apprend sur le risque systémique lié aux actifs à paires peu liquides et sur l’importance d’une action rapide des validateurs ? 💬
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
27
·
--
🦈 $CRO EXPLOIT INVERSE MAIS UNE PERTE DE 9 M$ HORS-CHAÎNE PERSISTE 🚨
📊 L’attaquant a artificiellement fait monter le token TONIC, faiblement échangé, en utilisant le prix gonflé comme collatéral pour détourner 120,4 M$ sur neuf marchés. Les validateurs de Cronos ont stoppé la chaîne, annulé 10 961 blocs et rétabli 111,2 M$, mais 9,19 M$ ont disparu hors-chaine et restent irrécupérés. ⚡
💡 Cet événement montre à quel point les pools de liquidité peu profonds deviennent un terrain de jeu pour des balayages de liquidité par les « smart money », révélant un risque systémique dans les cadres de collatéral inter-chaînes. Le réseau a repris la production en 11 heures, mais la perte résiduelle pourrait pousser les utilisateurs à réévaluer leurs marges de risque. 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
25

·
--
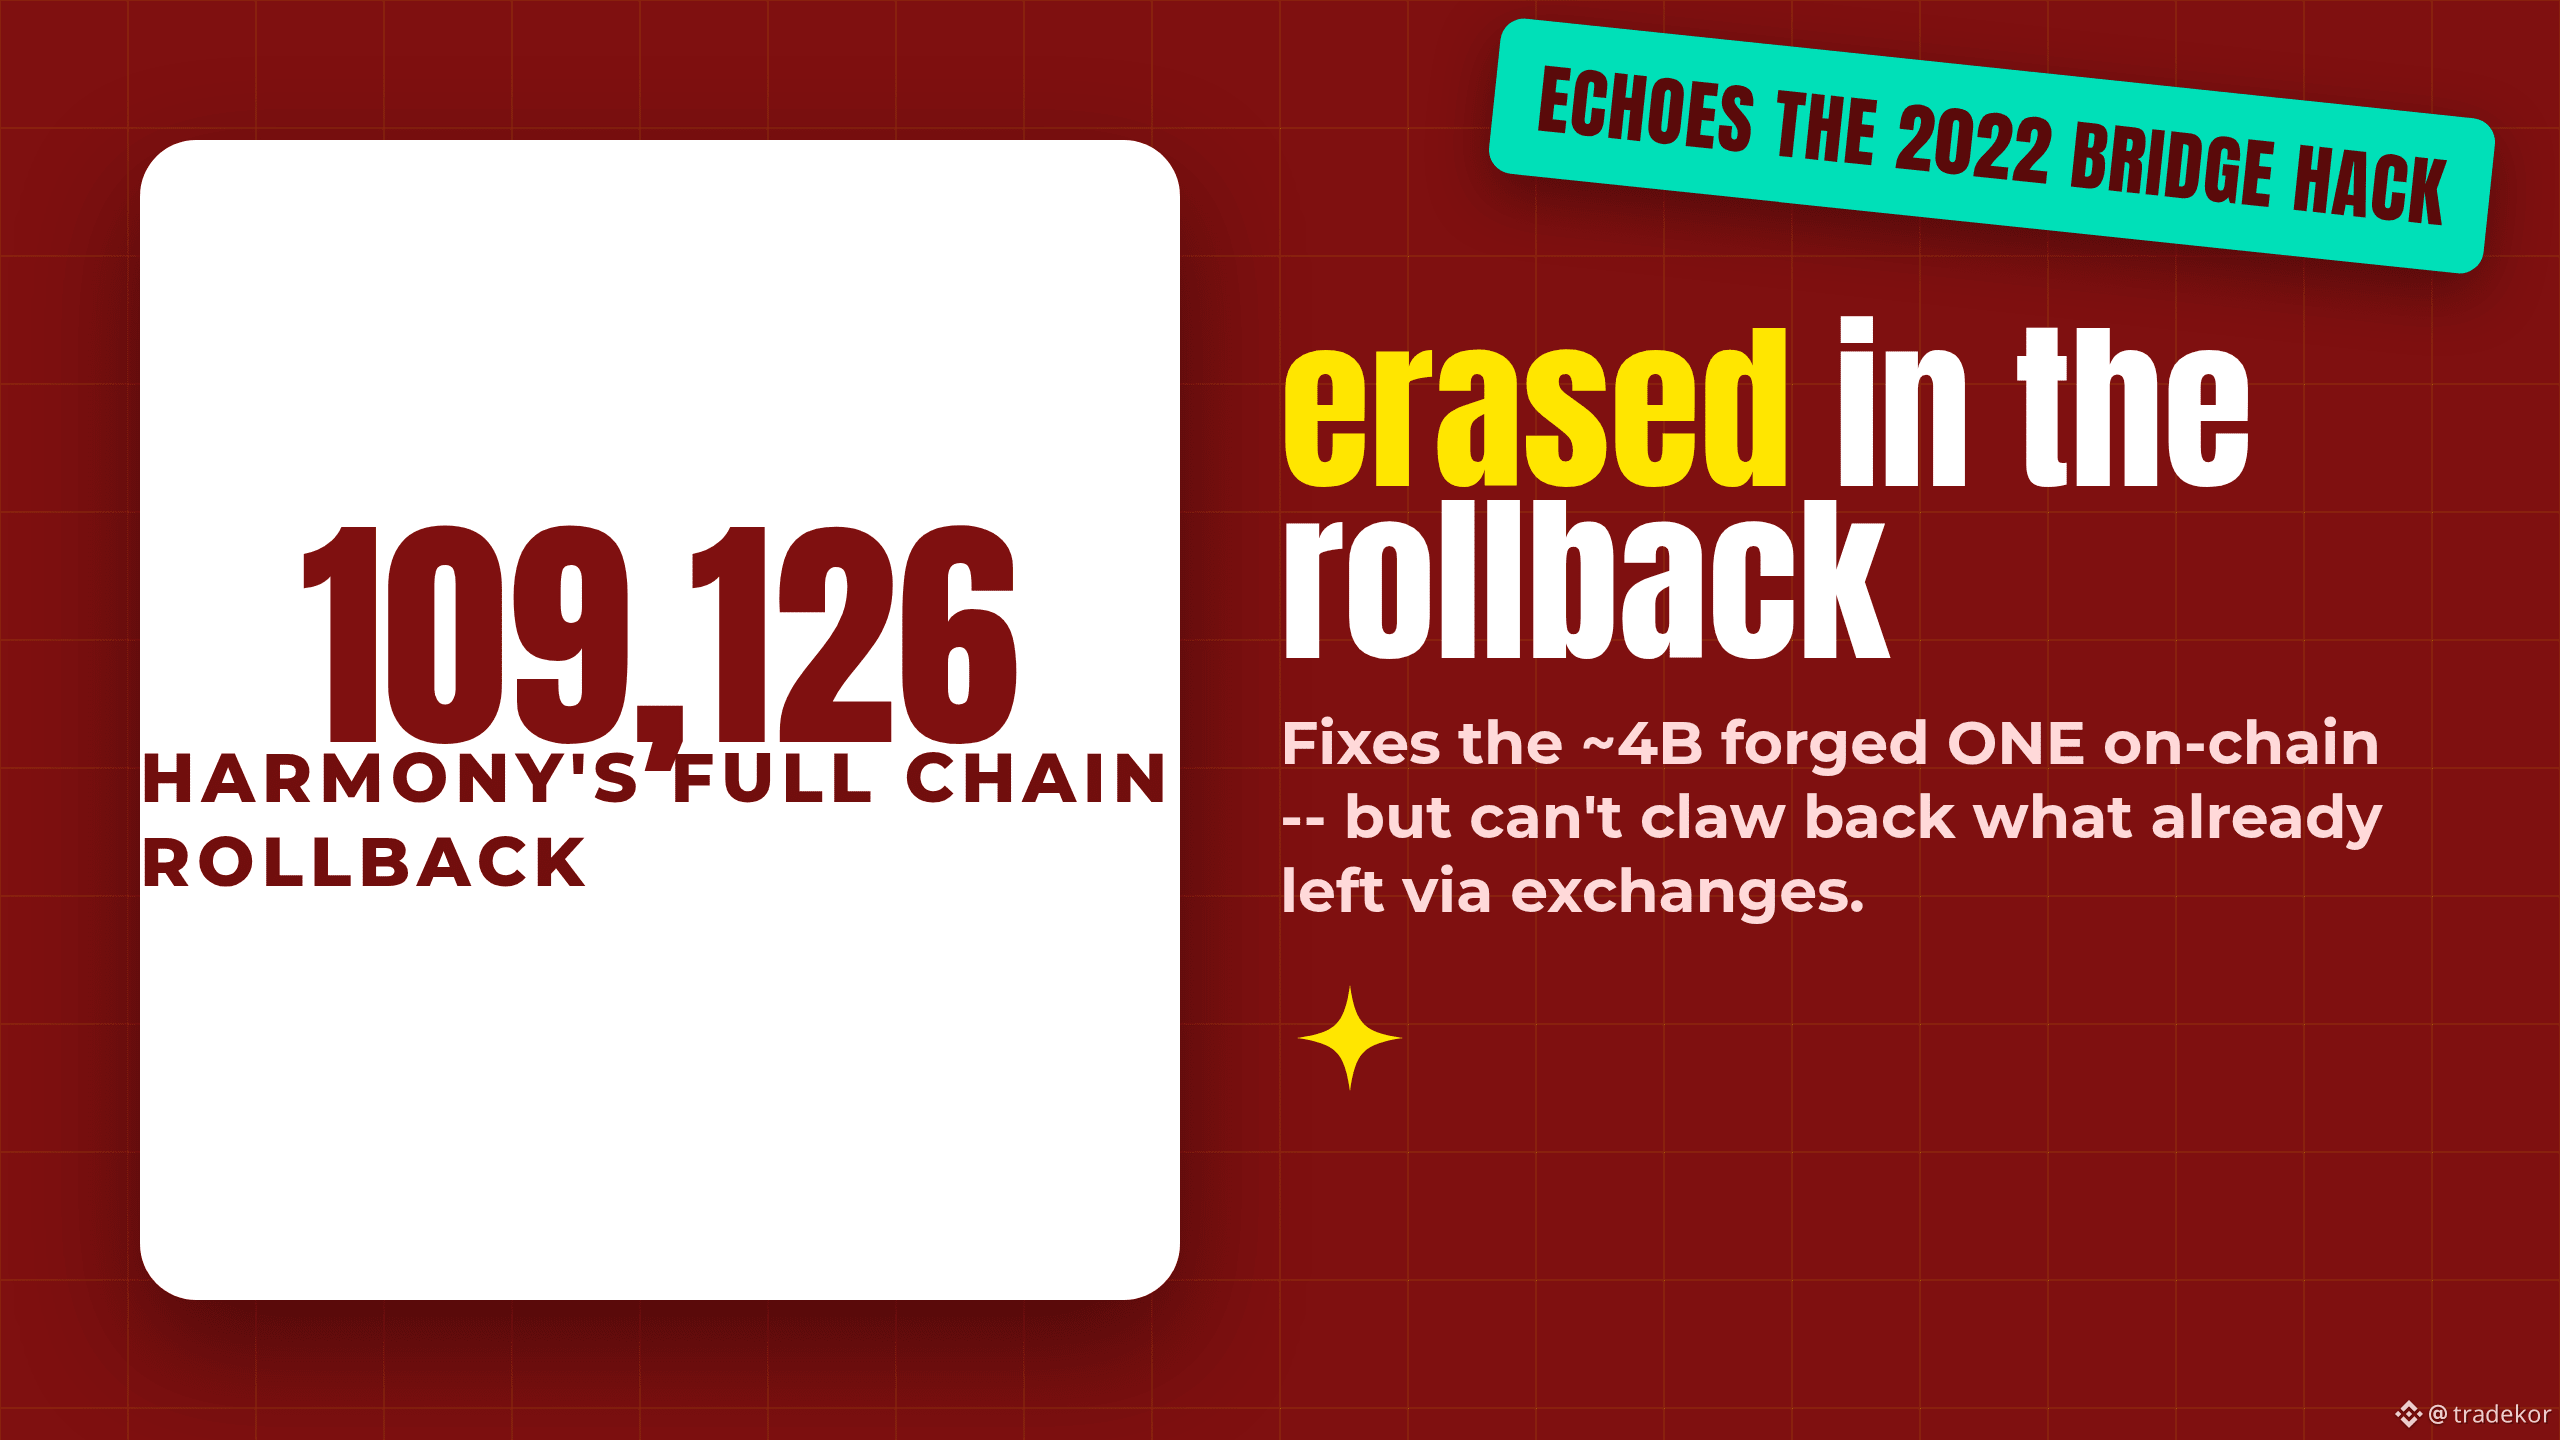
Harmony remonte l’intégralité de sa chaîne jusqu’au 11 août après qu’un exploitant ait forgé environ 4 milliards d’ONE — en supprimant plus de 109 000 transactions légitimes au passage.
Les faits : le 12 août, Harmony a confirmé qu’un attaquant avait exploité une faille de validation des reçus inter-shards pour créer illégitimement ~4 milliards d’ONE (~26% de l’offre en circulation), ce qui a fait chuter fortement le prix. Le 17 août, l’équipe principale a annoncé un rollback complet du réseau vers le point de contrôle du 11 août à 23h25 UTC — en supprimant 109 126 transactions régulières et 315 transactions de staking, qu’elles soient forgées ou légitimes.
La contrainte : un rollback efface toutes les transactions réelles des utilisateurs dans cette fenêtre, ainsi que les transactions frauduleuses, et il ne peut pas récupérer les jetons déjà encaissés via des échanges avant toute mise en pause — de sorte que le dommage économique réel pourrait être en grande partie irréversible, malgré le rollback. Cela fait aussi écho au hack du pont d’Harmony en 2022, sapant tout cadrage du type « problème résolu ». Certains médias citent des chiffres beaucoup plus élevés de soldes forgés (des trillions via des relectures répétées) non confirmés indépendamment par rapport au chiffre officiel de 4B d’Harmony — nous considérons 4B comme base fiable.
Notre lecture : le rollback corrige la distorsion de l’offre on-chain, mais réécrire l’historique de la chaîne crée un précédent controversé, et les dommages déjà subis hors chaîne ne peuvent pas être annulés par celui-ci. Point de vérification falsifiable : Harmony publie-t-elle une comptabilité post-mortem complète indiquant exactement quelle quantité a atteint les échanges avant toute mise en pause, ou ce chiffre reste-t-il contesté ?
Une chaîne devrait-elle un jour revenir sur son propre historique pour annuler un exploit, ou est-ce que cela casse l’intérêt d’une blockchain ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
404

Un autre protocole s’est fait démolir.
Harmony vient de prendre une grosse claque. Un attaquant aurait prétendument frappé 4 milliards de $ONE, envoyant le prix dans une chute de 26%. C’est un énorme signal d’alarme pour la sécurité de la chaîne. Un chaos total.
#Exploit
Un autre protocole s’est fait démolir.
Harmony vient de prendre une grosse claque. Un attaquant aurait prétendument frappé 4 milliards de $ONE , envoyant le prix dans une chute de 26%. C’est un énorme signal d’alarme pour la sécurité de la chaîne. Un chaos total.
#Exploit
Harmony vient de prendre une grosse claque. Un attaquant aurait prétendument frappé 4 milliards de $ONE , envoyant le prix dans une chute de 26%. C’est un énorme signal d’alarme pour la sécurité de la chaîne. Un chaos total.
#Exploit
206
·
--
Baissier
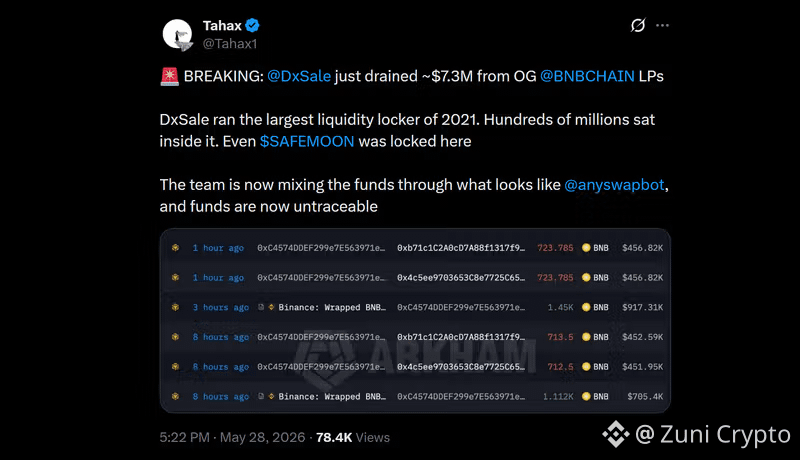
Une énorme exploitation de DxSale a siphonné 7,3 millions de dollars de plus de 1 400 pools de liquidités sur la chaîne BNB
Une grosse brèche de sécurité vient de frapper l'infrastructure de locker de DxSale, drainant plus de 7,3 millions de dollars de plus de 1 400 pools de liquidités sur la chaîne $BNB . L'exploitation a ciblé des projets dormants de la bulle de 2021 qui avaient laissé leur liquidité bloquée pendant des années.
Des enquêteurs on-chain ont découvert une opération hautement calculée, s'étalant sur plusieurs mois, qui soulève maintenant de sérieuses questions sur un éventuel accès en interne.
Comment l'exploitation a eu lieu :
Le long jeu : Les enquêteurs ont découvert que la propriété d'un contrat de locker DxSale hérité avait été silencieusement transférée il y a 269 jours, passant par plus de 80 portefeuilles différents avant que le siphonnage ne commence enfin.
Le truc du smart contract : L'attaquant a déployé un contrat drainer sur mesure qui a modifié les paramètres du locker, réduit les frais et rétroactivé les horodatages de déverrouillage jusqu'au 1er janvier 1970. Cela a fait croire au contrat que tous les verrous avaient expiré, permettant des retraits instantanés.
Accusations d'accès en interne : Des enquêteurs de renom ont partagé des captures d'écran Telegram d'août 2025 montrant des individus affirmant avoir des connexions directes avec l'équipe de DxSale qui pouvaient déverrouiller de vieux pools de liquidités de 2021 pour des frais de 20 %. Des traces suggèrent également une connexion entre un portefeuille d'attaquant et une adresse d'équipe.
Où sont les fonds ? Les fonds extraits des positions sur la chaîne BNB ont été acheminés via AnySwapBot et sont actuellement en cours de mixage pour cacher leur destination finale.
DxSale a officiellement confirmé l'exploitation et a déclaré qu'une enquête est en cours, mais ils n'ont pas encore précisé si des fonds peuvent être récupérés.
#Binance #DxSale #BNB #CryptoSecurity #Exploit
154

$OST SOUFFRE UNE ATTAQUE DE 23,7 M$ — LES FONDS DES TRADERS SONT EN SÉCURITÉ 🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
30
·
--
Haussier
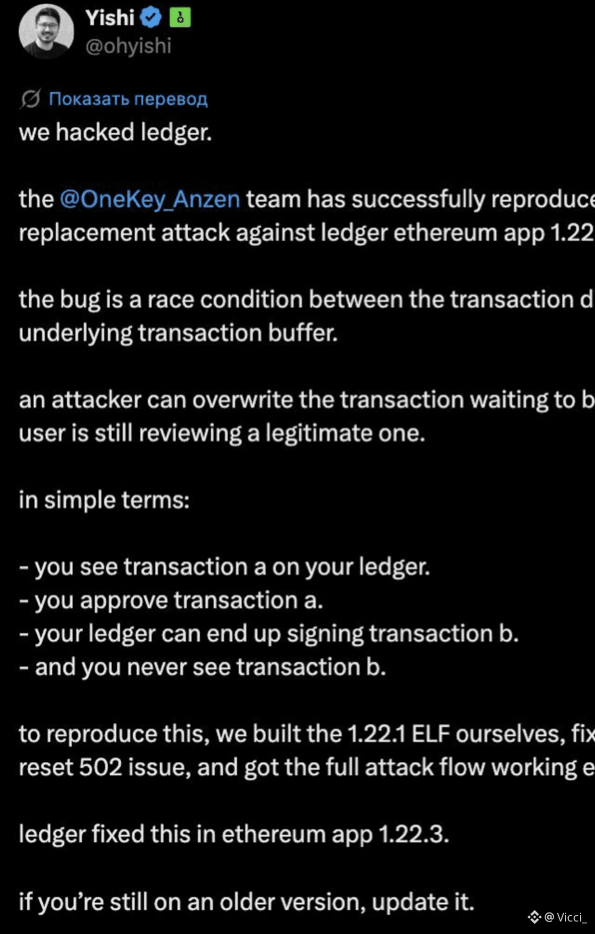
OneKey vient de reproduire publiquement une faille de Ledger, de bout en bout
- l’affirmation : l’application Ethereum de Ledger (v1.22.1) pourrait signer une transaction différente de celle affichée à l’écran
- vous approuvez la transaction A
- l’appareil signe en réalité la transaction B, celle que vous n’avez jamais vue
- reproduction de bout en bout, pas de théorie
Ledger l’a corrigée dans la version 1.22.3, mettez à jour ou restez exposé
je ne peux pas vérifier cela moi-même, mais un concurrent qui cite en public un numéro de version exact n’est pas rien.
Indiquez votre version du micrologiciel Ledger ci-dessous — voyons combien d’entre vous l’ont déjà mise à jour.
j’ai déjà vérifié la mienne)
#oneKey #Ledger #exploit
$ETH
96
·
--

Article
Laissez-moi vous rassurer sur $GUA : pourquoi la chute de 75 % d'hier est un trésor caché et un cadeau pour les acheteurs !Hier, la communauté a retenu son souffle en voyant le token SUPERFORTUNE (GUA) chuter jusqu'à un plancher extrême autour de 0,2630 $. Beaucoup ont paniqué, mais ceux qui savent lire les velas et analyser les données on-chain ont compris : c'était une force majeure classique qui a ouvert un point d'entrée parfait.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
Laissez-moi vous rassurer sur $GUA : pourquoi la chute de 75 % d'hier est un trésor caché et un cadeau pour les acheteurs !
Hier, la communauté a retenu son souffle en voyant le token SUPERFORTUNE (GUA) chuter jusqu'à un plancher extrême autour de 0,2630 $. Beaucoup ont paniqué, mais ceux qui savent lire les velas et analyser les données on-chain ont compris : c'était une force majeure classique qui a ouvert un point d'entrée parfait.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
2
478
·
--
Thetanuts Finance a été exploité le 15 juin après qu'un attaquant a ciblé un coffre Ethereum obsolète et a drainé des actifs d'une valeur d'environ 2,1 millions de dollars.
Selon Blockaid, ExVul et PeckShield, l'attaque a exploité une faille de comptabilité à faible offre dans les calculs de minting et de rachat du coffre. L'attaquant a utilisé du capital emprunté en flash pour réduire l'offre de jetons à un niveau extrêmement bas, puis a reminté des jetons à un tarif réduit en raison du comportement d'arrondi dans la logique du contrat.
L'analyse d'ExVul a révélé que la formule de rachat du coffre devenait vulnérable lorsque l'offre totale approchait des niveaux proches de zéro. Cela a permis à l'attaquant de générer des valeurs de rachat gonflées et d'exécuter de manière répétée des transactions de mint et de demande qui ont retiré plus d'actifs que ceux déposés.
Les premières estimations plaçaient les pertes près de 105 500 $ en USDC. Une analyse ultérieure par PeckShield a rapporté un impact total de 2,1 millions de dollars.
PeckShield a également déclaré qu'environ 2 millions de dollars de jetons d'options avaient été sécurisés par des acteurs whitehat. L'attaquant a converti environ 105 000 $ en USDC en ETH et a continué à détenir des actifs supplémentaires liés à l'exploitation.
Thetanuts Finance a déclaré que le coffre affecté était un produit obsolète qui avait été migré il y a des années et n'était pas connecté à des contrats actuels ou des produits actifs. L'équipe prévoit de publier un post-mortem complet après avoir terminé son enquête.
L'incident sert de rappel supplémentaire que l'infrastructure DeFi légataire peut rester vulnérable même après que les protocoles migrent les utilisateurs vers de nouveaux systèmes.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
73
·
--
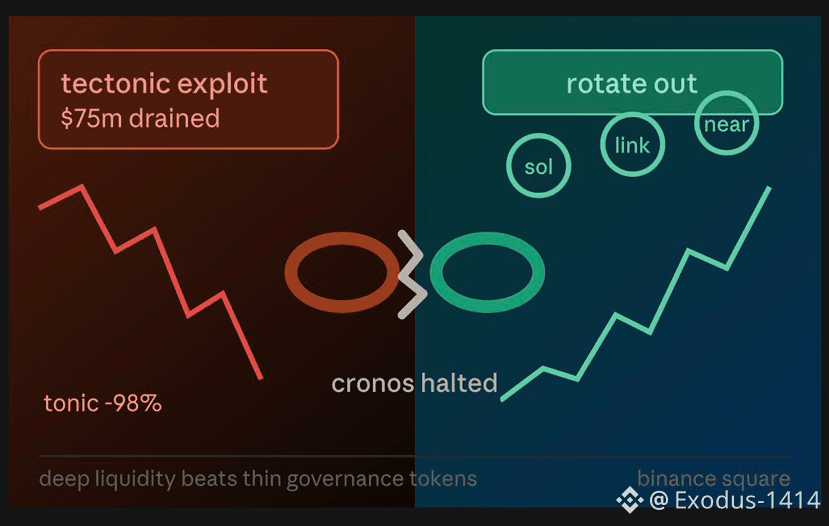
🚨 Cronos s’est arrêté après un exploit de Tectonic de 75 M$ — voici le risque
Cronos ($CRO) a gelé la production de blocs après qu’un attaquant a manipulé le prix du token de gouvernance illiquide de Tectonic, le $TONIC, d’environ 100× en seulement 20 minutes, puis a emprunté en s’appuyant sur cette garantie surévaluée afin de soutirer un montant estimé de 66 à 75 M$ au plus grand protocole de prêt de la chaîne. Les validateurs ont stoppé l’ensemble de la chaîne pour enrayer l’hémorragie, avec seulement ~6 M$ qui ont atteint Ethereum avant le gel . L’échange et l’application de Crypto.com n’ont pas été affectés — il s’agit d’une atteinte à l’infrastructure DeFi sur Cronos, et non à des fonds détenus par des tiers.
C’est un exploit d’oracle de type Mango Markets : liquidité faible + emprunt adossé à une garantie = un token qui peut être pumpé et utilisé comme garantie de valeur fictive. C’est un rappel que la sécurité d’une chaîne n’est aussi solide que la liquidité du plus faible pool qui s’y superpose.
Pourquoi faire une rotation vers $SOL / $NEAR / $LINK plutôt que :
• Une liquidité DeFi plus profonde et plus éprouvée — plus difficile pour un seul acteur de manipuler un prix d’oracle de 100× en quelques minutes
• Des ensembles de validateurs plus larges et plus décentralisés par rapport à la configuration Tendermint plafonnée à ~100 validateurs de Cronos
• Une feuille de route établie sans vulnérabilité de garantie en token de gouvernance comme celle-ci
Faites votre propre recherche (DYOR) — ce n’est pas un conseil financier, juste un rappel que des arrêts au niveau de la chaîne comme celui-ci sont un risque extrême réel qui mérite d’être intégré dans les prix. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
206
À ce stade de l'exploitation continue, des questions doivent être posées.
1. Qui est derrière tout ça ?
2. Comment avez-vous construit vos protocoles ?
3. Quelles mesures de sécurité avez-vous prises ?
À ce stade, nous devons considérer la sécurité,
Récemment, des projets se construisent avec de vraies utilités.
Nous avons beaucoup à prendre en compte, nous construisons tous l'avenir ici, et nous avons besoin de la SÉCURITÉ APPROPRIÉE qu'elle mérite.
Les crypto-monnaies ne gagneront pas une adoption massive si cela continue comme ça. CONSTRUISONS LA SÉCURITÉ
#exploit
1
44
·
--
Baissier
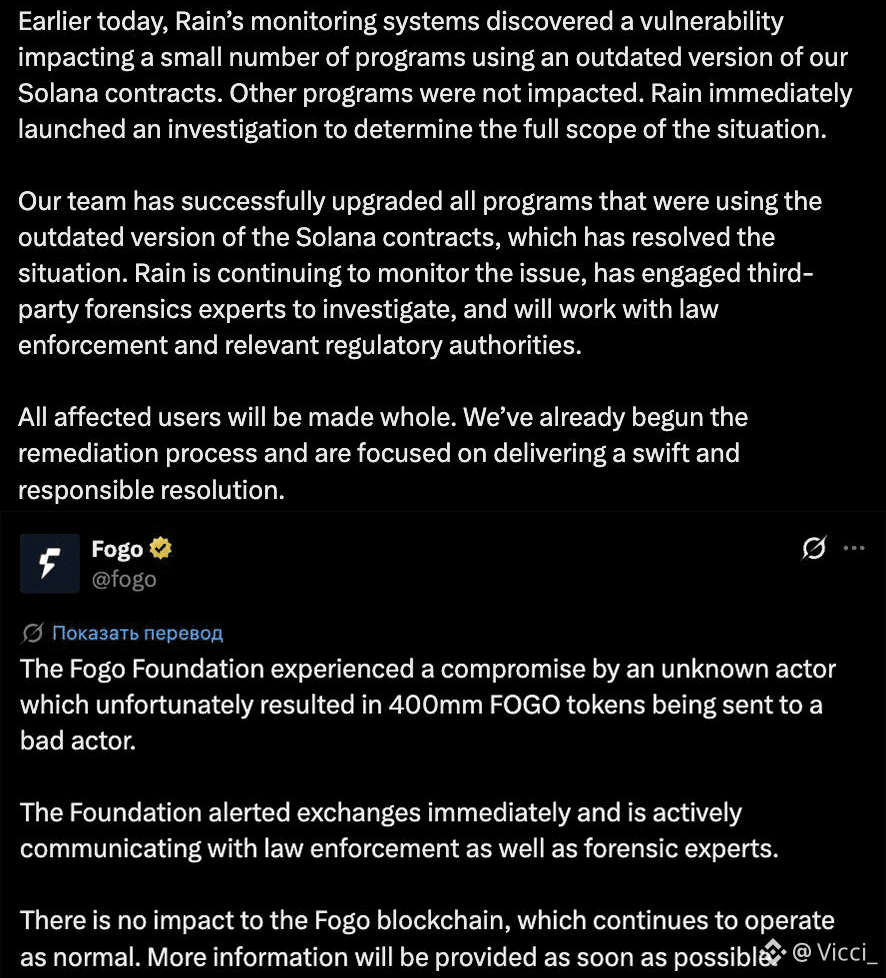
💸 1,1 M$ retirés aux utilisateurs d’une néobanque crypto — et ce n’était même pas un bug de blockchain
L’infrastructure de carte de Rain a été exploitée, pas la Rain chain, et les chiffres sont affreux
▪ 1 685 clients Avici sur Solana ont perdu environ 500k$
▪ 636 clients Tria ont perdu 430k$+
▪ AVICI en baisse de 49%, plus bas historique récent
Tout le monde continue d’auditer le L1, PERSONNE ne stress-teste les rails de carte ajoutés par-dessus
deuxième partie du week-end : la Fogo Foundation a été touchée pour 400m FOGO (~3M$), soit environ 4% de l’offre totale
l’équipe a dû arrêter tout le réseau pour bloquer les adresses liées à l’attaquant
vous pouvez durcir la chaîne autant que vous voulez, l’argent sort quand même par la porte de côté
vous appelez encore cet espace « battle-tested » ?🤡
$FOGO $SOL
{spot}(SOLUSDT)
#drained #exploit
💸 1,1 M$ retirés aux utilisateurs d’une néobanque crypto — et ce n’était même pas un bug de blockchain
L’infrastructure de carte de Rain a été exploitée, pas la Rain chain, et les chiffres sont affreux
▪ 1 685 clients Avici sur Solana ont perdu environ 500k$
▪ 636 clients Tria ont perdu 430k$+
▪ AVICI en baisse de 49%, plus bas historique récent
Tout le monde continue d’auditer le L1, PERSONNE ne stress-teste les rails de carte ajoutés par-dessus
deuxième partie du week-end : la Fogo Foundation a été touchée pour 400m FOGO (~3M$), soit environ 4% de l’offre totale
l’équipe a dû arrêter tout le réseau pour bloquer les adresses liées à l’attaquant
vous pouvez durcir la chaîne autant que vous voulez, l’argent sort quand même par la porte de côté
vous appelez encore cet espace « battle-tested » ?🤡
$FOGO $SOL
#drained #exploit
3
177

🚨 Épuisement des fonds de prêt de réserve de 9,3 millions de dollars sur la plateforme More Markets
La société Blockaid, spécialisée dans la sécurité des blockchains, a indiqué qu’un attaquant a utilisé la crypto-monnaie Ankr pour le staking liquide et le mode E-mode afin d’exploiter le protocole de prêt More Markets. L’attaque a entraîné le retrait d’environ 9,3 millions de dollars en WFLOW depuis la réserve de prêt de la plateforme.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Source : cointelegraph.com
23
Un autre protocole est littéralement anéanti.
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
Un autre protocole est littéralement anéanti.
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
43

·
--
Les stablecoins subissent une énorme exploitation.
Les Stablecoins StablR se dépendent après une exploitation de 2,8 millions de dollars
Les EURR et USDR de StablR se sont dépeggés après une exploitation de 2,8 millions de dollars, suscitant des inquiétudes concernant la sécurité des stablecoins - les traders surveillent les possibles dépeggings supplémentaires ou des actions réglementaires. L'attaquant a utilisé une clé multisig compromise pour créer et échanger 10,4 millions de dollars en tokens, provoquant de l'instabilité. Cet incident met en avant la nécessité de mesures de sécurité robustes.
#Crypto #Stablecoins #Exploit #Blockchain
43

🚨 $WEMIX SOUS SIEGE — UN EXPLOIT DE 6,25 M$ SECLOUE LE CONTRAT INTELLIGENT ! 💥
Aucun signal de trading — alerte uniquement
🔴 L’exploit a frappé comme un cauchemar de flash loan : un attaquant a frappé et transféré des tokens WEMIX directement depuis le contrat intelligent. 📊 La réaction initiale suggère que les pools de liquidité saignent, mais la réponse rapide de l’équipe pourrait agir comme un pare-feu. 📌 Ce n’est pas encore un effondrement total — c’est un test de leur réactivité en cas d’incident. 💡 L’histoire montre que les projets qui se rétablissent vite piégent souvent les vendeurs tardifs. 🛡️
💬 L’équipe WEMIX va-t-elle geler le contrat exploité et récupérer les fonds, ou assiste-t-on à un saignement lent vers des niveaux de soutien ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
45
·
--
🚨 UN AUTRE TOKEN CRYPTO VIENT D'ÊTRE ANÉANTI À ZÉRO 🩸😱
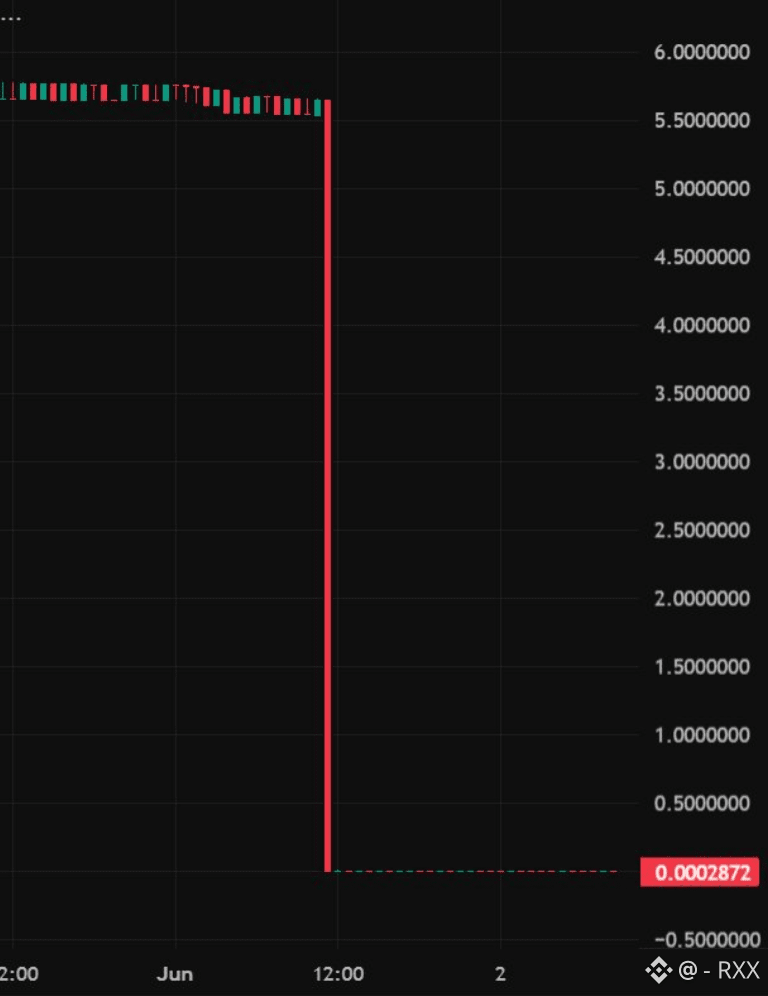
$TSR/USDT s'est effondré presque de 100 % en une seule journée, chutant à environ $0.0002 après un exploit rapporté sur $BNB Chain. 👀
Voici ce qui s'est soi-disant passé :
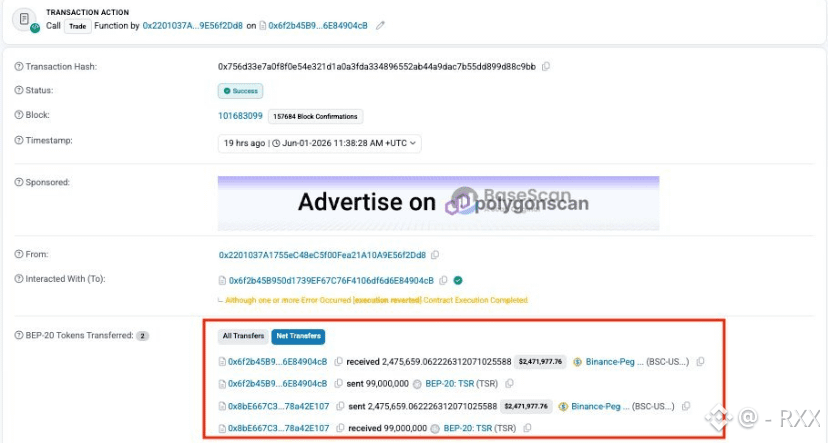
⚠️ Un exploiteur a minté 99 MILLIONS $TSR
⚠️ A dumpé les tokens sur le marché
⚠️ A extrait environ $2,5M en $USDT
⚠️ A transféré des fonds vers Ethereum
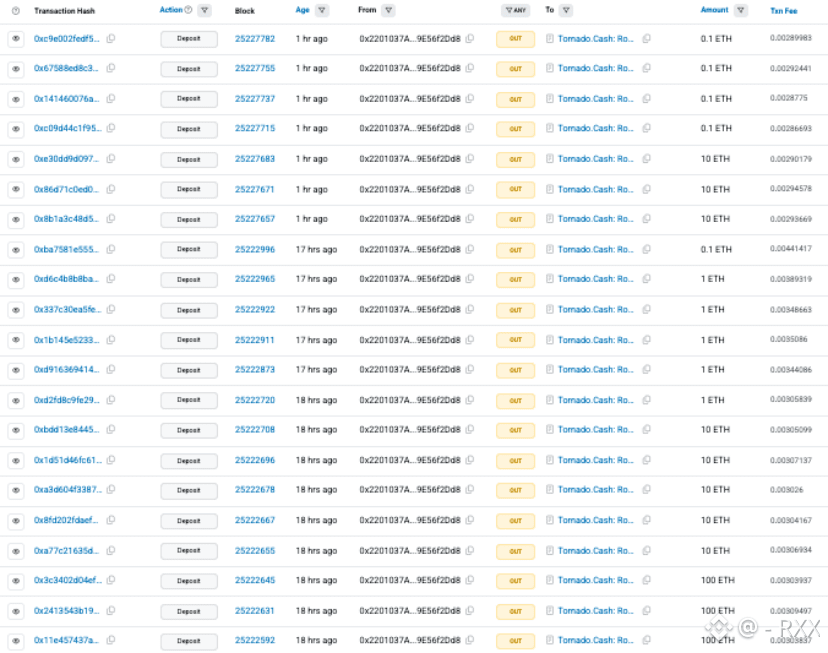
⚠️ A déplacé plus de 1,285 $ETH via Tornado Cash
Le résultat ?
📉 Destruction des prix
📉 Liquidité anéantie
📉 Les holders laissés dévastés
C'est un rappel brutal des plus grands risques de la crypto :
Un projet peut avoir l'air solide…
Jusqu'à ce qu'une vulnérabilité de contrat intelligent, un exploit ou un problème de mint de token bouleverse tout du jour au lendemain. 🔥
En quelques heures :
💸 Des millions ont disparu
💸 La confiance s'est évaporée
💸 Un token a été effectivement anéanti
La dure réalité ?
Dans la crypto, la gestion des risques compte plus que la chasse au prochain 100x.
Parce que parfois, un seul exploit suffit à effacer tout un marché. 👀
Restez prudents.
Vérifiez les projets.
Et ne sous-estimez jamais le risque des contrats intelligents. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 UN AUTRE TOKEN CRYPTO VIENT D'ÊTRE ANÉANTI À ZÉRO 🩸😱
$TSR/USDT s'est effondré presque de 100 % en une seule journée, chutant à environ $0.0002 après un exploit rapporté sur $BNB Chain. 👀
Voici ce qui s'est soi-disant passé :
⚠️ Un exploiteur a minté 99 MILLIONS $TSR
⚠️ A dumpé les tokens sur le marché
⚠️ A extrait environ $2,5M en $USDT
⚠️ A transféré des fonds vers Ethereum
⚠️ A déplacé plus de 1,285 $ETH via Tornado Cash
Le résultat ?
📉 Destruction des prix
📉 Liquidité anéantie
📉 Les holders laissés dévastés
C'est un rappel brutal des plus grands risques de la crypto :
Un projet peut avoir l'air solide…
Jusqu'à ce qu'une vulnérabilité de contrat intelligent, un exploit ou un problème de mint de token bouleverse tout du jour au lendemain. 🔥
En quelques heures :
💸 Des millions ont disparu
💸 La confiance s'est évaporée
💸 Un token a été effectivement anéanti
La dure réalité ?
Dans la crypto, la gestion des risques compte plus que la chasse au prochain 100x.
Parce que parfois, un seul exploit suffit à effacer tout un marché. 👀
Restez prudents.
Vérifiez les projets.
Et ne sous-estimez jamais le risque des contrats intelligents. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
127
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#SECHaltsCryptoETFReviewsAmidFundingLapse
36,574 vues
488 mentions
2
#ZcashETFPostsFirstWeeklyOutflow$93.6M
61,821 vues
195 mentions
3
#GreekPoliceBustCryptoScamRingArrest17
197,763 vues
1,428 mentions
4
#BitcoinRejectedAt$87K
165,317 vues
247 mentions
5
#FedOctoberRateHikeOddsFallTo17%
224,182 vues
1,604 mentions
6
#NvidiaHitsRecordHighUp2.4%
158,387 vues
1,134 mentions
7
#CanaryFilesAmendedS1ForPEPEETF
43,656 vues
756 mentions
8
#BitcoinParesGainsAfterRallyTo$86.5K
58,365 vues
175 mentions
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
156,568 vues
1,371 mentions
10
#SECProposesCryptoCustodyRules
214,290 vues
1,694 mentions