

#defihack
defihack
30,822 vues
140 mentions
Populaire
Récents
·
--
Le réseau Cronos interrompt ses opérations après une faille DeFi Tectonic de 75 M$Le réseau Cronos a annoncé une suspension temporaire de ses opérations le 31 août, à la suite d’une faille de sécurité visant le protocole Tectonic, avec des pertes estimées à près de 75 millions de dollars. L’exploitation, confirmée par des sources familiarisées avec l’incident, a entraîné un arrêt immédiat du réseau afin d’empêcher d’autres transactions non autorisées et de permettre la réalisation d’enquêtes médico-légales.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
Le réseau Cronos interrompt ses opérations après une faille DeFi Tectonic de 75 M$
Le réseau Cronos a annoncé une suspension temporaire de ses opérations le 31 août, à la suite d’une faille de sécurité visant le protocole Tectonic, avec des pertes estimées à près de 75 millions de dollars. L’exploitation, confirmée par des sources familiarisées avec l’incident, a entraîné un arrêt immédiat du réseau afin d’empêcher d’autres transactions non autorisées et de permettre la réalisation d’enquêtes médico-légales.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
23
·
--
Le réseau Cronos s’arrête après une faille Tectonic exploitant 75M. Crypto.com confirme que ses plateformes ne sont pas affectées. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
Le réseau Cronos s’arrête après une faille Tectonic exploitant 75M. Crypto.com confirme que ses plateformes ne sont pas affectées. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
14

Article
🚨 Un autre piratage DeFi : Term Labs touché par un exploit de gouvernance de 8,5 millions de dollars ! 📉Le protocole de prêt DeFi Term Labs a subi un détournement d’actifs estimé à 8,5 millions de dollars après un important exploit de gouvernance ayant affecté ses coffres Term. La société de sécurité blockchain PeckShield a suivi l’attaque, confirmant que l’acteur malveillant est parvenu à prendre le contrôle des coffres de stratégie.
Répartition de l’exploit
Les actifs volés : l’attaquant a extrait 2 843 Ethereum (ETH) (d’une valeur d’environ 6,87 millions de dollars) et 1,68 million de USDC directement du protocole.
Le flux de fonds : après avoir vidé les coffres, le pirate a immédiatement échangé 1,68 million de USDC contre environ 1,68 million de DAI.
🚨 Un autre piratage DeFi : Term Labs touché par un exploit de gouvernance de 8,5 millions de dollars ! 📉
Le protocole de prêt DeFi Term Labs a subi un détournement d’actifs estimé à 8,5 millions de dollars après un important exploit de gouvernance ayant affecté ses coffres Term. La société de sécurité blockchain PeckShield a suivi l’attaque, confirmant que l’acteur malveillant est parvenu à prendre le contrôle des coffres de stratégie.
Répartition de l’exploit
Les actifs volés : l’attaquant a extrait 2 843 Ethereum (ETH) (d’une valeur d’environ 6,87 millions de dollars) et 1,68 million de USDC directement du protocole.
Le flux de fonds : après avoir vidé les coffres, le pirate a immédiatement échangé 1,68 million de USDC contre environ 1,68 million de DAI.
1
252

·
--
$OSTIUM TRÉSOR COMPROMIS – TOUTE LA TRADING ARRÊTÉE 🚨
L’exploitation du Trésor OLP a forcé Ostium à suspendre toutes les opérations. Pertes estimées : 18 M$ — environ 35 % du pool de 34 M$. Il s’agit d’une brèche structurelle, et non d’un simple événement de liquidation. L’équipe enquête, mais la garantie principale du protocole a été considérablement vidée.
Détenez-vous encore des positions sur Ostium, ou êtes-vous sorti avant la suspension ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
23
·
--
🚨Des piratages récents de protocoles DeFi mettent en évidence des défis de sécurité persistants
Le secteur de la finance décentralisée a été confronté, ces derniers mois, à plusieurs incidents de sécurité notables. Le piratage d’Ostium, qui a entraîné des pertes de plus de 23,75 millions de dollars, constitue l’un des événements les plus marquants. D’autres protocoles ont également subi des exploitations, soulignant des vulnérabilités liées à la conception des contrats intelligents, aux dépendances aux oracles et aux contrôles d’accès.
Les schémas fréquents observés dans ces attaques comprennent des manipulations via prêts flash, des failles de réentrance et des clés privées compromises. Bien que de nombreux projets investissent massivement dans des audits et des programmes de récompenses pour les bugs, l’évolution rapide des techniques d’attaque continue, dans certains cas, de dépasser les mesures préventives.
Ces incidents ont suscité des appels en faveur de normes améliorées, notamment la vérification formelle, la gouvernance par multi-signature et des mécanismes d’assurance. La valeur totale immobilisée (TVL) des protocoles touchés connaît souvent de fortes baisses après le piratage, la reprise dépendant de la réactivité de l’équipe et du soutien de la communauté.
L’écosystème DeFi dans son ensemble demeure toutefois résilient, la valeur totale immobilisée restant substantielle malgré les revers individuels. Développeurs et utilisateurs accordent de plus en plus la priorité à la “hygiène de sécurité”, mais la nature sans autorisation de cet espace garantit que les risques persistent. Les innovations continues dans les outils de sécurité et les produits d’assurance visent à réduire les impacts futurs tout en préservant les bénéfices essentiels de la finance décentralisée.
#DeFiHack
93
🚨 ALERTE !!!
RAYDIUM A ÉTÉ EXPLOITÉ À HAUTEUR DE 1,34 MILLION USD EN RAISON D'UN FAUX PAS DANS LA VÉRIFICATION LP MINT 🔥🟡📉
Raydium confirme que le programme Legacy AMM V3 a cessé ses opérations après avoir été exploité pour environ 1,34 million USD — l'attaquant a profité d'une faille de vérification LP mint pour passer le test de ratio 🛠
Seuls les pools Legacy AMM V3 inactifs ont été touchés — les programmes mainnet actuels, SDK et DApp de Raydium ne sont absolument pas affectés 💰
Raydium s'engage à indemniser pleinement tous les utilisateurs touchés et procède à une évaluation de sécurité complète pour tous les programmes mainnet 📊
Cet incident met en évidence les risques potentiels dans les anciens contrats (dépréciés) qui peuvent toujours être exploités même si le protocole principal ne présente aucun problème 🎯
Bonne nouvelle : les pertes ont été circonscrites et Raydium remboursera les utilisateurs. Mais c'est un rappel de l'importance de nettoyer le code ancien dans les protocoles DeFi. Ce n'est pas un conseil d'investissement.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
195

$ÉTÉ SOUS ATTAQUE – $6M DÉTOURNÉS LORS D’UNE ATTAQUE EN COURS 🚨
Finance Summer vient d’être durement touchée — plus de 6 millions de dollars ont été dérobés alors que l’attaque est toujours en cours. Blockaid le suit en ce moment, ce qui signifie que ce n’est pas encore un fait accompli. Les pools de liquidité subissent de forts chocs et si vous détenez des positions liées, vous devez vérifier votre exposition immédiatement.
Ce type d’événement provoque généralement des liquidations en cascade sur des protocoles connectés. Le marché n’a pas encore pleinement intégré les conséquences.
Êtes-vous long sur le marché ou êtes-vous déjà sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
23
·
--
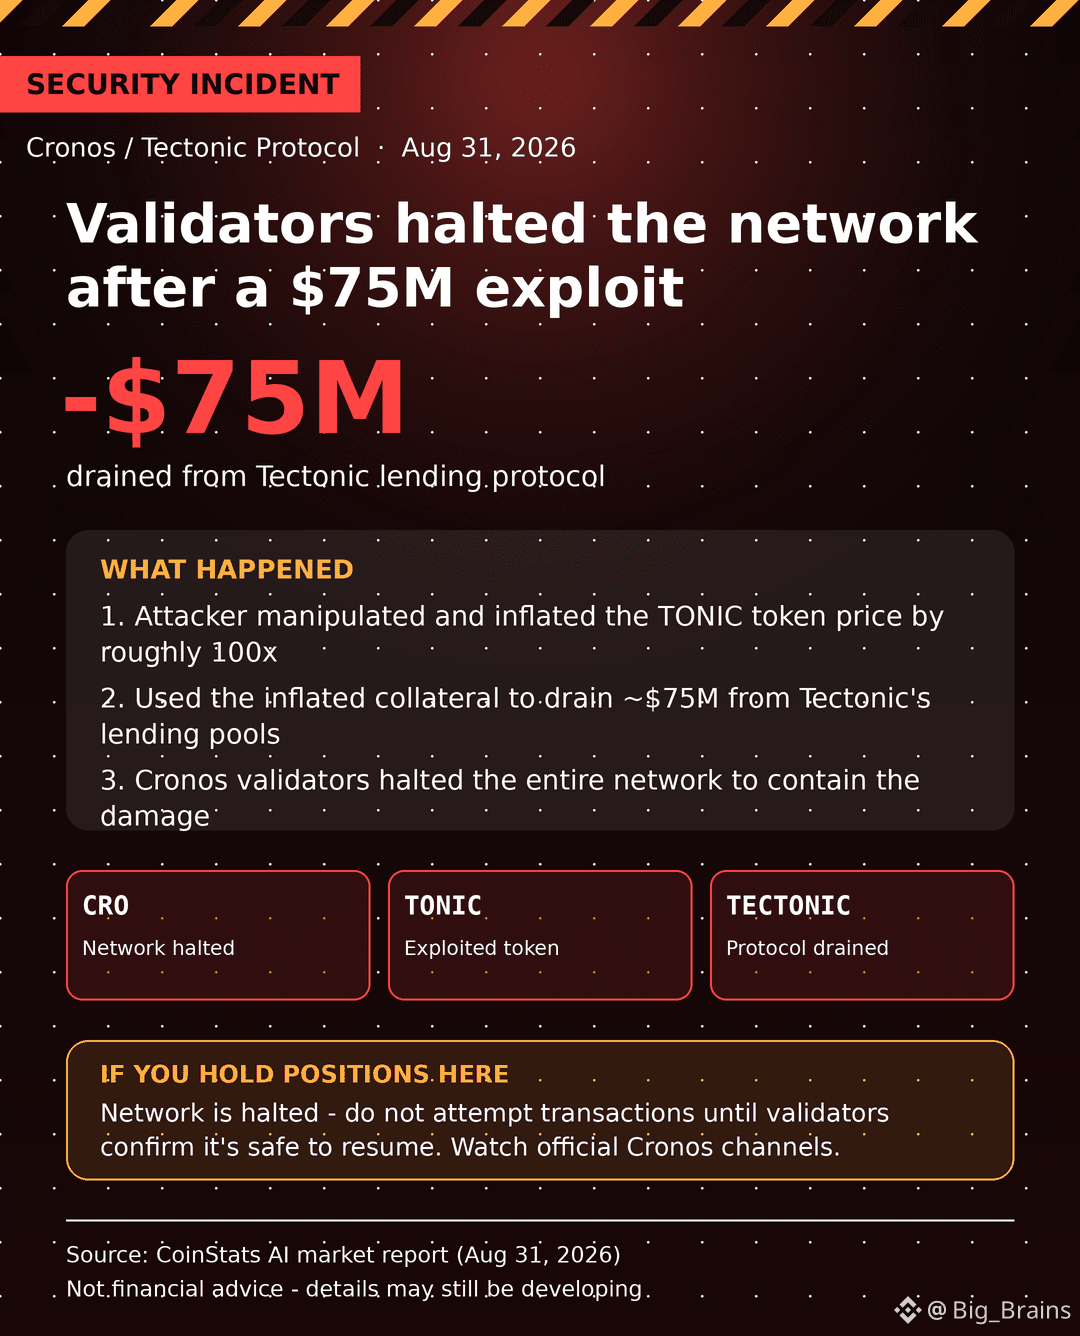
Arnaque Cronos/Tectonic (alerte de bande de risque) — BAISSIER/PRUDENCE
🚨 75 M$ vidés de Tectonic après une manipulation du prix de la TONIC x100. Les validateurs de Cronos ont arrêté l’ensemble du réseau. Si vous avez des positions ici, ne faites pas de transaction avant que la situation soit confirmée comme sûre.
#Cronos #CRO #SecurityAlert #DeFiHack #BinanceSquare
🚨 75 M$ vidés de Tectonic après une manipulation du prix de la TONIC x100. Les validateurs de Cronos ont arrêté l’ensemble du réseau. Si vous avez des positions ici, ne faites pas de transaction avant que la situation soit confirmée comme sûre.
#Cronos #CRO #SecurityAlert #DeFiHack #BinanceSquare
68
·
--
🚨 Un bug Cosmos EVM vient de coûter 5,7 M$ à l’écosystème — voici ce qui s’est passé
Un défaut critique de dépassement/dessous de capacité d’entier (integer underflow) dans le module Cosmos EVM a permis aux attaquants de manipuler les soldes de comptes et de vider des fonds sans créer de nouveaux tokens — aucune alerte flagrante de détection d’exploit, juste une manipulation silencieuse des soldes.
📅 Chronologie :
• Signalement du bug via le programme de récompenses → Cosmos Labs a appliqué un correctif silencieux en mai, sans annonce publique
• Un chercheur indépendant a ensuite découvert que cela affectait TOUS les réseaux Cosmos EVM
• Correctif publié le 19 août
• Les attaquants ont frappé ~20 heures plus tard, du 20 au 25 août
• Dégâts totaux : ~5,7 M$ sur six blockchains
💥 Les plus touchées : MANTRA (~3,6 M$), puis TAC et KiiChain entre autres
🛠️ La réponse : Cosmos Labs a dû se démener pour coordonner avec ~40 chaînes, aidant 13 à corriger ou à interrompre les opérations à temps. Les autres n’ont pas eu cette chance.
🔍 La vraie leçon ici ne se résume pas à « un autre exploit » — c’est un risque logiciel partagé.
Quand des dizaines de chaînes exécutent le même module sous-jacent, un bug silencieux sous-estimé devient une surface d’attaque coordonnée à travers tout l’écosystème. Cosmos Labs a déclaré qu’il est en train de refondre son processus de divulgation des vulnérabilités.
Si vous détenez ou développez sur n’importe quelle chaîne Cosmos EVM, cela vaut la peine d’être lu en intégralité — les écarts de communication entre « nous l’avons corrigé discrètement » et « voici une annonce publique » sont exactement ce que les attaquants attendent.
⚠️ Ceci ne constitue pas un conseil financier. Vérifiez toujours directement, auprès de sources officielles, les mises à jour de sécurité propres à chaque chaîne.
#Cosmos #CosmosEVM #CryptoSecurity #DeFiHack #MANTRA $ATOM
{spot}(ATOMUSDT)
{spot}(MANTRAUSDT)
🚨 Un bug Cosmos EVM vient de coûter 5,7 M$ à l’écosystème — voici ce qui s’est passé
Un défaut critique de dépassement/dessous de capacité d’entier (integer underflow) dans le module Cosmos EVM a permis aux attaquants de manipuler les soldes de comptes et de vider des fonds sans créer de nouveaux tokens — aucune alerte flagrante de détection d’exploit, juste une manipulation silencieuse des soldes.
📅 Chronologie :
• Signalement du bug via le programme de récompenses → Cosmos Labs a appliqué un correctif silencieux en mai, sans annonce publique
• Un chercheur indépendant a ensuite découvert que cela affectait TOUS les réseaux Cosmos EVM
• Correctif publié le 19 août
• Les attaquants ont frappé ~20 heures plus tard, du 20 au 25 août
• Dégâts totaux : ~5,7 M$ sur six blockchains
💥 Les plus touchées : MANTRA (~3,6 M$), puis TAC et KiiChain entre autres
🛠️ La réponse : Cosmos Labs a dû se démener pour coordonner avec ~40 chaînes, aidant 13 à corriger ou à interrompre les opérations à temps. Les autres n’ont pas eu cette chance.
🔍 La vraie leçon ici ne se résume pas à « un autre exploit » — c’est un risque logiciel partagé.
Quand des dizaines de chaînes exécutent le même module sous-jacent, un bug silencieux sous-estimé devient une surface d’attaque coordonnée à travers tout l’écosystème. Cosmos Labs a déclaré qu’il est en train de refondre son processus de divulgation des vulnérabilités.
Si vous détenez ou développez sur n’importe quelle chaîne Cosmos EVM, cela vaut la peine d’être lu en intégralité — les écarts de communication entre « nous l’avons corrigé discrètement » et « voici une annonce publique » sont exactement ce que les attaquants attendent.
⚠️ Ceci ne constitue pas un conseil financier. Vérifiez toujours directement, auprès de sources officielles, les mises à jour de sécurité propres à chaque chaîne.
#Cosmos #CosmosEVM #CryptoSecurity #DeFiHack #MANTRA $ATOM
267
·
--
🚨 **ALERTE : L'Exploitation du Pont Kelp DAO de 292M $ Secoue le DeFi – TVL S'effondre de 132B $ en 48 Heures !** 🚨
Juste arrivé – Mise à jour du 21 avril 2026 :
Les attaquants ont exploité une vulnérabilité critique dans le **pont LayerZero de Kelp DAO**, s'emparant de **116 500 rsETH** d'une valeur massive de **292 millions $**.
Ils ne se sont pas arrêtés là. Les actifs volés ont été immédiatement utilisés comme garantie sur **Aave** pour emprunter **191 millions $ d'actifs réels** – un mouvement sophistiqué qui envoie maintenant des ondes de choc à travers tout l'écosystème.
### Contagion Systémique en Pleine Action
La Valeur Totale Bloquée (TVL) du DeFi a **plongé de 132 milliards $ en seulement 48 heures**, passant de **995B $ à 863B $**.
**Aave** à lui seul a enregistré **84,5 milliards $ de sorties** alors que les utilisateurs se précipitaient pour sortir par crainte d'une exposition à de mauvaises dettes.
### Escalade du Conflit d'Attribution
- **LayerZero** pointe du doigt le **Groupe Lazarus de la Corée du Nord**, affirmant que l'attaque a été lancée depuis un nœud RPC compromis.
- Pendant ce temps, **Kelp DAO** et **Aave** sont engagés dans des discussions animées sur la responsabilité des **195M $–230M $** de mauvaises dettes potentielles.
Ce n’est pas juste un autre hack — cela expose de profondes fissures dans la sécurité des ponts inter-chaînes et la gestion des risques de garantie.
Détenteurs de DeFi : surveillez-vous vos positions ? Protocoles : Il est temps de se concentrer sur les audits et la transparence ?
Partagez vos pensées ci-dessous 👇
Restez prudents là-bas.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
2
12
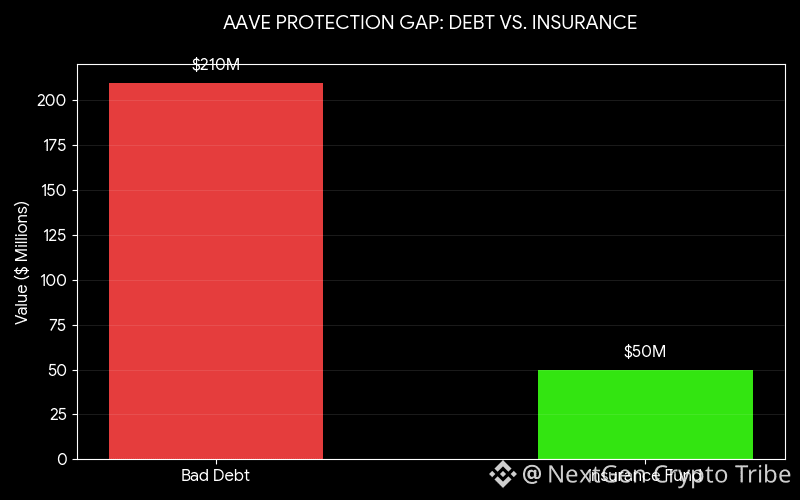
🚨Le marché DeFi vient de perdre 13 milliards de dollars en 48 heures, et Aave se bat pour sa survie.
Ce n'était pas un piratage sur $AAVE , mais un empoisonnement de garanties. Des hackers ont volé 293 millions de dollars à Kelp DAO, ont déversé les jetons sans valeur dans Aave, et se sont enfuis avec 200 millions de dollars en réel $ETH . Maintenant, Aave se retrouve avec un énorme trou dans ses livres et un taux d'utilisation de 100 %, ce qui signifie que de nombreux utilisateurs ne peuvent pas retirer leurs fonds.
La vérification de la réalité : L'assurance d'Aave ne couvre que 30 % de la perte. Le reste ? Cela pourrait venir des poches des déposants ordinaires. Nous assistons au premier véritable test des pertes socialisées de DeFi.
La question : Est-ce la fin de la domination du Liquid Restaking, ou juste une leçon brutale sur le risque inter-chaînes ?
Gardez-vous vos fonds dans Aave, ou le retrait de 13 milliards de dollars était-il la décision intelligente ?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
1
297
·
--

Article
Crise de Liquidité Aave : 8 milliards de dollars de TVL disparaissent alors que le hack de Kelp DAO laisse 195 millions de dollars en Mauvaise Dette!Le monde DeFi est en émoi. Aave a vu près de 8 milliards de dollars d'actifs quitter le protocole en seulement 24 heures. Un exploit sophistiqué de Kelp DAO a forcé Aave à sa plus dangereuse pression de liquidité à ce jour, laissant le protocole avec un trou massif dans son bilan et des pools de $USDC/$USDT complètement vidés.
1. L'Exploitation : Comment la "Mauvaise Dette" a été Créée 🕵️♂️
Le désastre a commencé par un hack de 293 millions de dollars de rsETH de Kelp DAO via une vulnérabilité du pont LayerZero.
L'Arme de la Manipulation : Les attaquants n'ont pas seulement volé les jetons ; ils ont déposé 116 500 rsETH dans Aave v3 en tant que garantie.
Crise de Liquidité Aave : 8 milliards de dollars de TVL disparaissent alors que le hack de Kelp DAO laisse 195 millions de dollars en Mauvaise Dette!
Le monde DeFi est en émoi. Aave a vu près de 8 milliards de dollars d'actifs quitter le protocole en seulement 24 heures. Un exploit sophistiqué de Kelp DAO a forcé Aave à sa plus dangereuse pression de liquidité à ce jour, laissant le protocole avec un trou massif dans son bilan et des pools de $USDC/$USDT complètement vidés.
1. L'Exploitation : Comment la "Mauvaise Dette" a été Créée 🕵️♂️
Le désastre a commencé par un hack de 293 millions de dollars de rsETH de Kelp DAO via une vulnérabilité du pont LayerZero.
L'Arme de la Manipulation : Les attaquants n'ont pas seulement volé les jetons ; ils ont déposé 116 500 rsETH dans Aave v3 en tant que garantie.
1
169
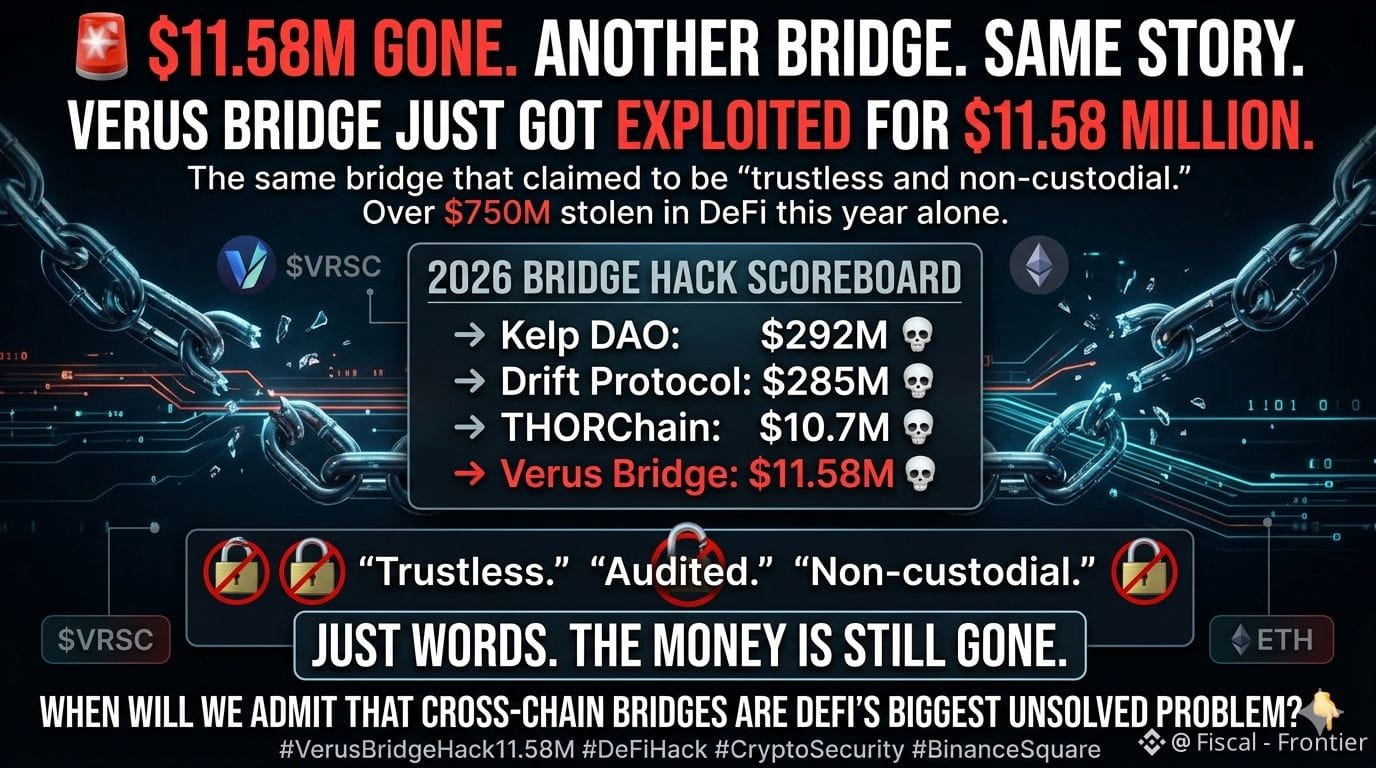
🚨 $11,58M envolés. Encore un pont. Même histoire.
Le Verus Bridge vient d'être exploité pour $11,58 millions.
Le même pont qui prétendait être "sans confiance et non-custodial."
Tableau des hacks de ponts 2026 :
→ Kelp DAO : $292M 💀
→ Drift Protocol : $285M 💀
→ THORChain : $10,7M 💀
→ Verus Bridge : $11,58M 💀
Plus de $750M volés dans le DeFi rien que cette année.
"Sans confiance." "Audité." "Non-custodial."
Que des mots. L'argent est toujours parti.
Quand allons-nous admettre que les ponts inter-chaînes sont le plus grand problème non résolu du DeFi ?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
483
·
--
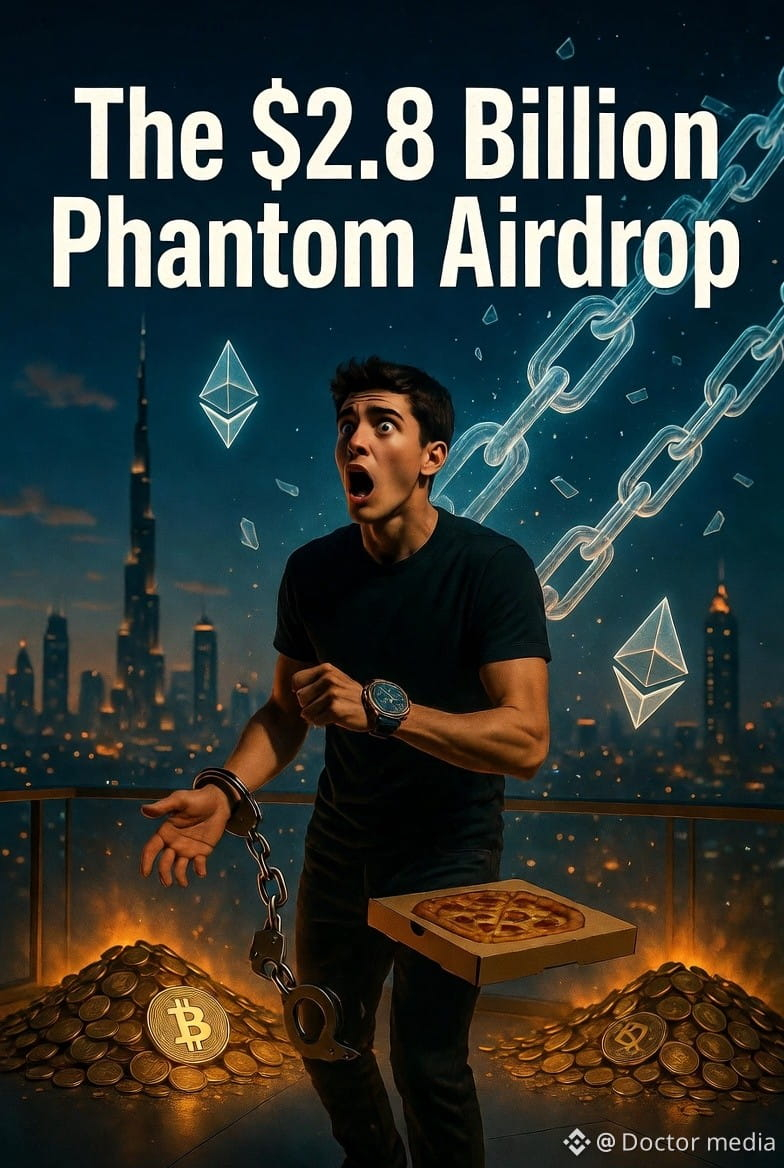
**🚨 De la pauvreté à la richesse, puis à la ruine : L'airdrop fantôme de 2,8 milliards de dollars qui a disparu après une commande de pizza**
En 2021, Alex Rivera, un développeur autodidacte de 24 ans, a découvert une faille critique dans le protocole de pont d'une blockchain Layer-2 populaire. Lors d'une forte congestion du réseau, il a exécuté des transactions de dépôt-retrait minutées qui ont trompé le contrat intelligent en faisant frapper d'énormes tokens non autorisés. En seulement 48 heures, il a siphonné 47 200 ETH d'actifs. Alors que le marché haussier flambait, sa fortune volée a atteint 2,8 milliards de dollars.
Pendant trois ans, Alex a vécu dans le luxe en tant que tycoon fantôme. Il possédait un penthouse élégant à Dubaï surplombant la skyline, collectionnait des supercars rares, sponsorisait des événements esports underground et emmenait des amis sur des îles privées. Il maintenait un faux projet DeFi comme couverture, se faisant passer pour un fondateur crypto à succès.
**La faille fatale : La mémoire on-chain n'oublie jamais**
Son empire s'est effondré non pas à cause d'enquêteurs d'élite, mais de deux erreurs simples. Fin 2023, une story Instagram exhibant une Patek Philippe à 180 000 dollars sur le balcon de son penthouse a révélé une architecture distinctive qui l'a lié via OSINT.
Pire encore, l'oubli de la pizza à 47 dollars. En testant un mixer anonyme, Alex a envoyé un petit transfert pour des pizzas. L'échange a exigé un KYC, connectant définitivement son identité et ses portefeuilles à l'exploit de 2021 sur la blockchain immuable.
**Les conséquences :** En 2025, Alex a accepté un accord de plaidoyer et a purgé 14 mois de prison. Les autorités ont saisi et liquidé la plupart des actifs.
**Moralité :** On peut voler neuf chiffres avec du code, mais la blockchain — et une commande de pizza imprudente — te retrouvera toujours.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
{future}(GUAUSDT)
$ALLO
{future}(ALLOUSDT)
$XLM
{future}(XLMUSDT)
**🚨 De la pauvreté à la richesse, puis à la ruine : L'airdrop fantôme de 2,8 milliards de dollars qui a disparu après une commande de pizza**
En 2021, Alex Rivera, un développeur autodidacte de 24 ans, a découvert une faille critique dans le protocole de pont d'une blockchain Layer-2 populaire. Lors d'une forte congestion du réseau, il a exécuté des transactions de dépôt-retrait minutées qui ont trompé le contrat intelligent en faisant frapper d'énormes tokens non autorisés. En seulement 48 heures, il a siphonné 47 200 ETH d'actifs. Alors que le marché haussier flambait, sa fortune volée a atteint 2,8 milliards de dollars.
Pendant trois ans, Alex a vécu dans le luxe en tant que tycoon fantôme. Il possédait un penthouse élégant à Dubaï surplombant la skyline, collectionnait des supercars rares, sponsorisait des événements esports underground et emmenait des amis sur des îles privées. Il maintenait un faux projet DeFi comme couverture, se faisant passer pour un fondateur crypto à succès.
**La faille fatale : La mémoire on-chain n'oublie jamais**
Son empire s'est effondré non pas à cause d'enquêteurs d'élite, mais de deux erreurs simples. Fin 2023, une story Instagram exhibant une Patek Philippe à 180 000 dollars sur le balcon de son penthouse a révélé une architecture distinctive qui l'a lié via OSINT.
Pire encore, l'oubli de la pizza à 47 dollars. En testant un mixer anonyme, Alex a envoyé un petit transfert pour des pizzas. L'échange a exigé un KYC, connectant définitivement son identité et ses portefeuilles à l'exploit de 2021 sur la blockchain immuable.
**Les conséquences :** En 2025, Alex a accepté un accord de plaidoyer et a purgé 14 mois de prison. Les autorités ont saisi et liquidé la plupart des actifs.
**Moralité :** On peut voler neuf chiffres avec du code, mais la blockchain — et une commande de pizza imprudente — te retrouvera toujours.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
1
421

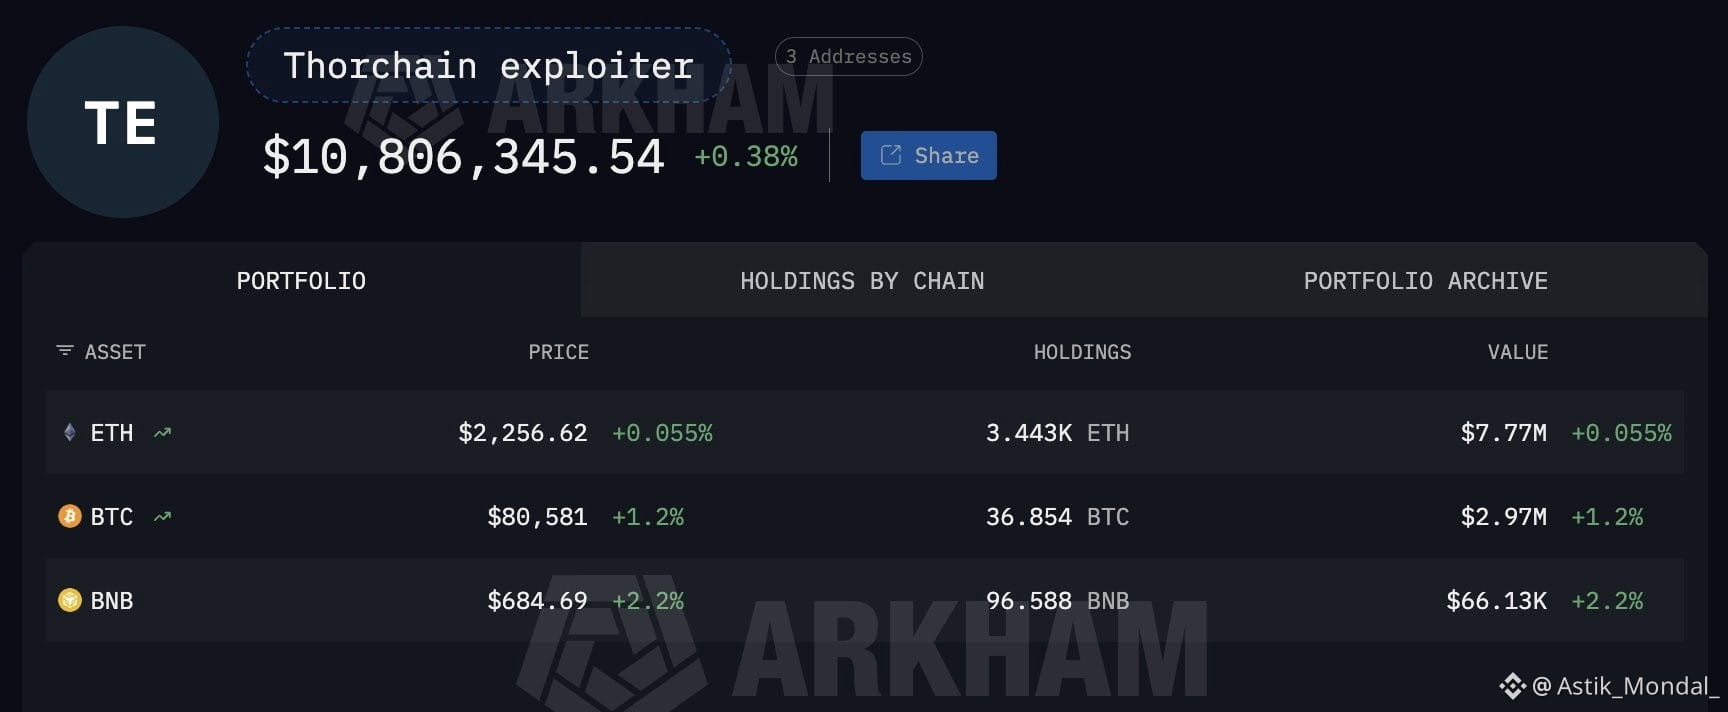
🚨 THORChain vient d'encaisser un coup de 7,4 millions de dollars et ça a touché Bitcoin, Ethereum, BSC, et Base en même temps.
Ce n'est pas un hack unidirectionnel. C'est chirurgical.
Les exploits multi-chaînes sont d'une autre catégorie.
Ils ne se produisent pas par accident. Cela nécessite une connaissance approfondie des protocoles, des semaines de planification, et la capacité d'exécuter sur quatre réseaux simultanément avant que quiconque puisse tirer la sonnette d'alarme.
Celui qui a fait ça savait exactement où frapper.
ZachXBT l'a signalé. Et quand ZachXBT sonne l'alarme, il faut prêter attention.
7,4 millions de dollars, ça ressemble à un chiffre. Mais dans le DeFi, un exploit multi-chaînes coordonné est une preuve de concept. Ça indique à chaque autre attaquant dans le monde exactement où se trouvent les failles.
THORChain a déjà été ici auparavant.
C'est la partie qui devrait vous mettre mal à l'aise.
Un protocole qui gère la liquidité inter-chaînes à cette échelle qui se fait frapper à nouveau n'est pas seulement un échec de sécurité, c'est un problème de crédibilité existentielle.
Chaque pont. Chaque DEX. Chaque protocole inter-chaînes surveille ça en ce moment.
Parce que si l'architecture de THORChain peut être siphonnée à travers quatre chaînes d'un coup, rien avec une exposition multi-chaînes n'est vraiment sûr ce soir.
Audit de vos positions. Surveillez les portefeuilles. Cette histoire n'est pas terminée.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
1
192
·
--
L'exploitation de KelpDAO crée la peur sur le marché DeFi alors que les protocoles se précipitent pour geler l'activité liée à rsETH.
Lorsque la liquidité s'assèche, la volatilité suit généralement. Restez prudent avec les positions à effet de levier.
#KelpDAOFacesAttack #DeFiHack #CryptoTrading #Altcoins
Lorsque la liquidité s'assèche, la volatilité suit généralement. Restez prudent avec les positions à effet de levier.
#KelpDAOFacesAttack #DeFiHack #CryptoTrading #Altcoins
23
·
--
🚨 Kelp DAO Piraté pour 292 millions de dollars – La plus grande exploitation DeFi de 2026
Le pont alimenté par LayerZero de Kelp DAO a été vidé de 116 500 rsETH (\~292 millions de dollars, 18% de l'offre) en une seule attaque.
C'est maintenant le plus grand piratage de cette année. Aave et d'autres protocoles ont gelé les marchés en raison des risques de mauvaise dette.
À mon avis, cela nous rappelle à quel point les ponts inter-chaînes sont encore risqués, même pour de grands projets.
Cela va-t-il ébranler la confiance dans DeFi ou n'est-ce qu'une peur temporaire ?
{future}(ETHUSDT)
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
Avertissement (ajouter à la fin) : Ceci n'est pas un conseil financier. Toutes les décisions de trading sont à vos propres risques. Faites toujours vos propres recherches.
🚨 Kelp DAO Piraté pour 292 millions de dollars – La plus grande exploitation DeFi de 2026
Le pont alimenté par LayerZero de Kelp DAO a été vidé de 116 500 rsETH (\~292 millions de dollars, 18% de l'offre) en une seule attaque.
C'est maintenant le plus grand piratage de cette année. Aave et d'autres protocoles ont gelé les marchés en raison des risques de mauvaise dette.
À mon avis, cela nous rappelle à quel point les ponts inter-chaînes sont encore risqués, même pour de grands projets.
Cela va-t-il ébranler la confiance dans DeFi ou n'est-ce qu'une peur temporaire ?
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
Avertissement (ajouter à la fin) : Ceci n'est pas un conseil financier. Toutes les décisions de trading sont à vos propres risques. Faites toujours vos propres recherches.
122

COFFRE CLS EN CASCADE FRAPPÉ — 1,34 M$ $USDC VIDÉ ET REBRIDÉ SUR DES CHAÎNES 🚨
PeckShield vient de le signaler. L’attaquant a déplacé les fonds volés d’Arbitrum vers Solana, puis a fait un transfert inter-chaînes vers Ethereum en DAI via RelayProtocol — le tout dans une fenêtre de temps réduite. Une telle rapidité me dit que c’était bien préparé et que le vecteur d’attaque est toujours d’actualité.
Si vous avez du capital placé dans un protocole DeFi de type coffre, en particulier sur Arbitrum, c’est peut-être le bon moment pour revoir votre exposition. Le pont utilisé est toujours actif et la piste reste récente. Vérifiez-vous vos positions de coffre en ce moment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#USDC #SecurityAlert #DeFiHack #Arbitrum #CryptoTheft
⚡
12
🚨 292 millions de dollars viennent de disparaître de DeFi lors d'une seule attaque.
Le plus grand exploit de 2026. Et cela vient de se produire.
116 500 rsETH. Disparu.
Ce n'est pas une erreur d'arrondi. C'est 18 % de l'ensemble de l'offre de rsETH drainée via le pont LayerZero de Kelp DAO dans ce qui est maintenant le piratage déterminant de l'année.
Un pont. Une vulnérabilité. Vingt chaînes détruites simultanément.
C'est à quoi ressemble réellement un échec systémique de DeFi.
Au moment où l'exploit a frappé, des gels d'urgence se sont propagés à travers Aave, SparkLend, Fluid et Upshift, quatre des protocoles de prêt les plus fiables de l'écosystème, tous se verrouillant en temps réel.
L'ether enveloppé bloqué sur 20 chaînes sans sortie.
Des milliards en TVL gelés. Utilisateurs incapables de bouger. Protocoles en mode crise.
L'attaquant n'a pas seulement volé des fonds. Ils ont brisé la couche de confiance interconnectée sur laquelle la DeFi moderne est construite.
L'infrastructure inter-chaînes est la nouvelle surface d'attaque et cela l'a prouvé de la manière la plus brutale possible.
Les ponts LayerZero sont partout. rsETH est un collatéral partout. Ce n'est plus une fonctionnalité. C'est un vecteur de contagion.
Un exploit. Quatre protocoles majeurs gelés en urgence. Vingt chaînes paralysées.
C'est ce qui se passe lorsque la combinabilité évolue plus rapidement que les audits de sécurité.
L'écosystème DeFi a passé des années à construire des legos monétaires intriqués et imbriqués.
Aujourd'hui, quelqu'un a tiré une brique et a vu toute la tour trembler.
Si vos actifs touchent l'un de ces protocoles Aave, SparkLend, Fluid, Upshift, vérifiez vos positions dès maintenant.
Cela est encore en train de se dérouler.
#KelpDAO #DeFiHack #LayerZero #CryptoSecurity #Crypto
49
·
--
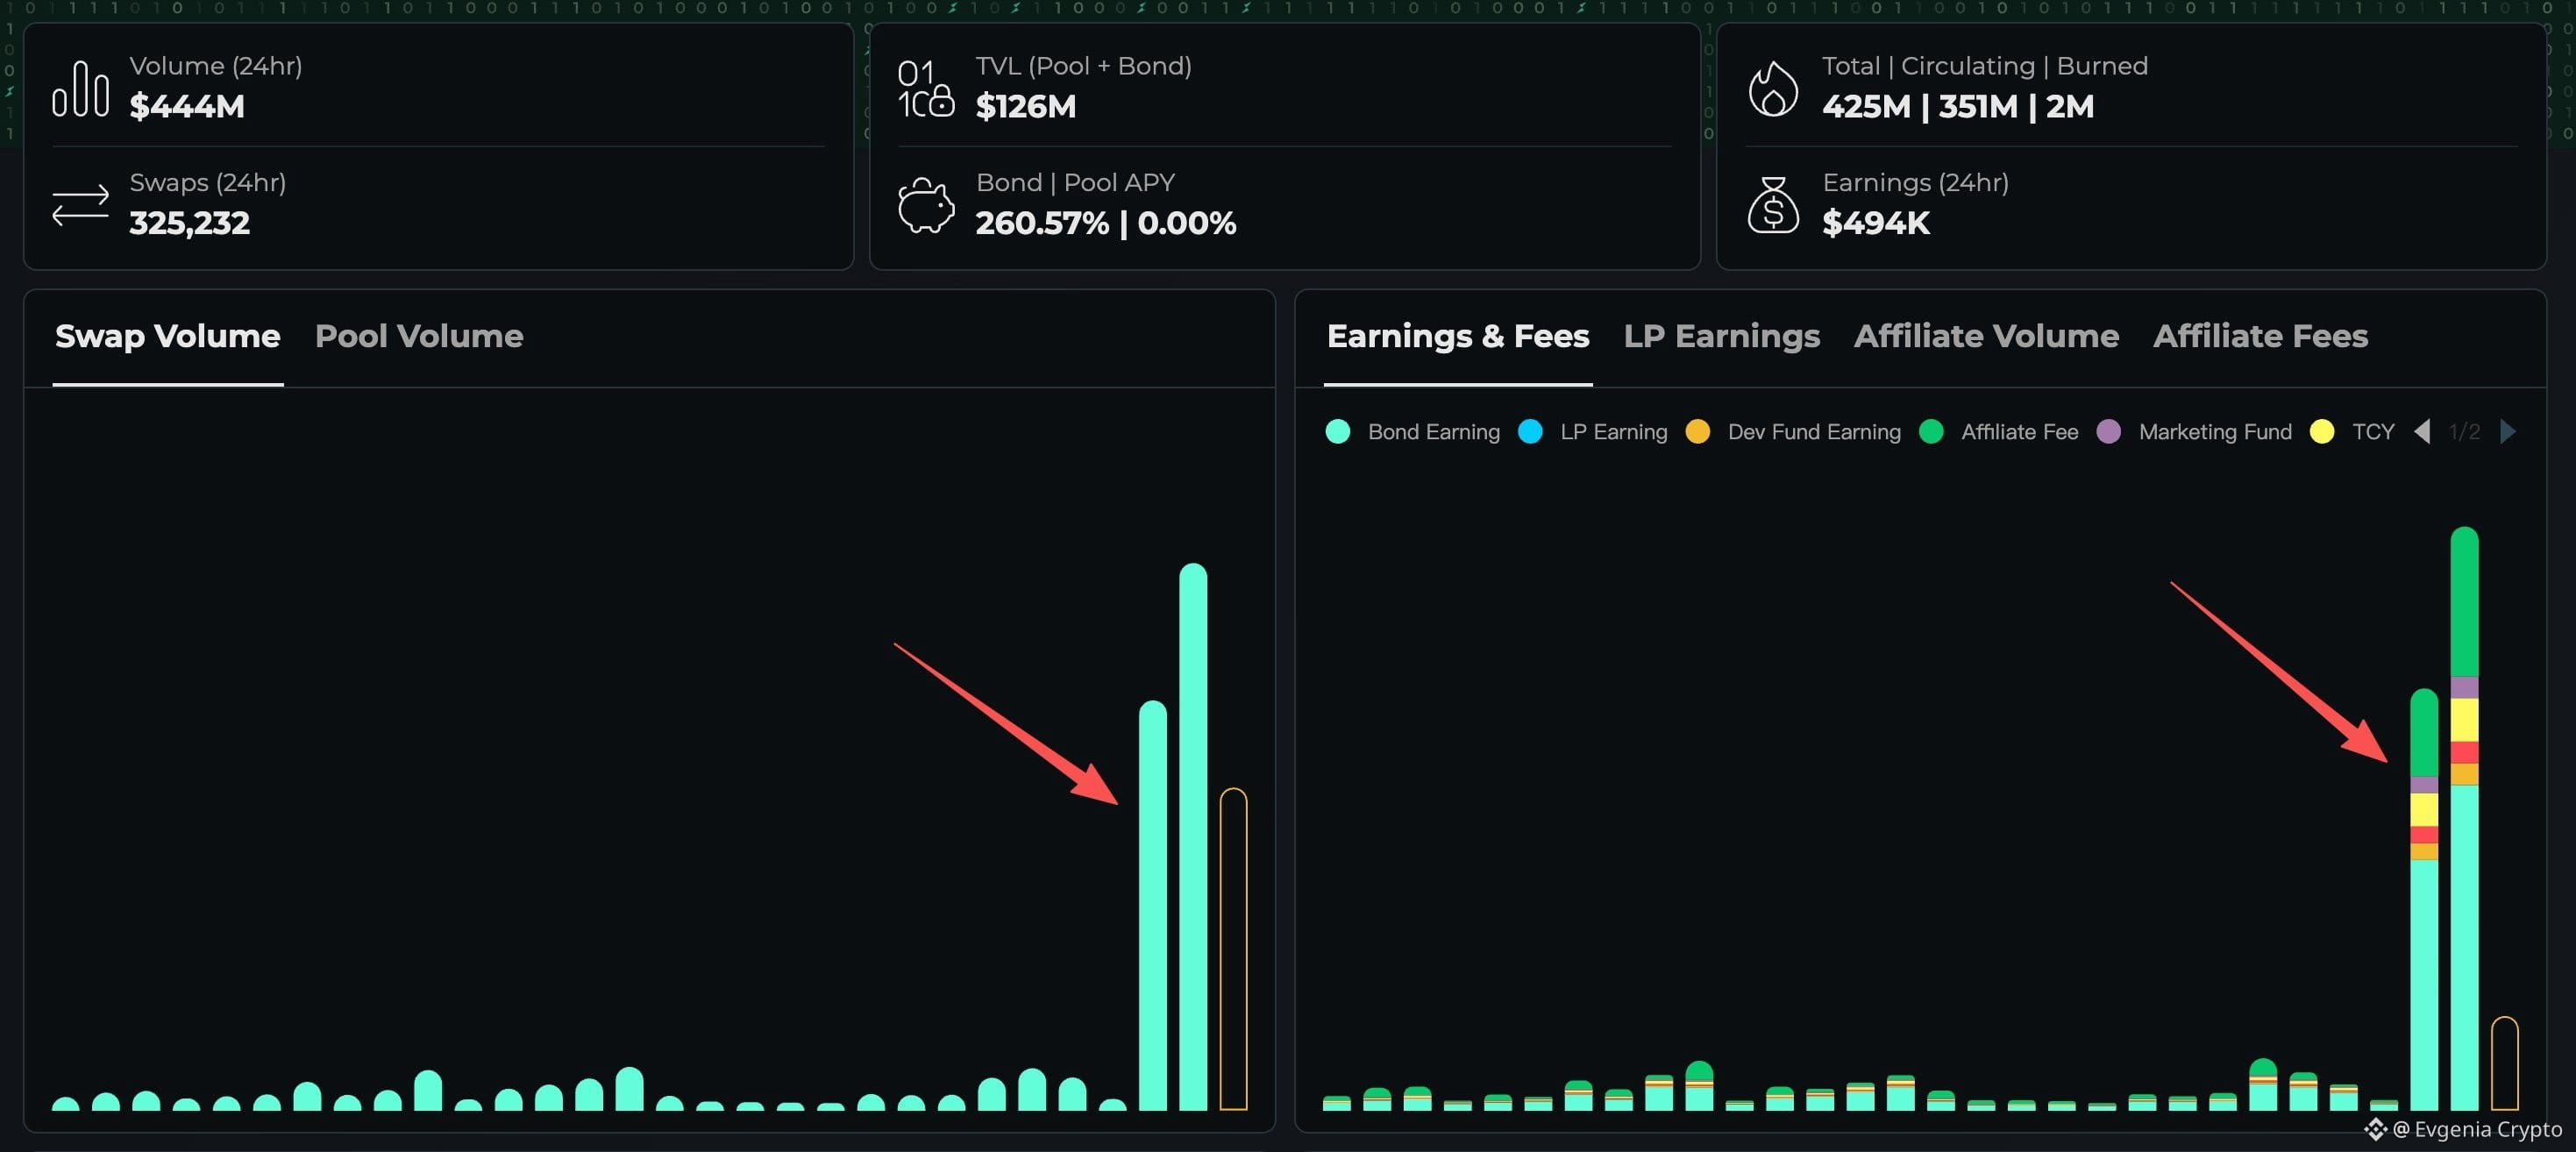
292M $ DISPARUS : LA CONTAGION DEFI 🚨
L'exploitation de KelpDAO est officiellement le plus grand vol DeFi de 2026. Les hackers utilisent THORChain pour échanger les $ETH volés contre $BTC , laissant une traînée massive de chaos. Arbitrum a gelé 75M $, mais le reste disparaît dans le vide.
Ce n'est pas juste un protocole—c'est un échec systémique. Assistons-nous à la "Mort de l'Interopérabilité" ? Faites attention à où vous déposez vos actifs !
#KelpDAO #DeFiHack #Security #Alert #LazarusGroup
1
162
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UKFCAWinsCourtOrderToRecover851400Pounds
7,531 vues
483 mentions
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
20,949 vues
717 mentions
3
#GoldFallsTo$4144
8,714 vues
120 mentions
4
#QNTFallsOver40%FromMorningHigh
55,751 vues
1,116 mentions
5
#USDTAdds845900HoldersInPast7Days
6,733 vues
283 mentions
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
14,570 vues
485 mentions
7
#BitgetCEOConfirms$388MStolenInHack
4,086 vues
39 mentions
8
#BTCFallsBelow$83000
23,479 vues
154 mentions
9
#BitgetDetailsSecurityIncidentTimeline
30,568 vues
621 mentions
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
9,929 vues
42 mentions