

#databreach
databreach
107,643 vues
210 mentions
Populaire
Récents


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Une faille sur le site de Keystone expose les adresses de livraison des acheteurs de cryptomonnaies ⚠️🔐
Parfois, le plus grand risque pour votre sécurité ne se trouve pas dans votre portefeuille. Il se trouve à l’adresse où vous le gardez.
Keystone, fabricant de portefeuilles matériels pour cryptomonnaies, a révélé une faille sur son site Web qui a exposé les noms, les coordonnées, les adresses de livraison et les informations de commande de ses clients.
L’entreprise a détecté un accès non autorisé le 20 octobre et confirmé l’exposition des données le 23 octobre 2026, après avoir examiné l’activité de sa boutique en ligne propulsée par Shopify.
Keystone affirme que les informations de paiement, les phrases de récupération, les clés privées et les mots de passe des portefeuilles n’ont pas été exposés. L’entreprise a bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à informer les clients concernés. Le nombre d’utilisateurs touchés n’a pas été divulgué.
Mais voici le problème le plus préoccupant : connaître l’identité et l’adresse du domicile d’une personne, ainsi que le fait qu’elle ait acheté un portefeuille matériel, peut aider les criminels à élaborer des attaques d’hameçonnage convaincantes ou à cibler les détenteurs de cryptomonnaies dans le monde réel.
Mon avis : la conservation autonome vous permet de garder le contrôle de vos cryptomonnaies, mais elle ne protège pas les renseignements personnels divulgués par un service tiers. Votre sécurité n’est jamais plus solide que le maillon le plus faible reliant vos actifs numériques à votre identité réelle.
Si vous avez acheté un produit chez Keystone, vérifiez les alertes par les canaux officiels, ignorez les offres de remboursement ou de remplacement non sollicitées et ne communiquez jamais votre phrase de récupération. Aucun agent d’assistance légitime n’en a besoin.
Une véritable sécurité des cryptomonnaies consiste à protéger à la fois vos actifs et les renseignements personnels qui pourraient faire de vous une cible.
Les fabricants de portefeuilles matériels devraient-ils être soumis à des règles plus strictes de suppression des données une fois la commande d’un client terminée ?
Avertissement : cette publication est fournie à des fins éducatives uniquement et ne constitue ni un conseil financier ni un conseil en matière de sécurité.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
244

·
--
Keystone Wallet victime d’une fuite de données, une pression accrue sur le secteur des portefeuilles matériels
Le 20 octobre, un accès non autorisé au site Web de Keystone a exposé les noms des clients, leurs coordonnées, leurs adresses de livraison et les informations sur leurs commandes, notamment les produits achetés et leurs prix.
L’entreprise a confirmé que les données des cartes de paiement, les coordonnées bancaires, les mots de passe des portefeuilles, les phrases de récupération et les clés privées n’avaient pas été compromises.
Keystone a bloqué l’intrusion, corrigé la vulnérabilité, lancé une enquête et prend contact avec les clients concernés.
Cet incident fait suite aux récentes fuites chez Ledger — où des appareils ont été modifiés dans les circuits de distribution d’Asie du Sud-Est — et chez Trezor, où une fuite chez un prestataire logistique a exposé les données de plus de 80 000 clients.
Quelles mesures les fournisseurs de portefeuilles matériels devraient-ils prendre pour protéger les données des utilisateurs au-delà de l’appareil lui-même ?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
40

·
--
🚨 $BTC ALERTE : LES JOURNAUX DE TRANSACTIONS PUBLIQUES EXPOSÉS DANS UNE FUITE DE DONNÉES DU CLOUD ! 💥
📊 Le flux public de transactions d’une grande plateforme d’échange a été extrait de TiDB Cloud, un service de données utilisé pour l’analyse on-chain. 🦈 La fuite n’a concerné que des journaux accessibles au public : aucune clé privée, aucun mot de passe ni solde utilisateur n’a été touché. ⚡ Malgré tout, cet instantané donne aux investisseurs avisés un aperçu du flux des ordres, qui aurait dû rester opaque, ouvrant une courte fenêtre propice aux balayages de liquidité. 📌 Les traders devraient surveiller le prochain pic de volume ; toute vente soudaine pourrait être une réaction aux données divulguées.
💬 Comment allez-vous ajuster votre position maintenant que le registre public est temporairement transparent ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4
Article
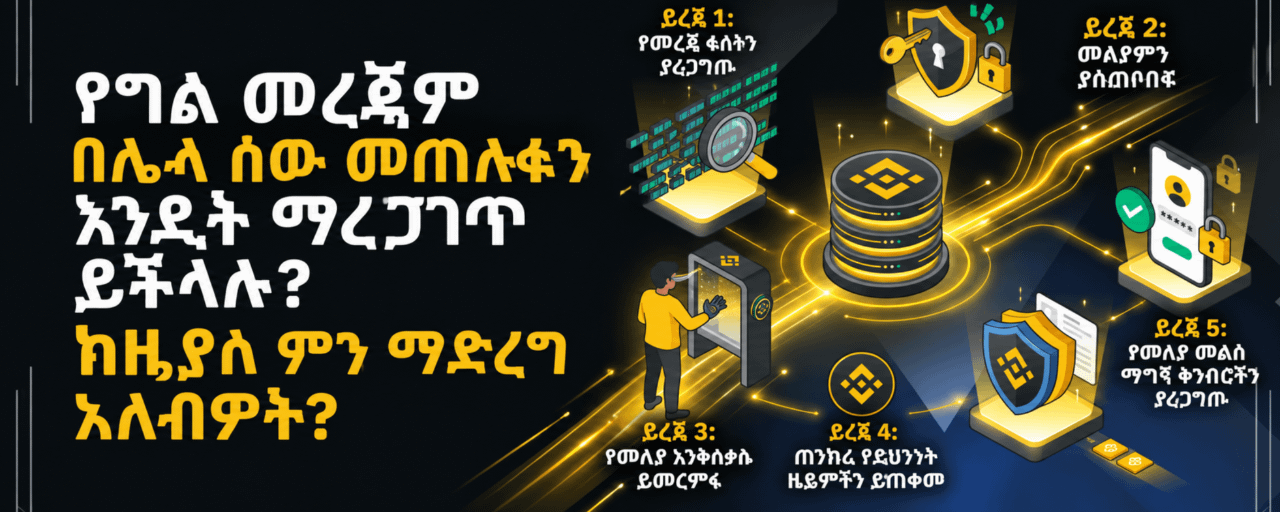
Comment pouvez-vous vérifier si vos informations personnelles ont été piratées par quelqu’un d’autre ? Et que devez-vous faire ensuite ?Vos informations personnelles pourraient être volées ou exposées à d’autres, ce que l’on appelle une violation de données.
Votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos identifiants de plateforme d’échange de crypto et d’autres services en ligne peuvent être utilisés de manière légitime. Cependant, des informations associées à l’un de ces comptes pourraient déjà avoir été divulguées à d’autres personnes ailleurs.
Comment pouvez-vous vérifier si vos informations personnelles ont été piratées par quelqu’un d’autre ? Et que devez-vous faire ensuite ?
Vos informations personnelles pourraient être volées ou exposées à d’autres, ce que l’on appelle une violation de données.
Votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos identifiants de plateforme d’échange de crypto et d’autres services en ligne peuvent être utilisés de manière légitime. Cependant, des informations associées à l’un de ces comptes pourraient déjà avoir été divulguées à d’autres personnes ailleurs.
Votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos identifiants de plateforme d’échange de crypto et d’autres services en ligne peuvent être utilisés de manière légitime. Cependant, des informations associées à l’un de ces comptes pourraient déjà avoir été divulguées à d’autres personnes ailleurs.
67

·
--
ATTAQUE DE BRECHE DE DONNÉES : 13K PORTEFEUILLES TOUCHÉS 🚨 $COTI $AVNT $AKE ON SUR LE FIL 📉
Le flux vient de recevoir une nouvelle couche de turbulences. Une brèche du vecteur d’expédition de Trezor met au jour 13 689 enregistrements utilisateurs — noms, emails, téléphones, adresses. Ce n’est pas une attaque contre un protocole de base, mais c’est un classique « liquidity squeeze » sur le sentiment. Les investisseurs avisés y voient une flambée de volatilité à court terme, pas une invalidation structurelle.
Les appareils restent sécurisés, mais le marché réajuste sa confiance instantanément. Attendez-vous à une offre prudente sous $COTI , $AVNT et $AKE pendant que les traders absorbent le bruit. Le vrai enjeu, c’est d’observer le remplissage inévitable de cette inefficacité : un balayage de liquidité faible avant tout véritable retour.
Comment positionnez-vous votre risque autour de cet événement de données ? Est-ce une opportunité d’achat sur repli, ou une raison de s’écarter jusqu’à ce que la structure confirme la direction ? 🧐
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
200

·
--
🚨 $SFP BRÈCHE RÉVÈLE 40 K UTILISATEURS — LES LIGNES DE CONFIANCE CRAQUENT ? 🛑
🛡️ SafePal vient de divulguer une brèche de données, révélant des noms, des adresses domiciliaires et des numéros de téléphone de près de 40 000 clients. La faille était intégrée à un plugin de suivi de commande depuis plus d’un an, permettant un accès non autorisé à des détails sensibles des commandes. 🔍 Avec 30+ sites de phishing liés aux données volées, ce n’est pas une petite fuite — c’est une collecte ciblée de l’identité des détenteurs de portefeuilles.
📉 Pour le token, c’est la confiance qui en fait les frais. Les marques de wallet matériel vendent sur une promesse : une garde imprenable. Quand ce récit se fissure, les flux de capitaux changent vite, et $SFP risquera probablement de ressentir la friction bien après que les gros titres se soient estompés. ⚠️ Cela soulève une question plus vive sur les plugins tiers dans la chaîne de garde — où réside réellement votre confiance ?
💬 Après ça, re-auditez-vous votre configuration de sécurité, ou une brèche comme celle-ci ne change rien à votre conviction concernant votre wallet matériel ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
91

·
--
Revolut a tout gâché ! Cette entreprise de fintech s’est fait piéger par une fausse demande du gouvernement, révélant les informations des passeports des utilisateurs et l’historique complet des transactions en bitcoins. Bien qu’ils disent que seuls des utilisateurs « en nombre limité » seraient concernés, c’est tout simplement incroyable !
Quand la sécurité des données fait défaut, tout le monde recommence à débattre de l’importance des portefeuilles décentralisés. À court terme, certains utilisateurs pourraient commencer à transférer leurs avoirs hors de Revolut, mais à long terme, cela pourrait au contraire renforcer la prise de conscience de l’auto-hébergement.
#DataBreach #CryptoSecurity $BTC
106
·
--
🚨 Révolut & E-mail gouvernemental frauduleux : Alerte sérieuse en matière de sécurité des données
Une nouvelle controverse en cybersécurité impliquant Revolut soulève des questions sur la manière dont les institutions financières vérifient les demandes sensibles émanant prétendument du gouvernement.
Des informations circulant en ligne suggèrent qu’un e-mail/demande frauduleux prétendument gouvernemental aurait pu être utilisé pour obtenir ou divulguer des informations sensibles concernant des clients. Bien que l’étendue complète et les détails doivent encore être vérifiés de manière indépendante, la situation met en lumière une leçon majeure en matière de cybersécurité :
🔐 Ne faites jamais confiance à un e-mail simplement parce qu’il semble officiel.
Pour les plateformes financières, même une demande convaincante au style « gouvernement » peut devenir dangereuse si les contrôles d’identité et d’autorisation ne sont pas suffisamment solides.
Pourquoi c’est important 👇
💳 Les plateformes financières détiennent des données clients hautement sensibles.
📧 L’usurpation d’e-mails peut rendre des demandes frauduleuses crédibles.
🏦 Les informations KYC peuvent devenir extrêmement précieuses pour les attaquants.
🎣 Les informations divulguées peuvent potentiellement alimenter des attaques d’hameçonnage (phishing) et d’ingénierie sociale ciblées.
Revolut conseille lui-même aux utilisateurs de vérifier les adresses des expéditeurs suspects et de contacter le support via l’application plutôt que de faire confiance à des communications inattendues. �
Revolut
⚠️ La question centrale :
Les banques et les entreprises fintech devraient-elles exiger plusieurs étapes de vérification indépendantes avant de divulguer des informations clients en réponse à des demandes gouvernementales ?
🟢 OUI — la vérification devrait être obligatoire
🔴 Les systèmes actuels sont déjà suffisants
Qu’en pensez-vous ? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Ce post discute d’allégations rapportées et n’établit pas que chaque affirmation circulant en ligne a été confirmée de manière indépendante. Vérifiez toujours les informations via des sources officielles.*
80

🚨 Fuite massive de données révélant 153 millions de permis de conduire mis en vente
Un récent rapport fait état d’une fuite présumée de 153 millions de permis de conduire, que l’on pense avoir été volés à une entreprise de vérification d’identité. Cet incident met en lumière les risques de sécurité croissants liés au stockage d’informations sensibles par des entités externes, les rendant des cibles attrayantes pour les acteurs malveillants.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Source : gizmodo.com
43
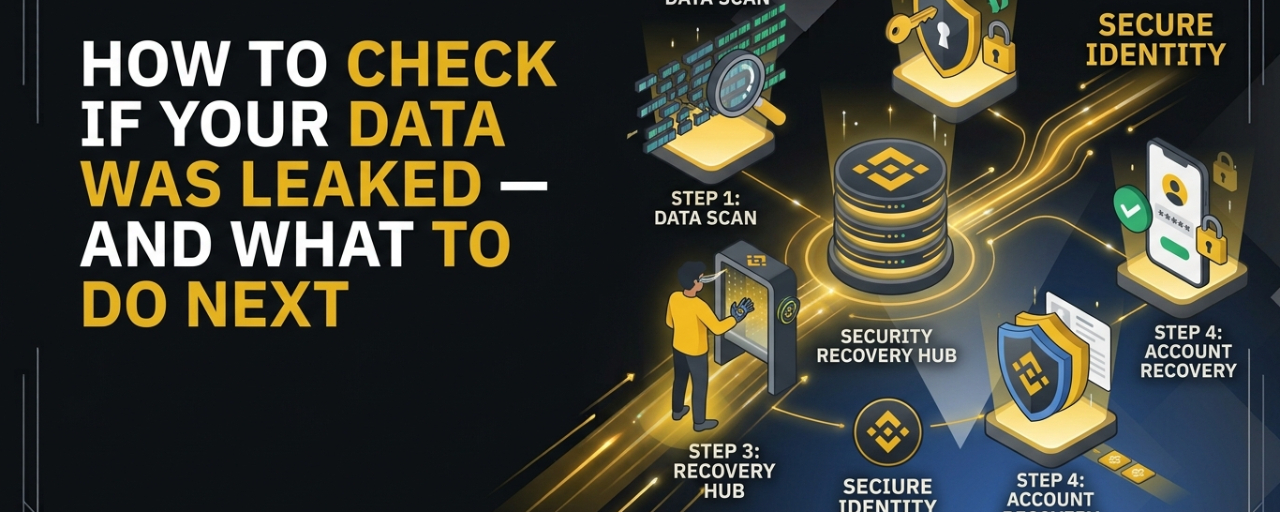
Article
Comment vérifier si vos données ont été divulguées — et quoi faire ensuiteUne violation de données peut survenir sans que vous le remarquiez.
Vous pourriez continuer à utiliser normalement votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos comptes Exchange et d'autres services en ligne, tandis qu'ailleurs, en arrière-plan, des informations liées à l'un de ces comptes auraient déjà pu être exposées.
La question importante n'est pas seulement :
« Mes données ont-elles été divulguées ? »
C'est aussi :
« Que dois-je faire si c'est le cas ? »
Savoir comment vérifier une exposition et réagir rapidement peut réduire considérablement les dommages potentiels.
Voici un guide pratique étape par étape.
Comment vérifier si vos données ont été divulguées — et quoi faire ensuite
Une violation de données peut survenir sans que vous le remarquiez.
Vous pourriez continuer à utiliser normalement votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos comptes Exchange et d'autres services en ligne, tandis qu'ailleurs, en arrière-plan, des informations liées à l'un de ces comptes auraient déjà pu être exposées.
La question importante n'est pas seulement :
« Mes données ont-elles été divulguées ? »
C'est aussi :
« Que dois-je faire si c'est le cas ? »
Savoir comment vérifier une exposition et réagir rapidement peut réduire considérablement les dommages potentiels.
Voici un guide pratique étape par étape.
2
52

LA CORÉE DU SUD INFLIGE UNE AMENDE À BITHUMB POUR UNE FUITE DE DONNÉES UTILISATEUR $USDT 🔒
La Commission coréenne de protection des données personnelles a infligé à Bithumb une amende de 210 millions de wons pour avoir partagé des noms d’utilisateurs, des adresses de portefeuille et des dates de naissance avec des plateformes à l’étranger lors de transferts de données de carnets d’ordres USDT. Cela s’est produit entre septembre et novembre 2025, sans consentement approprié.
La surveillance réglementaire concernant la gestion des données des plateformes d’échange se renforce à l’échelle mondiale. Lorsqu’un acteur de premier plan ne respecte pas les protocoles élémentaires de consentement, cela crée une incertitude quant aux normes de confidentialité des utilisateurs dans l’ensemble du secteur. Vérifiez-vous où vos informations personnelles se retrouvent lorsque vous échangez ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
3 portefeuilles et vendeurs d’échange ont divulgué des fuites de données en une semaine — et aucun d’eux n’a perdu un seul coin ou une clé privée.
Qu’est-ce qui s’est passé : SafePal a confirmé le 16 août qu’un plugin tiers de suivi de commandes exposait des noms, des emails et des détails d’achat pour environ 39 798 clients. Le même jour, Bits of Gold, le plus grand courtier crypto réglementé d’Israël, a divulgué une fuite distincte chez un fournisseur, qui aurait touché environ 200 000 clients. Les deux sont survenus trois jours après que Trezor a révélé que son partenaire de traitement des commandes, ShipMonk, exposait environ 14 000 clients.
Pourquoi c’est important : aucune phrase seed, aucune clé privée et aucun fonds n’ont été touchés dans l’un des trois cas. Mais des noms, des emails et la preuve de votre marque de portefeuille matériel sont exactement des données de ciblage utilisées pour préparer un phishing par "fausse assistance" — le même scénario qui a suivi la fuite de Ledger en 2020 pendant des années. Aucune de ces trois entreprises n’a été touchée directement ; ce sont leurs fournisseurs qui l’ont été.
La nuance : Bits of Gold n’a pas encore officiellement confirmé le chiffre de 200 000 — ce nombre est rapporté, pas déclaré par l’entreprise. Et il s’agit d’une histoire de configuration de phishing, pas d’un vol : ne lisez pas cela comme "des fonds en danger aujourd’hui". Le risque réel apparaît des semaines ou des mois plus tard, dans un email ciblé qui connaît déjà votre nom et votre marque de portefeuille.
Si vous avez déjà acheté un portefeuille matériel, sauriez-vous si vos données d’expédition ont fuité ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
🚨 Règlement d’une violation de données d’un montant de 5,5 millions de dollars pour une société de logiciels financiers
La société Doxim Inc., fournisseur de logiciels financiers basé dans le Michigan, a conclu un règlement dans le cadre d’une action collective d’une valeur de 5,5 millions de dollars après un incident de violation de données survenu en 2023. Lors de cet incident, des informations personnelles des utilisateurs ont été exposées. Les personnes touchées aux États-Unis peuvent demander des indemnisations pouvant aller jusqu’à 5 000 dollars pour les pertes documentées, ou un paiement en espèces proportionnel, ou une surveillance de crédit.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Source : dailyhodl.com
1
73
·
--
Une violation de données chez le plus grand courtier crypto d’Israël, Bits of Gold, a exposé des informations personnelles d’environ 200 000 utilisateurs.🔐 Des noms, des comptes bancaires et des identifiants nationaux ont été divulgués, bien que les fonds et les actifs numériques soient restés intacts. L’incident met en évidence une vulnérabilité persistante : même les plateformes centralisées peuvent devenir des points d’entrée pour les attaquants, poussant de nombreux participants à reconsidérer les options de self‑custody.
Sur Binance, $BTC échange autour de 64 336 $ et $ETH près de 1 903 $, ce qui montre la résilience du marché malgré les gros titres liés à la sécurité. Toutefois, la brèche pourrait stimuler la demande pour des portefeuilles matériels et des solutions non dépositaires, alors que les traders cherchent à isoler les clés privées des services tiers. Elle rappelle aussi aux équipes de conformité de vérifier plus rigoureusement leurs procédures de traitement des données.
Quelles mesures prenez-vous pour protéger vos avoirs crypto après ce type de violation ? #CryptoSecurity #DataBreach #GAMERXERO #Binance
36
·
--
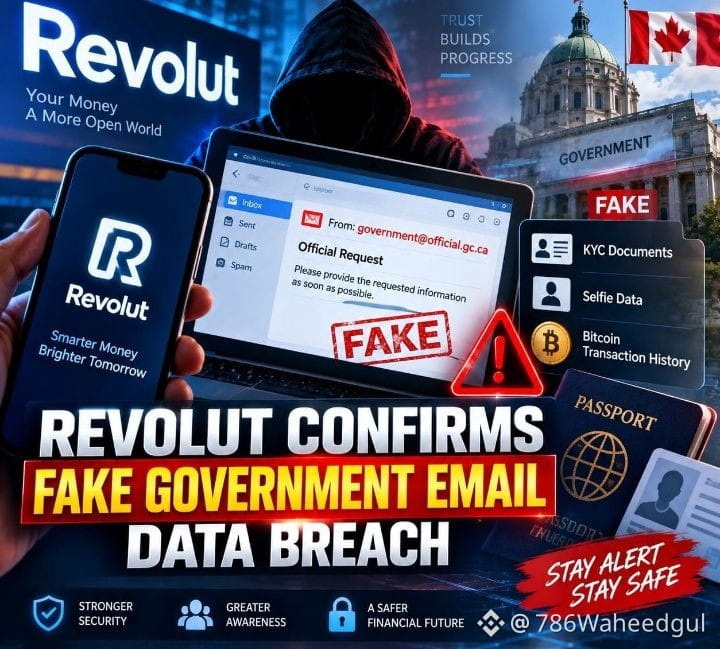
🚨🔐 Révolut confirme une fausse fuite de données par e-mail gouvernemental 🔐🚨
Un e-mail qui ressemble à s’y méprendre à celui d’un gouvernement peut quand même être frauduleux — et c’est la leçon clé à retenir de l’incident de sécurité le plus récent de Révolut.
Selon des informations, Révolut aurait informé un sous-ensemble de clients que des informations personnelles et financières ont été divulguées après que l’entreprise a reçu une demande frauduleuse d’informations semblant provenir d’un organisme gouvernemental.
Qu’est-ce qui rend la situation particulièrement préoccupante ? Le message aurait passé les authentifications SPF, DKIM et DMARC, ce qui montre que la seule vérification technique des e-mails ne peut pas confirmer si l’expéditeur est réellement autorisé.
Les informations exposées auraient inclus des images KYC, des données de selfie et des historiques de transactions Bitcoin. Révolut a ensuite confirmé que la boîte aux lettres n’était pas autorisée, l’a bloquée et a informé les autorités de régulation.
🔐 À retenir : « authentifié » ne signifie pas toujours « autorisé ». Les demandes sensibles nécessitent une vérification multicouche et indépendante.
Les institutions financières devraient-elles ajouter une étape de vérification supplémentaire pour les demandes de données gouvernementales ?
À des fins éducatives uniquement. Pas un conseil financier.
$BTC
{spot}(BTCUSDT)
#CyberSecurity #Crypto #Revolut #BTC #DataBreach
🚨🔐 Révolut confirme une fausse fuite de données par e-mail gouvernemental 🔐🚨
Un e-mail qui ressemble à s’y méprendre à celui d’un gouvernement peut quand même être frauduleux — et c’est la leçon clé à retenir de l’incident de sécurité le plus récent de Révolut.
Selon des informations, Révolut aurait informé un sous-ensemble de clients que des informations personnelles et financières ont été divulguées après que l’entreprise a reçu une demande frauduleuse d’informations semblant provenir d’un organisme gouvernemental.
Qu’est-ce qui rend la situation particulièrement préoccupante ? Le message aurait passé les authentifications SPF, DKIM et DMARC, ce qui montre que la seule vérification technique des e-mails ne peut pas confirmer si l’expéditeur est réellement autorisé.
Les informations exposées auraient inclus des images KYC, des données de selfie et des historiques de transactions Bitcoin. Révolut a ensuite confirmé que la boîte aux lettres n’était pas autorisée, l’a bloquée et a informé les autorités de régulation.
🔐 À retenir : « authentifié » ne signifie pas toujours « autorisé ». Les demandes sensibles nécessitent une vérification multicouche et indépendante.
Les institutions financières devraient-elles ajouter une étape de vérification supplémentaire pour les demandes de données gouvernementales ?
À des fins éducatives uniquement. Pas un conseil financier.
$BTC
#CyberSecurity #Crypto #Revolut #BTC #DataBreach
37

·
--
Si vous faites encore confiance à chaque application fintech pour votre KYC et vos cryptos, arrêtez-vous maintenant.
Ces fuites de données transforment vos informations personnelles en munitions pour des attaques de phishing qui vident vos portefeuilles avant même que vous ne vous en rendiez compte. Il n’y a pas de sortie propre une fois vos données exposées.
Selon des informations, Revolut ferait face à une demande de rançon de 10,000 $BTC suite à une violation des données clients. Certains diront qu’il faut simplement la payer pour verrouiller les données restantes et avancer. D’autres affirment que payer ne garantit qu’une chose : que le prochain groupe frappera ensuite avec une demande encore plus élevée.
Je me range fermement du côté de ceux qui ne paient jamais. Un transfert de 10,000 $BTC financerait davantage de ces opérations et mettrait chaque plateforme détenant $ETH ou des $USDT dans le collimateur. La self-custody est la seule configuration qui élimine réellement ce risque.
Le paieriez-vous si vous dirigiez Revolut, ou est-ce la preuve dont nous avons besoin pour quitter ces applications ?
#Bitcoin #CryptoSecurity #DataBreach
44
·
--
X semble avoir déclenché un gros incident ! Des milliers d’utilisateurs reçoivent des e-mails de réinitialisation de mot de passe, sans raison apparente, alors qu’ils n’ont rien fait eux-mêmes. Les ingénieurs officiels reconnaissent qu’il y a un problème, mais ne disent pas clairement si c’est le fruit d’un piratage.
Pour le monde crypto, ce n’est pas un petit sujet : X est le quartier général de la sphère, où les KOL lancent des appels, où les annonces des projets et les informations d’airdrops sont rassemblées. Si jamais la base e-mail fuit vraiment, la pêche ciblée arrivera immédiatement : faux comptes, faux liens, et une bonne moisson de victimes.
Faites d’abord trois choses pour survivre : activez la double authentification, ne cliquez pas sur n’importe quel lien, et mettez les grosses sommes sur un portefeuille matériel.
Côté marché, cette panique de sécurité pèsera probablement à court terme sur le sentiment des investisseurs : chacun fera plus attention et prendra moins de risques, en se prémunissant contre une vague de scams. Mais inversement, le récit “sécurité” pourrait aussi être exploité par des capitaux pour faire un petit mouvement spéculatif.
Resserrez votre portefeuille et ne soyez pas ce poisson attrapé au leurre.
#Security #DataBreach $BTC
127
·
--
Article
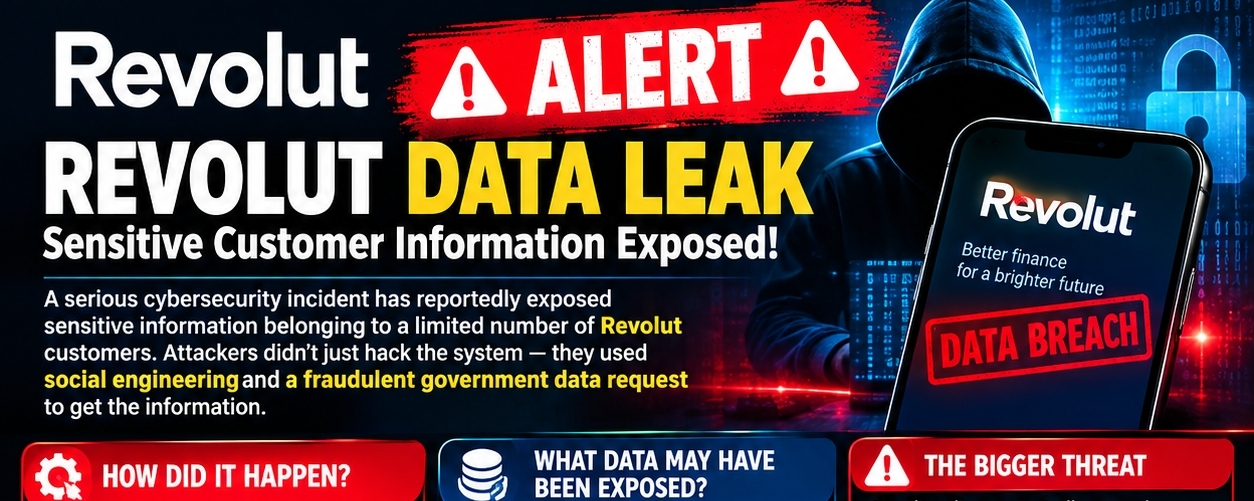
ALERTE ALERTE : FUITES DE DONNÉES REVOLUT 🚨🚨🚨🚨 ALERTE ALERTE : FUITES DE DONNÉES REVOLUT 🚨🚨
⚠️ Des millions d’utilisateurs de la crypto et de la fintech devraient faire attention !
Un grave incident de cybersécurité aurait exposé des informations sensibles appartenant à un nombre limité de clients de Revolut. Le plus inquiétant ? Les attaquants auraient eu recours au piratage psychologique (social engineering) et à une demande frauduleuse de données gouvernementales au lieu de pirater directement les systèmes de Revolut.
🔴 COMMENT EST-CE ARRIVÉ ?
Des attaquants auraient envoyé une fausse demande semblant provenir d’un domaine de messagerie gouvernemental légitime. Comme la demande paraissait authentique, Revolut aurait fourni certaines informations clients avant de découvrir qu’il s’agissait d’une demande frauduleuse.
ALERTE ALERTE : FUITES DE DONNÉES REVOLUT 🚨🚨
🚨🚨 ALERTE ALERTE : FUITES DE DONNÉES REVOLUT 🚨🚨
⚠️ Des millions d’utilisateurs de la crypto et de la fintech devraient faire attention !
Un grave incident de cybersécurité aurait exposé des informations sensibles appartenant à un nombre limité de clients de Revolut. Le plus inquiétant ? Les attaquants auraient eu recours au piratage psychologique (social engineering) et à une demande frauduleuse de données gouvernementales au lieu de pirater directement les systèmes de Revolut.
🔴 COMMENT EST-CE ARRIVÉ ?
Des attaquants auraient envoyé une fausse demande semblant provenir d’un domaine de messagerie gouvernemental légitime. Comme la demande paraissait authentique, Revolut aurait fourni certaines informations clients avant de découvrir qu’il s’agissait d’une demande frauduleuse.
1
112
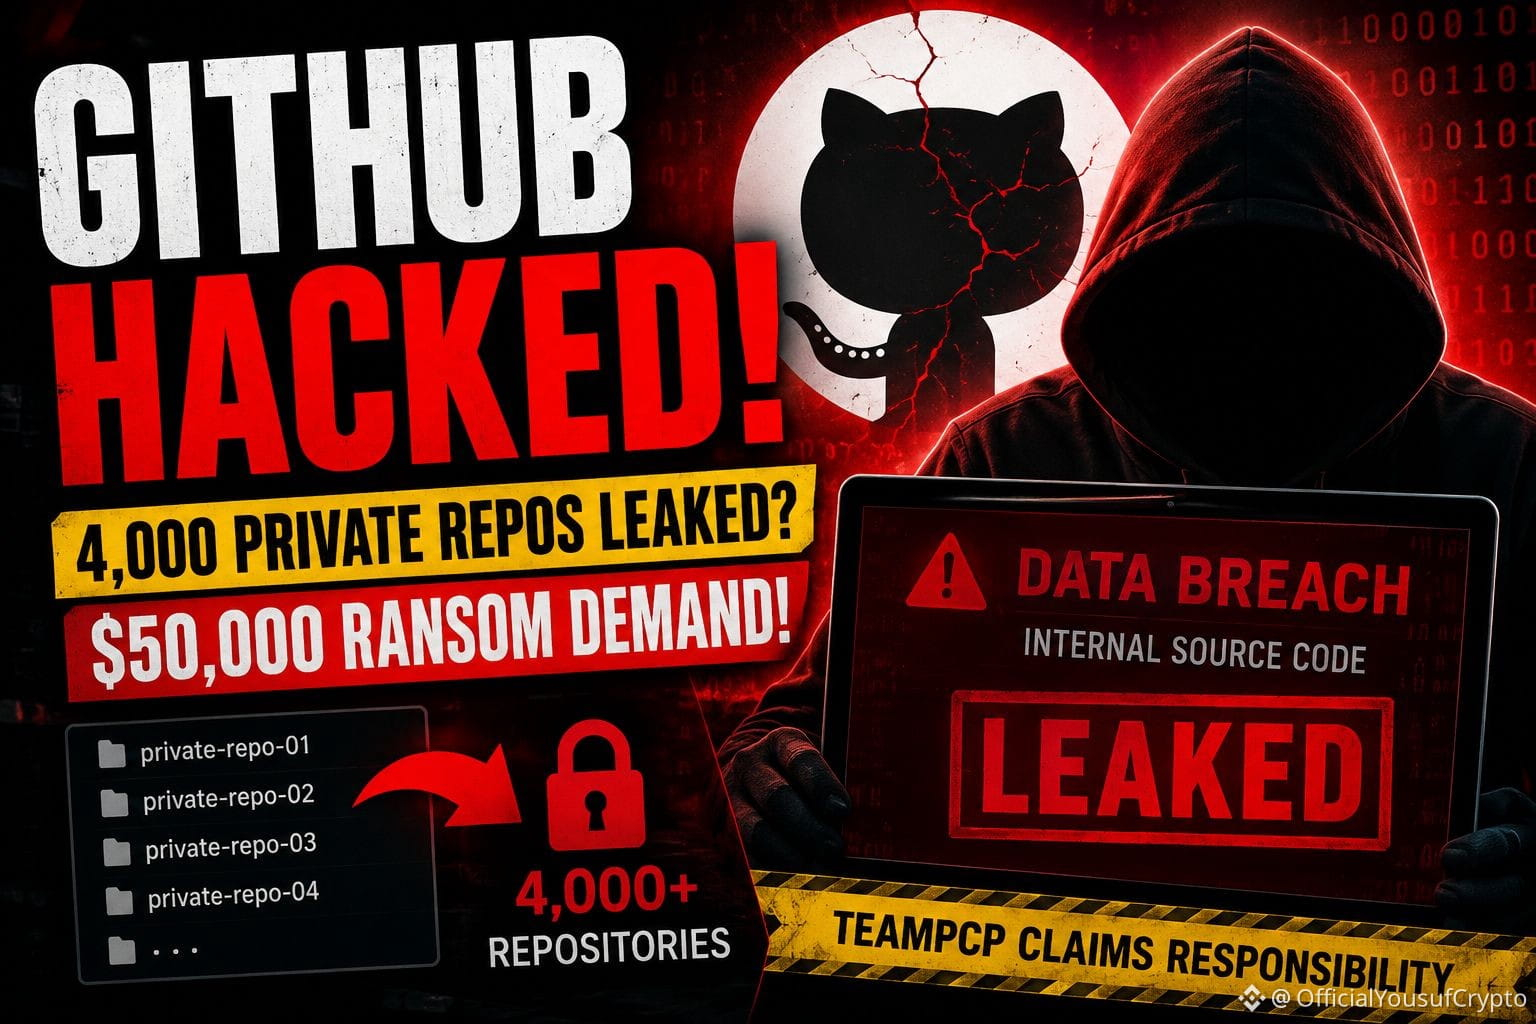
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

$ONG BREAKS ON APPLE SUPPLIER DATA BREACH NEWS 🔥
La fuite chez Tata Electronics concerne des fichiers non publiés d’iPhone 18 Pro ainsi que des données fournisseurs. Ce type d’incident de sécurité déclenche souvent une volatilité dans les actifs corrélés — et $ONG réagit avec un volume accru sur les carnets d’ordres des bourses de premier plan.
Les spéculations vont déjà bon train : est-ce que cela entraînera une baisse pour permettre des achats d’accumulation, ou bien une cassure à la hausse ? Le point de données à surveiller est de savoir si l’accumulation se poursuit aux niveaux actuels.
Voyez-vous cela comme une opportunité d’achat ou comme un risque à éviter ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ONG #News #DataBreach #Crypto
🔥
95
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
598 vues
64 mentions
2
#CanGoogleDefindItsCore
619 vues
70 mentions
3
#FOMCWatch
9M vues
27,208 mentions
4
#EthereumDropsBelow$2300
5,229 vues
113 mentions
5
#BitcoinSlipsBelow$80KAgain
17,719 vues
82 mentions
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
29,238 vues
511 mentions
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
7,885 vues
84 mentions
8
#BitmineAdds10452ETH
67,668 vues
910 mentions
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
36,324 vues
672 mentions
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
28,430 vues
478 mentions