

#cybersecurity
cybersecurity
1.5M vues
3,409 mentions
Populaire
Récents

🚨 $OSMO LE SOMMET SUR LA CYBERSÉCURITÉ POURRAIT REDÉFINIR LE SENTIMENT À L’ÉGARD DES ACTIFS NUMÉRIQUES 📈
📊 Le prochain sommet japonais sur la cybersécurité, présidé par la Première ministre Sanae Takaichi, met la supervision des risques institutionnels au premier plan — un catalyseur classique de balayage de liquidité pour les flux des investisseurs avisés.
🦈 Si les autorités de régulation resserrent les règles de sécurité des données, une nouvelle zone de demande pourrait se former autour de $OSMO , tandis que $ERA et $DOOD pourraient servir de zones d’ordres secondaires, absorbant la pression vendeuse. ⚡ Surveillez les flux d’ordres en 4H pour repérer un nouveau test haussier à mesure que la confiance se rétablit.
💬 Le sommet consacrera-t-il une nouvelle prime de risque ou déclenchera-t-il un pic de volatilité à court terme ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
5

·
--
La Première ministre japonaise Sanae Takaichi préside en personne une réunion sur la fuite massive de données provoquée par une cyberattaque. Cette menace de niveau « Stuxnet » ne fait que commencer. Face à des infrastructures traditionnelles dans un état lamentable, la sécurité des actifs crypto pourrait bien prendre encore plus de valeur. Ne vous contentez pas de surveiller les cours : renforcez vite votre sécurité.
$BTC #CyberSecurity
$BTC #CyberSecurity
64
Article
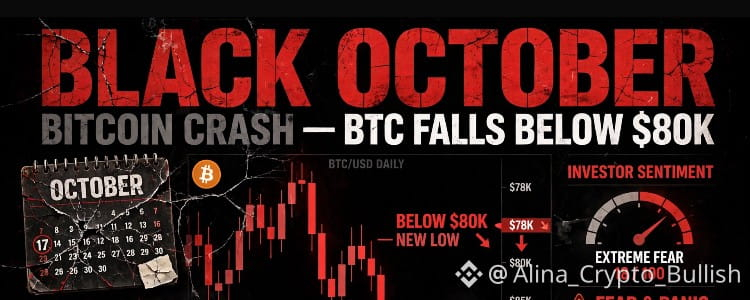
🚨 Dernière minute : 🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 : 👀⚠️🚨 BLACK OCTOBER : le Bitcoin passe sous les 80 000 $ — sommes-nous en train de revivre 1929 ?
Octobre a toujours été le meilleur mois pour les cryptos. Rendement moyen : +18,3 %. Cette année ? Il vire au NOIR.
Voici le Black October — édition PIRATAGE DE DONNÉES. Voilà pourquoi octobre 2026 est surnommé le Black October de la cybersécurité, et pas seulement à cause du krach des cryptos :
Ce n’est PAS un seul gros piratage : ce sont plus de 20 piratages majeurs en 2 semaines, tous menés à l’aide de l’IA pour trouver des failles plus vite que nous ne pouvons les corriger.
🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 :
1. PHP2Shell — 70 % d’Internet est menacé
🚨 Dernière minute : 🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 : 👀⚠️
🚨 BLACK OCTOBER : le Bitcoin passe sous les 80 000 $ — sommes-nous en train de revivre 1929 ?
Octobre a toujours été le meilleur mois pour les cryptos. Rendement moyen : +18,3 %. Cette année ? Il vire au NOIR.
Voici le Black October — édition PIRATAGE DE DONNÉES. Voilà pourquoi octobre 2026 est surnommé le Black October de la cybersécurité, et pas seulement à cause du krach des cryptos :
Ce n’est PAS un seul gros piratage : ce sont plus de 20 piratages majeurs en 2 semaines, tous menés à l’aide de l’IA pour trouver des failles plus vite que nous ne pouvons les corriger.
🔴 LES 5 PLUS GROS PIRATAGES DU BLACK OCTOBER 2026 :
1. PHP2Shell — 70 % d’Internet est menacé
2
362
·
--
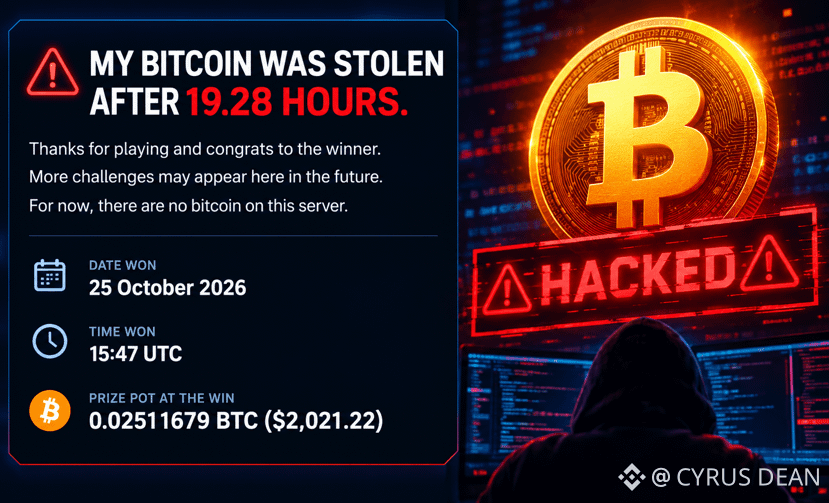
🚨 VULNÉRABILITÉ PHP EXPLOITÉE EN SEULEMENT 19 HEURES !
Un véritable défi Bitcoin a révélé les dangers des serveurs PHP vulnérables. Un pirate s’est introduit en 19,28 HEURES et a récupéré la clé secrète pour réclamer 0,02511679 BTC — soit environ 2 021 $ ! 💀
⚠️ Des identifiants exposés, des données sensibles et des clés privées de cryptomonnaies pourraient mettre vos fonds en danger.
🔒 Vous utilisez PHP ? Appliquez immédiatement les correctifs aux versions vulnérables. Une seule faille de sécurité pourrait coûter des millions.
#bitcoin #CyberSecurity
127
·
--
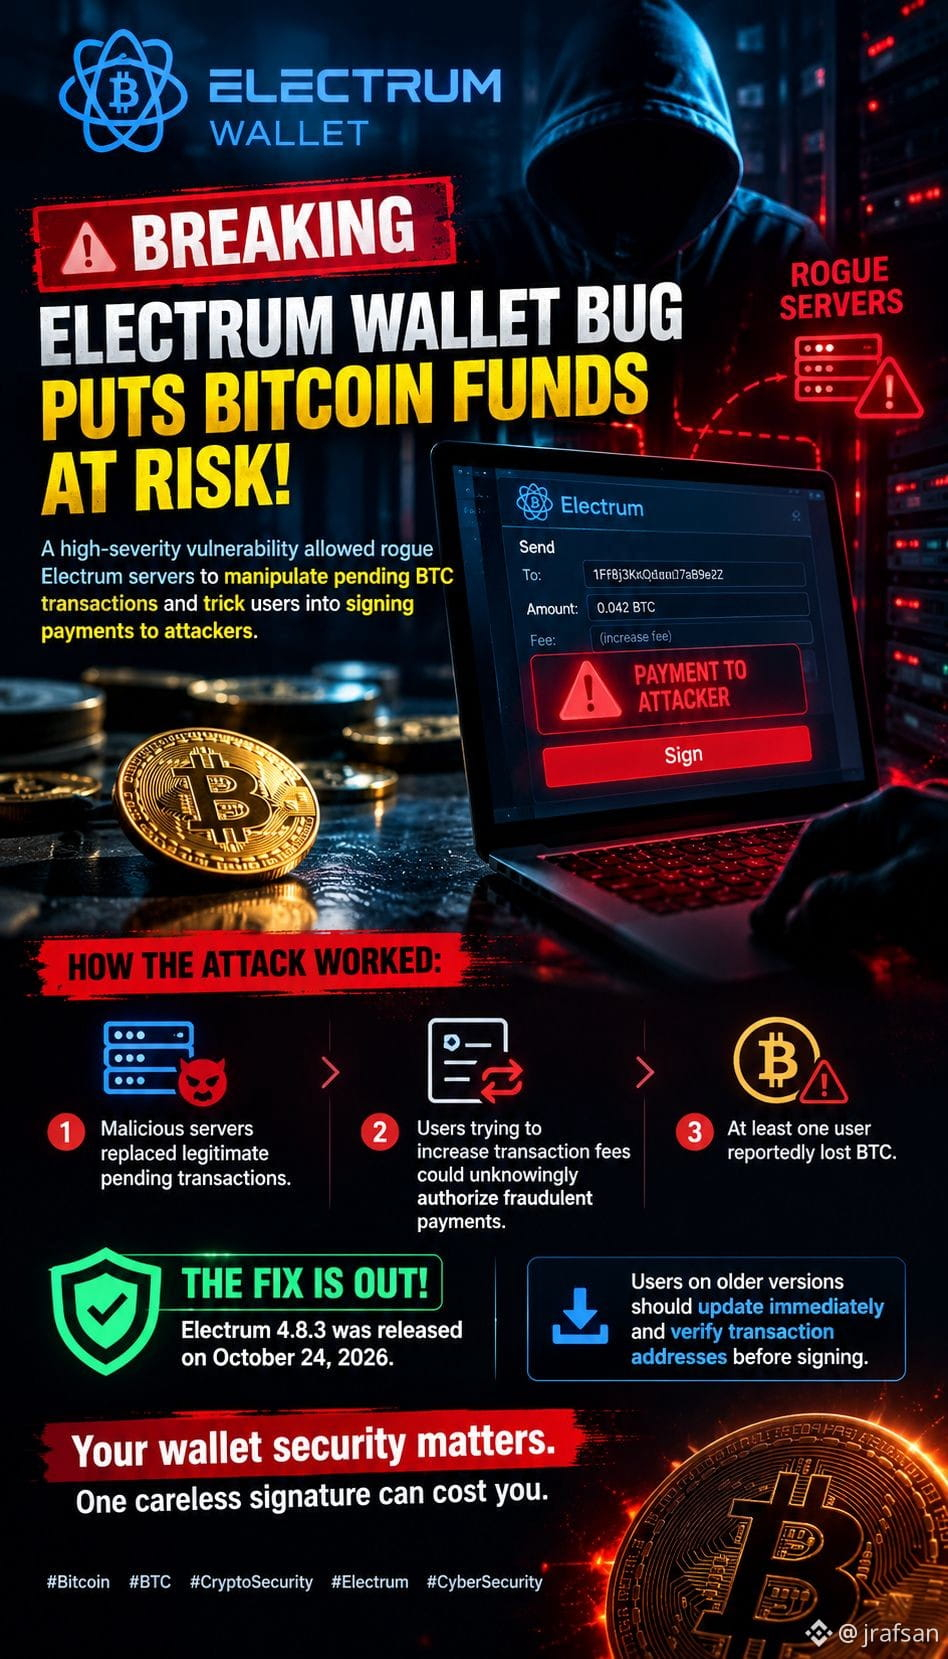
🚨DERNIÈRE MINUTE : UN BUG DU PORTEFEUILLE ELECTRUM MET EN DANGER LES FONDS EN BITCOINS !⚠️
Une vulnérabilité critique permettait à des serveurs Electrum malveillants de modifier des transactions BTC en attente et de piéger les utilisateurs pour qu’ils signent des paiements destinés à des pirates.
💥 Comment l’attaque fonctionnait :
• Des serveurs malveillants remplaçaient des transactions légitimes en attente.
• Les utilisateurs qui tentaient d’augmenter les frais de transaction pouvaient autoriser sans le savoir des paiements frauduleux.
• Au moins un utilisateur aurait perdu des BTC.
🛡️ LE CORRECTIF EST DISPONIBLE : Electrum 4.8.3 est sorti le 24 octobre 2026.
⚠️ Les utilisateurs d’anciennes versions doivent effectuer la mise à jour immédiatement et vérifier les adresses de transaction avant de signer.
*La sécurité de votre portefeuille est importante. Une signature imprudente peut vous coûter cher.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨DERNIÈRE MINUTE : UN BUG DU PORTEFEUILLE ELECTRUM MET EN DANGER LES FONDS EN BITCOINS !⚠️
Une vulnérabilité critique permettait à des serveurs Electrum malveillants de modifier des transactions BTC en attente et de piéger les utilisateurs pour qu’ils signent des paiements destinés à des pirates.
💥 Comment l’attaque fonctionnait :
• Des serveurs malveillants remplaçaient des transactions légitimes en attente.
• Les utilisateurs qui tentaient d’augmenter les frais de transaction pouvaient autoriser sans le savoir des paiements frauduleux.
• Au moins un utilisateur aurait perdu des BTC.
🛡️ LE CORRECTIF EST DISPONIBLE : Electrum 4.8.3 est sorti le 24 octobre 2026.
⚠️ Les utilisateurs d’anciennes versions doivent effectuer la mise à jour immédiatement et vérifier les adresses de transaction avant de signer.
*La sécurité de votre portefeuille est importante. Une signature imprudente peut vous coûter cher.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
211

·
--
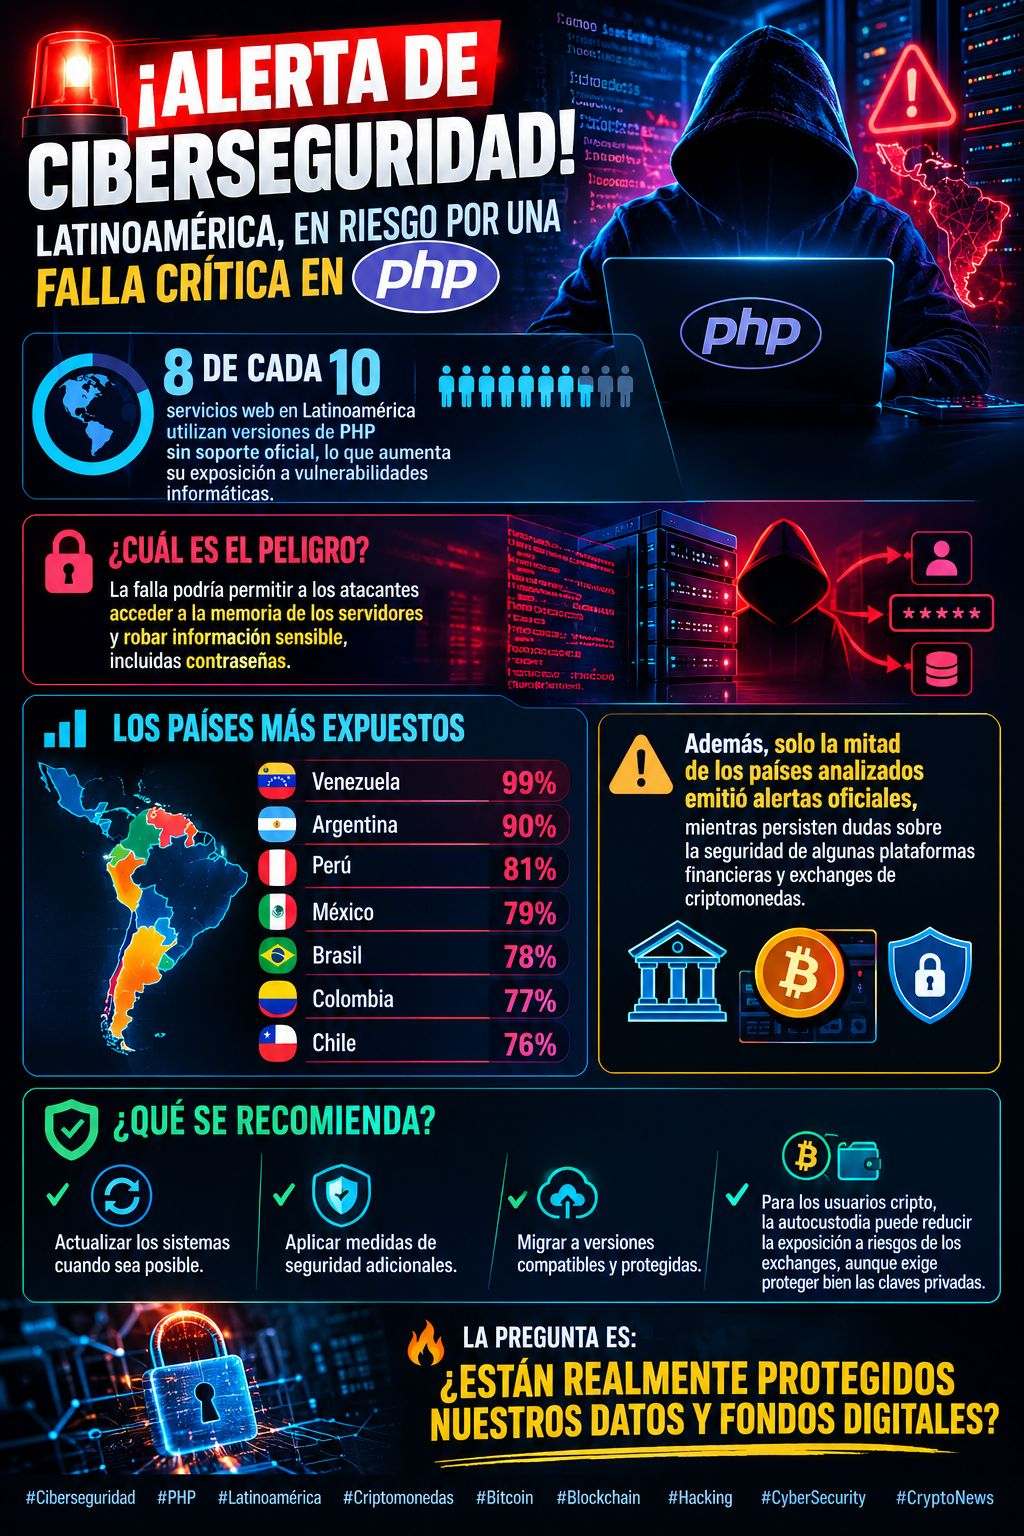
🚨 ALERTE À LA CYBERSÉCURITÉ ! L’AMÉRIQUE LATINE EST MENACÉE PAR UNE FAILLE CRITIQUE DE PHP !💻⚠️
🌎 8 services web sur 10 en Amérique latine utilisent des versions de PHP qui ne sont plus officiellement prises en charge, ce qui accroît leur exposition aux vulnérabilités informatiques.
🔓 Quel est le danger ? Cette faille pourrait permettre aux attaquants d’accéder à la mémoire des serveurs et de voler des informations sensibles, notamment des mots de passe.
📊 Les pays les plus exposés :
🇻🇪 Venezuela : 99 %
🇦🇷 Argentine : 90 %
🇵🇪 Pérou : 81 %
🇲🇽 Mexique : 79 %
🇧🇷 Brésil : 78 %
🇨🇴 Colombie : 77 %
🇨🇱 Chili : 76 %
⚠️ De plus, seule la moitié des pays analysés a émis des alertes officielles, tandis que des doutes persistent quant à la sécurité de certaines plateformes financières et plateformes d’échange de cryptomonnaies.
🛡️ Que recommande-t-on ? Mettre les systèmes à jour lorsque c’est possible, appliquer des mesures de sécurité supplémentaires et migrer vers des versions compatibles et protégées. Pour les utilisateurs de cryptomonnaies, la conservation autonome des actifs peut réduire l’exposition aux risques liés aux plateformes d’échange, mais elle exige aussi de protéger correctement les clés privées.
🔥 La question est : nos données et nos fonds numériques sont-ils vraiment protégés ?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
716
Diverses attaques par force brute contre le réseau #Starlite_crypto , et n'oubliez pas que #STARLITE a mis en place un pare-feu robuste pour résister à toute cyberattaque. Au cas où quelque chose de ce genre se produirait, nous sommes toujours prêts à riposter. #CyberSecurity #cyberpunk #fight
Diverses attaques par force brute contre le réseau #Starlite_crypto , et n'oubliez pas que #STARLITE a mis en place un pare-feu robuste pour résister à toute cyberattaque. Au cas où quelque chose de ce genre se produirait, nous sommes toujours prêts à riposter. #CyberSecurity #cyberpunk #fight
82

Article
La cybersécurité est-elle sur le point de surpasser l’IA ? Voici pourquoi vous ne devriez pas ignorer ces deux tokens !Avez-vous vu mon récent post où je me demandais si la cybersécurité se préparait à surpasser l’IA dans le paysage technologique ?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Les récentes failles de sécurité très médiatisées, les vulnérabilités émergentes et l’élan considérable des solutions de sécurité participative nous montrent clairement la direction à suivre.
Vous vous demandez quels tokens de sécurité participative et de stockage sont actuellement cotés sur Binance ? À mon avis, accumuler un peu de ces deux tokens fondamentaux de la cybersécurité à chaque baisse du marché pourrait offrir un formidable potentiel à long terme.
La cybersécurité est-elle sur le point de surpasser l’IA ? Voici pourquoi vous ne devriez pas ignorer ces deux tokens !
Avez-vous vu mon récent post où je me demandais si la cybersécurité se préparait à surpasser l’IA dans le paysage technologique ?
Is CyberSecurity the Next Big Winner?
Les récentes failles de sécurité très médiatisées, les vulnérabilités émergentes et l’élan considérable des solutions de sécurité participative nous montrent clairement la direction à suivre.
Vous vous demandez quels tokens de sécurité participative et de stockage sont actuellement cotés sur Binance ? À mon avis, accumuler un peu de ces deux tokens fondamentaux de la cybersécurité à chaque baisse du marché pourrait offrir un formidable potentiel à long terme.
42
🚨 « CE N’EST PAS UN EXERCICE » : DES FAILLES CRITIQUES DE PHP METTENT LE FEU À INTERNET
📰 QUE S’EST-IL PASSÉ ?
La PHP Foundation a révélé deux graves vulnérabilités susceptibles d’affecter des millions de sites Web. Des experts en sécurité avertissent que ne pas corriger rapidement ces failles pourrait avoir de lourdes conséquences.
📊 IMPACT SUR LA TECHNOLOGIE
Cette affaire remet l’accent sur la sécurité des systèmes numériques et sur la nécessité de renforcer la protection contre des attaques toujours plus sophistiquées.
🔎 Source : WIRED Security
🤔 💬 Penses-tu que ce type d’incident incitera les entreprises à investir davantage dans la sécurité numérique ?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14

·
--
Haussier
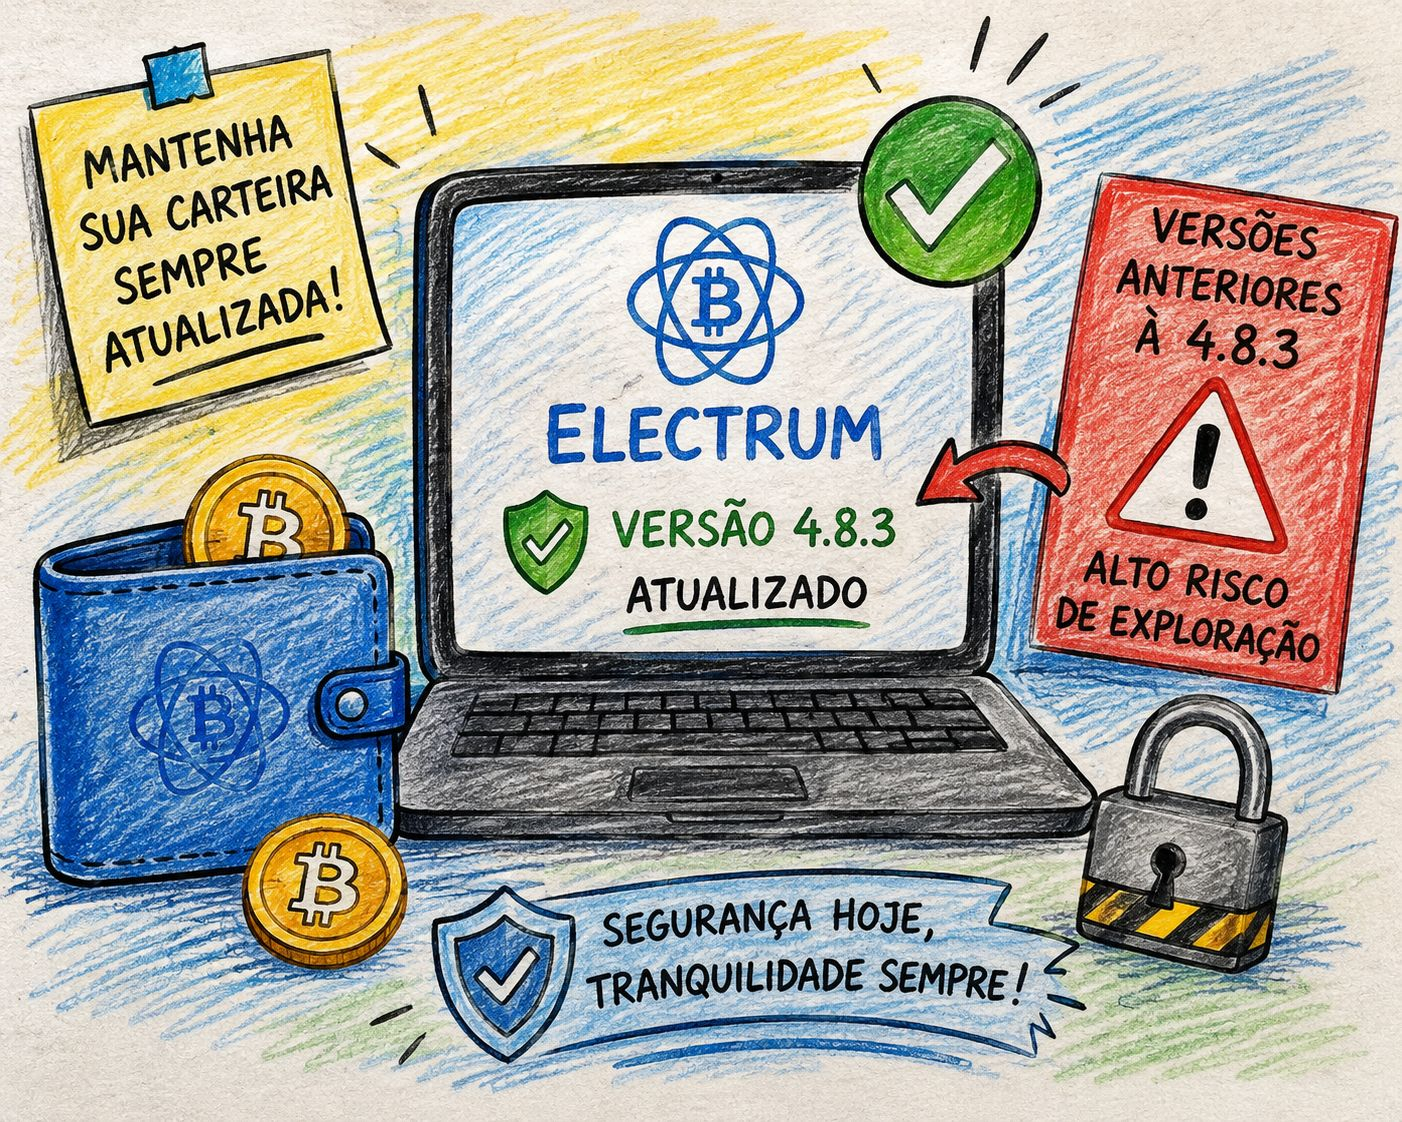
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
La sécurité d’un portefeuille de cryptomonnaies commence bien avant toute transaction. Electrum a corrigé une vulnérabilité à haut risque dans les versions antérieures à la 4.8.3, soulignant l’importance de toujours maintenir le logiciel à jour.
Dans un environnement où les actifs numériques peuvent être directement sous la responsabilité de l’utilisateur, une faille de sécurité peut représenter bien plus qu’un simple problème technique. Les mises à jour de ce type montrent à quel point les développeurs et les utilisateurs doivent rester vigilants face aux menaces qui apparaissent constamment dans l’écosystème crypto.
Pour ceux qui utilisent d’anciennes versions d’Electrum, vérifier la version installée et la mettre à jour vers une version sécurisée est une mesure simple, mais qui peut faire une grande différence. La sécurité ne doit pas être remise à plus tard, surtout lorsqu’il s’agit de patrimoine numérique.
Mon avis : je préfère faire la mise à jour rapidement plutôt que de prendre des risques inutiles.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
🚨 Mise à jour des marchés 🛑
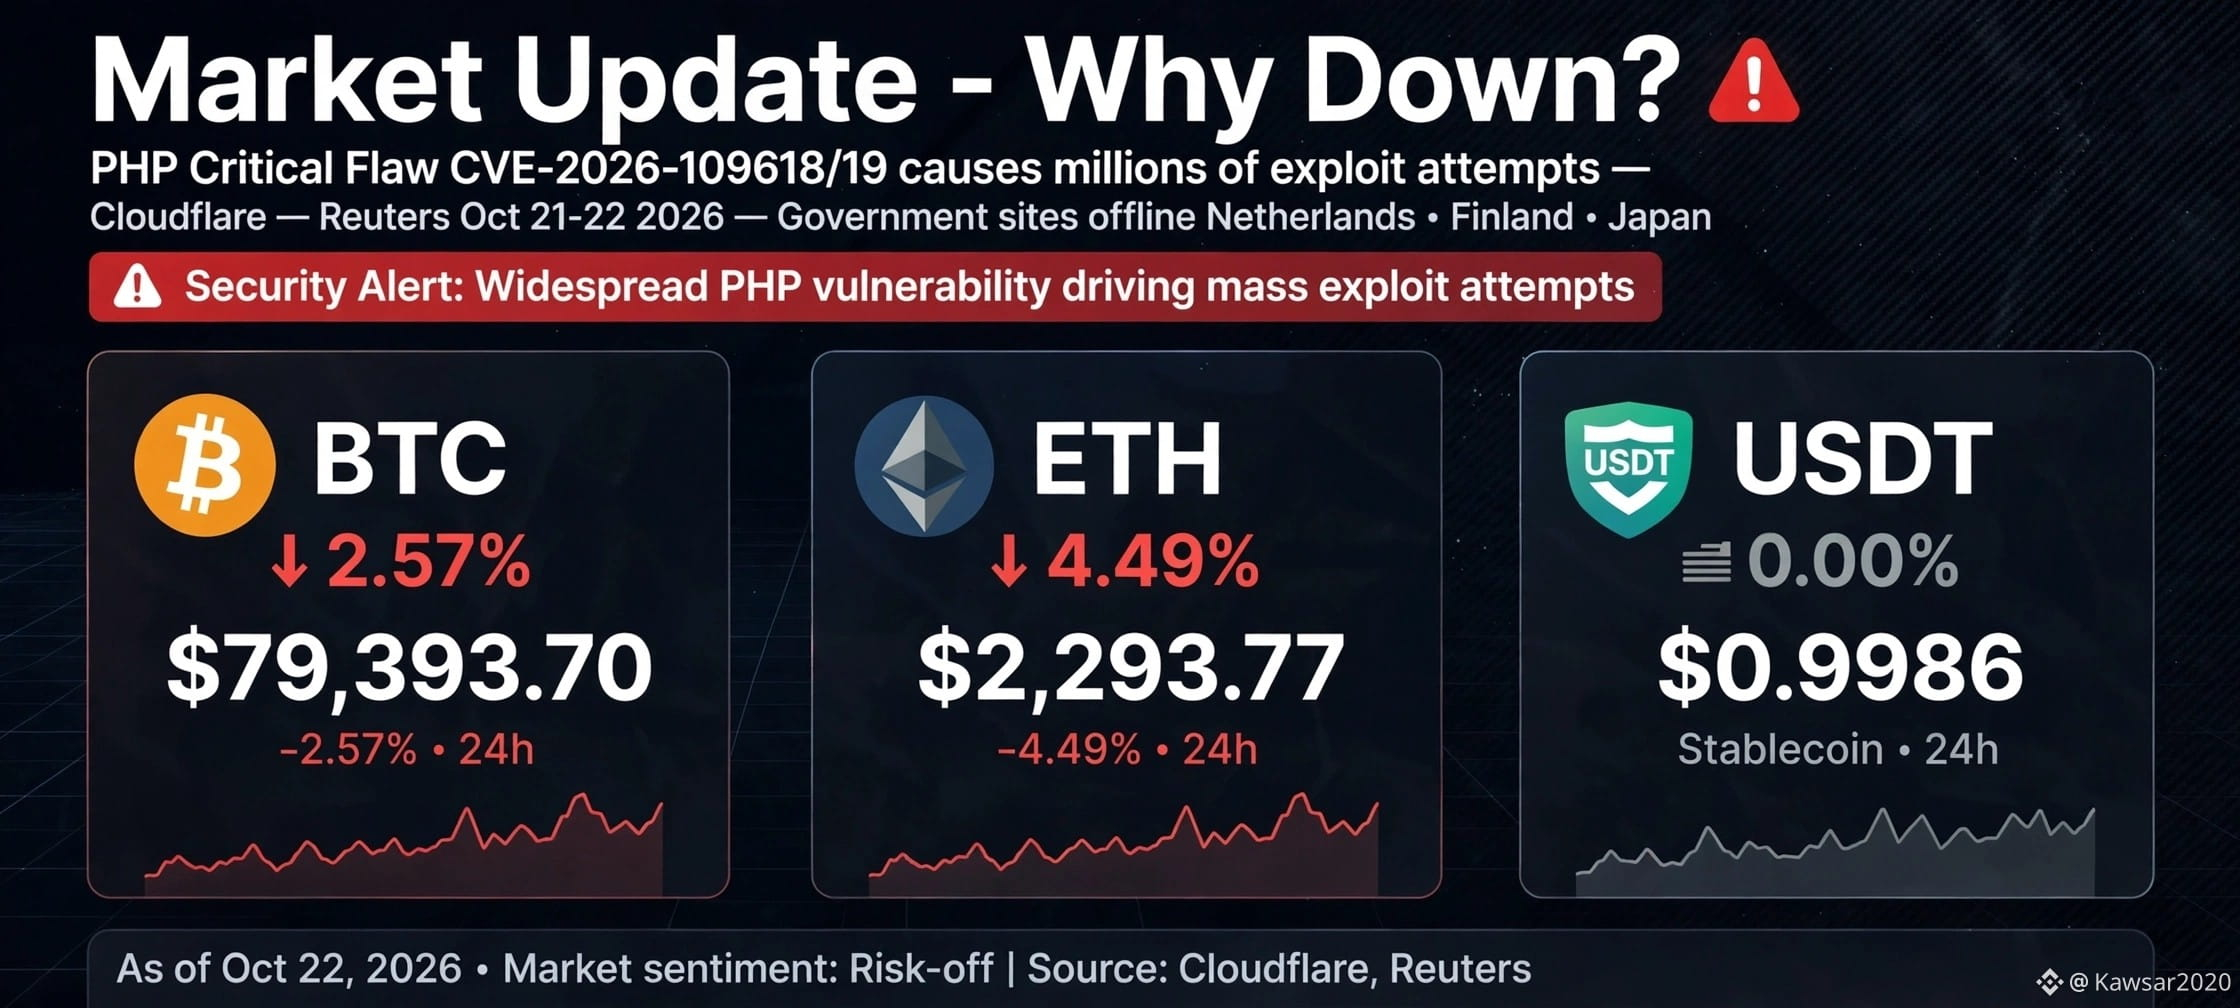
Pourquoi les marchés sont-ils en baisse ?
Selon un article de Reuters publié les 21 et 22 octobre 2026, après la découverte de deux failles de sécurité critiques dans PHP, Cloudflare a détecté des millions de tentatives d’exploitation.
Aux Pays-Bas, en Finlande, au Japon et ailleurs, certains services gouvernementaux et financiers ont été mis hors ligne par précaution !
En raison de ces problèmes de cybersécurité, des sites importants de toutes sortes ont été fermés !
Pour empêcher les pirates informatiques de les pirater ! En conséquence, nous en constatons les répercussions sur tous les types de marchés !
Depuis 2024, nous faisons face à un problème après l’autre ! Les guerres, les droits de douane et, maintenant, les cyberattaques !
Cela signifie qu’à chaque fois que les marchés commencent à se redresser un peu, un nouveau problème surgit ! Quoi qu’il en soit, nous plaçons notre confiance en Allah ! Inch’Allah, de bonnes choses arriveront !
Source : Reuters, 21-22 octobre 2026 ; publication de Matthew Prince, PDG de Cloudflare, sur X ; avis de CERT-EU, CVE-2026-109618 et CVE-2026-109619, gravité : 9,2/10
À des fins éducatives uniquement
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
🚨 39 MILLIARDS DE DOLLARS DE FONDS ISSUS D’ESCROQUERIES. 960 ARRESTATIONS. 30 PAYS. ⚔️
L’opération Confrontation Ghost vient de s’achever : une vaste opération menée par les Émirats arabes unis a permis de repérer 39 milliards de dollars de fonds illicites et de cryptoactifs, de déjouer 123,7 millions de tentatives de fraude et de perquisitionner 29 complexes dédiés aux escroqueries (ministère de l’Intérieur des Émirats arabes unis, 22 octobre).
Pourquoi le secteur crypto devrait s’y intéresser : 13 entreprises privées, dont Crypto.com, ont mené des investigations sur la blockchain avec Interpol, car l’argent issu d’escroqueries transite par des mélangeurs et des bridges plus vite qu’une seule force de police ne peut agir.
Le hic : les 39 milliards de dollars ont été identifiés, pas saisis, et leur récupération est en cours. Les arrestations font la une ; le véritable enjeu est de savoir si les enquêteurs pourront remonter les pistes plus vite que les mélangeurs.
Une opération de répression à grande échelle, ou un simple coup d’éclat médiatique ? 👇
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#crypto #cybersecurity #scams
54
·
--
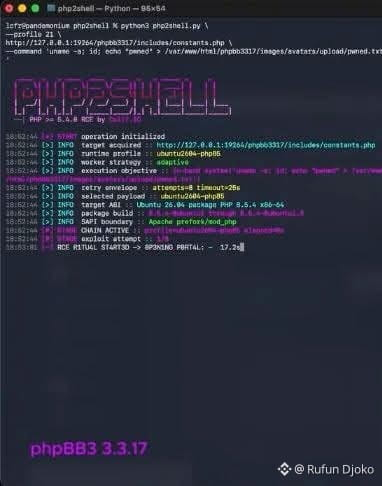
🚨 Une faille informatique majeure pourrait actuellement mettre en danger une partie du Web mondial.
Près de 1 site sur 10 dans le monde serait potentiellement exposé à cette vulnérabilité, baptisée PHP2Shell.
Face au risque, plusieurs mesures préventives auraient été prises : en Europe, certains portails gouvernementaux et services hospitaliers auraient été déconnectés, tandis qu’aux États-Unis, des consignes de déconnexion de certains serveurs auraient été émises.
Cette vulnérabilité, identifiée avec l’aide de l’IA, pourrait compter parmi les failles informatiques les plus préoccupantes de ces dernières années.
⚠️ Bref soyez extrêmement prudents avec les liens, fichiers et services que vous utilisez. Une seule faille peut avoir des conséquences considérables. ‼️
#CyberSecurity
2
526
·
--
🚨 ALERTE À LA SÉCURITÉ DES CRYPTOMONNAIES ! LES PIRATES EXPLOITENT LES VULNÉRABILITÉS ⚠️
Le fondateur de Binance, CZ, a récemment conseillé aux utilisateurs de redoubler de prudence en ligne après la découverte de graves failles de sécurité dans PHP.
🔐 Les mises à jour de sécurité sont essentielles. ⚠️ Évitez les liens suspects. 🛡️ Ne partagez jamais vos mots de passe ni vos phrases de récupération de portefeuille.
Important : il s’agit d’un avertissement de cybersécurité, et NON d’une confirmation que Binance a été piraté. Binance affirme avoir mis en place des mesures de sécurité et continuer à surveiller la situation.
Restez vigilants. Protégez vos cryptos !
Quelle est votre règle numéro un pour protéger vos cryptos ? 👇
#Binance #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
·
--
🚨 MENACE CYBER POST-QUANTIQUE : LAZARUS ADOPTE LE CHIFFREMENT NIST POUR SÉCURISER L’INFRASTRUCTURE DE MALWARE 🛡️
🔥 L’audit de renseignement sur les menaces de l’Opération FlashHole de Kaspersky confirme que le groupe Lazarus, soutenu par l’État nord-coréen, a intégré ML-KEM-1024—la norme de chiffrement de clé publique post-quantique finalisée par le NIST—dans sa chaîne de malware LPEClient afin de sécuriser les communications des charges utiles de commandement et contrôle (C2).
Alors que les gouvernements et les entreprises font face à de longues fenêtres de transition de plusieurs années pour mettre en œuvre la cryptographie post-quantique (PQC), Lazarus a adopté rapidement ce protocole afin d’éliminer les analyses forensiques de type « hacker maintenant, déchiffrer plus tard » menées par les équipes de sécurité défensive.
$BTC (Bitcoin) Focus ⚡
Profil de menace quantique : le schéma de signature de Bitcoin repose sur ECDSA (secp256k1). Bien que les sorties de transaction non dépensées actives (UTXO) avec des clés publiques cachées (Pay-to-Public-Key-Hash / P2PKH) restent sécurisées contre les systèmes classiques, les clés publiques exposées (adresses réutilisées ou P2PK héritées) sont théoriquement vulnérables à l’algorithme de Shor sur un ordinateur quantique tolérant aux pannes.
$BNB ⚙️
Consolidation d’un support de demande proche de l’horizontale. L’utilité de l’écosystème Binance suit la liquidité plus large du marché crypto et le volume des bourses centrales — conservez des paramètres d’invalidation stricts actifs.
$ZEC (Zcash) 🛡️
En tant que réseau de confidentialité à divulgation nulle de connaissance, Zcash utilise les systèmes de preuve Sapling/Orchard (Halo 2). Bien que les arguments de connaissance succincts non interactifs à divulgation nulle de connaissance (zk-SNARKs) dépendent de courbes elliptiques spécifiques, la recherche sur les zk-STARKs résistants au quantique et les schémas d’engagement post-quantiques reste un axe critique pour les réseaux de confidentialité.
🛑 Avertissement de risque pour les traders :
Les violations de cybersécurité, les craintes de piratage d’exchanges et les gros titres sur les malwares soutenus par des États peuvent provoquer des mèches de volatilité soudaines sur les unités de temps inférieures ! Protégez votre portefeuille de trading : imposez des paramètres de Stop-Loss stricts, gardez un effet de levier résolument conservateur et donnez la priorité à la défense du capital ! 🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

Le code est le nouveau champ de bataille.
Les développeurs de Bitcoin Core mettent en œuvre des modifications essentielles des règles de sécurité afin de lutter contre la menace croissante des exploits pilotés par l’IA. À mesure que les grands modèles de langage gagnent en capacité à repérer les vulnérabilités dans des bases de code complexes, le délai pour corriger les failles se réduit. Cette évolution marque un changement fondamental dans la manière dont la sécurité des protocoles doit être gérée, car les outils automatisés devancent les auditeurs humains dans la détection des failles critiques.
#BitcoinCore #CyberSecurity ⠀
17
🚨 CYSIC OFFRE UNE PRIME DE 10 %, LE PIRATE TRANSFÈRE SON BUTIN VERS TORNADO CASH
📰 QUE S’EST-IL PASSÉ ?
L’attaquant a transféré 744 000 $ en ETH et en BNB vers Tornado Cash après avoir exploité le bridge de Cysic pour créer 10 millions de jetons sur la BNB Smart Chain.
📊 IMPACT SUR LA TECHNOLOGIE
Cette affaire remet l’accent sur la sécurité des systèmes numériques et sur la nécessité de renforcer leur protection face à des attaques de plus en plus sophistiquées.
🔎 Source : Cointelegraph
🤔 💬 Penses-tu que ce type d’incident incitera les entreprises à investir davantage dans la sécurité numérique ?
#Cybersecurity #DataSecurity #Crypto_Marker #News
60

·
--
Chinois :
La faille de PHP a été corrigée. Les pirates ont tenté un million d’attaques, mais aucune intrusion réussie n’aurait été signalée. Cela signifie que vous n’avez pas à vous inquiéter pour l’instant pour vos mots de passe, vos cryptomonnaies et votre navigation. La sécurité, ce n’est pas rien : restez tout de même vigilants !
#cybersecurity $BTC $ETH
Anglais :
Le cauchemar de PHP est terminé grâce à son dernier correctif. Des millions de tentatives d’attaque ont été lancées, mais aucune brèche n’a encore été confirmée. Vos mots de passe, vos cryptomonnaies et votre navigation devraient être en sécurité pour le moment. Restez vigilants !
#cybersecurity $BTC $ETH
258
·
--
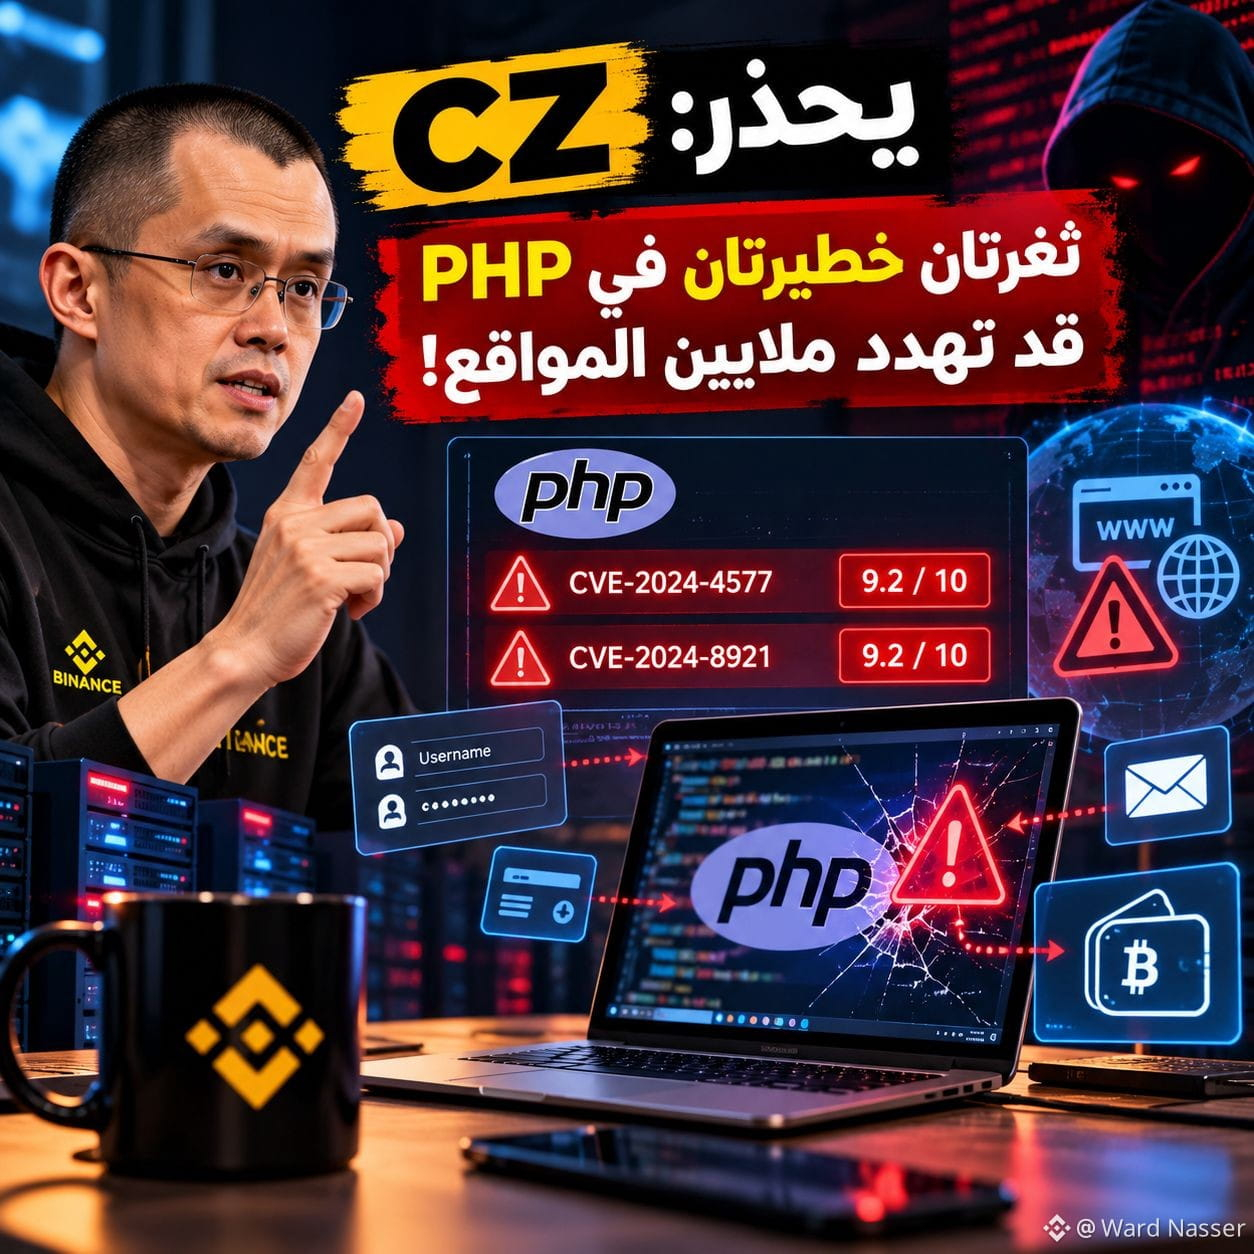
🚨 CZ met en garde : parfois, il suffit qu’un site soit piraté pour que vos données soient en danger !
Imaginez que vous visitiez un site que vous connaissez et en qui vous avez confiance, mais qu’une faille permette, en coulisses, à un pirate de prendre le contrôle de son serveur !
C’est ce qui a poussé le fondateur de Binance, CZ, à mettre en garde contre deux vulnérabilités graves du langage PHP, utilisé pour faire fonctionner des millions de sites.
⚠️ Ces deux failles ont reçu une note de sécurité de 9,2 sur 10 et pourraient permettre à un pirate d’exécuter des commandes sur des serveurs non mis à jour, sans avoir à se connecter.
Et le plus inquiétant pour les utilisateurs de crypto ?
Un site piraté peut devenir un piège pour voler vos identifiants ou vous inciter à y connecter votre portefeuille.
🛡️ Comment vous protéger ?
✅ Évitez les liens suspects, même s’ils vous semblent familiers.
✅ Ne connectez pas votre portefeuille à des sites auxquels vous ne faites pas confiance.
✅ Ne communiquez votre phrase de récupération à aucun site.
✅ Si vous gérez un site utilisant PHP, installez immédiatement les mises à jour de sécurité.
La bonne nouvelle, c’est que les mises à jour de sécurité ont déjà été publiées le 21 octobre.
Rappelez-vous : parfois, la faille la plus dangereuse ne se trouve pas dans votre portefeuille, mais dans le site auquel vous faites confiance !
#CZ #PHP2Shell #CyberSecurity #Binance
3
405
🚨 ACTUALITÉS DE BNB CHAIN | 22 octobre 2026
🛡️ BNB Chain répond aux préoccupations majeures concernant la sécurité de PHP
BNB Chain aurait confirmé que sa pile technologique n’utilise pas PHP, à la suite de l’avertissement de la NSA concernant les vulnérabilités critiques « PHP2Shell ».
⚠️ Pourquoi est-ce important ? • Ces vulnérabilités pourraient permettre à des pirates d’exécuter du code à distance sur les serveurs concernés. • La NSA a exhorté les organisations utilisant des versions vulnérables de PHP à appliquer immédiatement les correctifs de sécurité. • Cela ne prouve pas que BNB Chain a été exploitée. Les applications et les sites Web tiers nécessitent toujours des contrôles de sécurité distincts.
🔎 Mon avis : La transparence en matière de sécurité est essentielle pour instaurer la confiance dans le Web3. Les utilisateurs devraient éviter les liens suspects prétendant proposer des mises à jour de sécurité et suivre les annonces officielles des projets.
Sources : 🇺🇸 NSA : https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4630238/nsa-advisory-critical-patches-recommended-for-php-vulnerabilities/
📰 Article : https://en.coinotag.com/bnb-chain-rules-out-php-nsa-cyber-warning
#BNB #BNBChain #CryptoNews #Web3 #CyberSecurity
$BNB
49
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
2.9M vues
151,444 mentions
2
#EarningsSeason
5.2M vues
25,760 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
16,221 vues
322 mentions
4
#AnthropicS1ExpectedToday
18,537 vues
289 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
24,144 vues
409 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
31,785 vues
507 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
25,186 vues
368 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,134 vues
34 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
26,549 vues
444 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
40,447 vues
550 mentions