

#bridgesecurity
bridgesecurity
1,613 vues
51 mentions
Populaire
Récents

·
--
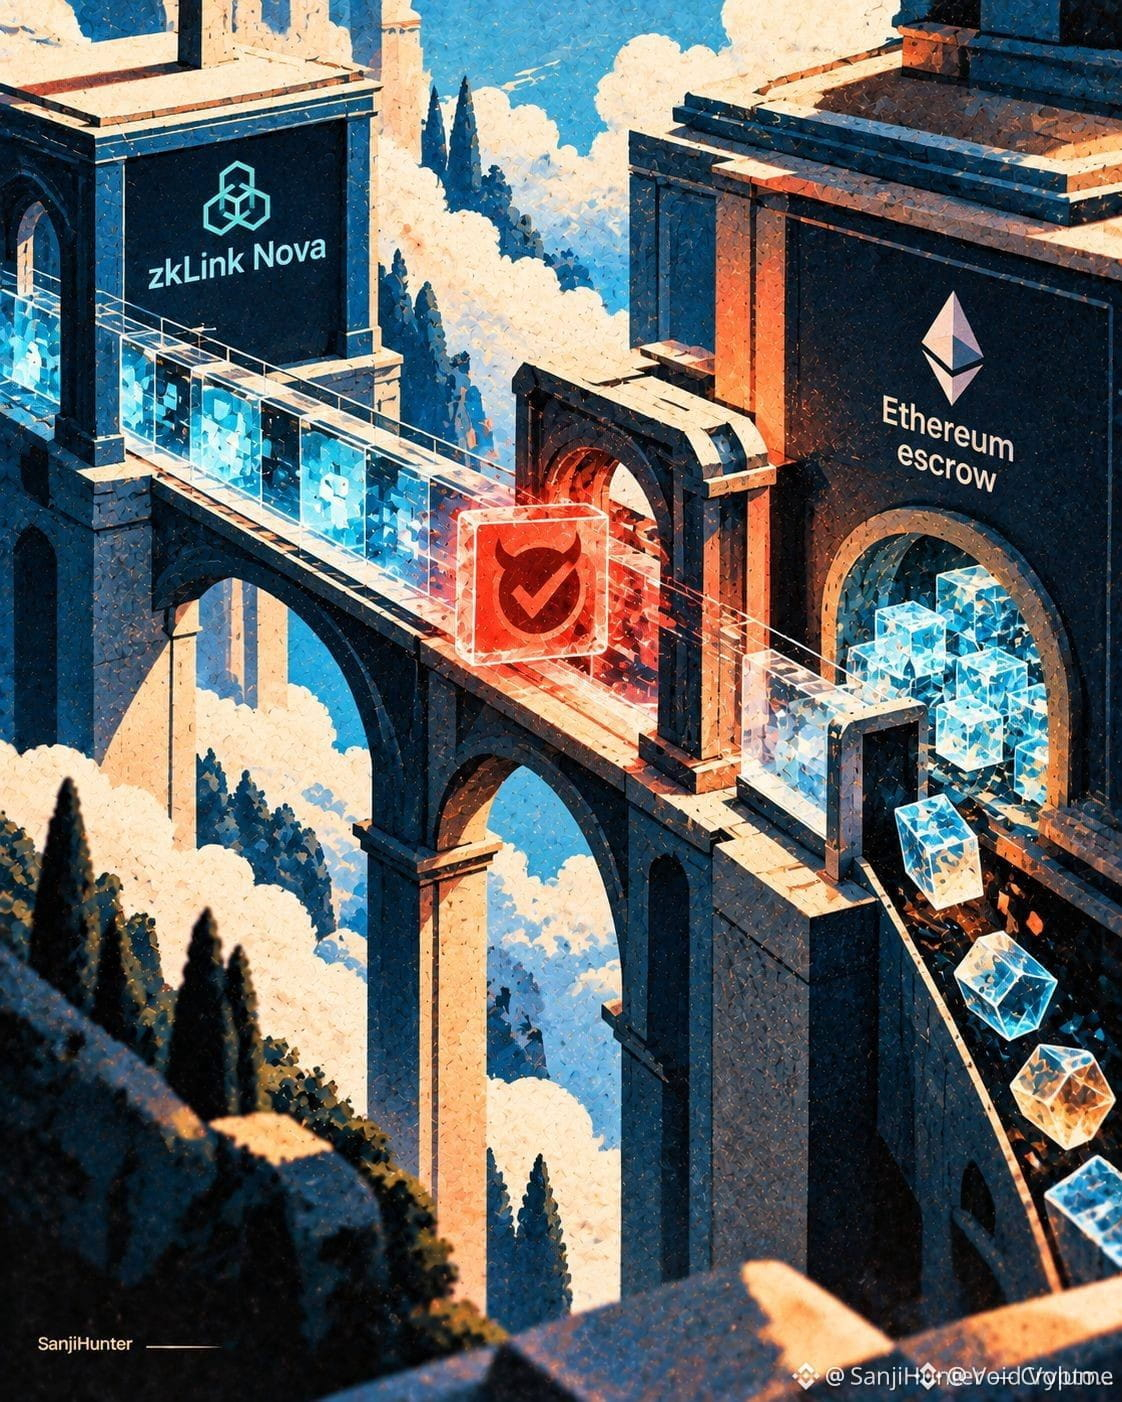
🚨 $ETH BRIDGE ATTACK RÉVÈLE UNE VULNÉRABILITÉ CRITIQUE ENTRE CHAÎNES ! 🦈
📊 L’injection falsifiée de batch-root a permis à un attaquant de contourner les vérifications d’escrow de zkLink Nova, siphonnant environ 786 K$ d’ETH et de jetons ERC-20 sans historique de retrait légitime. 🦈 Les smart money y voient un balayage de liquidité qui contourne les protections habituelles des order blocks, mettant en lumière une faille systémique de vérification.
📌 Si vous acheminez des actifs via n’importe quel pont à connaissance nulle, faites une pause et exigez un nouvel audit de sécurité avant le prochain transfert. ⚡ L’incident souligne que l’intégrité du protocole, et non le prix du jeton, peut provoquer des sorties de capitaux soudaines.
💬 Comment ajusterez-vous votre stratégie inter-chaînes à la lumière de cette faille ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
3
·
--
Baissier
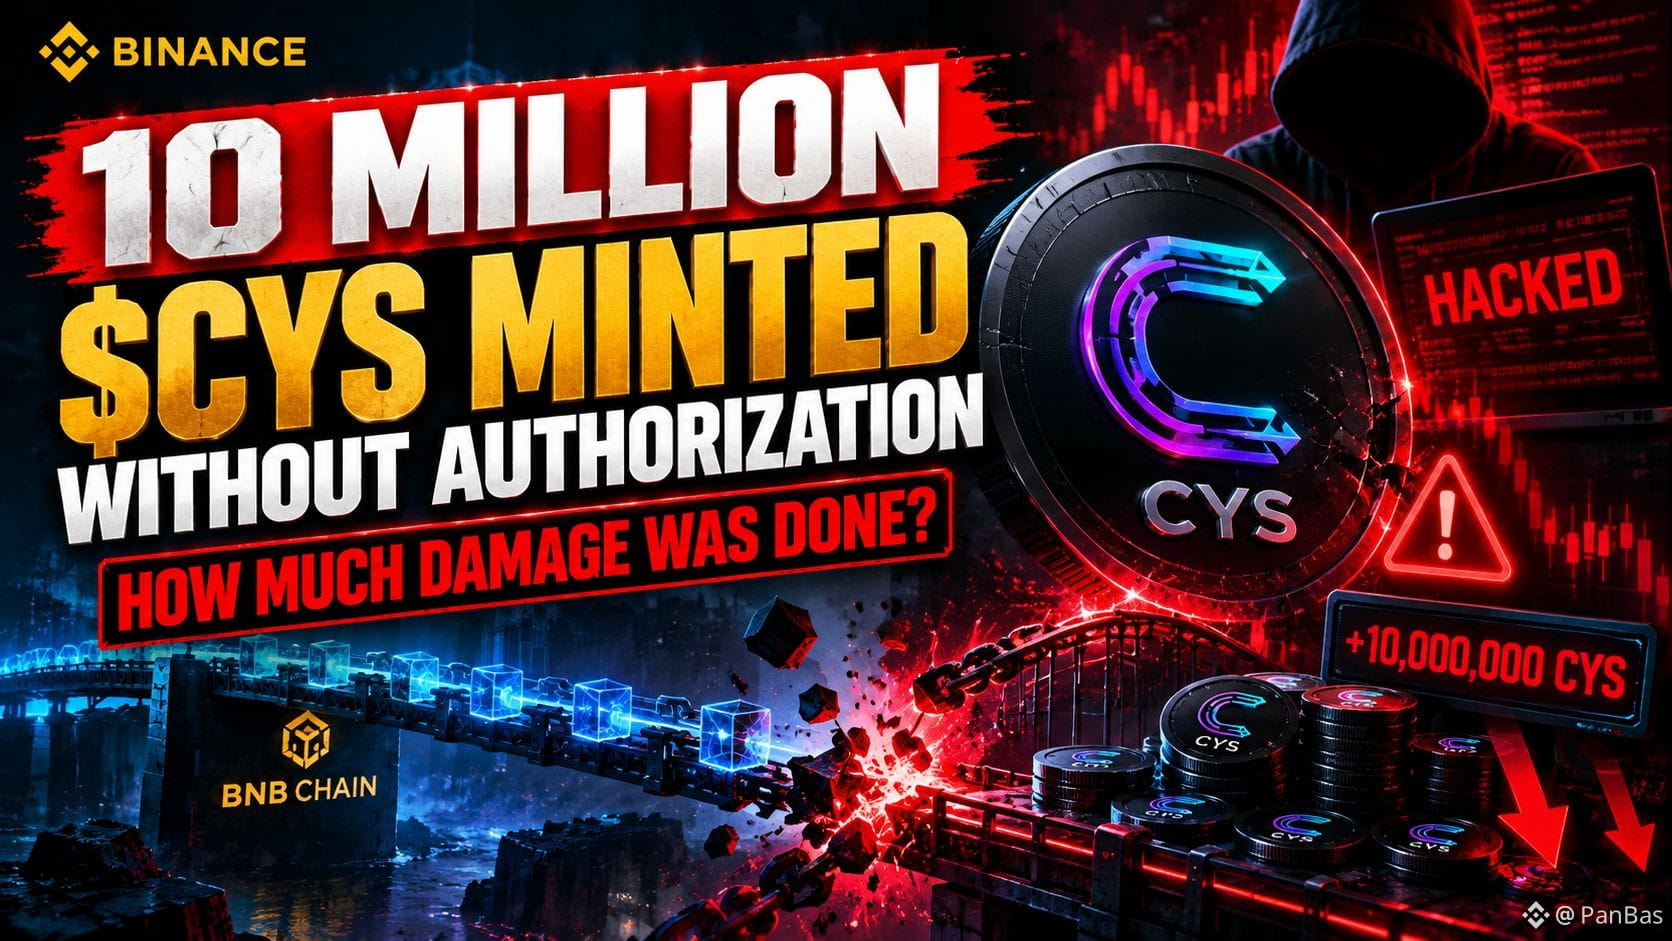
🚨 10 MILLIONS DE $CYS CRÉÉS DE TOUTES PIÈCES.
LE PIRATE A RÉCUPÉRÉ LES TOKENS. LE MARCHÉ, LUI, A HÉRITÉ DU PROBLÈME. 👀
Imaginez vous réveiller et découvrir que quelqu’un vient de créer 10 millions de tokens que votre projet n’a jamais autorisés.
Bienvenue dans la crypto.
Le bridge cross-chain de Cysic a été exploité, permettant à un pirate de créer 10 000 000 CYS sur BNB Chain.
Et voici ce qui a retenu mon attention.
💥 10 millions de CYS créés.
🔒 Environ 2,8 millions gelés.
💸 Environ 727 000 $ auraient été transférés vers Ethereum.
Le bridge a été suspendu.
Problème résolu ?
Pas si vite.
Ces 10 millions de tokens représentaient environ 6,2 % de l’offre en circulation annoncée précédemment.
Ce n’est pas une erreur d’arrondi.
Et geler les tokens restants n’efface pas comme par magie ce qui s’est passé avant le gel.
Maintenant, je ne pense pas que tous les projets victimes d’un piratage méritent d’être enterrés.
Mais je ne crois pas non plus qu’interrompre un bridge suffise automatiquement à rétablir la confiance.
Il y a une énorme différence entre stopper une attaque et réparer ses conséquences.
Voici ce que je surveille :
Cysic peut-il rendre compte des tokens non autorisés, expliquer les dégâts et montrer comment cette faille sera empêchée de se reproduire ?
D’ici là, l’histoire n’est pas terminée.
🔥 ET VOICI MA QUESTION POUR VOUS.
Envisageriez-vous d’acheter $CYS après cet incident si le prix chutait considérablement ?
Ou un bridge compromis suffit-il à inscrire un projet sur votre liste noire personnelle ?
Je suis sincèrement curieux de savoir POURQUOI.
Parce que dans la crypto, le token le moins cher n’est pas toujours la meilleure affaire. Parfois, il est bon marché pour une très bonne raison.
👇 À vous de jouer.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 MILLIONS DE $CYS CRÉÉS DE TOUTES PIÈCES.
LE PIRATE A RÉCUPÉRÉ LES TOKENS. LE MARCHÉ, LUI, A HÉRITÉ DU PROBLÈME. 👀
Imaginez vous réveiller et découvrir que quelqu’un vient de créer 10 millions de tokens que votre projet n’a jamais autorisés.
Bienvenue dans la crypto.
Le bridge cross-chain de Cysic a été exploité, permettant à un pirate de créer 10 000 000 CYS sur BNB Chain.
Et voici ce qui a retenu mon attention.
💥 10 millions de CYS créés.
🔒 Environ 2,8 millions gelés.
💸 Environ 727 000 $ auraient été transférés vers Ethereum.
Le bridge a été suspendu.
Problème résolu ?
Pas si vite.
Ces 10 millions de tokens représentaient environ 6,2 % de l’offre en circulation annoncée précédemment.
Ce n’est pas une erreur d’arrondi.
Et geler les tokens restants n’efface pas comme par magie ce qui s’est passé avant le gel.
Maintenant, je ne pense pas que tous les projets victimes d’un piratage méritent d’être enterrés.
Mais je ne crois pas non plus qu’interrompre un bridge suffise automatiquement à rétablir la confiance.
Il y a une énorme différence entre stopper une attaque et réparer ses conséquences.
Voici ce que je surveille :
Cysic peut-il rendre compte des tokens non autorisés, expliquer les dégâts et montrer comment cette faille sera empêchée de se reproduire ?
D’ici là, l’histoire n’est pas terminée.
🔥 ET VOICI MA QUESTION POUR VOUS.
Envisageriez-vous d’acheter $CYS après cet incident si le prix chutait considérablement ?
Ou un bridge compromis suffit-il à inscrire un projet sur votre liste noire personnelle ?
Je suis sincèrement curieux de savoir POURQUOI.
Parce que dans la crypto, le token le moins cher n’est pas toujours la meilleure affaire. Parfois, il est bon marché pour une très bonne raison.
👇 À vous de jouer.
#Cysic #bridgesecurity #CryptoExploit
671

·
--
Cysic a suspendu son pont inter-chaînes après qu’un pirate a exploité une faille de traitement pour créer 10 millions de CYS sur la BNB Smart Chain samedi, la création non autorisée ayant eu lieu à 12:31:38 UTC. L’entreprise a indiqué que la faille résultait d’un accès non autorisé à une base de données utilisée par le pont et que l’incident se limitait au traitement des messages du pont et à la création de jetons, sans affecter le réseau principal ni les autres systèmes. Cysic a inscrit l’adresse du destinataire sur sa liste noire à 13:47:52 UTC, laissant environ 2,8 millions de CYS sur cette adresse et en restreignant les transferts. Cysic a précisé que cette création n’impliquait ni le vol de CYS existants ni celui d’actifs détenus dans les portefeuilles des utilisateurs, et que l’impact financier était toujours à l’étude. Une société spécialisée dans la sécurité a été mandatée et un rapport de suivi est prévu.
#Cysic #BridgeSecurity #CYS
#Cysic #BridgeSecurity #CYS
17

·
--
🚨 Cysic a suspendu son pont crypto après la création non autorisée de 10 millions de jetons CYS. L’équipe a confirmé que la faille se limitait au traitement des messages du pont, sans incidence sur le réseau principal ni sur les autres systèmes. Cet incident soulève des inquiétudes quant à la sécurité des ponts et à l’intégrité de l’offre de jetons. Les traders devraient surveiller la volatilité potentielle et les communications officielles sur les mesures de rétablissement. Cela pourrait-il entamer la confiance dans l’infrastructure inter-chaînes de Cysic ?
#BridgeSecurity
$CYS #TradingSignal #CryptoAnalysis
#BridgeSecurity
$CYS #TradingSignal #CryptoAnalysis
7
·
--
Alerte : Les exploits des ponts DeFi atteignent 328M$ en 2026 — TVL s'effondre de 14B$
Trois violations. Un schéma constant.
- KelpDAO, THORChain, IoTeX Bridge tous exploités en 2026
- La TVL DeFi est tombée de 100B$ à 86B$
- 14B$ de capital ont quitté l'écosystème directement à cause des retombées des exploits
$ETH et $BNB portent le plus d'exposition aux ponts en tant que hubs multi-chaînes dominants. Chaque nouvelle connexion de chaîne est un nouveau vecteur d'attaque. Les audits de sécurité ne suivent pas le rythme des déploiements.
Les ponts sont la plaie béante dans DeFi. Le capital continue de fuir tant que l'architecture ne s'améliore pas.
Biais : Baissier. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
1
60

·
--
Taiko vient de mettre un halt à son Ethereum L2 après qu'un attaquant ait forgé des preuves de retrait et drainé des fonds du pont. La containment a été rapide. Les dégâts étaient limités. Mais le schéma est familier.
Les exploits de pont ont coûté des milliards à la DeFi. Même faille. Chaîne différente. Année différente.
Voici pourquoi cela compte maintenant : Le Clarity Act est à 12 jours de la date limite du 4 juillet. Les institutions ne se contentent pas de surveiller les prix — elles surveillent l'infrastructure. Chaque exploit de pont qui fait la une est un filtre de sélection de chaîne. Cela répond à la question : quelles sont les chaînes ayant l'architecture de sécurité capable de gérer le capital institutionnel à grande échelle ?
$ETH a des standards de rollup éprouvés au combat et les outils de pont les plus audités dans l'espace. $BNB possède une infrastructure de pont native BSC avec des manuels de récupération démontrés. $SOL a de l'expérience avec Wormhole — payé en cicatrices, reconstruit en production.
La sécurité des ponts n'est pas une case à cocher. C'est un fossé. Les institutions ne peuvent pas déployer 250 milliards en stablecoins sur la chaîne si l'infrastructure de pont échoue sans avertissement.
L'exploit de Taiko était petit. La leçon ne l'est pas.
Quelle chaîne passe votre filtre de sécurité ?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
44
⚖️ Sécurité des ponts : leçons tirées de l’exploit AFX
Le 23 juillet 2026, l’exploit de pont AFX de 24 M$ a relancé les discussions sur les meilleures pratiques de sécurité inter-chaînes. Les protocoles de pont restent l’infrastructure la plus visée dans la cryptographie en raison de leur complexité et de la grande valeur verrouillée.
Les experts en sécurité recommandent la validation par multi-signatures, des audits rigoureux, un déploiement progressif des nouvelles fonctionnalités et une surveillance en temps réel pour les protocoles de pont. L’industrie évolue vers des conceptions de ponts à minimisation de la confiance.
Avec 65,29 Md$ de volume de négociation quotidien qui circule entre les chaînes, sécuriser les ponts est primordial pour la sécurité de l’écosystème.
📌 Point clé :
L’exploit AFX montre que la sécurité des ponts doit évoluer rapidement afin de protéger l’écosystème multi-chaînes en pleine croissance contre des attaques sophistiquées.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
13
·
--
J'ai été HODL'd par un exploit de 4,7 millions de dollars sur les routes de pont d'Axelar's Secret Network – il semble même que les puissants bridgers ne soient pas à l'abri d'une bonne brèche de sécurité.
Il semble qu'une attaque se soit produite lorsque des actifs ont été transférés de la chaîne Axelar vers Secret Network, entraînant la disparition de 4,7 millions de dollars, Pof. Axelar a rapidement désactivé ces connexions de pont pour prévenir d'autres dégâts #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
La leçon ici est que le crypto n'est pas à l'abri des exploits – et parfois la meilleure défense est de couper les pertes et de passer à autre chose. Qui est prêt pour son propre audit crypto pour éviter ses propres moments de 4,7 millions de dollars ?
Quelle est la chose la plus créative que vous feriez pour sécuriser votre fortune crypto ? Partagez dans les commentaires ci-dessous.
25
⚖️ Leçons de sécurité des ponts suite à l’exploit AFX de 24 M$ : que le dernier piratage inter-chaînes enseigne aux utilisateurs DeFi
Le 23 juillet 2026, des signalements ont confirmé que le protocole AFX avait perdu environ 24 millions de dollars à la suite d’un exploit de pont. Cet incident s’ajoute à une longue liste de piratages de ponts inter-chaînes qui ont ponctionné des milliards aux protocoles de finance décentralisée au cours des dernières années.
La sécurité des ponts reste l’une des vulnérabilités les plus critiques de la DeFi. La diversité du set de validateurs, la robustesse de la configuration multi-signature et la rigueur des audits sont des facteurs clés qui distinguent les ponts sécurisés de ceux qui sont vulnérables. L’industrie doit continuer à privilégier des audits rigoureux réalisés par des tiers et des calendriers de déblocage progressifs des fonds.
📌 À retenir :
Chaque exploit de pont renforce la même leçon : l’infrastructure inter-chaînes n’est aussi solide que son plus faible validateurs. Les protocoles dotés d’une sécurité éprouvée sur le terrain et d’une gouvernance transparente ont tendance à mieux traverser ces événements.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
10

·
--
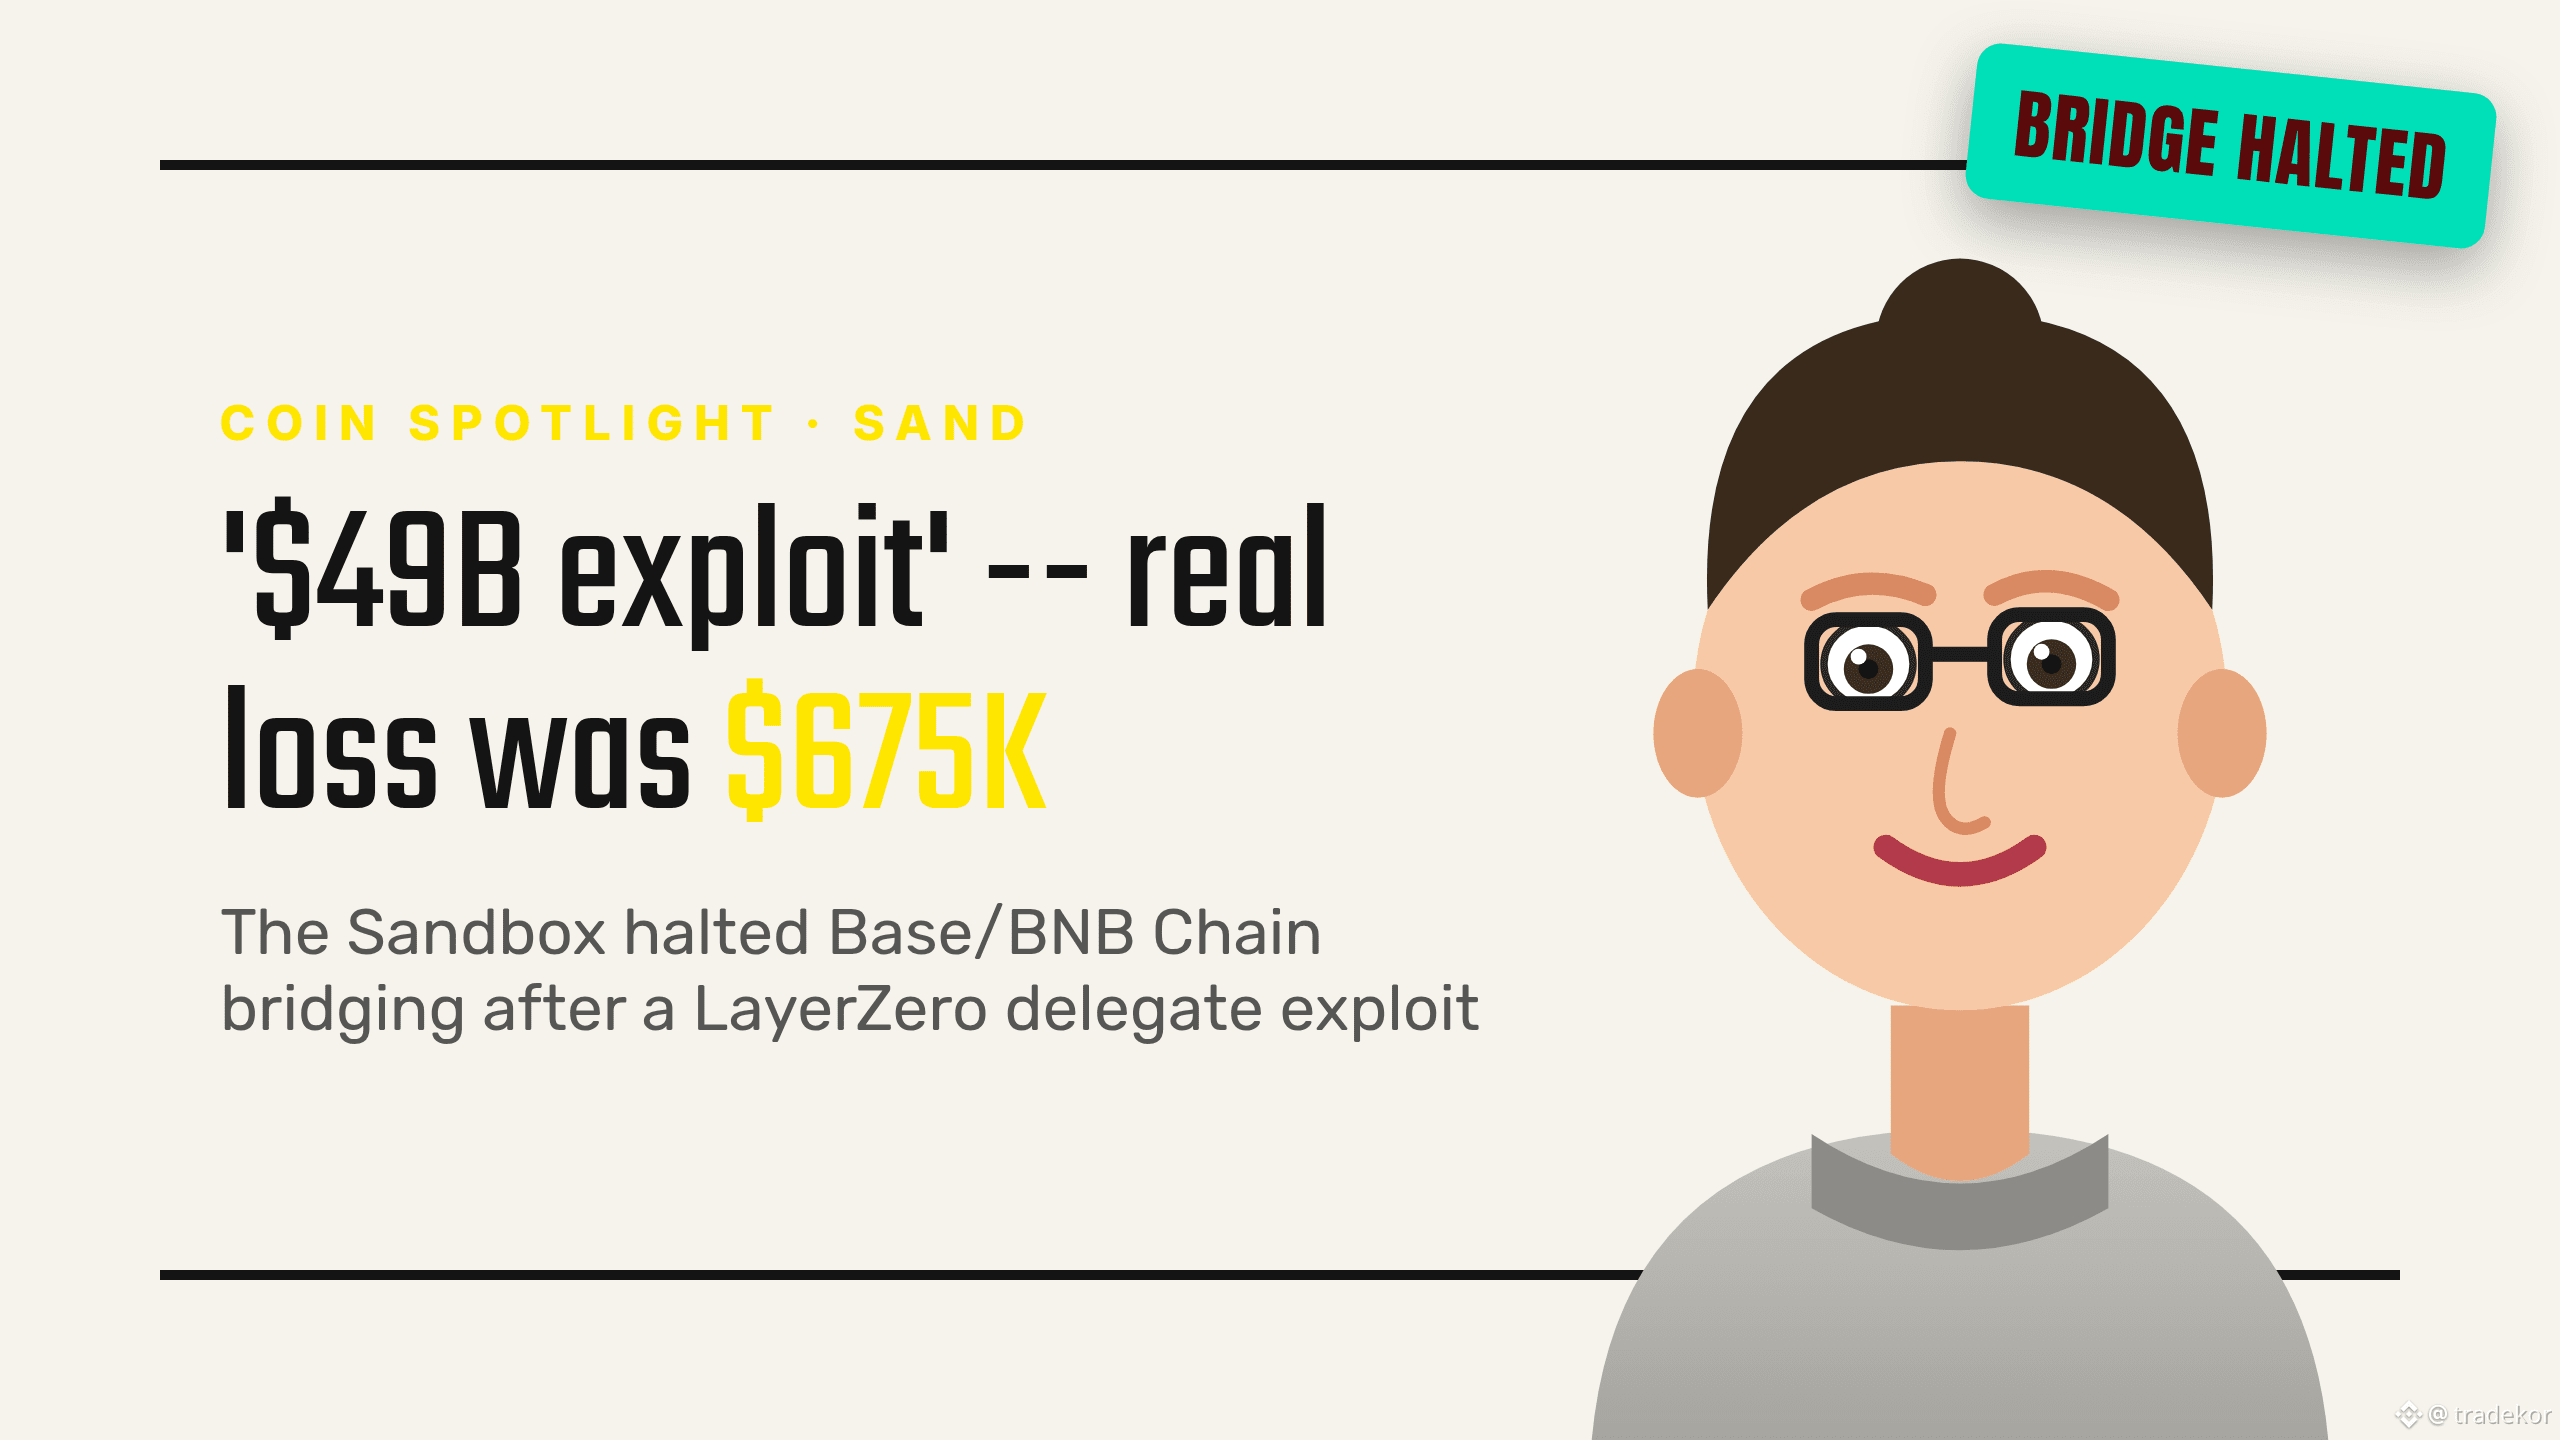
Le Sandbox a interrompu le pontage le 22 août après qu’une faille ait émis nominalement 49 Md$ en SAND non adossé — mais seulement ~675 000 $ ont réellement quitté les réserves.
La nouvelle : un attaquant a détourné les autorisations de délégué LayerZero sur le pont omnichaîne de SAND via approveAndCall, en émettant du SAND non adossé sur Base et BNB Smart Chain. Blockaid a signalé une valeur nominale proche de 49 Md$ sur plus de 400 transactions — quasi entièrement fantôme, car il s’agit du volume d’émission illégitime multiplié par le prix du marché du SAND, et non d’argent réel. Le Sandbox a désactivé le pontage sur les deux chaînes et a confirmé que seulement ~14,75 M SAND (~675 000 $) avaient réellement quitté les réserves avant la mise sous contrôle, soit moins de 0,01 % de l’offre. Ethereum et Polygon ne sont pas affectés, aucun portefeuille n’a été compromis, et Bithumb/Upbit ont suspendu les dépôts de SAND par précaution.
Le point à retenir : les marchés SAND sur Base et BNB Chain sont désormais figés indéfiniment, sans calendrier de restauration — un choc en liquidité et en réputation disproportionné par rapport à la perte en dollars. Le fait que deux exchanges coréens aient suspendu les dépôts signale un doute persistant, et la compensation des LP est seulement « prévue », pas effectuée. Il s’agit aussi d’un compromis des autorisations de délégué de type OFT standard de LayerZero, un type de pont utilisé sur des dizaines de projets majeurs.
Notre lecture : une faille contenue en termes de montants, mais une vraie question structurelle de sécurité du pont qui n’est pas encore résolue. Point de surveillance falsifiable : le pontage revient-il réellement à un fonctionnement propre, et la compensation des LP est-elle exécutée, ou est-ce que cela traîne ?
Une perte réelle de 675 000 $ présentée comme un « exploit à 49 Md$ » change-t-elle votre perception du risque de sécurité des ponts, ou est-ce que le chiffre réel compte davantage que le chiffre effrayant ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
20

La symbiose a été rétablie à environ 15 BTC après qu’un attaquant a exploité son pont Bitcoin. L’acheminement natif du bitcoin reste suspendu pendant que l’équipe prépare un plan de compensation pour les fournisseurs de liquidité.
#SymbiosisProtocol #BridgeSecurity
La symbiose a été rétablie à environ 15 BTC après qu’un attaquant a exploité son pont Bitcoin. L’acheminement natif du bitcoin reste suspendu pendant que l’équipe prépare un plan de compensation pour les fournisseurs de liquidité.
#SymbiosisProtocol #BridgeSecurity
#SymbiosisProtocol #BridgeSecurity
39
⚖️ Leçons de sécurité des ponts : ce que l’exploit AFX de 24 millions de dollars nous apprend
Le 23 juillet 2026, l’exploit de pont AFX de 24 millions de dollars sert d’étude de cas pédagogique pour les utilisateurs de crypto. Les ponts blockchain connectent différents réseaux en immobilisant des actifs sur une chaîne et en émettant des versions « enveloppées » sur une autre — ce qui en fait une cible tentante pour les attaquants.
Les vulnérabilités les plus courantes incluent des bogues de contrats intelligents dans la logique de validation, des nœuds validateurs compromis qui signent des transactions frauduleuses, et une manipulation d’oracle qui alimente des données de prix fausses au pont.
Les utilisateurs peuvent réduire le risque lié aux ponts en utilisant des protocoles établis ayant fait l’objet de plusieurs audits, en évitant les nouveaux ponts au bilan limité, et en comprenant que les actifs transférés via pont comportent un risque supplémentaire.
📌 À retenir :
Des exploits de ponts comme le piratage AFX de 24 M$ mettent en évidence les risques des transferts inter-chaînes — comprendre les mécanismes de validation aide les utilisateurs à évaluer la sécurité des ponts.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
42
·
--
POURQUOI LES BRIDGES CROSS-CHAIN PEUVENT PERDRE LEUR AVANTAGE
Les bridges traditionnels s'appuient sur des pools de liquidité verrouillés—la même surface d'attaque derrière certaines des plus grandes exploitations de DeFi.
Omniston prend une autre voie :
→ Les utilisateurs demandent un échange cross-chain
→ Des solveurs indépendants se font concurrence via des RFQs
→ Le solveur gagnant engage sa propre liquidité
→ Les HTLCs imposent le règlement sur les deux chaînes
→ Pas de pool partagé. Pas d'actifs enveloppés.
L'avantage clé :
Soit les deux côtés se règlent exactement comme convenu, soit les deux côtés remboursent automatiquement.
Cela déplace le modèle de confiance des gardiens et des coffres de bridge vers un règlement cryptographique.
Si cette architecture s'avère évolutive, l'avenir de l'activité cross-chain pourrait ressembler davantage à des échanges atomiques et moins à des bridges traditionnels.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
2
263
·
--
Je classe toujours $TAIKO sous "le rollup prudent" — infra ennuyeuse, expéditions régulières, pas le L2 le plus bruyant de mon fil. Ce cadre a tenu jusqu'à ce matin.
Le titre de Cointelegraph a tout changé : Taiko incitant les utilisateurs à retirer après qu'une exploitation de pont ait drainé environ 1,7M $. L'attendu contre le réel est assez frappant. Je m'attendais à une autre semaine tranquille — mises à jour d'outils, trafic de pont, le bruit habituel des builders. Ce que j'ai eu, c'est un message d'urgence pour retirer vos fonds alors que le token apparaît toujours dans les onglets tendance.
Je scrollais sur Square plus tôt et la division était évidente. La moitié des posts ressemblent encore à une histoire de croissance normale de L2. L'autre moitié est des captures d'écran de l'avis de retrait. Personne n'a besoin d'une leçon sur le risque de pont — mais quand la marque "sûre et lente" prend un coup, ça fait plus mal qu'une autre exploitation aléatoire sur une chaîne que personne ne regardait.
Cela ne veut pas dire que tout le rollup est fini. Cela signifie juste que le point faible que tout le monde utilise a été mis sous les projecteurs — pas un diaporama.
#Taiko #L2 #SécuritéDuPont
59
·
--
⚠️ ALERTE DE SÉCURITÉ : Allbridge Core visé pour 1,65 M$ sur Solana
Un attaquant utilisant un flash-loan vient de soutirer 1,65 M$ depuis le pool USDC/USDT d’Allbridge Core sur Solana.
Comment cela s’est produit :
• A emprunté 1,12 M$ USDC via un flash loan Kamino
• A manipulé le ratio de prix du pool
• A extrait les profits, puis a transféré les fonds vers Ethereum via des protocoles de confidentialité
Allbridge a mis le protocole en pause et exhorte tous les LP à retirer leurs fonds immédiatement.
À retenir : Les ponts inter-chaînes restent l’une des plus grandes surfaces d’attaque de la DeFi. Gardez toujours un œil sur vos positions de LP et prévoyez un plan de retrait.
Restez en sécurité là dehors 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
87
Comment 25 cents ont créé 46 milliards de faux bitcoins
Un pirate a exploité une vulnérabilité d’un pont DeFi pour émettre 46 milliards de jetons BTC fictifs à partir d’un dépôt dérisoire de 25 cents, mettant en évidence des risques de sécurité graves pour les actifs “wrapped”.
#BridgeSecurity #DeFiExploits
Un pirate a exploité une vulnérabilité d’un pont DeFi pour émettre 46 milliards de jetons BTC fictifs à partir d’un dépôt dérisoire de 25 cents, mettant en évidence des risques de sécurité graves pour les actifs “wrapped”.
#BridgeSecurity #DeFiExploits
26
Les mises à niveau de la sécurité ne sont pas négociables
Chainlink met à niveau sa technologie de pont à la suite d’un important piratage de la part d’un concurrent. Cette démarche vise à corriger les vulnérabilités de l’infrastructure inter-chaînes et à renforcer la sécurité.
#Chainlink #BridgeSecurity
Chainlink met à niveau sa technologie de pont à la suite d’un important piratage de la part d’un concurrent. Cette démarche vise à corriger les vulnérabilités de l’infrastructure inter-chaînes et à renforcer la sécurité.
#Chainlink #BridgeSecurity
30

·
--
AVANCÉE
Le Humanity Protocol vient de révéler la vérité choquante derrière l'exploitation de 36 millions de dollars : un ordinateur portable d'employé compromis en est la cause. Cette violation historique, qui a vu des attaquants frapper plus de 36 millions de dollars en H tokens, est un signal d'alarme pour tous les acteurs de la crypto #cryptosecurity #bridgesecurity.
Les enjeux sont élevés, car cette violation montre à quel point un ordinateur portable d'employé peut devenir le maillon faible même dans les systèmes les plus sécurisés. Avec les ponts étant une partie critique de l'écosystème crypto, assurer leur sécurité est crucial pour prévenir de telles exploitations massives.
Quelle est la prochaine étape pour la sécurité crypto ? Cela marquera-t-il le réveil dont l'industrie a besoin pour prendre la sécurité au sérieux ? Vous ne pouvez pas vous permettre d'attendre – prenez de l'avance et protégez vos actifs dès aujourd'hui !
1
·
--
Les bridges cross-chain : l’infrastructure la plus cruciale — et la plus sous-estimée — de la crypto
Les bridges attirent peu l’attention lors des marchés haussiers. Tout le monde cherche à maximiser ses rendements sans se soucier des rouages. Pourtant, c’est là que se trouvent les vrais risques — et les véritables opportunités.
Depuis 2020, plus de 2,5 milliards de dollars ont été perdus à la suite d’exploits de bridges. Ronin, Wormhole, Nomad. Le schéma se répète : les bridges détiennent d’immenses TVL dans des smart contracts qui doivent être infaillibles, mais se trouvent à la croisée de deux modèles de sécurité différents. Il suffit à un attaquant de trouver une seule faille.
Pourtant, la qualité des bridges est essentielle à tout écosystème multichaîne. $ETH rollups ont besoin de bridges canoniques. $SOL Les utilisateurs de la DeFi transfèrent régulièrement des stablecoins d’un réseau à l’autre. La demande est structurelle et ne cesse de croître.
Le passage à des bridges qui minimisent la confiance est l’évolution clé à surveiller. Les bridges fondés sur des light clients vérifient directement le consensus, au lieu de s’appuyer sur des fédérations multisignatures. Les bridges fondés sur les preuves à divulgation nulle de connaissance peuvent prouver cryptographiquement les transitions d’état entre chaînes, sans intermédiaire de confiance. C’est la voie que doit suivre le secteur — et les protocoles qui y parviendront les premiers contrôleront une infrastructure financière essentielle.
$BTC observe la situation depuis la touche — mais la DeFi sur Bitcoin, grâce à des bridges de type BitVM, pourrait complètement changer la donne.
La guerre des bridges est loin d’être terminée. Les gagnants seront une infrastructure invisible qui fera circuler des milliers de milliards.
#CrossChain #DeFi #BridgeSecurity #CryptoInfrastructure #Web3
22

·
--
🚨 $CYS UNE FAILLE DU BRIDGE DÉCLENCHE UN SNIPE DE MINTING DE 10 M ! 🦈
📊 L’exploitation du bridge cross-chain a révélé une faille dans la base de données, permettant aux attaquants de créer 10 millions de $CYS sur BNB Smart Chain. 🏦 Les restrictions de la liste noire on-chain ont gelé environ 2,8 millions de ces tokens, limitant les pertes immédiates de liquidité. 🔍 Le réseau principal n’a pas été touché, mais cet incident rappelle un schéma classique de chasse à la liquidité : les gros investisseurs sondent les failles des bridges avant une réaction plus générale du marché. 📌 Attendez-vous à un examen accru des blocs d’ordres liés aux bridges et à une éventuelle réévaluation des prix une fois l’audit de sécurité terminé.
💬 Selon vous, comment cet incident va-t-il remodeler la dynamique de liquidité de $CYS ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #CYS #BridgeSecurity #SmartMoney #Crypto #RiskManagement
🔥 💎
3
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
5,690 vues
72 mentions
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
9,951 vues
233 mentions
3
#CZSaysCompensationIsinPlaceUsersAreProtected
9,104 vues
175 mentions
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
192 vues
6 mentions
5
#TRMCambodianCasinosReceived$1.07BInCrypto
774 vues
30 mentions
6
#USDCCirculationFallsAbout800MInSevenDays
7,719 vues
166 mentions
7
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
6,528 vues
69 mentions
8
#OpenAICutsFundraisingTargetBy$10B
1,146 vues
53 mentions
9
#ASICHasReceivedNoPredictionMarketApplications
22,360 vues
584 mentions
10
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
580 vues
23 mentions