
#billeterafria
billeterafria
116 vues
4 mentions
Populaire
Récents

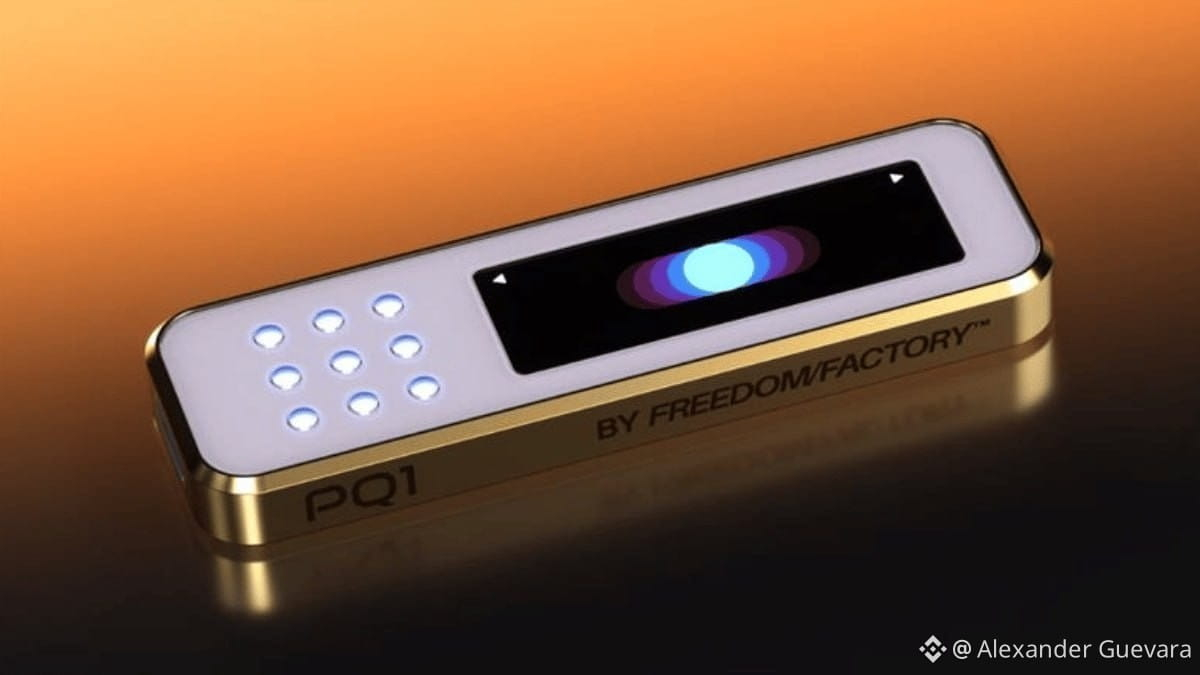
🤔Freedom Factory a présenté PQ1, un supposé portefeuille matériel qui, selon l’entreprise, est conçu pour résister aux attaques quantiques. Il n’a toutefois pas encore d’audits externes terminés et les unités sont en précommande.
💬 « Le marché est en train de nettoyer les projets qui vivaient davantage de la narration que de l’utilité. »
Plus de 100 plateformes et projets de cryptomonnaies ont fermé en 2026 jusqu’à présent. Derrière ces cas, il n’y a pas une seule explication, mais une combinaison de marché baissier, de modèles économiques fragiles et de manque d’adoption.
Dans cet article, nous analysons les principaux arrêts de l’année et les leçons qu’ils laissent pour comprendre dans quelle direction l’industrie évolue.
🎥
🤖 Core Scientific a payé 41,9 millions USD à Block, de Jack Dorsey, pour abandonner un contrat de minage de Bitcoin et se concentrer sur des centres de données pour l’intelligence artificielle, qui lui apportent 83 % de ses revenus.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
🤔Freedom Factory a présenté PQ1, un supposé portefeuille matériel qui, selon l’entreprise, est conçu pour résister aux attaques quantiques. Il n’a toutefois pas encore d’audits externes terminés et les unités sont en précommande.
💬 « Le marché est en train de nettoyer les projets qui vivaient davantage de la narration que de l’utilité. »
Plus de 100 plateformes et projets de cryptomonnaies ont fermé en 2026 jusqu’à présent. Derrière ces cas, il n’y a pas une seule explication, mais une combinaison de marché baissier, de modèles économiques fragiles et de manque d’adoption.
Dans cet article, nous analysons les principaux arrêts de l’année et les leçons qu’ils laissent pour comprendre dans quelle direction l’industrie évolue.
🎥
🤖 Core Scientific a payé 41,9 millions USD à Block, de Jack Dorsey, pour abandonner un contrat de minage de Bitcoin et se concentrer sur des centres de données pour l’intelligence artificielle, qui lui apportent 83 % de ses revenus.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
💬 « Le marché est en train de nettoyer les projets qui vivaient davantage de la narration que de l’utilité. »
Plus de 100 plateformes et projets de cryptomonnaies ont fermé en 2026 jusqu’à présent. Derrière ces cas, il n’y a pas une seule explication, mais une combinaison de marché baissier, de modèles économiques fragiles et de manque d’adoption.
Dans cet article, nous analysons les principaux arrêts de l’année et les leçons qu’ils laissent pour comprendre dans quelle direction l’industrie évolue.
🎥
🤖 Core Scientific a payé 41,9 millions USD à Block, de Jack Dorsey, pour abandonner un contrat de minage de Bitcoin et se concentrer sur des centres de données pour l’intelligence artificielle, qui lui apportent 83 % de ses revenus.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
2
109
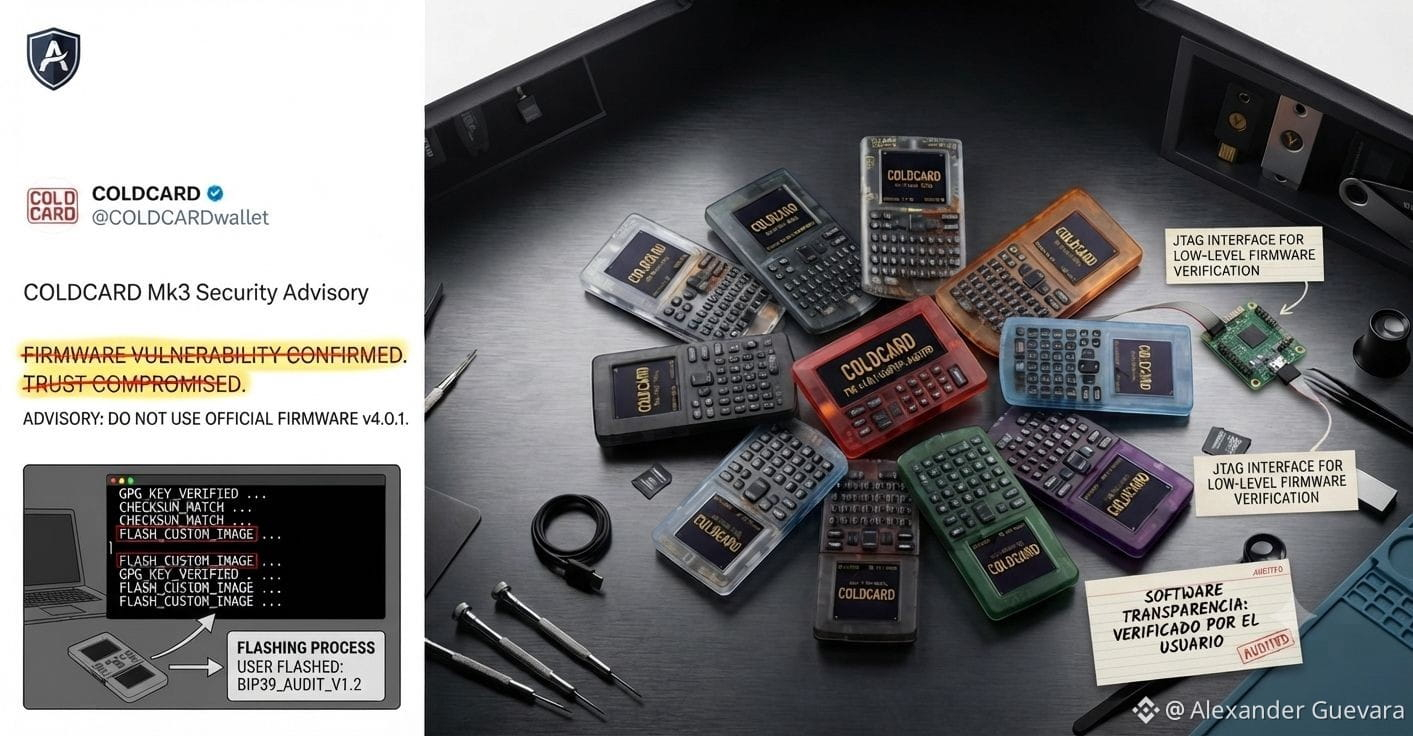
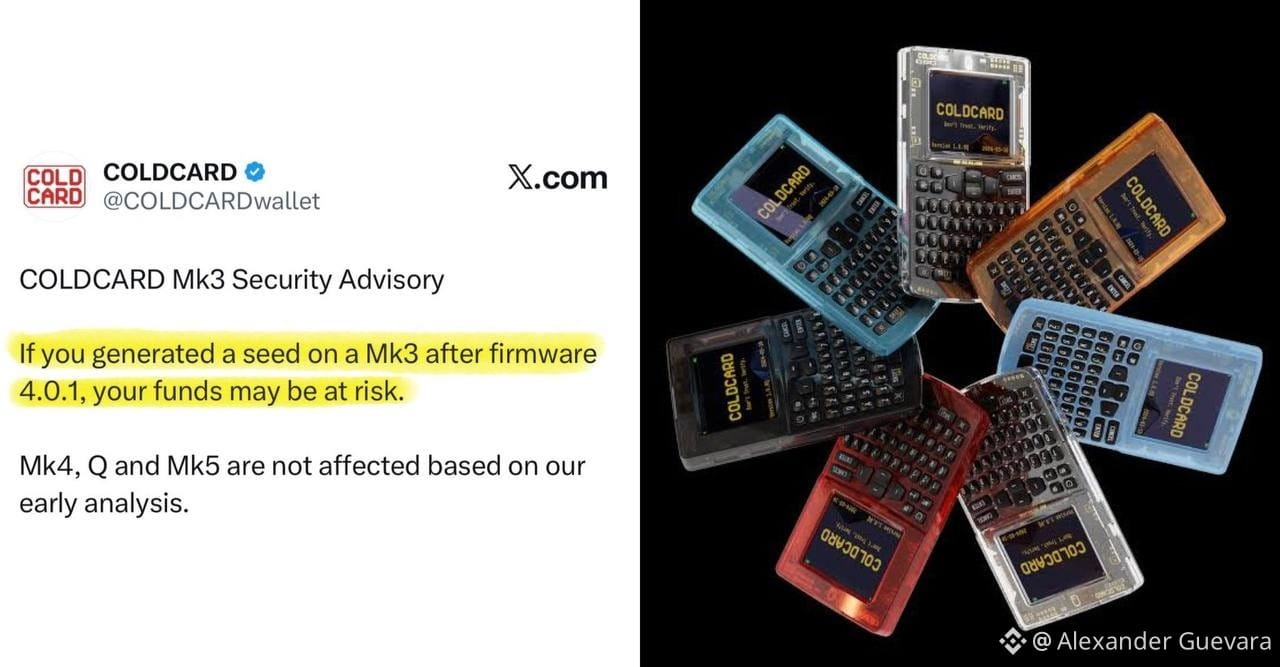
L’avertissement de sécurité de Coldcard concernant son modèle Mk3 (touchant les semences générées après le micrologiciel 4.0.1) montre qu’aucun appareil physique n’est infaillible face aux défaillances de développement.
En cas d’incidents de cette ampleur, la cybersécurité dans les crypto-monnaies exige une stratégie de défense en profondeur.
Faire une confiance absolue aux garanties d’un seul fabricant représente un risque systémique. Pour atténuer l’exposition aux vulnérabilités matérielles ou logicielles, il est indispensable de mettre en place des couches supplémentaires de protection :
1. **Schémas Multi-signature (Multisig) :** Répartir les clés privées entre différents appareils et fabricants afin qu’une défaillance d’un seul modèle ne compromette pas l’ensemble des fonds.
2. **Bonnes pratiques opérationnelles :** Vérifier l’intégrité du micrologiciel, éviter la dépendance aveugle à des processus automatisés sans sauvegarde et isoler les environnements de génération de clés.
3. **Souveraineté et gestion des risques :** Partir du principe que la sécurité des crypto-actifs ne repose pas uniquement sur l’outil choisi, mais sur la capacité de l’utilisateur à anticiper les défaillances et à décentraliser le risque.
L’histoire montre qu’aucun portefeuille matériel n’est totalement invulnérable ; la véritable résilience financière se construit grâce à la diversification et à des couches de sécurité complémentaires, gérées par l’utilisateur.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
L’avertissement de sécurité de Coldcard concernant son modèle Mk3 (touchant les semences générées après le micrologiciel 4.0.1) montre qu’aucun appareil physique n’est infaillible face aux défaillances de développement.
En cas d’incidents de cette ampleur, la cybersécurité dans les crypto-monnaies exige une stratégie de défense en profondeur.
Faire une confiance absolue aux garanties d’un seul fabricant représente un risque systémique. Pour atténuer l’exposition aux vulnérabilités matérielles ou logicielles, il est indispensable de mettre en place des couches supplémentaires de protection :
1. **Schémas Multi-signature (Multisig) :** Répartir les clés privées entre différents appareils et fabricants afin qu’une défaillance d’un seul modèle ne compromette pas l’ensemble des fonds.
2. **Bonnes pratiques opérationnelles :** Vérifier l’intégrité du micrologiciel, éviter la dépendance aveugle à des processus automatisés sans sauvegarde et isoler les environnements de génération de clés.
3. **Souveraineté et gestion des risques :** Partir du principe que la sécurité des crypto-actifs ne repose pas uniquement sur l’outil choisi, mais sur la capacité de l’utilisateur à anticiper les défaillances et à décentraliser le risque.
L’histoire montre qu’aucun portefeuille matériel n’est totalement invulnérable ; la véritable résilience financière se construit grâce à la diversification et à des couches de sécurité complémentaires, gérées par l’utilisateur.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
En cas d’incidents de cette ampleur, la cybersécurité dans les crypto-monnaies exige une stratégie de défense en profondeur.
Faire une confiance absolue aux garanties d’un seul fabricant représente un risque systémique. Pour atténuer l’exposition aux vulnérabilités matérielles ou logicielles, il est indispensable de mettre en place des couches supplémentaires de protection :
1. **Schémas Multi-signature (Multisig) :** Répartir les clés privées entre différents appareils et fabricants afin qu’une défaillance d’un seul modèle ne compromette pas l’ensemble des fonds.
2. **Bonnes pratiques opérationnelles :** Vérifier l’intégrité du micrologiciel, éviter la dépendance aveugle à des processus automatisés sans sauvegarde et isoler les environnements de génération de clés.
3. **Souveraineté et gestion des risques :** Partir du principe que la sécurité des crypto-actifs ne repose pas uniquement sur l’outil choisi, mais sur la capacité de l’utilisateur à anticiper les défaillances et à décentraliser le risque.
L’histoire montre qu’aucun portefeuille matériel n’est totalement invulnérable ; la véritable résilience financière se construit grâce à la diversification et à des couches de sécurité complémentaires, gérées par l’utilisateur.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
Alexander Guevara
·
--
🟢
❎🚨 MISE À JOUR : Plus de 10,5 milliards de dollars en options de $BTC et $ETH sont programmées pour expirer demain sur Deribit, ce qui pourrait stimuler une hausse de la volatilité du marché.
❎C’EST INCROYABLE.
40 000 000 $ en $btc ont été volés en raison de la vulnérabilité du portefeuille Coldcard.
L’attaquant a exploité un défaut dans la génération des clés de Coldcard et a dérobé ces fonds en 25 minutes.
Même les portefeuilles froids ne sont plus sûrs.
✅Bitcoin sur un support critique, casse les 64 k$ et se dirige directement vers les 60 k$, si vous le détenez, il cherchera les plus hauts à 67 k$
✅Et les youtubeurs de Temu qui font des "gros trades en Long sur l’or" et se font liquider... donc faites attention aux escrocs
$XAU #BTC #holder #Coldcard #GOLD #Liquidations
❎🚨 MISE À JOUR : Plus de 10,5 milliards de dollars en options de $BTC et $ETH sont programmées pour expirer demain sur Deribit, ce qui pourrait stimuler une hausse de la volatilité du marché.
❎C’EST INCROYABLE.
40 000 000 $ en $btc ont été volés en raison de la vulnérabilité du portefeuille Coldcard.
L’attaquant a exploité un défaut dans la génération des clés de Coldcard et a dérobé ces fonds en 25 minutes.
Même les portefeuilles froids ne sont plus sûrs.
✅Bitcoin sur un support critique, casse les 64 k$ et se dirige directement vers les 60 k$, si vous le détenez, il cherchera les plus hauts à 67 k$
✅Et les youtubeurs de Temu qui font des "gros trades en Long sur l’or" et se font liquider... donc faites attention aux escrocs
$XAU #BTC #holder #Coldcard #GOLD #Liquidations
3
20
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.1M vues
5,042 mentions
2
#ZcashHoldersBackNU7Upgrade
3,723 vues
144 mentions
3
#MSTRTradingVolumeSurpassesMorganStanley
9,677 vues
342 mentions
4
#BitcoinFalls4%
23,613 vues
607 mentions
5
#SKHynixInTalksToMakeMemoryChipsInUS
10,740 vues
260 mentions
6
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,525 vues
45 mentions
7
#ArgentinaCommitsToOECDCryptoReportingBy2029
19,507 vues
415 mentions
8
#EthereumFallsBelow$2400
7,790 vues
94 mentions
9
#USDTLaunchesOnZamaPrivacyProtocol
8,373 vues
240 mentions
10
#USSenateBlocksClarityAct
67,575 vues
550 mentions