

#allbridge
allbridge
2,465 vues
28 mentions
Populaire
Récents

🚨 Vol de 2 millions de dollars à Allbridge : transferts de fonds de Solana vers Ethereum !
Le protocole Allbridge a été compromis, entraînant une perte d’environ 1,65 million de dollars. L’attaquant a réussi à transférer les fonds volés du réseau Solana vers Ethereum, puis à les convertir en ETH.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ DEFI
#Allbridge #Exploit #DeFi #Solana #Ethereum
🔗 Source : https://cryptobriefing.com/allbridge-exploit-solana-ethereum-bridge/
32
⚖️ Sécurité inter-chaînes après Allbridge : leçons tirées d'une pause liée à une faille de 1,65 M$
Le 20 juillet 2026, la pause de l’exploitation d’Allbridge qui suspend son pont inter-chaînes soulève des questions fondamentales sur l’avenir de l’interopérabilité. Une faille de 1,65 M$ peut sembler faible en termes crypto, mais elle souligne des défis de sécurité persistants auxquels les protocoles de ponts sont confrontés. Les ponts inter-chaînes sont devenus une infrastructure essentielle, mais ils restent la surface d’attaque la plus ciblée dans l’écosystème.
La réponse de l’industrie — suspendre les opérations, réaliser des audits et envisager des refontes — traduit une approche plus mûre des incidents de sécurité. Toutefois, chaque faille érode la confiance des utilisateurs. L’avenir appartient probablement à des ponts minimisant la confiance, s’appuyant sur des vérifications cryptographiques plutôt que sur une gouvernance multi-signature.
📌 À retenir :
Chaque exploitation d’un pont accélère l’industrie vers une interopérabilité sans confiance — la voie la plus difficile, mais la voie nécessaire.
#Allbridge #CrossChain #BridgeSecurity #DeFi
#BinanceAlphaAlert
4
🚨 Le protocole Allbridge suspend ses activités après une attaque par Flash Loan de 1,65 million de dollars !
Le protocole inter-chaînes Allbridge a subi une attaque par Flash Loan complexe ayant entraîné des pertes de 1,65 million de dollars. L’attaquant a utilisé un prêt flash de 1,12 million de dollars provenant de Kamino pour manipuler les ratios des pools, permettant de retirer des actifs à des prix avantageux avant de transférer les fonds.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ DEFI
#Allbridge #FlashLoanAttack #DeFiSecurity #CryptoExploit #CrossChain
🔗 Source : https://www.coindesk.com/business/2026/07/20/cross-chain-protocol-allbridge-halts-after-usd1-65-million-flash-loan-exploit
33
·
--
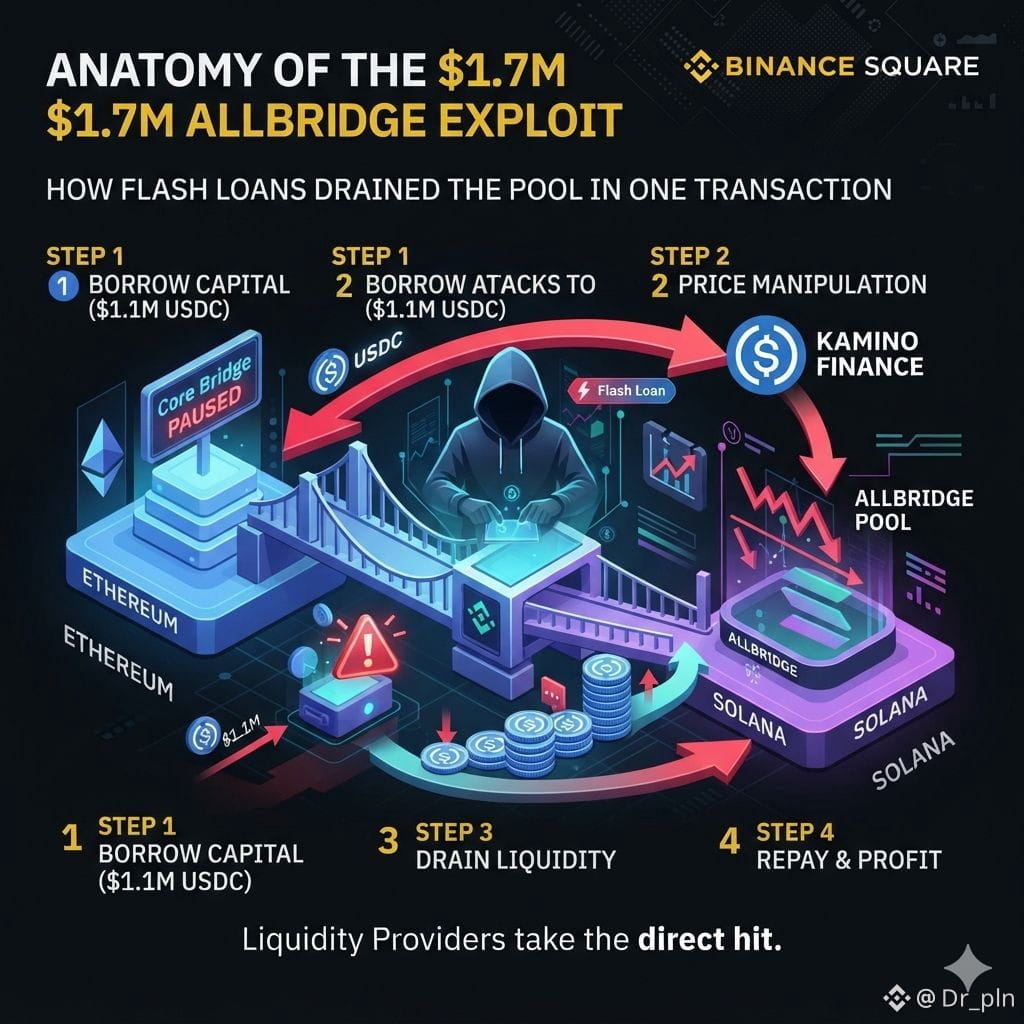
🚨 Leçon coûteuse tirée de l’exploitation d’Allbridge 1,7 M$ ! Comment ont-ils réussi à percer ? 🚨
Rappelez-vous l’incident lorsque Allbridge a dû mettre en pause leur core bridge. C’est la preuve que la DeFi présente encore une faille fatale si l’on néglige ses mécanismes.
Voici comment un attaquant vide le pool Solana d’Allbridge en une seule transaction :
1️⃣ Emprunter des fonds : l’attaquant emprunte 1,1 M$ USDC à Kamino Finance.
2️⃣ Secouer les prix : ces fonds sont utilisés pour manipuler et dégrader le ratio des prix dans le pool Allbridge.
3️⃣ Vider les fonds : en exploitant des prix faussés, l’attaquant retire bien plus de liquidités que ce qui aurait dû être possible.
4️⃣ Rembourser la dette & s’échapper : le prêt accordé par Kamino est remboursé, et le reste des gains est emporté immédiatement.
Effet domino sur les LP (Liquidity Provider) :
Comme le système est automatique, le déficit de ce pool Solana s’est brièvement propagé vers d’autres chaînes. Heureusement, ce qui a été puisé, ce sont des stablecoins : l’exposition directe à la volatilité des prix $SOL peut être atténuée.
Insight pour nous :
Dans le monde de la DeFi, le Liquidity Provider porte toujours en premier le risque de marché lors d’une exploitation, jusqu’à ce que le solde réel du pool soit réellement rétabli. Diversifiez toujours et surveillez la santé du pool où vous faites du farming !
Qu’en pensez-vous ? Les ponts inter-chaînes (cross-chain bridge) sont-ils encore trop risqués pour le long terme ? Discutez en dessous 👇
$BNB $SOL
#DeFi #security #solana #CryptoNews #Allbridge
24
⚠️ Allbridge interrompt le pont inter-chaînes après un exploit de 1,65 million de dollars : l’incident de sécurité force l’arrêt du pont pendant que l’enquête débute
Le 20 juillet 2026, Allbridge annonce une pause de ses opérations de pont inter-chaînes à la suite d’un exploit de sécurité de 1,65 million de dollars. L’incident s’ajoute à la liste croissante des vulnérabilités des ponts qui ont mis à l’épreuve le secteur DeFi.
L’exploit met en lumière les défis de sécurité persistants auxquels fait face l’infrastructure inter-chaînes. Historiquement, les protocoles de pont ont été des cibles privilégiées pour les attaquants, avec des pertes souvent évaluées à plusieurs centaines de millions de dollars lors de divers incidents.
L’équipe d’Allbridge a confirmé qu’elle enquête sur l’incident et travaille avec des professionnels de la sécurité. Les utilisateurs sont invités à surveiller les canaux officiels pour obtenir des mises à jour sur la récupération des fonds et les délais de réouverture du pont.
📌 À retenir :
L’exploit d’Allbridge de 1,65 M$ est un autre rappel que les ponts inter-chaînes restent le point le plus vulnérable de l’infrastructure DeFi : la diligence en matière de sécurité est primordiale.
#Allbridge #Security #DeFi
#BinanceAlphaAlert
11
⚠️ Leçons tirées du piratage de 1,65 M$ d’Allbridge : ce que le hack enseigne sur la sécurité inter-chaînes
Le 20 juillet 2026, Allbridge a interrompu ses opérations après un exploit de 1,65 M$ qui a mis en évidence des risques persistants dans la technologie des ponts inter-chaînes. Les attaquants ont exploité une vulnérabilité de contrat intelligent dans le mécanisme du pool de liquidité d’Allbridge, vidant les fonds avant que le protocole ne puisse interrompre les transactions.
L’incident souligne une leçon essentielle : les ponts restent l’infrastructure la plus ciblée dans la crypto. Chaque message inter-chaînes et chaque verrouillage de jetons augmentent la surface d’attaque potentielle. Des audits de sécurité, des primes pour la découverte de bugs et un déploiement progressif des fonctionnalités des ponts sont des défenses indispensables.
📌 À retenir :
L’exploit d’Allbridge nous rappelle que les ponts inter-chaînes sont des cibles de grande valeur — un audit rigoureux et une surveillance continue sont non négociables pour la sécurité des ponts.
#Allbridge #BridgeSecurity #CrossChain #Adoption
#BinanceAlphaAlert
46

Allbridge a interrompu son protocole Core après une exploitation de 1,65 M$
#Allbridge a suspendu sa passerelle après une exploitation de 1,65 M$ au cours de laquelle l’attaquant aurait utilisé un flash loan et des échanges rapides pour manipuler les taux de change des stablecoins. L’attaquant a utilisé un flash loan de 1,12 M$ provenant du protocole de liquidité basé sur #Solana #Kamino pour manipuler les ratios des pools de stablecoins en échangeant rapidement USDC contre USDT. Il a ensuite retiré les fonds à des taux de change favorables et a blanchi les actifs volés via des protocoles de confidentialité.
Allbridge a déclaré que la liquidité des utilisateurs reste en sécurité et que Allbridge Next fonctionne normalement. L’entreprise prévoit de relancer Core sans pools de liquidité, en acheminant les transferts via CCTP et #LayerZero afin d’éliminer les risques de déséquilibre des pools.
👉 theblock.co/post/408855/allbridge-core-exploit
779
🚨 Violation d’Allbridge Core : pertes de 1,66 million de dollars après l’exploitation d’une faille !
Le pont pour les stablecoins Allbridge Core a été victime d’un piratage ayant entraîné le vol de 1,66 million de dollars d’actifs numériques. Le pirate a exploité le mécanisme d’échange du pool de liquidité, en utilisant un flash loan pour mener à bien l’opération malveillante. Cet incident met à nouveau en lumière les défis de sécurité auxquels font face les systèmes de finance décentralisée.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ DEFI
#Allbridge #Hack #DeFiSecurity #Exploit #CryptoCrime
🔗 Source : https://dailyhodl.com/2026/07/21/hacker-exploits-allbridge-core-draining-1660000-worth-of-crypto-from-cross-chain-stablecoin-bridge/
12
🚨 Attaque par prêt flash d’une valeur de 1,65 million de dollars qui immobilise le protocole Allbridge
Le protocole Allbridge dédié aux cryptomonnaies inter-chaînes suspend temporairement ses opérations en raison d’une attaque par prêt flash complexe d’une valeur de 1,65 million de dollars. L’attaquant a utilisé des prêts rapides pour manipuler les pools de stablecoins sur le réseau Solana avant de transférer les fonds dérobés vers Ethereum.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ DEFI
#Allbridge #FlashLoanAttack #DeFiSecurity #CryptoHack #Solana
🔗 Source : https://decrypt.co/373831/allbridge-pauses-cross-chain-protocol-after-1-65m-flash-loan-attack
110

Allbridge Core suspend le pont après une exploitation de 1,65 million de dollars
- Allbridge Core, un pont multi-chaînes, suspend ses activités après une attaque de 1,65 million de dollars.
- L’attaque a été menée via un flash loan et des transactions rapides afin de manipuler le taux de change des stablecoins.
- La suspension vise à empêcher toute nouvelle perte et à enquêter sur la cause.
- Allbridge collabore avec la communauté et des experts en sécurité pour corriger la vulnérabilité.
#BinanceSquare #CryptoNews #Allbridge #CrossChain #Stablecoin
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
81

·
--
🚨 Ce n’est PAS un piratage—c’est un purge de liquidité avant la prochaine phase à la hausse.
Le retail voit la panique, mais les gens avisés y voient une opportunité. Les mains faibles viennent d’être violemment secouées.
Exploitation à 1,6 M$ ? Dérisoire. Zones de liquidité nettoyées. Attention à une fausse cassure vers le support avant le rebond.
Prédiction : rebond de 5–10 % en 48 h.
Qui continue encore de tomber dans ces mouvements orchestrés ?
#Allbridge $ABR
8
·
--
Le cœur d’Allbridge subit une attaque basée sur Solana, perdant plus de 1,1 million de dollars
Le protocole inter-chaînes Allbridge Core a été attaqué sur le réseau Solana : plus de 1,1 million de dollars auraient été dérobés en manipulant le taux de change d’un pool de stablecoins. L’attaquant a utilisé un prêt flash provenant de Kamino pour exploiter la faille.$SOL
{future}(SOLUSDT)
#Allbridge
Le cœur d’Allbridge subit une attaque basée sur Solana, perdant plus de 1,1 million de dollars
Le protocole inter-chaînes Allbridge Core a été attaqué sur le réseau Solana : plus de 1,1 million de dollars auraient été dérobés en manipulant le taux de change d’un pool de stablecoins. L’attaquant a utilisé un prêt flash provenant de Kamino pour exploiter la faille.$SOL
#Allbridge
Le protocole inter-chaînes Allbridge Core a été attaqué sur le réseau Solana : plus de 1,1 million de dollars auraient été dérobés en manipulant le taux de change d’un pool de stablecoins. L’attaquant a utilisé un prêt flash provenant de Kamino pour exploiter la faille.$SOL
#Allbridge
99
·
--
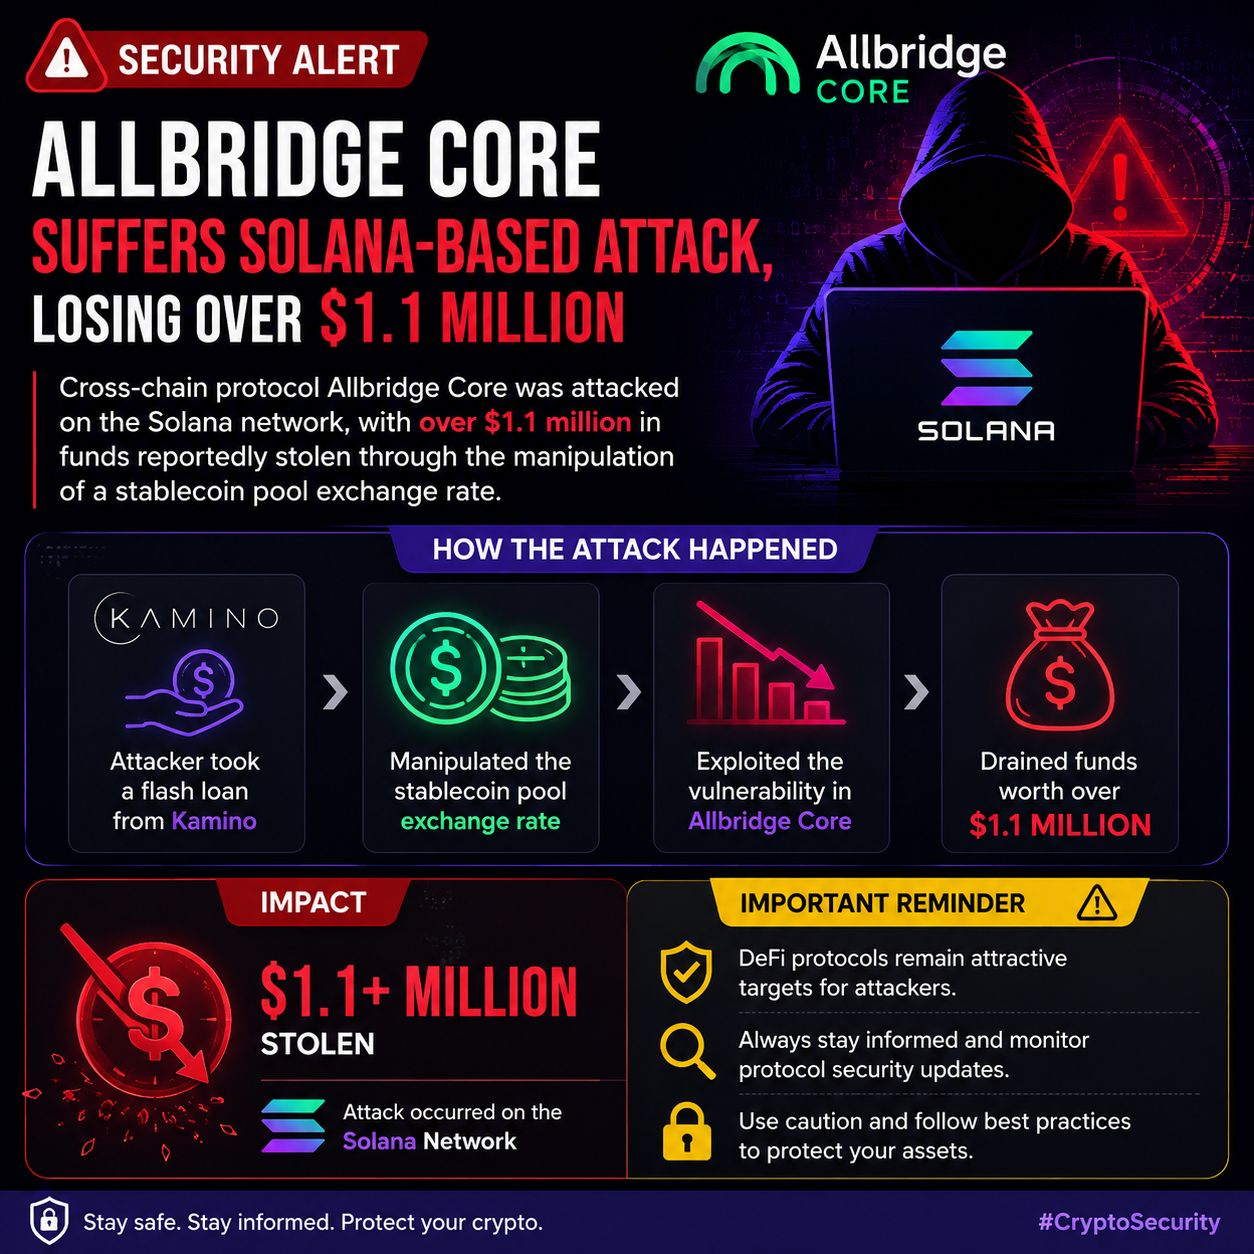
🚨 Alerte de sécurité
Le protocole inter-chaînes Allbridge Core a subi une importante faille sur le réseau Solana, avec plus de 1,1 million de dollars reportedly volés.
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
L’attaquant aurait utilisé un prêt flash Kamino pour manipuler le taux d’échange d’un pool de stablecoins et détourner des fonds.
Cet incident met en évidence les risques de sécurité persistants dans la DeFi et l’importance d’une protection robuste des contrats intelligents.
#Allbridge #Solana #DeFi #AsianStocksRiseOnChipmakerRebound
🚨 Alerte de sécurité
Le protocole inter-chaînes Allbridge Core a subi une importante faille sur le réseau Solana, avec plus de 1,1 million de dollars reportedly volés.
$BTC
$SOL
L’attaquant aurait utilisé un prêt flash Kamino pour manipuler le taux d’échange d’un pool de stablecoins et détourner des fonds.
Cet incident met en évidence les risques de sécurité persistants dans la DeFi et l’importance d’une protection robuste des contrats intelligents.
#Allbridge #Solana #DeFi #AsianStocksRiseOnChipmakerRebound
64
·
--
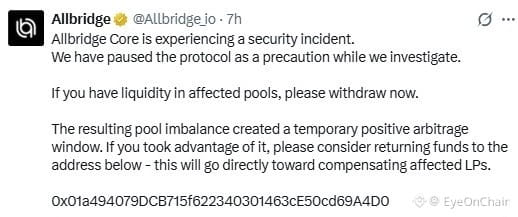
🚨 Alerte : Allbridge Core a été attaqué, avec une perte d’environ 1,65 million de dollars. L’attaquant transférera les fonds dérobés de Solana via un pont vers Ethereum. Allbridge indique avoir suspendu le protocole à titre de mesure de prévention et invite les fournisseurs de liquidité concernés à retirer immédiatement leurs fonds.#比特币 #Allbridge #attaque via pont
🚨 Alerte : Allbridge Core a été attaqué, avec une perte d’environ 1,65 million de dollars. L’attaquant transférera les fonds dérobés de Solana via un pont vers Ethereum. Allbridge indique avoir suspendu le protocole à titre de mesure de prévention et invite les fournisseurs de liquidité concernés à retirer immédiatement leurs fonds.#比特币 #Allbridge #attaque via pont
103

·
--
J’ai mis un moment à assimiler tout ça.
Allbridge a interrompu son protocole cross-chain après une attaque par flash loan de 1,65 million de dollars.
L’attaquant a manipulé les pools de stablecoins sur Solana puis a transféré les fonds vers Ethereum.
Tout cela d’après des signalements de cabinets de sécurité.
Ce n’est pas la première fois que quelque chose comme ça arrive avec des ponts.
$SOL
#FlashLoan #Allbridge
Quel protocole penses-tu que le prochain sera ?
114

Vérifié
Article
1,64 Md$ de stablecoins ont transité par TRON via Allbridge Core : pourquoi c’est importantL’infrastructure inter-chaînes autour de TRON continue de prendre de l’ampleur. Le volume cumulé des stablecoins déplacés via Allbridge Core avec le réseau TRON a atteint 1,64 Md$.
Au total, 79 774 transferts ont été traités au fil du temps, et la dynamique des derniers mois est particulièrement intéressante : encore 140 M$ ont transité par TRON en seulement deux mois.
1,64 Md$ de stablecoins ont transité par TRON via Allbridge Core : pourquoi c’est important
L’infrastructure inter-chaînes autour de TRON continue de prendre de l’ampleur. Le volume cumulé des stablecoins déplacés via Allbridge Core avec le réseau TRON a atteint 1,64 Md$.
Au total, 79 774 transferts ont été traités au fil du temps, et la dynamique des derniers mois est particulièrement intéressante : encore 140 M$ ont transité par TRON en seulement deux mois.
Au total, 79 774 transferts ont été traités au fil du temps, et la dynamique des derniers mois est particulièrement intéressante : encore 140 M$ ont transité par TRON en seulement deux mois.
127
·
--
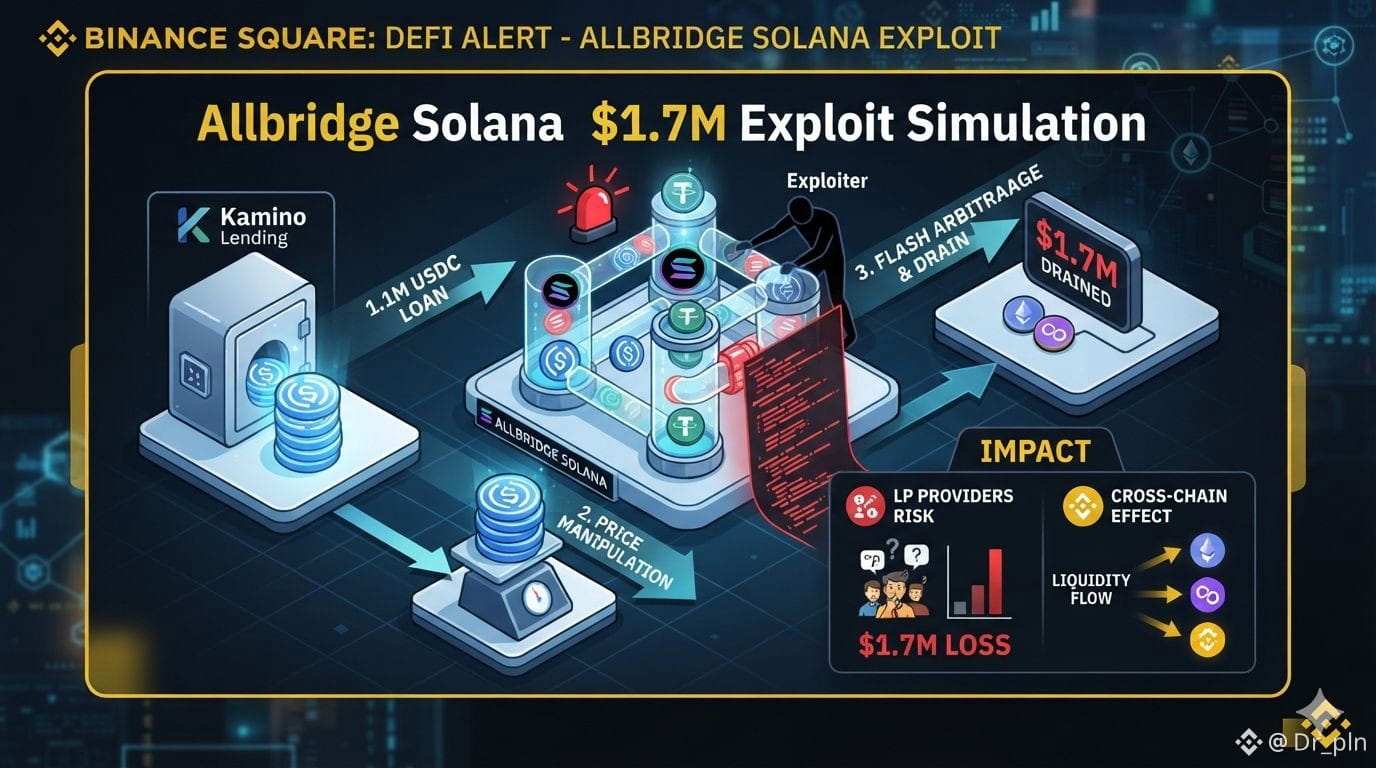
🚨 Allbridge Solana Exploité pour 1,7 million de dollars : Chronologie & Sort du LP !
Encore une leçon coûteuse du monde DeFi. Le protocole Allbridge a dû interrompre ses fonctions essentielles après avoir détecté une exploitation d’une valeur de 1,7 million de dollars au niveau de son pool de stablecoins Solana.
Comment cela a-t-il pu arriver ? (En seulement 1 Transaction !)
Capital emprunté : L’attaquant emprunte 1,1 million de dollars USDC à Kamino.
Manipulation de prix : Ces fonds massifs sont utilisés pour rompre l’équilibre des prix au sein du pool Allbridge.
Arbitrage éclair : L’attaquant retire les fonds avec un taux faussé, encaisse une énorme plus-value, puis rembourse immédiatement le prêt initial.
Effet domino vers d’autres chaînes
Les pertes se sont brièvement propagées vers d’autres pools et réseaux blockchain (chains) en raison de mouvements de liquidité réguliers et automatiques qui s’écoulaient vers ce pool désormais endommagé.
Bonne nouvelle & Mauvaise nouvelle ?
Côté positif : Les fonds qui ont été siphonnés ne concernent que les stablecoins ; il n’y a donc pas d’exposition directe à la baisse du prix du SOL.
Côté négatif : Les fournisseurs de liquidité (LP) supportent désormais directement le risque de marché. Ils doivent attendre un audit des soldes réels pour vérifier si les réserves restantes pourront couvrir leurs réclamations.
Diversifiez toujours vos actifs DeFi et restez vigilant face aux risques liés aux smart contracts ! 🛡️
$USDC $BNB $SOL
#CryptoNews #SolanaUSTD #DeFi: #Allbridge #Web3Security
22

·
--
🚨 Un autre signal d’alarme pour DeFi : Allbridge Core sous le coup
Pendant que le marché suit l’évolution du BTC, un nouvel incident retentissant s’est produit dans la DeFi.
⚠️ Le protocole Allbridge Core sur le réseau Solana a été attaqué via un flash loan, ce qui a permis de retirer environ 1,65 million de dollars.
Que signifie cela pour le marché ?
🔹 Même les protocoles DeFi éprouvés restent vulnérables si les mécanismes d’évaluation des actifs peuvent être temporairement faussés.
🔹 Avant d’apporter de la liquidité, il est important d’évaluer non seulement le rendement, mais aussi les risques liés aux smart contracts.
🔹 Après de tels événements, les investisseurs deviennent souvent plus prudents, et le capital se déplace temporairement vers des actifs plus fiables.
💡 Conclusion principale : un rendement élevé s’accompagne toujours d’un risque accru. Avant d’utiliser n’importe quel protocole DeFi, vérifiez l’audit, l’historique de sécurité et le système de gestion des risques.
📊 Selon vous, ce type d’attaque va-t-il se multiplier en 2026, ou l’industrie DeFi est-elle déjà prête à y faire efficacement face ?
$BTC $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BTCUSDT)
#Crypto #DeFi #Solana #Allbridge #FlashLoan
🚨 Un autre signal d’alarme pour DeFi : Allbridge Core sous le coup
Pendant que le marché suit l’évolution du BTC, un nouvel incident retentissant s’est produit dans la DeFi.
⚠️ Le protocole Allbridge Core sur le réseau Solana a été attaqué via un flash loan, ce qui a permis de retirer environ 1,65 million de dollars.
Que signifie cela pour le marché ?
🔹 Même les protocoles DeFi éprouvés restent vulnérables si les mécanismes d’évaluation des actifs peuvent être temporairement faussés.
🔹 Avant d’apporter de la liquidité, il est important d’évaluer non seulement le rendement, mais aussi les risques liés aux smart contracts.
🔹 Après de tels événements, les investisseurs deviennent souvent plus prudents, et le capital se déplace temporairement vers des actifs plus fiables.
💡 Conclusion principale : un rendement élevé s’accompagne toujours d’un risque accru. Avant d’utiliser n’importe quel protocole DeFi, vérifiez l’audit, l’historique de sécurité et le système de gestion des risques.
📊 Selon vous, ce type d’attaque va-t-il se multiplier en 2026, ou l’industrie DeFi est-elle déjà prête à y faire efficacement face ?
$BTC $SOL $ETH
#Crypto #DeFi #Solana #Allbridge #FlashLoan
208
Une opération de flash loan vient de « brûler » 1,65 million USD sur Allbridge – le pont cross-chain est exploité dès que le marché commence à repartir à la hausse. L’attaquant emprunte rapidement des actifs, manipule le taux de change des stablecoins dans le pool de liquidité, puis retire les fonds.
Allbridge a immédiatement suspendu l’ensemble de ses activités. Une mesure nécessaire, mais la liquidité est aussitôt bloquée, et les utilisateurs concernés en subissent directement les conséquences. La communauté DeFi se souvient à nouveau de Wormhole, Ronin ou Nomad – des ponts qui avaient déjà fait perdre des centaines de millions.
Un vieux leçon… mais nouvelle : le flash loan reste une arme redoutable lorsque le pool de liquidité est peu profond et que le mécanisme de tarification est facile à manipuler. En tant que trader chevronné, je vois cela comme un signal d’alarme en matière de gestion des risques. Ne pas concentrer trop de capital sur un seul protocole cross-chain.
Faites vos propres recherches, diversifiez et préparez-vous toujours au pire scénario.
#Bảomật #DeFi #FlashLoan #CrossChain #Allbridge
121


·
--
Haussier
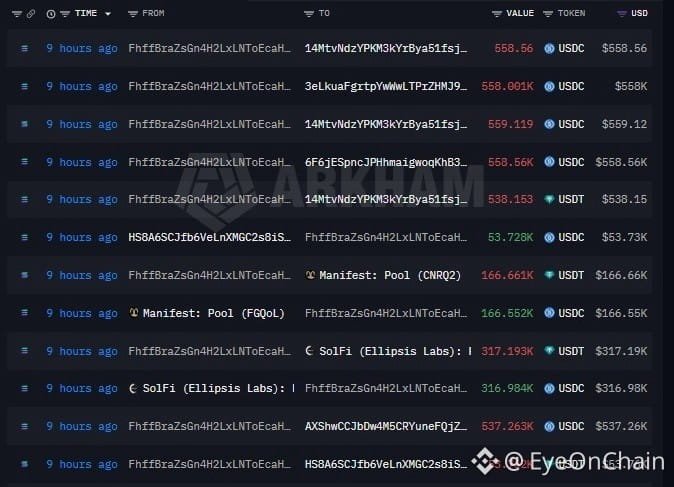
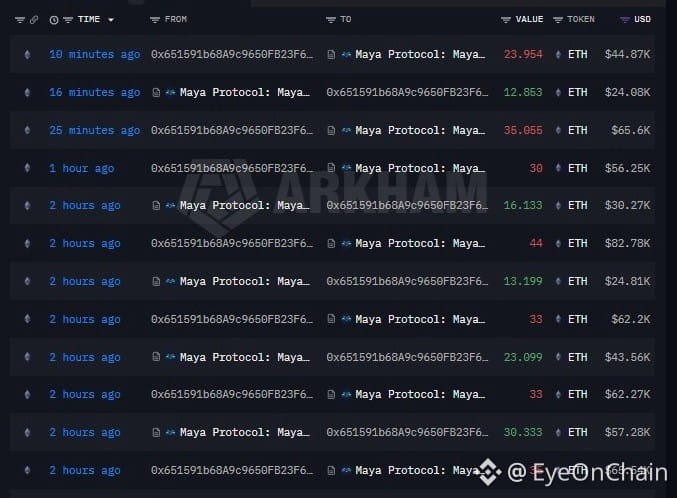
Pont inter-chaînes #Allbridge a subi une exploitation entraînant le vol d’environ 1,65 million de dollars.
L’exploiteur a rapidement transféré tous les fonds volés de Solana vers Ethereum et les a échangés contre $ETH , une tactique courante visant à regrouper des actifs volés avant de tenter de les déplacer ou de les blanchir.
Les portefeuilles de l’attaquant doivent être surveillés au cas où les fonds seraient déplacés à nouveau.
Adresses:
0x651591b68A9c9650FB23F642162353306281ffDe
FhffBraZsGn4H2LxLNToEcaHWEfWwT2UcSz4oRHb7Qdc
2
2.8k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
24,328 vues
749 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
18,721 vues
471 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
39,999 vues
245 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
2,865 vues
68 mentions
5
#KOSPIFalls3.53%BackBelow6000
62,307 vues
1,089 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
28,129 vues
582 mentions
7
#USMidtermElections
244,486 vues
2,347 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
25,730 vues
94 mentions
9
#BinanceWillListPredictPREDICT
93,445 vues
1,389 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,132 vues
110 mentions