

#staysafu
staysafu
5.2M vues
28,395 mentions
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Populaire
Récents


Présentation du cinquième sujet de notre plongée approfondie dans la gestion des risques – #StaySAFU
L’espace crypto est truffé d’escroqueries qui peuvent compromettre vos investissements, telles que les escroqueries par phishing, les rug pulls, les schémas de pump and dump, les ICOs falsifiés et plus encore. Comprendre comment repérer et éviter les escroqueries potentielles est essentiel pour protéger vos actifs.
👉 Votre publication peut inclure :
• Partagez vos expériences personnelles avec les escroqueries, comment vous les avez gérées et les leçons clés que vous en avez tirées.
• Quels sont les principaux signes d’alerte ou indicateurs que vous surveillez ?
• Partagez tous les outils ou ressources que vous utilisez pour vérifier les informations et éviter les escroqueries.
Ex. d'une publication - "J'ai une fois reçu un e-mail offrant un retour garanti élevé sur un jeton crypto moins connu, ce qui a éveillé mes soupçons. Après quelques recherches, j'ai découvert qu'il n'était listé sur aucune plateforme d'échange réputée et n'avait aucun soutien crédible. Quelques jours plus tard, le projet a été révélé comme étant un rug pull. Vérifiez toujours les informations vérifiables et faites confiance à votre instinct ! #StaySAFU "
📢 Créez une publication avec #StaySAFU et partagez vos idées pour gagner des points Binance ! (Appuyez sur le "+" sur la page d'accueil de l'application et cliquez sur le Centre des tâches)
Détails complets de la campagne [here](https://www.binance.com/en/square/post/22460231593642).
Présentation du cinquième sujet de notre plongée approfondie dans la gestion des risques – #StaySAFU
L’espace crypto est truffé d’escroqueries qui peuvent compromettre vos investissements, telles que les escroqueries par phishing, les rug pulls, les schémas de pump and dump, les ICOs falsifiés et plus encore. Comprendre comment repérer et éviter les escroqueries potentielles est essentiel pour protéger vos actifs.
👉 Votre publication peut inclure :
• Partagez vos expériences personnelles avec les escroqueries, comment vous les avez gérées et les leçons clés que vous en avez tirées.
• Quels sont les principaux signes d’alerte ou indicateurs que vous surveillez ?
• Partagez tous les outils ou ressources que vous utilisez pour vérifier les informations et éviter les escroqueries.
Ex. d'une publication - "J'ai une fois reçu un e-mail offrant un retour garanti élevé sur un jeton crypto moins connu, ce qui a éveillé mes soupçons. Après quelques recherches, j'ai découvert qu'il n'était listé sur aucune plateforme d'échange réputée et n'avait aucun soutien crédible. Quelques jours plus tard, le projet a été révélé comme étant un rug pull. Vérifiez toujours les informations vérifiables et faites confiance à votre instinct ! #StaySAFU "
📢 Créez une publication avec #StaySAFU et partagez vos idées pour gagner des points Binance ! (Appuyez sur le "+" sur la page d'accueil de l'application et cliquez sur le Centre des tâches)
Détails complets de la campagne here.
49
53
203
65.3k
·
--
$EPIC, $TRX & $BNB traders doivent ralentir avant de poursuivre des setups imprudents. Les market makers attirent des longs avides sur $EPIC avec des balayages de liquidité qui punissent quiconque prend une taille trop importante. 🛡️⚠️
EPIC montre une compression proche d’une zone de reprise — la patience et la discipline comptent davantage que d’attraper chaque bougie. 📉
TRX maintient les plus bas de la range, mais tout levier agressif ici risque une invalidation instantanée. Restez léger, restez flexible. 🚨
La rotation de BNB est stable mais trompeuse ; l’argent intelligent se nourrit des entrées motivées par la FOMO. Le biais spot est plus sûr jusqu’à ce que la structure confirme. 📈
Protégez votre portefeuille, réduisez la taille, Inviting you to join my group LOSS RECOVERY FOR FREE: https://app.binance.com/uni-qr/N4WAnvHCInviting you to join my group LOSS RECOVERY FOR FREE: https://app.binance.com/uni-qr/N4WAnvHCInviting you to join my group LOSS RECOVERY FOR FREE: https://app.binance.com/uni-qr/N4WAnvHC évitez les trades de vengeance. 🧠
#EPIC #TRX #BNB #CryptoRotation #STAYSAFU
80
·
--
Haussier
$G, $CELR & $BNB Le « smart money » se nourrit des longs gourmands sur G — la chasse de liquidité a déjà puni les acheteurs trop tardifs, et les traders disciplinés réduisent le risque avant la prochaine tentative de reprise.
CELR montre une exhaustion corrélée, avec un volume qui s’essouffle face aux zones de résistance où le retail se fait souvent piéger.
BNB reste défensif, maintient la structure mais reste vulnérable si les flux plus larges se dénouent, donc la patience et un levier faible sont essentiels.
Protégez votre portefeuille 🛡️, réduisez la taille, et évitez les trades de revanche — la discipline bat le FOMO à chaque fois.
Restez SAFU, laissez la rotation guider votre biais, et gardez une exécution propre.
#G #CELR #BNB #CryptoRotation #STAYSAFU
317
·
--
La raison n°1 pour laquelle les gens perdent leur crypto (Ce n’est pas à cause des hackers)
Le problème
La plupart des pertes en crypto ne viennent pas d’échanges piratés ou de smart contracts exploités. Elles proviennent de quelque chose de beaucoup plus banal : des erreurs de sécurité côté utilisateur.
Mots-clés (seed phrases) stockés en captures d’écran ou dans des notes (synchronisées avec le cloud, exposées à n’importe quel malware) Approbations aveugles des permissions de tokens sur des dApps inconnues, donnant des contrats un accès illimité aux dépenses d’un portefeuille Tomber sur des sites de phishing qui ressemblent pixel par pixel aux plateformes réelles Réutiliser le même mot de passe sur l’échange, l’e-mail et les comptes liés au portefeuille S’appuyer sur la 2FA par SMS, vulnérable aux attaques de SIM swapping
Un simple clic sur le mauvais lien, ou une approbation négligente, peut vider un portefeuille en quelques secondes — aucun “piratage” requis, juste une erreur.
La solution
La sécurité en crypto ne consiste pas en une seule grande correction — c’est une question d’habitudes constantes :
Utilisez un portefeuille matériel pour tout ce qui dépasse de petites sommes destinées à un trading actif. Gardez les clés privées hors ligne, tout simplement. Notez votre seed phrase sur papier (ou sur métal) et conservez-la physiquement. Ne la tapez jamais sur un site, une application ou une note cloud. Auditez et révoquez régulièrement les approbations de tokens grâce à des outils comme Revoke.cash ou le vérificateur d’autorisations de tokens d’Etherscan — la plupart des portefeuilles conservent des anciennes approbations illimitées provenant d’applications qu’ils n’utilisent plus. Passez à une application d’authentification (ou à une clé de sécurité matérielle) plutôt que le SMS pour la 2FA. Ajoutez aux favoris les URL officielles et ne cliquez jamais sur des liens wallet-connect provenant de DM, d’annonces ou de messages non sollicités. Utilisez un portefeuille “jetable” avec un minimum de fonds lorsque vous testez de nouvelles dApps non auditées.
Tout cela ne nécessite pas une expertise technique poussée — seulement de la rigueur. En crypto, vous êtes votre propre banque, ce qui signifie que vous êtes aussi votre propre équipe de sécurité.
#Binance #cryptouniverseofficial #Web3S #blockchain #StaySAFU
83

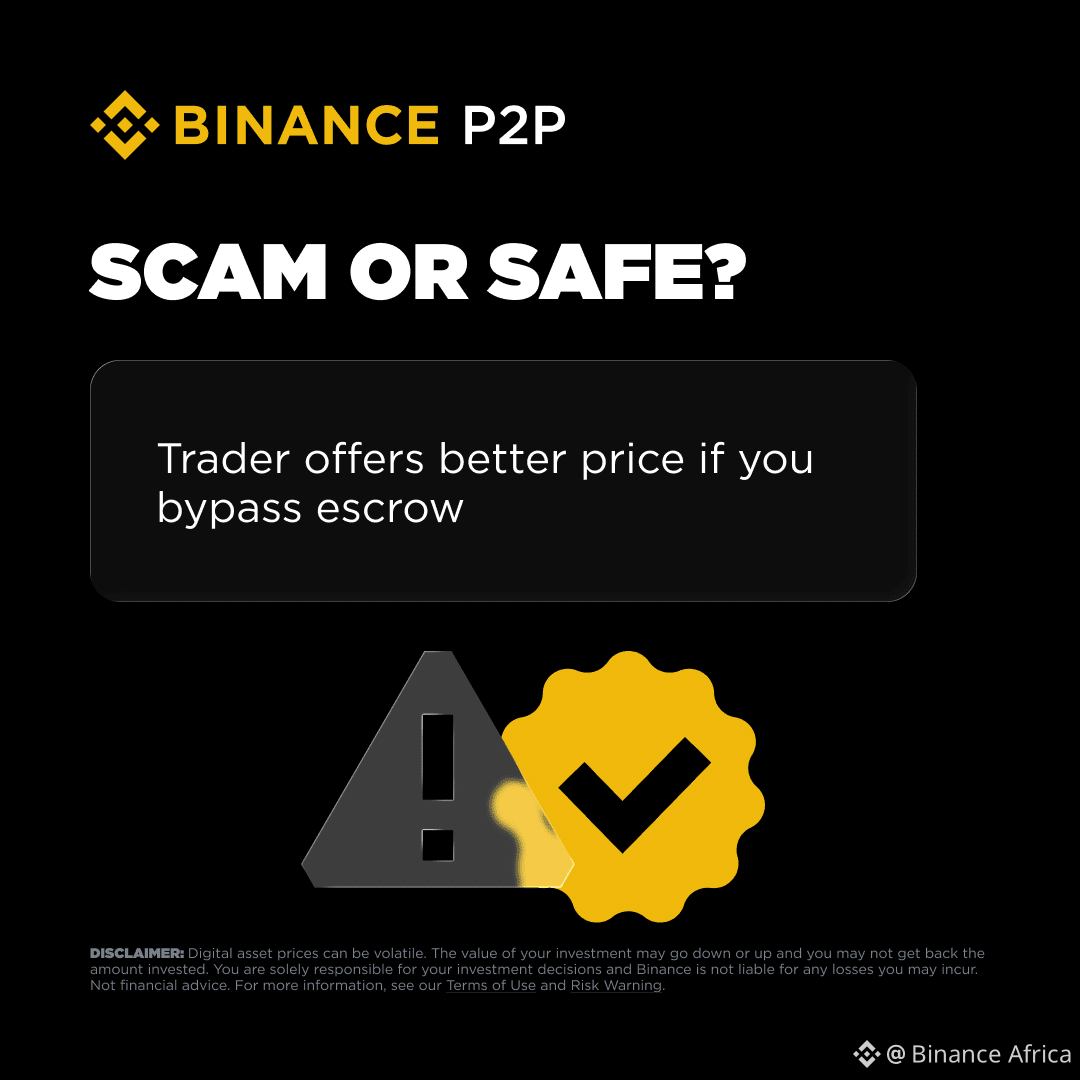
Trop beau pour être vrai ? Il y a de fortes chances que si.
Pas de garantie de dépôt = pas de protection. Utilisez toujours la garantie de dépôt (escrow) de Binance P2P.
#STAYSAFU
$BTC
{future}(BTCUSDT)
Trop beau pour être vrai ? Il y a de fortes chances que si.
Pas de garantie de dépôt = pas de protection. Utilisez toujours la garantie de dépôt (escrow) de Binance P2P.
#STAYSAFU
$BTC
Pas de garantie de dépôt = pas de protection. Utilisez toujours la garantie de dépôt (escrow) de Binance P2P.
#STAYSAFU
$BTC
2
342
·
--
Vérifié
$ETH ALERTE SCAM🚨 : 24,23 MILLIONS $ EN STETH & RETH DRAINÉS VIA PHISHING PERMISSION
Un utilisateur DeFi expérimenté est tombé dans l'un des plus gros cambriolages de phishing on-chain de l'histoire de Web3, perdant 24,23 millions $ en cryptomonnaie sans jamais exposer de mot de passe, clé privée ou phrase de récupération.
L'attaque a exploité la fonction Permis ERC-20, un mécanisme d'économie de gaz qui permet les transferts de tokens uniquement sur la base d'une signature hors chaîne. La victime a connecté son wallet à un site qui a cloné un protocole décentralisé légitime, où une demande de signature de Permis malveillante était déguisée en interaction de routine.
Au moment où la victime a signé, l'attaquant a obtenu une autorisation totale pour déplacer les fonds. En quelques secondes, 9 579 stETH et 4 851 rETH ont été drainés directement dans les wallets du hacker, le tout sans que la victime n'envoie manuellement une seule transaction.
L'incident a été signalé en direct par la société de sécurité Scam Sniffer et est vérifiable de manière permanente sur la blockchain Ethereum, prouvant que les signatures de wallet peuvent être tout aussi dévastatrices qu'une phrase de récupération fuitée.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
266


·
--
⚠️ Capture d’écran réelle…réelle position…mais…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
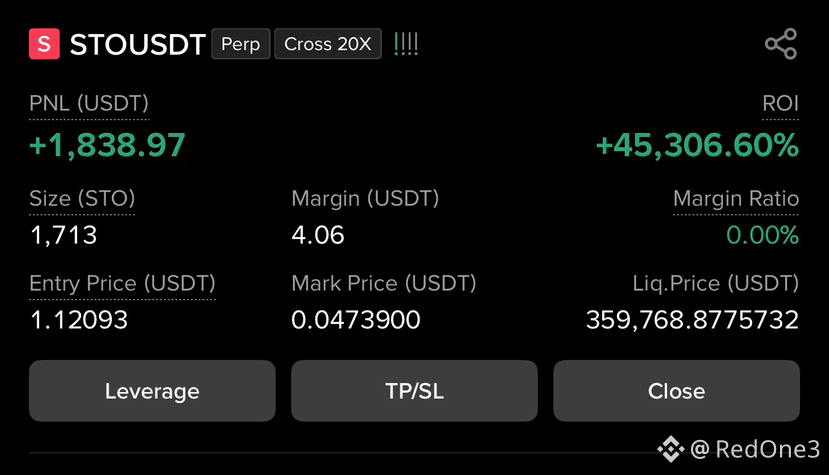
C’est le compte de démonstration !
Quand vous voyez un ROI incroyable comme **+45,306%**, votre première idée pourrait être de penser que c’est la stratégie de trading ultime.
Cette capture d’écran est 100% authentique et non modifiée, mais elle provient directement de mon compte de Démo.
Voici un rapide point de réalité sur la façon dont ces environnements simulés peuvent fausser les indicateurs et tromper facilement les gens :
🚨 La marge : toute la position est soutenue par seulement 4,06 $ !
🚨 Prix de liquidation : il affiche un chiffre impossible (plus de 359 768 $), qui n’apparaît que grâce à la liquidité simulée et aux mécanismes de tarification des environnements de démo.
Le fait est que n’importe qui peut prendre une capture d’écran parfaitement propre et authentique d’une transaction de démo avec fort levier pour afficher de gigantesques chiffres verts, sans aucun risque réel.
Ne vous laissez pas aveugler par un pourcentage vert qui clignote. Regardez toujours l’ensemble 👉🏻 la marge, la taille de la position et le prix de liquidation 👉🏻 même si la capture elle-même est réelle.
Protégez votre capital, car le marché réel ne joue pas.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
C’est le compte de démonstration !
Quand vous voyez un ROI incroyable comme **+45,306%**, votre première idée pourrait être de penser que c’est la stratégie de trading ultime.
Cette capture d’écran est 100% authentique et non modifiée, mais elle provient directement de mon compte de Démo.
Voici un rapide point de réalité sur la façon dont ces environnements simulés peuvent fausser les indicateurs et tromper facilement les gens :
🚨 La marge : toute la position est soutenue par seulement 4,06 $ !
🚨 Prix de liquidation : il affiche un chiffre impossible (plus de 359 768 $), qui n’apparaît que grâce à la liquidité simulée et aux mécanismes de tarification des environnements de démo.
Le fait est que n’importe qui peut prendre une capture d’écran parfaitement propre et authentique d’une transaction de démo avec fort levier pour afficher de gigantesques chiffres verts, sans aucun risque réel.
Ne vous laissez pas aveugler par un pourcentage vert qui clignote. Regardez toujours l’ensemble 👉🏻 la marge, la taille de la position et le prix de liquidation 👉🏻 même si la capture elle-même est réelle.
Protégez votre capital, car le marché réel ne joue pas.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
794
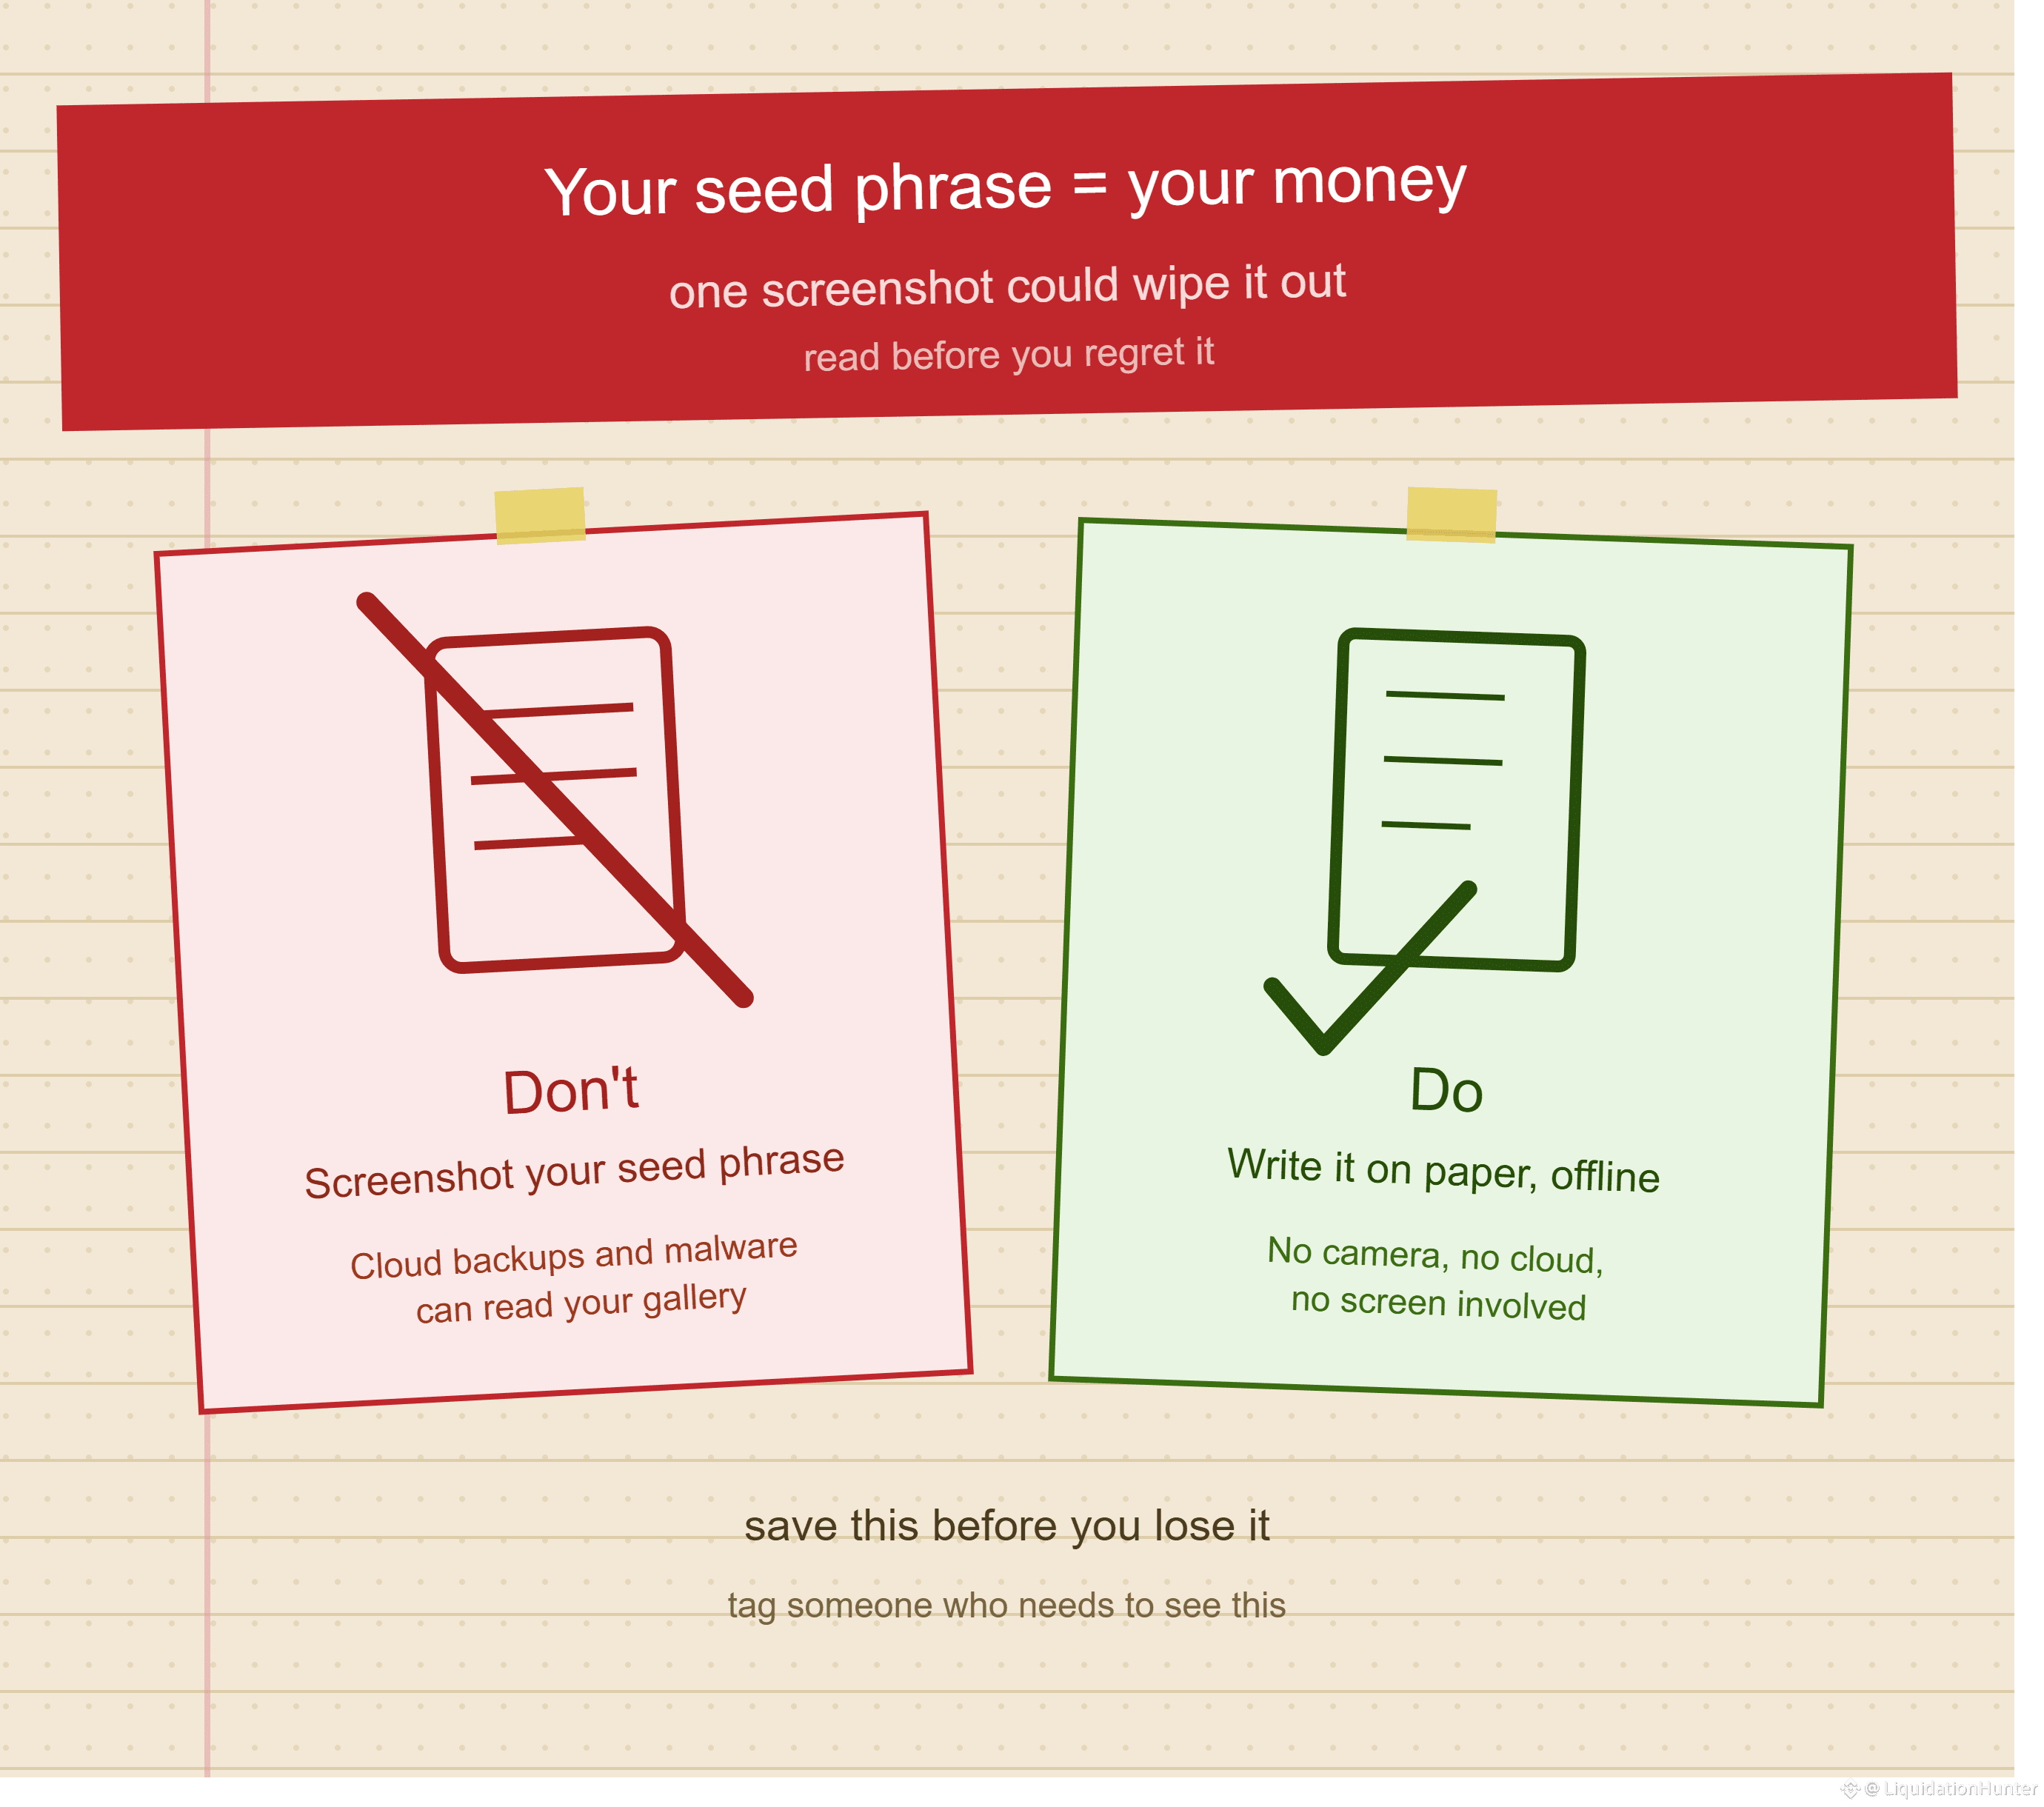
⚠️ AVIS : Un nouveau malware analyse les photos du téléphone pour y trouver des phrases de récupération
Une nouvelle souche appelée SparkKitty a été repérée en se cachant dans des applications de l’App Store et de Google Play, en analysant des captures d’écran enregistrées à la recherche de phrases de récupération crypto et d’informations de portefeuille. Kaspersky a constaté que le voleur basé sur l’OCR extrait des phrases de récupération et d’autres données sensibles directement à partir des captures d’écran enregistrées dans la galerie de l’appareil.
Solution simple : ne faites jamais de capture d’écran de votre phrase de récupération. Notez-la physiquement, conservez-la hors ligne et vérifiez votre galerie pour repérer d’anciennes captures d’écran que vous auriez pu oublier.
Taguez quelqu’un qui doit voir ça 👇
#CryptoSecurity #SeedPhraseAlert #STAYSAFU #Binance
70
·
--
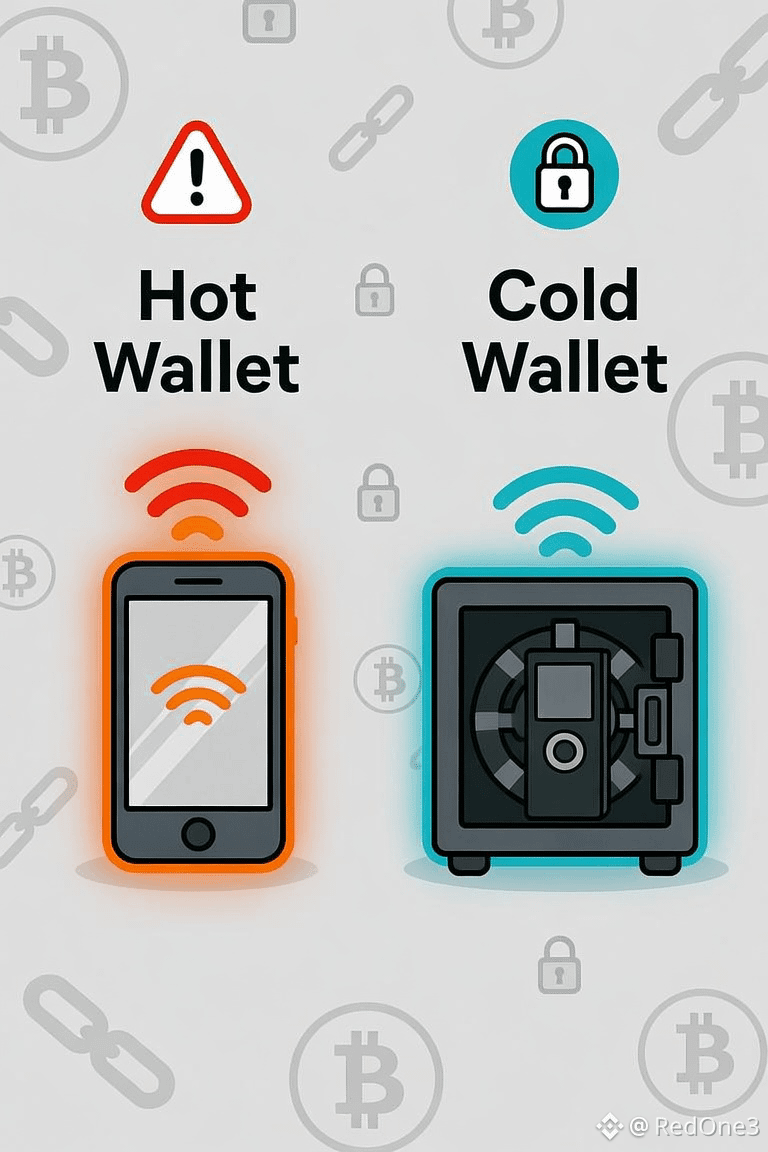
🔐 Arrêtez de faire défiler une seconde… protégez d’abord votre argent ! 🚀
Beaucoup de personnes dans la crypto se concentrent sur « quoi acheter » et oublient la question la plus importante : « comment protéger ce que j’ai déjà ? » 💡
📌 Portefeuille Hot (chaud) :
Connecté à Internet (applications, échanges) ⚡
✅ Rapide et facile pour un usage quotidien
⚠️ Plus exposé aux piratages
📌 Portefeuille Cold (froid) :
Stockage hors ligne (portefeuilles matériels ou papier) 🧊
✅ Très haute sécurité pour conserver à long terme
⚠️ Moins pratique pour trader rapidement
🎯 La règle d’or :
« Pas vos clés, pas vos pièces » 🔑
Si vous ne détenez pas vous-même vos clés privées… vous ne possédez pas vraiment les pièces !
#StaySAFU #DYOR
324
·
--
🔐 Une simple mesure de sécurité pourrait sauver votre crypto
Imaginez vous réveiller un matin et découvrir que votre crypto a disparu.
- Pas de piratage.
- Pas de panne de blockchain.
Juste quelqu’un qui a eu accès à votre compte.
C’est exactement pour cela que l’authentification à deux facteurs (2FA) fait partie des fonctionnalités de sécurité les plus importantes que chaque investisseur crypto devrait activer.
Voici pourquoi c’est important :
🛡️ 1. Elle ajoute une deuxième couche de protection
Même si quelqu’un découvre votre mot de passe, il doit encore disposer de votre deuxième code de vérification pour accéder à votre compte.
📱 2. Elle protège contre les mots de passe volés
Les mots de passe peuvent être divulgués via des sites de phishing, des logiciels malveillants ou la réutilisation des identifiants depuis d’autres plateformes. La 2FA contribue à réduire le risque d’accès non autorisé.
⚠️ 3. Les transactions crypto sont irréversibles
Contrairement à la banque traditionnelle, les transactions blockchain ne peuvent généralement pas être inversées une fois confirmées. Empêcher un accès non autorisé est bien plus simple que d’essayer de récupérer des fonds perdus.
🔒 4. Elle aide à sécuriser les actions importantes du compte
De nombreuses plateformes exigent la 2FA avant les retraits, la modification des paramètres de sécurité ou l’accès à des fonctionnalités sensibles du compte — ajoutant ainsi une autre couche de défense.
💡 5. Une bonne sécurité est une habitude, pas une option
Activer la 2FA ne prend que quelques minutes, mais cela peut protéger des années d’investissement et de travail.
Ne pas attendre un incident de sécurité pour renforcer votre compte.
En crypto, la prévention est toujours meilleure que la récupération.
💬 Parlons-en !
En plus d’activer la 2FA, quelle est l’habitude de sécurité crypto la plus importante que vous suivez ? Partagez votre meilleur conseil ci-dessous — vous pourriez aider à protéger un autre investisseur.
#CryptoSecurity #2FA #STAYSAFU #Write2Earn
📊 SONDAGE
Avez-vous activé l’authentification à deux facteurs (2FA) sur vos comptes crypto ?
Yes, on every account ✅
0%
Yes, but only on some accounts
0%
Not yet, but I will today
0%
What's 2FA?
0%
0 Votes • Vote fermé
1
127
·
--
🚨 ALERTE ARNAQUE : Comment de faux jetons "$TSLA" utilisent "Dev Remove Liquidity" pour vider les portefeuillesAvez-vous récemment reçu des milliers de jetons gratuits comme $TSLA dans votre portefeuille Web3, sans raison apparente ? Avant d’essayer de les vendre pour un profit rapide, STOP ! Il s’agit d’une attaque de "Dusting" (fragmentation) & d’un piège à l’hameçonnage (Honeypot) classique.
Voici comment l’arnaque fonctionne, ce que signifient les indicateurs et comment vous protéger.
1. Le piège : valeur factice & fausses airdrops gratuites
Les escrocs envoient des millions de jetons sans valeur à des adresses Web3 actives. Ensuite, ils effectuent des micro-achats sur des exchanges décentralisées (DEX) pour faire grimper artificiellement le graphique.
Votre portefeuille calcule :
🚨 ALERTE ARNAQUE : Comment de faux jetons "$TSLA" utilisent "Dev Remove Liquidity" pour vider les portefeuilles
Avez-vous récemment reçu des milliers de jetons gratuits comme $TSLA dans votre portefeuille Web3, sans raison apparente ? Avant d’essayer de les vendre pour un profit rapide, STOP ! Il s’agit d’une attaque de "Dusting" (fragmentation) & d’un piège à l’hameçonnage (Honeypot) classique.
Voici comment l’arnaque fonctionne, ce que signifient les indicateurs et comment vous protéger.
1. Le piège : valeur factice & fausses airdrops gratuites
Les escrocs envoient des millions de jetons sans valeur à des adresses Web3 actives. Ensuite, ils effectuent des micro-achats sur des exchanges décentralisées (DEX) pour faire grimper artificiellement le graphique.
Votre portefeuille calcule :
121

Article
Vérification de sécurité Telegram : 3 minutes pour réduire votre exposition aux escrocsPour de nombreux traders, Telegram est l'un des outils de communication les plus importants qu'ils utilisent—et l'un des plus grands risques en matière de sécurité si les paramètres de confidentialité sont laissés ouverts. Beaucoup d'escroqueries par ingénierie sociale commencent par un simple « Bonjour » sur Telegram. En seulement 3 minutes, vous pouvez passer en revue vos paramètres de confidentialité et de sécurité et réduire votre exposition à des escroqueries comme celles-ci.
🔐 Allez dans les paramètres → Confidentialité et sécurité et suivez les 3 étapes ci-dessous.
1️⃣ Numéro de téléphone → Réglez la visibilité sur « Personne »
Pourquoi ? Les escrocs peuvent utiliser votre numéro de téléphone pour un échange de SIM ou pour trouver vos autres comptes de réseaux sociaux. Garder votre numéro privé rend plus difficile leur ciblage pour une authentification à deux facteurs par SMS.
Vérification de sécurité Telegram : 3 minutes pour réduire votre exposition aux escrocs
Pour de nombreux traders, Telegram est l'un des outils de communication les plus importants qu'ils utilisent—et l'un des plus grands risques en matière de sécurité si les paramètres de confidentialité sont laissés ouverts. Beaucoup d'escroqueries par ingénierie sociale commencent par un simple « Bonjour » sur Telegram. En seulement 3 minutes, vous pouvez passer en revue vos paramètres de confidentialité et de sécurité et réduire votre exposition à des escroqueries comme celles-ci.
🔐 Allez dans les paramètres → Confidentialité et sécurité et suivez les 3 étapes ci-dessous.
1️⃣ Numéro de téléphone → Réglez la visibilité sur « Personne »
Pourquoi ? Les escrocs peuvent utiliser votre numéro de téléphone pour un échange de SIM ou pour trouver vos autres comptes de réseaux sociaux. Garder votre numéro privé rend plus difficile leur ciblage pour une authentification à deux facteurs par SMS.
5
935
📱Les fausses applications Telegram peuvent entraîner le vol de portefeuilles
Les attaquants peuvent distribuer des installateurs Telegram modifiés par le biais de publicités sponsorisées, de pages de téléchargement non officielles et de sites tiers. Ces fausses apps peuvent contenir des malwares clippers 🦠—des logiciels malveillants qui remplacent silencieusement les adresses de portefeuille copiées par celles contrôlées par l'attaquant lors des transferts 💸.
⚠️ L'application peut sembler complètement normale tout en fonctionnant en arrière-plan.
🛡️ Recommandations de sécurité
1. Téléchargez uniquement Telegram à partir de sources officielles, comme le Google Play Store ou l'Apple App Store.
2. Soyez prudent avec les applications qui demandent des autorisations inutiles, vérifiez les avis et gardez vos applications à jour.
3. Vérifiez toujours soigneusement les adresses de portefeuille avant chaque transfert, y compris les caractères du milieu—pas seulement le début et la fin.
#Binancesecurity #STAYSAFU
1
283
Article
Alerte de Sécurité : Des Installateurs Falsifiés d'Outils d'IA Sont Utilisés pour Propager des MalwaresDes campagnes de malware actives exploitent la popularité croissante des outils d'IA pour cibler des utilisateurs sans méfiance. Ces attaques ne reposent pas principalement sur des vulnérabilités logicielles ou des violations de plateforme. Au lieu de cela, elles ciblent un comportement beaucoup plus simple : rechercher en ligne des outils d'IA comme Claude et télécharger ce qui semble être l'installateur officiel.
Les attaquants tirent parti de la confiance dans des marques familières et des interfaces soignées pour distribuer des malwares capables de compromettre des appareils, de voler des identifiants et de cibler des actifs liés à la crypto.
Alerte de Sécurité : Des Installateurs Falsifiés d'Outils d'IA Sont Utilisés pour Propager des Malwares
Des campagnes de malware actives exploitent la popularité croissante des outils d'IA pour cibler des utilisateurs sans méfiance. Ces attaques ne reposent pas principalement sur des vulnérabilités logicielles ou des violations de plateforme. Au lieu de cela, elles ciblent un comportement beaucoup plus simple : rechercher en ligne des outils d'IA comme Claude et télécharger ce qui semble être l'installateur officiel.
Les attaquants tirent parti de la confiance dans des marques familières et des interfaces soignées pour distribuer des malwares capables de compromettre des appareils, de voler des identifiants et de cibler des actifs liés à la crypto.
Les attaquants tirent parti de la confiance dans des marques familières et des interfaces soignées pour distribuer des malwares capables de compromettre des appareils, de voler des identifiants et de cibler des actifs liés à la crypto.
1
1
8
483
·
--
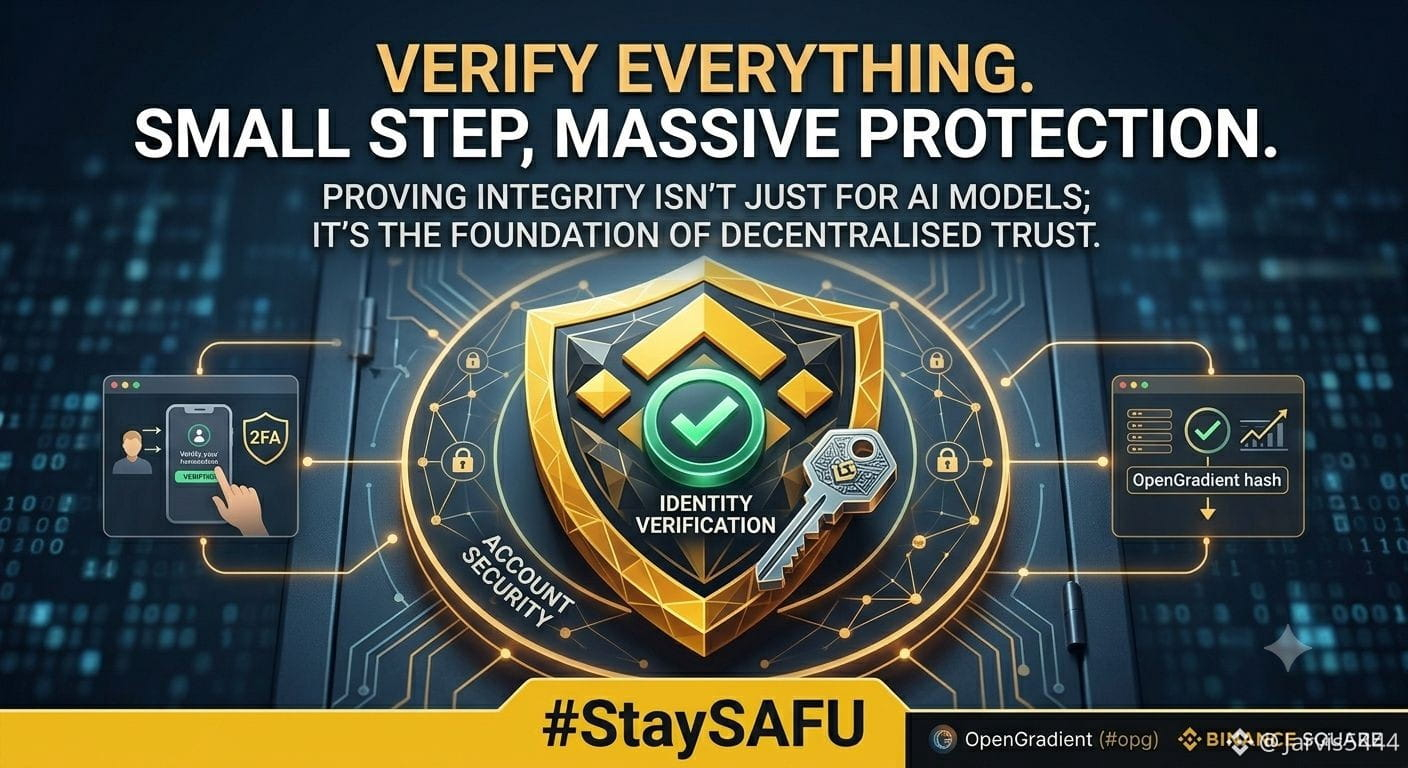
@OpenGradient #opg $OPG
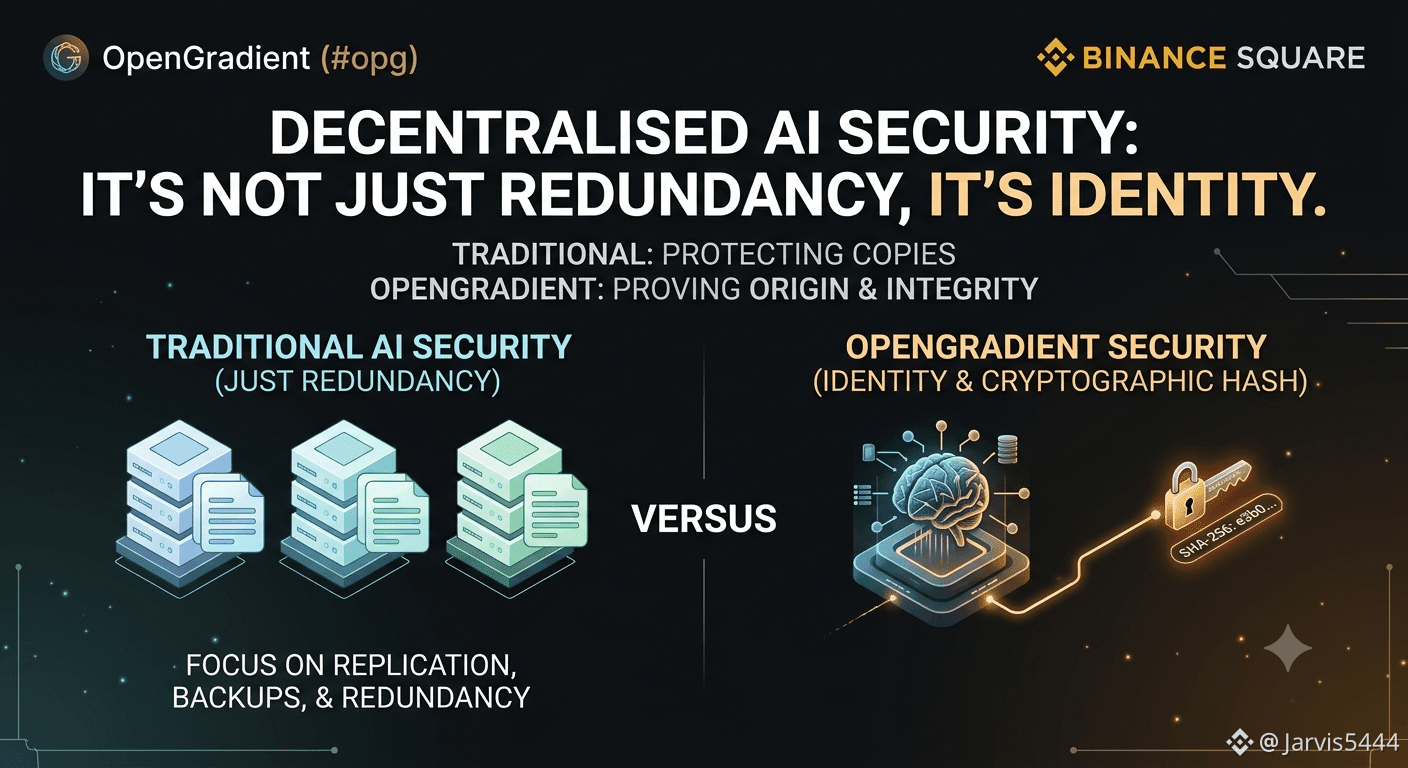
La plus grande idée reçue sur la sécurité de l'IA décentralisée ? Penser que la protection de l'infrastructure se résume à la redondance. Ce n'est pas le cas. La véritable fondation, c'est l'identité.
L'architecture d'OpenGradient révèle une vérité critique : un modèle d'IA peut faire plusieurs gigaoctets, mais son intégrité totale dépend d'un seul hachage cryptographique.
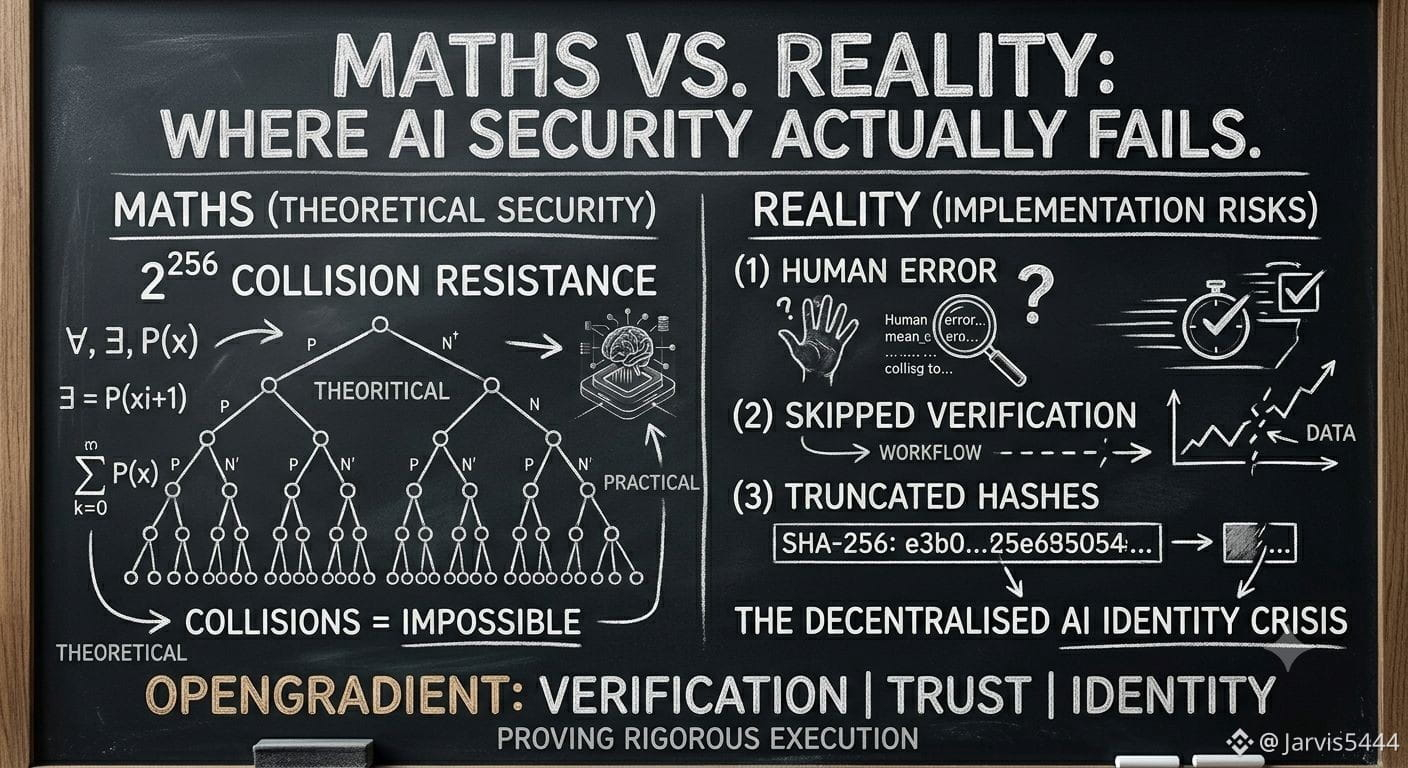
Voici pourquoi cela compte pour la sécurité Web3 : les maths vs. la réalité. Les identifiants de 256 bits rendent les collisions aléatoires pratiquement impossibles. Les véritables risques sont l'erreur humaine, les hachages tronqués, les erreurs de mise en œuvre ou les vérifications négligées—l'avantage d'OpenGradient.
La confiance, la vérification et le règlement automatisé dépendent tous d'une chose : prouver qu'une référence pointe exactement vers le modèle que vous attendez—pas d'altérations, pas de surprises. Dans les systèmes décentralisés, la valeur ne vient pas simplement de l'hébergement de données. Elle vient de la certitude absolue que les données n'ont pas été altérées.
Des petits hachages. Des conséquences massives.
🔍 Pour les utilisateurs de Binance, le même principe s'applique à la sécurité des comptes : vérifiez chaque lien, chaque expéditeur et chaque transaction. Une petite étape de vérification peut prévenir une perte massive.
Quel est votre avis ? La vérification cryptographique remplacera-t-elle la sécurité traditionnelle, ou avons-nous besoin des deux ? #OpenGradient #StaySAFU
7
3
222

Article
Binance s’associe à STOP THE TRAFFIK pour lutter contre la traite des êtres humains et l’exploitation des enfants via la cryptomonnaie🚨 Les crimes financiers ne touchent pas seulement l’argent — ils affectent aussi la vie des gens.
Binance a annoncé une collaboration avec STOP THE TRAFFIK, une organisation à but non lucratif à l’échelle mondiale qui lutte contre la traite des êtres humains et l’esclavage moderne. Avec cette initiative, Binance est devenu la première entreprise de cryptomonnaie à s’associer à cette organisation.
Binance s’associe à STOP THE TRAFFIK pour lutter contre la traite des êtres humains et l’exploitation des enfants via la cryptomonnaie
🚨 Les crimes financiers ne touchent pas seulement l’argent — ils affectent aussi la vie des gens.
Binance a annoncé une collaboration avec STOP THE TRAFFIK, une organisation à but non lucratif à l’échelle mondiale qui lutte contre la traite des êtres humains et l’esclavage moderne. Avec cette initiative, Binance est devenu la première entreprise de cryptomonnaie à s’associer à cette organisation.
Binance a annoncé une collaboration avec STOP THE TRAFFIK, une organisation à but non lucratif à l’échelle mondiale qui lutte contre la traite des êtres humains et l’esclavage moderne. Avec cette initiative, Binance est devenu la première entreprise de cryptomonnaie à s’associer à cette organisation.
175
·
--
$BNB, $USELESS & $MINA
Un piège de liquidité se forme autour de BNB 🚨📉. Les teneurs de marché balayent les longs faibles, l’absorption des order blocks est visible, et la “smart money” attend une confirmation claire. Protégez votre portefeuille — réduisez la taille, définissez un invalidation, et évitez de courir après chaque mèche.
USELESS se comprime près d’une résistance : patience et discipline sont essentielles — uniquement des entrées spot avec faible levier, évitez le FOMO.
MINA signale une défense de zone de demande : les longs de détail sont absorbés tandis que les ordres institutionnels s’accumulent discrètement.
Restez discipliné, évitez le revenge trading, et rappelez-vous que la gestion du risque compte plus que d’attraper chaque bougie 🛡️🧠.
#BNB #USELESS #MINA #CryptoTrading #RiskManagement #STAYSAFU Je vous invite à rejoindre mon groupe GRATUIT POUR LA RÉCUPÉRATION DE PERTE : https://app.binance.com/uni-qr/N4WAnvHC
166
·
--
$DEEP, $PLAY & $KMNO
Si DEEP t’a pris au dépourvu aujourd’hui 📉⚠️, arrête le revenge trading tout de suite. Les market makers balayent la liquidité, piégeant les dégénérés dans des longs surendettés, tandis que l’argent intelligent absorbe aux order blocks. Protégez votre portefeuille — réduisez la taille, définissez une invalidation, et reconstruisez en toute sécurité.
PLAY comprime près d’une résistance : la patience bat le battage — entrées spot à faible levier uniquement, évitez le FOMO.
KMNO signale une défense de zone de demande : les longs de détail sont absorbés, tandis que les ordres institutionnels s’accumulent discrètement.
Reste discipliné, n’essaie pas de courir après chaque mèche, et rappelle-toi : la gestion du risque compte plus que d’attraper chaque bougie 🛡️🧠.
#DEEP #PLAY #KMNO #CryptoTrading #RiskManagement #STAYSAFU Invitez-vous à rejoindre mon groupe LOSS RECOVERY FOR FREE : https://app.binance.com/uni-qr/N4WAnvHC
57
·
--
$AKE, $UB & $SOLV
Un seul niveau clé se dresse entre AKE et un balayage de liquidation brutal 🚨📉. Les market makers chassent la liquidité, piégeant des dégénérés sur des longs surlevierés, tandis que la smart money absorbe aux order blocks. Protégez votre portefeuille — baissez la taille, définissez une invalidation, et évitez de courir après chaque mèche.
UB se comprime près de la résistance : la patience bat le hype — entrées spot uniquement avec faible levier, évitez le FOMO.
SOLV affiche une défense de zone de demande : les longs de détail sont absorbés, tandis que les ordres d’achat institutionnels s’accumulent discrètement.
Restez discipliné, évitez le revenge trading, et rappelez-vous que la gestion du risque compte plus que d’attraper chaque bougie 🛡️🧠.
#AKE #UB #SOLV #CryptoTrading #RiskManagement #STAYSAFU Je vous invite à rejoindre mon groupe RÉCUPÉRATION DE PERTE GRATUITE : https://app.binance.com/uni-qr/N4WAnvHC
187
·
--
$CELR, $SUI & $MINA
Avant de foncer sur CELR par FOMO ⚠️📉, vérifiez le niveau de reprise. Les teneurs de marché balayent la liquidité, piégeant les dégénérés dans des longs surlevierés, tandis que la smart money absorbe aux blocs d’ordres. Protégez votre portefeuille — réduisez la taille, définissez une invalidation et évitez de courir après chaque mèche.
SUI se comprime près de la résistance : la patience bat le battage médiatique — entrées uniquement en spot à faible levier, évitez le FOMO.
MINA signale une défense de zone de demande : les longs de détail se font absorber pendant que les ordres acheteurs institutionnels s’accumulent discrètement.
Restez discipliné, évitez le revenge trading et rappelez-vous que la gestion du risque compte plus que d’attraper chaque bougie 🛡️🧠.
#CELR #SUI #MINA #CryptoTrading #RiskManagement #STAYSAFU Je vous invite à rejoindre mon groupe RÉCUPÉRATION DE PERTE GRATUITE : https://app.binance.com/uni-qr/N4WAnvHC
177
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UKFCAWinsCourtOrderToRecover851400Pounds
40,422 vues
857 mentions
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
52,434 vues
1,016 mentions
3
#GoldFallsTo$4144
17,744 vues
170 mentions
4
#QNTFallsOver40%FromMorningHigh
100,094 vues
1,403 mentions
5
#USDTAdds845900HoldersInPast7Days
22,894 vues
467 mentions
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
35,480 vues
628 mentions
7
#BitgetCEOConfirms$388MStolenInHack
5,712 vues
44 mentions
8
#BTCFallsBelow$83000
35,903 vues
171 mentions
9
#BitgetDetailsSecurityIncidentTimeline
57,380 vues
776 mentions
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
16,906 vues
50 mentions