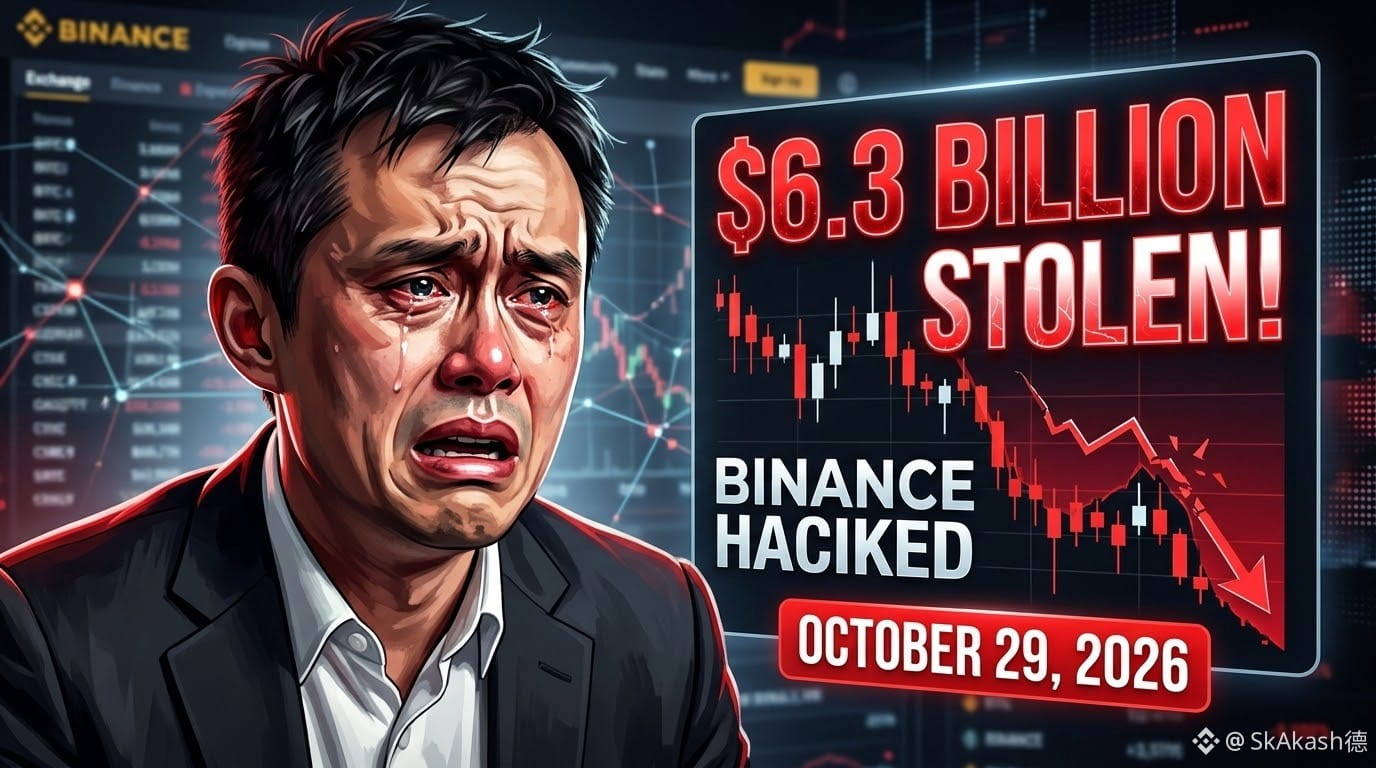
securityupdate

25,734 vues
84 mentions
Hafiz Mughees
·
--
🚨 Point sur le rétablissement de Binance n° 9 : réouverture de nouveaux retraitsBinance a annoncé une nouvelle avancée dans le rétablissement de ses services de retrait à la suite du récent incident de sécurité. À partir du 6 novembre 2026 à 04:00 UTC, les retraits seront progressivement rétablis pour d’autres actifs pris en charge. Il s’agit d’une nouvelle avancée positive pour les utilisateurs qui attendent le rétablissement complet du service. Pour consulter la liste complète des actifs concernés et obtenir plus d’informations, consultez l’annonce officielle de Binance.

🚨 Point sur le rétablissement de Binance n° 9 : réouverture de nouveaux retraits

Binance a annoncé une nouvelle avancée dans le rétablissement de ses services de retrait à la suite du récent incident de sécurité.
À partir du 6 novembre 2026 à 04:00 UTC, les retraits seront progressivement rétablis pour d’autres actifs pris en charge.
Il s’agit d’une nouvelle avancée positive pour les utilisateurs qui attendent le rétablissement complet du service.
Pour consulter la liste complète des actifs concernés et obtenir plus d’informations, consultez l’annonce officielle de Binance.
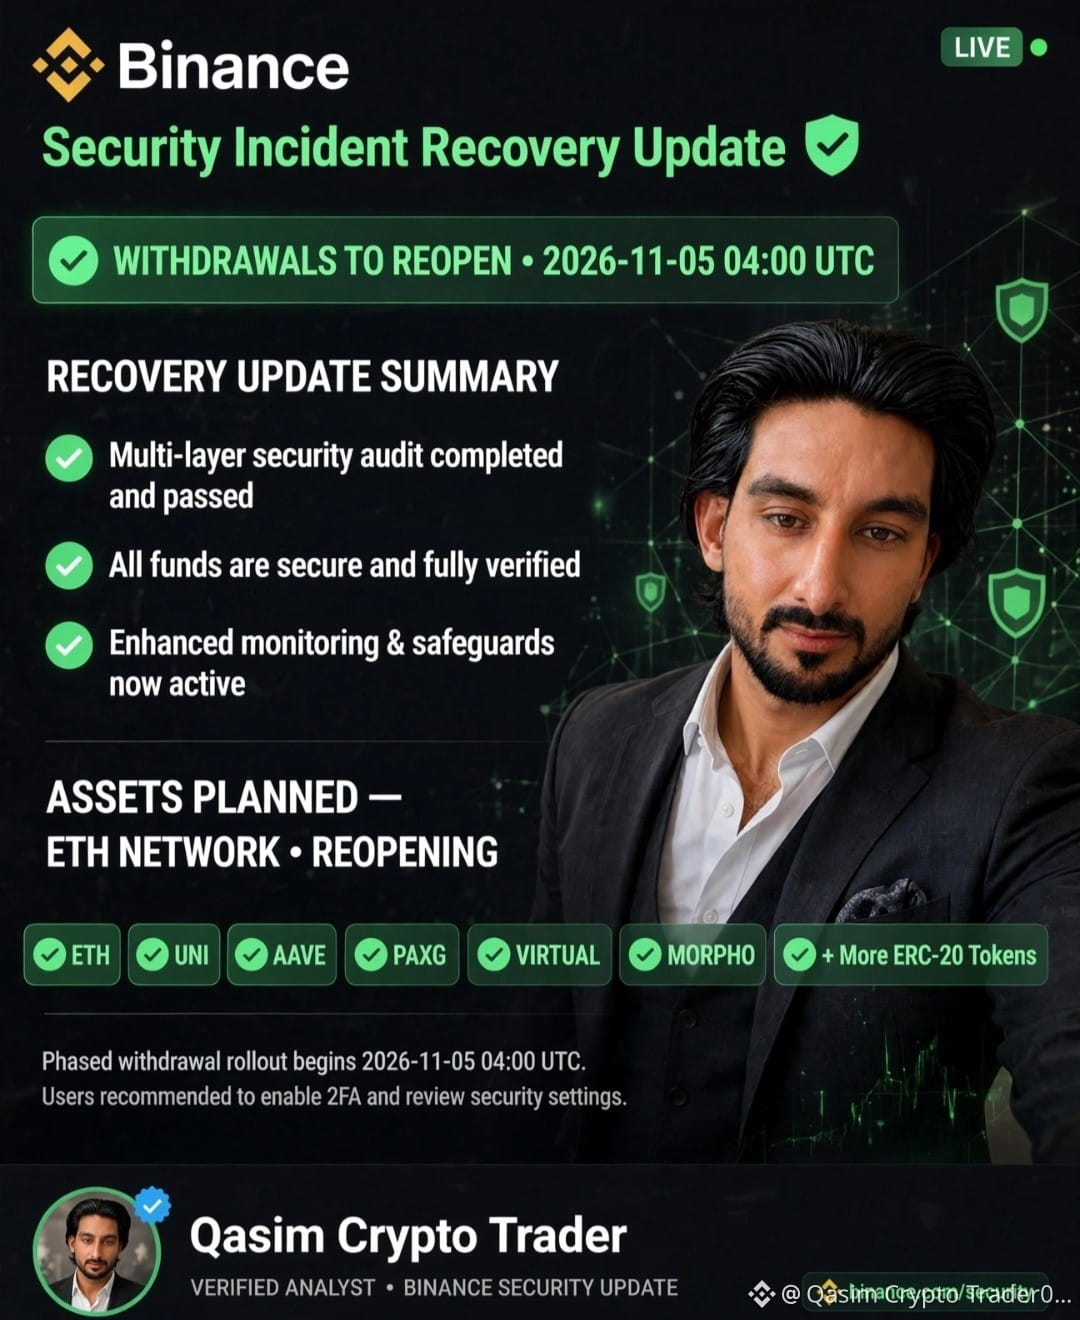
🛡️ DERNIÈRE MINUTE : Mise à jour n° 8 EN DIRECT sur le rétablissement après l’incident de sécurité de Binance ! Excellente nouvelle, chers membres de la communauté Binance ! 👇 ✅ Réouverture des retraits : 2026-11-05 04:00 UTC ✅ Tous les fonds sont SAFU — audit de sécurité terminé et réussi ✅ Les dépôts sont déjà OUVERTS Actifs dont la reprise est prévue sur le réseau ETH : UNI, AAVE, PAXG, VIRTUAL, MORPHO, ZAMA, YFI, WLFI, COMP, LPT, NMR, SAHARA, EIGEN, LDO, EPIC, SAND et plus encore L’équipe Binance rétablit progressivement les retraits après les vérifications de sécurité. C’est un signe positif : la confiance du marché revient ! 🔒 Conseil : activez l’authentification à deux facteurs et vérifiez vos paramètres de sécurité. Qu’en pensez-vous ? Cela va-t-il faire grimper les jetons de l’écosystème ETH ? #Binance #SecurityUpdate #ETH #CryptoNews #qasimcryptotrader007 $AAVE $ETH $UNI {future}(UNIUSDT)
🛡️ DERNIÈRE MINUTE : Mise à jour n° 8 EN DIRECT sur le rétablissement après l’incident de sécurité de Binance !

Excellente nouvelle, chers membres de la communauté Binance ! 👇

✅ Réouverture des retraits : 2026-11-05 04:00 UTC
✅ Tous les fonds sont SAFU — audit de sécurité terminé et réussi
✅ Les dépôts sont déjà OUVERTS

Actifs dont la reprise est prévue sur le réseau ETH :
UNI, AAVE, PAXG, VIRTUAL, MORPHO, ZAMA, YFI, WLFI, COMP, LPT, NMR, SAHARA, EIGEN, LDO, EPIC, SAND et plus encore

L’équipe Binance rétablit progressivement les retraits après les vérifications de sécurité. C’est un signe positif : la confiance du marché revient !

🔒 Conseil : activez l’authentification à deux facteurs et vérifiez vos paramètres de sécurité.

Qu’en pensez-vous ? Cela va-t-il faire grimper les jetons de l’écosystème ETH ?

#Binance #SecurityUpdate #ETH #CryptoNews #qasimcryptotrader007
$AAVE $ETH $UNI
Crypto Hunter PK 786:
Thanks for update
Voir la traduction
🚨 Binance Hack: A Major Wake-Up Call for Crypto Security A record-breaking $6.3 billion crypto theft has exposed serious security risks across the digital asset industry. Binance says hackers used fake job interviews and malicious software to compromise employee devices and access wallet systems. The incident highlights why stronger security, real-time monitoring, and industry-wide cooperation are essential for protecting crypto users. Can this incident push the crypto industry toward better security standards? This is for educational purposes only, not financial advice (NFA). Always do your own research (DYOR). #cryptonews #BinanceSquareFamily #SecurityUpdate #Btc #bitcoin $ZEC $PEPE $TRX {spot}(ZECUSDT) {spot}(TRXUSDT) {spot}(PEPEUSDT)
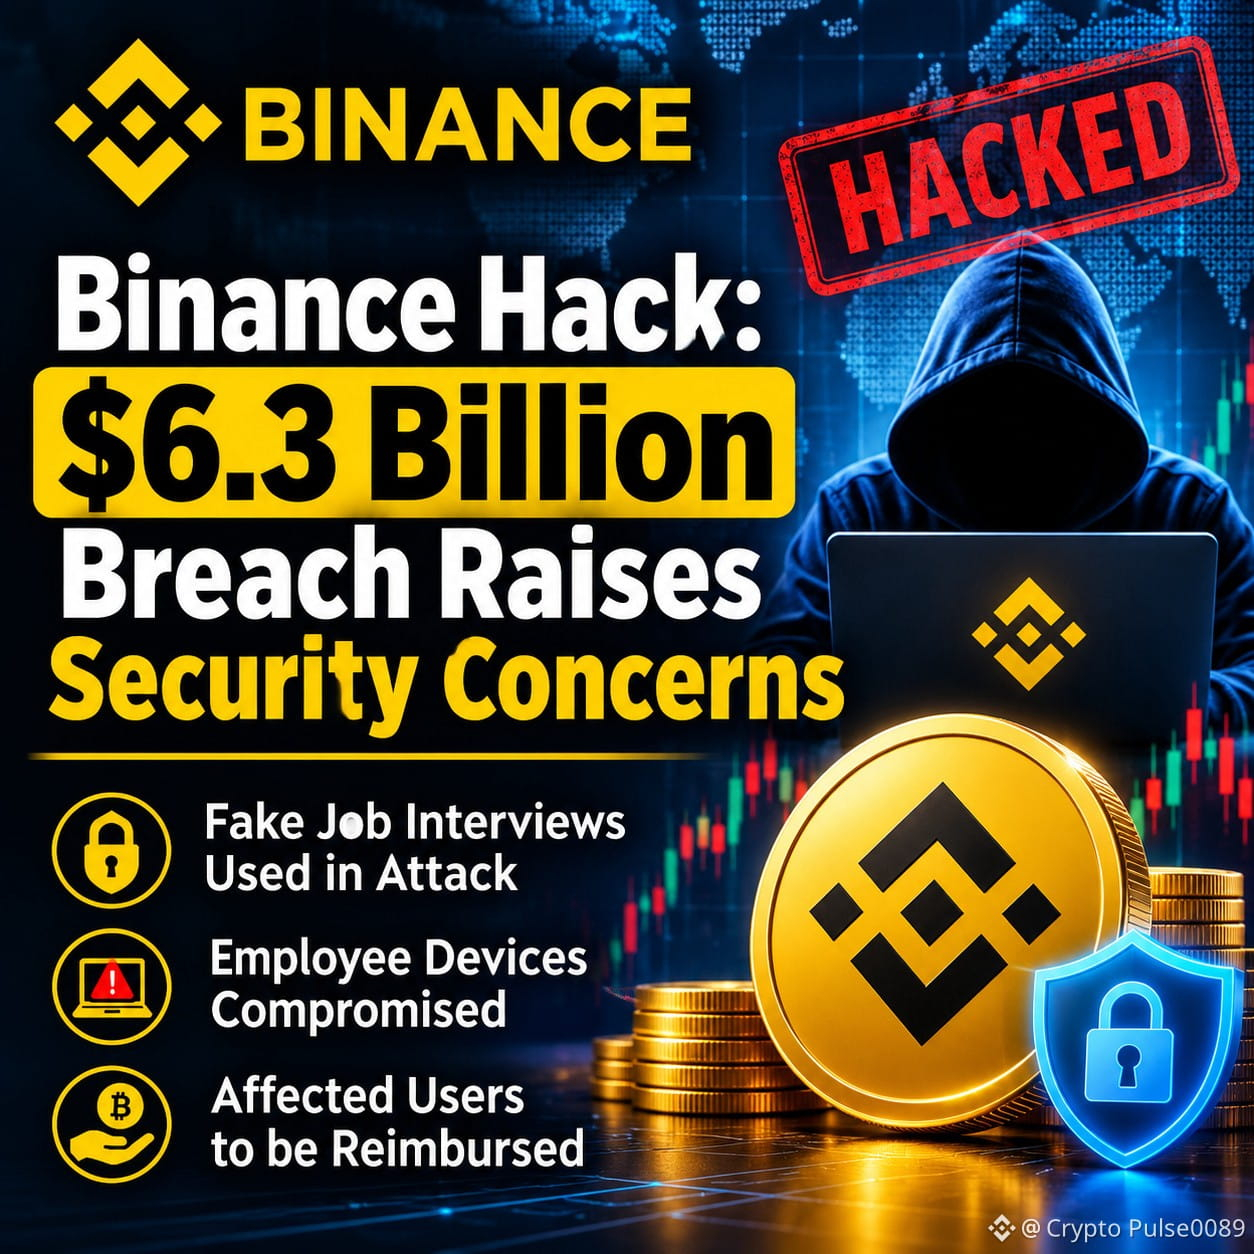
🚨 Binance Hack: A Major Wake-Up Call for Crypto Security

A record-breaking $6.3 billion crypto theft has exposed serious security risks across the digital asset industry.

Binance says hackers used fake job interviews and malicious software to compromise employee devices and access wallet systems.

The incident highlights why stronger security, real-time monitoring, and industry-wide cooperation are essential for protecting crypto users.

Can this incident push the crypto industry toward better security standards?

This is for educational purposes only, not financial advice (NFA). Always do your own research (DYOR).
#cryptonews #BinanceSquareFamily #SecurityUpdate #Btc #bitcoin
$ZEC $PEPE $TRX
🚨 Mises à jour sur la sécurité et la récupération de Binance : ce qu’il faut savoir ! Binance a traité avec succès plusieurs phases importantes de retraits, et les utilisateurs peuvent désormais accéder à leurs fonds en toute sécurité sur plusieurs réseaux (notamment ETH, USDT, USDC et SUI). Points clés des récentes mises à jour de la plateforme : 🛡️ La protection des utilisateurs avant tout : Binance a activement reconstitué plus de 95 % des actifs concernés à l’aide de ses réserves et du SAFU. 🔒 Preuve de réserves (PoR) : les nouveaux instantanés de preuves à divulgation nulle de connaissance (ZK) sont entièrement vérifiables, garantissant une transparence totale. ⚠️ Restez vigilants : vérifiez toujours les liens officiels et méfiez-vous des escrocs ! Que pensez-vous de la façon dont Binance a géré cette mise à jour de sécurité ? Parlons-en dans les commentaires ci-dessous ! 👇 #Binance #CryptoNews #SecurityUpdate #write2earn🌐💹
🚨 Mises à jour sur la sécurité et la récupération de Binance : ce qu’il faut savoir !

Binance a traité avec succès plusieurs phases importantes de retraits, et les utilisateurs peuvent désormais accéder à leurs fonds en toute sécurité sur plusieurs réseaux (notamment ETH, USDT, USDC et SUI).

Points clés des récentes mises à jour de la plateforme :
🛡️ La protection des utilisateurs avant tout : Binance a activement reconstitué plus de 95 % des actifs concernés à l’aide de ses réserves et du SAFU.
🔒 Preuve de réserves (PoR) : les nouveaux instantanés de preuves à divulgation nulle de connaissance (ZK) sont entièrement vérifiables, garantissant une transparence totale.
⚠️ Restez vigilants : vérifiez toujours les liens officiels et méfiez-vous des escrocs !

Que pensez-vous de la façon dont Binance a géré cette mise à jour de sécurité ? Parlons-en dans les commentaires ci-dessous ! 👇

#Binance #CryptoNews #SecurityUpdate #write2earn🌐💹
🚨 Dernière mise à jour : piratage d’un portefeuille Binance de 6,3 milliards de dollars Le plus grand piratage de cryptomonnaies de l’histoire mais voici ce qui compte le plus ✅ Binance a déjà couvert environ 90 % des actifs volés grâce à ses réserves ✅ Les retraits reprennent aujourd’hui (1er nov.) ✅ Les fonds des utilisateurs restent en sécurité : aucun client n’a subi de perte ✅ Le FBI a établi un lien entre l’attaque et le groupe nord-coréen « TraderTraitor » ⚠️ Les escrocs pourraient envoyer de faux messages de « récupération de fonds » : ne communiquez jamais votre code OTP ni vos identifiants de connexion Restez vigilant. Restez en sécurité. #Binance #CryptoNews #SecurityUpdate
🚨 Dernière mise à jour : piratage d’un portefeuille Binance de 6,3 milliards de dollars

Le plus grand piratage de cryptomonnaies de l’histoire
mais voici ce qui compte le plus

✅ Binance a déjà couvert environ 90 % des actifs volés grâce à ses réserves

✅ Les retraits reprennent aujourd’hui (1er nov.)

✅ Les fonds des utilisateurs restent en sécurité : aucun client n’a subi de perte

✅ Le FBI a établi un lien entre l’attaque et le groupe nord-coréen « TraderTraitor »

⚠️ Les escrocs pourraient envoyer de faux messages de « récupération de fonds » : ne communiquez jamais votre code OTP ni vos identifiants de connexion

Restez vigilant. Restez en sécurité.

#Binance #CryptoNews #SecurityUpdate
·
--
Je republie la mise à jour officielle pour mes abonnés :* *Mise à jour sur l’incident de sécurité #2 (2026-10-30)* Les portefeuilles chauds de Binance ont été compromis le 29 oct. : perte d’environ 6,3 milliards de dollars. POINTS CLÉS : 🔹 Binance couvrira toutes les pertes, et non les utilisateurs, grâce au fonds SAFU et à sa trésorerie (6,34 milliards de dollars mis de côté, 80 % déjà couverts) 🔹 3 milliards de dollars gelés sur la chaîne avec l’aide des forces de l’ordre 🔹 Les clés privées n’ont PAS été divulguées 🔹 Les retraits sont suspendus pour vérification de sécurité Restez SAFU, fiez-vous uniquement aux mises à jour officielles. #SAFU #Binance #SecurityUpdate $BTC $BNB $ETH
Je republie la mise à jour officielle pour mes abonnés :*
*Mise à jour sur l’incident de sécurité #2 (2026-10-30)*
Les portefeuilles chauds de Binance ont été compromis le 29 oct. : perte d’environ 6,3 milliards de dollars.
POINTS CLÉS :
🔹 Binance couvrira toutes les pertes, et non les utilisateurs, grâce au fonds SAFU et à sa trésorerie (6,34 milliards de dollars mis de côté, 80 % déjà couverts)
🔹 3 milliards de dollars gelés sur la chaîne avec l’aide des forces de l’ordre
🔹 Les clés privées n’ont PAS été divulguées
🔹 Les retraits sont suspendus pour vérification de sécurité
Restez SAFU, fiez-vous uniquement aux mises à jour officielles.
#SAFU #Binance #SecurityUpdate $BTC $BNB $ETH
Habib-00786:
stay alert🚨 everyone
·
--
Haussier
🚨 Mise à jour de sécurité de Binance : 80 % des pertes couvertes ! Les co-PDG de Binance affirment qu’environ 80 % des pertes estimées à 6,3 milliards de dollars sont déjà couvertes. 🔹 Les retraits reprennent progressivement. 🔹 La preuve des réserves est attendue lundi. 🔹 Binance continue d’œuvrer pour rétablir la confiance des utilisateurs. La grande question : Binance parviendra-t-elle à regagner pleinement la confiance du marché après cet incident ? $BTC $CT $GWEI #Binance #CryptoNews #SecurityUpdate #PreuveDesRéserves #Crypto
🚨 Mise à jour de sécurité de Binance : 80 % des pertes couvertes !

Les co-PDG de Binance affirment qu’environ 80 % des pertes estimées à 6,3 milliards de dollars sont déjà couvertes.

🔹 Les retraits reprennent progressivement.
🔹 La preuve des réserves est attendue lundi.
🔹 Binance continue d’œuvrer pour rétablir la confiance des utilisateurs.

La grande question : Binance parviendra-t-elle à regagner pleinement la confiance du marché après cet incident ? $BTC $CT $GWEI

#Binance #CryptoNews #SecurityUpdate #PreuveDesRéserves #Crypto
·
--
Baissier
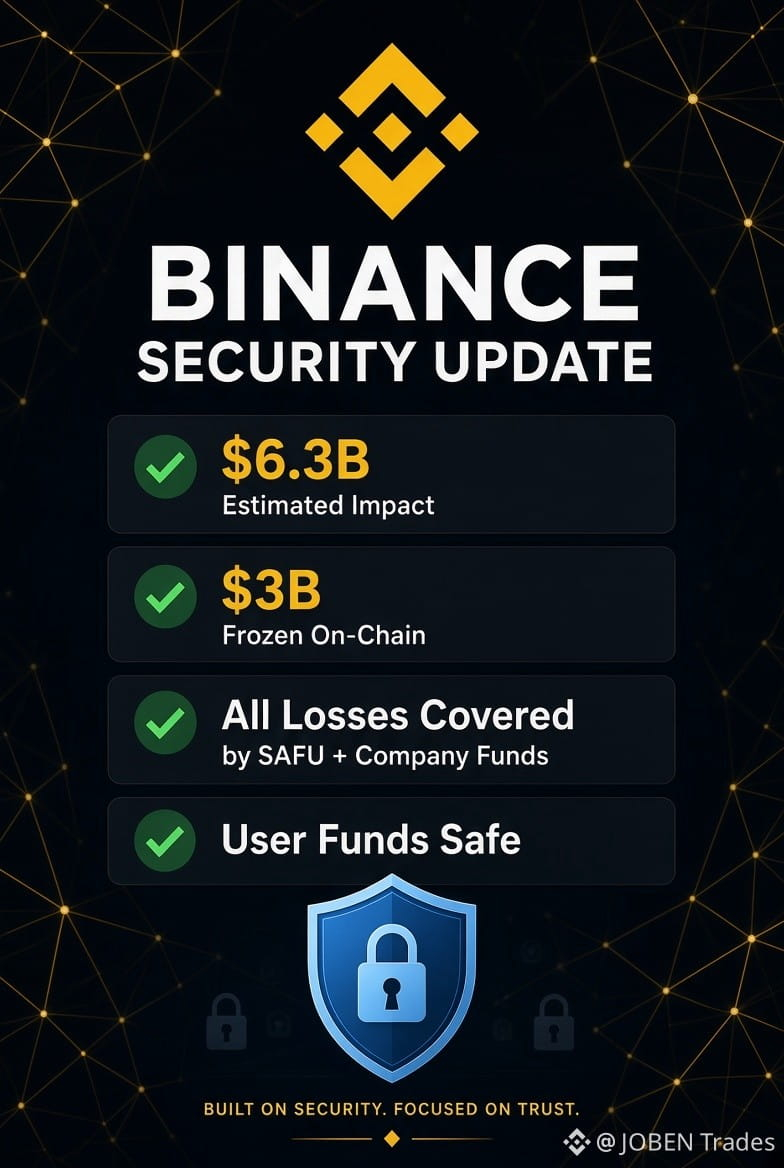
🚨 Mise à jour officielle de Binance Impact estimé de l’incident de sécurité : environ 6,3 milliards de dollars ✅ Environ 3 milliards de dollars déjà gelés sur la blockchain ✅ Binance couvrira toutes les pertes grâce au SAFU et aux fonds de l’entreprise ✅ Les fonds des utilisateurs sont en sécurité Les dépôts fonctionnent normalement. Les retraits sont temporairement suspendus pour des contrôles de sécurité. Veuillez suivre uniquement les canaux officiels de Binance pour les mises à jour. $BNB {spot}(BNBUSDT) #Binance #SecurityUpdate #bnb
🚨 Mise à jour officielle de Binance

Impact estimé de l’incident de sécurité : environ 6,3 milliards de dollars

✅ Environ 3 milliards de dollars déjà gelés sur la blockchain

✅ Binance couvrira toutes les pertes grâce au SAFU et aux fonds de l’entreprise

✅ Les fonds des utilisateurs sont en sécurité

Les dépôts fonctionnent normalement. Les retraits sont temporairement suspendus pour des contrôles de sécurité.
Veuillez suivre uniquement les canaux officiels de Binance pour les mises à jour.

$BNB

#Binance #SecurityUpdate #bnb
·
--
Baissier
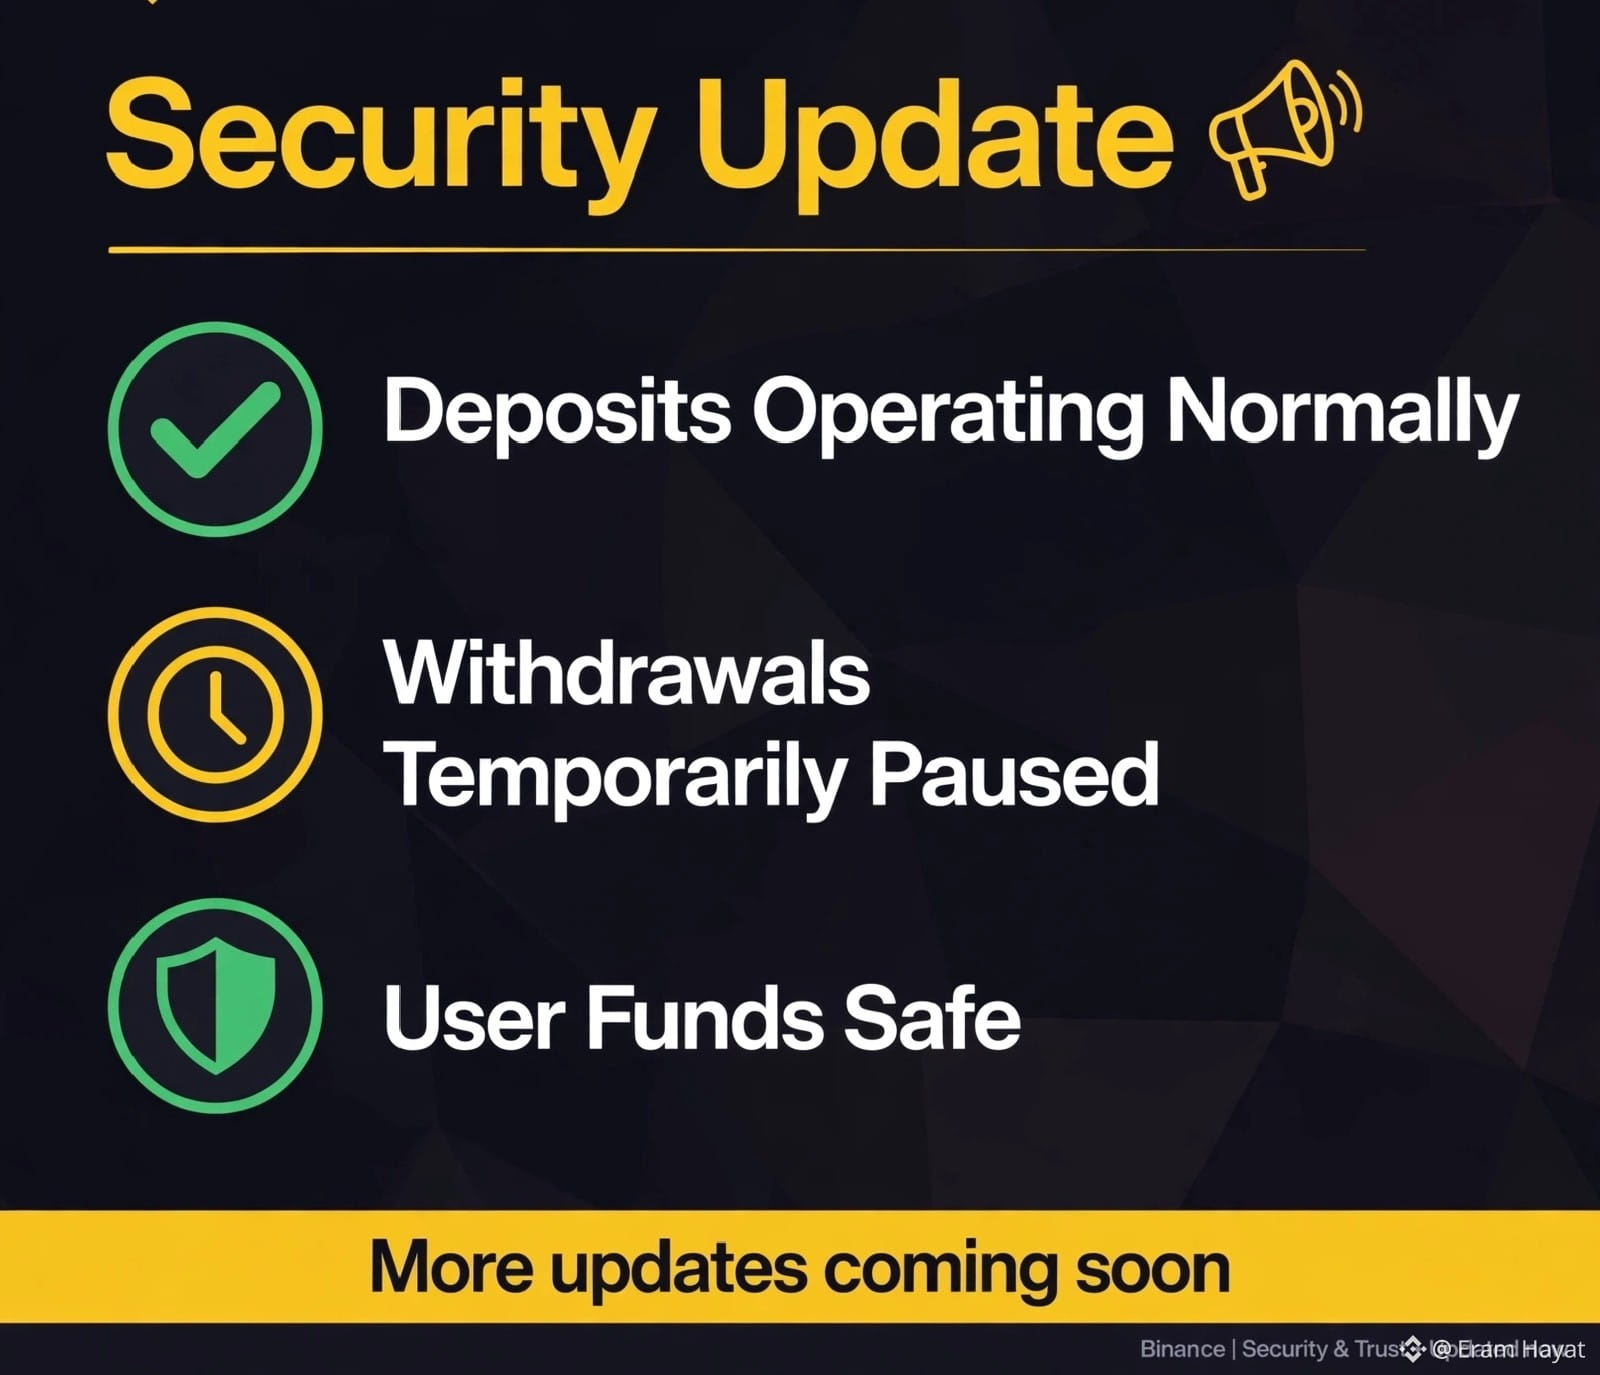
👉Mise à jour de sécurité 📢👍 1. Dépôts : fonctionnement normal ✅ 2. Retraits : temporairement suspendus pour une mise à niveau de sécurité 3. Fonds des utilisateurs : en sécurité. Binance s'engage à couvrir toute perte💸 L'équipe prévoit que les retraits reprendront sous 48 heures. D'autres mises à jour suivront bientôt. #BinanceSquare #SecurityUpdate
👉Mise à jour de sécurité 📢👍

1. Dépôts : fonctionnement normal ✅
2. Retraits : temporairement suspendus pour une mise à niveau de sécurité
3. Fonds des utilisateurs : en sécurité. Binance s'engage à couvrir toute perte💸

L'équipe prévoit que les retraits reprendront sous 48 heures.
D'autres mises à jour suivront bientôt.

#BinanceSquare #SecurityUpdate
⚡ $BTC ALERTE PATCH ELECTRUM : CORRECTIF CRITIQUE DÉPLOYÉ ! 🟢 📌 Electrum 4.8.3 sort aujourd’hui et corrige une vulnérabilité grave qui aurait pu servir de porte d’entrée aux attaquants. Windows Defender pourrait afficher un avertissement concernant ZXing.dll, mais l’équipe confirme qu’il s’agit d’un faux positif. ⚡ La mise à niveau écarte le risque et renforce la sécurité des utilisateurs. 📊 Les investisseurs avertis restent sereins tandis que le correctif dissipe une inquiétude persistante ; attendez-vous à une volatilité modérée pendant la synchronisation des portefeuilles. Le vrai enjeu est de voir si la mise à niveau déclenche des ventes à court terme de la part des détenteurs réticents au risque, ou si elle alimente un rebond porté par un regain de confiance. 💬 Comment ajustez-vous votre exposition $BTC après le correctif Electrum ? 👇 ⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️ 🏷️ #BTC #SecurityUpdate #Electrum #Crypto 🛡️ 🔥
⚡ $BTC ALERTE PATCH ELECTRUM : CORRECTIF CRITIQUE DÉPLOYÉ ! 🟢

📌 Electrum 4.8.3 sort aujourd’hui et corrige une vulnérabilité grave qui aurait pu servir de porte d’entrée aux attaquants. Windows Defender pourrait afficher un avertissement concernant ZXing.dll, mais l’équipe confirme qu’il s’agit d’un faux positif. ⚡ La mise à niveau écarte le risque et renforce la sécurité des utilisateurs.

📊 Les investisseurs avertis restent sereins tandis que le correctif dissipe une inquiétude persistante ; attendez-vous à une volatilité modérée pendant la synchronisation des portefeuilles. Le vrai enjeu est de voir si la mise à niveau déclenche des ventes à court terme de la part des détenteurs réticents au risque, ou si elle alimente un rebond porté par un regain de confiance. 💬 Comment ajustez-vous votre exposition $BTC après le correctif Electrum ? 👇

⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️

🏷️ #BTC #SecurityUpdate #Electrum #Crypto

🛡️ 🔥
🚨 VULNÉRABILITÉS CRITIQUES DE L’INFRASTRUCTURE $SEC CORRIGÉES AUJOURD’HUI ! 💥 📊 PHP vient de corriger deux failles d’exécution de code à distance (CVE‑2026‑109618/619) dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Node.js a suivi, en publiant dix avis de sécurité — dont quatre concernant des failles de gravité élevée, notamment une écriture hors limites dans le décodeur Brotli et des contournements de vérification du nom d’hôte TLS. Le module crypto/x509 de Go a été doté d’une liste de révocation dans les versions 1.26.10/1.27.3 afin de bloquer les autorités intermédiaires compromises (CVE‑2026‑111943). 🦈 Ces correctifs coordonnés réduisent la surface d’attaque de tout service s’appuyant sur plusieurs couches de pile web : signe évident que les équipes de développement avisées réduisent la liquidité des vecteurs d’exploitation. 💡 Maintenant que le « pool de confiance » de l’écosystème a été élagué, attendez-vous à une baisse à court terme de la volatilité liée aux exploits et à une voie plus dégagée pour les dApps de niveau entreprise. 📈 Quel sera l’impact de ce renforcement sur votre stratégie de déploiement ? 👇 ⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️ 🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure 🔥 💎
🚨 VULNÉRABILITÉS CRITIQUES DE L’INFRASTRUCTURE $SEC CORRIGÉES AUJOURD’HUI ! 💥

📊 PHP vient de corriger deux failles d’exécution de code à distance (CVE‑2026‑109618/619) dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Node.js a suivi, en publiant dix avis de sécurité — dont quatre concernant des failles de gravité élevée, notamment une écriture hors limites dans le décodeur Brotli et des contournements de vérification du nom d’hôte TLS. Le module crypto/x509 de Go a été doté d’une liste de révocation dans les versions 1.26.10/1.27.3 afin de bloquer les autorités intermédiaires compromises (CVE‑2026‑111943). 🦈 Ces correctifs coordonnés réduisent la surface d’attaque de tout service s’appuyant sur plusieurs couches de pile web : signe évident que les équipes de développement avisées réduisent la liquidité des vecteurs d’exploitation.

💡 Maintenant que le « pool de confiance » de l’écosystème a été élagué, attendez-vous à une baisse à court terme de la volatilité liée aux exploits et à une voie plus dégagée pour les dApps de niveau entreprise. 📈 Quel sera l’impact de ce renforcement sur votre stratégie de déploiement ? 👇

⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️

🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure

🔥 💎
🚨 $ETH ALERTE DE SÉCURITÉ DEV : CORRECTIF POUR L’EXPLOIT BROTLI ! 💥 📊 Node.js vient de publier une mise à jour pour trois branches (26.x, 24.x, 22.x) qui corrige une écriture hors limites de gravité élevée dans le décodeur Brotli — une faille qui aurait pu permettre à des attaquants d’exécuter du code à distance sur le système. ⚡ Quatre CVE critiques, allant d’une mauvaise gestion des caractères nuls dans le DNS au contournement de la vérification du nom d’hôte TLS, sont désormais neutralisées, renforçant les fondations des services on-chain et des back-ends de dApp. 💡 La mise à niveau dès maintenant n’est pas seulement une bonne pratique : c’est une mesure défensive contre d’éventuelles ponctions de liquidités susceptibles de compromettre la sécurité des contrats. 📈 Êtes-vous déjà sur la dernière branche de Node.js ou prenez-vous toujours le risque lié à une ancienne version ? 💬 ⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️ 🏷️ #ETH #SecurityUpdate #DevOps #Crypto 🚀 💎
🚨 $ETH ALERTE DE SÉCURITÉ DEV : CORRECTIF POUR L’EXPLOIT BROTLI ! 💥

📊 Node.js vient de publier une mise à jour pour trois branches (26.x, 24.x, 22.x) qui corrige une écriture hors limites de gravité élevée dans le décodeur Brotli — une faille qui aurait pu permettre à des attaquants d’exécuter du code à distance sur le système. ⚡ Quatre CVE critiques, allant d’une mauvaise gestion des caractères nuls dans le DNS au contournement de la vérification du nom d’hôte TLS, sont désormais neutralisées, renforçant les fondations des services on-chain et des back-ends de dApp.

💡 La mise à niveau dès maintenant n’est pas seulement une bonne pratique : c’est une mesure défensive contre d’éventuelles ponctions de liquidités susceptibles de compromettre la sécurité des contrats. 📈 Êtes-vous déjà sur la dernière branche de Node.js ou prenez-vous toujours le risque lié à une ancienne version ? 💬

⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️

🏷️ #ETH #SecurityUpdate #DevOps #Crypto

🚀 💎
$ETH CORRECTIF D’UN BUG CRITIQUE RÉSOLU PAR L’IA — CONFIANCE OU INQUIÉTUDE ? ⚡ Corps : Une vulnérabilité critique a été découverte dans la couche de messagerie d’Ethereum à l’aide d’agents IA, puis vérifiée et corrigée par les développeurs principaux. Le bug aurait pu faire planter des validateurs à distance, mais l’identification rapide est un signal à double tranchant. Certains y voient la preuve que le réseau peut s’auto-réparer plus vite que jamais. D’autres y voient la confirmation que des failles cachées se dissimulent encore sous la surface. Le marché n’a pas encore pleinement intégré cette nuance. Comment cela change-t-il votre conviction envers $ETH à l’avenir ? Ce n’est pas un conseil financier. Gérez toujours votre risque. #ETH #Ethereum #SecurityUpdate #CryptoNews ⚡
$ETH CORRECTIF D’UN BUG CRITIQUE RÉSOLU PAR L’IA — CONFIANCE OU INQUIÉTUDE ? ⚡

Corps :
Une vulnérabilité critique a été découverte dans la couche de messagerie d’Ethereum à l’aide d’agents IA, puis vérifiée et corrigée par les développeurs principaux. Le bug aurait pu faire planter des validateurs à distance, mais l’identification rapide est un signal à double tranchant.

Certains y voient la preuve que le réseau peut s’auto-réparer plus vite que jamais. D’autres y voient la confirmation que des failles cachées se dissimulent encore sous la surface. Le marché n’a pas encore pleinement intégré cette nuance.

Comment cela change-t-il votre conviction envers $ETH à l’avenir ?

Ce n’est pas un conseil financier. Gérez toujours votre risque.

#ETH #Ethereum #SecurityUpdate #CryptoNews

⚡
$ZRO CRAINTE DE SÉCURITÉ ÉCRASÉE — LE PROTOCOLE CONFIRME LES FONDS EN SÉCURITÉ 🔐 La mise à jour officielle de PeckShield confirme que le mouvement du portefeuille LayerZero Executor était une maintenance de routine, et non une intrusion. Aucun fonds utilisateur n’est en danger et aucun vecteur d’exploitation. La structure du marché dépend souvent de ces instants d’incertitude résolue — le passage de la peur à la clarté peut raviver la liquidité du côté acheteur. Les données de volume indiqueront si cette pause de la pression vendeuse devient un pivot. Ce changement modifie-t-il votre position sur $ZRO , ou attendez-vous d’abord une confirmation on-chain ? Ce n’est pas un conseil financier. Gérez toujours votre risque. #ZRO #LayerZero #SecurityUpdate #Crypto ⚡
$ZRO CRAINTE DE SÉCURITÉ ÉCRASÉE — LE PROTOCOLE CONFIRME LES FONDS EN SÉCURITÉ 🔐

La mise à jour officielle de PeckShield confirme que le mouvement du portefeuille LayerZero Executor était une maintenance de routine, et non une intrusion. Aucun fonds utilisateur n’est en danger et aucun vecteur d’exploitation.

La structure du marché dépend souvent de ces instants d’incertitude résolue — le passage de la peur à la clarté peut raviver la liquidité du côté acheteur. Les données de volume indiqueront si cette pause de la pression vendeuse devient un pivot.

Ce changement modifie-t-il votre position sur $ZRO , ou attendez-vous d’abord une confirmation on-chain ?

Ce n’est pas un conseil financier. Gérez toujours votre risque.

#ZRO #LayerZero #SecurityUpdate #Crypto

⚡
🚨 Alerte : un hacker de Coldcard est en mouvement, vidant 7,7 M$ en $BTC ! D’après un rapport récent de Galaxy Research, l’attaquant à l’origine de l’exploit dévastateur de Coldcard vient de transférer 45 % des Bitcoins volés lors de la troisième vague d’attaques. Cette évolution met en évidence la persistance des défis liés à la sécurité des portefeuilles matériels et au suivi des mouvements illicites on-chain. ⚠️ **Coffres vidés** : le pirate a réussi à vider les 11 plus grands coffres liés directement à cette troisième vague de brèches de sécurité. 💸 **Fonds en mouvement** : environ 7,7 millions de dollars d’une valeur de $BTC ont été transférés de manière systématique vers de nouvelles adresses, ce qui a déclenché l’alerte chez les analystes on-chain. 🔍 **Menace en cours** : cela marque la poursuite de la campagne d’attaque sophistiquée, rappelant que la bonne configuration est aussi essentielle que le matériel lui-même. Les utilisateurs sont fortement encouragés à revoir leurs configurations multi-signatures, à vérifier toutes les signatures de transaction sur des appareils indépendants, et à rester à jour avec les correctifs de sécurité officiels. $BTC #Bitcoin #CryptoSecurity #Write2Earn #SecurityUpdate
🚨 Alerte : un hacker de Coldcard est en mouvement, vidant 7,7 M$ en $BTC !

D’après un rapport récent de Galaxy Research, l’attaquant à l’origine de l’exploit dévastateur de Coldcard vient de transférer 45 % des Bitcoins volés lors de la troisième vague d’attaques. Cette évolution met en évidence la persistance des défis liés à la sécurité des portefeuilles matériels et au suivi des mouvements illicites on-chain.

⚠️ **Coffres vidés** : le pirate a réussi à vider les 11 plus grands coffres liés directement à cette troisième vague de brèches de sécurité.
💸 **Fonds en mouvement** : environ 7,7 millions de dollars d’une valeur de $BTC ont été transférés de manière systématique vers de nouvelles adresses, ce qui a déclenché l’alerte chez les analystes on-chain.
🔍 **Menace en cours** : cela marque la poursuite de la campagne d’attaque sophistiquée, rappelant que la bonne configuration est aussi essentielle que le matériel lui-même.

Les utilisateurs sont fortement encouragés à revoir leurs configurations multi-signatures, à vérifier toutes les signatures de transaction sur des appareils indépendants, et à rester à jour avec les correctifs de sécurité officiels.

$BTC #Bitcoin #CryptoSecurity #Write2Earn #SecurityUpdate
#BitgetBreachForgedRequestsNotStolenKeys 🔐 #BitgetBreachRequêtesFalsifiéesNonDemandantDesClésVolées La formulation met en évidence une distinction importante en cybersécurité : un incident de sécurité impliquant des requêtes falsifiées ou non autorisées n’est pas nécessairement la même chose qu’une compromission où des clés privées sont volées. Pour les utilisateurs, l’essentiel à retenir est de suivre les mises à jour officielles de sécurité de Bitget, d’éviter les affirmations non vérifiées et d’adopter de bonnes pratiques de protection du compte, comme l’activation de la 2FA et la sécurisation des retraits. #Bitget #CryptoSecurity #Web3 #SecurityUpdate
#BitgetBreachForgedRequestsNotStolenKeys

🔐 #BitgetBreachRequêtesFalsifiéesNonDemandantDesClésVolées

La formulation met en évidence une distinction importante en cybersécurité : un incident de sécurité impliquant des requêtes falsifiées ou non autorisées n’est pas nécessairement la même chose qu’une compromission où des clés privées sont volées.

Pour les utilisateurs, l’essentiel à retenir est de suivre les mises à jour officielles de sécurité de Bitget, d’éviter les affirmations non vérifiées et d’adopter de bonnes pratiques de protection du compte, comme l’activation de la 2FA et la sécurisation des retraits.

#Bitget #CryptoSecurity #Web3 #SecurityUpdate
Article
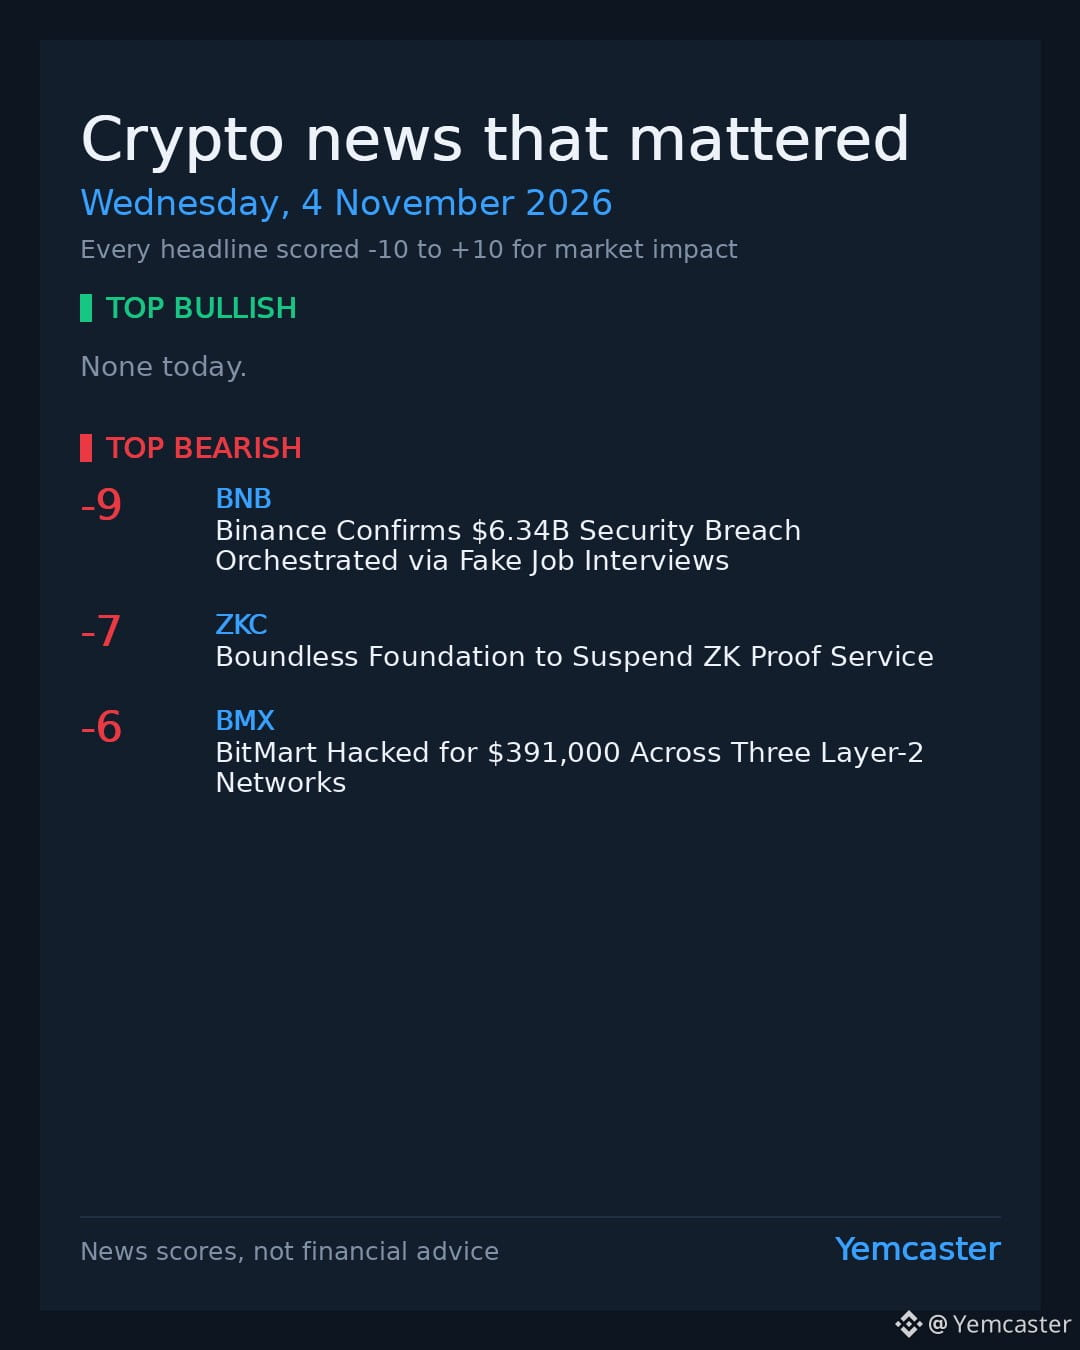
4 nov. : les actualités crypto qui ont marqué la journéeLe marché des cryptomonnaies a subi de fortes pressions hier, le 4 novembre 2026, alors que plusieurs failles de sécurité et des inquiétudes liées aux liquidations ont pesé sur le sentiment du marché. Un incident majeur impliquant $BNB a été signalé : la faille a été notée -9 en raison d’une compromission de sécurité liée à de faux entretiens d’embauche. La Boundless Foundation a annoncé qu’elle suspendrait son service de preuves ZK, une nouvelle qui a reçu une note de -7 en raison de son impact potentiel sur l’écosystème. L’activité autour de $PEPE a également attiré l’attention, car le pirate a transféré des jetons d’une valeur de 32 millions de dollars, un événement noté -6.

4 nov. : les actualités crypto qui ont marqué la journée

Le marché des cryptomonnaies a subi de fortes pressions hier, le 4 novembre 2026, alors que plusieurs failles de sécurité et des inquiétudes liées aux liquidations ont pesé sur le sentiment du marché.
Un incident majeur impliquant $BNB a été signalé : la faille a été notée -9 en raison d’une compromission de sécurité liée à de faux entretiens d’embauche.
La Boundless Foundation a annoncé qu’elle suspendrait son service de preuves ZK, une nouvelle qui a reçu une note de -7 en raison de son impact potentiel sur l’écosystème.
L’activité autour de $PEPE a également attiré l’attention, car le pirate a transféré des jetons d’une valeur de 32 millions de dollars, un événement noté -6.
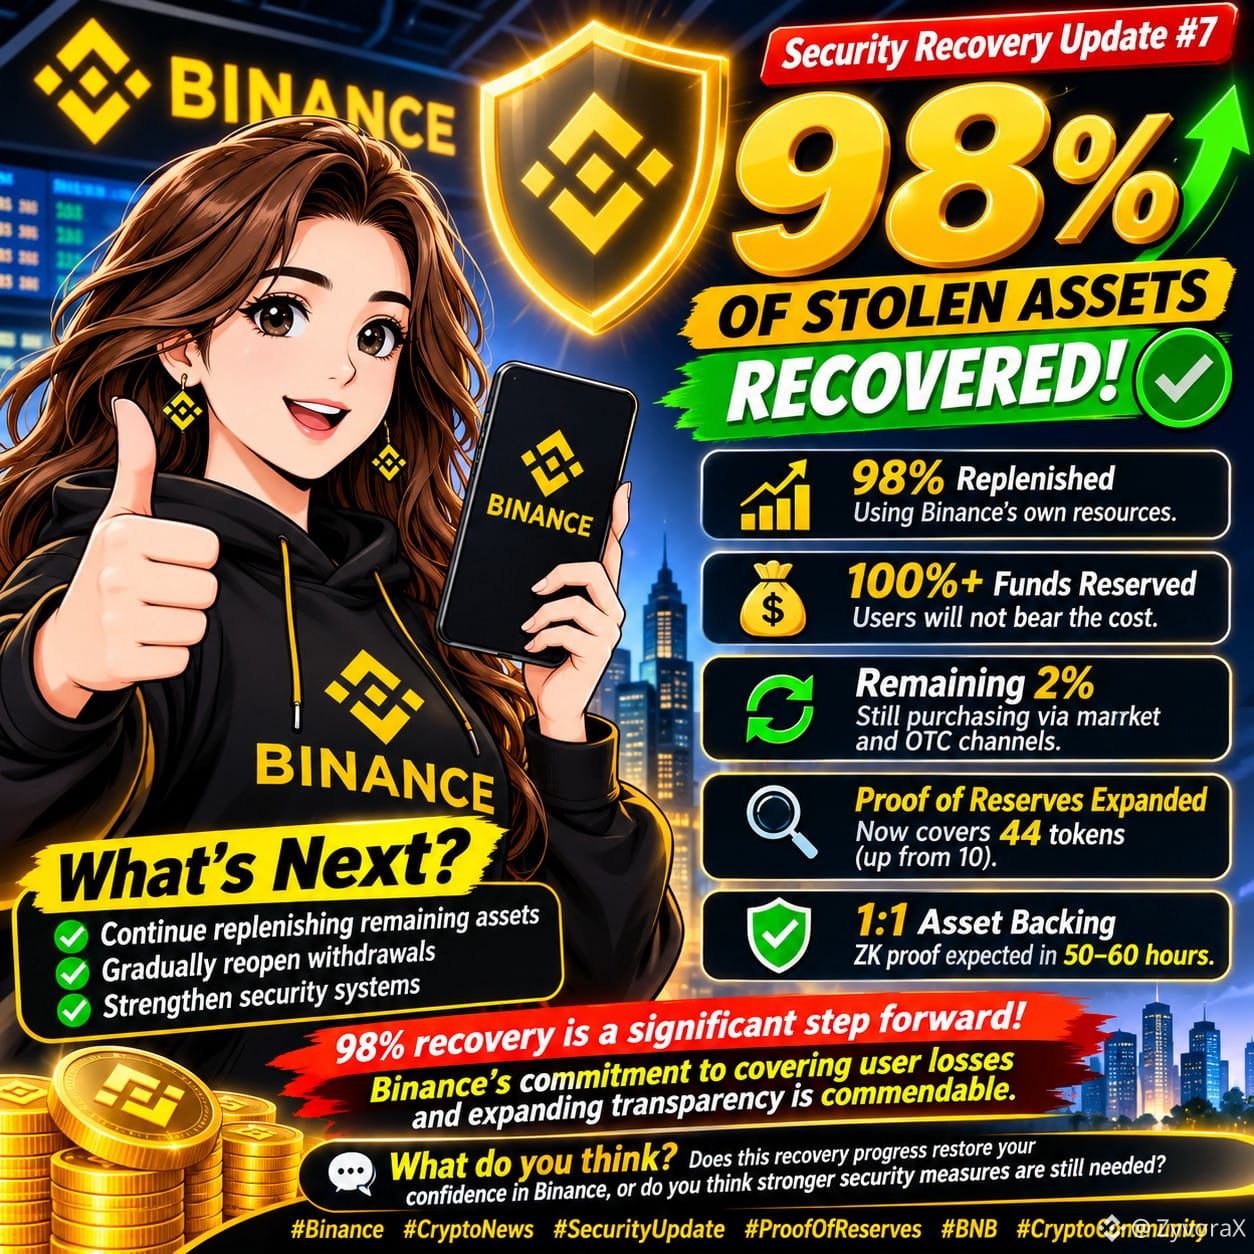
#securityincidentrecoveryupdate #7 🚨 MISE À JOUR N° 7 SUR LA RÉCUPÉRATION APRÈS L’INCIDENT DE SÉCURITÉ DE BINANCE : 98 % DES ACTIFS VOLÉS ONT ÉTÉ RÉCUPÉRÉS ! 🔐 Binance a franchi une étape majeure à la suite de son récent incident de sécurité ! 💪 📊 Voici les dernières avancées (4 novembre 2026) : ✅ 98 % reconstitués : Binance a reconstitué environ 98 % des actifs affectés en utilisant ses propres ressources. 💰 Plus de 100 % des fonds réservés : Binance a déjà mis de côté une somme supérieure au montant nécessaire pour couvrir les pertes. Les utilisateurs n’auront pas à en supporter le coût. 🔄 2 % restants : Binance achète toujours les jetons restants sur les marchés et via des transactions de gré à gré. La récupération pourrait prendre plus de temps en raison de la faible liquidité. 🔍 Périmètre de la preuve de réserves élargi : Le dernier instantané de la preuve de réserves couvre désormais 44 jetons, contre seulement 10 auparavant. 🛡️ Actifs garantis à 1:1 : Une fois la preuve à divulgation nulle de connaissance générée (ce qui devrait prendre entre 50 et 60 heures), les utilisateurs pourront vérifier de manière indépendante les soldes couverts. 🚀 Et maintenant ? Binance poursuit la reconstitution des actifs restants, la réouverture progressive des retraits et le renforcement de ses systèmes de sécurité. 🔥 La récupération de 98 % des actifs représente un progrès considérable ! L’engagement de Binance à couvrir les pertes des utilisateurs et à renforcer la transparence est une avancée importante. 💬 Qu’en pensez-vous ? Ces progrès dans la récupération vous redonnent-ils confiance en Binance, ou estimez-vous que des mesures de sécurité plus strictes sont encore nécessaires ? #Binance #CryptoNews #SecurityUpdate
#securityincidentrecoveryupdate #7 🚨 MISE À JOUR N° 7 SUR LA RÉCUPÉRATION APRÈS L’INCIDENT DE SÉCURITÉ DE BINANCE : 98 % DES ACTIFS VOLÉS ONT ÉTÉ RÉCUPÉRÉS ! 🔐
Binance a franchi une étape majeure à la suite de son récent incident de sécurité ! 💪
📊 Voici les dernières avancées (4 novembre 2026) :
✅ 98 % reconstitués : Binance a reconstitué environ 98 % des actifs affectés en utilisant ses propres ressources.
💰 Plus de 100 % des fonds réservés : Binance a déjà mis de côté une somme supérieure au montant nécessaire pour couvrir les pertes. Les utilisateurs n’auront pas à en supporter le coût.
🔄 2 % restants : Binance achète toujours les jetons restants sur les marchés et via des transactions de gré à gré. La récupération pourrait prendre plus de temps en raison de la faible liquidité.
🔍 Périmètre de la preuve de réserves élargi : Le dernier instantané de la preuve de réserves couvre désormais 44 jetons, contre seulement 10 auparavant.
🛡️ Actifs garantis à 1:1 : Une fois la preuve à divulgation nulle de connaissance générée (ce qui devrait prendre entre 50 et 60 heures), les utilisateurs pourront vérifier de manière indépendante les soldes couverts.
🚀 Et maintenant ? Binance poursuit la reconstitution des actifs restants, la réouverture progressive des retraits et le renforcement de ses systèmes de sécurité.
🔥 La récupération de 98 % des actifs représente un progrès considérable ! L’engagement de Binance à couvrir les pertes des utilisateurs et à renforcer la transparence est une avancée importante.
💬 Qu’en pensez-vous ? Ces progrès dans la récupération vous redonnent-ils confiance en Binance, ou estimez-vous que des mesures de sécurité plus strictes sont encore nécessaires ?
#Binance #CryptoNews #SecurityUpdate
Bitcoin Up or Down - November 1, 4:35AM-4:40AM ET

Bitcoin Up or Down - November 1, 4:35AM-4:40AM ET

98%Up1%Down
Volume $896,752.79
🚨 Mise à jour importante concernant un incident de sécurité et avis à la communauté (30 oct. 2026) Binance a partagé une mise à jour officielle de son enquête sur le récent incident de sécurité. Voici les principaux détails que chaque membre de la communauté Binance devrait connaître : 🔍 Cause principale : Selon l’enquête préliminaire, l’incident a été causé par l’ordinateur portable compromis d’un ingénieur DevOps. Cela a permis à l’attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. 🔒 Conclusion importante : À ce stade de l’enquête, aucun élément ne prouve que les clés privées des portefeuilles des utilisateurs aient été divulguées. 💰 Impact financier et récupération : L’impact total est estimé à environ 6,3 milliards de dollars. Binance a commencé à geler les actifs concernés en collaboration avec ses partenaires de la blockchain ; environ 3 milliards de dollars ont déjà été gelés sur la chaîne. 🛡️ SAFU et sécurité des utilisateurs : Binance a confirmé que les fonds des utilisateurs sont parfaitement en sécurité. Toutes les pertes seront couvertes par le fonds SAFU et les fonds propres de l’entreprise. 📊 Prochaines étapes : Une fois les mesures correctives terminées, un rapport technique détaillé sur l’incident ainsi qu’une preuve de réserves mise à jour seront publiés. La transparence et la sécurité des fonds des utilisateurs ont toujours été des priorités absolues. Que pensez-vous de cet incident ? Dites-le-nous dans les commentaires ! 👇 #Binance #SecurityUpdate #SAFU🙏 #CryptoNews #BinanceSquare
🚨 Mise à jour importante concernant un incident de sécurité et avis à la communauté (30 oct. 2026)
Binance a partagé une mise à jour officielle de son enquête sur le récent incident de sécurité. Voici les principaux détails que chaque membre de la communauté Binance devrait connaître :
🔍 Cause principale : Selon l’enquête préliminaire, l’incident a été causé par l’ordinateur portable compromis d’un ingénieur DevOps. Cela a permis à l’attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées.
🔒 Conclusion importante : À ce stade de l’enquête, aucun élément ne prouve que les clés privées des portefeuilles des utilisateurs aient été divulguées.
💰 Impact financier et récupération : L’impact total est estimé à environ 6,3 milliards de dollars. Binance a commencé à geler les actifs concernés en collaboration avec ses partenaires de la blockchain ; environ 3 milliards de dollars ont déjà été gelés sur la chaîne.
🛡️ SAFU et sécurité des utilisateurs : Binance a confirmé que les fonds des utilisateurs sont parfaitement en sécurité. Toutes les pertes seront couvertes par le fonds SAFU et les fonds propres de l’entreprise.
📊 Prochaines étapes : Une fois les mesures correctives terminées, un rapport technique détaillé sur l’incident ainsi qu’une preuve de réserves mise à jour seront publiés.
La transparence et la sécurité des fonds des utilisateurs ont toujours été des priorités absolues. Que pensez-vous de cet incident ? Dites-le-nous dans les commentaires ! 👇
#Binance #SecurityUpdate #SAFU🙏 #CryptoNews #BinanceSquare
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone