
#linux
linux
8,071 vues
34 mentions
Populaire
Récents

·
--
Voir la traduction
刷到 OpenAI 一份挺硬核的安全研究:他们把「找洞→验证→利用评估→补丁」做成了自动化管线,对着 Linux 内核跑了一轮。
官方博客口径:十月中旬那次扫描,筛出约 2308 个候选,动态复现 1724 个漏洞,做出 948 个本地提权(LPE)利用——普通本地用户能拿到 root。整次 API 花销约 121 万美元,平均每个 LPE 大约 1279 美元。按历史上 Pwn2Own / TyphoonPWN 赏金粗算,那 948 个大概值 1890 万到 6630 万美元。
流程有人工复核;他们说至少用到了 10 种对第三方内核专家来说也算新的利用手法,并在往维护者交报告和补丁。注意这是本地提权,不是远程打穿,而且要人审过才上报。
AI 找洞补洞的速度,已经开始跟维护者抢时间了。#OpenAI #Linux #AI
刷到 OpenAI 一份挺硬核的安全研究:他们把「找洞→验证→利用评估→补丁」做成了自动化管线,对着 Linux 内核跑了一轮。
官方博客口径:十月中旬那次扫描,筛出约 2308 个候选,动态复现 1724 个漏洞,做出 948 个本地提权(LPE)利用——普通本地用户能拿到 root。整次 API 花销约 121 万美元,平均每个 LPE 大约 1279 美元。按历史上 Pwn2Own / TyphoonPWN 赏金粗算,那 948 个大概值 1890 万到 6630 万美元。
流程有人工复核;他们说至少用到了 10 种对第三方内核专家来说也算新的利用手法,并在往维护者交报告和补丁。注意这是本地提权,不是远程打穿,而且要人审过才上报。
AI 找洞补洞的速度,已经开始跟维护者抢时间了。#OpenAI #Linux #AI
官方博客口径:十月中旬那次扫描,筛出约 2308 个候选,动态复现 1724 个漏洞,做出 948 个本地提权(LPE)利用——普通本地用户能拿到 root。整次 API 花销约 121 万美元,平均每个 LPE 大约 1279 美元。按历史上 Pwn2Own / TyphoonPWN 赏金粗算,那 948 个大概值 1890 万到 6630 万美元。
流程有人工复核;他们说至少用到了 10 种对第三方内核专家来说也算新的利用手法,并在往维护者交报告和补丁。注意这是本地提权,不是远程打穿,而且要人审过才上报。
AI 找洞补洞的速度,已经开始跟维护者抢时间了。#OpenAI #Linux #AI
2
·
--
OpenAI développe un pipeline automatisé pour corriger les vulnérabilités du noyau Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
OpenAI développe un pipeline automatisé pour corriger les vulnérabilités du noyau Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
2

🤖🔓 Selon certaines informations, le code généré par Claude aurait réussi à prendre le contrôle d’un serveur Linux sans saisir de mot de passe. Red Hat a déjà déployé un correctif dimanche, tandis qu’Ubuntu attend encore. Ce que nous avons vu n’est que le résultat d’une expérience technique ; il manque encore des vérifications indépendantes pour déterminer l’ampleur réelle du risque et savoir si cette faille pourrait être exploitée à des fins malveillantes. Membres de la communauté, que pensez-vous de ce type de faille de sécurité générée par l’IA ? Avez-vous déjà vérifié que vos nœuds disposent des dernières mises à jour de sécurité ? 👀
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 Selon certaines informations, le code généré par Claude aurait réussi à prendre le contrôle d’un serveur Linux sans saisir de mot de passe. Red Hat a déjà déployé un correctif dimanche, tandis qu’Ubuntu attend encore. Ce que nous avons vu n’est que le résultat d’une expérience technique ; il manque encore des vérifications indépendantes pour déterminer l’ampleur réelle du risque et savoir si cette faille pourrait être exploitée à des fins malveillantes. Membres de la communauté, que pensez-vous de ce type de faille de sécurité générée par l’IA ? Avez-vous déjà vérifié que vos nœuds disposent des dernières mises à jour de sécurité ? 👀
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
2


·
--
Deux vulnérabilités d’exécution de code à distance, notées CVSS 9.0, ont été découvertes dans le noyau Linux, dont une exploitable sans authentification ! Le correctif n’a pas encore été intégré à la branche mainline, mais les détails ont été rendus publics.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Deux vulnérabilités d’exécution de code à distance, notées CVSS 9.0, ont été découvertes dans le noyau Linux, dont une exploitable sans authentification ! Le correctif n’a pas encore été intégré à la branche mainline, mais les détails ont été rendus publics.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
11

Une nouvelle faille Linux appelée « Bad Epoll » vient d’être signalée... 🚨
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
Une nouvelle faille Linux appelée « Bad Epoll » vient d’être signalée... 🚨
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
30
Vous pourriez partager vos réflexions sur la finance numérique : l’avenir de la finance numérique est là, et les transactions transfrontalières n’ont jamais été aussi fluides grâce à des plateformes comme RedotPay et Binance. #CryptoTransaction actions.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
Vous pourriez partager vos réflexions sur la finance numérique : l’avenir de la finance numérique est là, et les transactions transfrontalières n’ont jamais été aussi fluides grâce à des plateformes comme RedotPay et Binance. #CryptoTransaction actions.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
40
·
--
Les nouvelles mises à jour de sécurité de Bitcoin Core comptent davantage pour les opérateurs de nœuds que pour le graphique $BTC .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
{future}(BTCUSDT)
Les nouvelles mises à jour de sécurité de Bitcoin Core comptent davantage pour les opérateurs de nœuds que pour le graphique $BTC .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
65
·
--
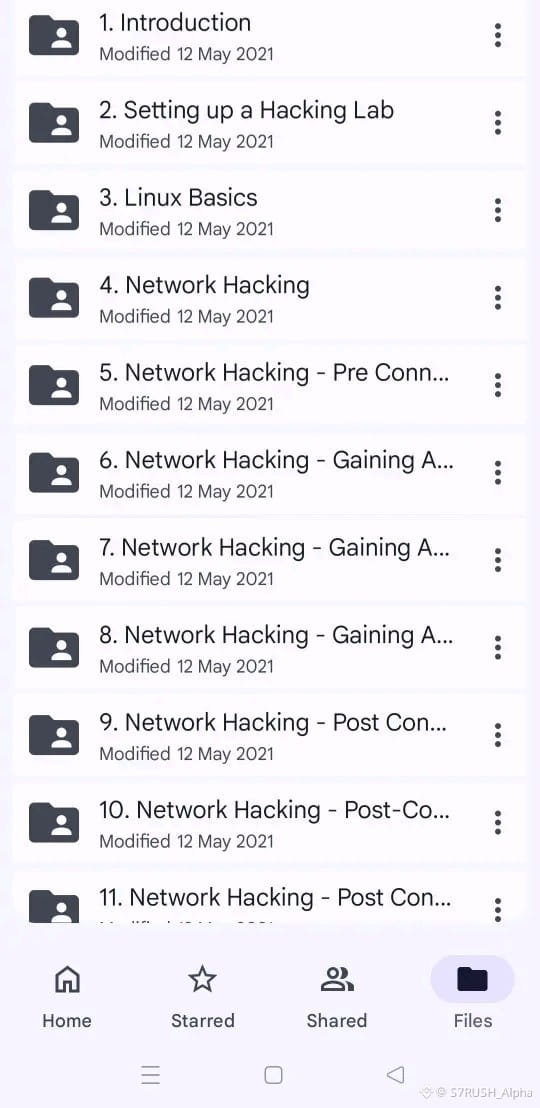
50+ Go de Bundle d'Apprentissage en Cybersécurité 🚀
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ Go de Bundle d'Apprentissage en Cybersécurité 🚀
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48

👾Des chercheurs ont détecté une vulnérabilité dans le noyau de Linux, le système d'exploitation utilisé par 63% des nœuds de Bitcoin. Le bug, détecté avec de l'IA, est corrigible avec un patch déjà distribué.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾Des chercheurs ont détecté une vulnérabilité dans le noyau de Linux, le système d'exploitation utilisé par 63% des nœuds de Bitcoin. Le bug, détecté avec de l'IA, est corrigible avec un patch déjà distribué.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
99
·
--
Le coup de fouet de 2,1 milliards de dollars : La faille sournoise du Web3 que la plupart des gens ignorentImagine te réveiller, attraper ton téléphone pour vérifier ton protocole DeFi préféré, et voir que l'ensemble de la liquidité est à zéro absolu. Personne n'a volé ta phrase secrète. Tu n'as pas cliqué sur un lien de phishing louche. Un hacker a juste trouvé une petite faille dans le code du contrat intelligent et a vidé le coffre en plein jour.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
Le coup de fouet de 2,1 milliards de dollars : La faille sournoise du Web3 que la plupart des gens ignorent
Imagine te réveiller, attraper ton téléphone pour vérifier ton protocole DeFi préféré, et voir que l'ensemble de la liquidité est à zéro absolu. Personne n'a volé ta phrase secrète. Tu n'as pas cliqué sur un lien de phishing louche. Un hacker a juste trouvé une petite faille dans le code du contrat intelligent et a vidé le coffre en plein jour.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
157
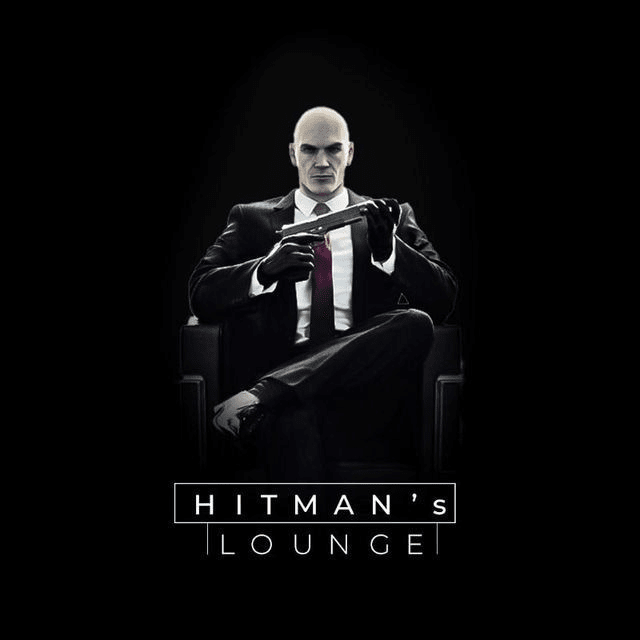

$CTSI /USDT — 🔴 SHORT · Confiance 69%
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 SHORT · Confiance 69%
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

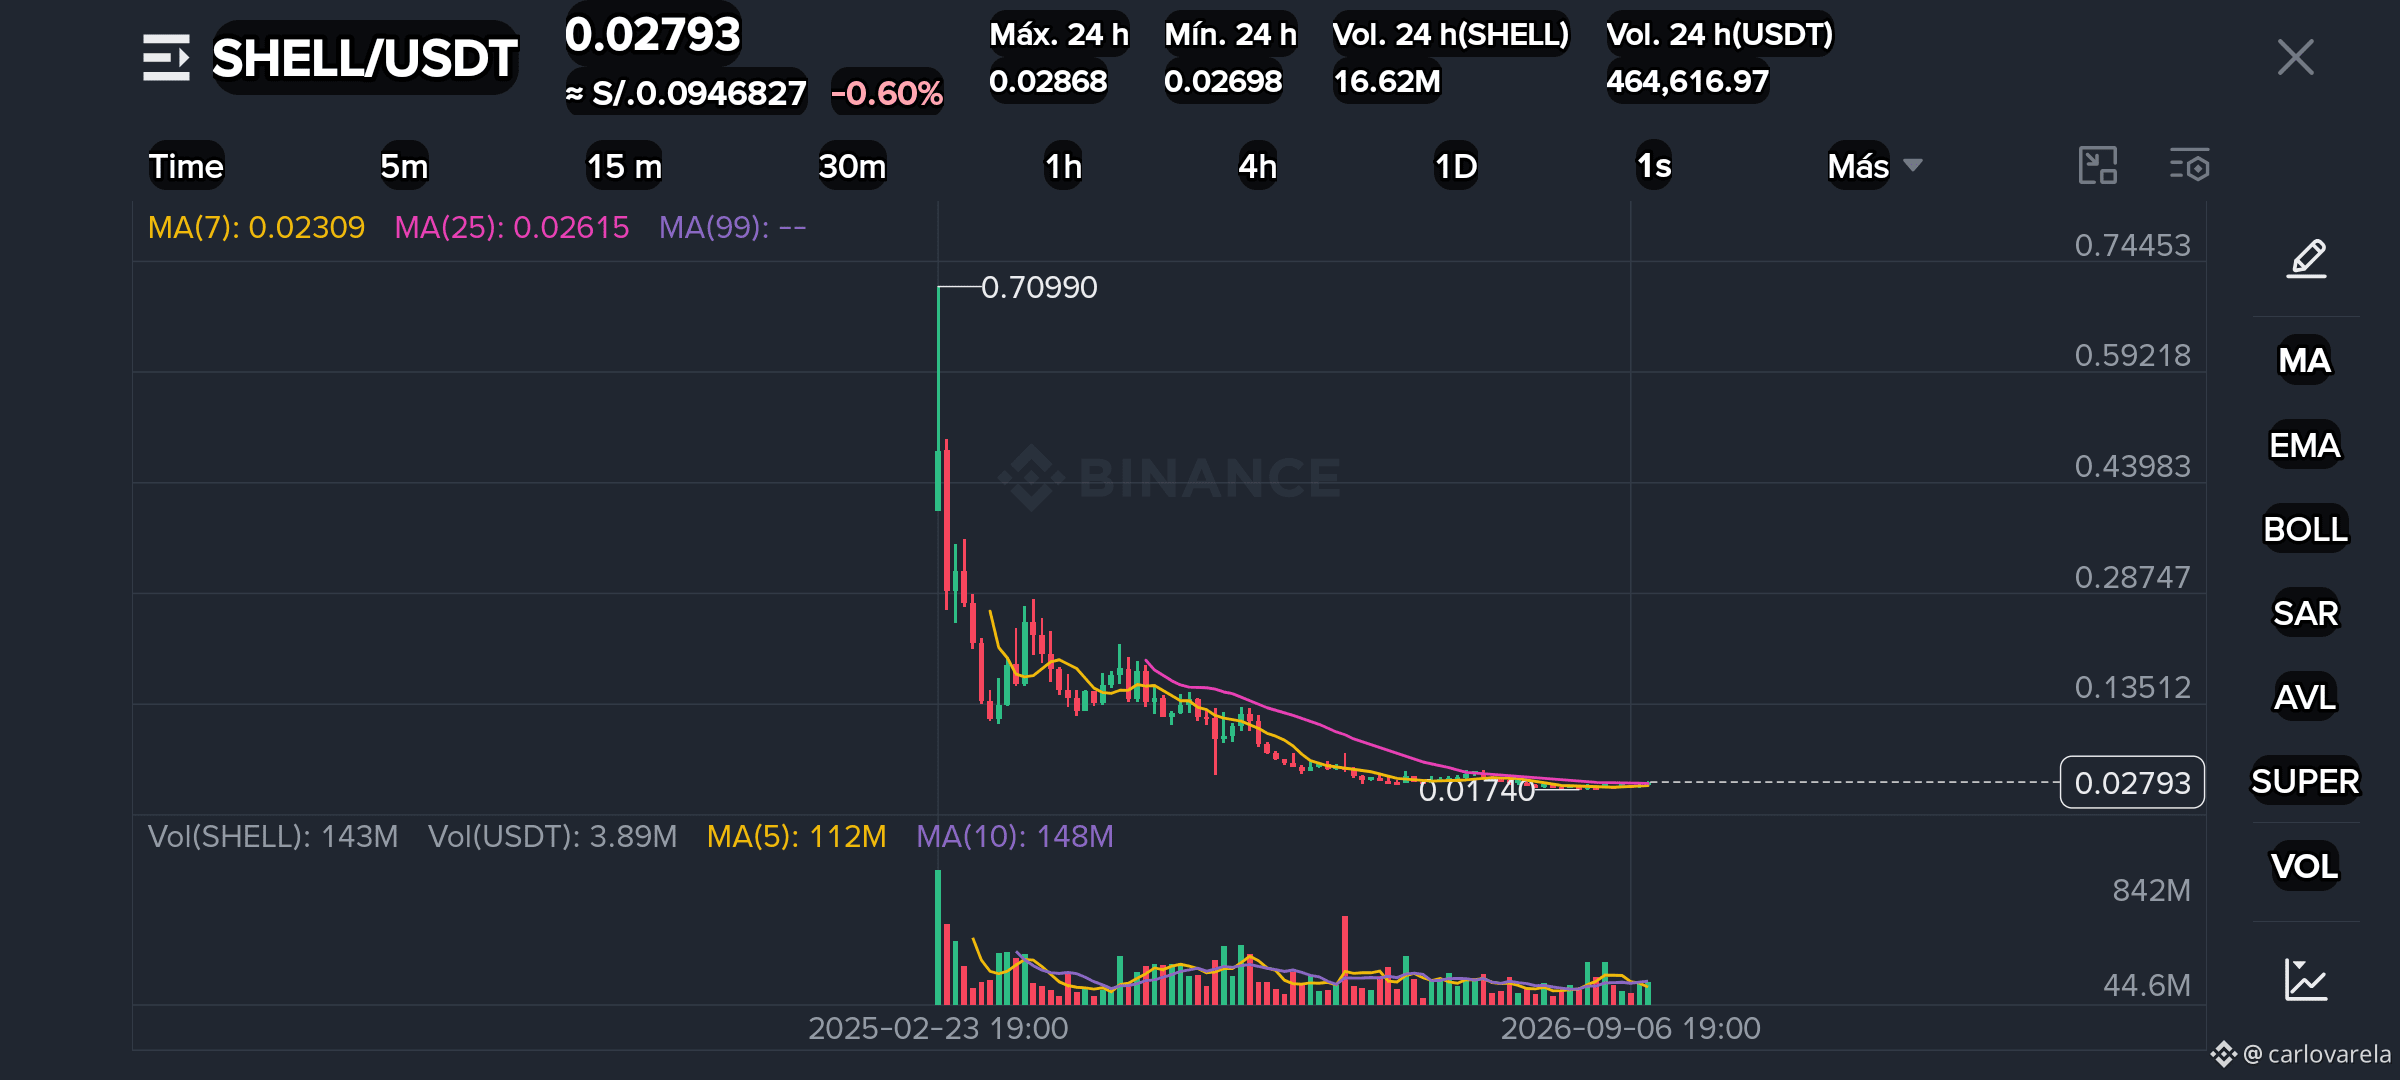
Après avoir dépassé 10 ans de #Linux , je suis extrêmement triste de ne pas avoir connu ce monde Dev avant !💪🙏🤓
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
Après avoir dépassé 10 ans de #Linux , je suis extrêmement triste de ne pas avoir connu ce monde Dev avant !💪🙏🤓
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
2
115
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReopensWithdrawalsForMoreAssets
574,917 vues
2,619 mentions
2
#BTCRebounds80K
100,374 vues
1,000 mentions
3
#Binance98PercentReplenished
54,721 vues
737 mentions
4
#USMidterms-WhatAreMarketsExpecting?
393,427 vues
2,235 mentions
5
#USOctoberNFP-AreRateCutsStillPossible
420,282 vues
2,955 mentions
6
#TRUMPFalls18.1%In24HoursToRecordLow
695 vues
32 mentions
7
#USClearsSingleStockPerpetualFutures
3,374 vues
91 mentions
8
#StrategySTRCHits$100ForFirstTimeSinceMay
68 vues
3 mentions
9
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
2,229 vues
61 mentions
10
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
140 vues
6 mentions