

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
2,421 vues
45 mentions
Populaire
Récents
·
--
Haussier
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ALERTE DE SÉCURITÉ : une faille sur le site de Keystone expose les adresses de livraison des acheteurs ! 📦🔐
Le fabricant réputé de portefeuilles matériels pour cryptomonnaies Keystone a officiellement révélé une importante faille de sécurité touchant sa boutique en ligne, soulevant de sérieuses inquiétudes concernant la confidentialité et la sécurité physique des acheteurs.
$ZEC
{future}(ZECUSDT)
Voici ce qui s’est passé et ce que vous devez savoir :
$ETH
{future}(ETHUSDT)
L’incident : Keystone a détecté un accès non autorisé à son site officiel. Après avoir examiné l’activité de l’API liée à sa boutique propulsée par Shopify, l’entreprise a confirmé qu’un tiers non autorisé avait réussi à extraire des données clients.
$ASTER
{future}(ASTERUSDT)
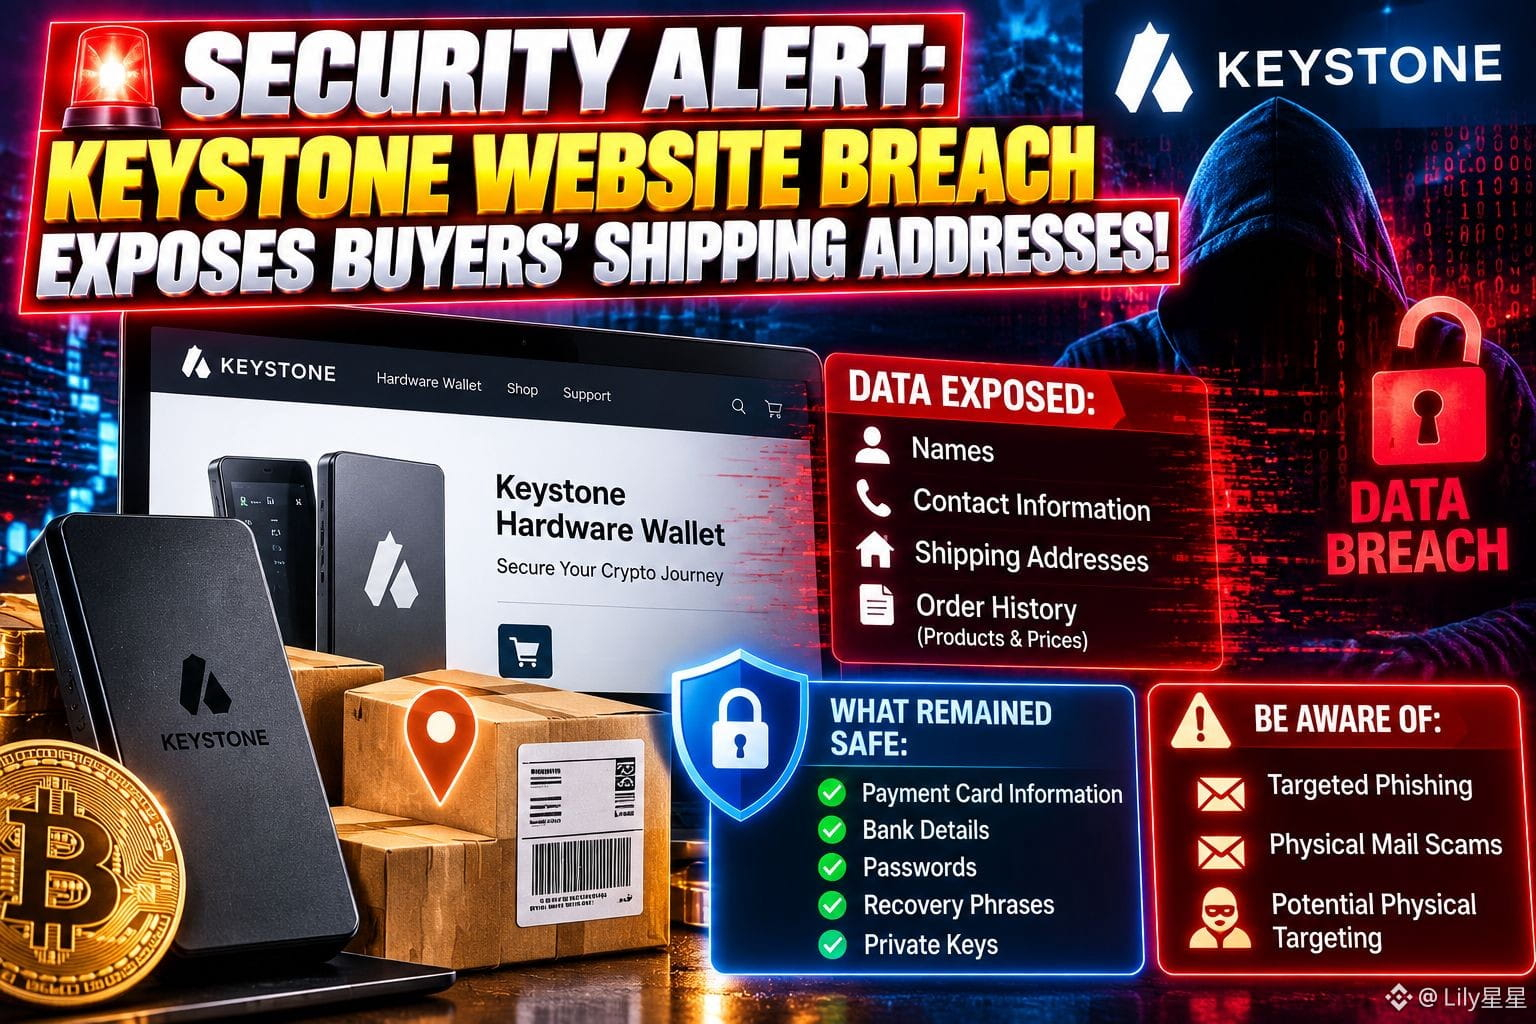
Données exposées : les données divulguées comprennent les noms des clients, leurs coordonnées, leurs adresses de livraison et l’historique détaillé de leurs commandes (notamment les produits achetés et leurs prix).
Données restées protégées : Keystone a expressément confirmé que les informations de carte bancaire, les coordonnées bancaires, les mots de passe et, surtout, les phrases de récupération des portefeuilles et les clés privées n’ont PAS été compromis.
🛡️ Que doivent faire les utilisateurs concernés ?
NE réinitialisez PAS votre appareil : vos fonds en cryptomonnaies et vos phrases de récupération sont en sécurité sur votre portefeuille matériel. Vous n’avez pas besoin de transférer vos fonds ni de réinitialiser votre appareil, sauf si vous constatez une activité suspecte sur la chaîne qui n’a aucun lien avec cet incident.
Restez extrêmement vigilants : méfiez-vous fortement de toute communication (courriel, SMS ou courrier postal) faisant référence à votre achat chez Keystone. Ne saisissez jamais votre phrase de récupération de 24 mots sur un site Web ou dans une application.
Restez prudents, vérifiez chaque message et gardez l’œil ouvert ! 🔒
⚠️ Avertissement : ceci ne constitue ni un conseil financier ni un conseil de sécurité. Toujours Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ALERTE DE SÉCURITÉ : une faille sur le site de Keystone expose les adresses de livraison des acheteurs ! 📦🔐
Le fabricant réputé de portefeuilles matériels pour cryptomonnaies Keystone a officiellement révélé une importante faille de sécurité touchant sa boutique en ligne, soulevant de sérieuses inquiétudes concernant la confidentialité et la sécurité physique des acheteurs.
$ZEC
Voici ce qui s’est passé et ce que vous devez savoir :
$ETH
L’incident : Keystone a détecté un accès non autorisé à son site officiel. Après avoir examiné l’activité de l’API liée à sa boutique propulsée par Shopify, l’entreprise a confirmé qu’un tiers non autorisé avait réussi à extraire des données clients.
$ASTER
Données exposées : les données divulguées comprennent les noms des clients, leurs coordonnées, leurs adresses de livraison et l’historique détaillé de leurs commandes (notamment les produits achetés et leurs prix).
Données restées protégées : Keystone a expressément confirmé que les informations de carte bancaire, les coordonnées bancaires, les mots de passe et, surtout, les phrases de récupération des portefeuilles et les clés privées n’ont PAS été compromis.
🛡️ Que doivent faire les utilisateurs concernés ?
NE réinitialisez PAS votre appareil : vos fonds en cryptomonnaies et vos phrases de récupération sont en sécurité sur votre portefeuille matériel. Vous n’avez pas besoin de transférer vos fonds ni de réinitialiser votre appareil, sauf si vous constatez une activité suspecte sur la chaîne qui n’a aucun lien avec cet incident.
Restez extrêmement vigilants : méfiez-vous fortement de toute communication (courriel, SMS ou courrier postal) faisant référence à votre achat chez Keystone. Ne saisissez jamais votre phrase de récupération de 24 mots sur un site Web ou dans une application.
Restez prudents, vérifiez chaque message et gardez l’œil ouvert ! 🔒
⚠️ Avertissement : ceci ne constitue ni un conseil financier ni un conseil de sécurité. Toujours Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
259
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach : alerte de sécurité crypto
Keystone aurait subi une faille sur son site web, exposant les coordonnées de clients, leurs adresses de livraison et leurs historiques d’achat. L’entreprise affirme que les clés privées, les phrases de récupération, les mots de passe et les informations de paiement n’ont pas été touchés.
⚠️ Principaux risques : hameçonnage ciblé et faux messages de sécurité.
🔐 Protégez-vous :
• Ne communiquez jamais votre phrase de récupération ni vos clés privées.
• Vérifiez les messages par les canaux officiels.
• Évitez les liens suspects et les demandes de transfert de fonds.
📌 Il semble s’agir d’un incident lié à la confidentialité des données, et non d’une exploitation avérée de la blockchain ni d’un vol de fonds de clients. L’ampleur exacte de l’incident reste inconnue.
💬 Les entreprises de portefeuilles matériels devraient-elles collecter moins de données sur leurs clients ?."CLIQUEZ SUR L’ÉTIQUETTE DE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER DES AVANTAGES DU TRADING"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach : alerte de sécurité crypto
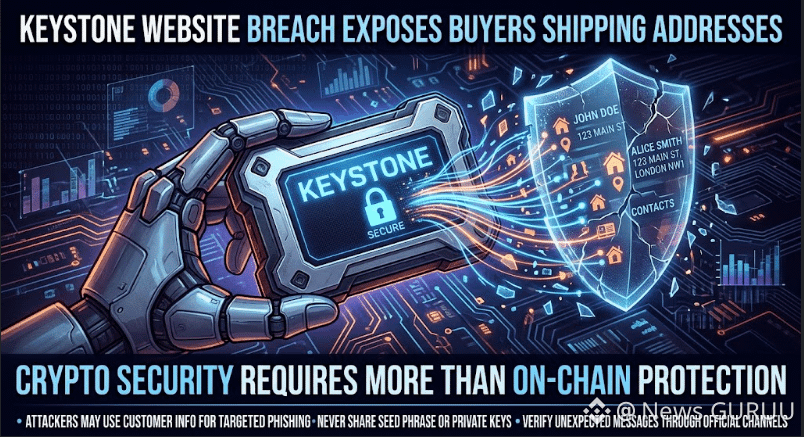
Keystone aurait subi une faille sur son site web, exposant les coordonnées de clients, leurs adresses de livraison et leurs historiques d’achat. L’entreprise affirme que les clés privées, les phrases de récupération, les mots de passe et les informations de paiement n’ont pas été touchés.
⚠️ Principaux risques : hameçonnage ciblé et faux messages de sécurité.
🔐 Protégez-vous :
• Ne communiquez jamais votre phrase de récupération ni vos clés privées.
• Vérifiez les messages par les canaux officiels.
• Évitez les liens suspects et les demandes de transfert de fonds.
📌 Il semble s’agir d’un incident lié à la confidentialité des données, et non d’une exploitation avérée de la blockchain ni d’un vol de fonds de clients. L’ampleur exacte de l’incident reste inconnue.
💬 Les entreprises de portefeuilles matériels devraient-elles collecter moins de données sur leurs clients ?."CLIQUEZ SUR L’ÉTIQUETTE DE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER DES AVANTAGES DU TRADING"$DODO $BMT $BREV
1
36


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Une faille sur le site de Keystone expose les adresses de livraison des acheteurs de cryptomonnaies ⚠️🔐
Parfois, le plus grand risque pour votre sécurité ne se trouve pas dans votre portefeuille. Il se trouve à l’adresse où vous le gardez.
Keystone, fabricant de portefeuilles matériels pour cryptomonnaies, a révélé une faille sur son site Web qui a exposé les noms, les coordonnées, les adresses de livraison et les informations de commande de ses clients.
L’entreprise a détecté un accès non autorisé le 20 octobre et confirmé l’exposition des données le 23 octobre 2026, après avoir examiné l’activité de sa boutique en ligne propulsée par Shopify.
Keystone affirme que les informations de paiement, les phrases de récupération, les clés privées et les mots de passe des portefeuilles n’ont pas été exposés. L’entreprise a bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à informer les clients concernés. Le nombre d’utilisateurs touchés n’a pas été divulgué.
Mais voici le problème le plus préoccupant : connaître l’identité et l’adresse du domicile d’une personne, ainsi que le fait qu’elle ait acheté un portefeuille matériel, peut aider les criminels à élaborer des attaques d’hameçonnage convaincantes ou à cibler les détenteurs de cryptomonnaies dans le monde réel.
Mon avis : la conservation autonome vous permet de garder le contrôle de vos cryptomonnaies, mais elle ne protège pas les renseignements personnels divulgués par un service tiers. Votre sécurité n’est jamais plus solide que le maillon le plus faible reliant vos actifs numériques à votre identité réelle.
Si vous avez acheté un produit chez Keystone, vérifiez les alertes par les canaux officiels, ignorez les offres de remboursement ou de remplacement non sollicitées et ne communiquez jamais votre phrase de récupération. Aucun agent d’assistance légitime n’en a besoin.
Une véritable sécurité des cryptomonnaies consiste à protéger à la fois vos actifs et les renseignements personnels qui pourraient faire de vous une cible.
Les fabricants de portefeuilles matériels devraient-ils être soumis à des règles plus strictes de suppression des données une fois la commande d’un client terminée ?
Avertissement : cette publication est fournie à des fins éducatives uniquement et ne constitue ni un conseil financier ni un conseil en matière de sécurité.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
197
🔎 Keystone a bloqué l'accès non autorisé, corrigé la vulnérabilité et commencé à avertir les clients concernés. Cependant, l'entreprise n'a pas communiqué publiquement le nombre de personnes touchées ni expliqué la cause technique complète. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
15
⚠️ La base de données clients d’une entreprise de portefeuilles crypto peut devenir une cible, même si le portefeuille lui-même reste sécurisé. Keystone affirme que les phrases de récupération, les clés privées, les mots de passe des portefeuilles et les informations de paiement n’ont pas été exposés. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
13
🔐 Keystone, fabricant de portefeuilles matériels de cryptomonnaies, a révélé une faille de sécurité sur son site web qui a exposé les noms, les coordonnées, les adresses de livraison et l’historique des achats de ses clients. L’entreprise a détecté un accès non autorisé le 20 octobre et confirmé le vol des données le 23 octobre 2026. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Fuite de données chez Keystone, géant des portefeuilles matériels ! 📦🔓
🌐 Site de vente piraté : Le site officiel de vente des portefeuilles matériels Keystone, utilisés pour stocker des actifs crypto de la manière la plus sûre possible, a été victime d’une cyberattaque. 💻📍 Des informations confidentielles exposées : À la suite de cette violation de données, les noms, adresses e-mail, numéros de téléphone et adresses de livraison personnelles ou professionnelles des clients ayant effectué des achats sur le site sont tombés entre les mains de pirates informatiques. 🛑🔑 Les cryptos sont en sécurité : L’attaque n’a touché que l’infrastructure de commerce en ligne. Les cryptomonnaies détenues dans les portefeuilles des utilisateurs, leurs clés privées (private keys) et leurs phrases de récupération (seed phrases) sont isolées matériellement et n’ont donc absolument pas été compromises. 🛡️
⚠️ Quels sont les grands dangers qui guettent les investisseurs ?
🎣 Attaques par hameçonnage (phishing) : Les pirates peuvent utiliser les adresses e-mail et les numéros de téléphone divulgués pour envoyer de faux messages alarmistes du type : « Votre portefeuille est en danger, cliquez immédiatement sur ce lien pour le mettre à jour. » 🎣🏠 Risque de devenir une cible physique : La divulgation de l’adresse du domicile des détenteurs de cryptomonnaies peut les rendre vulnérables à des attaques ciblées, comme des cambriolages ou du chantage. 🗺️💣
🛡️ Que doivent faire les victimes ? (Mesures de sécurité urgentes)
🚫 Ne faites pas confiance aux messages : Ne répondez jamais à un e-mail ou à un SMS qui semble provenir de Keystone ou d’une autre organisation et qui vous demande vos mots de récupération (seed phrase). 🙅♂️👁️ Activez l’authentification à deux facteurs : Renforcez au maximum les protections de vos comptes de messagerie et de vos plateformes d’échange (2FA). 🔐📦 Points de livraison sécurisés : À l’avenir, lorsque vous commanderez un portefeuille matériel, privilégiez les consignes à colis ou une adresse professionnelle/un pseudonyme plutôt que votre adresse personnelle. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Fuite de données chez Keystone, géant des portefeuilles matériels ! 📦🔓
🌐 Site de vente piraté : Le site officiel de vente des portefeuilles matériels Keystone, utilisés pour stocker des actifs crypto de la manière la plus sûre possible, a été victime d’une cyberattaque. 💻📍 Des informations confidentielles exposées : À la suite de cette violation de données, les noms, adresses e-mail, numéros de téléphone et adresses de livraison personnelles ou professionnelles des clients ayant effectué des achats sur le site sont tombés entre les mains de pirates informatiques. 🛑🔑 Les cryptos sont en sécurité : L’attaque n’a touché que l’infrastructure de commerce en ligne. Les cryptomonnaies détenues dans les portefeuilles des utilisateurs, leurs clés privées (private keys) et leurs phrases de récupération (seed phrases) sont isolées matériellement et n’ont donc absolument pas été compromises. 🛡️
⚠️ Quels sont les grands dangers qui guettent les investisseurs ?
🎣 Attaques par hameçonnage (phishing) : Les pirates peuvent utiliser les adresses e-mail et les numéros de téléphone divulgués pour envoyer de faux messages alarmistes du type : « Votre portefeuille est en danger, cliquez immédiatement sur ce lien pour le mettre à jour. » 🎣🏠 Risque de devenir une cible physique : La divulgation de l’adresse du domicile des détenteurs de cryptomonnaies peut les rendre vulnérables à des attaques ciblées, comme des cambriolages ou du chantage. 🗺️💣
🛡️ Que doivent faire les victimes ? (Mesures de sécurité urgentes)
🚫 Ne faites pas confiance aux messages : Ne répondez jamais à un e-mail ou à un SMS qui semble provenir de Keystone ou d’une autre organisation et qui vous demande vos mots de récupération (seed phrase). 🙅♂️👁️ Activez l’authentification à deux facteurs : Renforcez au maximum les protections de vos comptes de messagerie et de vos plateformes d’échange (2FA). 🔐📦 Points de livraison sécurisés : À l’avenir, lorsque vous commanderez un portefeuille matériel, privilégiez les consignes à colis ou une adresse professionnelle/un pseudonyme plutôt que votre adresse personnelle. 📮
$BNB $SOL $ETH
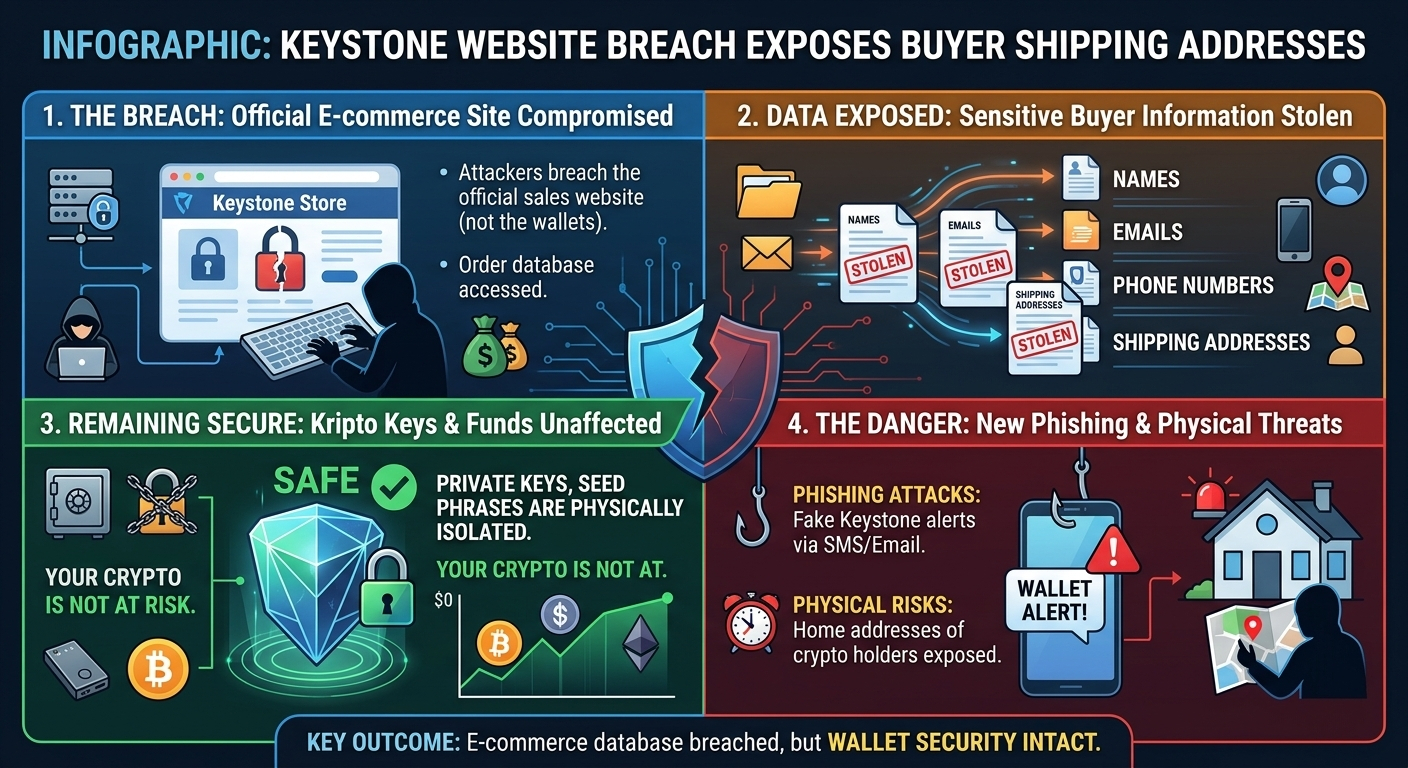
37

·
--
🚨 Keystone affirme que la faille de son site a exposé des adresses de livraison et des détails de commande — mais pas de clés privées. Cela ne rend pas la fuite anodine.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone a confirmé qu’un tiers non autorisé avait obtenu des informations sur des clients à partir de sa boutique hébergée sur Shopify.
Les informations exposées comprenaient les noms, les coordonnées, les adresses de livraison et les détails des commandes, notamment les produits achetés et leurs prix.
L’entreprise a déclaré que les informations de carte bancaire, les coordonnées bancaires, les phrases de récupération, les clés privées et les mots de passe des portefeuilles n’avaient pas été exposés. Elle n’a pas révélé publiquement combien de clients avaient été touchés.
Un autre détail mérite d’être examiné.
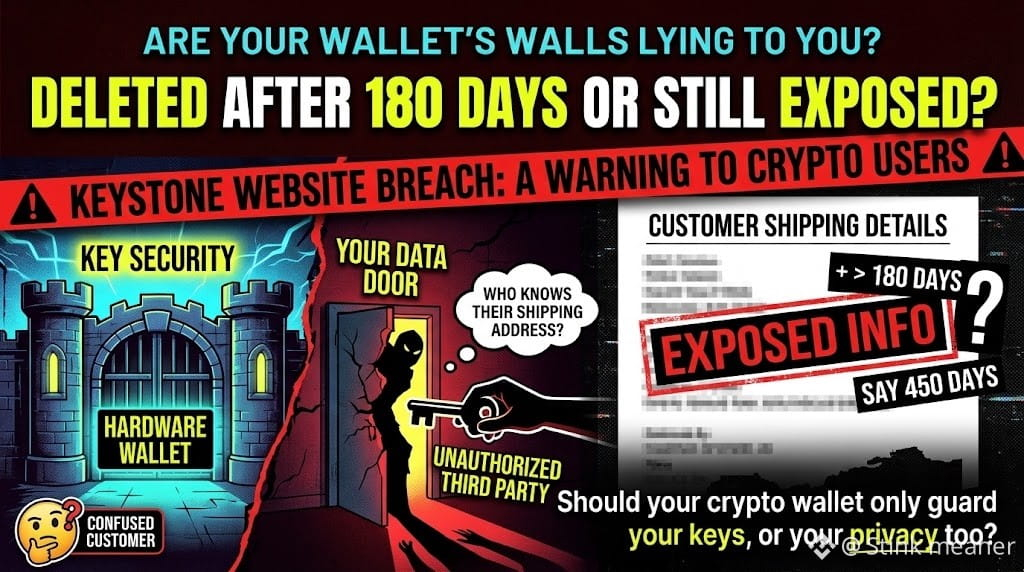
Keystone avait mis en avant une politique de suppression des informations de livraison 180 jours après une commande. Certains clients ont ensuite affirmé que des informations liées à des commandes plus anciennes avaient été exposées. L’entreprise n’a pas encore fourni d’explication publique complète sur l’étendue de la faille ni sur la raison pour laquelle les anciens dossiers étaient toujours accessibles.
Un portefeuille matériel peut protéger les clés qui contrôlent les fonds, tandis que la base de données clients qui l’entoure constitue un risque distinct pour la vie privée.
Les informations exposées sur les achats et les adresses peuvent également aider les escrocs à rédiger des messages d’hameçonnage convaincants ou à cibler plus précisément les utilisateurs de cryptomonnaies.
Les fabricants de portefeuilles matériels devraient-ils être jugés avant tout sur la sécurité des clés — ou sur la manière dont ils protègent les informations personnelles permettant d’identifier leurs clients ?
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone affirme que la faille de son site a exposé des adresses de livraison et des détails de commande — mais pas de clés privées. Cela ne rend pas la fuite anodine.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone a confirmé qu’un tiers non autorisé avait obtenu des informations sur des clients à partir de sa boutique hébergée sur Shopify.
Les informations exposées comprenaient les noms, les coordonnées, les adresses de livraison et les détails des commandes, notamment les produits achetés et leurs prix.
L’entreprise a déclaré que les informations de carte bancaire, les coordonnées bancaires, les phrases de récupération, les clés privées et les mots de passe des portefeuilles n’avaient pas été exposés. Elle n’a pas révélé publiquement combien de clients avaient été touchés.
Un autre détail mérite d’être examiné.
Keystone avait mis en avant une politique de suppression des informations de livraison 180 jours après une commande. Certains clients ont ensuite affirmé que des informations liées à des commandes plus anciennes avaient été exposées. L’entreprise n’a pas encore fourni d’explication publique complète sur l’étendue de la faille ni sur la raison pour laquelle les anciens dossiers étaient toujours accessibles.
Un portefeuille matériel peut protéger les clés qui contrôlent les fonds, tandis que la base de données clients qui l’entoure constitue un risque distinct pour la vie privée.
Les informations exposées sur les achats et les adresses peuvent également aider les escrocs à rédiger des messages d’hameçonnage convaincants ou à cibler plus précisément les utilisateurs de cryptomonnaies.
Les fabricants de portefeuilles matériels devraient-ils être jugés avant tout sur la sécurité des clés — ou sur la manière dont ils protègent les informations personnelles permettant d’identifier leurs clients ?
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
62
·
--
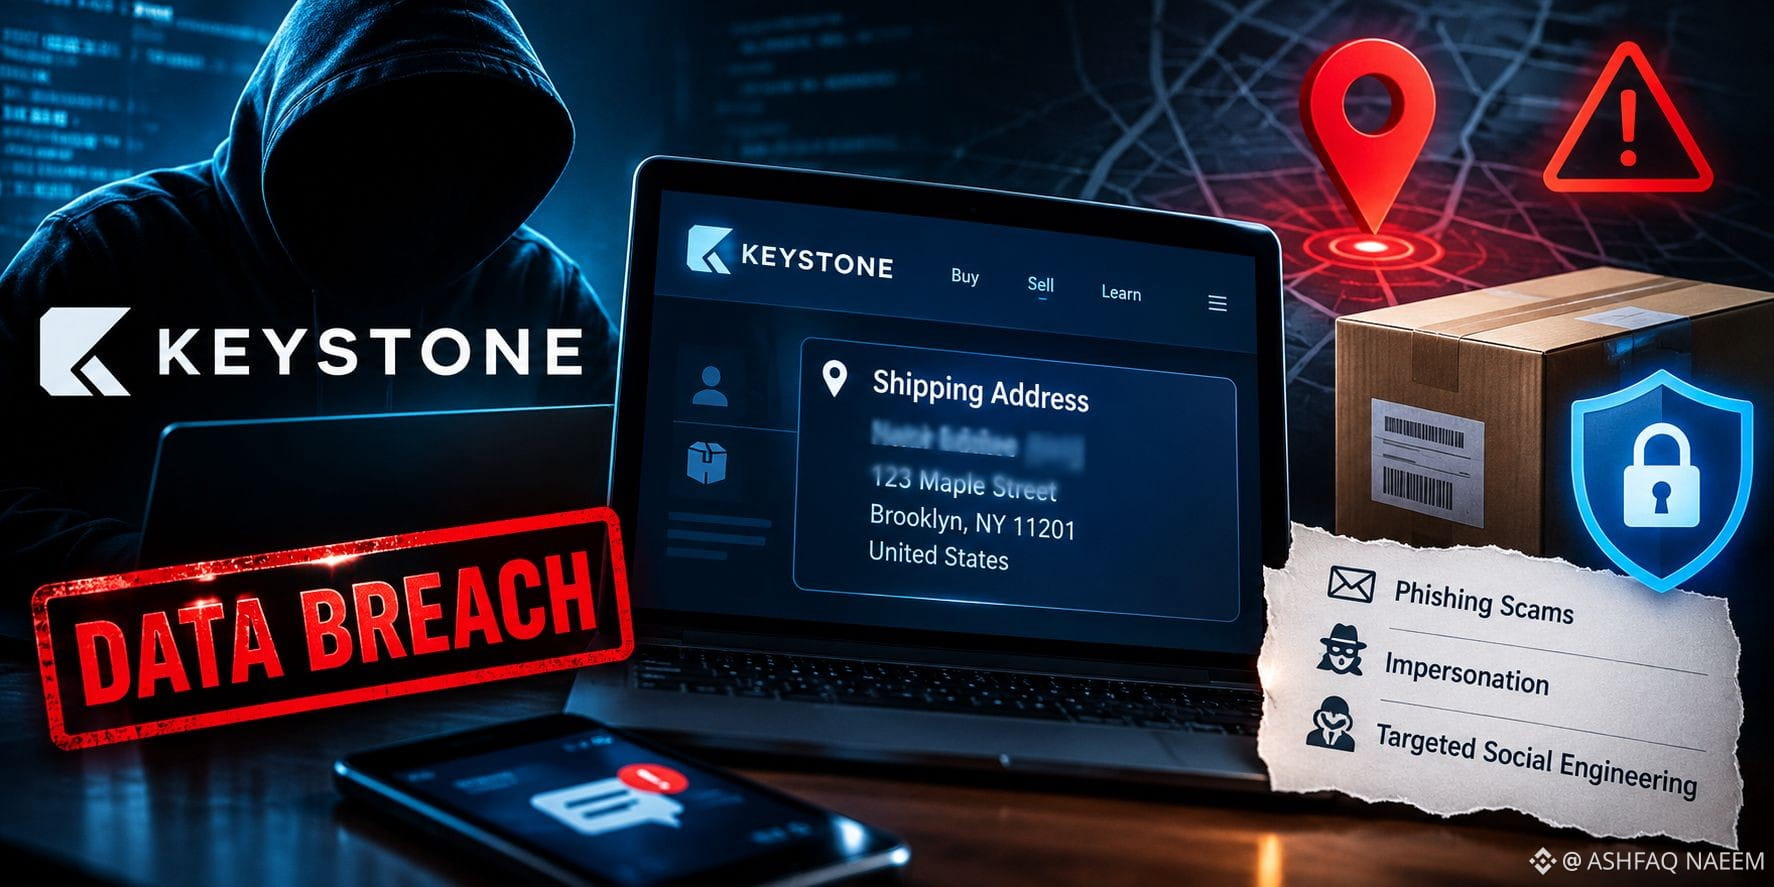
🚨 UNE FAILLE SUR LE SITE DE KEYSTONE SOULÈVE DE GRAVES INQUIÉTUDES EN MATIÈRE DE VIE PRIVÉE
Une faille de sécurité sur un site web peut exposer bien plus que ce à quoi les clients s’attendent
Selon les informations concernant la faille du site de Keystone, les adresses de livraison des acheteurs pourraient avoir été exposées, ce qui soulève des inquiétudes quant à la vie privée des clients et à la sécurité des données
Le risque ne se limite pas aux messages indésirables : les informations de livraison exposées pourraient être utilisées à mauvais escient dans le cadre d’arnaques par hameçonnage, d’usurpations d’identité ou d’opérations d’ingénierie sociale ciblées
Pour les acheteurs concernés, la priorité est de se méfier des notifications de livraison suspectes, des messages inattendus et des demandes de renseignements personnels ou financiers
Ne faites jamais confiance à un lien simplement parce qu’un message semble provenir d’une société de livraison ou d’une marque connue
La leçon à retenir est claire
Dans l’économie numérique, protéger les données des clients est tout aussi important que protéger leur argent
Pensez-vous que les entreprises devraient faire l’objet de sanctions plus sévères lorsque les informations de livraison de leurs clients sont exposées ?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 UNE FAILLE SUR LE SITE DE KEYSTONE SOULÈVE DE GRAVES INQUIÉTUDES EN MATIÈRE DE VIE PRIVÉE
Une faille de sécurité sur un site web peut exposer bien plus que ce à quoi les clients s’attendent
Selon les informations concernant la faille du site de Keystone, les adresses de livraison des acheteurs pourraient avoir été exposées, ce qui soulève des inquiétudes quant à la vie privée des clients et à la sécurité des données
Le risque ne se limite pas aux messages indésirables : les informations de livraison exposées pourraient être utilisées à mauvais escient dans le cadre d’arnaques par hameçonnage, d’usurpations d’identité ou d’opérations d’ingénierie sociale ciblées
Pour les acheteurs concernés, la priorité est de se méfier des notifications de livraison suspectes, des messages inattendus et des demandes de renseignements personnels ou financiers
Ne faites jamais confiance à un lien simplement parce qu’un message semble provenir d’une société de livraison ou d’une marque connue
La leçon à retenir est claire
Dans l’économie numérique, protéger les données des clients est tout aussi important que protéger leur argent
Pensez-vous que les entreprises devraient faire l’objet de sanctions plus sévères lorsque les informations de livraison de leurs clients sont exposées ?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
Une importante fuite de données a touché Keystone, exposant les adresses de livraison confidentielles des acheteurs. Cet incident soulève de sérieuses inquiétudes quant à la sécurité des données dans le commerce électronique et met en lumière les risques persistants auxquels les consommateurs sont exposés en ligne. De telles fuites peuvent entraîner des usurpations d’identité, des tentatives d’hameçonnage et d’autres activités malveillantes. Il est conseillé aux utilisateurs de rester vigilants et de surveiller leurs comptes afin de repérer toute activité suspecte. Cet événement souligne l’importance cruciale de mesures de cybersécurité robustes pour toutes les plateformes qui traitent des données personnelles.
Bien que cette fuite touche directement les utilisateurs de Keystone, elle rappelle clairement à l’ensemble de la communauté crypto la nécessité d’adopter des pratiques sécurisées, en particulier lorsqu’il s’agit d’informations personnelles liées à des transactions ou à l’accès à une plateforme. Utilisez toujours des mots de passe robustes et uniques, et activez l’authentification à deux facteurs dans la mesure du possible.
#LaFuiteDuSiteKeystoneExposeLesAdressesDeLivraisonDesAcheteurs
65

·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
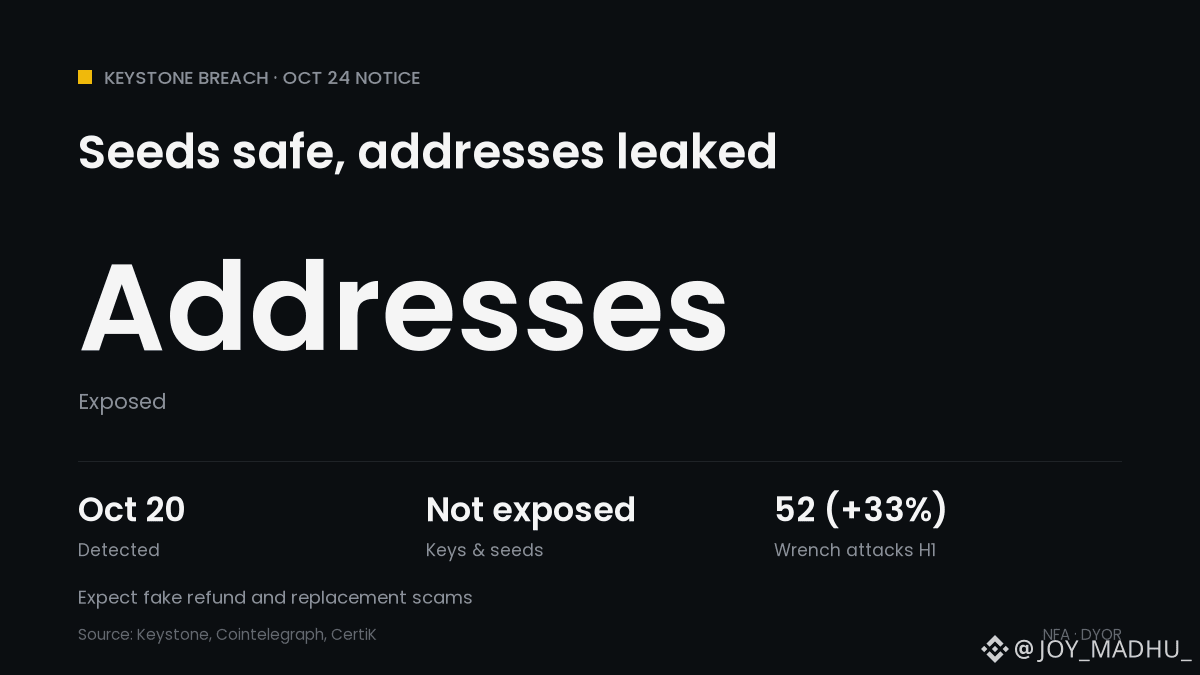
📦 Fuite chez Keystone : votre phrase de récupération est en sécurité, pas votre adresse
📅 20 oct. : un accès non autorisé à la boutique Shopify de Keystone a été détecté
🔍 23 oct. : il a été confirmé qu’un tiers avait dérobé les données d’expédition des clients
📄 Données exposées : noms, coordonnées, adresses, articles commandés et prix
✅ Données non exposées : phrases de récupération, clés privées, mots de passe des portefeuilles et données de paiement
⚠️ Certains acheteurs de 2024 ont reçu des avis, malgré une politique de suppression après 180 jours
📞 Des utilisateurs signalent déjà des appels frauduleux faisant référence à d’anciennes commandes
📊 CertiK a recensé 52 attaques à la clé à molette au premier semestre 2026, soit une hausse de 33 % sur un an
Ce que cela signifie pour les cryptos : aucun fonds n’a été perdu et $BTC la sécurité n’est pas en cause, mais une liste d’acheteurs divulguée permet de les identifier comme détenteurs potentiels. Keystone ne vous demandera jamais votre phrase de récupération.
Achèteriez-vous un portefeuille matériel en indiquant une boîte postale ou une adresse sous pseudonyme ? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Haussier
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Fuite de données sur le site de Keystone : rappel que la confidentialité dans la crypto va au-delà des clés privées
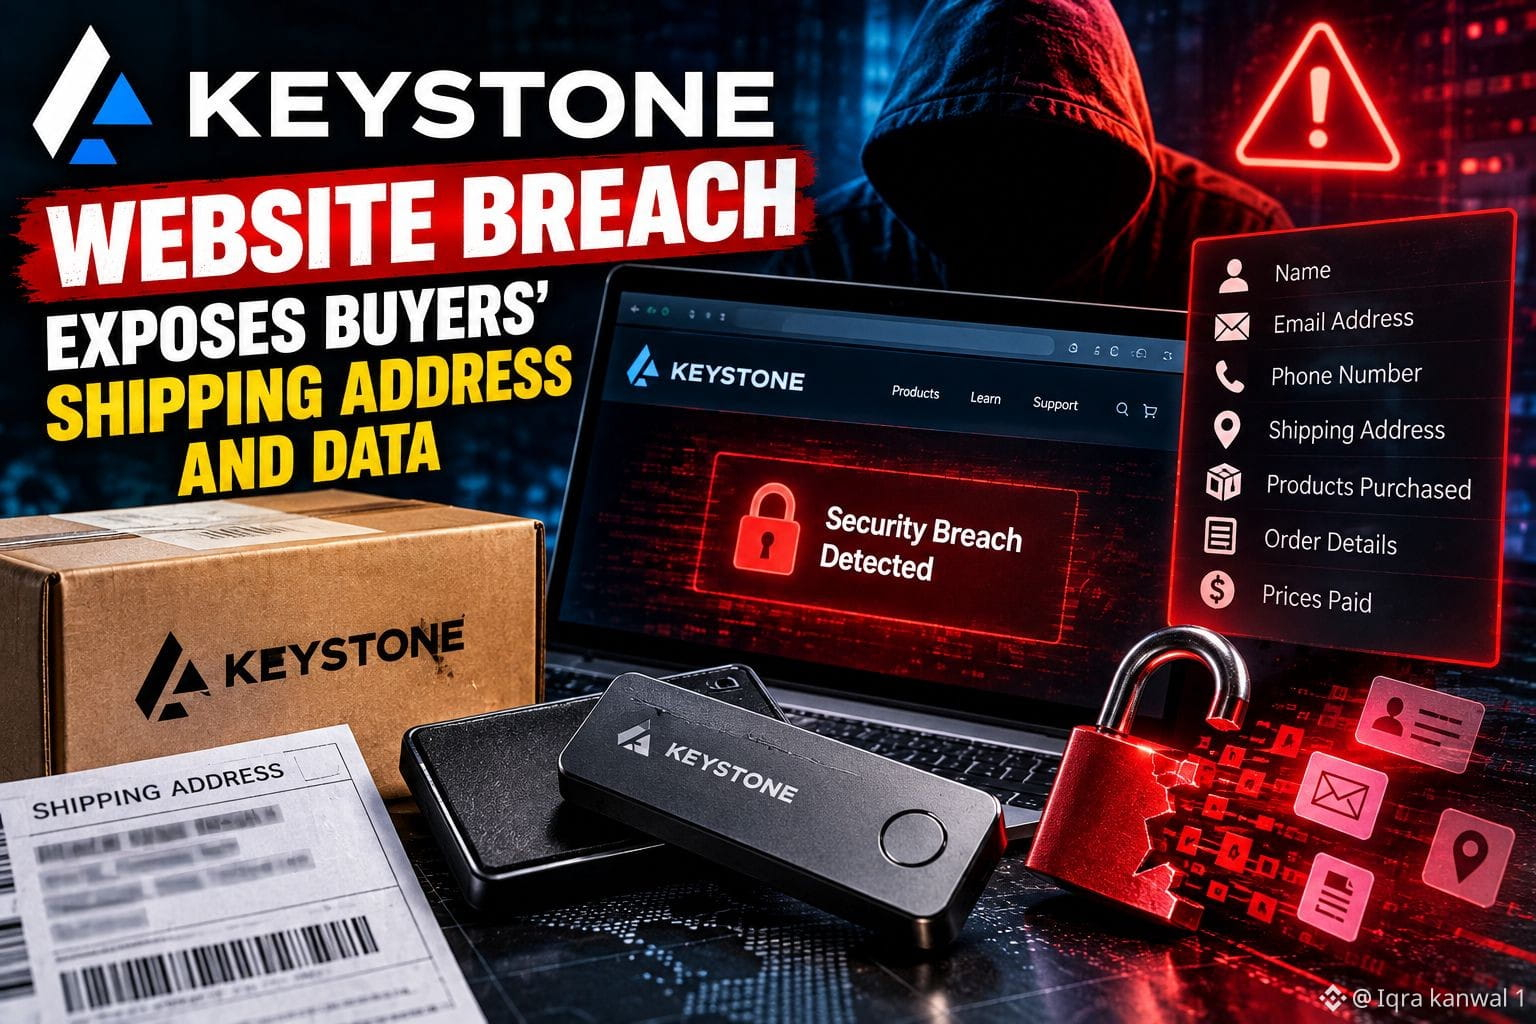
Keystone a révélé une fuite de données sur son site web, qui a exposé les noms des clients, leurs coordonnées, leurs adresses de livraison et des informations sur leurs commandes, notamment les produits achetés et les prix payés. L’entreprise affirme avoir détecté un accès non autorisé le 20 octobre et confirmé l’exposition des données le 23 octobre.
Selon Keystone, les informations de paiement, les mots de passe des portefeuilles, les clés privées et les phrases de récupération n’ont pas été compromis. Cette distinction est importante : l’incident ne signifie pas automatiquement que les fonds en crypto des clients sont menacés. Cependant, associer une adresse réelle à l’achat d’un portefeuille matériel peut soulever de sérieux problèmes de confidentialité et de sécurité.
Le principal risque immédiat pourrait être celui d’attaques de hameçonnage ciblées. Les attaquants pourraient se servir de véritables détails de commande pour se faire passer pour le service d’assistance, proposer de faux remplacements ou envoyer des messages convaincants destinés à dérober des phrases de récupération.
Keystone indique avoir bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à informer les clients concernés. Le nombre de personnes touchées et tous les détails techniques n’ont pas encore été établis publiquement. Des questions ont également été soulevées au sujet de la politique de conservation des données de 180 jours annoncée par l’entreprise.
Pour les utilisateurs, les mesures à prendre sont claires :
🔹 Ne communiquez jamais votre phrase de récupération ni vos clés privées.
🔹 Ignorez les offres inattendues de remboursement, de remplacement ou de récupération.
🔹 Évitez les liens dans les messages non sollicités ; contactez le service d’assistance depuis le site officiel.
🔹 Ne réinitialisez pas votre portefeuille et ne transférez pas vos fonds uniquement à cause de cette fuite concernant la boutique.
La leçon générale en matière de sécurité crypto : l’autoconservation protège le contrôle des actifs, mais elle ne peut pas éliminer les risques liés aux bases de données clients et aux registres d’expédition. La confidentialité fait aussi partie de la sécurité.
#Keystone #SécuritéCrypto #FuiteDeDonnées #PortefeuilleMatériel #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Fuite de données sur le site de Keystone : rappel que la confidentialité dans la crypto va au-delà des clés privées
Keystone a révélé une fuite de données sur son site web, qui a exposé les noms des clients, leurs coordonnées, leurs adresses de livraison et des informations sur leurs commandes, notamment les produits achetés et les prix payés. L’entreprise affirme avoir détecté un accès non autorisé le 20 octobre et confirmé l’exposition des données le 23 octobre.
Selon Keystone, les informations de paiement, les mots de passe des portefeuilles, les clés privées et les phrases de récupération n’ont pas été compromis. Cette distinction est importante : l’incident ne signifie pas automatiquement que les fonds en crypto des clients sont menacés. Cependant, associer une adresse réelle à l’achat d’un portefeuille matériel peut soulever de sérieux problèmes de confidentialité et de sécurité.
Le principal risque immédiat pourrait être celui d’attaques de hameçonnage ciblées. Les attaquants pourraient se servir de véritables détails de commande pour se faire passer pour le service d’assistance, proposer de faux remplacements ou envoyer des messages convaincants destinés à dérober des phrases de récupération.
Keystone indique avoir bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à informer les clients concernés. Le nombre de personnes touchées et tous les détails techniques n’ont pas encore été établis publiquement. Des questions ont également été soulevées au sujet de la politique de conservation des données de 180 jours annoncée par l’entreprise.
Pour les utilisateurs, les mesures à prendre sont claires :
🔹 Ne communiquez jamais votre phrase de récupération ni vos clés privées.
🔹 Ignorez les offres inattendues de remboursement, de remplacement ou de récupération.
🔹 Évitez les liens dans les messages non sollicités ; contactez le service d’assistance depuis le site officiel.
🔹 Ne réinitialisez pas votre portefeuille et ne transférez pas vos fonds uniquement à cause de cette fuite concernant la boutique.
La leçon générale en matière de sécurité crypto : l’autoconservation protège le contrôle des actifs, mais elle ne peut pas éliminer les risques liés aux bases de données clients et aux registres d’expédition. La confidentialité fait aussi partie de la sécurité.
#Keystone #SécuritéCrypto #FuiteDeDonnées #PortefeuilleMatériel #Bitcoin #CryptoNews
$NIL $ENA $REZ
240

·
--
Fuite de données de commandes chez Keystone|La confidentialité on-chain de ZEC ne signifie pas l’anonymat dans le monde réel|Mon choix : me protéger d’abord contre le phishing, puis regarder le cours
Je reste prudent à l’égard de ZEC et n’interprète pas l’incident concernant les données clients d’un fabricant de portefeuilles comme une compromission de la blockchain Zcash. Dans un communiqué officiel publié le 24 octobre, Keystone a indiqué avoir découvert le 20 octobre un accès non autorisé à son site officiel. Après avoir vérifié l’activité de l’interface Shopify, l’entreprise a confirmé le 23 octobre qu’un tiers avait obtenu des informations de livraison de clients. Selon l’entreprise, les données concernées comprennent les noms, les coordonnées, les adresses de livraison ainsi que les catégories et les prix des articles commandés ; les données bancaires, phrases de récupération, clés privées et mots de passe de portefeuille ne faisaient pas partie des données concernées. L’entreprise affirme avoir bloqué l’accès, corrigé la faille et informé les clients concernés ; le rapport d’enquête complet reste à publier. À ce jour, le nombre de personnes touchées, le mode d’intrusion précis et les résultats d’une expertise indépendante ne sont pas connus. Je présente donc uniquement l’absence de fuite des clés comme une information communiquée par l’entreprise, et non comme une conclusion vérifiée par un organisme extérieur.
La véritable leçon de ce sujet très commenté pour ZEC concerne les limites de la confidentialité. Les transactions protégées de Zcash peuvent préserver certaines informations on-chain, mais si les registres d’achat dans le monde réel relient un nom et une adresse à la possession d’un portefeuille matériel, les hameçonneurs peuvent toujours se faire passer pour le service après-vente et inciter les utilisateurs à révéler leur phrase de récupération sous prétexte d’un « remboursement », d’un « remplacement de l’appareil » ou d’une « correction d’adresse ». Même si les soldes on-chain n’ont pas été directement exposés par cet incident, le risque d’ingénierie sociale ciblée augmente. Les détenteurs de ZEC devraient vérifier les notifications en saisissant manuellement l’adresse officielle, ne pas cliquer sur des liens inattendus reçus par SMS ou e-mail et ne communiquer leur phrase de récupération à personne. Ils ne devraient surtout pas la saisir sur un appareil d’origine inconnue. Il faut dissocier les mesures de sécurité des décisions de trading : un transfert effectué dans la panique peut lui-même entraîner de nouvelles pertes.
Au moment de la rédaction, le ZEC/USD sur Kraken se situait autour de 1 203 dollars, après une ouverture UTC à 1 212,09 dollars, avec un plus haut intrajournalier de 1 218,76 dollars et un plus bas de 1 176,53 dollars. Le cours est inférieur au niveau d’ouverture, mais rien ne prouve que ce repli soit dû au communiqué de Keystone ; ZEC reste aussi influencé par l’appétit global pour le risque, la liquidité et le calendrier prochain du projet. Le seuil supérieur de 1 219 dollars est le niveau auquel j’observe si les acheteurs peuvent reprendre la main sur la fourchette intrajournalière ; le seuil inférieur de 1 176 dollars constitue ma limite de risque. Si le cours franchit le seuil supérieur puis retombe aussitôt en dessous, mon scénario de reprise perd sa validité. S’il passe sous le seuil inférieur, je ne chercherai pas à rattraper la baisse au nom du « récit de la confidentialité ». Le hashtag très commenté #KeystoneWebsiteBreachExposesBuyersShippingAddresses désigne une fuite de données de commande, et non un incident touchant le réseau principal de ZEC.
Si je devais trader moi-même : je n’interviendrais pas pour le moment. Je préparerais uniquement un scénario d’achat au comptant, avec une position légère dans le sens de la tendance, plafonnée à 3 % du capital total et sans effet de levier. Je commencerais à entrer en deux fois uniquement si la bougie horaire clôture au-dessus de 1 219 dollars et que le repli de l’heure suivante tient toujours au-dessus de 1 210 dollars. Premier objectif : 1 245 dollars, où je réduirais la position de moitié ; deuxième objectif : 1 275 dollars, où je remonterais le stop de protection sur le reste de la position. Je fixerais le stop initial à 1 188 dollars. Si, après l’exécution de l’ordre, le cours repasse sous 1 210 dollars à la clôture, ou si l’enquête officielle à venir révèle des risques allant au-delà des informations communiquées jusqu’ici, je clôturerais la position par anticipation. En l’absence de signal d’entrée, je resterais à l’écart et ne présenterais jamais ce scénario comme une transaction déjà gagnante.
Sources : communiqué officiel de Keystone du 24 octobre et informations ultérieures sur l’enquête, documents de la Zcash Foundation, cours en temps réel du ZEC/USD sur Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Ceci reflète uniquement mon observation personnelle du marché et ne constitue pas un conseil en investissement.
5
·
--
Haussier
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach : un rappel sur la sécurité des cryptomonnaies
Keystone aurait été victime d’une fuite de données sur son site Web, exposant les noms de clients, leurs coordonnées, leurs adresses de livraison et leur historique d’achats. L’entreprise affirme que les clés privées, les phrases de récupération, les mots de passe et les informations de paiement n’ont pas été compromis.
🔎 Pourquoi les utilisateurs de cryptomonnaies devraient-ils s’en soucier ?
Le principal risque est le hameçonnage ciblé. Des attaquants disposant de véritables informations sur les clients peuvent envoyer des messages convaincants concernant des remboursements, des appareils de remplacement ou la sécurité des portefeuilles.
📊 À retenir :
• Une exposition de données peut entraîner des risques même si les identifiants des portefeuilles restent sécurisés.
• Ne communiquez jamais votre phrase de récupération ni vos clés privées.
• Vérifiez les messages inattendus en passant par les canaux officiels.
• Évitez les liens suspects et les demandes de transfert de fonds.
• Les portefeuilles matériels protègent les clés privées, mais ne peuvent pas éliminer tous les risques de sécurité.
⚠️ Keystone indique avoir corrigé la vulnérabilité et enquêter sur l’incident. L’ampleur exacte de la fuite reste incertaine.
Le point de vue d’un trader : il s’agit d’un problème de cybersécurité, et non d’une preuve d’exploitation avérée de la blockchain ou de vol des fonds des clients. Ne confondez pas l’exposition de données personnelles avec la compromission directe d’un portefeuille.
La sécurité des cryptomonnaies ne consiste pas seulement à protéger les actifs sur la chaîne. Les bases de données clients, les informations de livraison et la confidentialité des comptes comptent aussi.
Les fabricants de portefeuilles matériels devraient-ils collecter et conserver moins de données sur leurs clients ?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach : un rappel sur la sécurité des cryptomonnaies
Keystone aurait été victime d’une fuite de données sur son site Web, exposant les noms de clients, leurs coordonnées, leurs adresses de livraison et leur historique d’achats. L’entreprise affirme que les clés privées, les phrases de récupération, les mots de passe et les informations de paiement n’ont pas été compromis.
🔎 Pourquoi les utilisateurs de cryptomonnaies devraient-ils s’en soucier ?
Le principal risque est le hameçonnage ciblé. Des attaquants disposant de véritables informations sur les clients peuvent envoyer des messages convaincants concernant des remboursements, des appareils de remplacement ou la sécurité des portefeuilles.
📊 À retenir :
• Une exposition de données peut entraîner des risques même si les identifiants des portefeuilles restent sécurisés.
• Ne communiquez jamais votre phrase de récupération ni vos clés privées.
• Vérifiez les messages inattendus en passant par les canaux officiels.
• Évitez les liens suspects et les demandes de transfert de fonds.
• Les portefeuilles matériels protègent les clés privées, mais ne peuvent pas éliminer tous les risques de sécurité.
⚠️ Keystone indique avoir corrigé la vulnérabilité et enquêter sur l’incident. L’ampleur exacte de la fuite reste incertaine.
Le point de vue d’un trader : il s’agit d’un problème de cybersécurité, et non d’une preuve d’exploitation avérée de la blockchain ou de vol des fonds des clients. Ne confondez pas l’exposition de données personnelles avec la compromission directe d’un portefeuille.
La sécurité des cryptomonnaies ne consiste pas seulement à protéger les actifs sur la chaîne. Les bases de données clients, les informations de livraison et la confidentialité des comptes comptent aussi.
Les fabricants de portefeuilles matériels devraient-ils collecter et conserver moins de données sur leurs clients ?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
300

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
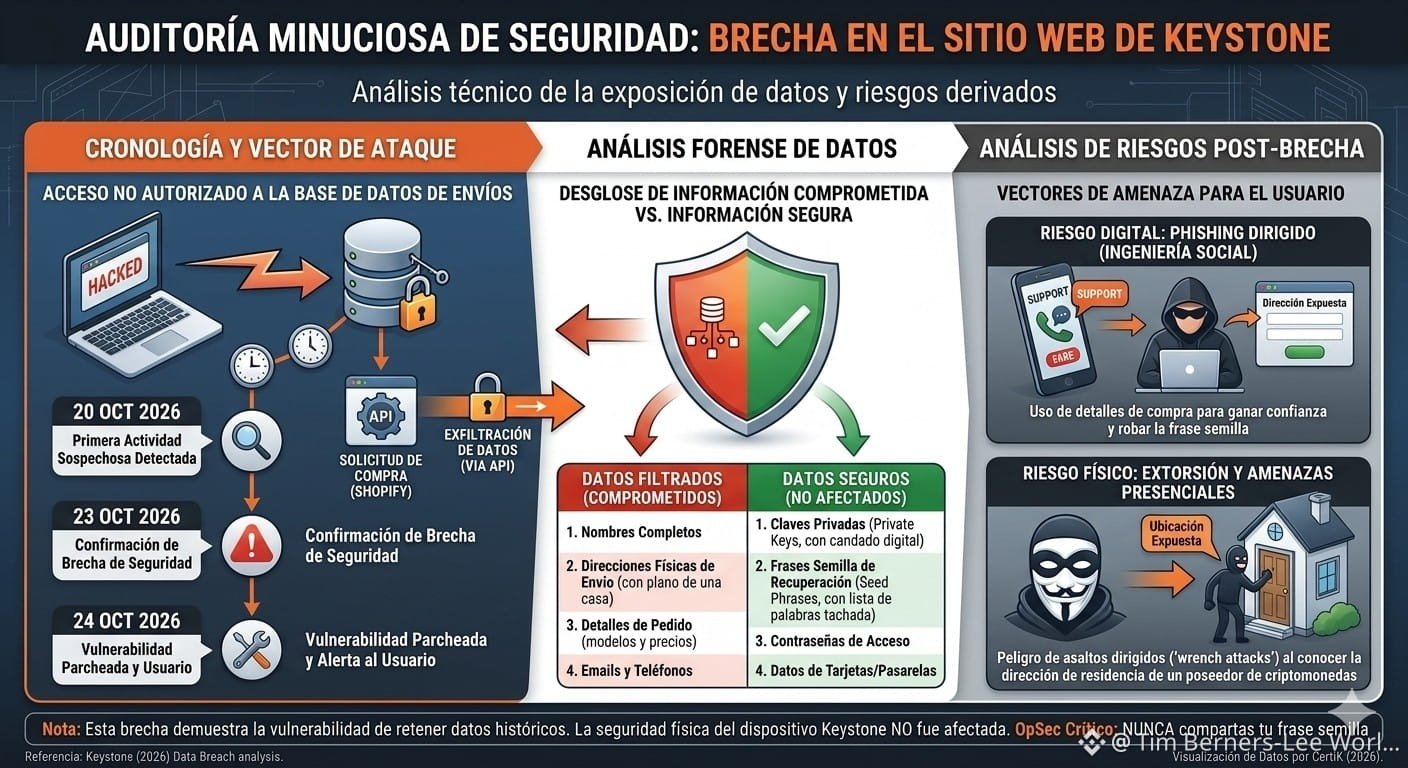
⚠️La grande controverse : la rétention des données remise en question
⚠️Données exfiltrées (compromises) Données sécurisées (NON affectées)
Nom et prénom complets des acheteurs. Clés privées (Private Keys).
Adresses physiques d’expédition et de livraison à domicile. Phrases de récupération (Seed Phrases).
Détails précis des commandes (modèles achetés et prix). Mots de passe d’accès aux applications des portefeuilles.
Coordonnées (adresses e-mail et numéros de téléphone). Coordonnées bancaires, cartes de crédit ou plateformes de paiement.
⚠️L’incident a provoqué une vague d’indignation et de méfiance sur les réseaux sociaux en raison des politiques de confidentialité de l’entreprise. En 2023, Keystone a annoncé publiquement qu’elle réduirait sa période de conservation des données à seulement 180 jours après l’achat, une mesure spécialement conçue pour atténuer les conséquences des piratages massifs (comme celui dont son concurrent Ledger a été victime par le passé).
⚠️Toutefois, plusieurs clients ont indiqué sur la plateforme X avoir reçu la notification de vulnérabilité alors qu’ils avaient acheté leur portefeuille en 2024 ou les années précédentes. Cela démontre concrètement que l’entreprise n’a pas supprimé les données historiques, contrairement à ce qu’elle avait promis, et relance le débat sur la véracité des politiques de conservation des données des fournisseurs de portefeuilles matériels. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️La grande controverse : la rétention des données remise en question
⚠️Données exfiltrées (compromises) Données sécurisées (NON affectées)
Nom et prénom complets des acheteurs. Clés privées (Private Keys).
Adresses physiques d’expédition et de livraison à domicile. Phrases de récupération (Seed Phrases).
Détails précis des commandes (modèles achetés et prix). Mots de passe d’accès aux applications des portefeuilles.
Coordonnées (adresses e-mail et numéros de téléphone). Coordonnées bancaires, cartes de crédit ou plateformes de paiement.
⚠️L’incident a provoqué une vague d’indignation et de méfiance sur les réseaux sociaux en raison des politiques de confidentialité de l’entreprise. En 2023, Keystone a annoncé publiquement qu’elle réduirait sa période de conservation des données à seulement 180 jours après l’achat, une mesure spécialement conçue pour atténuer les conséquences des piratages massifs (comme celui dont son concurrent Ledger a été victime par le passé).
⚠️Toutefois, plusieurs clients ont indiqué sur la plateforme X avoir reçu la notification de vulnérabilité alors qu’ils avaient acheté leur portefeuille en 2024 ou les années précédentes. Cela démontre concrètement que l’entreprise n’a pas supprimé les données historiques, contrairement à ce qu’elle avait promis, et relance le débat sur la véracité des politiques de conservation des données des fournisseurs de portefeuilles matériels. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Haussier
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 ALERTE : UNE FUITE DE DONNÉES CHEZ KEYSTONE RÉVÈLE LES ADRESSES DES ACHETEURS DE PORTEFEUILLES MATÉRIELS !
🔐 Un nouvel incident de sécurité soulève de sérieuses questions sur la confidentialité des clients dans le secteur des cryptomonnaies.
Keystone, fabricant de portefeuilles matériels, a confirmé qu’un accès non autorisé à son site Web a exposé des informations sur ses clients, notamment leurs adresses de livraison et leurs historiques d’achat.
📌 QUELLES INFORMATIONS ONT ÉTÉ EXPOSÉES ?
🔴 Noms et coordonnées des clients
🔴 Adresses de livraison
🔴 Produits achetés et prix des commandes
✅ SELON KEYSTONE, QUELLES INFORMATIONS SONT RESTÉES PROTÉGÉES ?
L’entreprise affirme que les données des cartes de paiement, les informations bancaires, les mots de passe des portefeuilles, les clés privées et les phrases de récupération n’ont pas été exposés lors de cet incident.
⚠️ POURQUOI EST-CE IMPORTANT ?
Même lorsque les clés des portefeuilles crypto restent sécurisées, la fuite de renseignements personnels peut entraîner un autre risque : les tentatives d’hameçonnage ciblées et les arnaques par usurpation d’identité.
Les pirates pourraient se servir de véritables détails de commande pour rendre crédibles de faux courriels, appels ou offres de remplacement d’appareil. Keystone indique avoir bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à avertir les clients concernés.
🛡️ À RETENIR
La sécurité des cryptomonnaies ne consiste pas uniquement à protéger les clés privées. La protection des données des clients est également essentielle à la sécurité et à la confiance dans l’ensemble de l’écosystème.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit, et méfiez-vous des messages inattendus concernant la sécurité de votre portefeuille.
💬 ET VOUS, QU’EN PENSEZ-VOUS ?
Les fabricants de portefeuilles matériels devraient-ils être soumis à des exigences plus strictes en matière de protection des données des clients ?
Partagez votre avis ci-dessous. 👇
#SécuritéCrypto #Keystone #ActualitésCrypto #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 ALERTE : UNE FUITE DE DONNÉES CHEZ KEYSTONE RÉVÈLE LES ADRESSES DES ACHETEURS DE PORTEFEUILLES MATÉRIELS !
🔐 Un nouvel incident de sécurité soulève de sérieuses questions sur la confidentialité des clients dans le secteur des cryptomonnaies.
Keystone, fabricant de portefeuilles matériels, a confirmé qu’un accès non autorisé à son site Web a exposé des informations sur ses clients, notamment leurs adresses de livraison et leurs historiques d’achat.
📌 QUELLES INFORMATIONS ONT ÉTÉ EXPOSÉES ?
🔴 Noms et coordonnées des clients
🔴 Adresses de livraison
🔴 Produits achetés et prix des commandes
✅ SELON KEYSTONE, QUELLES INFORMATIONS SONT RESTÉES PROTÉGÉES ?
L’entreprise affirme que les données des cartes de paiement, les informations bancaires, les mots de passe des portefeuilles, les clés privées et les phrases de récupération n’ont pas été exposés lors de cet incident.
⚠️ POURQUOI EST-CE IMPORTANT ?
Même lorsque les clés des portefeuilles crypto restent sécurisées, la fuite de renseignements personnels peut entraîner un autre risque : les tentatives d’hameçonnage ciblées et les arnaques par usurpation d’identité.
Les pirates pourraient se servir de véritables détails de commande pour rendre crédibles de faux courriels, appels ou offres de remplacement d’appareil. Keystone indique avoir bloqué l’accès non autorisé, corrigé la vulnérabilité et commencé à avertir les clients concernés.
🛡️ À RETENIR
La sécurité des cryptomonnaies ne consiste pas uniquement à protéger les clés privées. La protection des données des clients est également essentielle à la sécurité et à la confiance dans l’ensemble de l’écosystème.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit, et méfiez-vous des messages inattendus concernant la sécurité de votre portefeuille.
💬 ET VOUS, QU’EN PENSEZ-VOUS ?
Les fabricants de portefeuilles matériels devraient-ils être soumis à des exigences plus strictes en matière de protection des données des clients ?
Partagez votre avis ci-dessous. 👇
#SécuritéCrypto #Keystone #ActualitésCrypto #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
398
·
--
Baissier
🚨 $TUT PEINE À SE REPRENDRE — UNE NOUVELLE BAISSE EN VUE ? 📉🔥
TUT continue de se négocier sous ses deux EMA clés sur les graphiques en 1 h et 4 h.
Les acheteurs ne montrent pas beaucoup de force, et les vendeurs gardent l'avantage. 👀
Mais courir après la baisse ? C'est comme ça que les traders se font piéger.
🔴 CONFIGURATION SHORT $TUT/USDT
🎯 Entrée : $0.0167217 – $0.0167783
✅ TP1 : $0.0162366 (-3.1%)
✅ TP2 : $0.0158944 (-5.1%)
✅ TP3 : $0.0153810 (-8.2%)
🛑 Stop loss : $0.0174345 (+4.1%)
🔥 LE PLAN :
Attendez un rebond dans la zone d'entrée.
📉 Prenez 50 % de bénéfices au TP1.
📉 Fermez 25 % supplémentaires au TP2.
📉 Laissez courir les 25 % restants jusqu'au TP3.
🔒 Remontez le SL au prix d'entrée après le TP1.
💥 QUE POURRAIT-IL SE PASSER ENSUITE ?
🐻 BAISSIER : Le prix est rejeté dans la zone d'entrée → Les ventes s'accélèrent → Le niveau de $0.01538 entre en jeu.
🐂 HAUSSIER : Les acheteurs reprennent la résistance → Les positions short sont liquidées → Le scénario baissier s'affaiblit.
⚠️ LE VRAI PIÈGE ?
Ouvrir une position short trop tard, juste avant un rebond technique.
👇 QUELLE EST VOTRE STRATÉGIE ?
SHORTER LE REBOND OU ATTENDRE UNE CASSURE NETTE À LA BAISSE ? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT PEINE À SE REPRENDRE — UNE NOUVELLE BAISSE EN VUE ? 📉🔥
TUT continue de se négocier sous ses deux EMA clés sur les graphiques en 1 h et 4 h.
Les acheteurs ne montrent pas beaucoup de force, et les vendeurs gardent l'avantage. 👀
Mais courir après la baisse ? C'est comme ça que les traders se font piéger.
🔴 CONFIGURATION SHORT $TUT /USDT
🎯 Entrée : $0.0167217 – $0.0167783
✅ TP1 : $0.0162366 (-3.1%)
✅ TP2 : $0.0158944 (-5.1%)
✅ TP3 : $0.0153810 (-8.2%)
🛑 Stop loss : $0.0174345 (+4.1%)
🔥 LE PLAN :
Attendez un rebond dans la zone d'entrée.
📉 Prenez 50 % de bénéfices au TP1.
📉 Fermez 25 % supplémentaires au TP2.
📉 Laissez courir les 25 % restants jusqu'au TP3.
🔒 Remontez le SL au prix d'entrée après le TP1.
💥 QUE POURRAIT-IL SE PASSER ENSUITE ?
🐻 BAISSIER : Le prix est rejeté dans la zone d'entrée → Les ventes s'accélèrent → Le niveau de $0.01538 entre en jeu.
🐂 HAUSSIER : Les acheteurs reprennent la résistance → Les positions short sont liquidées → Le scénario baissier s'affaiblit.
⚠️ LE VRAI PIÈGE ?
Ouvrir une position short trop tard, juste avant un rebond technique.
👇 QUELLE EST VOTRE STRATÉGIE ?
SHORTER LE REBOND OU ATTENDRE UNE CASSURE NETTE À LA BAISSE ? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
299
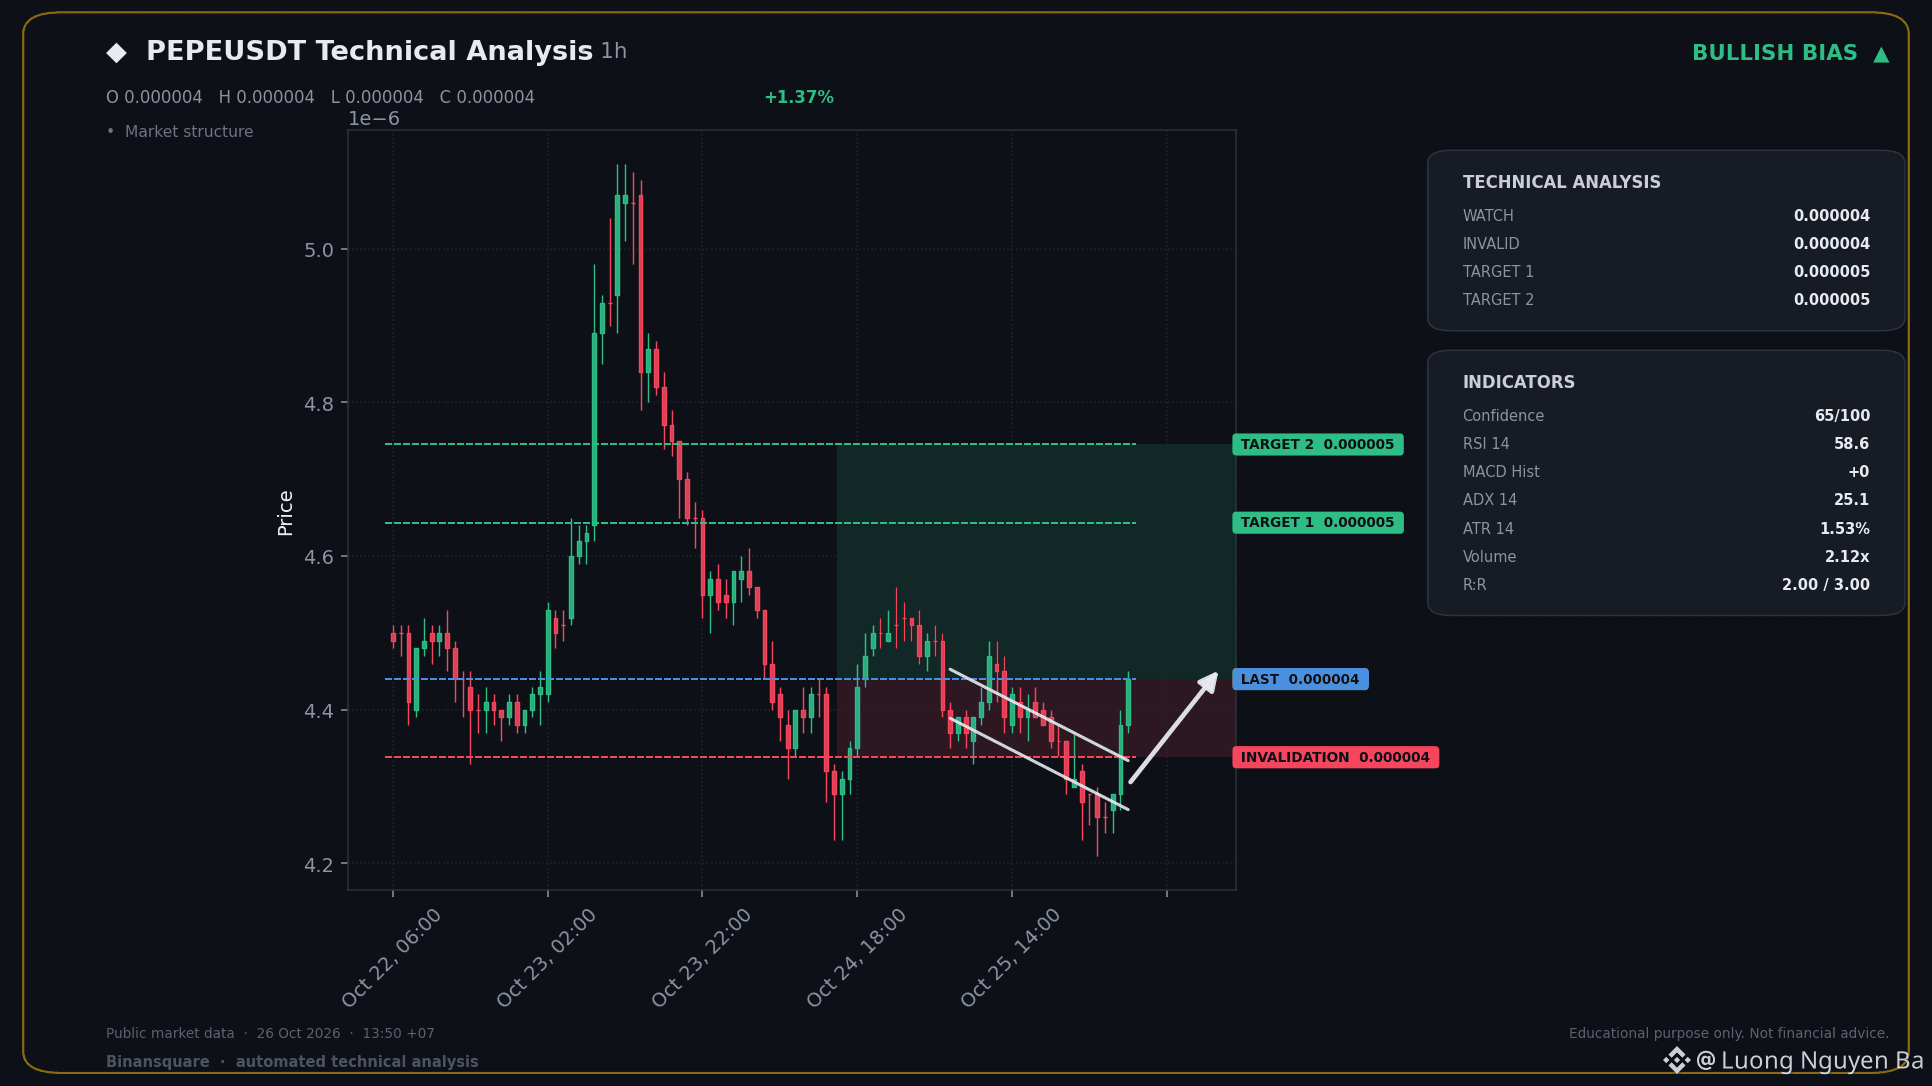
📈 SIGNAL LONG FORT MAINTENANT - PEPEUSDT
📍 NIVEAUX CLÉS
Entrée : 0.000004
🛑 SL : 0.000004
🎯 TP1 : 0.000005
🎯 TP2 : 0.000005
Ce repli rebondit déjà, avec une dynamique qui redevient haussière. Le RSI a encore de la marge avant d’atteindre la zone de surachat.
Ce signal a été généré automatiquement à partir d’indicateurs techniques. Il ne garantit aucun profit et ne constitue pas un conseil en investissement. Gérez toujours vos propres risques et faites vos propres recherches (DYOR).
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
151
·
--
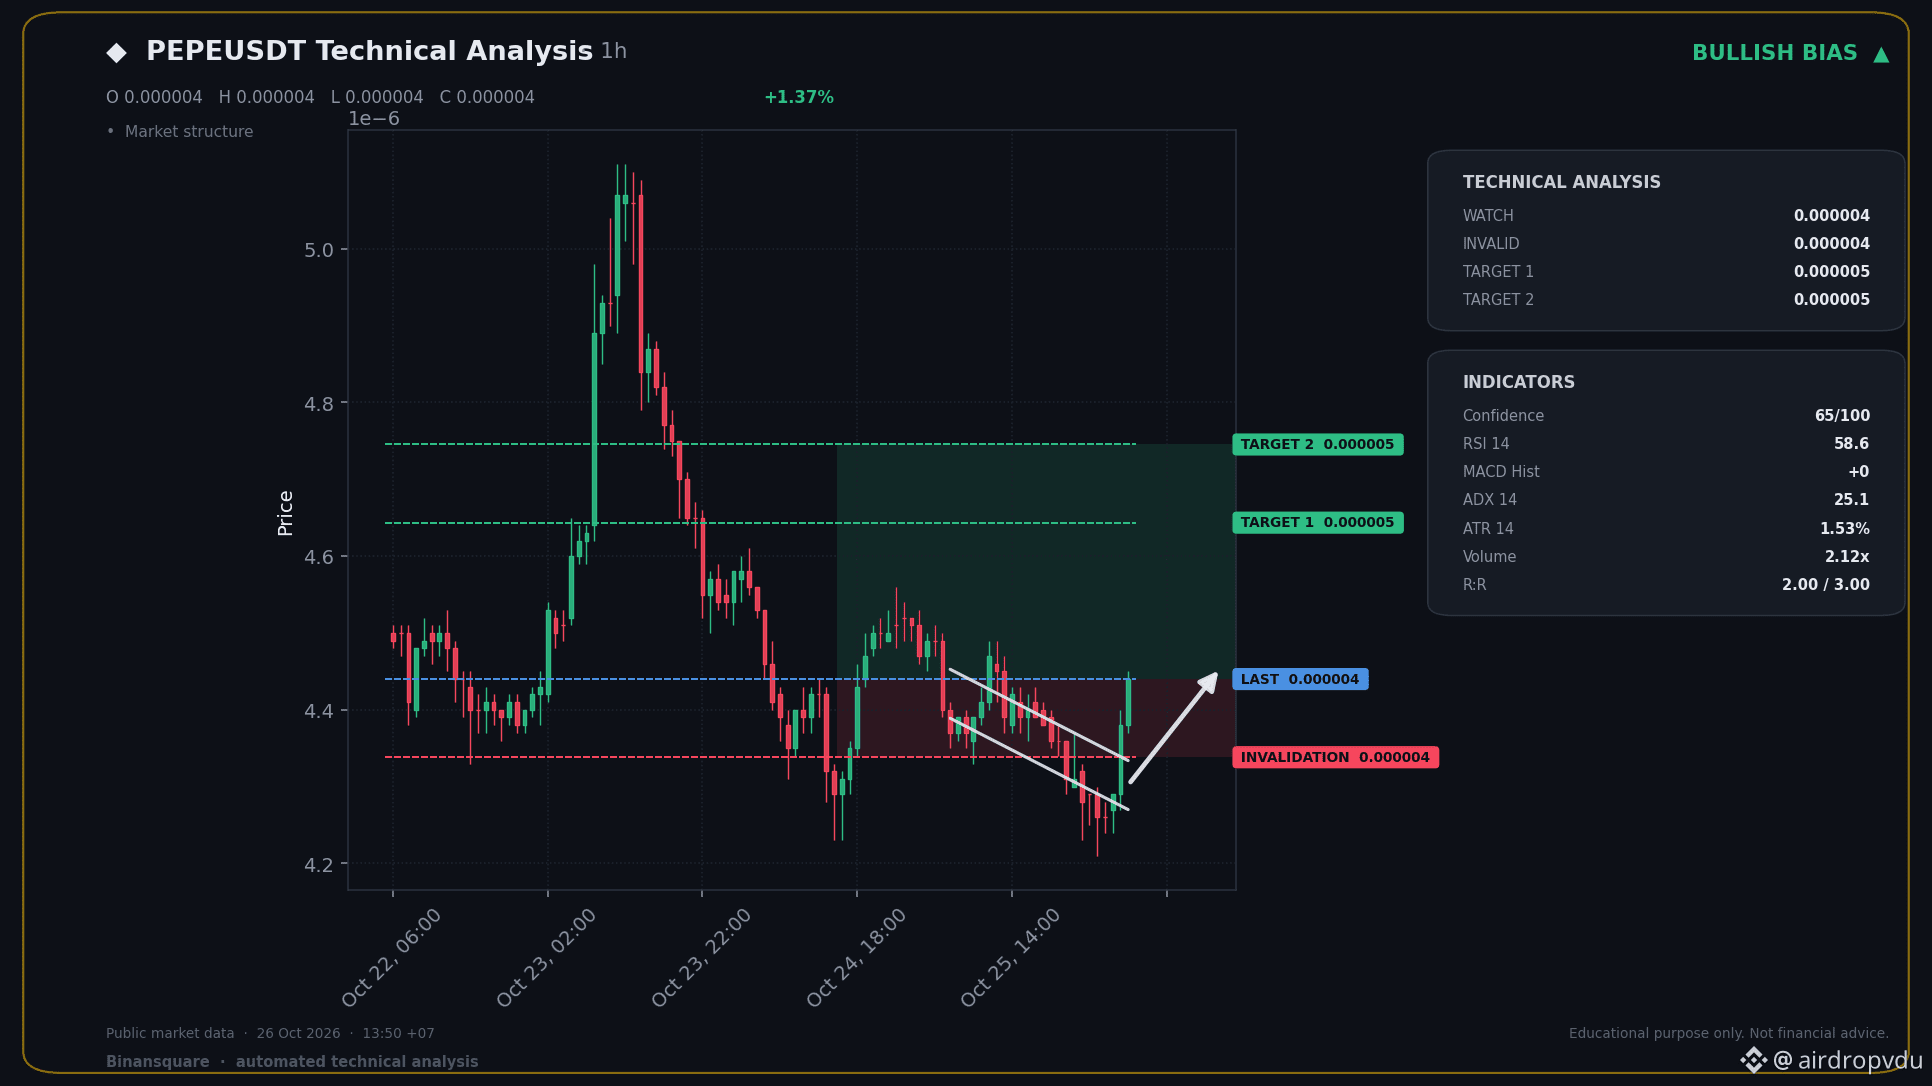
📈 POSITION LONGUE IMPORTANTE MAINTENANT - PEPEUSDT
📍 NIVEAUX CLÉS
Entrée : 0.000004
🛑 SL : 0.000004
🎯 TP1 : 0.000005
🎯 TP2 : 0.000005
Cette baisse rebondit déjà, tandis que la dynamique redevient haussière. Le RSI a encore de la marge avant d’atteindre la zone de surachat.
Ce signal a été généré automatiquement à partir d’indicateurs techniques. Il ne garantit aucun profit et ne constitue pas un conseil en investissement. Gérez toujours votre propre risque et faites vos propres recherches.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #LaFailleDuSiteKeystoneExposeLesAdressesDeLivraisonDesAcheteurs
1
152
·
--
Baissier
🚨 $HEMI CONTINUE DE CHUTER — LES OURS S’APPRÊTENT-ILS À FAIRE BAISSER LE COURS ENCORE PLUS ? 📉🔥
HEMI reste enfermé dans une tendance baissière sur plusieurs horizons temporels, et les acheteurs peinent à riposter.
Une nouvelle baisse pourrait se profiler, mais courir après les bougies rouges est risqué. 👀
🔴 CONFIGURATION SHORT $HEMI/USDT
🎯 Entrée : $0.0044797 – $0.0044943
✅ TP1 : $0.0043528 (-3.0%)
✅ TP2 : $0.0042634 (-5.0%)
✅ TP3 : $0.0041292 (-8.0%)
🛑 Stop loss : $0.0046659 (+4.0%)
🔥 LE PLAN :
Attendez que le prix rebondisse dans la zone d’entrée. Ne courez pas après la chute.
📉 Fermez 50 % à TP1.
📉 Prenez 25 % supplémentaires à TP2.
📉 Laissez les 25 % restants courir jusqu’à TP3.
🔒 Ramenez le SL au seuil de rentabilité après TP1.
💥 CE QUI COMPTE :
🐻 BAISSIER : Le prix rejette la zone d’entrée → Les vendeurs reprennent le contrôle → $0.00413 devient le prochain objectif à la baisse.
🐂 HAUSSIER : Les acheteurs reprennent la résistance → Le risque de short squeeze augmente → Une cassure au-dessus de $0.0046659 invalide la configuration.
⚠️ LE PLUS GRAND PIÈGE ?
Vendre à découvert après une forte chute, puis se faire piéger par un soudain rebond de soulagement.
👇 QU’EN PENSEZ-VOUS ?
SHORTER $HEMI MAINTENANT OU ATTENDRE LE REBOND ? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI CONTINUE DE CHUTER — LES OURS S’APPRÊTENT-ILS À FAIRE BAISSER LE COURS ENCORE PLUS ? 📉🔥
HEMI reste enfermé dans une tendance baissière sur plusieurs horizons temporels, et les acheteurs peinent à riposter.
Une nouvelle baisse pourrait se profiler, mais courir après les bougies rouges est risqué. 👀
🔴 CONFIGURATION SHORT $HEMI /USDT
🎯 Entrée : $0.0044797 – $0.0044943
✅ TP1 : $0.0043528 (-3.0%)
✅ TP2 : $0.0042634 (-5.0%)
✅ TP3 : $0.0041292 (-8.0%)
🛑 Stop loss : $0.0046659 (+4.0%)
🔥 LE PLAN :
Attendez que le prix rebondisse dans la zone d’entrée. Ne courez pas après la chute.
📉 Fermez 50 % à TP1.
📉 Prenez 25 % supplémentaires à TP2.
📉 Laissez les 25 % restants courir jusqu’à TP3.
🔒 Ramenez le SL au seuil de rentabilité après TP1.
💥 CE QUI COMPTE :
🐻 BAISSIER : Le prix rejette la zone d’entrée → Les vendeurs reprennent le contrôle → $0.00413 devient le prochain objectif à la baisse.
🐂 HAUSSIER : Les acheteurs reprennent la résistance → Le risque de short squeeze augmente → Une cassure au-dessus de $0.0046659 invalide la configuration.
⚠️ LE PLUS GRAND PIÈGE ?
Vendre à découvert après une forte chute, puis se faire piéger par un soudain rebond de soulagement.
👇 QU’EN PENSEZ-VOUS ?
SHORTER $HEMI MAINTENANT OU ATTENDRE LE REBOND ? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
1
230
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
2.9M vues
149,233 mentions
2
#EarningsSeason
5.2M vues
25,482 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
7,725 vues
218 mentions
4
#AnthropicS1ExpectedToday
11,068 vues
209 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
19,230 vues
347 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
26,176 vues
454 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
20,051 vues
337 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
920 vues
33 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
23,465 vues
424 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
35,444 vues
521 mentions