

#hackeo
hackeo
47,876 vues
31 mentions
Populaire
Récents


·
--
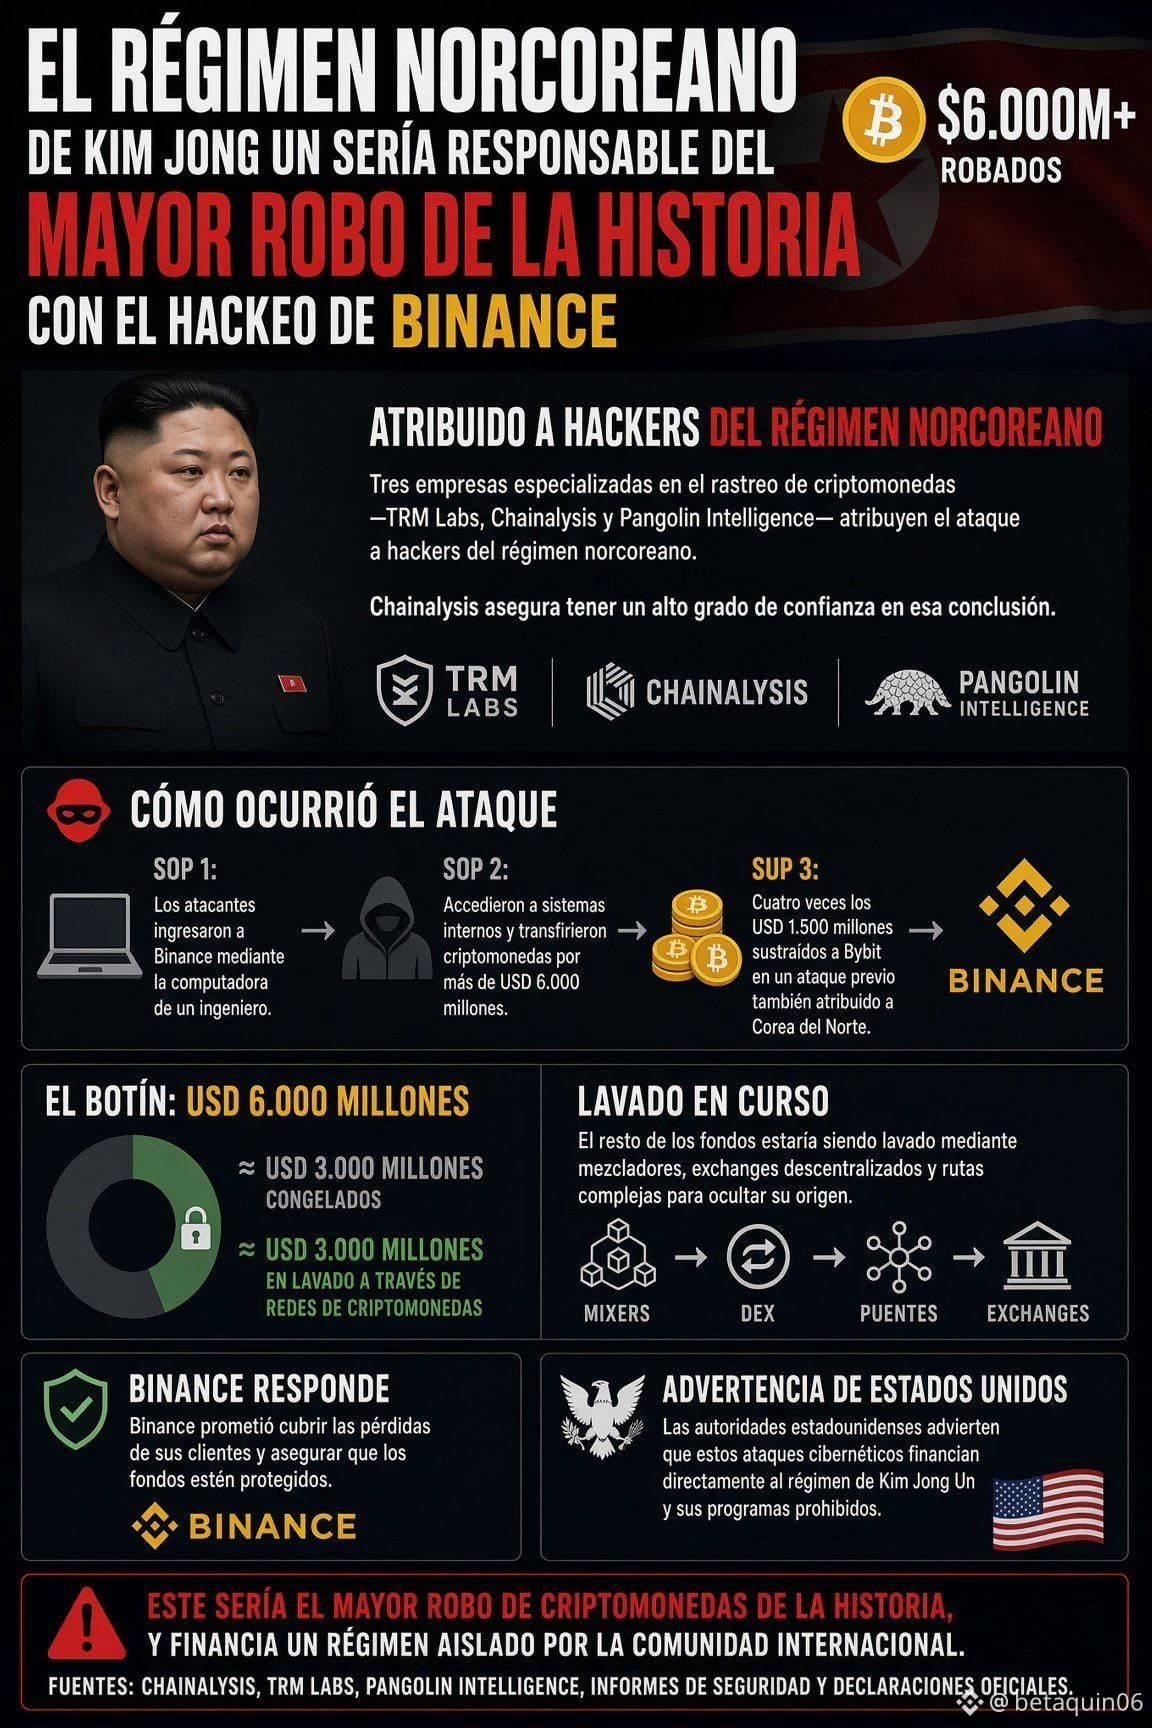
🚨 Tremblement de terre dans le monde de la crypto !
#Hackeo historique secoue #Binance avec plus de 5,6 milliards de dollars en jeu
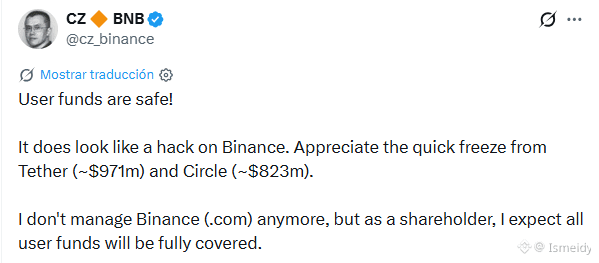
Changpeng Zhao @CZ , fondateur de Binance, a confirmé publiquement que la plus grande plateforme d’échange au monde a été victime d’un piratage. Bien qu’il ne gère plus directement la plateforme, il s’exprime avec fermeté en tant qu’actionnaire et espère que les fonds seront intégralement couverts.
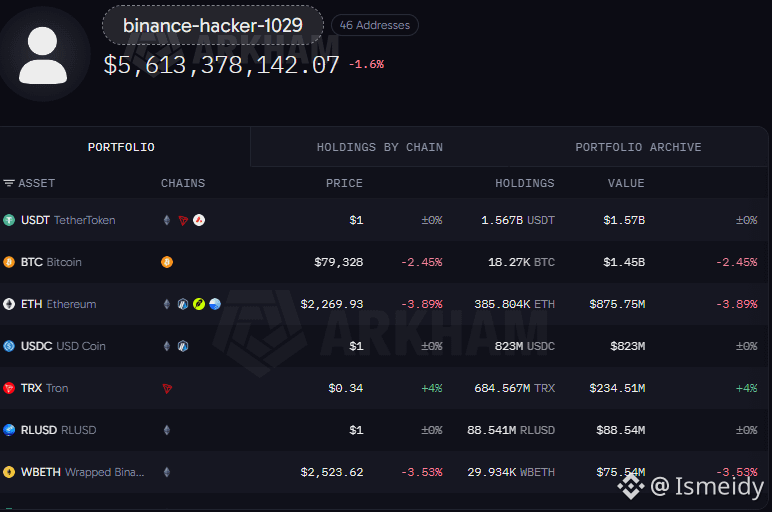
Un montant astronomique dérobé : Les données analytiques on-chain révèlent que le portefeuille de l’attaquant (binance-hacker-1029) a atteint un montant total de 5 613 378 142,07 dollars dérobés, composé d’importantes réserves de Bitcoin, Ethereum, USDT, USDC et TRX.
Intervention décisive des stablecoins : CZ a remercié Tether et Circle pour leur intervention rapide, qui a permis de geler immédiatement une part substantielle des fonds volés (environ 971 millions de dollars en USDT et 823 millions de dollars en USDC).
Garantie de sécurité (« SAFU ») : Malgré l’ampleur brutale de l’attaque, CZ a rassuré la communauté en affirmant que les fonds des utilisateurs étaient en sécurité et en se disant confiant que tout serait intégralement couvert.
#CZ #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
🚨 Tremblement de terre dans le monde de la crypto !
#Hackeo historique secoue #Binance avec plus de 5,6 milliards de dollars en jeu
Changpeng Zhao @CZ , fondateur de Binance, a confirmé publiquement que la plus grande plateforme d’échange au monde a été victime d’un piratage. Bien qu’il ne gère plus directement la plateforme, il s’exprime avec fermeté en tant qu’actionnaire et espère que les fonds seront intégralement couverts.
Un montant astronomique dérobé : Les données analytiques on-chain révèlent que le portefeuille de l’attaquant (binance-hacker-1029) a atteint un montant total de 5 613 378 142,07 dollars dérobés, composé d’importantes réserves de Bitcoin, Ethereum, USDT, USDC et TRX.
Intervention décisive des stablecoins : CZ a remercié Tether et Circle pour leur intervention rapide, qui a permis de geler immédiatement une part substantielle des fonds volés (environ 971 millions de dollars en USDT et 823 millions de dollars en USDC).
Garantie de sécurité (« SAFU ») : Malgré l’ampleur brutale de l’attaque, CZ a rassuré la communauté en affirmant que les fonds des utilisateurs étaient en sécurité et en se disant confiant que tout serait intégralement couvert.
#CZ #CryptoNews
$BTC
$ETH
$BNB
D Reyes:
Ojala se tocara el corazón ese hacker y me cayeran a mí unos milloncitos de esa parte
17
4
37
28.4k
·
--
Haussier
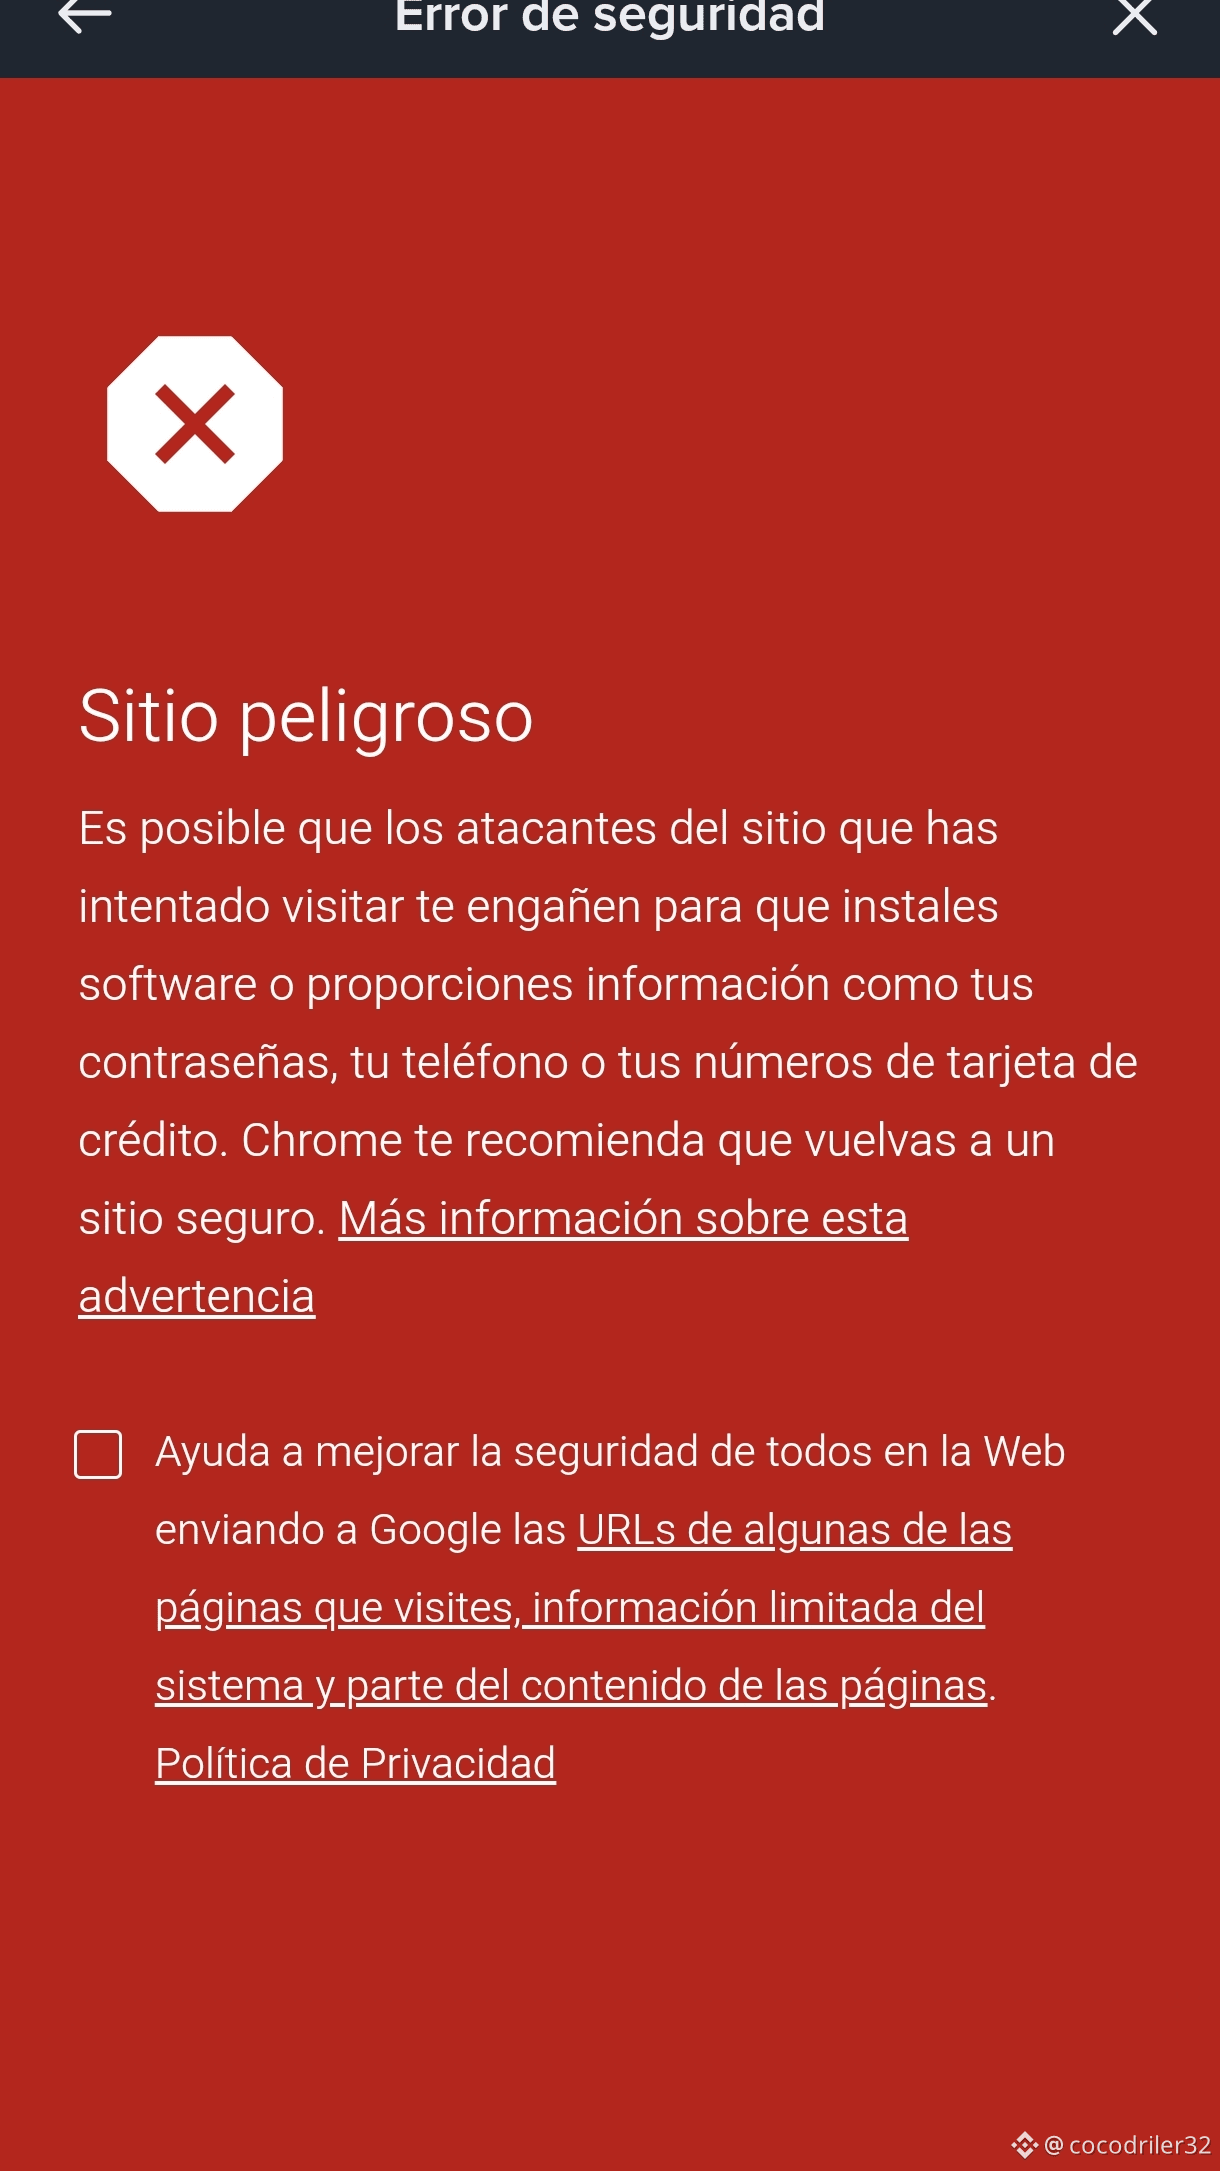
#binance et le fameux #hackeo , était-ce réel ou simplement une erreur de programmation et de mise à jour de l’application ? D’un point de vue technique, tout cela n’était qu’une fausse alerte. En revanche, le retrait de fonds par des administrateurs de Binance serait très dangereux et compromettant. Mais cela n’a pas vraiment de sens, puisque #binance ne gagne de l’argent que grâce aux transactions ; au final, ce sont les utilisateurs qui lui donnent de la valeur. Le piratage serait donc douteux. Beaucoup interprètent les images que je vous partage : elles sont apparues sur le Square, ce qui a déclenché la panique, mais si vous y accédez maintenant, il n’y a plus rien. S’il s’agissait d’un véritable piratage, de nombreux comptes se seraient retrouvés sans fonds. Pour l’instant, cela reste donc une rumeur dont les millionnaires profitent pour accumuler $BTC $ETH et $BNB à bas prix. Pour ma part, je dirais qu’il s’agit d’une manipulation des baleines. C’est pourquoi je recommande d’utiliser un stop loss. Profitez de la panique pour gagner en position short, mais faites-le prudemment, car les baleines ne pardonnent pas quand elles se réveillent.
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#SiguemeParaMas informations
#binance et le fameux #hackeo , était-ce réel ou simplement une erreur de programmation et de mise à jour de l’application ? D’un point de vue technique, tout cela n’était qu’une fausse alerte. En revanche, le retrait de fonds par des administrateurs de Binance serait très dangereux et compromettant. Mais cela n’a pas vraiment de sens, puisque #binance ne gagne de l’argent que grâce aux transactions ; au final, ce sont les utilisateurs qui lui donnent de la valeur. Le piratage serait donc douteux. Beaucoup interprètent les images que je vous partage : elles sont apparues sur le Square, ce qui a déclenché la panique, mais si vous y accédez maintenant, il n’y a plus rien. S’il s’agissait d’un véritable piratage, de nombreux comptes se seraient retrouvés sans fonds. Pour l’instant, cela reste donc une rumeur dont les millionnaires profitent pour accumuler $BTC $ETH et $BNB à bas prix. Pour ma part, je dirais qu’il s’agit d’une manipulation des baleines. C’est pourquoi je recommande d’utiliser un stop loss. Profitez de la panique pour gagner en position short, mais faites-le prudemment, car les baleines ne pardonnent pas quand elles se réveillent.
#SiguemeParaMas informations
#SiguemeParaMas informations
2
2
999
·
--
🚨 Coup de filet total sur la blockchain !
#Binance annonce que 2,54 milliards de dollars ont été gelés, tandis que le colossal butin du #hackeo reste sous la loupe.
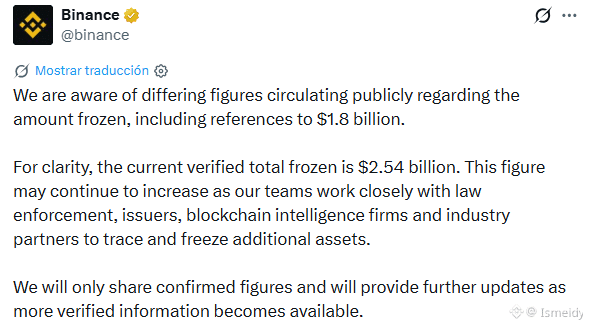
Binance a réagi aux rumeurs et aux chiffres divergents qui circulaient sur les réseaux, confirmant que le montant total actuellement vérifié des actifs gelés s’élève officiellement à 2,54 milliards de dollars.
La plateforme d’échange assure que ses équipes travaillent main dans la main avec les forces de l’ordre, les émetteurs de tokens, les sociétés de renseignement spécialisées dans la blockchain et les partenaires du secteur afin de retrouver et de bloquer davantage de fonds illicites.
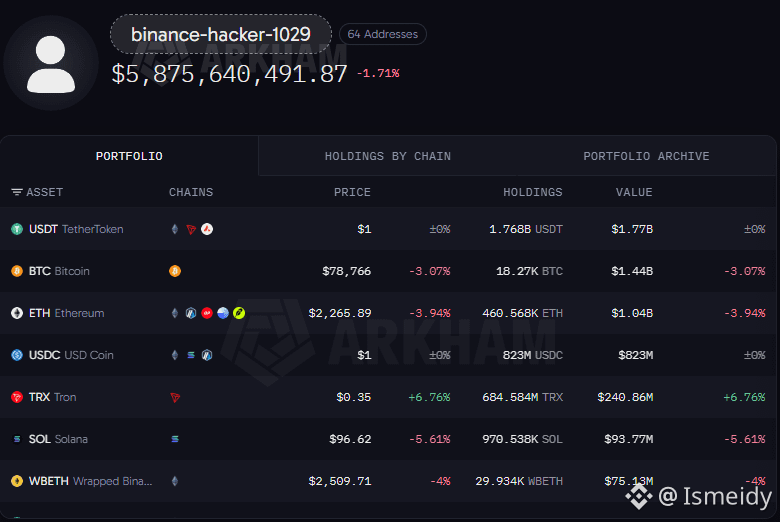
Le butin inarrêtable du hacker : les données en temps réel d’Arkham révèlent que le portefeuille de l’attaquant (binance-hacker-1029), désormais réparti sur 64 adresses, détient des actifs essentiels d’une valeur colossale, proche de 5,87 milliards de dollars, notamment en USDT, Bitcoin, Ethereum et USDC.
La société a souligné qu’elle ne communiquera que des données et des montants rigoureusement confirmés, au fur et à mesure de l’avancée de l’enquête et des opérations de gel.
#CryptoNews #HackerAlert
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
$ETH
{future}(ETHUSDT)
🚨 Coup de filet total sur la blockchain !
#Binance annonce que 2,54 milliards de dollars ont été gelés, tandis que le colossal butin du #hackeo reste sous la loupe.
Binance a réagi aux rumeurs et aux chiffres divergents qui circulaient sur les réseaux, confirmant que le montant total actuellement vérifié des actifs gelés s’élève officiellement à 2,54 milliards de dollars.
La plateforme d’échange assure que ses équipes travaillent main dans la main avec les forces de l’ordre, les émetteurs de tokens, les sociétés de renseignement spécialisées dans la blockchain et les partenaires du secteur afin de retrouver et de bloquer davantage de fonds illicites.
Le butin inarrêtable du hacker : les données en temps réel d’Arkham révèlent que le portefeuille de l’attaquant (binance-hacker-1029), désormais réparti sur 64 adresses, détient des actifs essentiels d’une valeur colossale, proche de 5,87 milliards de dollars, notamment en USDT, Bitcoin, Ethereum et USDC.
La société a souligné qu’elle ne communiquera que des données et des montants rigoureusement confirmés, au fur et à mesure de l’avancée de l’enquête et des opérations de gel.
#CryptoNews #HackerAlert
$BNB
$SOL
$ETH
Racquel Cassi o2FY:
no pues esta cabron ya me robaron mis 5 dolares de bitcoin :v
1
2
8
8.4k
·
--
🚨 Alerte maximale dans l’écosystème crypto !
#Binance freine net les retraits tandis que le #hackeo historique dépasse les 5,78 milliards de dollars
Suspension temporaire des retraits
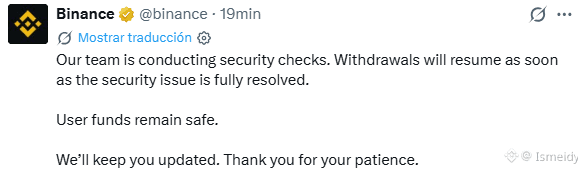
Binance a publié un communiqué officiel annonçant que son équipe technique procède à des vérifications de sécurité rigoureuses. Les retraits resteront donc suspendus jusqu’à ce que le problème soit entièrement résolu.
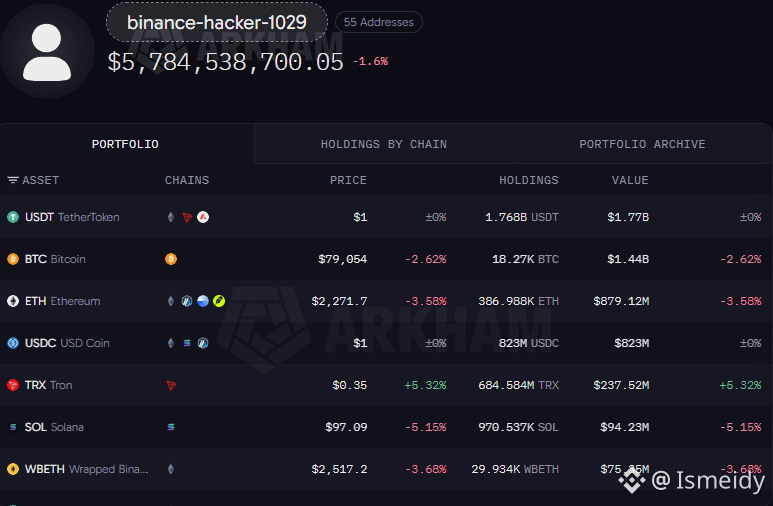
Envolée astronomique du butin : Les données on-chain d’Arkham révèlent que le portefeuille de l’attaquant (binance-hacker-1029, désormais étendu à 55 adresses) continue d’absorber des fonds, atteignant le montant impressionnant de 5 784 538 700 dollars.
Garantie officielle de solvabilité : Malgré la gravité de la faille et la suspension des opérations, la direction de la plateforme d’échange a tenu à rassurer les investisseurs en affirmant que les fonds des utilisateurs restent en sécurité et en promettant de tenir la communauté informée.
#CryptoNews #HackerAlert
$BNB
{future}(BNBUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Alerte maximale dans l’écosystème crypto !
#Binance freine net les retraits tandis que le #hackeo historique dépasse les 5,78 milliards de dollars
Suspension temporaire des retraits
Binance a publié un communiqué officiel annonçant que son équipe technique procède à des vérifications de sécurité rigoureuses. Les retraits resteront donc suspendus jusqu’à ce que le problème soit entièrement résolu.
Envolée astronomique du butin : Les données on-chain d’Arkham révèlent que le portefeuille de l’attaquant (binance-hacker-1029, désormais étendu à 55 adresses) continue d’absorber des fonds, atteignant le montant impressionnant de 5 784 538 700 dollars.
Garantie officielle de solvabilité : Malgré la gravité de la faille et la suspension des opérations, la direction de la plateforme d’échange a tenu à rassurer les investisseurs en affirmant que les fonds des utilisateurs restent en sécurité et en promettant de tenir la communauté informée.
#CryptoNews #HackerAlert
$BNB
$BTC
$ETH
7
3.2k
·
--
😲 $ETH SURPRISE SUR LES COUCHES 1 : LE PIRATAGE EST PASSÉ PAR SON RÉSEAU
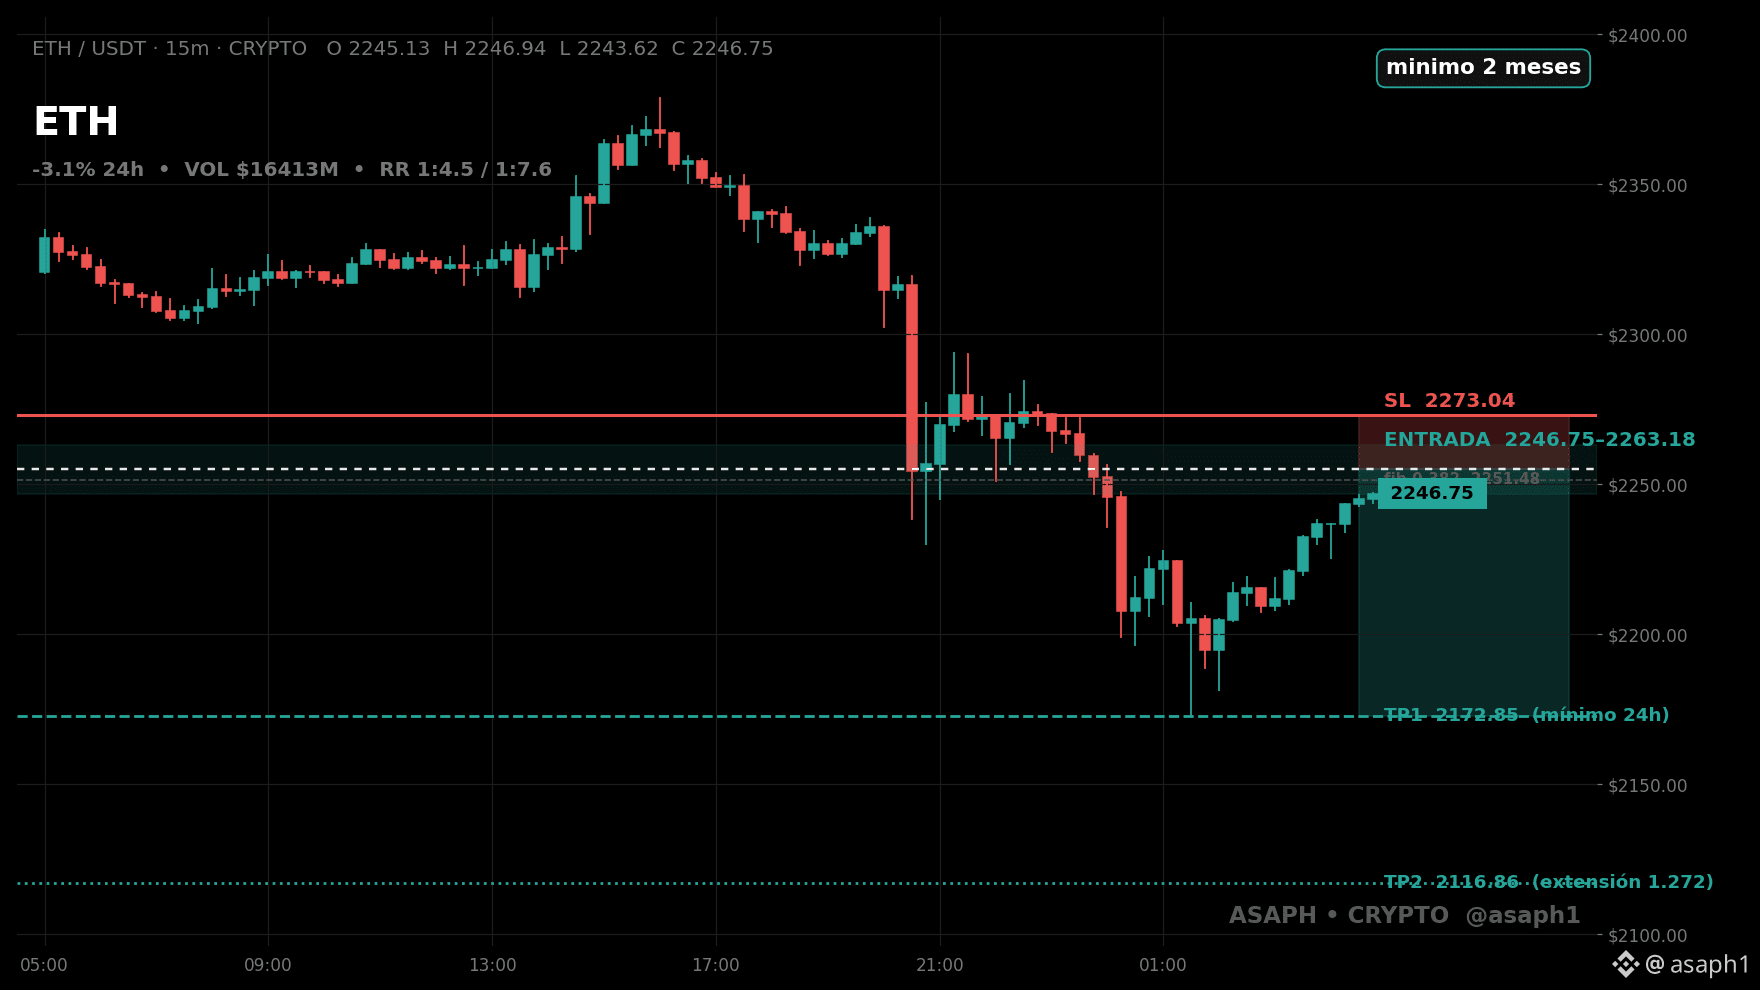
Le piratage a transité par Ethereum : 167,464 ETH ont quitté le portefeuille Binance 14 en une seule opération. À mon avis, le fait que l’attaque soit passée par le réseau ETH plutôt que par un autre explique pourquoi ETH surperforme ses rivaux de couche 1.
Regardez le détail que personne ne voit :
→ Le piratage a déplacé 167,464 ETH depuis le portefeuille Binance 14 en une seule opération, selon le suivi on-chain.
→ ETH -3.1% avec $16,413M, en baisse plus forte que $AVAX -1.5% et $ADA -2.3% parmi les couches 1.
→ Entrée $2,246.75–$2,263.18, SL $2,273.04, TP1 $2,172.85 (-3.6%) → TP2 $2,116.86 (-6.1%).
ETH va-t-il perdre $2,172.85 ou le réseau encaissera-t-il le choc à ce niveau ? 👇
$ETH
#Ethereum #Hackeo #Trading
131
·
--
Baissier
⚠️⚠️Les cryptomonnaies chutent après un possible piratage de Binance !!
Après la sortie d’un montant de près de 3 milliards de dollars, Binance enquête sur un possible piratage de la plateforme⚠️⚠️
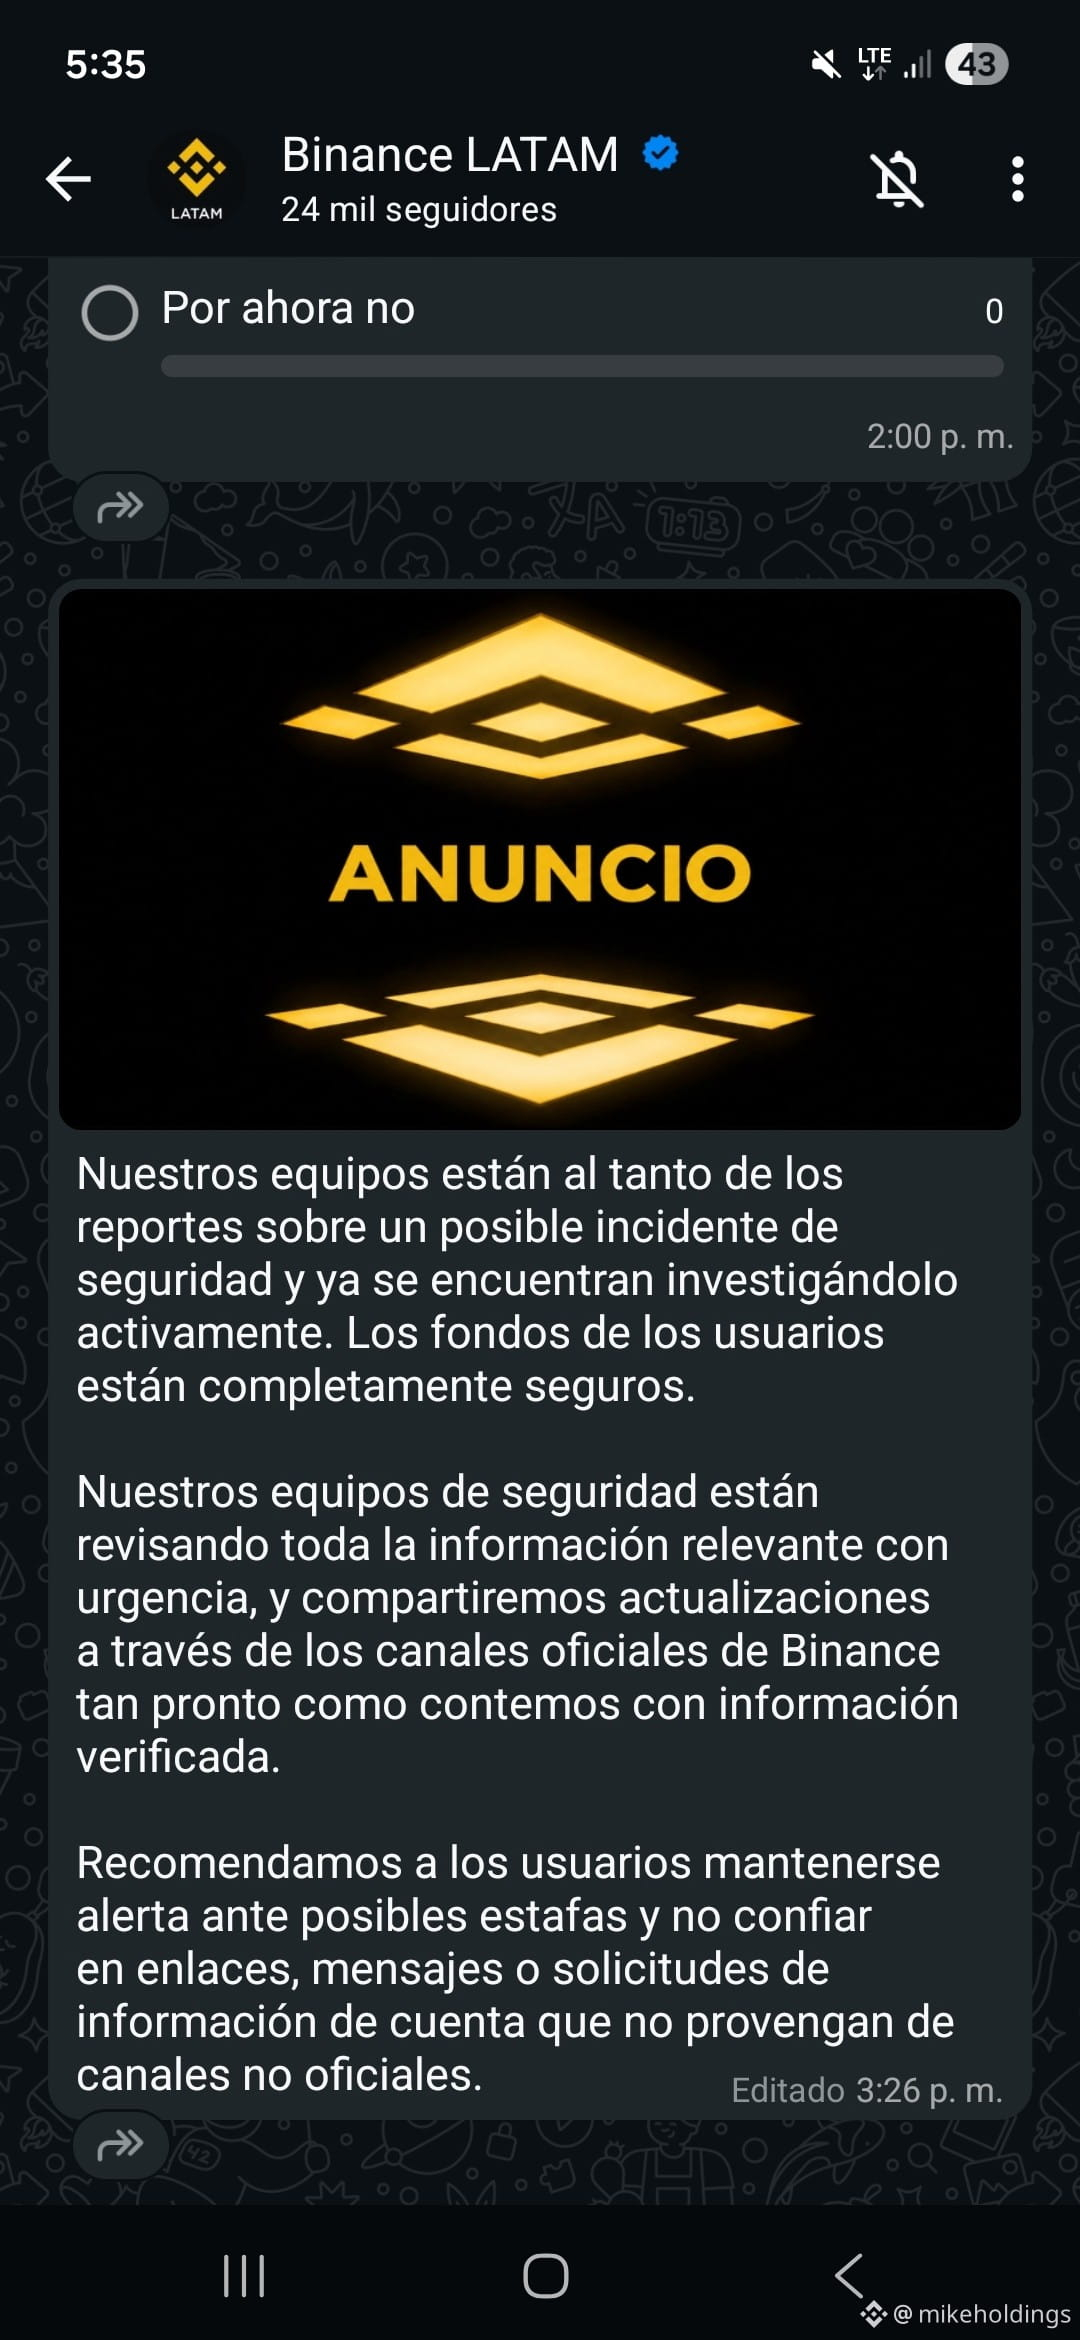
— « Nos équipes sont au courant des signalements concernant un possible problème de sécurité et enquêtent activement. Les fonds des utilisateurs sont parfaitement en sécurité. Nos équipes de sécurité examinent de toute urgence toutes les informations pertinentes et nous publierons des mises à jour par l’intermédiaire des canaux officiels »
SOURCE : https://www.lanacion.com.ar/economia/binance-investiga-un-posible-hackeo-tras-la-salida-de-casi-3000-millones-de-dolares-problema-de-nid29102026/
#BTC #solana #hackeo $BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$ETH
{spot}(ETHUSDT)
⚠️⚠️Les cryptomonnaies chutent après un possible piratage de Binance !!
Après la sortie d’un montant de près de 3 milliards de dollars, Binance enquête sur un possible piratage de la plateforme⚠️⚠️
— « Nos équipes sont au courant des signalements concernant un possible problème de sécurité et enquêtent activement. Les fonds des utilisateurs sont parfaitement en sécurité. Nos équipes de sécurité examinent de toute urgence toutes les informations pertinentes et nous publierons des mises à jour par l’intermédiaire des canaux officiels »
SOURCE : https://www.lanacion.com.ar/economia/binance-investiga-un-posible-hackeo-tras-la-salida-de-casi-3000-millones-de-dolares-problema-de-nid29102026/
#BTC #solana #hackeo $BTC
$SOL
$ETH
151
·
--
🚨 $CAKE LE COMPTE A ÉTÉ PIRATÉ ET A QUAND MÊME MONTÉ
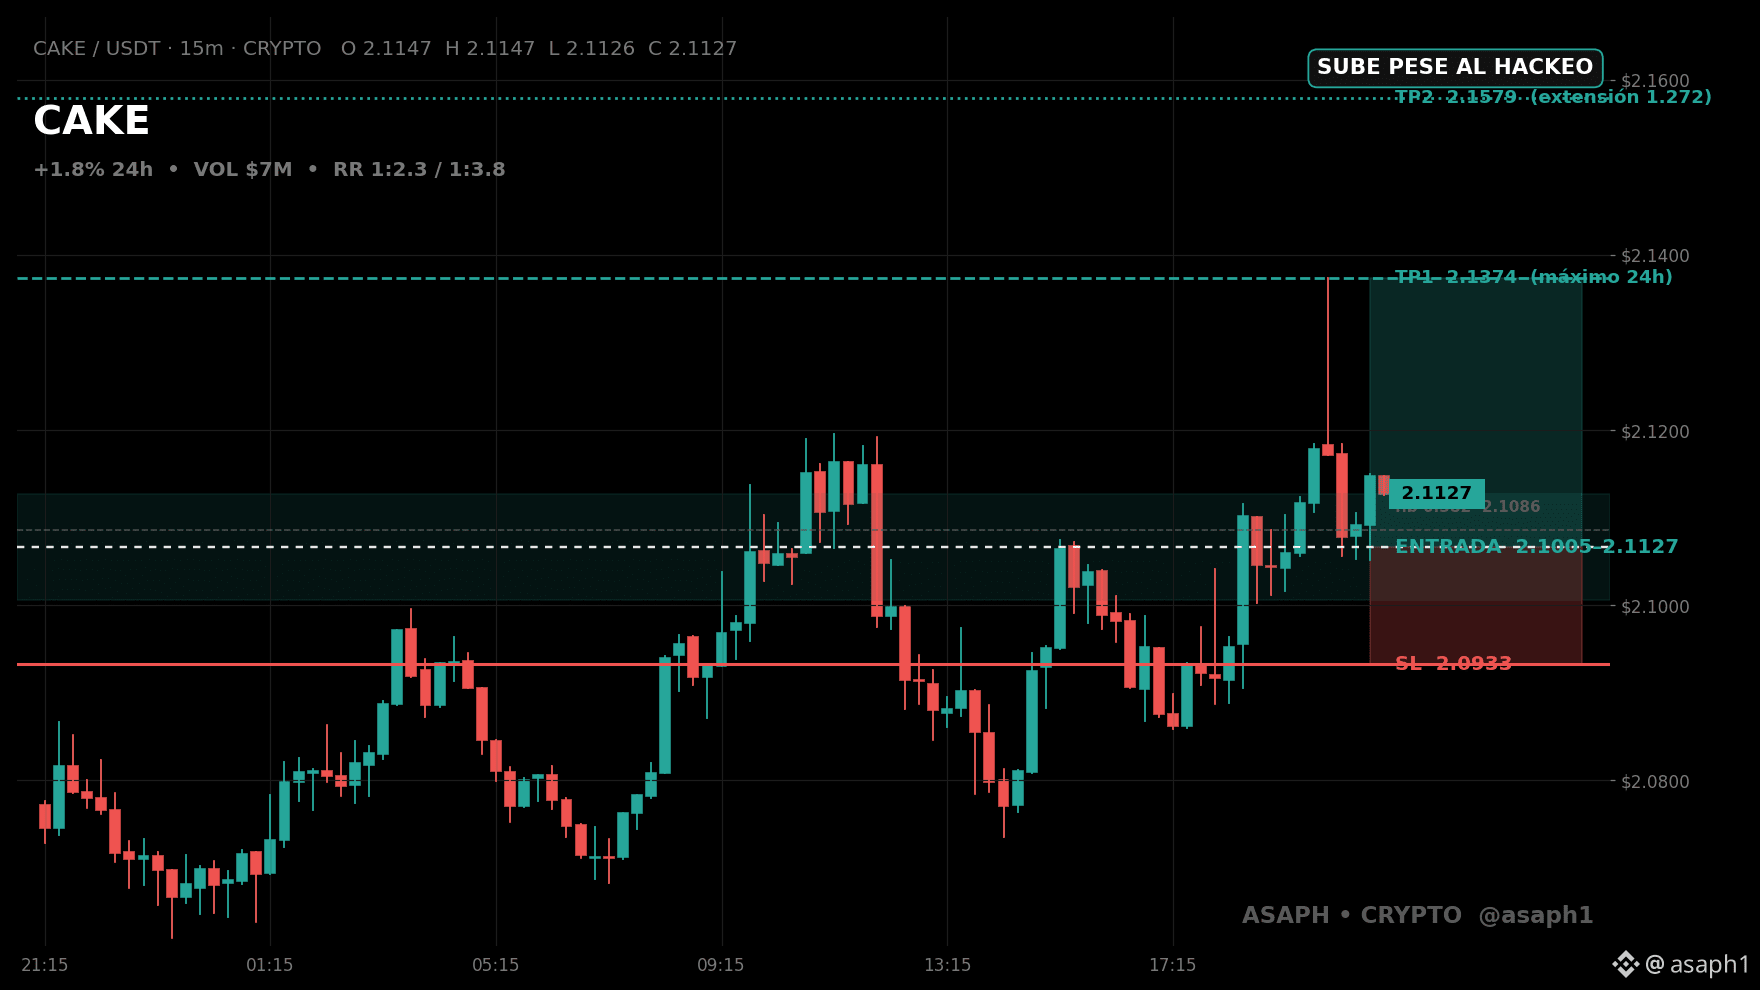
CAKE gagne +1.75% aujourd’hui avec un volume de $6.8M, tandis que $UNI +2.46% et $JUP +2.73% progressent un peu plus.
Voici ce que le marché ne prend pas en compte :
→ PancakeSwap a confirmé aujourd’hui que son compte chinois sur X avait été piraté pour promouvoir un faux jeton « Sir Pancake » — et pourtant, CAKE monte, car le piratage n’a touché ni les fonds des utilisateurs ni la plateforme.
→ Décrochage : UNI +2.46%, JUP +2.73%… et CAKE +1.75%. Il monte, mais moins que ses concurrents DEX.
→ Progression : il monte → franchit $2.1374 → vise $2.1579.
Entrée LONG $2.1005 – $2.1127, stop $2.0933, TP1 $2.1374, TP2 $2.1579. Si le cours passe sous $2.0933, le trade long est terminé : il faut sortir.
Attention : seul le compte X a été piraté, pas la plateforme — mais les escrocs ont déjà empoché entre $8,000 et $13,000 grâce au faux jeton. Le pari long repose sur l’idée que le marché a déjà intégré le choc, pas que le risque a disparu.
👇 Achèteriez-vous du CAKE après le piratage de son compte officiel ? Dites-moi ce que vous en pensez en commentaire.
$CAKE #PancakeSwap #Hackeo #Trading
1
218

Article
Notre incroyable univers crypto #30Le pirate informatique qui a dérobé plus de 600 millions de dollars… les a rendus, et on lui a proposé un emploi
Certains piratages se terminent par une traque internationale. Et il y en a un qui s’est terminé par une offre d’emploi. Voici le deuxième.
En août 2021, un pirate informatique anonyme a exploité une faille de Poly Network, une plateforme DeFi qui relie plusieurs blockchains, et a dérobé plus de 600 millions de dollars en cryptomonnaies sur les réseaux Ethereum, BNB Chain et Polygon. À l’époque, il s’agissait de l’un des plus grands vols de l’histoire de la finance décentralisée.
Notre incroyable univers crypto #30
Le pirate informatique qui a dérobé plus de 600 millions de dollars… les a rendus, et on lui a proposé un emploi
Certains piratages se terminent par une traque internationale. Et il y en a un qui s’est terminé par une offre d’emploi. Voici le deuxième.
En août 2021, un pirate informatique anonyme a exploité une faille de Poly Network, une plateforme DeFi qui relie plusieurs blockchains, et a dérobé plus de 600 millions de dollars en cryptomonnaies sur les réseaux Ethereum, BNB Chain et Polygon. À l’époque, il s’agissait de l’un des plus grands vols de l’histoire de la finance décentralisée.
6
7
4.1k
·
--
Les firmes comme CertiK et PeckShield estiment que le mois de septembre s’est officiellement consolidé comme le mois le plus destructeur de l’année en termes de sécurité informatique et de cybercriminalité dans l’écosystème crypto, avec des pertes qui dépassent les 768 millions de dollars. Cette forte reprise, qui représente une augmentation massive par rapport aux mois précédents, s’explique principalement par le #hackeo de l’échange #Bitget y et par celui de Liquid Network.
À ces événements se sont ajoutées des dizaines d’incidents mineurs sur des ponts, des contrats intelligents et des vulnérabilités dans des portefeuilles, portant le total annuel 2026 à plus de 2,680 milliards de dollars de pertes. Ce tableau ravive les alarmes dans l’industrie sur l’urgence d’améliorer les normes de garde, les audits de code et la sécurité des services tiers.
À ces événements se sont ajoutées des dizaines d’incidents mineurs sur des ponts, des contrats intelligents et des vulnérabilités dans des portefeuilles, portant le total annuel 2026 à plus de 2,680 milliards de dollars de pertes. Ce tableau ravive les alarmes dans l’industrie sur l’urgence d’améliorer les normes de garde, les audits de code et la sécurité des services tiers.
86

Partiellement vrai
Actualités Crypto : Protocole d'Humanité Hacké pour $36 MillionsUne attaque d'ingénierie sociale qui a coûté des millions : comment une erreur humaine a déclenché le chaos dans l'écosystème d'identité numérique.
Dans un nouvel et douloureux rappel que le maillon le plus faible de la chaîne reste la personne, le Protocole d'Humanité a subi une attaque dévastatrice qui a entraîné le vol de $36 millions en actifs. Le token natif du projet s'est effondré de manière alarmante de 99,9 % en quelques minutes, laissant les investisseurs avec une valeur pratiquement nulle.
Le Modus Operandi : Ce n'était pas la Blockchain, c'était l'Employé
Actualités Crypto : Protocole d'Humanité Hacké pour $36 Millions
Une attaque d'ingénierie sociale qui a coûté des millions : comment une erreur humaine a déclenché le chaos dans l'écosystème d'identité numérique.
Dans un nouvel et douloureux rappel que le maillon le plus faible de la chaîne reste la personne, le Protocole d'Humanité a subi une attaque dévastatrice qui a entraîné le vol de $36 millions en actifs. Le token natif du projet s'est effondré de manière alarmante de 99,9 % en quelques minutes, laissant les investisseurs avec une valeur pratiquement nulle.
Le Modus Operandi : Ce n'était pas la Blockchain, c'était l'Employé
1
199
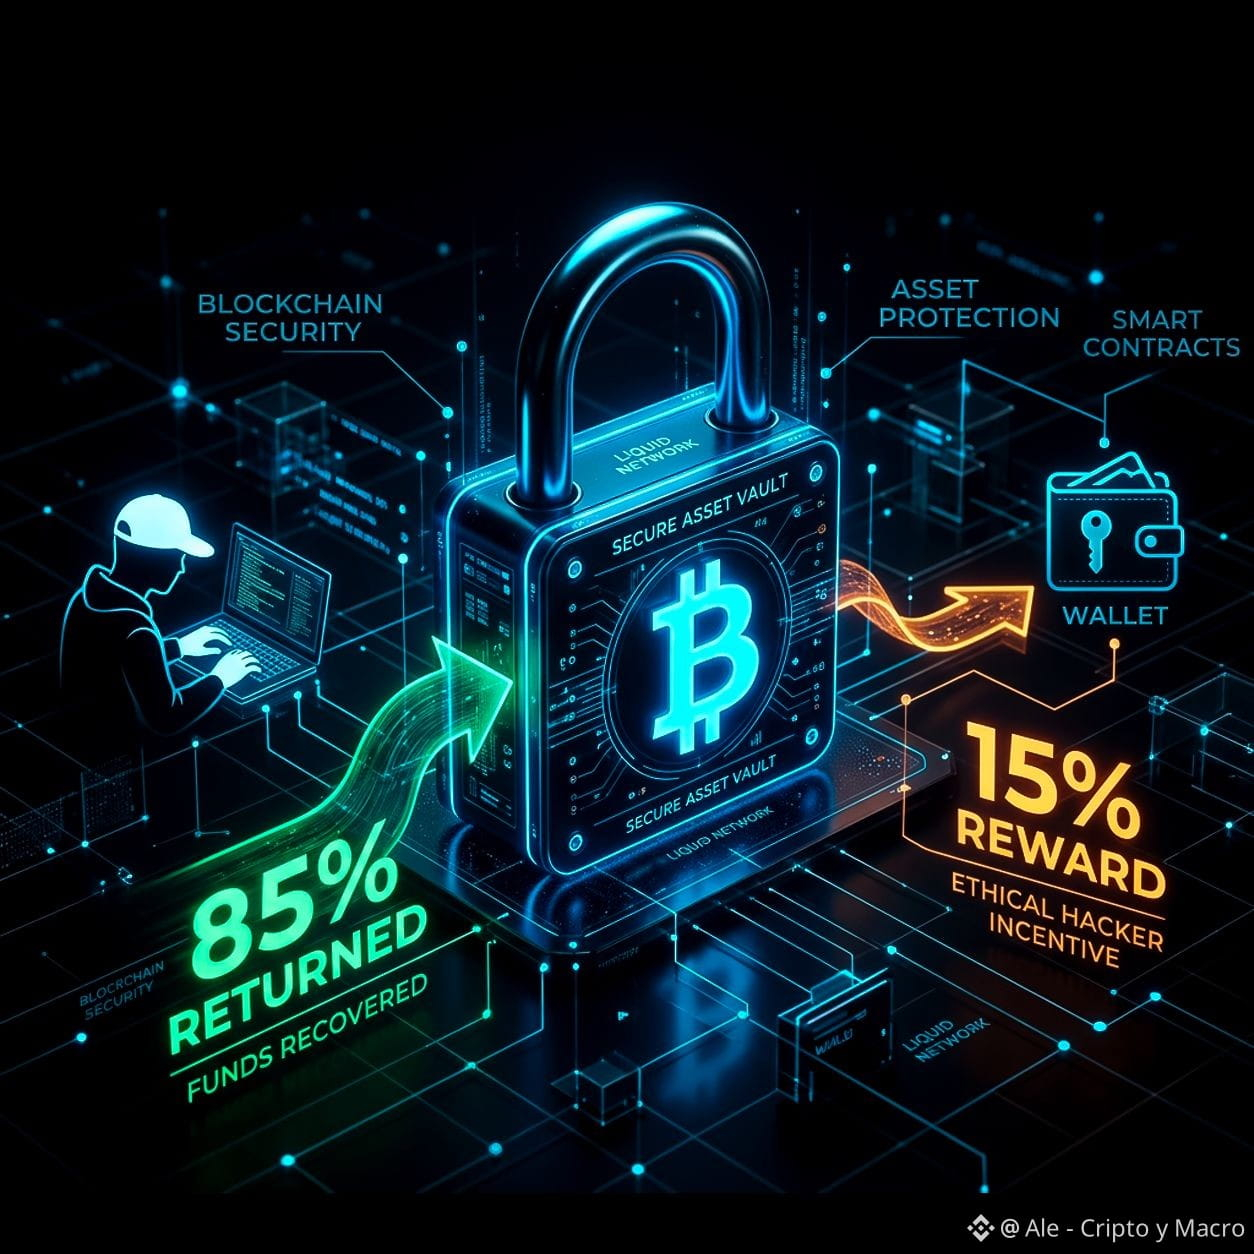
Ils ont volé 320 millions de dollars en Bitcoin… et rendu 85% Le réseau Liquid (un réseau latéral de Bitcoin géré par Blockstream, utilisé par plusieurs exchanges) a subi le plus gros piratage de l’année à ce jour : ils lui ont dérobé près de 4,000 $BTC en exploitant une faille logicielle, sans clés volées.
Le retournement, c’est que les attaquants se sont identifiés comme des « white hats » (hackers éthiques), ont demandé que l’erreur soit corrigée, puis, une fois le correctif appliqué, ont rendu environ 85 % des fonds, en conservant environ 47 millions de dollars comme « récompense » qu’ils se sont eux-mêmes attribuée.
Le prix du Bitcoin a presque pas bougé avec la nouvelle (il n’a chuté que d’environ ~1 %), parce que le problème venait de ce réseau latéral, pas de la blockchain principale de Bitcoin.
Mais cela laisse quand même une leçon : la sécurité de l’infrastructure qui entoure Bitcoin (ponts, réseaux latéraux) reste le point le plus faible, pas Bitcoin lui-même.
Te semble-t-il « éthique » de rendre presque tout ce qui a été volé, ou est-ce toujours un délit ? 👇
#Bitcoin #Seguridad #Hackeo #CreatorPad
1
171

·
--
Détention de 256 USDT en $MITO
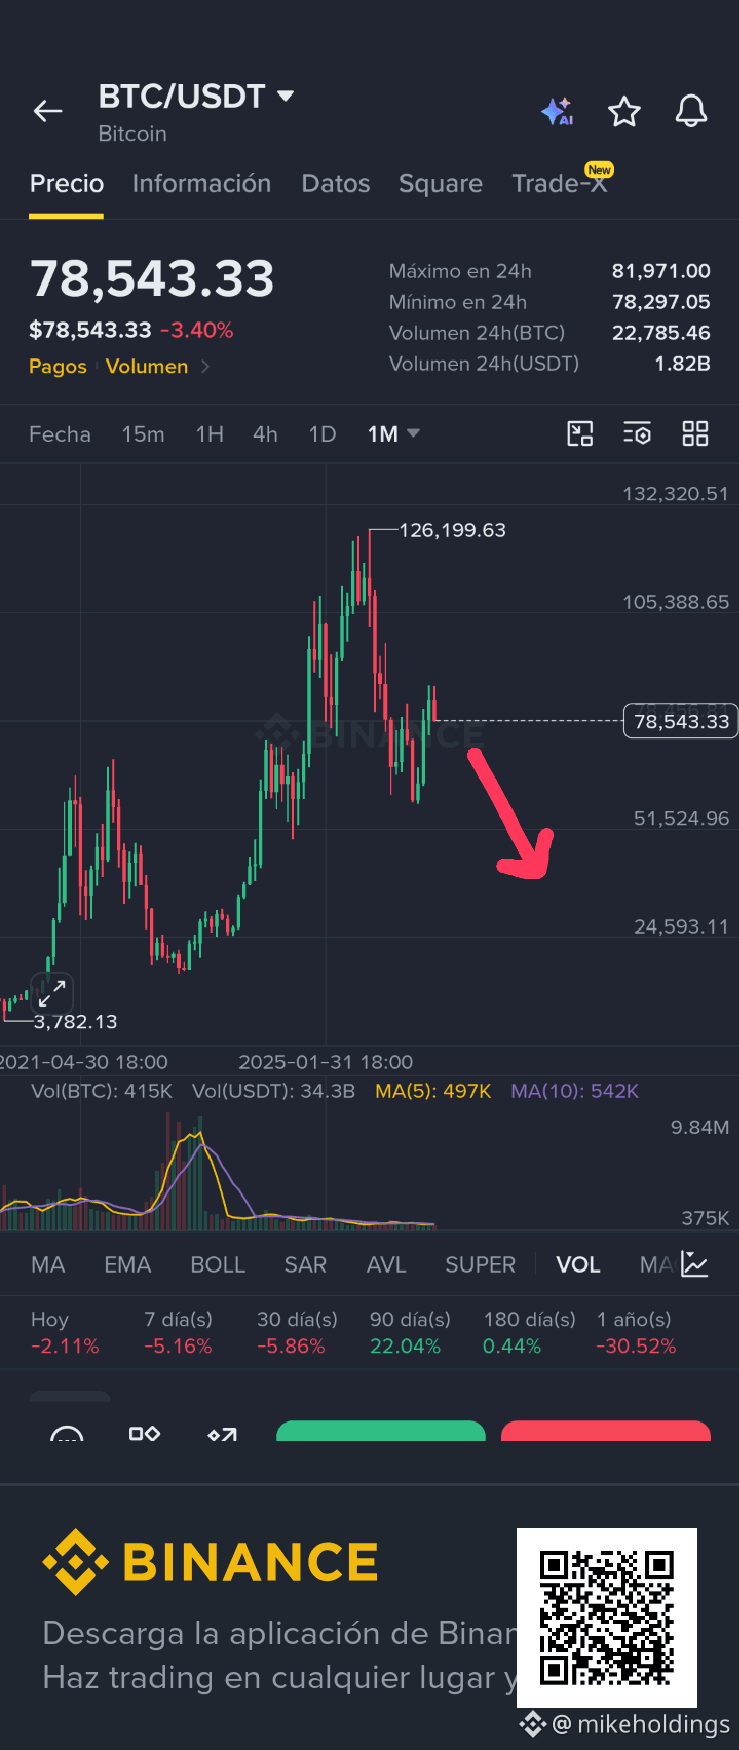
JE PENSE VRAIMENT QUE CE #HACKEO A BINANCE EST CONÇU POUR PIÉTINER $BTC ET TOUT ENVOYER AU DIABLE.
(Parmi tous ces piratages, je me suis retrouvé sans valeur dans les cryptomonnaies $DYM et $MITO
{future}(DYMUSDT)
{future}(BTCUSDT)
JE PENSE VRAIMENT QUE CE #HACKEO A BINANCE EST CONÇU POUR PIÉTINER $BTC ET TOUT ENVOYER AU DIABLE.
(Parmi tous ces piratages, je me suis retrouvé sans valeur dans les cryptomonnaies $DYM et $MITO
(Parmi tous ces piratages, je me suis retrouvé sans valeur dans les cryptomonnaies $DYM et $MITO
Roimery:
sería bueno que llegue a cero y se reinicie ya desde a bajo todo van poder comprar y la escasez será quien lleve a BTC a la luna
8
5
5.8k
·
--
🚨 ATTENTION : MOUVEMENTS MASSIFS SUR BINANCE ET COMMUNIQUÉ OFFICIEL ⚠️
Ces dernières heures, des alertes ont été déclenchées sur le marché après le signalement de sorties inhabituelles de plus de 3,3 milliards de dollars depuis des hot wallets liés à la plateforme d’échange.
Voici ce que l’on sait à ce stade, selon les informations confirmées :
1️⃣ Communiqué de Binance : L’équipe de sécurité a confirmé enquêter sur un possible incident technique/de sécurité, mais a assuré clairement que les fonds des utilisateurs étaient parfaitement en sécurité.
2️⃣ Réaction rapide de l’écosystème : CZ et des équipes de sécurité ont indiqué que des entités comme Tether avaient agi rapidement pour atténuer le problème et geler les fonds suspects.
3️⃣ Garantie SAFU : Rappelons que la plateforme dispose du fonds SAFU (~1 milliard de dollars) pour couvrir les imprévus en cas d’incidents critiques.
⚠️ ATTENTION à la panique et aux arnaques : En période de FUD et d’incertitude, de faux comptes d’assistance et des liens malveillants font leur apparition. Ne cliquez pas sur des liens externes, ne partagez pas vos clés privées et ne croyez pas aux « services d’assistance par DM ».
Informez-vous uniquement par les canaux officiels.
Avez-vous pu effectuer vos opérations normalement ou avez-vous suspendu vos mouvements par précaution ? Je vous lis 👇
#Binance #SAFU #CryptoSecurity #ETH #piratage
Despina Mesmer GYqS:
no puedo transferir criptomonedas a happi
7
1
14
8.4k
·
--
El #Hacker de Bitget intenta "desaparecer" 3,9 millones de dólares en la oscuridad de Zcash
La ruta del dinero robado se adentra en el anonimato
Las investigaciones sobre el histórico #hackeo a Bitget, valorado en 387,5 millones de dólares, han dado un giro crítico tras detectarse sofisticados movimientos de evasión en la blockchain. El atacante ha comenzado a canalizar los fondos hacia mecanismos de privacidad avanzada para romper la trazabilidad de los analistas on-chain.
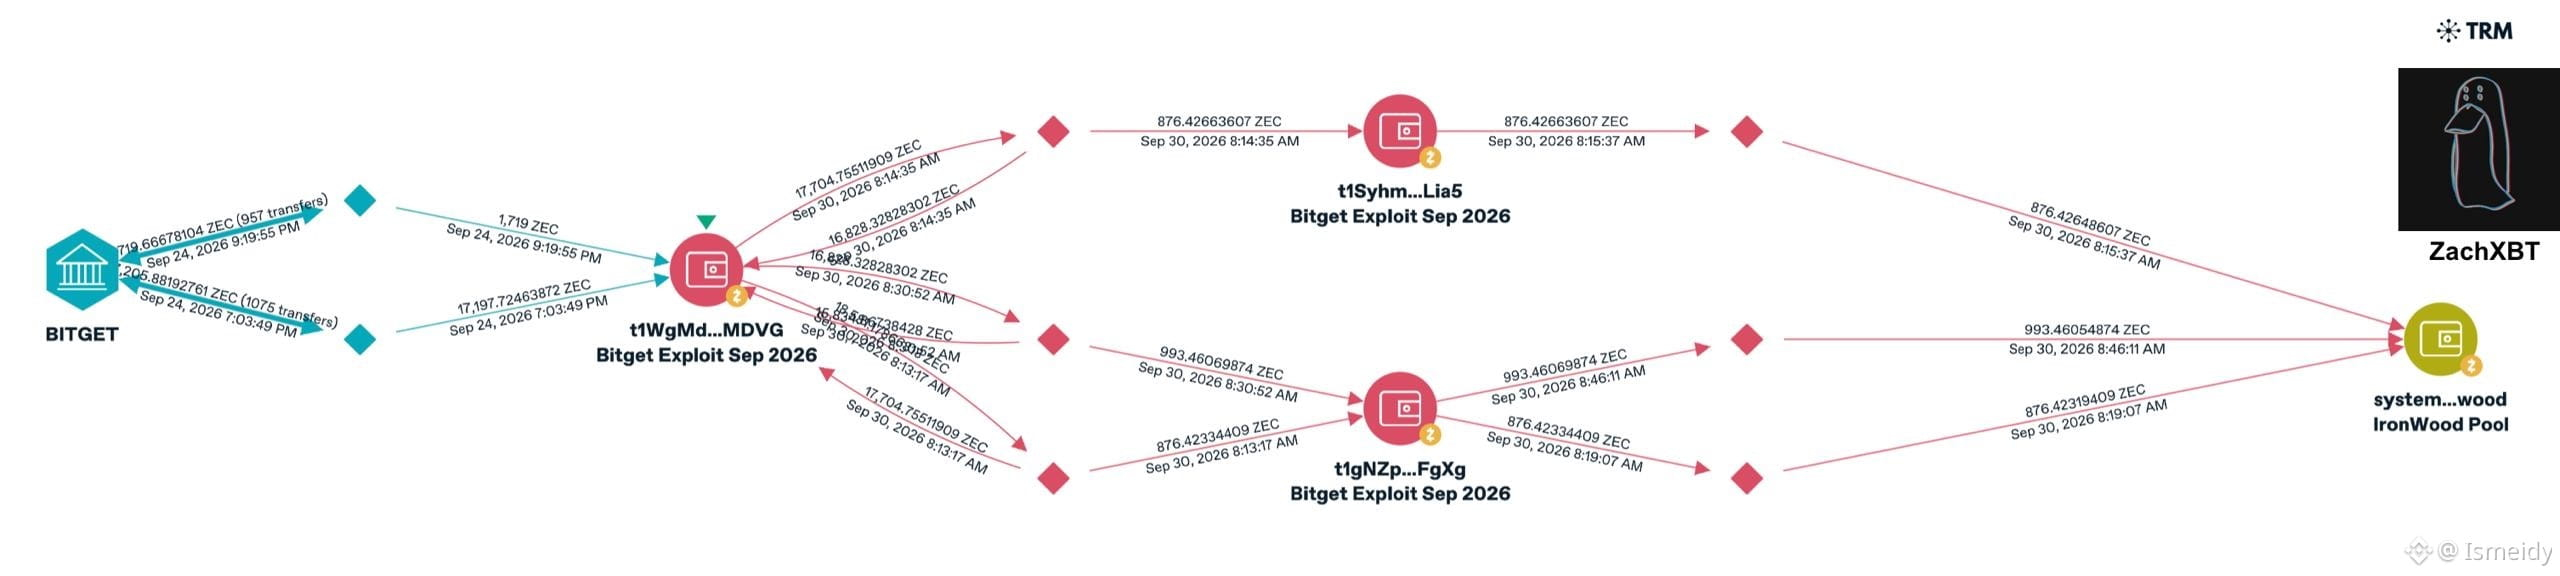
Infiltración en la zona ciega de Zcash : Entre las 08:15 y las 08:46 UTC del 30 de septiembre de 2026, el atacante transfirió 2.746 #zec }(aproximadamente 3,9 millones de dólares) hacia Ironwood, el nuevo fondo/pool protegido (shielded pool) de #Zcash
Estructura de la operación (Mapeo de ZachXBT / TRM Labs)
El investigador de blockchain ZachXBT fue el primero en alertar sobre la maniobra.
La billetera principal identificada por Bitget tras la brecha del 24 de septiembre acumulaba casi 18.917 ZEC.
Los fondos se dividieron a través de dos direcciones intermediarias (t1Syhm...Lia5 y t1gNZp...FgXg) en tres depósitos coordinados antes de ingresar al pool privado.
El desafío técnico para los investigadores: A diferencia de las transacciones públicas donde los flujos son visibles de extremo a extremo, el sistema blindado de Zcash oculta el remitente, el destinatario y los saldos internos. Aunque la entrada al pool Ironwood es rastreable, el rastro contable se pierde por completo dentro del sistema hasta que los fondos decidan sortir à une dirección pública.
Diversificación de rutas de lavado: Los depósitos en Zcash representan cerca del 15% del total de ZEC robado. Previamente, análisis de firmas de inteligencia rastrearon la conversión de 6,3 millones de dólares de Ether a Bitcoin utilizando el protocolo descentralizado THORChain, combinando métodos cross-chain transparentes con protocolos de privacidad estricta.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
El #Hacker de Bitget intenta "desaparecer" 3,9 millones de dólares en la oscuridad de Zcash
La ruta del dinero robado se adentra en el anonimato
Las investigaciones sobre el histórico #hackeo a Bitget, valorado en 387,5 millones de dólares, han dado un giro crítico tras detectarse sofisticados movimientos de evasión en la blockchain. El atacante ha comenzado a canalizar los fondos hacia mecanismos de privacidad avanzada para romper la trazabilidad de los analistas on-chain.
Infiltración en la zona ciega de Zcash : Entre las 08:15 y las 08:46 UTC del 30 de septiembre de 2026, el atacante transfirió 2.746 #zec }(aproximadamente 3,9 millones de dólares) hacia Ironwood, el nuevo fondo/pool protegido (shielded pool) de #Zcash
Estructura de la operación (Mapeo de ZachXBT / TRM Labs)
El investigador de blockchain ZachXBT fue el primero en alertar sobre la maniobra.
La billetera principal identificada por Bitget tras la brecha del 24 de septiembre acumulaba casi 18.917 ZEC.
Los fondos se dividieron a través de dos direcciones intermediarias (t1Syhm...Lia5 y t1gNZp...FgXg) en tres depósitos coordinados antes de ingresar al pool privado.
El desafío técnico para los investigadores: A diferencia de las transacciones públicas donde los flujos son visibles de extremo a extremo, el sistema blindado de Zcash oculta el remitente, el destinatario y los saldos internos. Aunque la entrada al pool Ironwood es rastreable, el rastro contable se pierde por completo dentro del sistema hasta que los fondos decidan sortir à une dirección pública.
Diversificación de rutas de lavado: Los depósitos en Zcash representan cerca del 15% del total de ZEC robado. Previamente, análisis de firmas de inteligencia rastrearon la conversión de 6,3 millones de dólares de Ether a Bitcoin utilizando el protocolo descentralizado THORChain, combinando métodos cross-chain transparentes con protocolos de privacidad estricta.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
D’une épreuve de quelques centimes au pillage de 388 millions de dollars
L’anatomie de l’audacieux #hackeo a Bitget
30 minutes à l’aveugle : comment une vulnérabilité « zero-day » a permis le vol de millions sur Bitget
L’attaque a commencé à 18 h 31 UTC avec deux microvirements (0,184 ETH et 193 TRX). Comme il s’agissait de montants insignifiants, ils n’ont pas déclenché les protocoles de risque de l’exchange, donnant au pirate la voie libre pour poursuivre.
L’énorme ponction : à peine 30 minutes après la « vérification », le #Hacker ejecuté 17 transactions de gros volume via plusieurs réseaux ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism et Avalanche), parvenant à extraire 361 millions de dollars en un peu plus d’une heure.
Ingénierie de l’attaque (Zero-Day) : les portefeuilles froids (cold wallets) et les clés privées de Bitget n’ont pas été compromis. Le hacker a exploité une vulnérabilité de type zero-day dans un produit de sécurité tiers, ce qui lui a permis d’injecter directement au sein du système interne des ordres de retrait frauduleux, puis d’effacer ses traces informatiques.
Réaction et contention : le système de rapprochement (conciliation) de la plateforme a détecté l’anomalie seulement sept minutes après le premier gros retrait, permettant d’activer le blocage global des retraits et de stopper l’hémorragie.
Aucun impact pour les utilisateurs : Gracy Chen (CEO) a confirmé que les pertes seront entièrement absorbées par le Fonds de protection des utilisateurs, évalué à 465 millions de dollars. Bitget reconstituera ce fonds en moins d’une semaine grâce à ses réserves d’entreprise, qui dépassent les 1,4 milliard de dollars. « C’est grave, mais pas existentiel », a tranché Chen.
Restauration opérationnelle et enquête : les retraits en Bitcoin ont déjà repris (traitant plus de 3 000 BTC sur la première heure) et ceux en ETH reprendront le 29 septembre. Des entreprises médico-légales comme Mandiant et SlowMist mènent l’enquête, et la direction de Bitget assure qu’elle a déjà le groupe suspect dans son viseur.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
D’une épreuve de quelques centimes au pillage de 388 millions de dollars
L’anatomie de l’audacieux #hackeo a Bitget
30 minutes à l’aveugle : comment une vulnérabilité « zero-day » a permis le vol de millions sur Bitget
L’attaque a commencé à 18 h 31 UTC avec deux microvirements (0,184 ETH et 193 TRX). Comme il s’agissait de montants insignifiants, ils n’ont pas déclenché les protocoles de risque de l’exchange, donnant au pirate la voie libre pour poursuivre.
L’énorme ponction : à peine 30 minutes après la « vérification », le #Hacker ejecuté 17 transactions de gros volume via plusieurs réseaux ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism et Avalanche), parvenant à extraire 361 millions de dollars en un peu plus d’une heure.
Ingénierie de l’attaque (Zero-Day) : les portefeuilles froids (cold wallets) et les clés privées de Bitget n’ont pas été compromis. Le hacker a exploité une vulnérabilité de type zero-day dans un produit de sécurité tiers, ce qui lui a permis d’injecter directement au sein du système interne des ordres de retrait frauduleux, puis d’effacer ses traces informatiques.
Réaction et contention : le système de rapprochement (conciliation) de la plateforme a détecté l’anomalie seulement sept minutes après le premier gros retrait, permettant d’activer le blocage global des retraits et de stopper l’hémorragie.
Aucun impact pour les utilisateurs : Gracy Chen (CEO) a confirmé que les pertes seront entièrement absorbées par le Fonds de protection des utilisateurs, évalué à 465 millions de dollars. Bitget reconstituera ce fonds en moins d’une semaine grâce à ses réserves d’entreprise, qui dépassent les 1,4 milliard de dollars. « C’est grave, mais pas existentiel », a tranché Chen.
Restauration opérationnelle et enquête : les retraits en Bitcoin ont déjà repris (traitant plus de 3 000 BTC sur la première heure) et ceux en ETH reprendront le 29 septembre. Des entreprises médico-légales comme Mandiant et SlowMist mènent l’enquête, et la direction de Bitget assure qu’elle a déjà le groupe suspect dans son viseur.
$XRP
$ZEC
$BNB
6
11
18.1k
·
--
$ONE PUEUT DÉCLENCHER UNE CHUTE PLUS PROFONDE DE 70 % OU PLUS APRÈS LE #hackeo
{future}(ONEUSDT)
$ONE PUEUT DÉCLENCHER UNE CHUTE PLUS PROFONDE DE 70 % OU PLUS APRÈS LE #hackeo
108
·
--
🕵️♂️🚨 ALERTE DE VOL ! ZachXBT détecte un prétendu piratage de 180,900 SOL transférés vers Ethereum 🚨🕵️♂️
Le célèbre chercheur en blockchain, ZachXBT, a signalé un prétendu vol massif d’environ 180,900 $SOL, un butin évalué à environ 14,2 millions de dollars.
D’après les données de surveillance de NS3.AI, les alertes se sont déclenchées après l’enregistrement d’une activité inhabituelle de désinvestissement massif (unstaking), suivie de transferts rapides entre chaînes (cross-chain) pour déplacer les fonds depuis le réseau Solana vers Ethereum.
ZachXBT a précisé que les détails techniques de l’attaque et la destination finale des cryptoactifs restent à éclaircir, de sorte qu’il n’est pas encore confirmé s’il s’agissait d’une fuite de clés privées. 📊
$SOL
{spot}(SOLUSDT)
$ETH
{spot}(ETHUSDT)
$ZEC
{spot}(ZECUSDT)
#Hackeo #OnChain #CryptoSecurity #WhaleAlert #CryptoNews
🕵️♂️🚨 ALERTE DE VOL ! ZachXBT détecte un prétendu piratage de 180,900 SOL transférés vers Ethereum 🚨🕵️♂️
Le célèbre chercheur en blockchain, ZachXBT, a signalé un prétendu vol massif d’environ 180,900 $SOL , un butin évalué à environ 14,2 millions de dollars.
D’après les données de surveillance de NS3.AI, les alertes se sont déclenchées après l’enregistrement d’une activité inhabituelle de désinvestissement massif (unstaking), suivie de transferts rapides entre chaînes (cross-chain) pour déplacer les fonds depuis le réseau Solana vers Ethereum.
ZachXBT a précisé que les détails techniques de l’attaque et la destination finale des cryptoactifs restent à éclaircir, de sorte qu’il n’est pas encore confirmé s’il s’agissait d’une fuite de clés privées. 📊
$SOL
$ETH
$ZEC
#Hackeo #OnChain #CryptoSecurity #WhaleAlert #CryptoNews
578
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
35,131 vues
866 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
25,538 vues
556 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
53,777 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,703 vues
83 mentions
5
#KOSPIFalls3.53%BackBelow6000
70,994 vues
1,157 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
33,793 vues
633 mentions
7
#USMidtermElections
277,575 vues
2,421 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
35,771 vues
96 mentions
9
#BinanceWillListPredictPREDICT
107,969 vues
1,452 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,428 vues
115 mentions