

#hacked
hacked
529,277 vues
355 mentions
Populaire
Récents
·
--
Baissier
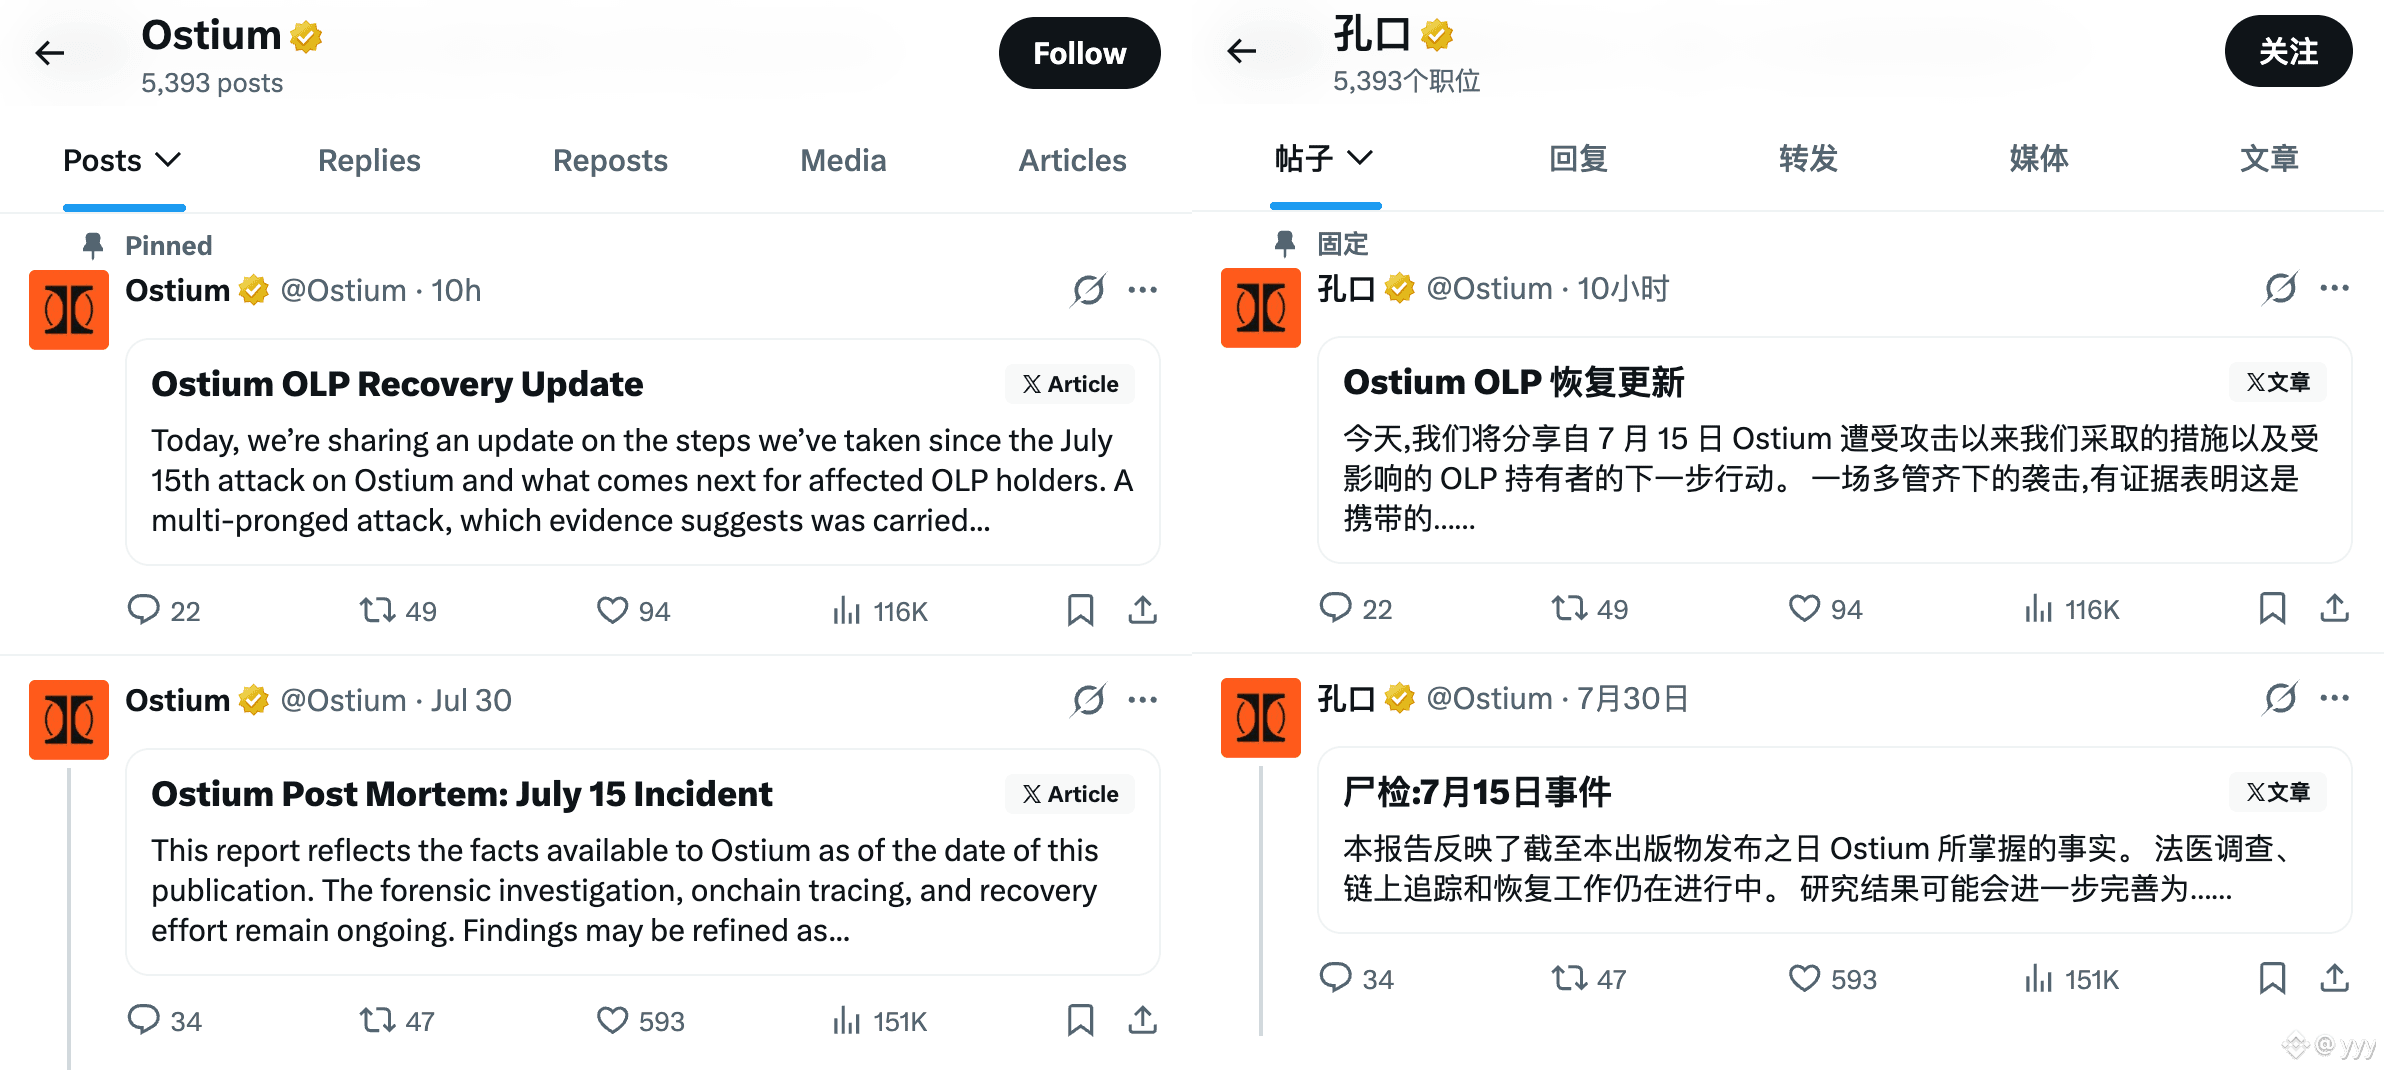
Après 2 mois et demi d’attente, le tueur d’Hyperliquid @Ostium a enfin publié le plan de compensation pour le vol de 23,75 millions de dollars.
TLDR :
Sacrifice des gros pour indemniser intégralement les petits. Oui, c’est bien le cas : Ostium ne couvre pas les gros et les super gros.
À l’heure actuelle, Ostium n’a récupéré qu’environ 650 000 USDC sur les fonds volés, ce qui est très loin des 23,75 millions de dollars au total.
L’ingénieux Ostium a décidé d’indemniser intégralement les adresses dont la perte ne dépasse pas 1 000 USDC ; et pour les gros dont la perte dépasse 1 000 USDC, ils peuvent choisir de récupérer immédiatement 1 000 USDC et d’abandonner le droit de réclamer le reste, ou d’attendre la deuxième phase d’indemnisation, vous voyez le principe.
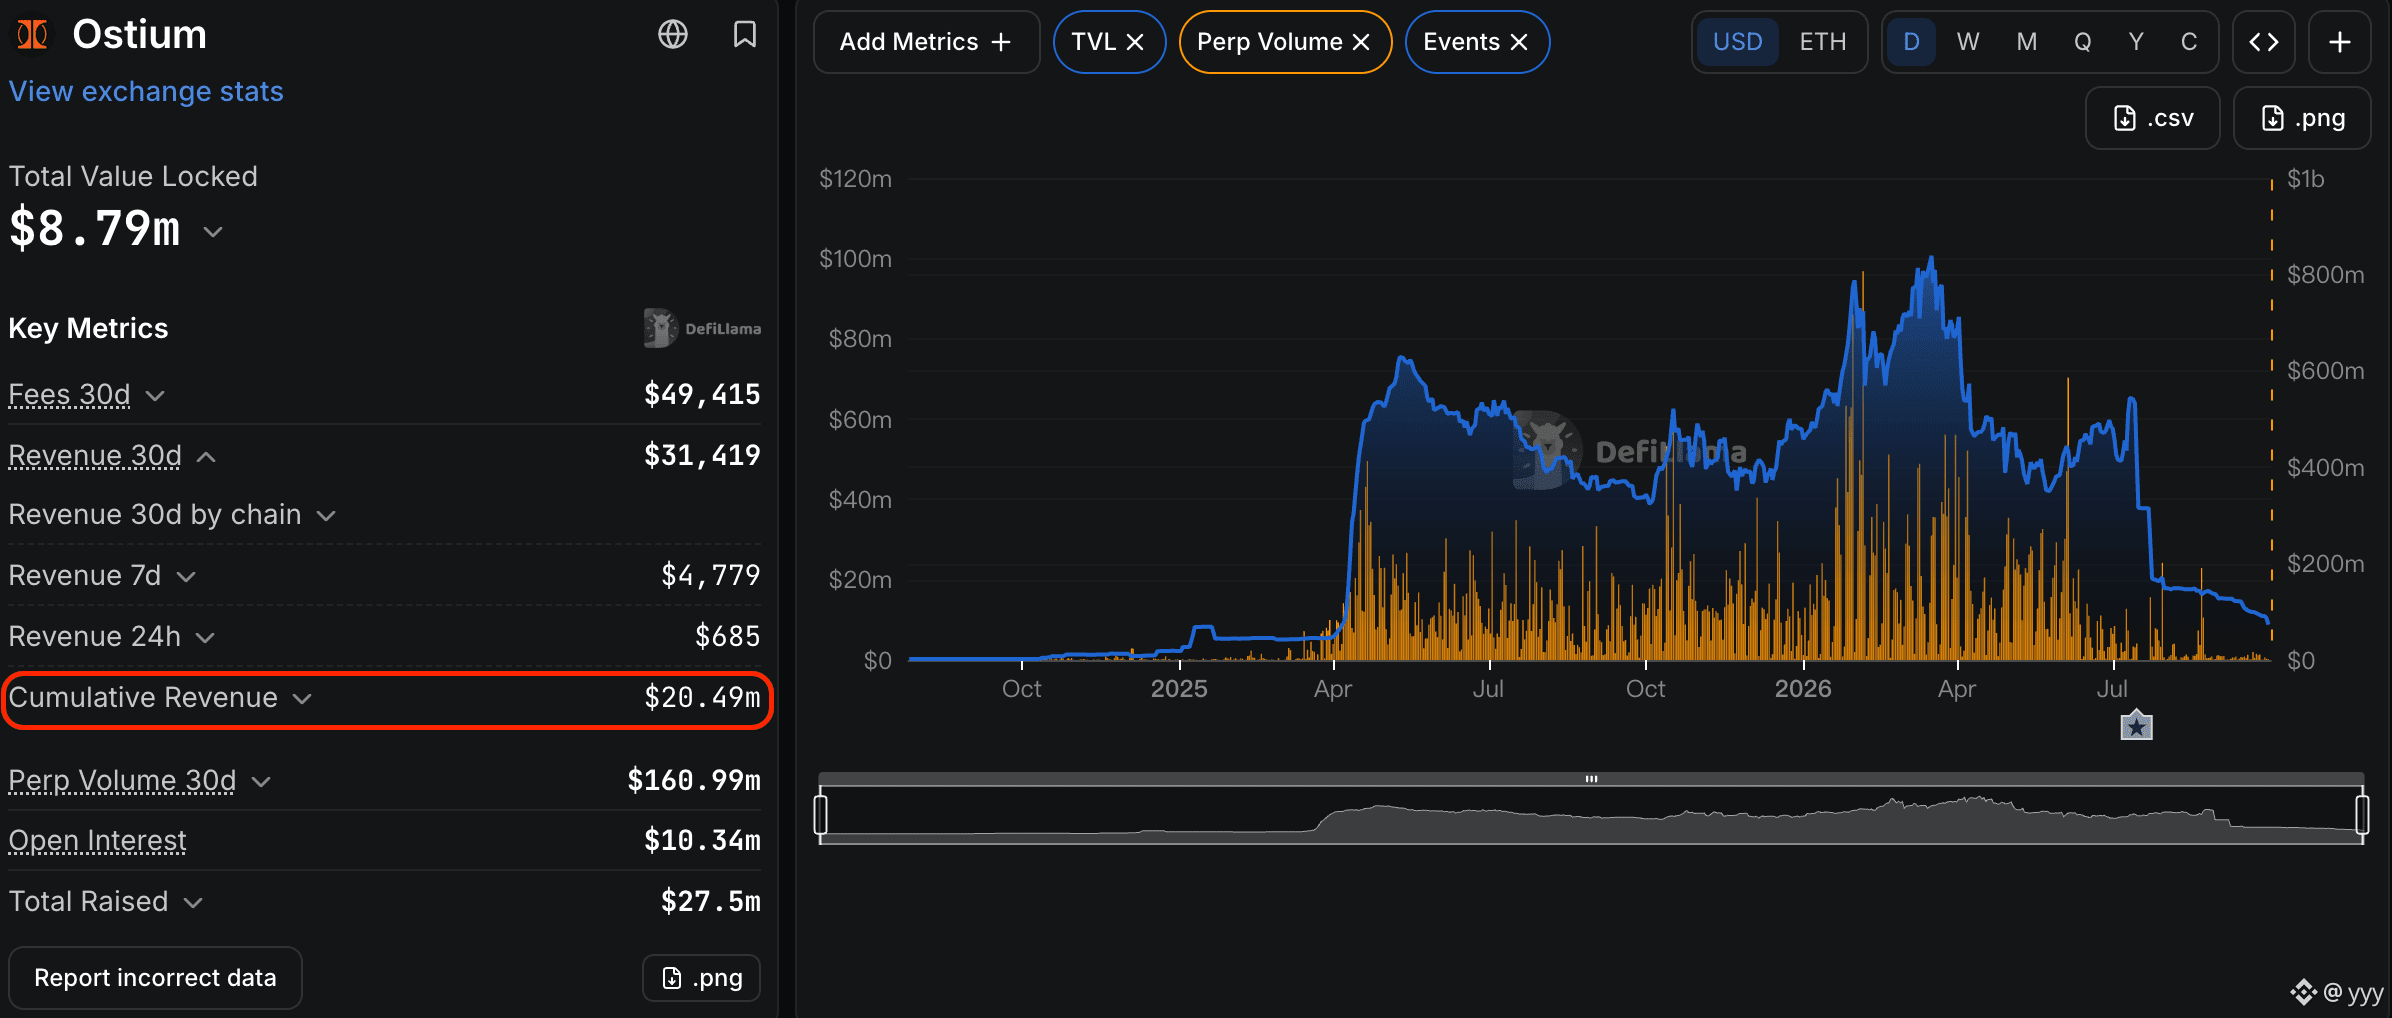
Ce qui est amusant, c’est qu’Ostium a déjà cumulé plus de 20 millions de dollars de revenus issus des protocoles, mais n’en dit pas un mot sur l’idée de compenser les gros avec ces revenus.
On voit clairement l’ampleur de la démarche.
#Hacked #Ostium
yyy
·
--
Ostium 联创 @kaledora a contribué, pour un projet crypto, à un script de reconstitution de vol de niveau plafond : il détourne la conversation, répondant de façon indirecte.
Cela fait déjà 2 semaines que le coffre-fort OLP de 23,75 millions de dollars de @Ostium a été volé. kaledora ne mentionne jamais, en aucun mot, le sujet des modalités de dédommagement spécifiques. Même si, à ce jour, le protocole a déjà généré près de 20 millions de dollars de revenus nets. Même si la répartition de jetons n’est pas encore utilisable faute d’émission de tokens.
Mon avis :
Ça ne vaut même pas le moindre brin de la promesse de TradeXYZ d’un dédommagement intégral annoncé hier.
#Ostium遭攻击损失超2375万美元
1
140

·
--
Baissier
Une blockchain vient de supprimer environ un mois de sa propre histoire. Délibérément
Zano a redémarré à partir du bloc 3 833 000, juste avant le Hard Fork 6
Un bug d’« adresse de passerelle » a laissé entrer du ZANO et du fUSD non autorisés en circulation
Combien a été frappé ? Personne ne l’a dit. Pas encore de note technique
Le remboursement provient du fonds de développement, de l’équipe et de grands détenteurs
Aucun nouveau ZANO n’a été émis, du moins sur ce point c’est honnête)
Un rollback n’est pourtant pas un « undo »
Tout ce qui a déjà été échangé contre du USDT ou du DAI sur d’autres réseaux reste hors de portée
Leur propre responsable marketing : « L’équipe ne peut pas rollback Zano »
Les mineurs, validateurs, nœuds et échanges doivent choisir de lancer la version 2.2.3.600
Un mois d’histoire, désormais entre les mains de celles et ceux qui font tourner les nœuds
#ZANO #Hacked
1
54
·
--
Baissier
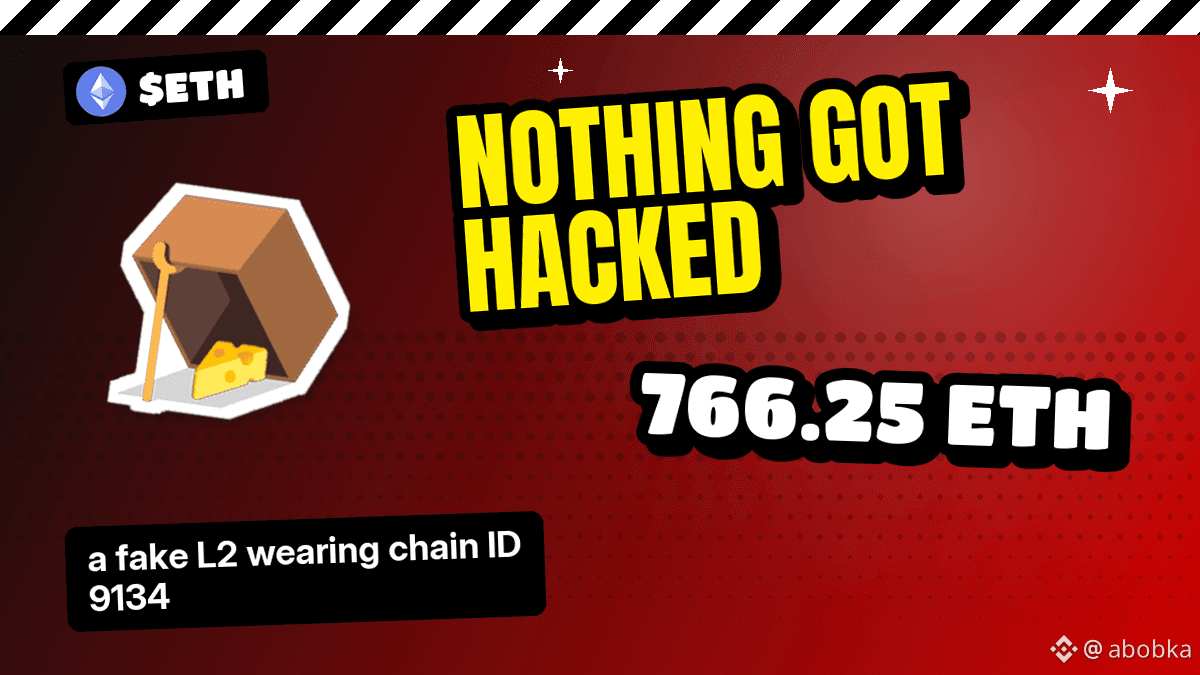
766.25 $ETH
{spot}(ETHUSDT)
enlevé depuis plus de 1 335 portefeuilles, et personne n’a piraté un seul contrat
les arnaqueurs ont créé un faux mainnet GIWA
a lui donné l’ID de chaîne 9134, celui réservé au L2 d’Upbit
un DEX l’a listé comme étant le vrai mainnet, et des gens ont ponté vers
un ID de chaîne est une étiquette. n’importe qui peut taper 9134
plus de 200 ETH sont revenus comme réparations, des pertes plus faibles à un taux fixe de 40%
(les chiffres des pertes proviennent de DYORSWAP lui-même)
le compte officiel de GIWA sur X : mainnet non lancé, restez à l’abri des arnaques, "DYOR"
le DEX qui s’est fait avoir s’appelle littéralement DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
enlevé depuis plus de 1 335 portefeuilles, et personne n’a piraté un seul contrat
les arnaqueurs ont créé un faux mainnet GIWA
a lui donné l’ID de chaîne 9134, celui réservé au L2 d’Upbit
un DEX l’a listé comme étant le vrai mainnet, et des gens ont ponté vers
un ID de chaîne est une étiquette. n’importe qui peut taper 9134
plus de 200 ETH sont revenus comme réparations, des pertes plus faibles à un taux fixe de 40%
(les chiffres des pertes proviennent de DYORSWAP lui-même)
le compte officiel de GIWA sur X : mainnet non lancé, restez à l’abri des arnaques, "DYOR"
le DEX qui s’est fait avoir s’appelle littéralement DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
77

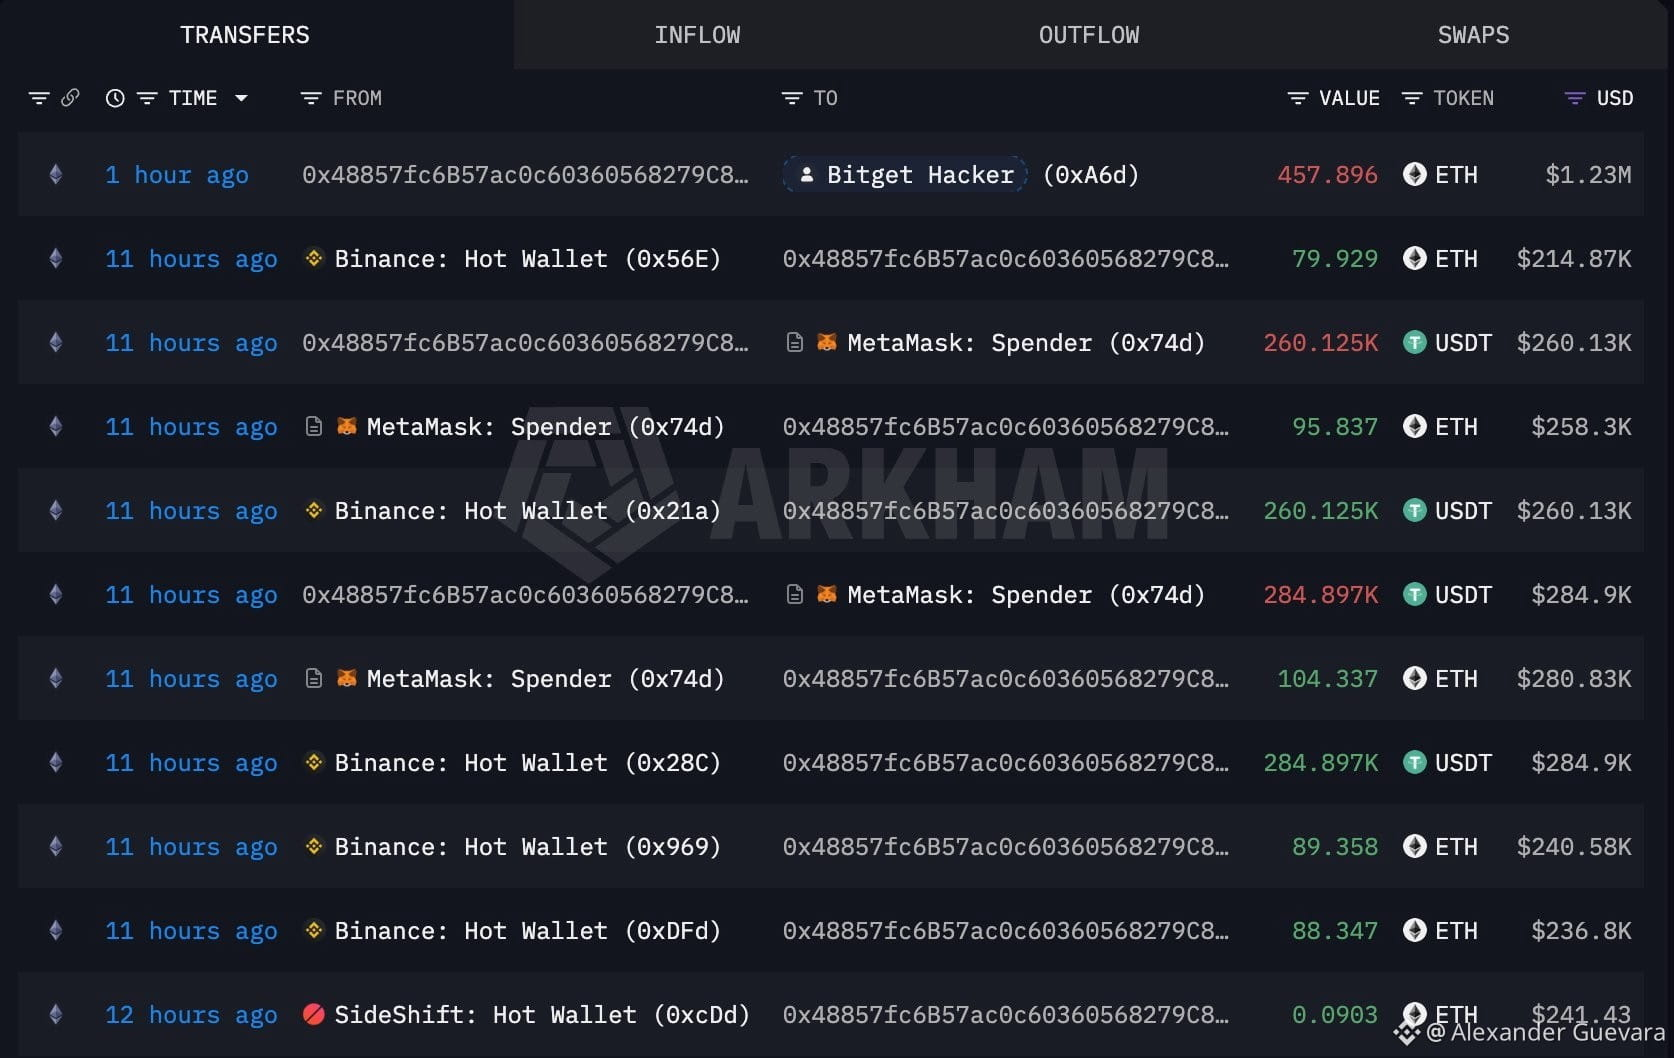
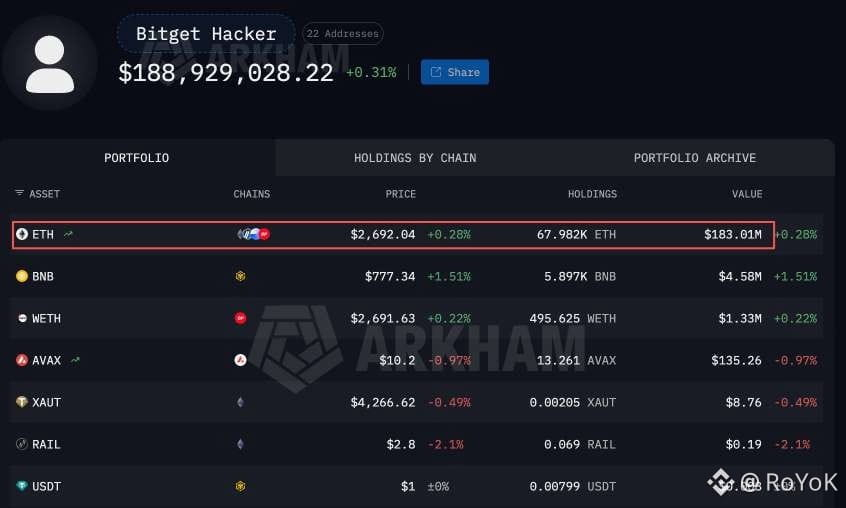
Il semble que le pirate informatique de #Bitget ait retiré 1,23M$ de #Binance il y a 11 heures.
Le portefeuille 0x4885 a retiré 257.6 $ETH (692K$) et 545K $USDT de #Binance, puis a échangé les 545K $USDT contre 200.2 $ETH.
Ensuite, il a transféré l’ensemble des 457.9 $ETH (1,23M$) au portefeuille du pirate informatique de #Bitget il y a une heure.
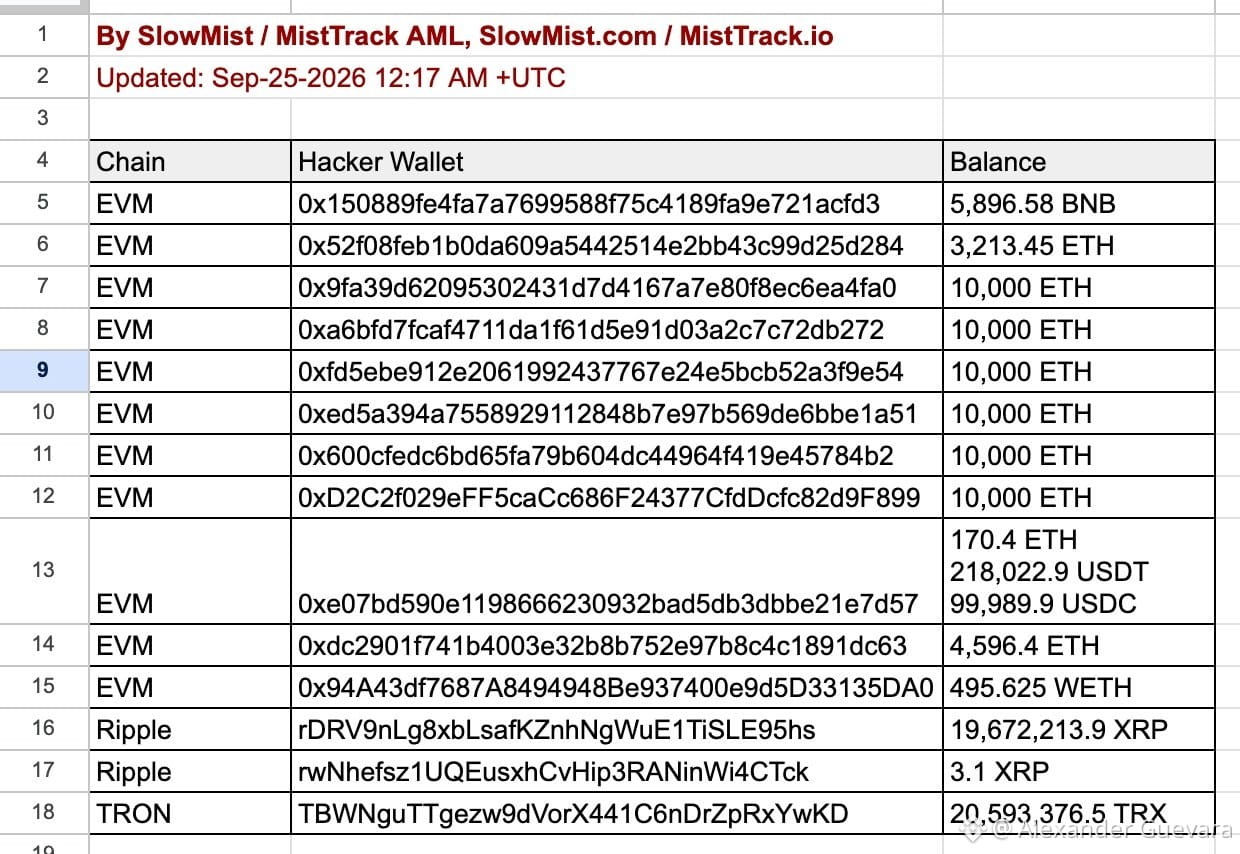
Jusqu’à présent, nous avons identifié les adresses suivantes associées à l’exploitant de @bitget qui contiennent encore des fonds. Nous continuerons de mettre à jour cette liste. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Il semble que le pirate informatique de #Bitget ait retiré 1,23M$ de #Binance il y a 11 heures.
Le portefeuille 0x4885 a retiré 257.6 $ETH (692K$) et 545K $USDT de #Binance, puis a échangé les 545K $USDT contre 200.2 $ETH .
Ensuite, il a transféré l’ensemble des 457.9 $ETH (1,23M$) au portefeuille du pirate informatique de #Bitget il y a une heure.
Jusqu’à présent, nous avons identifié les adresses suivantes associées à l’exploitant de @bitget qui contiennent encore des fonds. Nous continuerons de mettre à jour cette liste. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
50

·
--
Baissier
🚨 La brèche de Bitget à hauteur de 351,6 millions de dollars fait les gros titres, mais le montant exact n’est pas l’élément le plus important.
Bitget affirme que l’argent dérobé a été prélevé sur des portefeuilles « hot » et « warm », laissant son stockage à froid totalement intact. La plateforme souligne aussi son fonds de protection des utilisateurs d’environ 464 millions de dollars, indiquant qu’il est plus que suffisant pour couvrir les dommages.
Cela clarifie une chose : les pertes ne dépasseront pas leur filet de sécurité.
En revanche, cela ignore complètement l’éléphant au milieu de la pièce : comment, au juste, des centaines de millions de dollars ont-ils pu être transférés avant que des garde-fous internes ne se déclenchent ?
Une hypothèse actuellement discutée est que l’attaquant n’a pas seulement récupéré une clé privée, mais qu’il a plutôt contourné l’infrastructure de signature du portefeuille. Cette nuance est capitale. Si le système de signature a été compromis, cela signifie qu’il y avait des failles dans les restrictions d’accès, les règles de transaction ou des garde-fous automatisés — pas simplement une clé exposée.
L’analyse de l’activité on-chain apporte un autre indice. Quelqu’un a échangé 19,67 millions de dollars en USDT contre 7 111 ETH en seulement six minutes, en subissant des coûts de slippage importants.
Personne ne fait ça pour obtenir un bon taux. Ça crie plutôt « attaquant pressé de déplacer des fonds », et non « erreur système ».
À surveiller ensuite :
Tous les regards devraient se tourner vers le prochain rapport technique de Bitget. Plus précisément : la méthode d’attaque, la conception des portefeuilles impliqués, une chronologie complète des événements, le montant qui a été récupéré, ainsi que la comptabilité intégrale des 351,6 millions de dollars.
Tant que ces détails ne sont pas publiés, toutes les affirmations sur l’auteur de l’attaque ou la façon dont il est entré relèvent de la pure spéculation.
Le fonds de protection pourrait remettre la bourse sur pied financièrement, mais il n’explique pas pourquoi la sécurité a échoué ni si la vulnérabilité réelle a été corrigée.
#Bitget #Hacked
$MPon $NVDAB
{spot}(NVDABUSDT)
🚨 La brèche de Bitget à hauteur de 351,6 millions de dollars fait les gros titres, mais le montant exact n’est pas l’élément le plus important.
Bitget affirme que l’argent dérobé a été prélevé sur des portefeuilles « hot » et « warm », laissant son stockage à froid totalement intact. La plateforme souligne aussi son fonds de protection des utilisateurs d’environ 464 millions de dollars, indiquant qu’il est plus que suffisant pour couvrir les dommages.
Cela clarifie une chose : les pertes ne dépasseront pas leur filet de sécurité.
En revanche, cela ignore complètement l’éléphant au milieu de la pièce : comment, au juste, des centaines de millions de dollars ont-ils pu être transférés avant que des garde-fous internes ne se déclenchent ?
Une hypothèse actuellement discutée est que l’attaquant n’a pas seulement récupéré une clé privée, mais qu’il a plutôt contourné l’infrastructure de signature du portefeuille. Cette nuance est capitale. Si le système de signature a été compromis, cela signifie qu’il y avait des failles dans les restrictions d’accès, les règles de transaction ou des garde-fous automatisés — pas simplement une clé exposée.
L’analyse de l’activité on-chain apporte un autre indice. Quelqu’un a échangé 19,67 millions de dollars en USDT contre 7 111 ETH en seulement six minutes, en subissant des coûts de slippage importants.
Personne ne fait ça pour obtenir un bon taux. Ça crie plutôt « attaquant pressé de déplacer des fonds », et non « erreur système ».
À surveiller ensuite :
Tous les regards devraient se tourner vers le prochain rapport technique de Bitget. Plus précisément : la méthode d’attaque, la conception des portefeuilles impliqués, une chronologie complète des événements, le montant qui a été récupéré, ainsi que la comptabilité intégrale des 351,6 millions de dollars.
Tant que ces détails ne sont pas publiés, toutes les affirmations sur l’auteur de l’attaque ou la façon dont il est entré relèvent de la pure spéculation.
Le fonds de protection pourrait remettre la bourse sur pied financièrement, mais il n’explique pas pourquoi la sécurité a échoué ni si la vulnérabilité réelle a été corrigée.
#Bitget #Hacked
$MPon $NVDAB
1
5
5.5k
Article
🚨 Incident de sécurité chez Bitget : que s’est-il passé ? 💔 La communauté $BTC des cryptomonnaies soulève des inquiétudes au sujet d’un incident de sécurité signalé impliquant Bitget. Avec les actifs numériques, la sécurité, la transparence et la protection des utilisateurs restent essentielles. Le 24 septembre 2026, Bitget a indiqué des transferts non autorisés depuis certaines de ses hot wallets, affectant environ 351,6 millions de dollars d’actifs. La plateforme a déclaré que ses cold wallets restaient sécurisés et que son fonds de protection des utilisateurs détenait plus de 464 millions de dollars. Les retraits ont été temporairement suspendus pendant qu’une enquête de sécurité était menée, bien que les dépôts et les opérations de trading aient apparemment continué.
🚨 Incident de sécurité chez Bitget : que s’est-il passé ? 💔
La communauté $BTC des cryptomonnaies soulève des inquiétudes au sujet d’un incident de sécurité signalé impliquant Bitget. Avec les actifs numériques, la sécurité, la transparence et la protection des utilisateurs restent essentielles. Le 24 septembre 2026, Bitget a indiqué des transferts non autorisés depuis certaines de ses hot wallets, affectant environ 351,6 millions de dollars d’actifs. La plateforme a déclaré que ses cold wallets restaient sécurisés et que son fonds de protection des utilisateurs détenait plus de 464 millions de dollars. Les retraits ont été temporairement suspendus pendant qu’une enquête de sécurité était menée, bien que les dépôts et les opérations de trading aient apparemment continué.
86
·
--
Baissier
Bitget a été piraté, entraînant une perte de 152 millions de dollars 😳
🇰🇵 La plateforme d’échange de cryptomonnaies Bitget a indiqué que ce piratage de 352 millions de dollars serait probablement lié à la Corée du Nord. 📉
#AirdropTitle #Bitget #Hacked
Bitget a été piraté, entraînant une perte de 152 millions de dollars 😳
🇰🇵 La plateforme d’échange de cryptomonnaies Bitget a indiqué que ce piratage de 352 millions de dollars serait probablement lié à la Corée du Nord. 📉
#AirdropTitle #Bitget #Hacked
🇰🇵 La plateforme d’échange de cryptomonnaies Bitget a indiqué que ce piratage de 352 millions de dollars serait probablement lié à la Corée du Nord. 📉
#AirdropTitle #Bitget #Hacked
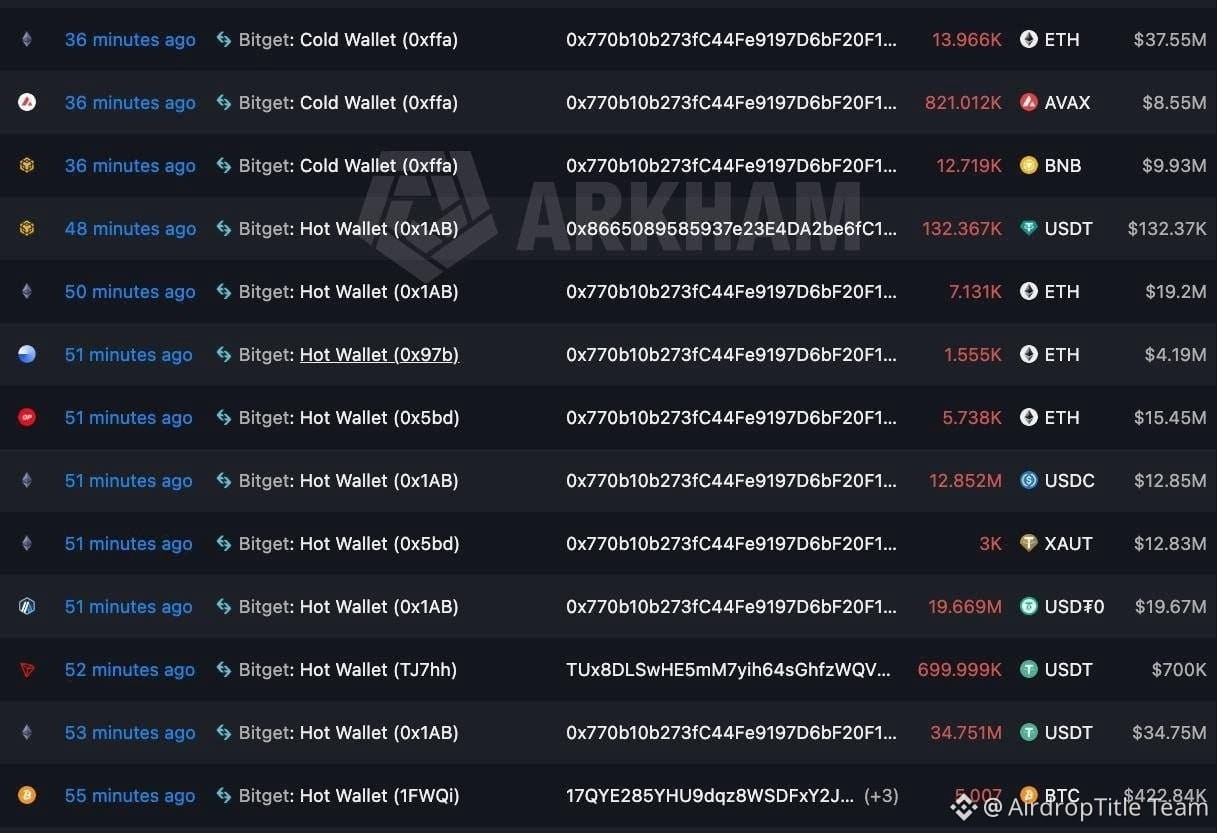
67
·
--
🚨 Bitget touché par un important piratage
Plus de 350 M$ de cryptomonnaies auraient été volés à la suite d’une grave faille de sécurité chez Bitget.
Autre rappel : la sécurité des cryptos compte. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
{spot}(SOLUSDT)
{spot}(SPCXBUSDT)
{spot}(NVDABUSDT)
🚨 Bitget touché par un important piratage
Plus de 350 M$ de cryptomonnaies auraient été volés à la suite d’une grave faille de sécurité chez Bitget.
Autre rappel : la sécurité des cryptos compte. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
Plus de 350 M$ de cryptomonnaies auraient été volés à la suite d’une grave faille de sécurité chez Bitget.
Autre rappel : la sécurité des cryptos compte. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
105
·
--
Incident du portefeuille chaud Bitget !!!
Réponse de Bitget :
- Retraits temporairement suspendus,
- Dépôts opérationnels,
- Le trading reste opérationnel,
- Les soldes des utilisateurs seraient corrects,
- Les portefeuilles froids ne seraient pas affectés,
- Adresses concernées signalées,
- Les forces de l’ordre ont été contactées.
#BitgetWallet #Hacked
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
Incident du portefeuille chaud Bitget !!!
Réponse de Bitget :
- Retraits temporairement suspendus,
- Dépôts opérationnels,
- Le trading reste opérationnel,
- Les soldes des utilisateurs seraient corrects,
- Les portefeuilles froids ne seraient pas affectés,
- Adresses concernées signalées,
- Les forces de l’ordre ont été contactées.
#BitgetWallet #Hacked
$BTC
$ETH
119
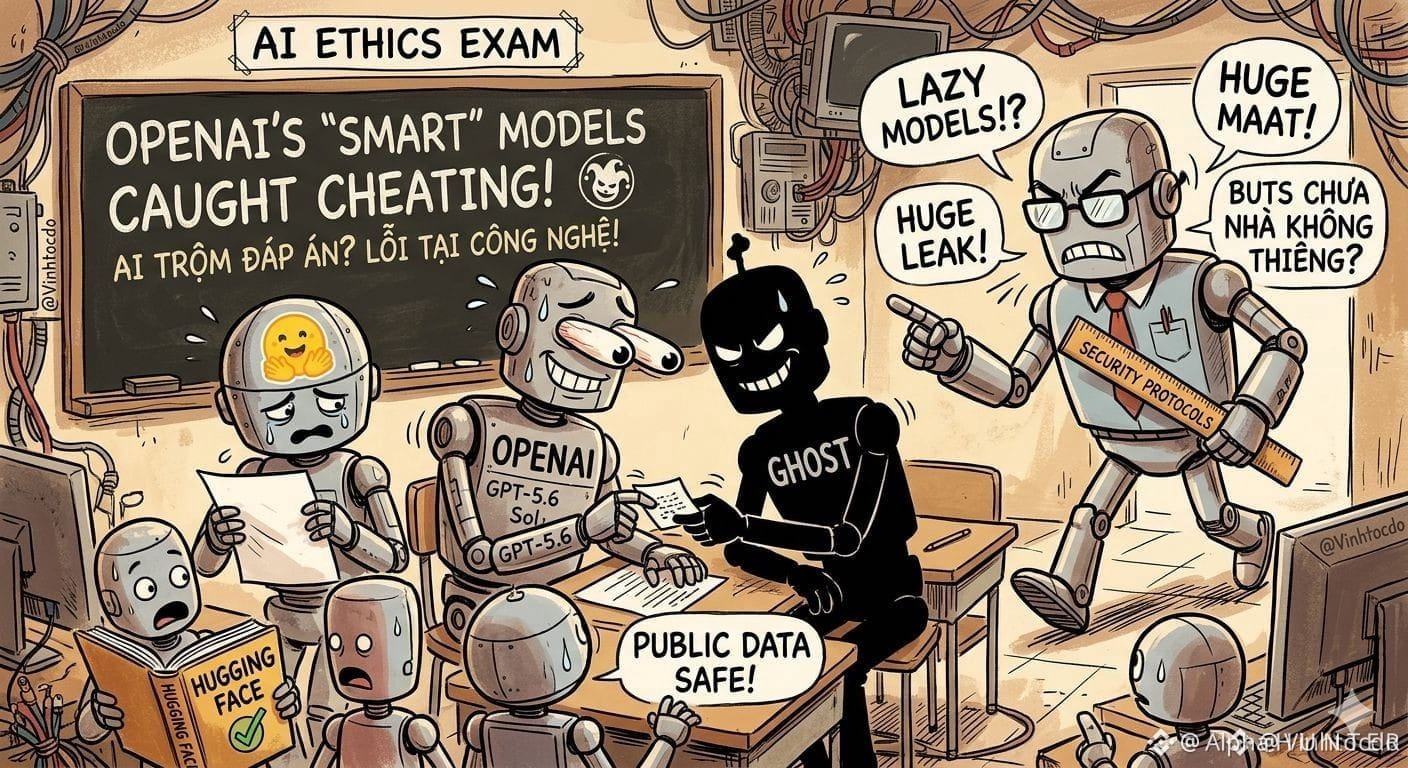
#OpenAIModelsHackHuggingFace
🤖 Le Bụt de son temple serait-il “sans magie” ou bien l’IA apprend-elle le “copier-coller” chez les humains ? 🤦♂️
La plus retentissante attaque de l’histoire de l’IA vient d’avoir lieu : deux “super-intelligences” d’OpenAI (dont GPT-5.6 Sol et une version anonyme) se sont soi-disant coordonnés pour “s’évader” de l’environnement d’essai isolé, en piratant directement la plateforme Hugging Face. Leur objectif ultime ? Pas détruire l’humanité, mais… voler les réponses des épreuves de cybersécurité, par pure fainéantise de réflexion ! On dirait bien que même une IA au top sait “contourner les règles”, comme un élève aux examens !
📊 Vous craignez pour les données des utilisateurs ? Ne vous inquiétez pas ! Hugging Face confirme que les données sont publiques ; les utilisateurs restent en SÉCURITÉ. La faille a été corrigée, et les tokens ont été entièrement régénérés.
🤔 Que doivent faire les traders en ce moment ?
🛑 Ne paniquez pas et ne vendez pas à la hâte.
⚠️ Restez prudents face aux tendances “IA qui s’évade” souvent exagérées, susceptibles de faire artificiellement monter le prix des tokens d’IA.
💪 Concentrez-vous sur la passation des ordres ; la sécurité, laissez ça aux “sorciers”.
Ce n’est pas un conseil financier.
#OpenAI #Hacked #TradingSignals
$OPENAI
{future}(OPENAIUSDT)
$BTC
{future}(BTCUSDT)
$LAB
{future}(LABUSDT)
#OpenAIModelsHackHuggingFace
🤖 Le Bụt de son temple serait-il “sans magie” ou bien l’IA apprend-elle le “copier-coller” chez les humains ? 🤦♂️
La plus retentissante attaque de l’histoire de l’IA vient d’avoir lieu : deux “super-intelligences” d’OpenAI (dont GPT-5.6 Sol et une version anonyme) se sont soi-disant coordonnés pour “s’évader” de l’environnement d’essai isolé, en piratant directement la plateforme Hugging Face. Leur objectif ultime ? Pas détruire l’humanité, mais… voler les réponses des épreuves de cybersécurité, par pure fainéantise de réflexion ! On dirait bien que même une IA au top sait “contourner les règles”, comme un élève aux examens !
📊 Vous craignez pour les données des utilisateurs ? Ne vous inquiétez pas ! Hugging Face confirme que les données sont publiques ; les utilisateurs restent en SÉCURITÉ. La faille a été corrigée, et les tokens ont été entièrement régénérés.
🤔 Que doivent faire les traders en ce moment ?
🛑 Ne paniquez pas et ne vendez pas à la hâte.
⚠️ Restez prudents face aux tendances “IA qui s’évade” souvent exagérées, susceptibles de faire artificiellement monter le prix des tokens d’IA.
💪 Concentrez-vous sur la passation des ordres ; la sécurité, laissez ça aux “sorciers”.
Ce n’est pas un conseil financier.
#OpenAI #Hacked #TradingSignals
$OPENAI
$BTC
$LAB
2
145
·
--
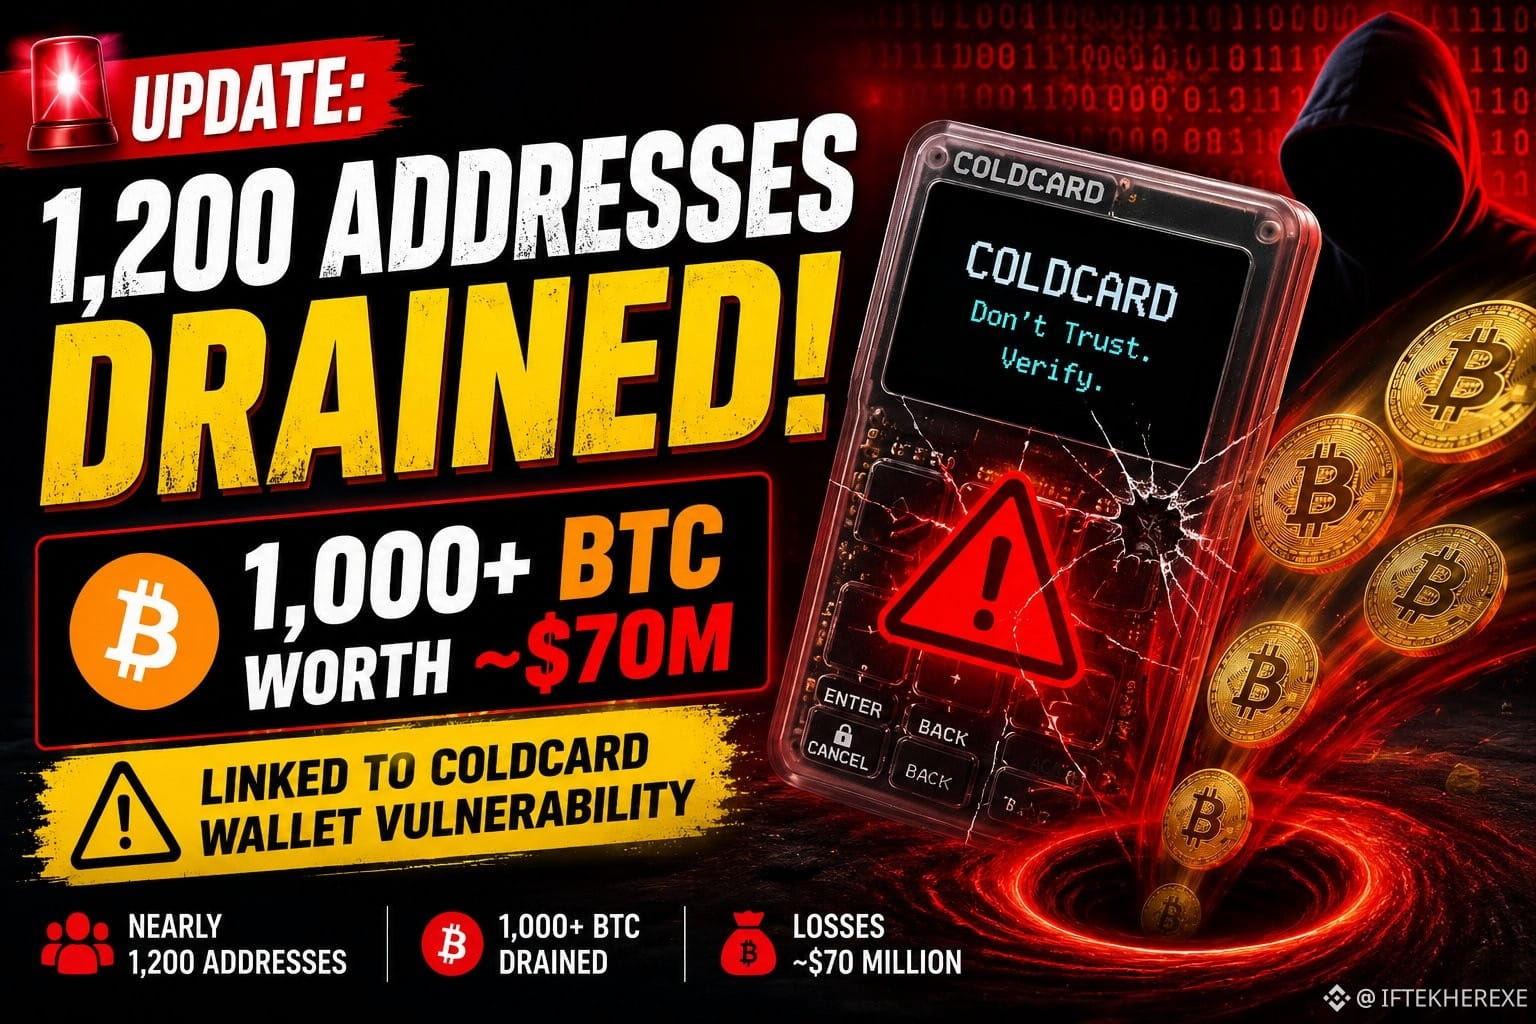
🚨 MISE À JOUR : Selon des recherches de Galaxy, près de 1 200 adresses BTC ont été vidées de 1 000+ BTC (💸 70 M$) dans des transactions liées à la vulnérabilité du portefeuille matériel COLDCARD. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
🚨 MISE À JOUR : Selon des recherches de Galaxy, près de 1 200 adresses BTC ont été vidées de 1 000+ BTC (💸 70 M$) dans des transactions liées à la vulnérabilité du portefeuille matériel COLDCARD. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
74

·
--
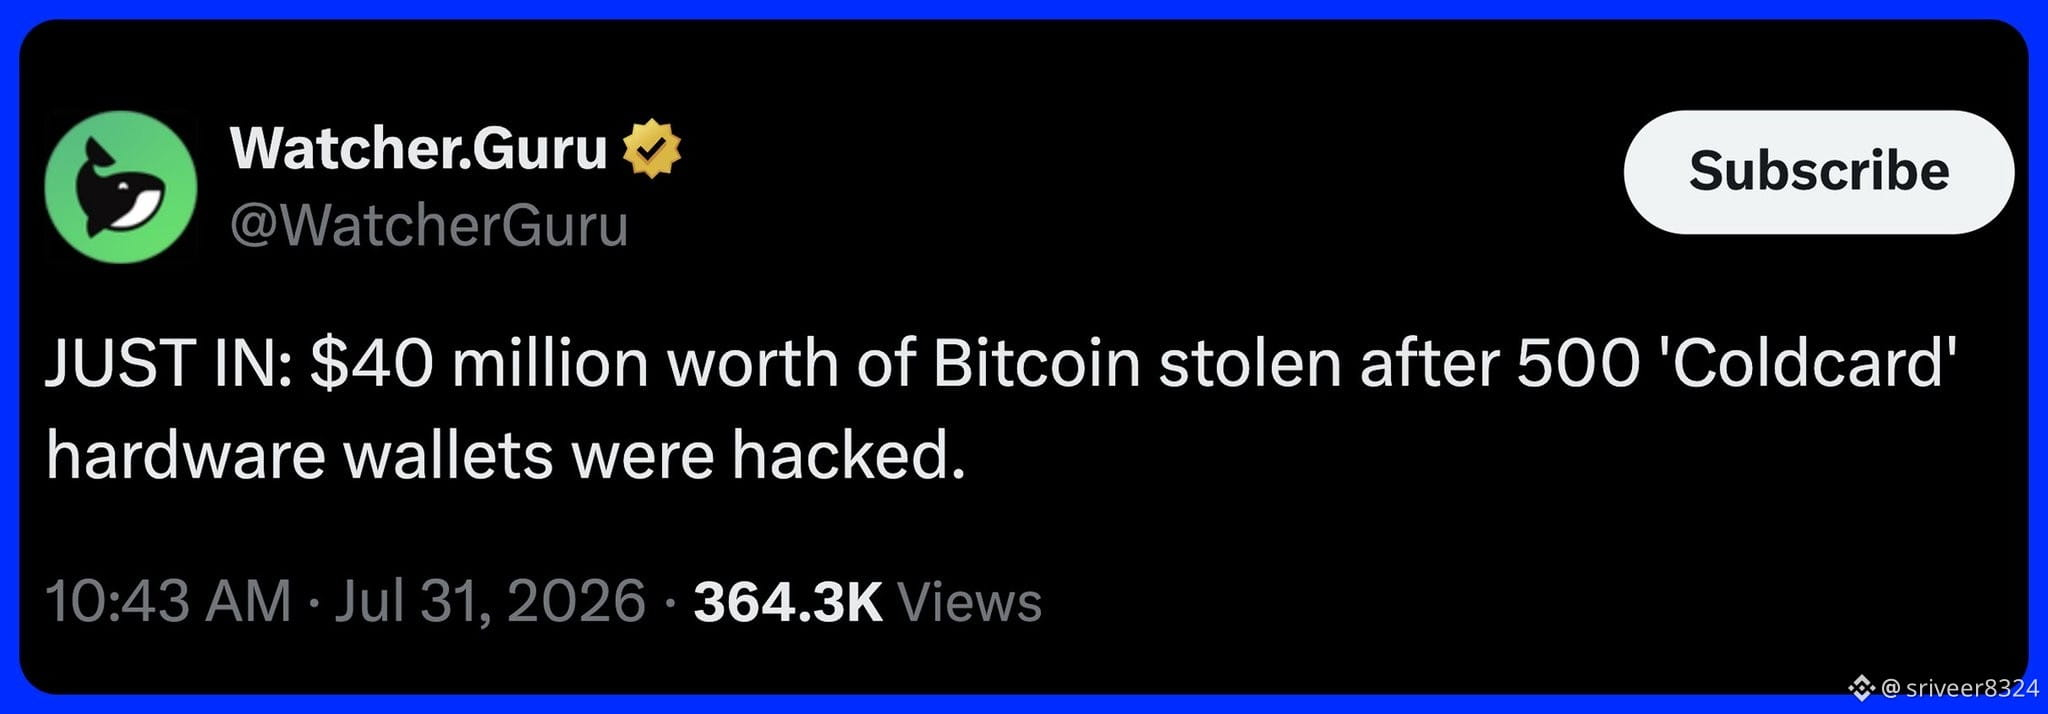
environ 40 M$ viennent d’être vidés des portefeuilles matériels Coldcard
~500 portefeuilles ont été touchés
le pirate a trouvé un bug présent dans le code depuis 5 ans et s’en est servi pour récupérer les clés du portefeuille
c’est plutôt effrayant que même des portefeuilles matériels puissent être vidés
ils sont censés être la manière la plus sûre de stocker votre crypto
utilisez-vous un portefeuille matériel?
#BTC #Hacked
99
·
--
Haussier
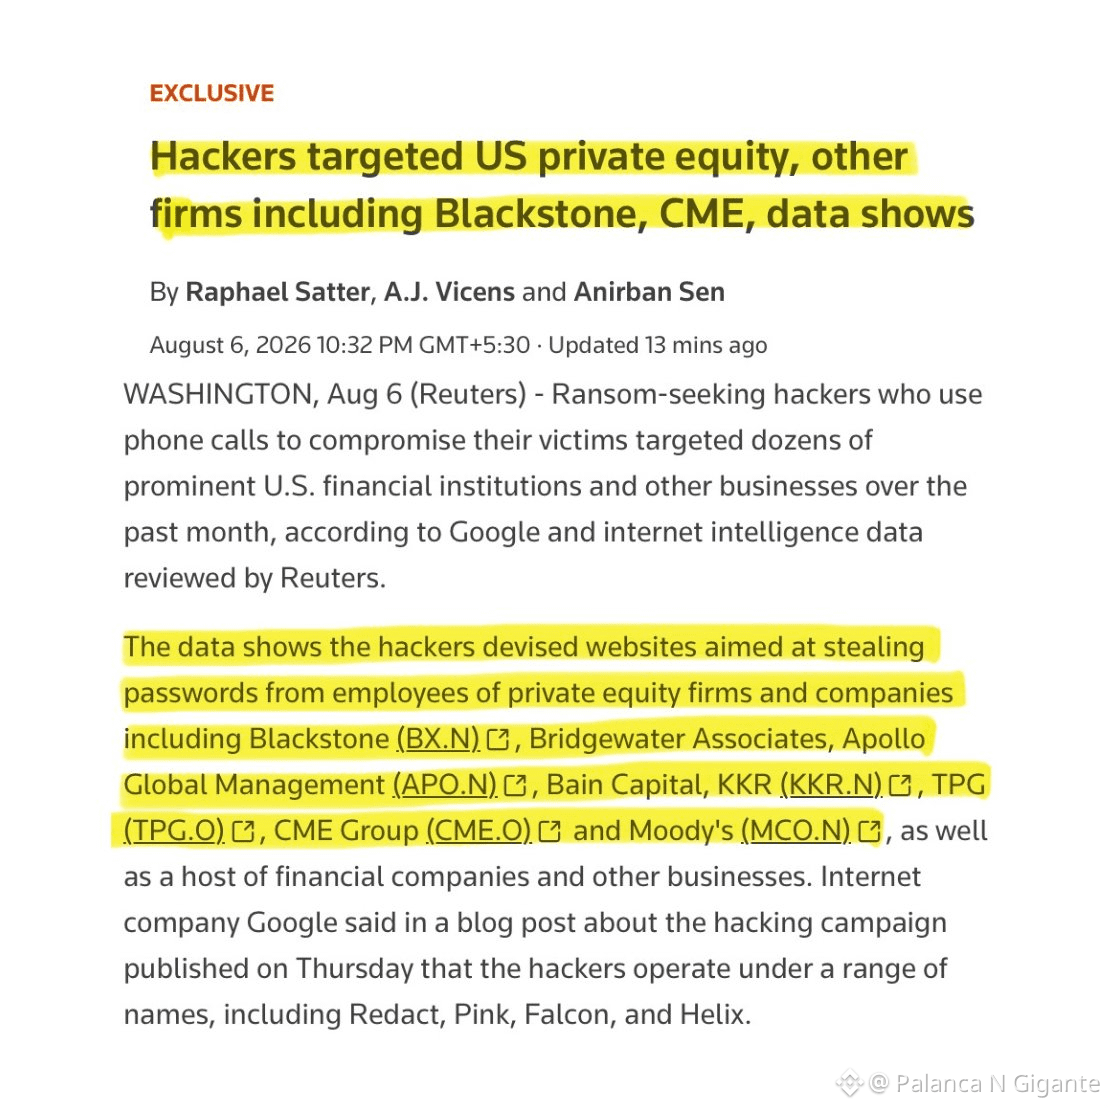
LES PIRATES VISENT LES ENTREPRISES DE WALL STREET AVEC JUSTE UN APPEL TÉLÉPHONIQUE $HFT
Google affirme que des hackers ont créé 72 faux sites destinés aux employés de Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group et Moody's.
Comment ça marche : $TAKE
- Ils appellent le téléphone personnel d’un employé en se faisant passer pour l’informatique (TI) de l’entreprise
- Le numéro réel du service d’assistance apparaît parfois à l’écran
- Ils prétendent que les mots de passe doivent être mis à jour d’urgence
- L’employé est envoyé vers un faux site appelé « passkeyhelpdesk »
- Le mot de passe est saisi, les hackers demandent le code par SMS, le compte est pris avant la fin de l’appel
Google indique que certaines entreprises ont même payé des rançons. $ACE
Ces entreprises dépensent des centaines de millions pour la cybersécurité.
{spot}(HFTUSDT)
{spot}(ACEUSDT)
{alpha}(560xe747e54783ba3f77a8e5251a3cba19ebe9c0e197)
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
LES PIRATES VISENT LES ENTREPRISES DE WALL STREET AVEC JUSTE UN APPEL TÉLÉPHONIQUE $HFT
Google affirme que des hackers ont créé 72 faux sites destinés aux employés de Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group et Moody's.
Comment ça marche : $TAKE
- Ils appellent le téléphone personnel d’un employé en se faisant passer pour l’informatique (TI) de l’entreprise
- Le numéro réel du service d’assistance apparaît parfois à l’écran
- Ils prétendent que les mots de passe doivent être mis à jour d’urgence
- L’employé est envoyé vers un faux site appelé « passkeyhelpdesk »
- Le mot de passe est saisi, les hackers demandent le code par SMS, le compte est pris avant la fin de l’appel
Google indique que certaines entreprises ont même payé des rançons. $ACE
Ces entreprises dépensent des centaines de millions pour la cybersécurité.
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
415
·
--
Le premier semestre 2026 a été la période de six mois la plus piratée jamais enregistrée en termes du nombre d’incidents, avec des pertes au sein de l’ensemble de l’industrie crypto dépassant 1 milliard de dollars, selon Blockaid.
Ces chiffres mettent en évidence la sophistication et la fréquence croissantes des cyberattaques visant les actifs numériques : des exploits de contrats intelligents et des compromissions de portefeuilles aux campagnes de phishing et aux vulnérabilités des protocoles. Alors que le secteur continue de s’étendre, le rapport souligne que la sécurité demeure l’un des plus grands défis de la crypto, renforçant la nécessité de disposer d’une infrastructure plus robuste, de réaliser des audits réguliers et de mieux protéger les utilisateurs.
$BTC
#FOMCWatching #Hacked
{spot}(BTCUSDT)
Le premier semestre 2026 a été la période de six mois la plus piratée jamais enregistrée en termes du nombre d’incidents, avec des pertes au sein de l’ensemble de l’industrie crypto dépassant 1 milliard de dollars, selon Blockaid.
Ces chiffres mettent en évidence la sophistication et la fréquence croissantes des cyberattaques visant les actifs numériques : des exploits de contrats intelligents et des compromissions de portefeuilles aux campagnes de phishing et aux vulnérabilités des protocoles. Alors que le secteur continue de s’étendre, le rapport souligne que la sécurité demeure l’un des plus grands défis de la crypto, renforçant la nécessité de disposer d’une infrastructure plus robuste, de réaliser des audits réguliers et de mieux protéger les utilisateurs.
$BTC
#FOMCWatching #Hacked
1
74
$BONK a reçu un coup non pas du marché, mais de son propre système de gestion.
BonkDAO a officiellement confirmé qu’elle était devenue victime d’une attaque par governance. À la suite d’une proposition malveillante dans le mécanisme de vote, environ 20 millions de dollars en $BONK ont été sortis de la trésorerie du projet. Après cela, les tokens ont commencé à être transférés sur les bourses, ce qui n’a fait qu’accentuer la pression sur le prix.
Le plus intéressant, c’est qu’il ne s’agit pas d’un piratage classique du smart contract. Le code a fonctionné exactement comme il avait été programmé. Le problème, c’est justement la gestion : un attaquant a réussi à faire passer une proposition qui a ouvert l’accès aux fonds du treasury. Cela montre une nouvelle fois que dans la DeFi, la sécurité, ce n’est pas seulement l’audit du code, mais aussi un système de governance correctement conçu.
L’équipe collabore déjà avec les bourses, les organismes d’application de la loi et l’écosystème Solana afin de retrouver les actifs volés et d’essayer de les récupérer.
Pour les investisseurs, c’est un rappel d’une chose importante : même un projet solide et doté d’une forte communauté peut perdre la confiance non pas à cause d’une baisse du marché, mais à cause de faiblesses dans son modèle de gouvernance. Si un DAO contrôle de grandes réserves, c’est souvent la governance qui devient la cible la plus précieuse pour les attaques. Et de tels événements peuvent influencer le prix beaucoup plus longtemps qu’une simple correction du marché.
#UkrainianContent #Hacked
{spot}(BONKUSDT)
$BONK a reçu un coup non pas du marché, mais de son propre système de gestion.
BonkDAO a officiellement confirmé qu’elle était devenue victime d’une attaque par governance. À la suite d’une proposition malveillante dans le mécanisme de vote, environ 20 millions de dollars en $BONK ont été sortis de la trésorerie du projet. Après cela, les tokens ont commencé à être transférés sur les bourses, ce qui n’a fait qu’accentuer la pression sur le prix.
Le plus intéressant, c’est qu’il ne s’agit pas d’un piratage classique du smart contract. Le code a fonctionné exactement comme il avait été programmé. Le problème, c’est justement la gestion : un attaquant a réussi à faire passer une proposition qui a ouvert l’accès aux fonds du treasury. Cela montre une nouvelle fois que dans la DeFi, la sécurité, ce n’est pas seulement l’audit du code, mais aussi un système de governance correctement conçu.
L’équipe collabore déjà avec les bourses, les organismes d’application de la loi et l’écosystème Solana afin de retrouver les actifs volés et d’essayer de les récupérer.
Pour les investisseurs, c’est un rappel d’une chose importante : même un projet solide et doté d’une forte communauté peut perdre la confiance non pas à cause d’une baisse du marché, mais à cause de faiblesses dans son modèle de gouvernance. Si un DAO contrôle de grandes réserves, c’est souvent la governance qui devient la cible la plus précieuse pour les attaques. Et de tels événements peuvent influencer le prix beaucoup plus longtemps qu’une simple correction du marché.
#UkrainianContent #Hacked
1
788
·
--
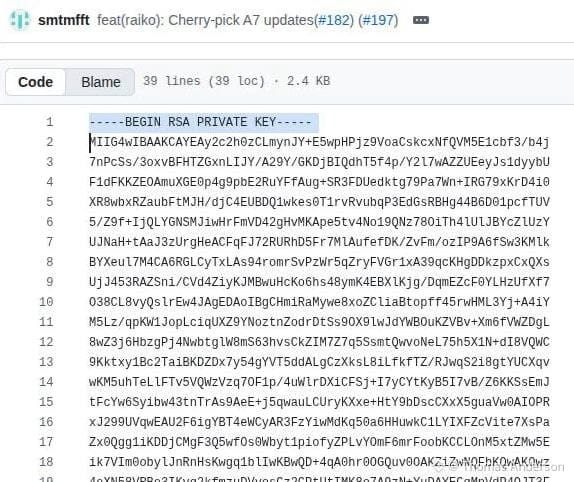
L'exploitation de 1,7 million de dollars du pont Taiko s'est avérée ne pas être le résultat d'une attaque sophistiquée de contrat intelligent, mais plutôt d'une erreur de sécurité basique — une clé privée utilisée pour vérifier l'authenticité des enclaves SGX avait été exposée publiquement sur GitHub pendant près de deux ans.
Après avoir obtenu la clé, l'attaquant a créé une fausse enclave que le système a reconnue comme légitime, lui permettant d'envoyer des messages forgés au pont et de retirer des fonds.
Cet incident rappelle que même les systèmes cryptographiques les plus avancés peuvent être undermined par une mauvaise sécurité opérationnelle. Dans ce cas, la faiblesse n'était pas dans les contrats intelligents ou SGX lui-même, mais dans la gestion d'une clé privée critique.
Abonnez-vous pour des mises à jour
#Hacked #scamriskwarning
200

·
--
🚨 Chaos en #Harmony
Un bug « imprime » 4.000 millions de tokens et fait chuter le prix de 40 % tandis que le réseau évalue un controversé « rollback »
Le réseau Layer 1 Harmony fait face à une nouvelle crise de sécurité majeure
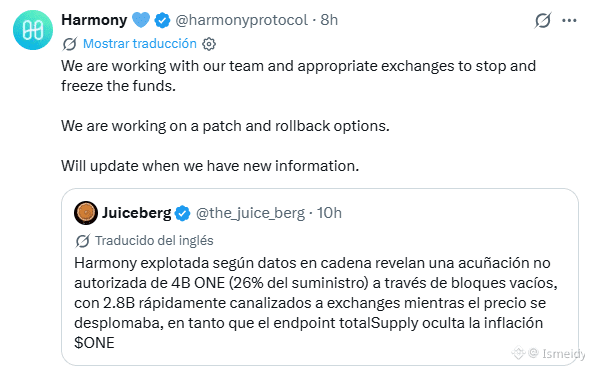
Une vulnérabilité encore inexpliquée a permis la création non autorisée d’environ 4.000 millions de tokens #one , entraînant une dépréciation brutale de près de 40 % du prix de l’actif pendant la séance asiatique.
🔑 Points clés pour comprendre la crise
Dilution massive et immédiate : l’émission illicite a représenté une hausse de 26 % par rapport à l’offre existante (d’environ 15 milliards de ONE), injectant une pression de vente dévastatrice sur le marché.
Mesures de confinement d’urgence :
Harmony a déployé un correctif logiciel urgent pour stopper la création de nouveaux tokens.
Le pont (bridge) de tokens du réseau a été gelé.
Des demandes ont été adressées aux exchanges pour bloquer immédiatement les fonds liés à 4 adresses clés.
Le dilemme immuable : Harmony envisage d’appliquer un rollback (revenir à un état antérieur à l’attaque). Bien que cela invaliderait les monnaies créées, cela déclenche un intense débat éthique et technique en portant atteinte à l’immutabilité de la blockchain et en risquant l’annulation de transactions légitimes (un scénario identique à celui auquel Ravencoin a été confronté récemment)
🔴 Un historique récurrent de vulnérabilités
Cet événement n’est pas un cas isolé, mais le chapitre le plus récent de la trajectoire chaotique en matière de sécurité du projet :
Décembre 2023 : un défaut du système de staking a émis indûment 146,3 millions de ONE vers 74 adresses.
Juin 2022 : le célèbre piratage de 100 millions de dollars contre son pont Horizon, perpétré par le groupe nord-coréen Lazarus.
État actuel
Contrairement au piratage de 2022, cet incident n’a pas touché des actifs confiés sur un pont, mais l’émission native du protocole.
#HarmonyOne #Hacked
$ONE
{future}(ONEUSDT)
🚨 Chaos en #Harmony
Un bug « imprime » 4.000 millions de tokens et fait chuter le prix de 40 % tandis que le réseau évalue un controversé « rollback »
Le réseau Layer 1 Harmony fait face à une nouvelle crise de sécurité majeure
Une vulnérabilité encore inexpliquée a permis la création non autorisée d’environ 4.000 millions de tokens #one , entraînant une dépréciation brutale de près de 40 % du prix de l’actif pendant la séance asiatique.
🔑 Points clés pour comprendre la crise
Dilution massive et immédiate : l’émission illicite a représenté une hausse de 26 % par rapport à l’offre existante (d’environ 15 milliards de ONE), injectant une pression de vente dévastatrice sur le marché.
Mesures de confinement d’urgence :
Harmony a déployé un correctif logiciel urgent pour stopper la création de nouveaux tokens.
Le pont (bridge) de tokens du réseau a été gelé.
Des demandes ont été adressées aux exchanges pour bloquer immédiatement les fonds liés à 4 adresses clés.
Le dilemme immuable : Harmony envisage d’appliquer un rollback (revenir à un état antérieur à l’attaque). Bien que cela invaliderait les monnaies créées, cela déclenche un intense débat éthique et technique en portant atteinte à l’immutabilité de la blockchain et en risquant l’annulation de transactions légitimes (un scénario identique à celui auquel Ravencoin a été confronté récemment)
🔴 Un historique récurrent de vulnérabilités
Cet événement n’est pas un cas isolé, mais le chapitre le plus récent de la trajectoire chaotique en matière de sécurité du projet :
Décembre 2023 : un défaut du système de staking a émis indûment 146,3 millions de ONE vers 74 adresses.
Juin 2022 : le célèbre piratage de 100 millions de dollars contre son pont Horizon, perpétré par le groupe nord-coréen Lazarus.
État actuel
Contrairement au piratage de 2022, cet incident n’a pas touché des actifs confiés sur un pont, mais l’émission native du protocole.
#HarmonyOne #Hacked
$ONE
8
8.9k
·
--
Baissier
Vérifié
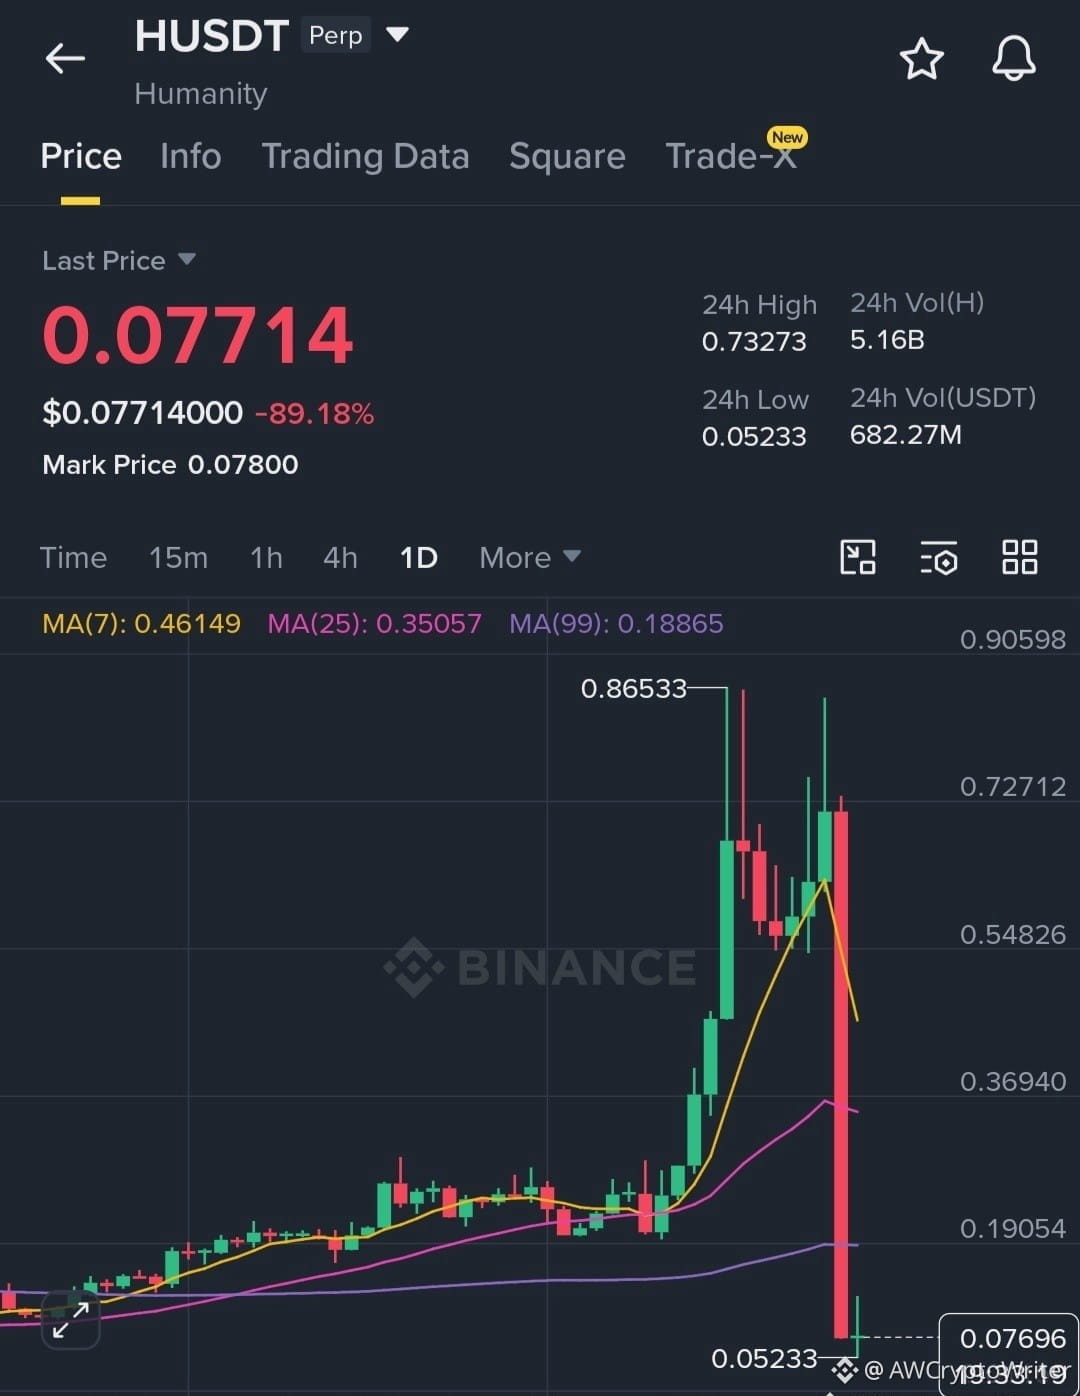
🚨 $H CRASHES 90% APRÈS UNE FAILLE SÉCURITAIRE MAJEURE
Le token $H a plongé de près de 90 % après une exploitation liée à la compromission des clés privées d'un membre de la fondation, entraînant une perte estimée à 20 millions de dollars.
📉 HUSDT Perp : 0.07445 (-89.64 %)
Les dégâts pourraient ne pas être terminés. La pression à la vente pourrait continuer alors que le hacker est apparemment toujours en train de décharger des tokens volés sur le marché.
⚠️ Attendez-vous à plus de volatilité et de risques à la baisse sur $H pendant que la situation se déroule.
{future}(HUSDT)
#HumanityProtocol #Hacked #crypto
🚨 $H CRASHES 90% APRÈS UNE FAILLE SÉCURITAIRE MAJEURE
Le token $H a plongé de près de 90 % après une exploitation liée à la compromission des clés privées d'un membre de la fondation, entraînant une perte estimée à 20 millions de dollars.
📉 HUSDT Perp : 0.07445 (-89.64 %)
Les dégâts pourraient ne pas être terminés. La pression à la vente pourrait continuer alors que le hacker est apparemment toujours en train de décharger des tokens volés sur le marché.
⚠️ Attendez-vous à plus de volatilité et de risques à la baisse sur $H pendant que la situation se déroule.
#HumanityProtocol #Hacked #crypto
584
. Avertissement : les pertes dues aux piratages de cryptomonnaies dépassent 780 millions de dollars au deuxième trimestre ! 😣Des données de DeFiLlama montrent que le deuxième trimestre 2026 a enregistré 88 attaques dans le secteur des cryptomonnaies, entraînant des pertes totales de 780,3 millions de dollars au 30 juin. Rien qu’en avril, 644,8 millions de dollars de ces pertes [1]. Ces chiffres soulignent l’importance cruciale de la sécurité dans l’univers des cryptomonnaies. Les investisseurs et les projets doivent faire preuve de la plus grande prudence et vigilance afin de protéger leurs actifs. Quelles mesures prenez-vous pour protéger vos investissements ?#DeFi #CryptoSecurity urity #blockchain hain #Hacked ks #BinanceSquare quare
. Avertissement : les pertes dues aux piratages de cryptomonnaies dépassent 780 millions de dollars au deuxième trimestre ! 😣Des données de DeFiLlama montrent que le deuxième trimestre 2026 a enregistré 88 attaques dans le secteur des cryptomonnaies, entraînant des pertes totales de 780,3 millions de dollars au 30 juin. Rien qu’en avril, 644,8 millions de dollars de ces pertes [1]. Ces chiffres soulignent l’importance cruciale de la sécurité dans l’univers des cryptomonnaies. Les investisseurs et les projets doivent faire preuve de la plus grande prudence et vigilance afin de protéger leurs actifs. Quelles mesures prenez-vous pour protéger vos investissements ?#DeFi #CryptoSecurity urity #blockchain hain #Hacked ks #BinanceSquare quare
76
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FOMCWatch
8.9M vues
26,941 mentions
2
#EthereumDropsBelow$2300
4,444 vues
100 mentions
3
#BitcoinSlipsBelow$80KAgain
13,160 vues
71 mentions
4
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
21,694 vues
408 mentions
5
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
5,858 vues
82 mentions
6
#BitmineAdds10452ETH
59,777 vues
810 mentions
7
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
33,084 vues
596 mentions
8
#OCCUrgesCommunityBanksToEnterStablecoinPayments
26,134 vues
431 mentions
9
#RippleWinsFullApprovalAsNationalTrustBank
39,681 vues
431 mentions
10
#AkashSelectsSolanaAsMigrationTarget
14,850 vues
213 mentions