
#exploit
exploit
108,712 vues
394 mentions
Populaire
Récents
LE PLUS GRAND BRAQUAGE DE L’HISTOIRE DE BINANCE 💥🦈
L’industrie des cryptomonnaies a été profondément ébranlée lorsque le groupe Lazarus, soutenu par l’État nord-coréen, a réussi à dérober 6,3 milliards de dollars à Binance, signant ainsi le plus grand braquage de cryptomonnaies de l’histoire.
Ce qui avait commencé par une intrusion discrète s’est transformé en un cauchemar opérationnel à haut risque de 20 minutes. Grâce à un accès obtenu via l’appareil compromis d’un ingénieur DevOps de Binance, les attaquants ont ciblé l’infrastructure de signature des transactions sur 10 blockchains afin de déclencher des retraits rapides.
Avant que les équipes de sécurité puissent réagir pleinement, des milliards se sont évaporés des portefeuilles chauds pour rejoindre des réseaux non dépositaires. La riposte de l’ensemble de l’écosystème crypto a été immédiate : les principaux émetteurs de stablecoins, Tether et Circle, ainsi que des partenaires spécialisés dans la sécurité des blockchains, se sont empressés de geler près de 3 milliards de dollars d’actifs volés directement sur la chaîne. Cependant, plus de 2,4 milliards de dollars en bitcoins et en ethers restent sous le contrôle de l’attaquant et circulent activement dans des mélangeurs tels que Tornado Cash.
Afin d’apaiser la panique sur les marchés, la direction de Binance a suspendu les retraits à l’échelle mondiale et s’est engagée à couvrir l’intégralité des fonds des utilisateurs touchés grâce à sa réserve d’urgence SAFU, assurant aux traders que les systèmes et les soldes internes étaient entièrement sécurisés.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
LE PLUS GRAND BRAQUAGE DE L’HISTOIRE DE BINANCE 💥🦈
L’industrie des cryptomonnaies a été profondément ébranlée lorsque le groupe Lazarus, soutenu par l’État nord-coréen, a réussi à dérober 6,3 milliards de dollars à Binance, signant ainsi le plus grand braquage de cryptomonnaies de l’histoire.
Ce qui avait commencé par une intrusion discrète s’est transformé en un cauchemar opérationnel à haut risque de 20 minutes. Grâce à un accès obtenu via l’appareil compromis d’un ingénieur DevOps de Binance, les attaquants ont ciblé l’infrastructure de signature des transactions sur 10 blockchains afin de déclencher des retraits rapides.
Avant que les équipes de sécurité puissent réagir pleinement, des milliards se sont évaporés des portefeuilles chauds pour rejoindre des réseaux non dépositaires. La riposte de l’ensemble de l’écosystème crypto a été immédiate : les principaux émetteurs de stablecoins, Tether et Circle, ainsi que des partenaires spécialisés dans la sécurité des blockchains, se sont empressés de geler près de 3 milliards de dollars d’actifs volés directement sur la chaîne. Cependant, plus de 2,4 milliards de dollars en bitcoins et en ethers restent sous le contrôle de l’attaquant et circulent activement dans des mélangeurs tels que Tornado Cash.
Afin d’apaiser la panique sur les marchés, la direction de Binance a suspendu les retraits à l’échelle mondiale et s’est engagée à couvrir l’intégralité des fonds des utilisateurs touchés grâce à sa réserve d’urgence SAFU, assurant aux traders que les systèmes et les soldes internes étaient entièrement sécurisés.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
L’industrie des cryptomonnaies a été profondément ébranlée lorsque le groupe Lazarus, soutenu par l’État nord-coréen, a réussi à dérober 6,3 milliards de dollars à Binance, signant ainsi le plus grand braquage de cryptomonnaies de l’histoire.
Ce qui avait commencé par une intrusion discrète s’est transformé en un cauchemar opérationnel à haut risque de 20 minutes. Grâce à un accès obtenu via l’appareil compromis d’un ingénieur DevOps de Binance, les attaquants ont ciblé l’infrastructure de signature des transactions sur 10 blockchains afin de déclencher des retraits rapides.
Avant que les équipes de sécurité puissent réagir pleinement, des milliards se sont évaporés des portefeuilles chauds pour rejoindre des réseaux non dépositaires. La riposte de l’ensemble de l’écosystème crypto a été immédiate : les principaux émetteurs de stablecoins, Tether et Circle, ainsi que des partenaires spécialisés dans la sécurité des blockchains, se sont empressés de geler près de 3 milliards de dollars d’actifs volés directement sur la chaîne. Cependant, plus de 2,4 milliards de dollars en bitcoins et en ethers restent sous le contrôle de l’attaquant et circulent activement dans des mélangeurs tels que Tornado Cash.
Afin d’apaiser la panique sur les marchés, la direction de Binance a suspendu les retraits à l’échelle mondiale et s’est engagée à couvrir l’intégralité des fonds des utilisateurs touchés grâce à sa réserve d’urgence SAFU, assurant aux traders que les systèmes et les soldes internes étaient entièrement sécurisés.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
TheCryptoPulsePro:
Great question! Exploits targeting hot wallets usually involve sophisticated private key compromise, authorization bypass, or interacting with flawed bridge/multisig verification loops. As protocols scale, securing operational infrastructure becomes just as critical as smart contract audits.
5
3
726
·
--
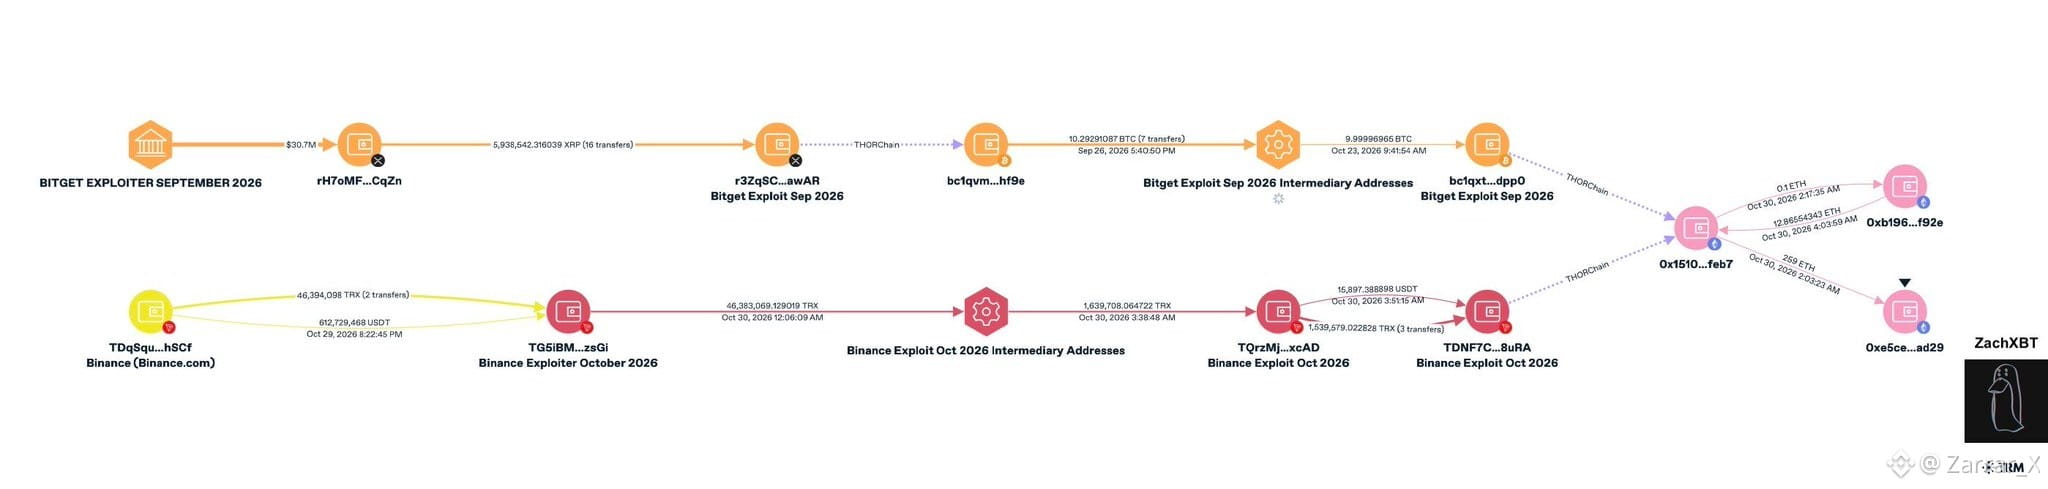
🚨 ZachXBT relie TraderTraitor au piratage de Binance de 6,3 milliards de dollars.
L’enquêteur spécialisé dans la blockchain ZachXBT affirme que le groupe de pirates TraderTraitor, lié à la Corée du Nord et précédemment associé à l’exploitation de Bitget ayant entraîné une perte de 388 millions de dollars, pourrait également être à l’origine du piratage présumé de Binance, qui aurait porté sur 6,3 milliards de dollars.
Le principal lien est que les fonds dérobés lors des deux incidents auraient abouti à la même adresse blockchain, ce qui suscite des soupçons quant à l’existence d’un même auteur ou réseau de blanchiment.
Si cette attribution est confirmée, elle révélerait une opération de bien plus grande ampleur impliquant la cybercriminalité liée à la Corée du Nord. Toutefois, le fait que les fonds aient été envoyés à la même adresse ne suffit pas à établir de manière concluante que le même groupe a mené les deux attaques.
$LINK #exploit
{spot}(LINKUSDT)
🚨 ZachXBT relie TraderTraitor au piratage de Binance de 6,3 milliards de dollars.
L’enquêteur spécialisé dans la blockchain ZachXBT affirme que le groupe de pirates TraderTraitor, lié à la Corée du Nord et précédemment associé à l’exploitation de Bitget ayant entraîné une perte de 388 millions de dollars, pourrait également être à l’origine du piratage présumé de Binance, qui aurait porté sur 6,3 milliards de dollars.
Le principal lien est que les fonds dérobés lors des deux incidents auraient abouti à la même adresse blockchain, ce qui suscite des soupçons quant à l’existence d’un même auteur ou réseau de blanchiment.
Si cette attribution est confirmée, elle révélerait une opération de bien plus grande ampleur impliquant la cybercriminalité liée à la Corée du Nord. Toutefois, le fait que les fonds aient été envoyés à la même adresse ne suffit pas à établir de manière concluante que le même groupe a mené les deux attaques.
$LINK #exploit
L’enquêteur spécialisé dans la blockchain ZachXBT affirme que le groupe de pirates TraderTraitor, lié à la Corée du Nord et précédemment associé à l’exploitation de Bitget ayant entraîné une perte de 388 millions de dollars, pourrait également être à l’origine du piratage présumé de Binance, qui aurait porté sur 6,3 milliards de dollars.
Le principal lien est que les fonds dérobés lors des deux incidents auraient abouti à la même adresse blockchain, ce qui suscite des soupçons quant à l’existence d’un même auteur ou réseau de blanchiment.
Si cette attribution est confirmée, elle révélerait une opération de bien plus grande ampleur impliquant la cybercriminalité liée à la Corée du Nord. Toutefois, le fait que les fonds aient été envoyés à la même adresse ne suffit pas à établir de manière concluante que le même groupe a mené les deux attaques.
$LINK #exploit
124

La gouvernance achetée en une seule transaction — c’est ce qui est arrivé à X100 samedi soir, et je n’arrête pas de penser au peu d’obstacles qui se dressaient devant les attaquants.
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
La gouvernance achetée en une seule transaction — c’est ce qui est arrivé à X100 samedi soir, et je n’arrête pas de penser au peu d’obstacles qui se dressaient devant les attaquants.
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5

·
--
🦈 $BNB EXPOSÉ : EXPLOIT DE 807 K$ LIÉ AU VESTING RÉVÉLÉ 🦈
📊 Le rapport d’incident du réseau UNCX détaille une faille publique dans le mécanisme de vesting qui a permis à des attaquants de retirer un nombre excessif de jetons sur Ethereum, BNB Chain, Base et Robinhood, pour un montant total d’environ 807 600 $. Aucun privilège d’administrateur n’a été utilisé, ce qui indique une faille purement logique plutôt qu’une compromission de comptes privilégiés.
💰 BNB Chain a subi l’essentiel des pertes, soit 567 500 $, tandis que des acteurs white hat ont déjà restitué 82 143 500 jetons X et 23,8682 ETH, colmatant ainsi la fuite de liquidités immédiate. 🔍 Cela souligne la nécessité de concevoir des mécanismes de vesting immuables et de maintenir une vigilance constante en matière d’audit.
💬 Comment allez-vous réévaluer les risques liés aux projets utilisant des contrats de vesting modifiables ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
🦈 $BNB EXPOSÉ : EXPLOIT DE 807 K$ LIÉ AU VESTING RÉVÉLÉ 🦈
📊 Le rapport d’incident du réseau UNCX détaille une faille publique dans le mécanisme de vesting qui a permis à des attaquants de retirer un nombre excessif de jetons sur Ethereum, BNB Chain, Base et Robinhood, pour un montant total d’environ 807 600 $. Aucun privilège d’administrateur n’a été utilisé, ce qui indique une faille purement logique plutôt qu’une compromission de comptes privilégiés.
💰 BNB Chain a subi l’essentiel des pertes, soit 567 500 $, tandis que des acteurs white hat ont déjà restitué 82 143 500 jetons X et 23,8682 ETH, colmatant ainsi la fuite de liquidités immédiate. 🔍 Cela souligne la nécessité de concevoir des mécanismes de vesting immuables et de maintenir une vigilance constante en matière d’audit.
💬 Comment allez-vous réévaluer les risques liés aux projets utilisant des contrats de vesting modifiables ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
📊 Le rapport d’incident du réseau UNCX détaille une faille publique dans le mécanisme de vesting qui a permis à des attaquants de retirer un nombre excessif de jetons sur Ethereum, BNB Chain, Base et Robinhood, pour un montant total d’environ 807 600 $. Aucun privilège d’administrateur n’a été utilisé, ce qui indique une faille purement logique plutôt qu’une compromission de comptes privilégiés.
💰 BNB Chain a subi l’essentiel des pertes, soit 567 500 $, tandis que des acteurs white hat ont déjà restitué 82 143 500 jetons X et 23,8682 ETH, colmatant ainsi la fuite de liquidités immédiate. 🔍 Cela souligne la nécessité de concevoir des mécanismes de vesting immuables et de maintenir une vigilance constante en matière d’audit.
💬 Comment allez-vous réévaluer les risques liés aux projets utilisant des contrats de vesting modifiables ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
17

🚨 LE TRADER FROGMAN CONFIRME UNE EXPLOITATION DE 4 M$ ALORS QUE DES AGRESSEURS BLANCHISSENT VIA $ETH ET $SOL ! 💣
Une massive faille de 4 millions de dollars a frappé le trader Frogman : les attaquants ont vidé neuf tokens distincts, dont d’importantes positions de $BP, puis les ont blanchis via des outils de confidentialité. 🔍 Les auteurs ont immédiatement converti les sacs volés en actifs à forte liquidité comme $ETH avant de disperser les fonds via Chainflip.
📌 Des équipes de sécurité à Singapour suivent l’adresse signalée, mais la vente agressive de tokens à faible capitalisation provoque des chocs d’offre immédiats sur les carnets d’ordres décentralisés. 💡 La sécurité du portefeuille reste le paramètre de risque ultime dans des environnements de marché volatils. 💬 Quelles sont vos règles de gestion stricte de l’auto-conservation (self-custody) pendant les cycles de trading actifs ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
🚨 LE TRADER FROGMAN CONFIRME UNE EXPLOITATION DE 4 M$ ALORS QUE DES AGRESSEURS BLANCHISSENT VIA $ETH ET $SOL ! 💣
Une massive faille de 4 millions de dollars a frappé le trader Frogman : les attaquants ont vidé neuf tokens distincts, dont d’importantes positions de $BP, puis les ont blanchis via des outils de confidentialité. 🔍 Les auteurs ont immédiatement converti les sacs volés en actifs à forte liquidité comme $ETH avant de disperser les fonds via Chainflip.
📌 Des équipes de sécurité à Singapour suivent l’adresse signalée, mais la vente agressive de tokens à faible capitalisation provoque des chocs d’offre immédiats sur les carnets d’ordres décentralisés. 💡 La sécurité du portefeuille reste le paramètre de risque ultime dans des environnements de marché volatils. 💬 Quelles sont vos règles de gestion stricte de l’auto-conservation (self-custody) pendant les cycles de trading actifs ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
Une massive faille de 4 millions de dollars a frappé le trader Frogman : les attaquants ont vidé neuf tokens distincts, dont d’importantes positions de $BP, puis les ont blanchis via des outils de confidentialité. 🔍 Les auteurs ont immédiatement converti les sacs volés en actifs à forte liquidité comme $ETH avant de disperser les fonds via Chainflip.
📌 Des équipes de sécurité à Singapour suivent l’adresse signalée, mais la vente agressive de tokens à faible capitalisation provoque des chocs d’offre immédiats sur les carnets d’ordres décentralisés. 💡 La sécurité du portefeuille reste le paramètre de risque ultime dans des environnements de marché volatils. 💬 Quelles sont vos règles de gestion stricte de l’auto-conservation (self-custody) pendant les cycles de trading actifs ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38

🚨 Le projet Near Intents récupère 3,8 millions de dollars après un piratage
Le projet Near Intents a annoncé avoir entièrement récupéré les 3,8 millions de dollars américains qui avaient été dérobés lors d’un piratage. Cette récupération intervient après que l’équipe a déclaré avoir identifié le pirate et lui avoir accordé un délai de 48 heures pour restituer les fonds volés.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Source : decrypt.co
🚨 Le projet Near Intents récupère 3,8 millions de dollars après un piratage
Le projet Near Intents a annoncé avoir entièrement récupéré les 3,8 millions de dollars américains qui avaient été dérobés lors d’un piratage. Cette récupération intervient après que l’équipe a déclaré avoir identifié le pirate et lui avoir accordé un délai de 48 heures pour restituer les fonds volés.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Source : decrypt.co
Le projet Near Intents a annoncé avoir entièrement récupéré les 3,8 millions de dollars américains qui avaient été dérobés lors d’un piratage. Cette récupération intervient après que l’équipe a déclaré avoir identifié le pirate et lui avoir accordé un délai de 48 heures pour restituer les fonds volés.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ AUTRE
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Source : decrypt.co
118

·
--
🚨 UN EXPLOIT DE PERMISSION MALVEILLANT VIDE LES PORTEFEUILLES $USDG LORS D’ATTAQUES EN UNE SEULE TRANSACTION ⚠️
Des chercheurs en sécurité viennent de découvrir un exploit furtif utilisant des signatures de permission et vidant les soldes en $USDG en une seule transaction atomique. 📊 Les attaquants exploitent des autorisations malveillantes et exécutent immédiatement des fonctions transferFrom pour siphonner les fonds, avant d’en acheminer 80 % vers l’infrastructure principale de drainage.
🔍 Cette architecture rappelle les systèmes classiques de Drainer-as-a-Service, qui exploitent des canaux de sortie sans KYC pour liquider les fonds compromis. Protégez votre portefeuille en vérifiant les signatures hors chaîne actives et en révoquant immédiatement les autorisations de jetons non vérifiées. 💬 Avez-vous vérifié aujourd’hui vos autorisations de dépense permit actives sur la chaîne ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
🚨 UN EXPLOIT DE PERMISSION MALVEILLANT VIDE LES PORTEFEUILLES $USDG LORS D’ATTAQUES EN UNE SEULE TRANSACTION ⚠️
Des chercheurs en sécurité viennent de découvrir un exploit furtif utilisant des signatures de permission et vidant les soldes en $USDG en une seule transaction atomique. 📊 Les attaquants exploitent des autorisations malveillantes et exécutent immédiatement des fonctions transferFrom pour siphonner les fonds, avant d’en acheminer 80 % vers l’infrastructure principale de drainage.
🔍 Cette architecture rappelle les systèmes classiques de Drainer-as-a-Service, qui exploitent des canaux de sortie sans KYC pour liquider les fonds compromis. Protégez votre portefeuille en vérifiant les signatures hors chaîne actives et en révoquant immédiatement les autorisations de jetons non vérifiées. 💬 Avez-vous vérifié aujourd’hui vos autorisations de dépense permit actives sur la chaîne ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
Des chercheurs en sécurité viennent de découvrir un exploit furtif utilisant des signatures de permission et vidant les soldes en $USDG en une seule transaction atomique. 📊 Les attaquants exploitent des autorisations malveillantes et exécutent immédiatement des fonctions transferFrom pour siphonner les fonds, avant d’en acheminer 80 % vers l’infrastructure principale de drainage.
🔍 Cette architecture rappelle les systèmes classiques de Drainer-as-a-Service, qui exploitent des canaux de sortie sans KYC pour liquider les fonds compromis. Protégez votre portefeuille en vérifiant les signatures hors chaîne actives et en révoquant immédiatement les autorisations de jetons non vérifiées. 💬 Avez-vous vérifié aujourd’hui vos autorisations de dépense permit actives sur la chaîne ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
33
·
--

Article
Laissez-moi vous rassurer sur $GUA : pourquoi la chute de 75 % d'hier est un trésor caché et un cadeau pour les acheteurs !Hier, la communauté a retenu son souffle en voyant le token SUPERFORTUNE (GUA) chuter jusqu'à un plancher extrême autour de 0,2630 $. Beaucoup ont paniqué, mais ceux qui savent lire les velas et analyser les données on-chain ont compris : c'était une force majeure classique qui a ouvert un point d'entrée parfait.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
Laissez-moi vous rassurer sur $GUA : pourquoi la chute de 75 % d'hier est un trésor caché et un cadeau pour les acheteurs !
Hier, la communauté a retenu son souffle en voyant le token SUPERFORTUNE (GUA) chuter jusqu'à un plancher extrême autour de 0,2630 $. Beaucoup ont paniqué, mais ceux qui savent lire les velas et analyser les données on-chain ont compris : c'était une force majeure classique qui a ouvert un point d'entrée parfait.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
- En ce moment, le prix a déjà rebondi au-dessus de 0,61 $, sécurisant avec confiance sa position au-dessus des moyennes mobiles clés ! Analysons pourquoi ce projet est fondamentalement solide et pourquoi la panique est officiellement terminée.
2
505
·
--
🚨 UN AUTRE TOKEN CRYPTO VIENT D'ÊTRE ANÉANTI À ZÉRO 🩸😱
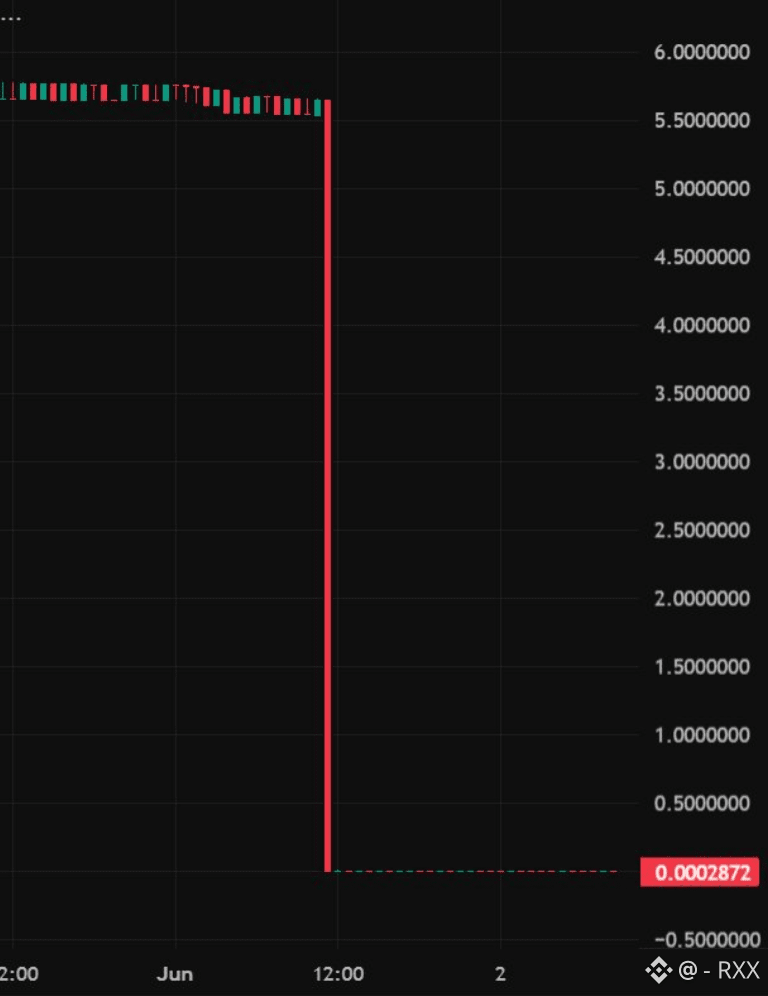
$TSR/USDT s'est effondré presque de 100 % en une seule journée, chutant à environ $0.0002 après un exploit rapporté sur $BNB Chain. 👀
Voici ce qui s'est soi-disant passé :
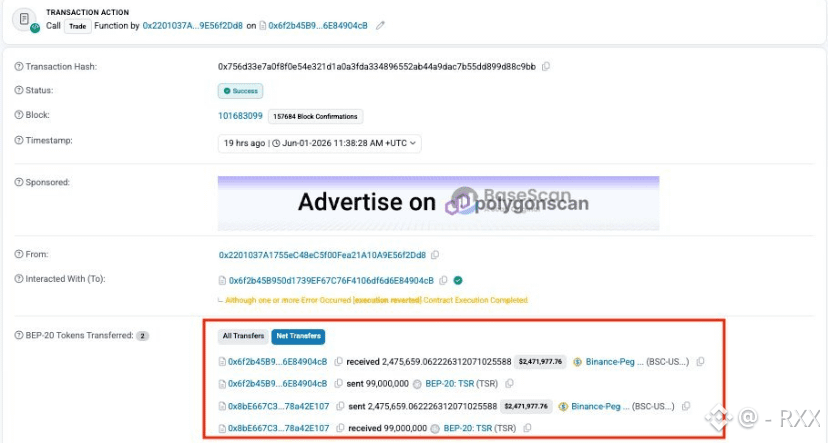
⚠️ Un exploiteur a minté 99 MILLIONS $TSR
⚠️ A dumpé les tokens sur le marché
⚠️ A extrait environ $2,5M en $USDT
⚠️ A transféré des fonds vers Ethereum
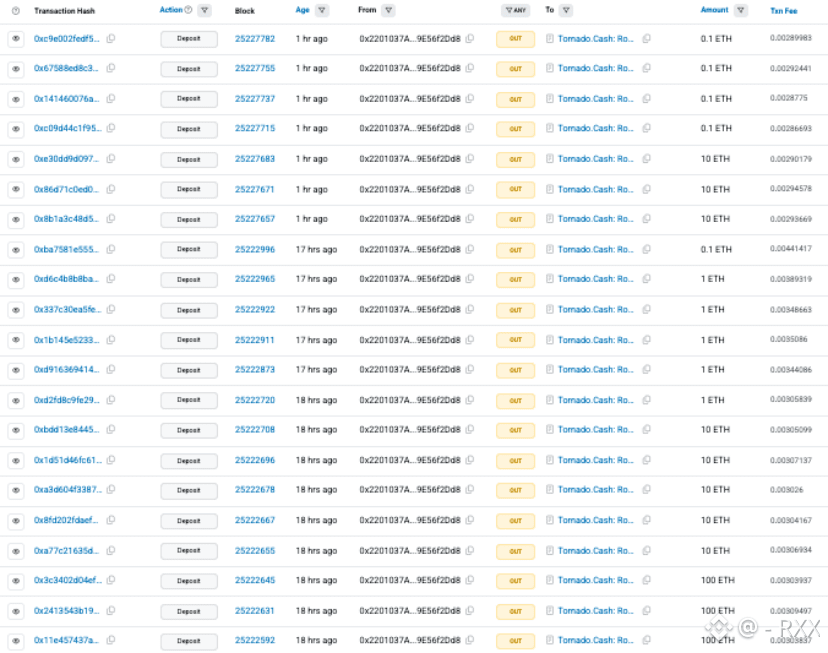
⚠️ A déplacé plus de 1,285 $ETH via Tornado Cash
Le résultat ?
📉 Destruction des prix
📉 Liquidité anéantie
📉 Les holders laissés dévastés
C'est un rappel brutal des plus grands risques de la crypto :
Un projet peut avoir l'air solide…
Jusqu'à ce qu'une vulnérabilité de contrat intelligent, un exploit ou un problème de mint de token bouleverse tout du jour au lendemain. 🔥
En quelques heures :
💸 Des millions ont disparu
💸 La confiance s'est évaporée
💸 Un token a été effectivement anéanti
La dure réalité ?
Dans la crypto, la gestion des risques compte plus que la chasse au prochain 100x.
Parce que parfois, un seul exploit suffit à effacer tout un marché. 👀
Restez prudents.
Vérifiez les projets.
Et ne sous-estimez jamais le risque des contrats intelligents. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 UN AUTRE TOKEN CRYPTO VIENT D'ÊTRE ANÉANTI À ZÉRO 🩸😱
$TSR/USDT s'est effondré presque de 100 % en une seule journée, chutant à environ $0.0002 après un exploit rapporté sur $BNB Chain. 👀
Voici ce qui s'est soi-disant passé :
⚠️ Un exploiteur a minté 99 MILLIONS $TSR
⚠️ A dumpé les tokens sur le marché
⚠️ A extrait environ $2,5M en $USDT
⚠️ A transféré des fonds vers Ethereum
⚠️ A déplacé plus de 1,285 $ETH via Tornado Cash
Le résultat ?
📉 Destruction des prix
📉 Liquidité anéantie
📉 Les holders laissés dévastés
C'est un rappel brutal des plus grands risques de la crypto :
Un projet peut avoir l'air solide…
Jusqu'à ce qu'une vulnérabilité de contrat intelligent, un exploit ou un problème de mint de token bouleverse tout du jour au lendemain. 🔥
En quelques heures :
💸 Des millions ont disparu
💸 La confiance s'est évaporée
💸 Un token a été effectivement anéanti
La dure réalité ?
Dans la crypto, la gestion des risques compte plus que la chasse au prochain 100x.
Parce que parfois, un seul exploit suffit à effacer tout un marché. 👀
Restez prudents.
Vérifiez les projets.
Et ne sous-estimez jamais le risque des contrats intelligents. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
$TSR/USDT s'est effondré presque de 100 % en une seule journée, chutant à environ $0.0002 après un exploit rapporté sur $BNB Chain. 👀
Voici ce qui s'est soi-disant passé :
⚠️ Un exploiteur a minté 99 MILLIONS $TSR
⚠️ A dumpé les tokens sur le marché
⚠️ A extrait environ $2,5M en $USDT
⚠️ A transféré des fonds vers Ethereum
⚠️ A déplacé plus de 1,285 $ETH via Tornado Cash
Le résultat ?
📉 Destruction des prix
📉 Liquidité anéantie
📉 Les holders laissés dévastés
C'est un rappel brutal des plus grands risques de la crypto :
Un projet peut avoir l'air solide…
Jusqu'à ce qu'une vulnérabilité de contrat intelligent, un exploit ou un problème de mint de token bouleverse tout du jour au lendemain. 🔥
En quelques heures :
💸 Des millions ont disparu
💸 La confiance s'est évaporée
💸 Un token a été effectivement anéanti
La dure réalité ?
Dans la crypto, la gestion des risques compte plus que la chasse au prochain 100x.
Parce que parfois, un seul exploit suffit à effacer tout un marché. 👀
Restez prudents.
Vérifiez les projets.
Et ne sous-estimez jamais le risque des contrats intelligents. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
144
·
--
Thetanuts Finance a été exploité le 15 juin après qu'un attaquant a ciblé un coffre Ethereum obsolète et a drainé des actifs d'une valeur d'environ 2,1 millions de dollars.
Selon Blockaid, ExVul et PeckShield, l'attaque a exploité une faille de comptabilité à faible offre dans les calculs de minting et de rachat du coffre. L'attaquant a utilisé du capital emprunté en flash pour réduire l'offre de jetons à un niveau extrêmement bas, puis a reminté des jetons à un tarif réduit en raison du comportement d'arrondi dans la logique du contrat.
L'analyse d'ExVul a révélé que la formule de rachat du coffre devenait vulnérable lorsque l'offre totale approchait des niveaux proches de zéro. Cela a permis à l'attaquant de générer des valeurs de rachat gonflées et d'exécuter de manière répétée des transactions de mint et de demande qui ont retiré plus d'actifs que ceux déposés.
Les premières estimations plaçaient les pertes près de 105 500 $ en USDC. Une analyse ultérieure par PeckShield a rapporté un impact total de 2,1 millions de dollars.
PeckShield a également déclaré qu'environ 2 millions de dollars de jetons d'options avaient été sécurisés par des acteurs whitehat. L'attaquant a converti environ 105 000 $ en USDC en ETH et a continué à détenir des actifs supplémentaires liés à l'exploitation.
Thetanuts Finance a déclaré que le coffre affecté était un produit obsolète qui avait été migré il y a des années et n'était pas connecté à des contrats actuels ou des produits actifs. L'équipe prévoit de publier un post-mortem complet après avoir terminé son enquête.
L'incident sert de rappel supplémentaire que l'infrastructure DeFi légataire peut rester vulnérable même après que les protocoles migrent les utilisateurs vers de nouveaux systèmes.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Thetanuts Finance a été exploité le 15 juin après qu'un attaquant a ciblé un coffre Ethereum obsolète et a drainé des actifs d'une valeur d'environ 2,1 millions de dollars.
Selon Blockaid, ExVul et PeckShield, l'attaque a exploité une faille de comptabilité à faible offre dans les calculs de minting et de rachat du coffre. L'attaquant a utilisé du capital emprunté en flash pour réduire l'offre de jetons à un niveau extrêmement bas, puis a reminté des jetons à un tarif réduit en raison du comportement d'arrondi dans la logique du contrat.
L'analyse d'ExVul a révélé que la formule de rachat du coffre devenait vulnérable lorsque l'offre totale approchait des niveaux proches de zéro. Cela a permis à l'attaquant de générer des valeurs de rachat gonflées et d'exécuter de manière répétée des transactions de mint et de demande qui ont retiré plus d'actifs que ceux déposés.
Les premières estimations plaçaient les pertes près de 105 500 $ en USDC. Une analyse ultérieure par PeckShield a rapporté un impact total de 2,1 millions de dollars.
PeckShield a également déclaré qu'environ 2 millions de dollars de jetons d'options avaient été sécurisés par des acteurs whitehat. L'attaquant a converti environ 105 000 $ en USDC en ETH et a continué à détenir des actifs supplémentaires liés à l'exploitation.
Thetanuts Finance a déclaré que le coffre affecté était un produit obsolète qui avait été migré il y a des années et n'était pas connecté à des contrats actuels ou des produits actifs. L'équipe prévoit de publier un post-mortem complet après avoir terminé son enquête.
L'incident sert de rappel supplémentaire que l'infrastructure DeFi légataire peut rester vulnérable même après que les protocoles migrent les utilisateurs vers de nouveaux systèmes.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Selon Blockaid, ExVul et PeckShield, l'attaque a exploité une faille de comptabilité à faible offre dans les calculs de minting et de rachat du coffre. L'attaquant a utilisé du capital emprunté en flash pour réduire l'offre de jetons à un niveau extrêmement bas, puis a reminté des jetons à un tarif réduit en raison du comportement d'arrondi dans la logique du contrat.
L'analyse d'ExVul a révélé que la formule de rachat du coffre devenait vulnérable lorsque l'offre totale approchait des niveaux proches de zéro. Cela a permis à l'attaquant de générer des valeurs de rachat gonflées et d'exécuter de manière répétée des transactions de mint et de demande qui ont retiré plus d'actifs que ceux déposés.
Les premières estimations plaçaient les pertes près de 105 500 $ en USDC. Une analyse ultérieure par PeckShield a rapporté un impact total de 2,1 millions de dollars.
PeckShield a également déclaré qu'environ 2 millions de dollars de jetons d'options avaient été sécurisés par des acteurs whitehat. L'attaquant a converti environ 105 000 $ en USDC en ETH et a continué à détenir des actifs supplémentaires liés à l'exploitation.
Thetanuts Finance a déclaré que le coffre affecté était un produit obsolète qui avait été migré il y a des années et n'était pas connecté à des contrats actuels ou des produits actifs. L'équipe prévoit de publier un post-mortem complet après avoir terminé son enquête.
L'incident sert de rappel supplémentaire que l'infrastructure DeFi légataire peut rester vulnérable même après que les protocoles migrent les utilisateurs vers de nouveaux systèmes.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
99
·
--
⚠️ LE PROTOCOLE DEFI SUMMERFI ANNONCE SA FERMETURE APRÈS EXPLOIT MASSIF 🛑📉
💥 Impact et Fermeture Définitive
Le protocole de finance décentralisée SummerFi (anciennement connu sous le nom d’Oasis.app) a annoncé officiellement qu’il lancera le processus de fermeture et de liquidation progressive de ses services (sunsetting) après ne pas être parvenu à se remettre de l’impact provoqué par un exploit critique de sécurité au niveau de ses contrats intelligents.
🛡️ Retrait des Fonds et Liquidation
L’équipe de développement a exhorté tous les utilisateurs et investisseurs à retirer immédiatement leur liquidité et à clôturer leurs positions avec effet de levier via l’interface officielle avant la déconnexion définitive de la plateforme afin d’éviter des pertes en capital.
📊 Répercussion dans l’Écosystème DeFi
Le départ de SummerFi constitue un nouvel avertissement concernant les risques de sécurité dans les contrats intelligents et l’infrastructure DeFi, ajoutant de la volatilité au secteur des prêts et de la gestion de rendement décentralisée.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ LE PROTOCOLE DEFI SUMMERFI ANNONCE SA FERMETURE APRÈS EXPLOIT MASSIF 🛑📉
💥 Impact et Fermeture Définitive
Le protocole de finance décentralisée SummerFi (anciennement connu sous le nom d’Oasis.app) a annoncé officiellement qu’il lancera le processus de fermeture et de liquidation progressive de ses services (sunsetting) après ne pas être parvenu à se remettre de l’impact provoqué par un exploit critique de sécurité au niveau de ses contrats intelligents.
🛡️ Retrait des Fonds et Liquidation
L’équipe de développement a exhorté tous les utilisateurs et investisseurs à retirer immédiatement leur liquidité et à clôturer leurs positions avec effet de levier via l’interface officielle avant la déconnexion définitive de la plateforme afin d’éviter des pertes en capital.
📊 Répercussion dans l’Écosystème DeFi
Le départ de SummerFi constitue un nouvel avertissement concernant les risques de sécurité dans les contrats intelligents et l’infrastructure DeFi, ajoutant de la volatilité au secteur des prêts et de la gestion de rendement décentralisée.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
💥 Impact et Fermeture Définitive
Le protocole de finance décentralisée SummerFi (anciennement connu sous le nom d’Oasis.app) a annoncé officiellement qu’il lancera le processus de fermeture et de liquidation progressive de ses services (sunsetting) après ne pas être parvenu à se remettre de l’impact provoqué par un exploit critique de sécurité au niveau de ses contrats intelligents.
🛡️ Retrait des Fonds et Liquidation
L’équipe de développement a exhorté tous les utilisateurs et investisseurs à retirer immédiatement leur liquidité et à clôturer leurs positions avec effet de levier via l’interface officielle avant la déconnexion définitive de la plateforme afin d’éviter des pertes en capital.
📊 Répercussion dans l’Écosystème DeFi
Le départ de SummerFi constitue un nouvel avertissement concernant les risques de sécurité dans les contrats intelligents et l’infrastructure DeFi, ajoutant de la volatilité au secteur des prêts et de la gestion de rendement décentralisée.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
81

🚨 EXPLOIT AFX – 24 M$ DÉTOURNÉS, L’ATTAQUANT INONDE ETH AVEC UNE NOUVELLE LIQUIDITÉ ! 💣
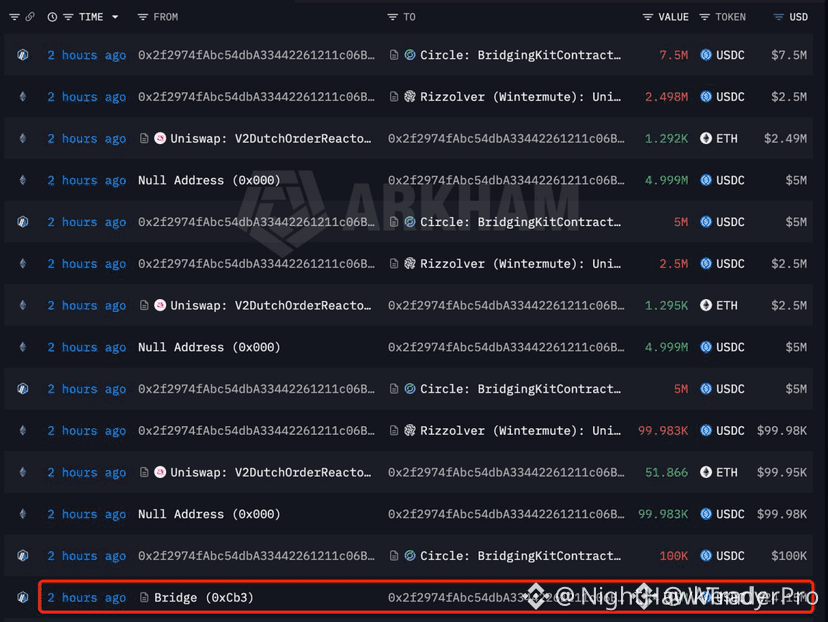
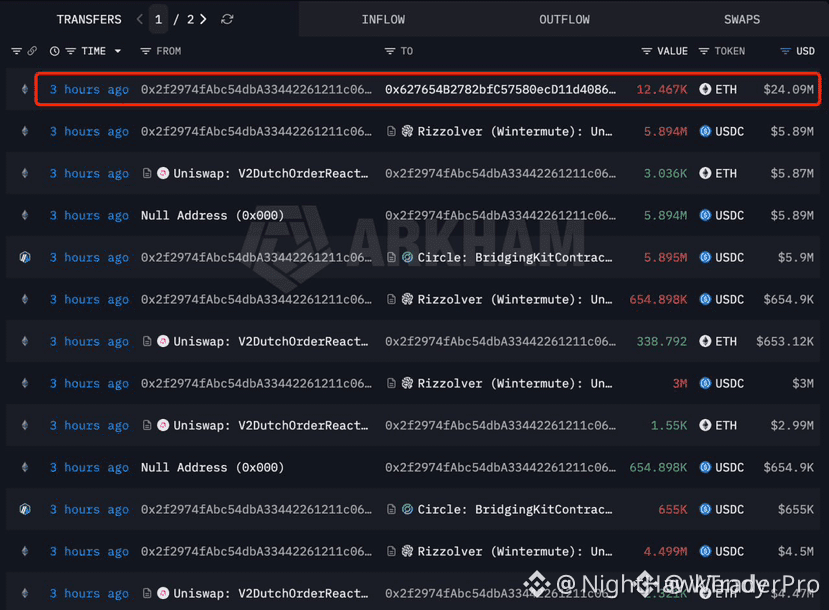
📌 Le trade AFX vient d’être mis à sac : 24,15 M USDC vidés – l’attaquant les a pontés directement vers Ethereum et convertis en 12 467 ETH à un prix moyen de 1 937 $. Ce n’est pas du hasard – c’est un jeu de sortie classique 💡
💥 Au moment où ces USDC ont touché les carnets d’ordres, la pression acheteuse sur l’ETH a explosé. Les “gros” ? Non – c’est une demande forcée issue d’un capital volé. Le même schéma qu’on a vu après chaque gros piratage DeFi : vendre les stablecoins, acheter le token “blue chip” de prédilection, puis tout évacuer via des mixers ou des CEX. 📊
⚠️ Pas encore de mise à jour officielle de récupération. Si l’attaquant déverse ces ETH par tranches, on pourrait voir une résistance locale près de 1 950 $ être testée. Mais pour l’instant, l’ETH absorbe une injection de 24 M$. 💬 Penses-tu que cette pression acheteuse est absorbée proprement, ou que le pirate la débobine en cascade ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
🚨 EXPLOIT AFX – 24 M$ DÉTOURNÉS, L’ATTAQUANT INONDE ETH AVEC UNE NOUVELLE LIQUIDITÉ ! 💣
📌 Le trade AFX vient d’être mis à sac : 24,15 M USDC vidés – l’attaquant les a pontés directement vers Ethereum et convertis en 12 467 ETH à un prix moyen de 1 937 $. Ce n’est pas du hasard – c’est un jeu de sortie classique 💡
💥 Au moment où ces USDC ont touché les carnets d’ordres, la pression acheteuse sur l’ETH a explosé. Les “gros” ? Non – c’est une demande forcée issue d’un capital volé. Le même schéma qu’on a vu après chaque gros piratage DeFi : vendre les stablecoins, acheter le token “blue chip” de prédilection, puis tout évacuer via des mixers ou des CEX. 📊
⚠️ Pas encore de mise à jour officielle de récupération. Si l’attaquant déverse ces ETH par tranches, on pourrait voir une résistance locale près de 1 950 $ être testée. Mais pour l’instant, l’ETH absorbe une injection de 24 M$. 💬 Penses-tu que cette pression acheteuse est absorbée proprement, ou que le pirate la débobine en cascade ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
📌 Le trade AFX vient d’être mis à sac : 24,15 M USDC vidés – l’attaquant les a pontés directement vers Ethereum et convertis en 12 467 ETH à un prix moyen de 1 937 $. Ce n’est pas du hasard – c’est un jeu de sortie classique 💡
💥 Au moment où ces USDC ont touché les carnets d’ordres, la pression acheteuse sur l’ETH a explosé. Les “gros” ? Non – c’est une demande forcée issue d’un capital volé. Le même schéma qu’on a vu après chaque gros piratage DeFi : vendre les stablecoins, acheter le token “blue chip” de prédilection, puis tout évacuer via des mixers ou des CEX. 📊
⚠️ Pas encore de mise à jour officielle de récupération. Si l’attaquant déverse ces ETH par tranches, on pourrait voir une résistance locale près de 1 950 $ être testée. Mais pour l’instant, l’ETH absorbe une injection de 24 M$. 💬 Penses-tu que cette pression acheteuse est absorbée proprement, ou que le pirate la débobine en cascade ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
900

·
--
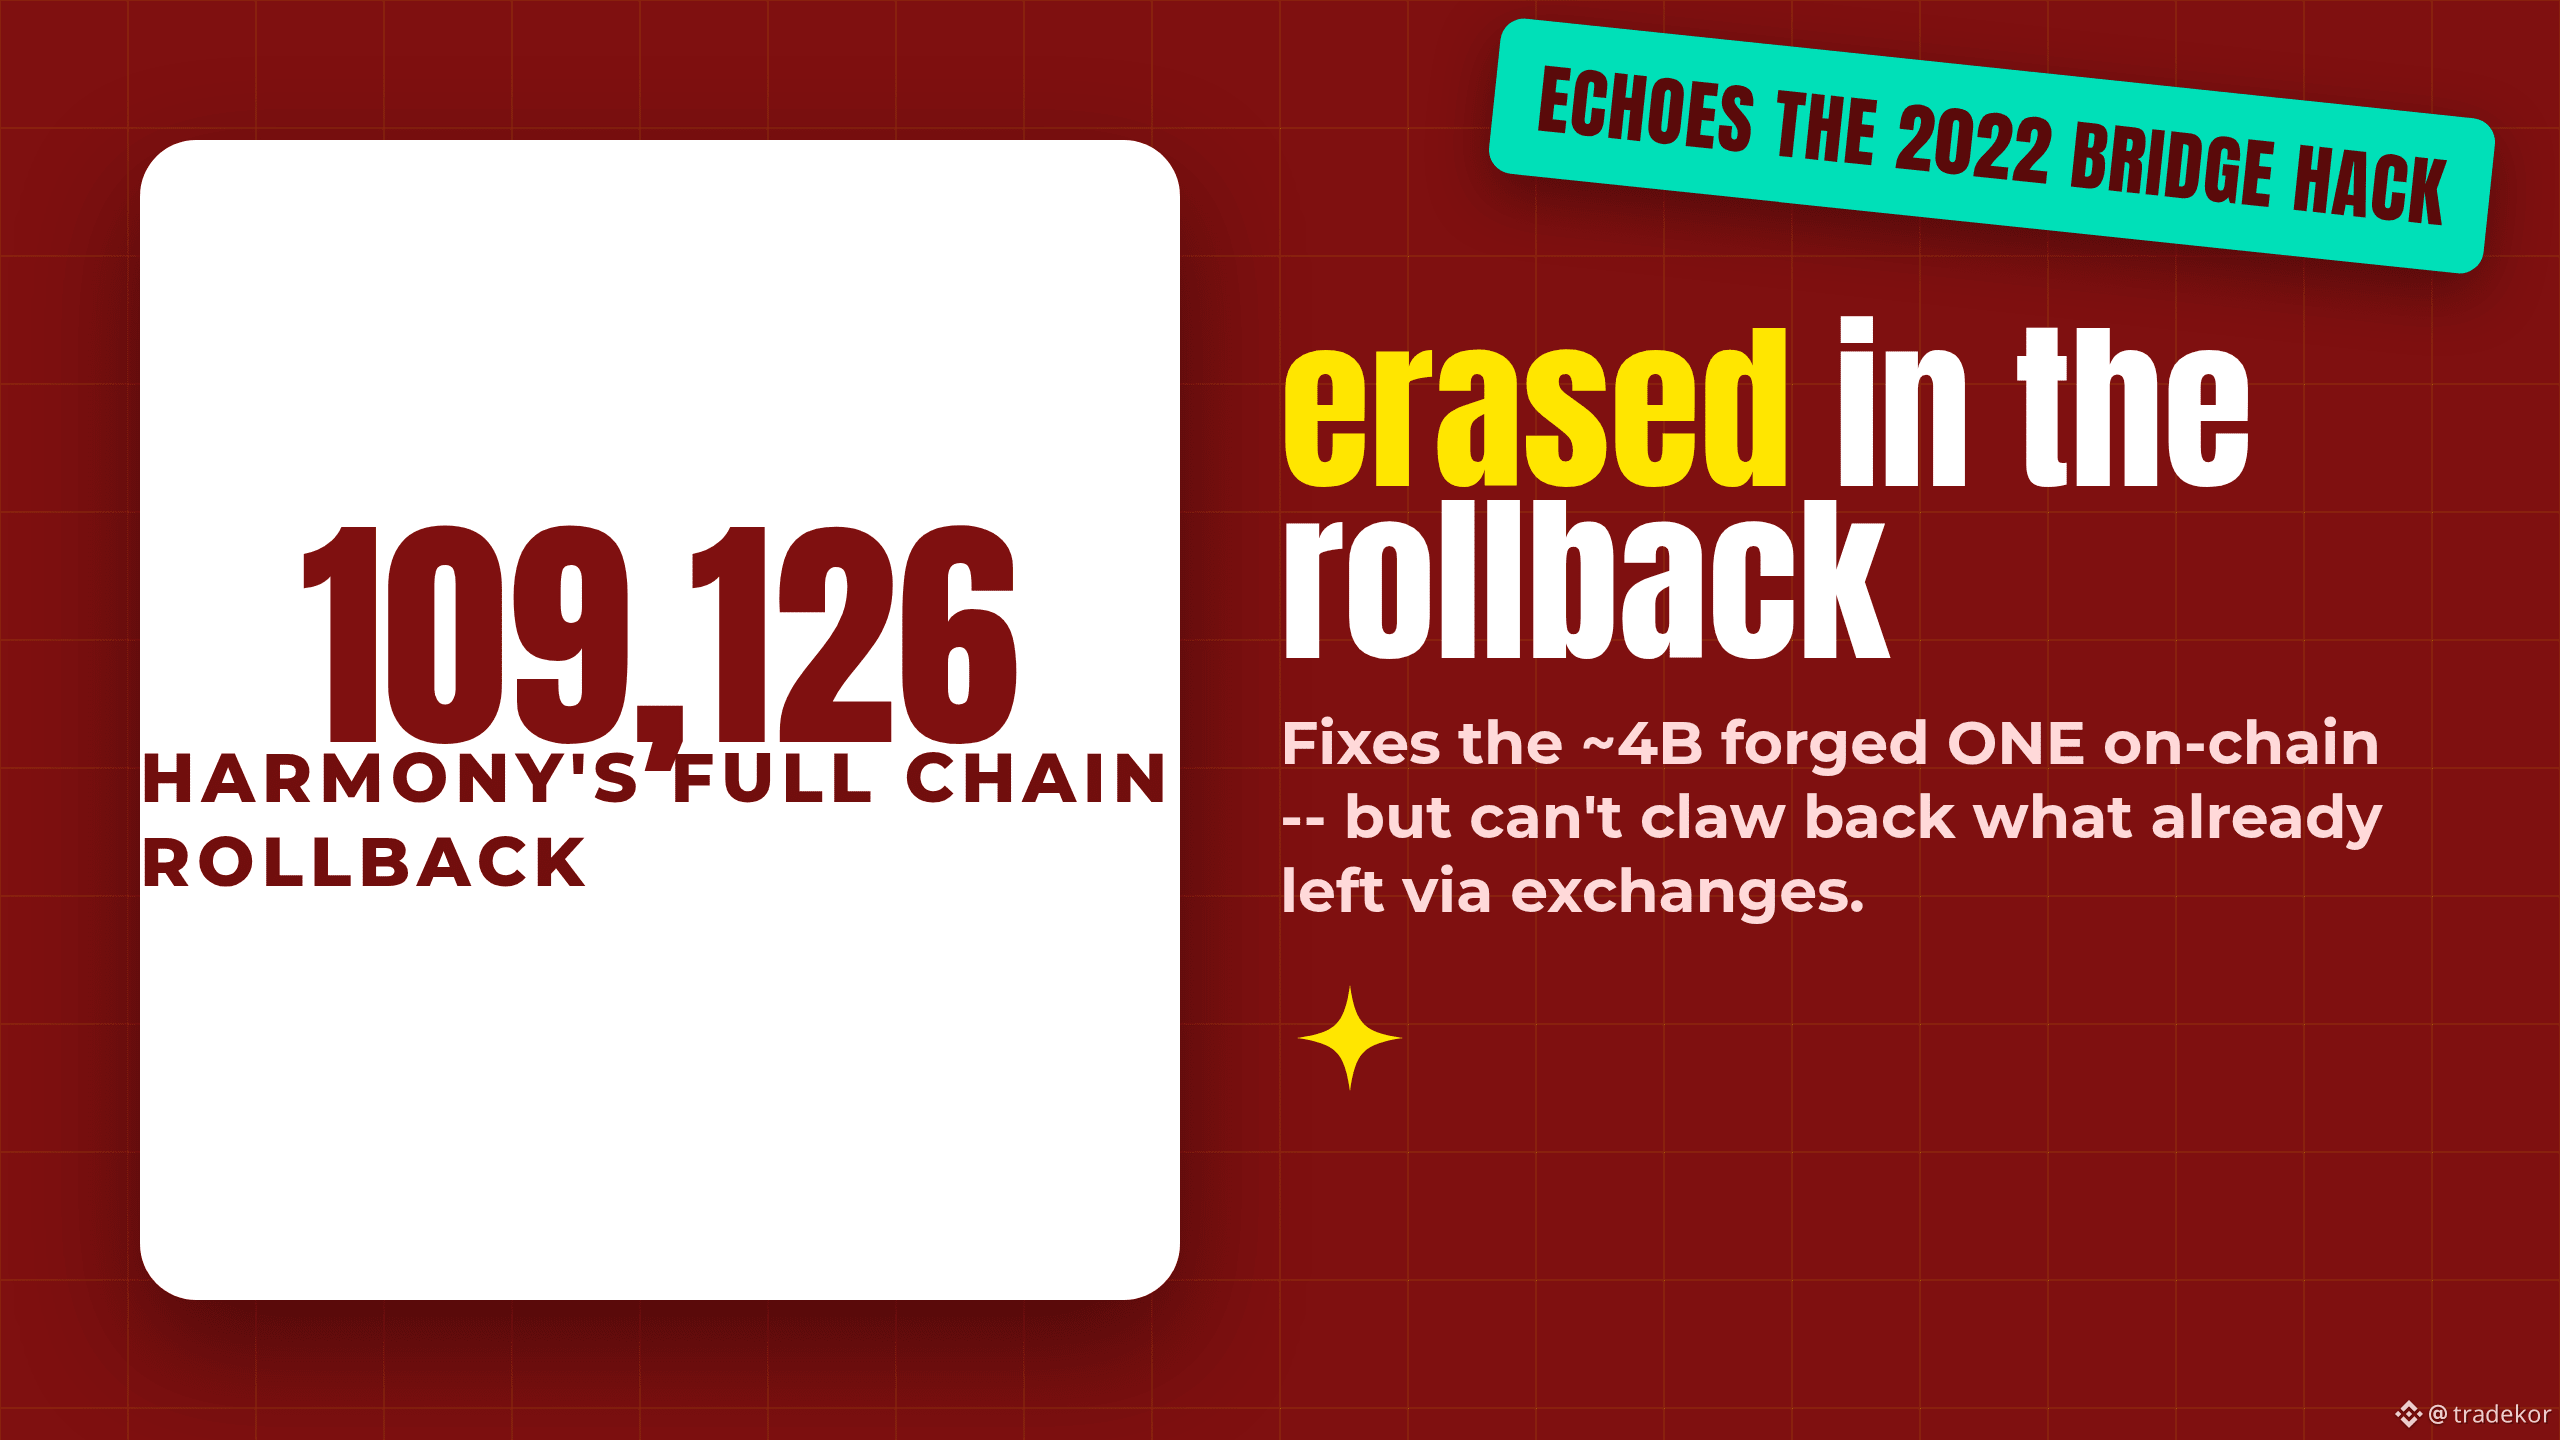
Harmony remonte l’intégralité de sa chaîne jusqu’au 11 août après qu’un exploitant ait forgé environ 4 milliards d’ONE — en supprimant plus de 109 000 transactions légitimes au passage.
Les faits : le 12 août, Harmony a confirmé qu’un attaquant avait exploité une faille de validation des reçus inter-shards pour créer illégitimement ~4 milliards d’ONE (~26% de l’offre en circulation), ce qui a fait chuter fortement le prix. Le 17 août, l’équipe principale a annoncé un rollback complet du réseau vers le point de contrôle du 11 août à 23h25 UTC — en supprimant 109 126 transactions régulières et 315 transactions de staking, qu’elles soient forgées ou légitimes.
La contrainte : un rollback efface toutes les transactions réelles des utilisateurs dans cette fenêtre, ainsi que les transactions frauduleuses, et il ne peut pas récupérer les jetons déjà encaissés via des échanges avant toute mise en pause — de sorte que le dommage économique réel pourrait être en grande partie irréversible, malgré le rollback. Cela fait aussi écho au hack du pont d’Harmony en 2022, sapant tout cadrage du type « problème résolu ». Certains médias citent des chiffres beaucoup plus élevés de soldes forgés (des trillions via des relectures répétées) non confirmés indépendamment par rapport au chiffre officiel de 4B d’Harmony — nous considérons 4B comme base fiable.
Notre lecture : le rollback corrige la distorsion de l’offre on-chain, mais réécrire l’historique de la chaîne crée un précédent controversé, et les dommages déjà subis hors chaîne ne peuvent pas être annulés par celui-ci. Point de vérification falsifiable : Harmony publie-t-elle une comptabilité post-mortem complète indiquant exactement quelle quantité a atteint les échanges avant toute mise en pause, ou ce chiffre reste-t-il contesté ?
Une chaîne devrait-elle un jour revenir sur son propre historique pour annuler un exploit, ou est-ce que cela casse l’intérêt d’une blockchain ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
Harmony remonte l’intégralité de sa chaîne jusqu’au 11 août après qu’un exploitant ait forgé environ 4 milliards d’ONE — en supprimant plus de 109 000 transactions légitimes au passage.
Les faits : le 12 août, Harmony a confirmé qu’un attaquant avait exploité une faille de validation des reçus inter-shards pour créer illégitimement ~4 milliards d’ONE (~26% de l’offre en circulation), ce qui a fait chuter fortement le prix. Le 17 août, l’équipe principale a annoncé un rollback complet du réseau vers le point de contrôle du 11 août à 23h25 UTC — en supprimant 109 126 transactions régulières et 315 transactions de staking, qu’elles soient forgées ou légitimes.
La contrainte : un rollback efface toutes les transactions réelles des utilisateurs dans cette fenêtre, ainsi que les transactions frauduleuses, et il ne peut pas récupérer les jetons déjà encaissés via des échanges avant toute mise en pause — de sorte que le dommage économique réel pourrait être en grande partie irréversible, malgré le rollback. Cela fait aussi écho au hack du pont d’Harmony en 2022, sapant tout cadrage du type « problème résolu ». Certains médias citent des chiffres beaucoup plus élevés de soldes forgés (des trillions via des relectures répétées) non confirmés indépendamment par rapport au chiffre officiel de 4B d’Harmony — nous considérons 4B comme base fiable.
Notre lecture : le rollback corrige la distorsion de l’offre on-chain, mais réécrire l’historique de la chaîne crée un précédent controversé, et les dommages déjà subis hors chaîne ne peuvent pas être annulés par celui-ci. Point de vérification falsifiable : Harmony publie-t-elle une comptabilité post-mortem complète indiquant exactement quelle quantité a atteint les échanges avant toute mise en pause, ou ce chiffre reste-t-il contesté ?
Une chaîne devrait-elle un jour revenir sur son propre historique pour annuler un exploit, ou est-ce que cela casse l’intérêt d’une blockchain ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
Les faits : le 12 août, Harmony a confirmé qu’un attaquant avait exploité une faille de validation des reçus inter-shards pour créer illégitimement ~4 milliards d’ONE (~26% de l’offre en circulation), ce qui a fait chuter fortement le prix. Le 17 août, l’équipe principale a annoncé un rollback complet du réseau vers le point de contrôle du 11 août à 23h25 UTC — en supprimant 109 126 transactions régulières et 315 transactions de staking, qu’elles soient forgées ou légitimes.
La contrainte : un rollback efface toutes les transactions réelles des utilisateurs dans cette fenêtre, ainsi que les transactions frauduleuses, et il ne peut pas récupérer les jetons déjà encaissés via des échanges avant toute mise en pause — de sorte que le dommage économique réel pourrait être en grande partie irréversible, malgré le rollback. Cela fait aussi écho au hack du pont d’Harmony en 2022, sapant tout cadrage du type « problème résolu ». Certains médias citent des chiffres beaucoup plus élevés de soldes forgés (des trillions via des relectures répétées) non confirmés indépendamment par rapport au chiffre officiel de 4B d’Harmony — nous considérons 4B comme base fiable.
Notre lecture : le rollback corrige la distorsion de l’offre on-chain, mais réécrire l’historique de la chaîne crée un précédent controversé, et les dommages déjà subis hors chaîne ne peuvent pas être annulés par celui-ci. Point de vérification falsifiable : Harmony publie-t-elle une comptabilité post-mortem complète indiquant exactement quelle quantité a atteint les échanges avant toute mise en pause, ou ce chiffre reste-t-il contesté ?
Une chaîne devrait-elle un jour revenir sur son propre historique pour annuler un exploit, ou est-ce que cela casse l’intérêt d’une blockchain ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
415

$OST SOUFFRE UNE ATTAQUE DE 23,7 M$ — LES FONDS DES TRADERS SONT EN SÉCURITÉ 🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST SOUFFRE UNE ATTAQUE DE 23,7 M$ — LES FONDS DES TRADERS SONT EN SÉCURITÉ 🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
Le 15 juillet, la trésorerie de liquidité d’Ostium a été touchée pour 23,7 millions de USDC — l’attaquant a falsifié des rapports de prix via une infrastructure hors chaîne. Mais voici le point clé : le collatéral des traders se trouve dans un contrat intelligent distinct et n’a pas été touché. Toutes les positions restent ouvertes et le trading a été gelé dans les 60 minutes suivant la première attaque.
L’équipe travaille avec Mandiant, zeroShadow et les forces de l’ordre pour retrouver les fonds. Les positions ouvertes seront ajustées à la valeur de marché lorsque le trading reprendra, sans être affectées par la période de suspension. En quoi pensez-vous que cela impactera la confiance envers les protocoles DeFi à l’avenir ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39
🚨 $WEMIX SOUS SIEGE — UN EXPLOIT DE 6,25 M$ SECLOUE LE CONTRAT INTELLIGENT ! 💥
Aucun signal de trading — alerte uniquement
🔴 L’exploit a frappé comme un cauchemar de flash loan : un attaquant a frappé et transféré des tokens WEMIX directement depuis le contrat intelligent. 📊 La réaction initiale suggère que les pools de liquidité saignent, mais la réponse rapide de l’équipe pourrait agir comme un pare-feu. 📌 Ce n’est pas encore un effondrement total — c’est un test de leur réactivité en cas d’incident. 💡 L’histoire montre que les projets qui se rétablissent vite piégent souvent les vendeurs tardifs. 🛡️
💬 L’équipe WEMIX va-t-elle geler le contrat exploité et récupérer les fonds, ou assiste-t-on à un saignement lent vers des niveaux de soutien ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
🚨 $WEMIX SOUS SIEGE — UN EXPLOIT DE 6,25 M$ SECLOUE LE CONTRAT INTELLIGENT ! 💥
Aucun signal de trading — alerte uniquement
🔴 L’exploit a frappé comme un cauchemar de flash loan : un attaquant a frappé et transféré des tokens WEMIX directement depuis le contrat intelligent. 📊 La réaction initiale suggère que les pools de liquidité saignent, mais la réponse rapide de l’équipe pourrait agir comme un pare-feu. 📌 Ce n’est pas encore un effondrement total — c’est un test de leur réactivité en cas d’incident. 💡 L’histoire montre que les projets qui se rétablissent vite piégent souvent les vendeurs tardifs. 🛡️
💬 L’équipe WEMIX va-t-elle geler le contrat exploité et récupérer les fonds, ou assiste-t-on à un saignement lent vers des niveaux de soutien ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
Aucun signal de trading — alerte uniquement
🔴 L’exploit a frappé comme un cauchemar de flash loan : un attaquant a frappé et transféré des tokens WEMIX directement depuis le contrat intelligent. 📊 La réaction initiale suggère que les pools de liquidité saignent, mais la réponse rapide de l’équipe pourrait agir comme un pare-feu. 📌 Ce n’est pas encore un effondrement total — c’est un test de leur réactivité en cas d’incident. 💡 L’histoire montre que les projets qui se rétablissent vite piégent souvent les vendeurs tardifs. 🛡️
💬 L’équipe WEMIX va-t-elle geler le contrat exploité et récupérer les fonds, ou assiste-t-on à un saignement lent vers des niveaux de soutien ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
72
À ce stade de l'exploitation continue, des questions doivent être posées.
1. Qui est derrière tout ça ?
2. Comment avez-vous construit vos protocoles ?
3. Quelles mesures de sécurité avez-vous prises ?
À ce stade, nous devons considérer la sécurité,
Récemment, des projets se construisent avec de vraies utilités.
Nous avons beaucoup à prendre en compte, nous construisons tous l'avenir ici, et nous avons besoin de la SÉCURITÉ APPROPRIÉE qu'elle mérite.
Les crypto-monnaies ne gagneront pas une adoption massive si cela continue comme ça. CONSTRUISONS LA SÉCURITÉ
#exploit
À ce stade de l'exploitation continue, des questions doivent être posées.
1. Qui est derrière tout ça ?
2. Comment avez-vous construit vos protocoles ?
3. Quelles mesures de sécurité avez-vous prises ?
À ce stade, nous devons considérer la sécurité,
Récemment, des projets se construisent avec de vraies utilités.
Nous avons beaucoup à prendre en compte, nous construisons tous l'avenir ici, et nous avons besoin de la SÉCURITÉ APPROPRIÉE qu'elle mérite.
Les crypto-monnaies ne gagneront pas une adoption massive si cela continue comme ça. CONSTRUISONS LA SÉCURITÉ
#exploit
1. Qui est derrière tout ça ?
2. Comment avez-vous construit vos protocoles ?
3. Quelles mesures de sécurité avez-vous prises ?
À ce stade, nous devons considérer la sécurité,
Récemment, des projets se construisent avec de vraies utilités.
Nous avons beaucoup à prendre en compte, nous construisons tous l'avenir ici, et nous avons besoin de la SÉCURITÉ APPROPRIÉE qu'elle mérite.
Les crypto-monnaies ne gagneront pas une adoption massive si cela continue comme ça. CONSTRUISONS LA SÉCURITÉ
#exploit
1
55
🚨 $CRO NETWORK ROLLBACK ERASING $111M ATTACK! 🟢
Le piratage « Tectonic » du 30 août a montré comment un token TONIC à faible liquidité pouvait être utilisé comme une arme : l’attaquant a fait monter le prix, a saisi 120,4 M$ de collatéral et a réparti des prêts sur neuf marchés. 🦈
Cronos a réagi par un rollback dur, effaçant 10 961 blocs et restaurant 111,2 M$, mais 9,19 M$ ont glissé hors chaîne. Le réseau est reparti en ligne en 11 heures, laissant les utilisateurs avec une table rase. 📊
Qu’est-ce que cela nous apprend sur le risque systémique lié aux actifs à paires peu liquides et sur l’importance d’une action rapide des validateurs ? 💬
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
🚨 $CRO NETWORK ROLLBACK ERASING $111M ATTACK! 🟢
Le piratage « Tectonic » du 30 août a montré comment un token TONIC à faible liquidité pouvait être utilisé comme une arme : l’attaquant a fait monter le prix, a saisi 120,4 M$ de collatéral et a réparti des prêts sur neuf marchés. 🦈
Cronos a réagi par un rollback dur, effaçant 10 961 blocs et restaurant 111,2 M$, mais 9,19 M$ ont glissé hors chaîne. Le réseau est reparti en ligne en 11 heures, laissant les utilisateurs avec une table rase. 📊
Qu’est-ce que cela nous apprend sur le risque systémique lié aux actifs à paires peu liquides et sur l’importance d’une action rapide des validateurs ? 💬
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
Le piratage « Tectonic » du 30 août a montré comment un token TONIC à faible liquidité pouvait être utilisé comme une arme : l’attaquant a fait monter le prix, a saisi 120,4 M$ de collatéral et a réparti des prêts sur neuf marchés. 🦈
Cronos a réagi par un rollback dur, effaçant 10 961 blocs et restaurant 111,2 M$, mais 9,19 M$ ont glissé hors chaîne. Le réseau est reparti en ligne en 11 heures, laissant les utilisateurs avec une table rase. 📊
Qu’est-ce que cela nous apprend sur le risque systémique lié aux actifs à paires peu liquides et sur l’importance d’une action rapide des validateurs ? 💬
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
47

🚨 Rupture
BonkDAO vient de se faire détruire... 🚨 20 M$ perdus à cause d’une attaque malveillante de gouvernance !! Upbit est déjà en train de geler $BONK dépôts et retraits... sérieusement, surveillez ces votes de gouvernance, ça va vite !! 🛑
#Exploit
🚨 Rupture
BonkDAO vient de se faire détruire... 🚨 20 M$ perdus à cause d’une attaque malveillante de gouvernance !! Upbit est déjà en train de geler $BONK dépôts et retraits... sérieusement, surveillez ces votes de gouvernance, ça va vite !! 🛑
#Exploit
BonkDAO vient de se faire détruire... 🚨 20 M$ perdus à cause d’une attaque malveillante de gouvernance !! Upbit est déjà en train de geler $BONK dépôts et retraits... sérieusement, surveillez ces votes de gouvernance, ça va vite !! 🛑
#Exploit
98
Un autre protocole est littéralement anéanti.
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
Un autre protocole est littéralement anéanti.
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
Un carnage total pour MAYAChain. Un exploit de 1,7 M$ a utilisé six bugs en chaîne pour vider CACAO, faisant chuter le token de 89 %. C’est un rappel brutal que la sécurité reste un point faible majeur.
#MAYAChain #Exploit
52
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USMidterms-WhatAreMarketsExpecting?
77,209 vues
682 mentions
2
#USOctoberNFP-AreRateCutsStillPossible
240,408 vues
1,878 mentions
3
#AMDBeatsExpectations-AINarrativeContinues
17,962 vues
258 mentions
4
#BinanceIncidentReport
236,922 vues
1,315 mentions
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
13,890 vues
105 mentions
6
#BinanceReopensWithdrawalsForMoreAssets
351,109 vues
2,337 mentions
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,262 vues
75 mentions
8
#BinanceHourlyDepositsExceedWithdrawals
149,748 vues
1,151 mentions
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
2,587 vues
58 mentions
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,936 vues
63 mentions