
#bitcoincore
bitcoincore
19,296 vues
151 mentions
Populaire
Récents

·
--
Article
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTCBitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Bitcoin Core révèle une vulnérabilité liée aux permissions Tor : la configuration des nœuds est concernée, pas le consensus BTC
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
Dans une capture publique de la page des tendances régionales de Binance Square, « Bitcoin Core révèle une vulnérabilité du trafic Tor » comptait environ 433 personnes en discussion. Ce chiffre correspond uniquement au nombre de discussions visibles sur la page, et non à une statistique de l’ensemble du site. Le sujet mérite toutefois qu’on s’y intéresse, car il met les « risques liés aux logiciels de nœuds » et les « risques liés au cours du BTC » sur la même table.
Commençons par la conclusion : la CVE-2025-62860, divulguée par Bitcoin Core, est une erreur de permissions entrantes liée à Tor et à la configuration, de gravité moyenne. Elle ne signifie pas que le consensus BTC a été compromis ni que des utilisateurs ont perdu des BTC sans raison. Selon l’avis officiel, certaines versions peuvent, lorsqu’elles utilisent une option `-whitelist` non définie par défaut et que l’adresse du démon Tor correspond à une plage de la liste blanche, traiter à tort les connexions Tor entrantes comme des connexions de confiance, désactivant ainsi certaines protections contre les attaques par déni de service et les mesures d’atténuation des fuites de confidentialité. Les nœuds qui n’ont pas défini cette option non standard ne sont pas concernés.
124
·
--
#bitcoincoredisclosestortrafficvulnerability
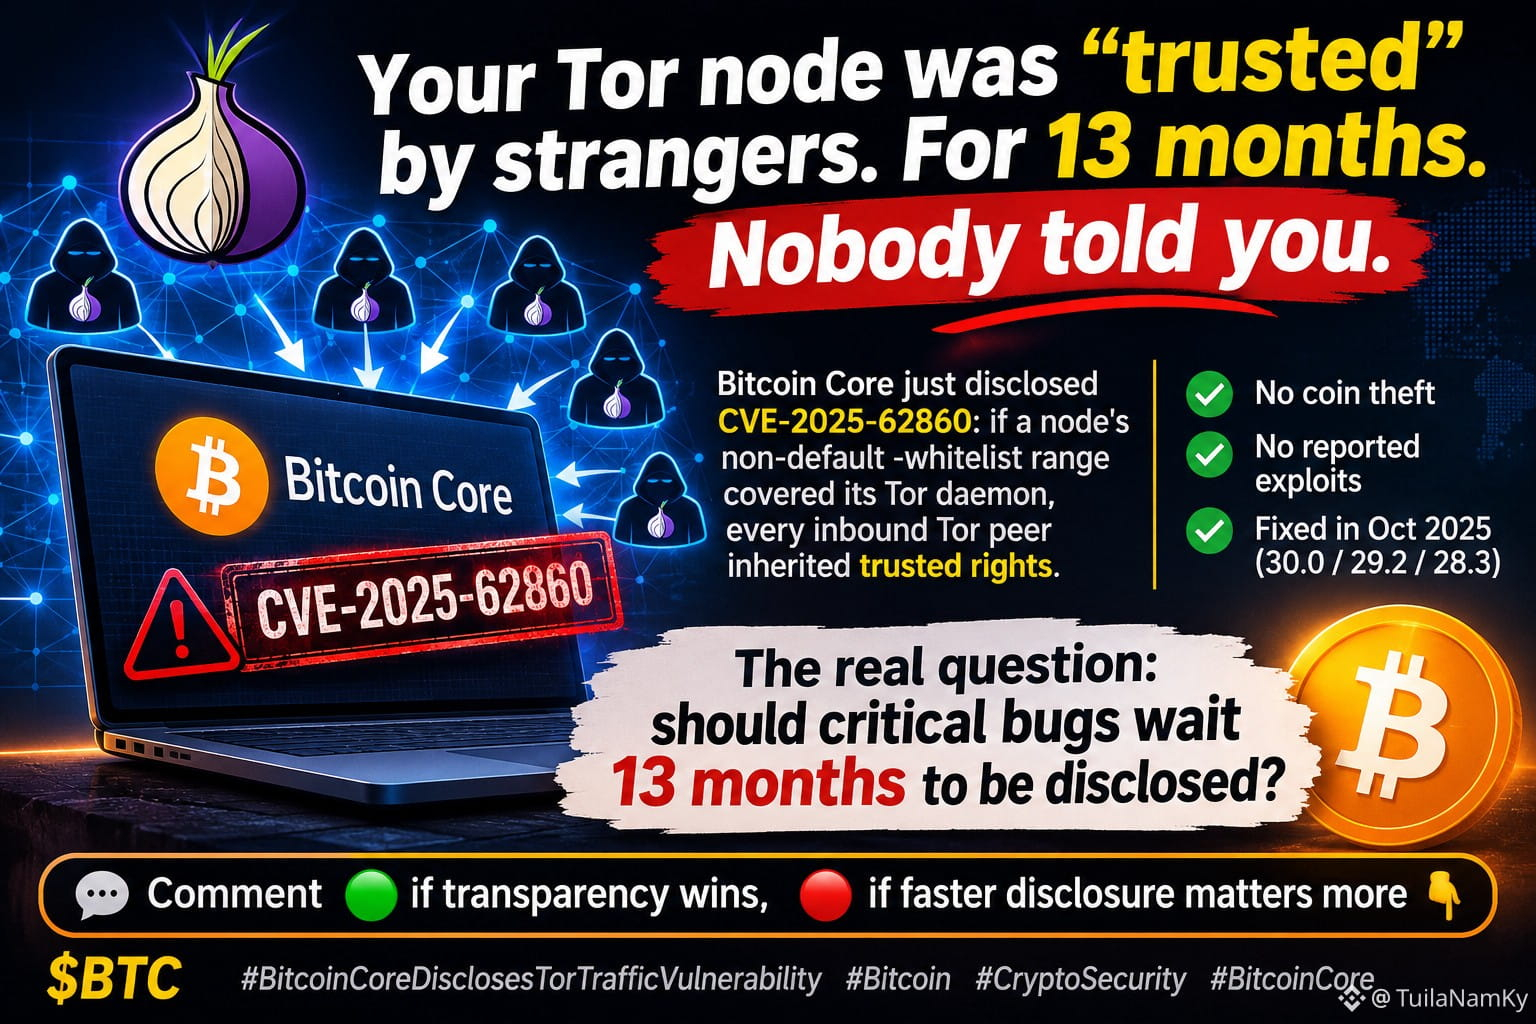
🧅 Des inconnus ont considéré votre nœud Tor comme « de confiance ». Pendant 13 mois. Personne ne vous l’a dit.
Bitcoin Core vient de révéler la CVE-2025-62860 : si la plage -whitelist non définie par défaut d’un nœud incluait son démon Tor, chaque pair Tor entrant héritait de droits de confiance.
✅ Aucun vol de cryptomonnaie
✅ Aucun exploit signalé
✅ Corrigé en octobre 2025 (30.0 / 29.2 / 28.3)
La vraie question : les failles critiques doivent-elles attendre 13 mois avant d’être révélées ?
Commentez 🟢 si la transparence l’emporte, 🔴 si une divulgation plus rapide compte davantage 👇
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoredisclosestortrafficvulnerability
🧅 Des inconnus ont considéré votre nœud Tor comme « de confiance ». Pendant 13 mois. Personne ne vous l’a dit.
Bitcoin Core vient de révéler la CVE-2025-62860 : si la plage -whitelist non définie par défaut d’un nœud incluait son démon Tor, chaque pair Tor entrant héritait de droits de confiance.
✅ Aucun vol de cryptomonnaie
✅ Aucun exploit signalé
✅ Corrigé en octobre 2025 (30.0 / 29.2 / 28.3)
La vraie question : les failles critiques doivent-elles attendre 13 mois avant d’être révélées ?
Commentez 🟢 si la transparence l’emporte, 🔴 si une divulgation plus rapide compte davantage 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
🧅 Des inconnus ont considéré votre nœud Tor comme « de confiance ». Pendant 13 mois. Personne ne vous l’a dit.
Bitcoin Core vient de révéler la CVE-2025-62860 : si la plage -whitelist non définie par défaut d’un nœud incluait son démon Tor, chaque pair Tor entrant héritait de droits de confiance.
✅ Aucun vol de cryptomonnaie
✅ Aucun exploit signalé
✅ Corrigé en octobre 2025 (30.0 / 29.2 / 28.3)
La vraie question : les failles critiques doivent-elles attendre 13 mois avant d’être révélées ?
Commentez 🟢 si la transparence l’emporte, 🔴 si une divulgation plus rapide compte davantage 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
SHERAZ FAHEEM 01:
Open communication from Bitcoin Core helps developers and users better understand potential network vulnerabilities.
2
167
·
--
#比特币Core披露Tor流量漏洞
Vulnérabilité de Tor expliquée : qu’est-ce que cette « faille de Tor » ? En une phrase
$BTC Beaucoup de gens ont paniqué en voyant « Bitcoin Core révèle une faille de Tor ». Pas de précipitation : clarifions d’abord la chronologie avant de tirer des conclusions.
La faille porte le numéro CVE-2025-62860. Le problème essentiel, en une phrase : lorsqu’un fournisseur de services associe Bitcoin Core à Tor, le trafic Tor entrant est considéré à tort comme du « trafic local ». Si vous avez activé -whitelist et que la plage d’adresses IP couvre votre proxy Tor local, des inconnus se connectant de l’extérieur via Tor héritent des autorisations que vous avez accordées aux « nœuds locaux de confiance », ce qui assouplit les restrictions concernant les messages indésirables et la confidentialité.
Les faits importants :
· Versions corrigées : 30.0 / 29.2 / 28.3, publiées dès octobre 2025
· Divulgation publique : le 10 novembre 2026, soit deux semaines après l’arrêt du dernier service de la série 29.x affectée, les détails ont été rendus publics
· Les nœuds sur lesquels -whitelist n’était pas activé n’ont jamais été concernés
Il ne s’agit pas d’une « nouvelle faille apparue aujourd’hui », mais d’une divulgation de routine, plus d’un an après l’application du correctif. Publication publique ≠ nouveau risque. Ne vous laissez pas influencer par les titres.
#BitcoinCore #安全
#比特币Core披露Tor流量漏洞
Vulnérabilité de Tor expliquée : qu’est-ce que cette « faille de Tor » ? En une phrase
$BTC Beaucoup de gens ont paniqué en voyant « Bitcoin Core révèle une faille de Tor ». Pas de précipitation : clarifions d’abord la chronologie avant de tirer des conclusions.
La faille porte le numéro CVE-2025-62860. Le problème essentiel, en une phrase : lorsqu’un fournisseur de services associe Bitcoin Core à Tor, le trafic Tor entrant est considéré à tort comme du « trafic local ». Si vous avez activé -whitelist et que la plage d’adresses IP couvre votre proxy Tor local, des inconnus se connectant de l’extérieur via Tor héritent des autorisations que vous avez accordées aux « nœuds locaux de confiance », ce qui assouplit les restrictions concernant les messages indésirables et la confidentialité.
Les faits importants :
· Versions corrigées : 30.0 / 29.2 / 28.3, publiées dès octobre 2025
· Divulgation publique : le 10 novembre 2026, soit deux semaines après l’arrêt du dernier service de la série 29.x affectée, les détails ont été rendus publics
· Les nœuds sur lesquels -whitelist n’était pas activé n’ont jamais été concernés
Il ne s’agit pas d’une « nouvelle faille apparue aujourd’hui », mais d’une divulgation de routine, plus d’un an après l’application du correctif. Publication publique ≠ nouveau risque. Ne vous laissez pas influencer par les titres.
#BitcoinCore #安全
Vulnérabilité de Tor expliquée : qu’est-ce que cette « faille de Tor » ? En une phrase
$BTC Beaucoup de gens ont paniqué en voyant « Bitcoin Core révèle une faille de Tor ». Pas de précipitation : clarifions d’abord la chronologie avant de tirer des conclusions.
La faille porte le numéro CVE-2025-62860. Le problème essentiel, en une phrase : lorsqu’un fournisseur de services associe Bitcoin Core à Tor, le trafic Tor entrant est considéré à tort comme du « trafic local ». Si vous avez activé -whitelist et que la plage d’adresses IP couvre votre proxy Tor local, des inconnus se connectant de l’extérieur via Tor héritent des autorisations que vous avez accordées aux « nœuds locaux de confiance », ce qui assouplit les restrictions concernant les messages indésirables et la confidentialité.
Les faits importants :
· Versions corrigées : 30.0 / 29.2 / 28.3, publiées dès octobre 2025
· Divulgation publique : le 10 novembre 2026, soit deux semaines après l’arrêt du dernier service de la série 29.x affectée, les détails ont été rendus publics
· Les nœuds sur lesquels -whitelist n’était pas activé n’ont jamais été concernés
Il ne s’agit pas d’une « nouvelle faille apparue aujourd’hui », mais d’une divulgation de routine, plus d’un an après l’application du correctif. Publication publique ≠ nouveau risque. Ne vous laissez pas influencer par les titres.
#BitcoinCore #安全
225
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Ne paniquez pas à cause de l’actualité du bug Tor. La vraie histoire, c’est le « retard », pas le « danger ». 🧅
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Ne paniquez pas à cause de l’actualité du bug Tor. La vraie histoire, c’est le « retard », pas le « danger ». 🧅
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core a divulgué 3 vulnérabilités corrigées. Des « milliers » de nœuds du réseau principal accessibles whitelistait les connexions Tor entrantes, ce qui supprimait certaines limites contre les attaques DoS et certaines protections de la vie privée. Les nœuds qui n’avaient pas activé ce paramètre non défini par défaut n’étaient pas concernés. (theblock)
La réalité de la chronologie :
✅ Le correctif était disponible dans Bitcoin Core 30.0 (10 oct. 2025) et 29.2 (14 oct. 2025). La dernière version vulnérable est arrivée en fin de vie le 27 oct. 2026.
✅ Le projet publie d’abord le correctif, puis communique les détails de la vulnérabilité.
⚠️ Il ne s’agit pas d’un problème lié aux règles de consensus. Le risque concernait la confidentialité et la fiabilité des nœuds, pas les bitcoins ni le protocole Bitcoin. (theblock) (cryptovalleyjournal)
Mon analyse : c’est un exemple parfait de « divulgation responsable ». D’abord le correctif, puis on laisse aux utilisateurs le temps de faire la mise à jour, et enfin on publie un avis. C’est là toute la force de l’open source : le bug est détecté, corrigé, puis tout est rendu public. Mais il y a aussi une leçon à retenir : les opérateurs qui utilisent d’anciennes versions de nœuds devraient maintenant faire la mise à jour.
(Ceci ne constitue pas un conseil financier ; faites vos propres recherches.)
Vous gérez vous-même votre nœud ou vous faites confiance à une plateforme d’échange ou à un dépositaire ? Pourquoi ? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9
·
--
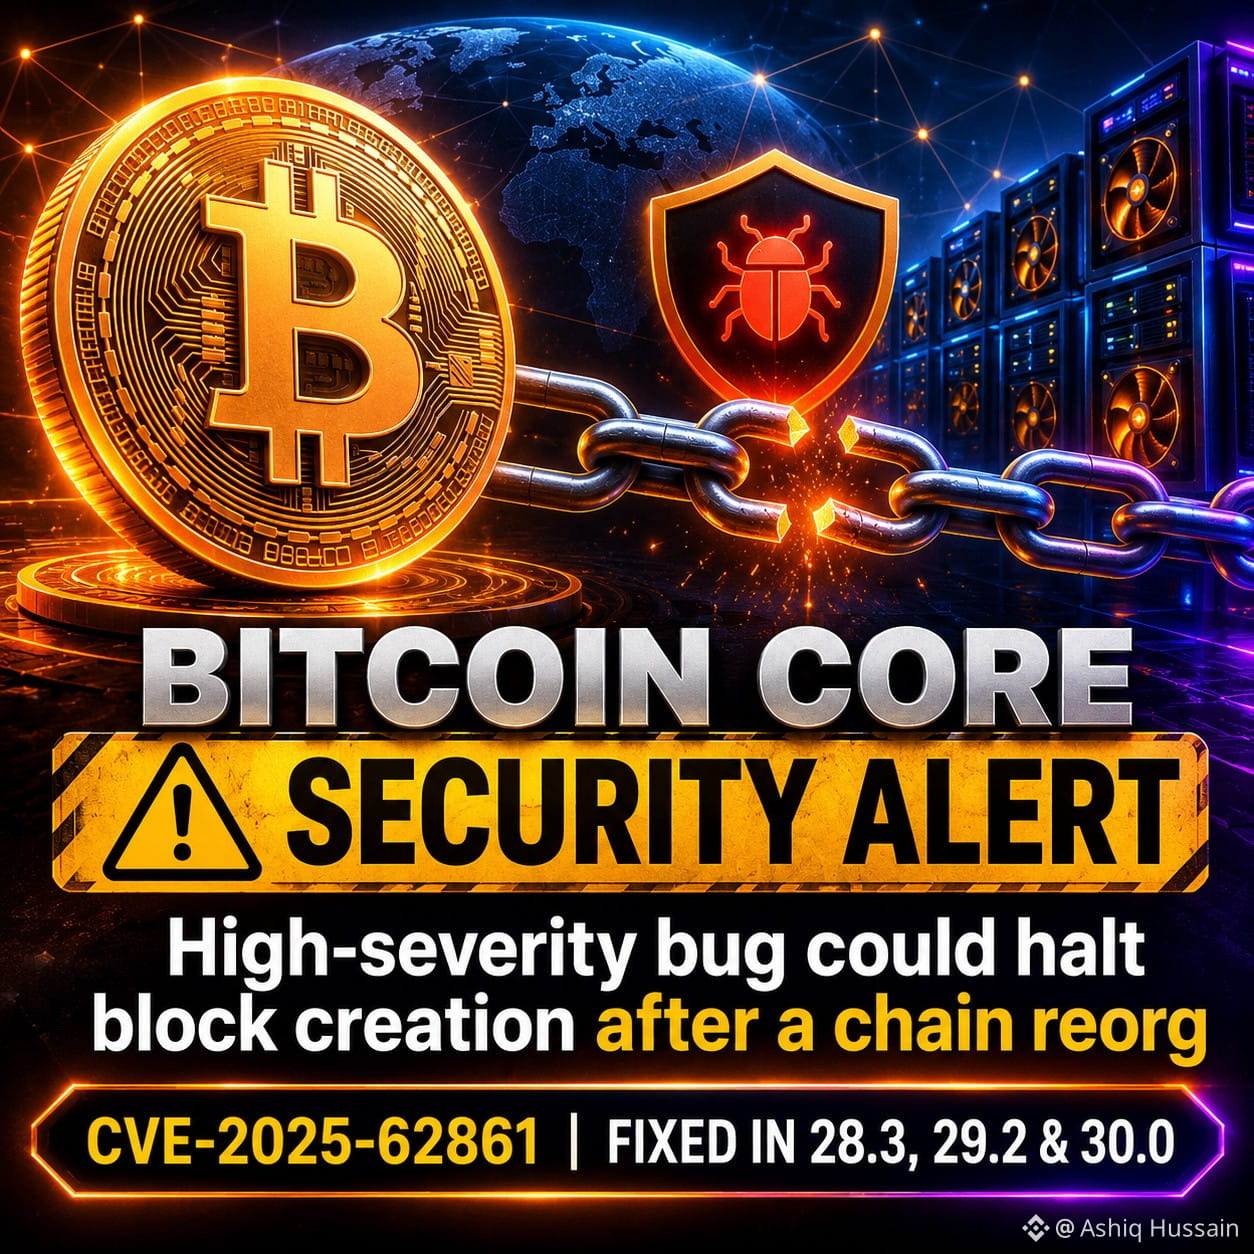
🚨 $BTC ALERTE DE SÉCURITÉ CORE ! ⚠️
Une vulnérabilité de gravité élevée a été divulguée dans Bitcoin Core.
🔴 Que s’est-il passé ?
Le bug (CVE-2025-62861) pourrait amener les nœuds de minage affectés à cesser de créer des modèles de bloc valides après une réorganisation de la blockchain.
⚠️ Versions affectées :
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versions corrigées :
- 28.3
- 29.2
- 30.0
🔐 Important : Ce problème avait déjà été corrigé en octobre 2025 et rendu public le 10 novembre 2026. Il ne compromet pas directement les règles de consensus de Bitcoin ni les fonds des utilisateurs.
💡 Les opérateurs de nœuds devraient mettre à niveau vers une version maintenue de Bitcoin Core.
{spot}(BTCUSDT)
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
🚨 $BTC ALERTE DE SÉCURITÉ CORE ! ⚠️
Une vulnérabilité de gravité élevée a été divulguée dans Bitcoin Core.
🔴 Que s’est-il passé ?
Le bug (CVE-2025-62861) pourrait amener les nœuds de minage affectés à cesser de créer des modèles de bloc valides après une réorganisation de la blockchain.
⚠️ Versions affectées :
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versions corrigées :
- 28.3
- 29.2
- 30.0
🔐 Important : Ce problème avait déjà été corrigé en octobre 2025 et rendu public le 10 novembre 2026. Il ne compromet pas directement les règles de consensus de Bitcoin ni les fonds des utilisateurs.
💡 Les opérateurs de nœuds devraient mettre à niveau vers une version maintenue de Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
Une vulnérabilité de gravité élevée a été divulguée dans Bitcoin Core.
🔴 Que s’est-il passé ?
Le bug (CVE-2025-62861) pourrait amener les nœuds de minage affectés à cesser de créer des modèles de bloc valides après une réorganisation de la blockchain.
⚠️ Versions affectées :
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Versions corrigées :
- 28.3
- 29.2
- 30.0
🔐 Important : Ce problème avait déjà été corrigé en octobre 2025 et rendu public le 10 novembre 2026. Il ne compromet pas directement les règles de consensus de Bitcoin ni les fonds des utilisateurs.
💡 Les opérateurs de nœuds devraient mettre à niveau vers une version maintenue de Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
153

🚨 LES DIVULGATIONS SUR LA SÉCURITÉ DE BITCOIN CORE RÉVÈLENT UN IMPACT NUL SUR LA STRUCTURE DU MARCHÉ $BTC 📊
L’intégrité du protocole reste le fondement de la confiance institutionnelle dans $BTC et $ETH . Les récentes divulgations concernant d’anciens correctifs du réseau mettent en évidence des pratiques de développement standard plutôt que des vulnérabilités actives, sans aucun effet sur la liquidité du marché. 📊
Les infrastructures des investisseurs avisés reposent sur une maintenance rigoureuse des nœuds, et ces divulgations de routine confirment que les développeurs principaux ont neutralisé ces cas limites il y a longtemps. 💡
💬 Surveillez-vous activement les mises à jour du protocole réseau pour vos nœuds en auto-conservation, ou confiez-vous la gestion de l’infrastructure à des tiers ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 LES DIVULGATIONS SUR LA SÉCURITÉ DE BITCOIN CORE RÉVÈLENT UN IMPACT NUL SUR LA STRUCTURE DU MARCHÉ $BTC 📊
L’intégrité du protocole reste le fondement de la confiance institutionnelle dans $BTC et $ETH . Les récentes divulgations concernant d’anciens correctifs du réseau mettent en évidence des pratiques de développement standard plutôt que des vulnérabilités actives, sans aucun effet sur la liquidité du marché. 📊
Les infrastructures des investisseurs avisés reposent sur une maintenance rigoureuse des nœuds, et ces divulgations de routine confirment que les développeurs principaux ont neutralisé ces cas limites il y a longtemps. 💡
💬 Surveillez-vous activement les mises à jour du protocole réseau pour vos nœuds en auto-conservation, ou confiez-vous la gestion de l’infrastructure à des tiers ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
L’intégrité du protocole reste le fondement de la confiance institutionnelle dans $BTC et $ETH . Les récentes divulgations concernant d’anciens correctifs du réseau mettent en évidence des pratiques de développement standard plutôt que des vulnérabilités actives, sans aucun effet sur la liquidité du marché. 📊
Les infrastructures des investisseurs avisés reposent sur une maintenance rigoureuse des nœuds, et ces divulgations de routine confirment que les développeurs principaux ont neutralisé ces cas limites il y a longtemps. 💡
💬 Surveillez-vous activement les mises à jour du protocole réseau pour vos nœuds en auto-conservation, ou confiez-vous la gestion de l’infrastructure à des tiers ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7

·
--
🚨 $BTC LES DIVULGATIONS SUR LES CORRECTIFS DE CORE SONT PUBLIÉES SANS QU’AUCUNE MENACE CONCRÈTE NE SOIT À DÉPLORER ! ⚡
La récente divulgation de sécurité concernant Bitcoin Core pourrait provoquer des réactions impulsives chez les acteurs inexpérimentés du marché, mais les investisseurs avisés ne se laissent pas berner par le bruit ambiant. 📊 Ces correctifs historiques avaient déjà été déployés il y a longtemps, protégeant ainsi totalement les opérateurs de nœuds et les détenteurs de leurs propres clés. 💡
La véritable décentralisation repose sur une maintenance rigoureuse plutôt que sur une confiance aveugle, ce qui prouve que des mises à jour transparentes de la part des développeurs sont la marque d’un réseau monétaire sain. 💬 Faites-vous tourner votre propre nœud local pour sécuriser vos avoirs, ou faites-vous confiance à une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC LES DIVULGATIONS SUR LES CORRECTIFS DE CORE SONT PUBLIÉES SANS QU’AUCUNE MENACE CONCRÈTE NE SOIT À DÉPLORER ! ⚡
La récente divulgation de sécurité concernant Bitcoin Core pourrait provoquer des réactions impulsives chez les acteurs inexpérimentés du marché, mais les investisseurs avisés ne se laissent pas berner par le bruit ambiant. 📊 Ces correctifs historiques avaient déjà été déployés il y a longtemps, protégeant ainsi totalement les opérateurs de nœuds et les détenteurs de leurs propres clés. 💡
La véritable décentralisation repose sur une maintenance rigoureuse plutôt que sur une confiance aveugle, ce qui prouve que des mises à jour transparentes de la part des développeurs sont la marque d’un réseau monétaire sain. 💬 Faites-vous tourner votre propre nœud local pour sécuriser vos avoirs, ou faites-vous confiance à une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
La récente divulgation de sécurité concernant Bitcoin Core pourrait provoquer des réactions impulsives chez les acteurs inexpérimentés du marché, mais les investisseurs avisés ne se laissent pas berner par le bruit ambiant. 📊 Ces correctifs historiques avaient déjà été déployés il y a longtemps, protégeant ainsi totalement les opérateurs de nœuds et les détenteurs de leurs propres clés. 💡
La véritable décentralisation repose sur une maintenance rigoureuse plutôt que sur une confiance aveugle, ce qui prouve que des mises à jour transparentes de la part des développeurs sont la marque d’un réseau monétaire sain. 💬 Faites-vous tourner votre propre nœud local pour sécuriser vos avoirs, ou faites-vous confiance à une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
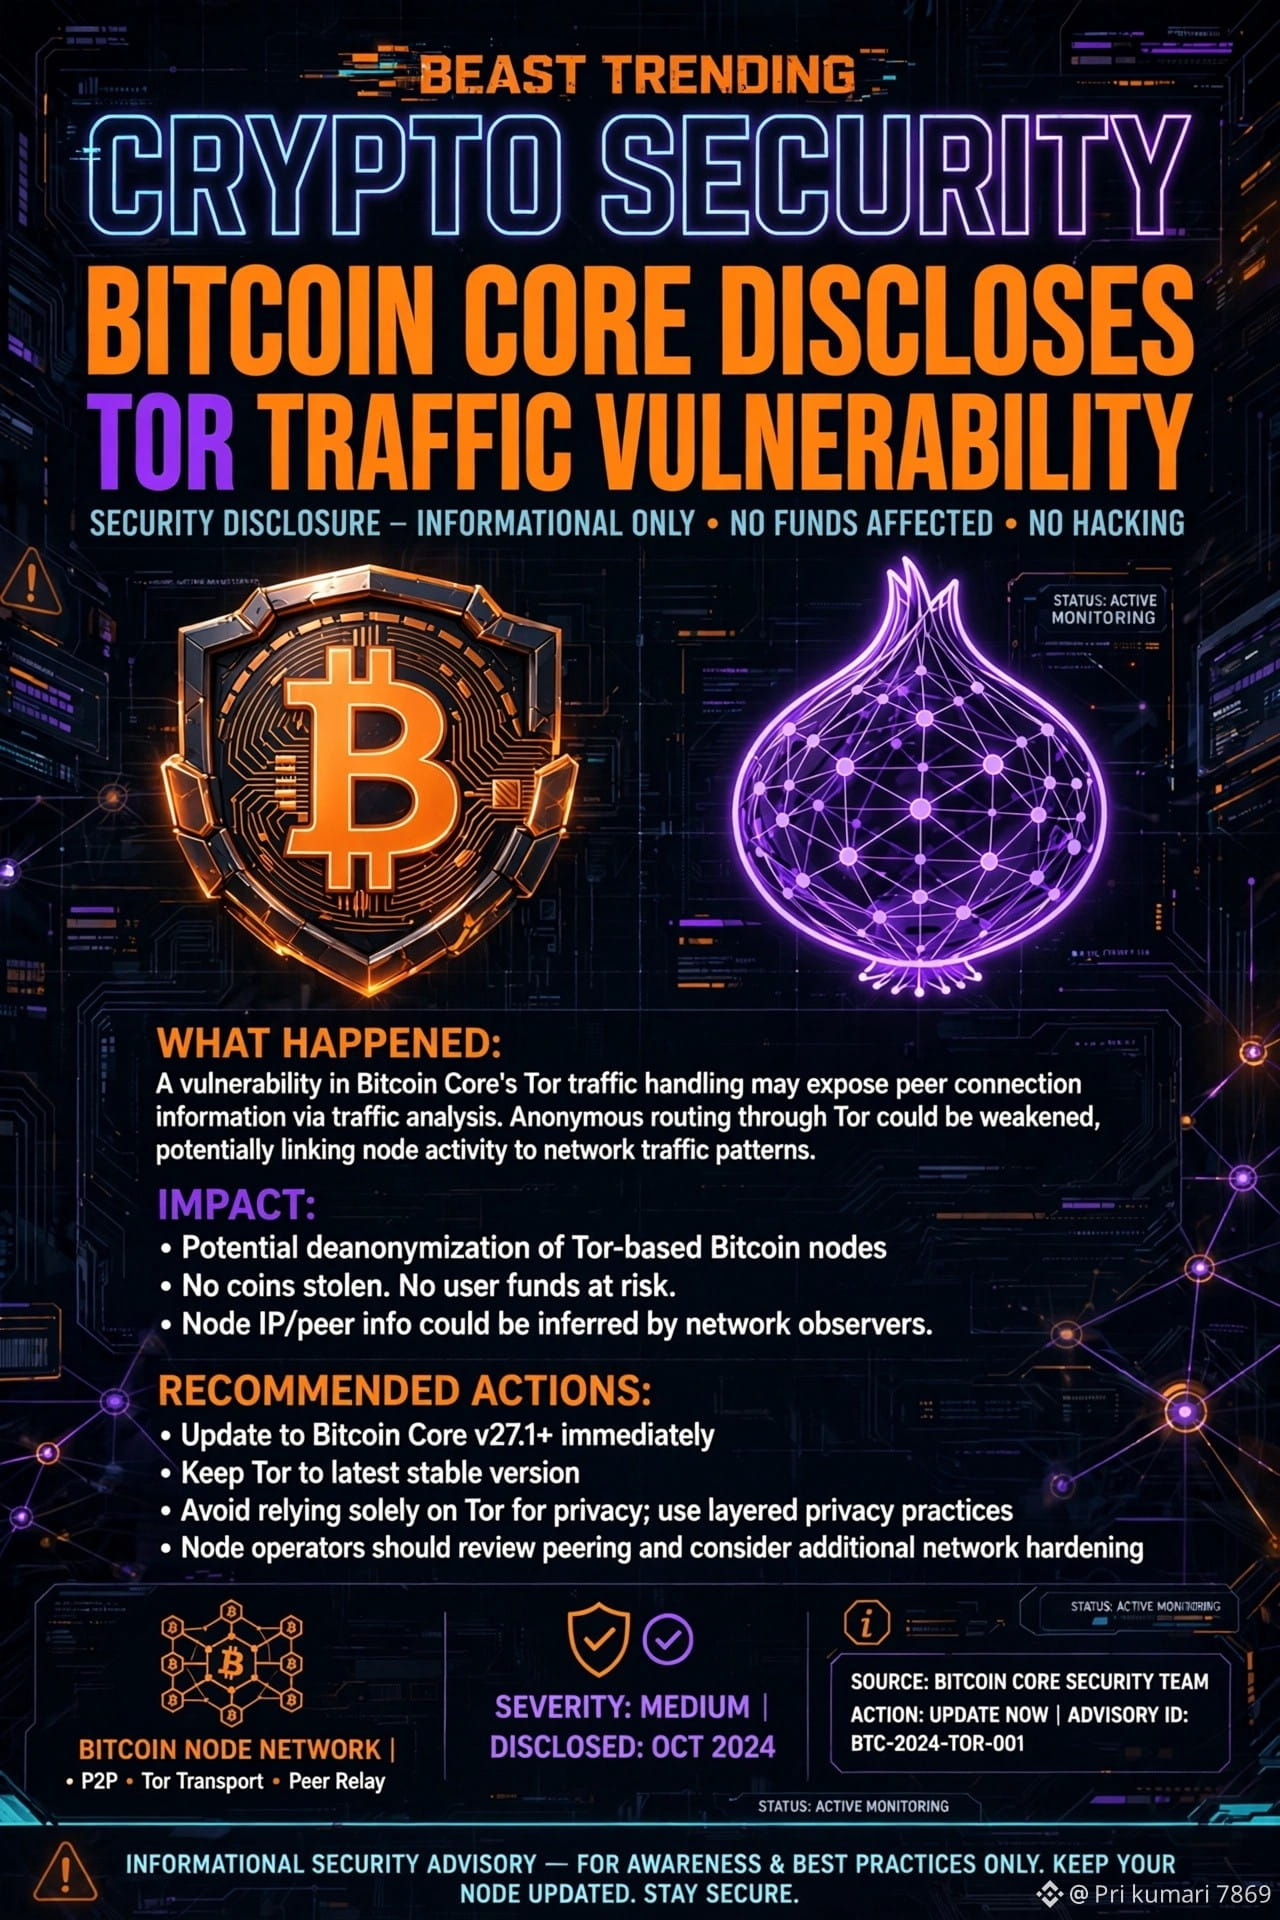
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin n’a PAS été piraté.
Mais cette révélation est IMPORTANTE. Lisez-la.
Bitcoin Core vient de révéler 3 vulnérabilités, dont un bug Tor qui a affecté *des milliers de nœuds.
Que s’est-il passé ?
Bitcoin Core dispose d’un paramètre appelé `-whitelist`.
Il accorde des permissions supplémentaires aux connexions de CONFIANCE — comme contourner les limites anti-spam et les protections de la vie privée.
Le bug :
Les connexions Tor semblent provenir de votre logiciel Tor local.
Si cette adresse IP Tor locale se trouvait dans la plage de la liste blanche, alors *TOUT INCONNU se connectant via Tor était considéré comme une connexion DE CONFIANCE.*
Résultat : des milliers de nœuds du réseau principal accessibles autorisaient TOUTES les connexions Tor entrantes.
Les faits à connaître :
CVE :* CVE-2025-62860
Gravité :* Moyenne
Des bitcoins ont-ils été volés ?* NON ❌
Des portefeuilles ont-ils été piratés ?* NON ❌
Un exploit actif a-t-il été détecté ?* NON ❌
Les nœuds sans liste blanche sont-ils concernés ?* NON ✅
*Le problème avait-il déjà été corrigé ?*
OUI.
Corrigé en *octobre 2025* — dans les versions v30.0, v29.2 et v28.3
La divulgation a eu lieu le *10 nov. 2026* — car Core ne publie les détails QU’APRÈS que la dernière version concernée arrive en fin de vie. C’est leur politique de sécurité.
*2 autres bugs révélés :*
1. *Gravité ÉLEVÉE* — Un nœud de minage pouvait ne pas parvenir à créer des modèles de blocs valides après une réorganisation, jusqu’à son redémarrage
2. *Gravité MOYENNE* — Un attaquant pouvait bloquer le traitement des blocs pendant 10 minutes
*Que devriez-vous faire ?
Si vous exploitez un nœud, assurez-vous d’utiliser la DERNIÈRE version. Mise à jour = sécurité.
Ce n’est pas du FUD. C’est de la TRANSPARENCE.
C’est précisément pour cela que Bitcoin reste le réseau le plus digne de confiance dans le monde des cryptomonnaies. 💪
Question :
Cette divulgation tardive est-elle une BONNE mesure de sécurité ou est-elle ARRIVÉE TROP TARD ?
Donnez votre avis 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin n’a PAS été piraté.
Mais cette révélation est IMPORTANTE. Lisez-la.
Bitcoin Core vient de révéler 3 vulnérabilités, dont un bug Tor qui a affecté *des milliers de nœuds.
Que s’est-il passé ?
Bitcoin Core dispose d’un paramètre appelé `-whitelist`.
Il accorde des permissions supplémentaires aux connexions de CONFIANCE — comme contourner les limites anti-spam et les protections de la vie privée.
Le bug :
Les connexions Tor semblent provenir de votre logiciel Tor local.
Si cette adresse IP Tor locale se trouvait dans la plage de la liste blanche, alors *TOUT INCONNU se connectant via Tor était considéré comme une connexion DE CONFIANCE.*
Résultat : des milliers de nœuds du réseau principal accessibles autorisaient TOUTES les connexions Tor entrantes.
Les faits à connaître :
CVE :* CVE-2025-62860
Gravité :* Moyenne
Des bitcoins ont-ils été volés ?* NON ❌
Des portefeuilles ont-ils été piratés ?* NON ❌
Un exploit actif a-t-il été détecté ?* NON ❌
Les nœuds sans liste blanche sont-ils concernés ?* NON ✅
*Le problème avait-il déjà été corrigé ?*
OUI.
Corrigé en *octobre 2025* — dans les versions v30.0, v29.2 et v28.3
La divulgation a eu lieu le *10 nov. 2026* — car Core ne publie les détails QU’APRÈS que la dernière version concernée arrive en fin de vie. C’est leur politique de sécurité.
*2 autres bugs révélés :*
1. *Gravité ÉLEVÉE* — Un nœud de minage pouvait ne pas parvenir à créer des modèles de blocs valides après une réorganisation, jusqu’à son redémarrage
2. *Gravité MOYENNE* — Un attaquant pouvait bloquer le traitement des blocs pendant 10 minutes
*Que devriez-vous faire ?
Si vous exploitez un nœud, assurez-vous d’utiliser la DERNIÈRE version. Mise à jour = sécurité.
Ce n’est pas du FUD. C’est de la TRANSPARENCE.
C’est précisément pour cela que Bitcoin reste le réseau le plus digne de confiance dans le monde des cryptomonnaies. 💪
Question :
Cette divulgation tardive est-elle une BONNE mesure de sécurité ou est-elle ARRIVÉE TROP TARD ?
Donnez votre avis 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoin n’a PAS été piraté.
Mais cette révélation est IMPORTANTE. Lisez-la.
Bitcoin Core vient de révéler 3 vulnérabilités, dont un bug Tor qui a affecté *des milliers de nœuds.
Que s’est-il passé ?
Bitcoin Core dispose d’un paramètre appelé `-whitelist`.
Il accorde des permissions supplémentaires aux connexions de CONFIANCE — comme contourner les limites anti-spam et les protections de la vie privée.
Le bug :
Les connexions Tor semblent provenir de votre logiciel Tor local.
Si cette adresse IP Tor locale se trouvait dans la plage de la liste blanche, alors *TOUT INCONNU se connectant via Tor était considéré comme une connexion DE CONFIANCE.*
Résultat : des milliers de nœuds du réseau principal accessibles autorisaient TOUTES les connexions Tor entrantes.
Les faits à connaître :
CVE :* CVE-2025-62860
Gravité :* Moyenne
Des bitcoins ont-ils été volés ?* NON ❌
Des portefeuilles ont-ils été piratés ?* NON ❌
Un exploit actif a-t-il été détecté ?* NON ❌
Les nœuds sans liste blanche sont-ils concernés ?* NON ✅
*Le problème avait-il déjà été corrigé ?*
OUI.
Corrigé en *octobre 2025* — dans les versions v30.0, v29.2 et v28.3
La divulgation a eu lieu le *10 nov. 2026* — car Core ne publie les détails QU’APRÈS que la dernière version concernée arrive en fin de vie. C’est leur politique de sécurité.
*2 autres bugs révélés :*
1. *Gravité ÉLEVÉE* — Un nœud de minage pouvait ne pas parvenir à créer des modèles de blocs valides après une réorganisation, jusqu’à son redémarrage
2. *Gravité MOYENNE* — Un attaquant pouvait bloquer le traitement des blocs pendant 10 minutes
*Que devriez-vous faire ?
Si vous exploitez un nœud, assurez-vous d’utiliser la DERNIÈRE version. Mise à jour = sécurité.
Ce n’est pas du FUD. C’est de la TRANSPARENCE.
C’est précisément pour cela que Bitcoin reste le réseau le plus digne de confiance dans le monde des cryptomonnaies. 💪
Question :
Cette divulgation tardive est-elle une BONNE mesure de sécurité ou est-elle ARRIVÉE TROP TARD ?
Donnez votre avis 👇
#BTC #BitcoinCore #CryptoSecurity
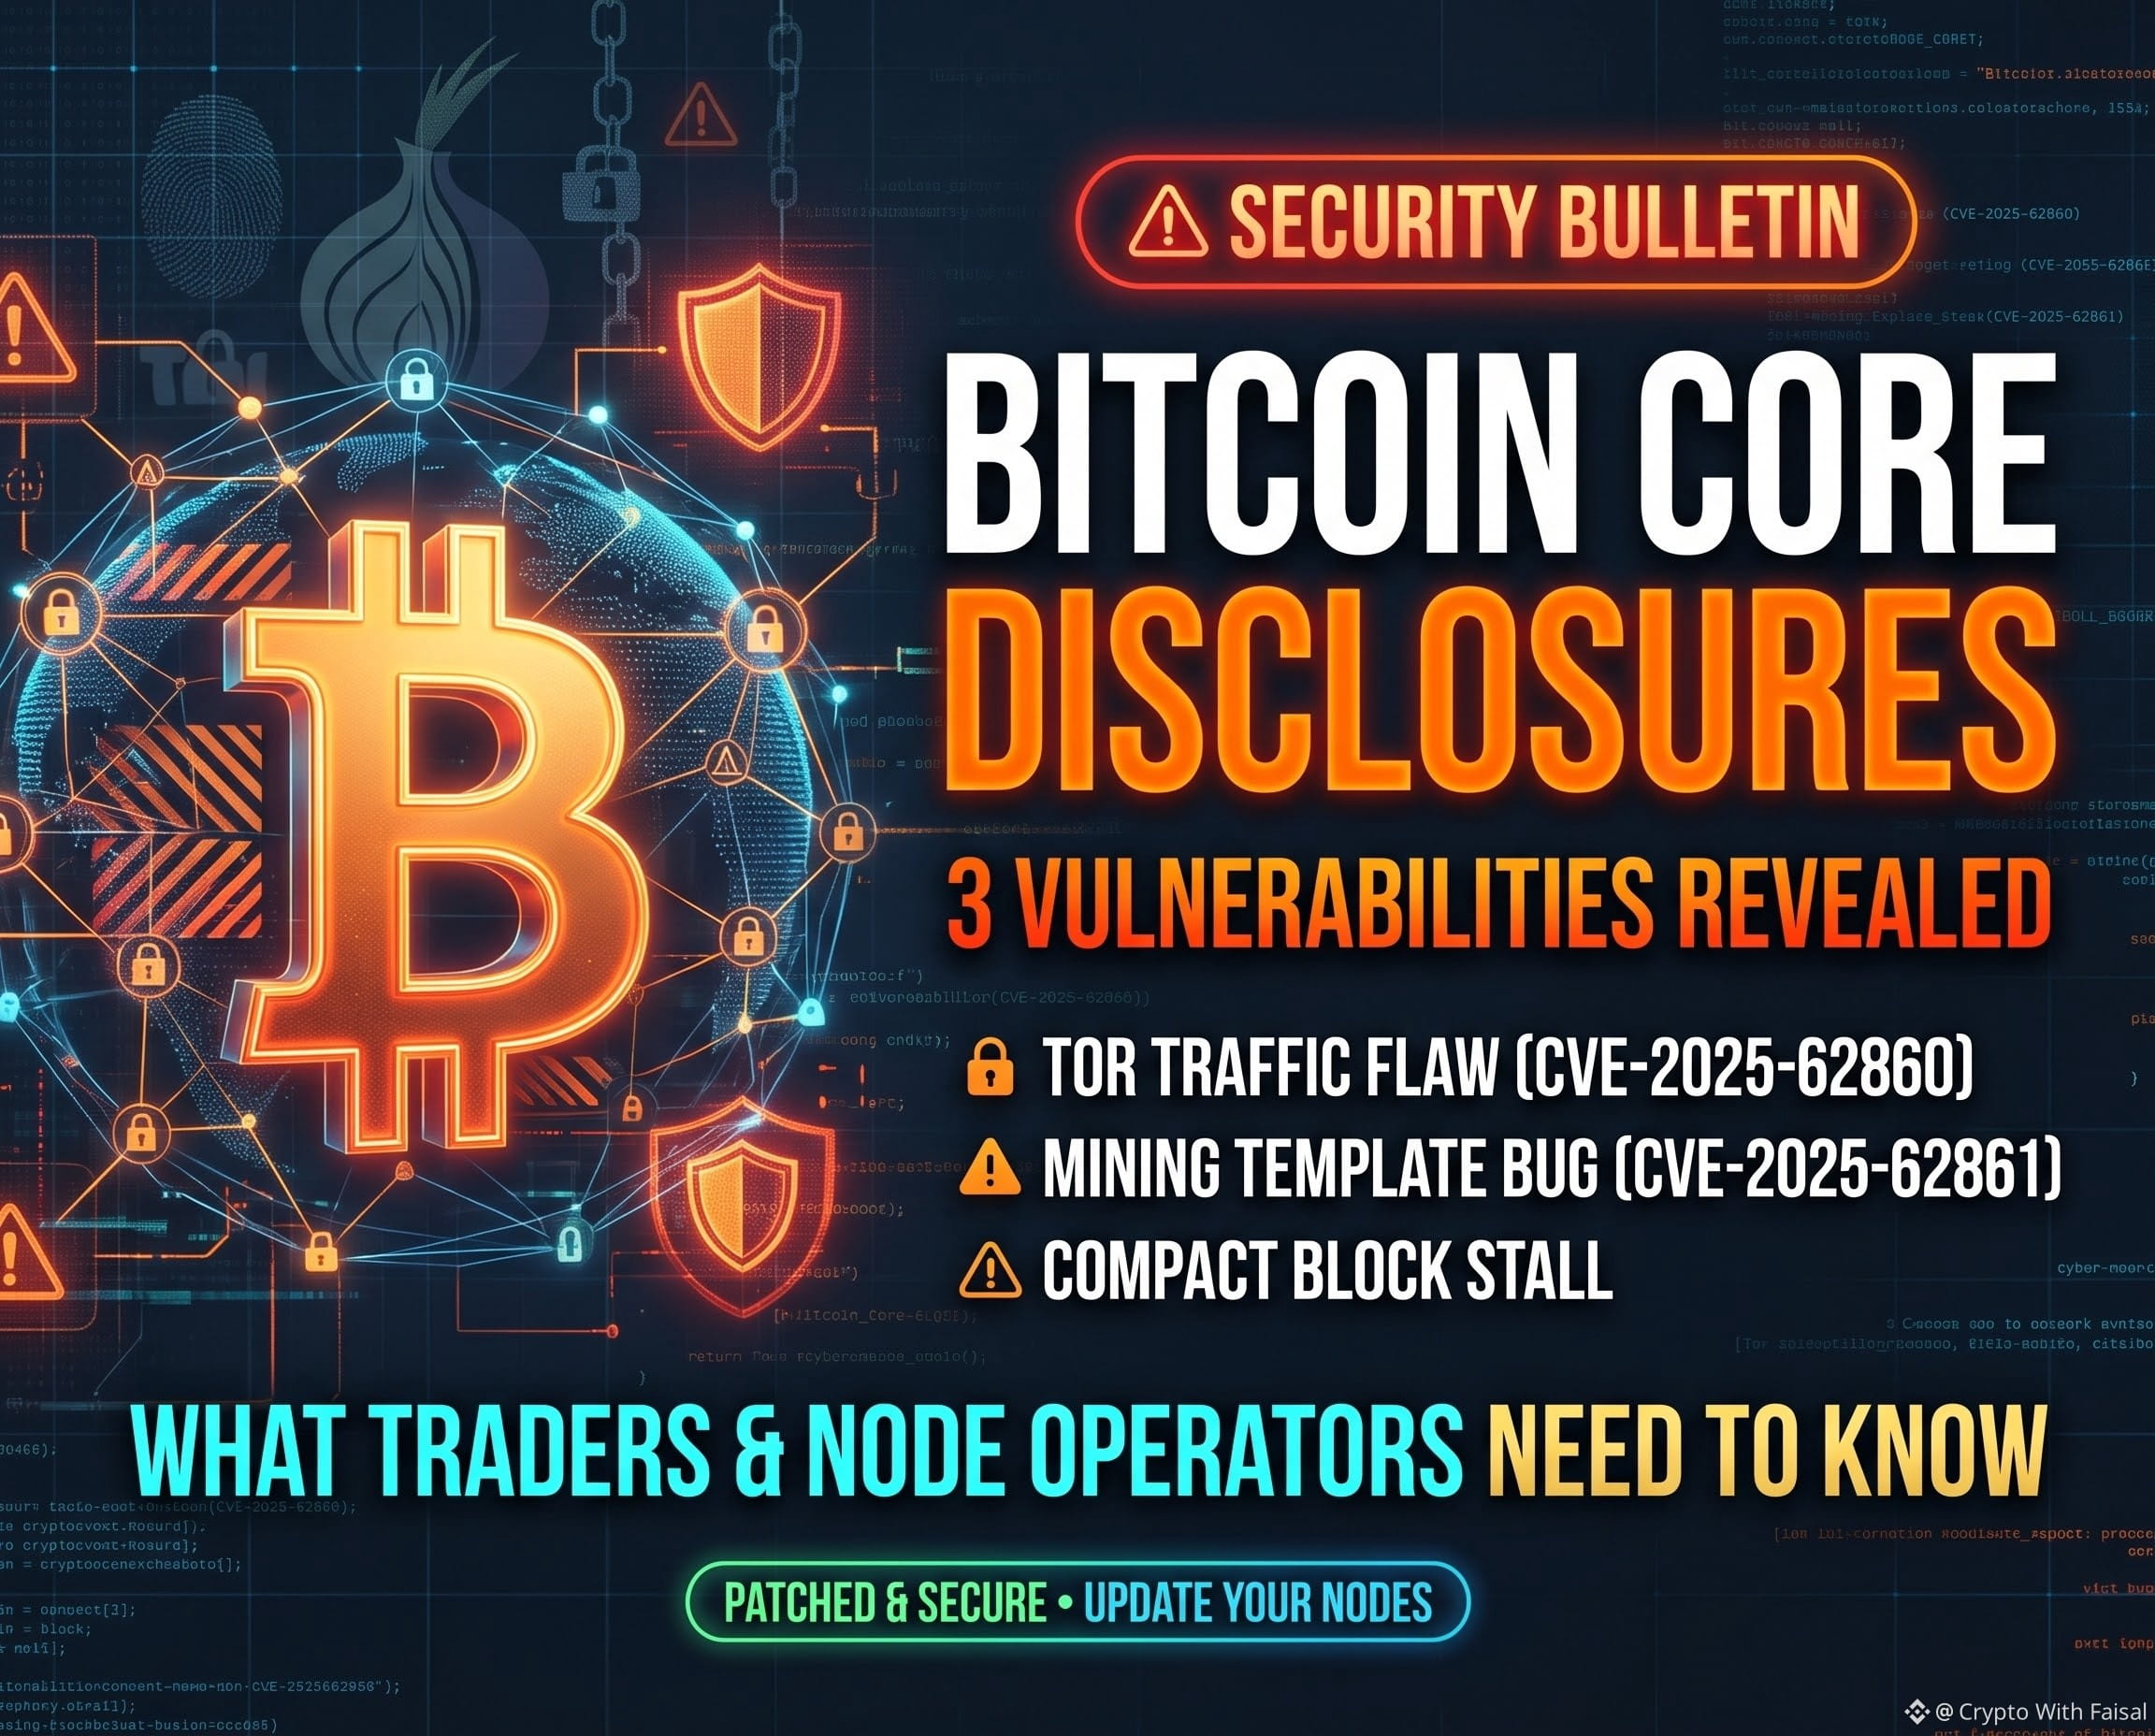
87

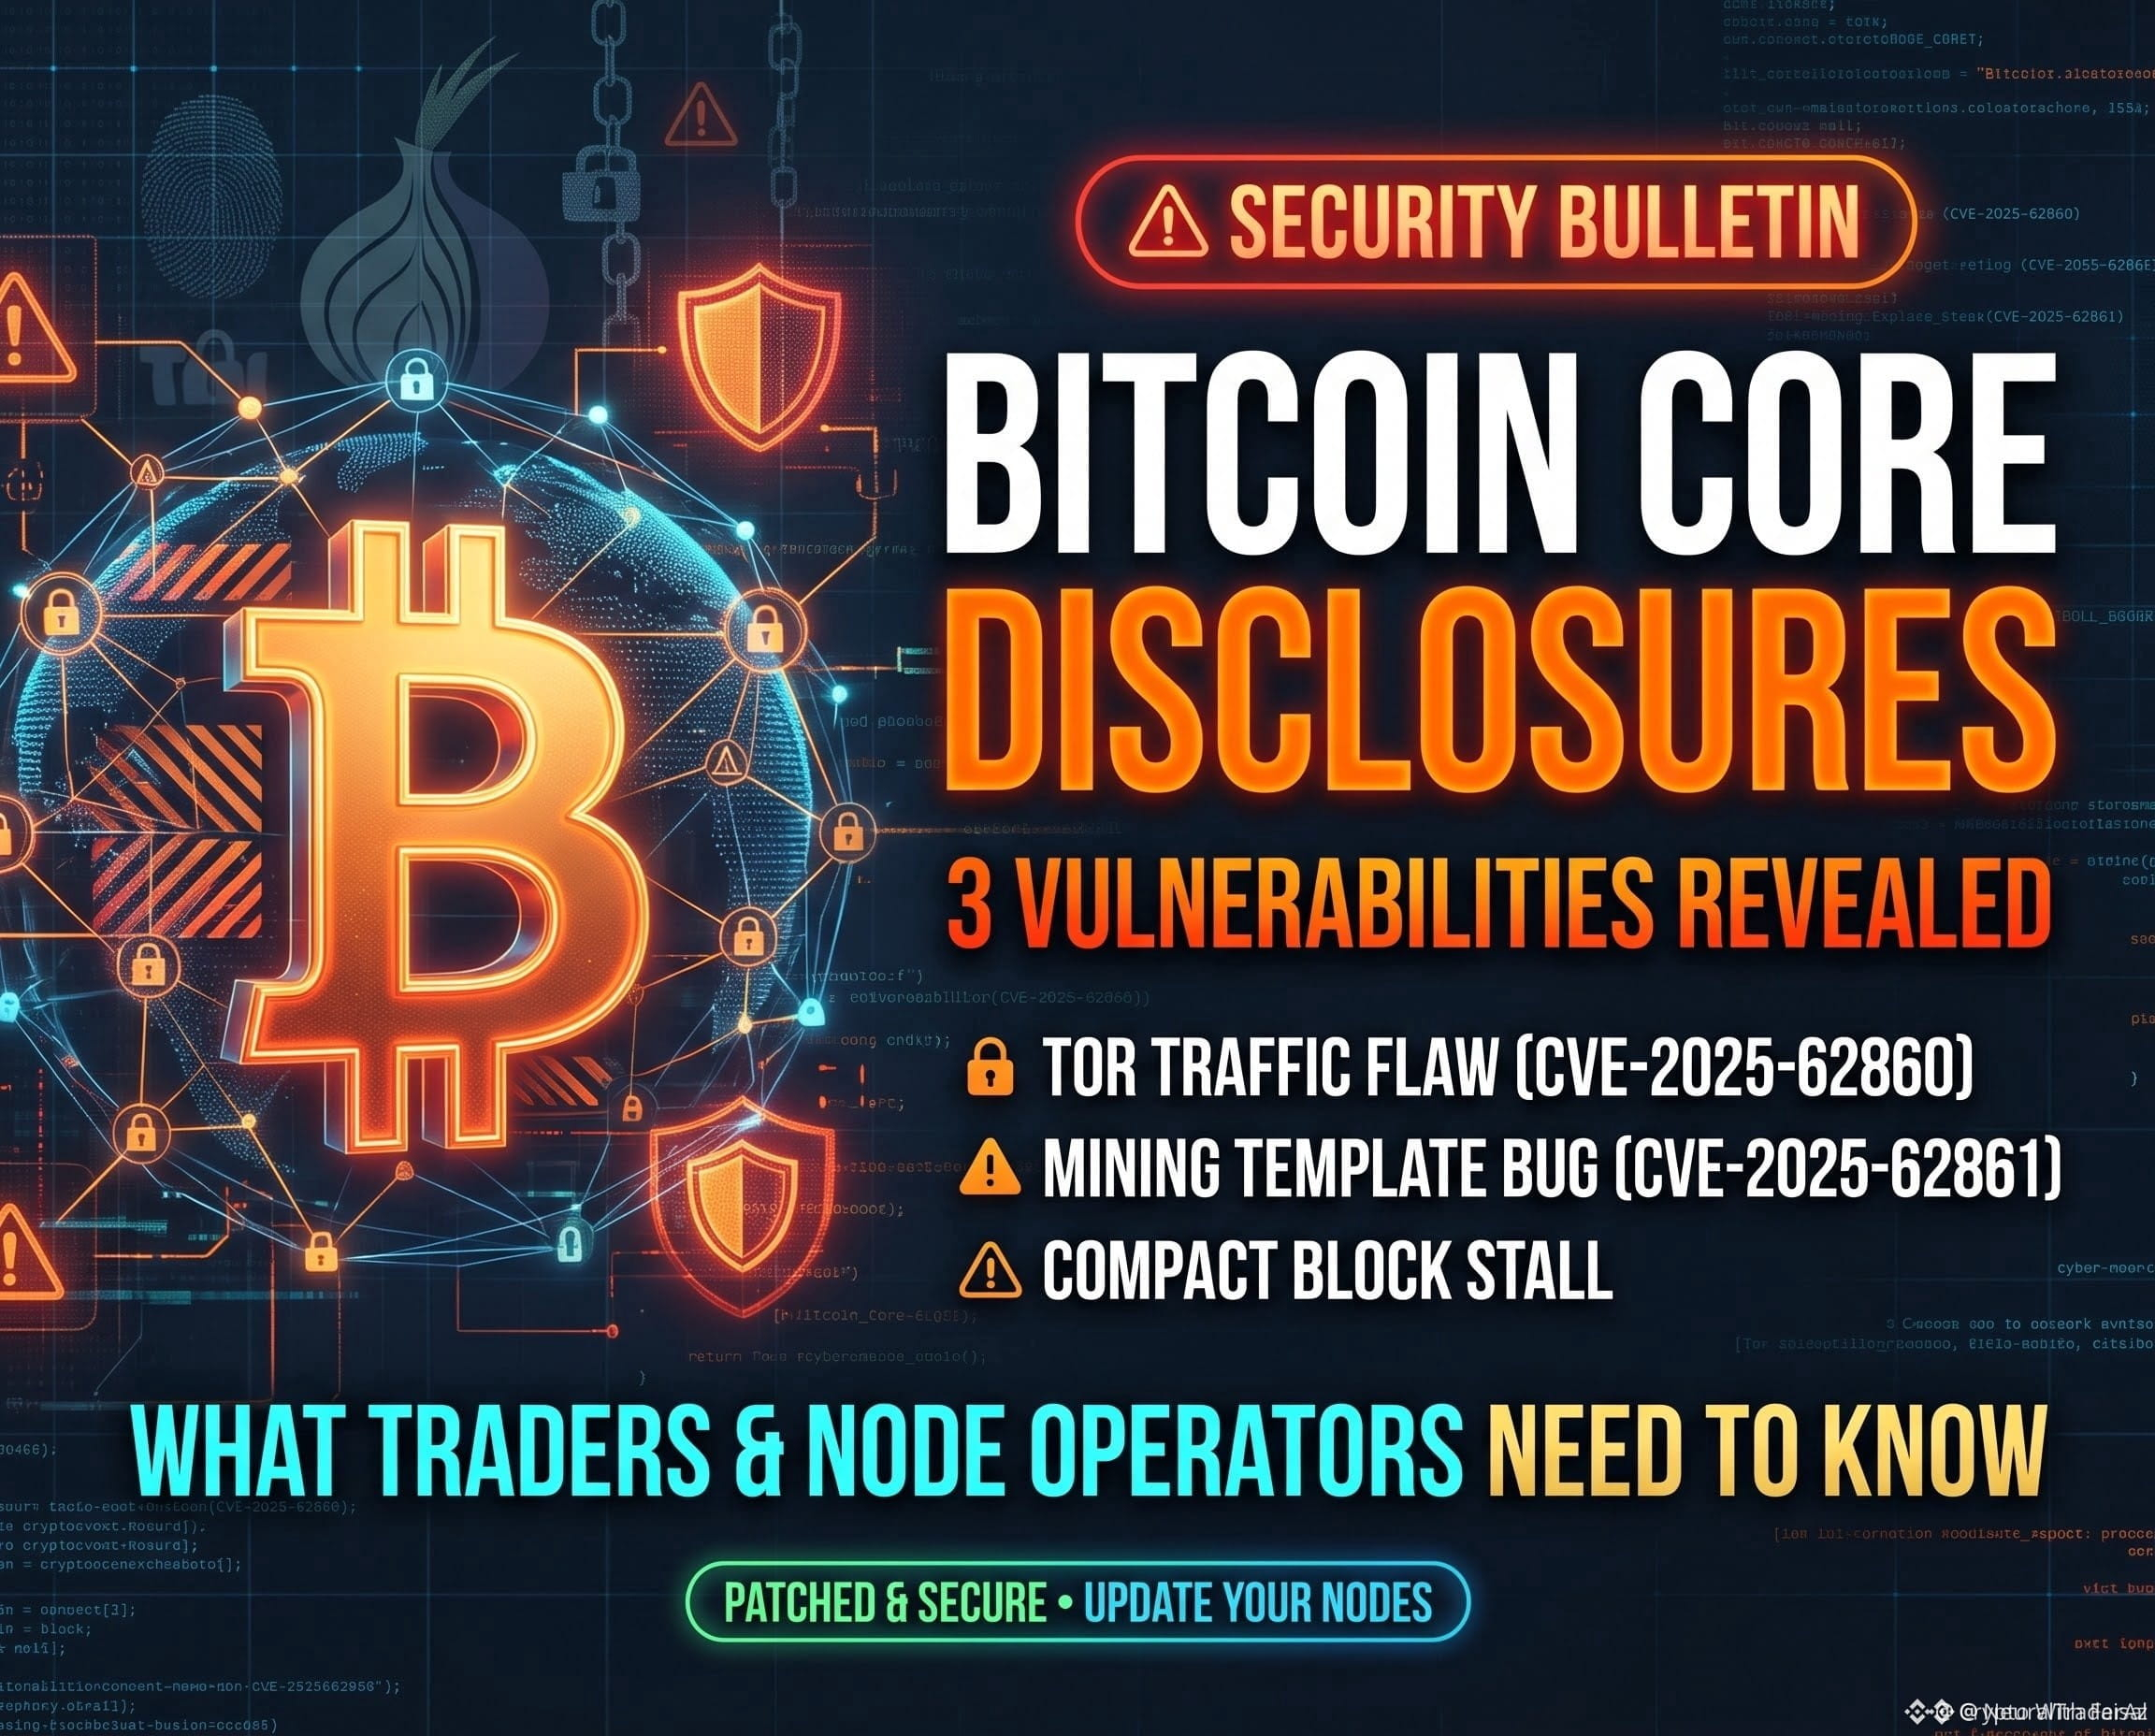
🚨 BITCOIN CORE RÉVÈLE 3 VULNÉRABILITÉS : LE RÉSEAU EST-IL SÛR ? 🚨
Bitcoin Core vient de publier des informations sur trois failles de sécurité, dont une faille notable liée au trafic Tor. Si vous êtes trader ou opérateur de nœud, voici un récapitulatif vérifié de ce qui s’est réellement passé et de son impact sur le marché :
⚠️ La vulnérabilité Tor (CVE-2025-62860) :
Des milliers de nœuds du réseau principal accessibles, utilisant des configurations -whitelist non standard, ont accidentellement accordé des privilèges de confiance aux connexions Tor entrantes. Cela contournait des protections essentielles contre les attaques par déni de service et pour la confidentialité, exposant ainsi les nœuds.
🛑 La faille de minage (CVE-2025-62861) :
Un bogue de gravité élevée provoquait des incohérences dans la mempool lors des réorganisations de la chaîne. Cela pouvait interrompre la création de modèles de blocs pour les mineurs concernés, nécessitant un redémarrage forcé pour résoudre le problème.
🛡️ En résumé (impact sur les traders = ZÉRO) :
Pas de panique. Il n’y a aucune exploitation active et les fonds des utilisateurs n’ont jamais été menacés. Les développeurs ont discrètement corrigé ces bogues en octobre 2025 avec les mises à jour v30.0 et v29.2. Cette divulgation tardive, le 10 novembre 2026, relève simplement du protocole de sécurité habituel, maintenant que les anciennes versions vulnérables sont arrivées en fin de vie.
La monnaie décentralisée nécessite des logiciels bien entretenus. Mettez vos nœuds à jour !
🗣️ Gérez-vous votre propre nœud Bitcoin pour garder la maîtrise de vos fonds, ou faites-vous confiance aux plateformes d’échange ? Parlons-en ci-dessous ! 👇
$AKE
{future}(AKEUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
🚨 BITCOIN CORE RÉVÈLE 3 VULNÉRABILITÉS : LE RÉSEAU EST-IL SÛR ? 🚨
Bitcoin Core vient de publier des informations sur trois failles de sécurité, dont une faille notable liée au trafic Tor. Si vous êtes trader ou opérateur de nœud, voici un récapitulatif vérifié de ce qui s’est réellement passé et de son impact sur le marché :
⚠️ La vulnérabilité Tor (CVE-2025-62860) :
Des milliers de nœuds du réseau principal accessibles, utilisant des configurations -whitelist non standard, ont accidentellement accordé des privilèges de confiance aux connexions Tor entrantes. Cela contournait des protections essentielles contre les attaques par déni de service et pour la confidentialité, exposant ainsi les nœuds.
🛑 La faille de minage (CVE-2025-62861) :
Un bogue de gravité élevée provoquait des incohérences dans la mempool lors des réorganisations de la chaîne. Cela pouvait interrompre la création de modèles de blocs pour les mineurs concernés, nécessitant un redémarrage forcé pour résoudre le problème.
🛡️ En résumé (impact sur les traders = ZÉRO) :
Pas de panique. Il n’y a aucune exploitation active et les fonds des utilisateurs n’ont jamais été menacés. Les développeurs ont discrètement corrigé ces bogues en octobre 2025 avec les mises à jour v30.0 et v29.2. Cette divulgation tardive, le 10 novembre 2026, relève simplement du protocole de sécurité habituel, maintenant que les anciennes versions vulnérables sont arrivées en fin de vie.
La monnaie décentralisée nécessite des logiciels bien entretenus. Mettez vos nœuds à jour !
🗣️ Gérez-vous votre propre nœud Bitcoin pour garder la maîtrise de vos fonds, ou faites-vous confiance aux plateformes d’échange ? Parlons-en ci-dessous ! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
Bitcoin Core vient de publier des informations sur trois failles de sécurité, dont une faille notable liée au trafic Tor. Si vous êtes trader ou opérateur de nœud, voici un récapitulatif vérifié de ce qui s’est réellement passé et de son impact sur le marché :
⚠️ La vulnérabilité Tor (CVE-2025-62860) :
Des milliers de nœuds du réseau principal accessibles, utilisant des configurations -whitelist non standard, ont accidentellement accordé des privilèges de confiance aux connexions Tor entrantes. Cela contournait des protections essentielles contre les attaques par déni de service et pour la confidentialité, exposant ainsi les nœuds.
🛑 La faille de minage (CVE-2025-62861) :
Un bogue de gravité élevée provoquait des incohérences dans la mempool lors des réorganisations de la chaîne. Cela pouvait interrompre la création de modèles de blocs pour les mineurs concernés, nécessitant un redémarrage forcé pour résoudre le problème.
🛡️ En résumé (impact sur les traders = ZÉRO) :
Pas de panique. Il n’y a aucune exploitation active et les fonds des utilisateurs n’ont jamais été menacés. Les développeurs ont discrètement corrigé ces bogues en octobre 2025 avec les mises à jour v30.0 et v29.2. Cette divulgation tardive, le 10 novembre 2026, relève simplement du protocole de sécurité habituel, maintenant que les anciennes versions vulnérables sont arrivées en fin de vie.
La monnaie décentralisée nécessite des logiciels bien entretenus. Mettez vos nœuds à jour !
🗣️ Gérez-vous votre propre nœud Bitcoin pour garder la maîtrise de vos fonds, ou faites-vous confiance aux plateformes d’échange ? Parlons-en ci-dessous ! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
1
702

·
--
Baissier
🚨 Bitcoin Core vient de révéler 3 failles de sécurité — l’une d’elles pourrait empêcher les nœuds de minage concernés de produire des blocs
Le plus surprenant ?
Les trois failles ont été CORRIGÉES il y a plus d’un an
Le 10 novembre, Bitcoin Core a divulgué publiquement trois vulnérabilités après que la dernière série de versions concernées a atteint sa fin de vie
Voici ce que ces bugs pouvaient provoquer 👇
$BTC
{future}(BTCUSDT)
🔴 GRAVITÉ ÉLEVÉE — Une réorganisation de la chaîne pouvait corrompre le mempool d’un nœud concerné, empêchant les mineurs de créer des modèles de blocs valides jusqu’au redémarrage
🟠 GRAVITÉ MOYENNE — Des connexions Tor entrantes pouvaient, par erreur, bénéficier des privilèges accordés aux pairs de confiance sur les nœuds utilisant certains paramètres de liste blanche
🟠 GRAVITÉ MOYENNE — Un pair malveillant pouvait retarder à plusieurs reprises le traitement des blocs dans certaines conditions
Mais cela ne prouve PAS que les règles de consensus de Bitcoin ont été enfreintes ni que des BTC ont été volés
Les correctifs ont été publiés en octobre 2025
{spot}(BTCUSDT)
⚠️ Pour les opérateurs de nœuds, la question importante est de savoir si vous utilisez encore un logiciel vulnérable
Bitcoin Core 29.2 et 30.0 incluaient déjà les trois correctifs — utilisez une version actuellement prise en charge
La divulgation des vulnérabilités est récente
Pas la protection
$BTC #bitcoin #BitcoinCore
🚨 Bitcoin Core vient de révéler 3 failles de sécurité — l’une d’elles pourrait empêcher les nœuds de minage concernés de produire des blocs
Le plus surprenant ?
Les trois failles ont été CORRIGÉES il y a plus d’un an
Le 10 novembre, Bitcoin Core a divulgué publiquement trois vulnérabilités après que la dernière série de versions concernées a atteint sa fin de vie
Voici ce que ces bugs pouvaient provoquer 👇
$BTC
🔴 GRAVITÉ ÉLEVÉE — Une réorganisation de la chaîne pouvait corrompre le mempool d’un nœud concerné, empêchant les mineurs de créer des modèles de blocs valides jusqu’au redémarrage
🟠 GRAVITÉ MOYENNE — Des connexions Tor entrantes pouvaient, par erreur, bénéficier des privilèges accordés aux pairs de confiance sur les nœuds utilisant certains paramètres de liste blanche
🟠 GRAVITÉ MOYENNE — Un pair malveillant pouvait retarder à plusieurs reprises le traitement des blocs dans certaines conditions
Mais cela ne prouve PAS que les règles de consensus de Bitcoin ont été enfreintes ni que des BTC ont été volés
Les correctifs ont été publiés en octobre 2025
⚠️ Pour les opérateurs de nœuds, la question importante est de savoir si vous utilisez encore un logiciel vulnérable
Bitcoin Core 29.2 et 30.0 incluaient déjà les trois correctifs — utilisez une version actuellement prise en charge
La divulgation des vulnérabilités est récente
Pas la protection
$BTC #bitcoin #BitcoinCore
Le plus surprenant ?
Les trois failles ont été CORRIGÉES il y a plus d’un an
Le 10 novembre, Bitcoin Core a divulgué publiquement trois vulnérabilités après que la dernière série de versions concernées a atteint sa fin de vie
Voici ce que ces bugs pouvaient provoquer 👇
$BTC
🔴 GRAVITÉ ÉLEVÉE — Une réorganisation de la chaîne pouvait corrompre le mempool d’un nœud concerné, empêchant les mineurs de créer des modèles de blocs valides jusqu’au redémarrage
🟠 GRAVITÉ MOYENNE — Des connexions Tor entrantes pouvaient, par erreur, bénéficier des privilèges accordés aux pairs de confiance sur les nœuds utilisant certains paramètres de liste blanche
🟠 GRAVITÉ MOYENNE — Un pair malveillant pouvait retarder à plusieurs reprises le traitement des blocs dans certaines conditions
Mais cela ne prouve PAS que les règles de consensus de Bitcoin ont été enfreintes ni que des BTC ont été volés
Les correctifs ont été publiés en octobre 2025
⚠️ Pour les opérateurs de nœuds, la question importante est de savoir si vous utilisez encore un logiciel vulnérable
Bitcoin Core 29.2 et 30.0 incluaient déjà les trois correctifs — utilisez une version actuellement prise en charge
La divulgation des vulnérabilités est récente
Pas la protection
$BTC #bitcoin #BitcoinCore
3
·
--
🚨 INFO DE DERNIÈRE MINUTE : LE LOGICIEL QUI FAIT TOURNER LE RÉSEAU BITCOIN VIENT D’ADMETTRE L’EXISTENCE DE 3 FAILLES !
Bitcoin Core, le logiciel qui fait fonctionner la plupart des nœuds Bitcoin, a révélé le 10/11 l’existence de 3 failles de sécurité. La plus grave pourrait empêcher le nœud d’un mineur de créer de nouveaux blocs après une réorganisation de la chaîne, et ce jusqu’à son redémarrage.
Bonne nouvelle : les 3 failles ont été corrigées en octobre 2025, aucune exploitation n’a été signalée et aucun BTC n’a été perdu.
Mais voici ce qui donne des frissons : près de 9 % des nœuds du réseau, soit environ 1 885 nœuds, utilisent ENCORE une ancienne version vulnérable.
Pendant ce temps, le BTC stagne autour de 73 000 $, l’ETH végète autour de 2 050 $, et l’indice Fear & Greed n’est plus qu’à 28. Le marché a peur, mais le réseau Bitcoin continue de tourner.
Gardez cette info, peu de gens y prêtent attention alors qu’elle est extrêmement importante. Suivez-moi, je la publie ici en premier.
$BTC $ETH
#Bitcoin #BitcoinCore
🚨 INFO DE DERNIÈRE MINUTE : LE LOGICIEL QUI FAIT TOURNER LE RÉSEAU BITCOIN VIENT D’ADMETTRE L’EXISTENCE DE 3 FAILLES !
Bitcoin Core, le logiciel qui fait fonctionner la plupart des nœuds Bitcoin, a révélé le 10/11 l’existence de 3 failles de sécurité. La plus grave pourrait empêcher le nœud d’un mineur de créer de nouveaux blocs après une réorganisation de la chaîne, et ce jusqu’à son redémarrage.
Bonne nouvelle : les 3 failles ont été corrigées en octobre 2025, aucune exploitation n’a été signalée et aucun BTC n’a été perdu.
Mais voici ce qui donne des frissons : près de 9 % des nœuds du réseau, soit environ 1 885 nœuds, utilisent ENCORE une ancienne version vulnérable.
Pendant ce temps, le BTC stagne autour de 73 000 $, l’ETH végète autour de 2 050 $, et l’indice Fear & Greed n’est plus qu’à 28. Le marché a peur, mais le réseau Bitcoin continue de tourner.
Gardez cette info, peu de gens y prêtent attention alors qu’elle est extrêmement importante. Suivez-moi, je la publie ici en premier.
$BTC $ETH
#Bitcoin #BitcoinCore
Bitcoin Core, le logiciel qui fait fonctionner la plupart des nœuds Bitcoin, a révélé le 10/11 l’existence de 3 failles de sécurité. La plus grave pourrait empêcher le nœud d’un mineur de créer de nouveaux blocs après une réorganisation de la chaîne, et ce jusqu’à son redémarrage.
Bonne nouvelle : les 3 failles ont été corrigées en octobre 2025, aucune exploitation n’a été signalée et aucun BTC n’a été perdu.
Mais voici ce qui donne des frissons : près de 9 % des nœuds du réseau, soit environ 1 885 nœuds, utilisent ENCORE une ancienne version vulnérable.
Pendant ce temps, le BTC stagne autour de 73 000 $, l’ETH végète autour de 2 050 $, et l’indice Fear & Greed n’est plus qu’à 28. Le marché a peur, mais le réseau Bitcoin continue de tourner.
Gardez cette info, peu de gens y prêtent attention alors qu’elle est extrêmement importante. Suivez-moi, je la publie ici en premier.
$BTC $ETH
#Bitcoin #BitcoinCore
108
·
--
🔧 Le code de Bitcoin Core révèle trois vulnérabilités d’un coup, rendues publiques seulement 13 mois plus tard !
Selon CoinDesk : Bitcoin Core a publié un avis de sécurité le 10/11. Les trois vulnérabilités avaient en réalité été corrigées dès octobre 2025, mais leur divulgation a été reportée jusque-là, conformément à la politique de publication deux semaines après la fin de prise en charge des versions concernées.
⚠️ 1) Vulnérabilité de la liste blanche Tor (gravité moyenne) : les connexions Tor externes étaient considérées comme des machines de confiance. « Des milliers de nœuds du réseau principal » étaient concernés ; les protections contre le spam et les restrictions de confidentialité pouvaient être contournées.
⚠️ 2) Gravité élevée : une règle introduite dans la version 28.0 pouvait empêcher les nœuds de minage de générer un modèle de bloc valide lors d’une réorganisation de la chaîne. Un redémarrage était nécessaire pour rétablir le fonctionnement.
⚠️ 3) Gravité moyenne : une connexion malveillante pouvait bloquer un nœud pendant 10 minutes lors du traitement de nouveaux blocs ; des attaques répétées pouvaient prolonger le blocage.
✅ L’avis ne fait état d’aucune attaque réelle. Les correctifs ont été publiés depuis longtemps : il suffit de passer à la nouvelle version. Les nœuds qui n’ont pas activé de liste blanche ne sont pas concernés.
📌 Mon avis : c’est une nouvelle neutre pour les cours, mais elle nous rappelle que la sécurité de BTC repose sur l’application continue de correctifs. Depuis octobre, les développeurs principaux ont changé les règles : les bugs qu’une simple suggestion d’IA peut déceler seront corrigés et divulgués plus rapidement.
Le BTC se situe actuellement autour de 73 000, les ETF enregistrent des sorties nettes depuis quatre jours consécutifs et l’indice de peur et d’avidité est à 28. Selon vous, entre les facteurs fondamentaux négatifs et ce type d’informations techniques, qu’est-ce qui influence le plus votre position ? Parlons-en dans les commentaires 👇
$BTC $ETH
#比特币 #BitcoinCore #SécuritéCrypto
Ceci reflète uniquement mon opinion personnelle et ne constitue pas un conseil en investissement.
🔧 Le code de Bitcoin Core révèle trois vulnérabilités d’un coup, rendues publiques seulement 13 mois plus tard !
Selon CoinDesk : Bitcoin Core a publié un avis de sécurité le 10/11. Les trois vulnérabilités avaient en réalité été corrigées dès octobre 2025, mais leur divulgation a été reportée jusque-là, conformément à la politique de publication deux semaines après la fin de prise en charge des versions concernées.
⚠️ 1) Vulnérabilité de la liste blanche Tor (gravité moyenne) : les connexions Tor externes étaient considérées comme des machines de confiance. « Des milliers de nœuds du réseau principal » étaient concernés ; les protections contre le spam et les restrictions de confidentialité pouvaient être contournées.
⚠️ 2) Gravité élevée : une règle introduite dans la version 28.0 pouvait empêcher les nœuds de minage de générer un modèle de bloc valide lors d’une réorganisation de la chaîne. Un redémarrage était nécessaire pour rétablir le fonctionnement.
⚠️ 3) Gravité moyenne : une connexion malveillante pouvait bloquer un nœud pendant 10 minutes lors du traitement de nouveaux blocs ; des attaques répétées pouvaient prolonger le blocage.
✅ L’avis ne fait état d’aucune attaque réelle. Les correctifs ont été publiés depuis longtemps : il suffit de passer à la nouvelle version. Les nœuds qui n’ont pas activé de liste blanche ne sont pas concernés.
📌 Mon avis : c’est une nouvelle neutre pour les cours, mais elle nous rappelle que la sécurité de BTC repose sur l’application continue de correctifs. Depuis octobre, les développeurs principaux ont changé les règles : les bugs qu’une simple suggestion d’IA peut déceler seront corrigés et divulgués plus rapidement.
Le BTC se situe actuellement autour de 73 000, les ETF enregistrent des sorties nettes depuis quatre jours consécutifs et l’indice de peur et d’avidité est à 28. Selon vous, entre les facteurs fondamentaux négatifs et ce type d’informations techniques, qu’est-ce qui influence le plus votre position ? Parlons-en dans les commentaires 👇
$BTC $ETH
#比特币 #BitcoinCore #SécuritéCrypto
Ceci reflète uniquement mon opinion personnelle et ne constitue pas un conseil en investissement.
Selon CoinDesk : Bitcoin Core a publié un avis de sécurité le 10/11. Les trois vulnérabilités avaient en réalité été corrigées dès octobre 2025, mais leur divulgation a été reportée jusque-là, conformément à la politique de publication deux semaines après la fin de prise en charge des versions concernées.
⚠️ 1) Vulnérabilité de la liste blanche Tor (gravité moyenne) : les connexions Tor externes étaient considérées comme des machines de confiance. « Des milliers de nœuds du réseau principal » étaient concernés ; les protections contre le spam et les restrictions de confidentialité pouvaient être contournées.
⚠️ 2) Gravité élevée : une règle introduite dans la version 28.0 pouvait empêcher les nœuds de minage de générer un modèle de bloc valide lors d’une réorganisation de la chaîne. Un redémarrage était nécessaire pour rétablir le fonctionnement.
⚠️ 3) Gravité moyenne : une connexion malveillante pouvait bloquer un nœud pendant 10 minutes lors du traitement de nouveaux blocs ; des attaques répétées pouvaient prolonger le blocage.
✅ L’avis ne fait état d’aucune attaque réelle. Les correctifs ont été publiés depuis longtemps : il suffit de passer à la nouvelle version. Les nœuds qui n’ont pas activé de liste blanche ne sont pas concernés.
📌 Mon avis : c’est une nouvelle neutre pour les cours, mais elle nous rappelle que la sécurité de BTC repose sur l’application continue de correctifs. Depuis octobre, les développeurs principaux ont changé les règles : les bugs qu’une simple suggestion d’IA peut déceler seront corrigés et divulgués plus rapidement.
Le BTC se situe actuellement autour de 73 000, les ETF enregistrent des sorties nettes depuis quatre jours consécutifs et l’indice de peur et d’avidité est à 28. Selon vous, entre les facteurs fondamentaux négatifs et ce type d’informations techniques, qu’est-ce qui influence le plus votre position ? Parlons-en dans les commentaires 👇
$BTC $ETH
#比特币 #BitcoinCore #SécuritéCrypto
Ceci reflète uniquement mon opinion personnelle et ne constitue pas un conseil en investissement.

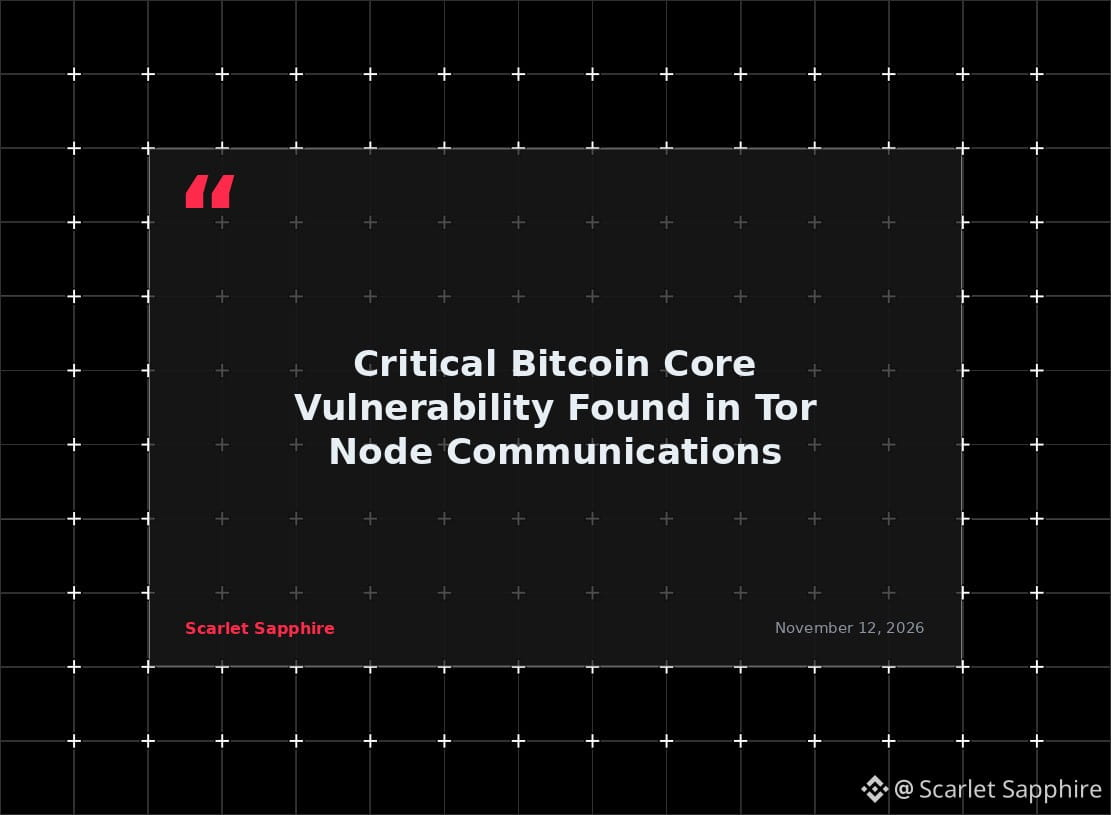
Une vulnérabilité critique de Bitcoin Core découverte dans les communications des nœuds Tor
Une vulnérabilité de Bitcoin Core pourrait permettre à des acteurs malveillants de compromettre, via le réseau Tor, le modèle de confiance de plus de 1 000 nœuds.
#BitcoinSecurity #BitcoinCore
Une vulnérabilité critique de Bitcoin Core découverte dans les communications des nœuds Tor
Une vulnérabilité de Bitcoin Core pourrait permettre à des acteurs malveillants de compromettre, via le réseau Tor, le modèle de confiance de plus de 1 000 nœuds.
#BitcoinSecurity #BitcoinCore
Une vulnérabilité de Bitcoin Core pourrait permettre à des acteurs malveillants de compromettre, via le réseau Tor, le modèle de confiance de plus de 1 000 nœuds.
#BitcoinSecurity #BitcoinCore
68
·
--
Bitcoin Core révèle trois vulnérabilités en une fois : votre version de nœud est-elle à jour ?
Pour commencer par la conclusion : selon les trois avis publiés le 10 novembre sur le site officiel de Bitcoin Core, ces problèmes concernent le pool de mémoire, la propagation des blocs et les autorisations de connexion des nœuds. Aucun ne touche aux clés privées ni à la falsification de transactions. Les correctifs ont été publiés dès octobre 2025 ; les détails ne sont rendus publics que maintenant.
Les trois vulnérabilités et leurs effets :
1. CVE-2025-62861 (gravité élevée) : lors d’une réorganisation de la chaîne, la règle de « remplacement de transaction sœur » des transactions TRUC (transactions v3) se déclenche à tort, laissant dans le pool de mémoire des transactions qui dépensent des sorties qui n’existent plus. Résultat : le nœud ne peut plus générer de modèle de bloc et ne fonctionne à nouveau qu’après un redémarrage. Versions concernées : 28.0–28.2 et 29.0–29.1. C’est le problème le plus grave pour les mineurs et les pools de minage.
2. CVE-2025-62860 (gravité moyenne) : les nœuds configurés avec -whitelist pour autoriser des plages d’adresses IP traitent également les connexions entrantes Tor comme des connexions sur liste blanche, ce qui neutralise certaines protections contre les attaques par déni de service et certaines mesures de protection de la vie privée. L’avis officiel indique que, certains bundles intégrés utilisant cette configuration par défaut, plusieurs milliers de nœuds accessibles sur le réseau principal sont concernés. Les nœuds sans configuration -whitelist n’ont jamais été concernés.
3. CVE-2025-62859 (gravité moyenne) : un nœud malveillant peut bloquer un nœud victime sur un délai d’expiration de 10 minutes en lui envoyant un bloc compact dont les données de témoin ont été falsifiées. L’attaque peut être répétée à l’infini si l’attaquant contrôle vos trois nœuds à haut débit ou si vous avez activé -blocksonly.
La chronologie mérite également d’être examinée : la plus ancienne des vulnérabilités (62859) a été signalée le 28 avril 2025, soit environ 18 mois avant sa divulgation publique. La raison : l’équipe officielle a attendu la fin de la maintenance de la dernière branche de versions concernée, 29.x, le 27 octobre 2026, avant de publier les détails.
Comment vérifier, en deux étapes :
1. Exécutez bitcoin-cli getnetworkinfo et vérifiez le champ subversion. La version 30.0 et les versions ultérieures corrigent les trois vulnérabilités ; la version 29.2 les corrige toutes les trois ; la version 28.3 corrige les deux premières (l’avis original de 62859 ne mentionne que les versions 29.2 et 30.0). La branche 29.x n’est plus maintenue depuis le 27 octobre ; le plus sûr est de passer à une branche qui bénéficie encore d’une maintenance.
2. Si vous utilisez un bundle de nœud avec interface graphique, vérifiez dans ses paramètres si une plage d’adresses IP est configurée avec -whitelist, et assurez-vous également que la version de Core intégrée au bundle est bien supérieure à la version mentionnée ci-dessus.
D’après les avis publiés, les personnes qui détiennent leurs bitcoins uniquement sur une plateforme d’échange ou dans un portefeuille mobile, sans exploiter leur propre nœud, n’ont aucune action à entreprendre à la suite de ces problèmes.
Cet article ne constitue pas un conseil en investissement.
#比特币 #安全 #BitcoinCore #节点 $BTC
Bitcoin Core révèle trois vulnérabilités en une fois : votre version de nœud est-elle à jour ?
Pour commencer par la conclusion : selon les trois avis publiés le 10 novembre sur le site officiel de Bitcoin Core, ces problèmes concernent le pool de mémoire, la propagation des blocs et les autorisations de connexion des nœuds. Aucun ne touche aux clés privées ni à la falsification de transactions. Les correctifs ont été publiés dès octobre 2025 ; les détails ne sont rendus publics que maintenant.
Les trois vulnérabilités et leurs effets :
1. CVE-2025-62861 (gravité élevée) : lors d’une réorganisation de la chaîne, la règle de « remplacement de transaction sœur » des transactions TRUC (transactions v3) se déclenche à tort, laissant dans le pool de mémoire des transactions qui dépensent des sorties qui n’existent plus. Résultat : le nœud ne peut plus générer de modèle de bloc et ne fonctionne à nouveau qu’après un redémarrage. Versions concernées : 28.0–28.2 et 29.0–29.1. C’est le problème le plus grave pour les mineurs et les pools de minage.
2. CVE-2025-62860 (gravité moyenne) : les nœuds configurés avec -whitelist pour autoriser des plages d’adresses IP traitent également les connexions entrantes Tor comme des connexions sur liste blanche, ce qui neutralise certaines protections contre les attaques par déni de service et certaines mesures de protection de la vie privée. L’avis officiel indique que, certains bundles intégrés utilisant cette configuration par défaut, plusieurs milliers de nœuds accessibles sur le réseau principal sont concernés. Les nœuds sans configuration -whitelist n’ont jamais été concernés.
3. CVE-2025-62859 (gravité moyenne) : un nœud malveillant peut bloquer un nœud victime sur un délai d’expiration de 10 minutes en lui envoyant un bloc compact dont les données de témoin ont été falsifiées. L’attaque peut être répétée à l’infini si l’attaquant contrôle vos trois nœuds à haut débit ou si vous avez activé -blocksonly.
La chronologie mérite également d’être examinée : la plus ancienne des vulnérabilités (62859) a été signalée le 28 avril 2025, soit environ 18 mois avant sa divulgation publique. La raison : l’équipe officielle a attendu la fin de la maintenance de la dernière branche de versions concernée, 29.x, le 27 octobre 2026, avant de publier les détails.
Comment vérifier, en deux étapes :
1. Exécutez bitcoin-cli getnetworkinfo et vérifiez le champ subversion. La version 30.0 et les versions ultérieures corrigent les trois vulnérabilités ; la version 29.2 les corrige toutes les trois ; la version 28.3 corrige les deux premières (l’avis original de 62859 ne mentionne que les versions 29.2 et 30.0). La branche 29.x n’est plus maintenue depuis le 27 octobre ; le plus sûr est de passer à une branche qui bénéficie encore d’une maintenance.
2. Si vous utilisez un bundle de nœud avec interface graphique, vérifiez dans ses paramètres si une plage d’adresses IP est configurée avec -whitelist, et assurez-vous également que la version de Core intégrée au bundle est bien supérieure à la version mentionnée ci-dessus.
D’après les avis publiés, les personnes qui détiennent leurs bitcoins uniquement sur une plateforme d’échange ou dans un portefeuille mobile, sans exploiter leur propre nœud, n’ont aucune action à entreprendre à la suite de ces problèmes.
Cet article ne constitue pas un conseil en investissement.
#比特币 #安全 #BitcoinCore #节点 $BTC
Pour commencer par la conclusion : selon les trois avis publiés le 10 novembre sur le site officiel de Bitcoin Core, ces problèmes concernent le pool de mémoire, la propagation des blocs et les autorisations de connexion des nœuds. Aucun ne touche aux clés privées ni à la falsification de transactions. Les correctifs ont été publiés dès octobre 2025 ; les détails ne sont rendus publics que maintenant.
Les trois vulnérabilités et leurs effets :
1. CVE-2025-62861 (gravité élevée) : lors d’une réorganisation de la chaîne, la règle de « remplacement de transaction sœur » des transactions TRUC (transactions v3) se déclenche à tort, laissant dans le pool de mémoire des transactions qui dépensent des sorties qui n’existent plus. Résultat : le nœud ne peut plus générer de modèle de bloc et ne fonctionne à nouveau qu’après un redémarrage. Versions concernées : 28.0–28.2 et 29.0–29.1. C’est le problème le plus grave pour les mineurs et les pools de minage.
2. CVE-2025-62860 (gravité moyenne) : les nœuds configurés avec -whitelist pour autoriser des plages d’adresses IP traitent également les connexions entrantes Tor comme des connexions sur liste blanche, ce qui neutralise certaines protections contre les attaques par déni de service et certaines mesures de protection de la vie privée. L’avis officiel indique que, certains bundles intégrés utilisant cette configuration par défaut, plusieurs milliers de nœuds accessibles sur le réseau principal sont concernés. Les nœuds sans configuration -whitelist n’ont jamais été concernés.
3. CVE-2025-62859 (gravité moyenne) : un nœud malveillant peut bloquer un nœud victime sur un délai d’expiration de 10 minutes en lui envoyant un bloc compact dont les données de témoin ont été falsifiées. L’attaque peut être répétée à l’infini si l’attaquant contrôle vos trois nœuds à haut débit ou si vous avez activé -blocksonly.
La chronologie mérite également d’être examinée : la plus ancienne des vulnérabilités (62859) a été signalée le 28 avril 2025, soit environ 18 mois avant sa divulgation publique. La raison : l’équipe officielle a attendu la fin de la maintenance de la dernière branche de versions concernée, 29.x, le 27 octobre 2026, avant de publier les détails.
Comment vérifier, en deux étapes :
1. Exécutez bitcoin-cli getnetworkinfo et vérifiez le champ subversion. La version 30.0 et les versions ultérieures corrigent les trois vulnérabilités ; la version 29.2 les corrige toutes les trois ; la version 28.3 corrige les deux premières (l’avis original de 62859 ne mentionne que les versions 29.2 et 30.0). La branche 29.x n’est plus maintenue depuis le 27 octobre ; le plus sûr est de passer à une branche qui bénéficie encore d’une maintenance.
2. Si vous utilisez un bundle de nœud avec interface graphique, vérifiez dans ses paramètres si une plage d’adresses IP est configurée avec -whitelist, et assurez-vous également que la version de Core intégrée au bundle est bien supérieure à la version mentionnée ci-dessus.
D’après les avis publiés, les personnes qui détiennent leurs bitcoins uniquement sur une plateforme d’échange ou dans un portefeuille mobile, sans exploiter leur propre nœud, n’ont aucune action à entreprendre à la suite de ces problèmes.
Cet article ne constitue pas un conseil en investissement.
#比特币 #安全 #BitcoinCore #节点 $BTC
267
#BitcoinCoreDisclosesThreeFlaws
🚨 BITCOIN CORE RÉVÈLE 3 FAILLES DE SÉCURITÉ
Attention à tous ceux qui exploitent un nœud : Bitcoin Core a divulgué 3 failles. La plus grave empêche les mineurs de créer de nouveaux blocs ; seul un redémarrage permet de résoudre le problème. Les deux autres sont moins graves : l’une ralentit le traitement des blocs de 10 minutes, l’autre concerne les connexions Tor. Les 3 failles ont été corrigées en octobre dernier. Aucune exploitation n’a été signalée, mais environ 9 % des nœuds utilisent encore une ancienne version. Le Bitcoin tourne autour de 74.472 dollars, $BTC perpétuels, et reste hésitant sous la barre des 75.000 dollars.
La plus forte variation des contrats perpétuels aujourd’hui : $ZEC 994 dollars, $ICP 2,59 dollars
#Bitcoin #BitcoinCore #SécuritéRéseau
#BitcoinCoreDisclosesThreeFlaws
🚨 BITCOIN CORE RÉVÈLE 3 FAILLES DE SÉCURITÉ
Attention à tous ceux qui exploitent un nœud : Bitcoin Core a divulgué 3 failles. La plus grave empêche les mineurs de créer de nouveaux blocs ; seul un redémarrage permet de résoudre le problème. Les deux autres sont moins graves : l’une ralentit le traitement des blocs de 10 minutes, l’autre concerne les connexions Tor. Les 3 failles ont été corrigées en octobre dernier. Aucune exploitation n’a été signalée, mais environ 9 % des nœuds utilisent encore une ancienne version. Le Bitcoin tourne autour de 74.472 dollars, $BTC perpétuels, et reste hésitant sous la barre des 75.000 dollars.
La plus forte variation des contrats perpétuels aujourd’hui : $ZEC 994 dollars, $ICP 2,59 dollars
#Bitcoin #BitcoinCore #SécuritéRéseau
🚨 BITCOIN CORE RÉVÈLE 3 FAILLES DE SÉCURITÉ
Attention à tous ceux qui exploitent un nœud : Bitcoin Core a divulgué 3 failles. La plus grave empêche les mineurs de créer de nouveaux blocs ; seul un redémarrage permet de résoudre le problème. Les deux autres sont moins graves : l’une ralentit le traitement des blocs de 10 minutes, l’autre concerne les connexions Tor. Les 3 failles ont été corrigées en octobre dernier. Aucune exploitation n’a été signalée, mais environ 9 % des nœuds utilisent encore une ancienne version. Le Bitcoin tourne autour de 74.472 dollars, $BTC perpétuels, et reste hésitant sous la barre des 75.000 dollars.
La plus forte variation des contrats perpétuels aujourd’hui : $ZEC 994 dollars, $ICP 2,59 dollars
#Bitcoin #BitcoinCore #SécuritéRéseau
4


·
--
🛠️ Bitcoin Core révèle trois failles de sécurité corrigées, dont un bug de minage à haut risque
Bitcoin Core a rendu publiques trois vulnérabilités, toutes déjà corrigées dans des versions publiées en octobre 2025.
Le bug à haut risque (CVE-2025-62861) touchait les versions 28.0-28.2 et 29.0-29.1 : après une réorganisation de la chaîne, il pouvait rendre le mempool incohérent, et les mineurs concernés devaient redémarrer leurs nœuds avant de pouvoir à nouveau créer des modèles de blocs valides.
Deux failles de gravité moyenne permettaient à un pair malveillant de retarder le traitement des blocs jusqu’à 10 minutes au moyen de blocs compacts, et accordaient des autorisations de liste blanche aux pairs Tor entrants dans certaines configurations. Bitcoin Core a déclaré que des « milliers » de nœuds du réseau principal accessibles autorisaient les connexions Tor entrantes.
⭐ Aucun fonds n’était menacé et les correctifs sont disponibles, mais les opérateurs de nœuds et les mineurs utilisant des versions plus anciennes devraient s’assurer d’exécuter Bitcoin Core 30.0 ou 29.2+, un rappel de l’importance de maintenir l’infrastructure à jour pour assurer la fiabilité du réseau.
#Bitcoin #BTC #BitcoinCore #Sécurité
🛠️ Bitcoin Core révèle trois failles de sécurité corrigées, dont un bug de minage à haut risque
Bitcoin Core a rendu publiques trois vulnérabilités, toutes déjà corrigées dans des versions publiées en octobre 2025.
Le bug à haut risque (CVE-2025-62861) touchait les versions 28.0-28.2 et 29.0-29.1 : après une réorganisation de la chaîne, il pouvait rendre le mempool incohérent, et les mineurs concernés devaient redémarrer leurs nœuds avant de pouvoir à nouveau créer des modèles de blocs valides.
Deux failles de gravité moyenne permettaient à un pair malveillant de retarder le traitement des blocs jusqu’à 10 minutes au moyen de blocs compacts, et accordaient des autorisations de liste blanche aux pairs Tor entrants dans certaines configurations. Bitcoin Core a déclaré que des « milliers » de nœuds du réseau principal accessibles autorisaient les connexions Tor entrantes.
⭐ Aucun fonds n’était menacé et les correctifs sont disponibles, mais les opérateurs de nœuds et les mineurs utilisant des versions plus anciennes devraient s’assurer d’exécuter Bitcoin Core 30.0 ou 29.2+, un rappel de l’importance de maintenir l’infrastructure à jour pour assurer la fiabilité du réseau.
#Bitcoin #BTC #BitcoinCore #Sécurité
Bitcoin Core a rendu publiques trois vulnérabilités, toutes déjà corrigées dans des versions publiées en octobre 2025.
Le bug à haut risque (CVE-2025-62861) touchait les versions 28.0-28.2 et 29.0-29.1 : après une réorganisation de la chaîne, il pouvait rendre le mempool incohérent, et les mineurs concernés devaient redémarrer leurs nœuds avant de pouvoir à nouveau créer des modèles de blocs valides.
Deux failles de gravité moyenne permettaient à un pair malveillant de retarder le traitement des blocs jusqu’à 10 minutes au moyen de blocs compacts, et accordaient des autorisations de liste blanche aux pairs Tor entrants dans certaines configurations. Bitcoin Core a déclaré que des « milliers » de nœuds du réseau principal accessibles autorisaient les connexions Tor entrantes.
⭐ Aucun fonds n’était menacé et les correctifs sont disponibles, mais les opérateurs de nœuds et les mineurs utilisant des versions plus anciennes devraient s’assurer d’exécuter Bitcoin Core 30.0 ou 29.2+, un rappel de l’importance de maintenir l’infrastructure à jour pour assurer la fiabilité du réseau.
#Bitcoin #BTC #BitcoinCore #Sécurité
84

·
--
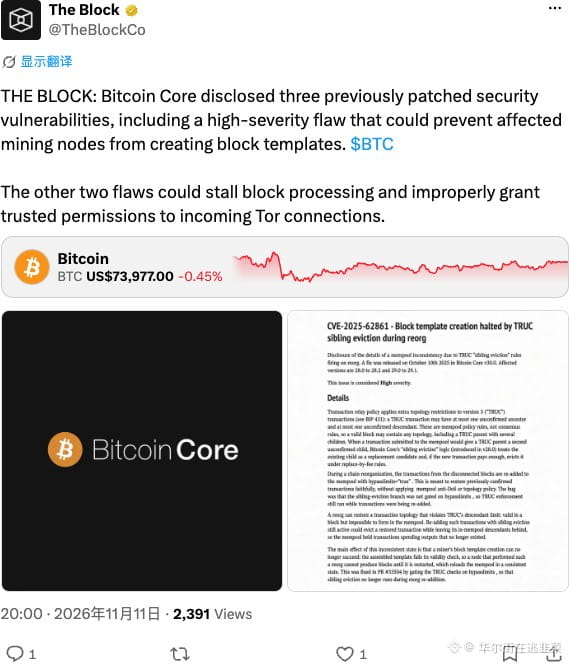
Bitcoin Core révèle trois anciennes failles : une vulnérabilité critique peut bloquer directement la production de blocs des mineurs. Les deux autres peuvent ralentir les nœuds ou entraîner une attribution erronée de confiance — c’est vraiment inquiétant. Même s’il s’agit d’un grand nettoyage de la dette technique, la pression sur les mineurs sera énorme à court terme, et l’écosystème pourrait connaître de brèves turbulences. Mieux vaut rester patient et observer : cette fois, c’est vraiment un morceau coriace.
#BTC #BitcoinCore
Bitcoin Core révèle trois anciennes failles : une vulnérabilité critique peut bloquer directement la production de blocs des mineurs. Les deux autres peuvent ralentir les nœuds ou entraîner une attribution erronée de confiance — c’est vraiment inquiétant. Même s’il s’agit d’un grand nettoyage de la dette technique, la pression sur les mineurs sera énorme à court terme, et l’écosystème pourrait connaître de brèves turbulences. Mieux vaut rester patient et observer : cette fois, c’est vraiment un morceau coriace.
#BTC #BitcoinCore
#BTC #BitcoinCore
55

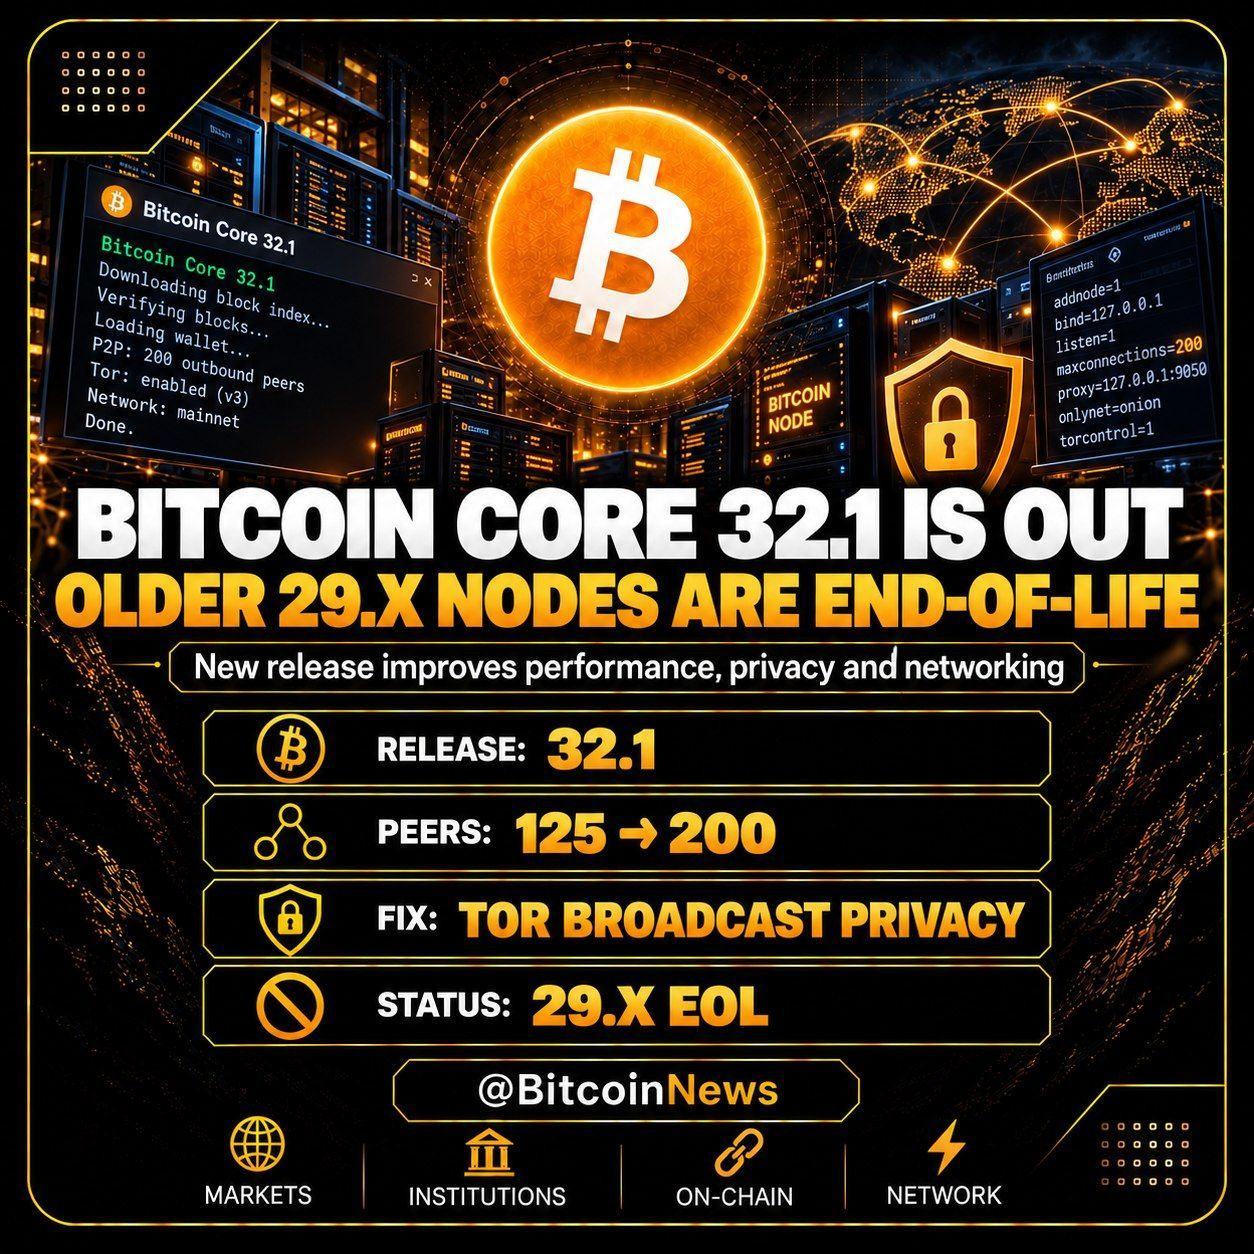
⚡ BITCOIN CORE 32.1 DÉPLOIE DES MISES À NIVEAU CRITIQUES EN MATIÈRE DE CONFIDENTIALITÉ ET DE RÉSEAU POUR $BTC NŒUDS 🛡️
Bitcoin Core vient de lancer la version 32.1, renforçant la couche fondamentale sans toucher au plafond immuable de 21 millions d’unités. 💡 Cette version apporte des estimations des frais du mempool d’une grande précision, davantage de connexions entre pairs et un correctif crucial pour la confidentialité qui colmate les fuites liées à la diffusion via Tor.
Tandis que les particuliers scrutent chaque chandelier intrajournalier, l’infrastructure des nœuds se renforce discrètement, alors que les anciennes versions arrivent en fin de vie. 🔍 Les investisseurs avisés suivent la résilience du protocole d’aussi près que la liquidité du carnet d’ordres.
💬 Avez-vous déjà mis votre nœud à niveau, ou suivez-vous ces améliorations fondamentales de loin ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
⚡ BITCOIN CORE 32.1 DÉPLOIE DES MISES À NIVEAU CRITIQUES EN MATIÈRE DE CONFIDENTIALITÉ ET DE RÉSEAU POUR $BTC NŒUDS 🛡️
Bitcoin Core vient de lancer la version 32.1, renforçant la couche fondamentale sans toucher au plafond immuable de 21 millions d’unités. 💡 Cette version apporte des estimations des frais du mempool d’une grande précision, davantage de connexions entre pairs et un correctif crucial pour la confidentialité qui colmate les fuites liées à la diffusion via Tor.
Tandis que les particuliers scrutent chaque chandelier intrajournalier, l’infrastructure des nœuds se renforce discrètement, alors que les anciennes versions arrivent en fin de vie. 🔍 Les investisseurs avisés suivent la résilience du protocole d’aussi près que la liquidité du carnet d’ordres.
💬 Avez-vous déjà mis votre nœud à niveau, ou suivez-vous ces améliorations fondamentales de loin ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
Bitcoin Core vient de lancer la version 32.1, renforçant la couche fondamentale sans toucher au plafond immuable de 21 millions d’unités. 💡 Cette version apporte des estimations des frais du mempool d’une grande précision, davantage de connexions entre pairs et un correctif crucial pour la confidentialité qui colmate les fuites liées à la diffusion via Tor.
Tandis que les particuliers scrutent chaque chandelier intrajournalier, l’infrastructure des nœuds se renforce discrètement, alors que les anciennes versions arrivent en fin de vie. 🔍 Les investisseurs avisés suivent la résilience du protocole d’aussi près que la liquidité du carnet d’ordres.
💬 Avez-vous déjà mis votre nœud à niveau, ou suivez-vous ces améliorations fondamentales de loin ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
24

·
--
Bitcoin Core a discrètement divulgué trois vulnérabilités, et le moment choisi est embarrassant.
Les correctifs avaient déjà été publiés avant la divulgation du 28 octobre (CoinDesk). Une faille pouvait permettre à un attaquant connecté d’inonder de données un nœud sous Windows, macOS ou BSD jusqu’à épuisement de sa mémoire et à son plantage.
Les nœuds sont au cœur du modèle de confiance de $BTC : il est donc important d’installer les correctifs, même quand le cours est calme. Alors que le BTC avoisine les 77 000 $ et que le piratage de Binance fait encore la une, cette faille a reçu bien moins d’attention qu’elle ne le mérite.
Vous exploitez votre propre nœud ? Et dans quel délai faites-vous les mises à jour après une publication ? Je me demande à quoi ressemblent vraiment les habitudes de la communauté.
#Bitcoin #BitcoinCore #Sécurité
Bitcoin Core a discrètement divulgué trois vulnérabilités, et le moment choisi est embarrassant.
Les correctifs avaient déjà été publiés avant la divulgation du 28 octobre (CoinDesk). Une faille pouvait permettre à un attaquant connecté d’inonder de données un nœud sous Windows, macOS ou BSD jusqu’à épuisement de sa mémoire et à son plantage.
Les nœuds sont au cœur du modèle de confiance de $BTC : il est donc important d’installer les correctifs, même quand le cours est calme. Alors que le BTC avoisine les 77 000 $ et que le piratage de Binance fait encore la une, cette faille a reçu bien moins d’attention qu’elle ne le mérite.
Vous exploitez votre propre nœud ? Et dans quel délai faites-vous les mises à jour après une publication ? Je me demande à quoi ressemblent vraiment les habitudes de la communauté.
#Bitcoin #BitcoinCore #Sécurité
Les correctifs avaient déjà été publiés avant la divulgation du 28 octobre (CoinDesk). Une faille pouvait permettre à un attaquant connecté d’inonder de données un nœud sous Windows, macOS ou BSD jusqu’à épuisement de sa mémoire et à son plantage.
Les nœuds sont au cœur du modèle de confiance de $BTC : il est donc important d’installer les correctifs, même quand le cours est calme. Alors que le BTC avoisine les 77 000 $ et que le piratage de Binance fait encore la une, cette faille a reçu bien moins d’attention qu’elle ne le mérite.
Vous exploitez votre propre nœud ? Et dans quel délai faites-vous les mises à jour après une publication ? Je me demande à quoi ressemblent vraiment les habitudes de la communauté.
#Bitcoin #BitcoinCore #Sécurité
22
·
--
🚨 ATTENTION AUX NŒUDS BITCOIN : BITCOIN CORE 32.1 EST SORTI POUR CORRIGER DES VULNÉRABILITÉS ! 🛡️💻
Si vous exploitez un nœud sur le réseau Bitcoin ou suivez la sécurité de l’infrastructure du marché, l’équipe de développement a publié ce mardi 27 Bitcoin Core 32.1, une version axée sur des correctifs de sécurité critiques !
📌 QU’EST-CE QUI A ÉTÉ CORRIGÉ ?
1️⃣ Défaut d’allocation de mémoire (gravité moyenne) : correction d’un vecteur d’attaque via des sockets TCP urgentes qui permettait une consommation illimitée de RAM et pouvait bloquer des nœuds du réseau.
2️⃣ Optimisation et stabilité : ajustements précis des connexions héritées (antérieures au BIP31) et protection contre la corruption des données lors des réorganisations de blocs.
3️⃣ Rétrocompatibilité : l’équipe a publié des correctifs de sécurité non seulement pour la nouvelle version, mais aussi pour les versions 29, 30 et 31, à l’intention des personnes qui n’ont pas encore effectué la mise à jour.
💡 ANALYSE ALEXANDRE 8 :
Alors que beaucoup se concentrent uniquement sur le cours quotidien, la véritable robustesse de Bitcoin repose sur sa décentralisation et sur la réactivité des développeurs, qui veillent à protéger le réseau contre les attaques visant son infrastructure. La sécurité avant tout ! (DYOR) 🔐
$BTC
{spot}(BTCUSDT)
📌 Suivez le profil pour découvrir des actualités techniques et des analyses quotidiennes fiables du marché des cryptomonnaies !
👇 Vos nœuds et logiciels de conservation sont-ils toujours à jour ? Dites-le en commentaire ! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
🚨 ATTENTION AUX NŒUDS BITCOIN : BITCOIN CORE 32.1 EST SORTI POUR CORRIGER DES VULNÉRABILITÉS ! 🛡️💻
Si vous exploitez un nœud sur le réseau Bitcoin ou suivez la sécurité de l’infrastructure du marché, l’équipe de développement a publié ce mardi 27 Bitcoin Core 32.1, une version axée sur des correctifs de sécurité critiques !
📌 QU’EST-CE QUI A ÉTÉ CORRIGÉ ?
1️⃣ Défaut d’allocation de mémoire (gravité moyenne) : correction d’un vecteur d’attaque via des sockets TCP urgentes qui permettait une consommation illimitée de RAM et pouvait bloquer des nœuds du réseau.
2️⃣ Optimisation et stabilité : ajustements précis des connexions héritées (antérieures au BIP31) et protection contre la corruption des données lors des réorganisations de blocs.
3️⃣ Rétrocompatibilité : l’équipe a publié des correctifs de sécurité non seulement pour la nouvelle version, mais aussi pour les versions 29, 30 et 31, à l’intention des personnes qui n’ont pas encore effectué la mise à jour.
💡 ANALYSE ALEXANDRE 8 :
Alors que beaucoup se concentrent uniquement sur le cours quotidien, la véritable robustesse de Bitcoin repose sur sa décentralisation et sur la réactivité des développeurs, qui veillent à protéger le réseau contre les attaques visant son infrastructure. La sécurité avant tout ! (DYOR) 🔐
$BTC
📌 Suivez le profil pour découvrir des actualités techniques et des analyses quotidiennes fiables du marché des cryptomonnaies !
👇 Vos nœuds et logiciels de conservation sont-ils toujours à jour ? Dites-le en commentaire ! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
Si vous exploitez un nœud sur le réseau Bitcoin ou suivez la sécurité de l’infrastructure du marché, l’équipe de développement a publié ce mardi 27 Bitcoin Core 32.1, une version axée sur des correctifs de sécurité critiques !
📌 QU’EST-CE QUI A ÉTÉ CORRIGÉ ?
1️⃣ Défaut d’allocation de mémoire (gravité moyenne) : correction d’un vecteur d’attaque via des sockets TCP urgentes qui permettait une consommation illimitée de RAM et pouvait bloquer des nœuds du réseau.
2️⃣ Optimisation et stabilité : ajustements précis des connexions héritées (antérieures au BIP31) et protection contre la corruption des données lors des réorganisations de blocs.
3️⃣ Rétrocompatibilité : l’équipe a publié des correctifs de sécurité non seulement pour la nouvelle version, mais aussi pour les versions 29, 30 et 31, à l’intention des personnes qui n’ont pas encore effectué la mise à jour.
💡 ANALYSE ALEXANDRE 8 :
Alors que beaucoup se concentrent uniquement sur le cours quotidien, la véritable robustesse de Bitcoin repose sur sa décentralisation et sur la réactivité des développeurs, qui veillent à protéger le réseau contre les attaques visant son infrastructure. La sécurité avant tout ! (DYOR) 🔐
$BTC
📌 Suivez le profil pour découvrir des actualités techniques et des analyses quotidiennes fiables du marché des cryptomonnaies !
👇 Vos nœuds et logiciels de conservation sont-ils toujours à jour ? Dites-le en commentaire ! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
129
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#A Packed Week of Earnings and Data Tests Markets
784 vues
32 mentions
2
#HuangReportedlyConsidersReturnToNvidia
8,681 vues
161 mentions
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
256,464 vues
2,193 mentions
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
587 vues
18 mentions
5
#About64000BitcoinMiningMachinesReportedlyHijacked
7,612 vues
134 mentions
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
209,044 vues
1,756 mentions
7
#WillFOMCMinutesReinforceRateHikeExpectations?
78,402 vues
895 mentions
8
#BitcoinActiveSupplyInProfitDropsBelow45%
283,733 vues
1,996 mentions
9
#TONStrategyReports$23.97MQ3NetLoss
23,917 vues
161 mentions
10
#KavaSaysAbnormalActivityLimitedToKavaLend
187,897 vues
1,142 mentions