
Messianh
227 Publications

Messianh
Signaler
Bloquer l’utilisateur
Web3 Community Manager | Content Creator | Crypto Project Ambassador | BP-662F4CF0162B
4 Suivis
82 Abonnés
281 J’aime
Publications
Tous
Citations
·
--
Vos messages peuvent rester privés alors que votre comportement demeure exposé.
C’est l’un des problèmes les plus négligés de la confidentialité numérique. Nous nous concentrons sur la dissimulation de ce que nous disons. Mais qu’en est-il des informations que nous révélons sans dire un mot ?
D’abord, le chiffrement
Le chiffrement de bout en bout est conçu pour que seuls les interlocuteurs puissent lire le contenu des messages. Votre fournisseur d’accès à Internet ou la plateforme de messagerie ne devrait pas pouvoir lire le contenu des messages correctement chiffrés. Mais cela ne vous rend pas automatiquement invisible.
Les métadonnées
Les métadonnées sont des informations sur vos communications, et non sur le contenu des messages eux-mêmes. Selon le système, elles peuvent inclure :
• Quand vous communiquez
• À quelle fréquence vous vous connectez
• La taille et l’heure des messages
• Les identifiants réseau
Vous pouvez dissimuler la conversation tout en révélant des habitudes.
Pourquoi est-ce important ?
Imaginez que quelqu’un ne puisse pas lire vos messages, mais puisse observer que vous contactez la même personne chaque soir. Avec le temps, les habitudes de communication peuvent révéler des relations, des routines et des changements de comportement. Sans avoir besoin d’accéder au contenu des messages. Les métadonnées ne révèlent pas tout. Mais elles peuvent en révéler plus que ce à quoi on s’attend.
La confidentialité et l’anonymat ne sont pas la même chose
La confidentialité consiste à contrôler l’accès à vos informations. L’anonymat consiste à empêcher que votre activité soit associée à votre identité dans le monde réel. Un système peut proposer une messagerie chiffrée sans garantir un anonymat solide. Et un compte anonyme peut tout de même révéler des habitudes d’activité. Des problèmes différents, qui nécessitent des protections différentes.
Alors, que faut-il vérifier ?
Ne vous contentez pas de demander : « Est-ce chiffré ? »
Posez des questions plus précises, comme :
• Quelles métadonnées sont collectées ?
• Qui peut y accéder ?
• Combien de temps sont-elles conservées ?
• L’activité peut-elle être reliée d’une session à l’autre ?
• Le réseau révèle-t-il les habitudes de connexion ?
La confidentialité n’est pas une simple fonctionnalité. C’est un ensemble de choix de conception et de compromis.
#FedWatch #liberdus $ZEC
{spot}(ZECUSDT)
Vos messages peuvent rester privés alors que votre comportement demeure exposé.
C’est l’un des problèmes les plus négligés de la confidentialité numérique. Nous nous concentrons sur la dissimulation de ce que nous disons. Mais qu’en est-il des informations que nous révélons sans dire un mot ?
D’abord, le chiffrement
Le chiffrement de bout en bout est conçu pour que seuls les interlocuteurs puissent lire le contenu des messages. Votre fournisseur d’accès à Internet ou la plateforme de messagerie ne devrait pas pouvoir lire le contenu des messages correctement chiffrés. Mais cela ne vous rend pas automatiquement invisible.
Les métadonnées
Les métadonnées sont des informations sur vos communications, et non sur le contenu des messages eux-mêmes. Selon le système, elles peuvent inclure :
• Quand vous communiquez
• À quelle fréquence vous vous connectez
• La taille et l’heure des messages
• Les identifiants réseau
Vous pouvez dissimuler la conversation tout en révélant des habitudes.
Pourquoi est-ce important ?
Imaginez que quelqu’un ne puisse pas lire vos messages, mais puisse observer que vous contactez la même personne chaque soir. Avec le temps, les habitudes de communication peuvent révéler des relations, des routines et des changements de comportement. Sans avoir besoin d’accéder au contenu des messages. Les métadonnées ne révèlent pas tout. Mais elles peuvent en révéler plus que ce à quoi on s’attend.
La confidentialité et l’anonymat ne sont pas la même chose
La confidentialité consiste à contrôler l’accès à vos informations. L’anonymat consiste à empêcher que votre activité soit associée à votre identité dans le monde réel. Un système peut proposer une messagerie chiffrée sans garantir un anonymat solide. Et un compte anonyme peut tout de même révéler des habitudes d’activité. Des problèmes différents, qui nécessitent des protections différentes.
Alors, que faut-il vérifier ?
Ne vous contentez pas de demander : « Est-ce chiffré ? »
Posez des questions plus précises, comme :
• Quelles métadonnées sont collectées ?
• Qui peut y accéder ?
• Combien de temps sont-elles conservées ?
• L’activité peut-elle être reliée d’une session à l’autre ?
• Le réseau révèle-t-il les habitudes de connexion ?
La confidentialité n’est pas une simple fonctionnalité. C’est un ensemble de choix de conception et de compromis.
#FedWatch #liberdus $ZEC
C’est l’un des problèmes les plus négligés de la confidentialité numérique. Nous nous concentrons sur la dissimulation de ce que nous disons. Mais qu’en est-il des informations que nous révélons sans dire un mot ?
D’abord, le chiffrement
Le chiffrement de bout en bout est conçu pour que seuls les interlocuteurs puissent lire le contenu des messages. Votre fournisseur d’accès à Internet ou la plateforme de messagerie ne devrait pas pouvoir lire le contenu des messages correctement chiffrés. Mais cela ne vous rend pas automatiquement invisible.
Les métadonnées
Les métadonnées sont des informations sur vos communications, et non sur le contenu des messages eux-mêmes. Selon le système, elles peuvent inclure :
• Quand vous communiquez
• À quelle fréquence vous vous connectez
• La taille et l’heure des messages
• Les identifiants réseau
Vous pouvez dissimuler la conversation tout en révélant des habitudes.
Pourquoi est-ce important ?
Imaginez que quelqu’un ne puisse pas lire vos messages, mais puisse observer que vous contactez la même personne chaque soir. Avec le temps, les habitudes de communication peuvent révéler des relations, des routines et des changements de comportement. Sans avoir besoin d’accéder au contenu des messages. Les métadonnées ne révèlent pas tout. Mais elles peuvent en révéler plus que ce à quoi on s’attend.
La confidentialité et l’anonymat ne sont pas la même chose
La confidentialité consiste à contrôler l’accès à vos informations. L’anonymat consiste à empêcher que votre activité soit associée à votre identité dans le monde réel. Un système peut proposer une messagerie chiffrée sans garantir un anonymat solide. Et un compte anonyme peut tout de même révéler des habitudes d’activité. Des problèmes différents, qui nécessitent des protections différentes.
Alors, que faut-il vérifier ?
Ne vous contentez pas de demander : « Est-ce chiffré ? »
Posez des questions plus précises, comme :
• Quelles métadonnées sont collectées ?
• Qui peut y accéder ?
• Combien de temps sont-elles conservées ?
• L’activité peut-elle être reliée d’une session à l’autre ?
• Le réseau révèle-t-il les habitudes de connexion ?
La confidentialité n’est pas une simple fonctionnalité. C’est un ensemble de choix de conception et de compromis.
#FedWatch #liberdus $ZEC
1
314
·
--
Plus j’explore le Web3, plus je réalise une chose : comprendre une fonctionnalité ne suffit pas.
Il faut comprendre pourquoi elle a été conçue ainsi.
Quel problème résout-elle ?
Quels compromis implique-t-elle ?
Qui tire profit de cette conception ?
Et que se passe-t-il lorsque les choses tournent mal ?
C’est cet aspect du Web3 que je veux explorer et partager. Pas seulement des annonces, pas seulement du battage médiatique.
De véritables explications sur les technologies qui façonnent la confidentialité, la décentralisation et la propriété numérique.
@liberdus est l’un des écosystèmes que j’utilise pour explorer ces questions. Moins de battage, plus de compréhension.
#Liberdus #FOMCWatch $ONDO
Plus j’explore le Web3, plus je réalise une chose : comprendre une fonctionnalité ne suffit pas.
Il faut comprendre pourquoi elle a été conçue ainsi.
Quel problème résout-elle ?
Quels compromis implique-t-elle ?
Qui tire profit de cette conception ?
Et que se passe-t-il lorsque les choses tournent mal ?
C’est cet aspect du Web3 que je veux explorer et partager. Pas seulement des annonces, pas seulement du battage médiatique.
De véritables explications sur les technologies qui façonnent la confidentialité, la décentralisation et la propriété numérique.
@liberdus est l’un des écosystèmes que j’utilise pour explorer ces questions. Moins de battage, plus de compréhension.
#Liberdus #FOMCWatch $ONDO
Il faut comprendre pourquoi elle a été conçue ainsi.
Quel problème résout-elle ?
Quels compromis implique-t-elle ?
Qui tire profit de cette conception ?
Et que se passe-t-il lorsque les choses tournent mal ?
C’est cet aspect du Web3 que je veux explorer et partager. Pas seulement des annonces, pas seulement du battage médiatique.
De véritables explications sur les technologies qui façonnent la confidentialité, la décentralisation et la propriété numérique.
@liberdus est l’un des écosystèmes que j’utilise pour explorer ces questions. Moins de battage, plus de compréhension.
#Liberdus #FOMCWatch $ONDO
1
186
·
--
Quand on entend « réseau décentralisé », on imagine un système sans autorité centrale.
Mais la décentralisation ne se fait pas par magie. Quelqu’un doit faire fonctionner l’infrastructure. Les nœuds doivent participer. Le réseau a besoin d’un moyen de coordonner ses opérations.
C’est là qu’entrent en jeu les validateurs. Mais voici une question qui mérite d’être explorée : dans quelle mesure un réseau est-il vraiment décentralisé si seul un petit groupe peut participer à sa validation ?
Le nombre de validateurs compte. Les obstacles à l’exploitation d’un nœud aussi. La décentralisation ne concerne pas seulement l’architecture. Elle concerne aussi les personnes qui peuvent participer.
Selon vous, qu’est-ce qui compte le plus : le nombre de validateurs ou la facilité avec laquelle on peut en exploiter un ?
#BinancePick #Liberdus $XRP
{spot}(XRPUSDT)
Quand on entend « réseau décentralisé », on imagine un système sans autorité centrale.
Mais la décentralisation ne se fait pas par magie. Quelqu’un doit faire fonctionner l’infrastructure. Les nœuds doivent participer. Le réseau a besoin d’un moyen de coordonner ses opérations.
C’est là qu’entrent en jeu les validateurs. Mais voici une question qui mérite d’être explorée : dans quelle mesure un réseau est-il vraiment décentralisé si seul un petit groupe peut participer à sa validation ?
Le nombre de validateurs compte. Les obstacles à l’exploitation d’un nœud aussi. La décentralisation ne concerne pas seulement l’architecture. Elle concerne aussi les personnes qui peuvent participer.
Selon vous, qu’est-ce qui compte le plus : le nombre de validateurs ou la facilité avec laquelle on peut en exploiter un ?
#BinancePick #Liberdus $XRP
Mais la décentralisation ne se fait pas par magie. Quelqu’un doit faire fonctionner l’infrastructure. Les nœuds doivent participer. Le réseau a besoin d’un moyen de coordonner ses opérations.
C’est là qu’entrent en jeu les validateurs. Mais voici une question qui mérite d’être explorée : dans quelle mesure un réseau est-il vraiment décentralisé si seul un petit groupe peut participer à sa validation ?
Le nombre de validateurs compte. Les obstacles à l’exploitation d’un nœud aussi. La décentralisation ne concerne pas seulement l’architecture. Elle concerne aussi les personnes qui peuvent participer.
Selon vous, qu’est-ce qui compte le plus : le nombre de validateurs ou la facilité avec laquelle on peut en exploiter un ?
#BinancePick #Liberdus $XRP
1
201
·
--
Une fonctionnalité de confidentialité n’est utile que dans la mesure où elle vous donne le contrôle.
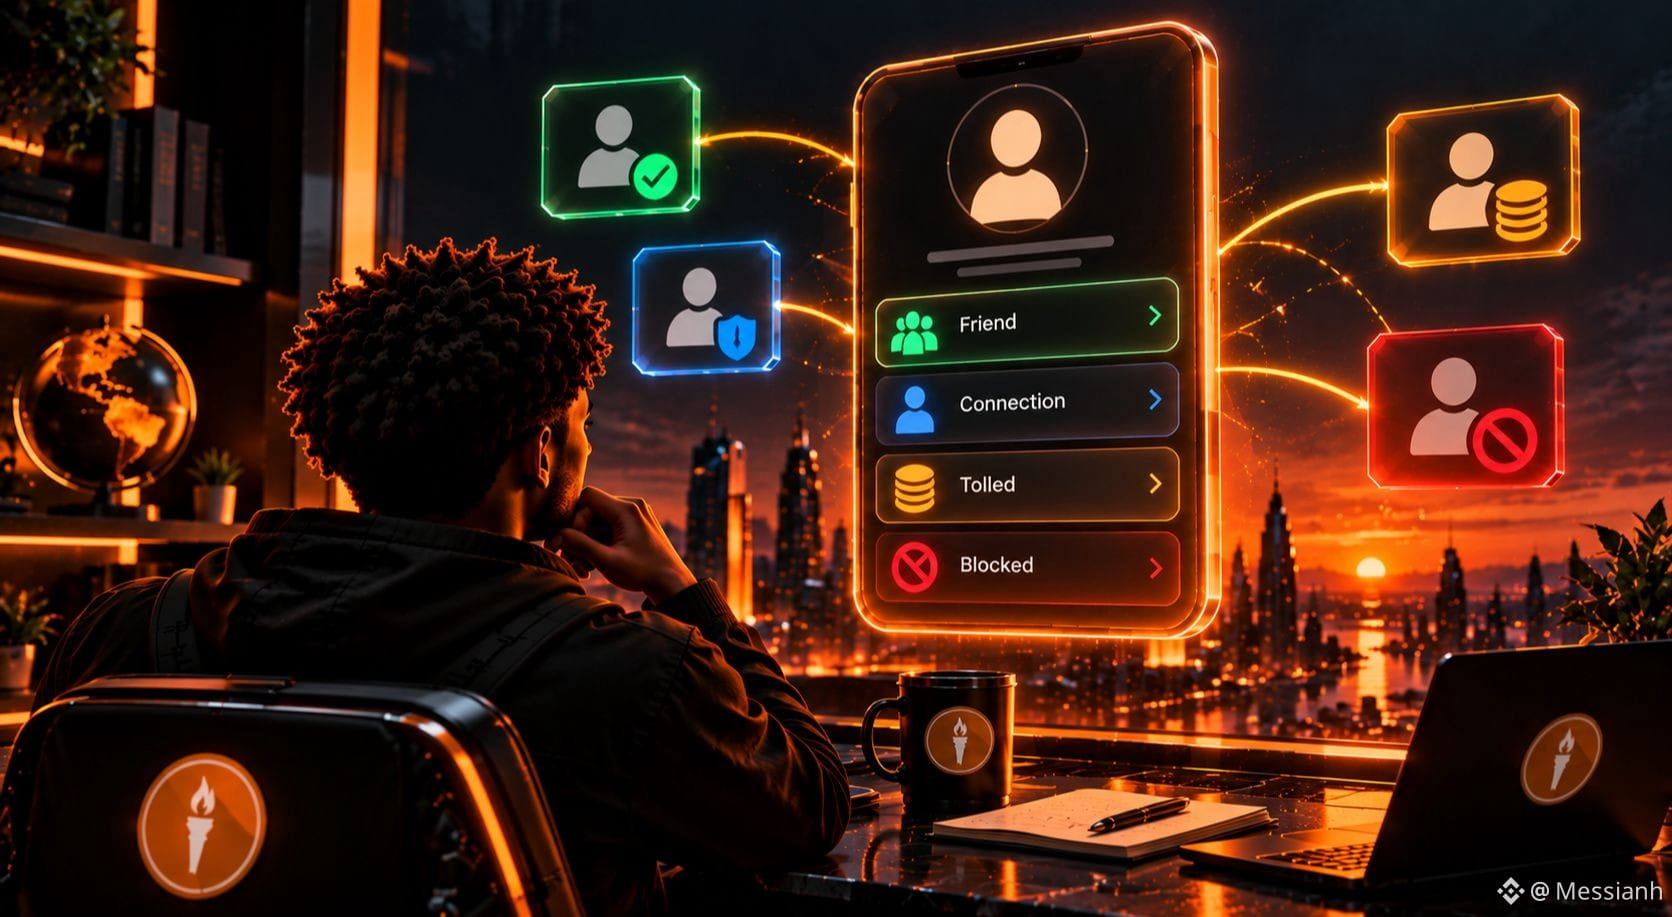
Sur @liberdus, les contacts peuvent avoir quatre statuts : Ami, Relation, Payant ou Bloqué.
Mais voici la question que je trouve plus intéressante : donner aux utilisateurs davantage de contrôle sur les personnes qui peuvent les contacter améliore-t-il vraiment la messagerie ?
Cela peut aider à gérer les messages indésirables.
Mais cela implique aussi des décisions que les utilisateurs doivent prendre eux-mêmes.
Avoir plus de contrôle, c’est précieux. Mais la facilité avec laquelle on peut l’exercer compte tout autant.
Qu’est-ce qui est le plus important pour vous : recevoir moins de messages indésirables ou avoir moins d’obstacles à la communication ?
#Liberdus #BinancePick $USDC
{spot}(USDCUSDT)
Une fonctionnalité de confidentialité n’est utile que dans la mesure où elle vous donne le contrôle.
Sur @liberdus, les contacts peuvent avoir quatre statuts : Ami, Relation, Payant ou Bloqué.
Mais voici la question que je trouve plus intéressante : donner aux utilisateurs davantage de contrôle sur les personnes qui peuvent les contacter améliore-t-il vraiment la messagerie ?
Cela peut aider à gérer les messages indésirables.
Mais cela implique aussi des décisions que les utilisateurs doivent prendre eux-mêmes.
Avoir plus de contrôle, c’est précieux. Mais la facilité avec laquelle on peut l’exercer compte tout autant.
Qu’est-ce qui est le plus important pour vous : recevoir moins de messages indésirables ou avoir moins d’obstacles à la communication ?
#Liberdus #BinancePick $USDC
Sur @liberdus, les contacts peuvent avoir quatre statuts : Ami, Relation, Payant ou Bloqué.
Mais voici la question que je trouve plus intéressante : donner aux utilisateurs davantage de contrôle sur les personnes qui peuvent les contacter améliore-t-il vraiment la messagerie ?
Cela peut aider à gérer les messages indésirables.
Mais cela implique aussi des décisions que les utilisateurs doivent prendre eux-mêmes.
Avoir plus de contrôle, c’est précieux. Mais la facilité avec laquelle on peut l’exercer compte tout autant.
Qu’est-ce qui est le plus important pour vous : recevoir moins de messages indésirables ou avoir moins d’obstacles à la communication ?
#Liberdus #BinancePick $USDC
1
82
·
--
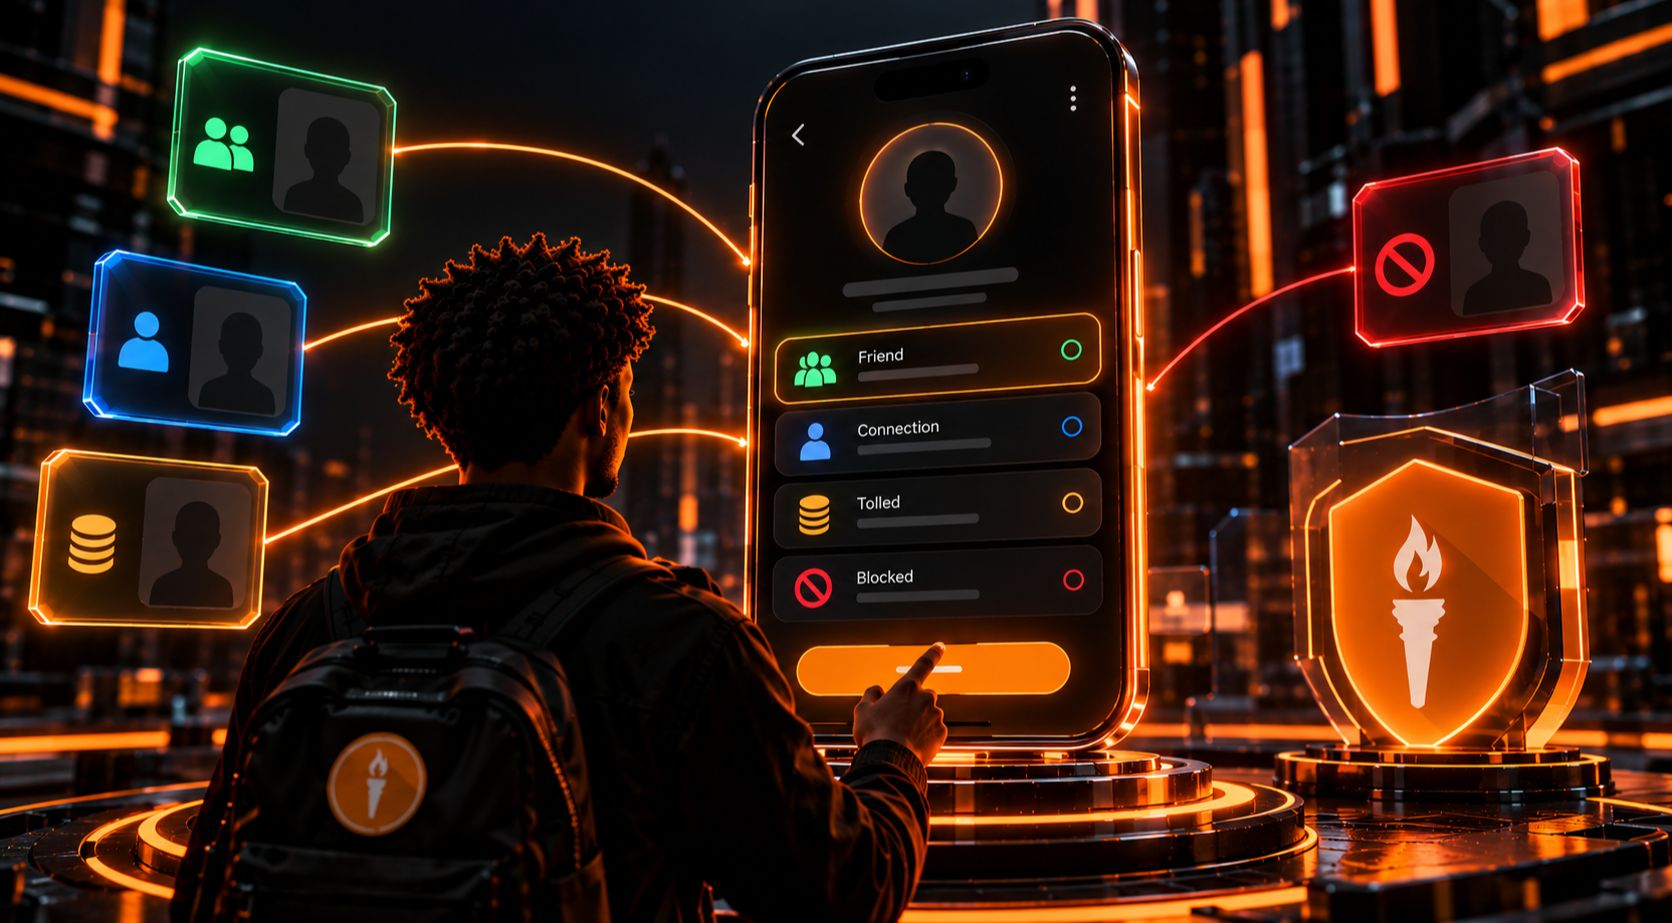
Un profil, quatre niveaux d’accès.
Et si vous pouviez décider exactement de la manière dont chaque personne peut vous contacter ?
Sur Liberdus, chaque contact possède l’un de ces quatre statuts : ami, connexion, avec péage ou bloqué. Chacun définit des règles d’interaction différentes.
Voici comment ça marche.
Comment modifier un statut
Ouvrez une conversation, appuyez sur l’icône de profil dans le coin supérieur droit, choisissez un statut, puis appuyez sur Mettre à jour.
Selon la description de la fonctionnalité, le changement prend effet immédiatement et détermine les règles de messagerie et de péage qui s’appliquent à ce contact.
Ami ou connexion
Ces deux statuts offrent des niveaux d’accès différents.
🟢 Ami : communication ouverte, avec toutes les informations de votre profil partagées avec ce contact.
🔵 Connexion : un contact de confiance qui peut vous envoyer des messages sans payer de péage.
Deux niveaux de confiance et des règles différentes.
Avec péage ou bloqué
🟠 Avec péage : la personne doit payer un péage pour vous envoyer un message.
🔴 Bloqué : la personne ne peut pas vous envoyer de message et votre profil lui apparaît comme indisponible.
Le blocage est discret et réversible. La personne n’en est pas informée et votre historique de conversation est conservé.
Que se passe-t-il lorsque vous débloquez quelqu’un ?
Il ne suffit pas de désactiver le blocage. Vous choisissez le prochain statut de cette personne : avec péage, connexion ou ami.
Vous pouvez ainsi rétablir l’accès sans nécessairement accorder à quelqu’un le même niveau d’accès qu’auparavant.
Un choix de conception intéressant
L’accès n’est pas simplement activé ou désactivé. Il s’agit d’un éventail de possibilités. Mais il y a un compromis : plus de contrôle signifie aussi plus de décisions. Vous devez déterminer qui a accès, quelles règles s’appliquent et quand elles doivent changer.
À vous de jouer
Quatre statuts. Quatre façons différentes de gérer l’accès. Lequel utiliseriez-vous le plus sur Liberdus : ami, connexion, avec péage ou bloqué ?
Et souhaiteriez-vous un niveau de contrôle que ces quatre options ne proposent pas ?
#Liberdus #EarningsSeason $ETH
Un profil, quatre niveaux d’accès.
Et si vous pouviez décider exactement de la manière dont chaque personne peut vous contacter ?
Sur Liberdus, chaque contact possède l’un de ces quatre statuts : ami, connexion, avec péage ou bloqué. Chacun définit des règles d’interaction différentes.
Voici comment ça marche.
Comment modifier un statut
Ouvrez une conversation, appuyez sur l’icône de profil dans le coin supérieur droit, choisissez un statut, puis appuyez sur Mettre à jour.
Selon la description de la fonctionnalité, le changement prend effet immédiatement et détermine les règles de messagerie et de péage qui s’appliquent à ce contact.
Ami ou connexion
Ces deux statuts offrent des niveaux d’accès différents.
🟢 Ami : communication ouverte, avec toutes les informations de votre profil partagées avec ce contact.
🔵 Connexion : un contact de confiance qui peut vous envoyer des messages sans payer de péage.
Deux niveaux de confiance et des règles différentes.
Avec péage ou bloqué
🟠 Avec péage : la personne doit payer un péage pour vous envoyer un message.
🔴 Bloqué : la personne ne peut pas vous envoyer de message et votre profil lui apparaît comme indisponible.
Le blocage est discret et réversible. La personne n’en est pas informée et votre historique de conversation est conservé.
Que se passe-t-il lorsque vous débloquez quelqu’un ?
Il ne suffit pas de désactiver le blocage. Vous choisissez le prochain statut de cette personne : avec péage, connexion ou ami.
Vous pouvez ainsi rétablir l’accès sans nécessairement accorder à quelqu’un le même niveau d’accès qu’auparavant.
Un choix de conception intéressant
L’accès n’est pas simplement activé ou désactivé. Il s’agit d’un éventail de possibilités. Mais il y a un compromis : plus de contrôle signifie aussi plus de décisions. Vous devez déterminer qui a accès, quelles règles s’appliquent et quand elles doivent changer.
À vous de jouer
Quatre statuts. Quatre façons différentes de gérer l’accès. Lequel utiliseriez-vous le plus sur Liberdus : ami, connexion, avec péage ou bloqué ?
Et souhaiteriez-vous un niveau de contrôle que ces quatre options ne proposent pas ?
#Liberdus #EarningsSeason $ETH
Et si vous pouviez décider exactement de la manière dont chaque personne peut vous contacter ?
Sur Liberdus, chaque contact possède l’un de ces quatre statuts : ami, connexion, avec péage ou bloqué. Chacun définit des règles d’interaction différentes.
Voici comment ça marche.
Comment modifier un statut
Ouvrez une conversation, appuyez sur l’icône de profil dans le coin supérieur droit, choisissez un statut, puis appuyez sur Mettre à jour.
Selon la description de la fonctionnalité, le changement prend effet immédiatement et détermine les règles de messagerie et de péage qui s’appliquent à ce contact.
Ami ou connexion
Ces deux statuts offrent des niveaux d’accès différents.
🟢 Ami : communication ouverte, avec toutes les informations de votre profil partagées avec ce contact.
🔵 Connexion : un contact de confiance qui peut vous envoyer des messages sans payer de péage.
Deux niveaux de confiance et des règles différentes.
Avec péage ou bloqué
🟠 Avec péage : la personne doit payer un péage pour vous envoyer un message.
🔴 Bloqué : la personne ne peut pas vous envoyer de message et votre profil lui apparaît comme indisponible.
Le blocage est discret et réversible. La personne n’en est pas informée et votre historique de conversation est conservé.
Que se passe-t-il lorsque vous débloquez quelqu’un ?
Il ne suffit pas de désactiver le blocage. Vous choisissez le prochain statut de cette personne : avec péage, connexion ou ami.
Vous pouvez ainsi rétablir l’accès sans nécessairement accorder à quelqu’un le même niveau d’accès qu’auparavant.
Un choix de conception intéressant
L’accès n’est pas simplement activé ou désactivé. Il s’agit d’un éventail de possibilités. Mais il y a un compromis : plus de contrôle signifie aussi plus de décisions. Vous devez déterminer qui a accès, quelles règles s’appliquent et quand elles doivent changer.
À vous de jouer
Quatre statuts. Quatre façons différentes de gérer l’accès. Lequel utiliseriez-vous le plus sur Liberdus : ami, connexion, avec péage ou bloqué ?
Et souhaiteriez-vous un niveau de contrôle que ces quatre options ne proposent pas ?
#Liberdus #EarningsSeason $ETH
1
93
·
--
Une chose que j’apprends dans le Web3 : un bon CM ou ambassadeur ne devrait pas seulement savoir expliquer une fonctionnalité.
Il devrait comprendre le problème qu’elle résout. Pourquoi a-t-elle été conçue ainsi ?
Quels compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
C’est ce qui distingue le fait de répéter des annonces de celui d’aider les gens à comprendre la technologie.
J’utilise Liberdus comme terrain d’apprentissage, en explorant les idées qui sous-tendent la confidentialité, la décentralisation et la propriété numérique.
Moins de répétition, plus d’exploration.
#Liberdus #GrayscaleAndRepublicLaunchThreeCryptoFunds $ZEC
{spot}(ZECUSDT)
Une chose que j’apprends dans le Web3 : un bon CM ou ambassadeur ne devrait pas seulement savoir expliquer une fonctionnalité.
Il devrait comprendre le problème qu’elle résout. Pourquoi a-t-elle été conçue ainsi ?
Quels compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
C’est ce qui distingue le fait de répéter des annonces de celui d’aider les gens à comprendre la technologie.
J’utilise Liberdus comme terrain d’apprentissage, en explorant les idées qui sous-tendent la confidentialité, la décentralisation et la propriété numérique.
Moins de répétition, plus d’exploration.
#Liberdus #GrayscaleAndRepublicLaunchThreeCryptoFunds $ZEC
Il devrait comprendre le problème qu’elle résout. Pourquoi a-t-elle été conçue ainsi ?
Quels compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
C’est ce qui distingue le fait de répéter des annonces de celui d’aider les gens à comprendre la technologie.
J’utilise Liberdus comme terrain d’apprentissage, en explorant les idées qui sous-tendent la confidentialité, la décentralisation et la propriété numérique.
Moins de répétition, plus d’exploration.
#Liberdus #GrayscaleAndRepublicLaunchThreeCryptoFunds $ZEC
1
48
·
--
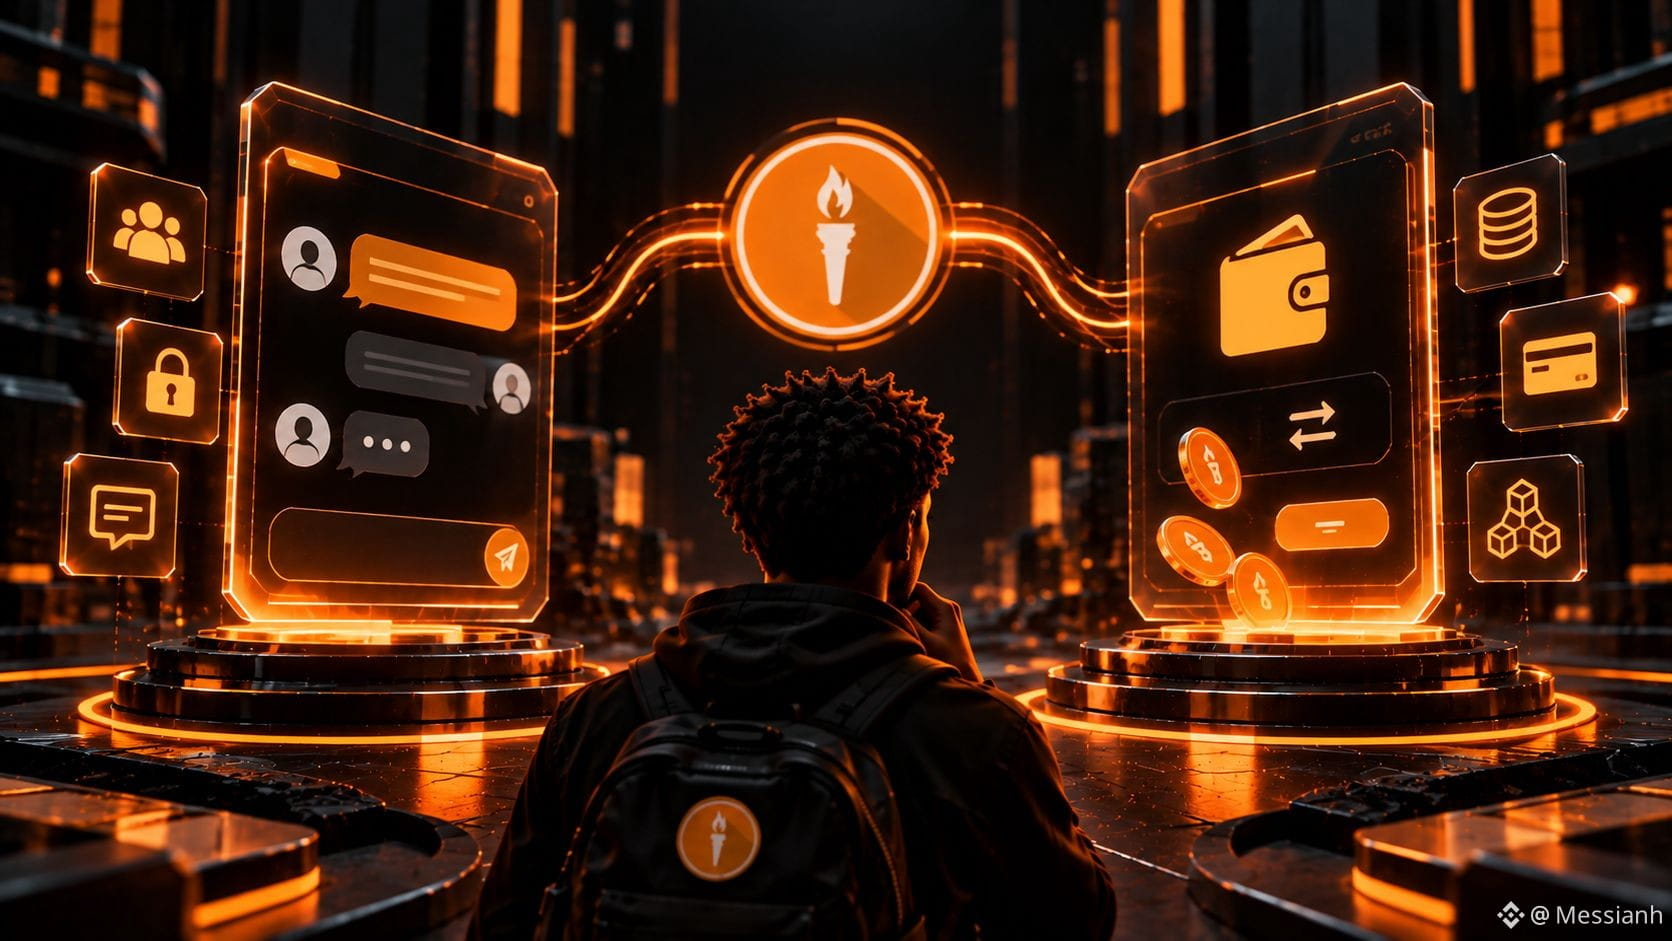
Pourquoi connecter la messagerie et les paiements au sein d’un même écosystème ?
À première vue, on dirait deux problèmes différents. Mais réfléchissez-y.
La messagerie vous permet de communiquer. Les paiements vous permettent d’échanger de la valeur. Les réunir soulève des questions intéressantes concernant l’identité, la confidentialité, l’expérience utilisateur et les métadonnées des transactions.
La vraie question n’est pas de savoir si les combiner semble utile. C’est de savoir ce que vous y gagnez et quels compromis cela implique.
Préféreriez-vous une expérience intégrée ou des applications distinctes pour chaque usage ?
#Liberdus #ElSalvadorBitcoinHoldingsSurpass7800BTC $XRP
{spot}(XRPUSDT)
Pourquoi connecter la messagerie et les paiements au sein d’un même écosystème ?
À première vue, on dirait deux problèmes différents. Mais réfléchissez-y.
La messagerie vous permet de communiquer. Les paiements vous permettent d’échanger de la valeur. Les réunir soulève des questions intéressantes concernant l’identité, la confidentialité, l’expérience utilisateur et les métadonnées des transactions.
La vraie question n’est pas de savoir si les combiner semble utile. C’est de savoir ce que vous y gagnez et quels compromis cela implique.
Préféreriez-vous une expérience intégrée ou des applications distinctes pour chaque usage ?
#Liberdus #ElSalvadorBitcoinHoldingsSurpass7800BTC $XRP
À première vue, on dirait deux problèmes différents. Mais réfléchissez-y.
La messagerie vous permet de communiquer. Les paiements vous permettent d’échanger de la valeur. Les réunir soulève des questions intéressantes concernant l’identité, la confidentialité, l’expérience utilisateur et les métadonnées des transactions.
La vraie question n’est pas de savoir si les combiner semble utile. C’est de savoir ce que vous y gagnez et quels compromis cela implique.
Préféreriez-vous une expérience intégrée ou des applications distinctes pour chaque usage ?
#Liberdus #ElSalvadorBitcoinHoldingsSurpass7800BTC $XRP
1
60
·
--
Plus j’explore le Web3, plus je prends conscience d’une chose : comprendre une fonctionnalité, c’est facile.
Comprendre pourquoi elle a été conçue ainsi, c’est une autre histoire.
Pourquoi cette architecture ?
À quel problème répond-elle ?
Quel compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
Ce sont les questions que je veux approfondir. Liberdus est l’un de mes terrains d’expérimentation, mais ma curiosité va au-delà d’un seul projet.
La confidentialité. La décentralisation. La propriété numérique. Je veux comprendre comment ces idées fonctionnent réellement et les expliquer de manière accessible.
Moins de battage médiatique, plus de compréhension. Ne me croyez pas sur parole.
#Liberdus #NEARRisesNearly10% $NEAR
{spot}(NEARUSDT)
Plus j’explore le Web3, plus je prends conscience d’une chose : comprendre une fonctionnalité, c’est facile.
Comprendre pourquoi elle a été conçue ainsi, c’est une autre histoire.
Pourquoi cette architecture ?
À quel problème répond-elle ?
Quel compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
Ce sont les questions que je veux approfondir. Liberdus est l’un de mes terrains d’expérimentation, mais ma curiosité va au-delà d’un seul projet.
La confidentialité. La décentralisation. La propriété numérique. Je veux comprendre comment ces idées fonctionnent réellement et les expliquer de manière accessible.
Moins de battage médiatique, plus de compréhension. Ne me croyez pas sur parole.
#Liberdus #NEARRisesNearly10% $NEAR
Comprendre pourquoi elle a été conçue ainsi, c’est une autre histoire.
Pourquoi cette architecture ?
À quel problème répond-elle ?
Quel compromis implique-t-elle ?
Que se passe-t-il quand les choses tournent mal ?
Ce sont les questions que je veux approfondir. Liberdus est l’un de mes terrains d’expérimentation, mais ma curiosité va au-delà d’un seul projet.
La confidentialité. La décentralisation. La propriété numérique. Je veux comprendre comment ces idées fonctionnent réellement et les expliquer de manière accessible.
Moins de battage médiatique, plus de compréhension. Ne me croyez pas sur parole.
#Liberdus #NEARRisesNearly10% $NEAR
2
97
·
--
Parlons de la propriété numérique.
Si vous contrôlez votre propre identité, vos clés et vos données, vous assumez aussi davantage de responsabilités en cas de problème.
Préféreriez-vous avoir le contrôle total et assumer toutes les responsabilités, ou privilégier la simplicité en laissant une entreprise gérer la récupération ?
Quel est votre choix ?
#Liberdus $BTC #BTCDominanceBackAt60%
{spot}(BTCUSDT)
Parlons de la propriété numérique.
Si vous contrôlez votre propre identité, vos clés et vos données, vous assumez aussi davantage de responsabilités en cas de problème.
Préféreriez-vous avoir le contrôle total et assumer toutes les responsabilités, ou privilégier la simplicité en laissant une entreprise gérer la récupération ?
Quel est votre choix ?
#Liberdus $BTC #BTCDominanceBackAt60%
Si vous contrôlez votre propre identité, vos clés et vos données, vous assumez aussi davantage de responsabilités en cas de problème.
Préféreriez-vous avoir le contrôle total et assumer toutes les responsabilités, ou privilégier la simplicité en laissant une entreprise gérer la récupération ?
Quel est votre choix ?
#Liberdus $BTC #BTCDominanceBackAt60%
1
63
·
--
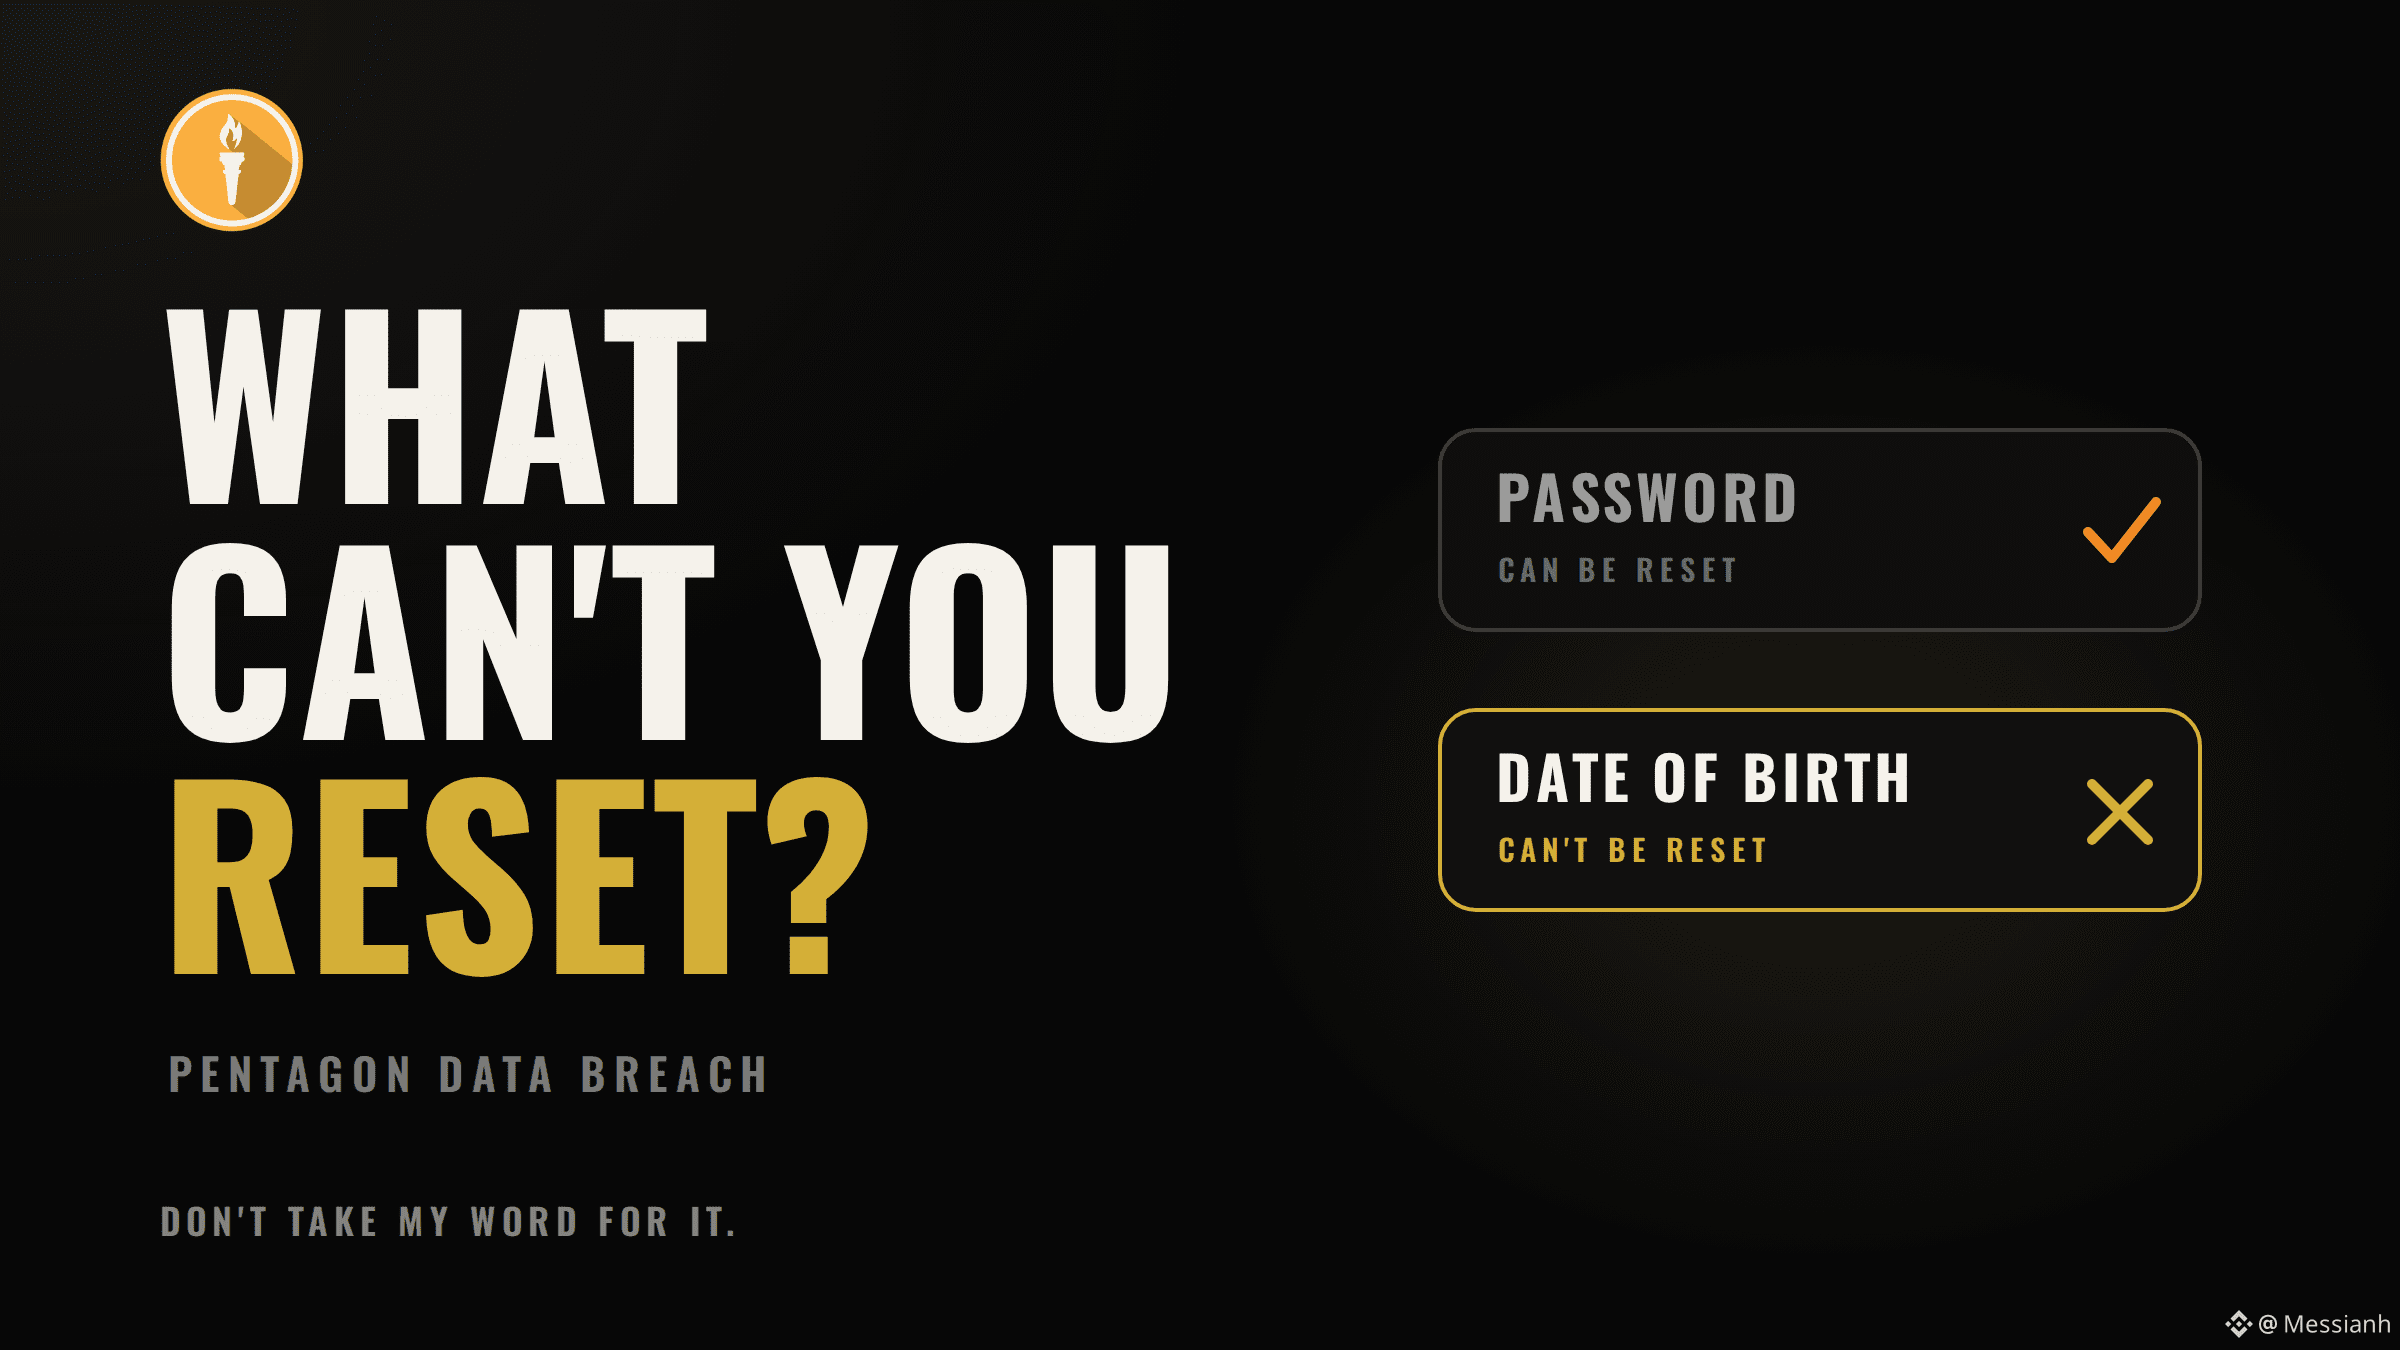
Vous pouvez réinitialiser un mot de passe. Pas votre date de naissance.
C’est cet aspect de la fuite de données du Pentagone qui mérite davantage d’attention que le chiffre annoncé dans les gros titres.
Voici ce qui s’est passé : le Defense Manpower Data Center, un service du Pentagone chargé des dossiers, affirme que des utilisateurs non autorisés ont exploité une faille dans un système de partage de fichiers entre octobre 2025 et juillet 2026. Environ 2,8 millions de personnes vivantes sont concernées, ainsi que 294 000 personnes décédées, a indiqué un responsable du Pentagone.
Les données exposées comprennent : les noms, les numéros de sécurité sociale, les dates de naissance, les coordonnées et les états de service militaire. Le responsable du Pentagone a précisé que les données n’étaient pas chiffrées. Le Pentagone affirme n’avoir aucun signe d’utilisation abusive et propose 12 mois de surveillance du crédit.
Voyez l’asymétrie : l’assistance dure 12 mois. L’exposition, elle, ne s’arrête pas. Une date de naissance ne change jamais, et il est très difficile de remplacer un numéro de sécurité sociale. Les données d’identité qu’on ne peut pas renouveler sont les plus coûteuses à perdre.
Ce que beaucoup ne voient pas : le DMDC conserve plus de 60 millions de dossiers de personnel et vérifie l’identité des personnes pour les cartes d’identification du Pentagone. Lorsque les données d’identité sont stockées dans quelques grands systèmes, une seule faille peut toucher des millions de personnes.
Le compromis : les bases de données centralisées simplifient la vérification, mais rendent chaque faille coûteuse. Conserver moins de données signifie avoir moins à perdre, mais suppose aussi de trouver un autre moyen de vérifier l’identité.
Les institutions devraient-elles conserver moins de nos données d’identité, même si la vérification devient plus difficile ?
#Liberdus #SolanaETFsEnd14WeekInflowStreak $ONDO
{spot}(ONDOUSDT)
Vous pouvez réinitialiser un mot de passe. Pas votre date de naissance.
C’est cet aspect de la fuite de données du Pentagone qui mérite davantage d’attention que le chiffre annoncé dans les gros titres.
Voici ce qui s’est passé : le Defense Manpower Data Center, un service du Pentagone chargé des dossiers, affirme que des utilisateurs non autorisés ont exploité une faille dans un système de partage de fichiers entre octobre 2025 et juillet 2026. Environ 2,8 millions de personnes vivantes sont concernées, ainsi que 294 000 personnes décédées, a indiqué un responsable du Pentagone.
Les données exposées comprennent : les noms, les numéros de sécurité sociale, les dates de naissance, les coordonnées et les états de service militaire. Le responsable du Pentagone a précisé que les données n’étaient pas chiffrées. Le Pentagone affirme n’avoir aucun signe d’utilisation abusive et propose 12 mois de surveillance du crédit.
Voyez l’asymétrie : l’assistance dure 12 mois. L’exposition, elle, ne s’arrête pas. Une date de naissance ne change jamais, et il est très difficile de remplacer un numéro de sécurité sociale. Les données d’identité qu’on ne peut pas renouveler sont les plus coûteuses à perdre.
Ce que beaucoup ne voient pas : le DMDC conserve plus de 60 millions de dossiers de personnel et vérifie l’identité des personnes pour les cartes d’identification du Pentagone. Lorsque les données d’identité sont stockées dans quelques grands systèmes, une seule faille peut toucher des millions de personnes.
Le compromis : les bases de données centralisées simplifient la vérification, mais rendent chaque faille coûteuse. Conserver moins de données signifie avoir moins à perdre, mais suppose aussi de trouver un autre moyen de vérifier l’identité.
Les institutions devraient-elles conserver moins de nos données d’identité, même si la vérification devient plus difficile ?
#Liberdus #SolanaETFsEnd14WeekInflowStreak $ONDO
C’est cet aspect de la fuite de données du Pentagone qui mérite davantage d’attention que le chiffre annoncé dans les gros titres.
Voici ce qui s’est passé : le Defense Manpower Data Center, un service du Pentagone chargé des dossiers, affirme que des utilisateurs non autorisés ont exploité une faille dans un système de partage de fichiers entre octobre 2025 et juillet 2026. Environ 2,8 millions de personnes vivantes sont concernées, ainsi que 294 000 personnes décédées, a indiqué un responsable du Pentagone.
Les données exposées comprennent : les noms, les numéros de sécurité sociale, les dates de naissance, les coordonnées et les états de service militaire. Le responsable du Pentagone a précisé que les données n’étaient pas chiffrées. Le Pentagone affirme n’avoir aucun signe d’utilisation abusive et propose 12 mois de surveillance du crédit.
Voyez l’asymétrie : l’assistance dure 12 mois. L’exposition, elle, ne s’arrête pas. Une date de naissance ne change jamais, et il est très difficile de remplacer un numéro de sécurité sociale. Les données d’identité qu’on ne peut pas renouveler sont les plus coûteuses à perdre.
Ce que beaucoup ne voient pas : le DMDC conserve plus de 60 millions de dossiers de personnel et vérifie l’identité des personnes pour les cartes d’identification du Pentagone. Lorsque les données d’identité sont stockées dans quelques grands systèmes, une seule faille peut toucher des millions de personnes.
Le compromis : les bases de données centralisées simplifient la vérification, mais rendent chaque faille coûteuse. Conserver moins de données signifie avoir moins à perdre, mais suppose aussi de trouver un autre moyen de vérifier l’identité.
Les institutions devraient-elles conserver moins de nos données d’identité, même si la vérification devient plus difficile ?
#Liberdus #SolanaETFsEnd14WeekInflowStreak $ONDO
1
498
·
--
Imaginez une application de messagerie où les inconnus doivent payer un petit droit de passage avant de pouvoir vous contacter.
Moins de spam, plus de contrôle sur votre attention. Mais qu’en est-il de quelqu’un qui a un message sincère et n’a pas les moyens de payer ce droit de passage ?
Préféreriez-vous payer avec votre attention ou faire payer les autres pour y accéder ?
Curieux de savoir où vous placez la limite.
#Liberdus #BitcoinOptionsVolatilityHitsFiveYearLow $SOL
{spot}(SOLUSDT)
Imaginez une application de messagerie où les inconnus doivent payer un petit droit de passage avant de pouvoir vous contacter.
Moins de spam, plus de contrôle sur votre attention. Mais qu’en est-il de quelqu’un qui a un message sincère et n’a pas les moyens de payer ce droit de passage ?
Préféreriez-vous payer avec votre attention ou faire payer les autres pour y accéder ?
Curieux de savoir où vous placez la limite.
#Liberdus #BitcoinOptionsVolatilityHitsFiveYearLow $SOL
Moins de spam, plus de contrôle sur votre attention. Mais qu’en est-il de quelqu’un qui a un message sincère et n’a pas les moyens de payer ce droit de passage ?
Préféreriez-vous payer avec votre attention ou faire payer les autres pour y accéder ?
Curieux de savoir où vous placez la limite.
#Liberdus #BitcoinOptionsVolatilityHitsFiveYearLow $SOL
1
108
·
--
La confidentialité et l’anonymat, ce n’est pas la même chose.
Vous pouvez cacher votre identité au public tout en exposant des données à une plateforme. Et vous pouvez utiliser le chiffrement sans masquer chaque élément de métadonnées.
Alors, lorsqu’un projet Web3 affirme protéger votre confidentialité, demandez-vous :
Qu’est-ce qui est exactement privé ? Votre identité ? Vos messages ? Vos transactions ? Vos métadonnées ?
La confidentialité ne se résume pas à une case à cocher. C’est un ensemble de choix de conception.
$ZEC
{spot}(ZECUSDT)
@liberdus #Liberdus #EthereumSurpasses2500USDT
La confidentialité et l’anonymat, ce n’est pas la même chose.
Vous pouvez cacher votre identité au public tout en exposant des données à une plateforme. Et vous pouvez utiliser le chiffrement sans masquer chaque élément de métadonnées.
Alors, lorsqu’un projet Web3 affirme protéger votre confidentialité, demandez-vous :
Qu’est-ce qui est exactement privé ? Votre identité ? Vos messages ? Vos transactions ? Vos métadonnées ?
La confidentialité ne se résume pas à une case à cocher. C’est un ensemble de choix de conception.
$ZEC
@liberdus #Liberdus #EthereumSurpasses2500USDT
Vous pouvez cacher votre identité au public tout en exposant des données à une plateforme. Et vous pouvez utiliser le chiffrement sans masquer chaque élément de métadonnées.
Alors, lorsqu’un projet Web3 affirme protéger votre confidentialité, demandez-vous :
Qu’est-ce qui est exactement privé ? Votre identité ? Vos messages ? Vos transactions ? Vos métadonnées ?
La confidentialité ne se résume pas à une case à cocher. C’est un ensemble de choix de conception.
$ZEC
@liberdus #Liberdus #EthereumSurpasses2500USDT
1
89
·
--
Tout le monde parle de la possibilité de s’inscrire à Liberdus avec un nom d’utilisateur plutôt qu’un numéro de téléphone.
On parle moins de ce que ce choix implique le jour où vous perdez votre téléphone. J’ai examiné de près le fonctionnement des comptes. Voici ce qui se cache derrière leur conception.
L’inscription est simple : appuyez sur Créer un compte, choisissez un nom d’utilisateur et les clés de votre compte sont générées en quelques secondes. Pas de numéro de téléphone ni d’adresse e-mail.
Cela signifie que rien fourni par un opérateur ou un fournisseur ne sert d’ancrage à votre compte.
Où se trouve le compte ? Sur votre appareil. Vous ne pouvez vous connecter que si un compte y a été créé ou restauré, et chaque compte présent sur un appareil est indépendant. Vos clés, vos contacts et vos paramètres sont réunis dans un seul fichier de sauvegarde.
Ce fichier de sauvegarde est le système de récupération.
Menu → Sauvegarde → Télécharger, avec un mot de passe facultatif pour le chiffrer. Sur un nouvel appareil : Menu → Restaurer, sélectionnez le fichier et saisissez le mot de passe si vous en avez défini un.
Il est recommandé de le chiffrer.
Voici maintenant le point qui mérite qu’on s’y attarde. Il est impossible de récupérer un mot de passe de sauvegarde perdu. Le verrouillage de l’application ne permet pas non plus de récupérer un mot de passe. Et si vous supprimez un compte d’un appareil, seul un fichier de sauvegarde valide peut le restaurer. La récupération dépend entièrement de vous.
Voilà le compromis qu’implique l’absence de numéro de téléphone. Vous ne dépendez ni d’un numéro de téléphone ni d’une adresse e-mail pour créer votre compte. Vous dépendez d’un fichier et d’un mot de passe, que vous seul pouvez protéger. Aucun de ces choix n’est sans contrepartie. L’un vous fait faire confiance à un fournisseur. L’autre vous confie la responsabilité.
Un dernier détail : supprimer un compte de votre appareil ne le supprime pas du réseau. L’outil de migration signale même les noms déjà enregistrés comme « Pris ». Autrement dit, un nom enregistré sur le réseau, dont les clés sont conservées dans votre fichier de sauvegarde.
De quoi préféreriez-vous dépendre : d’un fournisseur capable de rétablir votre accès, ou d’un fichier que vous seul pouvez perdre ?
#Liberdus #ZcashTargetsJanuaryForQuantumResistantPayments $ETH
{spot}(ETHUSDT)
Tout le monde parle de la possibilité de s’inscrire à Liberdus avec un nom d’utilisateur plutôt qu’un numéro de téléphone.
On parle moins de ce que ce choix implique le jour où vous perdez votre téléphone. J’ai examiné de près le fonctionnement des comptes. Voici ce qui se cache derrière leur conception.
L’inscription est simple : appuyez sur Créer un compte, choisissez un nom d’utilisateur et les clés de votre compte sont générées en quelques secondes. Pas de numéro de téléphone ni d’adresse e-mail.
Cela signifie que rien fourni par un opérateur ou un fournisseur ne sert d’ancrage à votre compte.
Où se trouve le compte ? Sur votre appareil. Vous ne pouvez vous connecter que si un compte y a été créé ou restauré, et chaque compte présent sur un appareil est indépendant. Vos clés, vos contacts et vos paramètres sont réunis dans un seul fichier de sauvegarde.
Ce fichier de sauvegarde est le système de récupération.
Menu → Sauvegarde → Télécharger, avec un mot de passe facultatif pour le chiffrer. Sur un nouvel appareil : Menu → Restaurer, sélectionnez le fichier et saisissez le mot de passe si vous en avez défini un.
Il est recommandé de le chiffrer.
Voici maintenant le point qui mérite qu’on s’y attarde. Il est impossible de récupérer un mot de passe de sauvegarde perdu. Le verrouillage de l’application ne permet pas non plus de récupérer un mot de passe. Et si vous supprimez un compte d’un appareil, seul un fichier de sauvegarde valide peut le restaurer. La récupération dépend entièrement de vous.
Voilà le compromis qu’implique l’absence de numéro de téléphone. Vous ne dépendez ni d’un numéro de téléphone ni d’une adresse e-mail pour créer votre compte. Vous dépendez d’un fichier et d’un mot de passe, que vous seul pouvez protéger. Aucun de ces choix n’est sans contrepartie. L’un vous fait faire confiance à un fournisseur. L’autre vous confie la responsabilité.
Un dernier détail : supprimer un compte de votre appareil ne le supprime pas du réseau. L’outil de migration signale même les noms déjà enregistrés comme « Pris ». Autrement dit, un nom enregistré sur le réseau, dont les clés sont conservées dans votre fichier de sauvegarde.
De quoi préféreriez-vous dépendre : d’un fournisseur capable de rétablir votre accès, ou d’un fichier que vous seul pouvez perdre ?
#Liberdus #ZcashTargetsJanuaryForQuantumResistantPayments $ETH
On parle moins de ce que ce choix implique le jour où vous perdez votre téléphone. J’ai examiné de près le fonctionnement des comptes. Voici ce qui se cache derrière leur conception.
L’inscription est simple : appuyez sur Créer un compte, choisissez un nom d’utilisateur et les clés de votre compte sont générées en quelques secondes. Pas de numéro de téléphone ni d’adresse e-mail.
Cela signifie que rien fourni par un opérateur ou un fournisseur ne sert d’ancrage à votre compte.
Où se trouve le compte ? Sur votre appareil. Vous ne pouvez vous connecter que si un compte y a été créé ou restauré, et chaque compte présent sur un appareil est indépendant. Vos clés, vos contacts et vos paramètres sont réunis dans un seul fichier de sauvegarde.
Ce fichier de sauvegarde est le système de récupération.
Menu → Sauvegarde → Télécharger, avec un mot de passe facultatif pour le chiffrer. Sur un nouvel appareil : Menu → Restaurer, sélectionnez le fichier et saisissez le mot de passe si vous en avez défini un.
Il est recommandé de le chiffrer.
Voici maintenant le point qui mérite qu’on s’y attarde. Il est impossible de récupérer un mot de passe de sauvegarde perdu. Le verrouillage de l’application ne permet pas non plus de récupérer un mot de passe. Et si vous supprimez un compte d’un appareil, seul un fichier de sauvegarde valide peut le restaurer. La récupération dépend entièrement de vous.
Voilà le compromis qu’implique l’absence de numéro de téléphone. Vous ne dépendez ni d’un numéro de téléphone ni d’une adresse e-mail pour créer votre compte. Vous dépendez d’un fichier et d’un mot de passe, que vous seul pouvez protéger. Aucun de ces choix n’est sans contrepartie. L’un vous fait faire confiance à un fournisseur. L’autre vous confie la responsabilité.
Un dernier détail : supprimer un compte de votre appareil ne le supprime pas du réseau. L’outil de migration signale même les noms déjà enregistrés comme « Pris ». Autrement dit, un nom enregistré sur le réseau, dont les clés sont conservées dans votre fichier de sauvegarde.
De quoi préféreriez-vous dépendre : d’un fournisseur capable de rétablir votre accès, ou d’un fichier que vous seul pouvez perdre ?
#Liberdus #ZcashTargetsJanuaryForQuantumResistantPayments $ETH
1
82
·
--
Une fonctionnalité est facile à promouvoir.
Comprendre les compromis est plus difficile. Prenons l’identité décentralisée. Moins de dépendance aux plateformes centralisées, ça sonne super.
Mais que se passe-t-il quand vous perdez l’accès ?
Qui vous aide à le récupérer ?
La propriété numérique ne consiste pas seulement à contrôler. Elle implique aussi des responsabilités. C’est le compromis qu’il vaut la peine d’aborder.
#Liberdus #FedMinutesFocusOnOctoberPause $BTC
{spot}(BTCUSDT)
Une fonctionnalité est facile à promouvoir.
Comprendre les compromis est plus difficile. Prenons l’identité décentralisée. Moins de dépendance aux plateformes centralisées, ça sonne super.
Mais que se passe-t-il quand vous perdez l’accès ?
Qui vous aide à le récupérer ?
La propriété numérique ne consiste pas seulement à contrôler. Elle implique aussi des responsabilités. C’est le compromis qu’il vaut la peine d’aborder.
#Liberdus #FedMinutesFocusOnOctoberPause $BTC
Comprendre les compromis est plus difficile. Prenons l’identité décentralisée. Moins de dépendance aux plateformes centralisées, ça sonne super.
Mais que se passe-t-il quand vous perdez l’accès ?
Qui vous aide à le récupérer ?
La propriété numérique ne consiste pas seulement à contrôler. Elle implique aussi des responsabilités. C’est le compromis qu’il vaut la peine d’aborder.
#Liberdus #FedMinutesFocusOnOctoberPause $BTC
1
92
·
--
Je voulais comprendre ce que signifie concrètement une identité détenue par l’utilisateur. Pas la version marketing. Mais l’architecture qui la sous-tend.
J’ai donc commencé à creuser la manière dont @liberdus aborde l’identité. Voici ce que j’apprends :
La question intéressante n’est pas de savoir qui possède votre identité. C’est de savoir qui a le pouvoir de la contrôler. Cette distinction est importante.
#BinanceLaunchesBinanceIntelligence #Liberdus $ONDO
Je voulais comprendre ce que signifie concrètement une identité détenue par l’utilisateur. Pas la version marketing. Mais l’architecture qui la sous-tend.
J’ai donc commencé à creuser la manière dont @liberdus aborde l’identité. Voici ce que j’apprends :
La question intéressante n’est pas de savoir qui possède votre identité. C’est de savoir qui a le pouvoir de la contrôler. Cette distinction est importante.
#BinanceLaunchesBinanceIntelligence #Liberdus $ONDO
J’ai donc commencé à creuser la manière dont @liberdus aborde l’identité. Voici ce que j’apprends :
La question intéressante n’est pas de savoir qui possède votre identité. C’est de savoir qui a le pouvoir de la contrôler. Cette distinction est importante.
#BinanceLaunchesBinanceIntelligence #Liberdus $ONDO
1
105
·
--
Vérifié
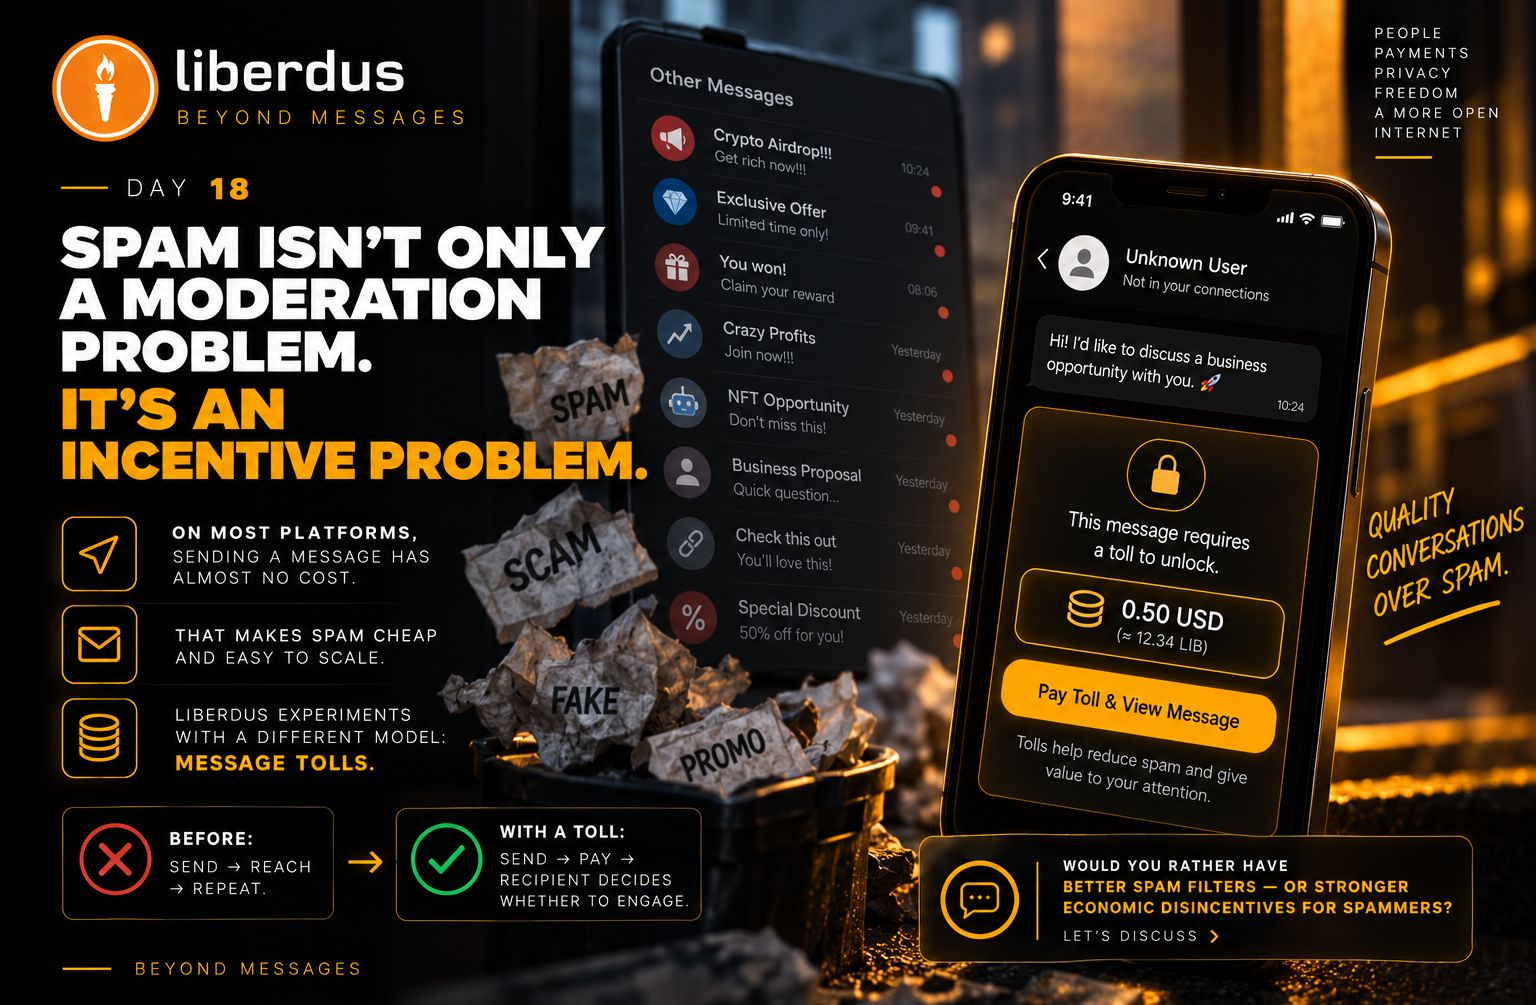
Le spam n’est pas seulement un problème de modération. C’est un problème d’incitation.
Sur la plupart des plateformes, envoyer un message à quelqu’un a presque aucun frein économique. Résultat : il est bon marché d’envoyer le même message à des milliers de personnes.
Liberdus expérimente un mécanisme différent : des péages de message. Si quelqu’un n’est pas votre Ami ou votre Relation, un péage peut être exigé avant qu’il ne vous envoie un message. Le montant est fixé par le destinataire et peut aussi être entièrement désactivé.
La partie intéressante n’est pas tant le coût lui-même. C’est le changement dans les incitations :
Avant :
Envoyer → toucher → recommencer.
Avec un péage :
Envoyer → payer → le destinataire décide s’il souhaite interagir.
Et le système peut restituer le péage non utilisé si le destinataire n’interagit jamais.
Alors, peut-être que la grande question pour la messagerie Web3 n’est pas comment filtrer davantage de spam ? Mais plutôt : comment rendre le spam moins attrayant économiquement dès le départ ? C’est une façon très différente de penser la communication numérique.
Préférez-vous de meilleurs filtres anti-spam ou des désincitations économiques plus fortes pour les spammeurs ?
#liberdus #CircleMints500MUSDCOnSolana $ZEC
{spot}(ZECUSDT)
Le spam n’est pas seulement un problème de modération. C’est un problème d’incitation.
Sur la plupart des plateformes, envoyer un message à quelqu’un a presque aucun frein économique. Résultat : il est bon marché d’envoyer le même message à des milliers de personnes.
Liberdus expérimente un mécanisme différent : des péages de message. Si quelqu’un n’est pas votre Ami ou votre Relation, un péage peut être exigé avant qu’il ne vous envoie un message. Le montant est fixé par le destinataire et peut aussi être entièrement désactivé.
La partie intéressante n’est pas tant le coût lui-même. C’est le changement dans les incitations :
Avant :
Envoyer → toucher → recommencer.
Avec un péage :
Envoyer → payer → le destinataire décide s’il souhaite interagir.
Et le système peut restituer le péage non utilisé si le destinataire n’interagit jamais.
Alors, peut-être que la grande question pour la messagerie Web3 n’est pas comment filtrer davantage de spam ? Mais plutôt : comment rendre le spam moins attrayant économiquement dès le départ ? C’est une façon très différente de penser la communication numérique.
Préférez-vous de meilleurs filtres anti-spam ou des désincitations économiques plus fortes pour les spammeurs ?
#liberdus #CircleMints500MUSDCOnSolana $ZEC
Sur la plupart des plateformes, envoyer un message à quelqu’un a presque aucun frein économique. Résultat : il est bon marché d’envoyer le même message à des milliers de personnes.
Liberdus expérimente un mécanisme différent : des péages de message. Si quelqu’un n’est pas votre Ami ou votre Relation, un péage peut être exigé avant qu’il ne vous envoie un message. Le montant est fixé par le destinataire et peut aussi être entièrement désactivé.
La partie intéressante n’est pas tant le coût lui-même. C’est le changement dans les incitations :
Avant :
Envoyer → toucher → recommencer.
Avec un péage :
Envoyer → payer → le destinataire décide s’il souhaite interagir.
Et le système peut restituer le péage non utilisé si le destinataire n’interagit jamais.
Alors, peut-être que la grande question pour la messagerie Web3 n’est pas comment filtrer davantage de spam ? Mais plutôt : comment rendre le spam moins attrayant économiquement dès le départ ? C’est une façon très différente de penser la communication numérique.
Préférez-vous de meilleurs filtres anti-spam ou des désincitations économiques plus fortes pour les spammeurs ?
#liberdus #CircleMints500MUSDCOnSolana $ZEC
1
575
·
--
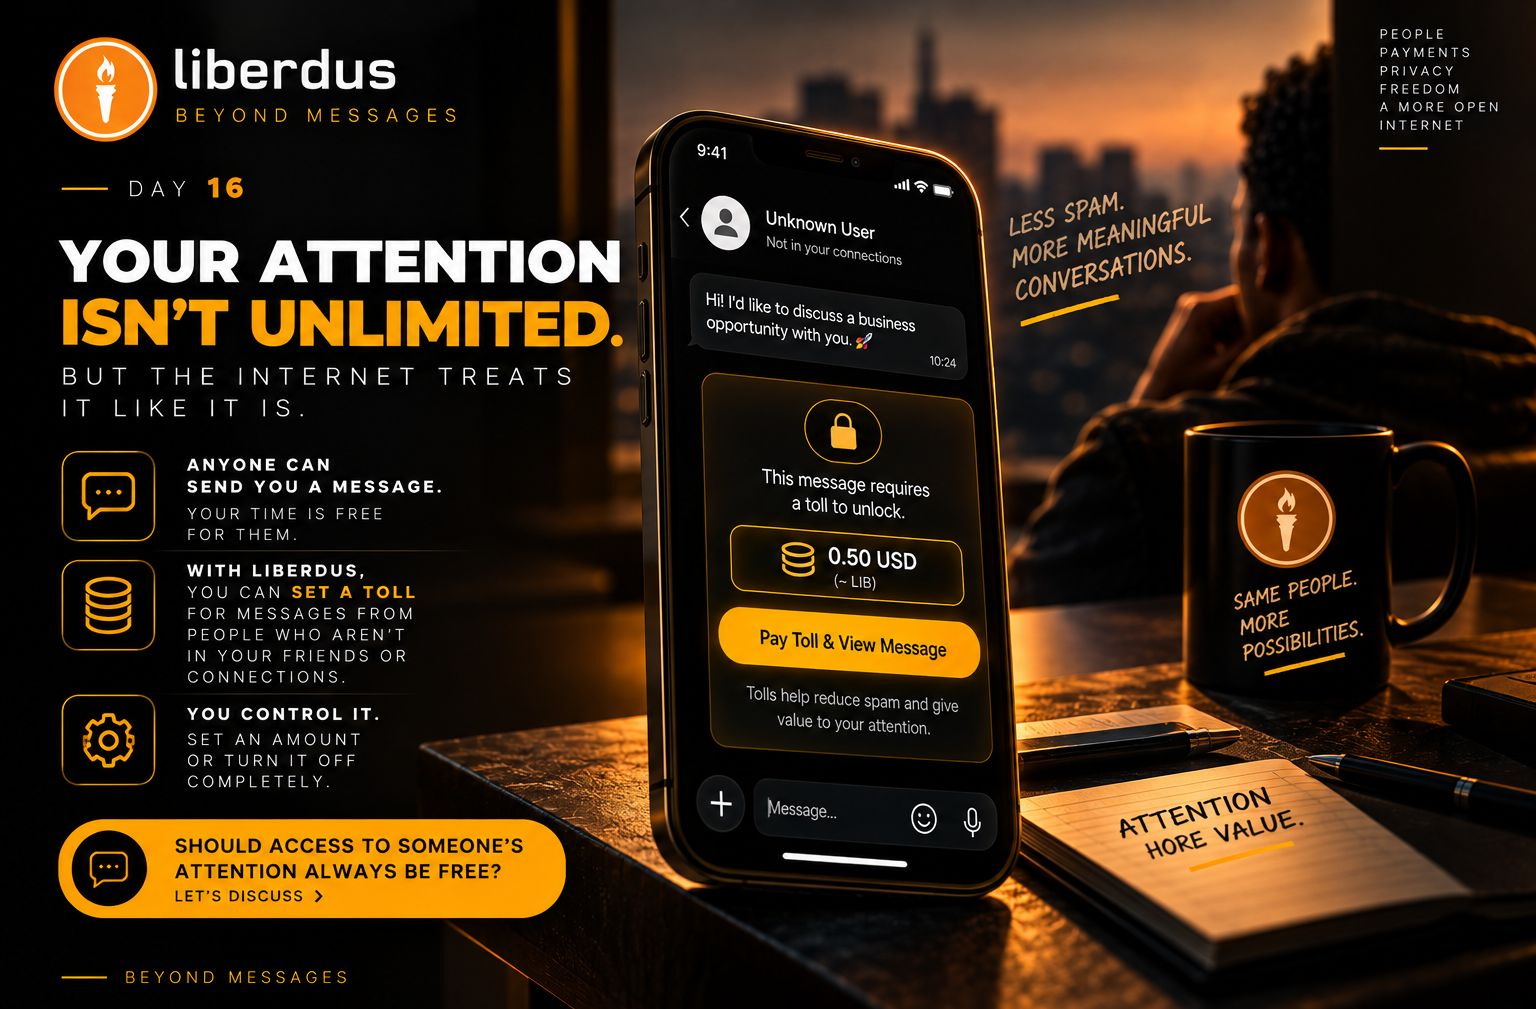
Votre attention fait partie des rares choses que l’internet traite comme illimitées.
N’importe qui peut vous envoyer un message. Votre temps, eux, le passent gratuitement. @liberdus expérimente un modèle différent : des péages de messages.
Si quelqu’un en dehors de vos messages d’Amis ou de Relations vous contacte, il devra peut-être payer un péage. Vous pouvez le configurer, ou le désactiver entièrement. C’est un mécanisme modeste, mais il soulève une question plus vaste : l’accès à l’attention de quelqu’un devrait-il toujours être gratuit ?
C’est une question Web3 qui mérite d’être explorée.
#Liberdus $ONDO
{spot}(ONDOUSDT)
Votre attention fait partie des rares choses que l’internet traite comme illimitées.
N’importe qui peut vous envoyer un message. Votre temps, eux, le passent gratuitement. @liberdus expérimente un modèle différent : des péages de messages.
Si quelqu’un en dehors de vos messages d’Amis ou de Relations vous contacte, il devra peut-être payer un péage. Vous pouvez le configurer, ou le désactiver entièrement. C’est un mécanisme modeste, mais il soulève une question plus vaste : l’accès à l’attention de quelqu’un devrait-il toujours être gratuit ?
C’est une question Web3 qui mérite d’être explorée.
#Liberdus $ONDO
N’importe qui peut vous envoyer un message. Votre temps, eux, le passent gratuitement. @liberdus expérimente un modèle différent : des péages de messages.
Si quelqu’un en dehors de vos messages d’Amis ou de Relations vous contacte, il devra peut-être payer un péage. Vous pouvez le configurer, ou le désactiver entièrement. C’est un mécanisme modeste, mais il soulève une question plus vaste : l’accès à l’attention de quelqu’un devrait-il toujours être gratuit ?
C’est une question Web3 qui mérite d’être explorée.
#Liberdus $ONDO
1
195
·
--
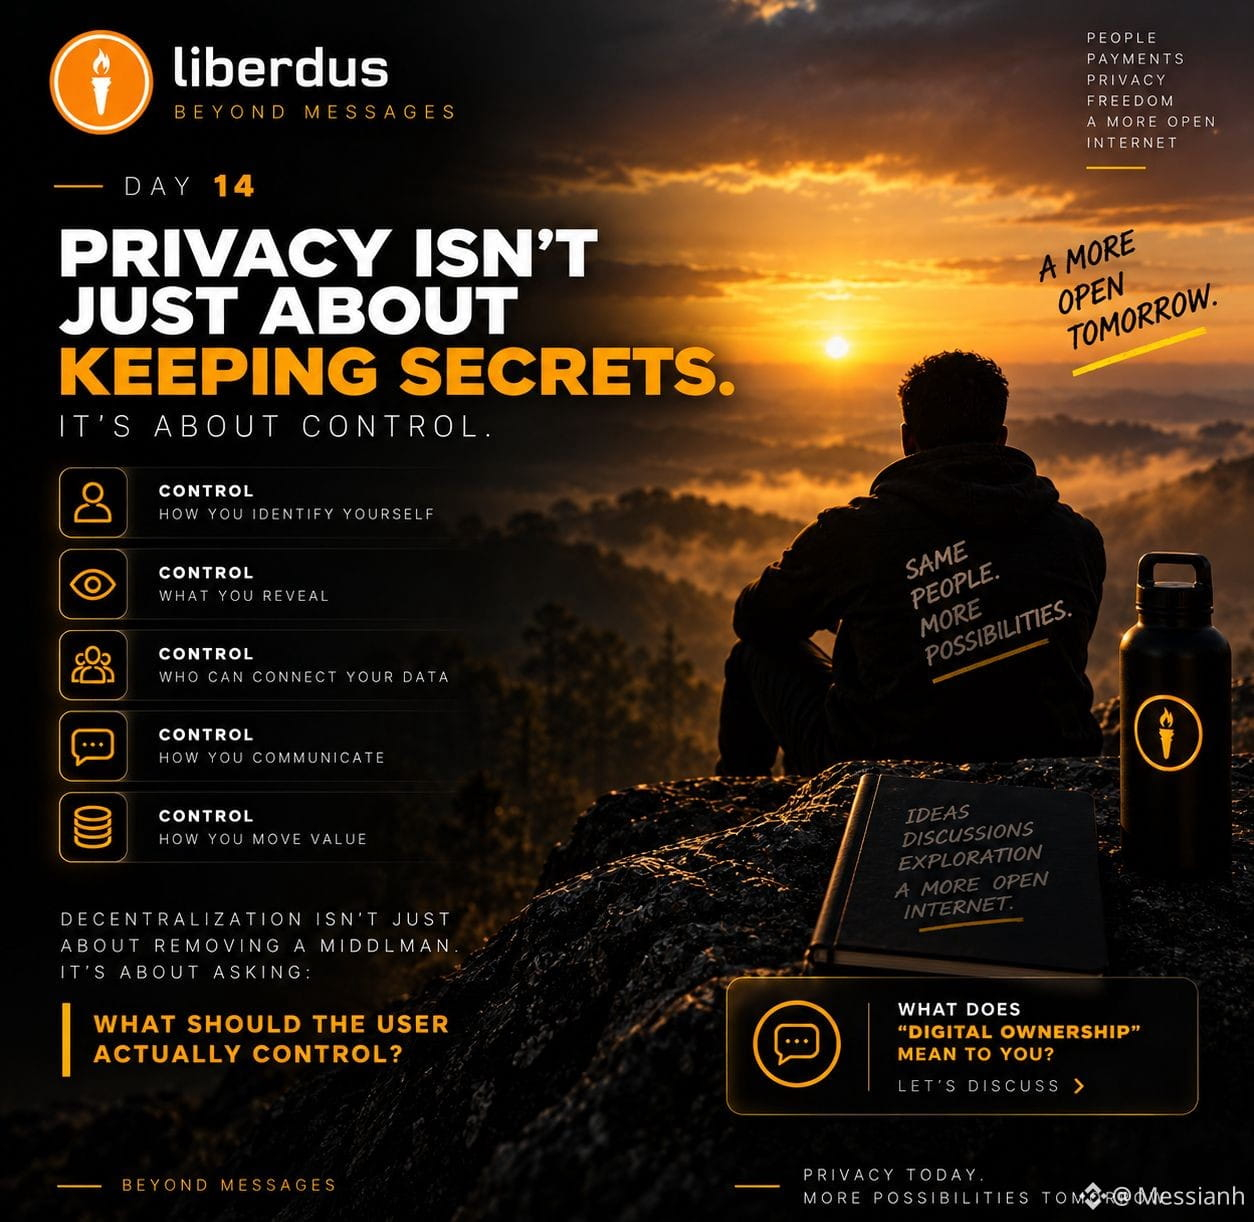
Je pensais que la confidentialité consistait surtout à garder des secrets. Plus j’explore le Web3, plus je vois les choses autrement. La confidentialité, c’est aussi le contrôle.
Le contrôle de la manière dont vous vous identifiez, de ce que vous révélez, de la façon dont les données peuvent être reliées à vous, de la manière dont vous communiquez, et de la façon dont vous transférez de la valeur. Et c’est pour cela que la décentralisation m’intéresse.
Ce n’est pas seulement une question de suppression d’intermédiaire. Il s’agit de se demander : qu’est-ce que l’utilisateur devrait réellement contrôler ?
C’est la question que je veux continuer d’explorer ici.
Moins d’effets d’annonce
Plus de compréhension
Plus de preuves
Plus de questions inconfortables
Que signifie la propriété numérique pour vous ?
#AIStocksWhatNext #bnb $BNB
{spot}(BNBUSDT)
Je pensais que la confidentialité consistait surtout à garder des secrets. Plus j’explore le Web3, plus je vois les choses autrement. La confidentialité, c’est aussi le contrôle.
Le contrôle de la manière dont vous vous identifiez, de ce que vous révélez, de la façon dont les données peuvent être reliées à vous, de la manière dont vous communiquez, et de la façon dont vous transférez de la valeur. Et c’est pour cela que la décentralisation m’intéresse.
Ce n’est pas seulement une question de suppression d’intermédiaire. Il s’agit de se demander : qu’est-ce que l’utilisateur devrait réellement contrôler ?
C’est la question que je veux continuer d’explorer ici.
Moins d’effets d’annonce
Plus de compréhension
Plus de preuves
Plus de questions inconfortables
Que signifie la propriété numérique pour vous ?
#AIStocksWhatNext #bnb $BNB
Le contrôle de la manière dont vous vous identifiez, de ce que vous révélez, de la façon dont les données peuvent être reliées à vous, de la manière dont vous communiquez, et de la façon dont vous transférez de la valeur. Et c’est pour cela que la décentralisation m’intéresse.
Ce n’est pas seulement une question de suppression d’intermédiaire. Il s’agit de se demander : qu’est-ce que l’utilisateur devrait réellement contrôler ?
C’est la question que je veux continuer d’explorer ici.
Moins d’effets d’annonce
Plus de compréhension
Plus de preuves
Plus de questions inconfortables
Que signifie la propriété numérique pour vous ?
#AIStocksWhatNext #bnb $BNB
1
59
·
--
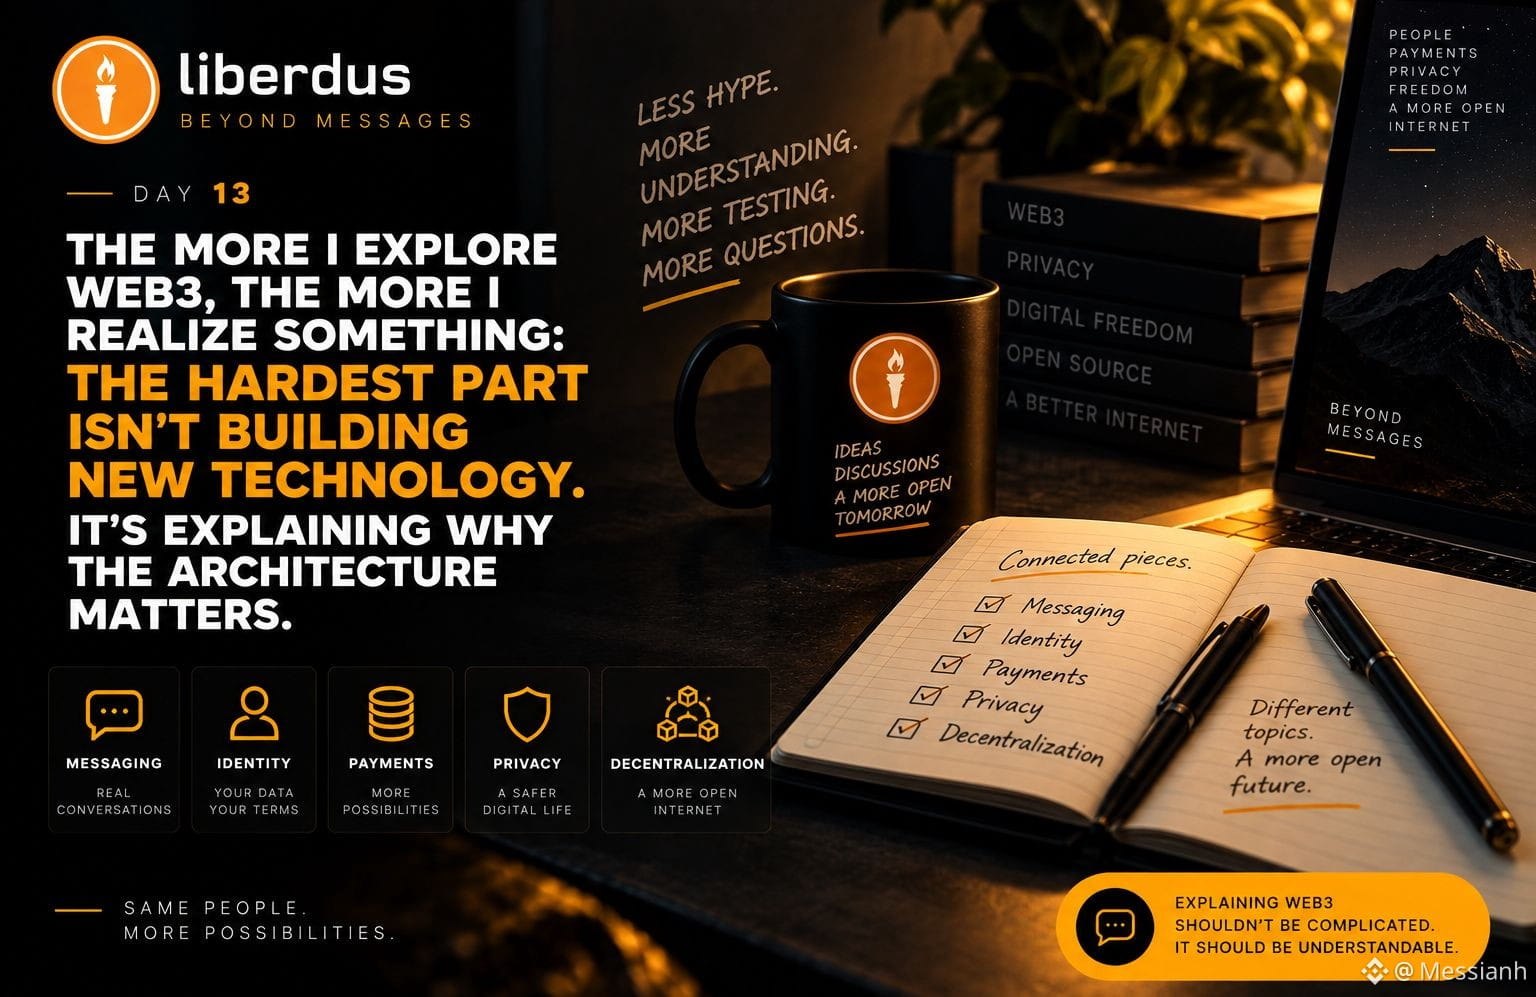
Plus j’explore Web3, plus je réalise quelque chose : la partie la plus difficile n’est pas de construire une nouvelle technologie. C’est d’expliquer pourquoi l’architecture compte.
Messagerie, identité, paiements, confidentialité et décentralisation. Ils peuvent sembler être des sujets distincts. Mais ils sont de plus en plus connectés. C’est justement ce qui m’intéresse dans des projets comme Liberdus.
Pas seulement ce que l’application fait, mais ce qui change lorsque ces éléments sont conçus pour fonctionner ensemble. Et c’est le type de contenu Web3 que je veux continuer à explorer :
Moins de battage, plus de compréhension, plus de tests et plus de questions. Car expliquer Web3 ne devrait pas vouloir dire le rendre compliqué.
Cela devrait plutôt signifier rendre la complexité compréhensible.
#ZetaChainVotesToMigrateZETAToSolana $ZETA
{future}(ZETAUSDT)
Plus j’explore Web3, plus je réalise quelque chose : la partie la plus difficile n’est pas de construire une nouvelle technologie. C’est d’expliquer pourquoi l’architecture compte.
Messagerie, identité, paiements, confidentialité et décentralisation. Ils peuvent sembler être des sujets distincts. Mais ils sont de plus en plus connectés. C’est justement ce qui m’intéresse dans des projets comme Liberdus.
Pas seulement ce que l’application fait, mais ce qui change lorsque ces éléments sont conçus pour fonctionner ensemble. Et c’est le type de contenu Web3 que je veux continuer à explorer :
Moins de battage, plus de compréhension, plus de tests et plus de questions. Car expliquer Web3 ne devrait pas vouloir dire le rendre compliqué.
Cela devrait plutôt signifier rendre la complexité compréhensible.
#ZetaChainVotesToMigrateZETAToSolana $ZETA
Messagerie, identité, paiements, confidentialité et décentralisation. Ils peuvent sembler être des sujets distincts. Mais ils sont de plus en plus connectés. C’est justement ce qui m’intéresse dans des projets comme Liberdus.
Pas seulement ce que l’application fait, mais ce qui change lorsque ces éléments sont conçus pour fonctionner ensemble. Et c’est le type de contenu Web3 que je veux continuer à explorer :
Moins de battage, plus de compréhension, plus de tests et plus de questions. Car expliquer Web3 ne devrait pas vouloir dire le rendre compliqué.
Cela devrait plutôt signifier rendre la complexité compréhensible.
#ZetaChainVotesToMigrateZETAToSolana $ZETA
1
2.1k
·
--
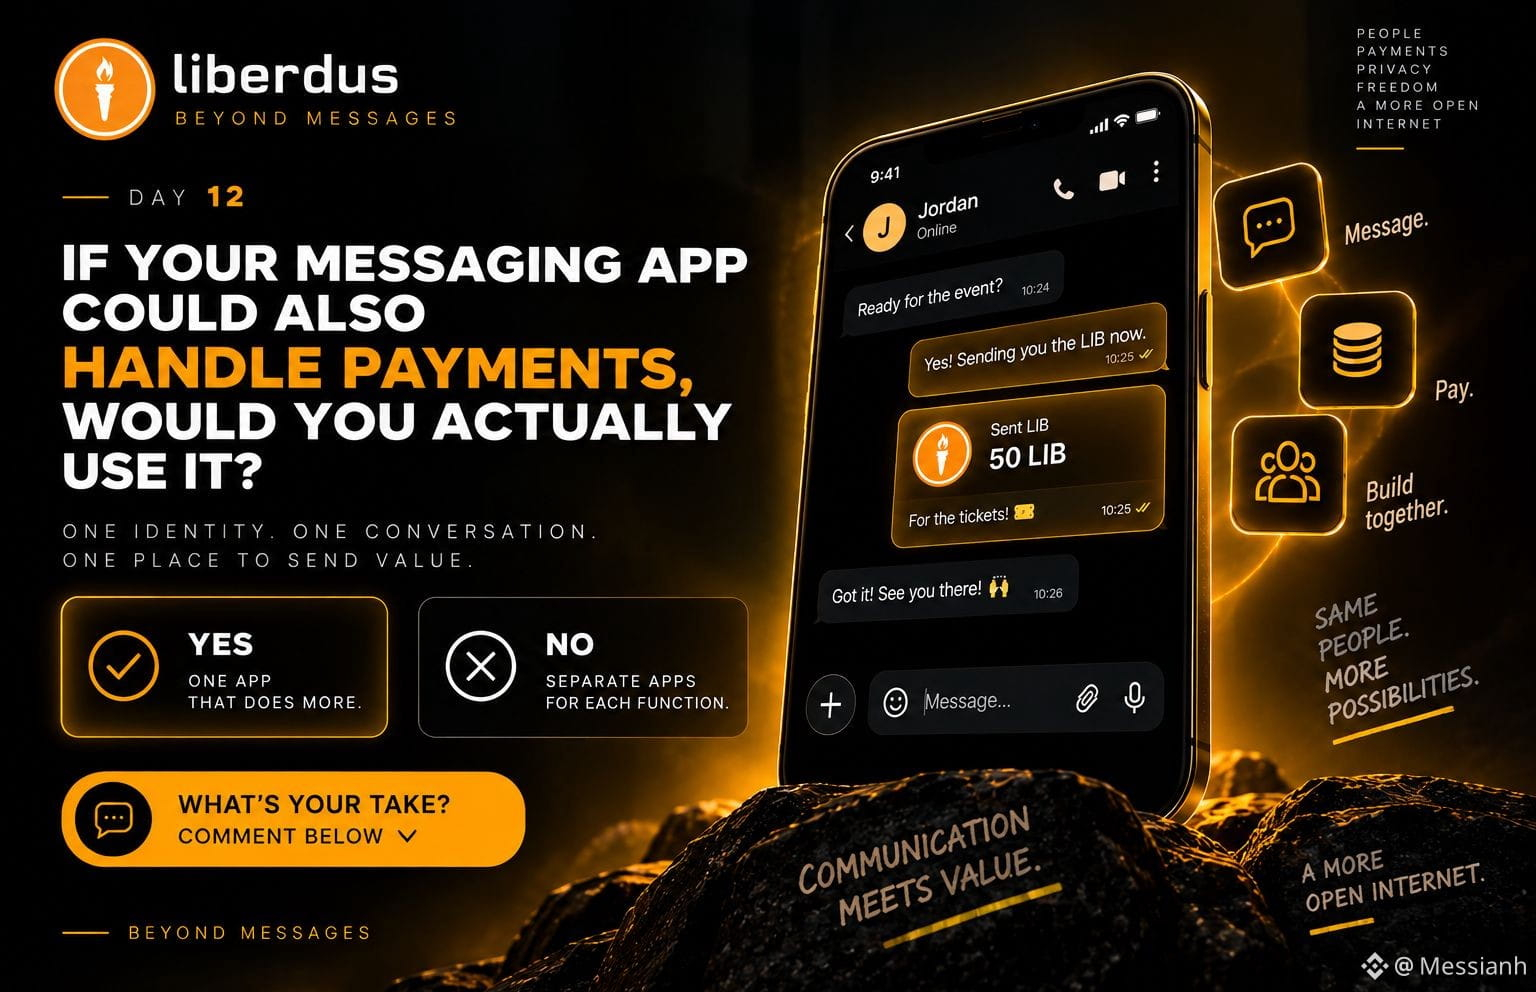
Et si votre application de messagerie pouvait aussi gérer les paiements, est-ce que vous l’utiliseriez vraiment ?
Pas parce que c’est du Web3. Juste parce que ce serait peut-être plus simple. Une seule identité, une seule conversation et un seul endroit pour envoyer de la valeur.
Mais il y a un autre aspect : avoir plus de fonctionnalités dans un seul endroit peut aussi signifier davantage de responsabilités. Surtout lorsque votre identité, vos conversations et vos transactions sont liées.
Du coup, je me demande : préféreriez-vous une seule application qui fait plus, ou des applications séparées pour chaque fonction ? Pourquoi ?
#Liberdus #SaylorHintsStrategyBitcoinBuy $ZEC
{spot}(ZECUSDT)
Et si votre application de messagerie pouvait aussi gérer les paiements, est-ce que vous l’utiliseriez vraiment ?
Pas parce que c’est du Web3. Juste parce que ce serait peut-être plus simple. Une seule identité, une seule conversation et un seul endroit pour envoyer de la valeur.
Mais il y a un autre aspect : avoir plus de fonctionnalités dans un seul endroit peut aussi signifier davantage de responsabilités. Surtout lorsque votre identité, vos conversations et vos transactions sont liées.
Du coup, je me demande : préféreriez-vous une seule application qui fait plus, ou des applications séparées pour chaque fonction ? Pourquoi ?
#Liberdus #SaylorHintsStrategyBitcoinBuy $ZEC
Pas parce que c’est du Web3. Juste parce que ce serait peut-être plus simple. Une seule identité, une seule conversation et un seul endroit pour envoyer de la valeur.
Mais il y a un autre aspect : avoir plus de fonctionnalités dans un seul endroit peut aussi signifier davantage de responsabilités. Surtout lorsque votre identité, vos conversations et vos transactions sont liées.
Du coup, je me demande : préféreriez-vous une seule application qui fait plus, ou des applications séparées pour chaque fonction ? Pourquoi ?
#Liberdus #SaylorHintsStrategyBitcoinBuy $ZEC
1
88
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceIncidentReport
18,487 vues
424 mentions
Incident de sécurité Binance du 29 octobre 2026 : premières conclusions et mise à jour sur les mesures prises
Binance Blog
·228 mentions J’aime
·622.8k vues
BinanceReopensWithdrawalsForMoreAssets
120,391 vues
1,655 mentions
BinanceHourlyDepositsExceedWithdrawals
57,978 vues
751 mentions