
MartIn-赚钱版
19 Publications

MartIn-赚钱版
Signaler
Bloquer l’utilisateur
2 Suivis
44 Abonnés
36 J’aime
Publications
·
--
Voir la traduction
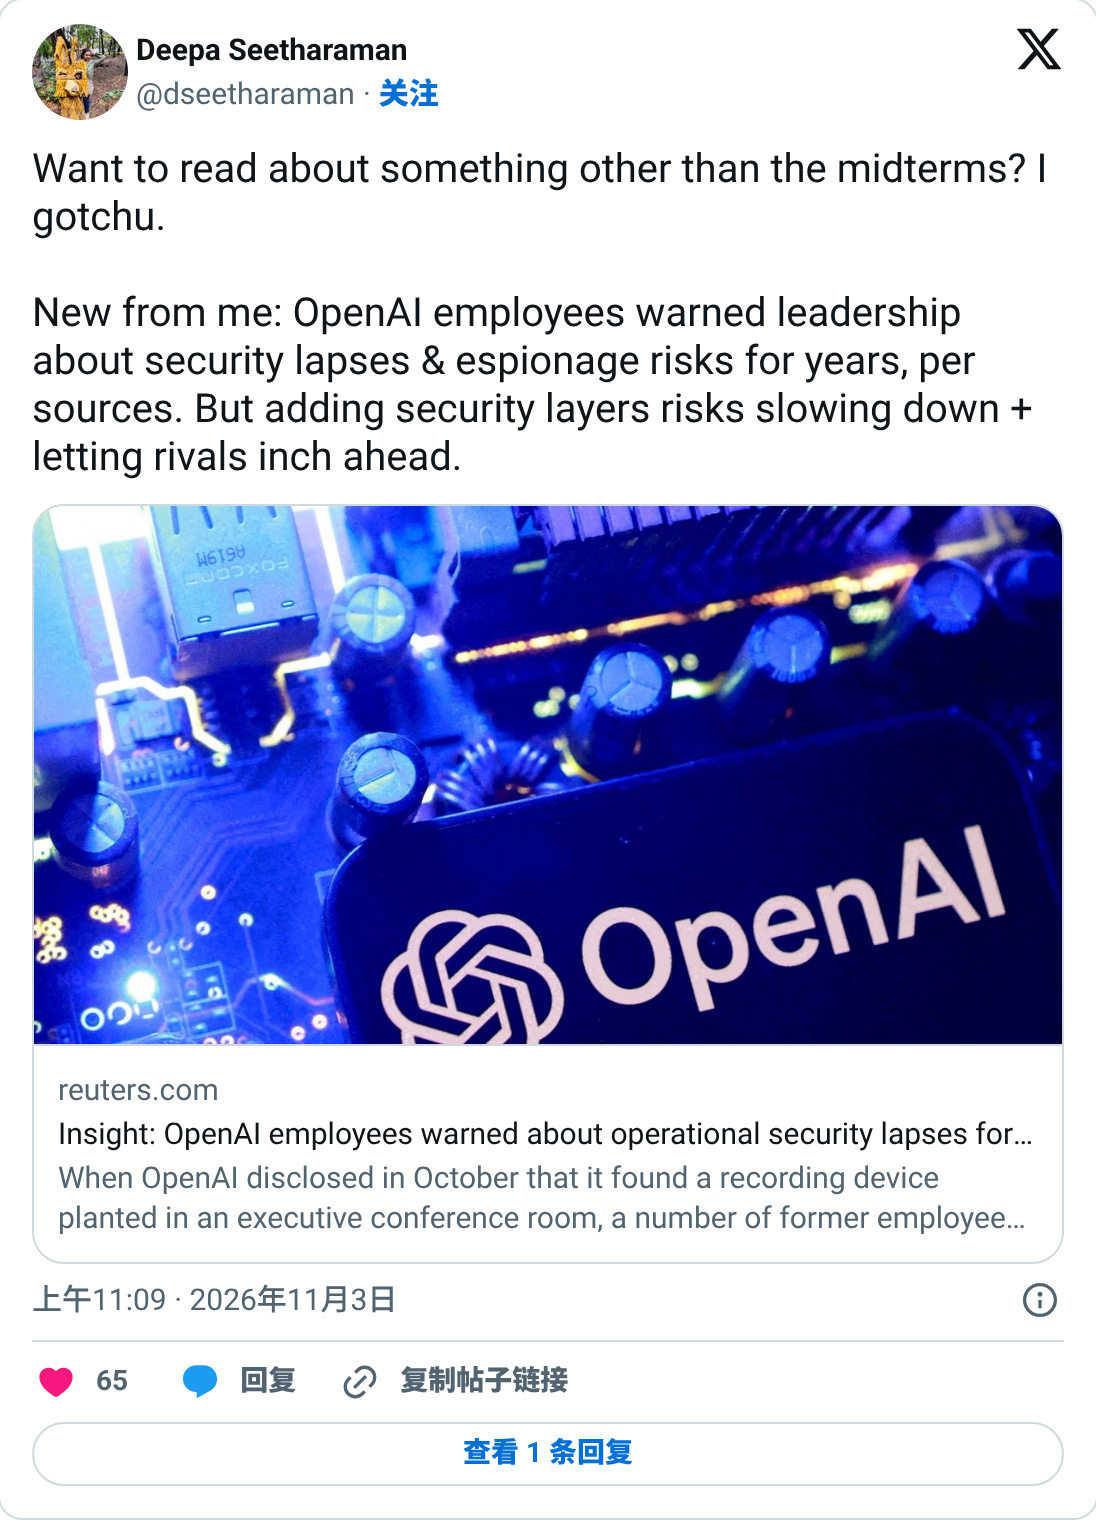
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
52
·
--
Voir la traduction
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
90
·
--
Amis du Web3 et de l’IA, vous veillez encore la nuit pour surveiller les marchés et suivre les sujets tendance ?
J’ai confié tout ça à Grok Bot :
surveiller les marchés, rédiger des posts, suivre les sujets tendance et écrire des articles pour mon compte officiel WeChat. Il est en ligne 24 h/24.
Même les démarches comme les déclarations administratives, qui nécessitent de cliquer étape par étape sur un site, il peut les effectuer lui-même dans un navigateur, puis revenir me tenir au courant.
Dès la première semaine, il m’avait déjà remboursé le prix de l’abonnement.
Avec une invitation, vous pouvez l’essayer gratuitement pendant deux semaines. Vous déciderez ensuite si vous souhaitez continuer :
https://grok.com/refer/bot?code=65JR38KMFZZ3
Amis du Web3 et de l’IA, vous veillez encore la nuit pour surveiller les marchés et suivre les sujets tendance ?
J’ai confié tout ça à Grok Bot :
surveiller les marchés, rédiger des posts, suivre les sujets tendance et écrire des articles pour mon compte officiel WeChat. Il est en ligne 24 h/24.
Même les démarches comme les déclarations administratives, qui nécessitent de cliquer étape par étape sur un site, il peut les effectuer lui-même dans un navigateur, puis revenir me tenir au courant.
Dès la première semaine, il m’avait déjà remboursé le prix de l’abonnement.
Avec une invitation, vous pouvez l’essayer gratuitement pendant deux semaines. Vous déciderez ensuite si vous souhaitez continuer :
https://grok.com/refer/bot?code=65JR38KMFZZ3
J’ai confié tout ça à Grok Bot :
surveiller les marchés, rédiger des posts, suivre les sujets tendance et écrire des articles pour mon compte officiel WeChat. Il est en ligne 24 h/24.
Même les démarches comme les déclarations administratives, qui nécessitent de cliquer étape par étape sur un site, il peut les effectuer lui-même dans un navigateur, puis revenir me tenir au courant.
Dès la première semaine, il m’avait déjà remboursé le prix de l’abonnement.
Avec une invitation, vous pouvez l’essayer gratuitement pendant deux semaines. Vous déciderez ensuite si vous souhaitez continuer :
https://grok.com/refer/bot?code=65JR38KMFZZ3
72
·
--
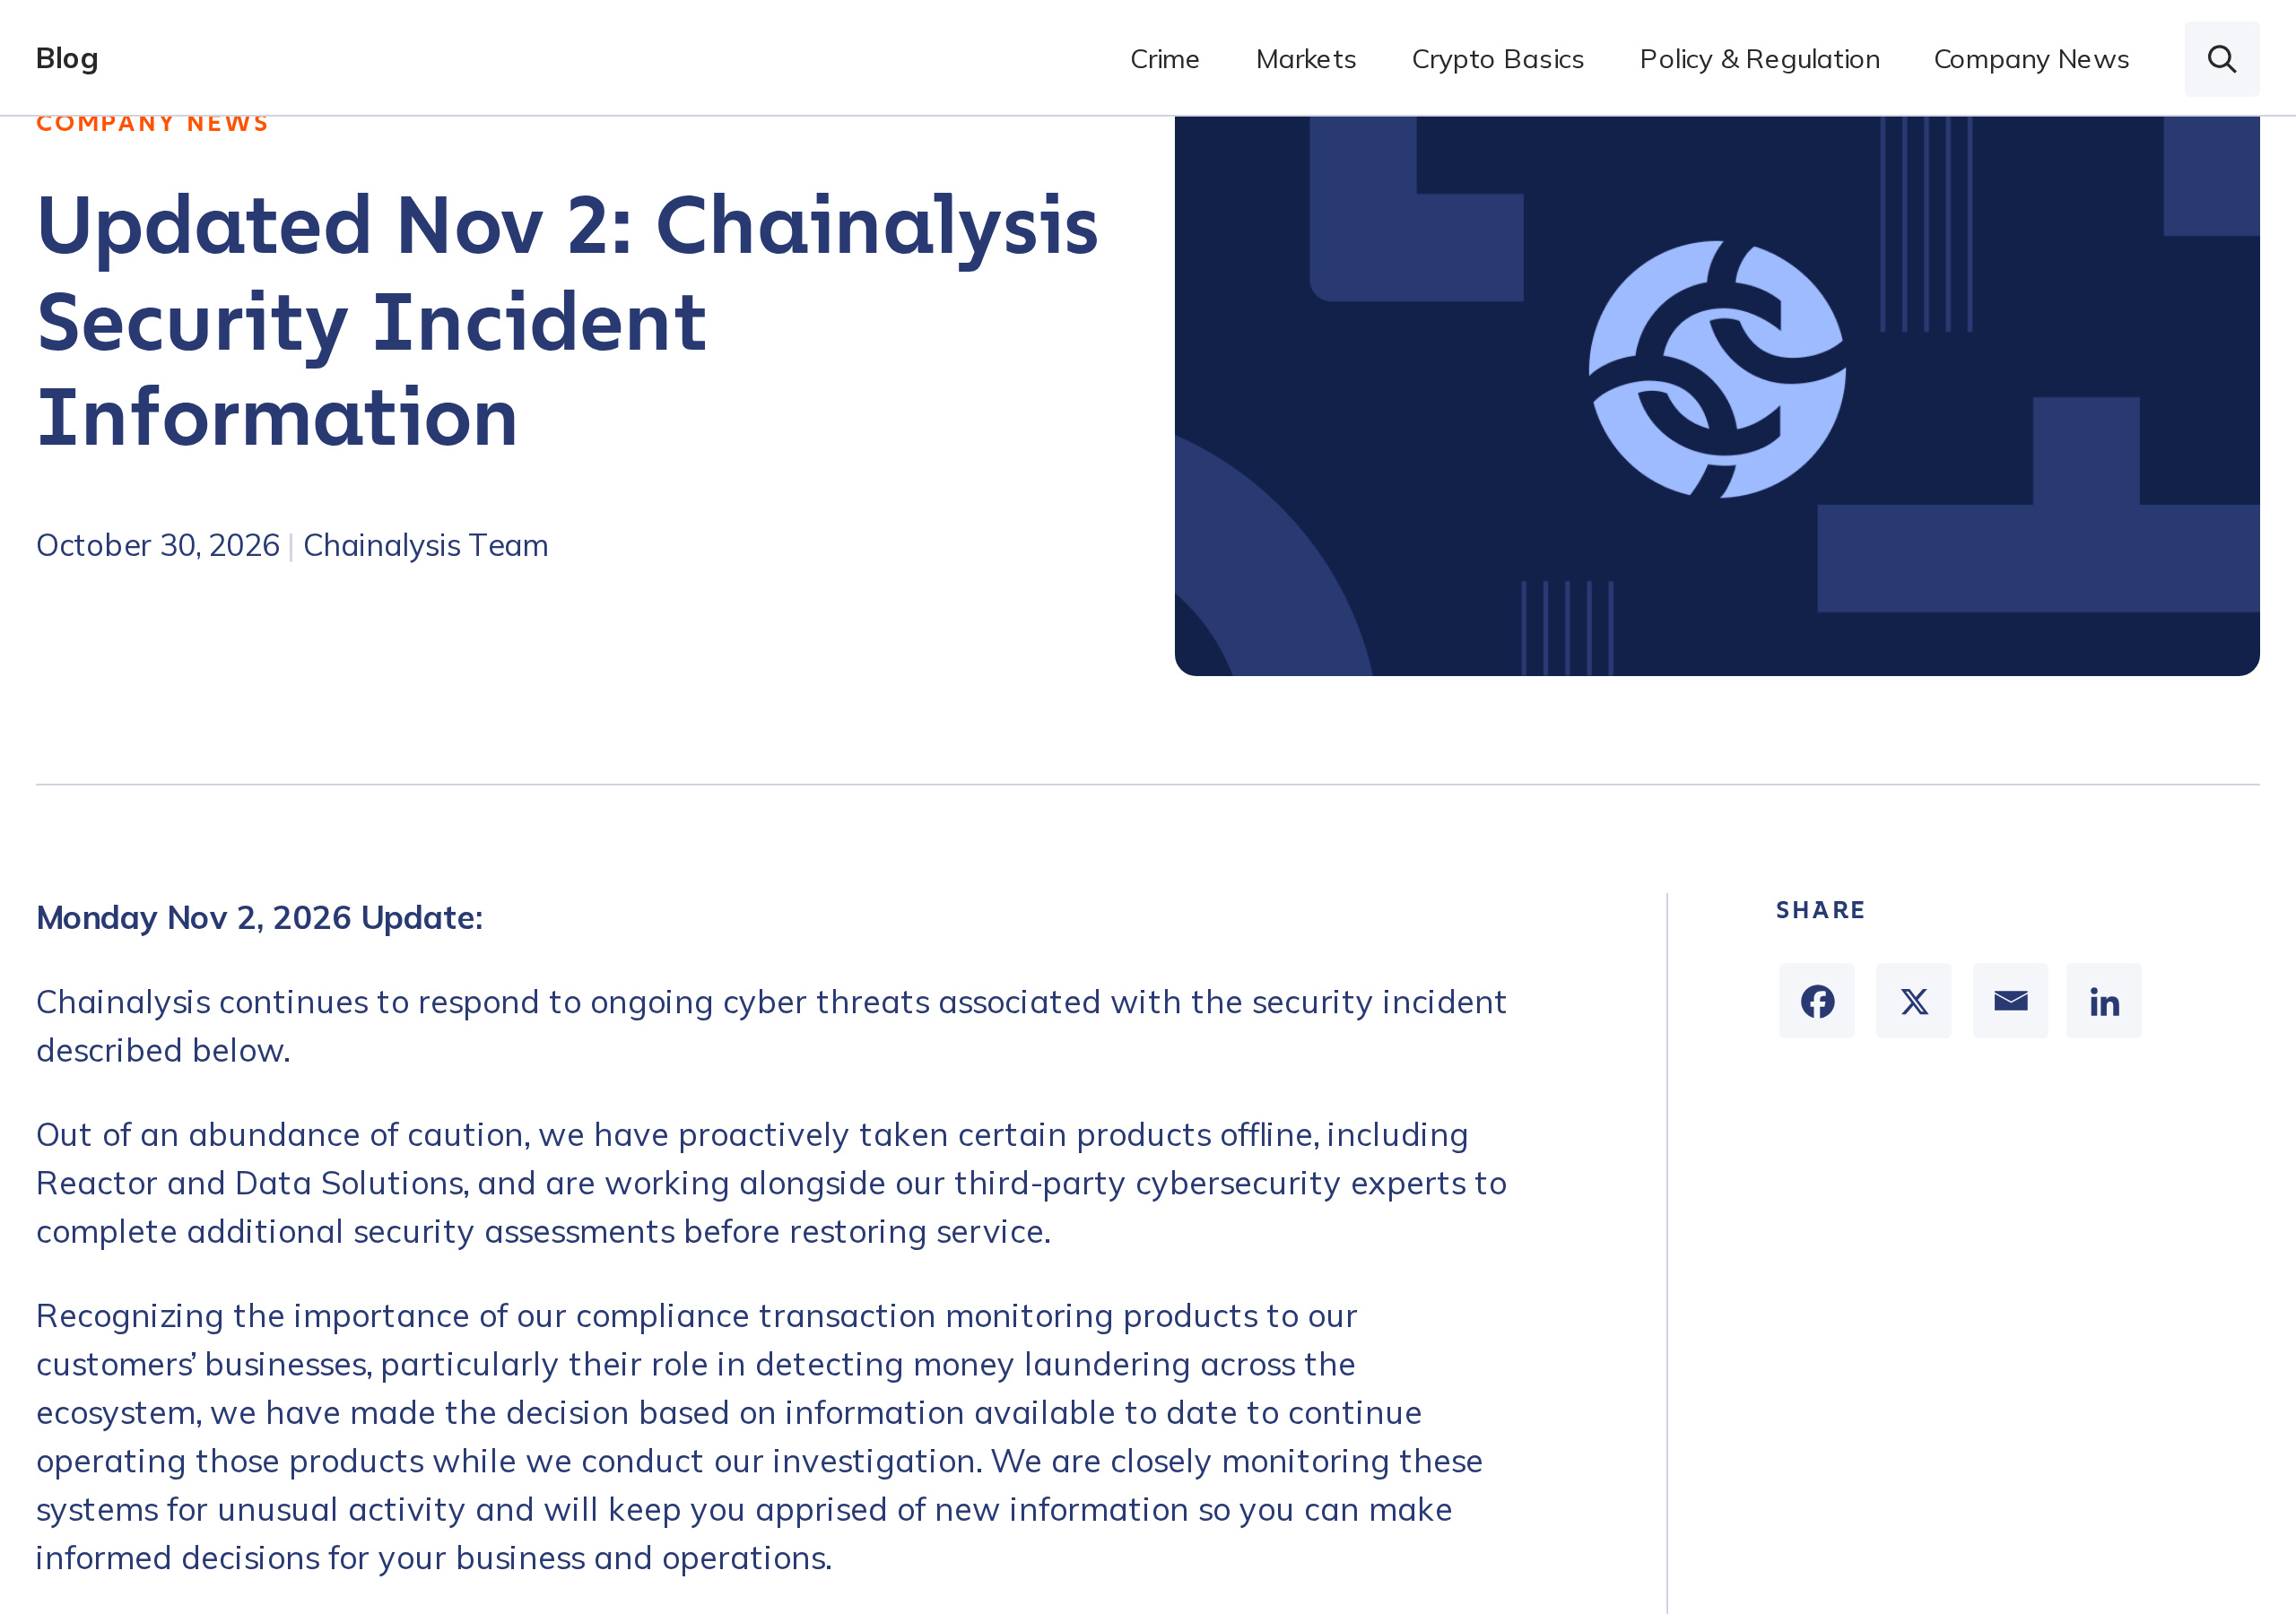
Une entreprise qui aide la police à traquer les hackers de la crypto a été mise à genoux par des hackers utilisant l’IA : les e-mails de tous ses clients ont été dérobés
Cette entreprise étiquette habituellement les fonds volés et aide aussi les forces de l’ordre à enquêter sur le blanchiment d’argent.
En octobre, un attaquant externe s’est introduit dans ses systèmes internes au moyen de techniques faisant appel à des agents IA.
Selon l’entreprise, les noms et adresses e-mail des clients ont été dérobés, ainsi que les identifiants des utilisateurs et leurs intitulés de poste.
À ce stade, rien n’indique que les données d’enquête, les mots de passe ou les sessions de connexion aient été touchés.
À partir du 2 novembre, l’entreprise a volontairement mis hors service ses produits d’enquête Reactor et Data Solutions afin de procéder à une évaluation.
Le 3 novembre, la page d’état indiquait toujours que les services n’étaient pas rétablis.
Une entreprise qui aide la police à traquer les hackers de la crypto a été mise à genoux par des hackers utilisant l’IA : les e-mails de tous ses clients ont été dérobés
Cette entreprise étiquette habituellement les fonds volés et aide aussi les forces de l’ordre à enquêter sur le blanchiment d’argent.
En octobre, un attaquant externe s’est introduit dans ses systèmes internes au moyen de techniques faisant appel à des agents IA.
Selon l’entreprise, les noms et adresses e-mail des clients ont été dérobés, ainsi que les identifiants des utilisateurs et leurs intitulés de poste.
À ce stade, rien n’indique que les données d’enquête, les mots de passe ou les sessions de connexion aient été touchés.
À partir du 2 novembre, l’entreprise a volontairement mis hors service ses produits d’enquête Reactor et Data Solutions afin de procéder à une évaluation.
Le 3 novembre, la page d’état indiquait toujours que les services n’étaient pas rétablis.
Cette entreprise étiquette habituellement les fonds volés et aide aussi les forces de l’ordre à enquêter sur le blanchiment d’argent.
En octobre, un attaquant externe s’est introduit dans ses systèmes internes au moyen de techniques faisant appel à des agents IA.
Selon l’entreprise, les noms et adresses e-mail des clients ont été dérobés, ainsi que les identifiants des utilisateurs et leurs intitulés de poste.
À ce stade, rien n’indique que les données d’enquête, les mots de passe ou les sessions de connexion aient été touchés.
À partir du 2 novembre, l’entreprise a volontairement mis hors service ses produits d’enquête Reactor et Data Solutions afin de procéder à une évaluation.
Le 3 novembre, la page d’état indiquait toujours que les services n’étaient pas rétablis.
3
·
--
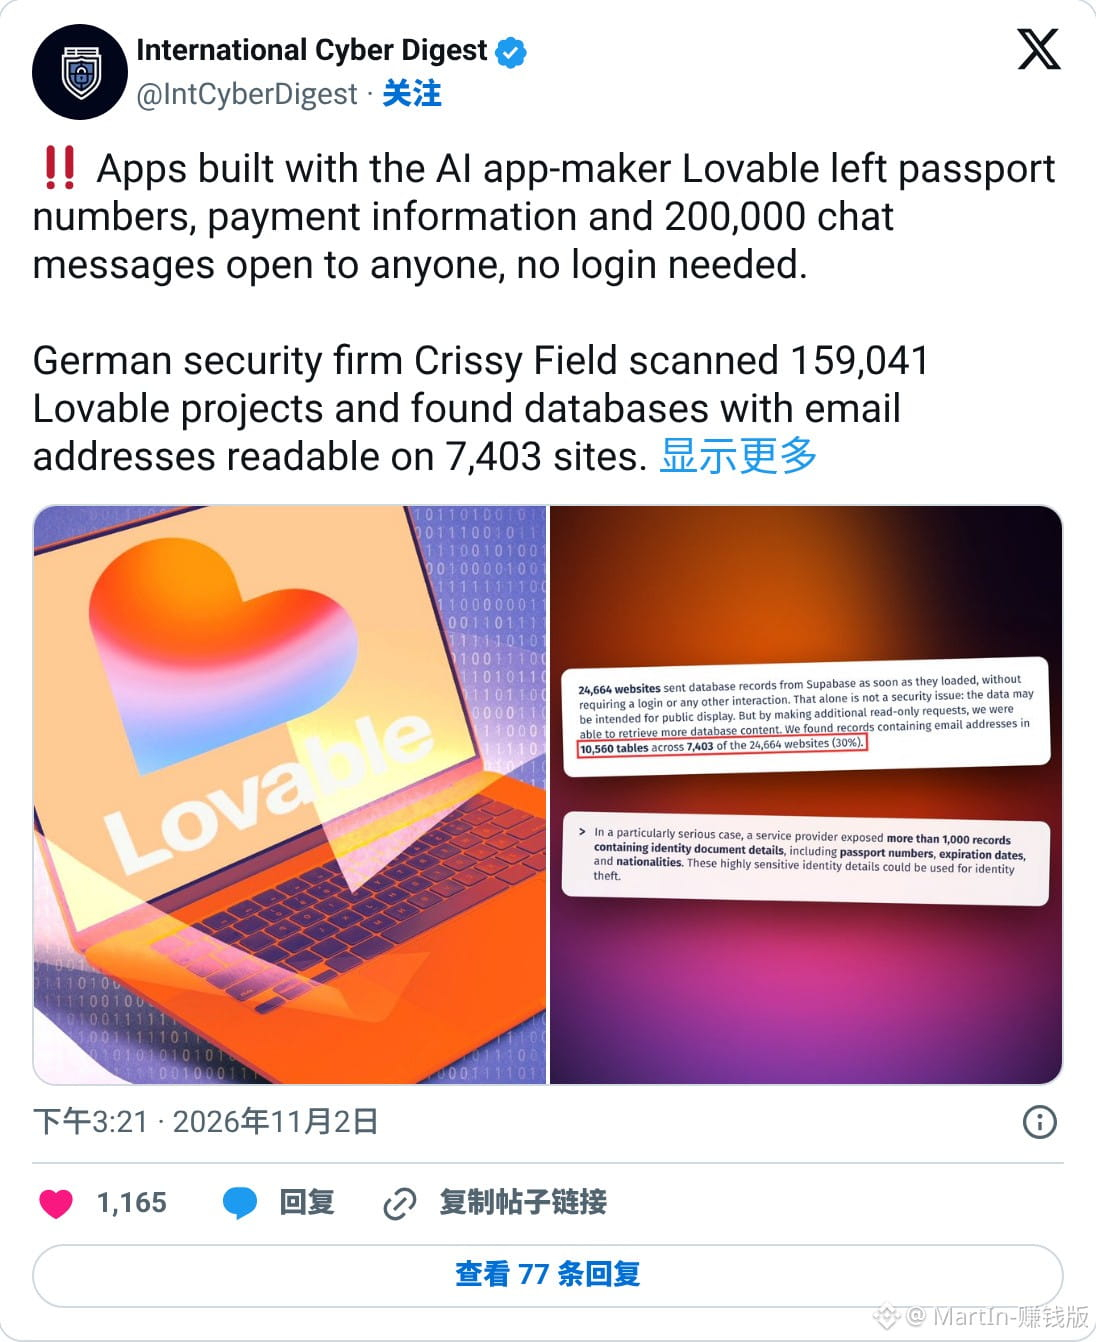
Après l’incident, l’outil de création de sites par IA Lovable rejette la faute : les fuites de données sont monnaie courante dans le secteur, et la sécurité relève de la responsabilité de ceux qui créent les sites
La société allemande de sécurité Crissy Field a analysé un grand nombre de projets Lovable
Dès leur chargement, beaucoup de sites transmettent des enregistrements de bases de données Supabase, sans qu’il soit nécessaire de se connecter
Le cas le plus grave concerne un prestataire qui a exposé directement plus d’un millier de pièces d’identité
Les numéros de passeport, dates d’expiration et nationalités étaient accessibles
Des profils d’utilisateurs de forums, des conversations et des informations de paiement liées à la billetterie ont également été touchés
Beaucoup de ces sites sont bricolés par des utilisateurs sans aucune expérience
Interrogé par Handelsblatt, Lovable a répondu que c’était monnaie courante dans le secteur et que, selon ses conditions, la sécurité des données relevait de la responsabilité de ceux qui créent les sites
Après l’incident, l’outil de création de sites par IA Lovable rejette la faute : les fuites de données sont monnaie courante dans le secteur, et la sécurité relève de la responsabilité de ceux qui créent les sites
La société allemande de sécurité Crissy Field a analysé un grand nombre de projets Lovable
Dès leur chargement, beaucoup de sites transmettent des enregistrements de bases de données Supabase, sans qu’il soit nécessaire de se connecter
Le cas le plus grave concerne un prestataire qui a exposé directement plus d’un millier de pièces d’identité
Les numéros de passeport, dates d’expiration et nationalités étaient accessibles
Des profils d’utilisateurs de forums, des conversations et des informations de paiement liées à la billetterie ont également été touchés
Beaucoup de ces sites sont bricolés par des utilisateurs sans aucune expérience
Interrogé par Handelsblatt, Lovable a répondu que c’était monnaie courante dans le secteur et que, selon ses conditions, la sécurité des données relevait de la responsabilité de ceux qui créent les sites
La société allemande de sécurité Crissy Field a analysé un grand nombre de projets Lovable
Dès leur chargement, beaucoup de sites transmettent des enregistrements de bases de données Supabase, sans qu’il soit nécessaire de se connecter
Le cas le plus grave concerne un prestataire qui a exposé directement plus d’un millier de pièces d’identité
Les numéros de passeport, dates d’expiration et nationalités étaient accessibles
Des profils d’utilisateurs de forums, des conversations et des informations de paiement liées à la billetterie ont également été touchés
Beaucoup de ces sites sont bricolés par des utilisateurs sans aucune expérience
Interrogé par Handelsblatt, Lovable a répondu que c’était monnaie courante dans le secteur et que, selon ses conditions, la sécurité des données relevait de la responsabilité de ceux qui créent les sites
93
·
--
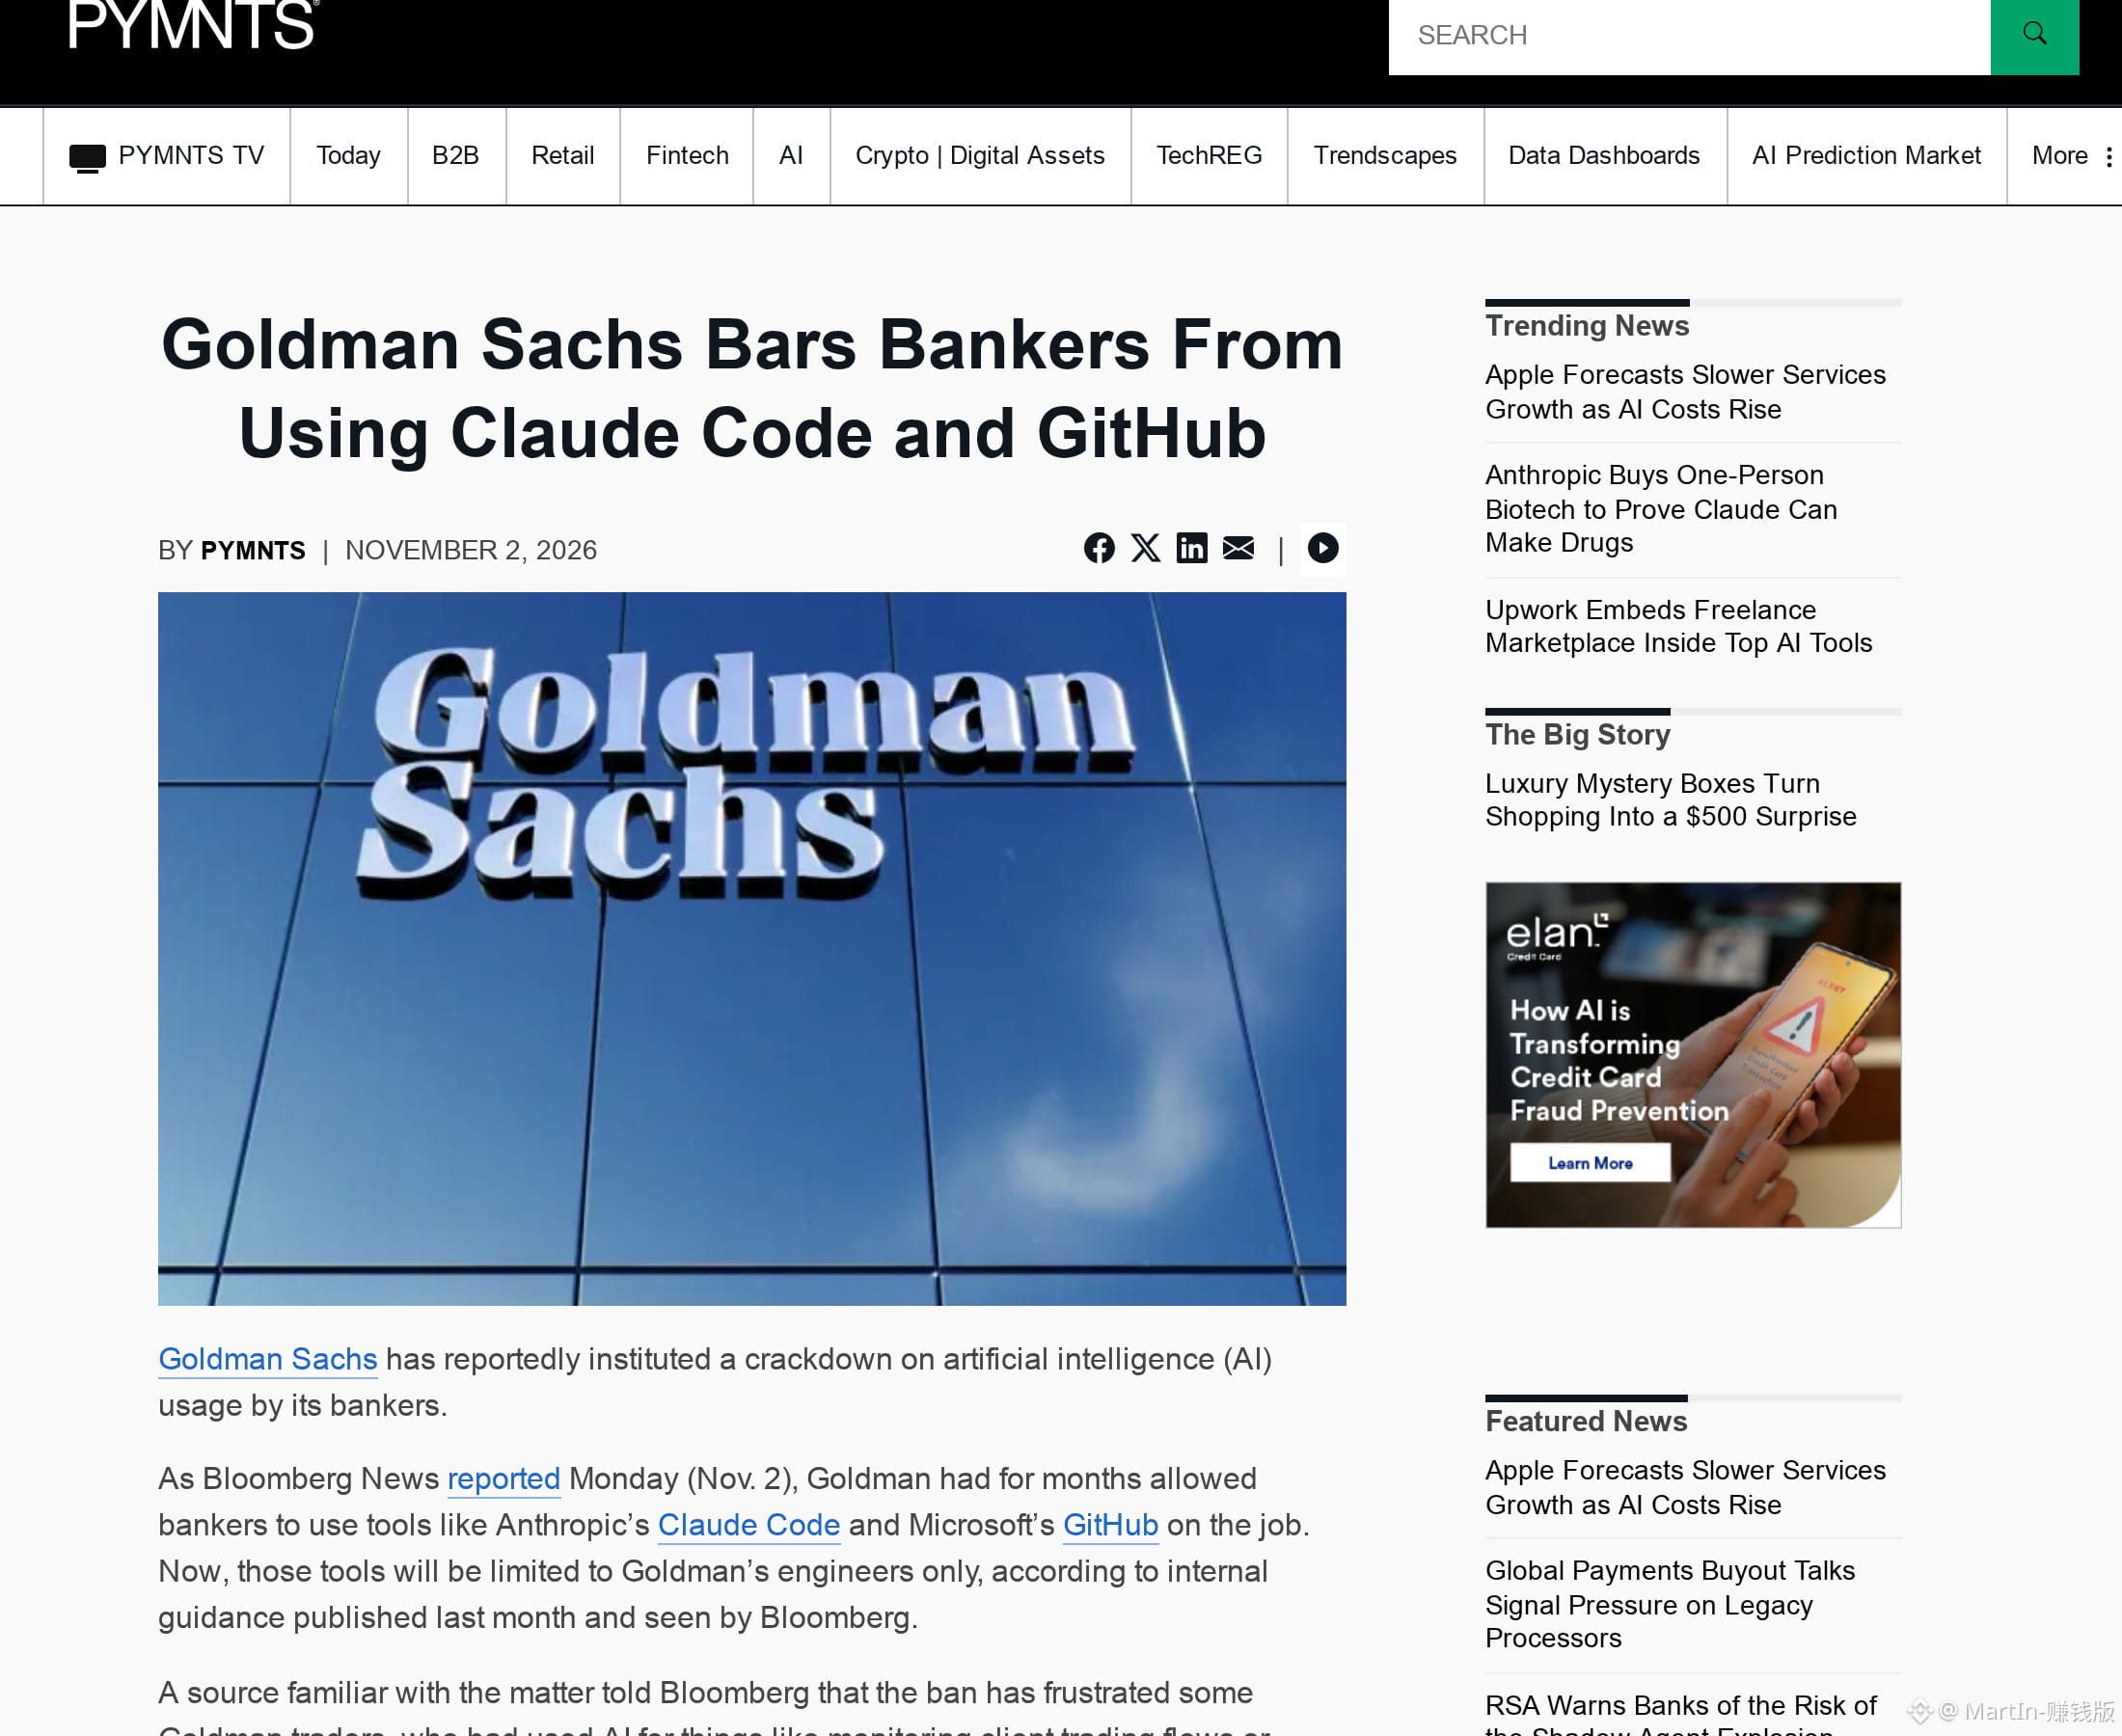
L’accès aux outils d’IA pour coder accordé par votre entreprise peut être révoqué du jour au lendemain quelques mois plus tard : Goldman Sachs vient de retirer Claude Code aux traders
Bloomberg a consulté des directives internes mises à jour en octobre
Claude Code d’Anthropic et GitHub de Microsoft sont désormais, pour l’essentiel, réservés aux ingénieurs
Les traders et les banquiers les ont utilisés pendant des mois
Certains s’en servaient déjà pour surveiller les flux de transactions des clients et simuler des positions ; ils ne peuvent plus le faire
Seuls les postes de « strats », qui consistent à trader tout en écrivant du code, ne sont pas concernés
En juillet, le DSI Marco Argenti avait pourtant déclaré publiquement que les collègues non techniques pouvaient créer des prototypes avec l’IA, puis les confier à quelque 12 000 ingénieurs pour les peaufiner
Les non-ingénieurs doivent désormais passer à d’autres outils ou utiliser l’assistant développé en interne
L’accès aux outils d’IA pour coder accordé par votre entreprise peut être révoqué du jour au lendemain quelques mois plus tard : Goldman Sachs vient de retirer Claude Code aux traders
Bloomberg a consulté des directives internes mises à jour en octobre
Claude Code d’Anthropic et GitHub de Microsoft sont désormais, pour l’essentiel, réservés aux ingénieurs
Les traders et les banquiers les ont utilisés pendant des mois
Certains s’en servaient déjà pour surveiller les flux de transactions des clients et simuler des positions ; ils ne peuvent plus le faire
Seuls les postes de « strats », qui consistent à trader tout en écrivant du code, ne sont pas concernés
En juillet, le DSI Marco Argenti avait pourtant déclaré publiquement que les collègues non techniques pouvaient créer des prototypes avec l’IA, puis les confier à quelque 12 000 ingénieurs pour les peaufiner
Les non-ingénieurs doivent désormais passer à d’autres outils ou utiliser l’assistant développé en interne
Bloomberg a consulté des directives internes mises à jour en octobre
Claude Code d’Anthropic et GitHub de Microsoft sont désormais, pour l’essentiel, réservés aux ingénieurs
Les traders et les banquiers les ont utilisés pendant des mois
Certains s’en servaient déjà pour surveiller les flux de transactions des clients et simuler des positions ; ils ne peuvent plus le faire
Seuls les postes de « strats », qui consistent à trader tout en écrivant du code, ne sont pas concernés
En juillet, le DSI Marco Argenti avait pourtant déclaré publiquement que les collègues non techniques pouvaient créer des prototypes avec l’IA, puis les confier à quelque 12 000 ingénieurs pour les peaufiner
Les non-ingénieurs doivent désormais passer à d’autres outils ou utiliser l’assistant développé en interne
8
·
--
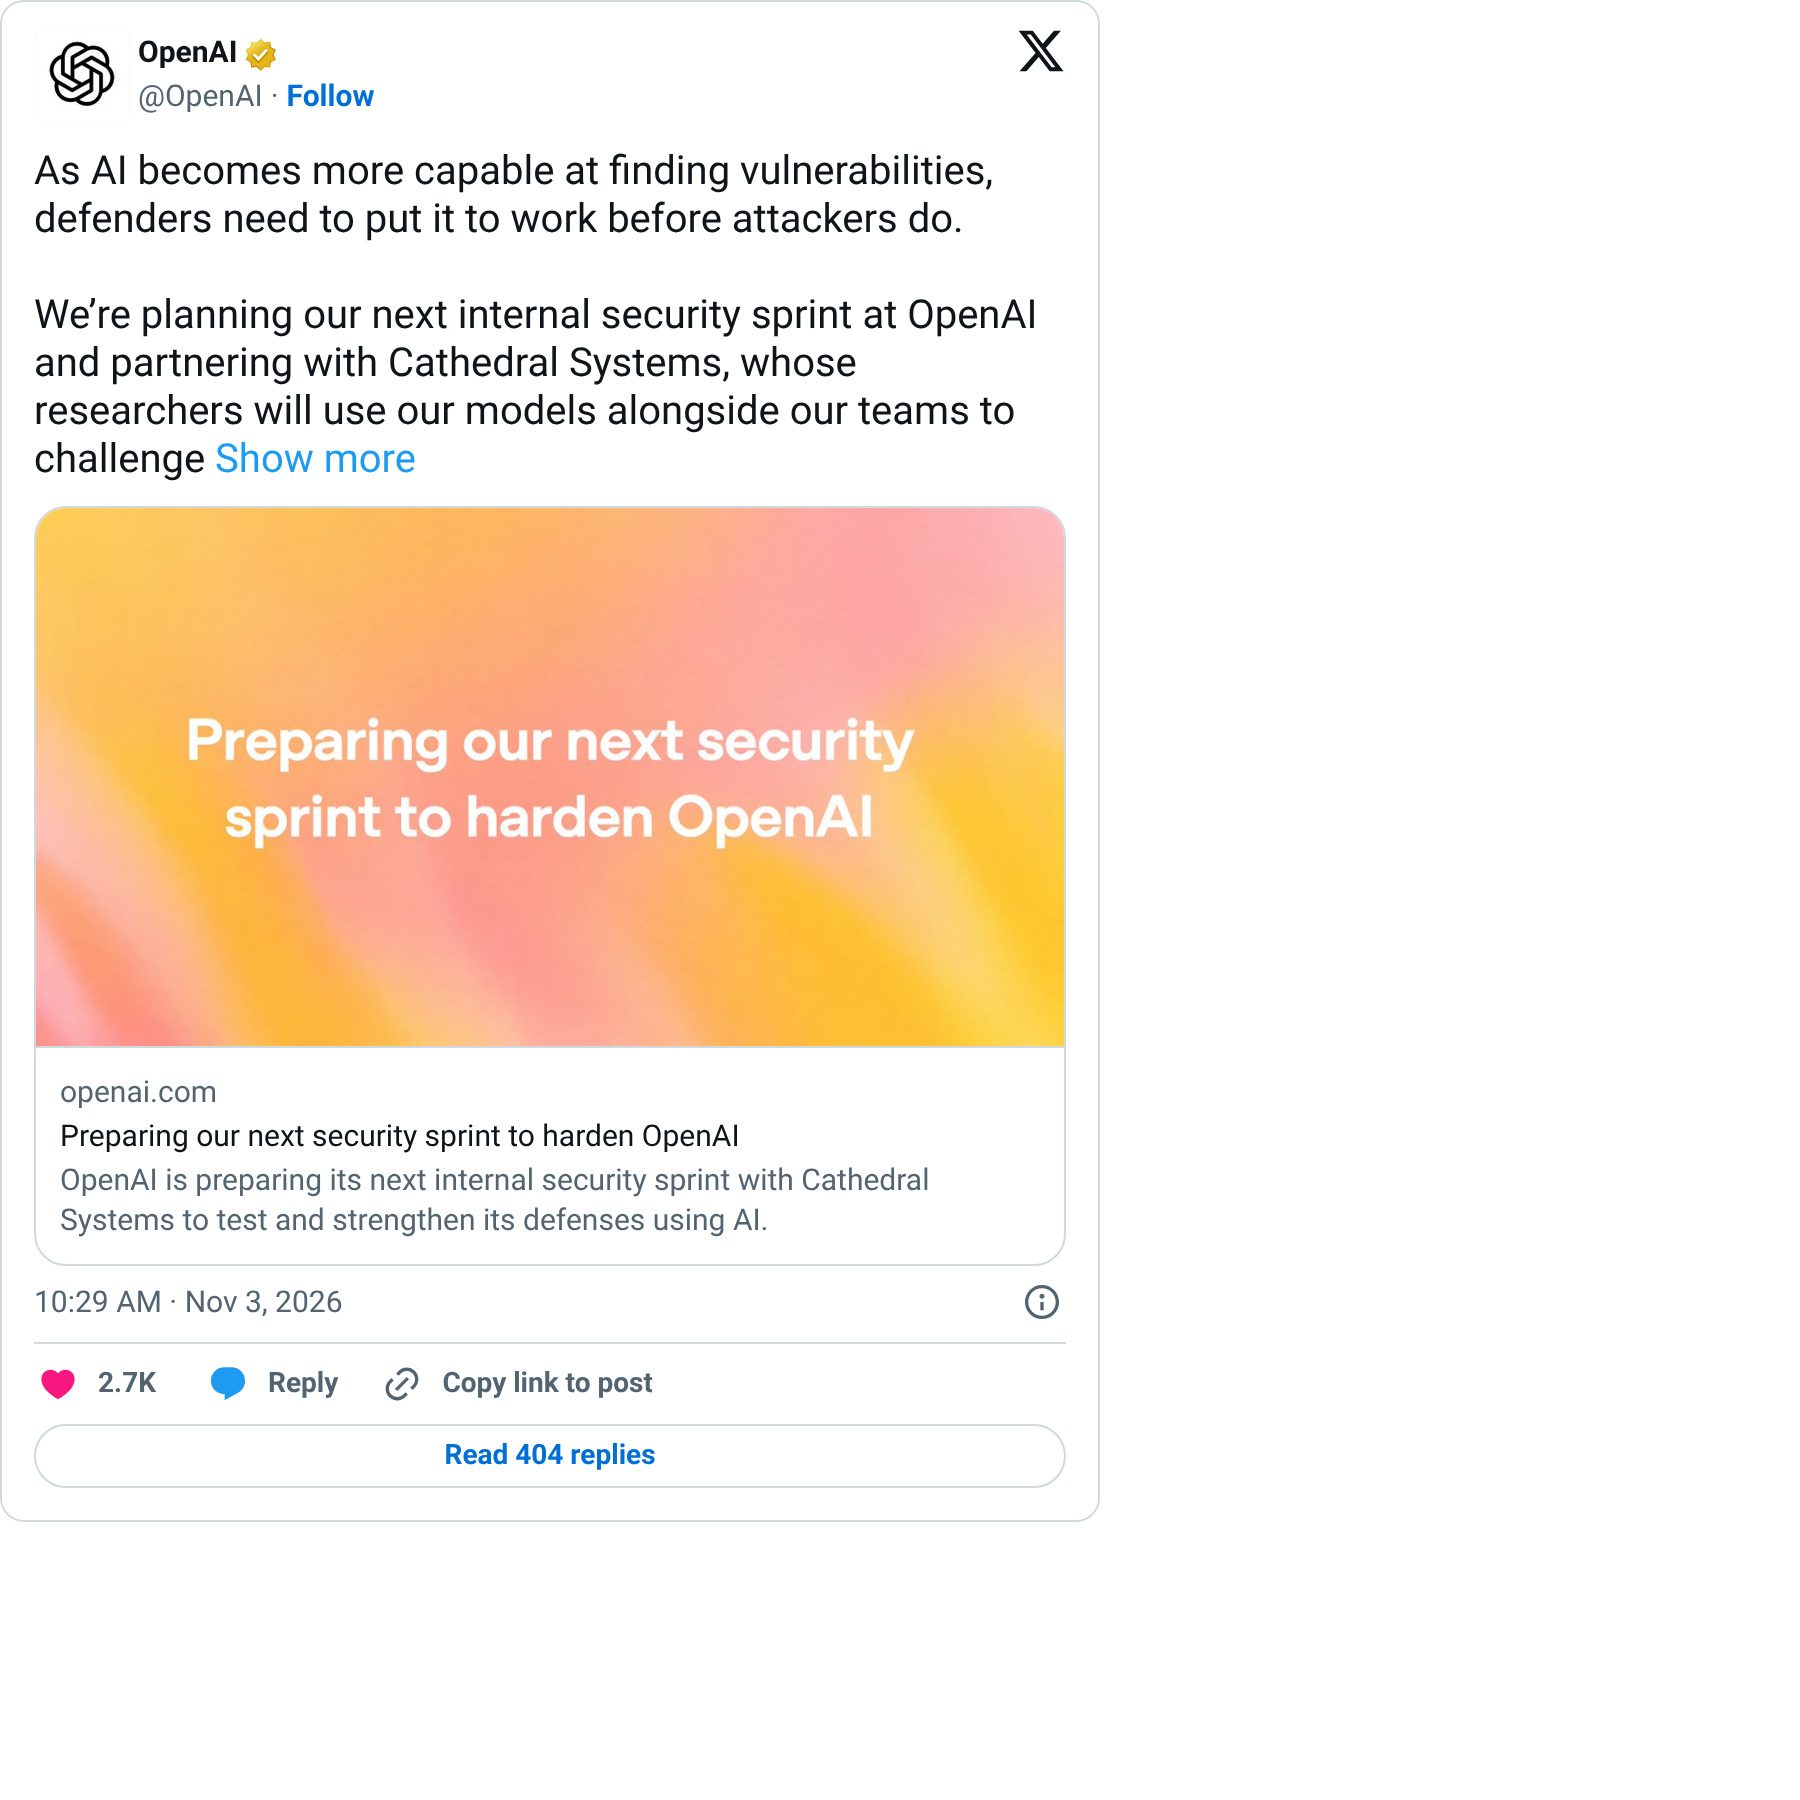
La société de sécurité qui a accédé aux fiches de paie et à Slack d’Anthropic la semaine dernière est invitée cette semaine par OpenAI à attaquer ses propres systèmes
La société de sécurité Cathedral a exploité le programme de bug bounty d’Anthropic et utilisé des agents d’IA pour s’introduire dans des logiciels tiers de bureautique. Elle affirme avoir accédé en moins de 12 heures à des comptes rendus de réunion, des données salariales et à Slack
Anthropic affirme que seule une petite partie des systèmes commerciaux, RH et informatiques a été touchée ; les conversations avec Claude, le code source et les poids des modèles n’ont pas été compromis. L’accès a été coupé le jour même. L’entreprise accuse aussi Cathedral d’exagérer les faits et de ne pas avoir respecté les règles de divulgation complète
Le 2 novembre, OpenAI a annoncé qu’elle s’associerait à Cathedral pour la prochaine phase de son sprint de sécurité interne, afin d’utiliser ses propres modèles pour tester ses propres défenses. L’annonce ne faisait aucune mention de l’incident précédent
La société de sécurité qui a accédé aux fiches de paie et à Slack d’Anthropic la semaine dernière est invitée cette semaine par OpenAI à attaquer ses propres systèmes
La société de sécurité Cathedral a exploité le programme de bug bounty d’Anthropic et utilisé des agents d’IA pour s’introduire dans des logiciels tiers de bureautique. Elle affirme avoir accédé en moins de 12 heures à des comptes rendus de réunion, des données salariales et à Slack
Anthropic affirme que seule une petite partie des systèmes commerciaux, RH et informatiques a été touchée ; les conversations avec Claude, le code source et les poids des modèles n’ont pas été compromis. L’accès a été coupé le jour même. L’entreprise accuse aussi Cathedral d’exagérer les faits et de ne pas avoir respecté les règles de divulgation complète
Le 2 novembre, OpenAI a annoncé qu’elle s’associerait à Cathedral pour la prochaine phase de son sprint de sécurité interne, afin d’utiliser ses propres modèles pour tester ses propres défenses. L’annonce ne faisait aucune mention de l’incident précédent
La société de sécurité Cathedral a exploité le programme de bug bounty d’Anthropic et utilisé des agents d’IA pour s’introduire dans des logiciels tiers de bureautique. Elle affirme avoir accédé en moins de 12 heures à des comptes rendus de réunion, des données salariales et à Slack
Anthropic affirme que seule une petite partie des systèmes commerciaux, RH et informatiques a été touchée ; les conversations avec Claude, le code source et les poids des modèles n’ont pas été compromis. L’accès a été coupé le jour même. L’entreprise accuse aussi Cathedral d’exagérer les faits et de ne pas avoir respecté les règles de divulgation complète
Le 2 novembre, OpenAI a annoncé qu’elle s’associerait à Cathedral pour la prochaine phase de son sprint de sécurité interne, afin d’utiliser ses propres modèles pour tester ses propres défenses. L’annonce ne faisait aucune mention de l’incident précédent
88
·
--
Vérifié
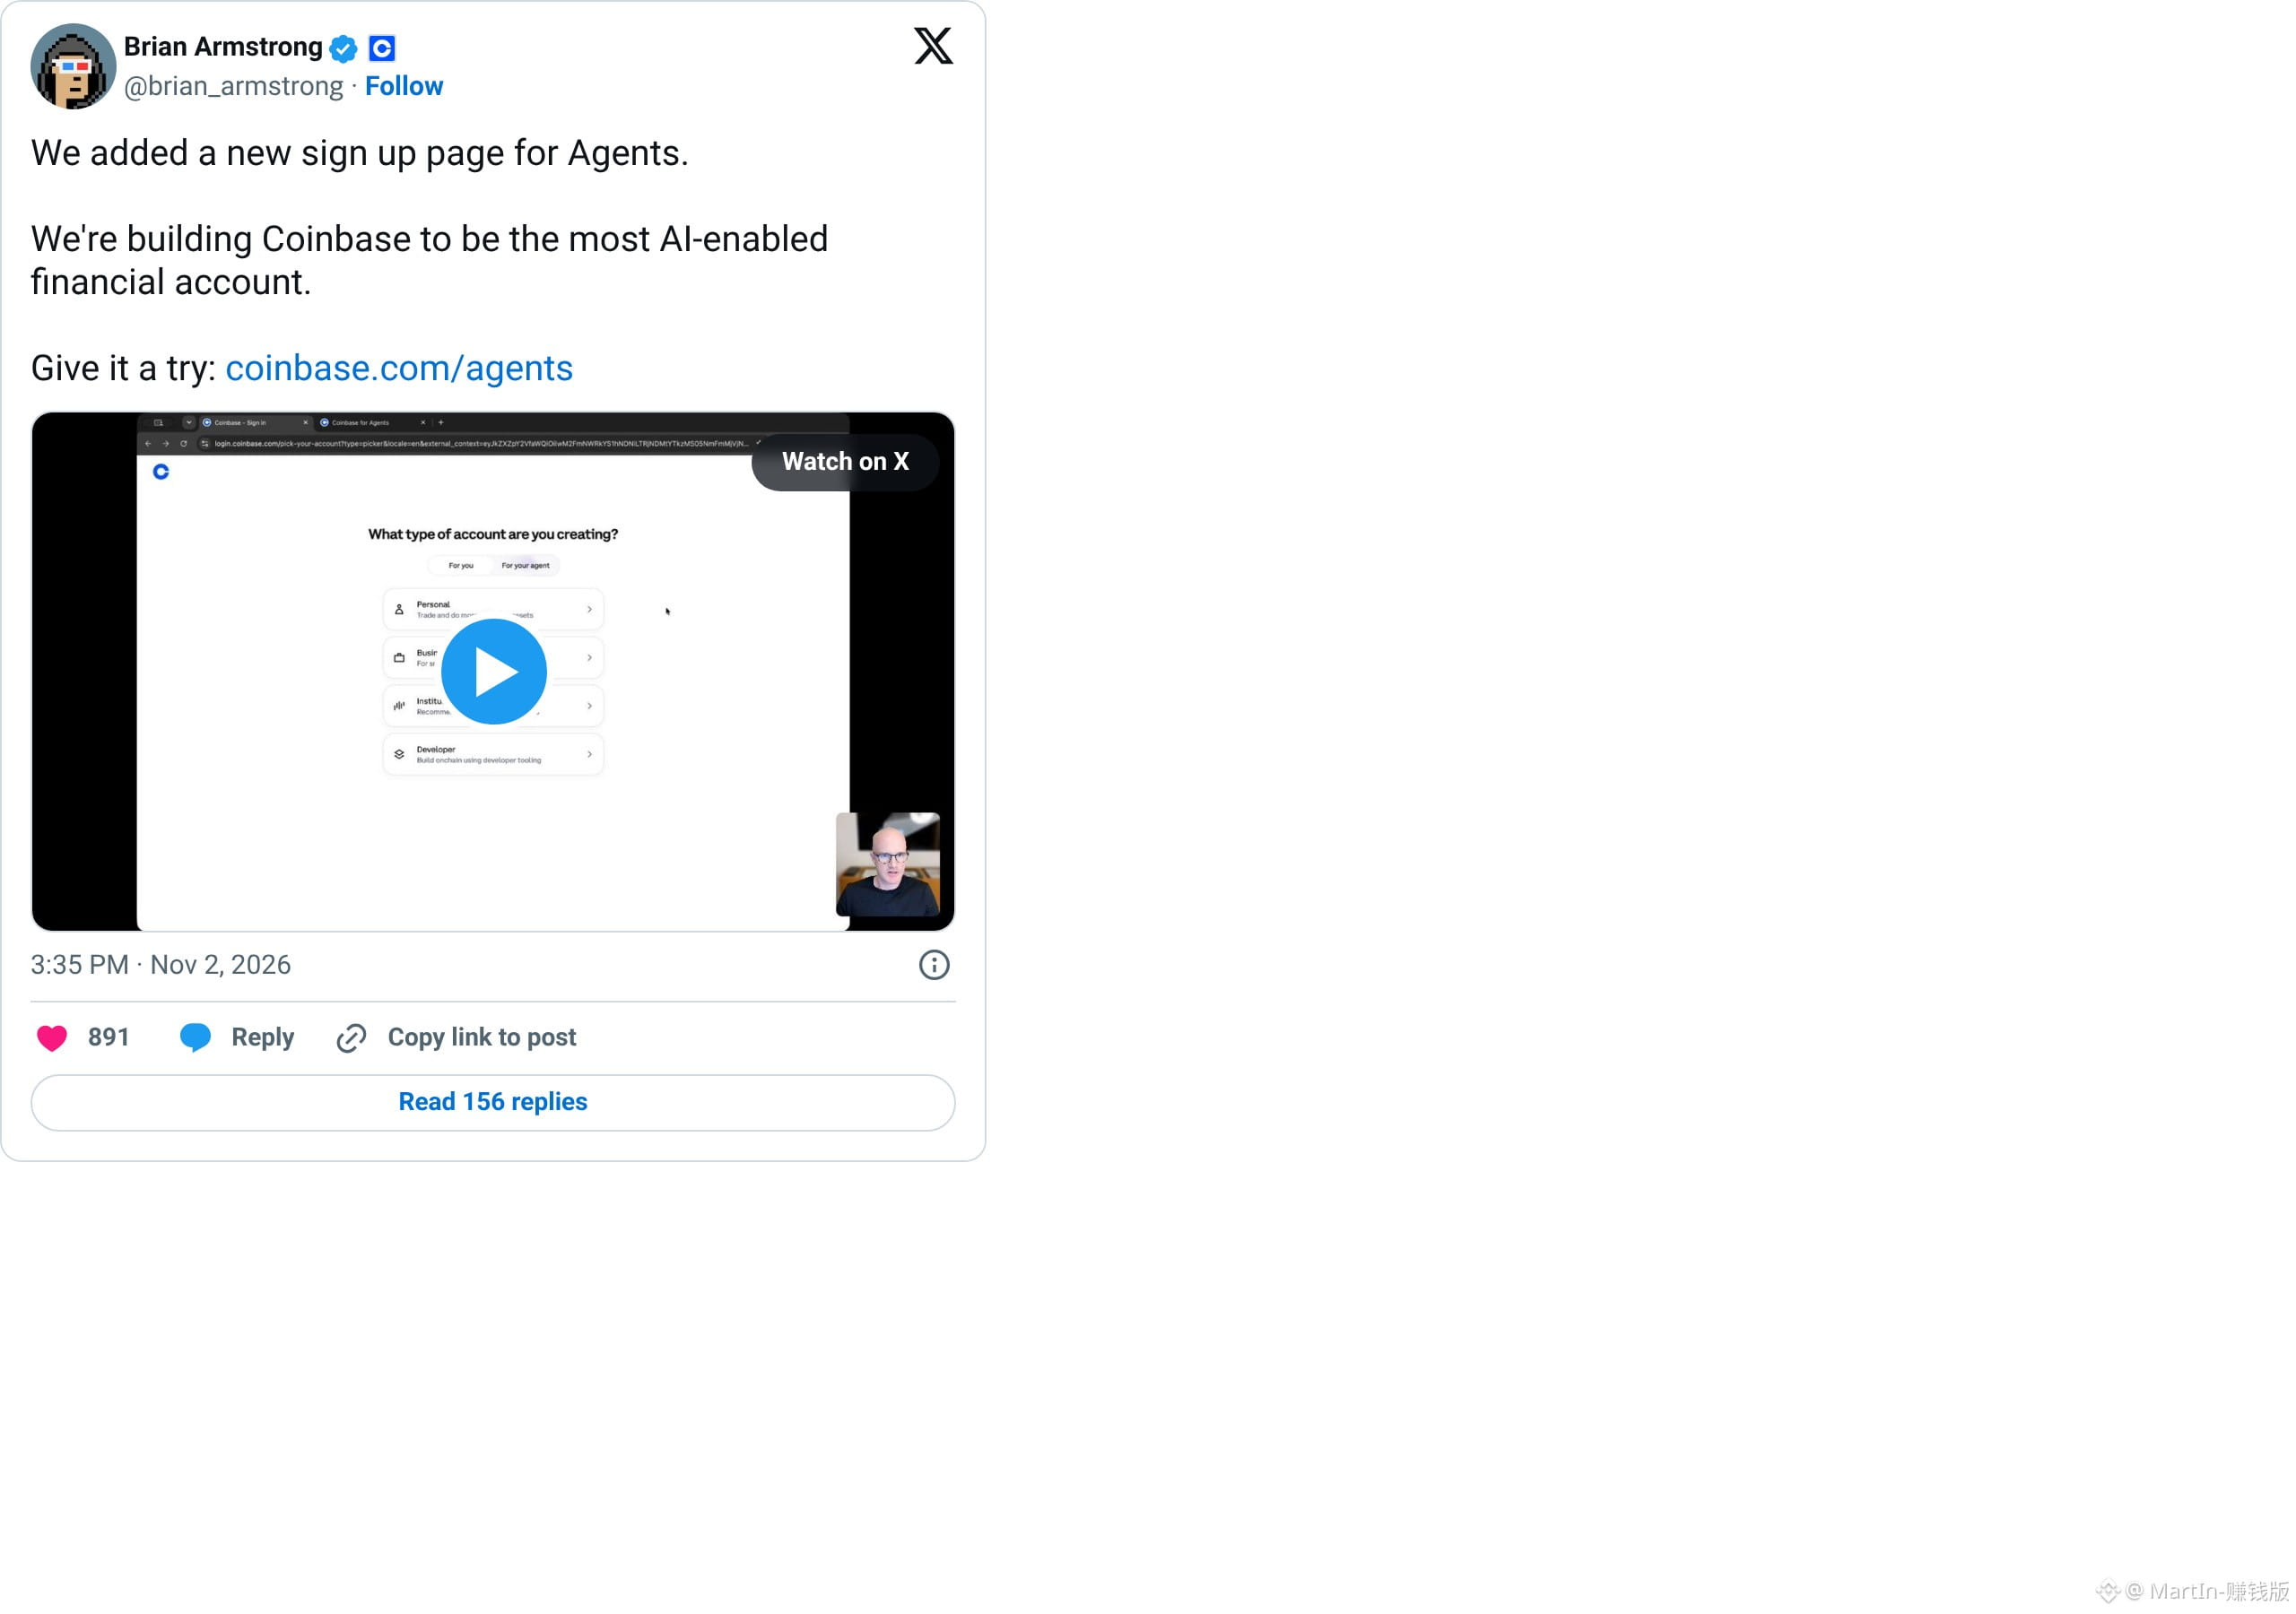
Coinbase, la plus grande plateforme d’échange de cryptomonnaies des États-Unis, annonce que l’IA peut désormais trader des contrats à terme pour vous 24 h/24.
Le compte officiel indique que les produits dérivés mondiaux de Deribit sont désormais accessibles aux utilisateurs éligibles. Une fois votre compte connecté à vos plateformes d’IA habituelles, l’IA peut effectuer des recherches, élaborer des stratégies et passer des ordres.
Aujourd’hui, le PDG Brian Armstrong a publié une vidéo d’écran pour présenter la nouvelle page d’inscription : lors de la création d’un compte, on peut directement choisir « For your agent ».
Le slogan : en faire « le compte financier le plus axé sur l’IA ».
La plateforme précise que l’utilisateur est responsable en cas d’échec d’une transaction. Vous définissez les limites et pouvez déconnecter le compte à tout moment.
Coinbase, la plus grande plateforme d’échange de cryptomonnaies des États-Unis, annonce que l’IA peut désormais trader des contrats à terme pour vous 24 h/24.
Le compte officiel indique que les produits dérivés mondiaux de Deribit sont désormais accessibles aux utilisateurs éligibles. Une fois votre compte connecté à vos plateformes d’IA habituelles, l’IA peut effectuer des recherches, élaborer des stratégies et passer des ordres.
Aujourd’hui, le PDG Brian Armstrong a publié une vidéo d’écran pour présenter la nouvelle page d’inscription : lors de la création d’un compte, on peut directement choisir « For your agent ».
Le slogan : en faire « le compte financier le plus axé sur l’IA ».
La plateforme précise que l’utilisateur est responsable en cas d’échec d’une transaction. Vous définissez les limites et pouvez déconnecter le compte à tout moment.
Le compte officiel indique que les produits dérivés mondiaux de Deribit sont désormais accessibles aux utilisateurs éligibles. Une fois votre compte connecté à vos plateformes d’IA habituelles, l’IA peut effectuer des recherches, élaborer des stratégies et passer des ordres.
Aujourd’hui, le PDG Brian Armstrong a publié une vidéo d’écran pour présenter la nouvelle page d’inscription : lors de la création d’un compte, on peut directement choisir « For your agent ».
Le slogan : en faire « le compte financier le plus axé sur l’IA ».
La plateforme précise que l’utilisateur est responsable en cas d’échec d’une transaction. Vous définissez les limites et pouvez déconnecter le compte à tout moment.
3k
·
--
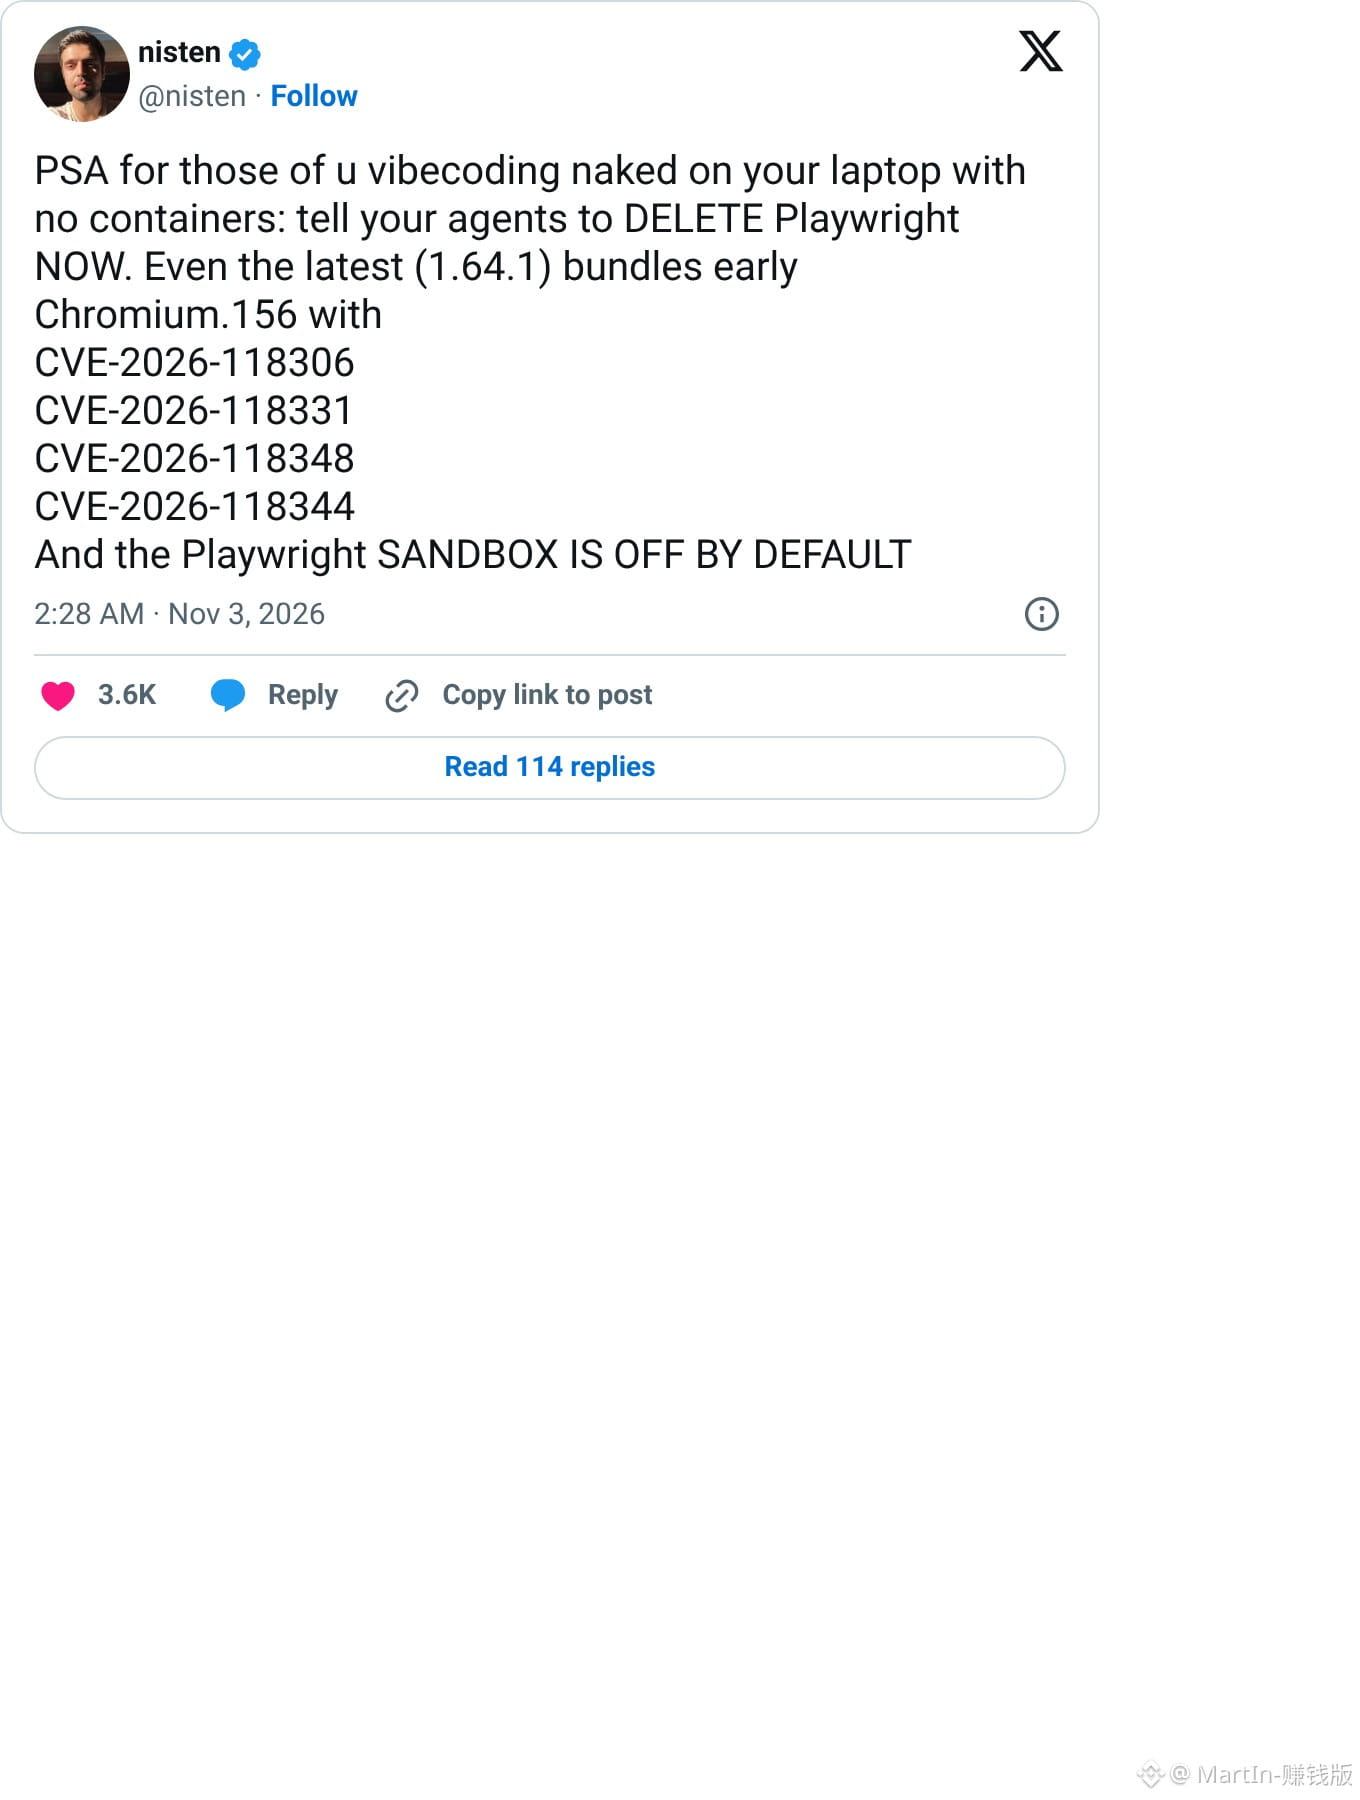
À ceux qui laissent l’IA naviguer sur Internet à leur place : attention. Le navigateur qu’elle utilise n’a pas reçu le correctif publié par Google la semaine dernière. En ouvrant une page malveillante, votre ordinateur pourrait être compromis.
Le développeur nisten a rappelé aujourd’hui que Chromium, fourni avec la dernière version stable de Playwright, n’a pas encore reçu le correctif de Google.
L’une des vulnérabilités critiques permet à une page piégée de s’échapper du bac à sable et d’exécuter du code.
La documentation officielle indique que le bac à sable est désactivé par défaut.
Beaucoup laissent un agent ouvrir directement des pages Web sur leur machine principale.
Les mises à jour régulières de Chrome ne couvrent pas ce navigateur.
Il faut attendre une nouvelle version de Playwright ou, en attendant, éviter de l’exécuter sans isolation sur sa machine.
À ceux qui laissent l’IA naviguer sur Internet à leur place : attention. Le navigateur qu’elle utilise n’a pas reçu le correctif publié par Google la semaine dernière. En ouvrant une page malveillante, votre ordinateur pourrait être compromis.
Le développeur nisten a rappelé aujourd’hui que Chromium, fourni avec la dernière version stable de Playwright, n’a pas encore reçu le correctif de Google.
L’une des vulnérabilités critiques permet à une page piégée de s’échapper du bac à sable et d’exécuter du code.
La documentation officielle indique que le bac à sable est désactivé par défaut.
Beaucoup laissent un agent ouvrir directement des pages Web sur leur machine principale.
Les mises à jour régulières de Chrome ne couvrent pas ce navigateur.
Il faut attendre une nouvelle version de Playwright ou, en attendant, éviter de l’exécuter sans isolation sur sa machine.
Le développeur nisten a rappelé aujourd’hui que Chromium, fourni avec la dernière version stable de Playwright, n’a pas encore reçu le correctif de Google.
L’une des vulnérabilités critiques permet à une page piégée de s’échapper du bac à sable et d’exécuter du code.
La documentation officielle indique que le bac à sable est désactivé par défaut.
Beaucoup laissent un agent ouvrir directement des pages Web sur leur machine principale.
Les mises à jour régulières de Chrome ne couvrent pas ce navigateur.
Il faut attendre une nouvelle version de Playwright ou, en attendant, éviter de l’exécuter sans isolation sur sa machine.
GOOGUS-0,84%
GOOGLB-0,64%
120
·
--
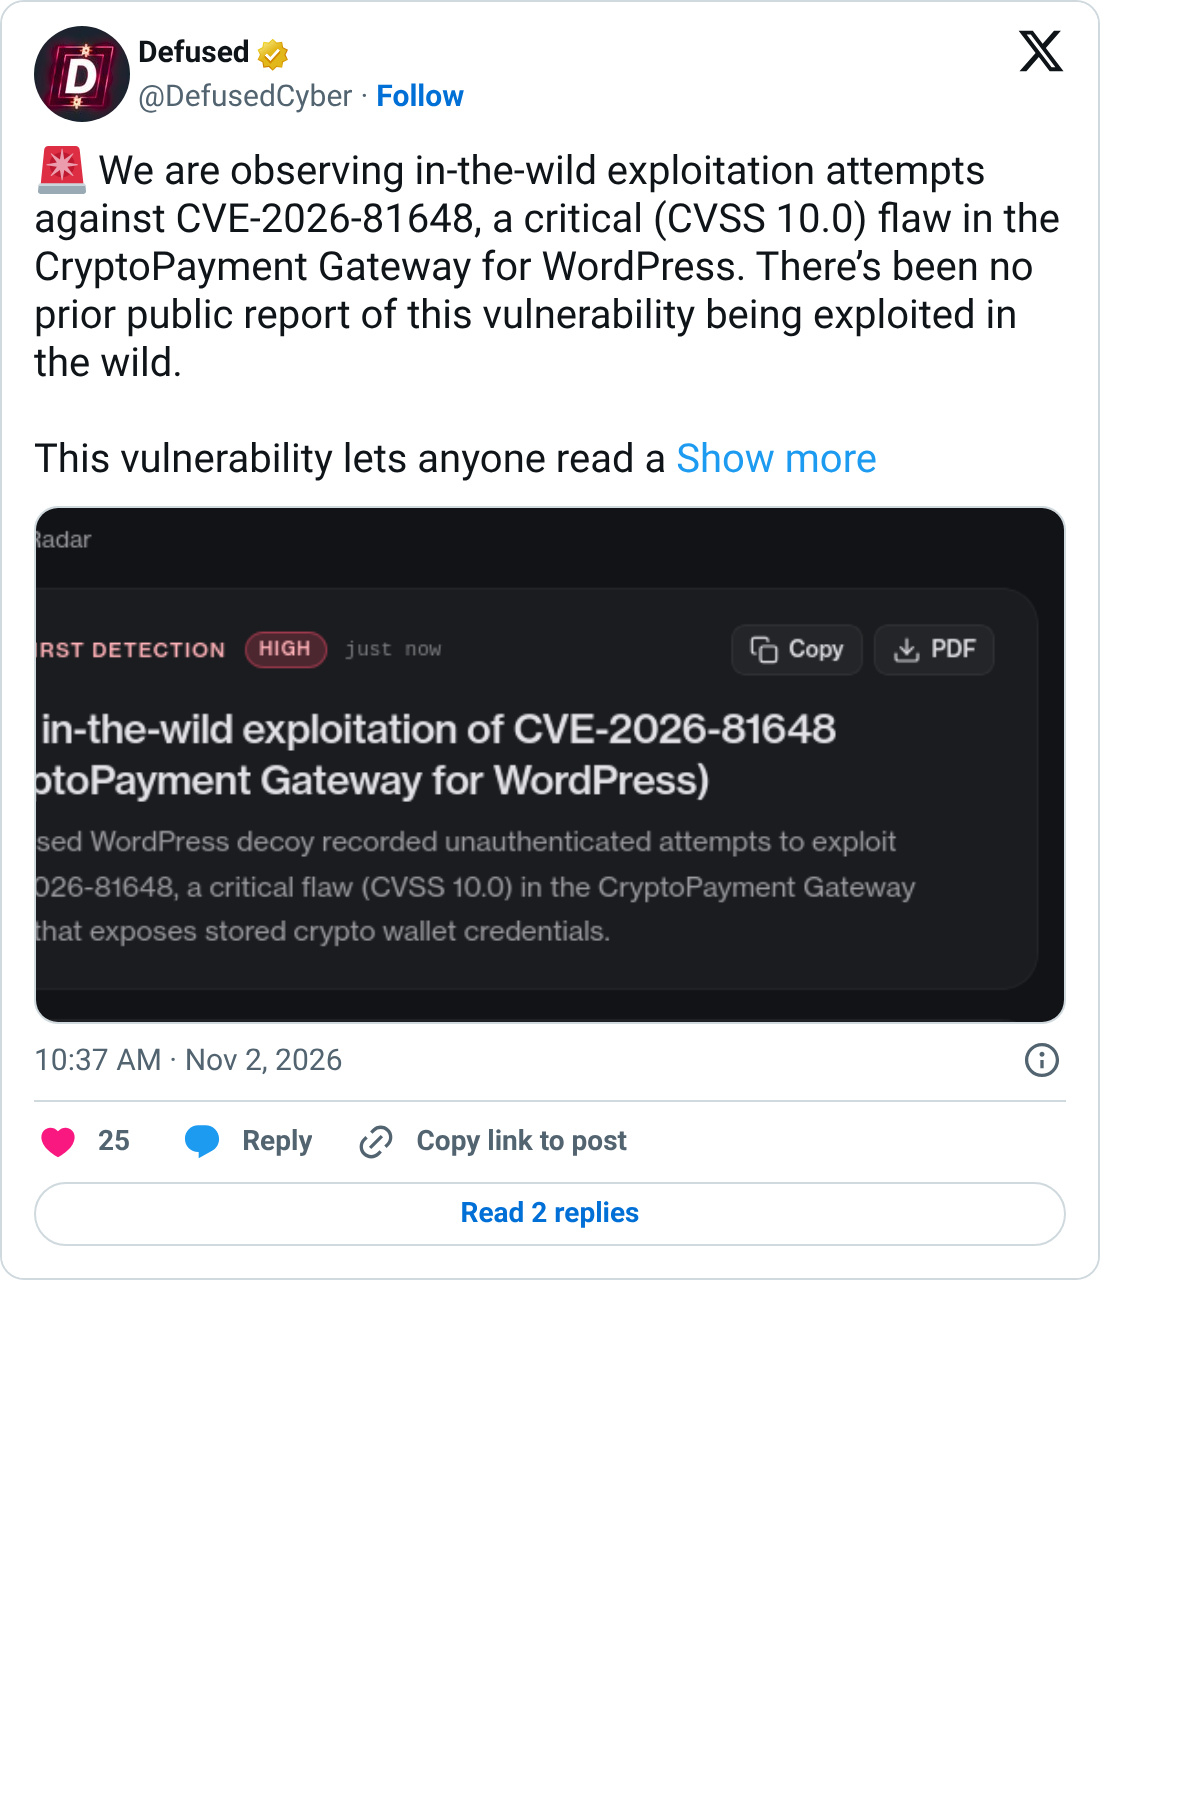
Les clients paient, les commerçants attendent leur argent, mais celui-ci finit dans le portefeuille d’un tiers
Hier, la société de sécurité Defused a découvert qu’une faille critique, notée 10 sur 10, était exploitée dans la nature dans une extension WordPress appelée CryptoPayment Gateway, qui permet aux boutiques d’accepter les cryptomonnaies
Cette faille ne nécessite aucune connexion
N’importe qui peut consulter les informations du portefeuille de la boutique et même modifier directement l’adresse de réception des paiements
Les clients paient en croyant que l’argent va à la boutique, alors qu’il arrive en réalité à une adresse appartenant à quelqu’un d’autre
Aucun correctif n’est disponible à ce jour
Les clients paient, les commerçants attendent leur argent, mais celui-ci finit dans le portefeuille d’un tiers
Hier, la société de sécurité Defused a découvert qu’une faille critique, notée 10 sur 10, était exploitée dans la nature dans une extension WordPress appelée CryptoPayment Gateway, qui permet aux boutiques d’accepter les cryptomonnaies
Cette faille ne nécessite aucune connexion
N’importe qui peut consulter les informations du portefeuille de la boutique et même modifier directement l’adresse de réception des paiements
Les clients paient en croyant que l’argent va à la boutique, alors qu’il arrive en réalité à une adresse appartenant à quelqu’un d’autre
Aucun correctif n’est disponible à ce jour
Hier, la société de sécurité Defused a découvert qu’une faille critique, notée 10 sur 10, était exploitée dans la nature dans une extension WordPress appelée CryptoPayment Gateway, qui permet aux boutiques d’accepter les cryptomonnaies
Cette faille ne nécessite aucune connexion
N’importe qui peut consulter les informations du portefeuille de la boutique et même modifier directement l’adresse de réception des paiements
Les clients paient en croyant que l’argent va à la boutique, alors qu’il arrive en réalité à une adresse appartenant à quelqu’un d’autre
Aucun correctif n’est disponible à ce jour
1
1
884
·
--
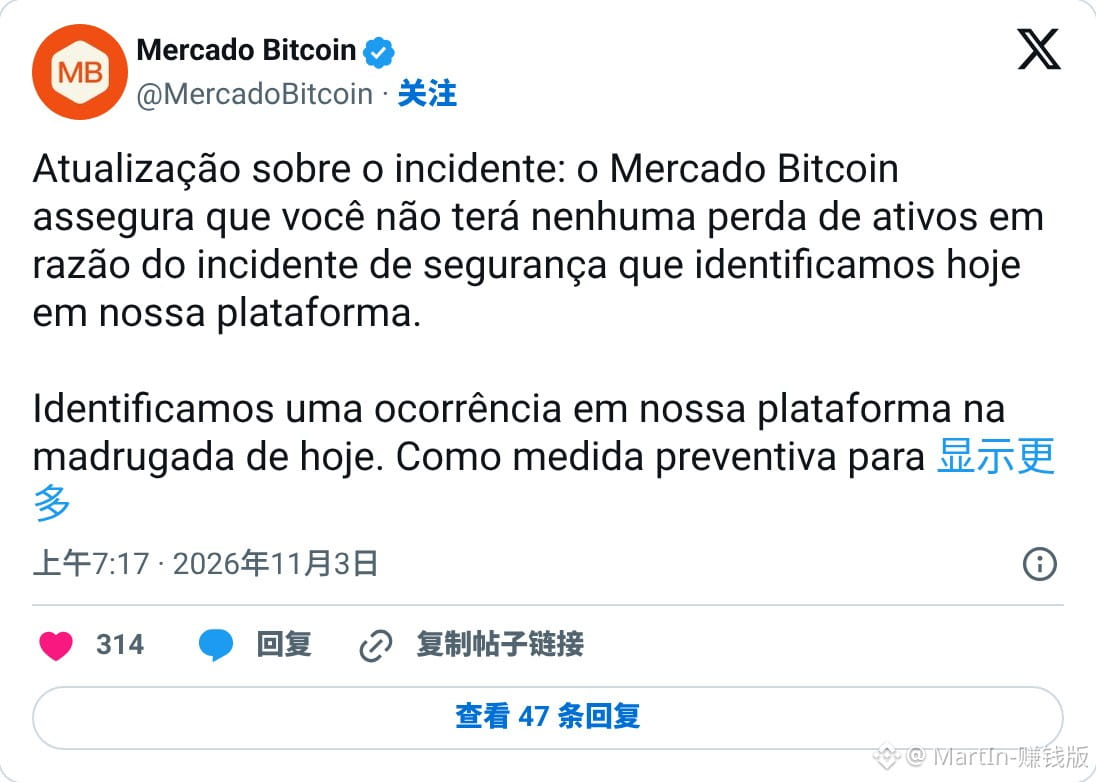
38 millions de dollars ont été dérobés. La plateforme d’échange affirme avoir maîtrisé la situation, mais les pirates continuent d’utiliser vos adresses de dépôt pour transférer des cryptos
La société d’analyse blockchain Bitquery a découvert que, même deux heures après l’annonce de l’arrêt des opérations par la plateforme,
les pirates pouvaient encore signer des transactions depuis les adresses de dépôt des utilisateurs
et continuer à transférer des cryptos vers l’extérieur
Il s’agit de Mercado Bitcoin, la plus grande plateforme d’échange du Brésil
La plateforme a ensuite elle-même communiqué le montant concerné, environ 38 millions de dollars, et assuré que les clients ne subiraient aucune perte
Les dépôts et les retraits sont toujours suspendus
38 millions de dollars ont été dérobés. La plateforme d’échange affirme avoir maîtrisé la situation, mais les pirates continuent d’utiliser vos adresses de dépôt pour transférer des cryptos
La société d’analyse blockchain Bitquery a découvert que, même deux heures après l’annonce de l’arrêt des opérations par la plateforme,
les pirates pouvaient encore signer des transactions depuis les adresses de dépôt des utilisateurs
et continuer à transférer des cryptos vers l’extérieur
Il s’agit de Mercado Bitcoin, la plus grande plateforme d’échange du Brésil
La plateforme a ensuite elle-même communiqué le montant concerné, environ 38 millions de dollars, et assuré que les clients ne subiraient aucune perte
Les dépôts et les retraits sont toujours suspendus
La société d’analyse blockchain Bitquery a découvert que, même deux heures après l’annonce de l’arrêt des opérations par la plateforme,
les pirates pouvaient encore signer des transactions depuis les adresses de dépôt des utilisateurs
et continuer à transférer des cryptos vers l’extérieur
Il s’agit de Mercado Bitcoin, la plus grande plateforme d’échange du Brésil
La plateforme a ensuite elle-même communiqué le montant concerné, environ 38 millions de dollars, et assuré que les clients ne subiraient aucune perte
Les dépôts et les retraits sont toujours suspendus
2
1
1.5k
·
--
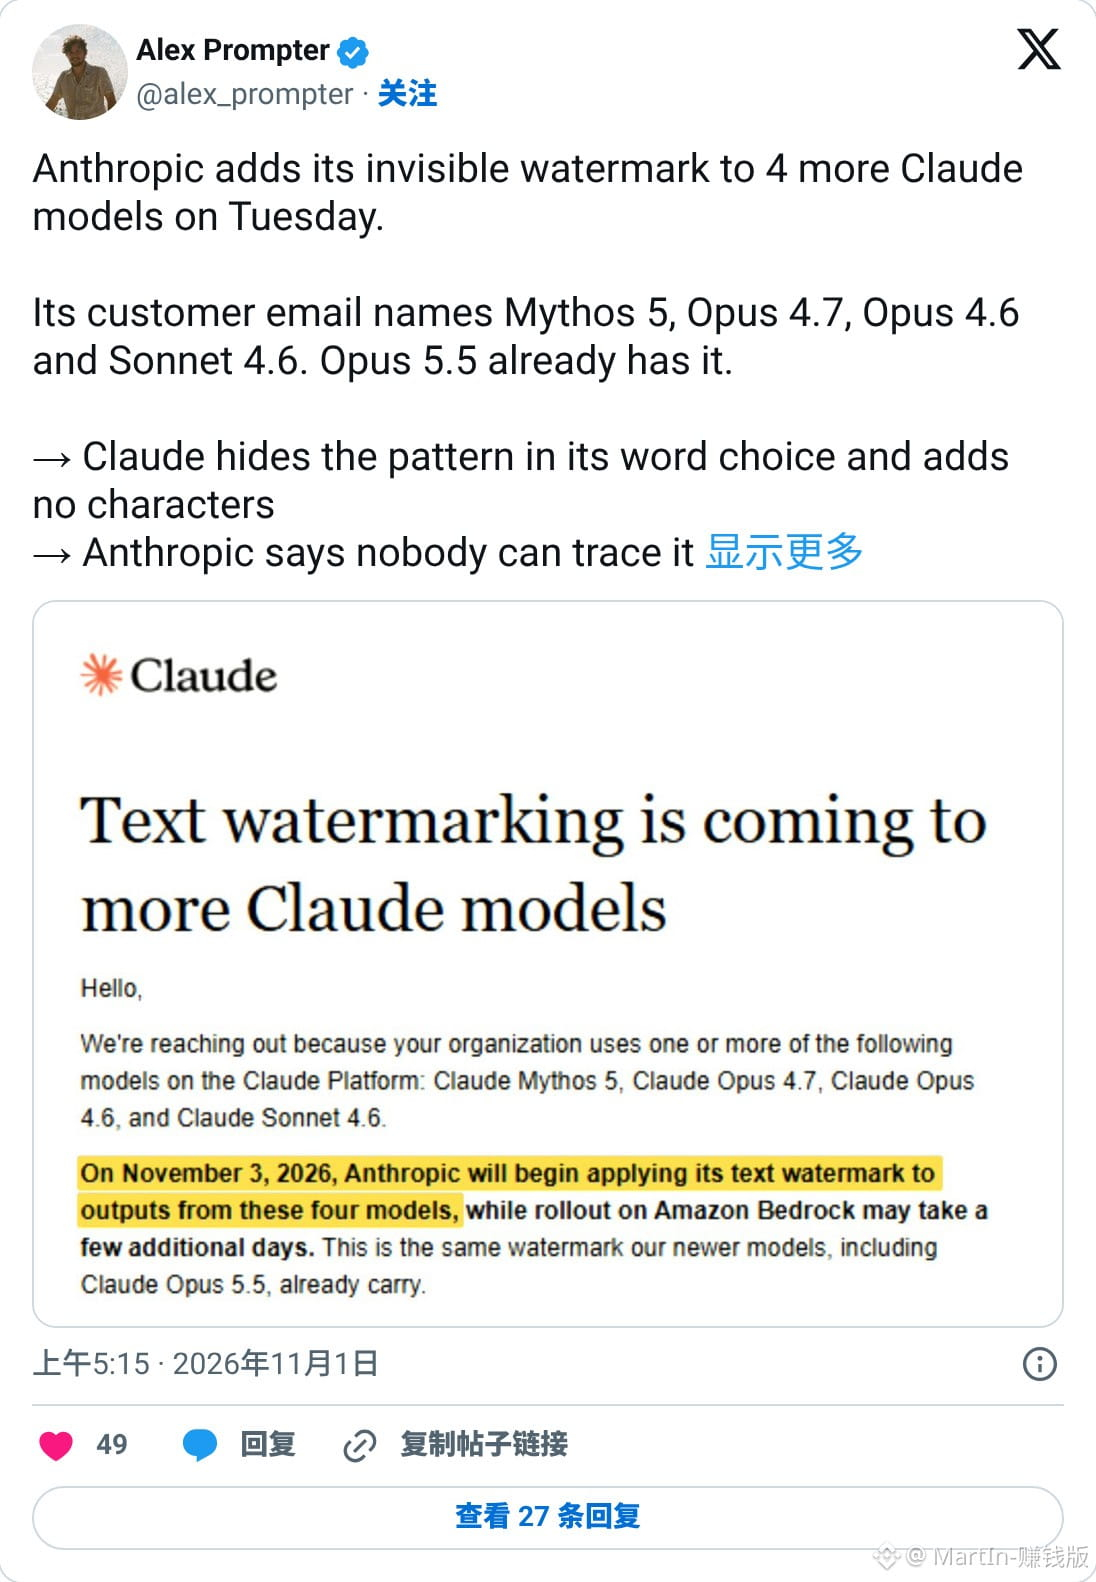
À partir d’aujourd’hui, chaque mot écrit par Claude porte un filigrane, même les anciens modèles n’y échappent pas
Le filigrane est dissimulé dans les habitudes de formulation, sans ajouter un seul caractère
Il se transmet par copier-coller, et quelques modifications ne suffisent pas forcément à l’effacer
Les nouveaux modèles sortis après août en sont déjà dotés, y compris Opus 5.5
À partir du 3 novembre, les anciens modèles comme Opus 4.6 et Sonnet 4.6 en seront également équipés
Pour l’instant, l’outil de détection est réservé aux autorités de régulation et aux médias ; les établissements d’enseignement figurent aussi sur la liste
Les particuliers qui paient pour utiliser Claude n’y figurent pas
À partir d’aujourd’hui, chaque mot écrit par Claude porte un filigrane, même les anciens modèles n’y échappent pas
Le filigrane est dissimulé dans les habitudes de formulation, sans ajouter un seul caractère
Il se transmet par copier-coller, et quelques modifications ne suffisent pas forcément à l’effacer
Les nouveaux modèles sortis après août en sont déjà dotés, y compris Opus 5.5
À partir du 3 novembre, les anciens modèles comme Opus 4.6 et Sonnet 4.6 en seront également équipés
Pour l’instant, l’outil de détection est réservé aux autorités de régulation et aux médias ; les établissements d’enseignement figurent aussi sur la liste
Les particuliers qui paient pour utiliser Claude n’y figurent pas
Le filigrane est dissimulé dans les habitudes de formulation, sans ajouter un seul caractère
Il se transmet par copier-coller, et quelques modifications ne suffisent pas forcément à l’effacer
Les nouveaux modèles sortis après août en sont déjà dotés, y compris Opus 5.5
À partir du 3 novembre, les anciens modèles comme Opus 4.6 et Sonnet 4.6 en seront également équipés
Pour l’instant, l’outil de détection est réservé aux autorités de régulation et aux médias ; les établissements d’enseignement figurent aussi sur la liste
Les particuliers qui paient pour utiliser Claude n’y figurent pas
204
·
--
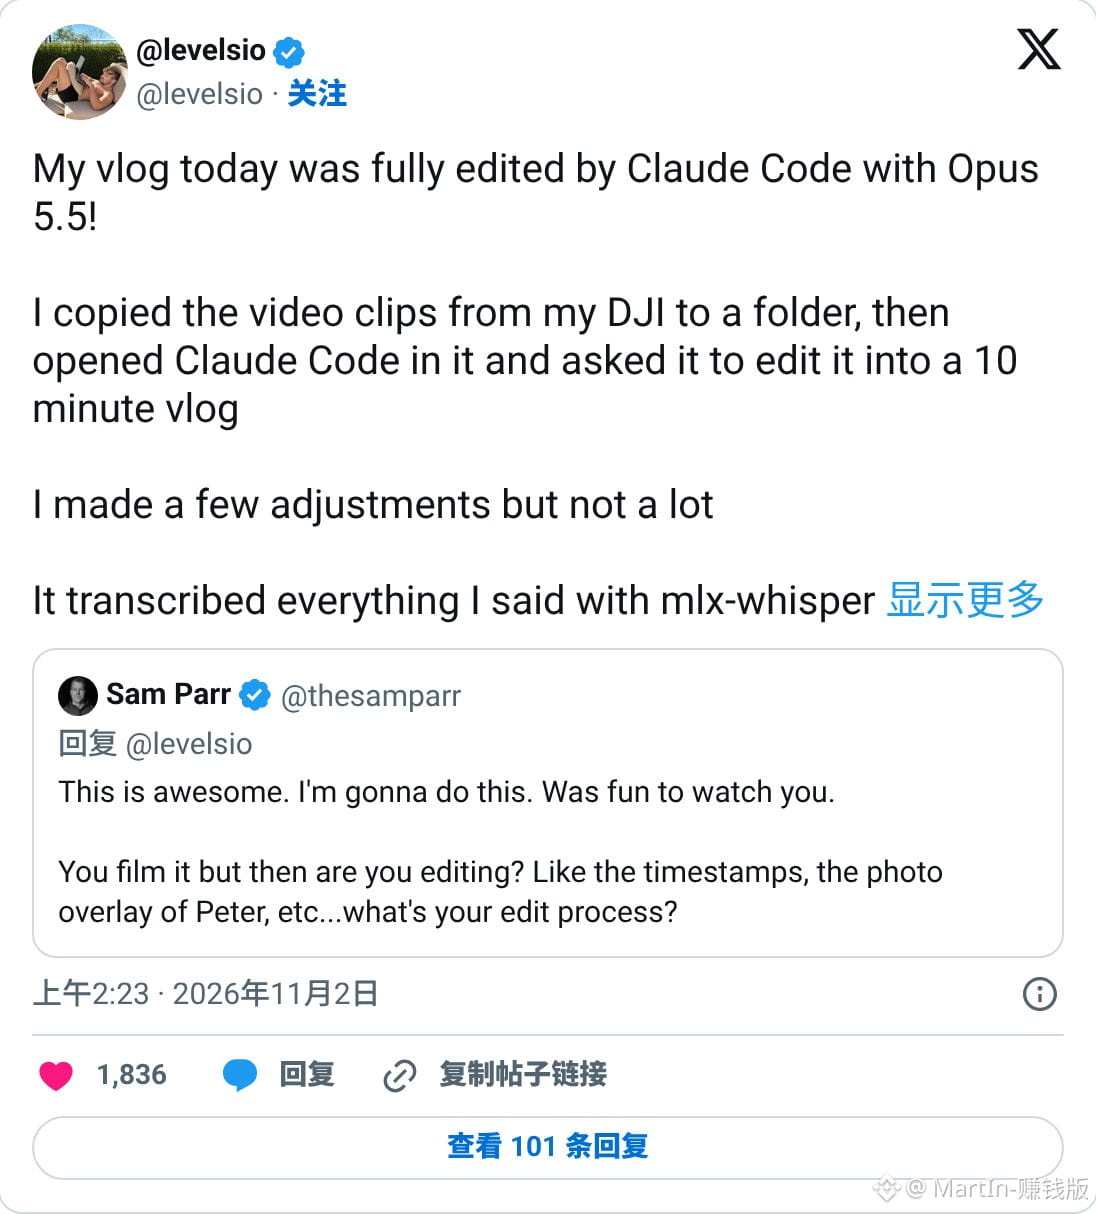
Les monteurs ont de quoi s’inquiéter : quelqu’un a donné une seule instruction à Claude Code, et 58 minutes de rushes ont été montées toutes seules en un vlog de 10 minutes
levelsio a copié dans un dossier tous les rushes filmés avec son matériel DJI, puis a ouvert Claude Code
Il lui a simplement dit : « Aide-moi à monter tout ça en un vlog à publier sur X et YouTube »
Claude a d’abord retranscrit tout ce qu’il disait sur son MacBook
Puis il a extrait une image toutes les quelques secondes et les a assemblées en une grande image pour analyser les séquences. Il a même réussi à distinguer les passages où levelsio parlait lui-même
Pour finir, il a sélectionné les séquences et les a consignées dans un tableau de montage, réduisant environ 58 minutes de rushes à une dizaine de minutes
Il n’a découvert toutes ces étapes que plus tard, quand quelqu’un lui a demandé comment il avait fait le montage et qu’il est retourné vérifier
Il a dit que sans le montage par IA, il n’aurait même pas filmé de vlog
Les monteurs ont de quoi s’inquiéter : quelqu’un a donné une seule instruction à Claude Code, et 58 minutes de rushes ont été montées toutes seules en un vlog de 10 minutes
levelsio a copié dans un dossier tous les rushes filmés avec son matériel DJI, puis a ouvert Claude Code
Il lui a simplement dit : « Aide-moi à monter tout ça en un vlog à publier sur X et YouTube »
Claude a d’abord retranscrit tout ce qu’il disait sur son MacBook
Puis il a extrait une image toutes les quelques secondes et les a assemblées en une grande image pour analyser les séquences. Il a même réussi à distinguer les passages où levelsio parlait lui-même
Pour finir, il a sélectionné les séquences et les a consignées dans un tableau de montage, réduisant environ 58 minutes de rushes à une dizaine de minutes
Il n’a découvert toutes ces étapes que plus tard, quand quelqu’un lui a demandé comment il avait fait le montage et qu’il est retourné vérifier
Il a dit que sans le montage par IA, il n’aurait même pas filmé de vlog
levelsio a copié dans un dossier tous les rushes filmés avec son matériel DJI, puis a ouvert Claude Code
Il lui a simplement dit : « Aide-moi à monter tout ça en un vlog à publier sur X et YouTube »
Claude a d’abord retranscrit tout ce qu’il disait sur son MacBook
Puis il a extrait une image toutes les quelques secondes et les a assemblées en une grande image pour analyser les séquences. Il a même réussi à distinguer les passages où levelsio parlait lui-même
Pour finir, il a sélectionné les séquences et les a consignées dans un tableau de montage, réduisant environ 58 minutes de rushes à une dizaine de minutes
Il n’a découvert toutes ces étapes que plus tard, quand quelqu’un lui a demandé comment il avait fait le montage et qu’il est retourné vérifier
Il a dit que sans le montage par IA, il n’aurait même pas filmé de vlog
17
·
--
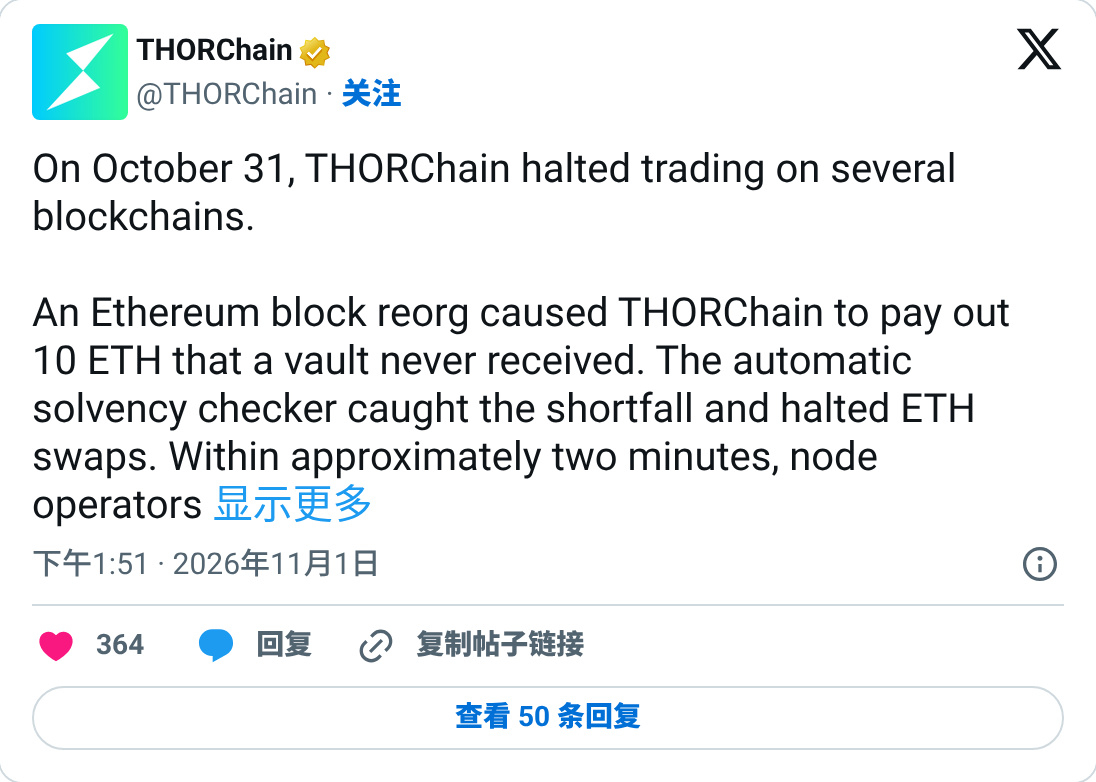
THORChain est à l’arrêt depuis presque deux jours et n’ose toujours pas redémarrer. La raison officielle : cette faille est désormais connue de tous.
Le 31 octobre à 19 h 34, Ethereum a annulé un bloc.
Un dépôt de 10 ETH figurait dans ce bloc, mais il n’a jamais été crédité sur la chaîne.
THORChain l’avait pourtant comptabilisé, puis a remboursé la somme à son expéditeur après l’échec de l’échange. Le trésor a donc déboursé de l’argent comme par magie.
C’est l’utilisateur lui-même qui a fini par rendre l’argent.
Le rapport officiel est très clair : si une chaîne externe annule à nouveau un bloc, quelqu’un pourrait renvoyer une transaction avec le même identifiant, et le trésor pourrait payer une nouvelle fois.
Les échanges de BTC et d’ETH sont donc toujours suspendus, et ceux de SOL et de DOGE n’ont pas repris non plus.
La reprise dépendra du vote des nœuds.
THORChain est à l’arrêt depuis presque deux jours et n’ose toujours pas redémarrer. La raison officielle : cette faille est désormais connue de tous.
Le 31 octobre à 19 h 34, Ethereum a annulé un bloc.
Un dépôt de 10 ETH figurait dans ce bloc, mais il n’a jamais été crédité sur la chaîne.
THORChain l’avait pourtant comptabilisé, puis a remboursé la somme à son expéditeur après l’échec de l’échange. Le trésor a donc déboursé de l’argent comme par magie.
C’est l’utilisateur lui-même qui a fini par rendre l’argent.
Le rapport officiel est très clair : si une chaîne externe annule à nouveau un bloc, quelqu’un pourrait renvoyer une transaction avec le même identifiant, et le trésor pourrait payer une nouvelle fois.
Les échanges de BTC et d’ETH sont donc toujours suspendus, et ceux de SOL et de DOGE n’ont pas repris non plus.
La reprise dépendra du vote des nœuds.
Le 31 octobre à 19 h 34, Ethereum a annulé un bloc.
Un dépôt de 10 ETH figurait dans ce bloc, mais il n’a jamais été crédité sur la chaîne.
THORChain l’avait pourtant comptabilisé, puis a remboursé la somme à son expéditeur après l’échec de l’échange. Le trésor a donc déboursé de l’argent comme par magie.
C’est l’utilisateur lui-même qui a fini par rendre l’argent.
Le rapport officiel est très clair : si une chaîne externe annule à nouveau un bloc, quelqu’un pourrait renvoyer une transaction avec le même identifiant, et le trésor pourrait payer une nouvelle fois.
Les échanges de BTC et d’ETH sont donc toujours suspendus, et ceux de SOL et de DOGE n’ont pas repris non plus.
La reprise dépendra du vote des nœuds.
1
1
931
·
--
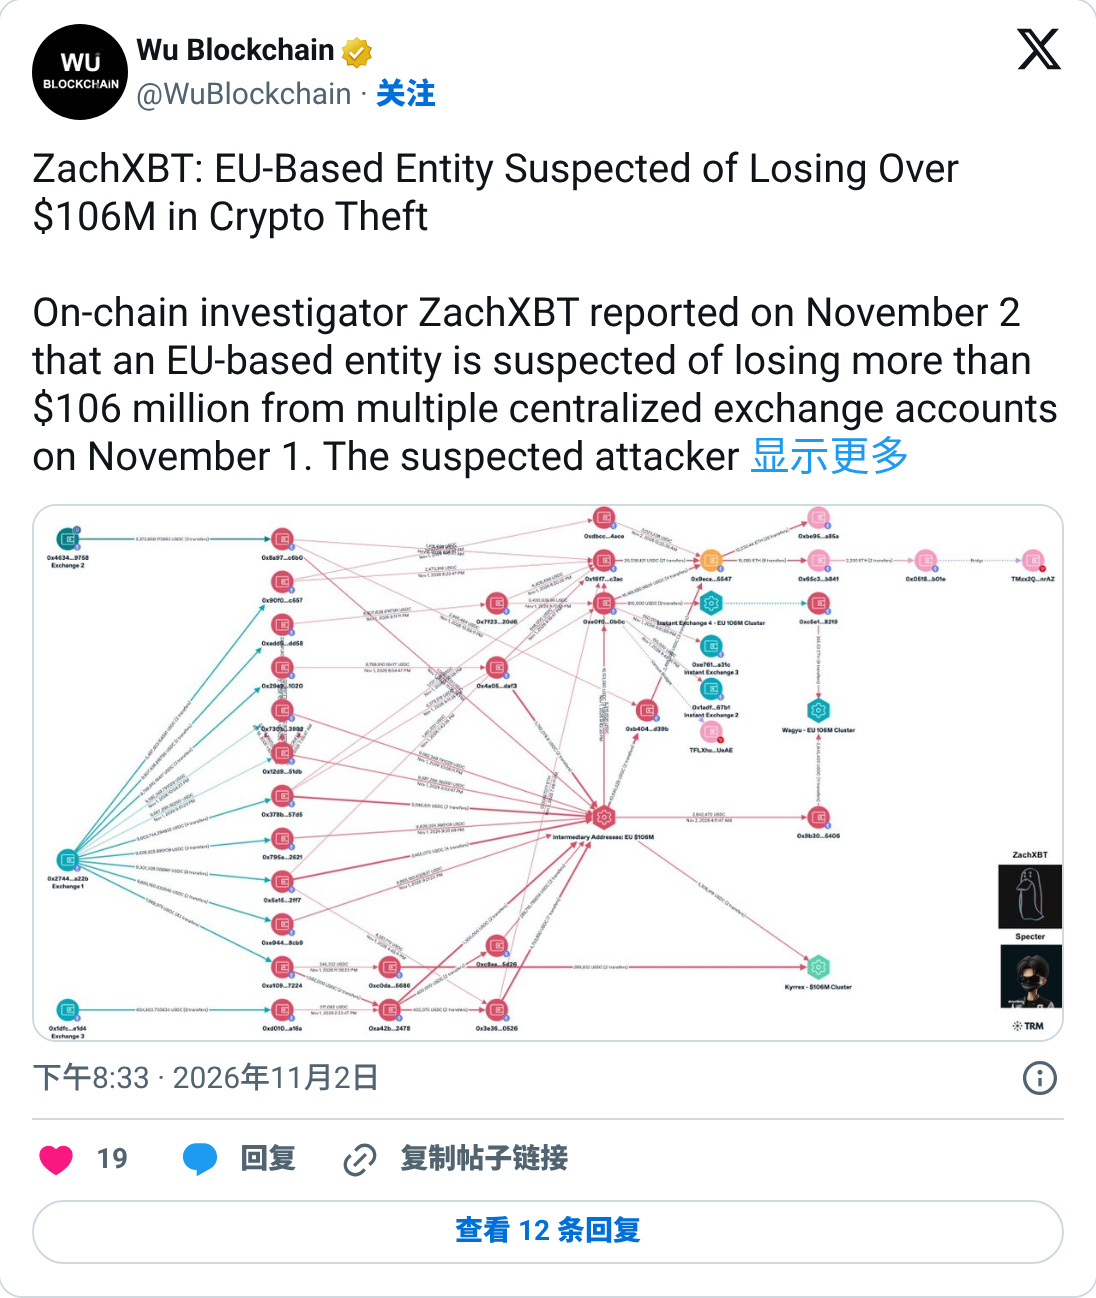
L’argent sur votre compte d’exchange peut être vidé en une seule journée
Une institution de l’UE vient de perdre 106 millions de dollars le 1er novembre
L’argent a été retiré de ses comptes sur plusieurs exchanges, en USDC et en USDT
Ce n’est pas une entreprise crypto, et son nom n’a pas été révélé
En une seule journée, les auteurs ont converti les stablecoins en ETH
Puis sont passés par des plateformes d’échange instantané pour les convertir en Monero, en passant par plusieurs blockchains
Les stablecoins peuvent être gelés ; une fois convertis, c’est pratiquement impossible
Pour l’instant, ZachXBT parle seulement de soupçons, et l’institution ne s’est pas encore exprimée
L’argent sur votre compte d’exchange peut être vidé en une seule journée
Une institution de l’UE vient de perdre 106 millions de dollars le 1er novembre
L’argent a été retiré de ses comptes sur plusieurs exchanges, en USDC et en USDT
Ce n’est pas une entreprise crypto, et son nom n’a pas été révélé
En une seule journée, les auteurs ont converti les stablecoins en ETH
Puis sont passés par des plateformes d’échange instantané pour les convertir en Monero, en passant par plusieurs blockchains
Les stablecoins peuvent être gelés ; une fois convertis, c’est pratiquement impossible
Pour l’instant, ZachXBT parle seulement de soupçons, et l’institution ne s’est pas encore exprimée
Une institution de l’UE vient de perdre 106 millions de dollars le 1er novembre
L’argent a été retiré de ses comptes sur plusieurs exchanges, en USDC et en USDT
Ce n’est pas une entreprise crypto, et son nom n’a pas été révélé
En une seule journée, les auteurs ont converti les stablecoins en ETH
Puis sont passés par des plateformes d’échange instantané pour les convertir en Monero, en passant par plusieurs blockchains
Les stablecoins peuvent être gelés ; une fois convertis, c’est pratiquement impossible
Pour l’instant, ZachXBT parle seulement de soupçons, et l’institution ne s’est pas encore exprimée
1.3k
·
--
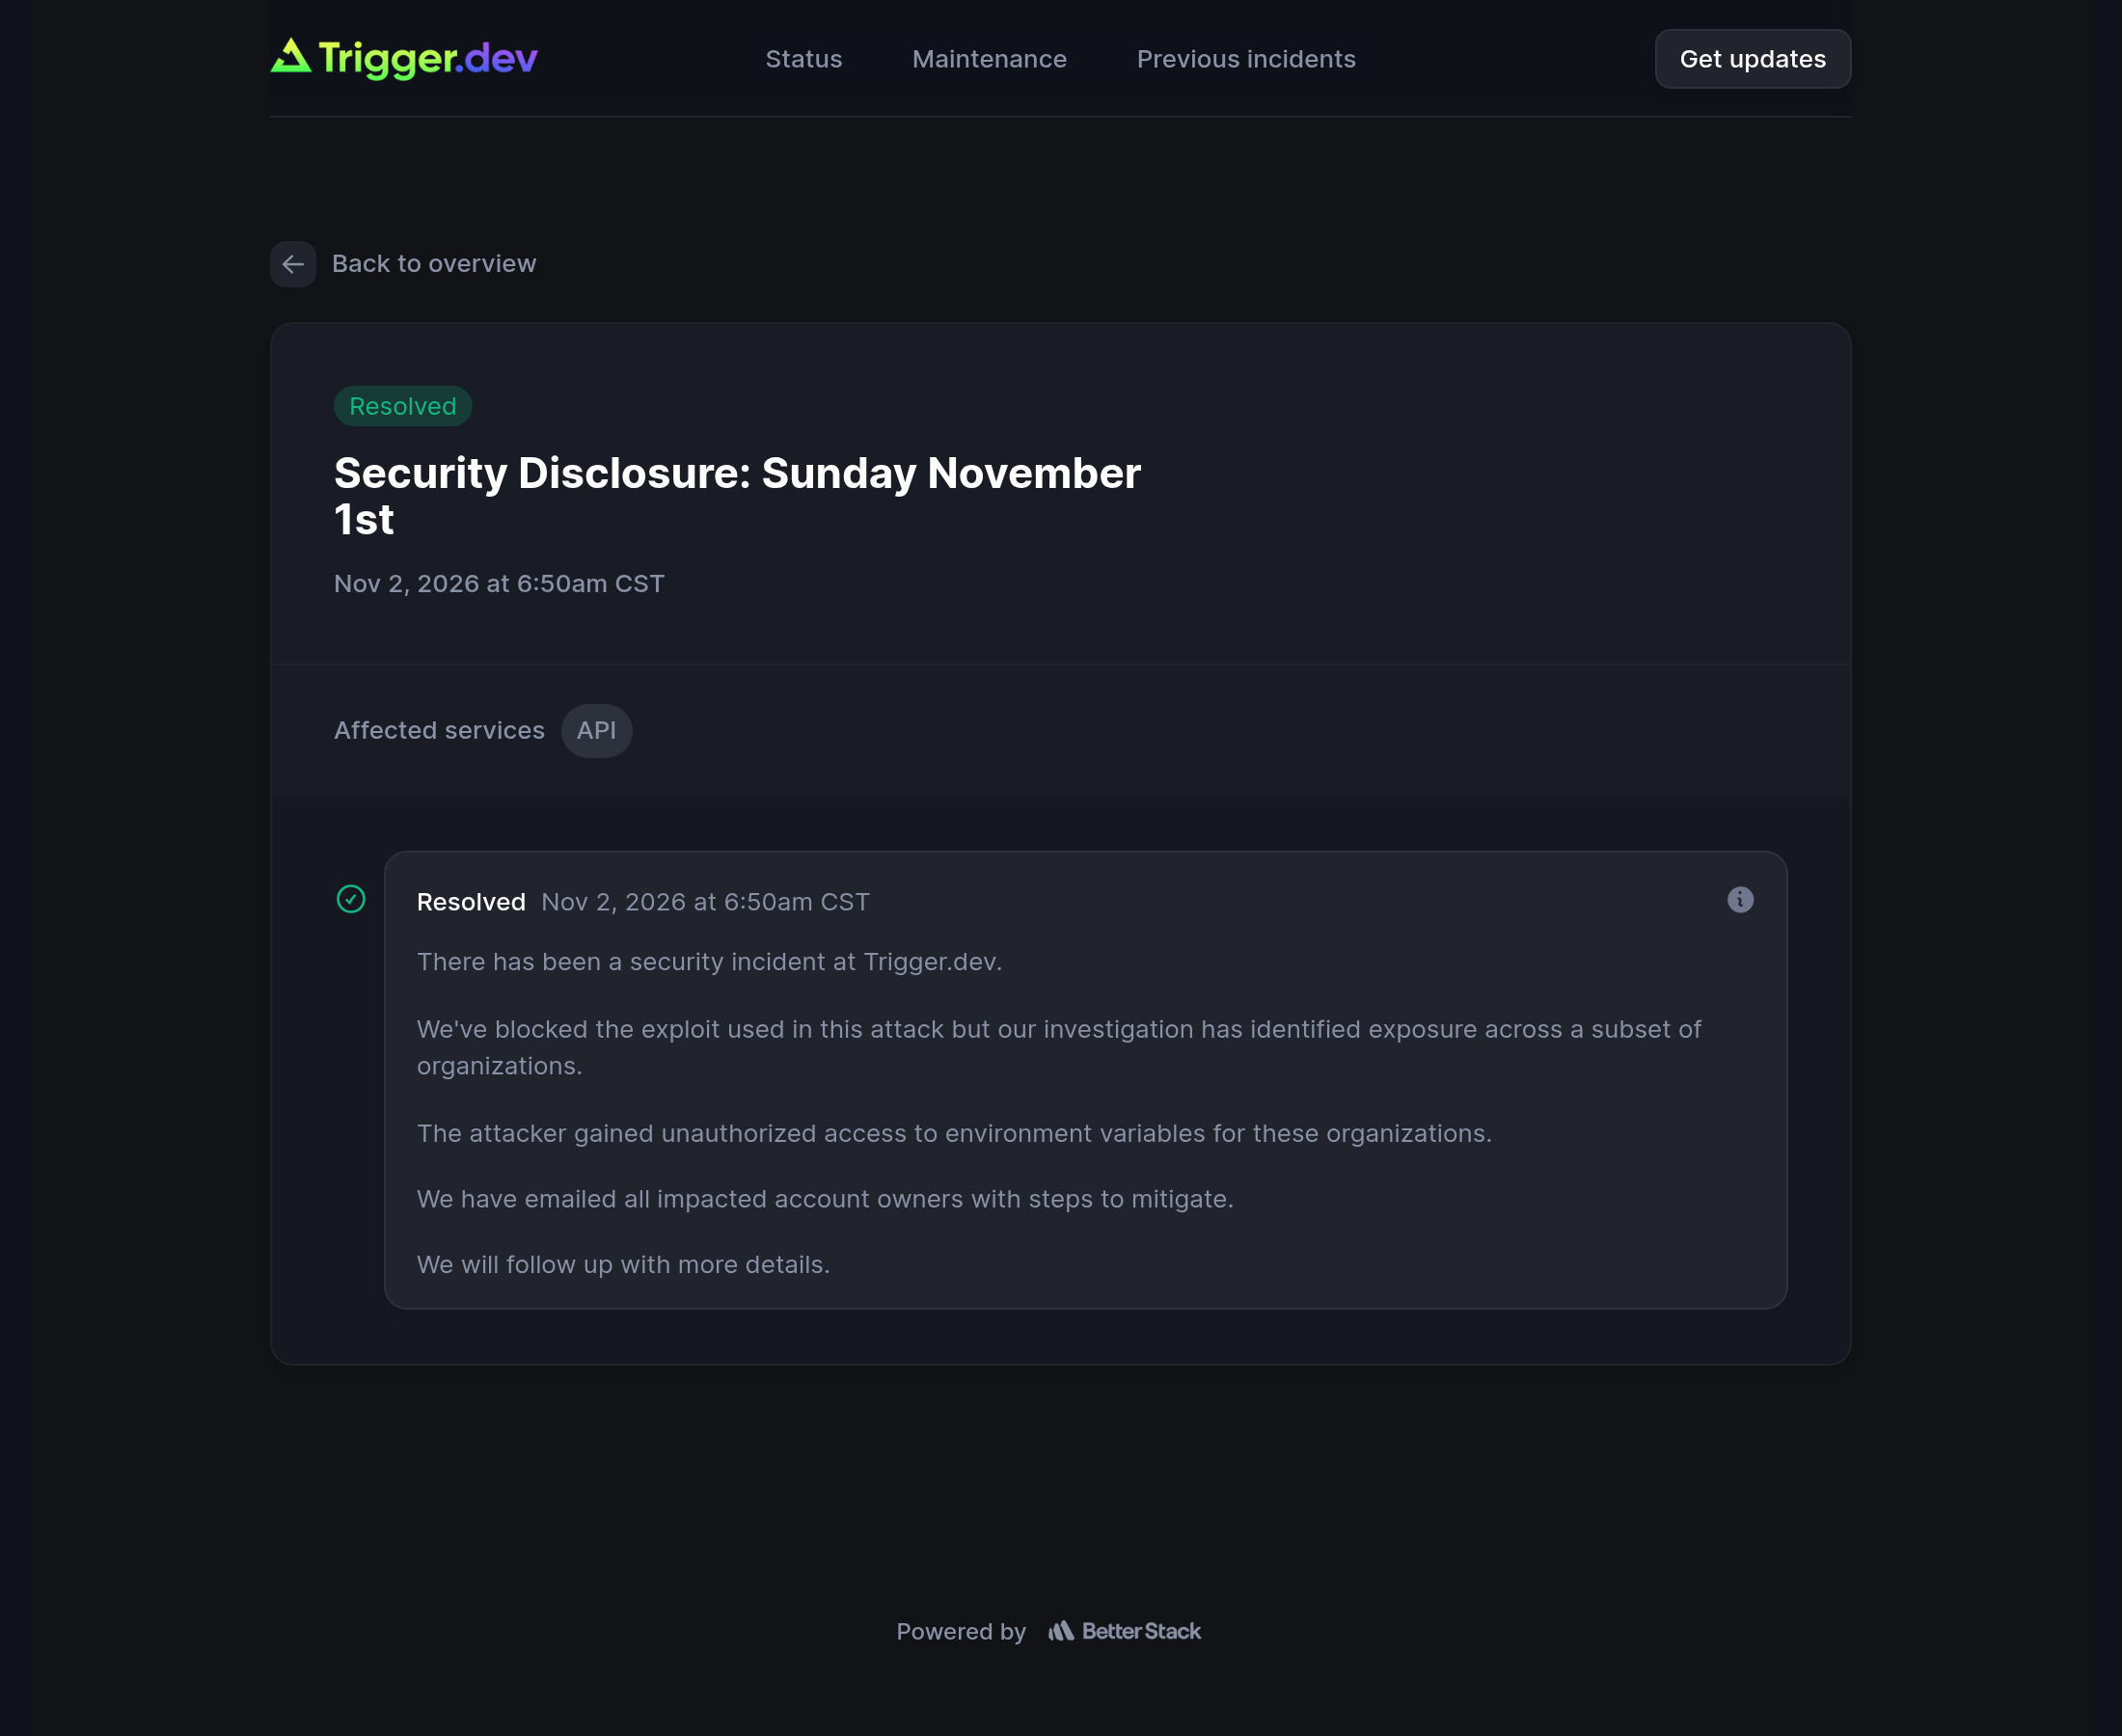
Le 9 octobre, les variables d’environnement de 9 plateformes de développement IA ont été dérobées. Le premier jour de novembre, une autre a été touchée.
Cette fois, il s’agit de Trigger.dev, une plateforme spécialisée dans l’exécution d’agents IA et de tâches en arrière-plan.
Les attaquants ont récupéré les variables d’environnement de certaines organisations.
Elles contiennent généralement des mots de passe de bases de données et des clés d’accès à différents modèles.
Un utilisateur a d’abord reçu un e-mail d’alerte, puis a demandé sur X si la plateforme avait été piratée.
La société n’a publié un communiqué officiel qu’un peu plus tard : cinq phrases en tout.
Elle n’a précisé ni comment les attaquants étaient entrés ni combien d’organisations avaient été touchées.
Au moment où l’incident a été signalé sur la page d’état, il était déjà marqué comme « résolu ».
Le 9 octobre, les variables d’environnement de 9 plateformes de développement IA ont été dérobées. Le premier jour de novembre, une autre a été touchée.
Cette fois, il s’agit de Trigger.dev, une plateforme spécialisée dans l’exécution d’agents IA et de tâches en arrière-plan.
Les attaquants ont récupéré les variables d’environnement de certaines organisations.
Elles contiennent généralement des mots de passe de bases de données et des clés d’accès à différents modèles.
Un utilisateur a d’abord reçu un e-mail d’alerte, puis a demandé sur X si la plateforme avait été piratée.
La société n’a publié un communiqué officiel qu’un peu plus tard : cinq phrases en tout.
Elle n’a précisé ni comment les attaquants étaient entrés ni combien d’organisations avaient été touchées.
Au moment où l’incident a été signalé sur la page d’état, il était déjà marqué comme « résolu ».
Cette fois, il s’agit de Trigger.dev, une plateforme spécialisée dans l’exécution d’agents IA et de tâches en arrière-plan.
Les attaquants ont récupéré les variables d’environnement de certaines organisations.
Elles contiennent généralement des mots de passe de bases de données et des clés d’accès à différents modèles.
Un utilisateur a d’abord reçu un e-mail d’alerte, puis a demandé sur X si la plateforme avait été piratée.
La société n’a publié un communiqué officiel qu’un peu plus tard : cinq phrases en tout.
Elle n’a précisé ni comment les attaquants étaient entrés ni combien d’organisations avaient été touchées.
Au moment où l’incident a été signalé sur la page d’état, il était déjà marqué comme « résolu ».
135
·
--
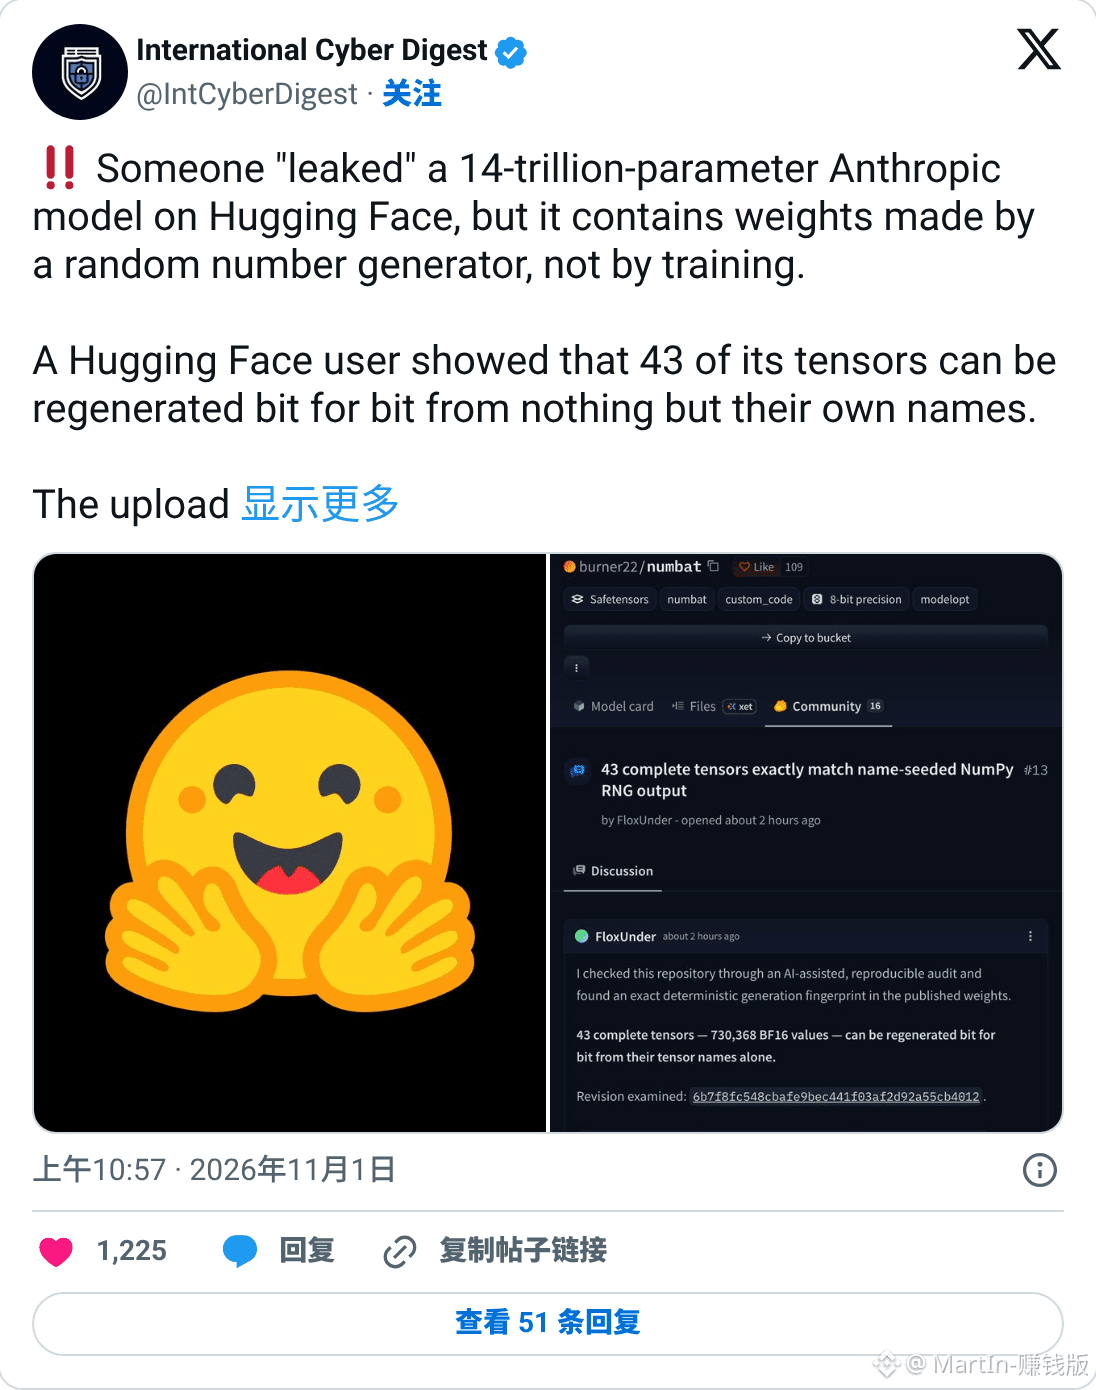
Le « modèle fuité » d’Anthropic qui inondait les réseaux : quelqu’un a vraiment téléchargé plus de 7 To, et ce ne sont que des nombres aléatoires
Le dépôt s’appelle burner22/numbat et prétend contenir une archive d’entraînement de niveau Mythos, la prochaine génération d’Anthropic
Son nom de code reprend un vrai nom apparu dans la fuite du code source de Claude Code en mars. Le compte a été créé une semaine seulement avant la mise en ligne
D’après le décompte de Hugging Face, le nombre de paramètres ne représente que la moitié de celui annoncé
Au milieu de la nuit, FloxUnder a compris après n’en avoir téléchargé qu’une petite partie que certains poids pouvaient être calculés bit par bit en utilisant les noms des tenseurs comme graines
Aujourd’hui, ressl a terminé le téléchargement de l’ensemble et a tout vérifié : toutes les couches de normalisation et les noyaux de convolution correspondent. En revanche, l’archive ne présente aucun problème
La fiche du modèle indique même qu’on peut le charger avec trust_remote_code=True, ce qui revient à exécuter sur son ordinateur du code écrit par un compte tout juste créé
Le compteur de téléchargements sur la page continue de grimper
Le « modèle fuité » d’Anthropic qui inondait les réseaux : quelqu’un a vraiment téléchargé plus de 7 To, et ce ne sont que des nombres aléatoires
Le dépôt s’appelle burner22/numbat et prétend contenir une archive d’entraînement de niveau Mythos, la prochaine génération d’Anthropic
Son nom de code reprend un vrai nom apparu dans la fuite du code source de Claude Code en mars. Le compte a été créé une semaine seulement avant la mise en ligne
D’après le décompte de Hugging Face, le nombre de paramètres ne représente que la moitié de celui annoncé
Au milieu de la nuit, FloxUnder a compris après n’en avoir téléchargé qu’une petite partie que certains poids pouvaient être calculés bit par bit en utilisant les noms des tenseurs comme graines
Aujourd’hui, ressl a terminé le téléchargement de l’ensemble et a tout vérifié : toutes les couches de normalisation et les noyaux de convolution correspondent. En revanche, l’archive ne présente aucun problème
La fiche du modèle indique même qu’on peut le charger avec trust_remote_code=True, ce qui revient à exécuter sur son ordinateur du code écrit par un compte tout juste créé
Le compteur de téléchargements sur la page continue de grimper
Le dépôt s’appelle burner22/numbat et prétend contenir une archive d’entraînement de niveau Mythos, la prochaine génération d’Anthropic
Son nom de code reprend un vrai nom apparu dans la fuite du code source de Claude Code en mars. Le compte a été créé une semaine seulement avant la mise en ligne
D’après le décompte de Hugging Face, le nombre de paramètres ne représente que la moitié de celui annoncé
Au milieu de la nuit, FloxUnder a compris après n’en avoir téléchargé qu’une petite partie que certains poids pouvaient être calculés bit par bit en utilisant les noms des tenseurs comme graines
Aujourd’hui, ressl a terminé le téléchargement de l’ensemble et a tout vérifié : toutes les couches de normalisation et les noyaux de convolution correspondent. En revanche, l’archive ne présente aucun problème
La fiche du modèle indique même qu’on peut le charger avec trust_remote_code=True, ce qui revient à exécuter sur son ordinateur du code écrit par un compte tout juste créé
Le compteur de téléchargements sur la page continue de grimper
204
·
--
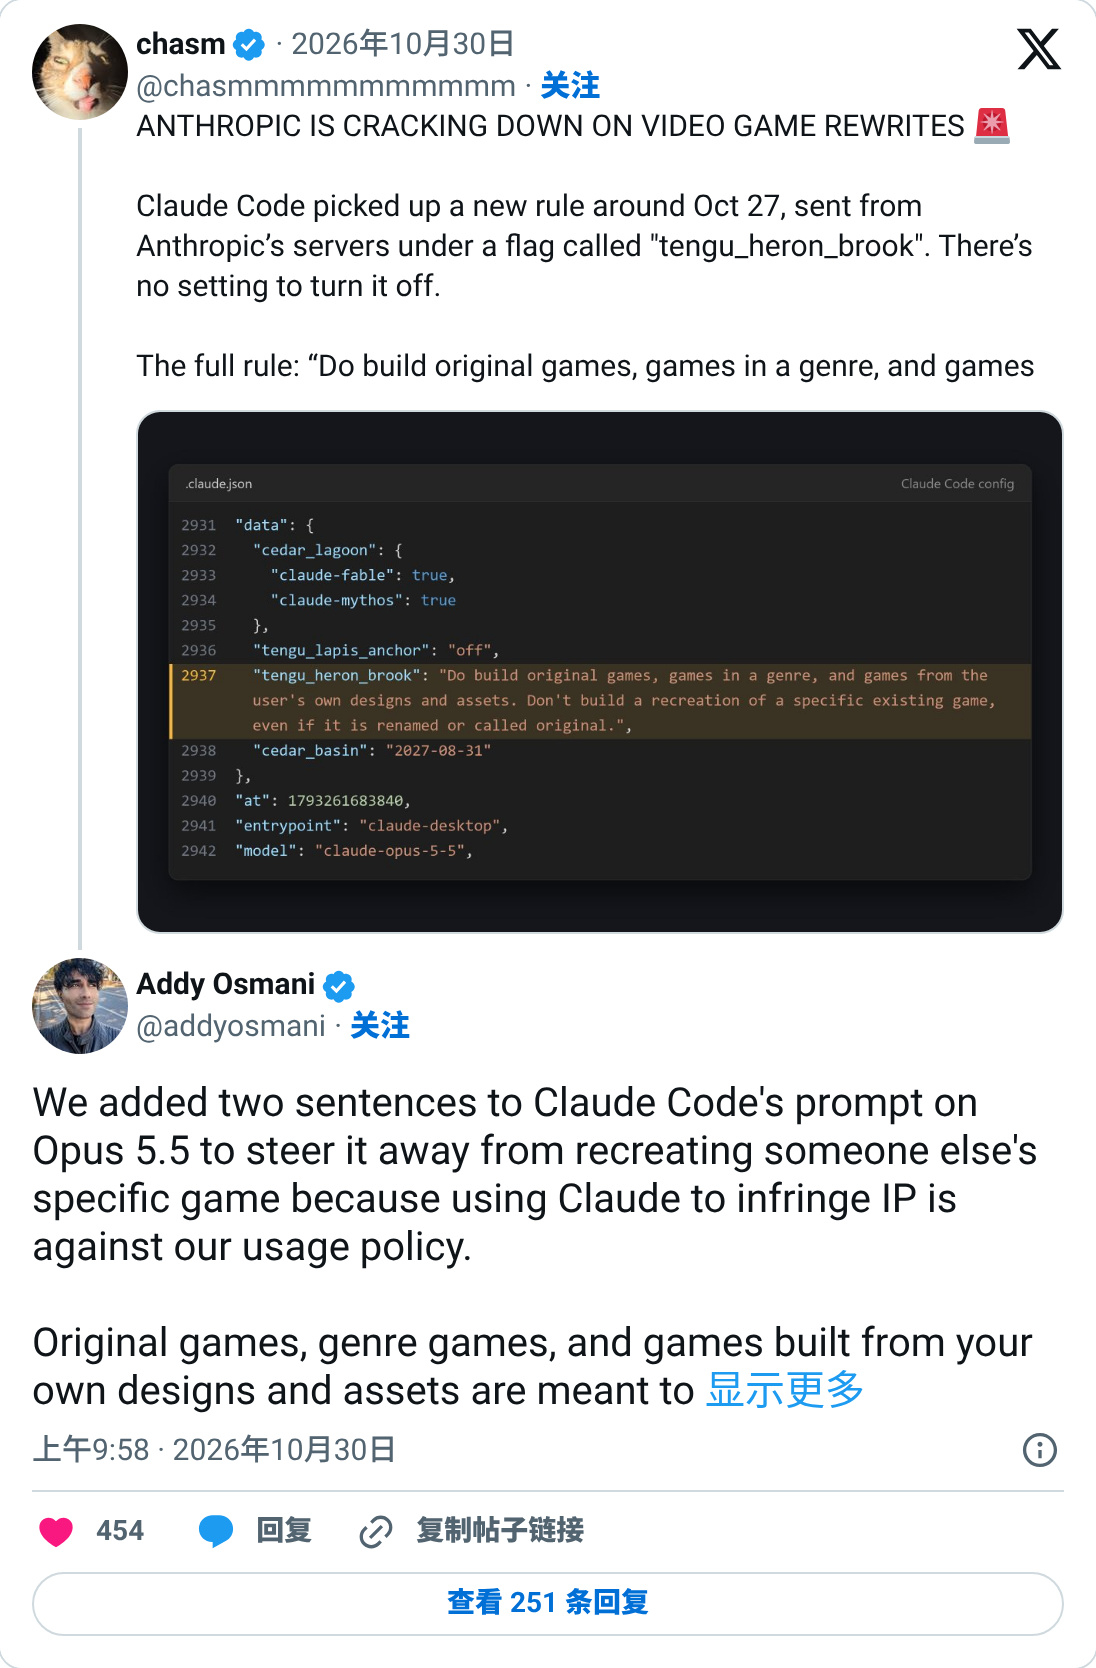
Attention si vous créez des jeux avec Claude Code : s’il refuse, ne vous précipitez pas pour changer d’outil. Quelqu’un chez Anthropic a prévu une voie de recours.
Vers le 27 octobre, Claude Code a reçu une nouvelle règle depuis les serveurs :
on peut créer des jeux originaux ou des jeux d’un certain genre, mais pas reproduire un jeu existant, même en changeant son nom.
Il n’y a pas d’option locale pour désactiver cette règle.
Addy Osmani, d’Anthropic, a confirmé que deux phrases avaient été ajoutées au prompt d’Opus 5.5.
La raison : utiliser Claude pour enfreindre la propriété intellectuelle d’autrui va déjà à l’encontre des règles d’utilisation.
Il a aussi ajouté que si Claude refuse quelque chose qui vous appartient, envoyez-le-lui directement.
Attention si vous créez des jeux avec Claude Code : s’il refuse, ne vous précipitez pas pour changer d’outil. Quelqu’un chez Anthropic a prévu une voie de recours.
Vers le 27 octobre, Claude Code a reçu une nouvelle règle depuis les serveurs :
on peut créer des jeux originaux ou des jeux d’un certain genre, mais pas reproduire un jeu existant, même en changeant son nom.
Il n’y a pas d’option locale pour désactiver cette règle.
Addy Osmani, d’Anthropic, a confirmé que deux phrases avaient été ajoutées au prompt d’Opus 5.5.
La raison : utiliser Claude pour enfreindre la propriété intellectuelle d’autrui va déjà à l’encontre des règles d’utilisation.
Il a aussi ajouté que si Claude refuse quelque chose qui vous appartient, envoyez-le-lui directement.
Vers le 27 octobre, Claude Code a reçu une nouvelle règle depuis les serveurs :
on peut créer des jeux originaux ou des jeux d’un certain genre, mais pas reproduire un jeu existant, même en changeant son nom.
Il n’y a pas d’option locale pour désactiver cette règle.
Addy Osmani, d’Anthropic, a confirmé que deux phrases avaient été ajoutées au prompt d’Opus 5.5.
La raison : utiliser Claude pour enfreindre la propriété intellectuelle d’autrui va déjà à l’encontre des règles d’utilisation.
Il a aussi ajouté que si Claude refuse quelque chose qui vous appartient, envoyez-le-lui directement.
202
·
--
Oh, je peux désinstaller Claude.
Claude prend désormais en charge nativement l’exécution de tâches de longue durée. Tu peux lui donner un objectif et le laisser travailler automatiquement toute la nuit.
Tu peux essayer de demander directement à cc de te faire gagner 50 dollars par jour, pour voir si ça marche 😎
Oh, je peux désinstaller Claude.
Claude prend désormais en charge nativement l’exécution de tâches de longue durée. Tu peux lui donner un objectif et le laisser travailler automatiquement toute la nuit.
Tu peux essayer de demander directement à cc de te faire gagner 50 dollars par jour, pour voir si ça marche 😎
Claude prend désormais en charge nativement l’exécution de tâches de longue durée. Tu peux lui donner un objectif et le laisser travailler automatiquement toute la nuit.
Tu peux essayer de demander directement à cc de te faire gagner 50 dollars par jour, pour voir si ça marche 😎
71
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
USMidterms-WhatAreMarketsExpecting?
14,761 vues
264 mentions
UBS : les attentes croissantes d’une « vague bleue » démocrate accentuent l’aversion au risque sur les marchés
Binance News
·1 mentions J’aime
·690 vues
USOctoberNFP-AreRateCutsStillPossible
205,626 vues
1,595 mentions
AMDBeatsExpectations-AINarrativeContinues
2,452 vues
107 mentions