Après l’incident, l’outil de création de sites par IA Lovable rejette la faute : les fuites de données sont monnaie courante dans le secteur, et la sécurité relève de la responsabilité de ceux qui créent les sites
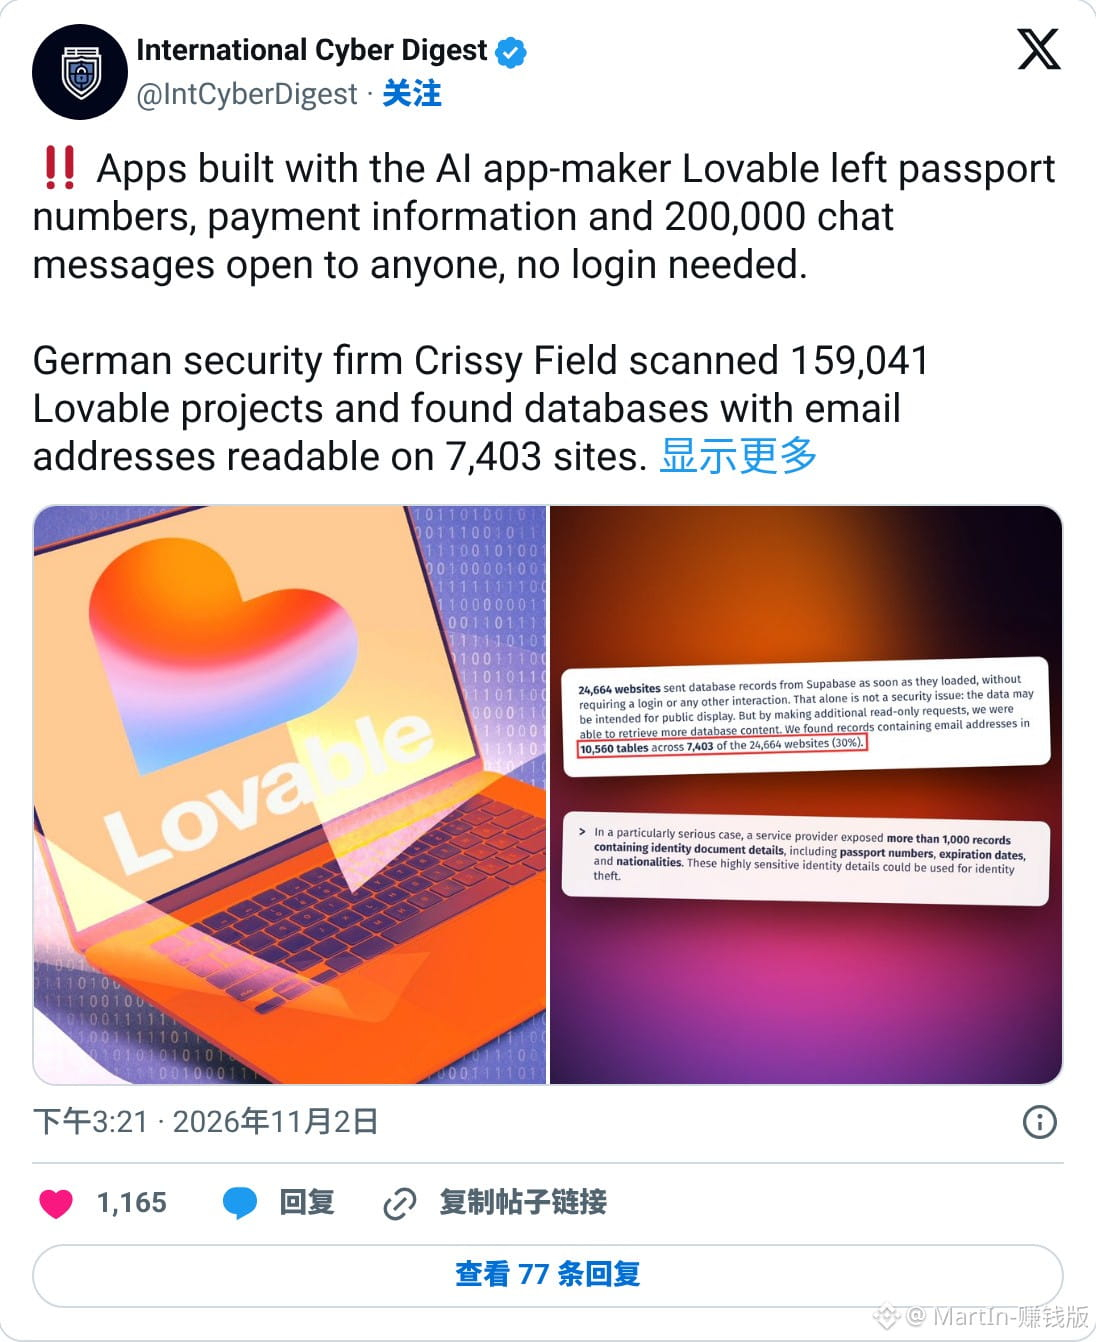
La société allemande de sécurité Crissy Field a analysé un grand nombre de projets Lovable
Dès leur chargement, beaucoup de sites transmettent des enregistrements de bases de données Supabase, sans qu’il soit nécessaire de se connecter
Le cas le plus grave concerne un prestataire qui a exposé directement plus d’un millier de pièces d’identité
Les numéros de passeport, dates d’expiration et nationalités étaient accessibles
Des profils d’utilisateurs de forums, des conversations et des informations de paiement liées à la billetterie ont également été touchés
Beaucoup de ces sites sont bricolés par des utilisateurs sans aucune expérience
Interrogé par Handelsblatt, Lovable a répondu que c’était monnaie courante dans le secteur et que, selon ses conditions, la sécurité des données relevait de la responsabilité de ceux qui créent les sites
La société allemande de sécurité Crissy Field a analysé un grand nombre de projets Lovable
Dès leur chargement, beaucoup de sites transmettent des enregistrements de bases de données Supabase, sans qu’il soit nécessaire de se connecter
Le cas le plus grave concerne un prestataire qui a exposé directement plus d’un millier de pièces d’identité
Les numéros de passeport, dates d’expiration et nationalités étaient accessibles
Des profils d’utilisateurs de forums, des conversations et des informations de paiement liées à la billetterie ont également été touchés
Beaucoup de ces sites sont bricolés par des utilisateurs sans aucune expérience
Interrogé par Handelsblatt, Lovable a répondu que c’était monnaie courante dans le secteur et que, selon ses conditions, la sécurité des données relevait de la responsabilité de ceux qui créent les sites