

CryptoForge
97 Publications

CryptoForge
Signaler
Bloquer l’utilisateur
Crypto analyst| passionate Blockchain technology
Trade régulièrement
5 an(s)
415 Suivis
219 Abonnés
170 J’aime
Publications
Tous
Citations
·
--
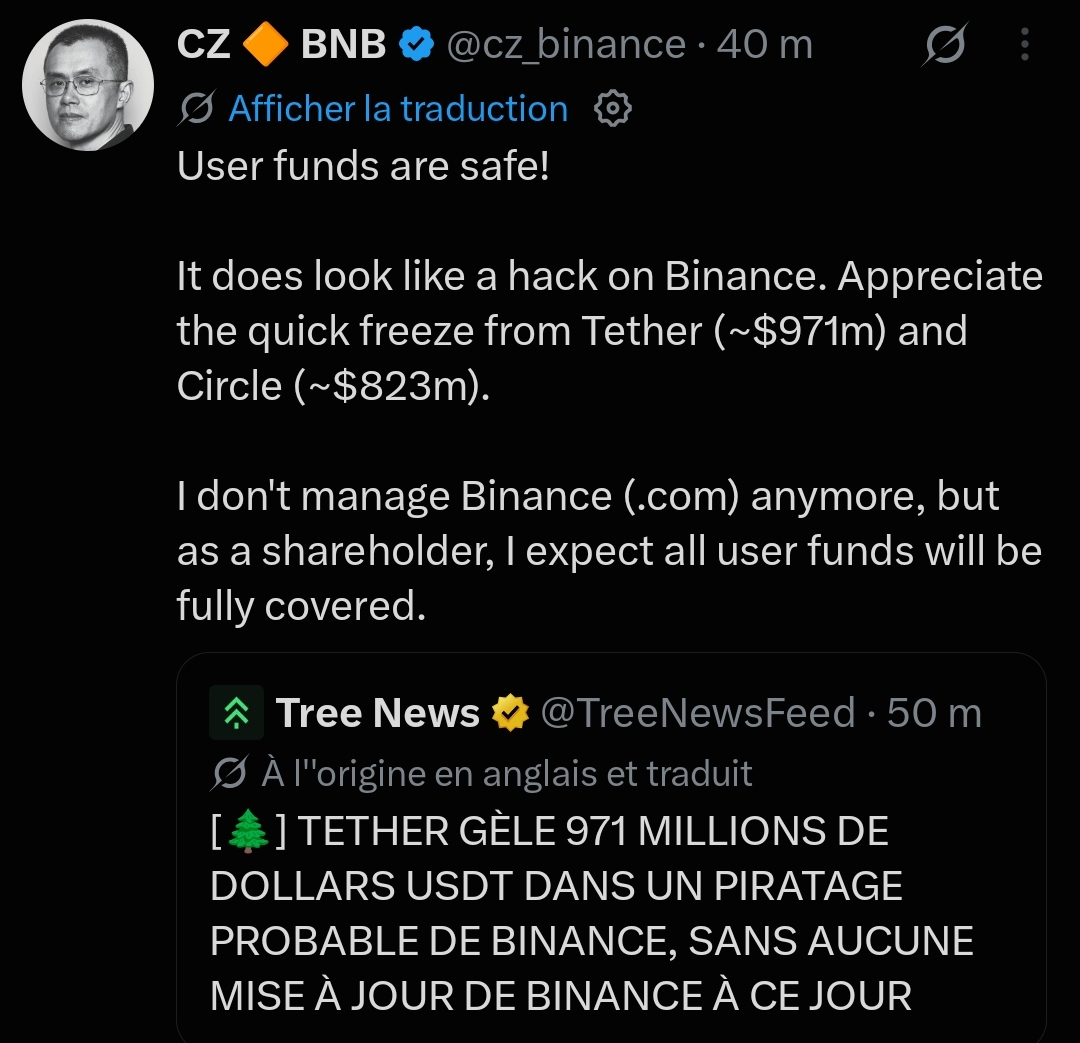
Binance a été piraté, 5,6 milliards de dollars ont disparu.
C’est le casse crypto du siècle. Les chiffres sont vertigineux :
• 1,45 Md$ en BTC
• 875 M$ en ETH
• 1,57 Md$ en USDT
• 823 M$ en USDC
• + des centaines de millions en TRX, XAUT, WBETH…
Mais le plus fou ? Tether et Circle ont réussi à geler près de 1,8 milliard de dollars en plein transfert. CZ a confirmé le piratage et assuré que les fonds des utilisateurs seraient couverts.
Le marché panique. Le BTC est passé sous la barre des 79 000 $.
C’est officiellement le plus grand piratage de l’histoire des cryptomonnaies. Le précédent record (Bybit, 1,5 Md$) a été pulvérisé.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
137
·
--
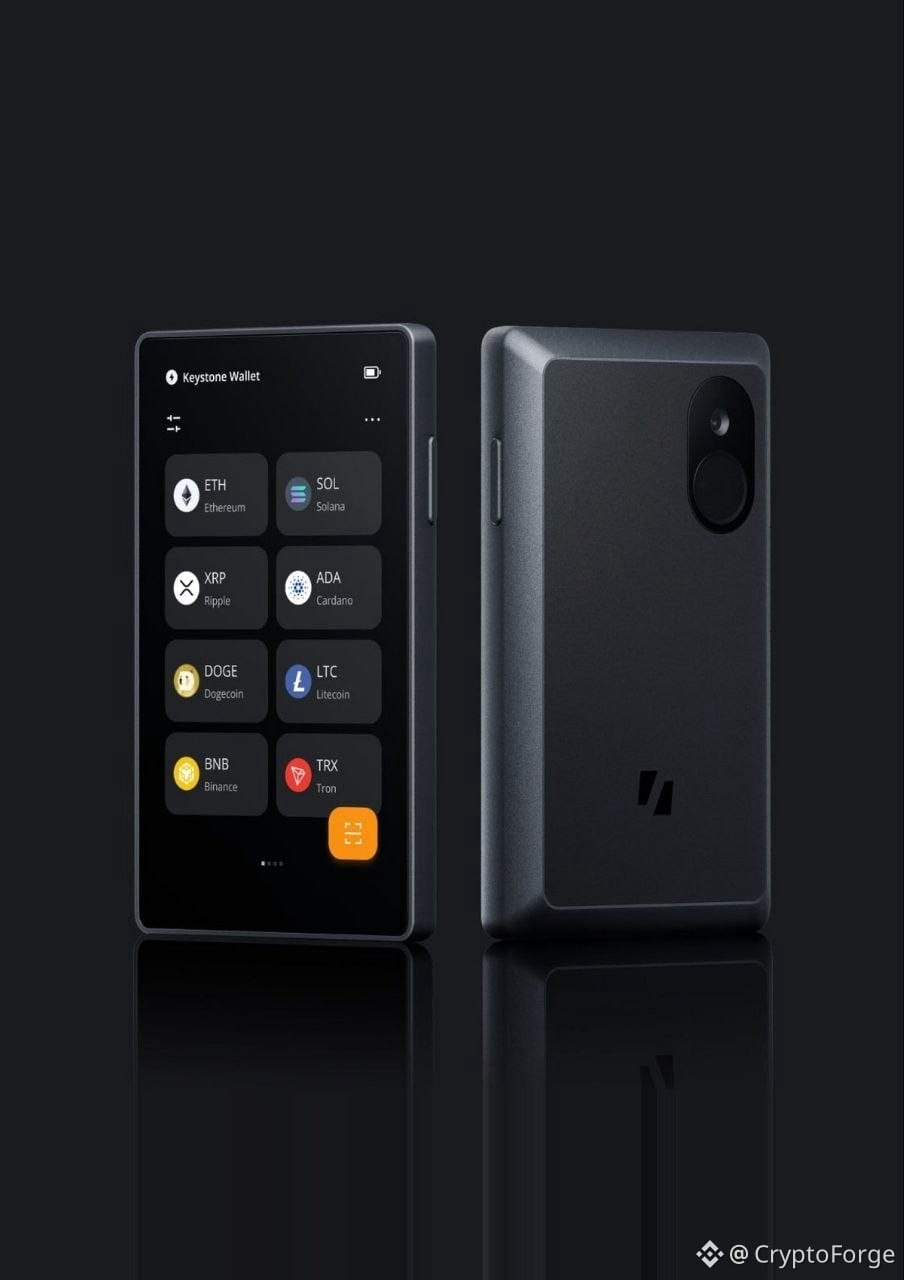
Keystone détruit 18 835 portefeuilles crypto. Un pirate a dérobé la clé qui certifie leur authenticité. Résultat : de faux portefeuilles pourraient réussir la vérification officielle et dérober vos fonds.
En outre, les données de 25 964 clients ont été exposées… alors même que l’entreprise avait promis depuis longtemps de les supprimer. L’outil de suppression était défectueux.
Vos phrases de récupération ? Elles ne sont pas concernées, selon Keystone. Mais si vous avez reçu un portefeuille après le 20 octobre, vérifiez-le avant de l’utiliser.
123
·
--
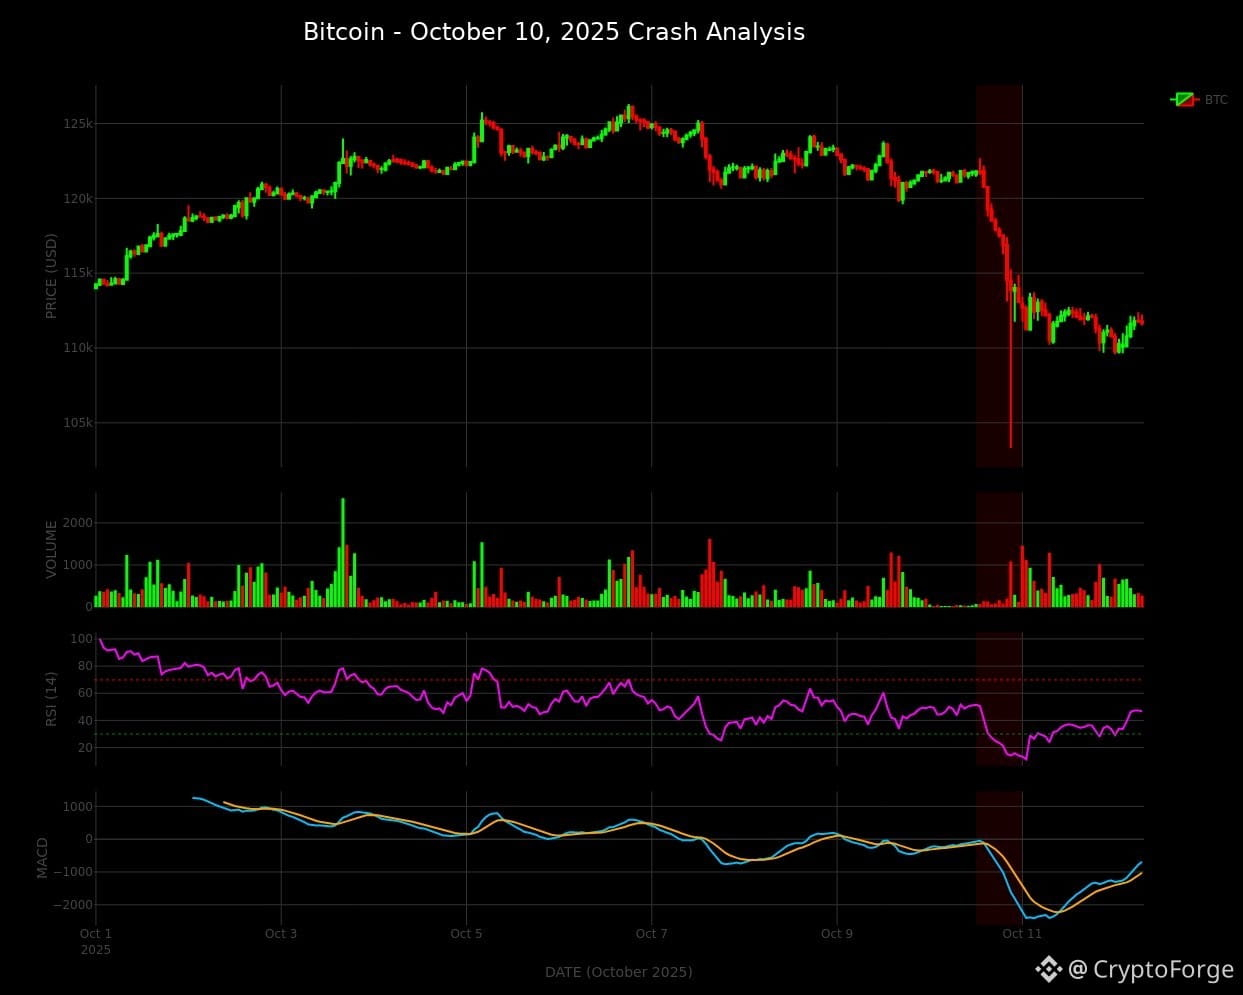
🚨 10/10/2025
Il y a un an jour pour jour, le monde des cryptomonnaies a connu la plus grande vague de liquidations de son histoire.
19 milliards de dollars partis en fumée. 1,6 million de traders liquidés.
🚨 10/10/2025
Il y a un an jour pour jour, le monde des cryptomonnaies a connu la plus grande vague de liquidations de son histoire.
19 milliards de dollars partis en fumée. 1,6 million de traders liquidés.
Il y a un an jour pour jour, le monde des cryptomonnaies a connu la plus grande vague de liquidations de son histoire.
19 milliards de dollars partis en fumée. 1,6 million de traders liquidés.
113
·
--
4.3 Réactions en chaîne possibles
Certains pensent que l’avertissement public de Karpelès (environ 90 000 vues) a pu alerter l’attaquant et le pousser à accélérer le transfert de fonds depuis plusieurs portefeuilles. Toutefois, aucun lien n’a été confirmé.
5. Recommandations aux utilisateurs
Pour les utilisateurs ayant acheté un appareil auprès de CryptoBilis au cours des 90 derniers jours :
1. Pas encore configuré : ne procédez pas à l’initialisation
2. Déjà configuré : envisagez de transférer vos actifs vers un nouvel appareil en utilisant une toute nouvelle phrase de récupération
3. Soupçon de manipulation : évitez de saisir une phrase de récupération existante dans un logiciel ou un site Web non vérifié
Conseil général : achetez des portefeuilles matériels auprès de canaux officiels agréés et vérifiez l’authenticité de l’appareil conformément aux procédures officielles dès sa réception.
6. Portée de l’incident
Si l’estimation de 86 millions de dollars est confirmée, il s’agirait de l’un des incidents les plus graves jamais liés à la chaîne de distribution d’un portefeuille matériel. La différence essentielle tient toutefois au fait qu’il s’agit d’une attaque visant un revendeur, et non d’une faille affectant l’ensemble des systèmes ou de la gamme de produits de Ledger.
Ledger indique que l’enquête est en cours et qu’elle publiera des mises à jour au fur et à mesure de son avancement.
CryptoForge
·
--
Le fondateur de Binance, CZ, a déclaré que les éléments indiquaient une attaque localisée contre la chaîne d’approvisionnement visant un seul fournisseur, plutôt qu’une faille touchant l’ensemble de la gamme de produits Ledger.
3. Changements inhabituels chez CryptoBilis
3.1 Changement de propriétaire
Les registres de l’entreprise indiquent qu’au 3 août, une personne nommée Jiaming, dont l’adresse enregistrée se trouve dans la province du Heilongjiang, en Chine, détenait 100 % des parts de CryptoBilis.
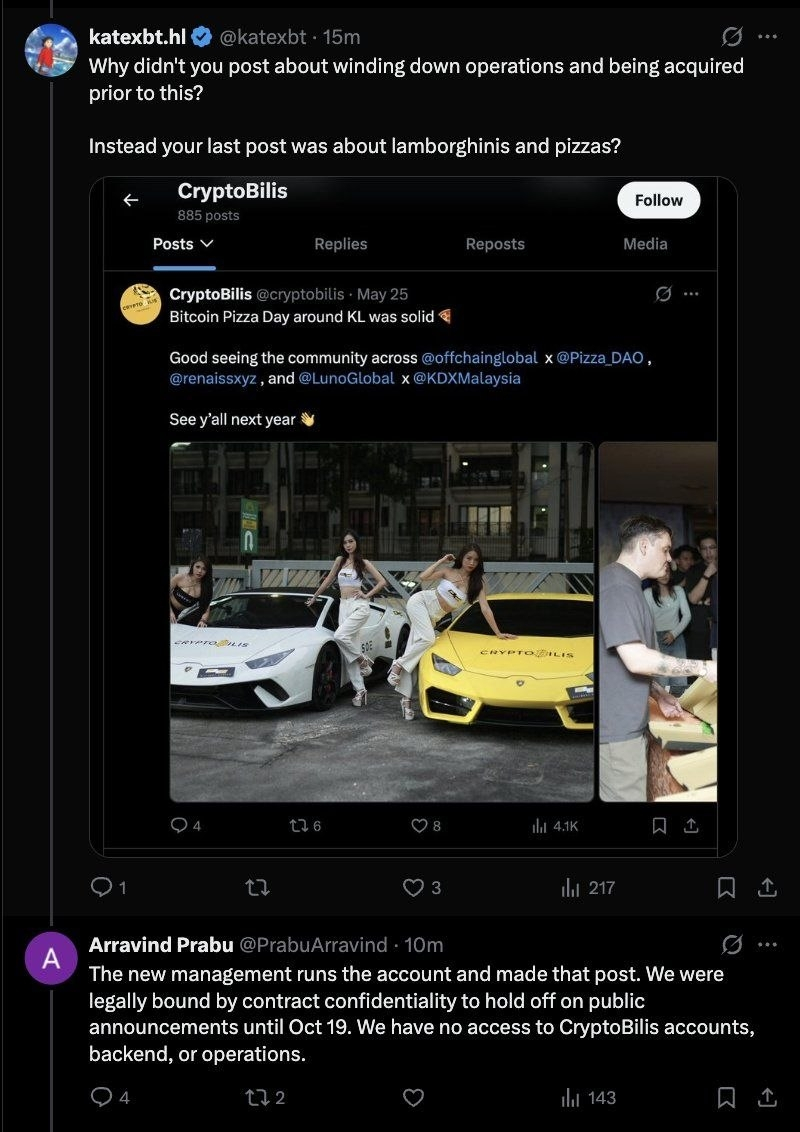
L’ancien cofondateur a confirmé que l’acquisition avait été finalisée en mars et que l’ancien propriétaire s’était retiré de toutes ses fonctions opérationnelles, de direction et administratives. Ce fondateur, qui n’a plus accès aux opérations depuis la vente, a déclaré : « nous ne faisons plus partie de l’entreprise », et a appelé la direction actuelle à faire preuve de transparence.
3.2 Aucun lien établi avec l’attaque
À ce stade, aucun élément concluant n’établit de lien direct entre le changement de propriétaire de CryptoBilis et les intrusions dans les portefeuilles.
4. Découverte par Mark Karpelès d’un module implanté
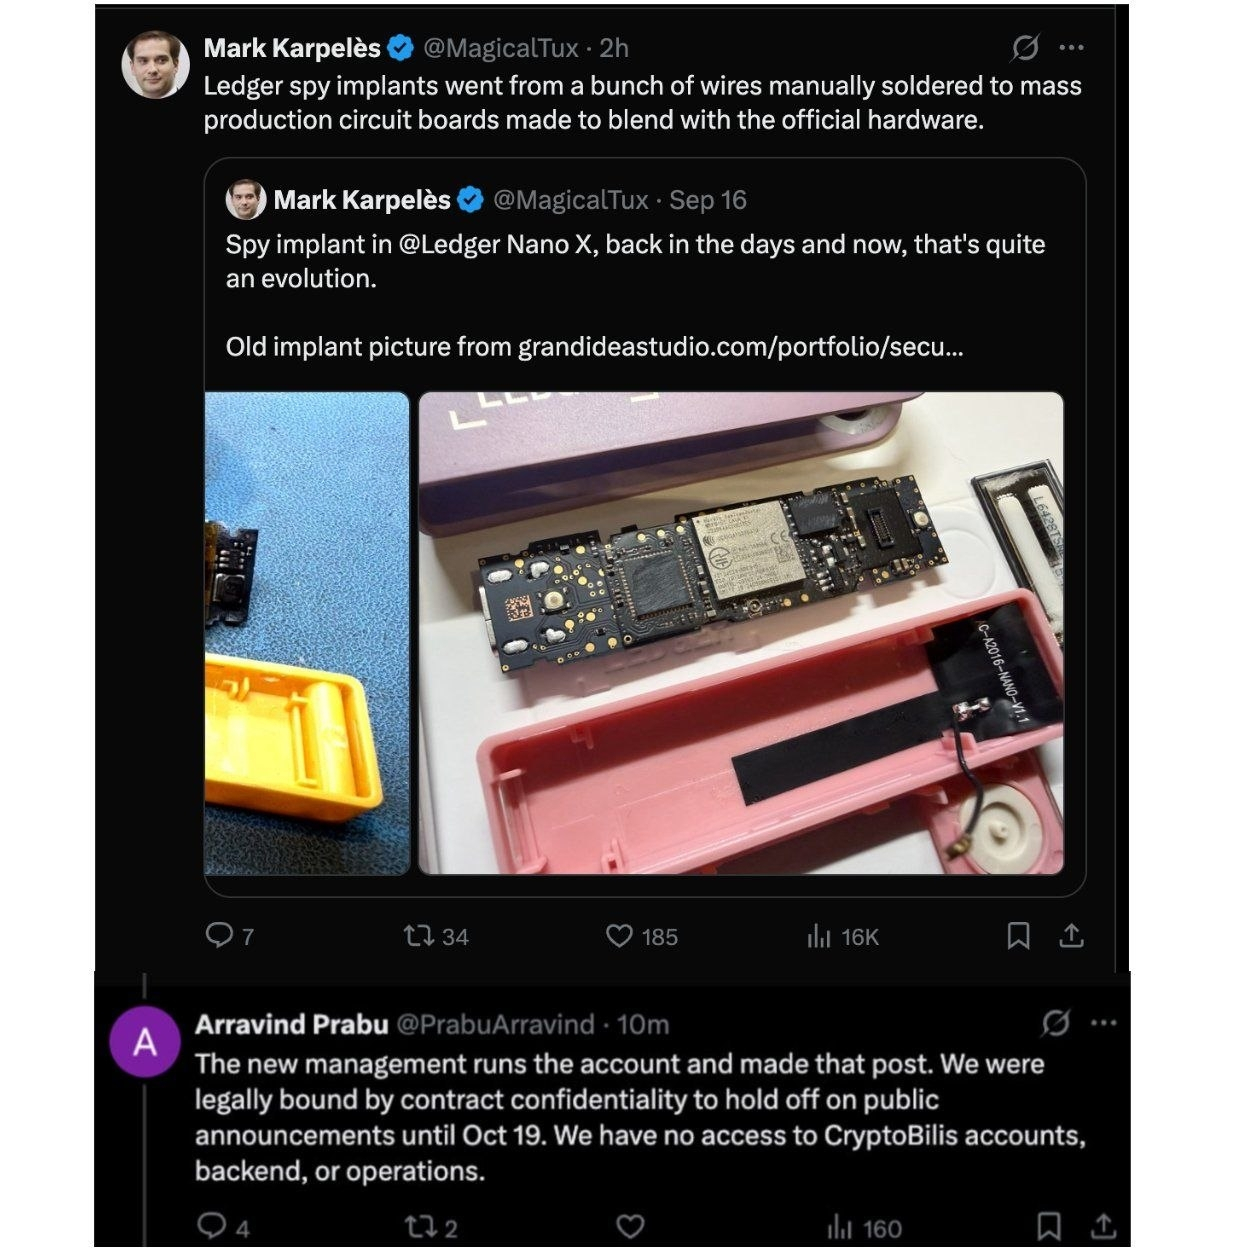
L’ancien PDG de Mt. Gox, Mark Karpelès, a révélé qu’un appareil Ledger provenant de Malaisie qu’il avait examiné contenait un module espion présumé.
4.1 Détails techniques
Le module était dissimulé à l’emplacement du rembourrage d’origine de l’écran et comprenait les composants suivants :
· Un composant de communication LTE
· Une antenne
· Une eSIM
· Un microcontrôleur connecté au bus SPI du Ledger
4.2 Principe de l’attaque
Selon Karpelès, le module implanté analyse le contenu affiché à l’écran, enregistre la phrase de récupération au moment où elle est présentée à l’utilisateur, puis la transmet à un tiers via le réseau LTE. L’attaquant peut ensuite surveiller les adresses de portefeuille de la victime et choisir le moment opportun pour transférer les actifs.
Problème majeur : puisque l’élément sécurisé d’origine reste intact, la vérification officielle de l’authenticité par Ledger peut ne pas détecter ce type de modification physique.
34
·
--
Le fondateur de Binance, CZ, a déclaré que les éléments indiquaient une attaque localisée contre la chaîne d’approvisionnement visant un seul fournisseur, plutôt qu’une faille touchant l’ensemble de la gamme de produits Ledger.
3. Changements inhabituels chez CryptoBilis
3.1 Changement de propriétaire
Les registres de l’entreprise indiquent qu’au 3 août, une personne nommée Jiaming, dont l’adresse enregistrée se trouve dans la province du Heilongjiang, en Chine, détenait 100 % des parts de CryptoBilis.
L’ancien cofondateur a confirmé que l’acquisition avait été finalisée en mars et que l’ancien propriétaire s’était retiré de toutes ses fonctions opérationnelles, de direction et administratives. Ce fondateur, qui n’a plus accès aux opérations depuis la vente, a déclaré : « nous ne faisons plus partie de l’entreprise », et a appelé la direction actuelle à faire preuve de transparence.
3.2 Aucun lien établi avec l’attaque
À ce stade, aucun élément concluant n’établit de lien direct entre le changement de propriétaire de CryptoBilis et les intrusions dans les portefeuilles.
4. Découverte par Mark Karpelès d’un module implanté
L’ancien PDG de Mt. Gox, Mark Karpelès, a révélé qu’un appareil Ledger provenant de Malaisie qu’il avait examiné contenait un module espion présumé.
4.1 Détails techniques
Le module était dissimulé à l’emplacement du rembourrage d’origine de l’écran et comprenait les composants suivants :
· Un composant de communication LTE
· Une antenne
· Une eSIM
· Un microcontrôleur connecté au bus SPI du Ledger
4.2 Principe de l’attaque
Selon Karpelès, le module implanté analyse le contenu affiché à l’écran, enregistre la phrase de récupération au moment où elle est présentée à l’utilisateur, puis la transmet à un tiers via le réseau LTE. L’attaquant peut ensuite surveiller les adresses de portefeuille de la victime et choisir le moment opportun pour transférer les actifs.
Problème majeur : puisque l’élément sécurisé d’origine reste intact, la vérification officielle de l’authenticité par Ledger peut ne pas détecter ce type de modification physique.
CryptoForge
·
--
Affaire Ledger : plus de 86 millions de dollars dérobés, le revendeur CryptoBilis soupçonné d’être au cœur d’une attaque de la chaîne d’approvisionnement
Points clés : Ledger enquête sur une possible attaque de la chaîne d’approvisionnement impliquant le revendeur CryptoBilis en Asie du Sud-Est. Un enquêteur on-chain estime les pertes à plus de 86 millions de dollars. Le revendeur aurait changé de propriétaire en mars, au profit d’un ressortissant chinois, et l’ancien PDG de Mt. Gox affirme avoir découvert un appareil trafiqué contenant un module espion LTE. À ce jour, Ledger n’a confirmé ni la cause de l’incident ni le montant exact des pertes.
1. Contexte de l’affaire
Le 9 octobre, Ledger a publié un communiqué indiquant enquêter sur des signalements de pertes de fonds concernant des utilisateurs d’Asie du Sud-Est, qui avaient tous acheté leur appareil auprès du revendeur CryptoBilis.
Mesures officielles prises par Ledger :
· A demandé à CryptoBilis de suspendre immédiatement toutes les ventes et expéditions
· A recommandé aux utilisateurs ayant acheté un appareil au cours des 90 derniers jours de ne pas le configurer s’ils ne l’avaient pas encore fait
· A conseillé aux utilisateurs ayant déjà activé leur appareil d’envisager de transférer leurs actifs vers un nouveau portefeuille à l’aide d’une toute nouvelle phrase de récupération
Ledger souligne que, d’après les informations disponibles, l’incident se limite à ce revendeur spécifique et à ce marché particulier. Aucun signalement similaire n’a été observé concernant des produits achetés directement auprès de Ledger, et l’infrastructure, les systèmes et les services de Ledger n’ont pas été compromis.
2. Estimations des pertes on-chain
L’enquêteur on-chain Specter a déclaré sur X avoir retracé les fonds dérobés sur Bitcoin, Ethereum et Tron, pour un montant total supérieur à 86 millions de dollars, provenant de centaines de portefeuilles de victimes.
Un autre enquêteur, tanuki42, estime les pertes à plus de 72 millions de dollars. Selon les données détaillées rapportées par KuCoin : environ 42 millions de dollars en ETH, 17,6 millions de dollars en BTC et 16,5 millions de dollars en USDT.
Ces chiffres n’ont pas été confirmés par Ledger, et on ignore si les estimations des deux enquêteurs portent sur le même ensemble de transactions.
1
45
·
--
Affaire Ledger : plus de 86 millions de dollars dérobés, le revendeur CryptoBilis soupçonné d’être au cœur d’une attaque de la chaîne d’approvisionnement
Points clés : Ledger enquête sur une possible attaque de la chaîne d’approvisionnement impliquant le revendeur CryptoBilis en Asie du Sud-Est. Un enquêteur on-chain estime les pertes à plus de 86 millions de dollars. Le revendeur aurait changé de propriétaire en mars, au profit d’un ressortissant chinois, et l’ancien PDG de Mt. Gox affirme avoir découvert un appareil trafiqué contenant un module espion LTE. À ce jour, Ledger n’a confirmé ni la cause de l’incident ni le montant exact des pertes.
1. Contexte de l’affaire
Le 9 octobre, Ledger a publié un communiqué indiquant enquêter sur des signalements de pertes de fonds concernant des utilisateurs d’Asie du Sud-Est, qui avaient tous acheté leur appareil auprès du revendeur CryptoBilis.
Mesures officielles prises par Ledger :
· A demandé à CryptoBilis de suspendre immédiatement toutes les ventes et expéditions
· A recommandé aux utilisateurs ayant acheté un appareil au cours des 90 derniers jours de ne pas le configurer s’ils ne l’avaient pas encore fait
· A conseillé aux utilisateurs ayant déjà activé leur appareil d’envisager de transférer leurs actifs vers un nouveau portefeuille à l’aide d’une toute nouvelle phrase de récupération
Ledger souligne que, d’après les informations disponibles, l’incident se limite à ce revendeur spécifique et à ce marché particulier. Aucun signalement similaire n’a été observé concernant des produits achetés directement auprès de Ledger, et l’infrastructure, les systèmes et les services de Ledger n’ont pas été compromis.
2. Estimations des pertes on-chain
L’enquêteur on-chain Specter a déclaré sur X avoir retracé les fonds dérobés sur Bitcoin, Ethereum et Tron, pour un montant total supérieur à 86 millions de dollars, provenant de centaines de portefeuilles de victimes.
Un autre enquêteur, tanuki42, estime les pertes à plus de 72 millions de dollars. Selon les données détaillées rapportées par KuCoin : environ 42 millions de dollars en ETH, 17,6 millions de dollars en BTC et 16,5 millions de dollars en USDT.
Ces chiffres n’ont pas été confirmés par Ledger, et on ignore si les estimations des deux enquêteurs portent sur le même ensemble de transactions.
1
108
·
--
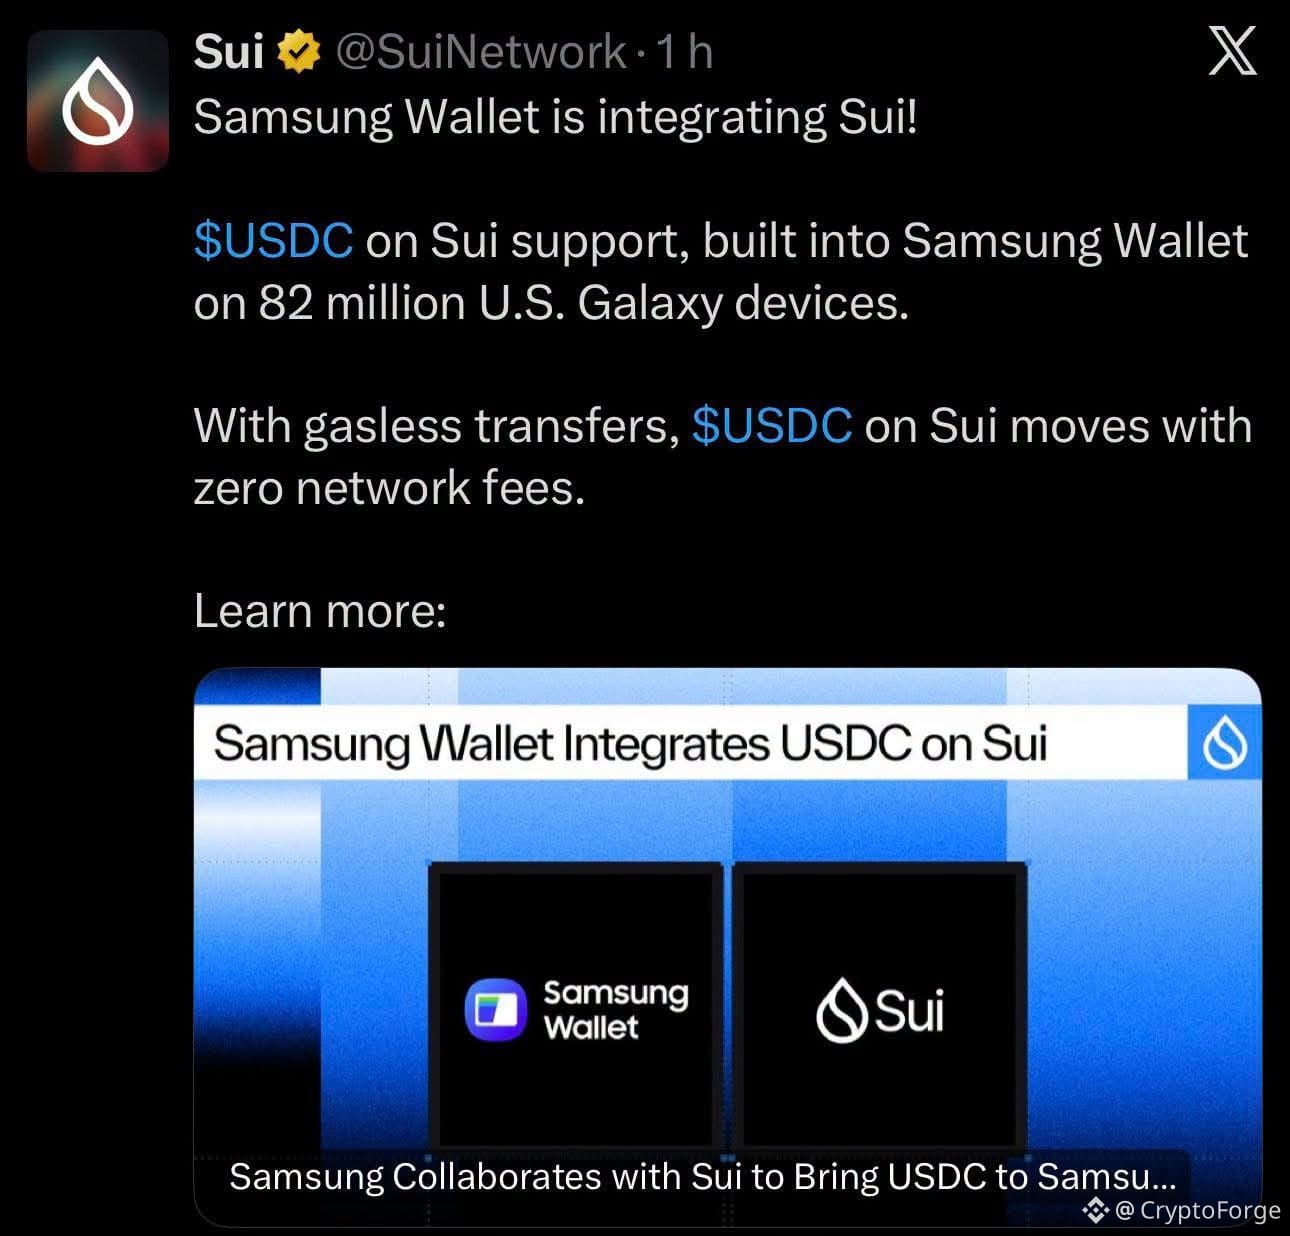
Ce n’est pas un partenariat exclusif à Solana ; c’est juste du marketing.
Ce n’est pas un partenariat exclusif à Solana ; c’est juste du marketing.
134
·
--
Hack Bitget : ce que nous savons réellement quelques heures après l’attaque
🔹 ≈351,6 M$ restés dans les portefeuilles « hot » de Bitget après que son système de sécurité a détecté le premier transfert non autorisé à 18 h 31 (UTC) le 24 septembre. Les portefeuilles « cold » n’ont pas été touchés.
🔹 Méthode surprenante : aucune clé privée n’a été volée. D’après la PDG Gracy Chen, l’attaquant a pénétré un système backend et falsifié les données de transaction, si bien que l’infrastructure de Bitget a elle-même approuvé les retraits.
🔹 Principales pertes :
· XRP : 102,9 M XRP (≈157,5 M$)** — plus grosse perte à elle seule
· ETH : 31 890 ETH (≈85,8 M$)
· Stablecoins : ≈75,5 M$
· La plupart des fonds EVM ont déjà été convertis en **67 982 ETH (≈183 M$)**
🔹 Attribution : Chen pointe des adresses IP liées à des VPN utilisés par un groupe nord-coréen (DPRK). Les enquêteurs « on-chain » relient la trace en XRP au hack AFX de juillet, attribué à TraderTraitor (lié à Lazarus). Aucune preuve technique n’a encore été publiée.
🔹 Couverture : le fonds de protection des utilisateurs (User Protection Fund) de 5 500 BTC (≈464 M$) absorbe la perte et devrait être réalimenté ultérieurement. Les dépôts et le trading restent ouverts, les soldes sont intacts, et Mandiant et SlowMist enquêtent.
🔹 Retraits gelés sans date de réouverture. Quand Bybit a perdu 1,5 Md$ en février 2025, il n’avait jamais suspendu les retraits, en partie parce que Bitget lui avait prêté 40 000 ETH. Cette fois, les rôles sont inversés.
🔹 Contexte : septembre est déjà le pire mois de 2026 pour les piratages, avec plus de 700 M$** perdus, dont **320 M$** chez Liquid le 7 septembre.
À retenir
Cela ne signifie pas que le stockage « cold » a échoué. Cela veut dire que le point faible s’est déplacé vers le système centralisé qui décide ce qu’un portefeuille « hot » a le droit d’envoyer.
À surveiller
Pour évaluer l’ampleur réelle de l’impact :
· ⏳ La rapidité de la réouverture des retraits
· 📄 Si le rapport d’incident explique réellement l’intrusion dans le backend
153
·
--
Voir la traduction
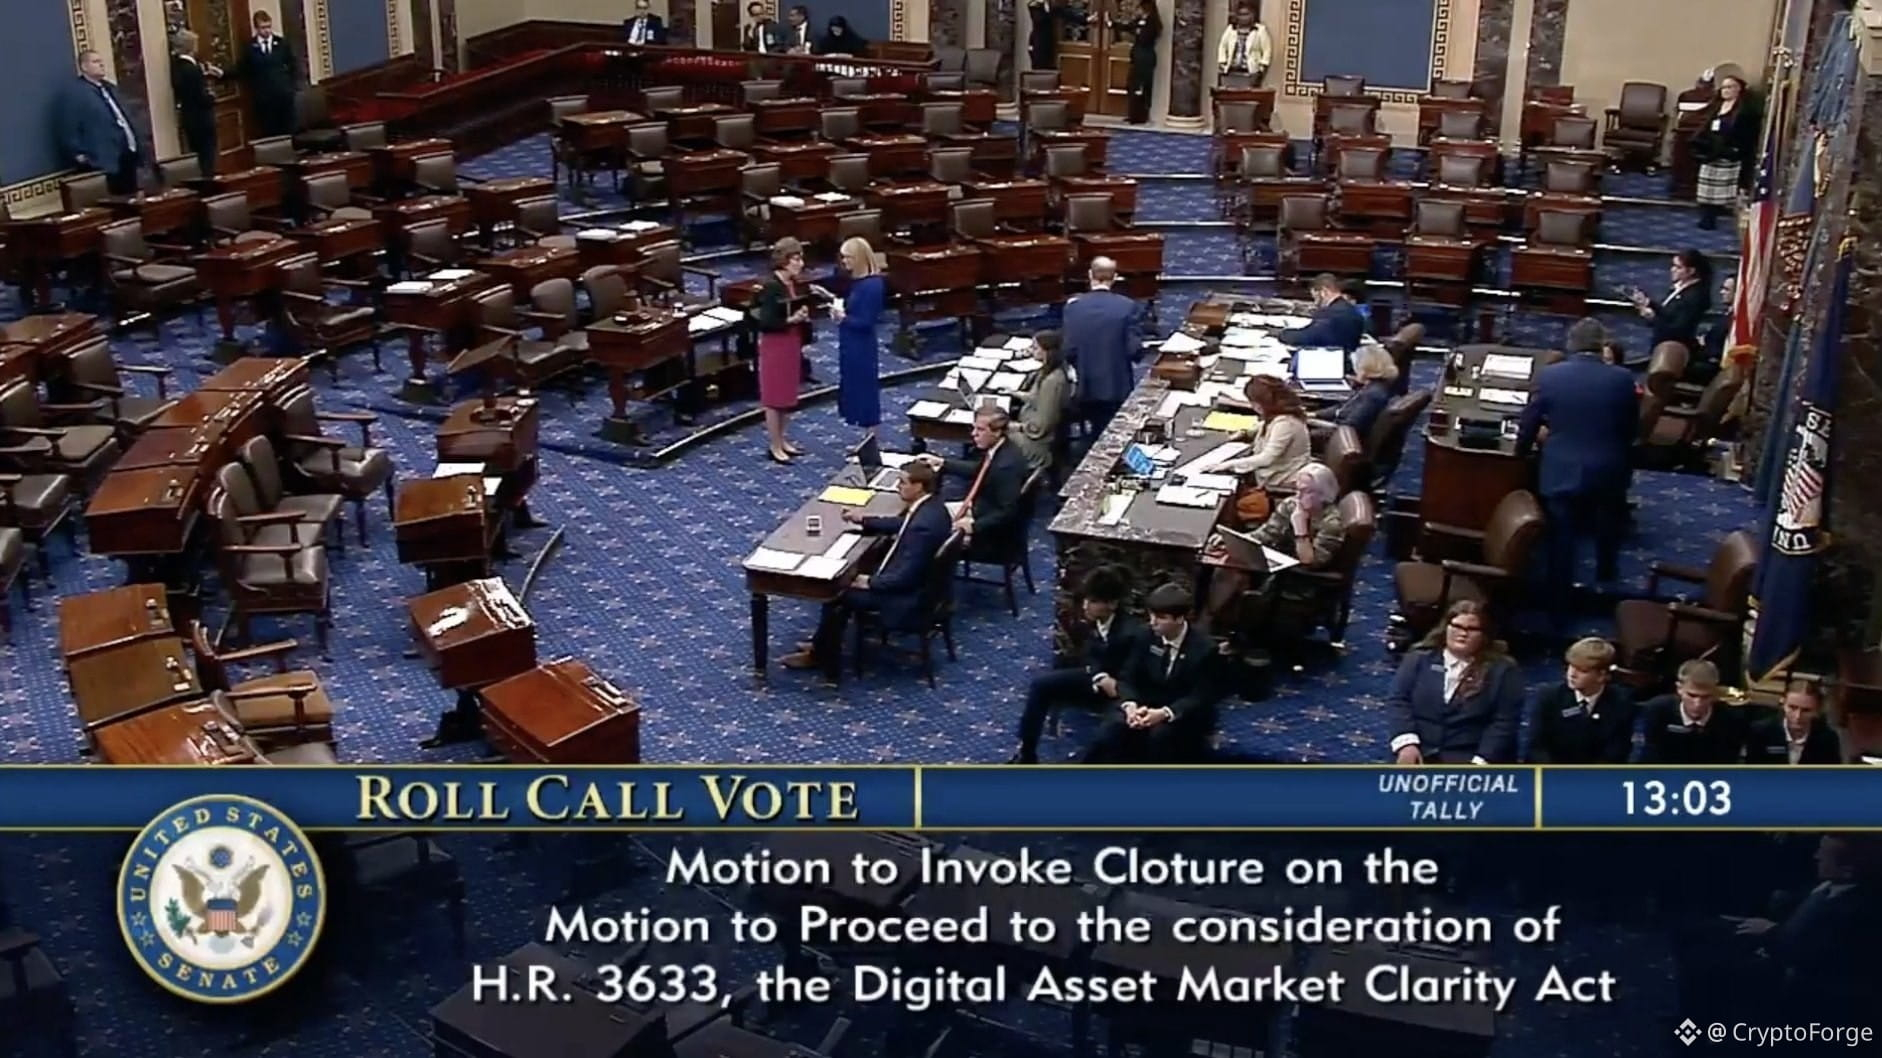
🇺🇸❌ Le Sénat américain rejette le CLARITY Act.
Le projet de loi sur la structure du marché crypto le plus attendu n'a pas obtenu les 60 voix nécessaires pour franchir la motion de clôture. Le vote s'est soldé par un échec à 50 contre 49, repoussant probablement le processus législatif à 2027.
🗣️ La bataille de Warren.
Elizabeth Warren a qualifié les dispositions éthiques du texte de « feuille de vigne dérisoire ». Selon elle, la version actuelle affaiblit les protections financières et pourrait préparer les conditions d'une nouvelle crise à la 2008. Son cheval de bataille principal : les conflits d'intérêts liés aux activités crypto de Trump, estimés à plus d'un milliard de dollars pour le président et sa famille l'an dernier.
🔄 Ce que ça signifie vraiment.
Ce n'est pas un vote « pour ou contre la crypto ». C'est un désaccord sur qui fixe les règles, et dans l'intérêt de qui. Les défenseurs du texte estiment qu'un cadre fédéral clair réduirait justement les risques. Mais pour l'instant, la SEC et la CFTC continueront d'avancer via leurs propres pouvoirs — des règles réversibles à chaque changement d'administration.
Le combat pour un cadre durable n'est pas terminé. Il est juste reporté.
70
·
--
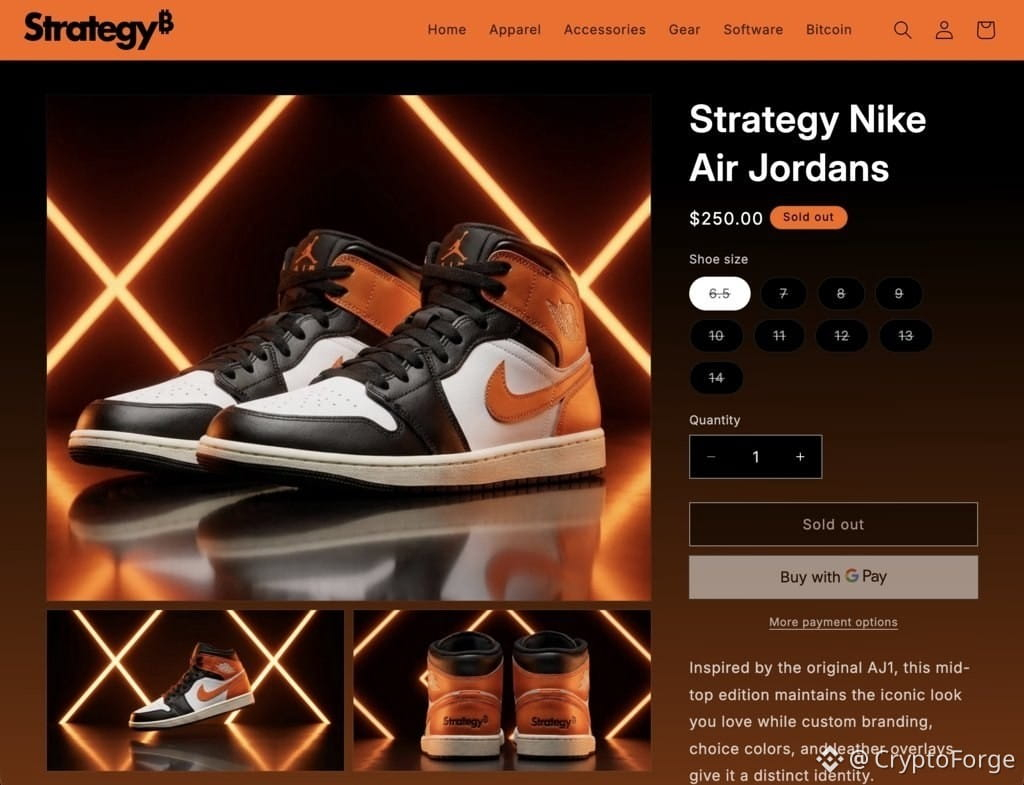
La stratégie consiste à vendre des baskets Air Jordan dans des couleurs Bitcoin (noir/orange) pour 250 $, mais il est impossible de les payer avec du BTC : seule une carte de crédit ou Google Pay est acceptée. C’est absolument ironique pour une entreprise qui détient des centaines de milliers de BTC et fonde toute son identité sur Bitcoin. Le modèle est déjà à bout de souffle, preuve de la réussite de son marketing malgré l’absurdité du mode de paiement.
La stratégie consiste à vendre des baskets Air Jordan dans des couleurs Bitcoin (noir/orange) pour 250 $, mais il est impossible de les payer avec du BTC : seule une carte de crédit ou Google Pay est acceptée. C’est absolument ironique pour une entreprise qui détient des centaines de milliers de BTC et fonde toute son identité sur Bitcoin. Le modèle est déjà à bout de souffle, preuve de la réussite de son marketing malgré l’absurdité du mode de paiement.
125
·
--
Personne n’est plus stressé que le gars qui est dans la crypto depuis 2021 et n’est toujours pas riche.
Il a tout traversé.
Il a vu son compte se faire effacer.
Il a entendu tout le monde lui dire que c’est fini.
Et maintenant il regarde les nouveaux arriver, en se demandant pourquoi, après toutes ces années, il n’a toujours rien.
Le plus dur n’est pas de perdre.
C’est de tenir bon pendant des années…
en se rendant compte que le jackpot n’est toujours pas arrivé.
124
·
--
⚠️ Un VRAI CHEVAL DE TROIE pourrait se cacher dans votre copie illégalement téléchargée du film « Ulysse »...
Selon Bitdefender, de fausses copies du film circulent, déguisées en versions HD/WebRip/Blu-ray. Cependant, au lieu du film, certains fichiers .exe installent Lumma Stealer, un logiciel malveillant spécialisé dans le vol de données.
Une fois lancé, il peut récupérer vos portefeuilles crypto, vos mots de passe, vos données enregistrées et vos cookies de session, permettant potentiellement le piratage de comptes même protégés par une authentification à deux facteurs. Il se cache parfois derrière des icônes de type VLC.
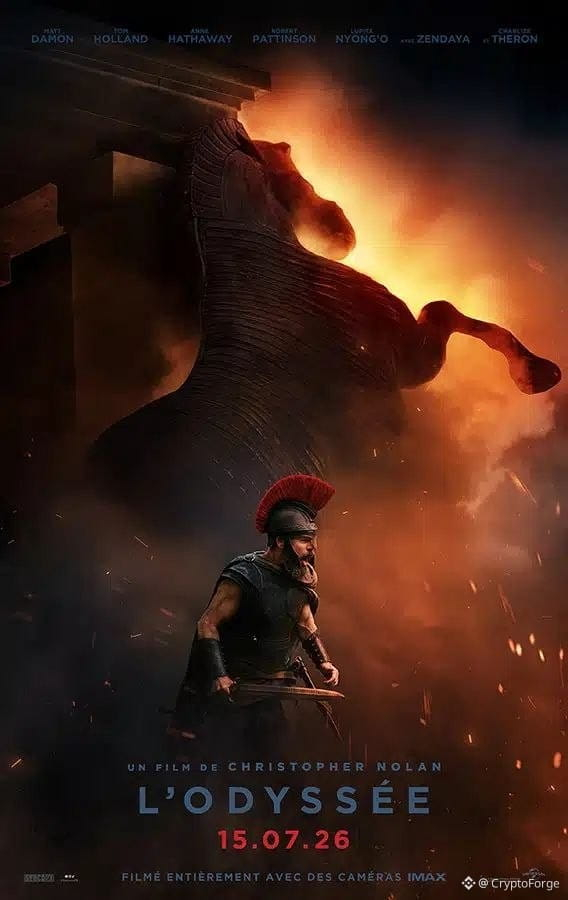
56
·
--
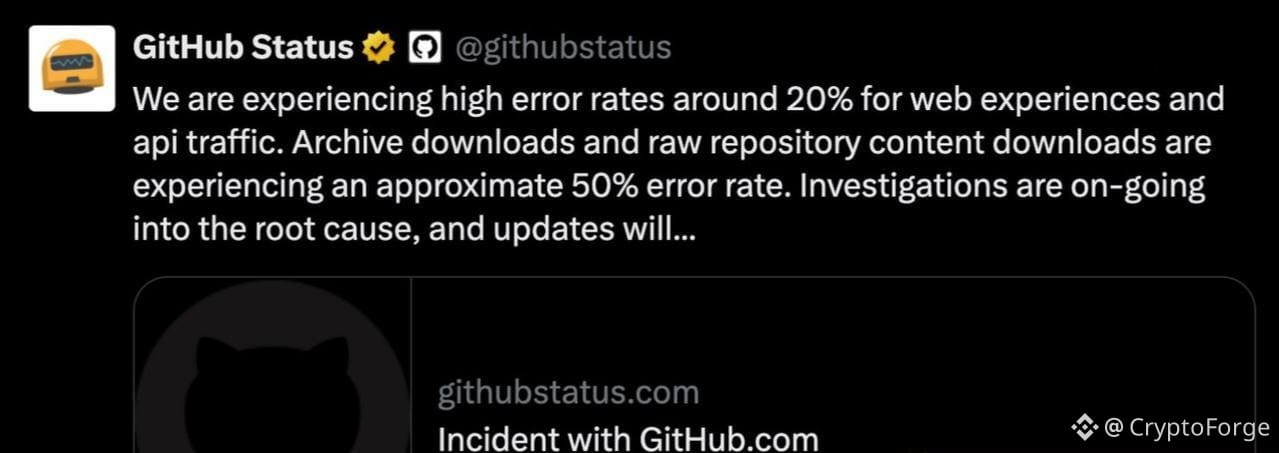
🚨 GitHub est en panne dans le monde entier.
GitHub et Copilot rencontrent des problèmes : 20 % d’erreurs sur le site web et l’API, et 50 % d’erreurs concernant les archives et le contenu brut. Les problèmes touchent l’API, Actions, les problèmes, les demandes de fusion et les webhooks. L’équipe enquête ; le délai de résolution n’est pas encore connu.
GitHub et Copilot rencontrent des problèmes : 20 % d’erreurs sur le site web et l’API, et 50 % d’erreurs concernant les archives et le contenu brut. Les problèmes touchent l’API, Actions, les problèmes, les demandes de fusion et les webhooks. L’équipe enquête ; le délai de résolution n’est pas encore connu.
86
·
--
⚠️🔐 Près de 14 000 clients @Trezor ont vu leurs données personnelles exposées après que le système d’un prestataire d’expédition a été piraté.
Au total, 11 742 clients ont été touchés par une violation complète des données, incluant leur nom, leur adresse e-mail, leur numéro de téléphone et, surtout, leur adresse de livraison, tandis que 1 947 autres clients ont eu certaines de leurs informations exposées.
L’incident a concerné de nouveaux clients ayant passé une commande dans les 90 jours précédant le 8 août 2026, aux États-Unis, au Royaume-Uni, en Suède, en Colombie, au Brésil, en Italie et au Portugal.
Trezor précise que ses systèmes et ses portefeuilles matériels n’ont pas été compromis.
2
·
--
Vérifié
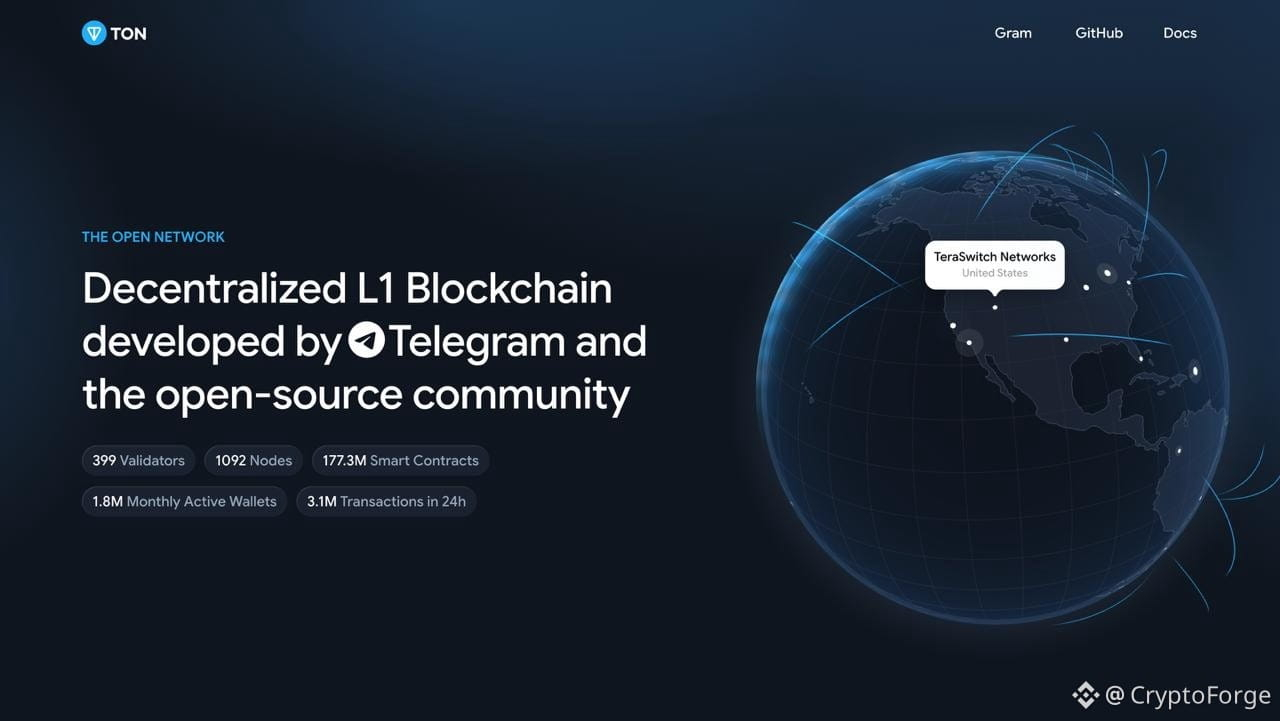
🧵 Telegram $GRAM - THÈSE COMPLÈTE
Le pari du milliard d’utilisateurs 🌍
⚠️ D’ABORD, LE PIÈGE À ÉVITER
$GRAM n’est PAS un nouveau token. C’est l’ancien $TON (Toncoin), renommé le 15 juin 2026 après un vote de la communauté (81,22% en faveur). Il reprend le nom d’origine du livre blanc Telegram de 2018.
Conversion 1:1, aucune migration, soldes inchangés 👉 Tout site qui vous demande de « réclamer GRAM » ou de « migrer » votre TON est une ARNAQUE. Il n’existe aucune migration légitime.
La chaîne conserve son nom : The Open Network (TON).
Gram = le token. TON = la blockchain.
3
250
·
--
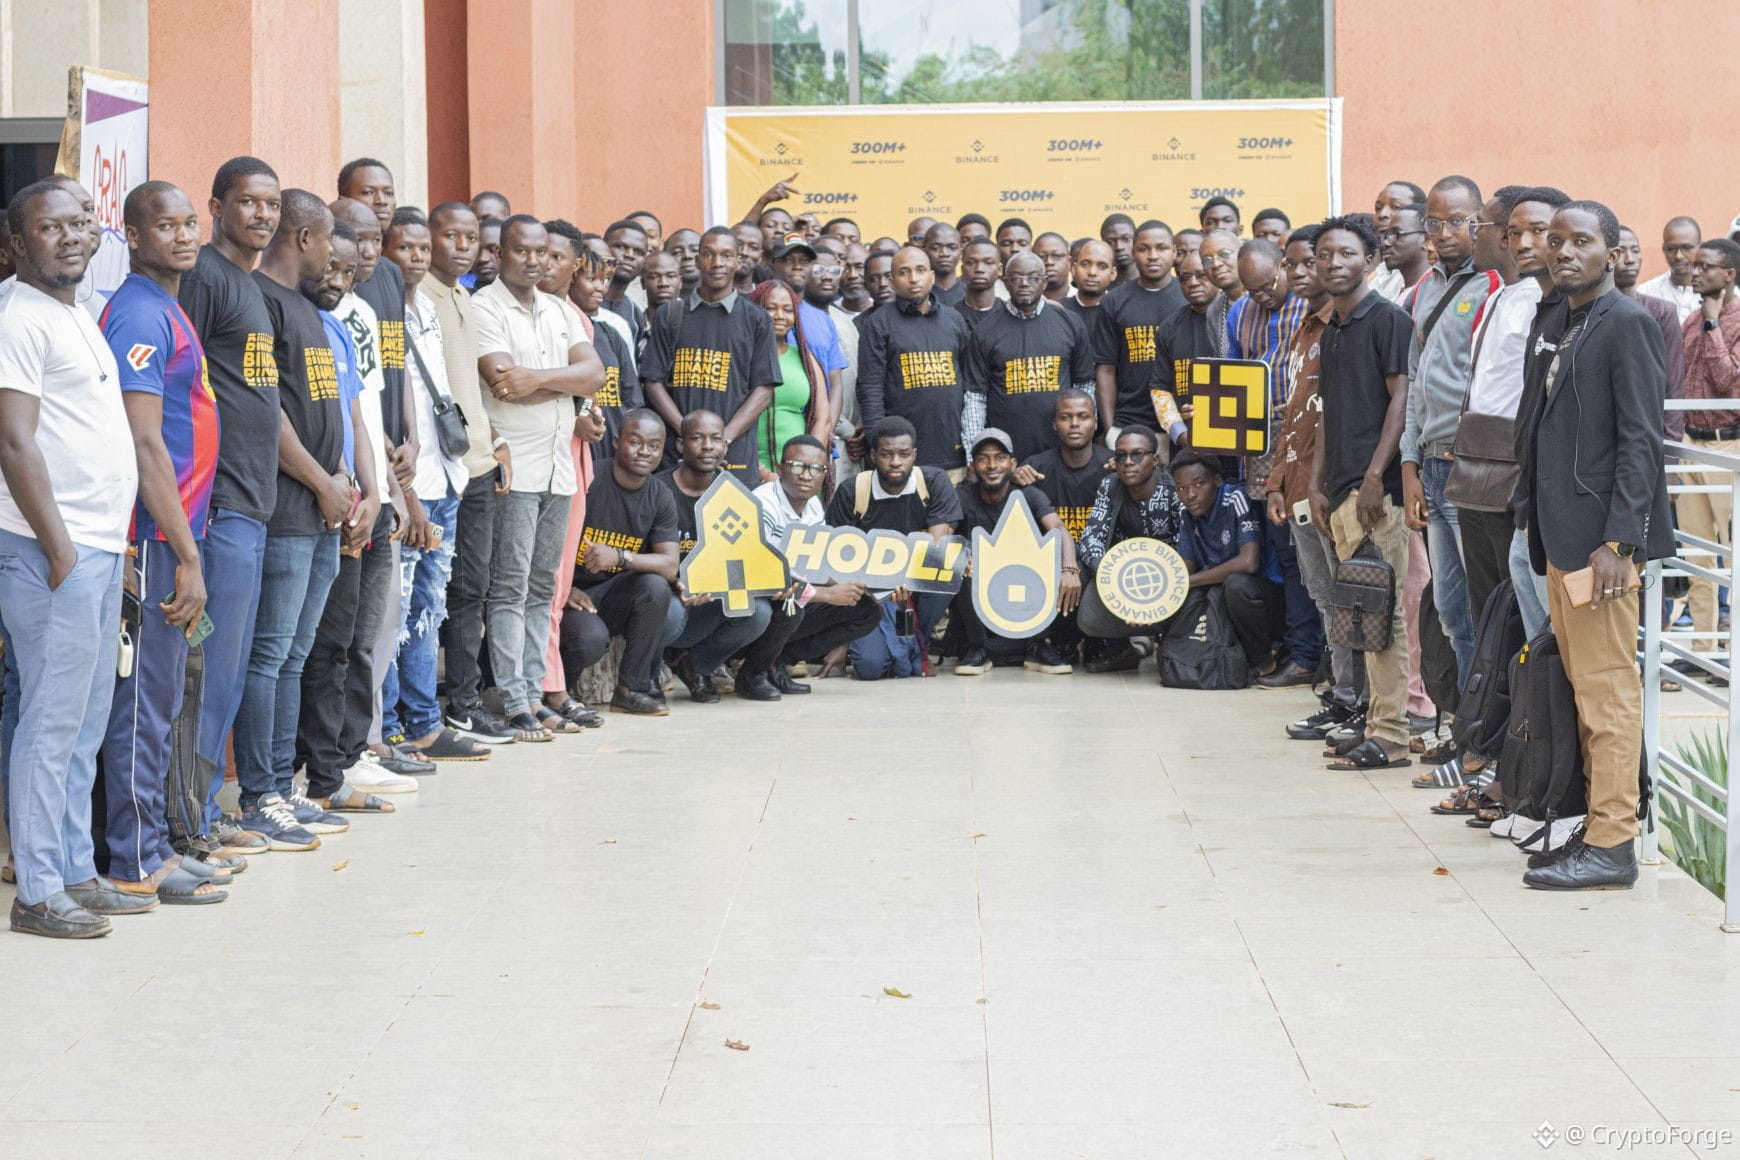
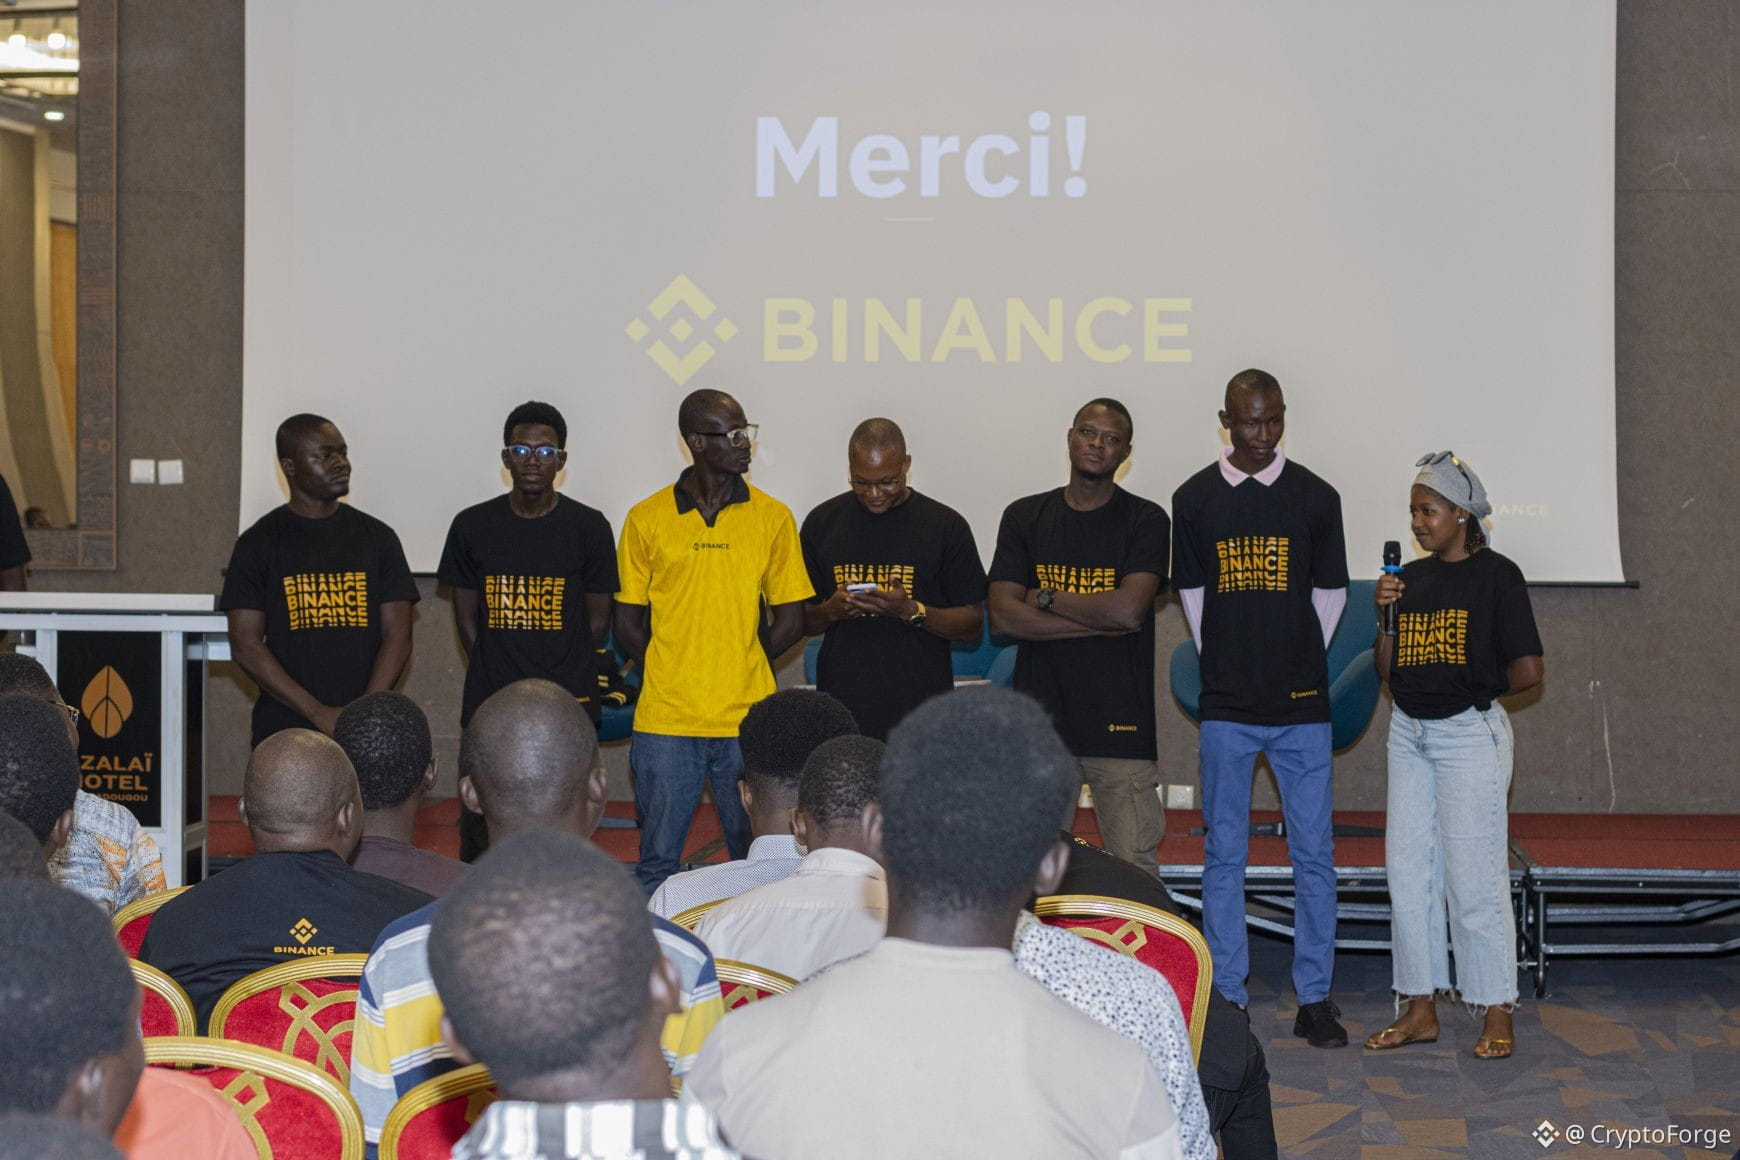
Plus de 300 personnes se sont réunies autour de Web3 au Burkina Faso 🇧🇫!
Samedi, j’ai eu la chance de faire partie de l’équipe d’organisation du Binance Meetup, organisé par @BinanceAfrique que via les Binance Angels, ici même au Burkina Faso.
L’événement a réuni plus de 300 participants, tous animés par la même curiosité et la même conviction : que Web3 a un rôle réel à jouer dans notre région.
Pour moi, ce type de rassemblement va bien au-delà d’un simple meetup. C’est un véritable espace d’échange, d’apprentissage mutuel, et surtout, une façon concrète de montrer aux gens que de vraies opportunités de carrière existent dans cet univers.
Notre objectif était simple : aider les participants à comprendre comment trouver leur place dans un écosystème qui évolue à une vitesse fulgurante.
Les échanges étaient vivants, les questions précises, et l’énergie dans la salle était vraiment interactive.
Un grand merci à @Binance d’avoir créé ces espaces pour la connexion et le partage de connaissances — ils sont essentiels pour entretenir l’élan Web3 à travers l’Afrique.
Le Web3 africain se construit encore. Et c’est ensemble, sur le terrain, que nous façonnerons la suite.
Plus de 300 personnes se sont réunies autour de Web3 au Burkina Faso 🇧🇫!
Samedi, j’ai eu la chance de faire partie de l’équipe d’organisation du Binance Meetup, organisé par @Binance Afrique que via les Binance Angels, ici même au Burkina Faso.
L’événement a réuni plus de 300 participants, tous animés par la même curiosité et la même conviction : que Web3 a un rôle réel à jouer dans notre région.
Pour moi, ce type de rassemblement va bien au-delà d’un simple meetup. C’est un véritable espace d’échange, d’apprentissage mutuel, et surtout, une façon concrète de montrer aux gens que de vraies opportunités de carrière existent dans cet univers.
Notre objectif était simple : aider les participants à comprendre comment trouver leur place dans un écosystème qui évolue à une vitesse fulgurante.
Les échanges étaient vivants, les questions précises, et l’énergie dans la salle était vraiment interactive.
Un grand merci à @Binance d’avoir créé ces espaces pour la connexion et le partage de connaissances — ils sont essentiels pour entretenir l’élan Web3 à travers l’Afrique.
Le Web3 africain se construit encore. Et c’est ensemble, sur le terrain, que nous façonnerons la suite.
67
·
--
Voir la traduction
Le marché baissier est une opportunité incroyable ! NON, c'est totalement faux pour 99 % des investisseurs. ❌
Ceux qui sont là depuis 2021 et qui ont tiré les leçons du passé savent que ce n'est pas vraiment une opportunité pour 99 % des détenteurs.
Si nous sommes effectivement dans un marché baissier, je vous assure que d'ici 2027, 95 % des altcoins que vous accumulez actuellement pour réaliser de gros gains seront obsolètes.
J'en suis convaincu.
Début 2023, plusieurs cryptomonnaies qui dominaient autrefois le marché ont été détrônées, soit par une nouvelle cryptomonnaie, soit par une cryptomonnaie plus ancienne ayant innové. Certaines tendances se sont éteintes, laissant place à d'autres.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… La liste est longue.
Les swing traders peuvent certes profiter d'un marché baissier. Mais pas les investisseurs en altcoins à long terme.
Si vous gérez mal votre marché baissier, vous n'aurez plus rien à la reprise.
Le Bitcoin est le meilleur en période de marché baissier.
Je sais que vous aimez les compliments, même si c'est comme ça que vous perdez de l'argent.
80
·
--
Voir la traduction
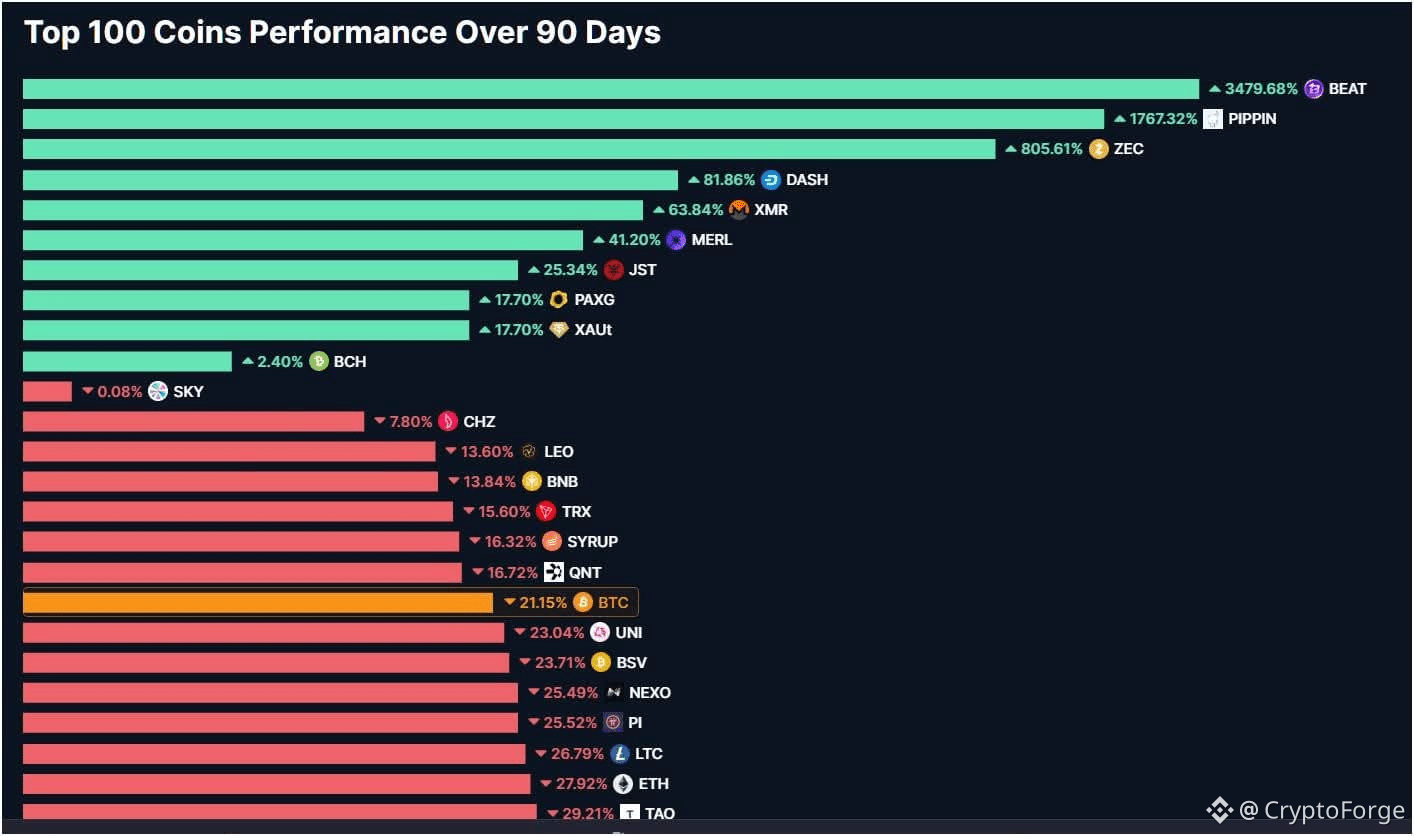
L’indice de l’altseason est souvent mal compris. Beaucoup pensent qu’il indique automatiquement une saison haussière des altcoins, alors que son mode de calcul est bien plus nuancé.
Concrètement, cet indice mesure la performance des 100 principales altcoins sur une période de 90 jours, en les comparant à la performance du Bitcoin sur la même période.
Lorsque l’indice affiche 17, cela signifie que 17 altcoins du top 100 ont surperformé le Bitcoin sur les 90 derniers jours.
À l’inverse, un indice élevé (par exemple 92) signifie que 92 altcoins ont fait mieux que le Bitcoin, mais cela ne veut pas forcément dire que le marché est haussier.
Point fondamental à comprendre :
👉 Surperformer le Bitcoin ne signifie pas être en hausse.
Si le Bitcoin chute fortement et que certaines altcoins chutent moins que lui, elles sont considérées comme « plus performantes » dans le calcul de l’indice.
Ainsi :
Vous pouvez être globalement en perte,
Tout en voyant l’indice d’altseason monter fortement.
Dans certains cas extrêmes, l’indice peut même approcher 90 ou plus, simplement parce que le Bitcoin corrige plus violemment que le reste du marché — sans qu’il n’y ait de véritable altseason.
L’indice d’altseason est un indicateur statistique, pas un signal de marché suffisant à lui seul.
Il peut aider à lire une tendance relative, mais il ne doit jamais servir de base unique pour prendre une décision d’investissement ou de trading.
3
730
·
--
Voir la traduction
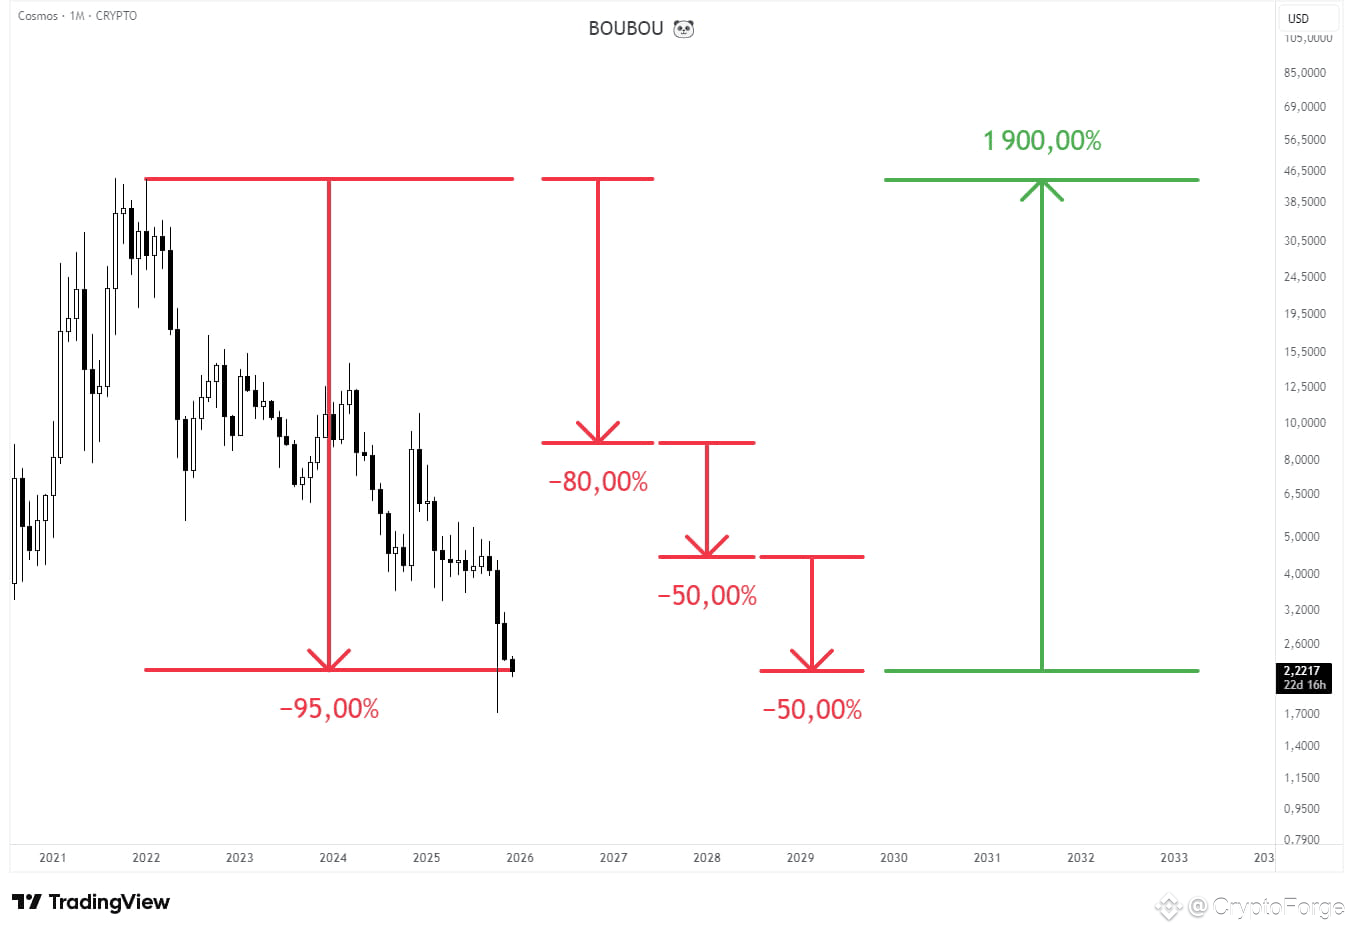
Une crypto qui perd 90 %, c'est d'abord une chute de 80 %, puis encore 50 %, puis encore 50 %.
Pour simplement revenir à son prix initial, il lui faut ensuite une hausse de 1 900 %. Chose que les influenceurs ne mentionnent jamais.
Une crypto qui perd 90 %, c'est d'abord une chute de 80 %, puis encore 50 %, puis encore 50 %.
Pour simplement revenir à son prix initial, il lui faut ensuite une hausse de 1 900 %. Chose que les influenceurs ne mentionnent jamais.
Pour simplement revenir à son prix initial, il lui faut ensuite une hausse de 1 900 %. Chose que les influenceurs ne mentionnent jamais.
8
3
18
20.6k
·
--
Voir la traduction
Petit rappel important :
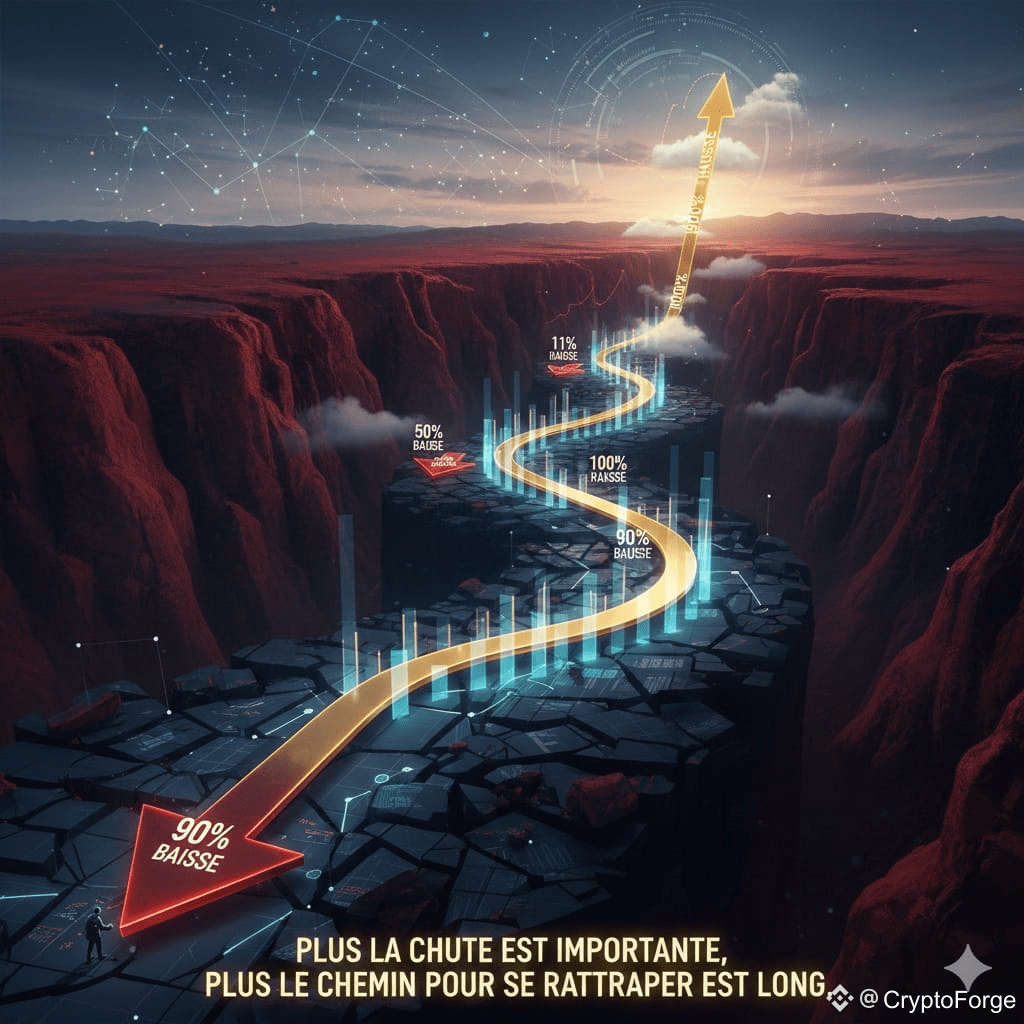
Pour retrouver son prix initial après une baisse, un actif doit atteindre un pourcentage de hausse supérieur à celui de la baisse.
Quelques exemples pour illustrer ce principe :
· ➡️ Après une baisse de 10 %, une hausse de 11 % est nécessaire pour revenir au seuil de rentabilité.
· ➡️ Après une baisse de 30 %, une hausse de 43 % est nécessaire.
· ➡️ Après une baisse de 50 %, une hausse de 100 % (soit un doublement) est nécessaire.
· ➡️ Après une baisse de 70 %, une hausse de 233 % est nécessaire.
· ➡️ Après une baisse de 90 %, une hausse de 900 % est nécessaire.
En résumé, plus la chute est importante, plus le chemin pour se rattraper est long. Il est toujours plus facile de perdre un pourcentage que de le regagner.
1
5
2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
FedWatch
16.3M vues
39,527 mentions
🚨 🇺🇸 PETER SCHIFF VIENT DE LANCER UN GROS AVERTISSEMENT À LA FED !
Peter Schiff qualifie de « bluff » les déclarations fermes de Kevin Warsh sur l’inflation, et sa prédiction pourrait avoir des répercussions majeures sur les marchés.
Schiff pense que la Fed pourrait finir par reprendre la création monétaire par le biais de l’assouplissement quantitatif (QE) et même baisser les taux d’intérêt l’année prochaine, malgré la poursuite de la hausse de l’inflation.
Prenez un instant pour y réfléchir.
🔥 L’inflation pourrait rester problématique. 🔥 La Fed pourrait tout de même s’orienter vers une politique monétaire plus accommodante. 🔥 Davantage de liquidités pourraient affluer sur les marchés financiers.
Si ce scénario se concrétise, l’environnement de marché pourrait être très différent pour les actions, l’or, le Bitcoin et l’ensemble du marché des cryptomonnaies.
Mais il y a un hic : si l’inflation reste élevée, la Fed pourrait devoir faire un choix difficile entre lutter contre la hausse des prix et soutenir l’économie.
Warsh maintiendra-t-il une politique ferme contre l’inflation, ou la Fed finira-t-elle par changer de cap ?
La prochaine décision pourrait avoir de grandes conséquences pour les investisseurs.
#FedWatch #EarningsSeason #USMidtermElections #BrazilCryptoExchangesMustApplyForLicensesByFriday #StanDruckenmillerBecomesInvestorInTradeXYZ
Jackson Liam
·4 mentions J’aime
·8.7k vues
EarningsSeason
6.5M vues
32,255 mentions
USMidtermElections
52,903 vues
677 mentions