Le fondateur de Binance, CZ, a déclaré que les éléments indiquaient une attaque localisée contre la chaîne d’approvisionnement visant un seul fournisseur, plutôt qu’une faille touchant l’ensemble de la gamme de produits Ledger.
3. Changements inhabituels chez CryptoBilis
3.1 Changement de propriétaire
Les registres de l’entreprise indiquent qu’au 3 août, une personne nommée Jiaming, dont l’adresse enregistrée se trouve dans la province du Heilongjiang, en Chine, détenait 100 % des parts de CryptoBilis.
L’ancien cofondateur a confirmé que l’acquisition avait été finalisée en mars et que l’ancien propriétaire s’était retiré de toutes ses fonctions opérationnelles, de direction et administratives. Ce fondateur, qui n’a plus accès aux opérations depuis la vente, a déclaré : « nous ne faisons plus partie de l’entreprise », et a appelé la direction actuelle à faire preuve de transparence.
3.2 Aucun lien établi avec l’attaque
À ce stade, aucun élément concluant n’établit de lien direct entre le changement de propriétaire de CryptoBilis et les intrusions dans les portefeuilles.
4. Découverte par Mark Karpelès d’un module implanté
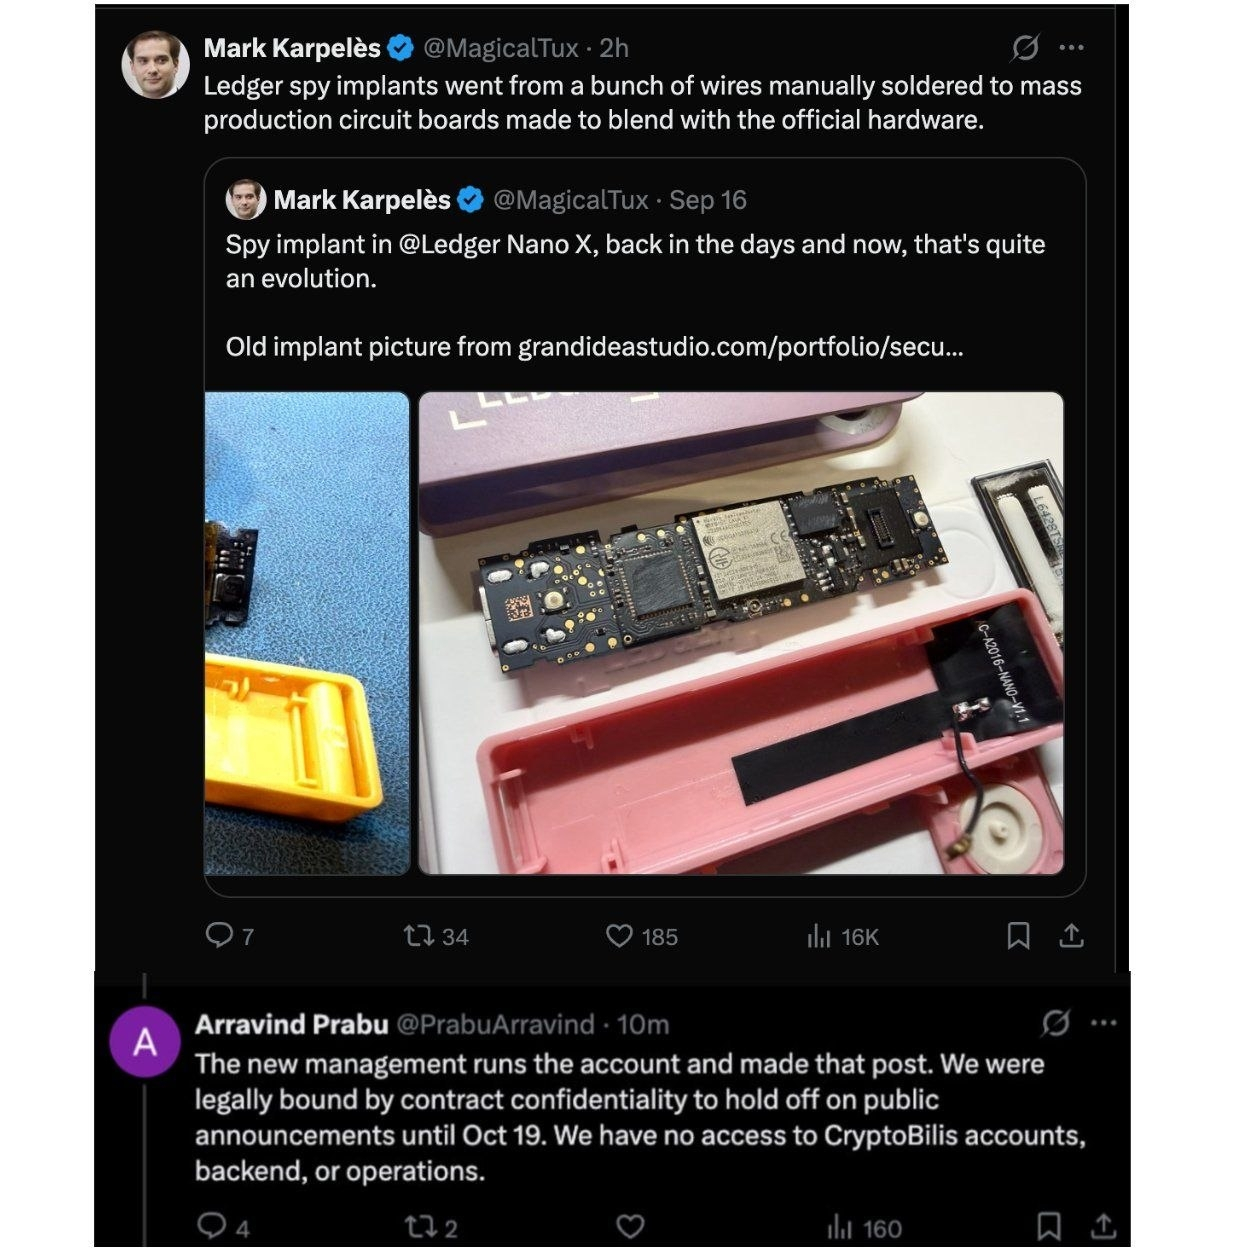
L’ancien PDG de Mt. Gox, Mark Karpelès, a révélé qu’un appareil Ledger provenant de Malaisie qu’il avait examiné contenait un module espion présumé.
4.1 Détails techniques
Le module était dissimulé à l’emplacement du rembourrage d’origine de l’écran et comprenait les composants suivants :
· Un composant de communication LTE
· Une antenne
· Une eSIM
· Un microcontrôleur connecté au bus SPI du Ledger
4.2 Principe de l’attaque
Selon Karpelès, le module implanté analyse le contenu affiché à l’écran, enregistre la phrase de récupération au moment où elle est présentée à l’utilisateur, puis la transmet à un tiers via le réseau LTE. L’attaquant peut ensuite surveiller les adresses de portefeuille de la victime et choisir le moment opportun pour transférer les actifs.
Problème majeur : puisque l’élément sécurisé d’origine reste intact, la vérification officielle de l’authenticité par Ledger peut ne pas détecter ce type de modification physique.